
AWS Cognito SAML Single Sign-On (SSO)-Integration mit Drupal als IdP
Übersicht
Diese Anleitung hilft Ihnen bei der Integration von Drupal als SAML 2.0 Identity Provider (IdP) und AWS Cognito als Service Provider (SP) mithilfe des miniOrange SAML IDP-Moduls . Diese Integration ermöglicht die zentrale Benutzerverwaltung und Berechtigungssteuerung, sodass Benutzer mit einem einzigen Satz von Anmeldeinformationen auf mehrere Anwendungen zugreifen können. Das Modul ist kompatibel mit Drupal 7, Drupal 8, Drupal 9, Drupal 10 und Drupal 11.





Konfigurieren Sie AWS Cognito als Serviceanbieter:
- Loggen Sie sich in die AWS Konsole.
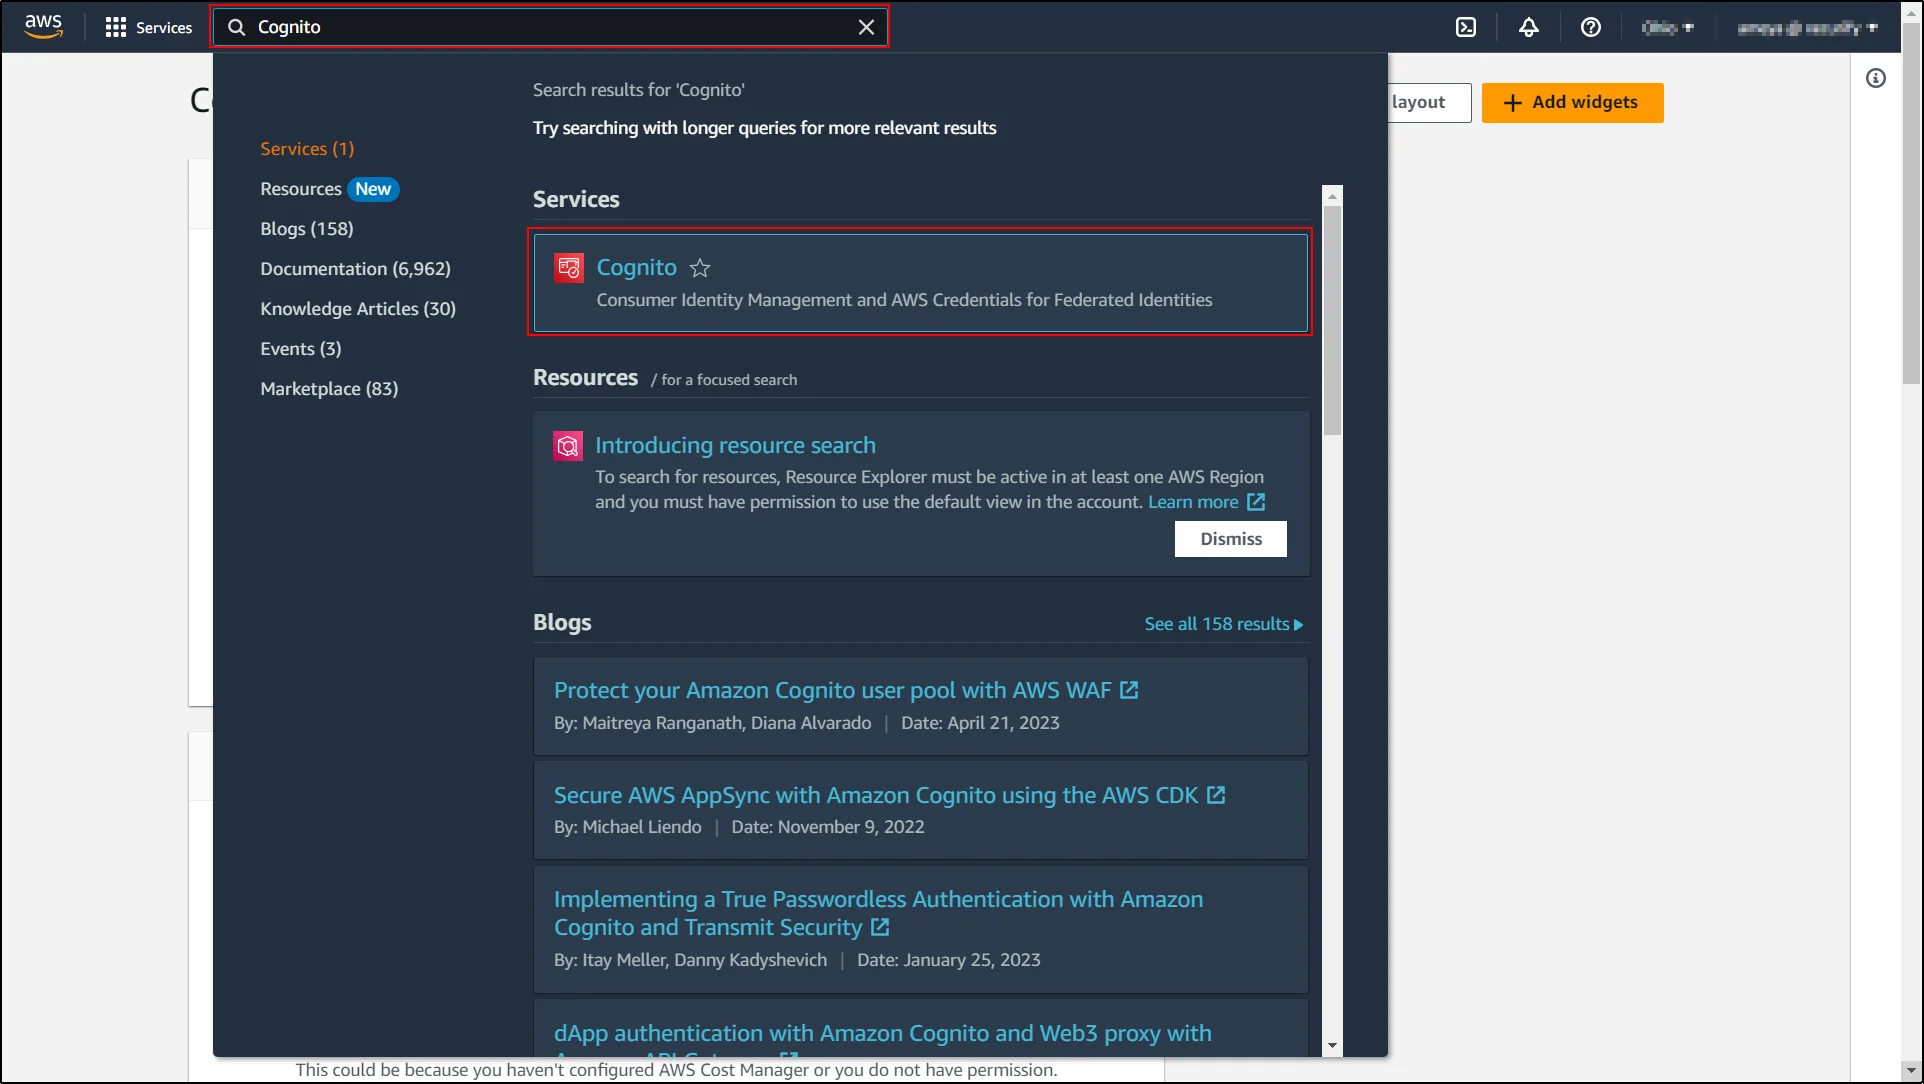
- Suchen Sie in der Suchleiste nach Cognito und klicken Sie darauf.
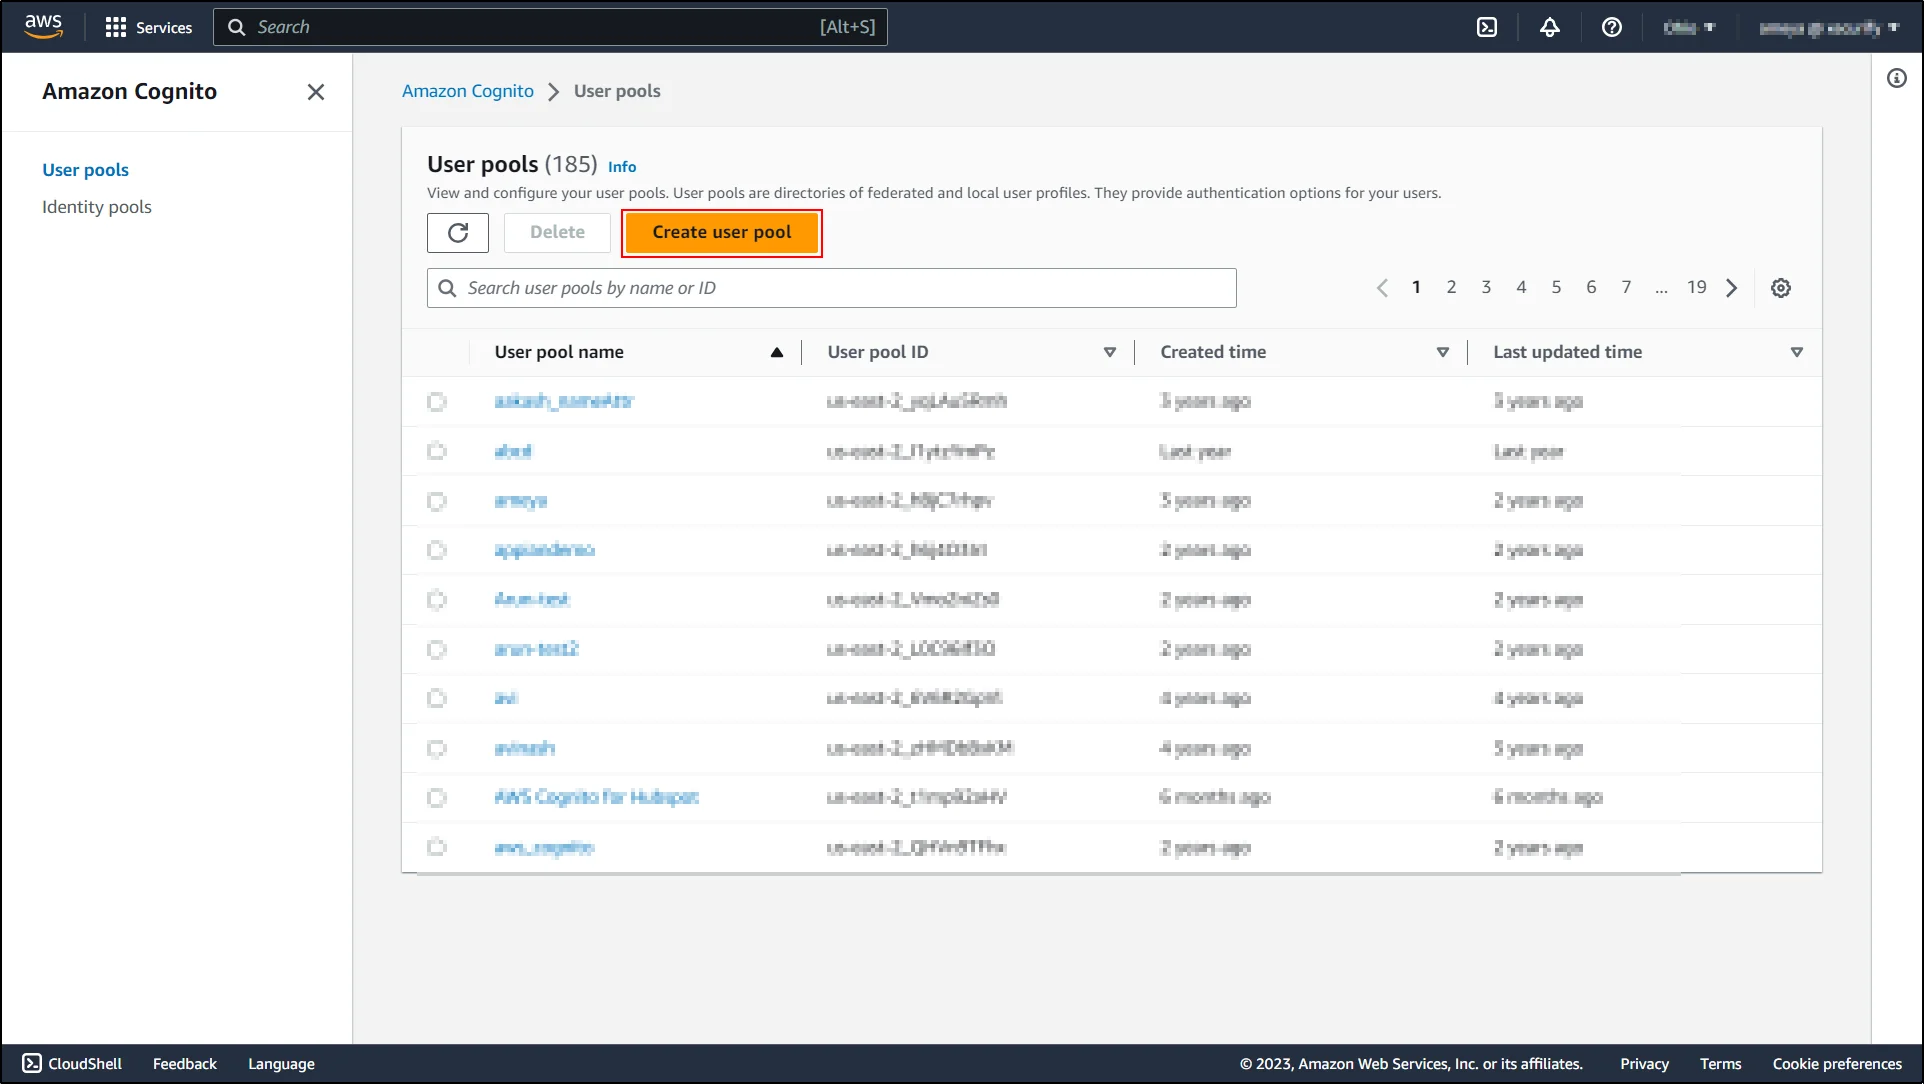
- Klicken Sie auf Benutzerpool erstellen .
- In Konfigurieren Sie das Anmeldeerlebnis Wählen Sie die folgenden Konfigurationen aus:
- Aktivieren Sie das Kontrollkästchen Verbundidentitätsanbieter.
- Von dem Anmeldeoptionen für den Cognito-Benutzerpool Aktivieren Sie die Kontrollkästchen der Attribute, mit denen sich die Benutzer anmelden dürfen sollen.
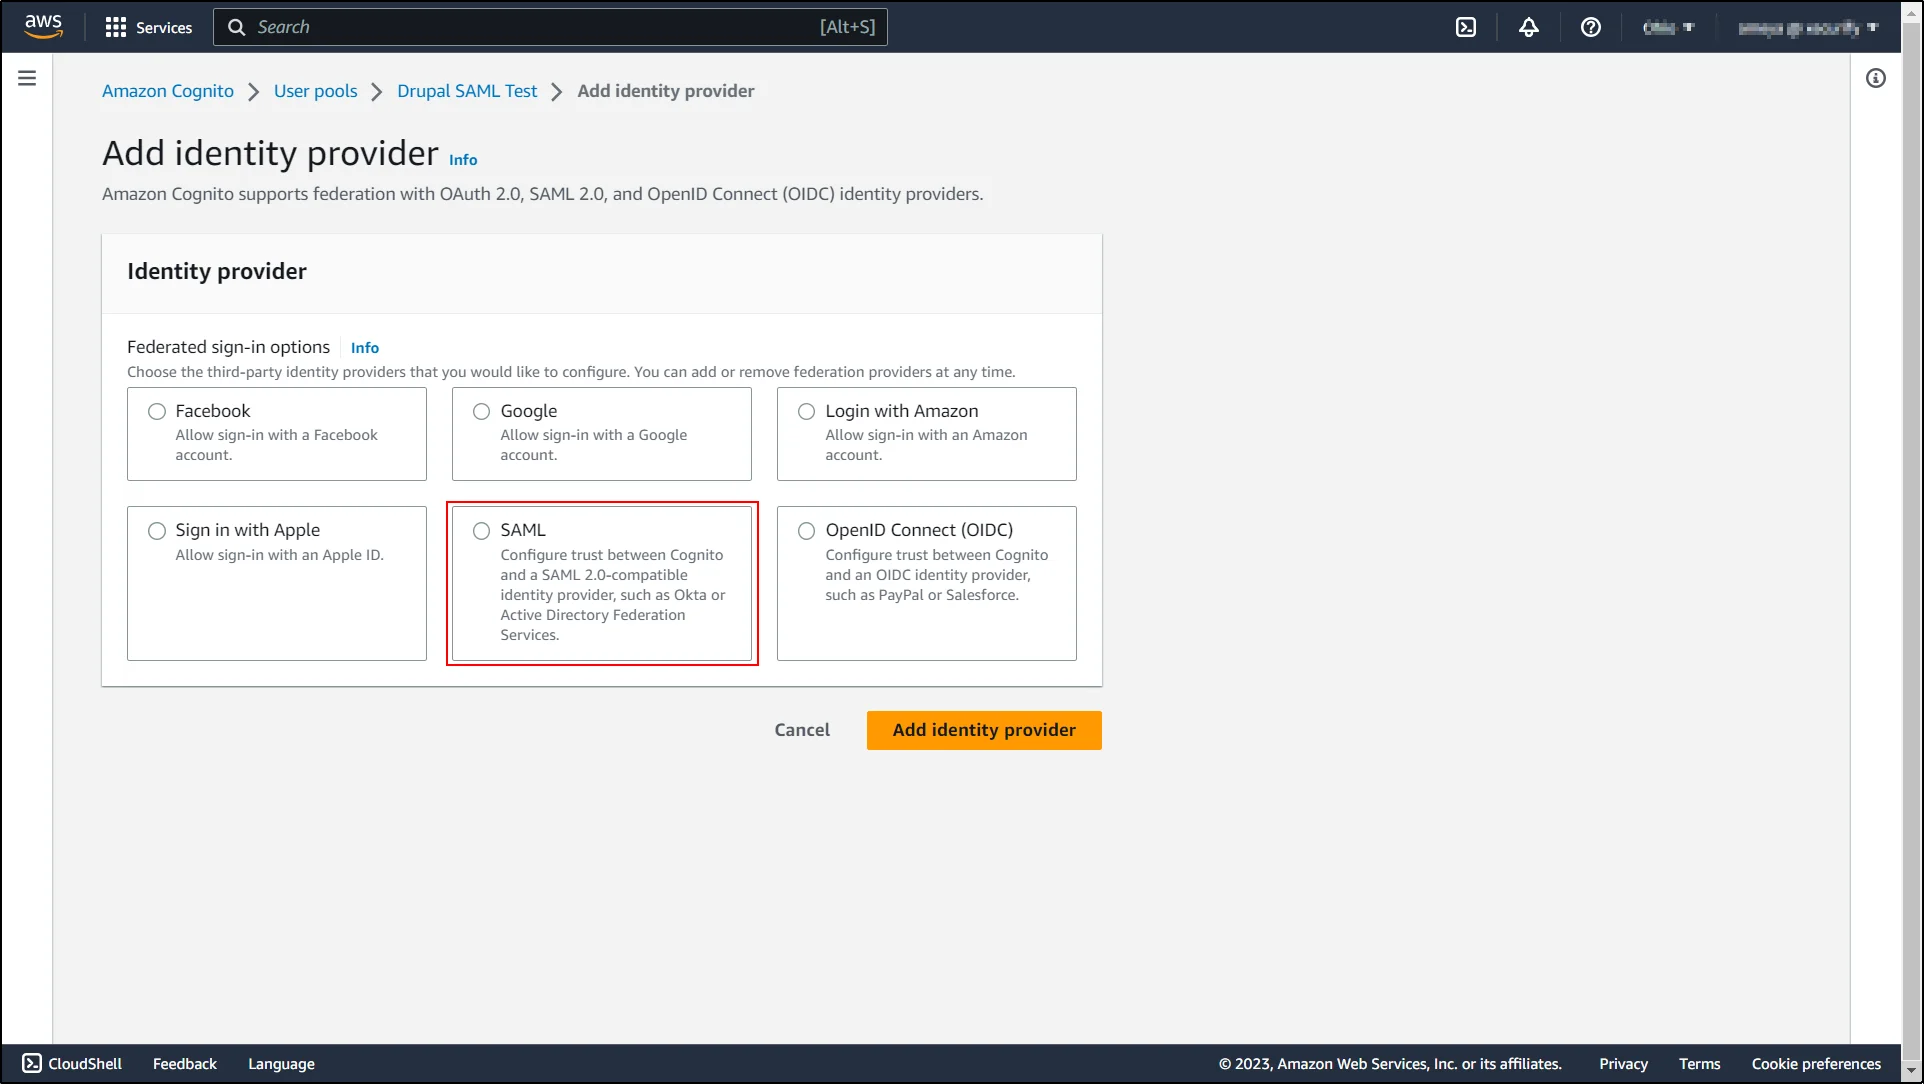
- Wählen SAML unter dem Optionen für die föderierte Anmeldung.
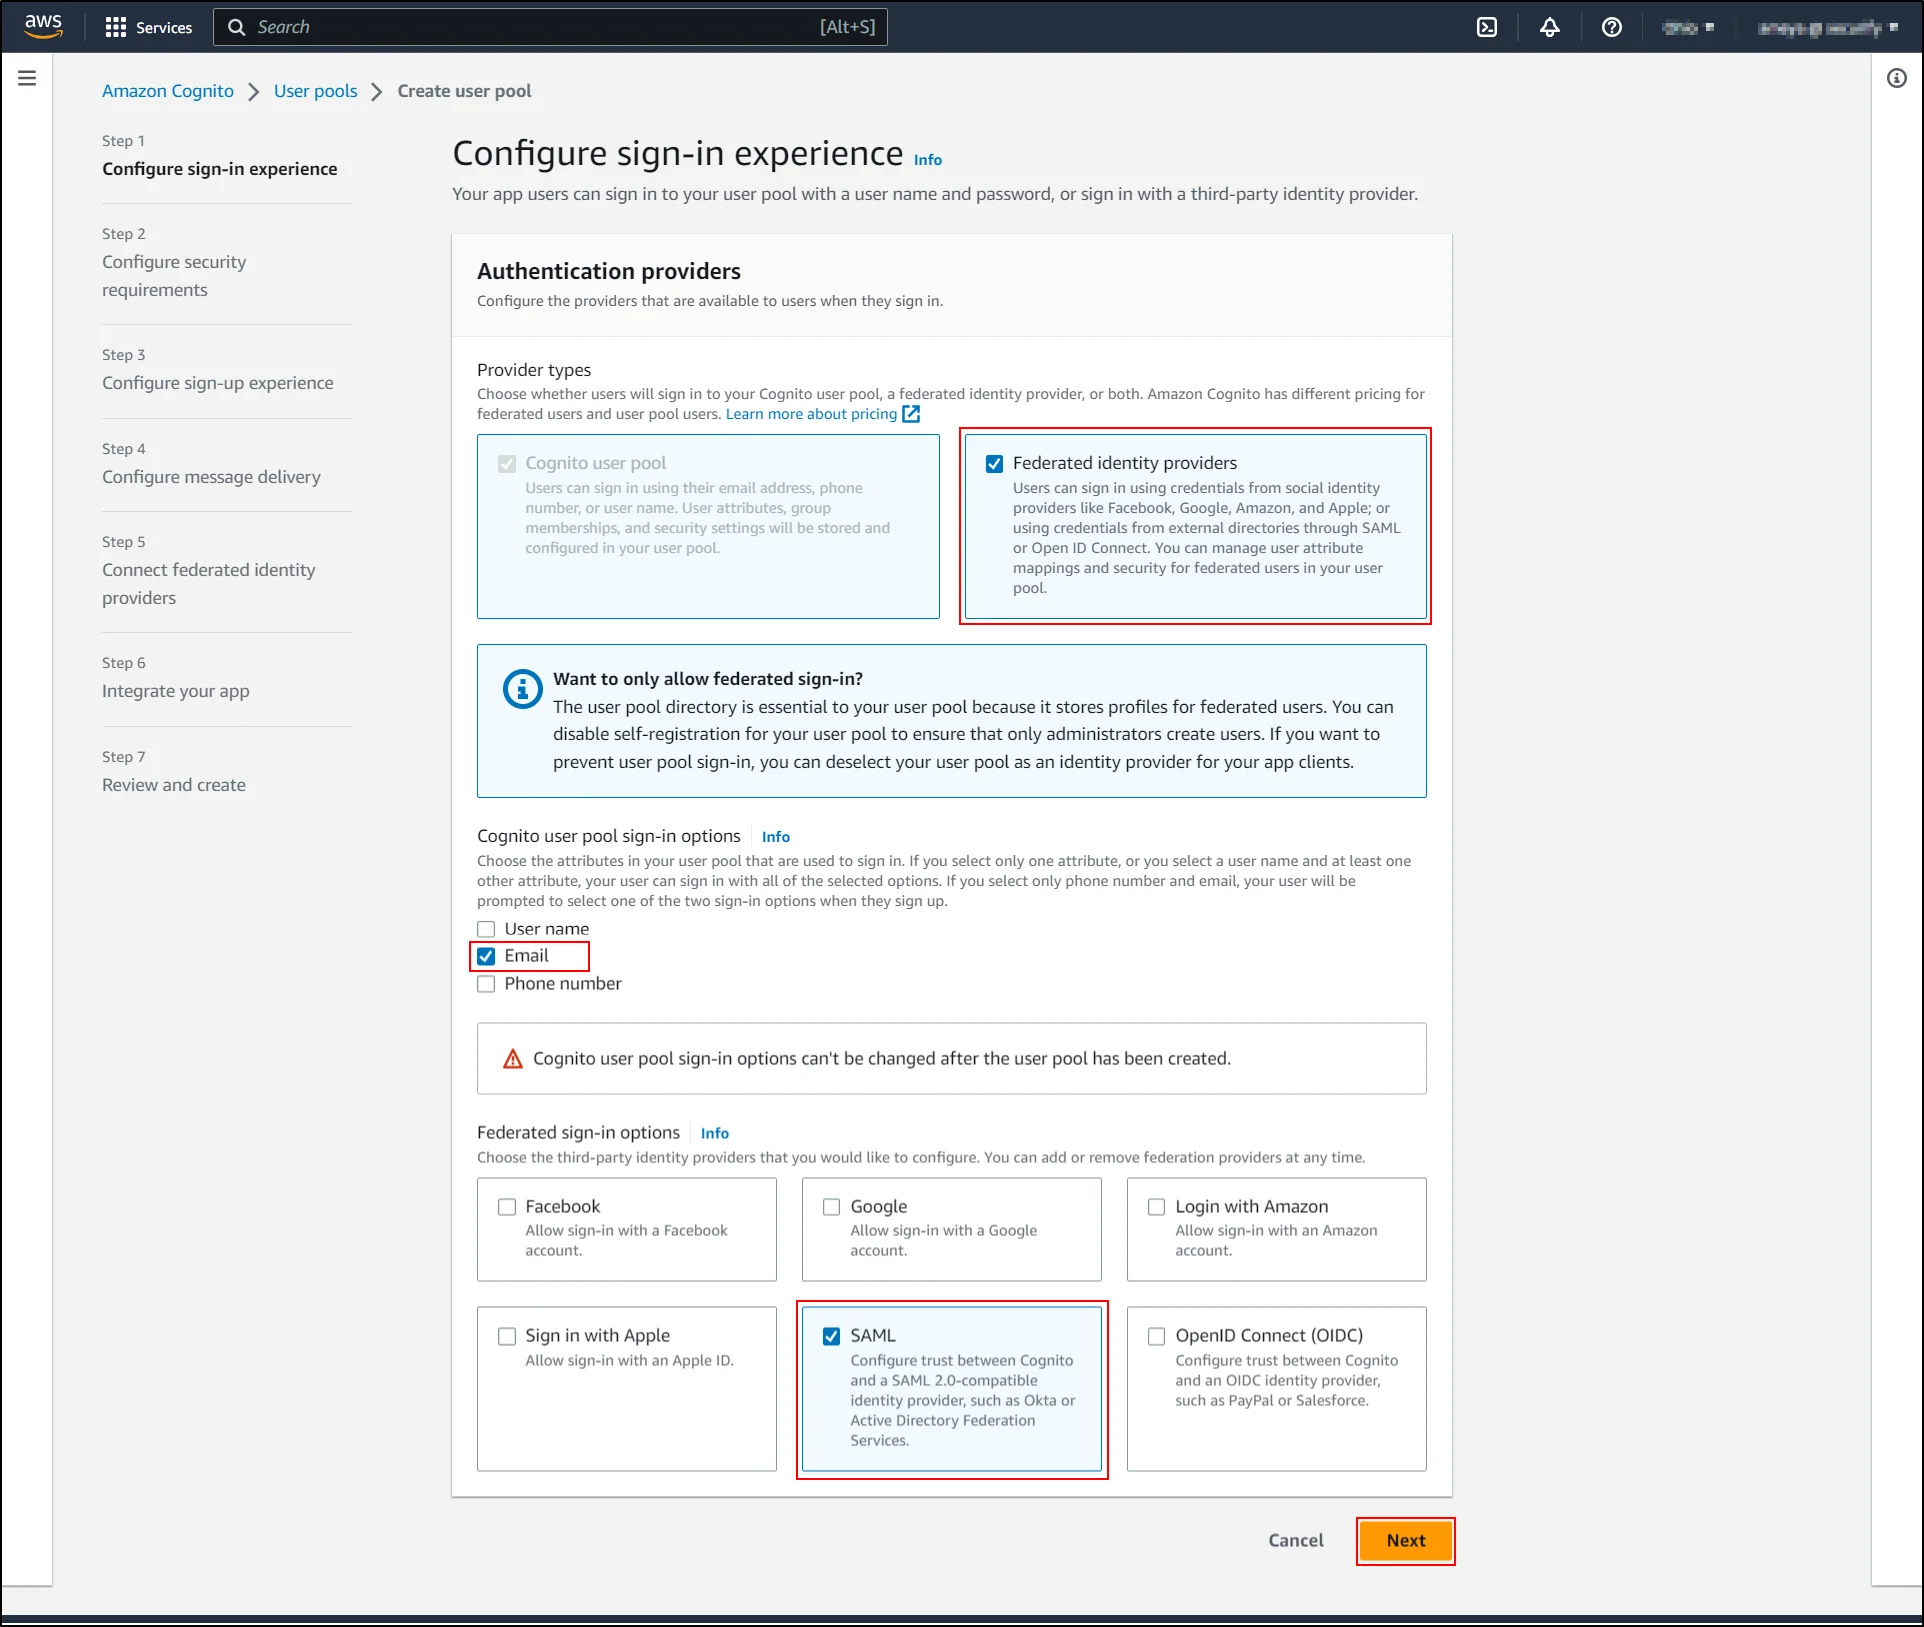
- Klicken Sie auf Weiter .
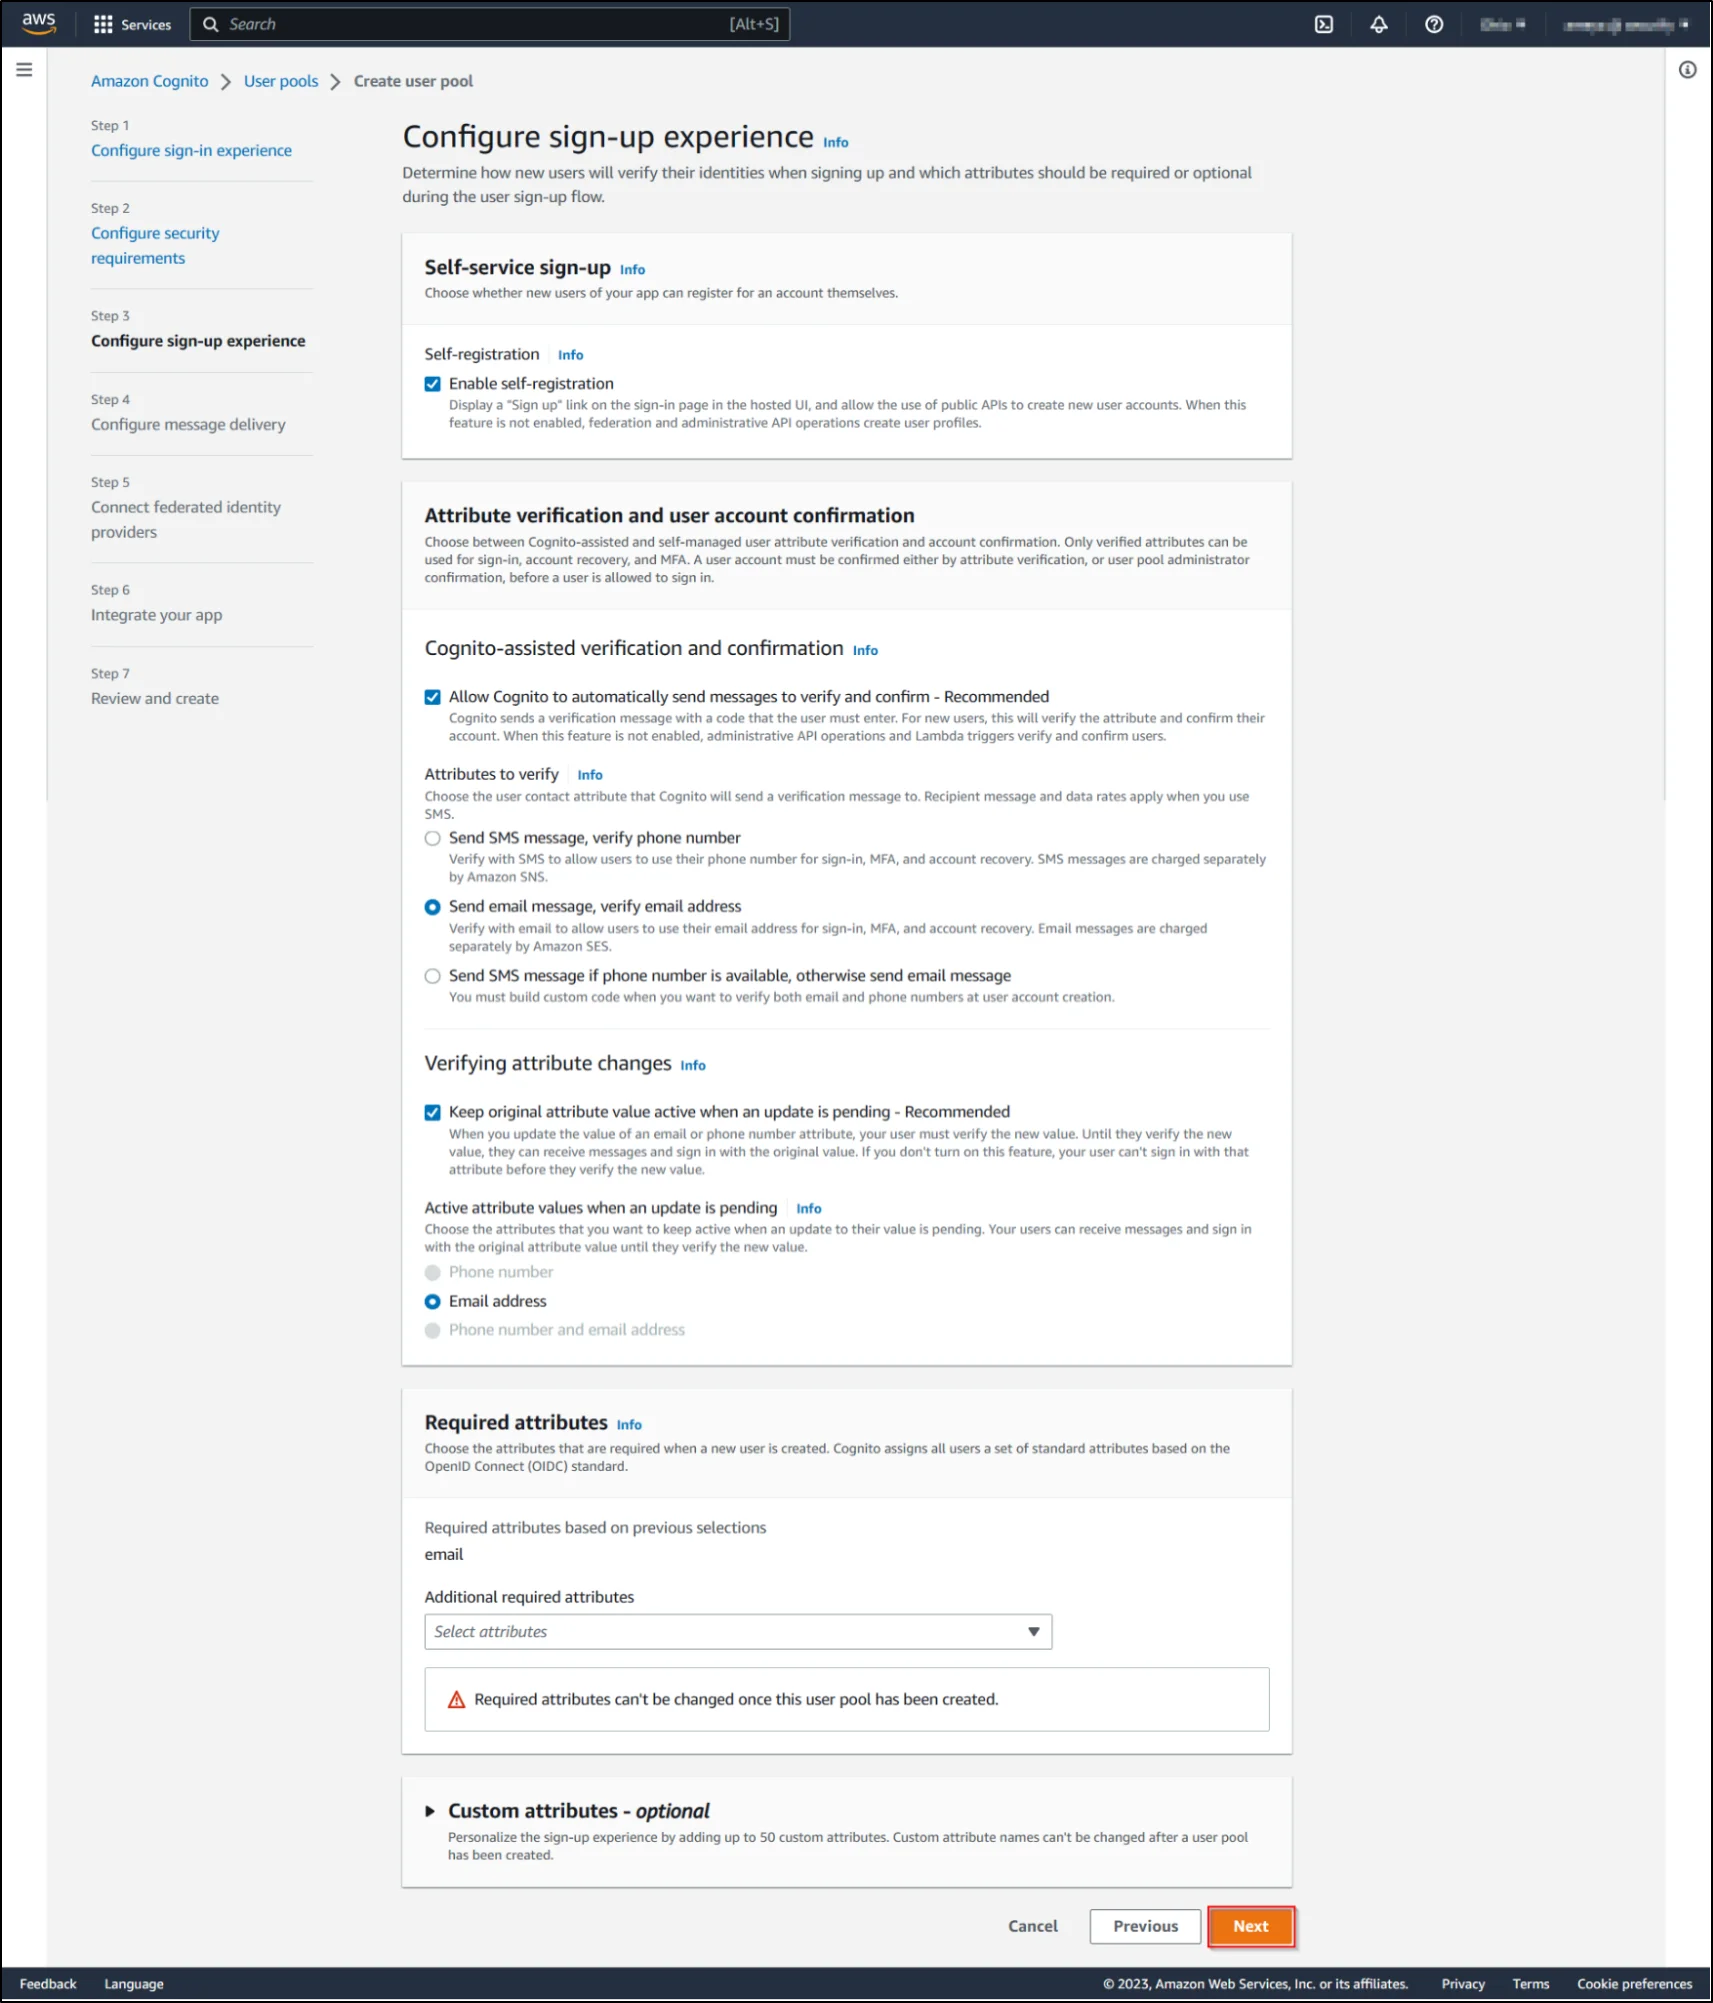
- In Sicherheitsanforderungen konfigurierenWählen Sie den Passwortrichtlinienmodus, die Anforderungen für die Multi-Faktor-Authentifizierung (MFA) und die Optionen zur Benutzerkontowiederherstellung aus. Weiter .
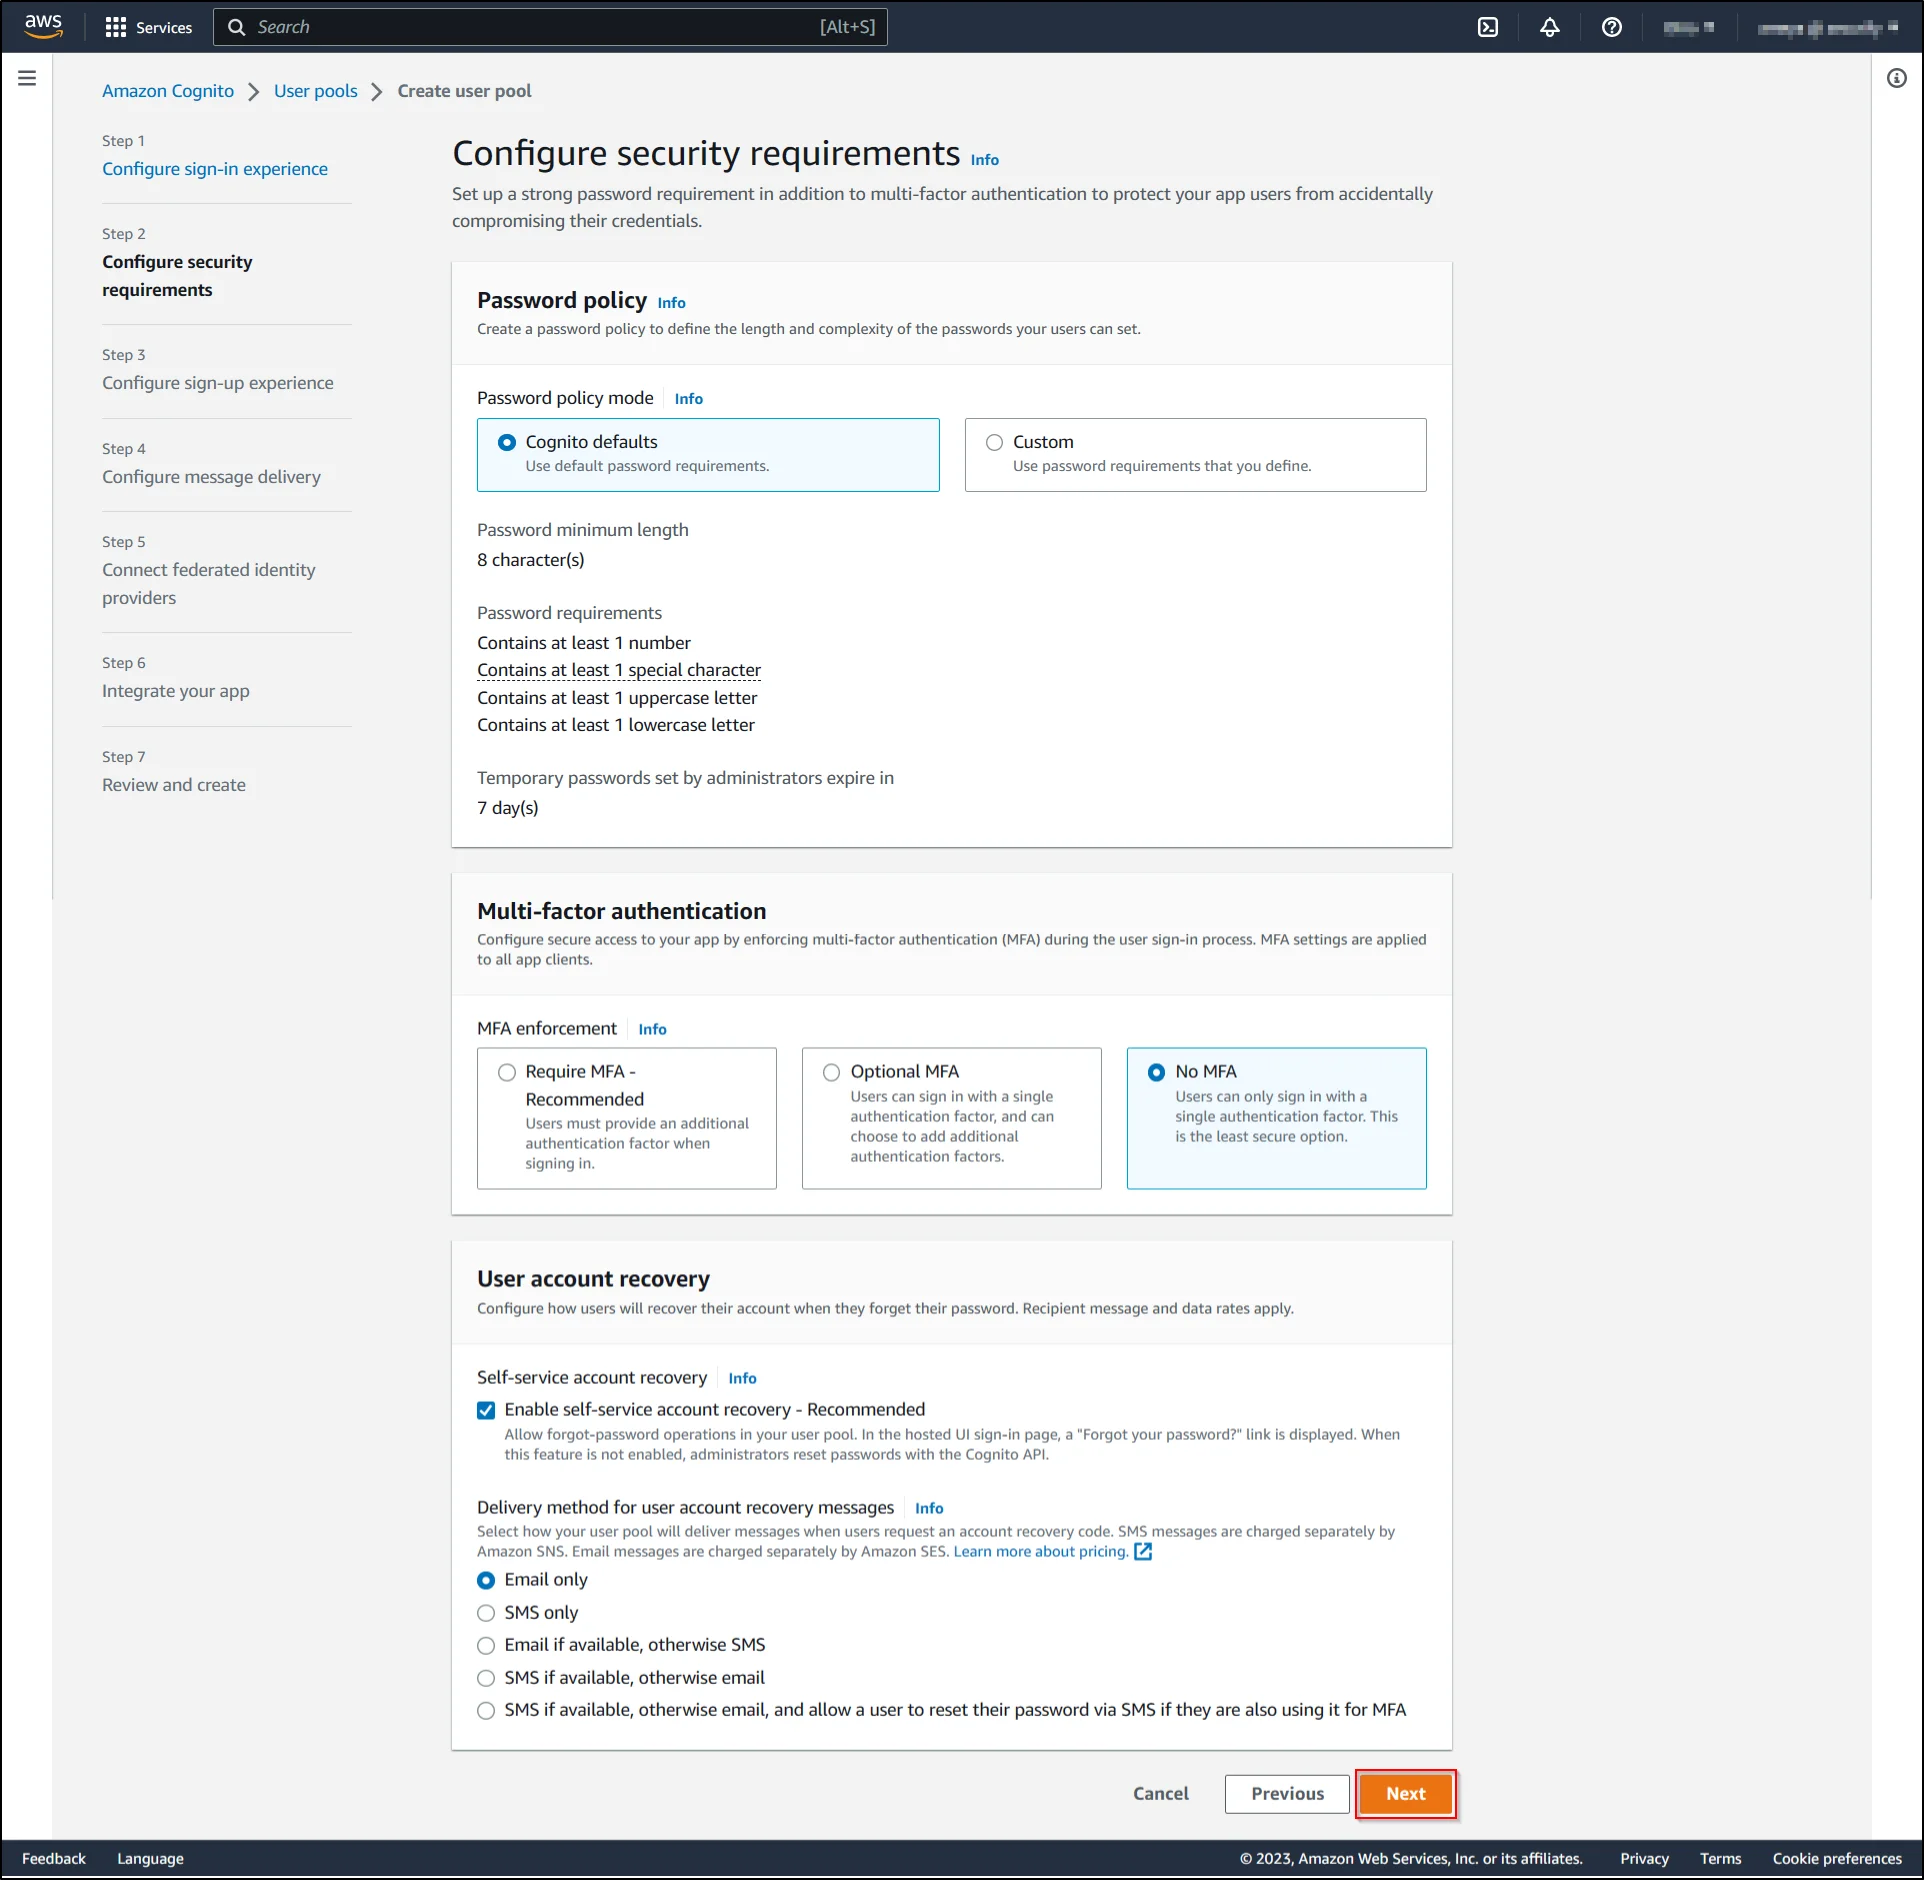
- Wählen Sie die passenden Optionen aus Konfigurieren Sie das Anmeldeerlebnis gemäß den Anforderungen und klicken Sie auf die Weiter .
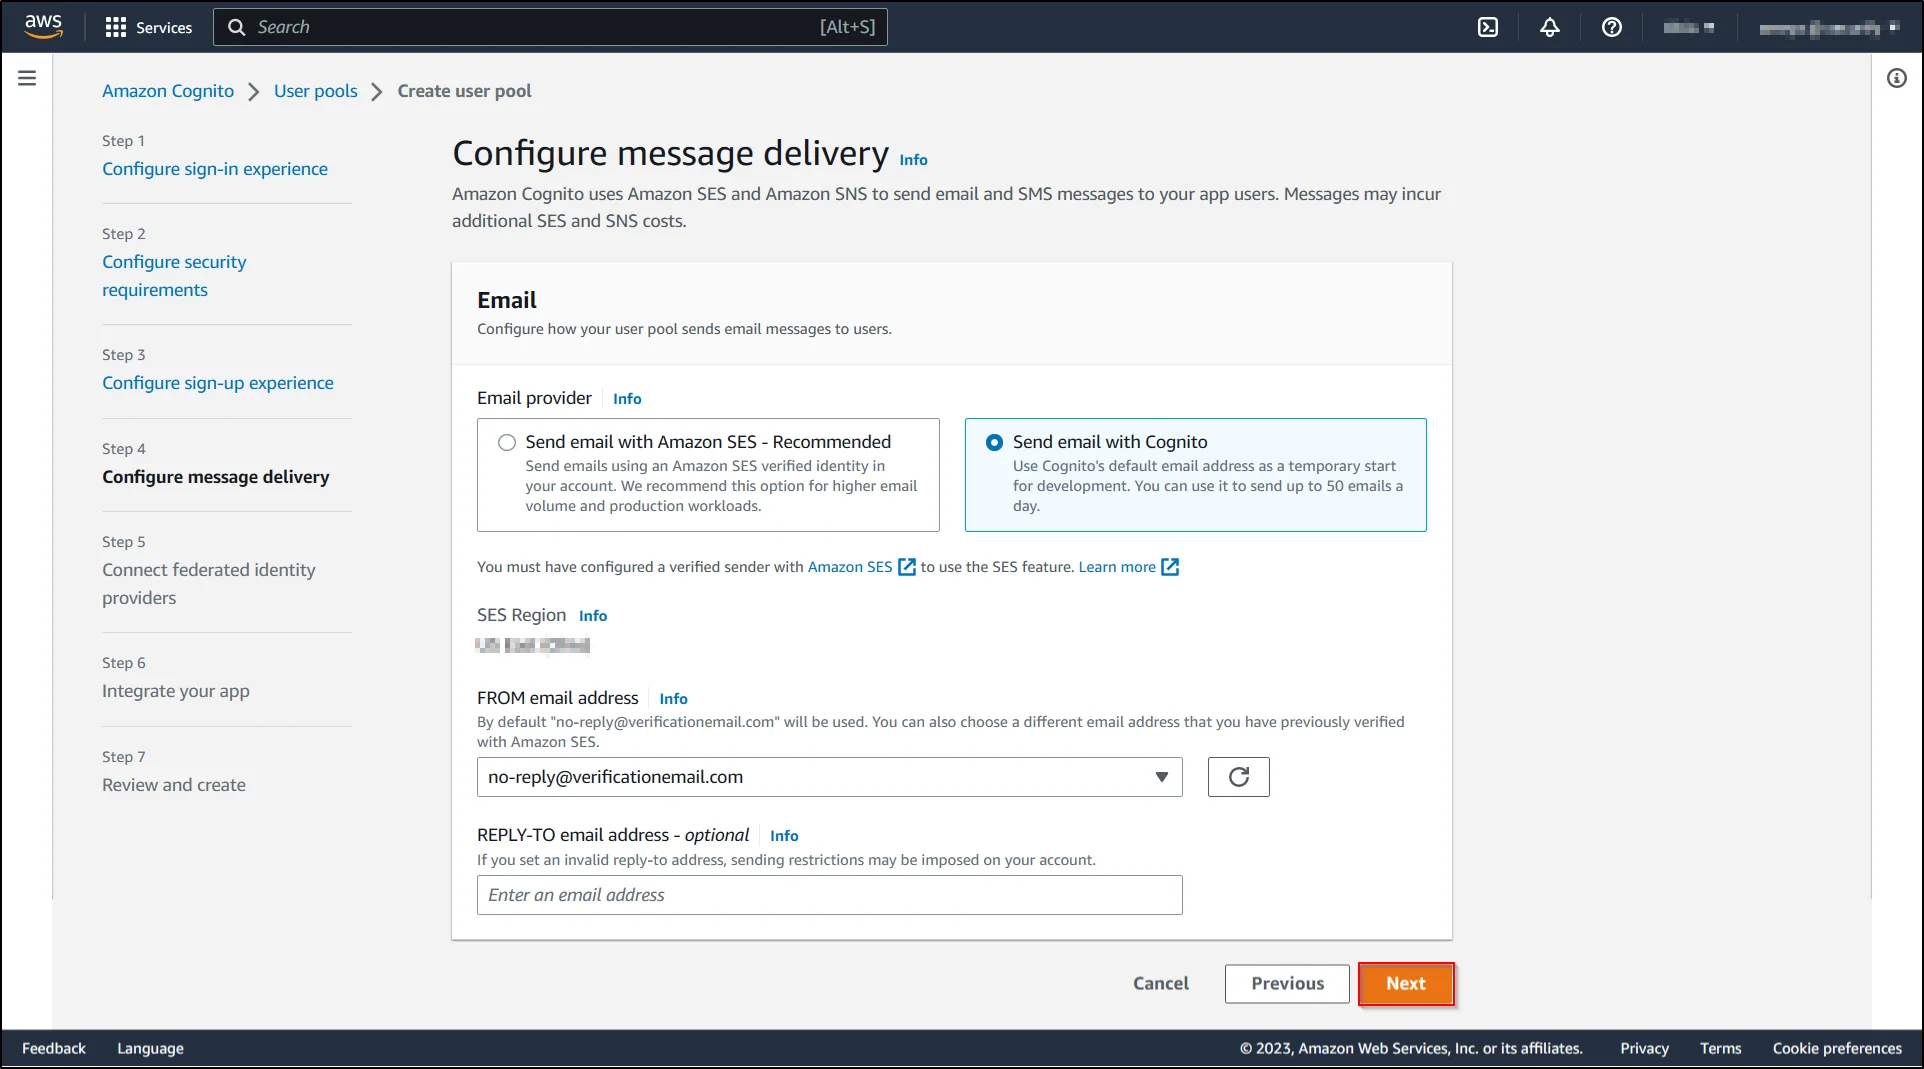
- Wählen Senden Sie E-Mails mit Cognito wie die E-Mail-Anbieter und klicken auf Weiter.
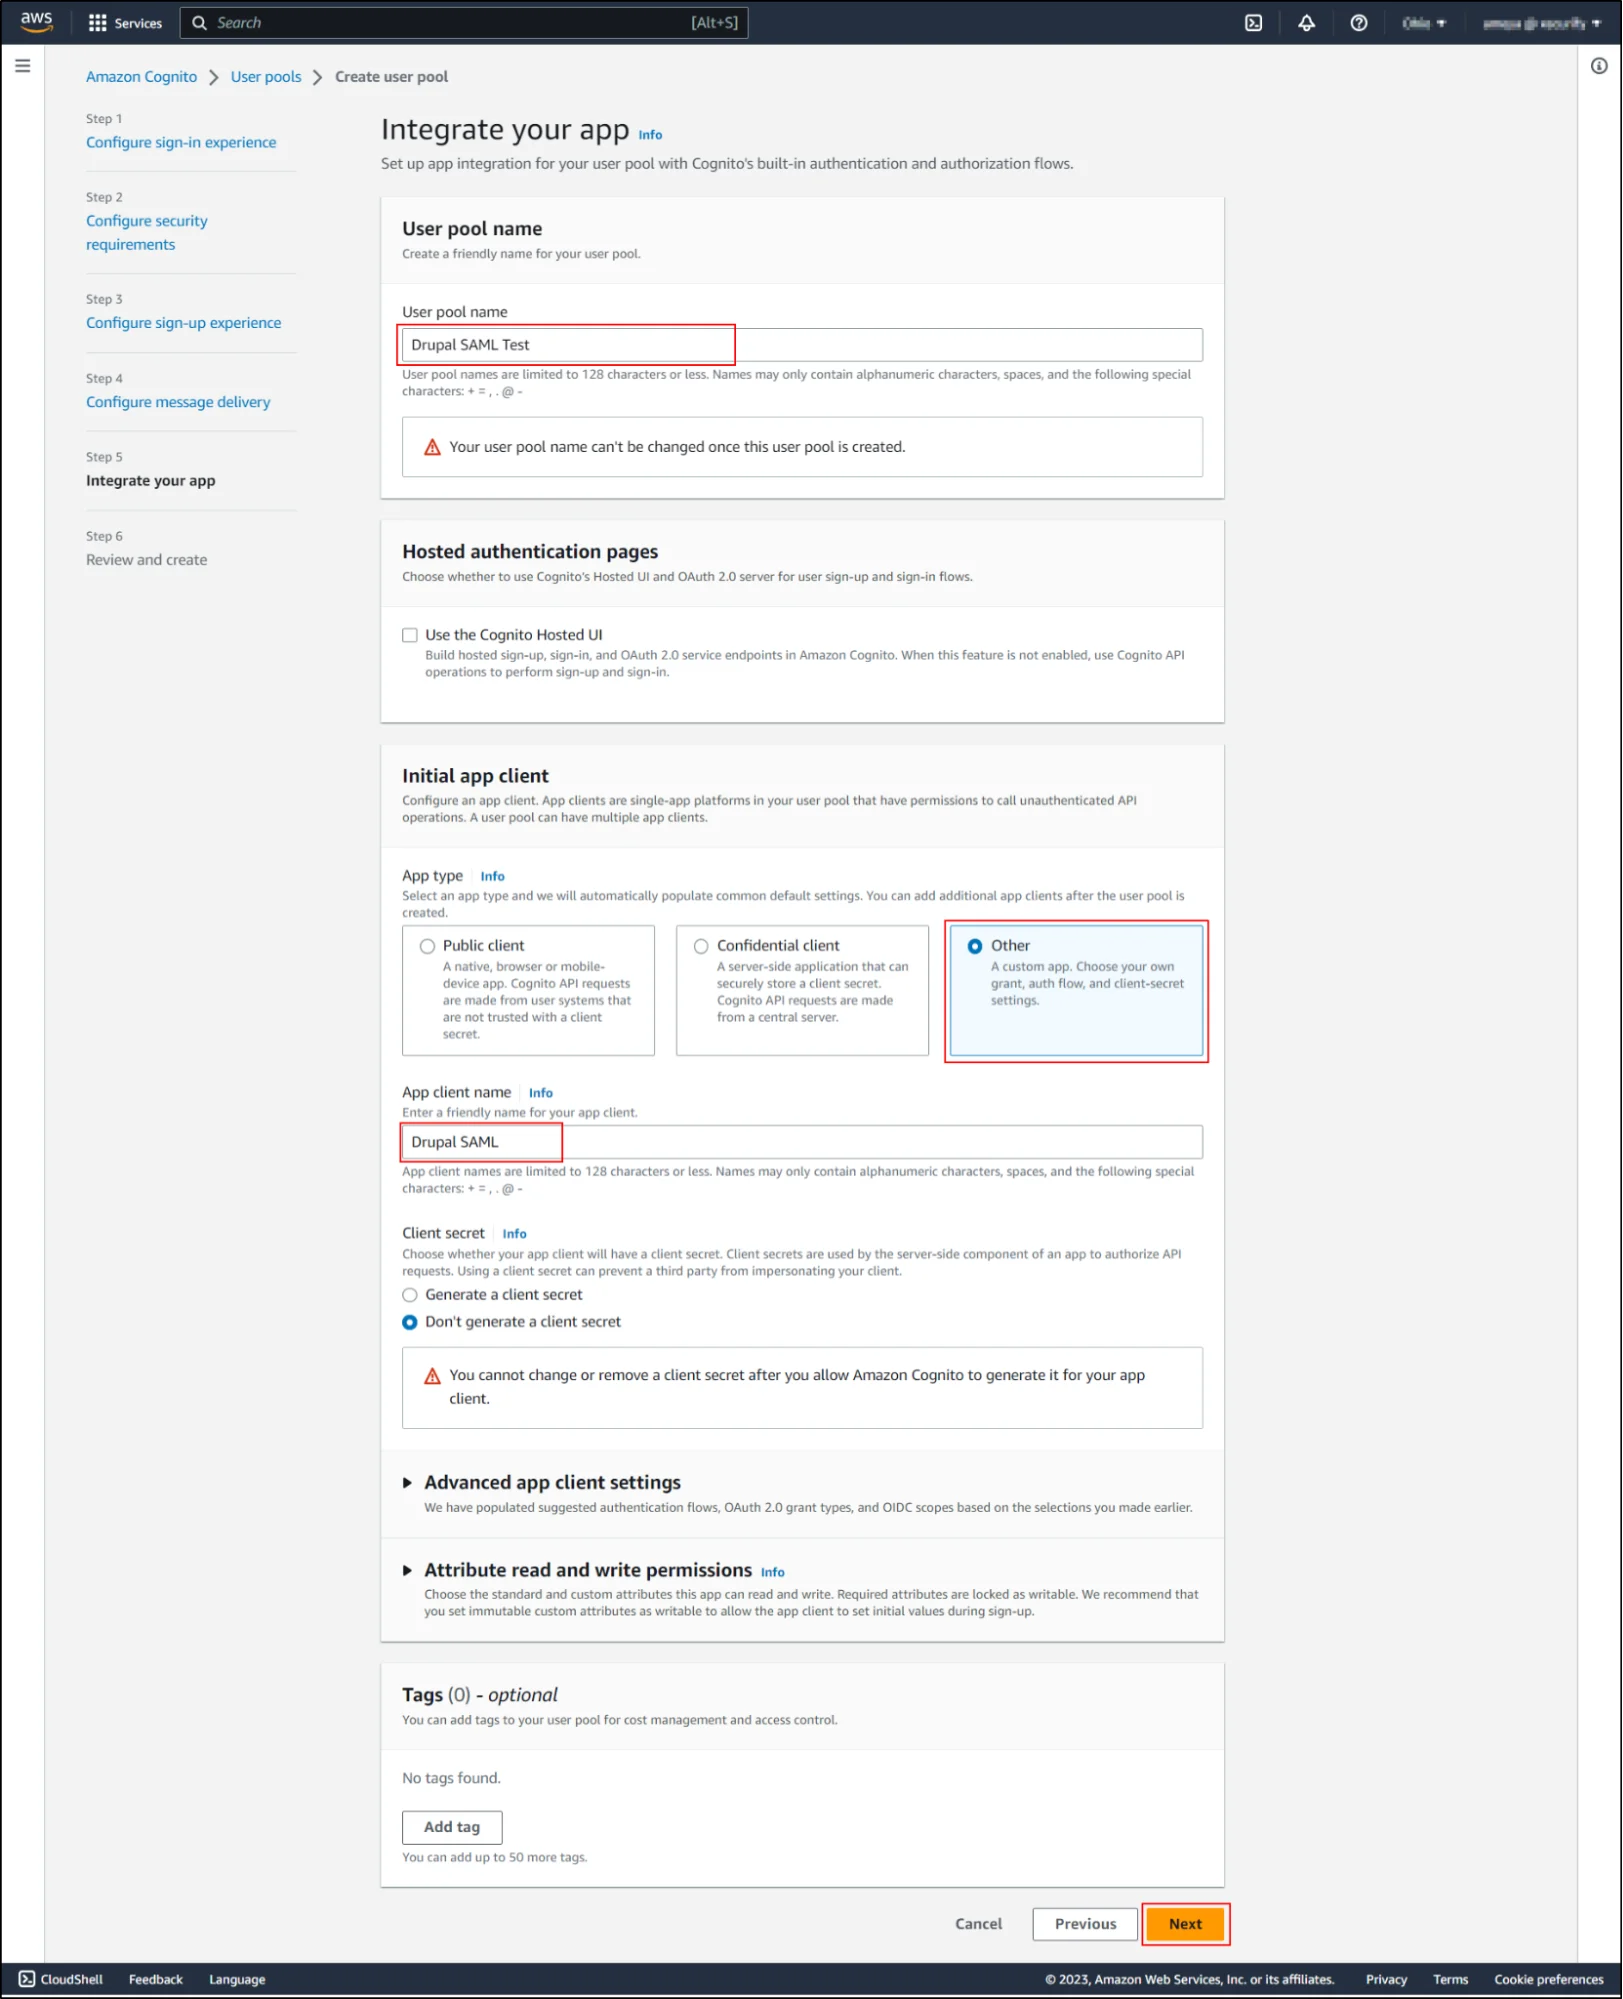
- Geben Sie die Name des Benutzerpools. Wählen Andere ab Erster App-Client. Geben Sie die ein Name des App-Clients und klicken Sie dann auf die Weiter .
- Überprüfen Sie die erforderlichen Informationen, scrollen Sie nach unten und klicken Sie auf Benutzerpool erstellen .
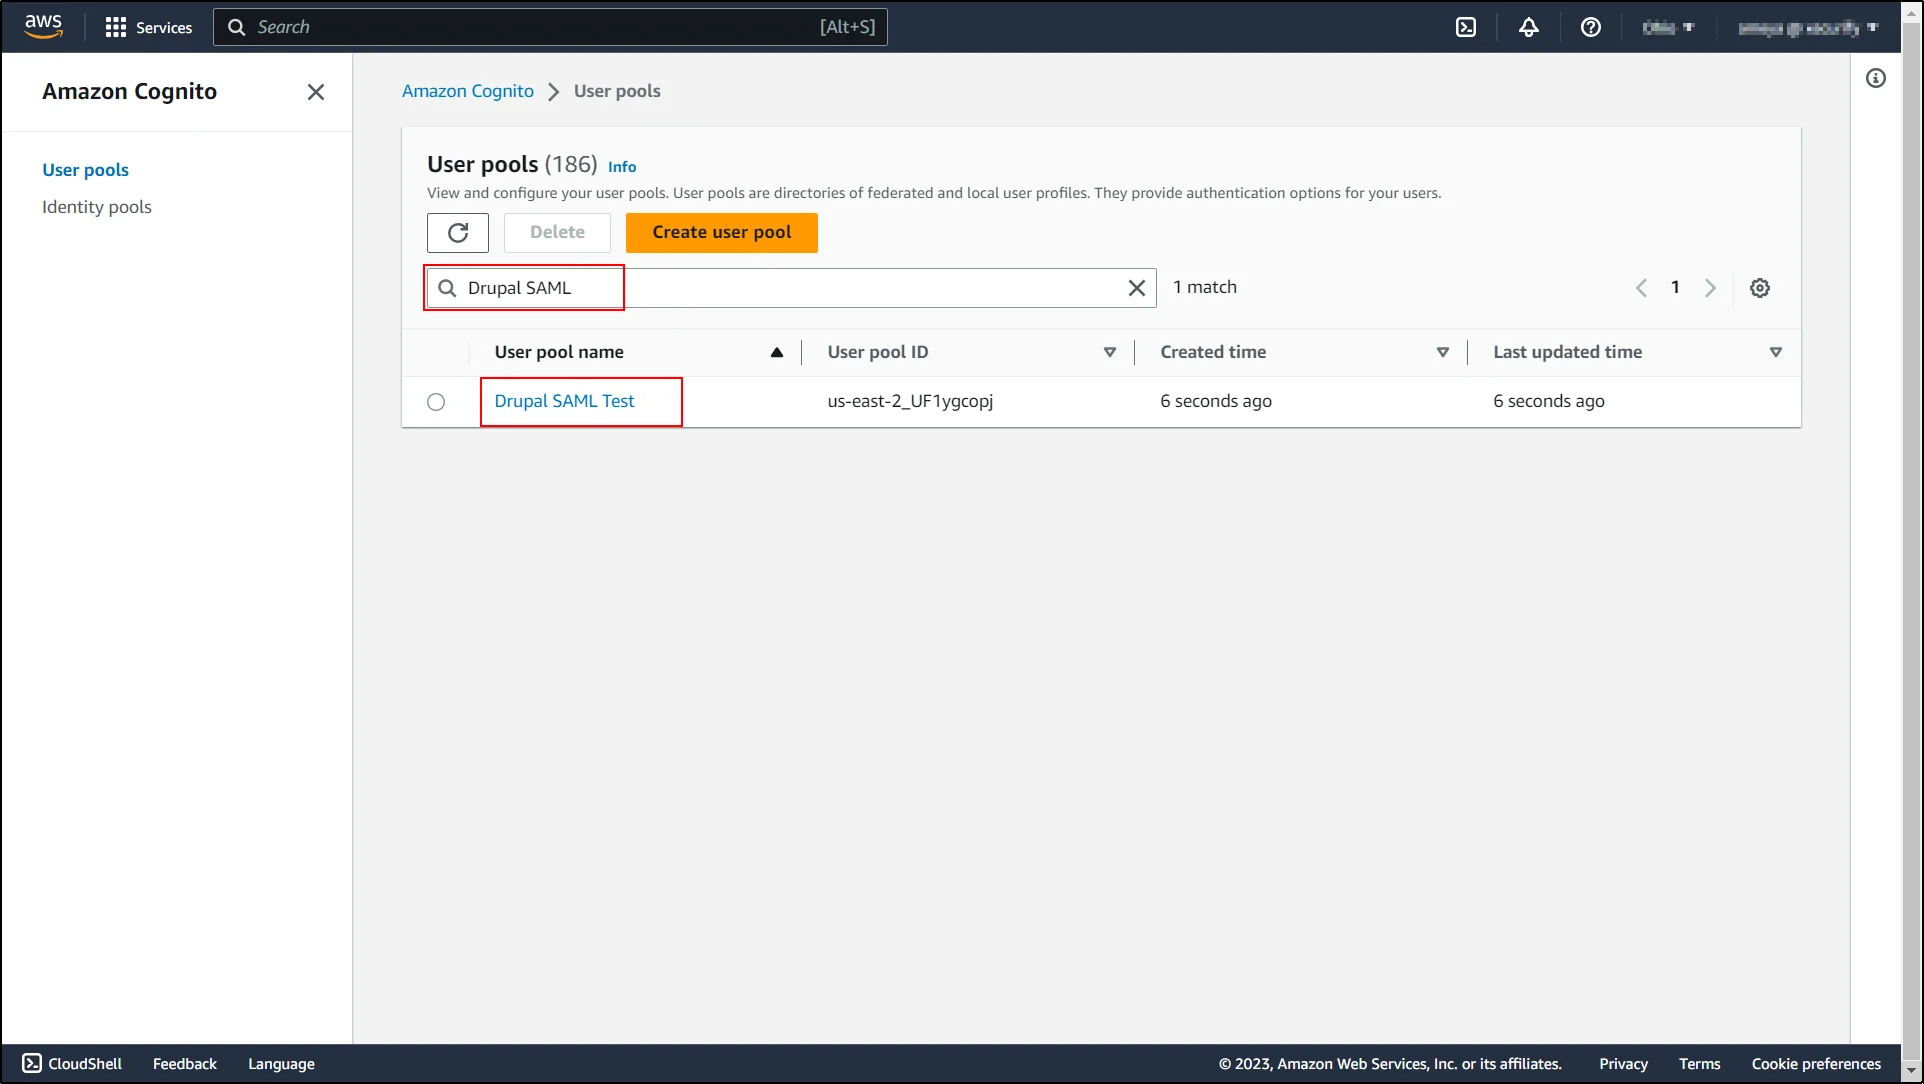
- Suchen Sie nun nach dem erstellten Benutzerpool und klicken Sie darauf.
- Navigieren Sie zu der Anmeldeerfahrung Tab.
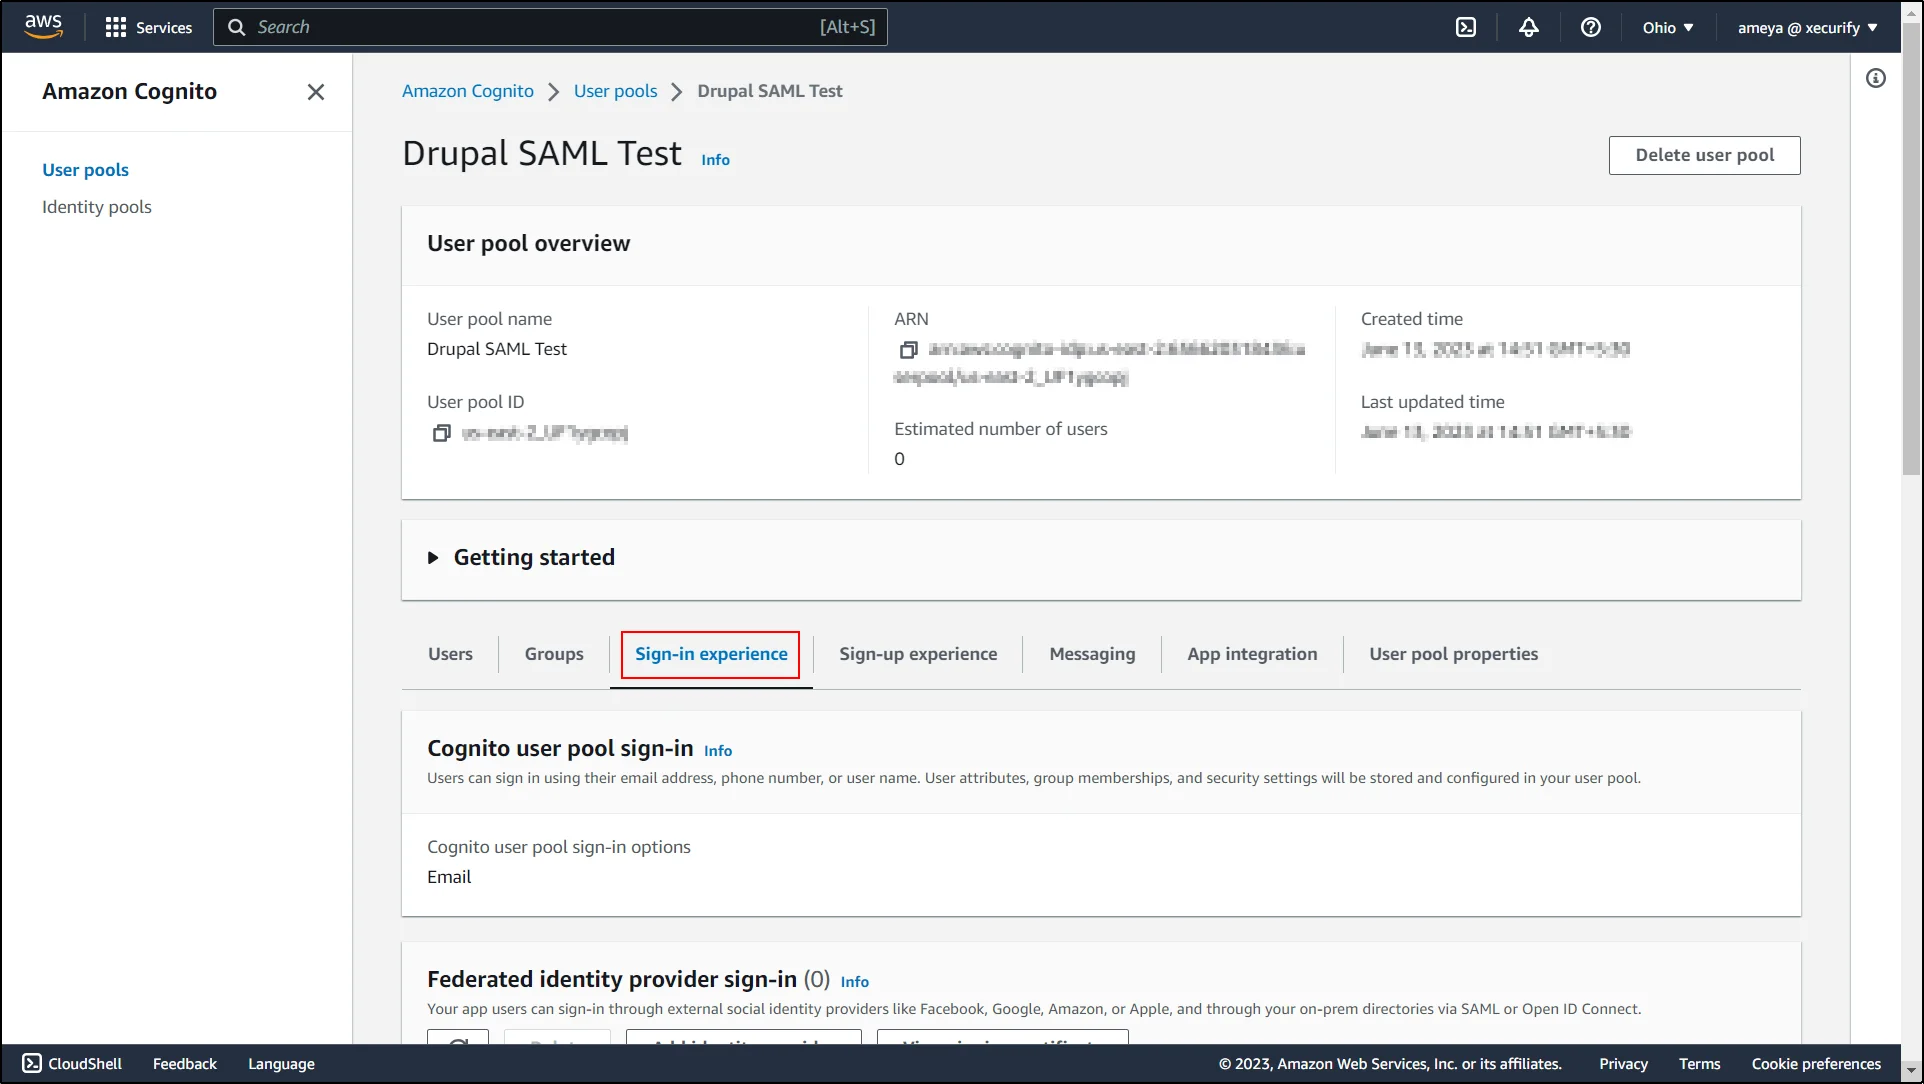
- Klicken Sie auf Identitätsanbieter hinzufügen .
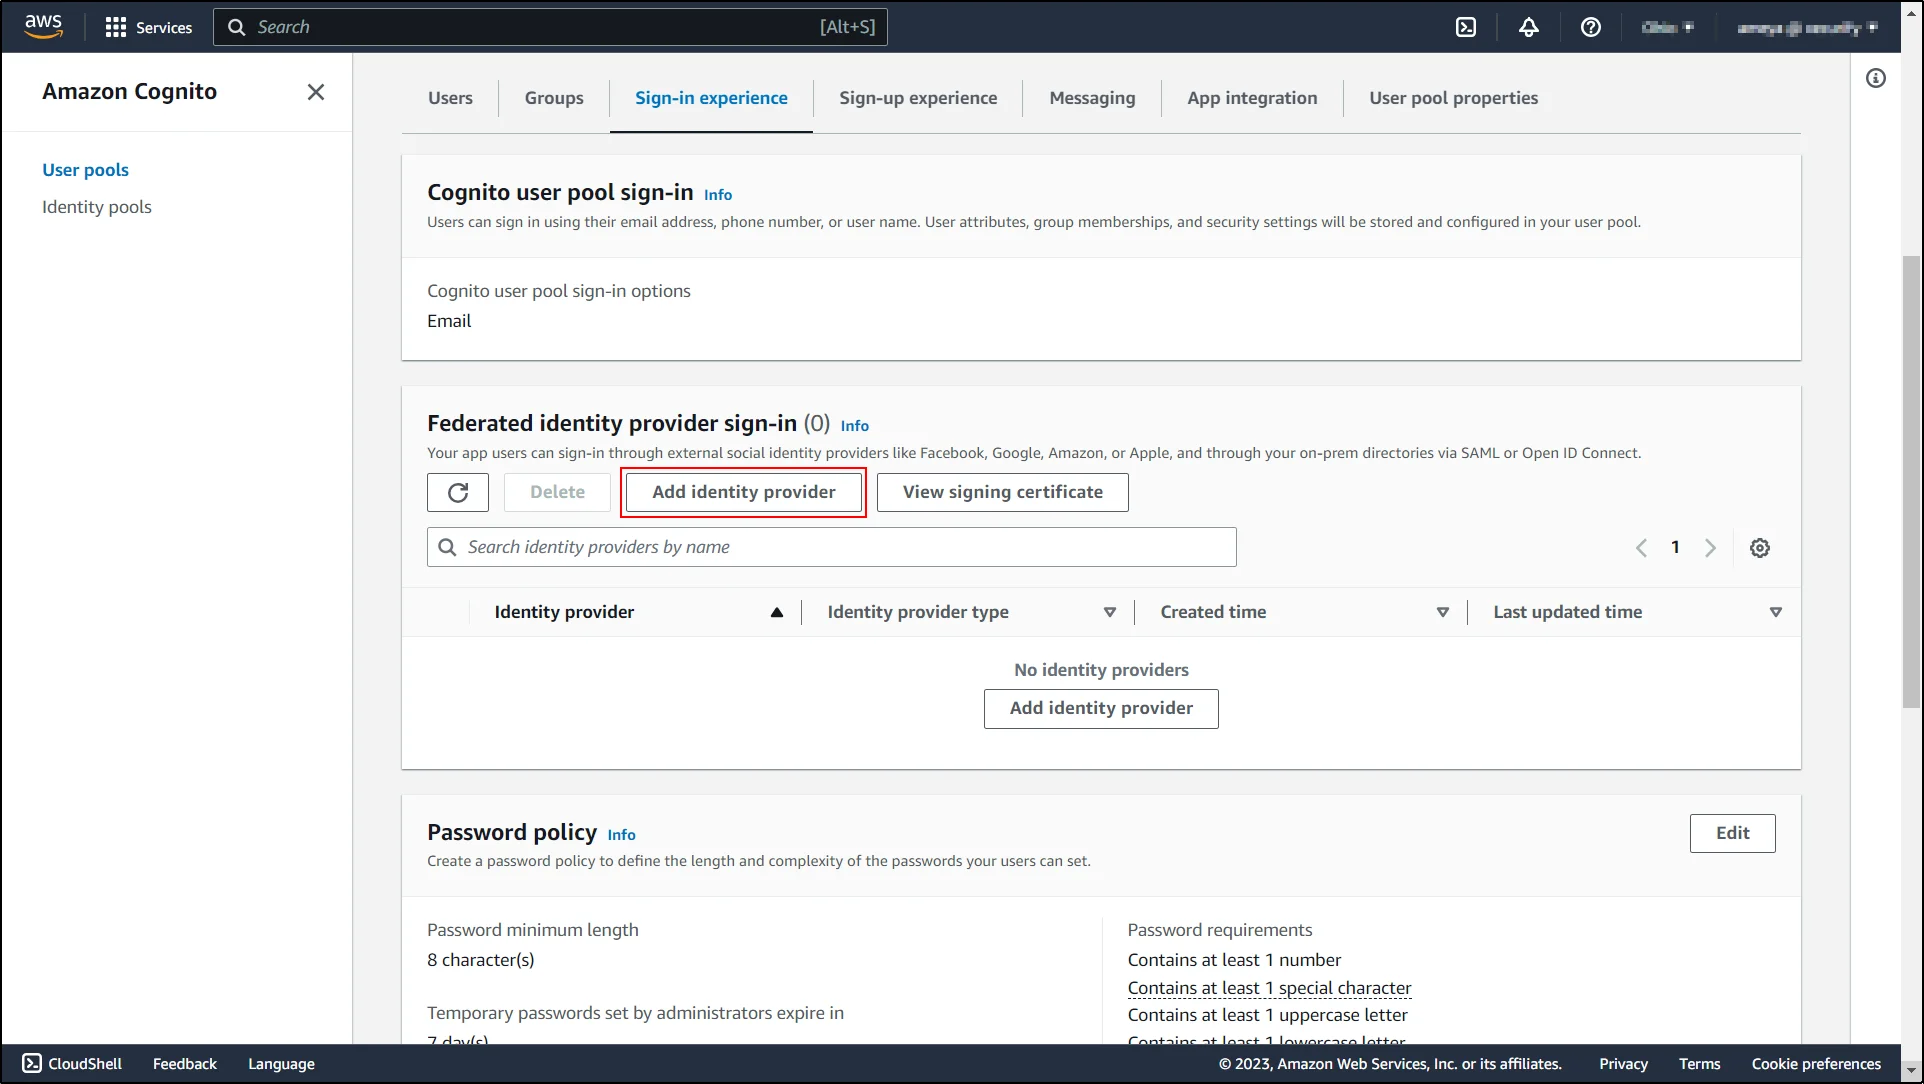
- Auswählen SAML.
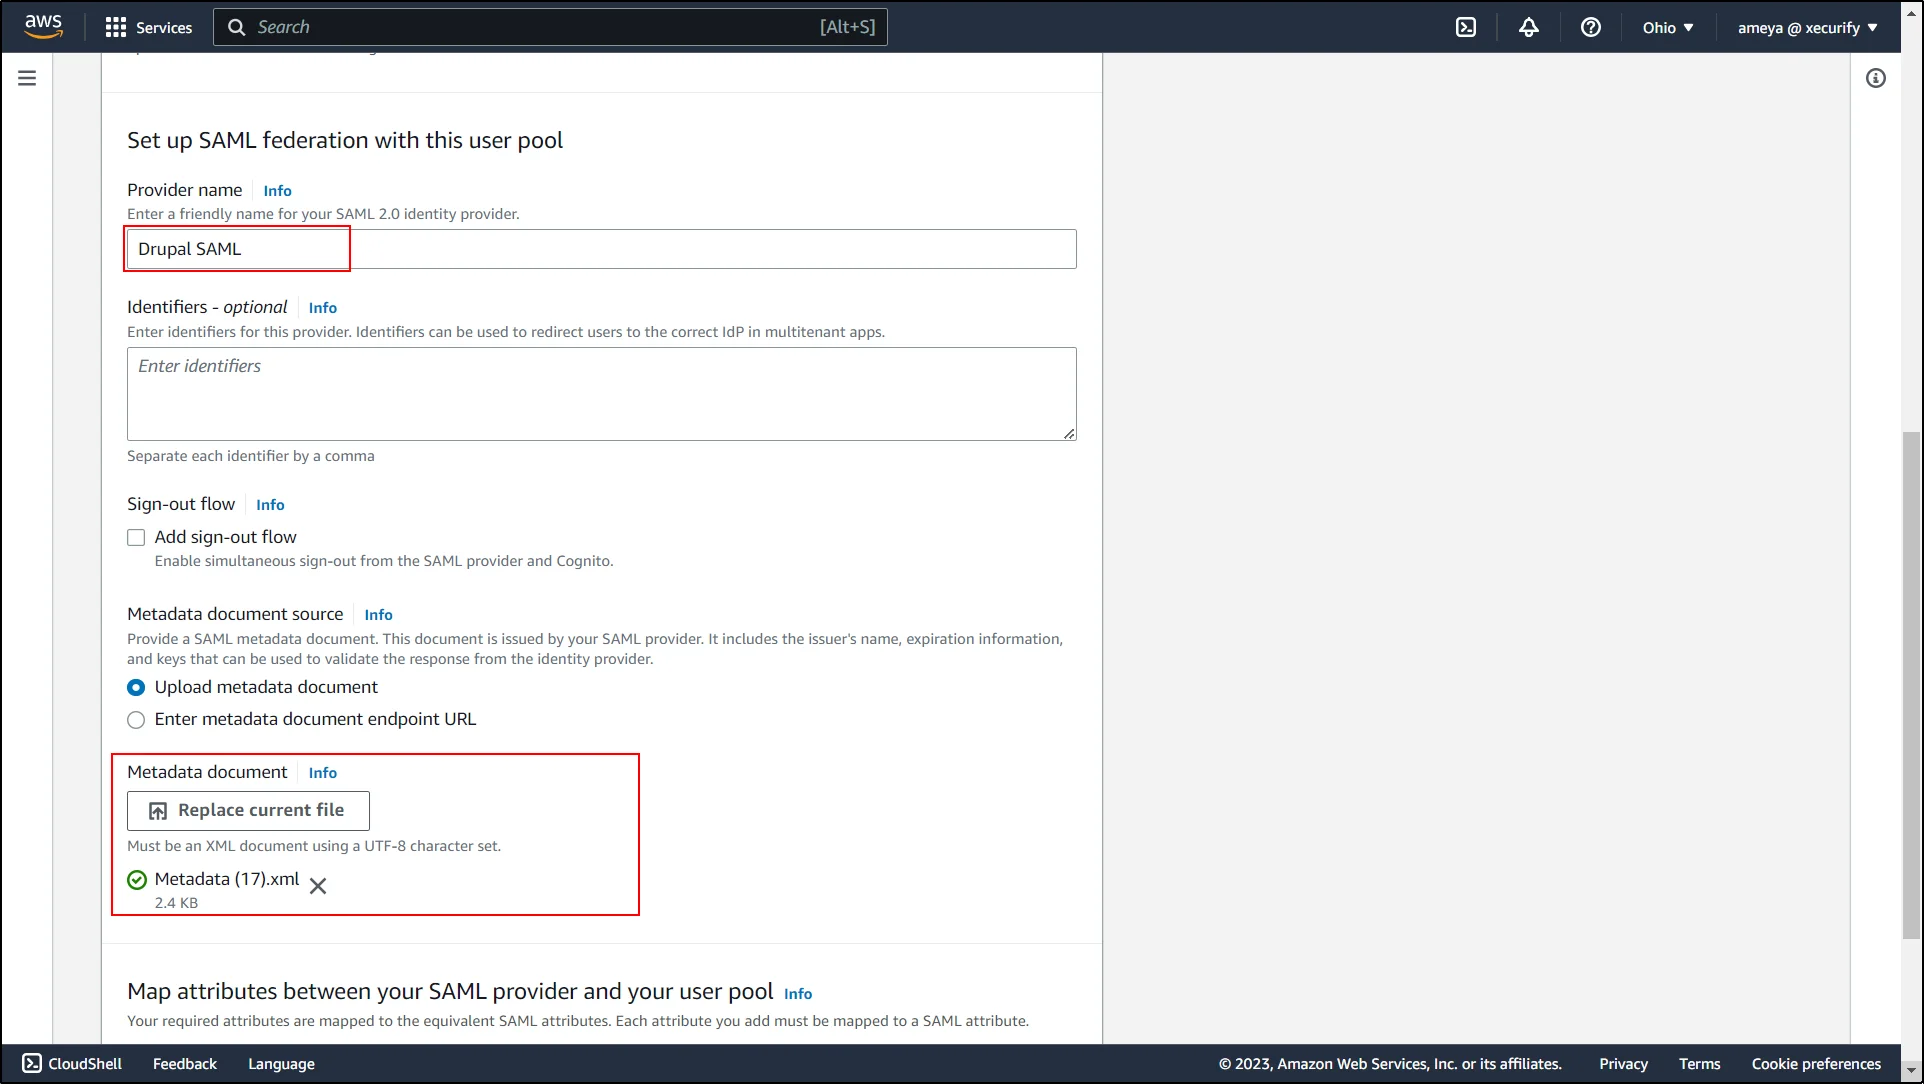
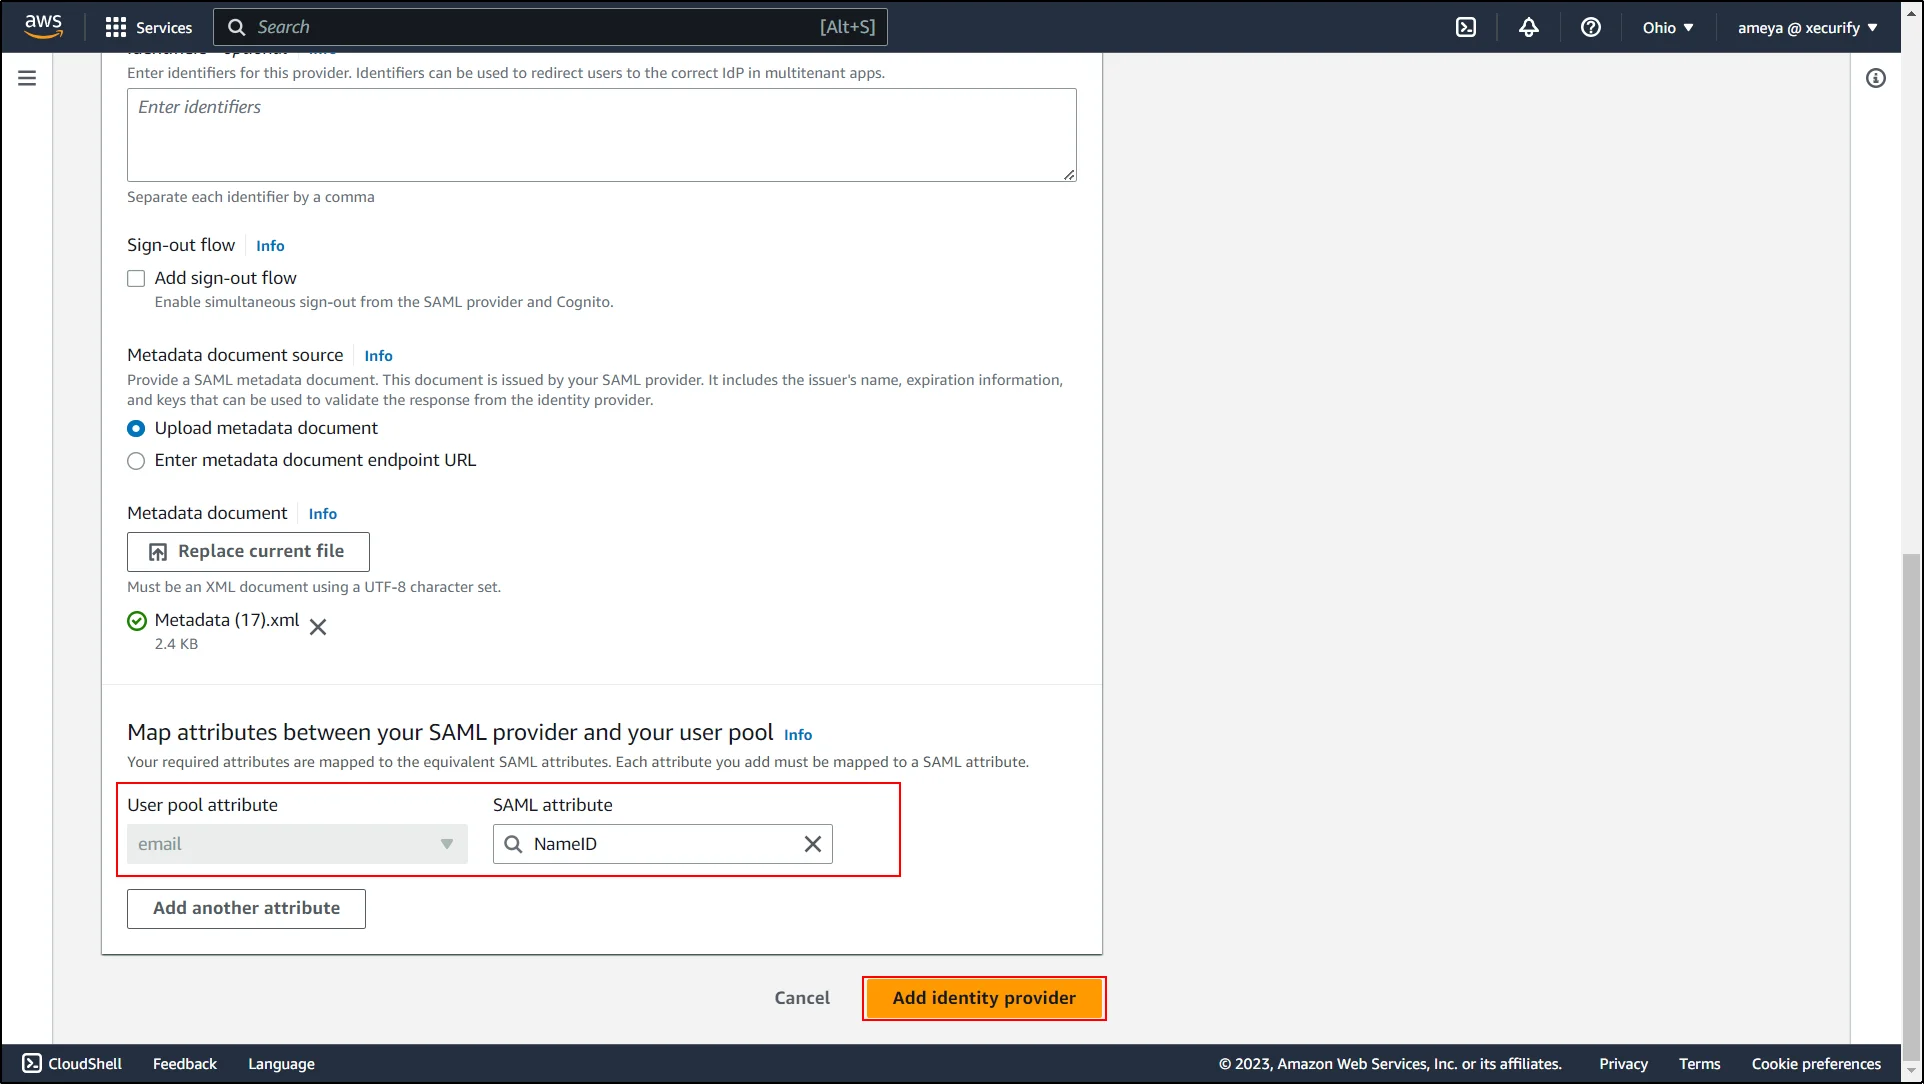
- Geben Sie die Anbietername und laden Sie die IdP-Metadatendatei hoch, die Sie von der Drupal-Site heruntergeladen haben.
- Geben Sie das SAML-Attribut ein, in dem die E-Mail des Benutzers empfangen wird, und klicken Sie auf Identitätsanbieter hinzufügen .
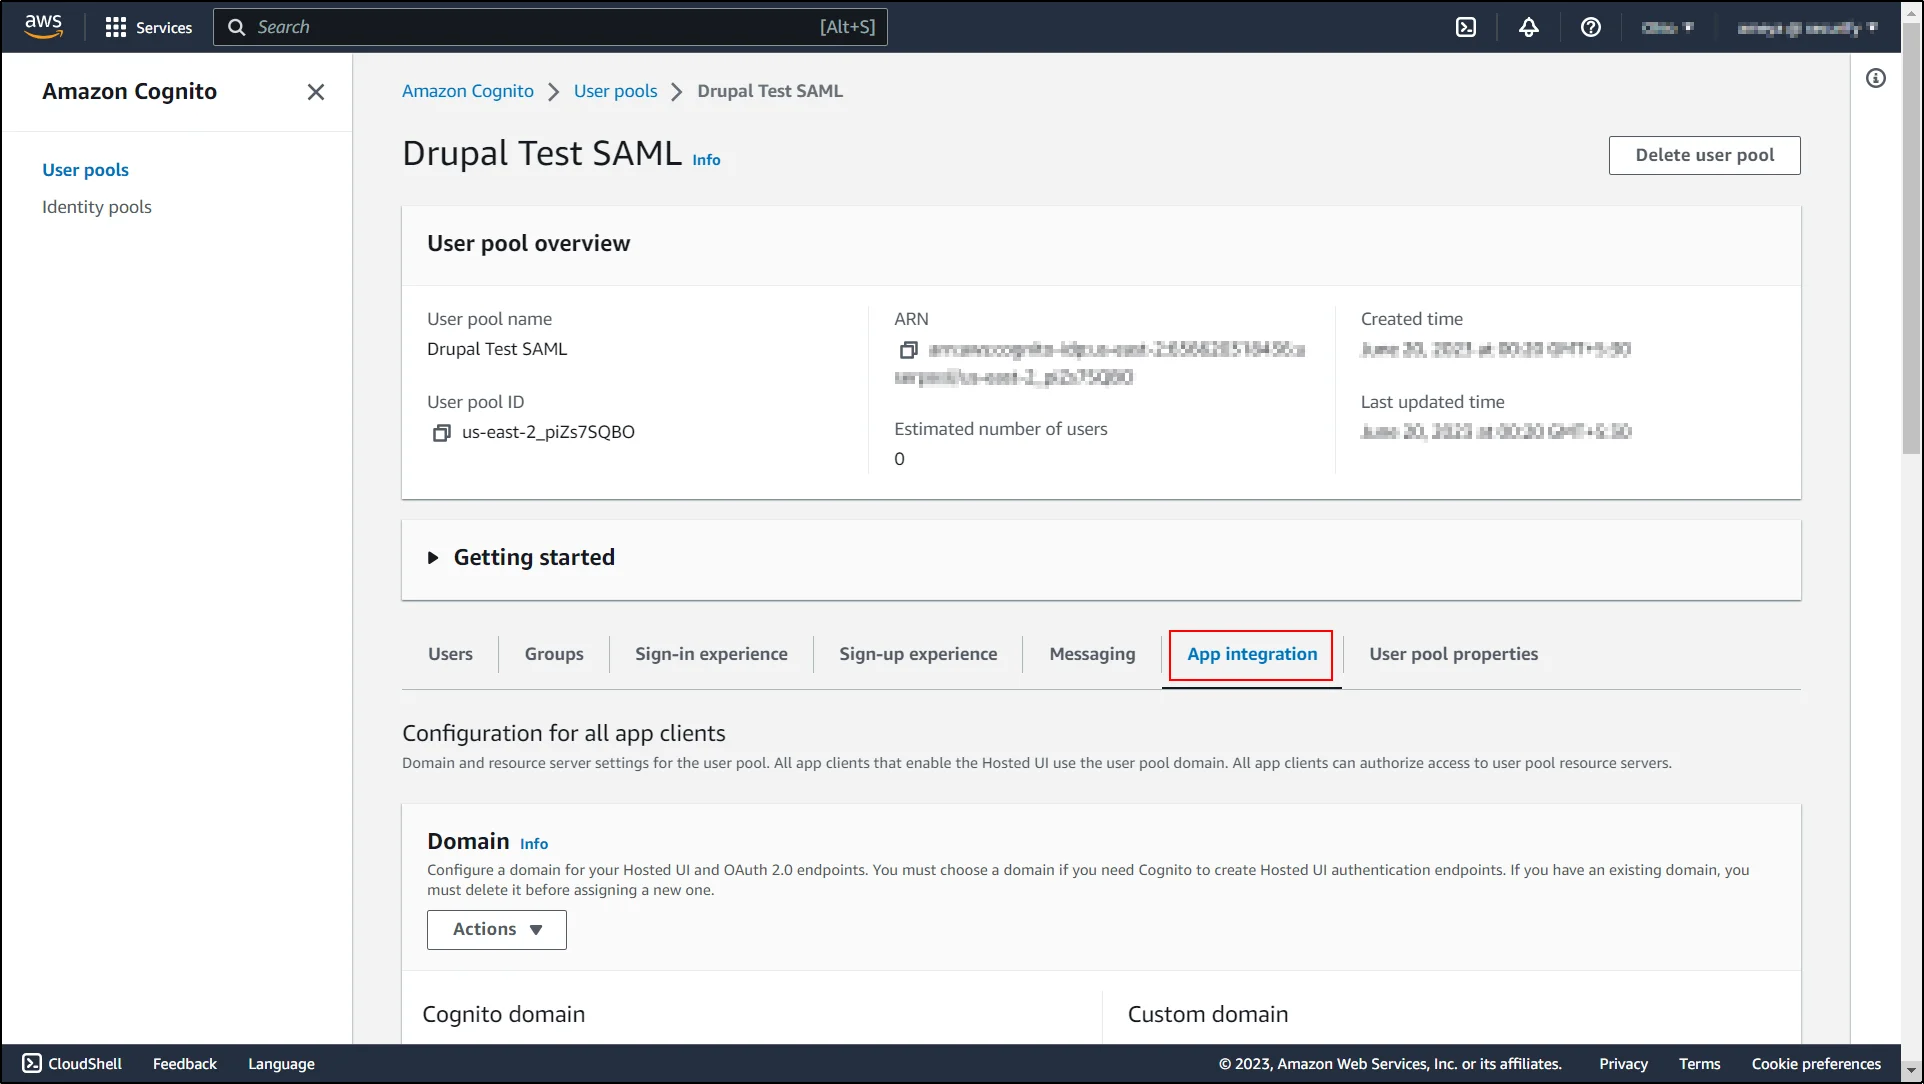
- Navigieren Sie zu der App-Integration .
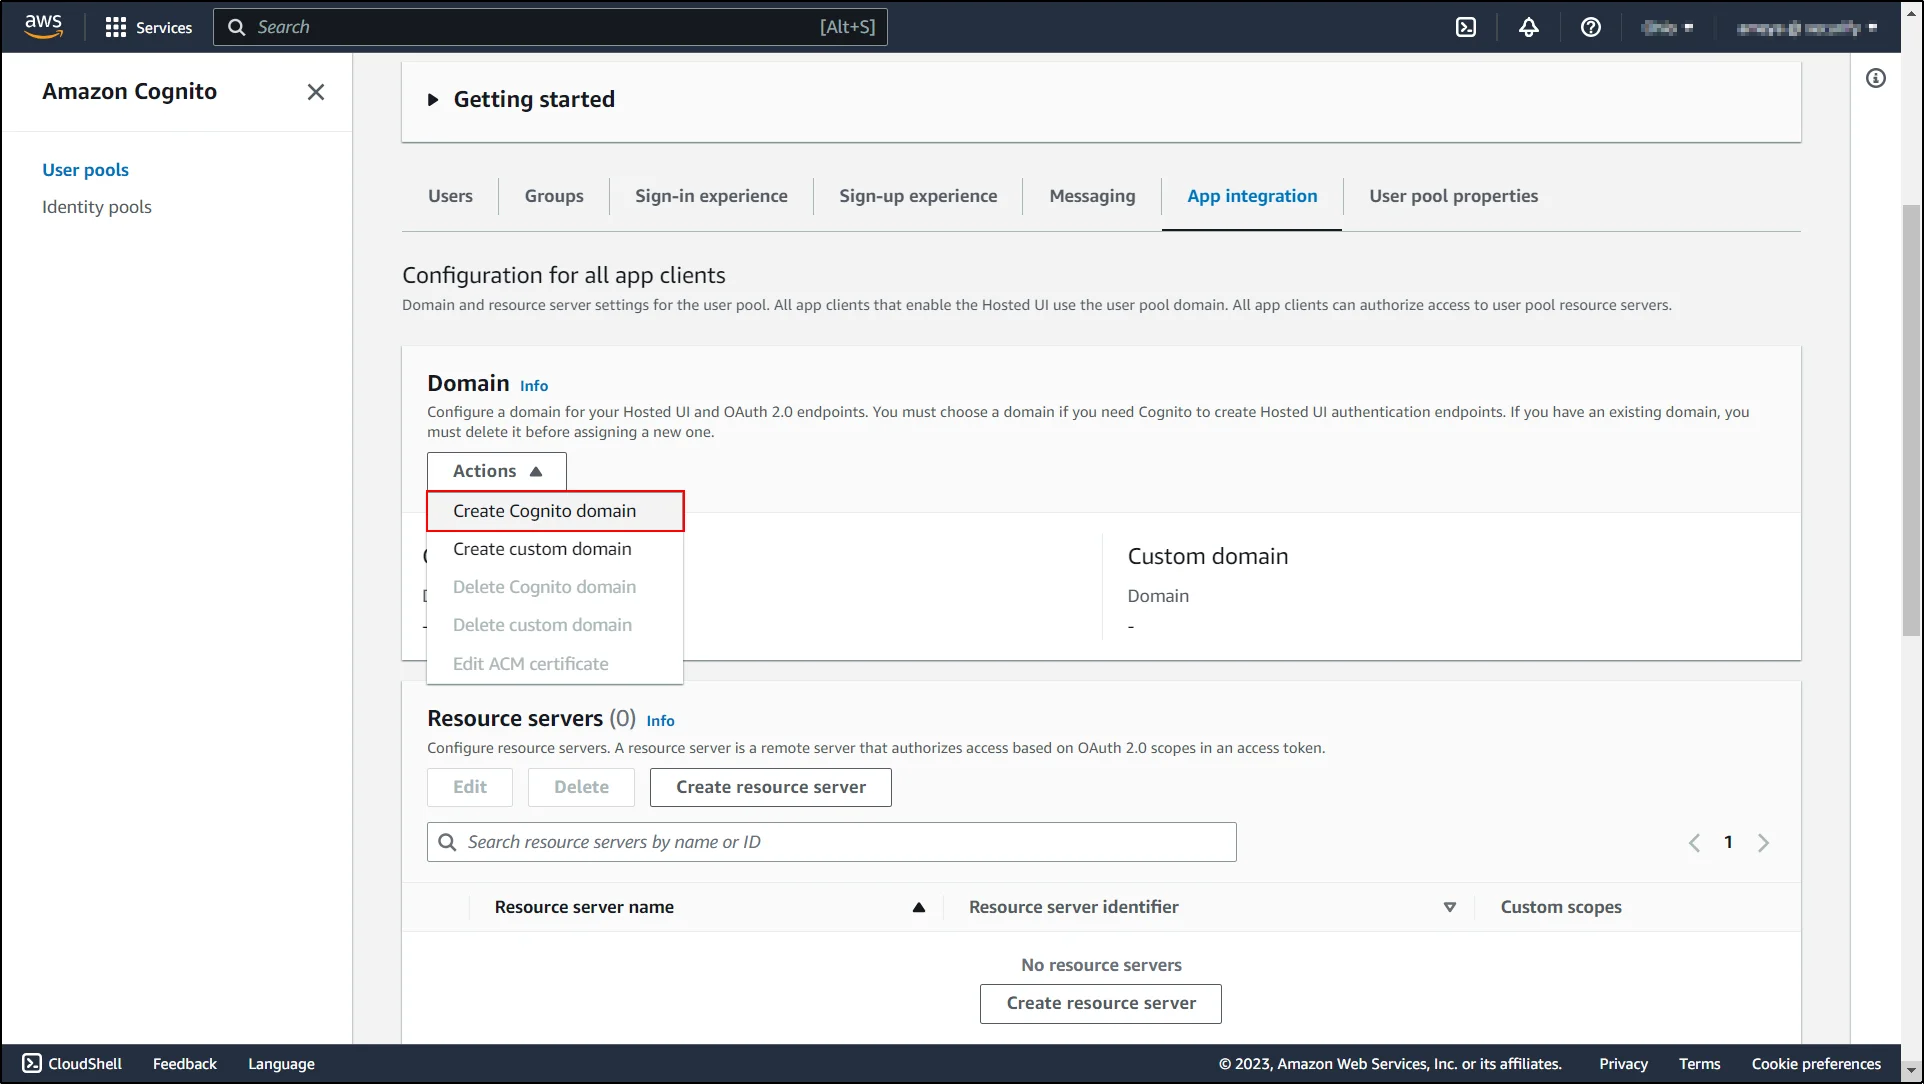
- Unter dem Aktion Dropdown-Menü anklicken Erstellen Sie eine Cognito-Domäne.
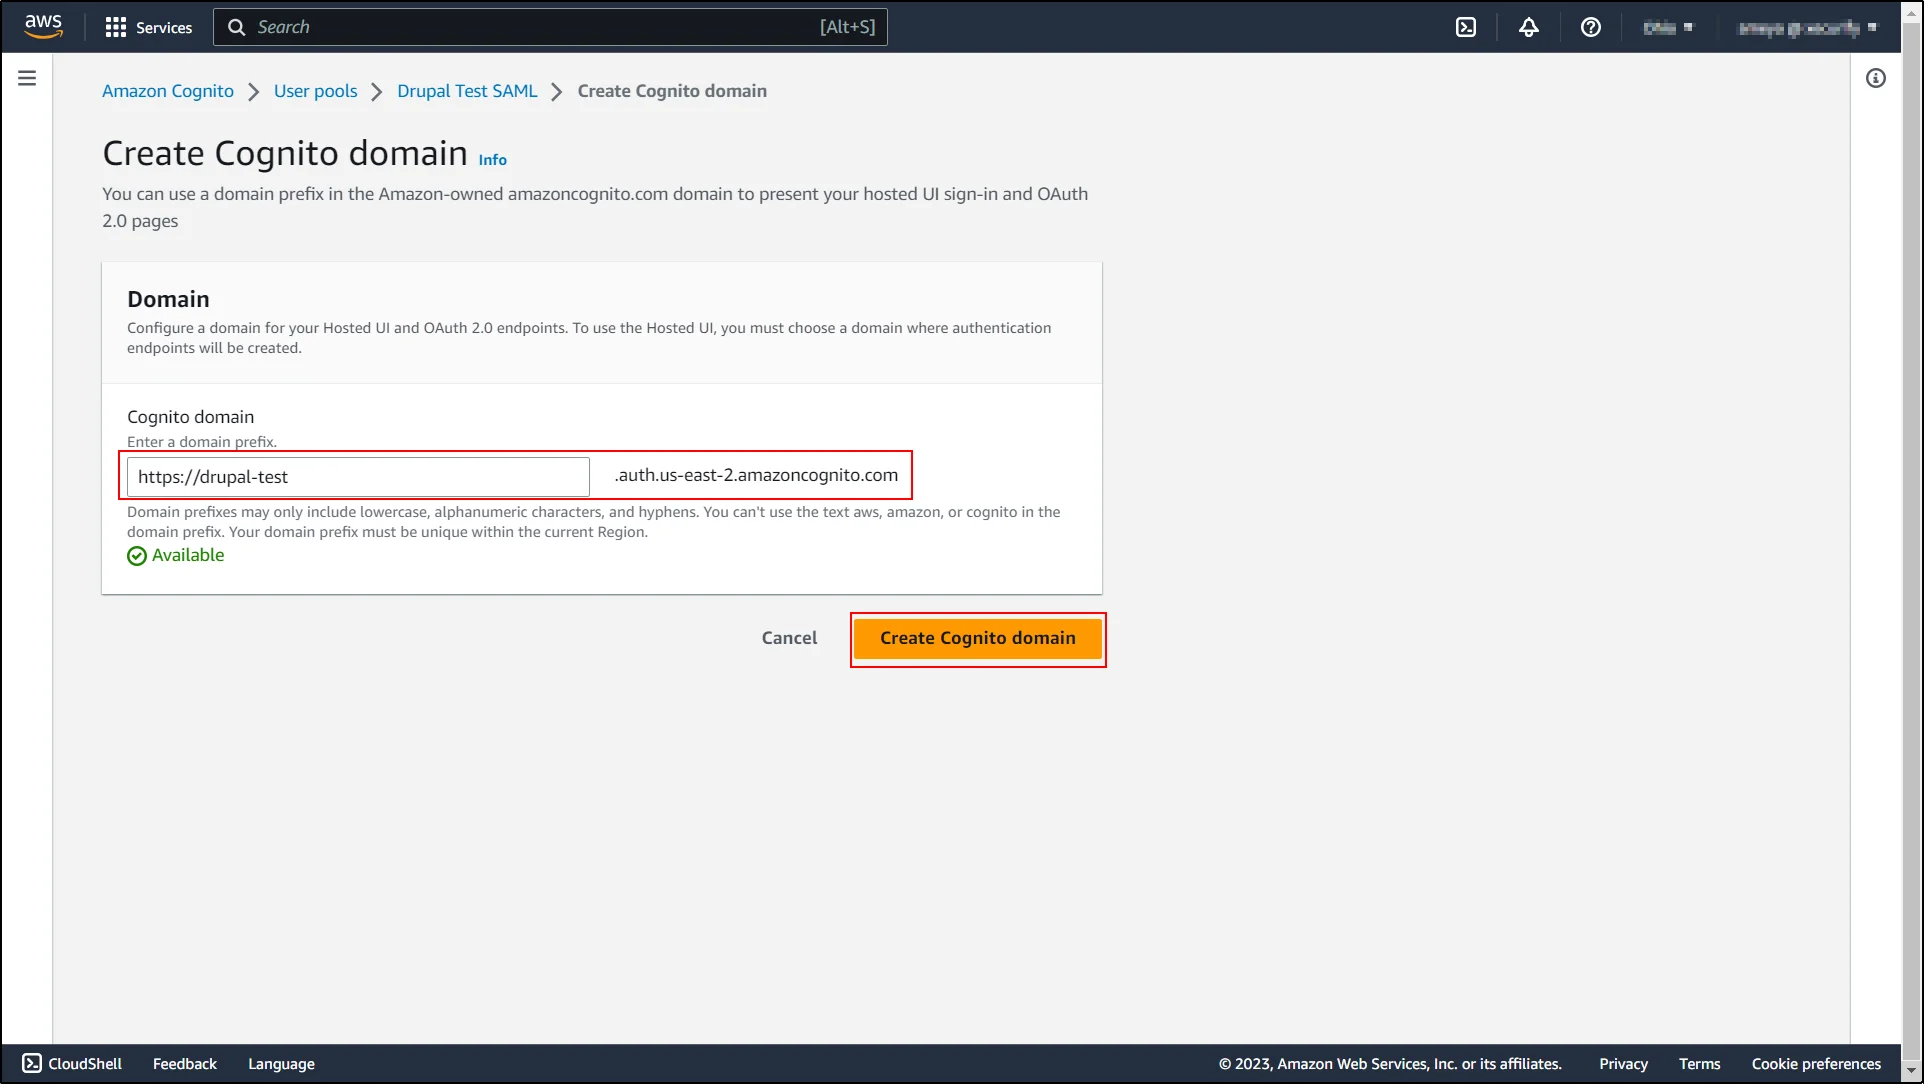
- Geben Sie die Cognito-Domäne Geben Sie den Namen Ihrer Wahl ein und klicken Sie auf Cognito-Domäne erstellen .
Konfigurieren von Drupal als SAML-Identitätsanbieter (IdP):
- Navigieren Sie zur Drupal-Site und wechseln Sie zu Einrichtung des Dienstanbieters Wechseln Sie zum Modul-Tab. Geben Sie im Textfeld „Name des Dienstanbieters“ den Anwendungsnamen ein. Zum Beispiel: AWS.
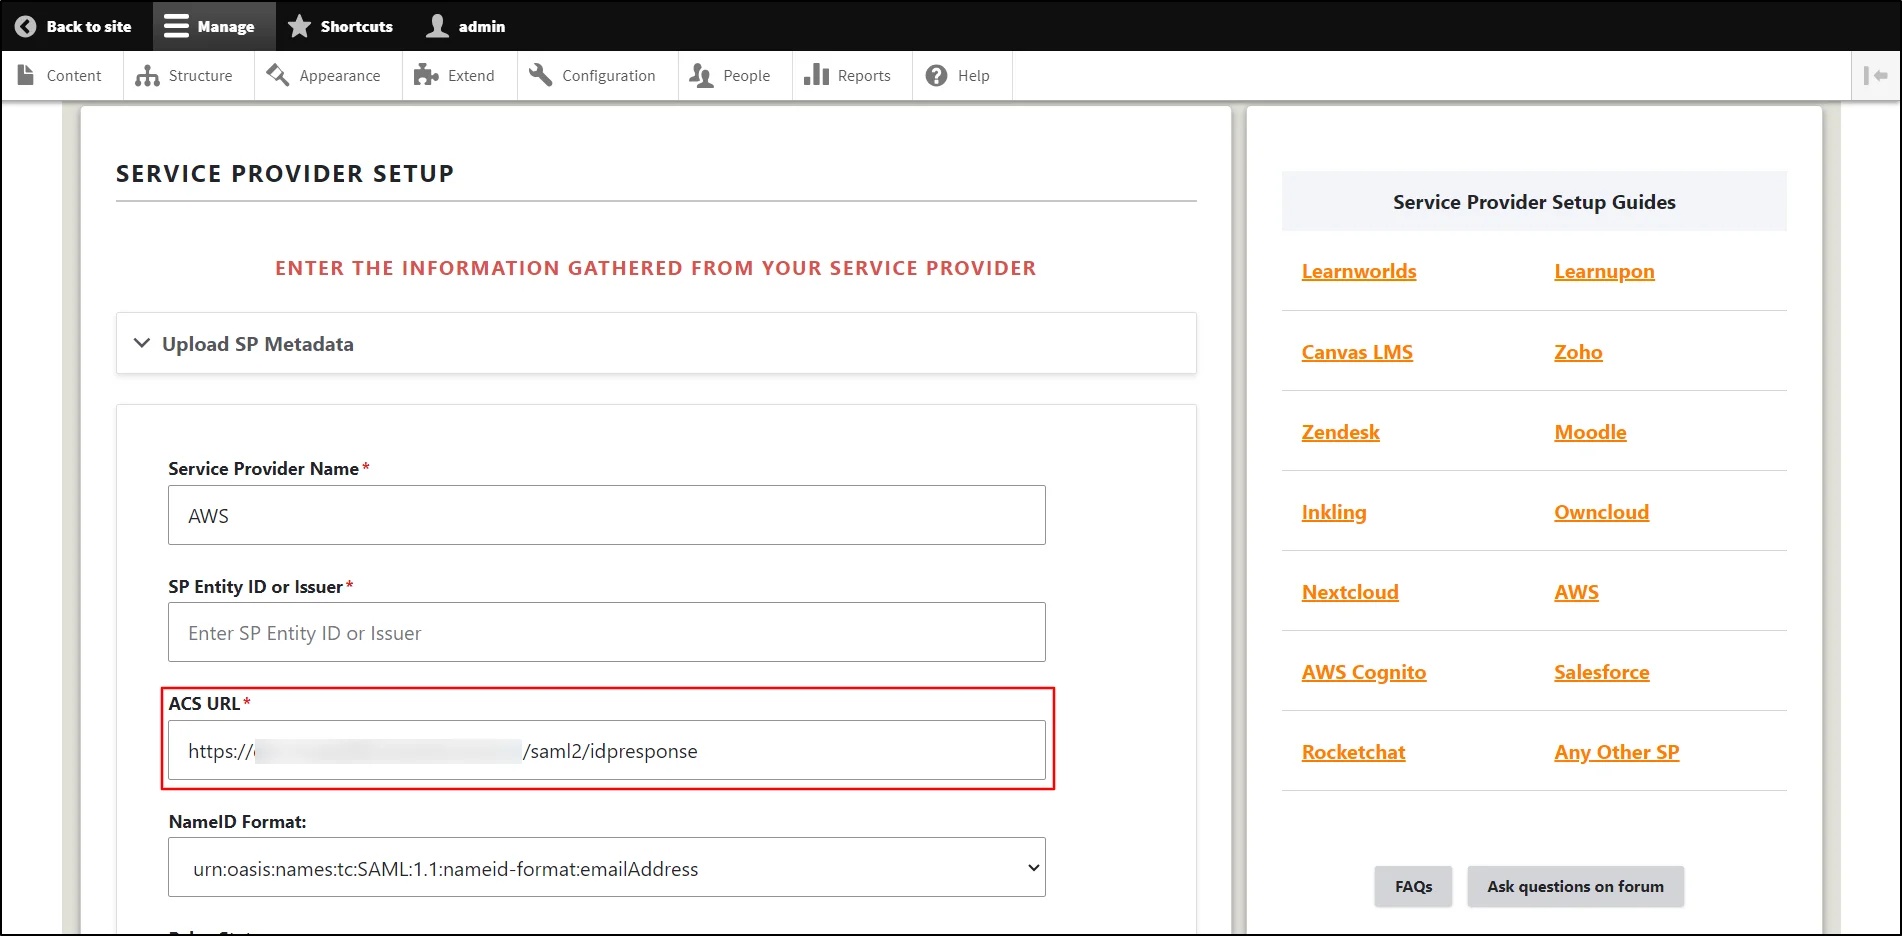
- Geben Sie die ACS-URL ein. Die ACS-URL unten Einrichtung des Dienstanbieters Tab in diesem Format:
https://Your user pool domain/saml2/idpresponse
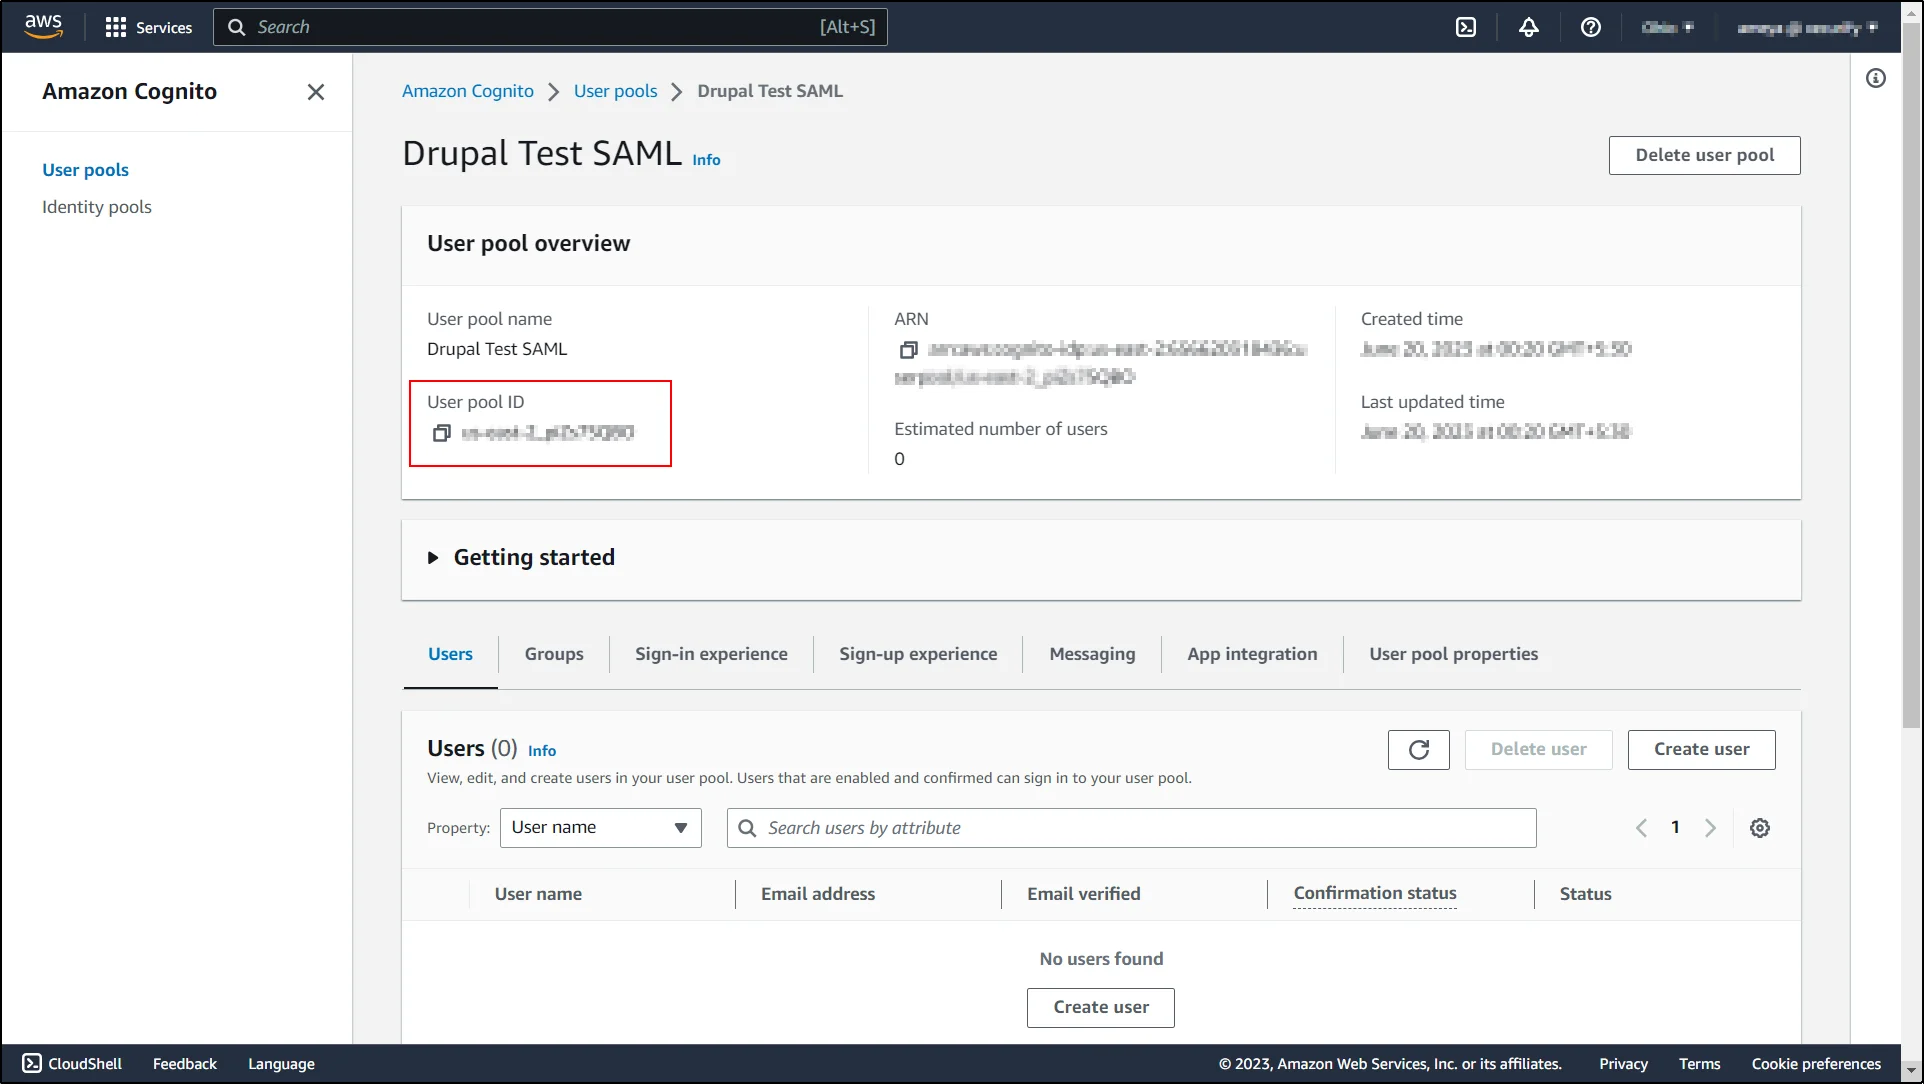
- In AWS Cognito -> Benutzerpools -> Anwendungsname (den Sie auf AWS erstellt haben) -> unter Übersicht über den Benutzerpool Ermitteln Sie anschließend Ihre Benutzerpool-ID. Bewahren Sie diese griffbereit auf. Die Entitäts-ID hat üblicherweise folgendes Format:
urn:amazon:cognito:sp:
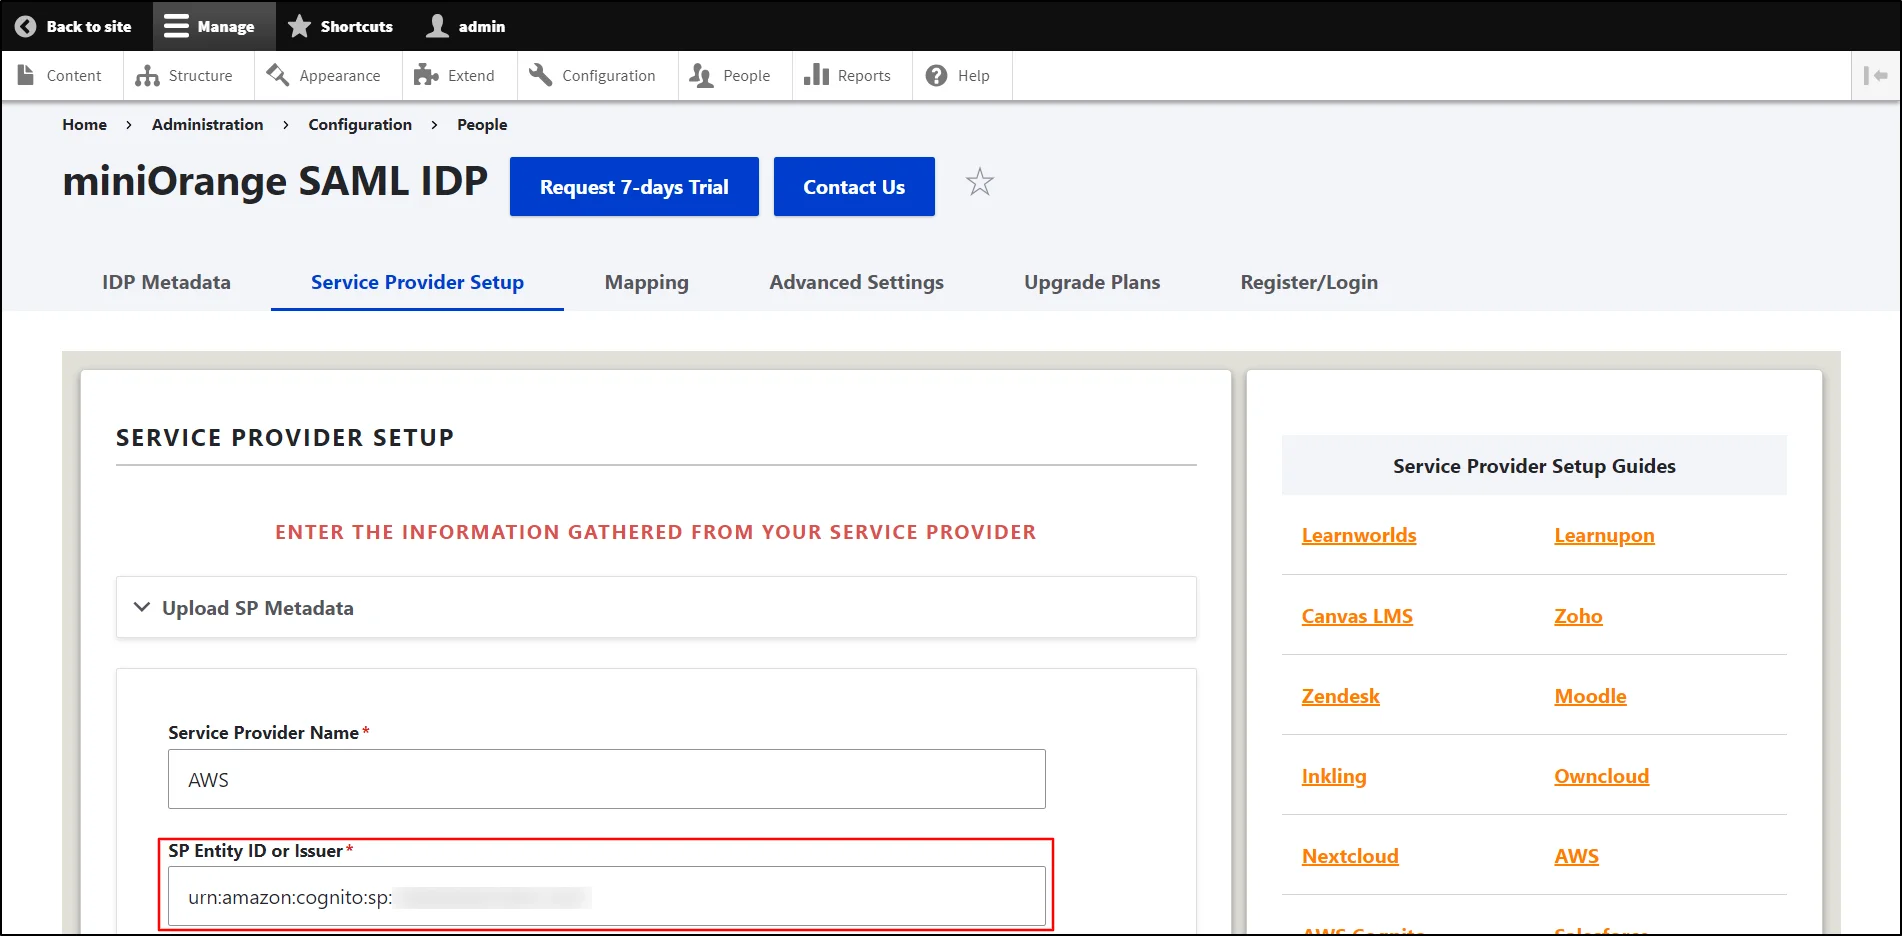
- Fügen Sie im Drupal-Menü unter „Service Provider Setup“ die zuvor kopierte Entity-ID in das Textfeld „SP Entity ID oder Issuer“ ein.
- Scrollen Sie nach unten und klicken Sie auf Konfiguration speichern .
Sie haben das SAML-SSO zwischen AWS Cognito als SAML SP und Drupal als SAML IDP erfolgreich konfiguriert.


