ASP.NET OAuth Single Sign-On (SSO) mit SingPass als IDP
Das ASP.NET OAuth Single Sign-On (SSO) -Modul ermöglicht die Aktivierung von OAuth Single Sign-On für Ihre ASP.NET-Anwendungen. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre ASP.NET-Anwendungen und -Dienste. Unser Modul ist mit allen OAuth-konformen Identitätsanbietern kompatibel. In dieser Schritt-für-Schritt-Anleitung beschreiben wir die Konfiguration von Single Sign-On (SSO) zwischen ASP.NET und SingPass, wobei SingPass als OAuth-Anbieter dient.
Extrahieren Sie zum Einrichten des Connectors die
asp-net-oauth-sso-module.zip, finden Sie eine DLL-Datei
miniorange-oauth-sso.dll, eine Konfigurationsdatei
oauthsso.config und einem Integration.md Datei, die die Schritte zum Hinzufügen des Moduls in Ihre Anwendung enthält.
Speichern miniorange-oauth-sso.dll im bin-Ordner (wo Ihre anderen DLL-Dateien vorhanden sind) für Ihre Anwendung.
Registrieren miniorangeoauthsso Modul in Ihrer Anwendung gemäß den bereitgestellten Schritten in der Integration.md Datei.
Fügen Sie die bereitgestellte Konfigurationsdatei hinzu oauthsso.config im Stammverzeichnis Ihrer Anwendung.
Öffnen Sie nach der Integration den Browser und durchsuchen Sie das Connector-Dashboard mit der folgenden URL: https:// <your-application-base-url>/?ssoaction=config
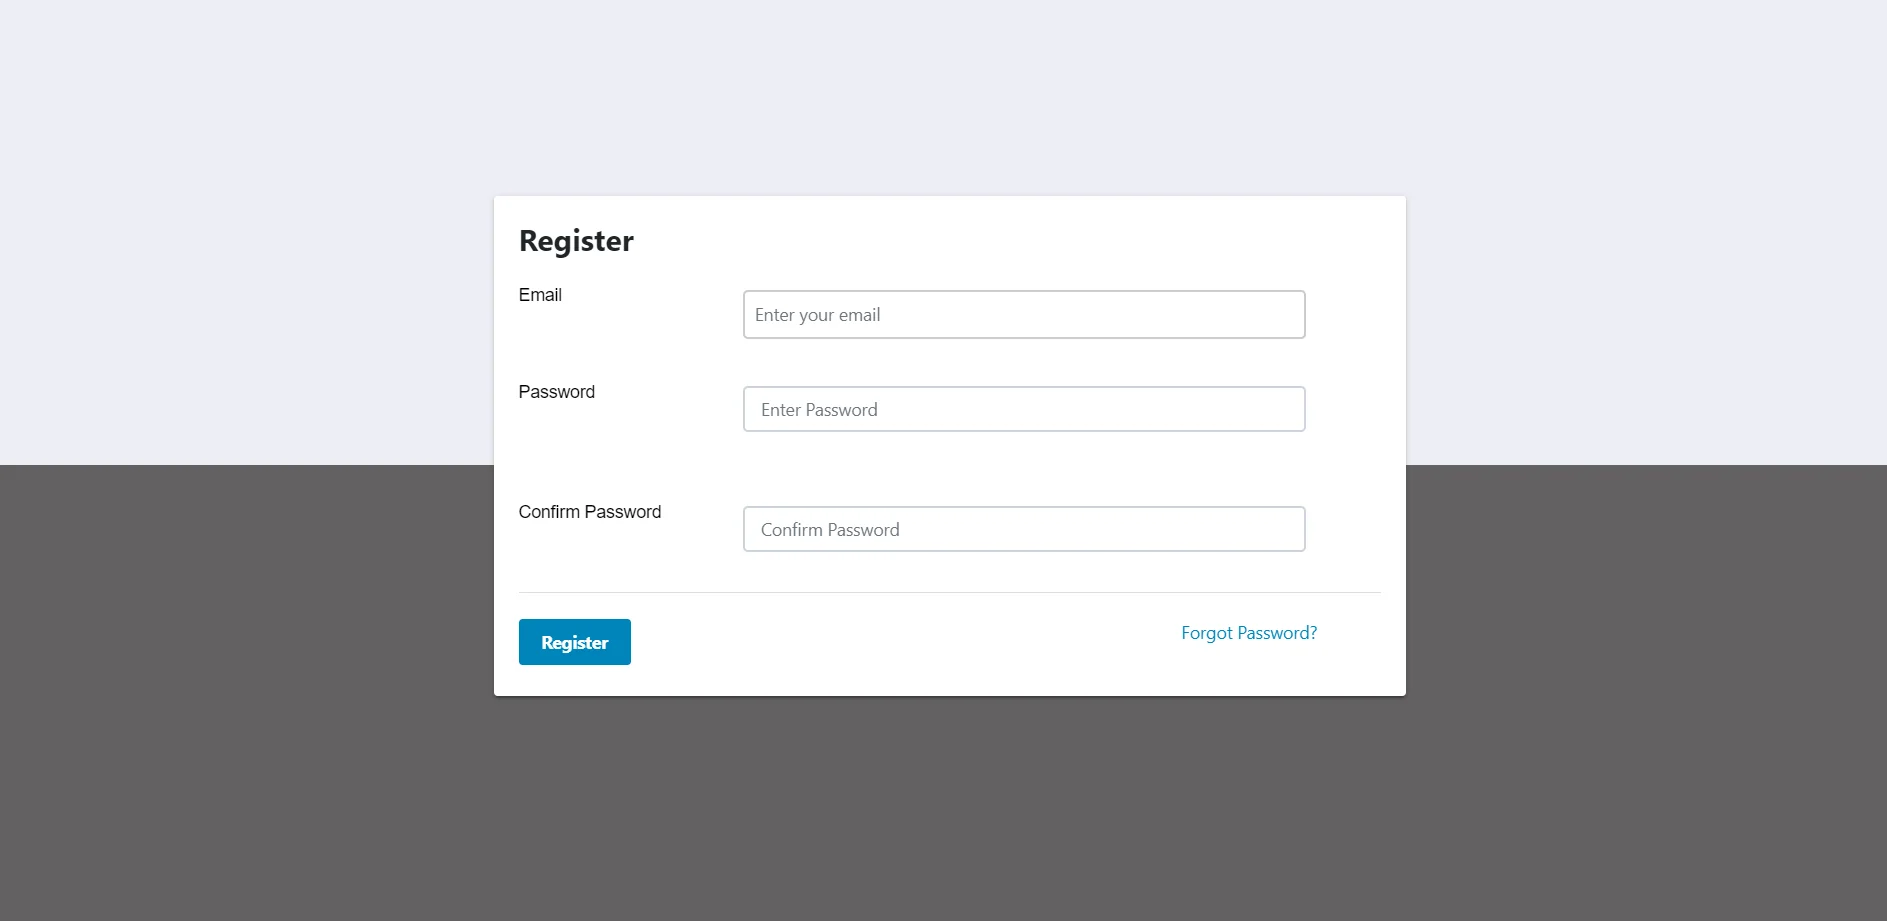
Wenn die Registrierungs- oder Anmeldeseite angezeigt wird, haben Sie den miniOrange Oauth SSO-Connector erfolgreich für Ihre Anwendung hinzugefügt.
Registrieren or Login zur Konfiguration des Connectors.
Schritte zum Konfigurieren von ASP.NET OAuth Single Sign-On (SSO) mit SingPass als IDP
1. Konfigurieren Sie SingPass als Identitätsanbieter
Gehen Sie zur
Entwicklerkonto
von SingPass und Anmeldung/Anmeldung.
Erstellen Sie eine Entwickleranwendung von SingPass.
Fügen Sie
Weiterleitungs-/Rückruf-URL
die Sie vom OAuth Single Sign-On-Plugin erhalten. Senden Sie es zur Genehmigung, indem Sie auf klicken Schaltfläche senden.
Nach der Genehmigung durch die Regierung Singapurs erhalten Sie die Kundenanmeldeinformationen wie Kunden-ID und Kundengeheimnis.
Kopieren Sie die Kunden-ID und Kundengeheimnis und speichern Sie es unter
Kunden-ID und Kundengeheimnis in Ihrem ASP.NET OAuth Single Sign-On (SSO)-Plugin.
Sie haben ASP.NET OAuth Single Sign-On erfolgreich konfiguriert und SingPass als OAuth-Anbieter für die Benutzerauthentifizierung verwendet.
2. Konfigurieren Sie die ASP.NET-Anwendung als Dienstanbieter
Nachdem Sie Ihren OAuth-Anbieter konfiguriert haben, erhalten Sie Folgendes
Client-ID, Client-Geheimnis, Endpunkt autorisieren, Zugriffstoken-Endpunkt
und Endpunkt für Benutzerinformationen abrufen. Konfigurieren Sie diese Werte in den entsprechenden Feldern.
Informationen zur Konfiguration finden Sie in der folgenden Tabelle
Umfang und Endpunkte für SingPass im Plugin
Scopes
openid
Endpunkt autorisieren:
https://login.singpass.gov.sg/oauth/authorize
Zugriffstoken-Endpunkt:
https://login.singpass.gov.sg/oauth/token
Füllen Sie alle erforderlichen Angaben aus und klicken Sie auf
Konfiguration speichern.
3. OAuth-SSO testen
Klicken Sie nach dem Speichern der Konfiguration auf
Testkonfiguration um zu überprüfen, ob Sie richtig konfiguriert haben.
Bei erfolgreicher Konfiguration erhalten Sie
Attributname und Attributwerte im Fenster Testkonfiguration. Der folgende Screenshot zeigt ein erfolgreiches Ergebnis.
4. Attributzuordnung
Ordnen Sie die von Ihrem OAuth-Server bereitgestellten Attributnamen den Attributen Ihrer ASP.NET-Anwendung zu, die im Abschnitt „Attributzuordnung“ angegeben sind, und klicken Sie auf
Attributzuordnung speichern.
Hinweis: Alle zugeordneten Attribute werden in der Sitzung gespeichert, sodass Sie in Ihrer Anwendung darauf zugreifen können.
5. Integrationscode
Sie finden die Integrationscode auf der Registerkarte „Integrationscode“ im Connector. Kopieren Sie einfach dieses Code-Snippet und fügen Sie es dort ein, wo Sie auf die Benutzerattribute zugreifen möchten.
6. Fügen Sie den folgenden Link in Ihre Anwendung für Single Sign-On (SSO) ein.
Verwenden Sie die folgende URL als Link in Ihrer Anwendung, von der aus Sie SSO durchführen möchten: http://base-url/?ssoaction=login
Sie können es zum Beispiel verwenden als: <a href="http://base-url/?ssoaction=login”>Log in</a>"
Sie können das DNN SAML Single Sign-On (SSO) -Modul mit beliebigen Identitätsanbietern wie ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 oder sogar mit Ihrem eigenen benutzerdefinierten Identitätsanbieter konfigurieren. Weitere Identitätsanbieter finden Sie hier.
Sie finden Ihren Identitätsanbieter nicht? Schreiben Sie uns an aspnetsupport@xecurify.com. Wir helfen Ihnen gerne bei der Einrichtung von SSO mit Ihrem Identitätsanbieter und beraten Sie schnell (per E-Mail oder in einem persönlichen Gespräch) zu Ihren Anforderungen. Unser Team unterstützt Sie bei der Auswahl der optimalen Lösung bzw. des passenden Tarifs.
×
Hallo!
Brauchen Sie Hilfe? Wir sind hier!
Kontaktieren Sie den miniOrange-Support
Vielen Dank für Ihre Anfrage.
Wenn Sie innerhalb von 24 Stunden nichts von uns hören, können Sie gerne eine Folge-E-Mail an senden info@xecurify.com