
Zwei-Faktor-Authentifizierung (2FA) für ASP.NET mit Google Authenticator
Übersicht
Die Zwei-Faktor-Authentifizierung (2FA) für ASP.NET bietet eine zusätzliche Sicherheitsebene für die standardmäßige ASP.NET-Anmeldung. Mit Google Authenticator müssen Benutzer nach Eingabe von Benutzername und Passwort einen zeitbasierten Einmalcode (TOTP) eingeben, der von der Anwendung generiert wird. Weitere Informationen zu den verfügbaren Optionen und Integrationsschritten finden Sie auf unserer Seite zur Zwei-Faktor-Authentifizierung (2FA) für ASP.NET . Dies hilft, die Identität von Benutzern zu bestätigen, bevor ihnen Zugriff auf Ihre Anwendung gewährt wird. Unsere ASP.NET-2FA- Lösung unterstützt verschiedene Authentifizierungsmethoden, darunter Microsoft Authenticator, Duo Authenticator und weitere.



Voraussetzungen: Download und Installation
- Um das zu installieren miniOrange 2FA NuGet-Paket Installieren Sie in Ihrer .NET-Anwendung einfach das miniOrange NuGet-Paket über Ihrer Anwendung.
PM> NuGet\Install-Package miniOrange.NET.2FA
- Nach der Installation des Pakets öffnen Sie Ihren Browser und rufen Sie das miniOrange 2FA-Dashboard über die unten stehende URL auf:
http(s)<your-dotnet-application-base-url>?admintfaconfig=dashboard
- Für das Testen und Verwenden des miniOrange ASP.NET 2FA-Plugins ist eine Datenbank erforderlich, da das Plugin Benutzer- und Konfigurationsdaten in der Datenbank speichert. Stellen Sie vor dem Fortfahren sicher, dass Ihre Anwendung mit einer gültigen Datenbank verbunden ist und die erforderliche Verbindungszeichenfolge in der Konfiguration Ihrer Anwendung vorhanden ist.
- Wählen Sie das Gewünschte aus Verbindungszeichenfolge aus der Dropdown-Liste und klicken Sie auf Konfiguration speichern Schaltfläche zum Konfigurieren der Datenbankverbindung für das miniOrange 2FA-Plugin.
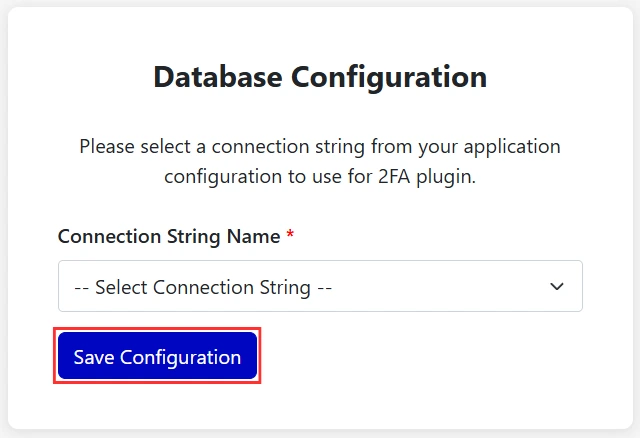
- Wenn die Registrierungsseite oder die Anmeldeseite erscheint, wurde das miniOrange 2FA-Modul erfolgreich zu Ihrer Anwendung hinzugefügt.
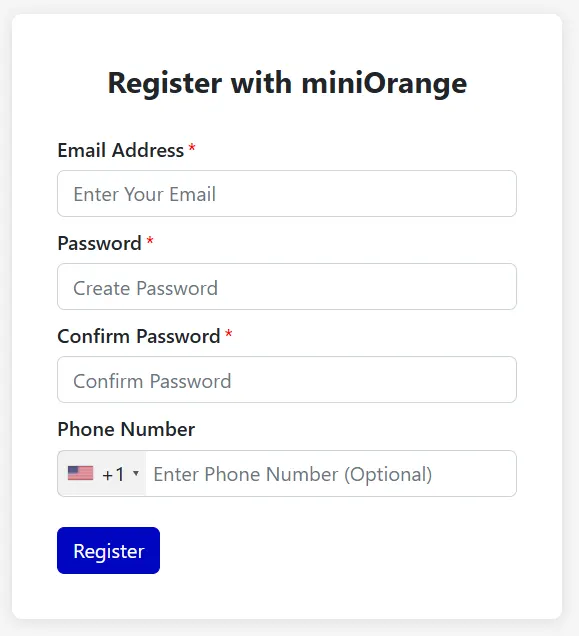
- Registrieren Sie sich oder melden Sie sich mit Ihrem Konto an, indem Sie auf klicken Registrieren Klicken Sie auf die Schaltfläche, um das Modul zu konfigurieren.
- Nach erfolgreicher Registrierung erhalten Sie einen Testlizenzschlüssel an Ihre registrierte E-Mail-Adresse.
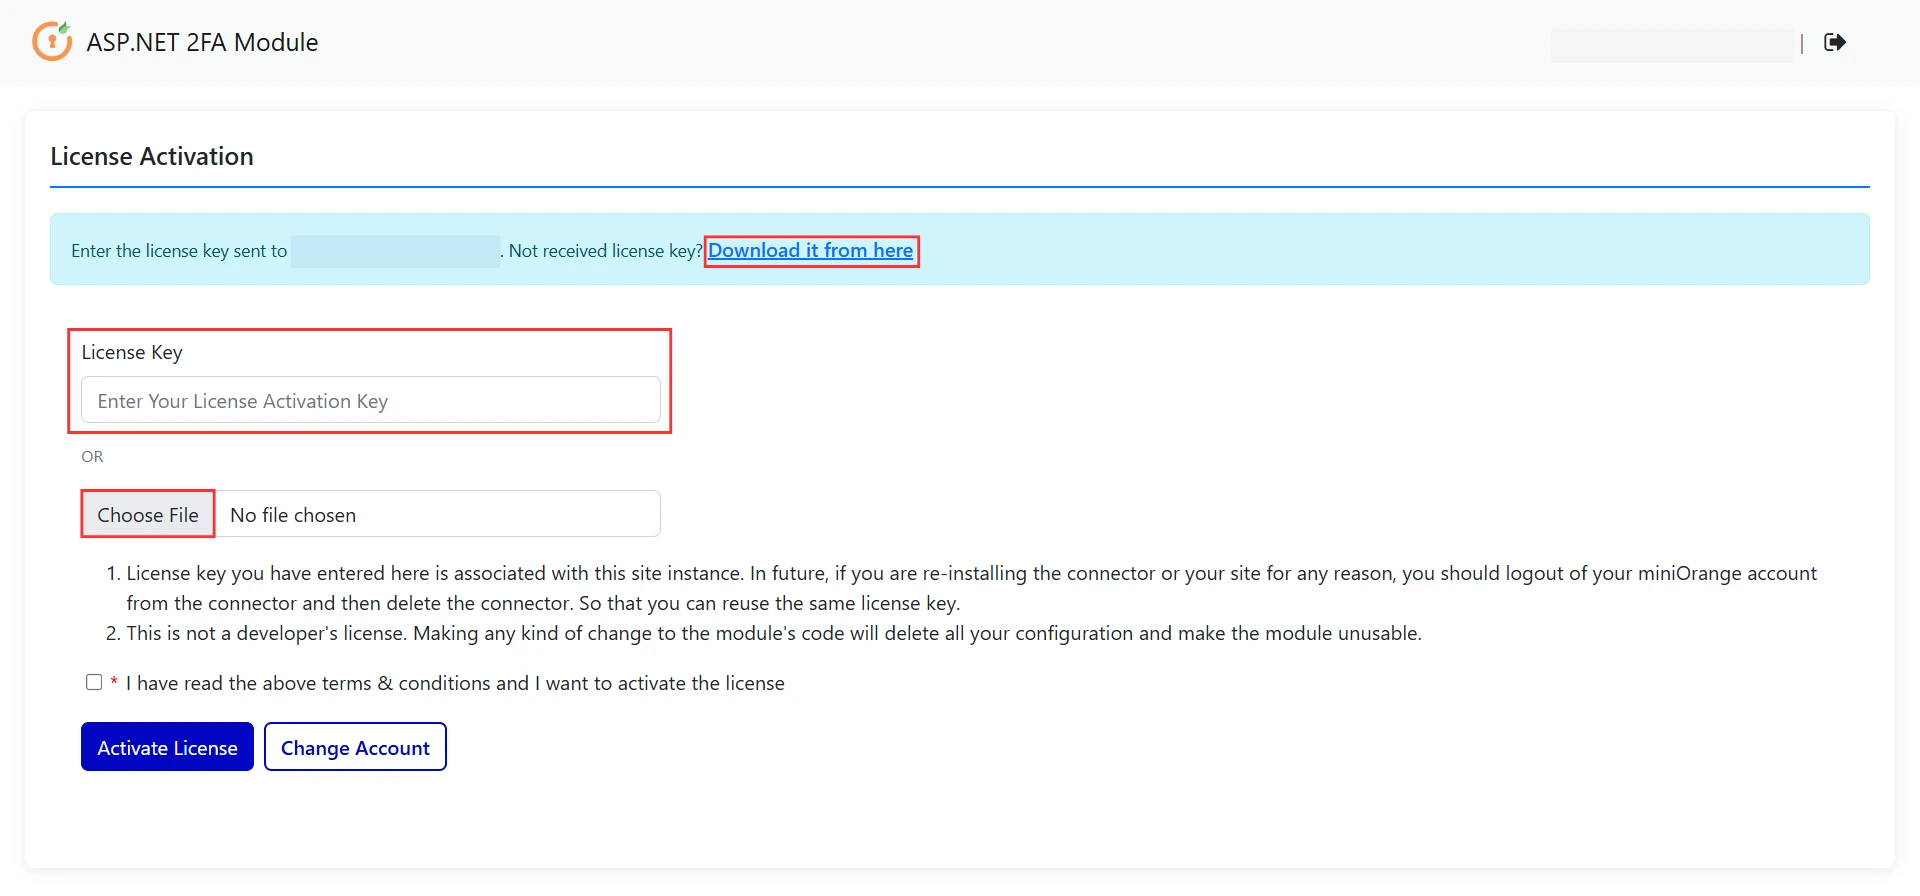
- Um das Modul zu aktivieren, können Sie entweder:
- Geben Sie die Lizenzschlüssel per E-Mail erhalten in das dafür vorgesehene Eingabefeld.
- Laden Sie die Lizenzdatei mit folgendem Befehl hoch: Wählen Sie Datei die Schaltfläche, die Sie durch Anklicken heruntergeladen haben Hier herunterladen.
OR
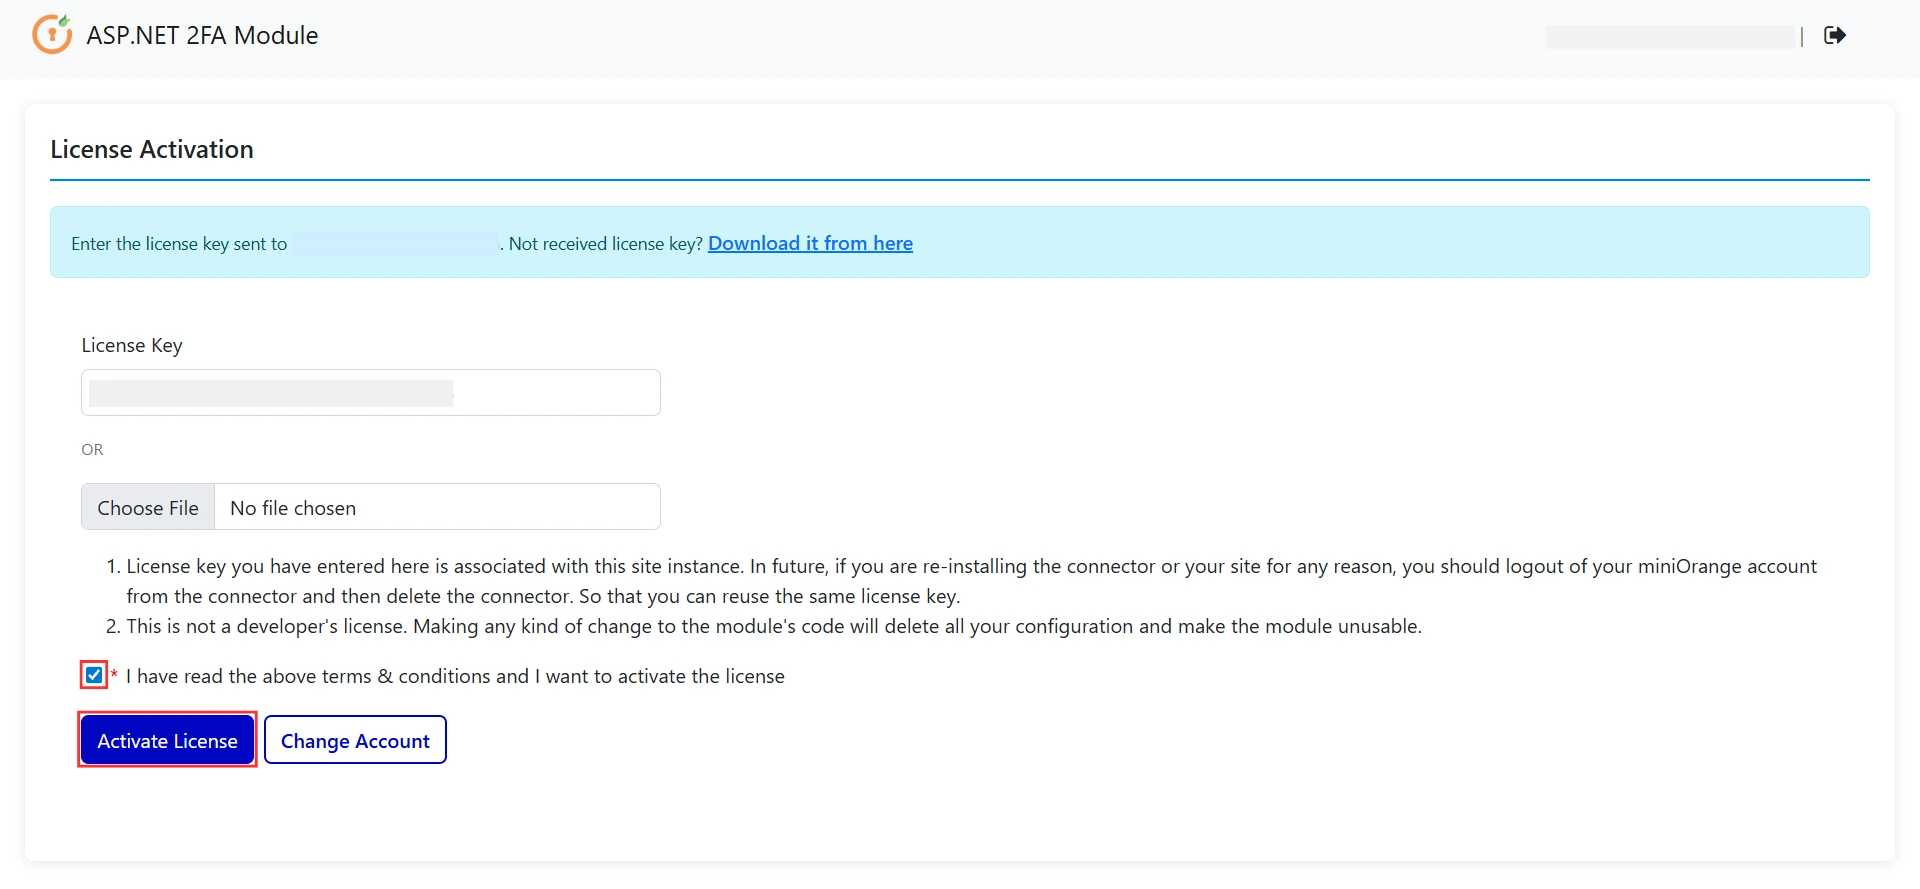
- Setzen Sie dann ein Häkchen in das Kästchen. „Ich habe die oben genannten Bedingungen gelesen und möchte die Lizenz aktivieren.“, und klicken Sie auf Lizenz aktivieren .
Google Authenticator konfigurieren
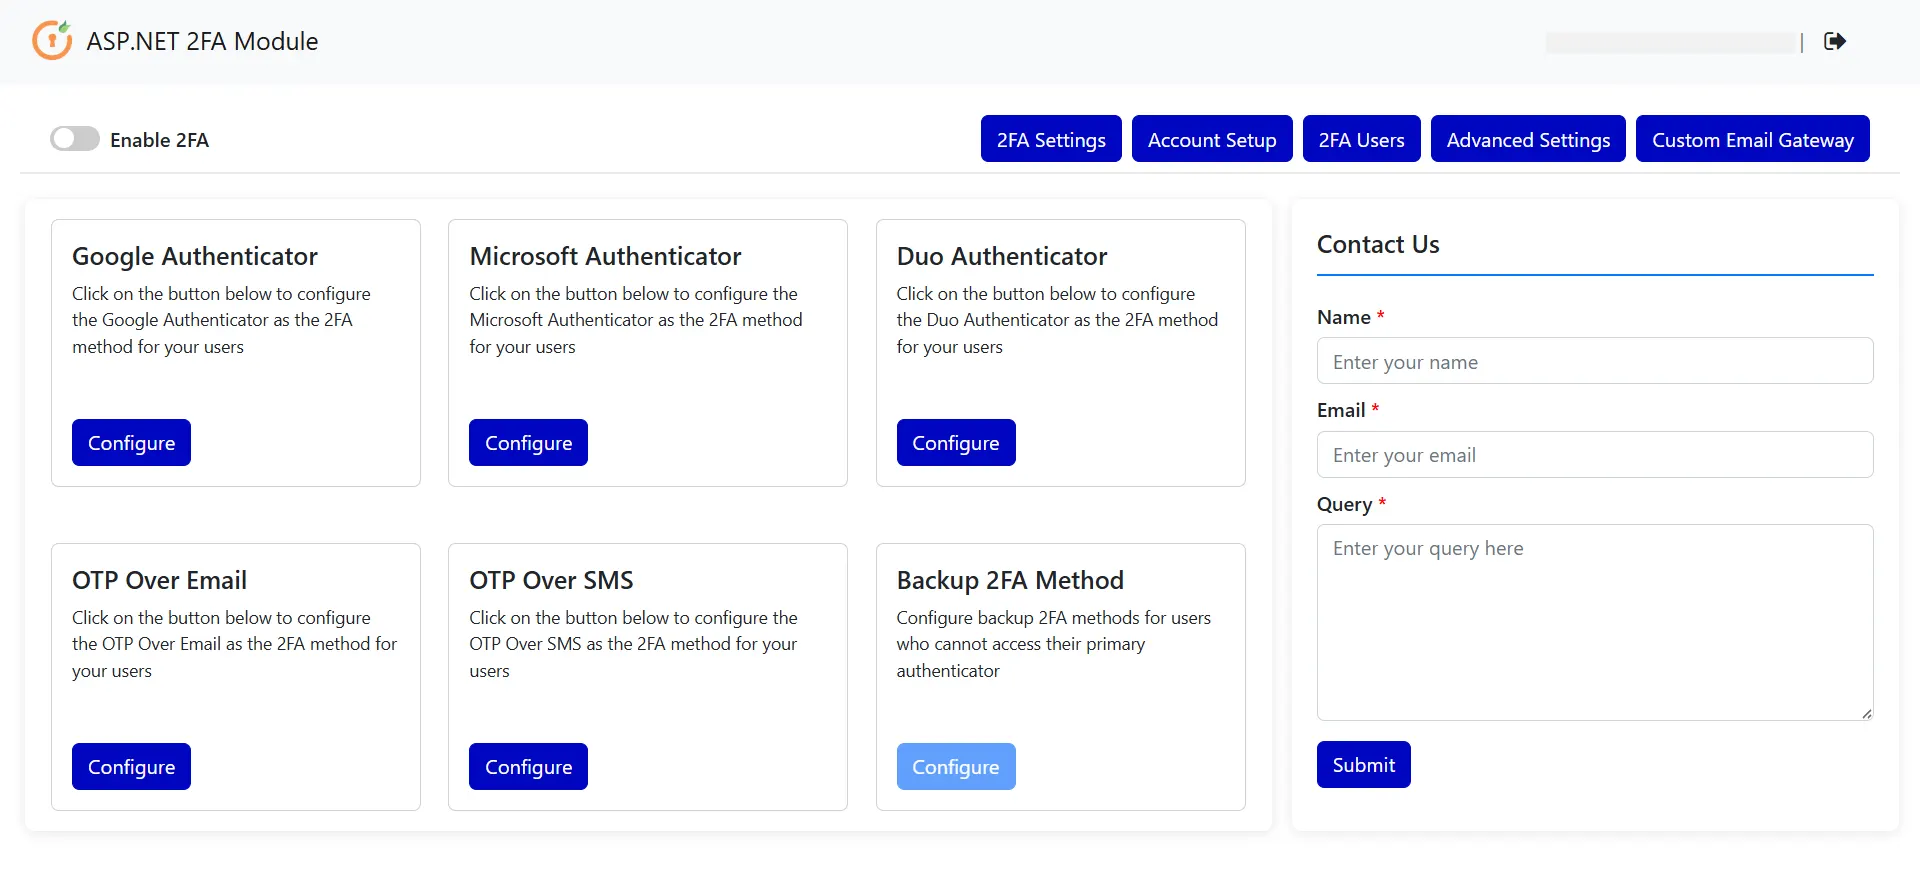
- Nach erfolgreicher Lizenzaktivierung öffnet sich das Plugin-Dashboard wie unten dargestellt.
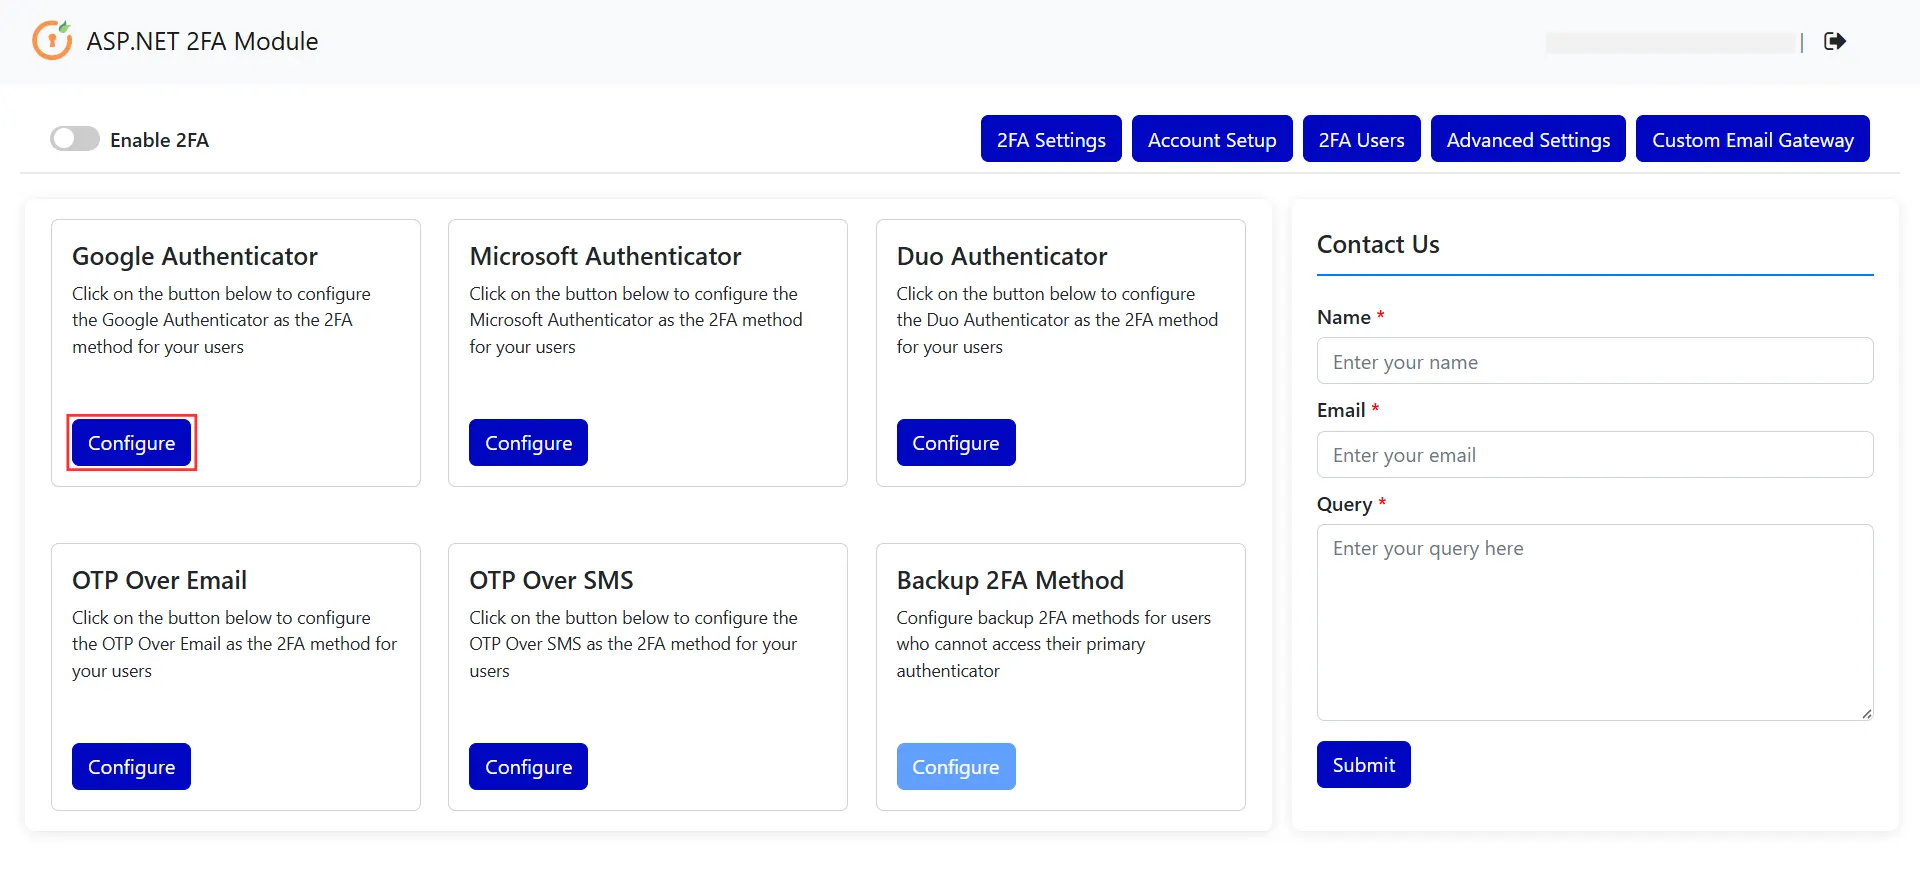
- Klicken Sie auf Einrichtung Knopf unter dem Google Authenticator Um Google Authenticator als 2FA-Methode für Ihre Nutzer zu konfigurieren.
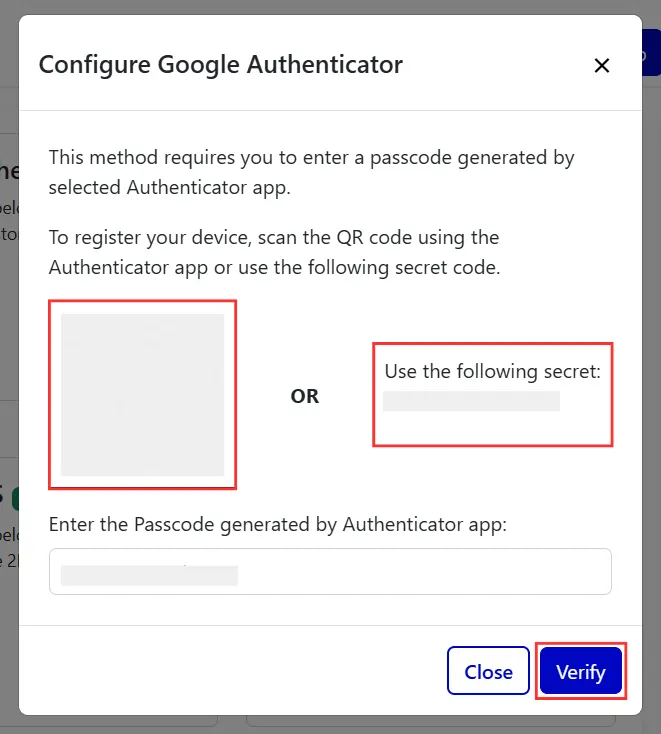
- Um Ihr Gerät zu registrieren, scannen Sie den QR-Code. QR Code unten verwenden Sie die Google Authenticator-App oder verwenden Sie die Client-Geheimcode.
- Nach dem Scannen des QR-Codes wird in der Google Authenticator App ein sechsstelliger Token generiert. Bitte geben Sie den untenstehenden Code ein und klicken Sie auf das Verify Schaltfläche zum Bestätigen
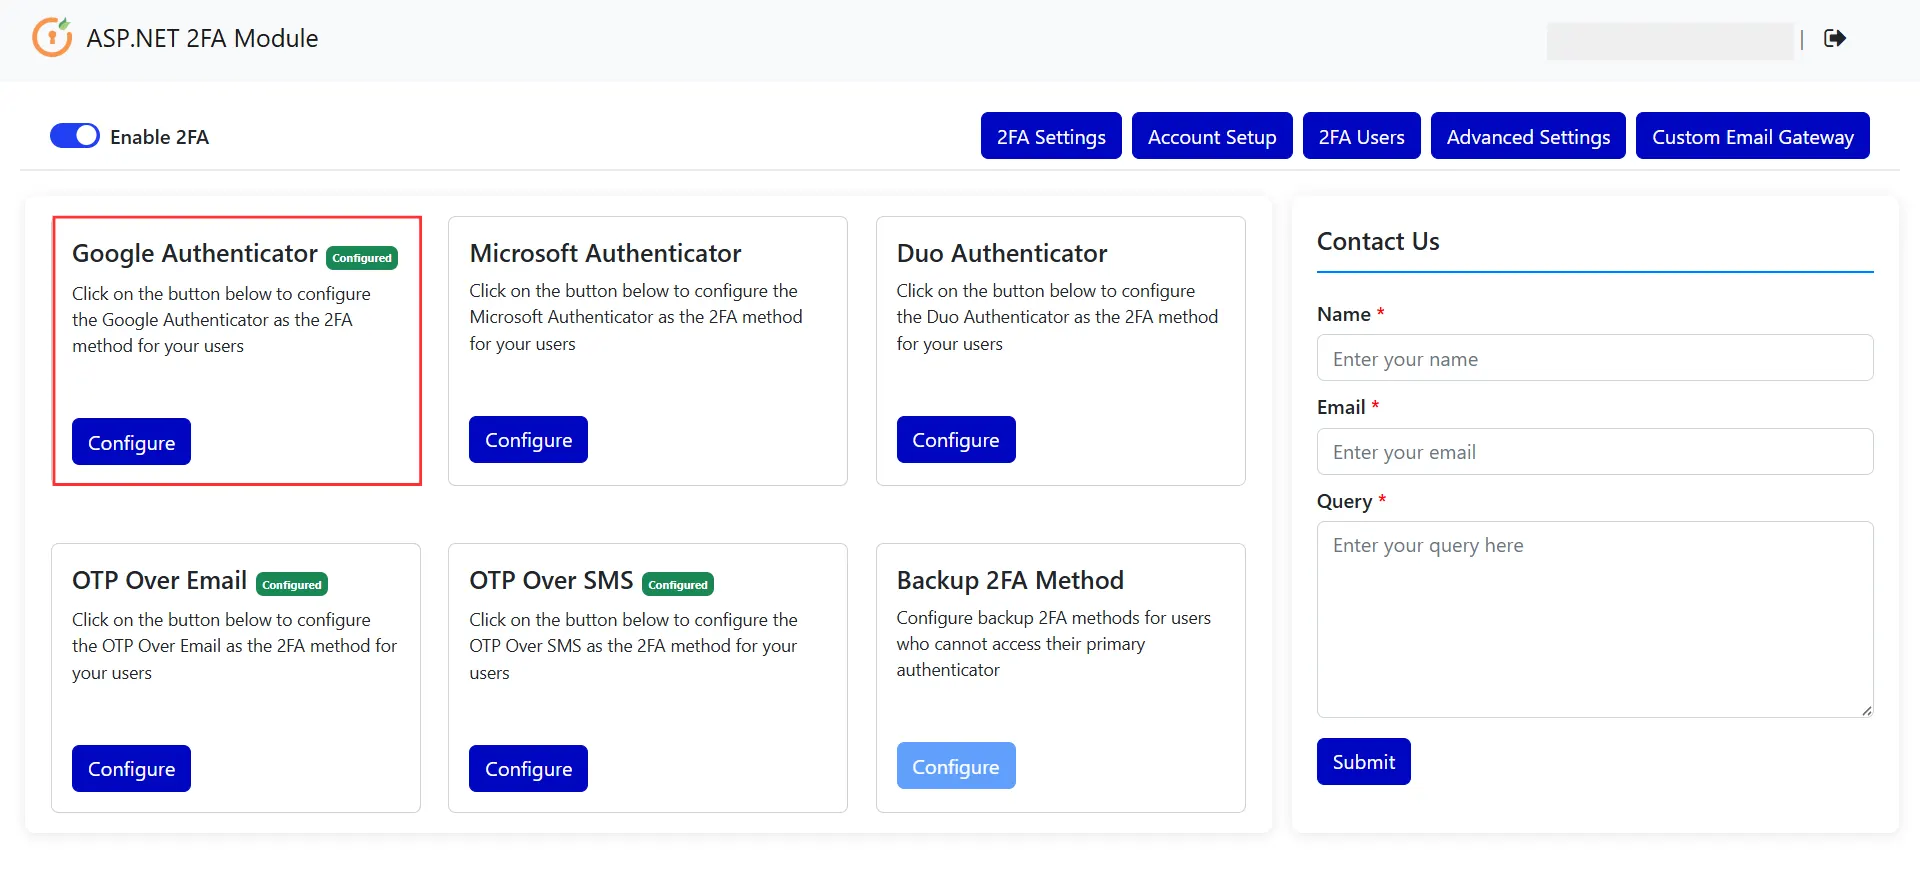
- Sobald die Google Authenticator-Methode konfiguriert ist, kann sie für den Endbenutzer aktiviert werden.
- Nachdem Sie die Google Authenticator-Methode konfiguriert haben, klicken Sie auf die 2FA-Einstellungen Schaltfläche zum Konfigurieren der für die Zwei-Faktor-Authentifizierung erforderlichen Anwendungseinstellungen.
- Wenn Ihre Anwendung Sitzungsvariablen zum Speichern von Benutzerinformationen verwendet, aktivieren Sie die entsprechende Option. Ist die Sitzung verfügbar? Umschalten. Geben Sie dann die entsprechenden Werte für die Sitzungsbenutzername Schlüssel, Sitzungs-E-Mail-Schlüssel und Sitzungstelefonschlüsselund klicken Sie auf Einstellungen speichern .
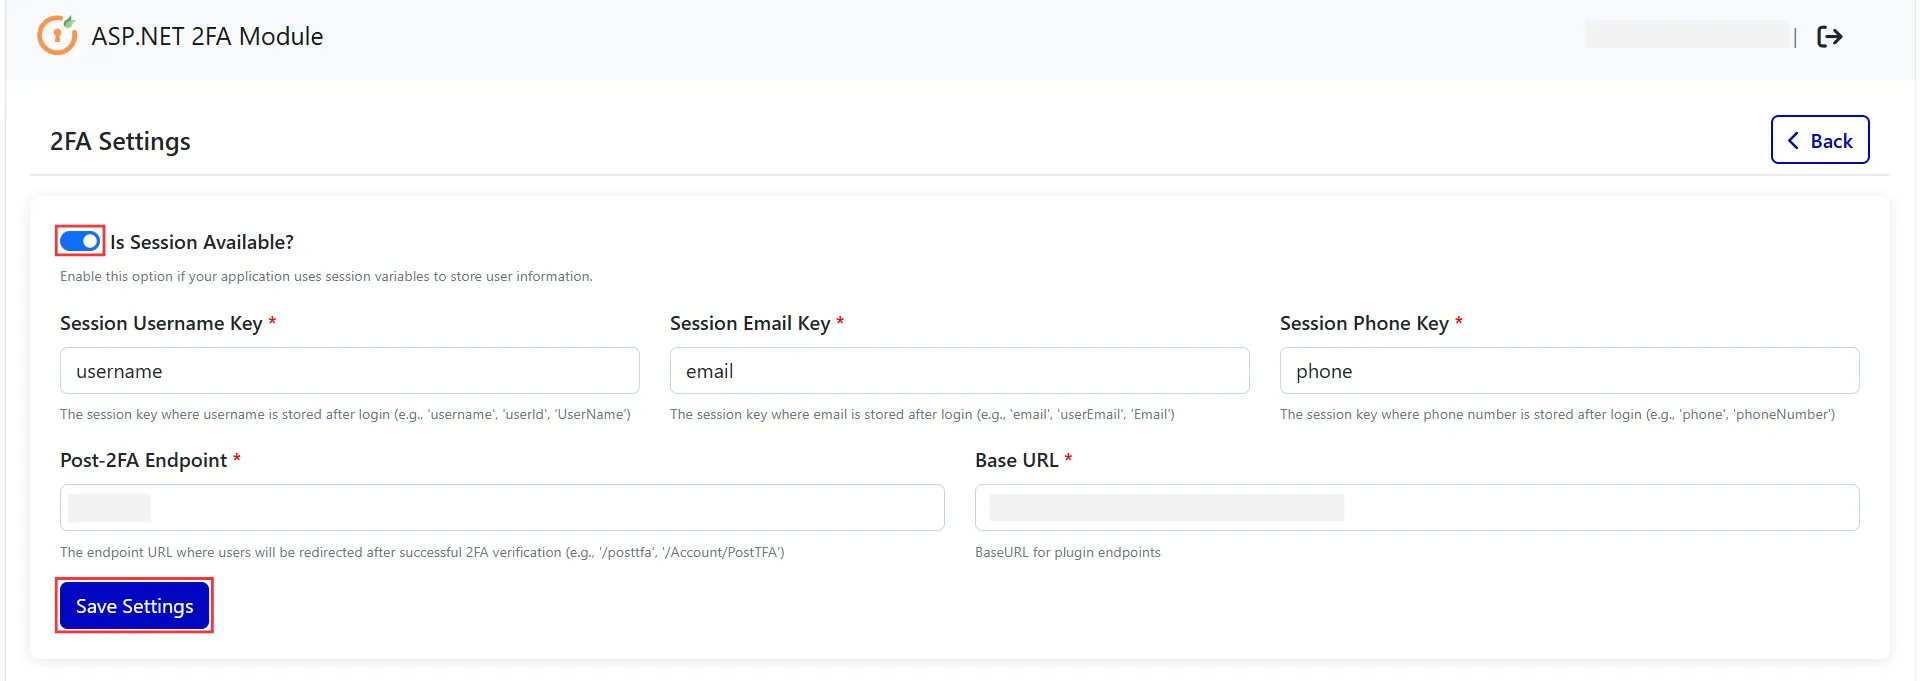
- Fügen Sie Ihrem Code den folgenden Code hinzu AccountController.cs Überprüfen Sie die Datei und stellen Sie sicher, dass die im Code verwendeten Sitzungsschlüssel mit den in den Plugin-Einstellungen konfigurierten Werten übereinstimmen.
                       Session["username"] = username;


                       Session["email"] = userEmail;


                       if (!string.IsNullOrEmpty(userPhone))


                       {


                         Session["phone"] = userPhone;


                       }
- Wenn Ihre Anwendung keine Sitzungsvariablen zum Speichern von Benutzerinformationen verwendet, können Sie dies so belassen. Ist die Sitzung verfügbar? Umschalten deaktivieren und mit der restlichen Konfiguration fortfahren.
- Stellen Sie sicher, dass die Aktivieren Sie 2FA Die Umschalttaste wird aktiviert, bevor sich der Endbenutzer anmeldet.
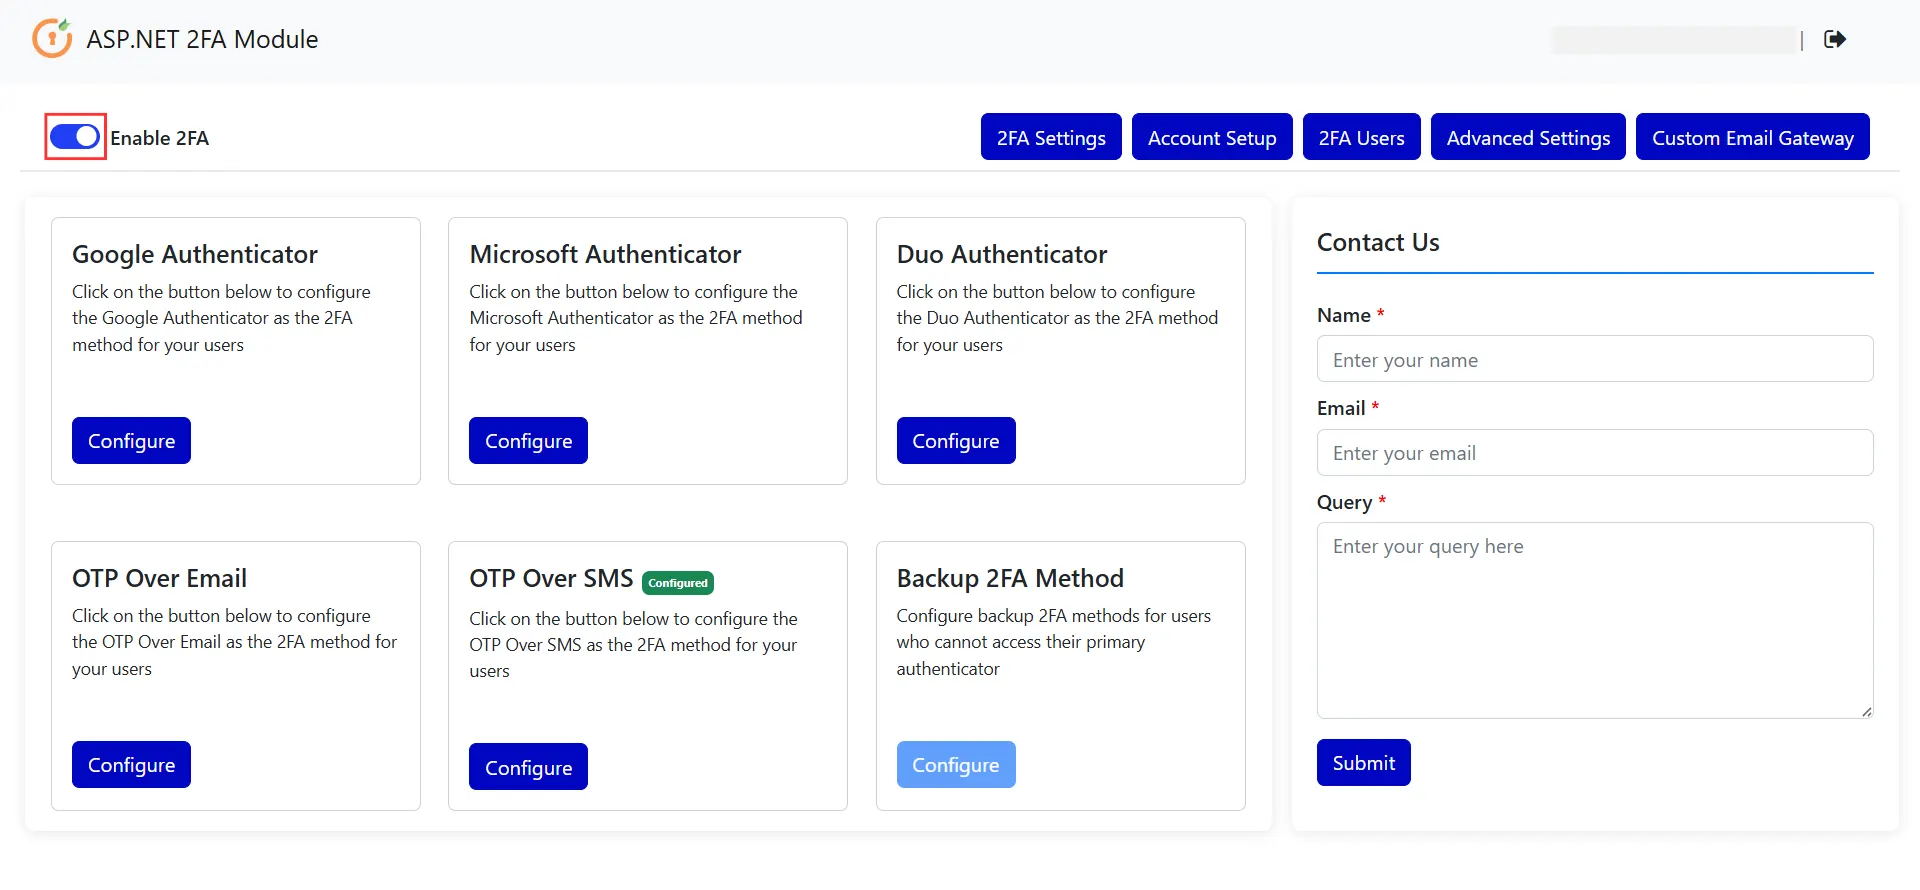
Ablauf der 2FA-Authentifizierung für Endbenutzer
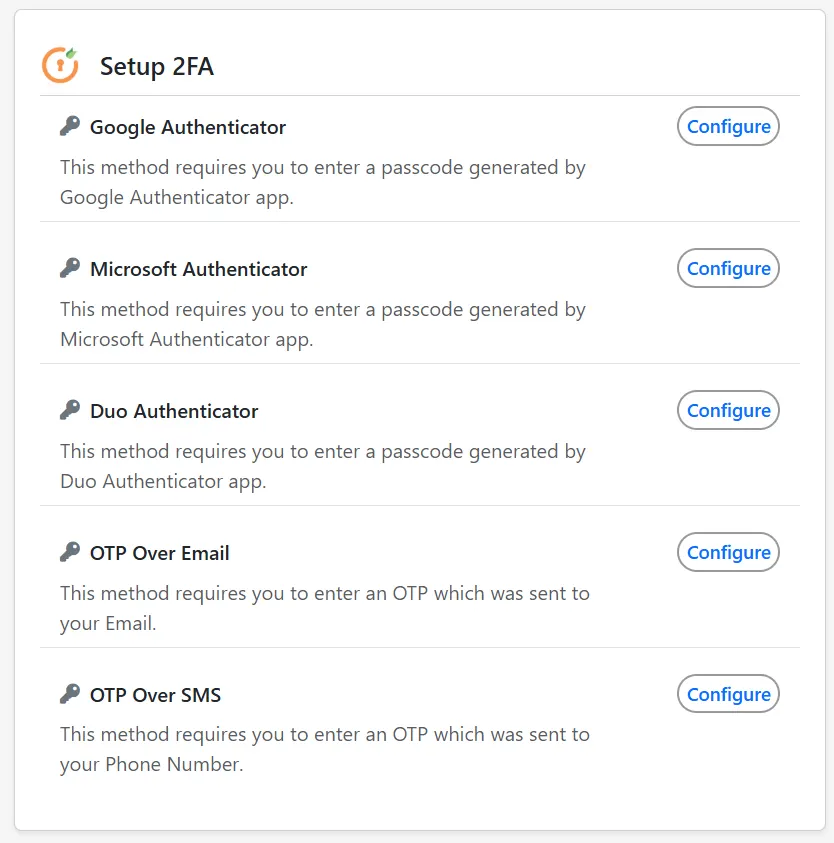
- Nach dem Login sehen die Endbenutzer die 2FA einrichten Bildschirm. Klicken Einrichtung neben Google Authenticator.
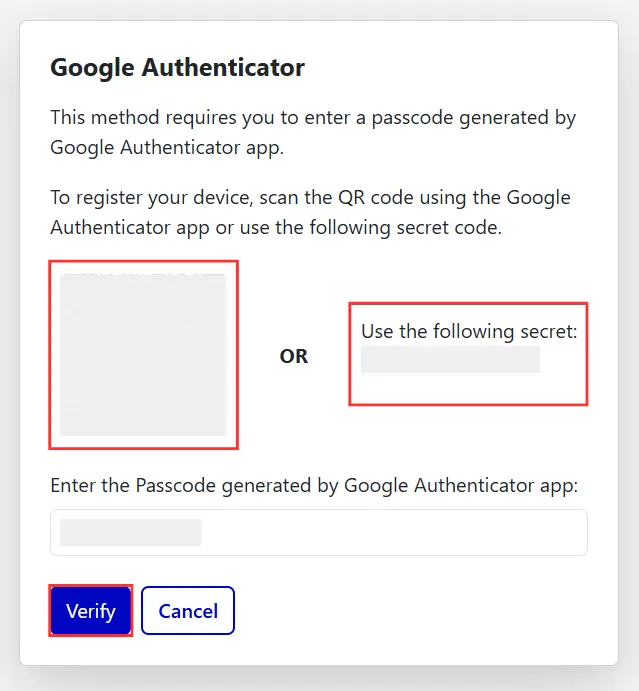
- Scannen Sie die QR-Codes Verwendung der Google Authenticator App Oder geben Sie den geheimen Schlüssel manuell ein. Geben Sie anschließend den generierten Passcode ein und klicken Sie auf die Schaltfläche. Verify .
- Bei nachfolgenden Anmeldungen geben Sie den vom System generierten Passcode ein. Google Authenticator App und klicken Sie auf Bestätigen .
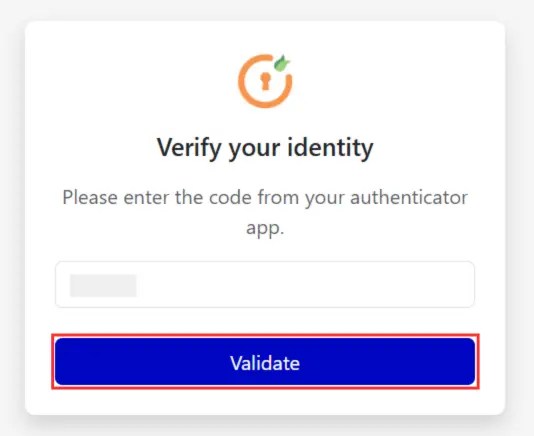
- Der Benutzer wird in seiner Anwendung angemeldet sein.
Ähnliche Artikel
Vielen Dank für Ihre Antwort. Wir melden uns in Kürze bei Ihnen.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


