
So konfigurieren Sie Azure AD SSO für OAuth über WordPress
Azure AD SSO für OAuth nutzt den WordPress-Autorisierungsablauf, um Benutzern sicheren Zugriff auf WordPress-Websites zu ermöglichen. Mit unserem OAuth Single Sign-On (SSO)-Plugin für WordPress fungiert Azure AD als OpenID Connect- und OAuth-Anbieter und gewährleistet so eine sichere Anmeldung für WordPress-Websites. Die Integration von Azure AD in WordPress vereinfacht und sichert den Anmeldeprozess mithilfe von Azure AD SSO. Unsere Azure AD SSO-Lösung für WordPress trägt zu einer sicheren SSO-Anmeldung bei, sodass Benutzer mit ihren Anmeldeinformationen für Azure AD, Office 365 oder Microsoft Ultra ID authentifiziert werden. Nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut- und Gruppenzuordnung, Synchronisierung von WordPress-Benutzerdaten mit Azure AD und Office 365, Unterstützung für mandantenfähiges Azure AD SSO, Übertragung von Mitarbeiterinformationen aus Azure AD in WordPress, Intranet- und Internet-SSO, Zuordnung des Profilbilds aus Azure AD/Office 365 zu Ihrem WordPress-Avatar usw.







Azure-Integration für WordPress bietet Funktionen zum Verwalten aller Benutzervorgänge von Ihrer WordPress-Site aus. [Benutzerprofil von WordPress mit Microsoft Entra ID (Azure AD) synchronisieren]
Voraussetzungen: Download und Installation
- Melden Sie sich als Administrator bei Ihrer WordPress-Instanz an.
- Gehen Sie zu WordPress Dashboard -> Plugins und klicken Sie auf Inserat erstellen.
- Suche nach einem OAuth Single Sign-On (SSO)-Plugin für WordPress und klicken Sie auf Jetzt installieren.
- Klicken Sie nach der Installation auf Mehr erfahren.
So richten Sie Azure AD Single Sign-On für WordPress mithilfe von OAuth ein.
Folgen Sie diesen kurzen und einfachen Schritten, um Azure AD SSO für WordPress einzurichten.
Schritt 1: Microsoft Enterprise ID (Azure AD) als OAuth-Anbieter für die WordPress-Anmeldung einrichten
- Anmelden bei Microsoft Entra ID (Azure AD) Portal.
- Auswählen Microsoft Entra-ID (Azure AD).
- Klicken Sie im linken Navigationsbereich auf App-Registrierungen Dienst aus und klicken Sie auf Neue Registrierung.
- Konfigurieren Sie die folgenden Optionen, um eine neue Anwendung zu erstellen.
- Geben Sie einen Namen für Ihre Anwendung ein Name Textfeld.
- Wählen Sie bei unterstützten Kontotypen die dritte Option aus 'Konten in einem beliebigen Organisationsverzeichnis (zur Authentifizierung von Benutzern mit Benutzerflüssen).
- Wählen Sie im Abschnitt „Umleitungs-URI“ die Option aus Internetanwendung und geben Sie die Rückruf-URL über das miniOrange OAuth-Client-Plugin (Registerkarte „OAuth konfigurieren“) und Speichern es unter dem URL umleiten Textfeld.
- Klicken Sie auf Registrieren Klicken Sie auf die Schaltfläche, um Ihre Bewerbung zu erstellen.
- Microsoft Entra ID (Azure AD) weist Ihrer Anwendung eine eindeutige Anwendungs-ID zu. Der Anwendungs-ID Ihr Kunden-ID und der Verzeichnis-ID Ihr Mieter IDHalten Sie diese Werte griffbereit, da Sie sie zum Konfigurieren des miniOrange OAuth-Client-Plugins benötigen.
- Zurück Nach Zertifikate und Geheimnisse aus dem linken Navigationsbereich und klicken Sie auf Neues Kundengeheimnis. Geben Sie eine Beschreibung und eine Ablaufzeit ein und klicken Sie auf ADD .
- Kopieren Sie den geheimen Schlüssel "Wert" Halten Sie den Wert bereit, der später für die Konfiguration benötigt wird Kundengeheimnis unter dem miniOrange OAuth Client Plugin.



Hinweis: Der Clientschlüssel Ihrer Entwickleranwendung läuft in 180 Tagen ab. Um die fortlaufende Funktionalität zu gewährleisten, müssen Sie vor Ablauf einen neuen Clientschlüssel generieren und diesen im OAuth Single Sign-On-Plugin aktualisieren.

Zusammenfassend lässt sich sagen, dass Sie durch die erfolgreiche Konfiguration von Azure AD als OAuth-Anbieter die Azure AD SSO-Anmeldung für WordPress und die Autorisierung Ihrer Endbenutzer bei WordPress aktiviert haben.
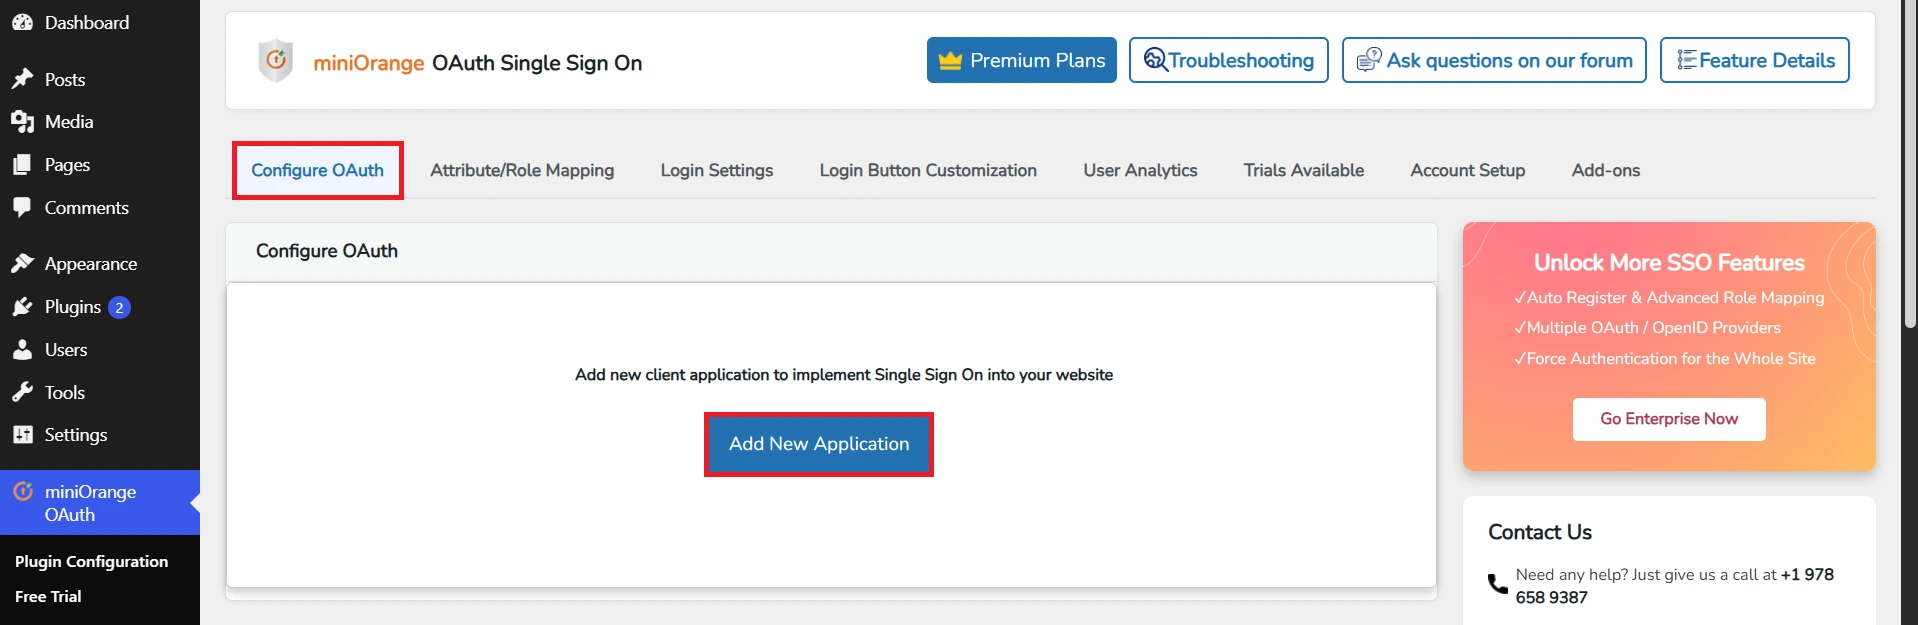
Schritt 2: WordPress als OAuth-Client einrichten
- Frei
- Premium


Schritt 3: Benutzerattributzuordnung
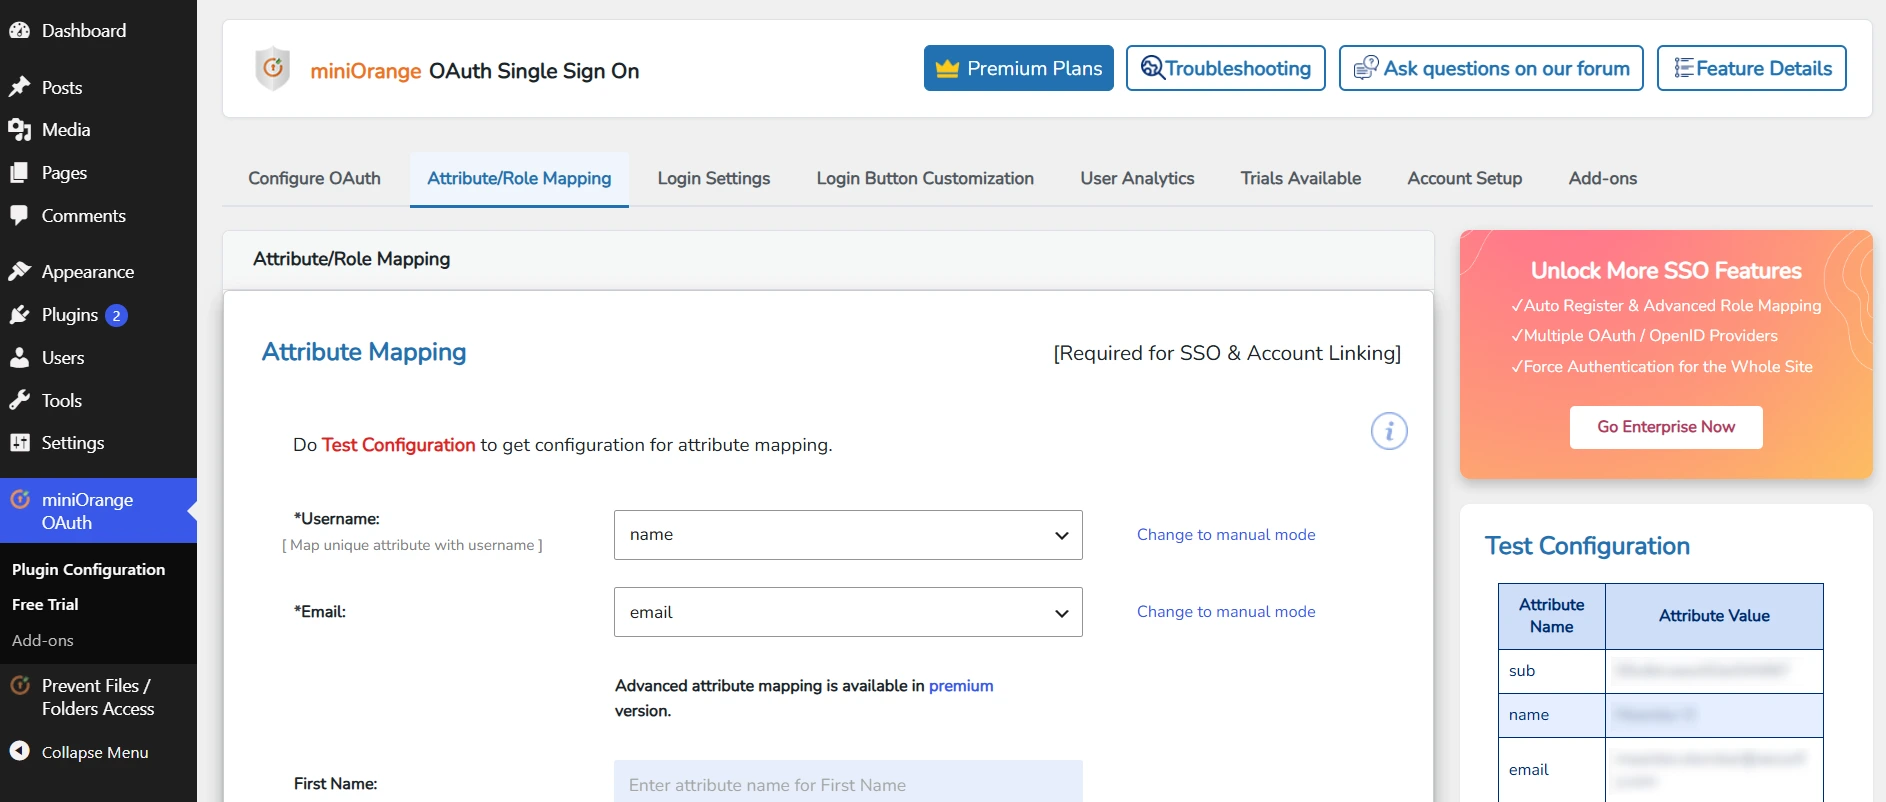
- Die Zuordnung von Benutzerattributen ist zwingend erforderlich, damit sich Benutzer erfolgreich bei WordPress anmelden können. Wir werden mit den folgenden Einstellungen Benutzerprofilattribute für WordPress einrichten.
- Zurück Nach Konfigurieren Sie OAuth Tab. Scrollen Sie nach unten und klicken Sie auf Testkonfiguration.
- Sie sehen alle von Ihrem OAuth-Anbieter an WordPress zurückgegebenen Werte in einer Tabelle. Wenn für „Vorname“, „Nachname“, „E-Mail“ oder „Benutzername“ kein Wert angezeigt wird, nehmen Sie die erforderlichen Einstellungen in Ihrem OAuth-Anbieter vor, um diese Informationen zurückzugeben.
- Wenn Sie alle Werte in der Testkonfiguration sehen, gehen Sie zu Attribut-/Rollenzuordnung Über den Tab gelangen Sie zur Liste der Attribute in den Dropdown-Menüs.
Suchen von Benutzerattributen:

Schritt 4: Microsoft Entra ID (Azure AD) Profil-/Gruppenzuordnung
- Gehen Sie zu Anwendung → Wählen Sie die Anwendung aus, in der Sie die Gruppenzuordnung für Azure AD SSO für WordPress konfigurieren möchten. Gehen Sie nun zu API-Berechtigungen Tab.
- Klicken Sie auf Berechtigung hinzufügen Knopf und dann Microsoft Graph-API -> Delegierte Berechtigungen und wählen Sie openid, Profil Bereich und klicken Sie auf Berechtigungen hinzufügen .
- Klicken Sie auf Einwilligung erteilen für Demo-Taste.
- Gehen Sie zur Registerkarte „Manifest“ und suchen Sie Gruppenmitgliedschaftsansprüche und ändert seinen Wert in "Alle" und klicken Sie auf Speichern .
- Jetzt können Sie den Wert der Gruppe im Fenster „Testkonfiguration“ abrufen.
- Sie können der Anleitung im Abschnitt „Rollenzuordnung“ folgen, um die Gruppen Azure AD SSO für WordPress zuzuordnen.


4.1 OAuth für WordPress – Gruppen-/Profilzuordnung [Premium]
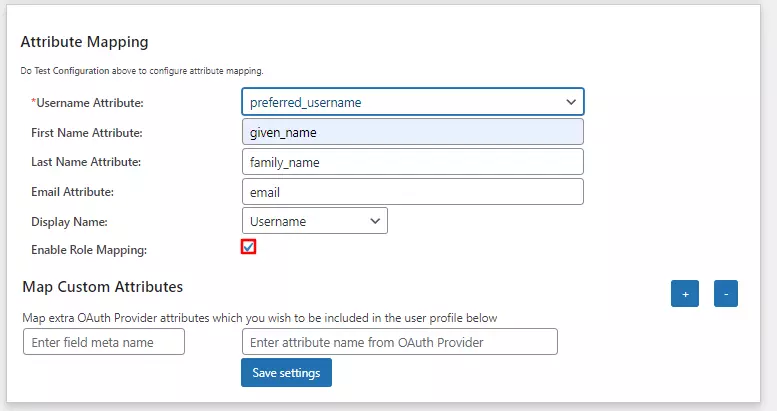
- Gehen Sie zur Attributzuordnung Abschnitt im Plugin und ordnen Sie die Attributnamen aus der Testkonfigurationstabelle zu. Stellen Sie sicher Aktivieren Sie die Rollenzuordnung Option aktiviert ist und auf klicken Einstellungen speichern Taste. (Siehe Screenshot)
- Scrollen Sie nach unten und gehen Sie zu Rollenzuordnung Abschnitt, Sie müssen eine Karte erstellen Gruppenattributname. Wählen Sie den Attributnamen aus der Liste der Attribute aus, die die Gruppen aus der Testkonfigurationstabelle von Azure Active Directory (Azure AD) zurückgeben.
Z.B:Groups - Weisen Sie den Anbietergruppen die WordPress-Rolle zu: Basierend auf der Azure Active Directory-Anwendung (Azure AD) können Sie die WordPress-Rolle Azure AD-Gruppen zuweisen. Fügen Sie den Wert der Azure AD-Gruppe unter Gruppenattributwert und weisen Sie davor unter WordPress Role die benötigte WordPress-Rolle zu.
Zum Beispiel, im Bild unten. Dem Gruppenwert wurde die Rolle „Abonnent“ zugewiesen. - Nach dem Speichern der Zuordnung wird der Azure Active Directory-Gruppe nach der Implementierung von Azure AD SSO die Rolle „WordPress-Abonnent“ zugewiesen.
Ejemplo: Gemäß dem angegebenen Beispiel wird ein Benutzer mit Gruppenwert als Administrator hinzugefügt.


4.2 OAuth für WordPress – Microsoft Entra ID (Azure AD) Anspruchszuordnung [Premium]
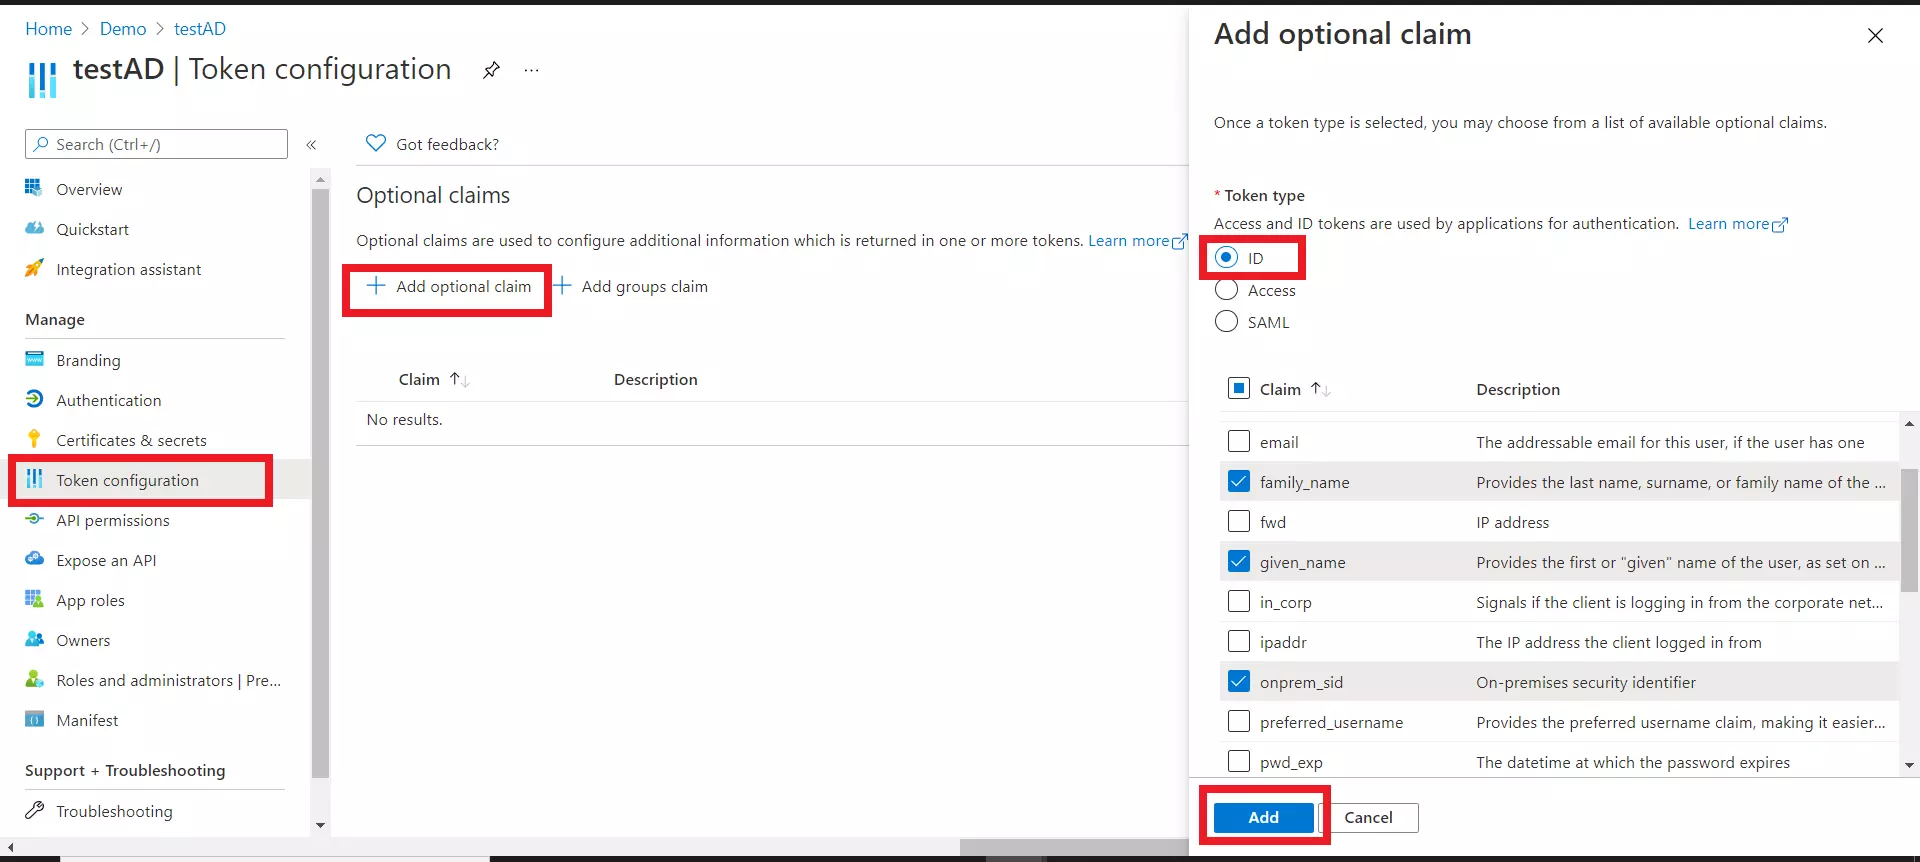
- Gehen Sie zu Ihrer Anwendung in Azure Active Directory (Azure AD) und wählen Sie Token-Konfiguration aus dem linken Menü.
- Klicken Sie auf Optionalen Anspruch hinzufügen und dann auswählen ID aus dem rechten Abschnitt.
- Wählen Sie nun alle Attribute aus, die Sie beim Ausführen von Single Sign-On (SSO) mit Azure Active Directory abrufen möchten (z. B. Nachname, Vorname usw.) und klicken Sie auf Speichern .
- Möglicherweise wird ein Popup angezeigt Aktivieren Sie die Microsoft Graph-Profilberechtigung (erforderlich, damit Ansprüche im Token angezeigt werden)., aktivieren Sie es und klicken Sie auf die Schaltfläche „Hinzufügen“.
Schritt 5: Schritte zum Abrufen zusätzlicher Benutzerattribute von Microsoft Entra ID (Azure AD)
- Anmelden bei Microsoft Entra ID (Azure AD)-Portal.
- Auswählen Microsoft Entra-ID (Azure AD).
- Klicken Sie im linken Navigationsbereich auf Geschäftliche Anwendungen.
- Wählen Sie Ihre Azure-Unternehmensanwendung.
- Dann wählen Sie die Single Sign-On (SSO) Option im linken Menü und öffnen Sie die Attribute und Ansprüche .
- Klicken Sie auf Neuen Anspruch hinzufügen.
- Konfigurieren Sie dann die erforderlichen Felder wie folgt:
- Navigiere jetzt zu App-Registrierungen, wählen Sie Ihre Anwendung aus und gehen Sie dann zu Manifest auf der linken Seite und legen Sie fest „acceptMappedClaims“: wahr
- Nachdem Sie die oben genannten Schritte ausgeführt haben, können Sie entsprechend Ihren Anforderungen mehrere Ansprüche erstellen.
- Bitte versuchen Sie, das auszuführen Testkonfiguration im OAuth-SSO-Plugin für WordPress. Sie erhalten ein neues Attribut, wie unten dargestellt:


| Name: | Nach Ihrer Wahl (dies wird Ihr Attributname sein) |
| Quelle: | Attribut |
| Quellattribut: | Für zB: Suchen Sie im Dropdown-Menü nach user.department |


Schritt 6: Anmeldeeinstellungen
- WordPress 5.7 und darunter
- WordPress 5.8
- WordPress 5.9 und höher
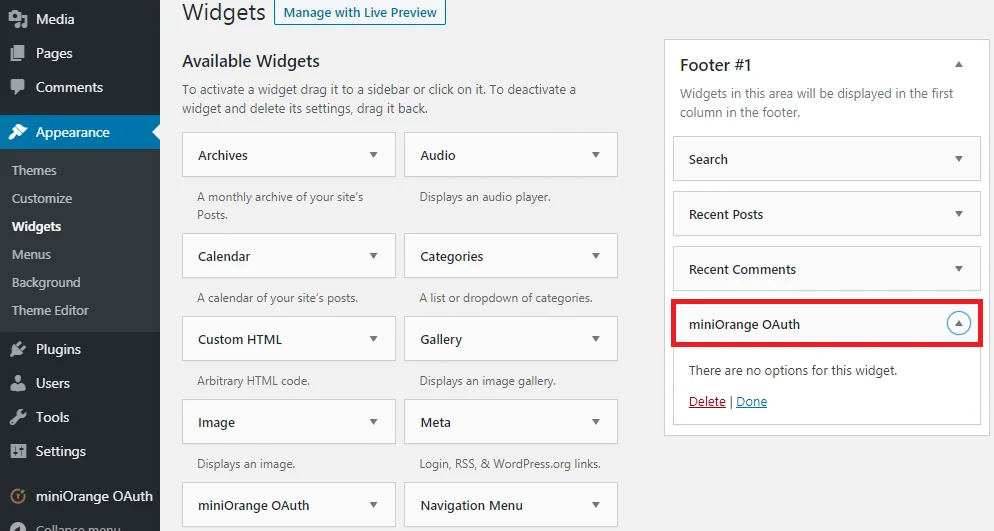
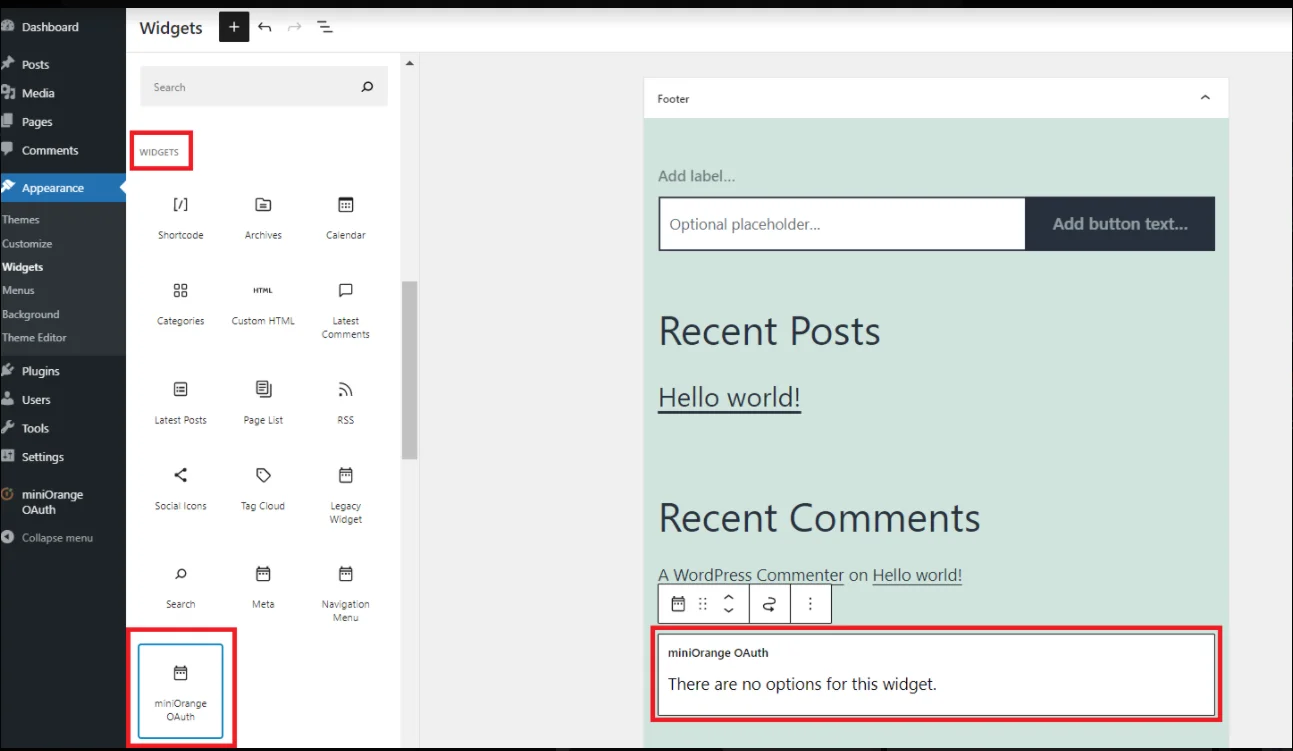


Schritt 7: Umfang und Endpunkte
| Umfang: | openid |
| Endpunkt autorisieren: | https://login.microsoftonline.com/<Mieter-ID>/oauth2/v2.0/autorisieren |
| Zugriffstoken-Endpunkt: | https://login.microsoftonline.com/<Mieter-ID>/oauth2/v2.0/token |
| Endpunkt zum Abrufen von Benutzerinformationen: | https://login.windows.net/<Mieter-ID>/openid/userinfo |
| Benutzerdefinierte Weiterleitungs-URL nach dem Abmelden:[Optional] | https://login.microsoftonline.com/<Mieter-ID>/oauth2/logout?post_logout_redirect_uri= |
| Umfang: | openid |
| Endpunkt autorisieren: | https://login.microsoftonline.com/common/oauth2/v2.0/authorize |
| Zugriffstoken-Endpunkt: | https://login.microsoftonline.com/common/oauth2/v2.0/token |
| Endpunkt zum Abrufen von Benutzerinformationen: | https://login.windows.net/common/openid/userinfo |
| Benutzerdefinierte Weiterleitungs-URL nach dem Abmelden:[Optional] | https://login.microsoftonline.com/common/oauth2/logout?post_logout_redirect_uri=<your URL> |
Fehlerbehebung
Weitere Fehlerbehebungsfehler ➔ungültige Anfrage 
Um dieses Problem bei der Konfiguration von Azure AD SSO für WordPress zu beheben, konfigurieren Sie bitte den korrekten Autorisierungsendpunkt im Plugin. Das korrekte Format des Endpunkts finden Sie hier.
ungültiger_Kunde
Sollten Sie bei der Anmeldung mit Azure AD SSO für WordPress über OAuth auf dieses Problem stoßen, konfigurieren Sie bitte das korrekte Clientgeheimnis im Plugin. Eine Anleitung dazu finden Sie im Einrichtungsleitfaden.
invalid_resource
Um dieses Problem bei der Konfiguration von Azure AD SSO für WordPress zu beheben, konfigurieren Sie bitte die „allgemeinen“ Endpunkte im Plugin oder fügen Sie Benutzer im Mandanten hinzu. Eine Anleitung zur Konfiguration der allgemeinen Endpunkte finden Sie in dieser Einrichtungsanleitung.
AADSTS50011
AADSTS7000222
Um dieses Problem zu beheben, generieren Sie bitte ein neues Clientgeheimnis in Ihrer Microsoft Entra ID (Azure AD) Entwickler-App und aktualisieren Sie es im Plugin. Sie können das neue Clientgeheimnis erstellen und konfigurieren, indem Sie die Schritte in diesen FAQ befolgen.
Häufig gestellte Fragen
Wie erreichen Sie Microsoft Entra ID (Azure AD) SSO mit Gastbenutzern außerhalb Ihres Azure-Verzeichnisses?
Wählen Sie im SSO-Plugin für WordPress Ihre konfigurierte Microsoft-Entry-ID (Azure AD) aus und ersetzen Sie im Feld „Azure AD-Mandant“ die aktuelle Mandanten-ID durch „common“, wie im folgenden Screenshot dargestellt. Nun können sich Benutzer aus jedem Azure-Verzeichnis per Azure AD OAuth SSO anmelden, und auch Benutzer mit persönlichen Microsoft-Konten können sich registrieren. Weiterlesen
Wie konfiguriert man die Microsoft Entra ID (Azure AD) Kennwortvergabe mit dem SSO für das WordPress-Plugin?
Microsoft Entra ID (Azure AD) hat kürzlich OAuth 2.0-Endpunkte veröffentlicht. Ersetzen Sie den Token-Endpunkt durch den unten stehenden. Ändern Sie außerdem den Autorisierungstyp im Dropdown-Menü auf „Kennwort-Autorisierung“ und ersetzen Sie die Mandanten-ID durch Ihre Microsoft Entra ID (Azure AD)-Mandanten-ID. (Siehe Abbildung unten.) Weiterlesen
Microsoft Entra ID (Azure AD) SSO funktioniert aufgrund von Problemen mit den Administratorberechtigungen auf der Seite von Microsoft Entra ID (Azure AD) nicht.
Melden Sie sich bei Ihrem Microsoft Enterprise ID (Azure AD)-Portal an und wählen Sie Ihre Microsoft Enterprise ID (Azure AD) aus, für die Sie Azure AD OAuth SSO verwenden. Wählen Sie Unternehmensanwendungen aus. Weiterlesen
Ähnliche Artikel
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


