
Konfigurieren von Azure B2C Single Sign-On (SSO) mit OAuth für WordPress
Übersicht
Azure B2C Single Sign-On (SSO) für OAuth nutzt den WordPress-Autorisierungsablauf, um Benutzern sicheren Zugriff auf ihre WordPress-Website zu ermöglichen. Mit unserem OAuth Single Sign-On (SSO)-Plugin für WordPress fungiert Azure B2C als OpenID Connect- und OAuth-Anbieter und gewährleistet so eine sichere Anmeldung für WordPress-Websites. Die Azure B2C-Integration für WordPress vereinfacht und sichert den Anmeldeprozess mithilfe von Azure B2C OAuth. Diese Lösung ermöglicht es Mitarbeitern, mit nur einem Klick und ihren Azure B2C-Anmeldeinformationen auf ihre WordPress-Websites zuzugreifen. Dadurch entfällt das Speichern, Merken und Zurücksetzen mehrerer Passwörter. Zusätzlich zur Azure B2C SSO-Funktionalität bietet das Plugin Unterstützung für verschiedene Identitätsanbieter (IDPs), darunter Azure AD, Office 365 und spezialisierte Anbieter. Es bietet umfassende SSO-Funktionen wie Mandantenfähigkeit, Rollenzuordnung und Zuordnung von Benutzerprofilattributen. Eine detaillierte Übersicht der Funktionen finden Sie im OAuth Single Sign-On (SSO)-Plugin für WordPress . Sie können die folgenden Schritte ausführen, um Azure B2C Single Sign-On (SSO) mit WordPress einzurichten. Weitere Informationen zu den verschiedenen Funktionen von Azure AD SSO und Microsoft Office 365 SSO finden Sie hier.





Azure-Integration für WordPress bietet Funktionen zum Verwalten aller Benutzervorgänge von Ihrer WordPress-Site aus. [Benutzerprofil von WordPress mit Microsoft Entra ID (Azure AD) synchronisieren]
Voraussetzungen: Download und Installation
- Melden Sie sich als Administrator bei Ihrer WordPress-Instanz an.
- Gehen Sie zu WordPress Dashboard -> Plugins und klicken Sie auf Inserat erstellen.
- Suche nach einem OAuth Single Sign-On (SSO)-Plugin für WordPress und klicken Sie auf Jetzt installieren.
- Klicken Sie nach der Installation auf Mehr erfahren.
Schritte zur Konfiguration von Azure B2C Single Sign-On (SSO) in WordPress
1. Azure B2C als OAuth-Anbieter einrichten
- Anmelden bei Azurblau Portal.
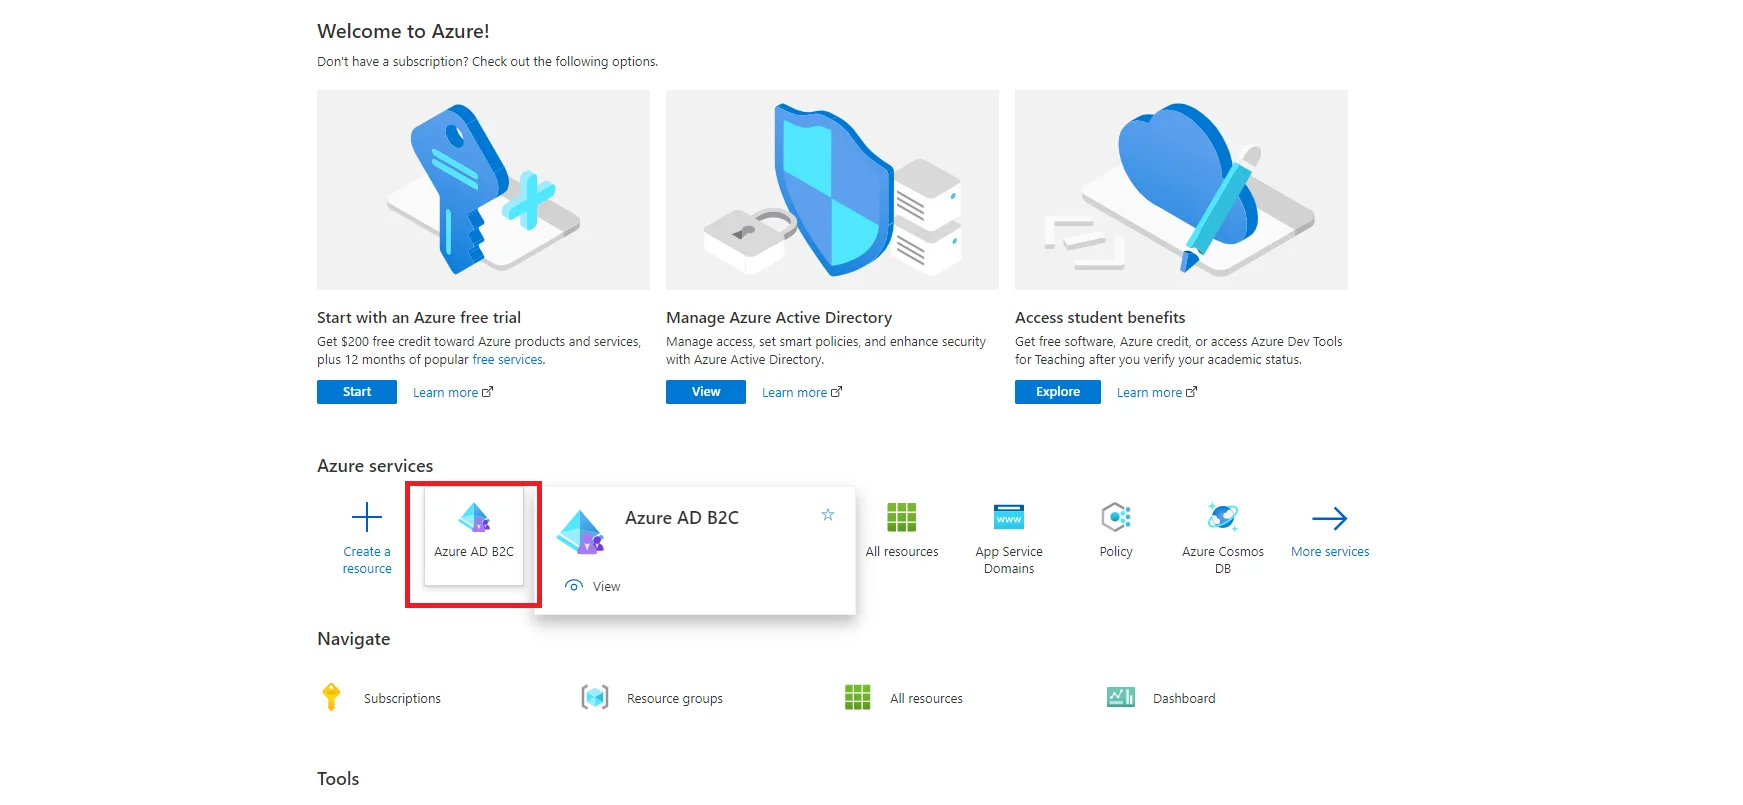
- Gehen Sie zur Startseite und wählen Sie in den Azure-Diensten aus Azure AD B2C.
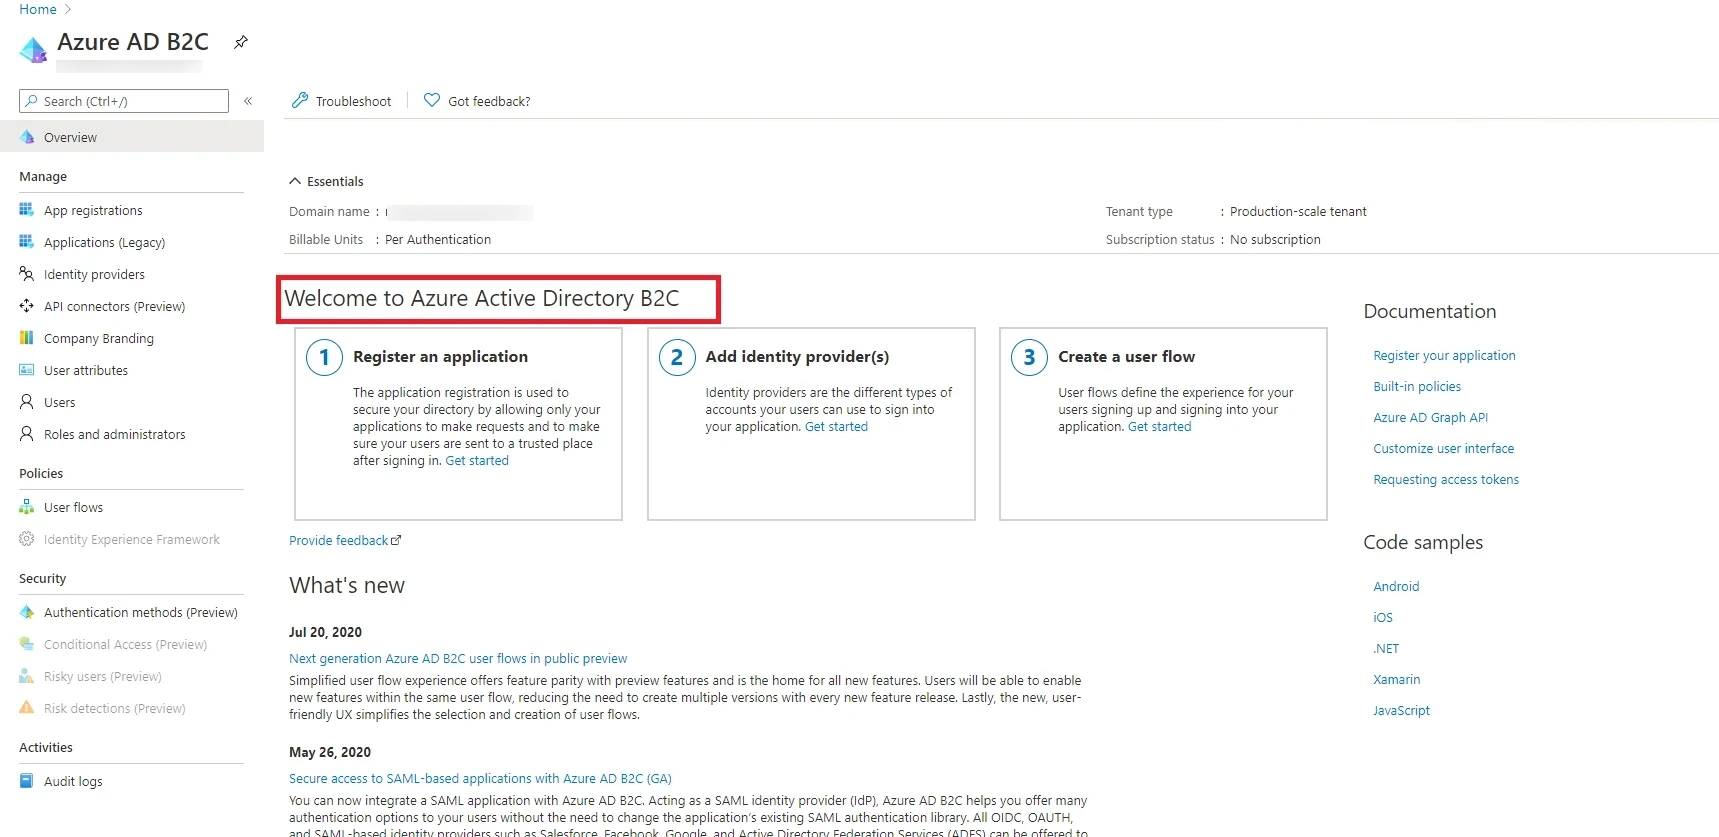
- Bitte stellen Sie sicher, dass Sie sich mit einem aktiven Abonnement im Azure AD B2C-Verzeichnis befinden. Wenn nicht, können Sie in das richtige Verzeichnis wechseln.
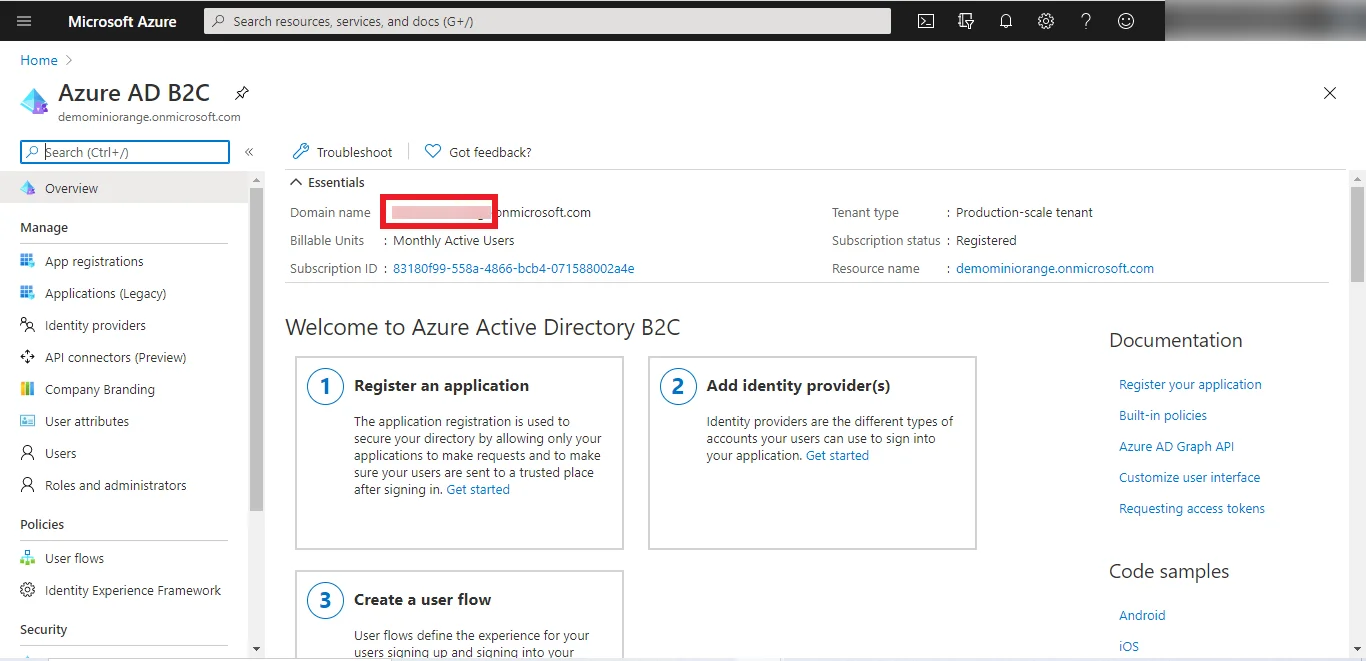
- Im Essentials Registerkarte finden Sie die Azure B2C-Domänenname, bewahren Sie es griffbereit auf, Sie benötigen es später für die Konfiguration des Name des Azure B2C-Mandanten unter WordPress als OAuth-Client.

Was ist der Mietername? Um den Mandantennamen im OAuth SSO Plugin für WordPress zu konfigurieren, müssen Sie lediglich den markierten Teil des Domänennamens kopieren, wie im untenstehenden Screenshot dargestellt.
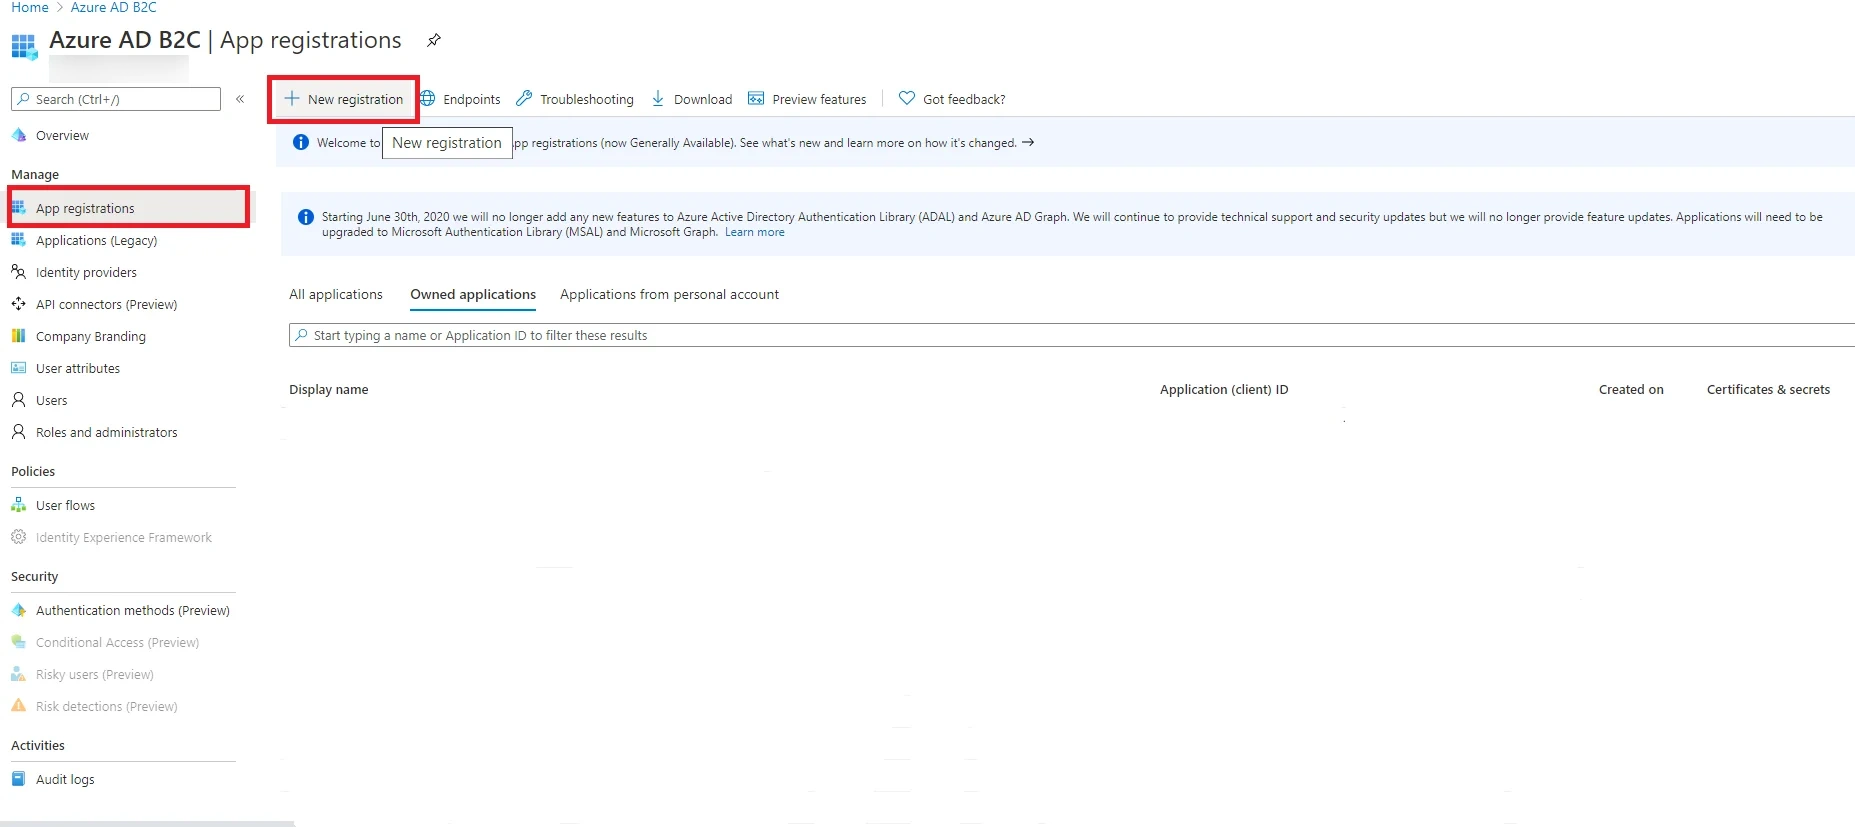
Eg. Wenn Ihr Domainname „Beispieldomain.onmicrosoft.com‘, dann wird Ihr Mandantenname ‚Beispieldomain'. - Klicken Sie nun auf App-Registrierungen und klicken Sie dann auf die Neue Registrierung Option zum Erstellen einer neuen Azure B2C-Anwendung.
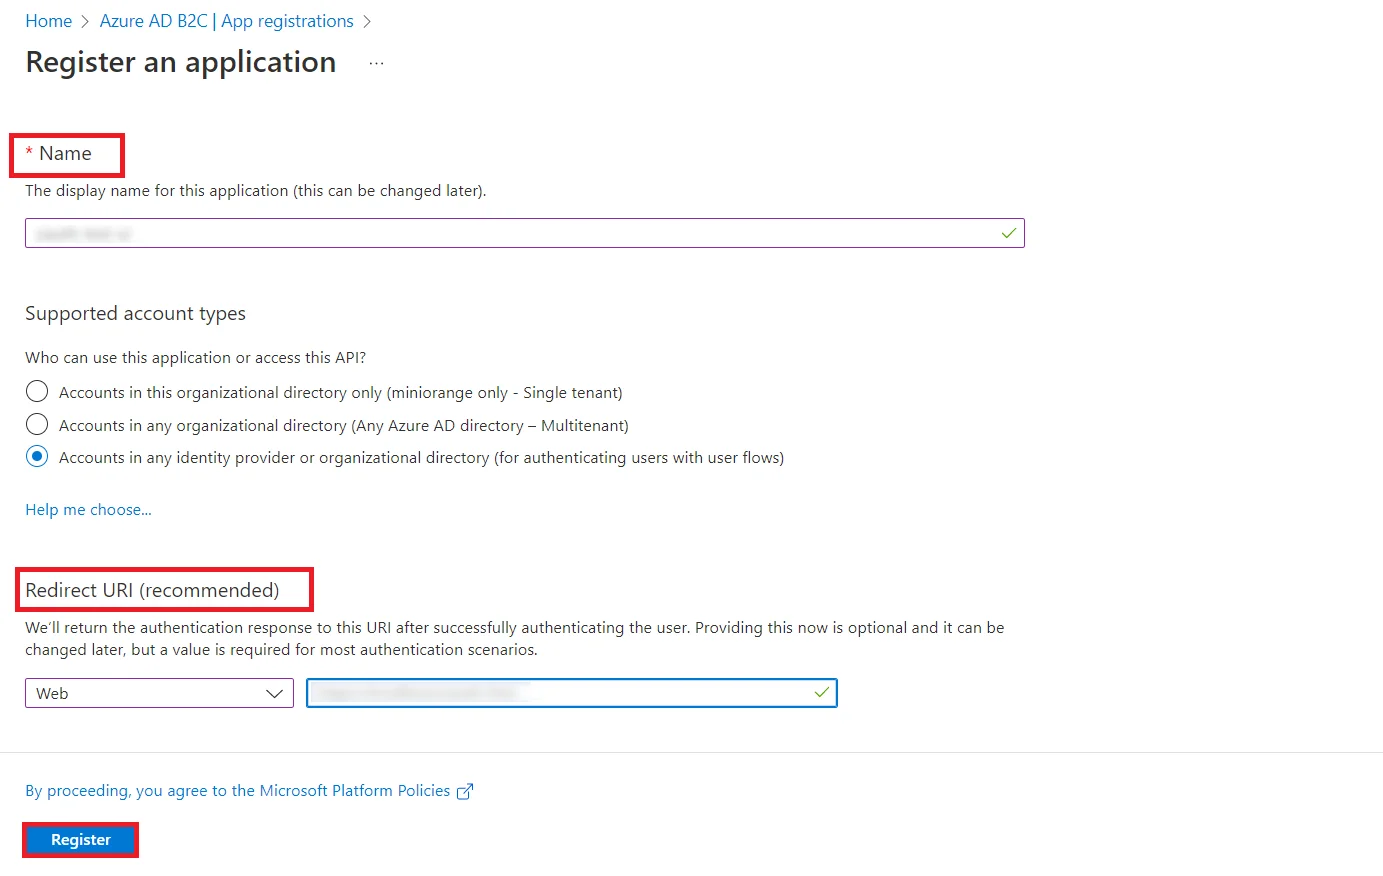
- Konfigurieren Sie die folgenden Optionen, um eine neue Anwendung zu erstellen.
- Geben Sie einen Namen für Ihre Anwendung ein Name Textfeld.
- Wählen Sie bei unterstützten Kontotypen die dritte Option aus „Konten in jedem Organisationsverzeichnis (jedes Azure AD-Verzeichnis – Multitenant) und persönliche Microsoft-Konten (z. B. Skype, Xbox)“
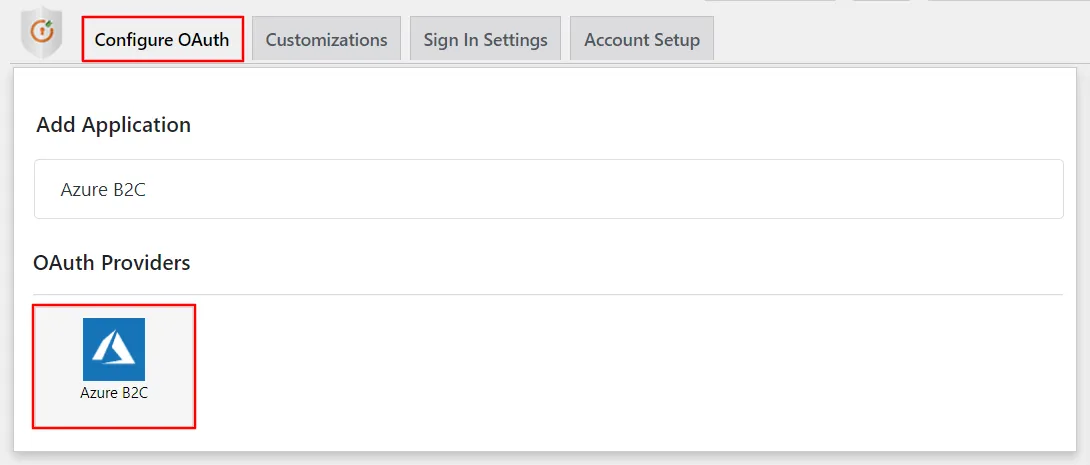
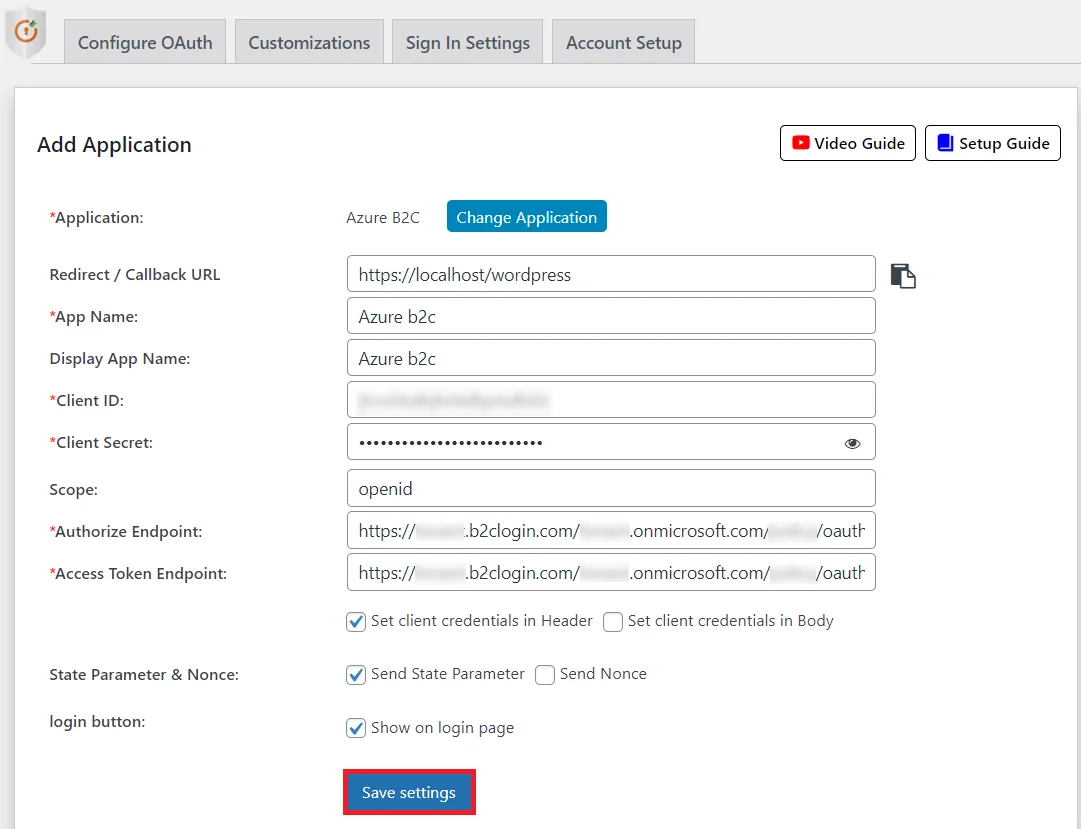
- Wählen Sie im Abschnitt „Umleitungs-URI“ die Option aus Internetanwendung und geben Sie die Rückruf-URL über das miniOrange OAuth Client Plugin (Registerkarte „OAuth konfigurieren“) und Speichern es unter dem URL umleiten Textfeld.
- Klicken Sie auf Registrieren Klicken Sie auf die Schaltfläche, um Ihre Bewerbung zu erstellen.
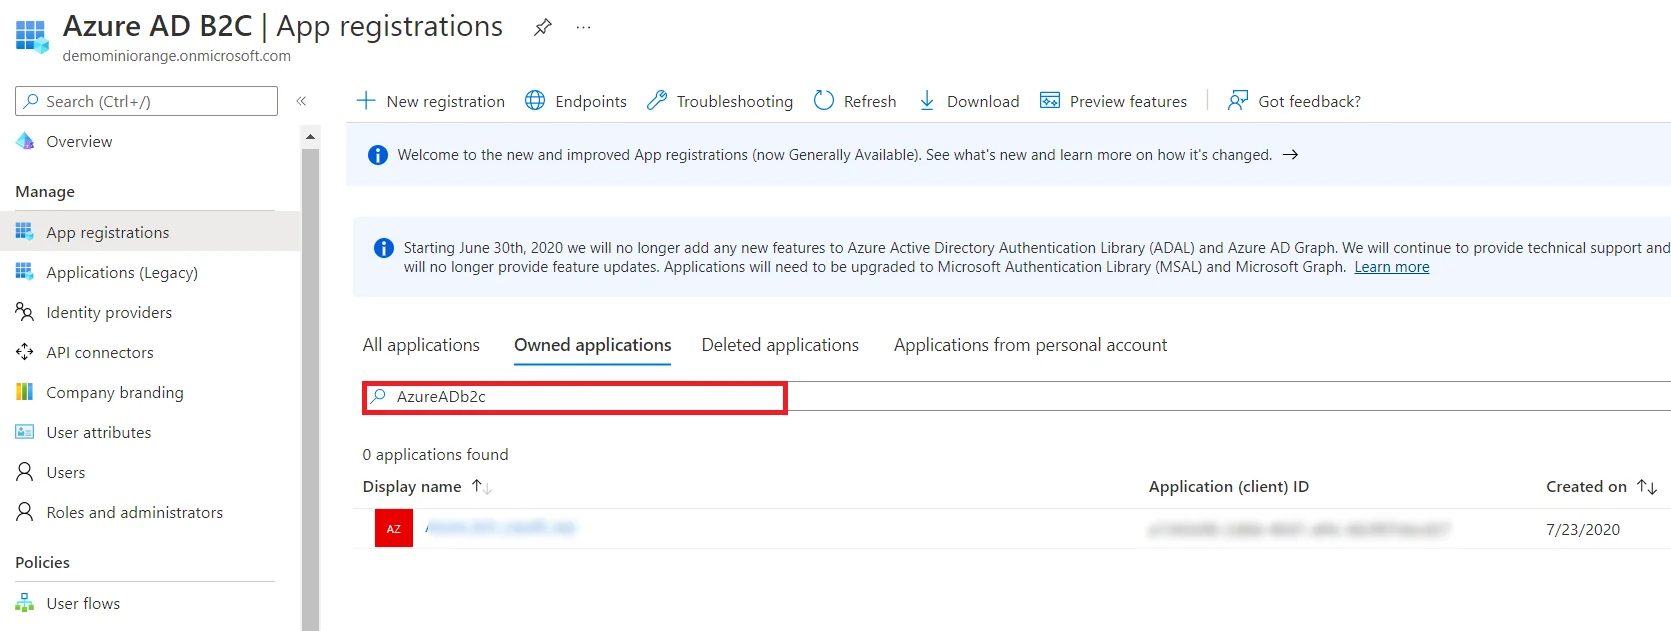
- Nach erfolgreicher Anwendungserstellung werden Sie auf die Übersichtsseite der neu erstellten Anwendung weitergeleitet. Andernfalls können Sie zu den App-Registrierungen gehen und nach dem Namen Ihrer Anwendung suchen. Sie finden Ihre Anwendung dann in der Liste.
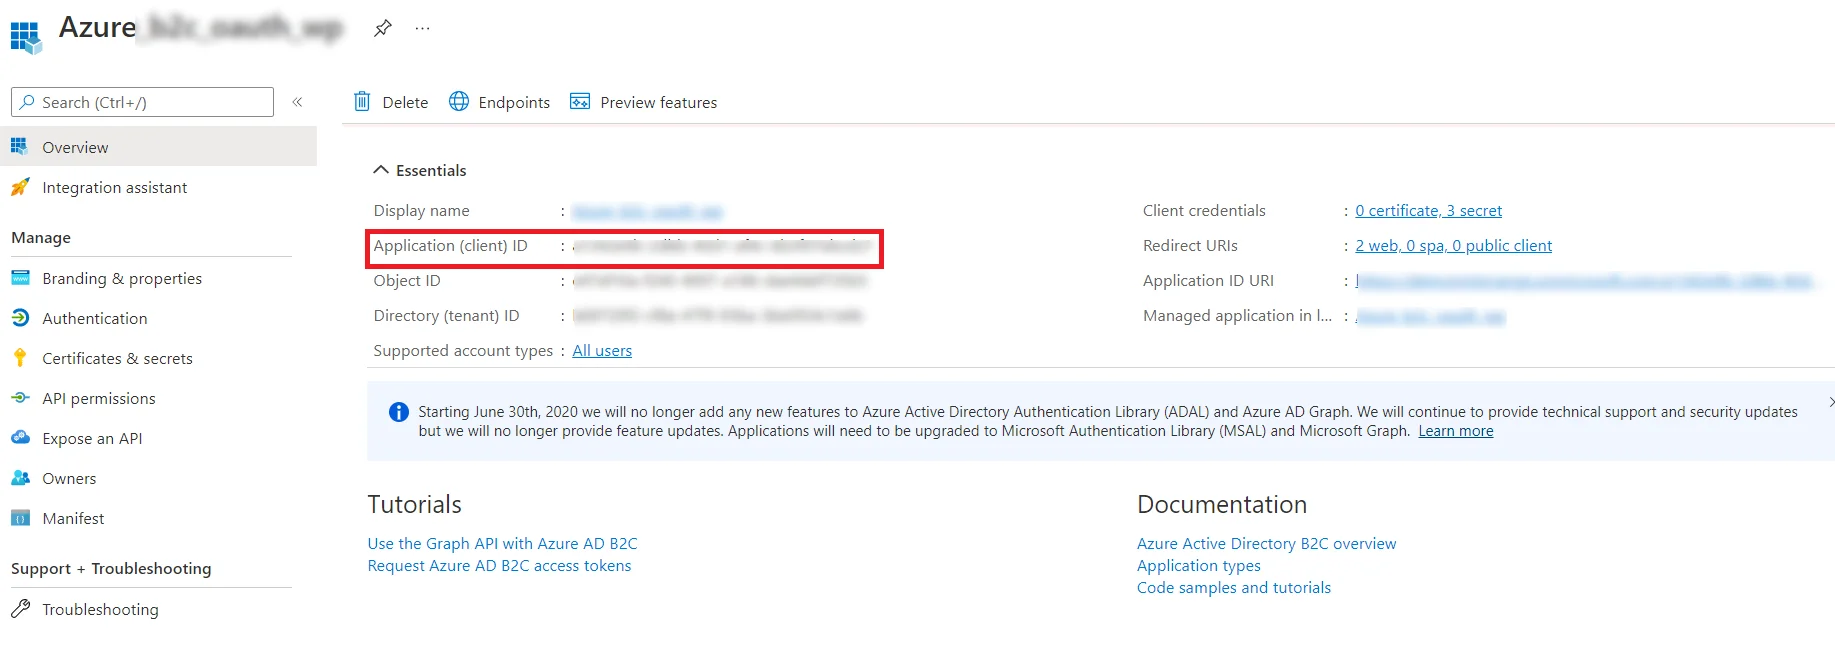
- Kopieren Sie Ihre Anwendungs-ID und bewahren Sie es griffbereit auf, Sie benötigen es später für die Konfiguration des Kunden-ID unter WordPress als OAuth-Client-Plugin.
- Klicken Sie nun auf Zertifikate und Geheimnisse und dann auf klicken Neues Kundengeheimnis , um ein Client-Geheimnis zu generieren. Geben Sie eine Beschreibung ein und klicken Sie auf das Speichern .
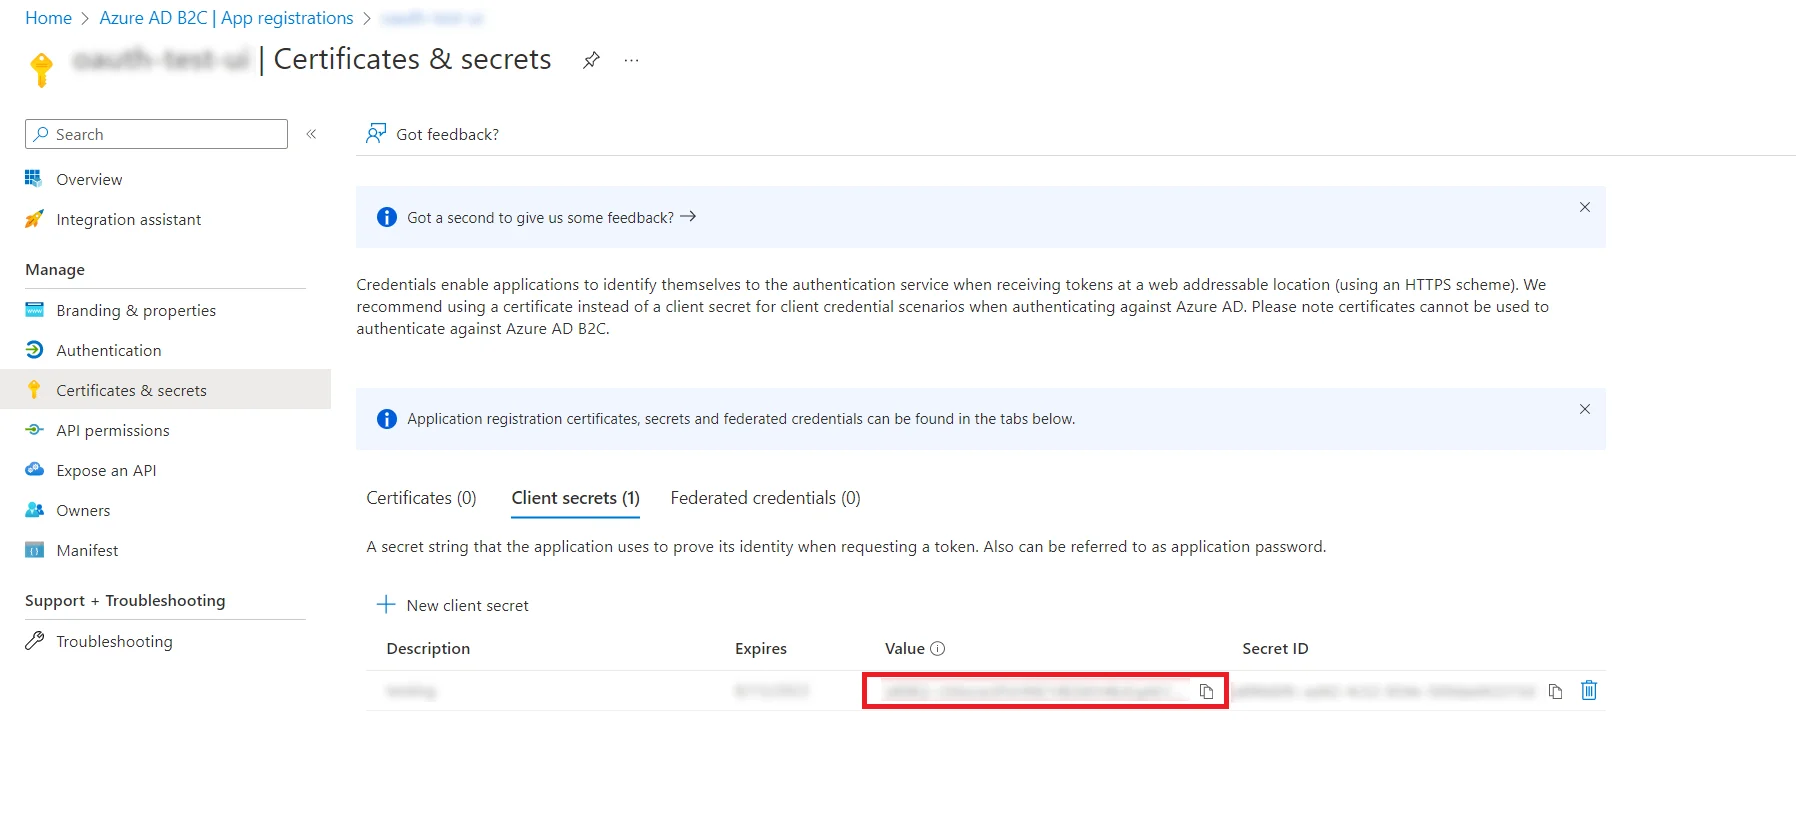
- Kopieren Sie die geheimer Wert von der Seite Zertifikate & Geheimnisse und bewahren Sie sie griffbereit auf. Sie benötigen sie später für die Konfiguration der Kundengeheimnis unter WordPress als OAuth-Client-Plugin.
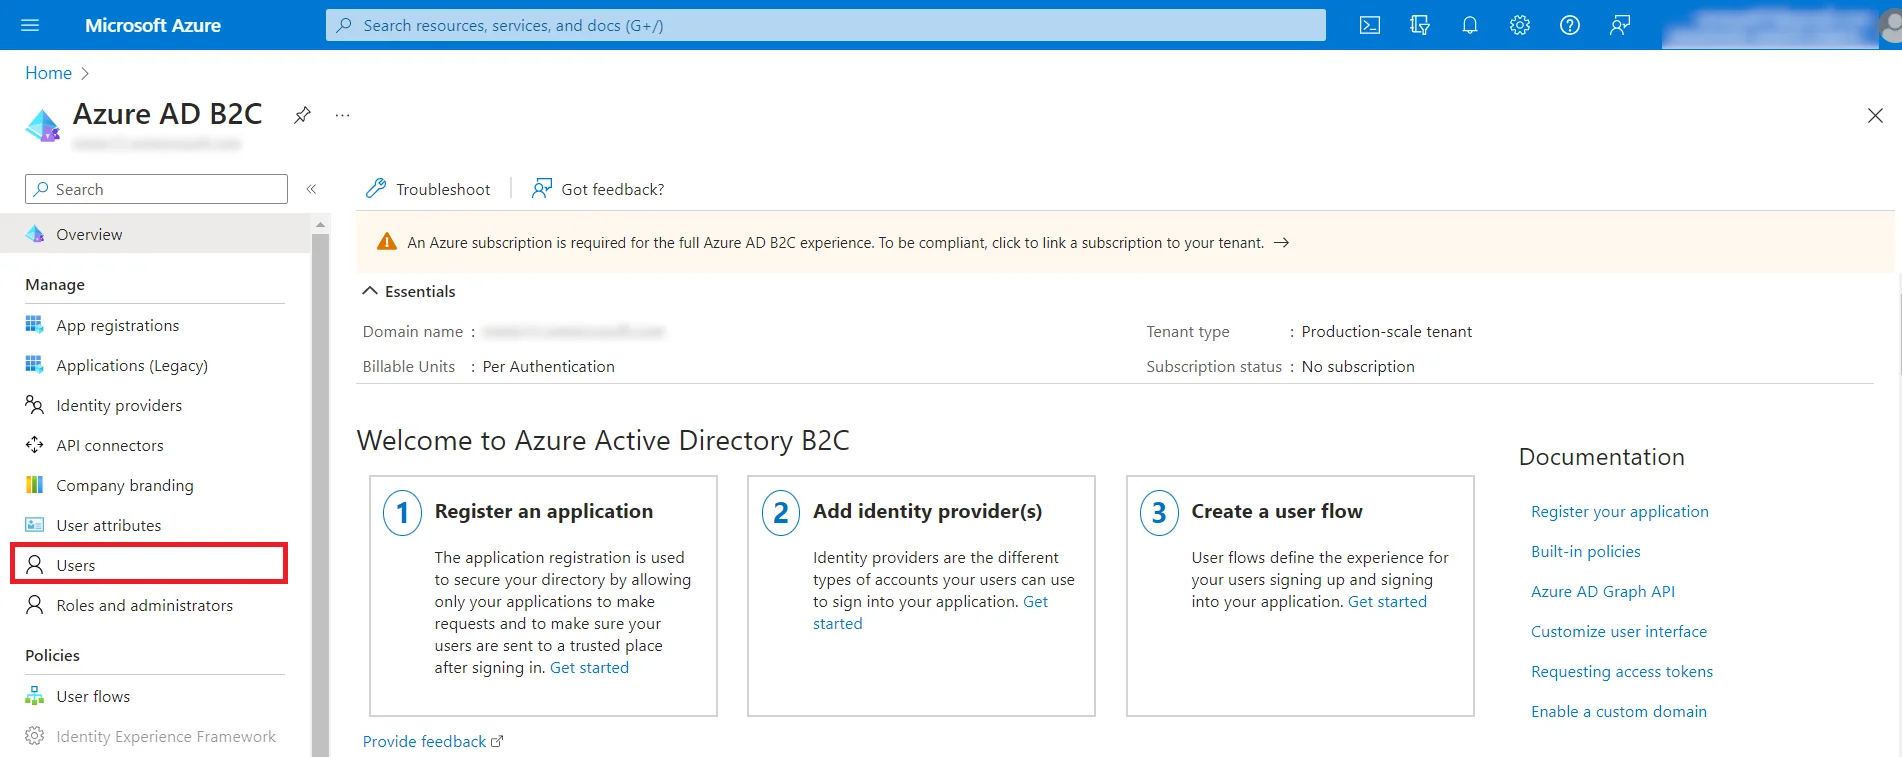
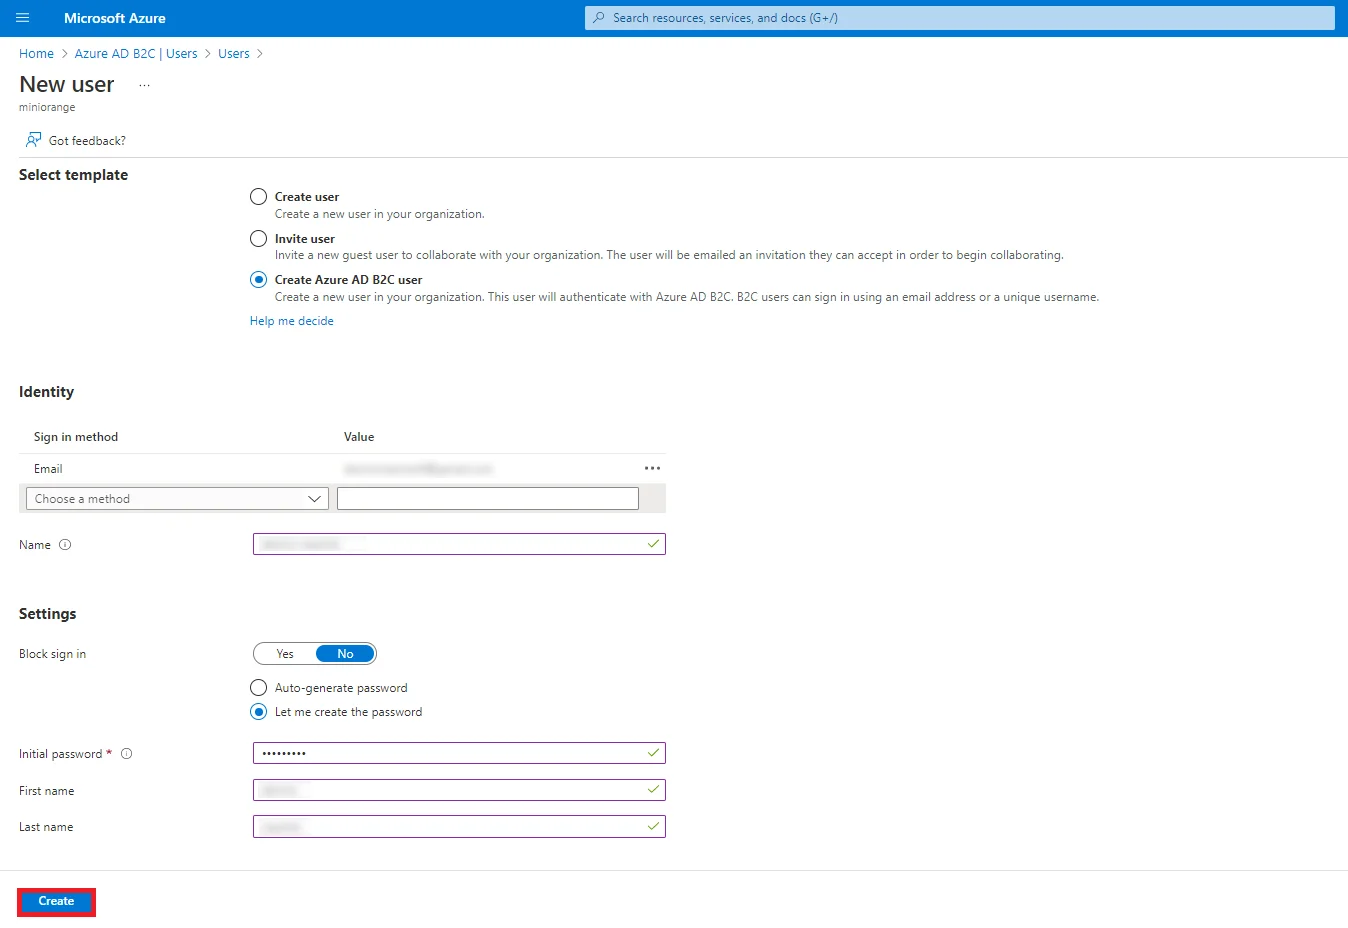
- Gehen Sie auf der Startseite zu Nutzer Tab in der linken Ecke
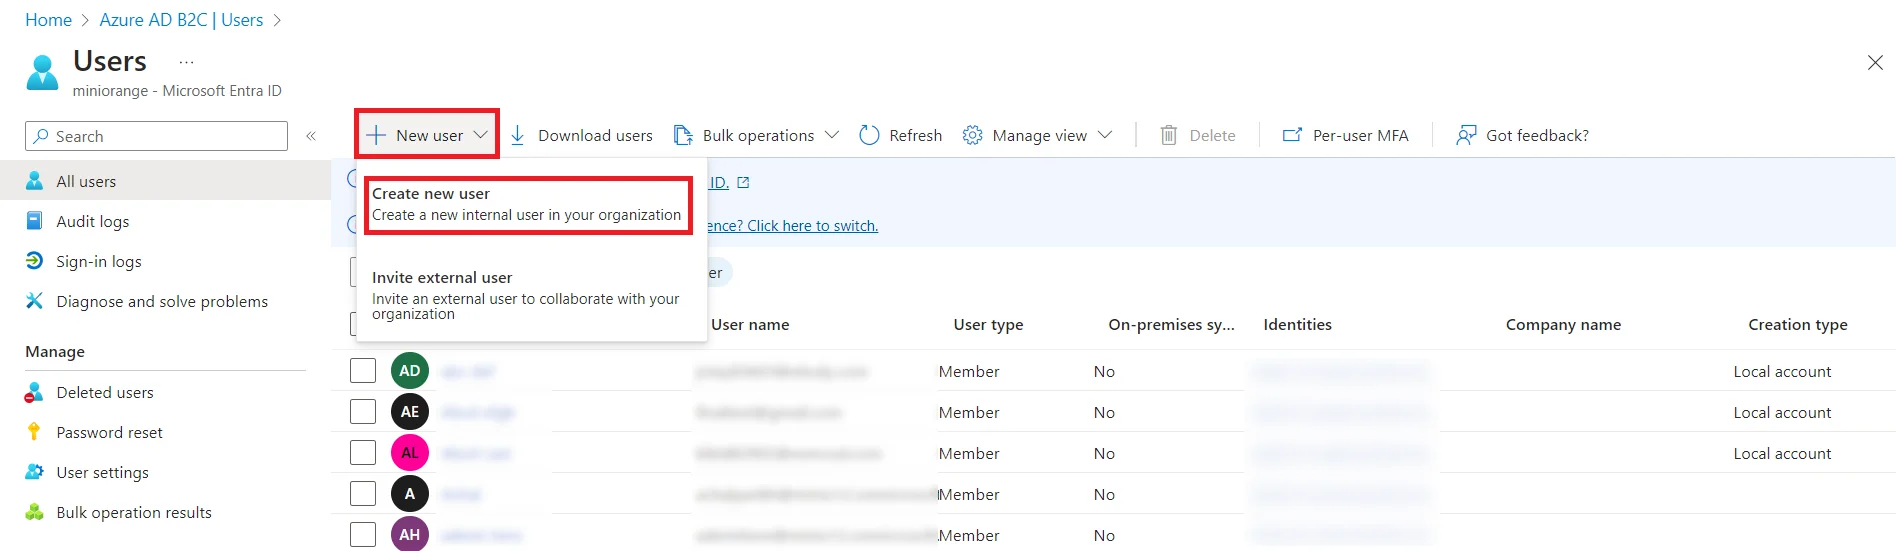
- Klicken Sie auf Neuer Benutzer auf der Benutzerseite. Klicken Sie dann auf Neuen Benutzer erstellen .
- Auswählen Erstellen Sie Azure AD B2C Benutzer. Scrollen Sie dann nach unten und klicken Sie auf E-Mail Geben Sie in der Anmeldemethode Ihr Passwort ein und klicken Sie auf erstellen um die Benutzerdetails zu speichern und eine Testkonfiguration durchzuführen.
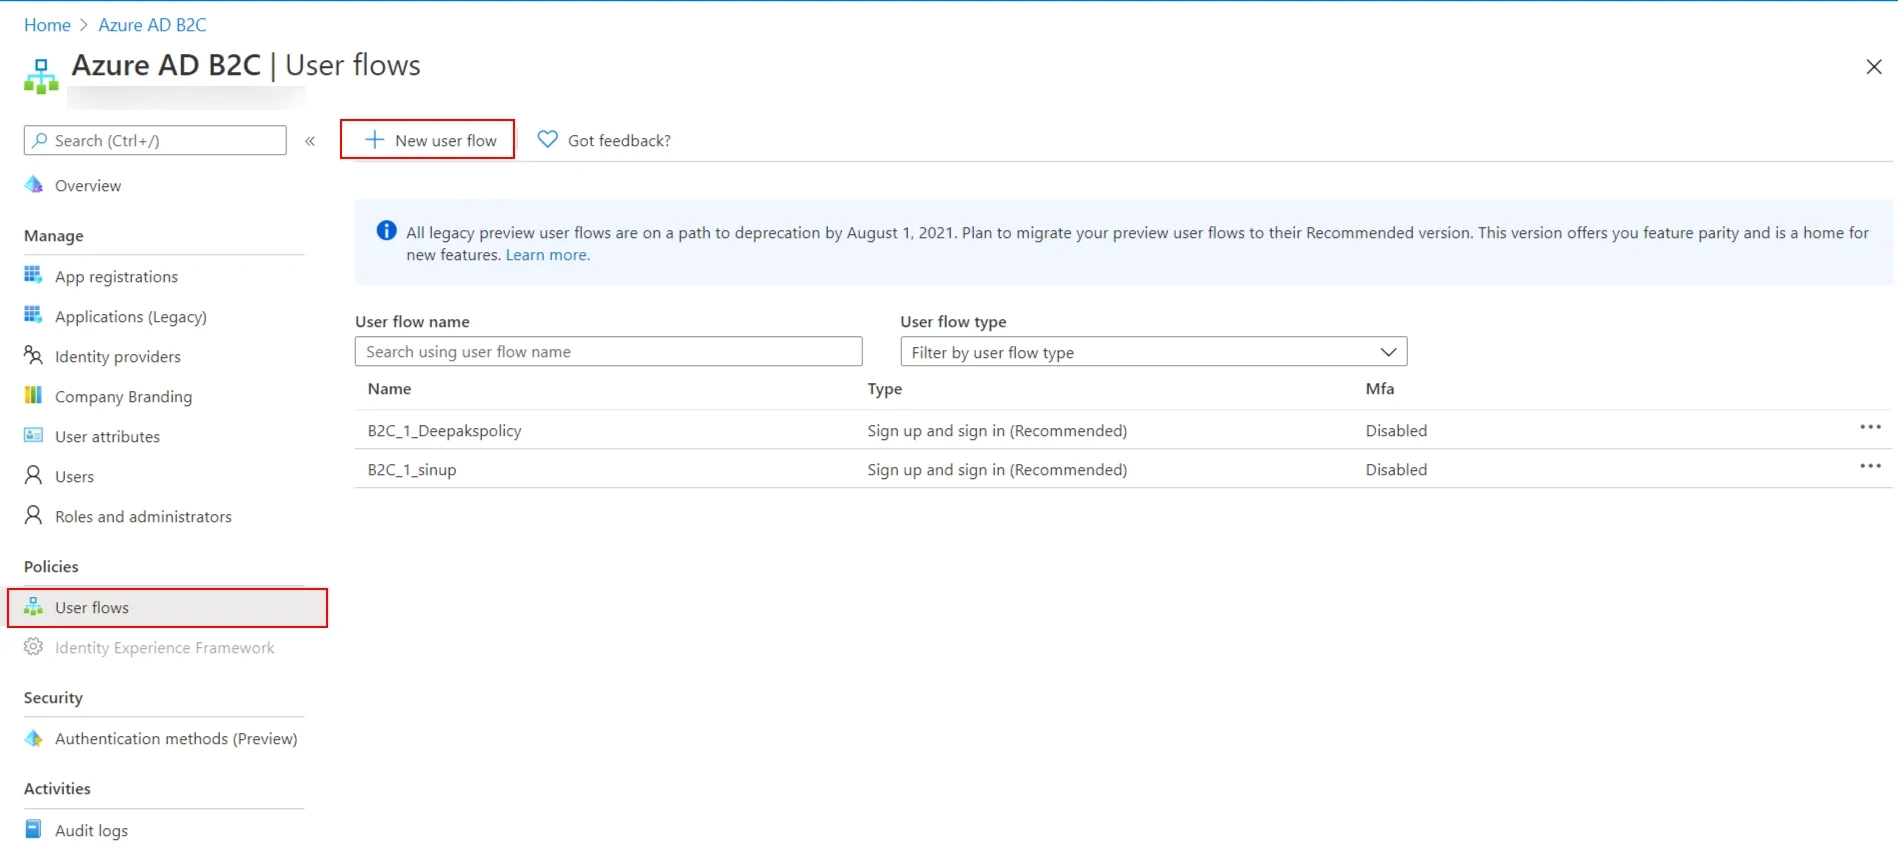
- Zurück Nach Benutzerflüsse Tab und klicken Sie dann auf Neuer Benutzerfluss.
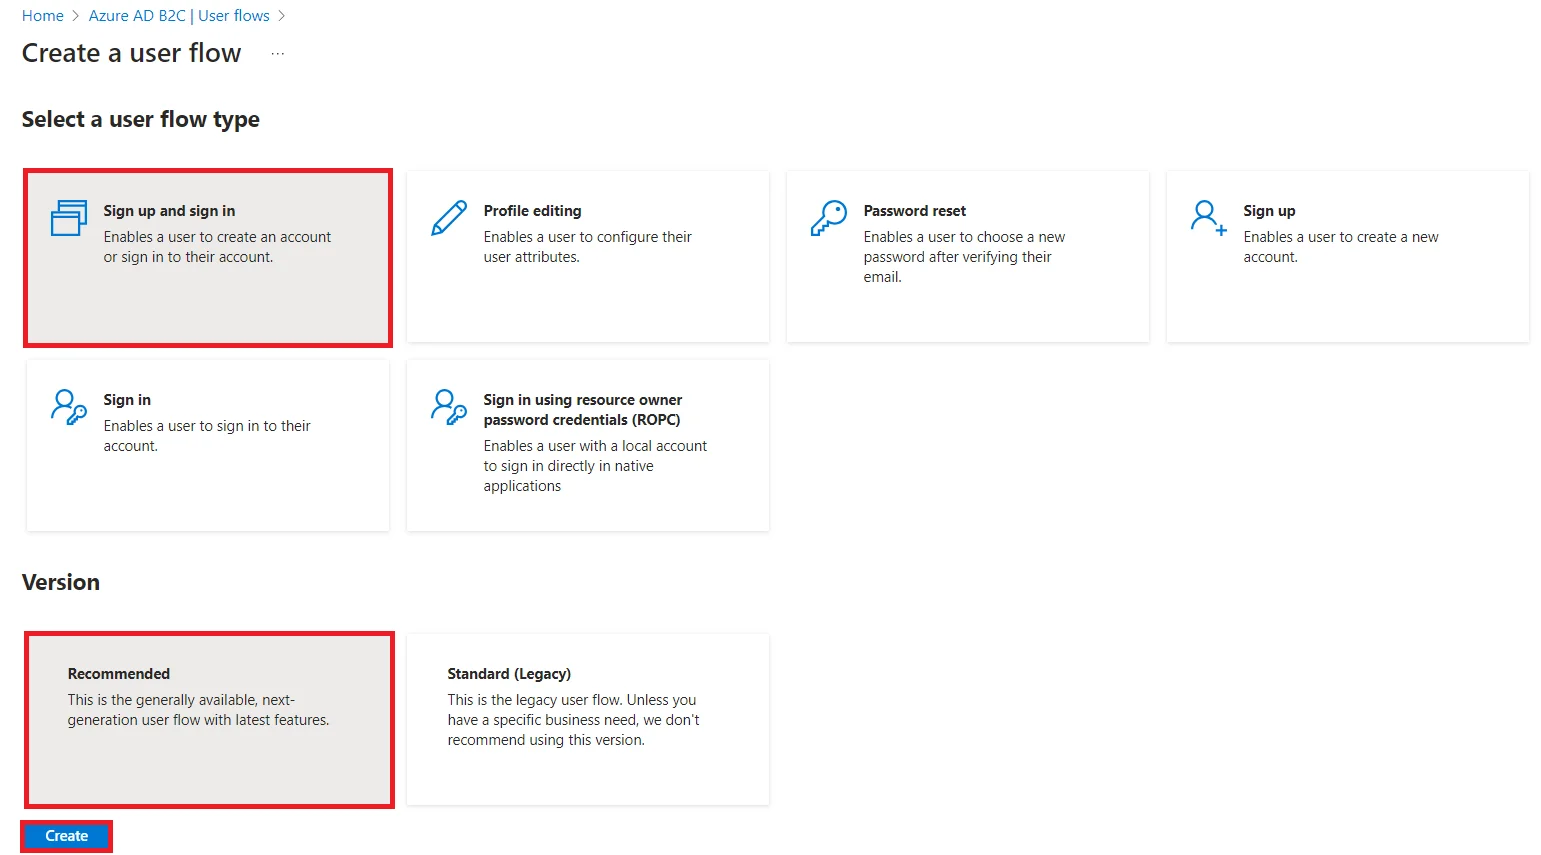
- Wählen Sie einen Benutzerflusstyp aus Registrieren und anmelden dann klicken Sie auf Erschaffung .
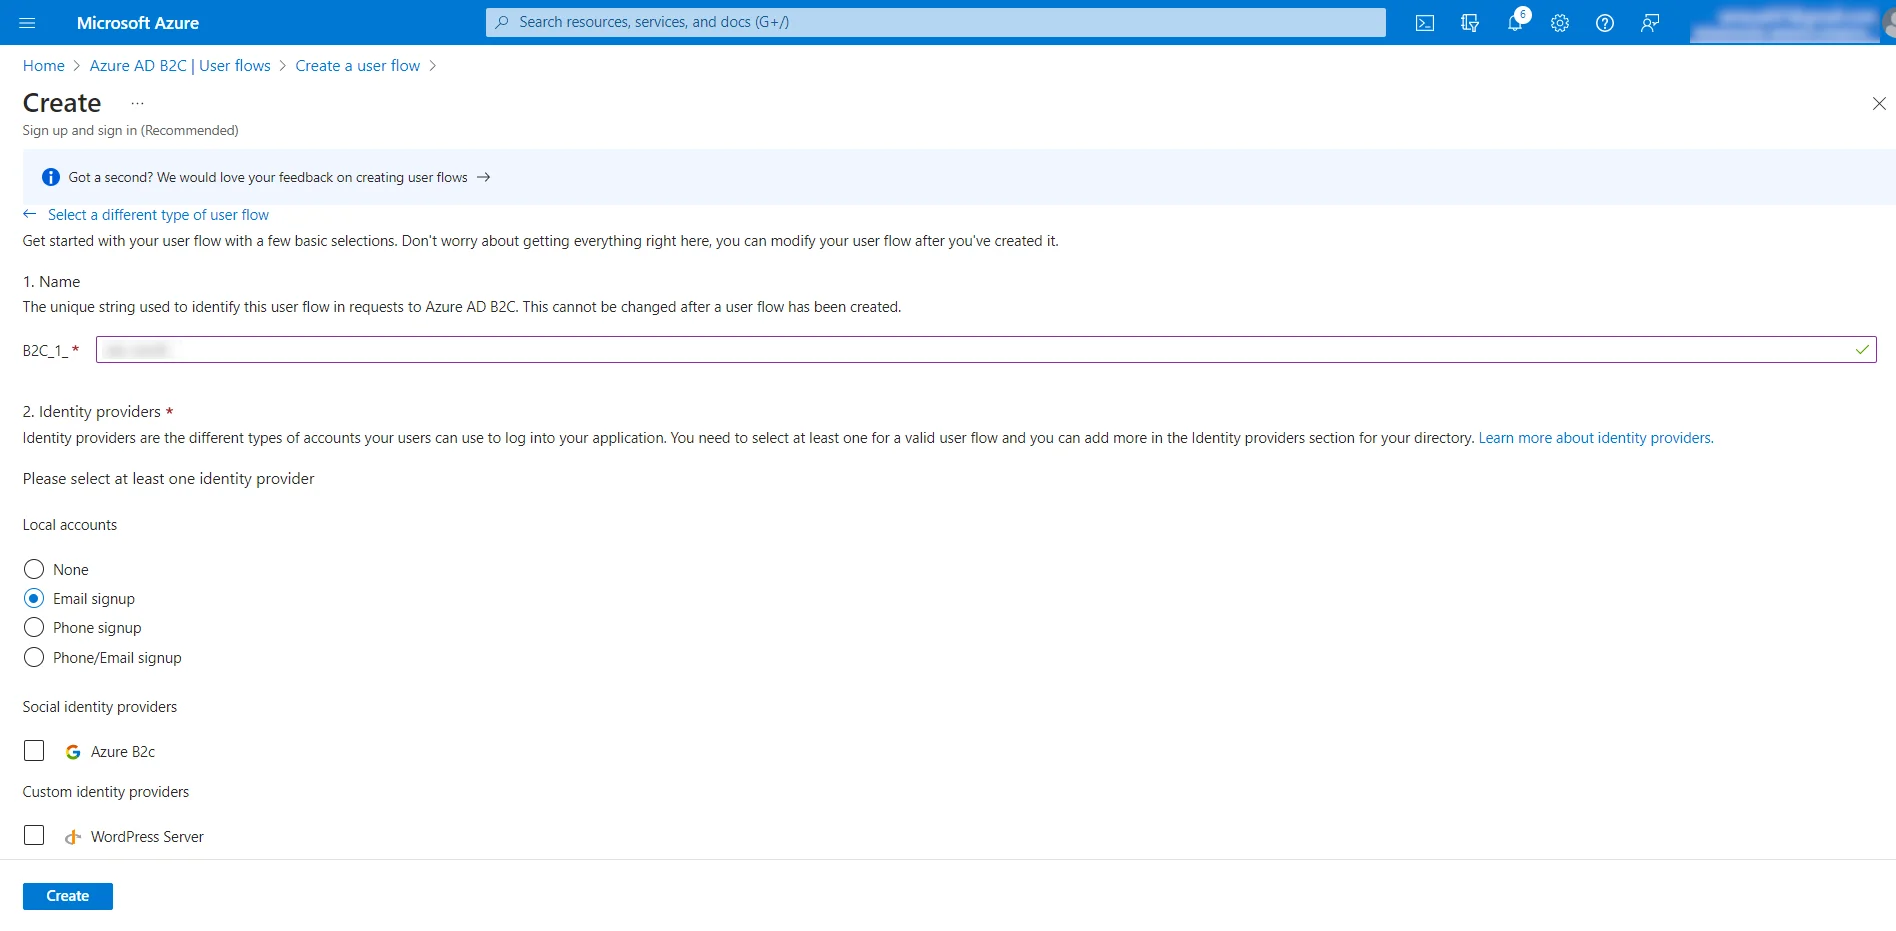
- Füllen Sie alle Informationen aus, z. B. Name, Identitätsanbieter usw. Wählen Sie die Benutzerattribute aus, die Sie bei der Anmeldung abrufen möchten. Klicken Sie dann auf Erschaffung .
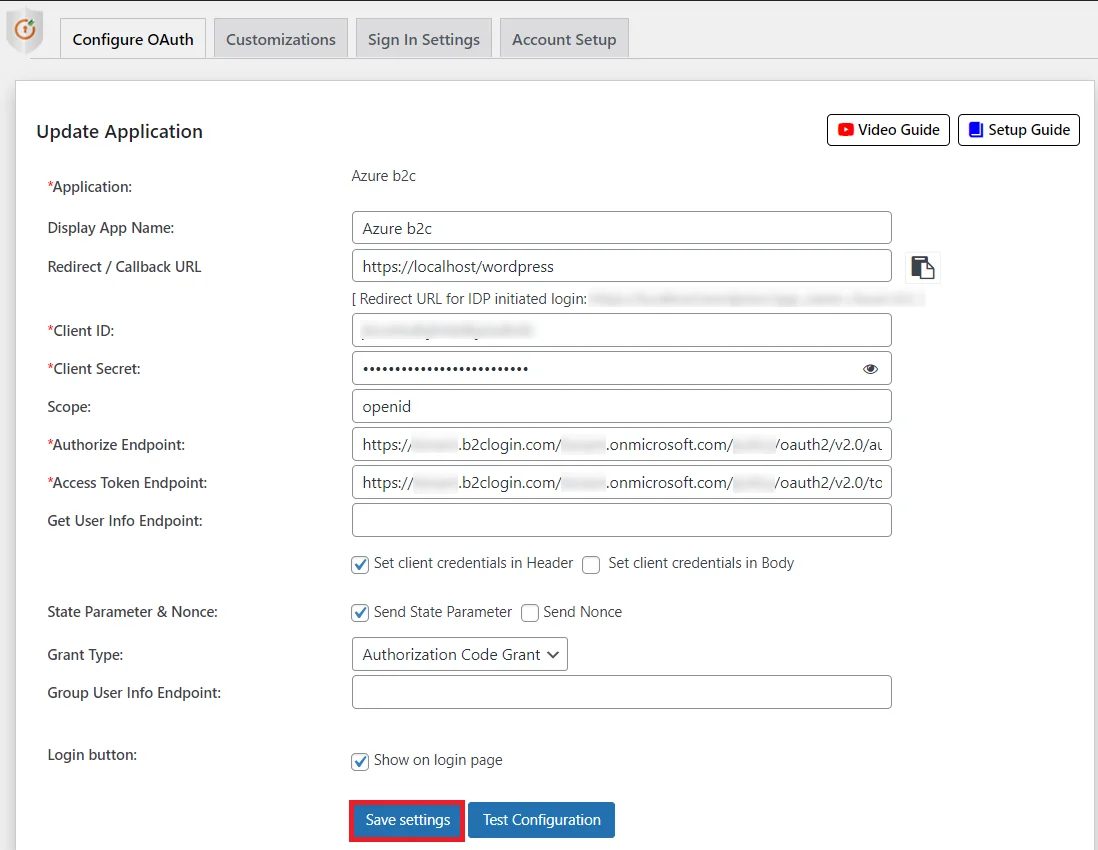
- Kopieren Sie den Richtliniennamen und diesen Wert, wenn Sie die Azure B2C-Richtlinie im miniOrange OAuth-Client-Plugin eingeben müssen.
- Zurück Nach Benutzerströme unter Richtlinien in der linken Ecke. Wählen Sie die konfigurierte Richtlinie aus.
- Auswählen Anwendungsansprüche in den Einstellungen
- Wählen Sie die gewünschten Attribute aus, die in der Testkonfiguration angezeigt werden sollen, und speichern Sie sie.
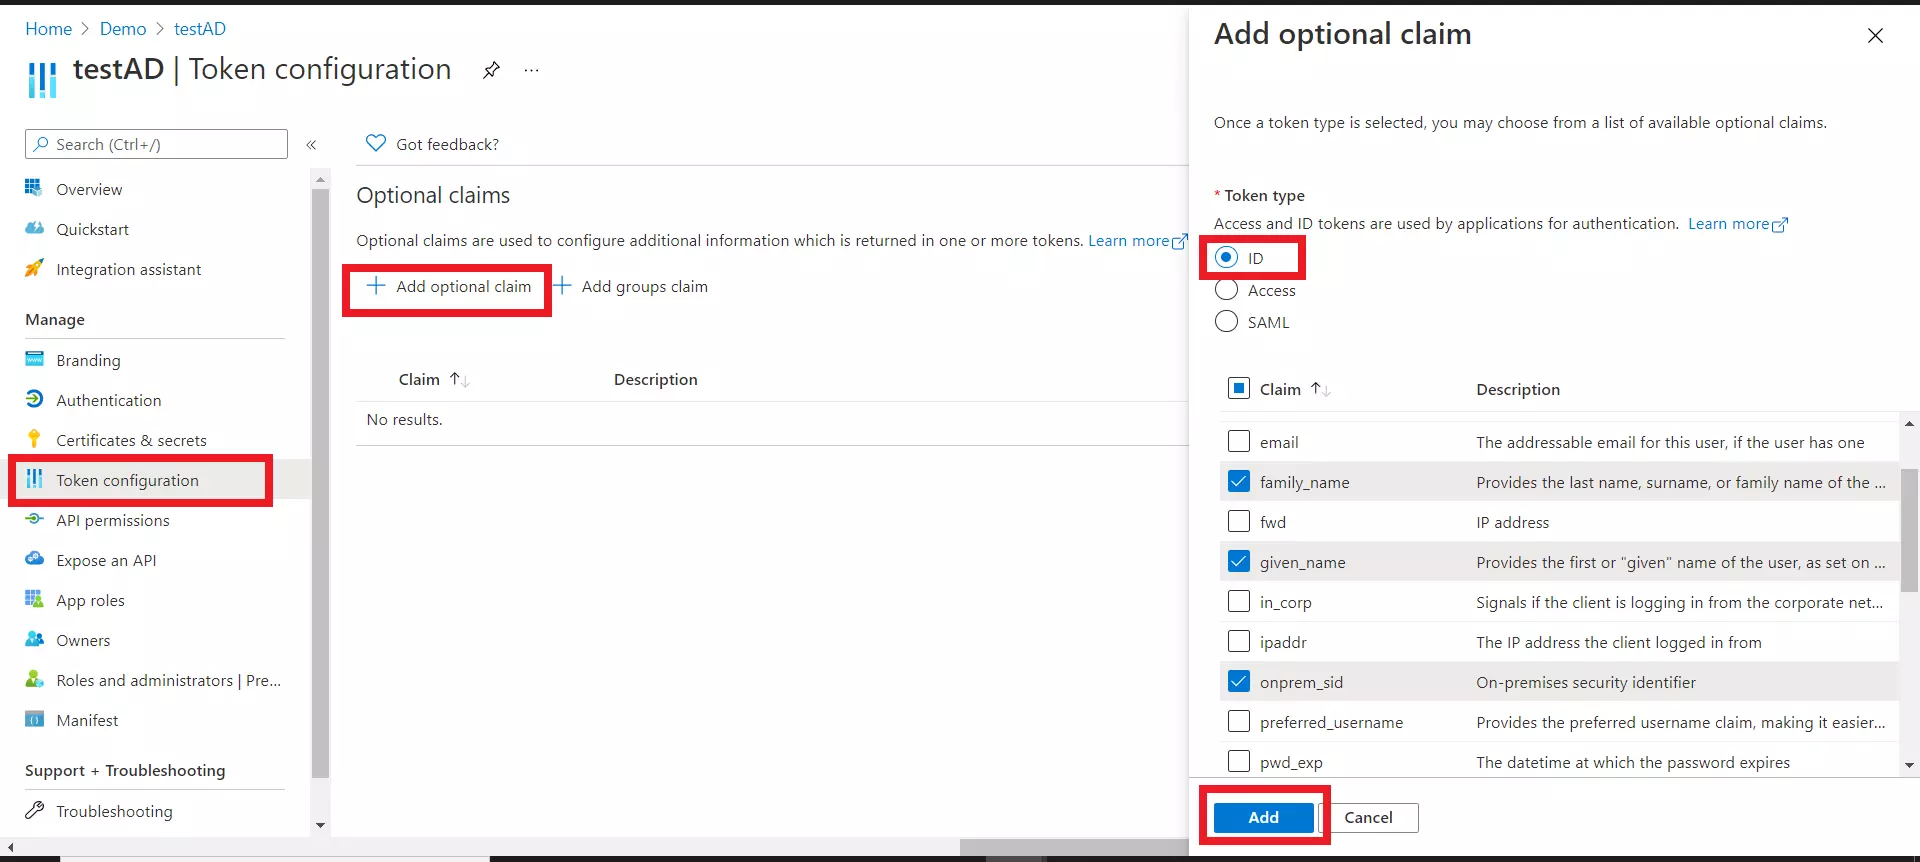
- Gehen Sie zu Ihrer Anwendung in Azure Active Directory und wählen Sie aus Token-Konfiguration aus dem linken Menü.
- Klicken Sie auf Optionalen Anspruch hinzufügen und dann auswählen ID aus dem rechten Abschnitt.
- Wählen Sie nun alle Attribute aus, die Sie beim SSO abrufen möchten (z. B. Familienname, Vorname usw.) und klicken Sie auf Speichern .
- Möglicherweise wird ein Popup angezeigt Aktivieren Sie die Microsoft Graph-Profilberechtigung (erforderlich, damit Ansprüche im Token angezeigt werden)., aktivieren Sie es und klicken Sie auf die Schaltfläche „Hinzufügen“.
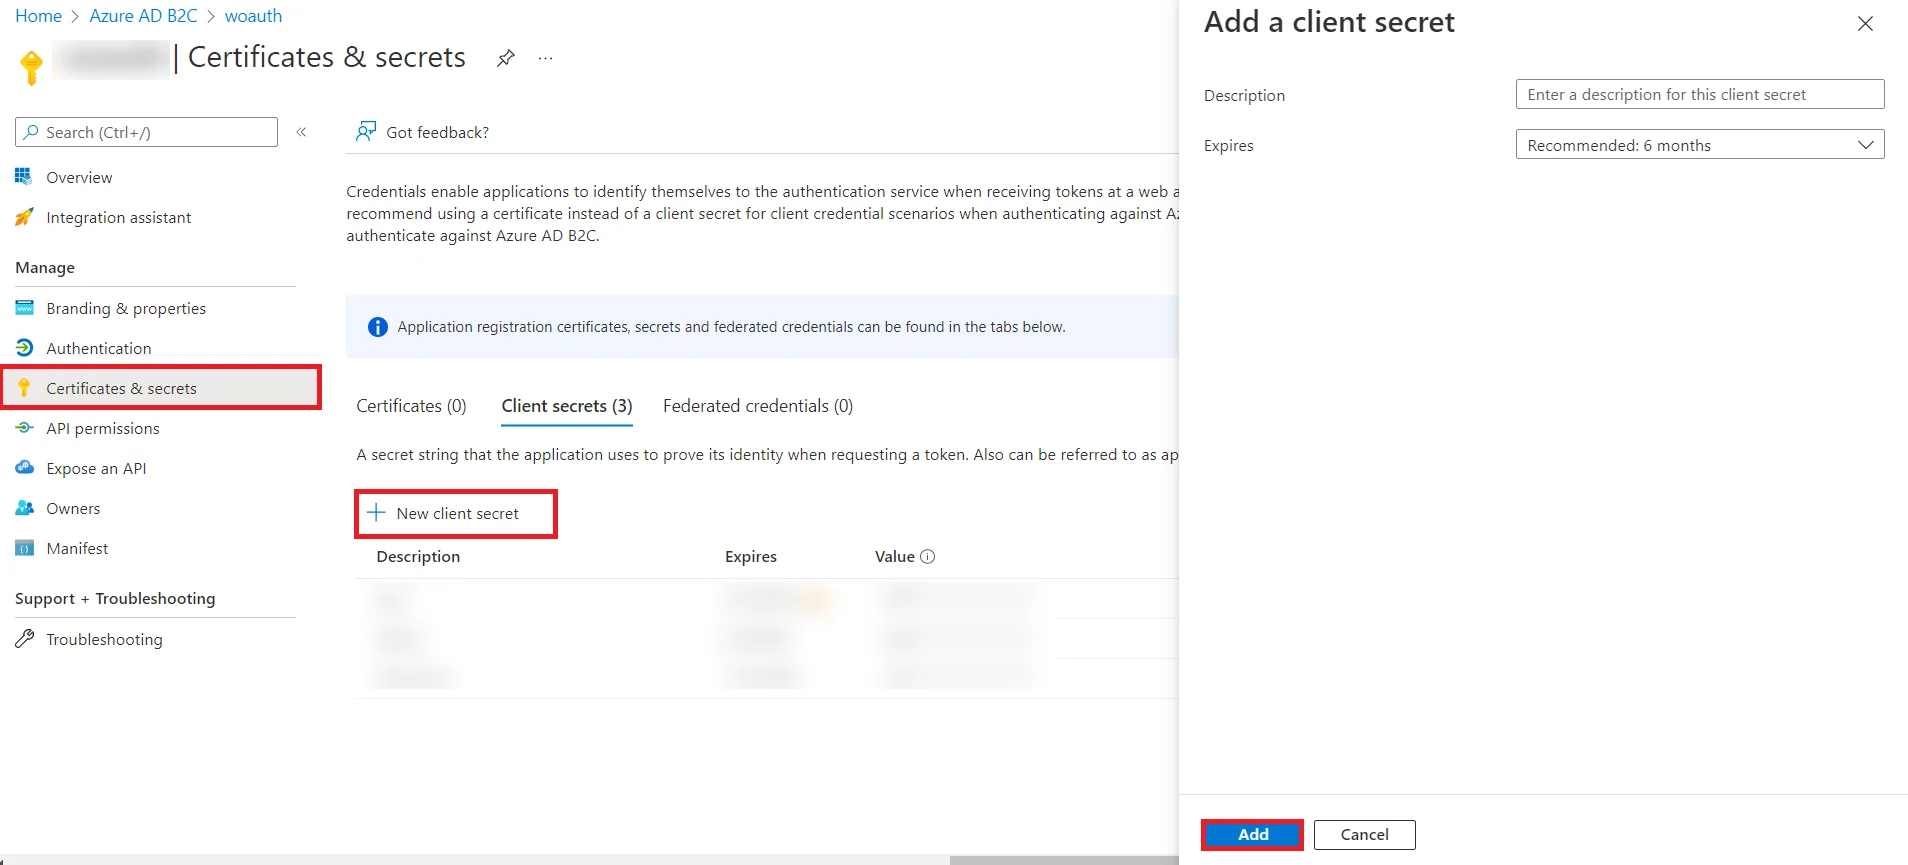
Hinweis: Der Clientschlüssel Ihrer Entwickleranwendung läuft in 180 Tagen ab. Um die fortlaufende Funktionalität zu gewährleisten, müssen Sie vor Ablauf einen neuen Clientschlüssel generieren und diesen im OAuth Single Sign-On-Plugin aktualisieren.
Schritt 1.1: Fügen Sie Benutzer in Ihrer B2C-Anwendung hinzu
Schritt 1.2: So erstellen und fügen Sie eine Azure B2C-Richtlinie hinzu
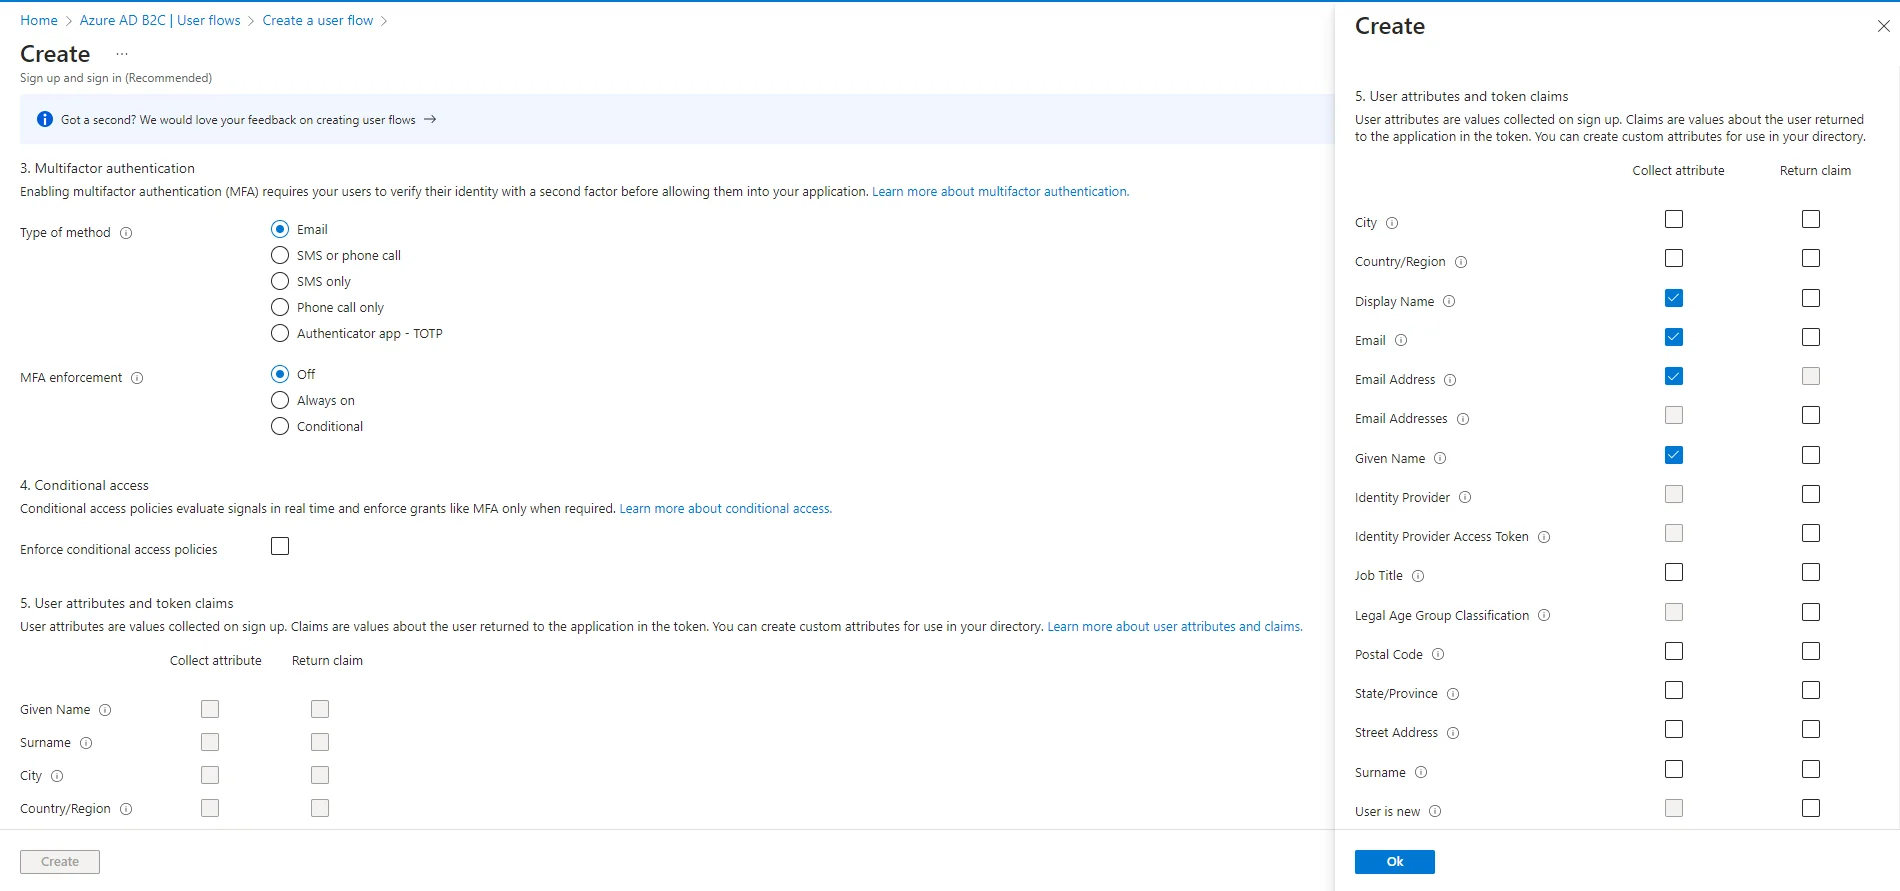
Schritt 1.3: Fügen Sie Ihrer Anwendung Benutzeransprüche hinzu
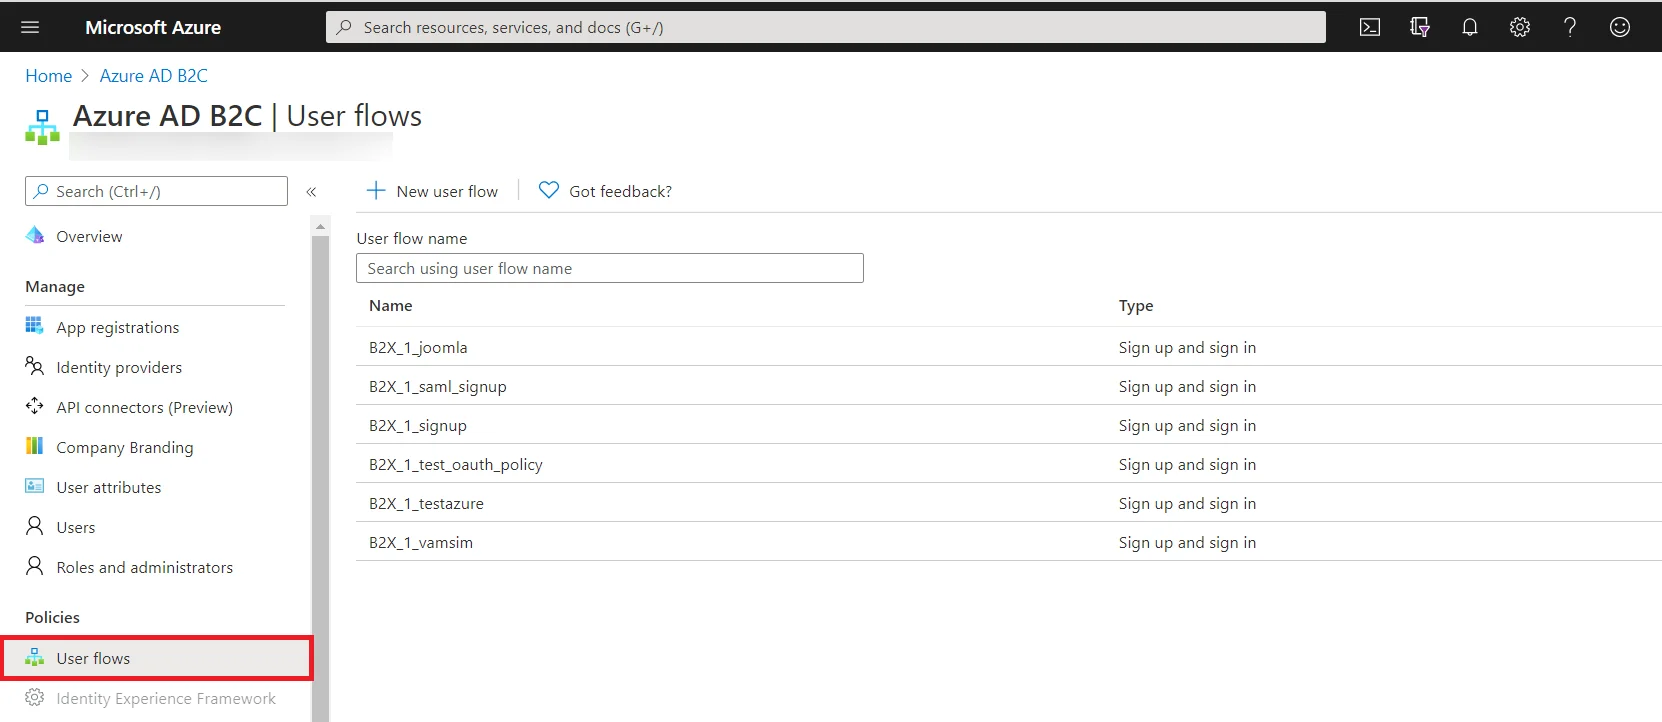
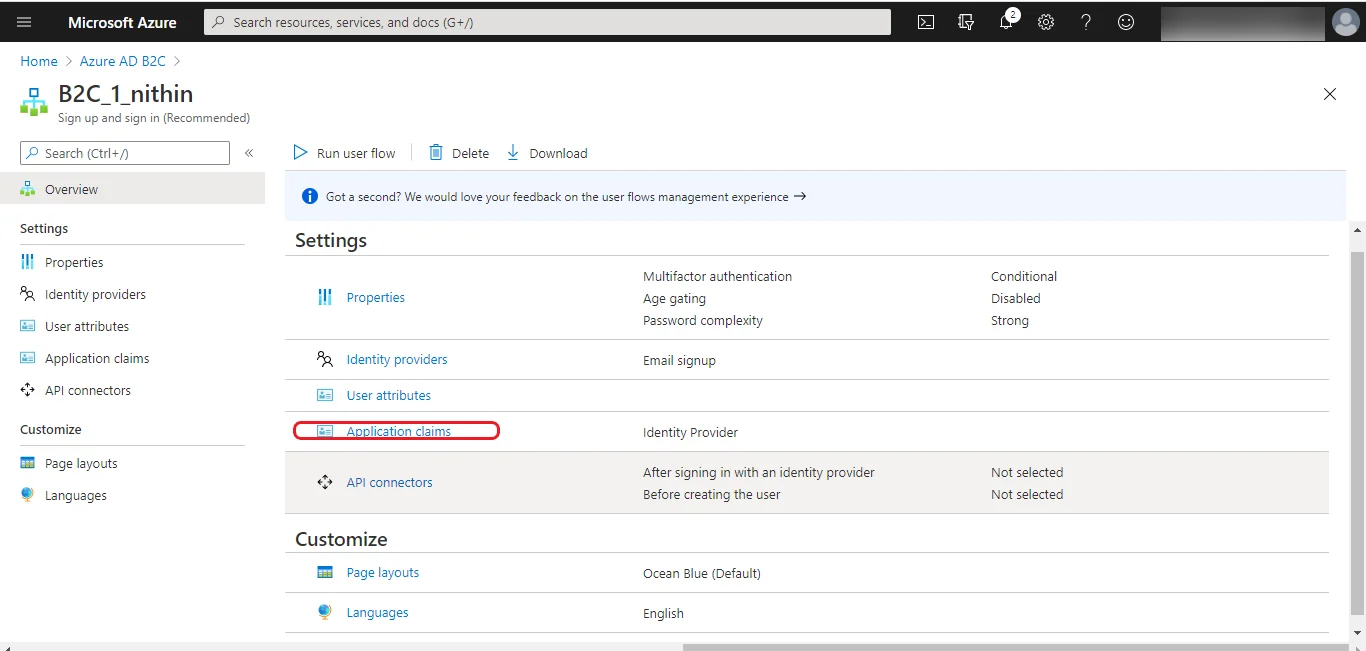
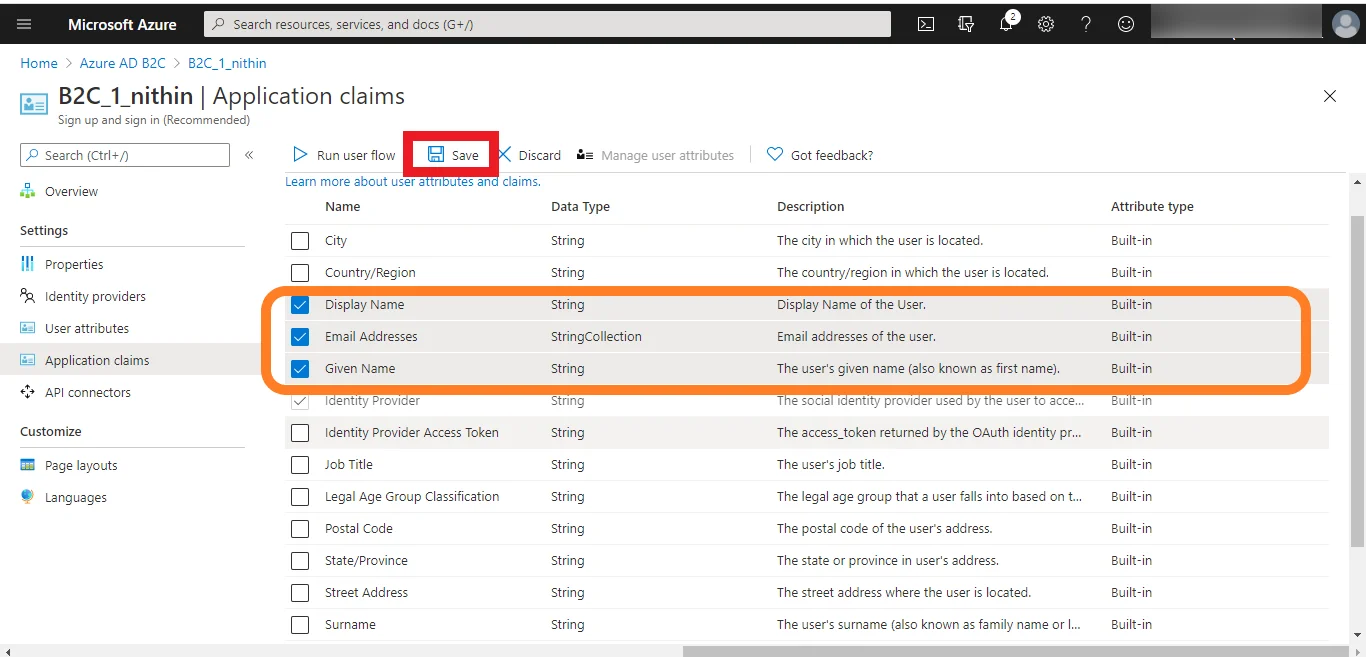
Schritt 1.4: ID-Token-Ansprüche in Azure B2C [Premium] konfigurieren
Sie haben Azure B2C erfolgreich als OAuth-Anbieter für die Azure B2C SSO (Single Sign-On)-Authentifizierung mit WordPress konfiguriert.
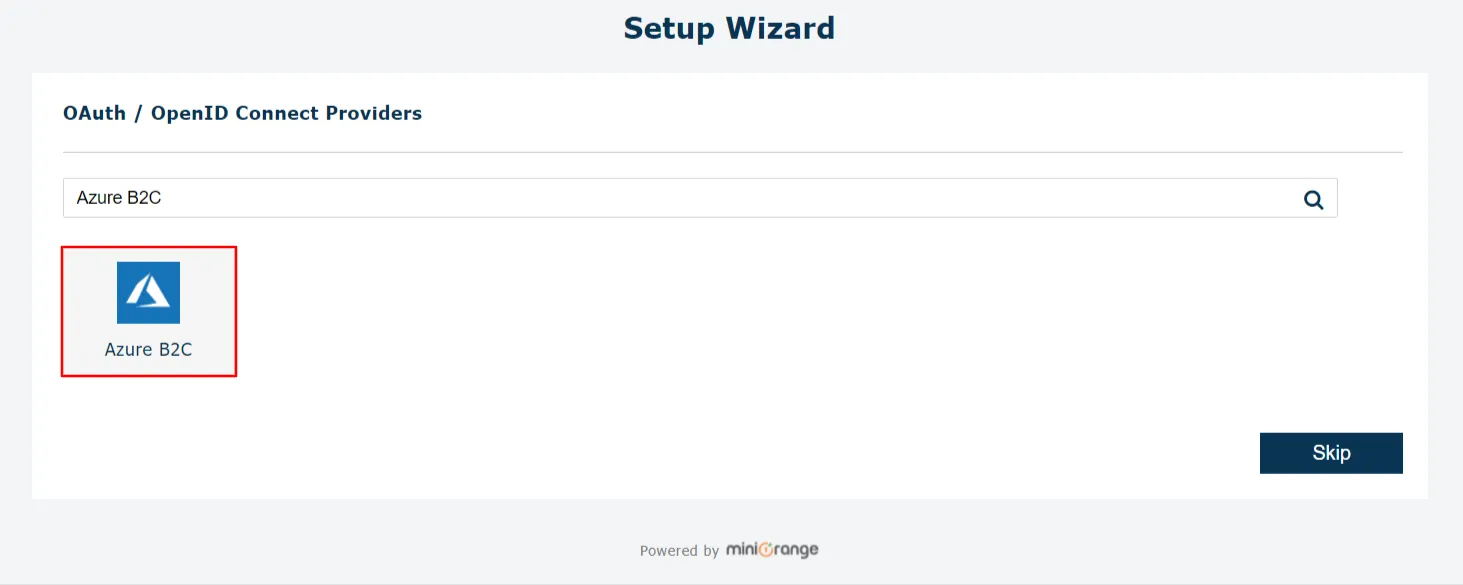
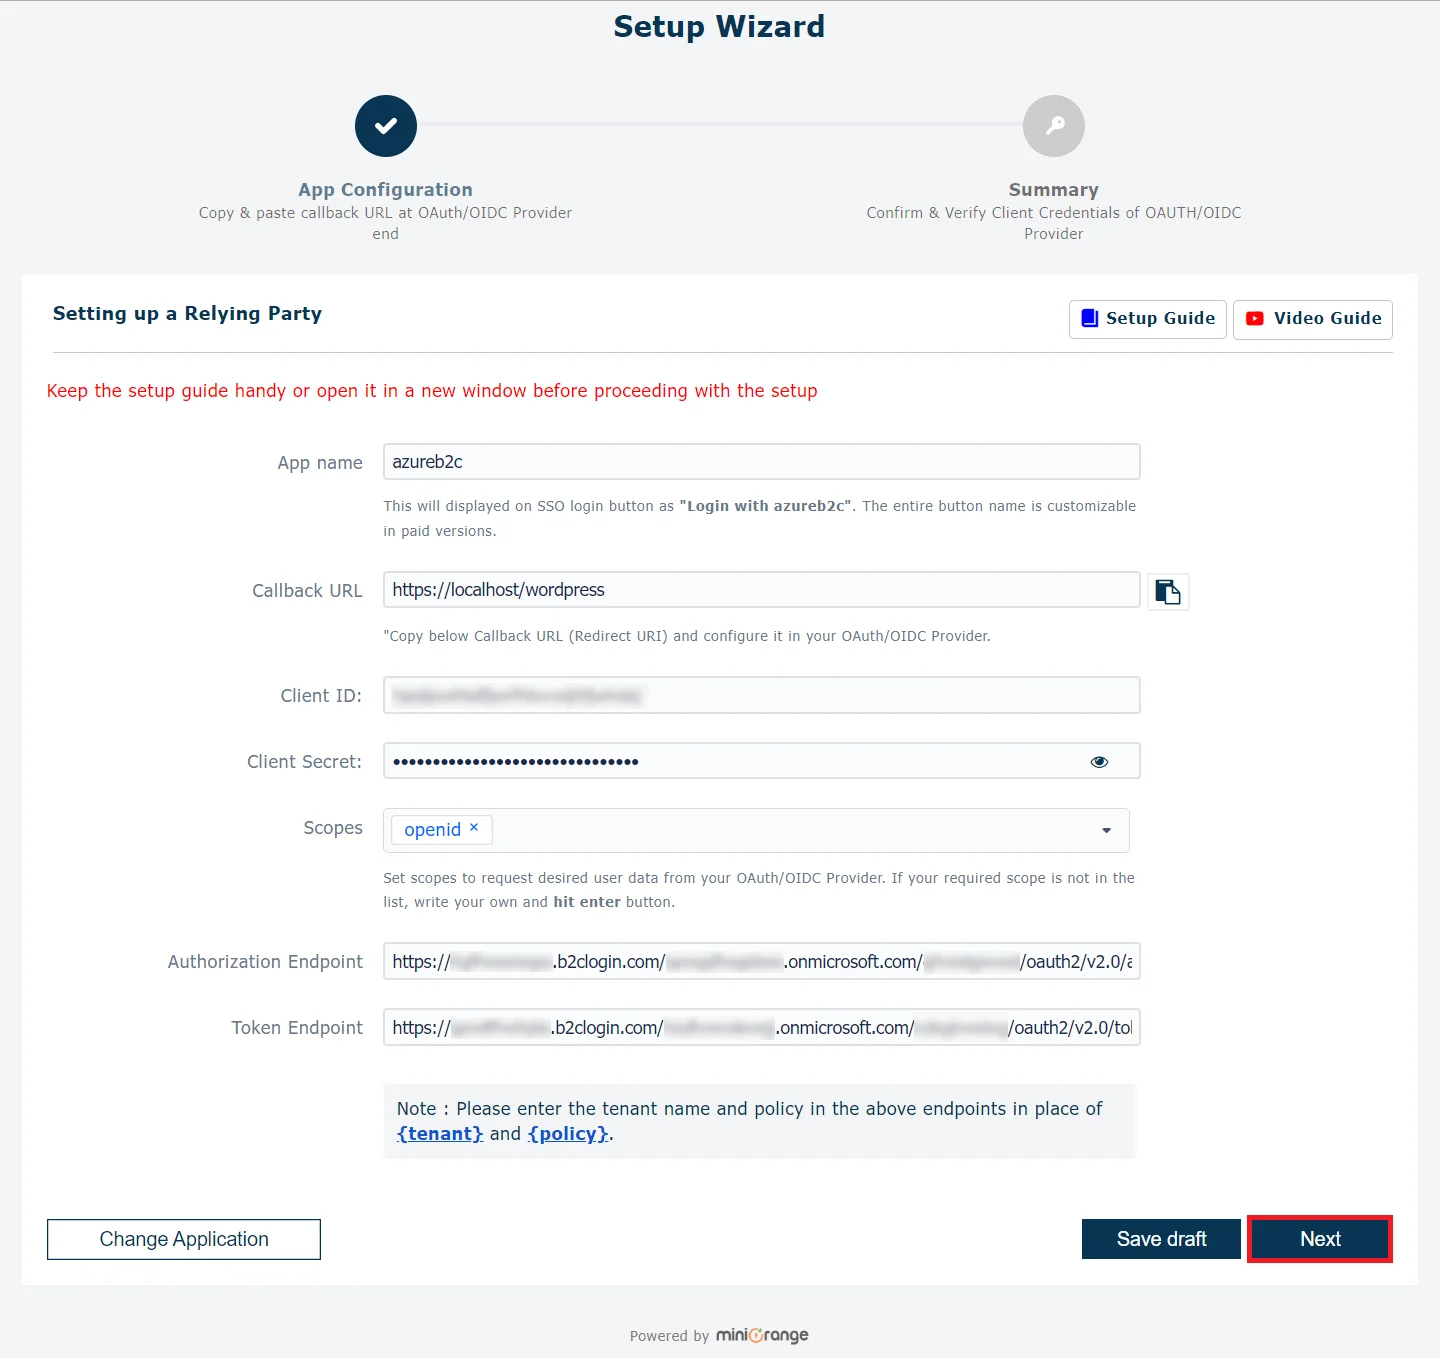
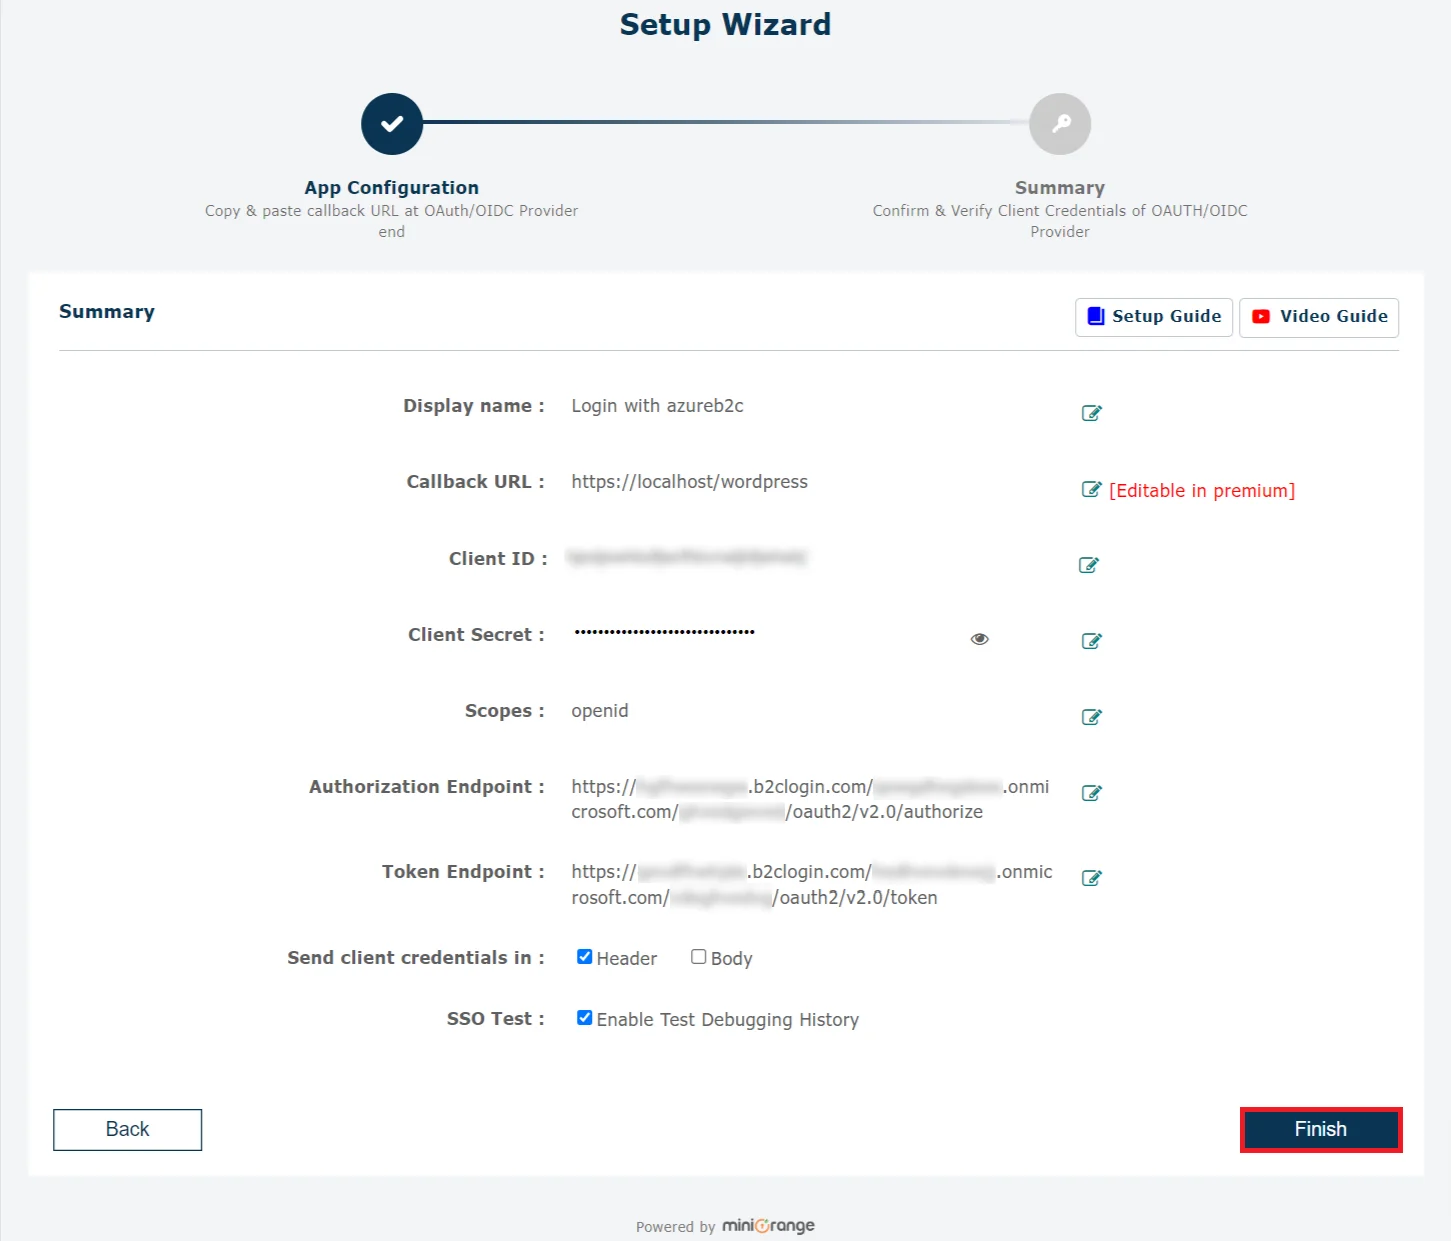
Schritt 2: WordPress als OAuth-Client einrichten
- Frei
- Premium

Schritt 3: Benutzerattributzuordnung
- Die Zuordnung von Benutzerattributen ist zwingend erforderlich, damit sich Benutzer erfolgreich bei WordPress anmelden können. Wir werden mit den folgenden Einstellungen Benutzerprofilattribute für WordPress einrichten.
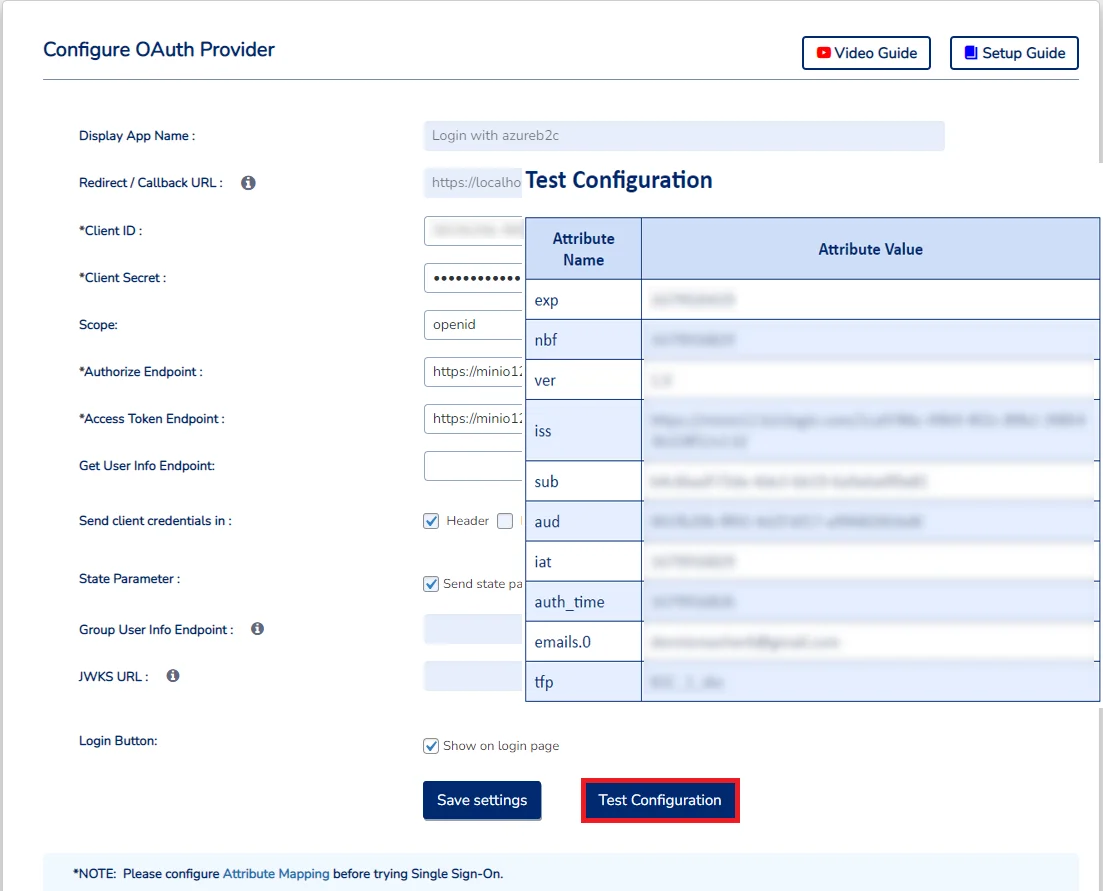
- Zurück Nach Konfigurieren Sie OAuth Tab. Scrollen Sie nach unten und klicken Sie auf Testkonfiguration.
- Sie sehen alle von Ihrem OAuth-Anbieter an WordPress zurückgegebenen Werte in einer Tabelle. Wenn Sie für Vorname, Nachname, E-Mail oder Benutzername keine Werte sehen, nehmen Sie die erforderlichen Einstellungen in Ihrem OAuth-Anbieter vor, um diese Informationen zurückzugeben.
- Wenn Sie alle Werte in der Testkonfiguration sehen, gehen Sie zu Attribut-/Rollenzuordnung Über den Tab gelangen Sie zur Liste der Attribute in den Dropdown-Menüs.
Suchen von Benutzerattributen:

4. Schritte zum Abrufen von Azure B2C-Gruppen
- aktivieren Sie die Azure B2C-Rollenzuordnungs-Add-on zusammen mit der kostenpflichtigen Version des OAuth Single Sign-On (SSO) Plugins für WordPress.
- Gehen Sie zur API-Berechtigungen in Ihrer Azure B2C-Anwendung und klicken Sie auf das Berechtigung hinzufügen .
- Auswählen Microsoft Graph und klicken Sie auf Anwendungsberechtigungen.
- Sie sehen eine Liste der Berechtigungen. Suchen Sie nach MitgliedUnd wählen Sie dann die Benutzer.Alles.lesen Berechtigung aus der Dropdown-Liste und klicken Sie auf die Berechtigungen hinzufügen .
- Erteilen Sie die Administrator-Zustimmung für die hinzugefügte Berechtigung, indem Sie auf das Erteilen Sie die Administratorzustimmung für miniOrange .
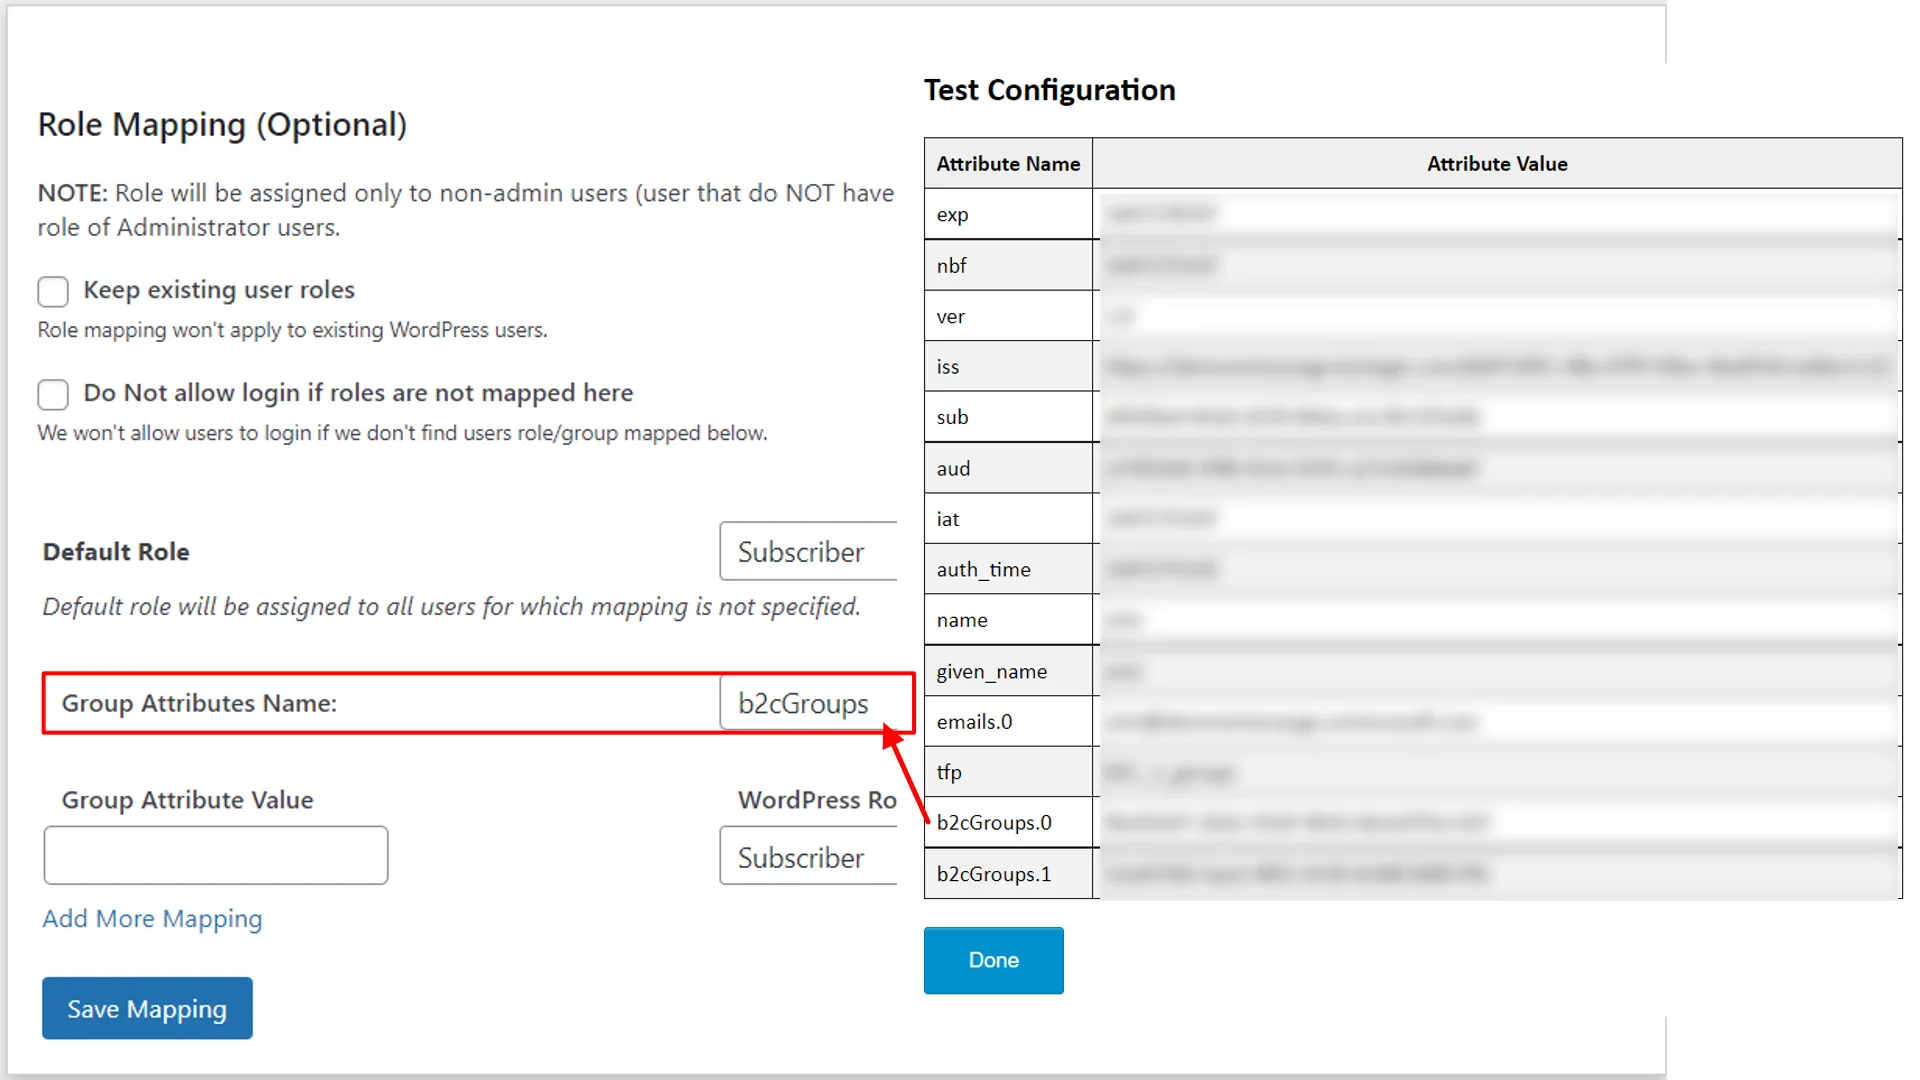
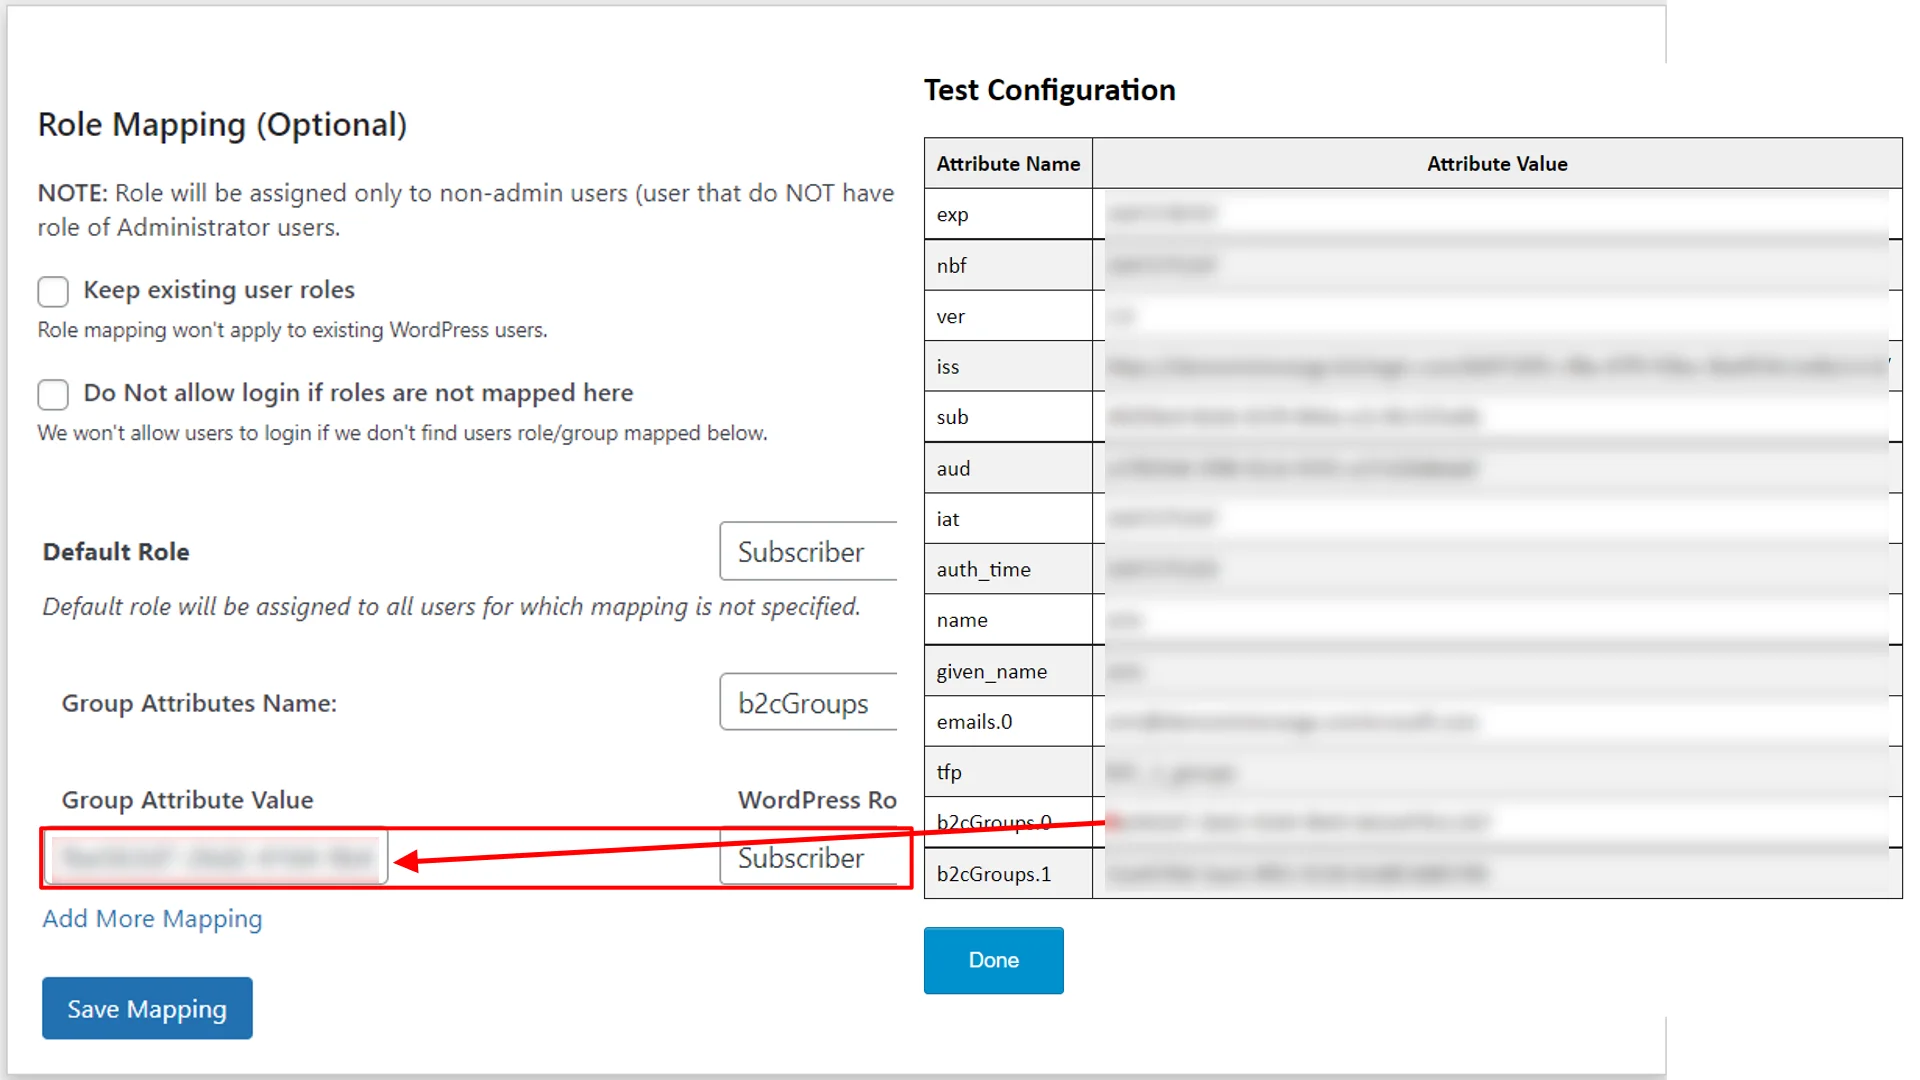
- Sie können nun die Konfiguration des testen Azure B2C-Anwendung durch Klicken auf die Schaltfläche Testkonfiguration Knopf im Konfigurieren Sie OAuth Registerkarte des OAuth Client Single Sign-On (SSO)-Plugins. Hier können Sie die zugewiesenen B2C-Gruppen-IDs der Benutzer im Attributnamen sehen b2cGroups.
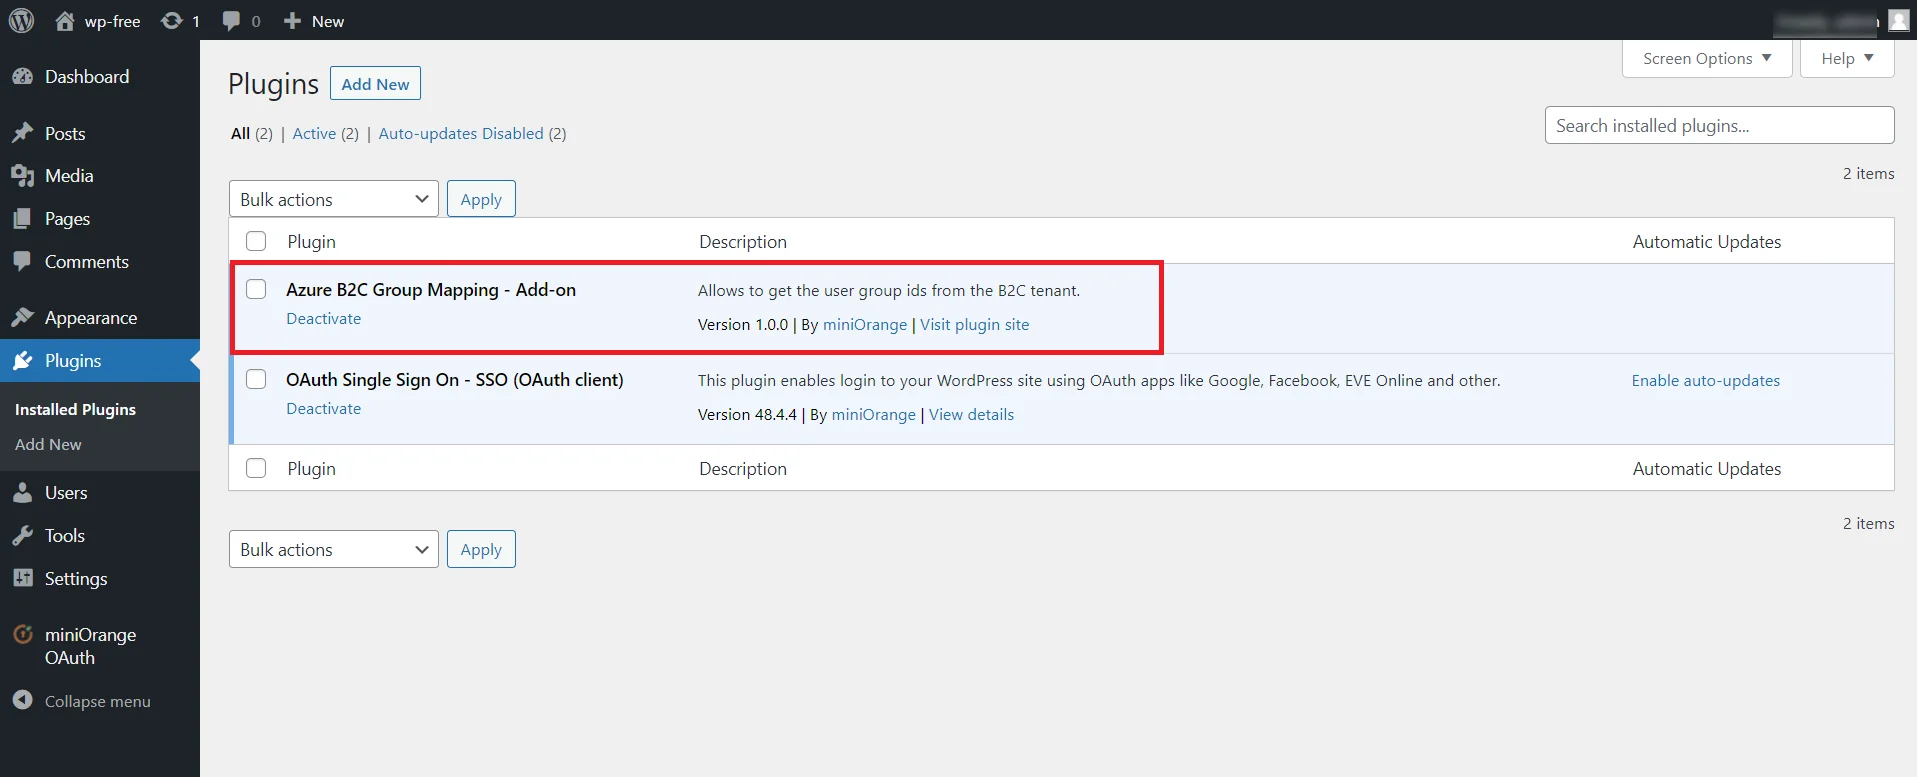


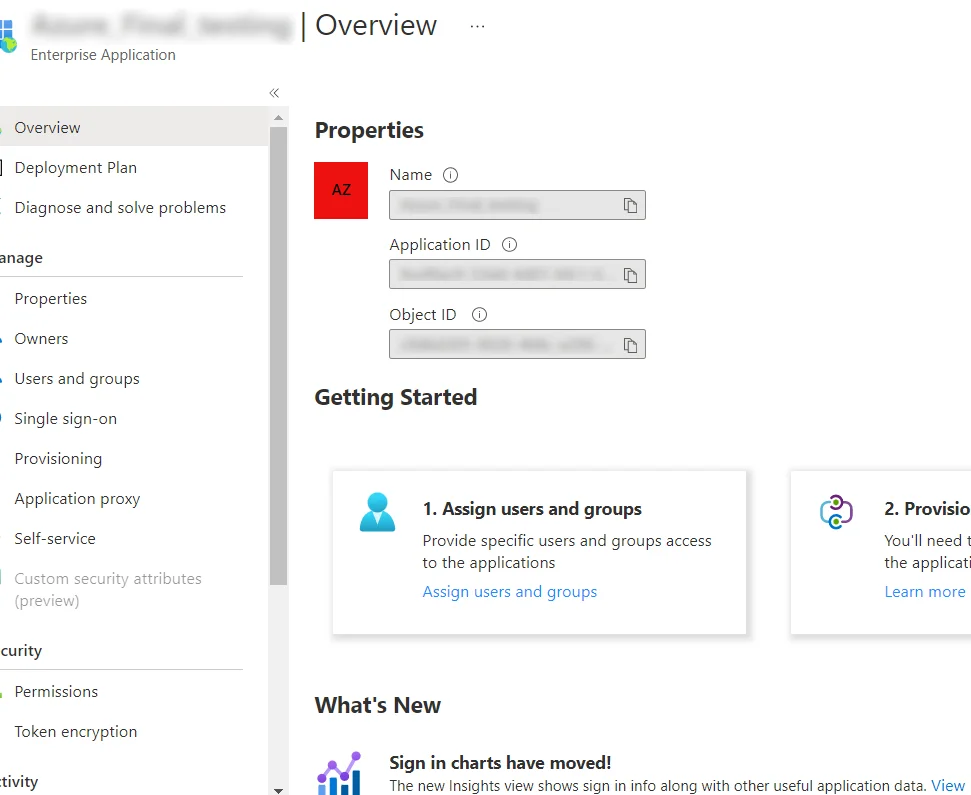
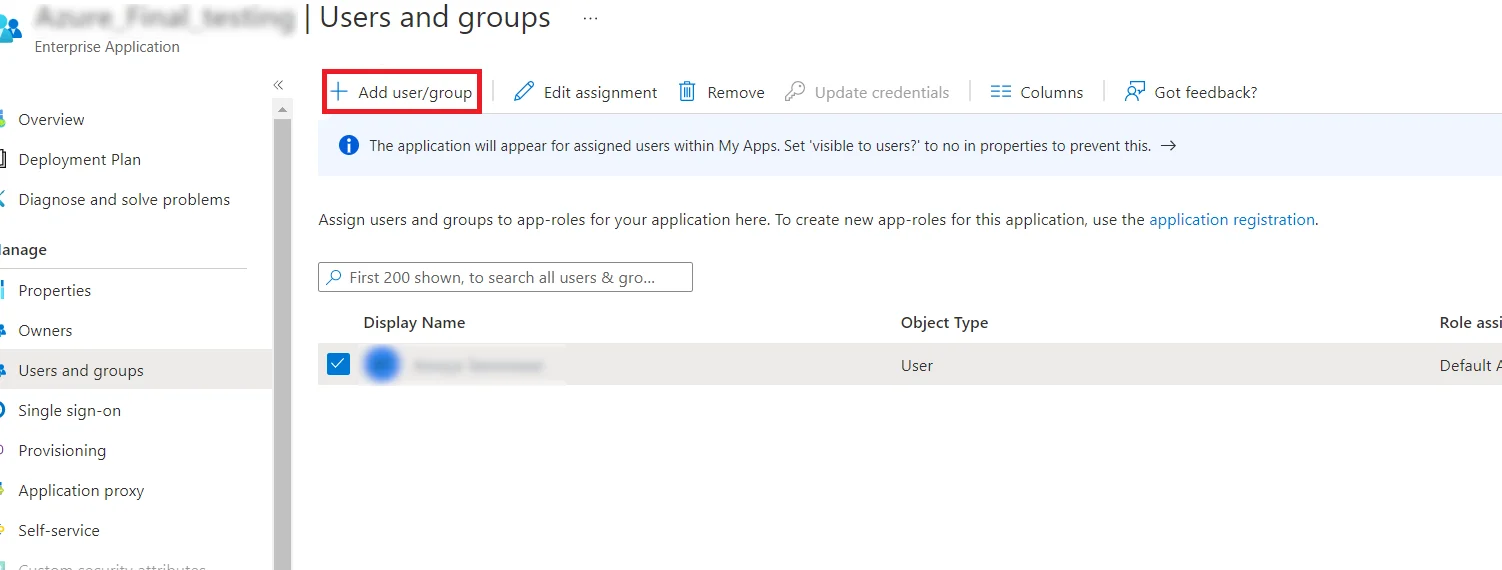
So fügen Sie Benutzer zu Gruppen hinzu 
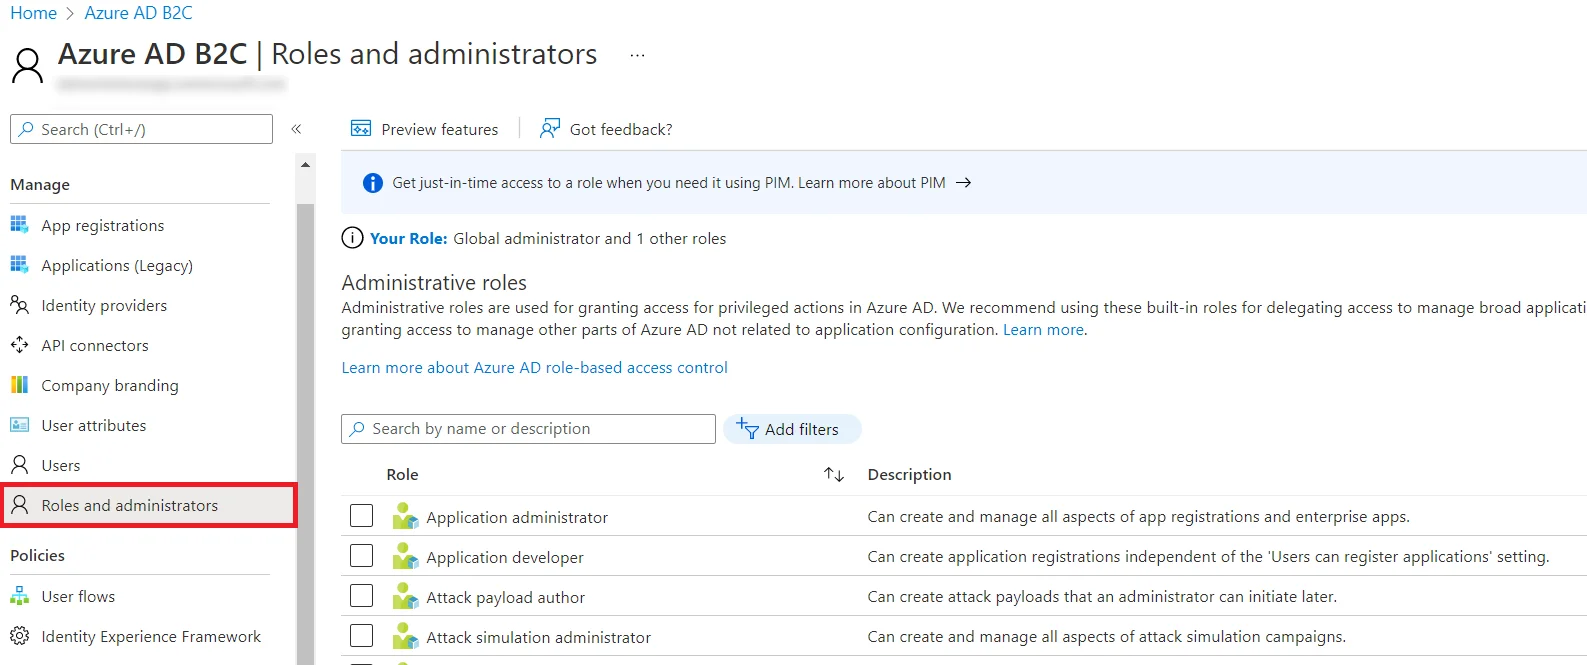
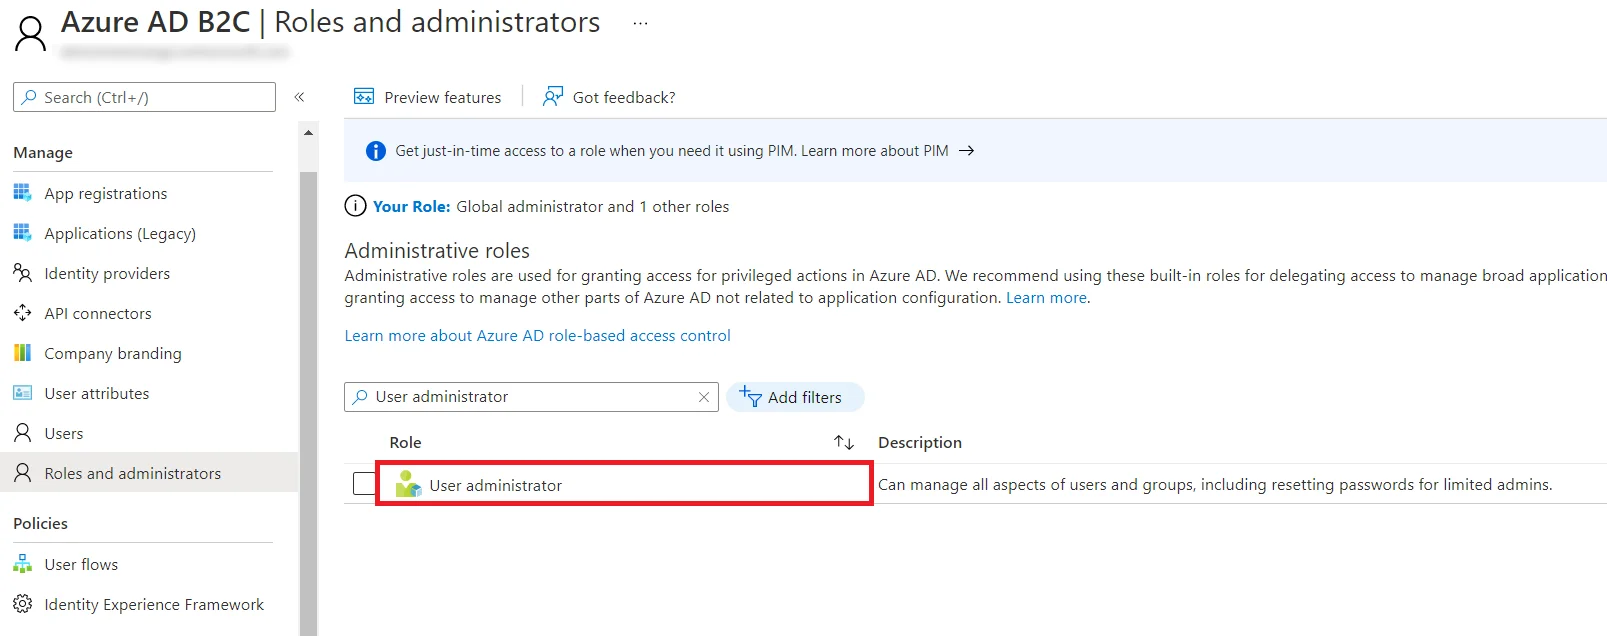
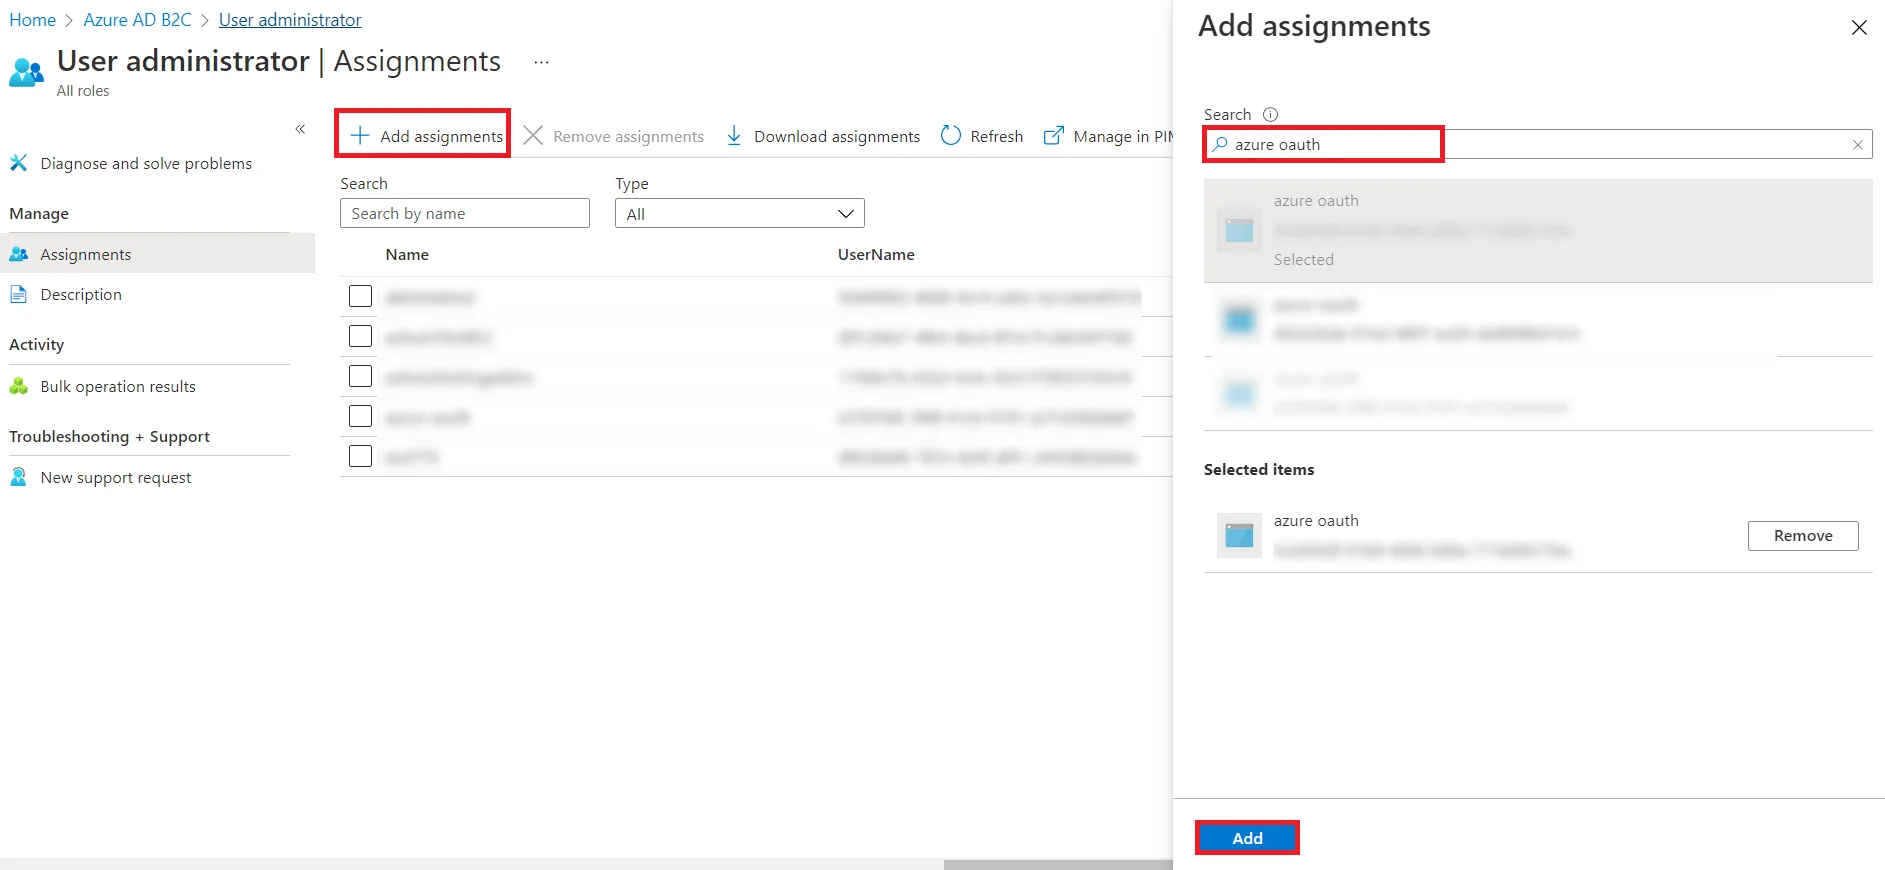
5. Schritte zum Konfigurieren von Azure B2C-Gruppen im Plugin [Premium]
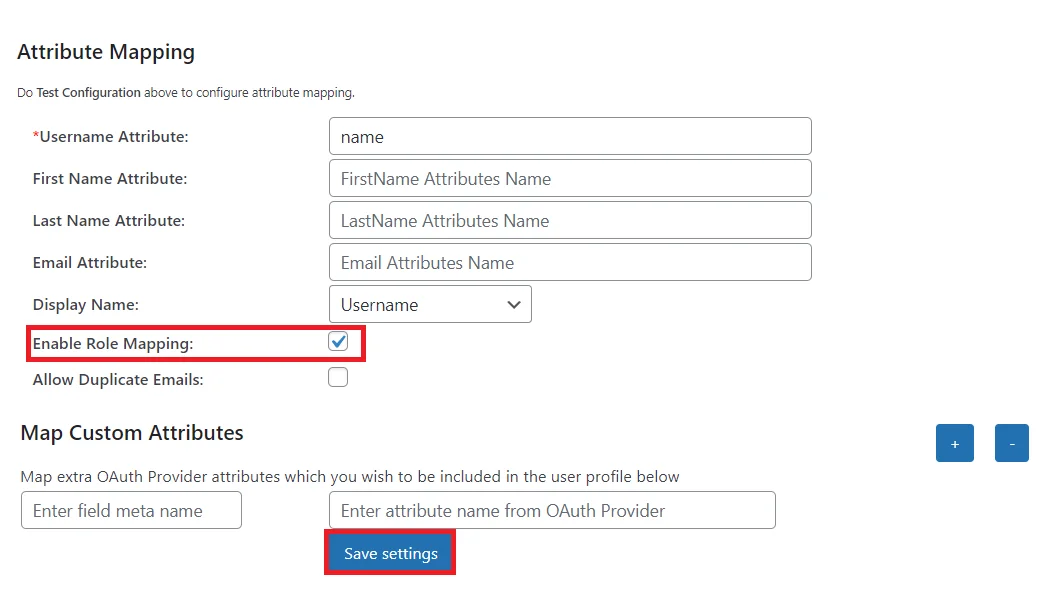
- Gehen Sie zur Attributzuordnung Abschnitt im Plugin und ordnen Sie die Attributnamen aus der Tabelle „Testkonfiguration“ zu. Stellen Sie sicher, dass Aktivieren Sie die Rollenzuordnung Option aktiviert ist und auf klicken Einstellungen speichern Schaltfläche. (Siehe Screenshot)
- Scrollen Sie nach unten und gehen Sie zu Rollenzuordnung Abschnitt, Sie müssen eine Karte erstellen Gruppenattributname. Wählen Sie den Attributnamen aus der Liste der Attribute aus, die die Gruppen aus der Testkonfigurationstabelle von Azure B2C zurückgeben.
Z.B: b2cGroups - Weisen Sie den Anbietergruppen die WordPress-Rolle zu: Basierend auf der Azure B2C-Anwendung können Sie die WordPress-Rolle Azure B2C-Gruppen zuweisen. Fügen Sie den Wert der Azure B2C-Gruppe unter Gruppenattributwert und weisen Sie davor unter WordPress-Rolle die gewünschte WordPress-Rolle zu.
Zum Beispiel, im Bild unten. Dem Gruppenwert wurde die Rolle „Abonnent“ zugewiesen. - Sobald Sie die Zuordnung speichern, wird der Azure B2C-Gruppe nach SSO die Rolle „WordPress-Abonnent“ zugewiesen.
Ejemplo: Gemäß dem angegebenen Beispiel wird ein Benutzer mit Gruppenwert als Abonnent hinzugefügt.
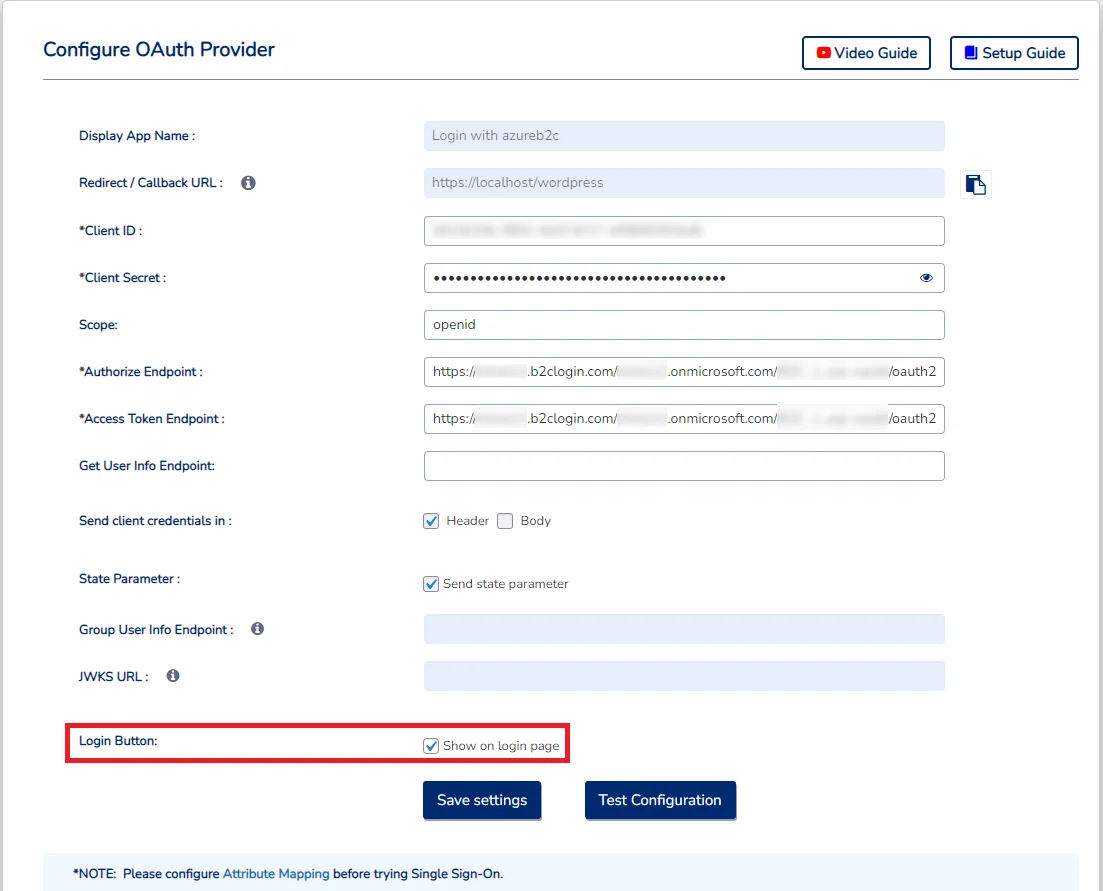
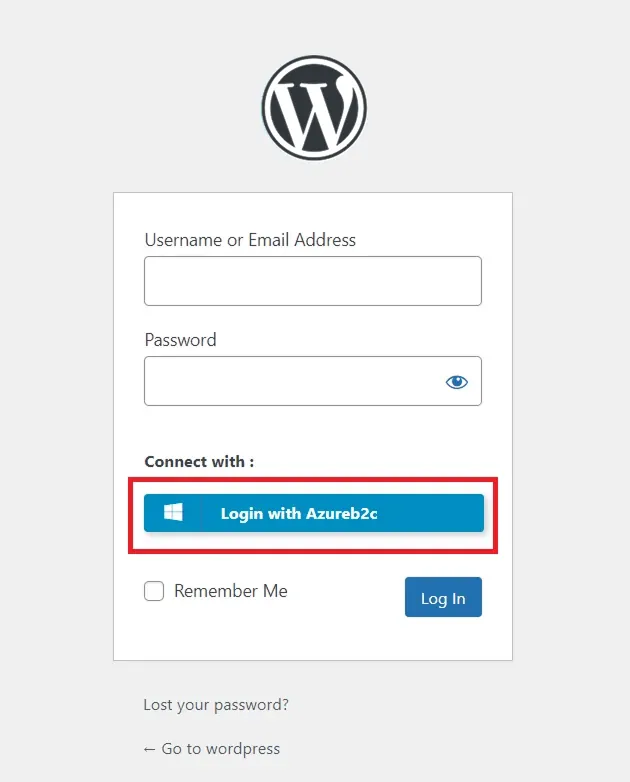
Schritt 6: Anmeldeeinstellungen
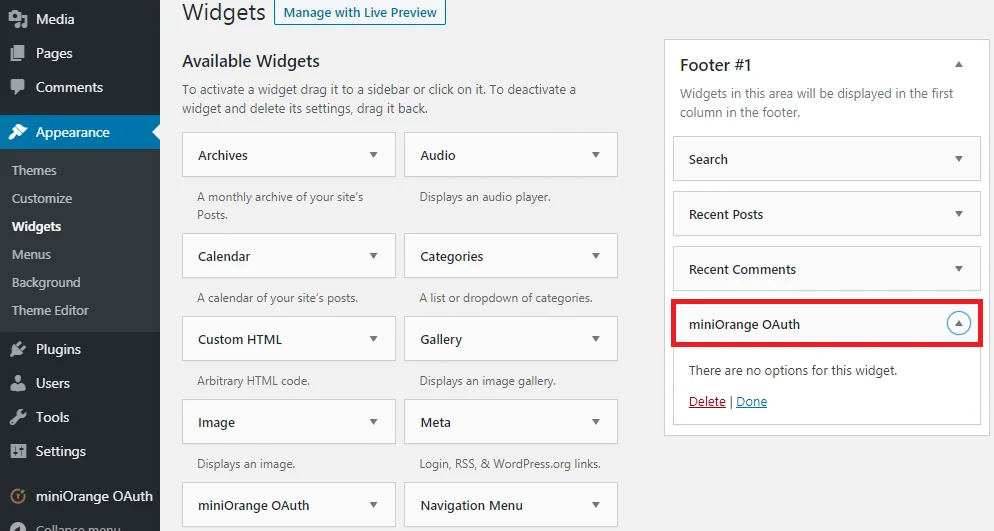
- WordPress 5.7 und darunter
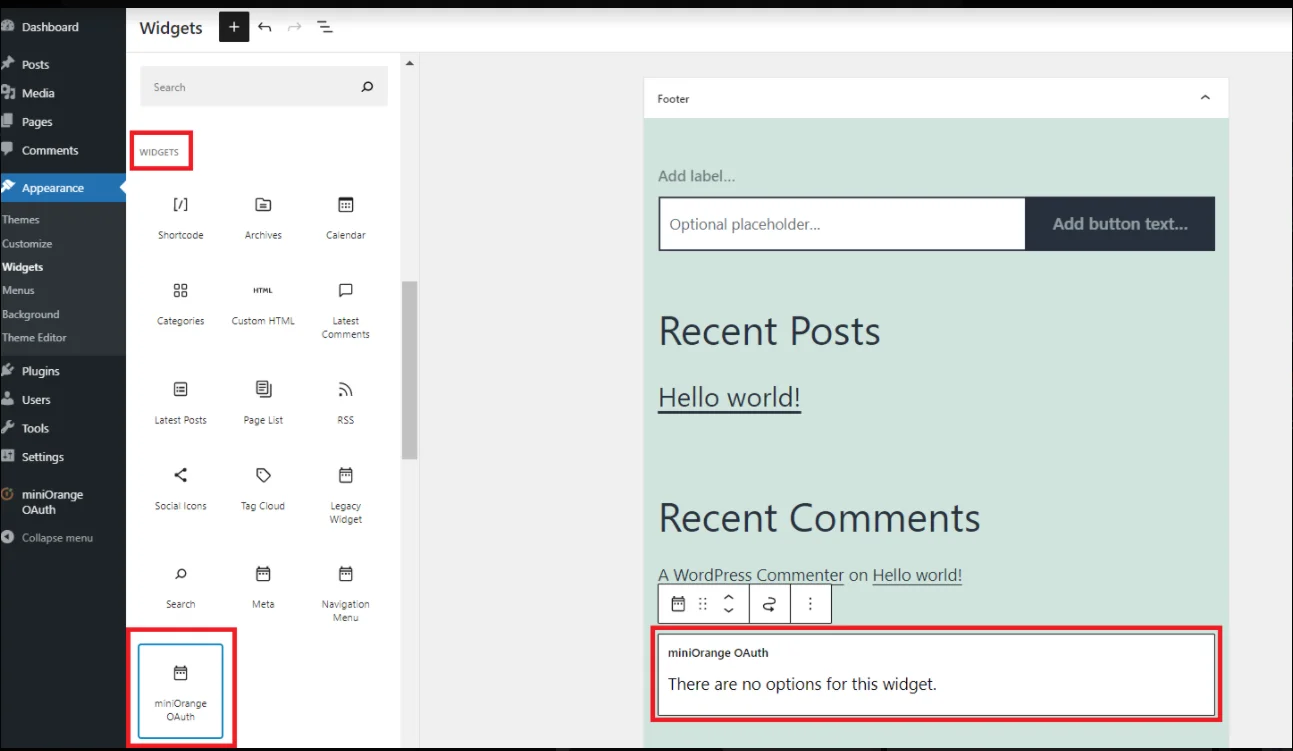
- WordPress 5.8
- WordPress 5.9 und höher
Ähnliche Artikel
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


