Wie konfiguriert man das attributbasierte Umleitungs-/Einschränkungs-Addon mit SAML/OAuth in WordPress?
Übersicht
Diese Anleitung führt Sie durch die Schritte zur Konfiguration des attributbasierten Weiterleitungs-/Einschränkungs-Add-ons mit dem miniOrange SAML- oder OAuth/OpenID Connect Single Sign-On (SSO)-Plugin. Mithilfe dieser Anleitung können Sie attributbasierte Regeln konfigurieren, um Benutzer nach dem Login automatisch auf bestimmte Seiten weiterzuleiten oder den Zugriff basierend auf den von Ihrem Identitätsanbieter (IdP) empfangenen Benutzerattributen einzuschränken. So gewährleisten Sie ein sicheres und personalisiertes Login-Erlebnis.
Voraussetzungen: Download und Installation
Attributbasierte Umleitung/Einschränkung konfigurieren (Add-on)
- SAML
- OAuth / OpenID Connect
Konfigurieren Sie das Add-on für attributbasierte Umleitung/Einschränkung mit dem SAML Single Sign-On (SSO)-Plugin.
- miniOrange Attributbasierte Anmeldung unterstützt Umleitung auf verschiedene Seiten nach der Anmeldung, basierend auf dem Benutzerattribute gespeichert in der Benutzermeta Tabelle von WordPress.
- Wir können auch eine Umleitung basierend auf den Benutzerattributen bereitstellen, die in einer anderen Tabelle von WordPress vorhanden sind.
- Nehmen wir an, Sie möchten Benutzer mit dem Attribut Benutzertyp as Studenten um nach der Anmeldung zu https://www.miniorange.com/student weitergeleitet zu werden.
- Und Sie möchten die Benutzer mit dem Attribut Benutzertyp as Unser Team um nach der Anmeldung zu https://www.miniorange.com/staff weitergeleitet zu werden.
- Dann können Sie unten die folgende Zuordnung bereitstellen Attributbasierte Umleitung .
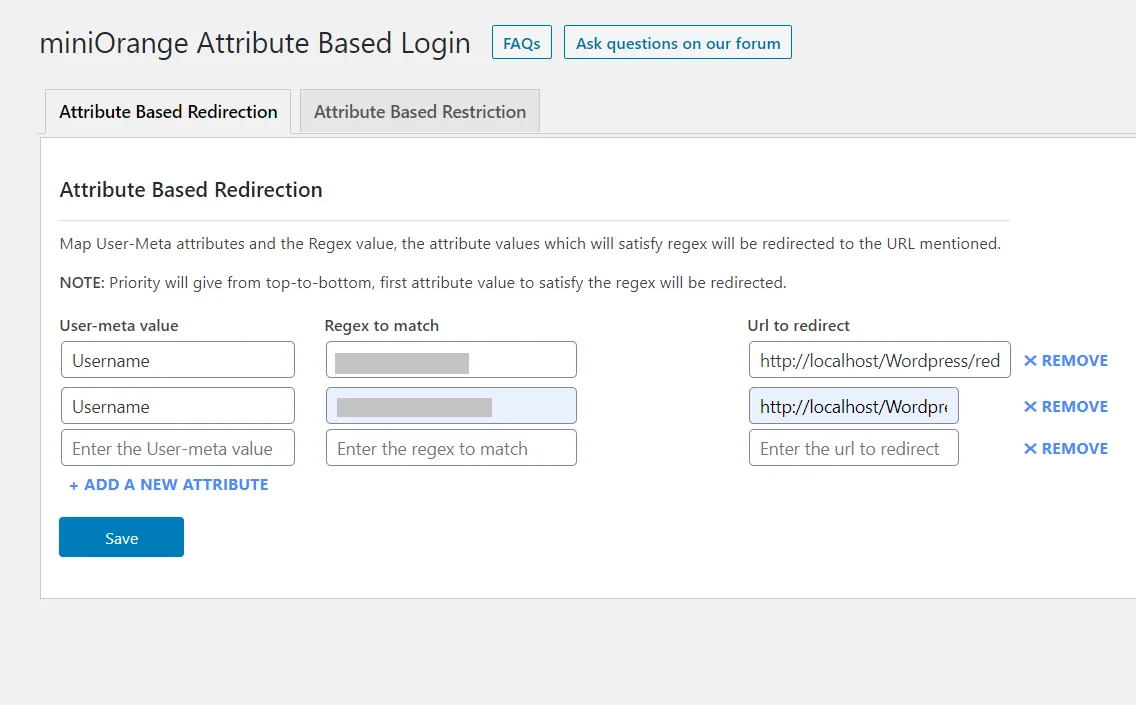
- Wenn nun ein Benutzer das hat userType-Metaschlüsselwert as Studenten or Unser TeamSie werden nach dem Login auf die entsprechend konfigurierte URL weitergeleitet.
- Regex zum Abgleichen: Sie können auch eine angeben regulärer Ausdruck für den Attributwert. Wenn der sich anmeldende Benutzer den zugeordneten regulären Ausdruck erfüllt, wird er nach der Anmeldung zur konfigurierten URL umgeleitet.
Attributbasierte Einschränkung:
- miniOrange Attributbasierte Anmeldung Bietet Login Einschränkung bezogen auf die Benutzer vom Identitätsanbieter.
- Nehmen wir an, Sie möchten nur, dass die Benutzer Folgendes haben Benutzertyp as Beiträger und MemberTypeCode B. 25, 26, 40, 41 oder 45, um sich anmelden zu können. Dann können Sie unten die folgende Zuordnung bereitstellen Attributbasierte Einschränkung .


Hinweis: Bei mehreren Attributwerten können Sie durch Semikolons getrennte Werte angeben. In diesem Fall verhält sich die Regel wie eine ODER-Bedingung: Enthält das vom Identitätsanbieter (IdP) gesendete Attribut einen der durch Semikolons getrennten Werte, wird dem Benutzer die Anmeldung gestattet.
- Jetzt kann sich jeder Benutzer, der versucht, sich mit den oben genannten Attributen anzumelden, anmelden. Wenn er jedoch nicht über die oben genannten Attribute verfügt, wird er auf eine im konfigurierte Seite umgeleitet Eingeschränkte Benutzer-Weiterleitungs-URL Abschnitt des Plugins.
- Mehrwertige Attribute: Sie können Regeln mit doppelten Attributnamen bereitstellen. In diesem Fall verhält es sich wie die UND-Bedingung.

- Gemäß der obigen Konfiguration darf sich ein Benutzer nur dann anmelden, wenn das vom IdP für diesen Benutzer gesendete Attribut „userType“ die Werte „Mitwirkender“ und „Editor“ aufweist.
Konfigurieren Sie das Add-on für attributbasierte Umleitung/Einschränkung mit dem OAuth-Client-Single-Sign-On-Plugin (SSO).
Das miniOrange Attribute-Based Login Addon ermöglicht die Weiterleitung und Einschränkung auf verschiedene Seiten nach dem Login, basierend auf den Benutzerattributen, die in der Benutzer- Metatabelle von WordPress gespeichert sind.
Attributbasierte Umleitung einrichten
- Gehen Sie zur miniOrange Single Sign-On (SSO) Plugin für WordPress. Wählen Sie Ihr Plugin aus. OAuth-Anbieter von der Liste.
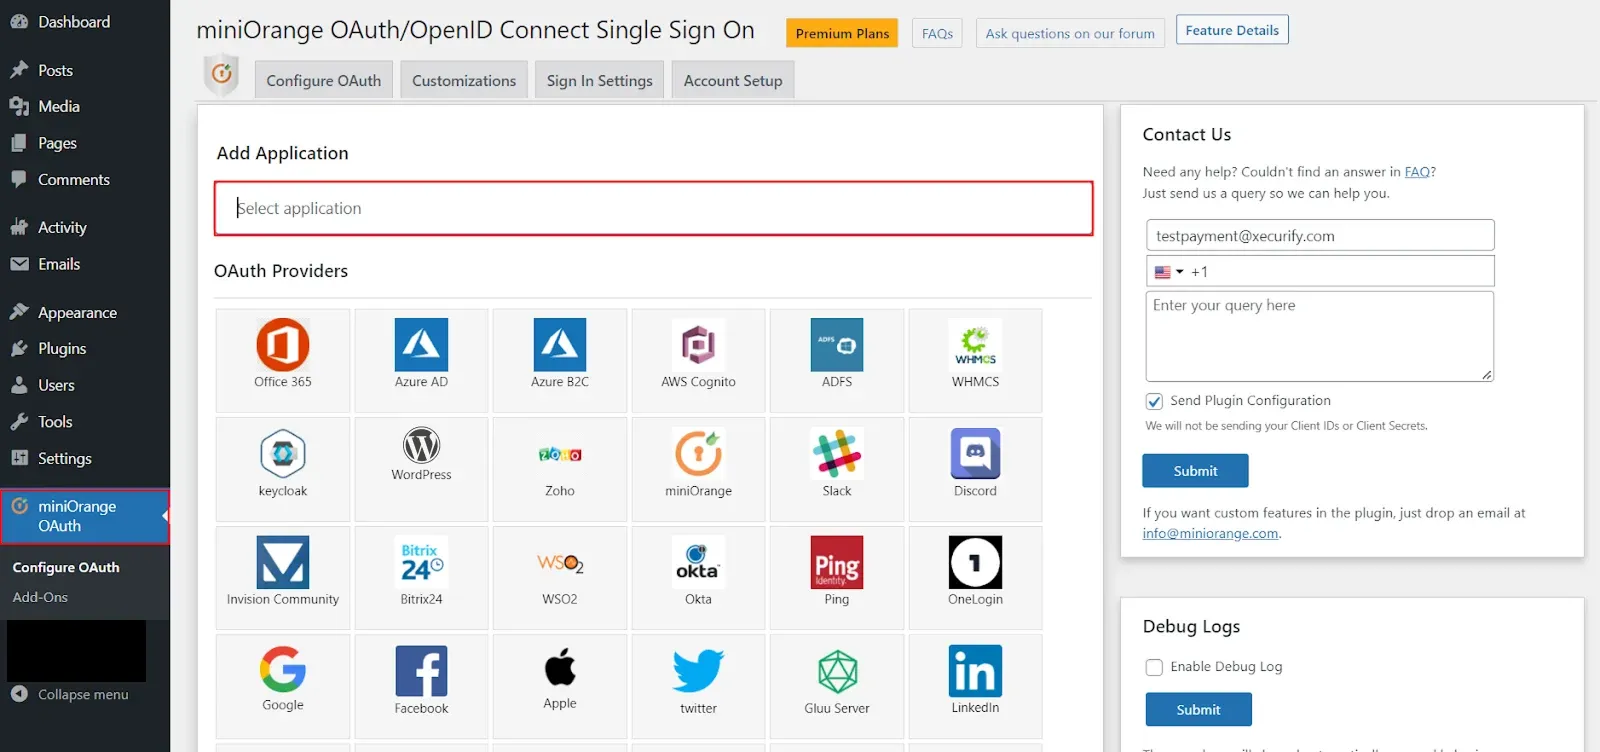
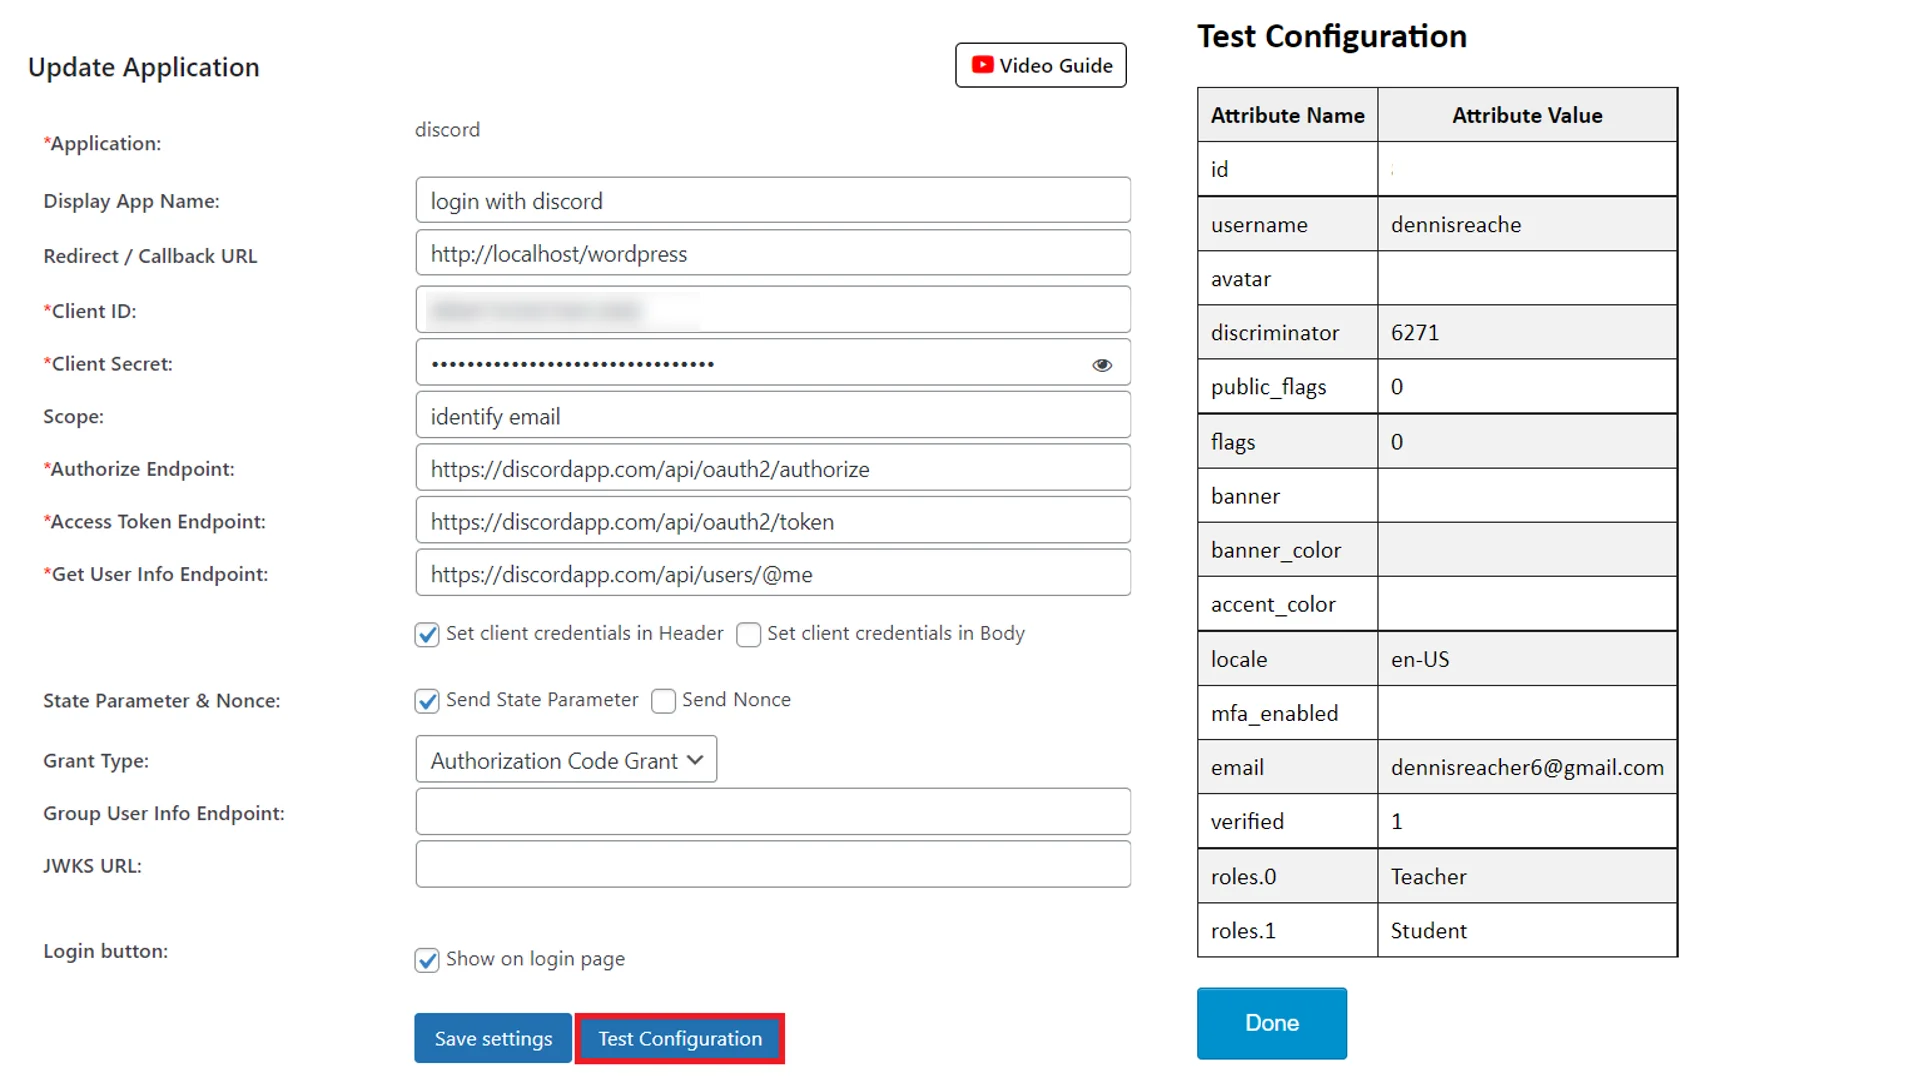
- Füllen Sie das OAuth-Provider-Konfiguration Führen Sie die Einrichtung durch, indem Sie sich auf die Installationshandbücher von beziehen werden auf dieser Seite erläutert. Nachdem Sie die Einstellungen gespeichert haben. Klicke auf Testkonfiguration Taste. Du kannst das ... sehen Attributname und sein Wert in der Testkonfigurationstabelle.
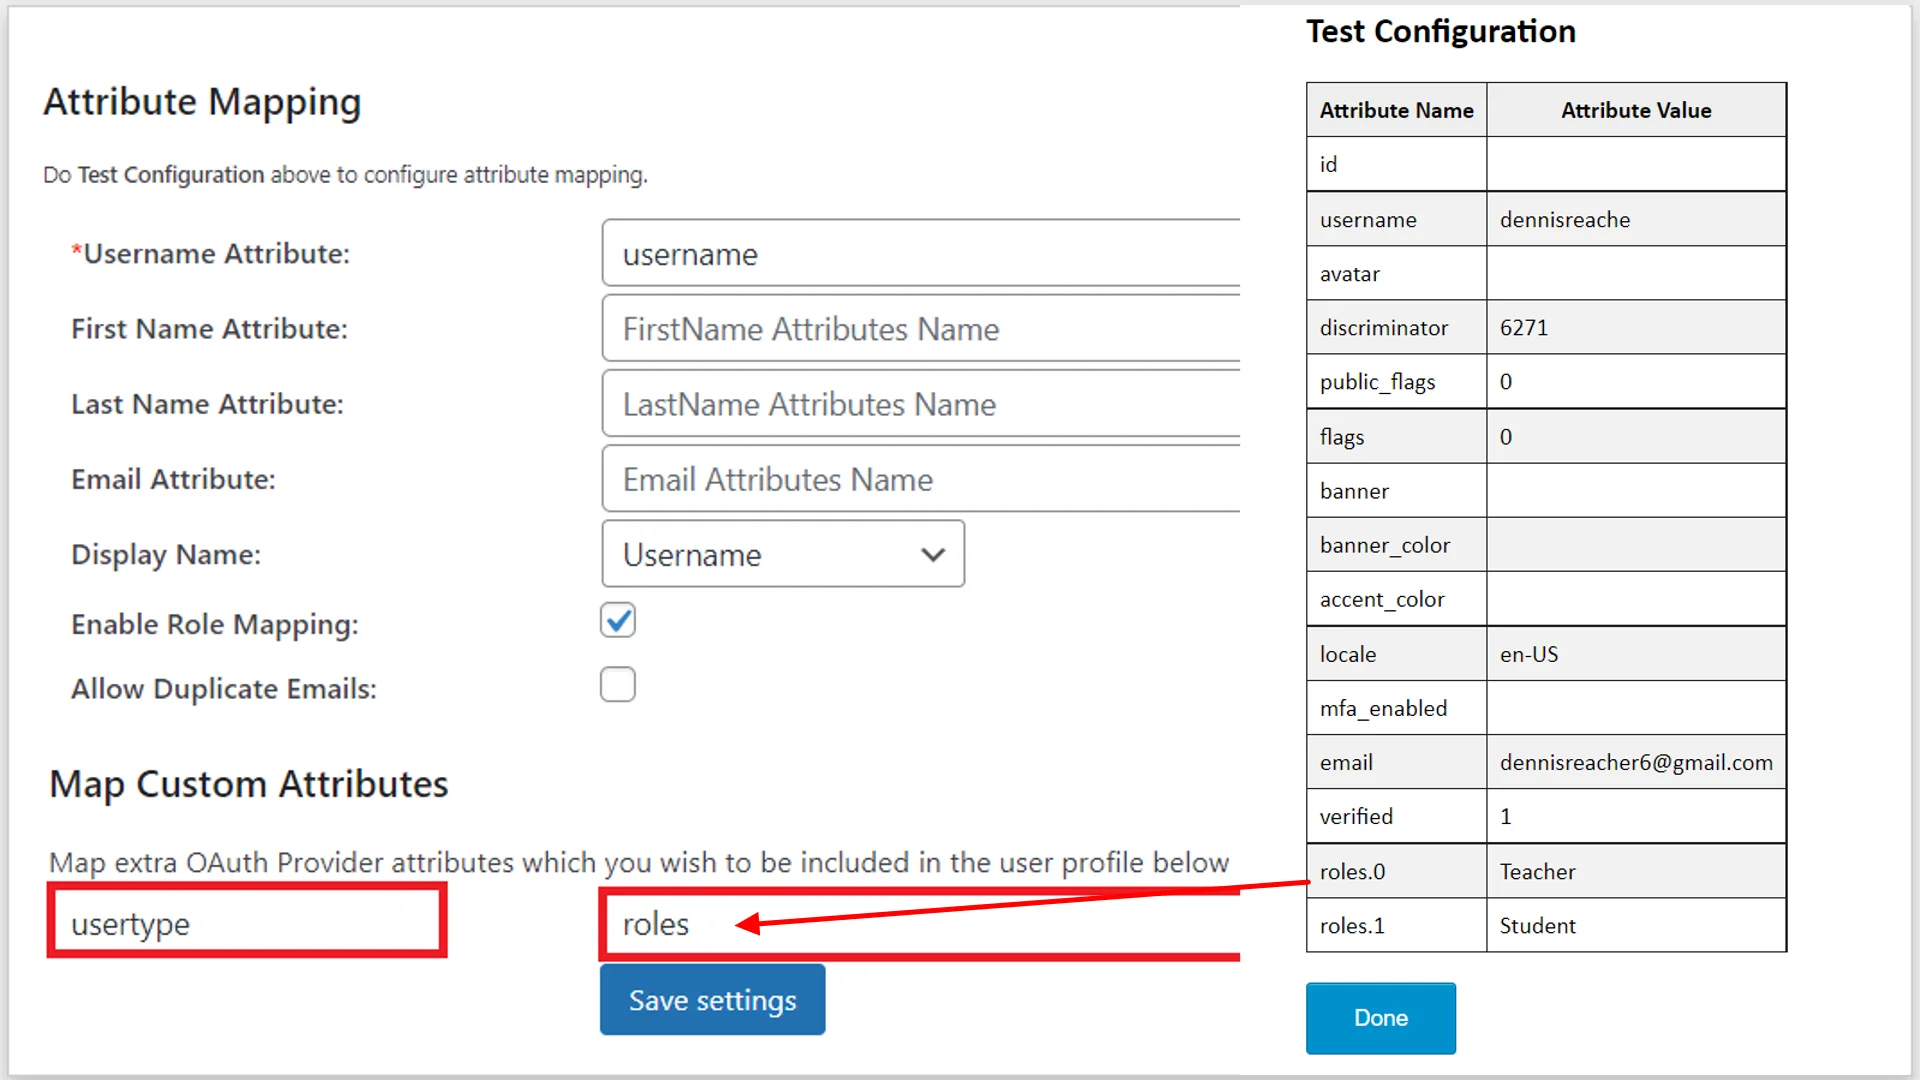
- Scrollen Sie nach unten und klicken Sie auf Attributzuordnung Sektion. Unter dem Benutzerdefinierte Attribute zuordnen Geben Sie den Abschnitt ein Feldmeta Geben Sie den gewünschten Namen ein und geben Sie ihn ein Attributname aus der OAuth-Provider-Testkonfigurationstabelle. (Siehe das Bild unten)
- Klicken Sie auf Einstellungen speichern Klicken Sie auf die Schaltfläche, um Ihre Zuordnung zu speichern.
- Jetzt geh zum Attributbasierte Anmeldung Add-on. Sie können nach dem Login basierend auf den in der Benutzer-Meta-Tabelle von WordPress gespeicherten Benutzerattributen unter „Weiterleitung zu verschiedenen Seiten“ die Weiterleitung auf unterschiedliche Seiten einrichten. Attributbasierte Umleitung .
- Geben Sie die Benutzer-Metawert die wir in die OAuth-Client-Plugins eingegeben haben Benutzerdefiniertes Attribut Abschnitt. Geben Sie den Attributnamen-Wert aus der Testkonfigurationstabelle in ein Regex passend Feld. (Priorität wird von oben nach unten vergeben, der erste Attributwert, der den regulären Ausdruck erfüllt, wird umgeleitet.)
- Geben Sie nun die Umleitungs-URL ein, zu der der Benutzer weitergeleitet werden soll. umleiten Feld und klicken Sie auf Gespeichert .
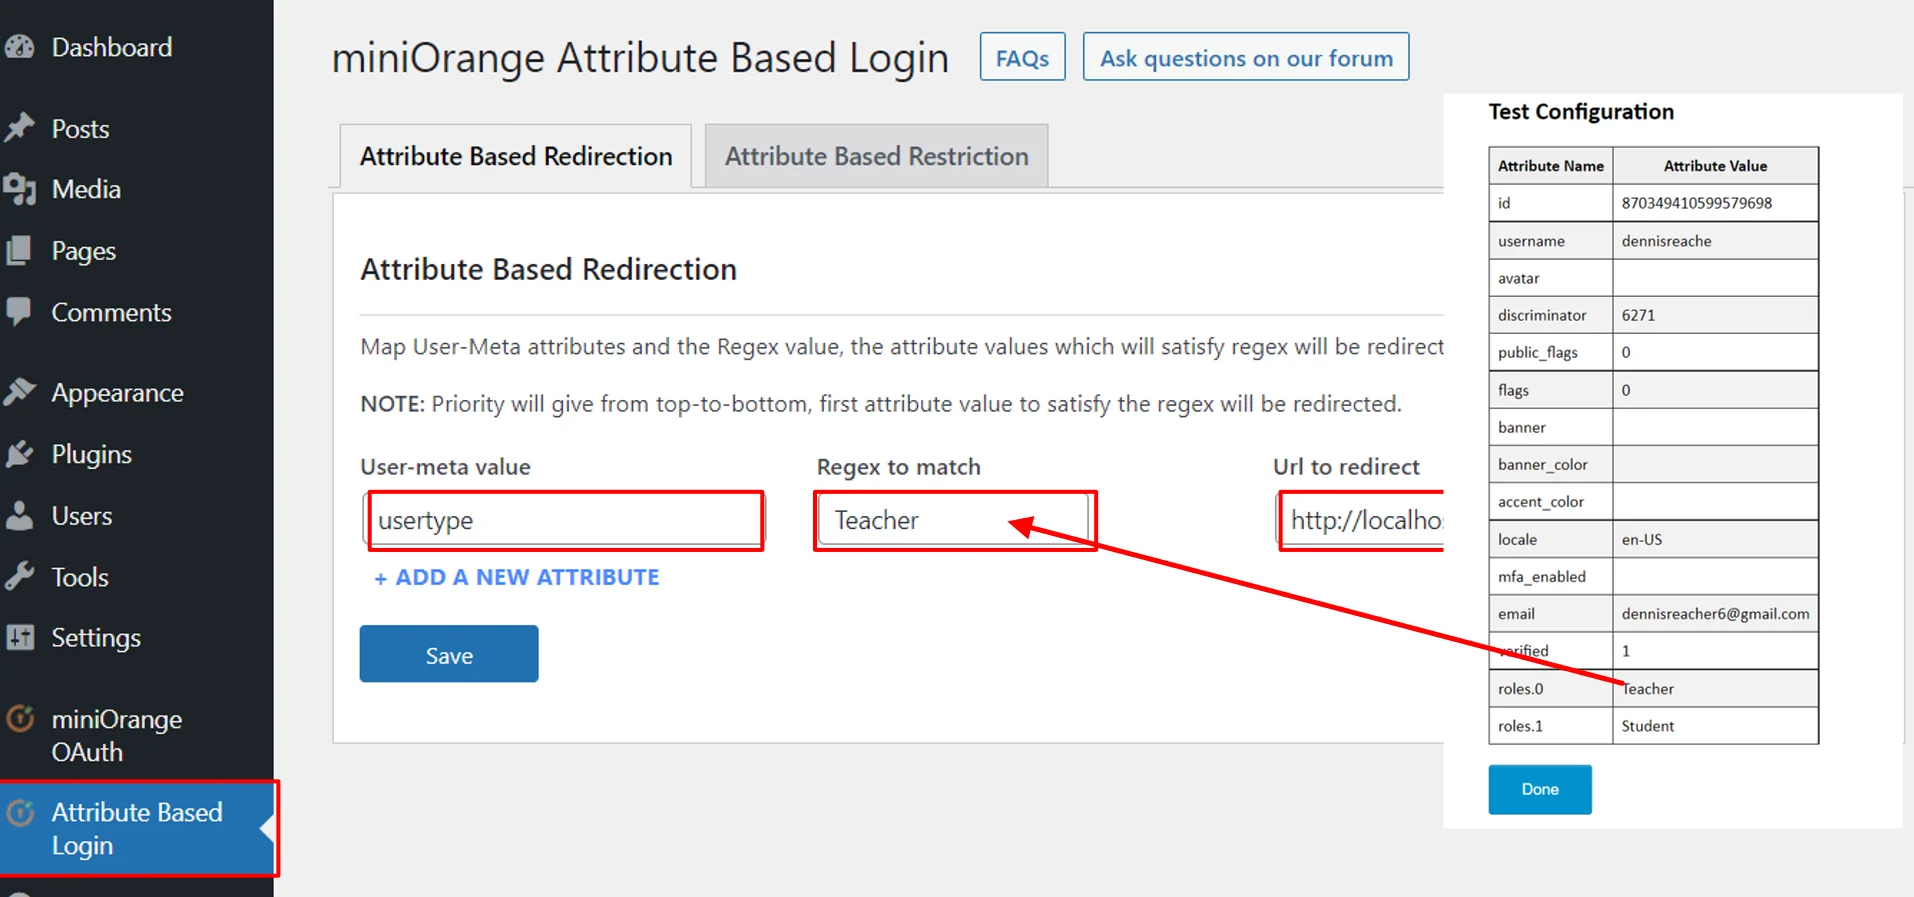
- Der Benutzer wird nun nach Durchführung des Single Sign-On (SSO) basierend auf seinen Rollen auf die entsprechende Seite weitergeleitet.
Attributbasierte Einschränkung einrichten
- Gehen Sie zurück zum Add-on und klicken Sie auf Attributbasierte Einschränkung .
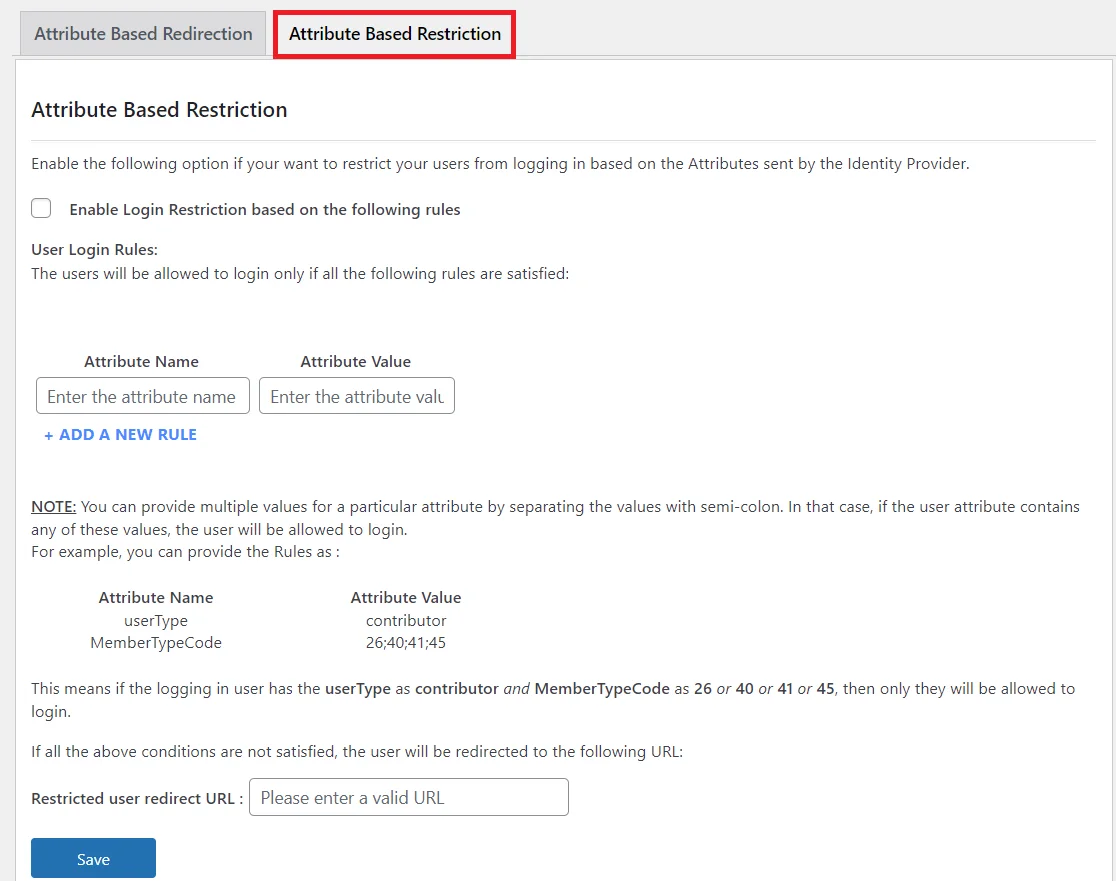
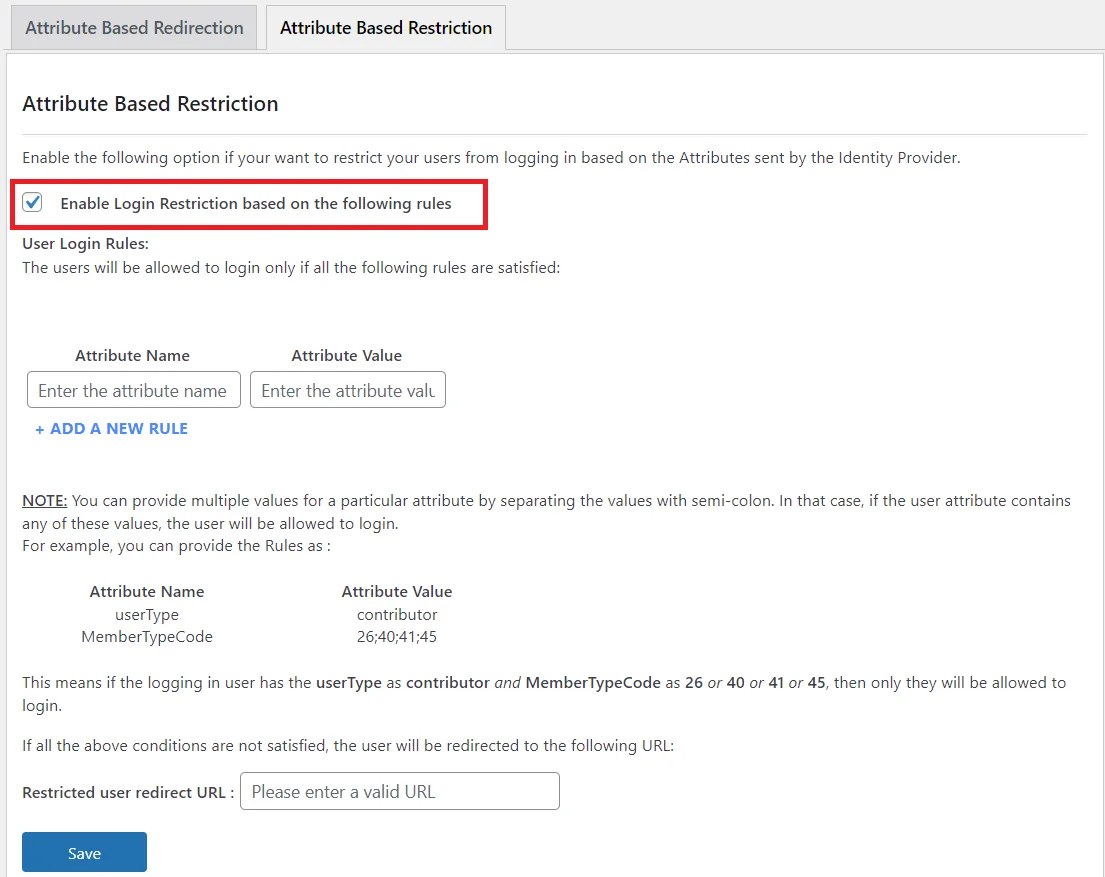
- Wenn Sie die Anmeldung Ihrer Benutzer basierend auf den vom OAuth-Anbieter gesendeten Attributen einschränken möchten, aktivieren Sie die entsprechende Option. Anmeldebeschränkung basierend auf den folgenden Regeln .
- Nehmen wir an, Sie möchten nur, dass die Benutzer Folgendes haben Rollen als Lehrer Um sich anmelden zu können, geben Sie dann den Benutzer ein Attributname und der Attributwert.
- Sie können bereitstellen durch Semikolon getrennt Werte bei mehreren Attributwerten. In diesem Fall verhält sich die Regel wie die ODER-Bedingung, d. h. wenn das vom IDP gesendete Attribut einen der durch Semikolons getrennten Werte aufweist, darf sich der Benutzer anmelden.
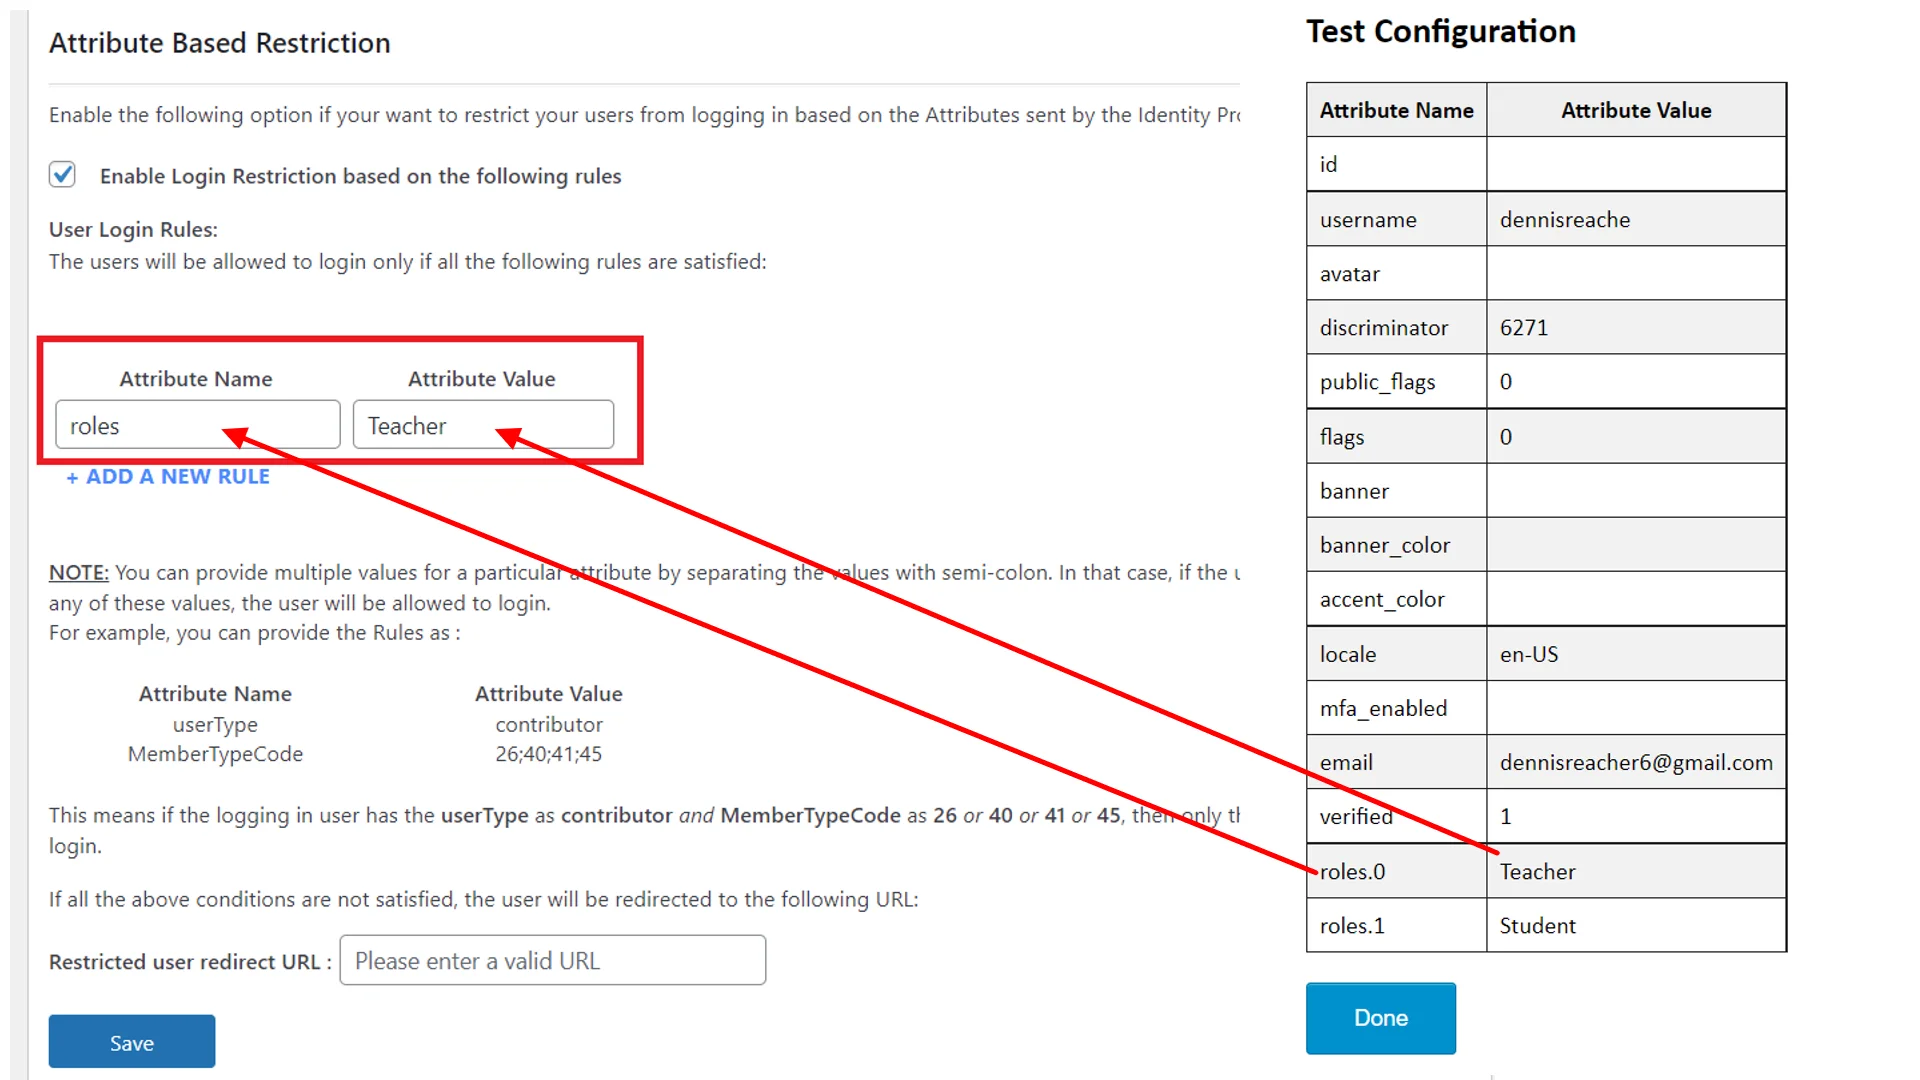
- Im Eingeschränkte Benutzer-Weiterleitungs-URL Geben Sie im Feld die Seiten-URL ein, zu der Sie den Benutzer umleiten möchten, und klicken Sie auf Gespeichert Taste. Wenn Benutzer die nicht erfüllen Benutzer-Login-Regeln Die oben konfigurierte URL wird zu dieser URL weitergeleitet, ohne dass Sie sich auf der Website anmelden müssen.

- Gemäß der obigen Konfiguration darf sich ein Benutzer nur dann anmelden, wenn das vom IDP für diesen Benutzer gesendete Rollenattribut den Wert hat Lehrer.
In dieser Anleitung haben Sie das Add-on „Attributbasierte Umleitung/Einschränkung“ erfolgreich mit dem miniOrange SAML- oder OAuth/OpenID Connect Single Sign-On (SSO) -Plugin konfiguriert. Dadurch werden Benutzer anhand der von Ihrem Identitätsanbieter empfangenen Attribute auf bestimmte Seiten weitergeleitet oder der Anmeldezugriff eingeschränkt. Diese Lösung stellt sicher, dass jeder Benutzer nach der SSO-Anmeldung automatisch auf der richtigen Seite landet und bietet so ein personalisiertes Nutzererlebnis. Gleichzeitig werden unberechtigte Benutzer ohne zusätzlichen manuellen Aufwand von geschützten Bereichen ferngehalten.
ÄHNLICHE ARTIKEL






 Jetzt registrieren



