Wie richte ich Azure Multitenant SSO / Azure AD Multi-Tenant-Login für WordPress ein?
Übersicht
Das miniOrange Azure Multitenant SSO-Add-on ermöglicht Benutzern mehrerer Azure AD-/Microsoft Entra ID-Mandanten die Anmeldung bei WordPress über eine einzige Azure Multitenant-Anwendung. Es arbeitet mit dem miniOrange SAML SP SSO-Plugin zusammen, sodass Benutzer Ihrer eigenen Office 365 / Azure AD-Mandanten und die Mandanten Ihrer Kunden können sich mit ihren bestehenden Azure AD-Anmeldeinformationen authentifizieren, ohne dass jeder Mandant separat konfiguriert werden muss.
Durch die Zuordnung von Mandanten-IDs und die Verwendung eines gemeinsamen Azure Multitenant-Endpunkts können Sie nahtloses Multi-Tenant Single Sign-On, mandantenbasierte SSO-Beschränkungen und Gruppen- oder Rollenzuordnung basierend auf Mandanten ermöglichen.
In dieser Anleitung erfahren Sie, wie Sie Folgendes einrichten: Azure AD als Identitätsanbieter (IDP) für mandantenfähiges SSO und konfigurieren Sie die Azure Multitenant-Plugin für WordPress.





Voraussetzungen: Download und Installation
- Um Azure Multitenant SSO mit Ihrer WordPress-Website zu konfigurieren, müssen Sie zuerst Folgendes installieren: miniOrange SAML SP SSO-Plugin.
Azure AD SSO sowie nahtlose Integrationen für Microsoft Azure-Dienste
Azure AD/B2C/Office 365-Synchronisierungsintegrationen

Bidirektionale Synchronisierung von Benutzerdaten zwischen Azure AD/B2C/Office 365 und WordPress für nahtlose Azure Sync- und Azure Sync-Funktionalität mit sicherer Authentifizierung über Azure AD SSO.
Azure-IntegrationenAzure AD/B2C/Office 365 App-Integrationen mit WordPress
Verbinden Sie WordPress mit Azure AD, um SharePoint, OneDrive, Power BI, Dynamics 365, Outlook und weitere Dienste zu integrieren. Vereinfachen Sie die Benutzersynchronisierung, aktivieren Sie die Mandantenfähigkeit von Azure und optimieren Sie die Zugriffsverwaltung mit Azure SSO.
Azure AD/B2C-IntegrationenSchritte zum Konfigurieren der Azure AD Single Sign-On (SSO)-Anmeldung bei WordPress
1. Richten Sie Azure AD als IdP (Identitätsanbieter) ein.
Führen Sie die folgenden Schritte aus, um Azure AD als IdP für WordPress zu konfigurieren
Konfigurieren Sie Azure AD als IdP
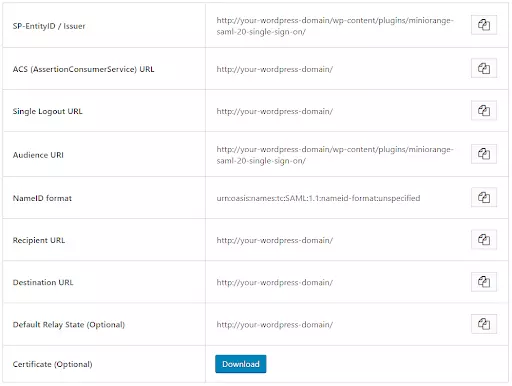
- Im SAML SP SSO-Plugin für WordPress navigieren Sie zu Metadaten des Dienstanbieters Tab. Hier finden Sie die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die zum Konfigurieren von Azure AD als Identitätsanbieter erforderlich sind.
- Einloggen in Azure AD-Portal als admin
- Auswählen Azure Active Directory.

- Auswählen App-Registrierungen.
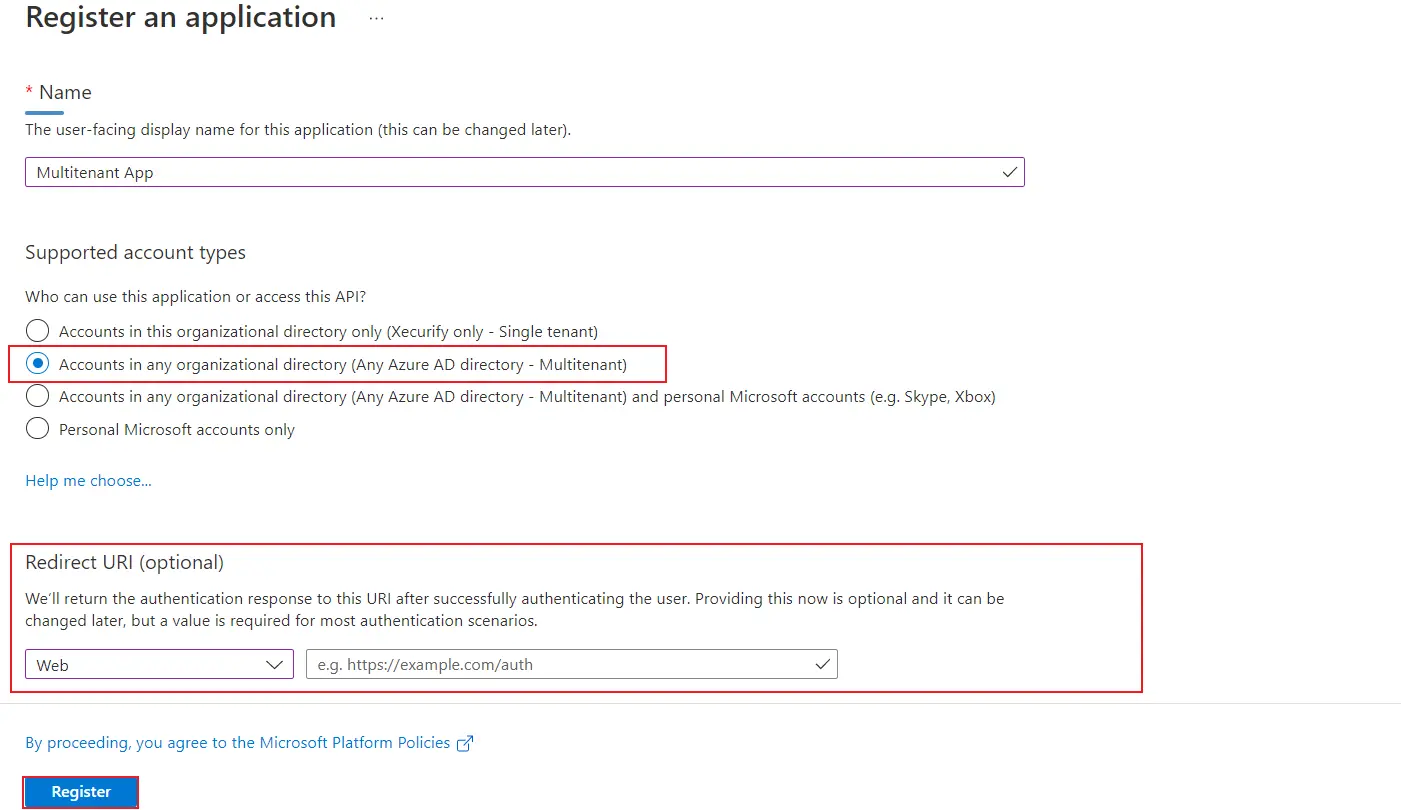
- Klicken Sie auf Neue Registrierung.
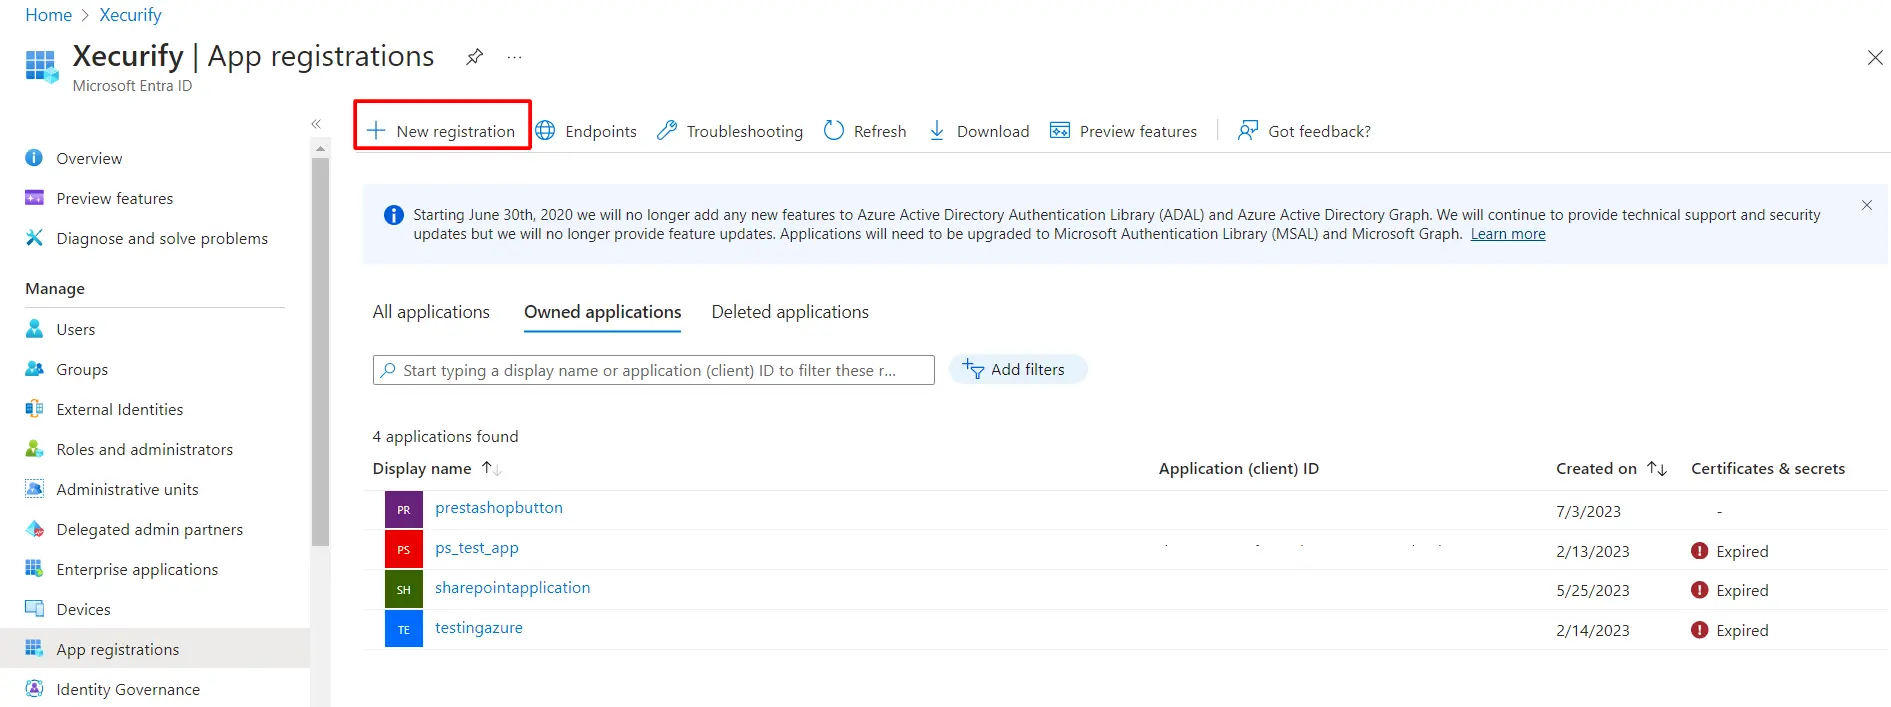
- a . zuweisen Name und wähle das Unterstützte Kontotypen as Konten in einem beliebigen Organisationsverzeichnis (jedes Azure AD-Verzeichnis – Multitenant).
- Geben Sie im Feld „Umleitungs-URL“ die ACS-URL ein, die in bereitgestellt wird Metadaten des Dienstanbieters Registerkarte des Plugins und klicken Sie auf Registrieren .
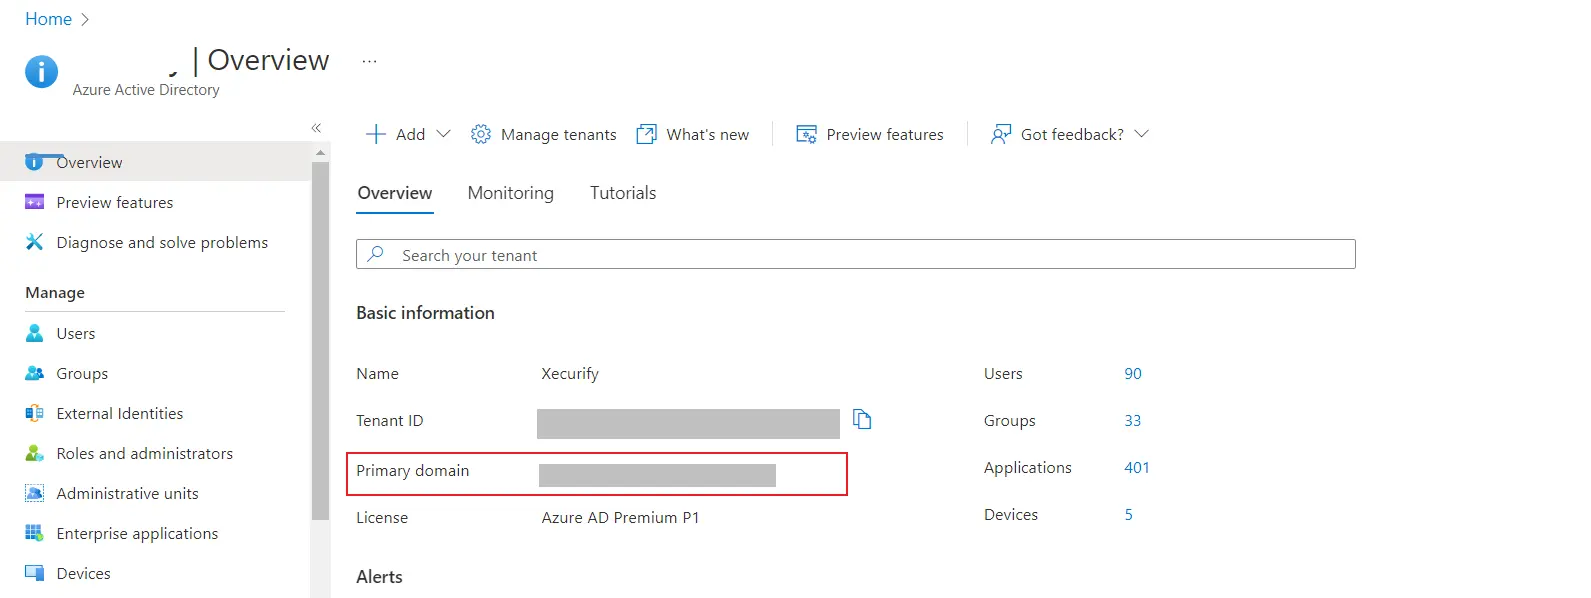
- Navigieren Sie zurück zu Übersicht Klicken Sie auf die Registerkarte Ihres Active Directory und kopieren Sie die Primäre Domäne und halten Sie es griffbereit.
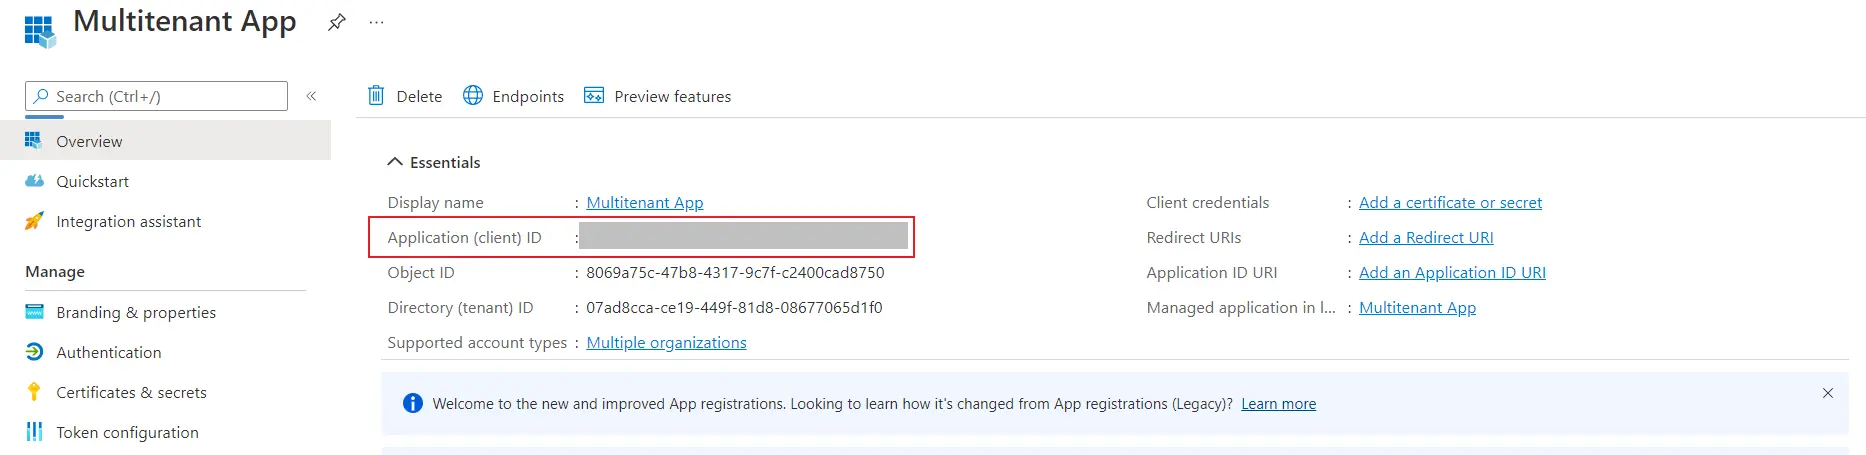
- Kopieren Sie nun die Anwendungs-ID aus der konfigurierten App und halten Sie es griffbereit.
- Navigieren Eine API verfügbar machen im linken Menübereich.
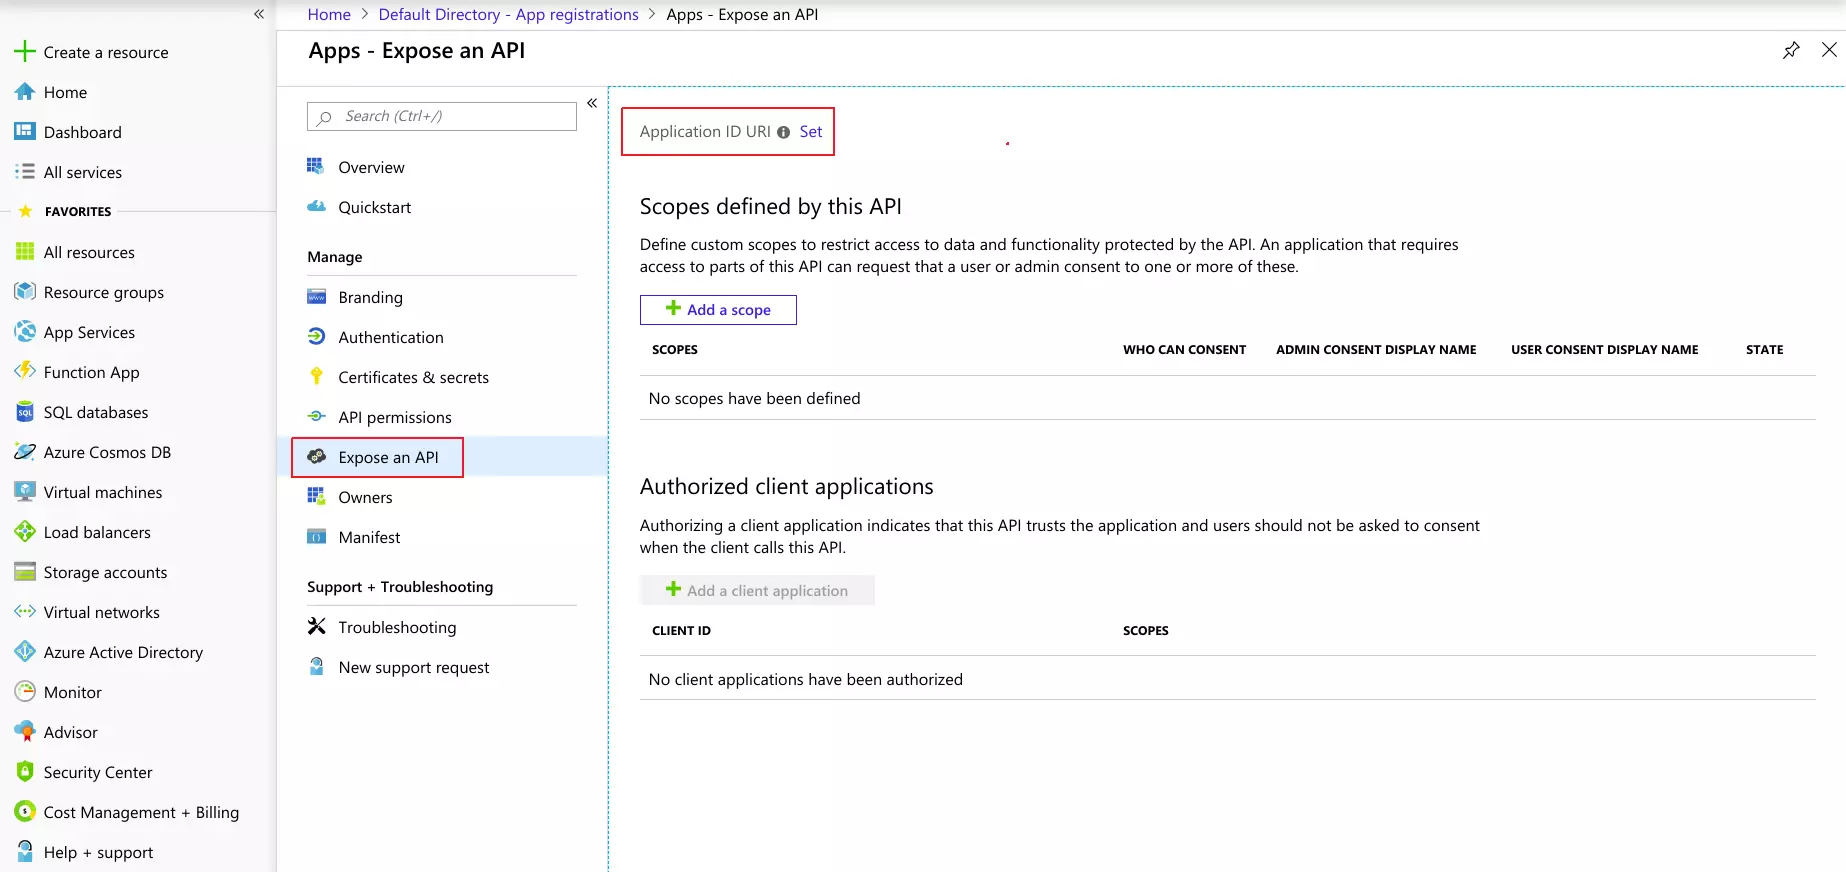
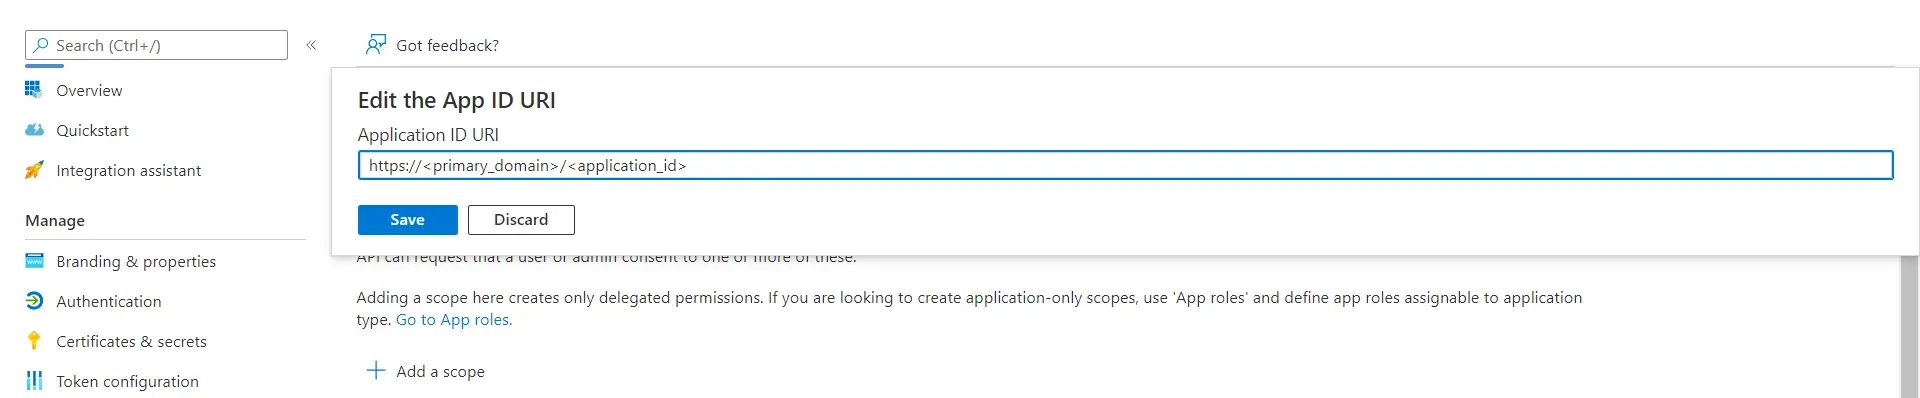
- Klicken Sie auf die Stelle den Taste und ersetzen Sie die URL der ANWENDUNGS-ID und https://Primary_Domain/Appication-Id das Sie zuvor kopiert haben und klicken Sie auf Gespeichert
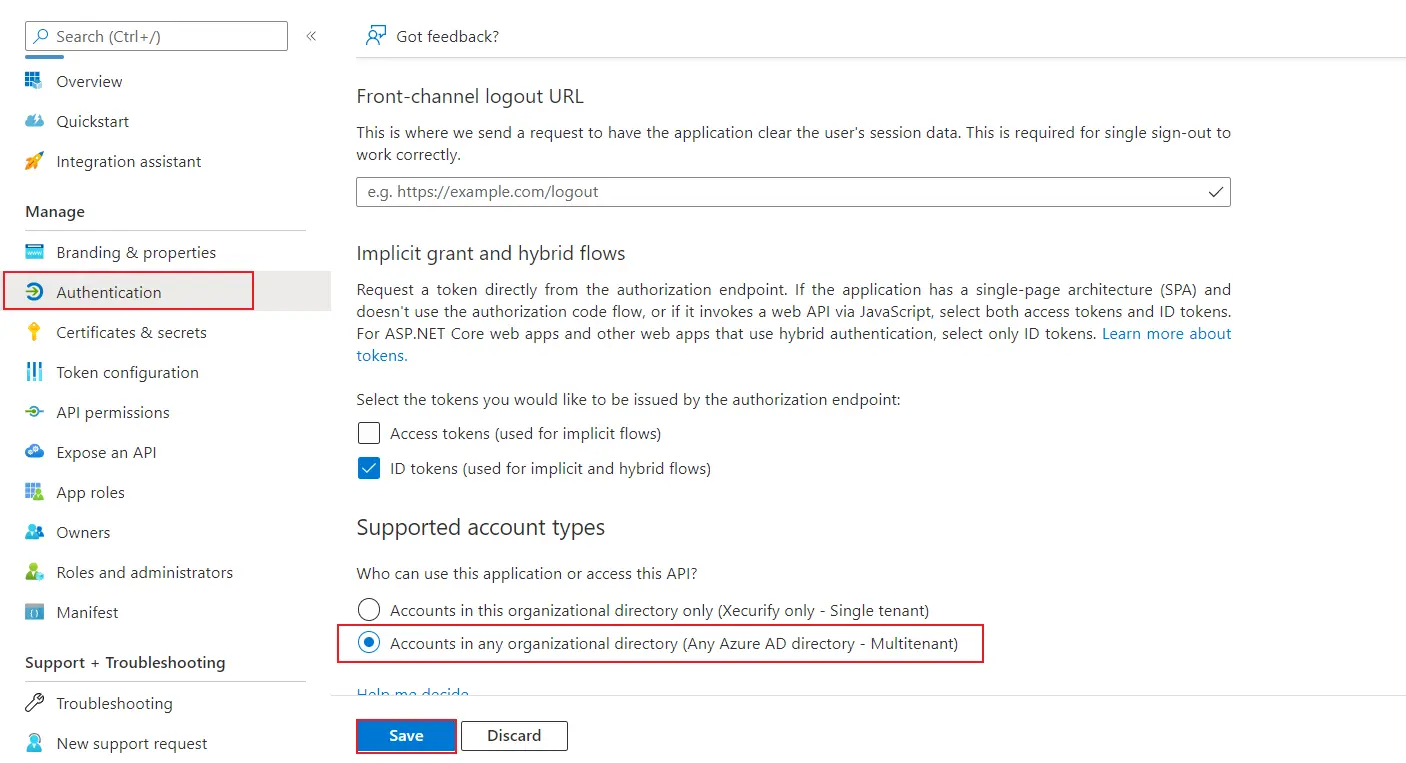
- Gehen Sie zur Authentifizierung Registerkarte im linken Bereich und wählen Sie ID-Tokens (wird für implizite und hybride Flüsse verwendet) Stellen Sie außerdem sicher, dass die Kontotypen unterstützt werden Konten in einem beliebigen Organisationsverzeichnis (jedes Azure AD-Verzeichnis – Multitenant) dann klicken Sie auf Gespeichert.
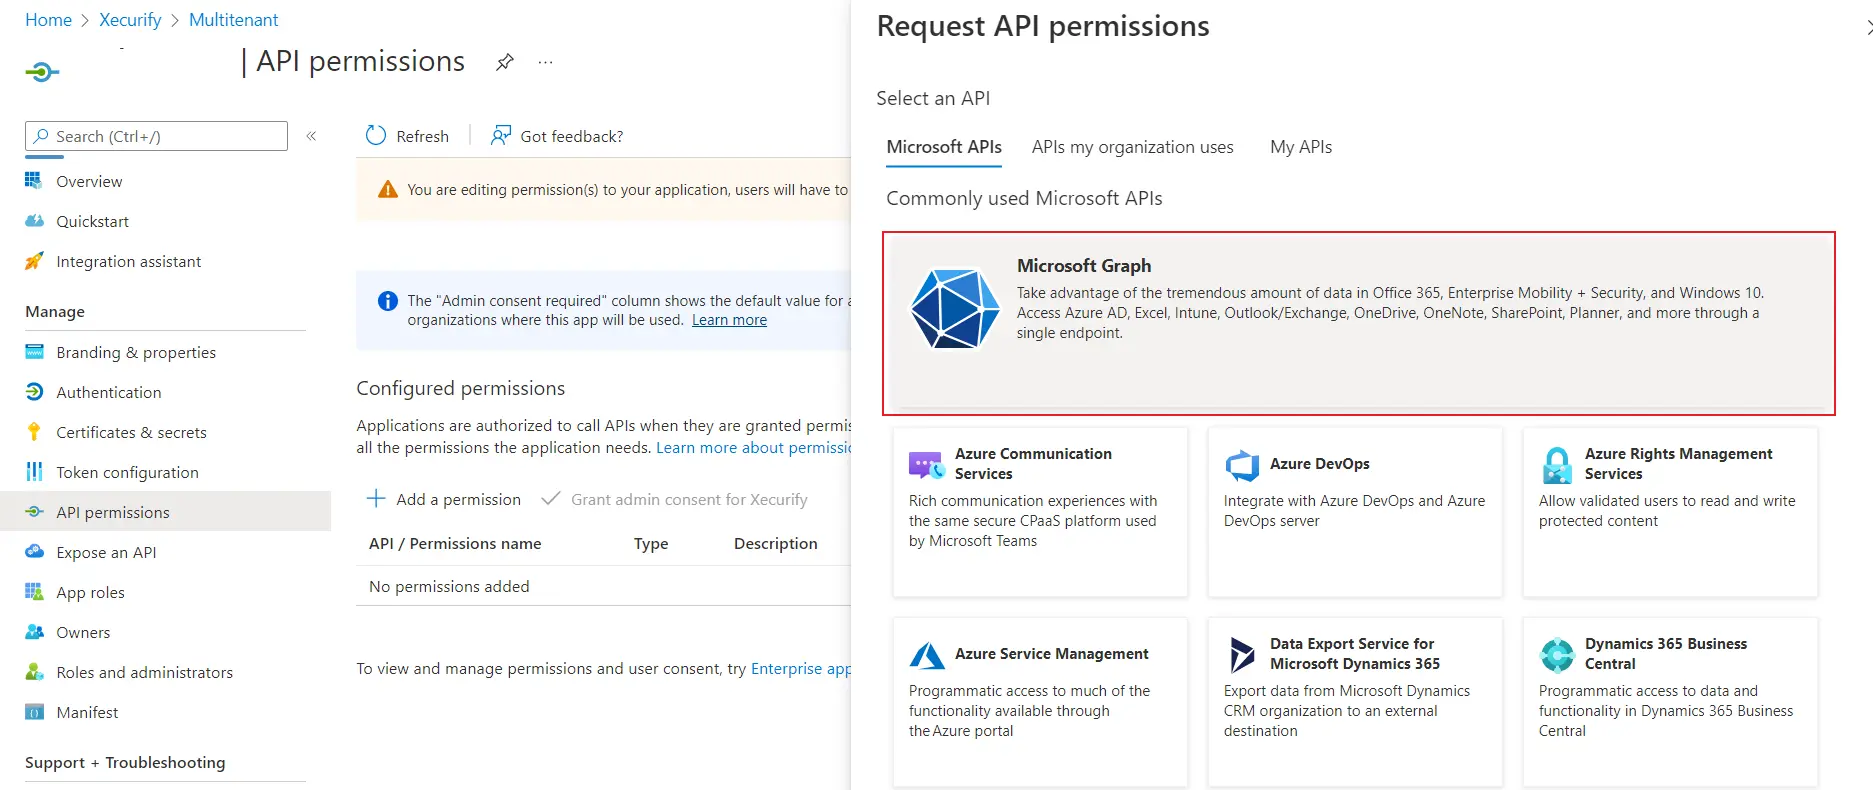
- Navigieren API-Berechtigungen ⇒ Berechtigung hinzufügen und wählen Sie Microsoft Graph.
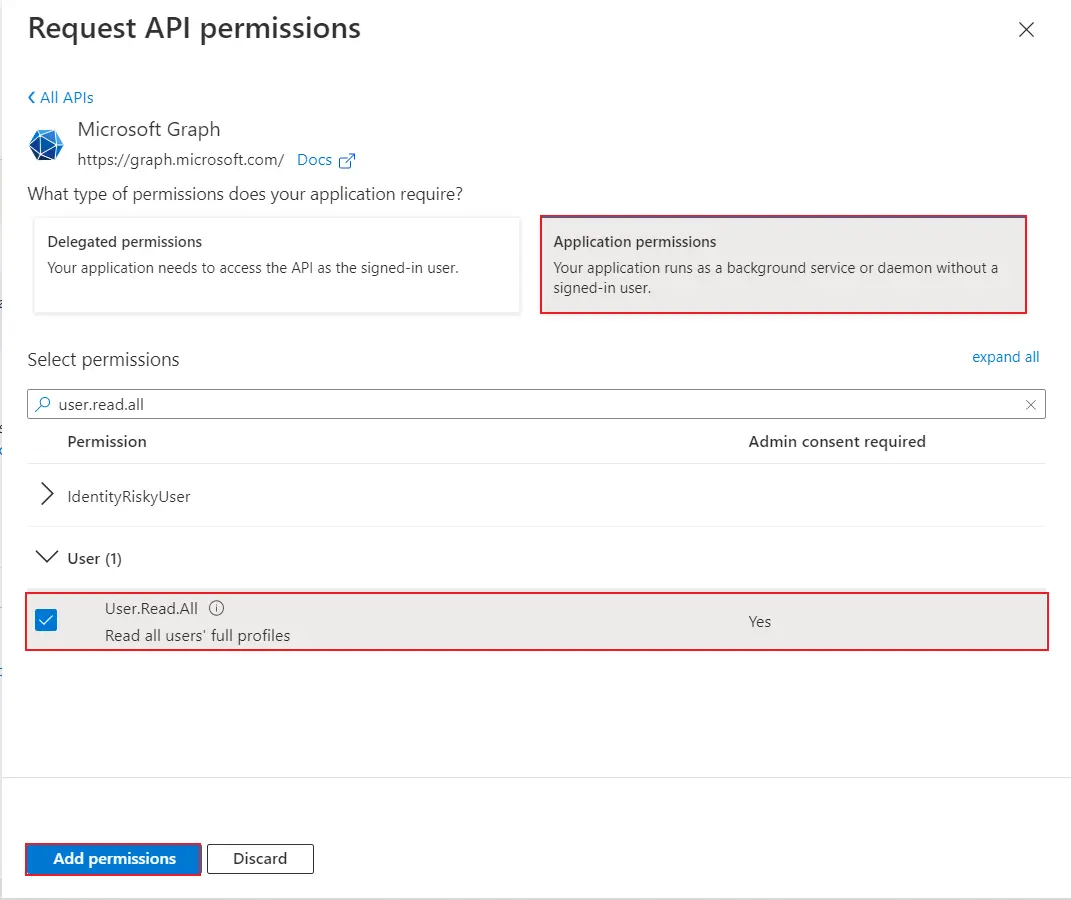
- Klicken Sie nun auf Anwendungserlaubnis, dann suchen nach Benutzer.Alles.lesen Sobald die Option ausgewählt ist, klicken Sie auf Berechtigungen hinzufügen .
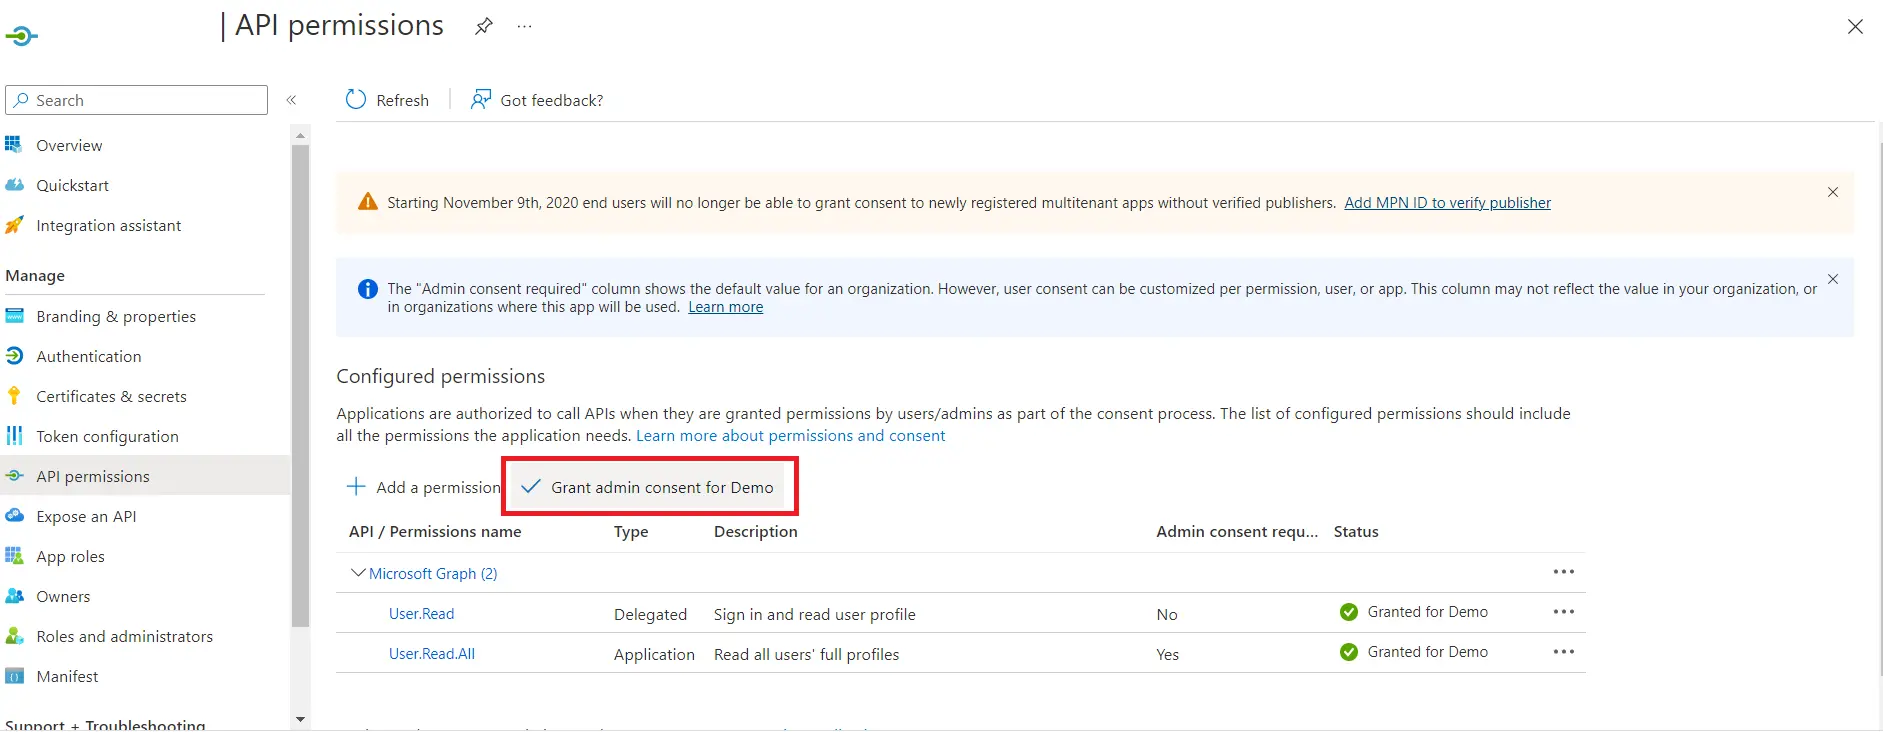
- Um fortzufahren, klicken Sie auf Erteilen Sie die Administrator-Einwilligung für die Demo.
- Gehen Sie zurück zu Azure Active Directory ⇒ App-Registrierungen Fenster und klicken Sie auf Endpunkte.
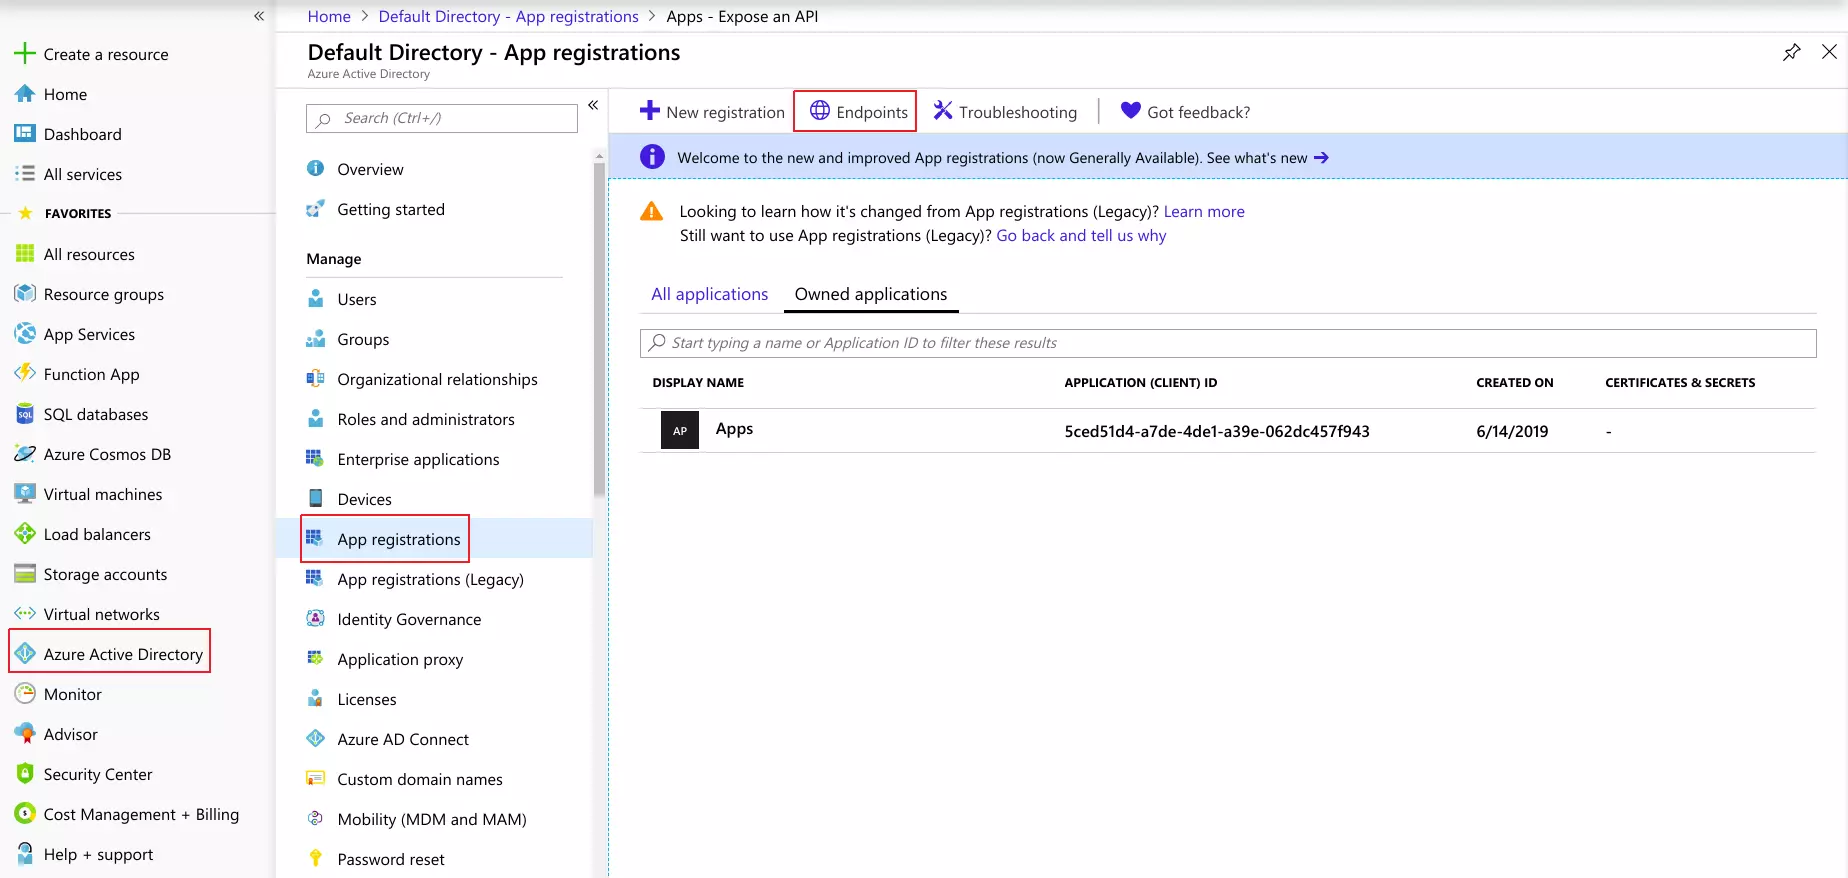
- Dadurch wird zu einem Fenster mit mehreren URLs navigiert.
- Kopiere das Föderationsmetadatendokument URL, um die zu erhalten Endpunkte Wird für die Konfiguration Ihres benötigt Dienstanbieter.
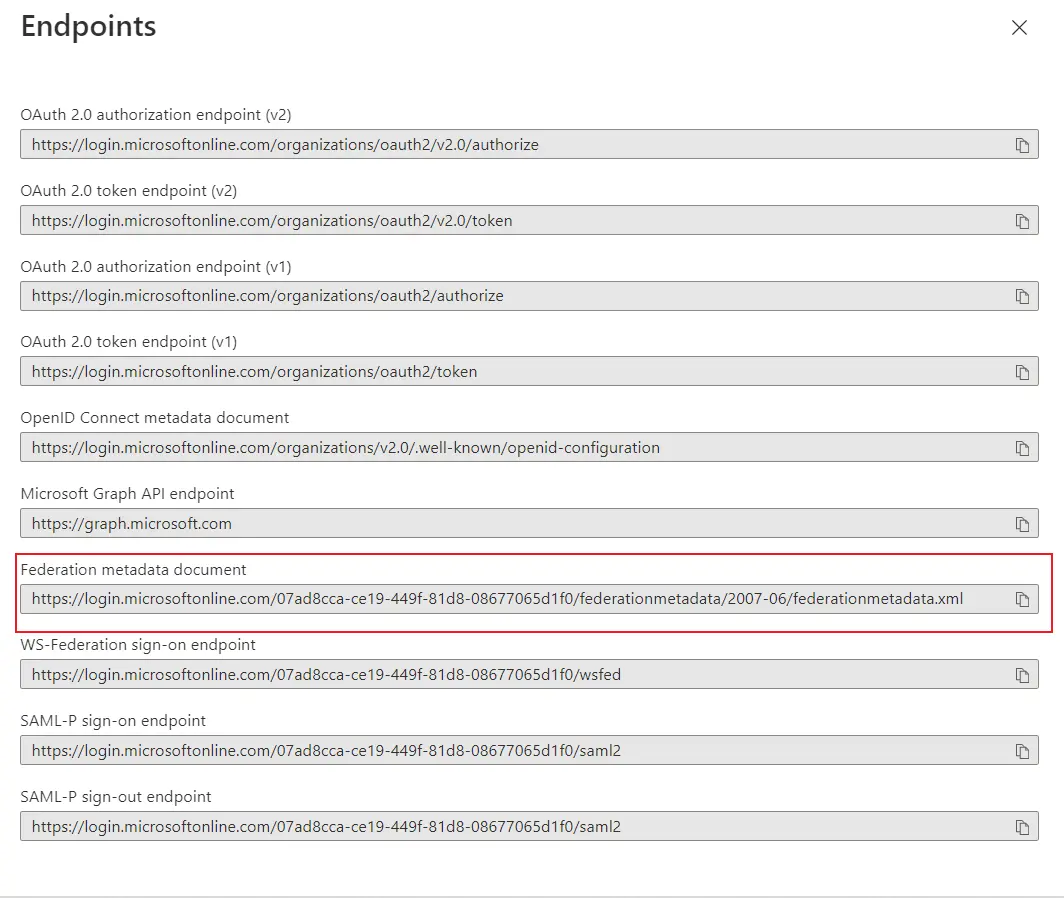
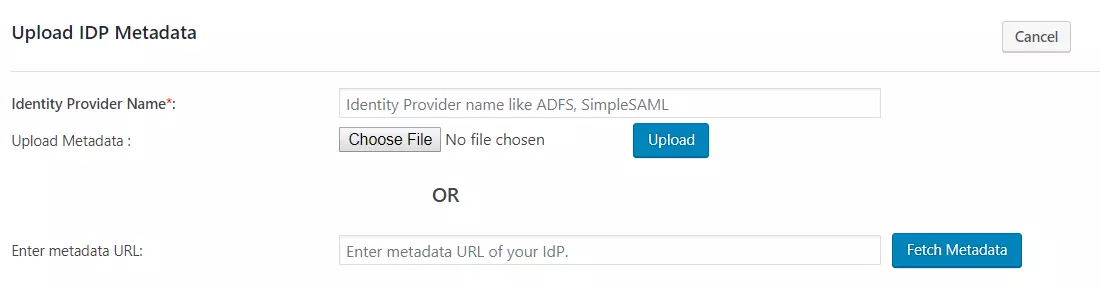
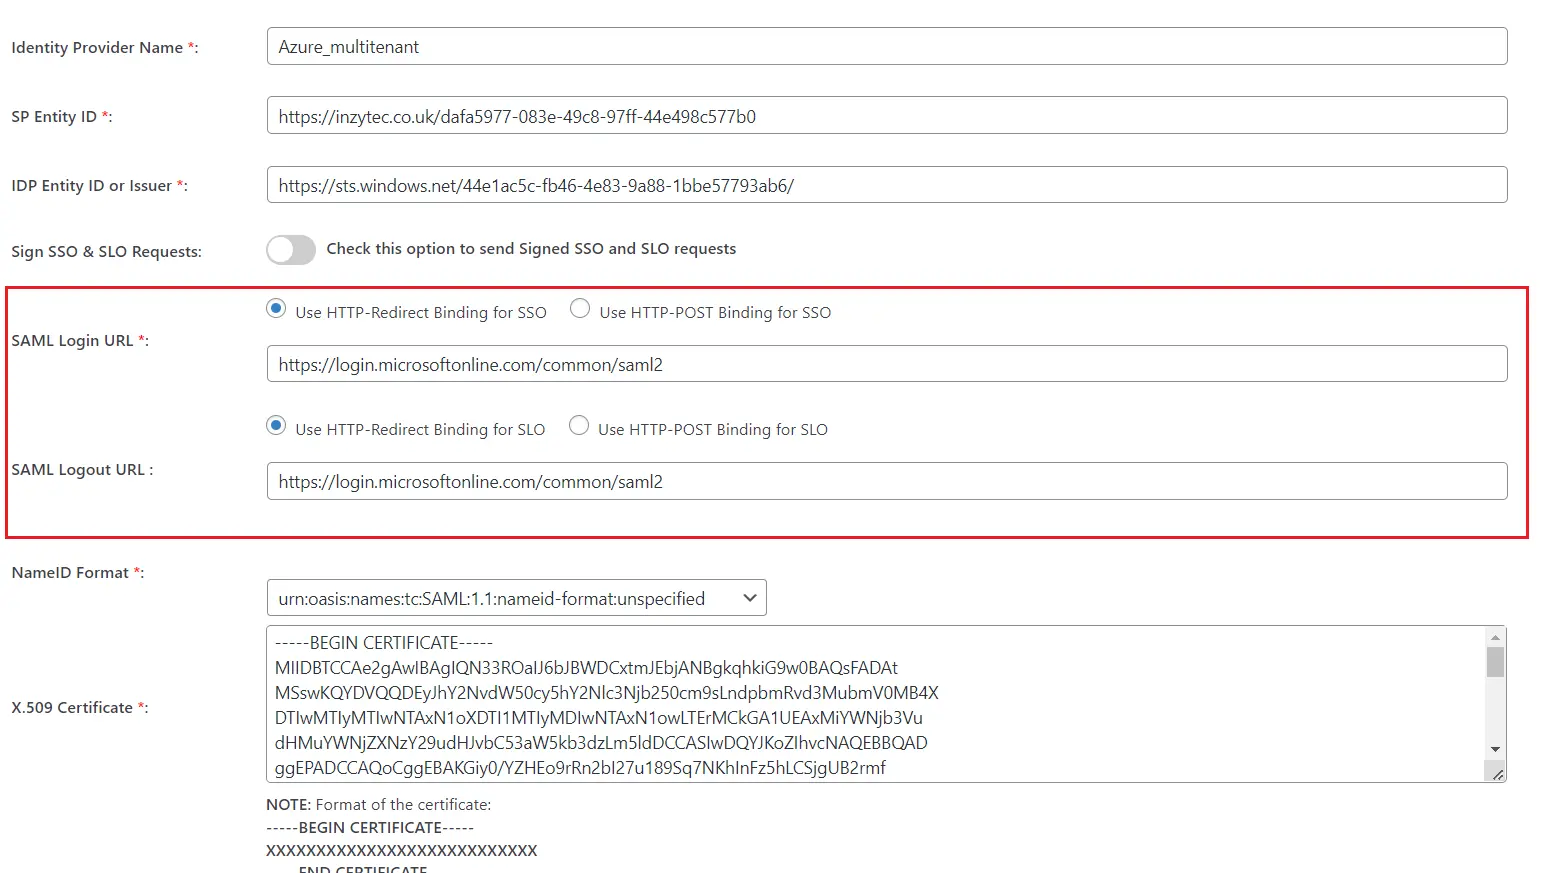
- Fügen Sie nun die ein Föderationsmetadaten-URL in England, Einrichtung des Dienstanbieters Registerkarte des Plugins und klicken Sie auf „Abrufen“.
- Navigieren Sie zurück zu Ihrem aktiven Verzeichnis und kopieren Sie es Anwendungs-ID-URI von der Eine API verfügbar machen Tab und fügen Sie es in die ein SP-Entitäts-ID/Aussteller für Endpunkte des Dienstanbieters Tab.
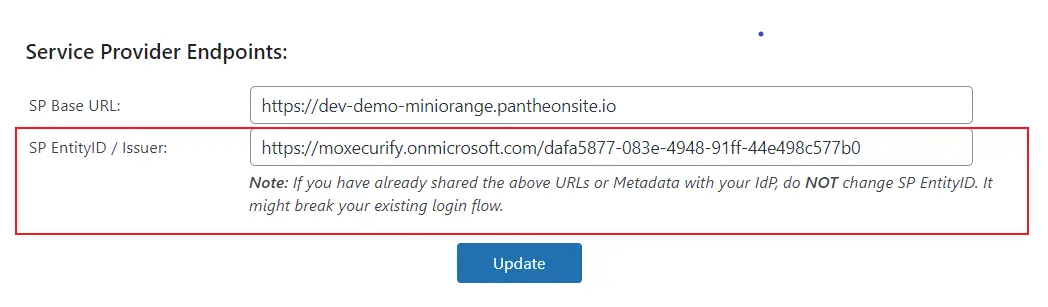
- Ersetzen Sie auch die SAML-Anmelde-URL und SAML-Abmelde-URL und https://login.microsoft.com/verbreitet/saml2 Klicken Sie dann auf Speichern.
2. Schritte zum Konfigurieren des Azure Multitenant Plugins
- Installieren Sie zuerst die Azure Multitenant SSO plugin.
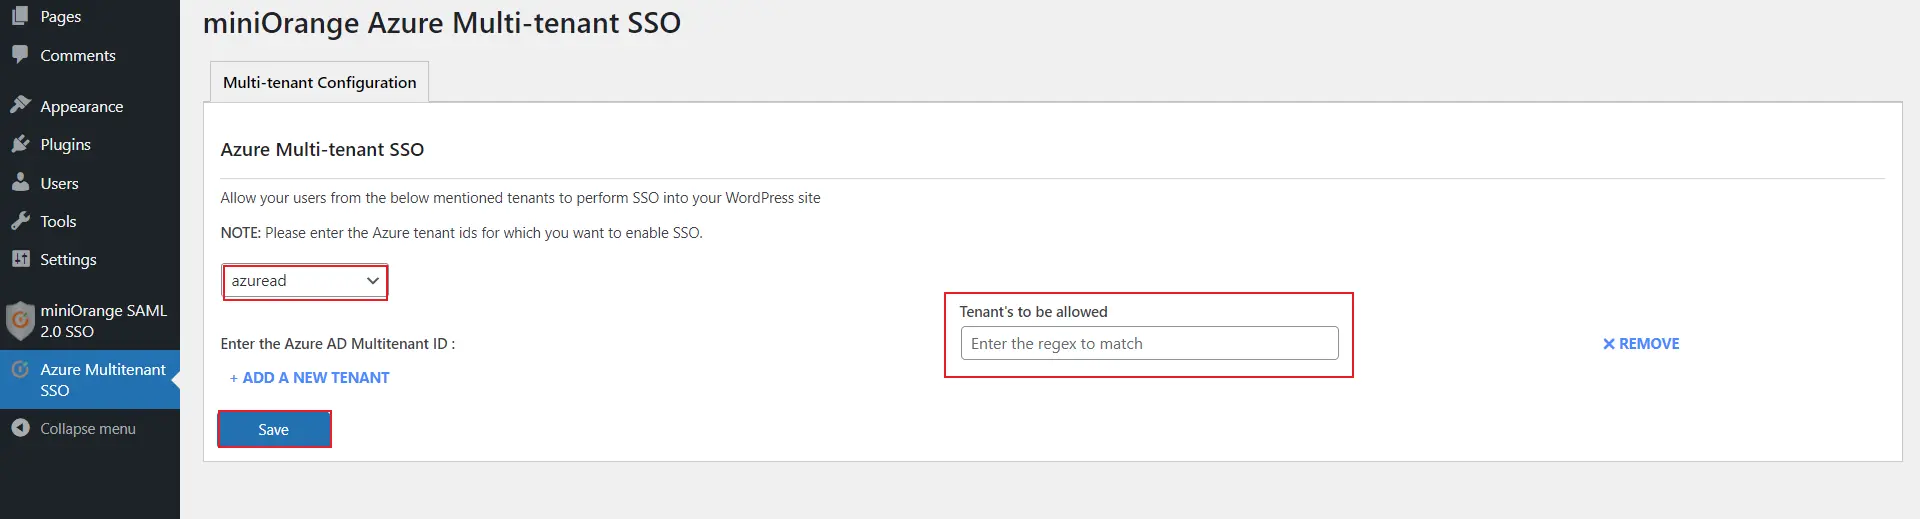
- Wählen Sie im Azure Multitenant-Plugin den Idp aus Dropdown- und fügen Sie das ein Mieter-IDs die Sie konfigurieren möchten, und klicken Sie dann auf Speichern.
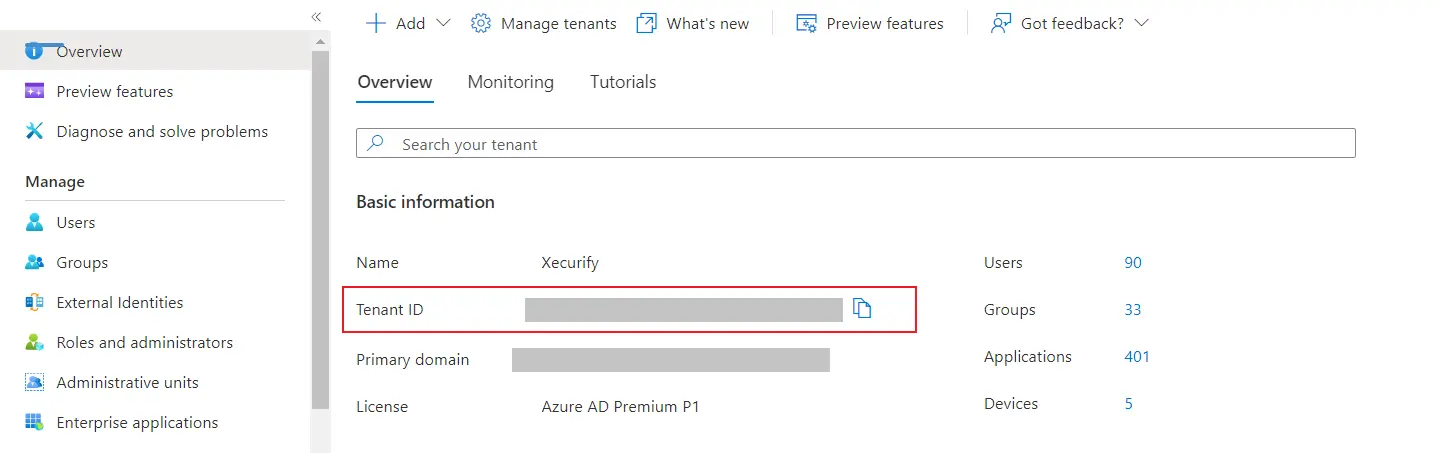
- Um die Mieter ID Navigieren Sie für das erforderliche Office 365-Konto zurück zum Azure AD-Portal. Klick auf das Registerkarte Übersicht und kopieren Sie den Mieter-ID-Wert, wie im folgenden Screenshot angezeigt.
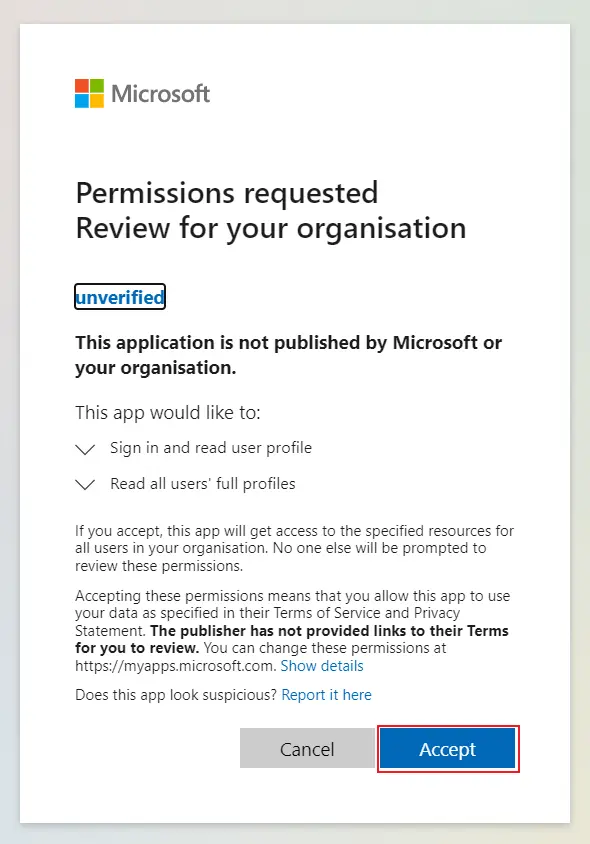
- Bitten Sie nun alle Mandantenadministratoren, zunächst SSO durchzuführen Erteilen Sie die erforderlichen Berechtigungen zur Bewerbung.
- Jetzt können Sie SSO in einem Inkognito-Fenster testen, um zu bestätigen, ob Single Sign-On für mehrere Mandanten richtig konfiguriert ist.
- Sie haben Azure AD Multitenant SSO erfolgreich konfiguriert, um die Azure AD SSO-Anmeldung bei Ihrer WordPress-Website zu ermöglichen.
In dieser Anleitung haben Sie Azure Multitenant SSO für WordPress mithilfe des miniOrange SAML Single Sign-On (SSO) Login-Plugins erfolgreich konfiguriert . Mit Azure AD als Identitätsanbieter und WordPress als Dienstanbieter können Benutzer aus verschiedenen Azure AD-Mandanten innerhalb weniger Minuten sicher mit ihren bestehenden Azure AD-Anmeldeinformationen auf Ihre WordPress-Website zugreifen.
Häufig gestellte Fragen
Weitere FAQs anzeigenÄhnliche Artikel
Vielen Dank für Ihre Antwort. Wir werden uns umgehend bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
 Jetzt registrieren