Sobald das SSO zwischen den WordPress-Sites konfiguriert wurde, können Sie mit einigen zusätzlichen Konfigurationsschritten fortfahren, um WP Single Sign-On optimal zu nutzen. Dazu gehören Schritte für die erweiterte und benutzerdefinierte Attributzuordnung, die Gruppen- und Rollenzuordnung, die einmalige Abmeldung und mehr.
1. Attributzuordnung
- Im Einrichtung des Dienstanbieters Registerkarte der miniOrange SAML SP Plugin, nach Metadatenaustausch klicken Sie auf Verbindung testen.
- Nach der Durchführung von SSO werden die Standardattribute vom Identitätsanbieter gesendet und stehen für die Attributzuordnung zur Verfügung.
- Es gibt bestimmte Standardattribute, die von der IDP-Seite für jede in der Tabelle aufgeführte Verbindung gesendet werden.
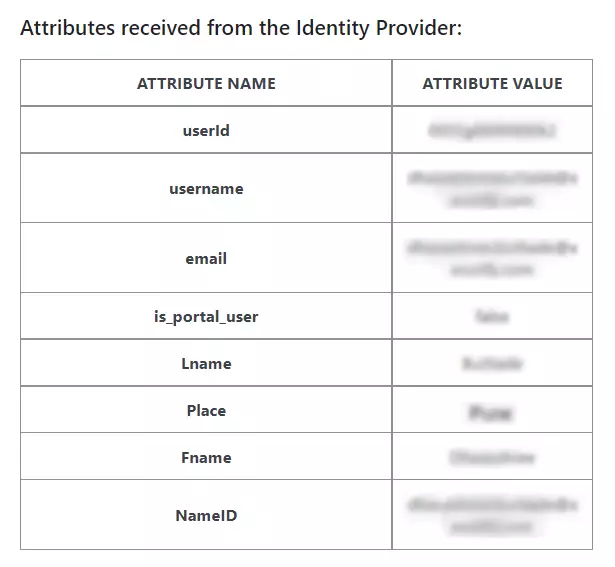
Hinzufügen zusätzlicher Attribute auf der Seite des Identitätsanbieters:
- Navigieren Sie zu der Attribut/Rolle Registerkarte „Zuordnung“ im Melden Sie sich mit WordPress an plugin.
- Der Attributzuordnung Wählen Sie im Abschnitt „Ein“ ein geeignetes Attribut aus, das als primäres Attribut zum Senden in einer SAML-Antwort fungiert.
- Im Benutzerattribute Geben Sie im Abschnitt „Benutzername“ den Namen des Benutzerattributs ein und wählen Sie das entsprechende Attribut aus den Benutzermetadaten aus. Klicken Sie dann auf Gespeichert .
- Mit können Sie neue Attribute hinzufügen + Klicken Sie auf die Schaltfläche und Sie können sie damit entfernen - Taste wie unten gezeigt.

- Und klicken Sie auf die Gespeichert .
- Navigieren Sie zu der Einrichtung des Dienstanbieters Registerkarte der miniOrange SAML SP Plugin und klicken Sie auf das Verbindung testen.
- Es erscheint ein Popup-Fenster. Wenn Ihre Verbindung erfolgreich ist, werden die Liste der zugeordneten Attribute und das benutzerdefinierte Attribut angezeigt.
2. Benutzerdefinierte Attributzuordnung
- Mit dieser Funktion können Sie benutzerdefinierte Attribute erstellen, die jedem vom Identitätsanbieter (z. B. der WordPress-Site) gesendeten Attributen zugeordnet werden können. Dies wird in der Benutzermetatabelle in der WordPress-Datenbank gespeichert.
- Um dieses benutzerdefinierte Attribut in der Benutzermenütabelle in WordPress anzuzeigen, aktivieren Sie das Anzeigeattribut Umschalten.
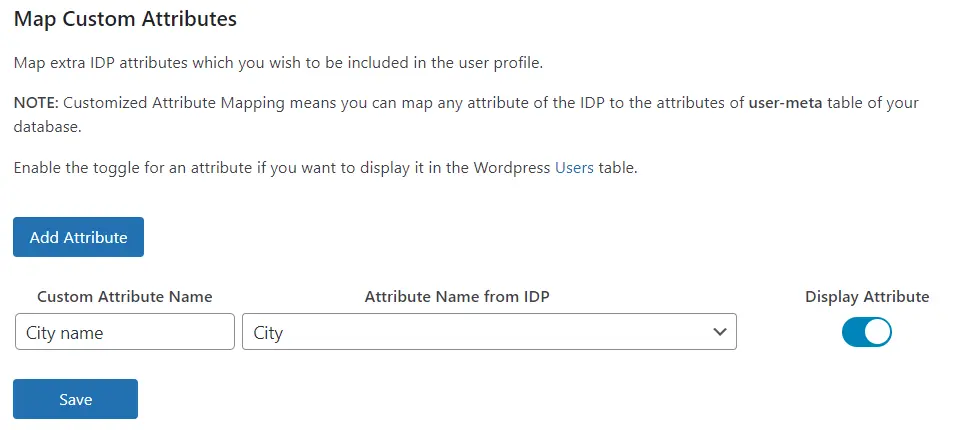
- Mit können Sie neue Attribute hinzufügen Attribute hinzufügen .
- Klicken Sie dann auf die Gespeichert Schaltfläche zum Speichern der Konfigurationen.
3. Rollenzuordnung
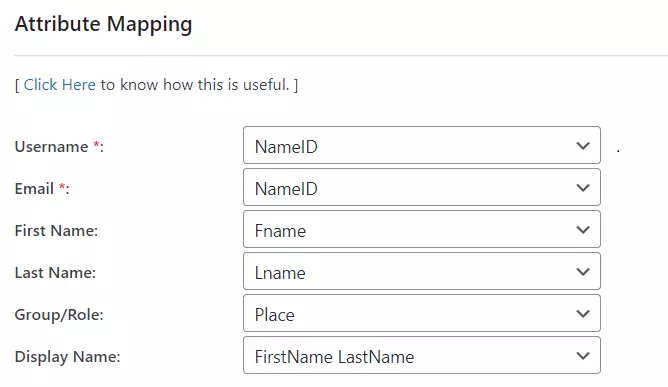
- Das Attributzuordnung Abschnitt bietet auch Zuordnungen für benannte Felder Gruppe/Rolle.
- Dieses Attribut enthält die rollenbezogenen Informationen, die vom Identitätsanbieter (z. B. WordPress) gesendet werden.
- Die Rollen werden bestimmten Benutzern auf Grundlage ihrer Rollen/Gruppen zum Zeitpunkt der Anmeldung zugewiesen.
- Der Wert dieses Attributs, dem zugeordnet wird Gruppe/Rolle wird in der berücksichtigt Rollenzuordnung .
- Werte ausgewählter Gruppen/Rollen der jeweiligen Benutzer können in das Eingabefeld verschiedener Standardrollen eingegeben werden, die dem jeweiligen Benutzer zugewiesen werden müssen.
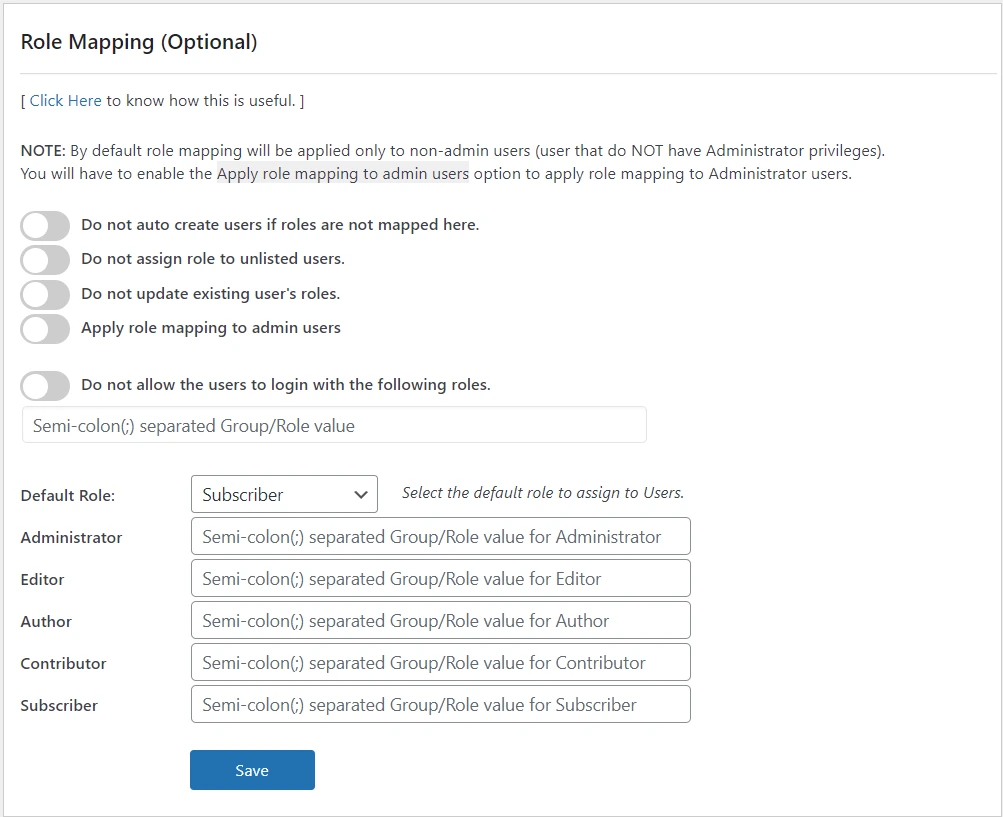
- Zum Beispiel:
- Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist SAML, das als zugewiesen werden soll Herausgeber Geben Sie in WordPress einfach die Zuordnung als SAML im Feld „Editor“ des Abschnitts „Rollenzuordnung“ an.
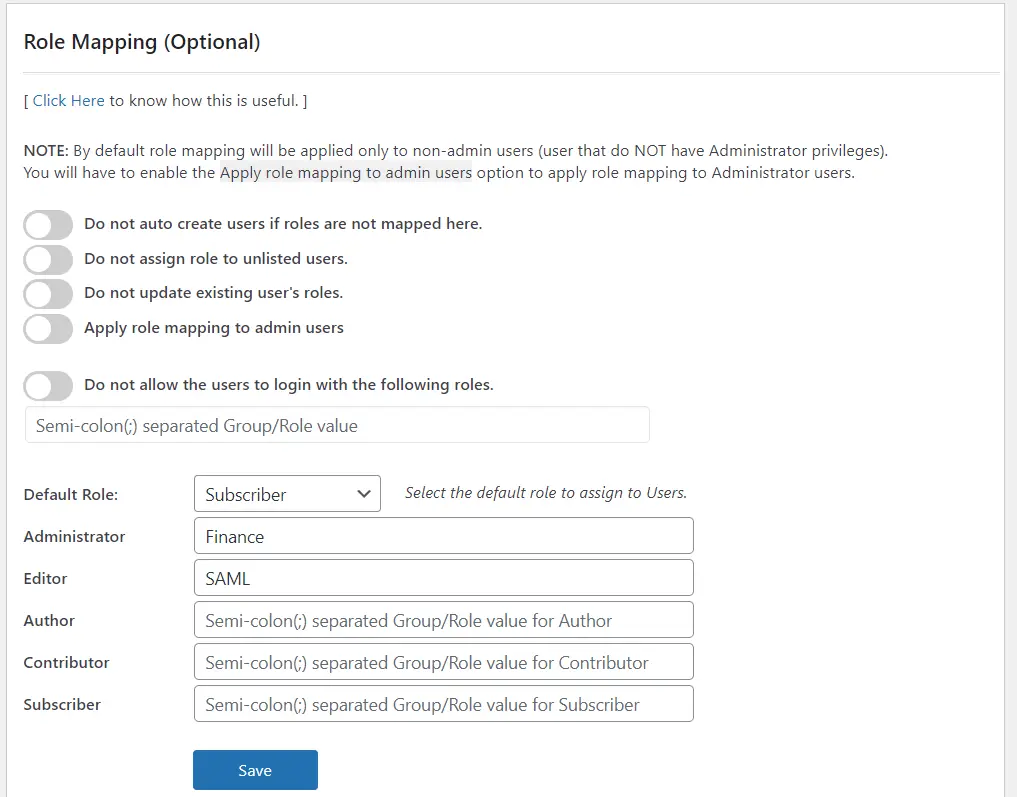
- Im Melden Sie sich mit WordPress-Benutzern an Plugin, navigieren Sie zu Attribut-/Rollenzuordnung Tab.
- Unter dem Gruppen-/Rollenzuordnung Im Abschnitt können Sie eine benutzerdefinierte Gruppe erstellen, die Sie den Benutzern zuweisen.

4. Einmaliges Abmelden
- Kopieren Sie die Einzelne Abmelde-URL von der Metadaten des Dienstanbieters Registerkarte im miniOrange SAML SP-Plugin.
- Jetzt geh zum Dienstleister Registerkarte in der Melden Sie sich mit WordPress-Benutzern an plugin.
- Klicken Sie unter dieser Registerkarte auf Bearbeiten Option, die für den von Ihnen konfigurierten Dienstanbieter verfügbar ist.
- Fügen Sie das ein SAML-Abmelde-URL Sie haben aus den Metadaten des kopiert SAML SSO für WordPress Plugin, im Einzelne Abmelde-URL Feld.
- Klicken Sie auf Gespeichert .

- Jetzt geh zum IDP-Metadaten Registerkarte in der Melden Sie sich mit WordPress-Benutzern an plugin.
- Gehen Sie auf dieser Registerkarte zu SAML-Abmelde-URL und kopieren Sie diese URL.

- Jetzt geh zum Dienstleister Registerkarte in der Melden Sie sich mit WordPress-Benutzern an plugin.
- Und fügen Sie die URL in das ein SAML-Abmelde-URL Feld.

- Und klicken Sie auf Gespeichert.
5. Signierte SSO-Anfragen
- Im Einrichtung des Dienstanbieters Registerkarte, aktivieren Sie die Signieren Sie SSO- und SLO-Anfragen Umschalten zum Durchführen signierter SSO- und Single-Logout-Anfragen.

- Klicken Sie dann auf Gespeichert Schaltfläche zum Speichern der Konfiguration.
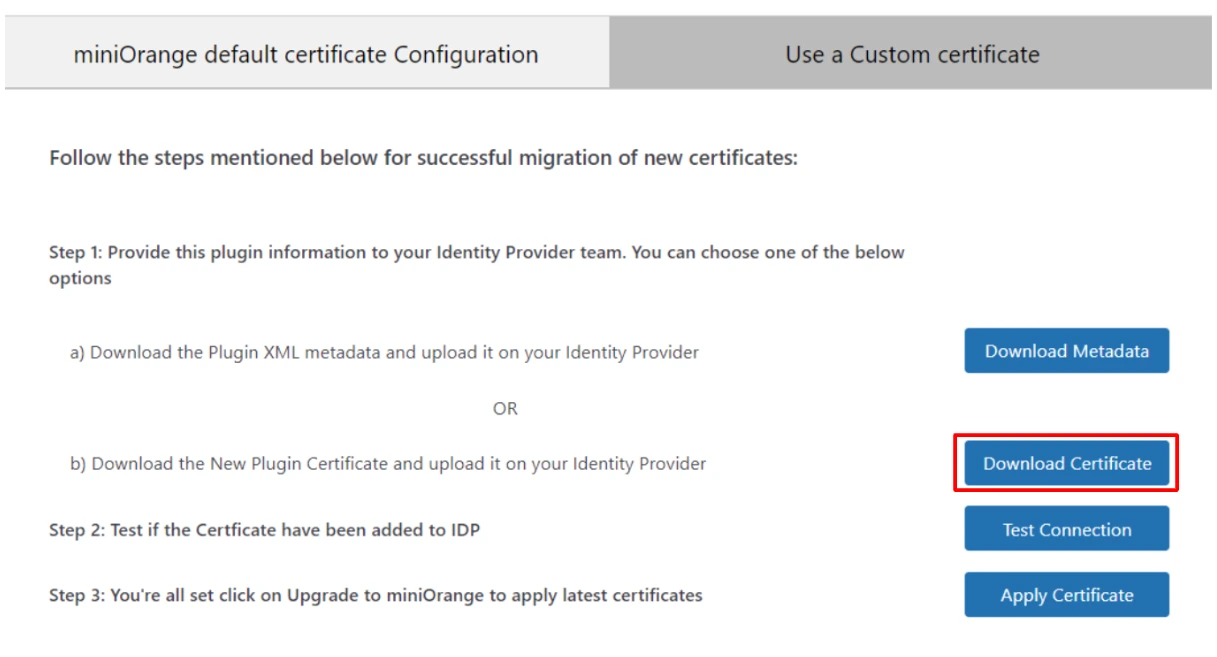
- Gehen Sie zur Zertifikate verwalten Registerkarte und unter der miniOrange-Standardzertifikatkonfiguration.
- Klicken Sie auf Zertifikat herunterladen.
- Jetzt geh zum Dienstleister Registerkarte in der Melden Sie sich mit WordPress-Benutzern an plugin.
- Klicken Sie unter dieser Registerkarte auf Bearbeiten Option für den von Ihnen konfigurierten Dienstanbieter.
- Fügen Sie das Zertifikat ein X.509-Zertifikat Feld und klicken Sie auf Gespeichert .

Fazit
Durch das Einrichten zusätzlicher Konfigurationen für erweiterte und benutzerdefinierte Attributzuordnung, Gruppen- und Rollenzuordnung, einmalige Abmeldung sowie SSO können Sie die Effizienz und das Benutzeridentitätsmanagement von Ihrem IDP bis zu Ihrer WordPress-Site maximieren.



