
All-in-One Microsoft Office 365-Apps + Azure/EntraID-Anmeldung | Azure SSO für WordPress
Übersicht
Das All-in-One Microsoft Office 365 Apps (Azure SSO) Plugin vereinfacht die Authentifizierung für WordPress durch die Integration von Azure Office 365, Azure AD SSO und AzureB2C SSO mit Azure-Kontodaten. Dank Sicherheitsprotokollen wie OAuth und OpenID Connect gewährleistet dieses Plugin ein sicheres WordPress-Login-Erlebnis.
Unsere All-in-One Microsoft Office 365 Apps (Azure SSO) Lösung integriert SharePoint-Dokumente/Dateien nahtlos in Ihre WordPress-Website und ermöglicht die Synchronisierung von SharePoint/OneDrive/Office 365-Benutzerdaten, Dokumenten und Dateien mit Ihrer WordPress-Plattform, wodurch ein optimiertes Entra Id SSO-Erlebnis gewährleistet wird.



Konfigurationsschritte
Schritt 1: Richten Sie Microsoft Entra ID (Azure AD) als OAuth-Anbieter ein
- Anmelden bei Microsoft Entra-ID (Azure AD) Portal zum Einrichten der Office 365-Integration für WordPress.
-
Klicken Sie auf Microsoft Entra-ID (Azure AD).

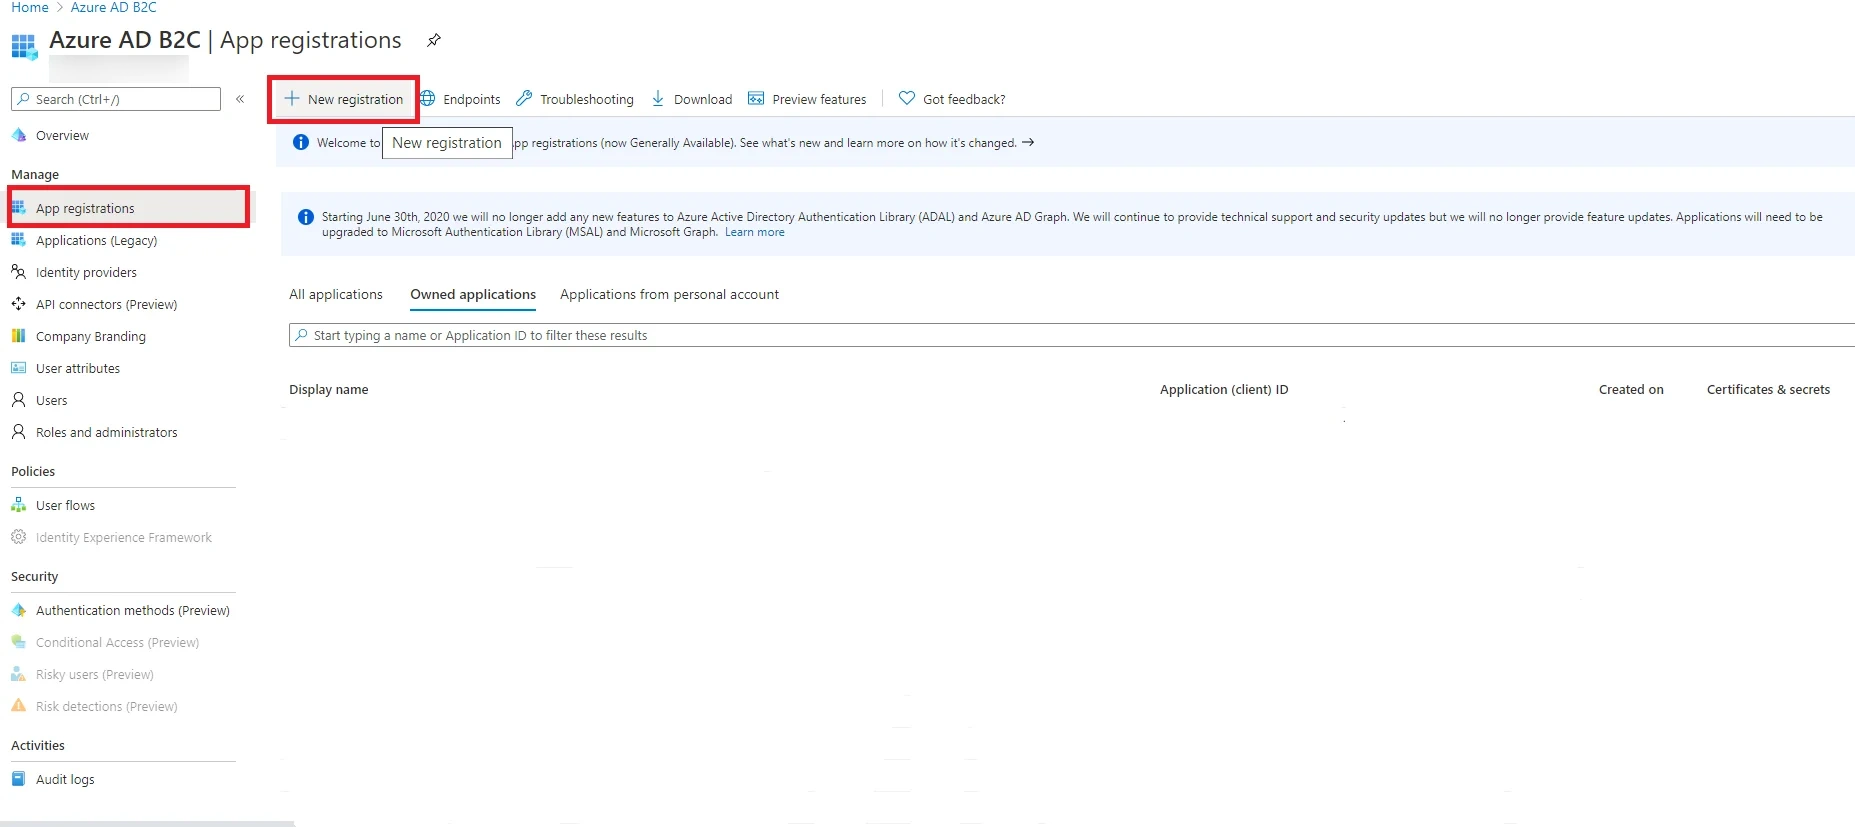
- Wählen Sie im linken Navigationsbereich die Option aus App-Registrierungen ist es machbar.
-
Klicken Sie auf Neue Registrierung.

-
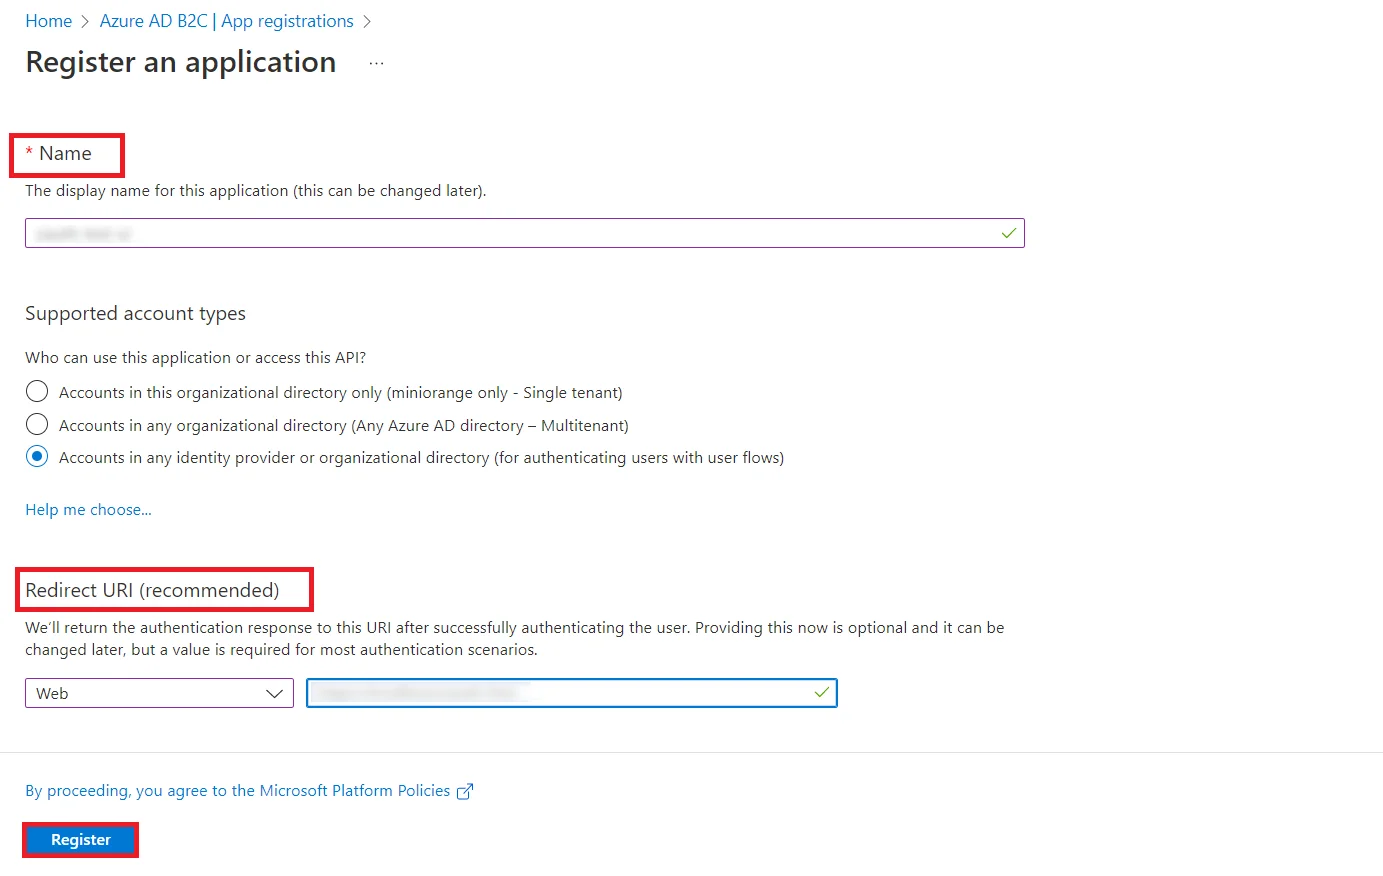
Konfigurieren Sie die folgenden Optionen, um eine neue Anwendung zu erstellen:
- Geben Sie einen Namen für Ihre Anwendung ein Name Textfeld.
- Wählen Sie bei unterstützten Kontotypen die dritte Option aus Trading Konten in jedem Organisationsverzeichnis (zur Authentifizierung von Benutzern mit Benutzerflüssen).
- Wählen Sie im Abschnitt „Umleitungs-URI“ die Option aus Web.
- Geben Sie die Rückruf-URL von der All-in-One-Apps für Microsoft Office 365 Plugin (Registerkarte „SSO konfigurieren“) und Speichern es unter dem URL umleiten Textfeld.
-
Klicken Sie auf Registrieren Klicken Sie auf die Schaltfläche, um Ihre Bewerbung zu erstellen.

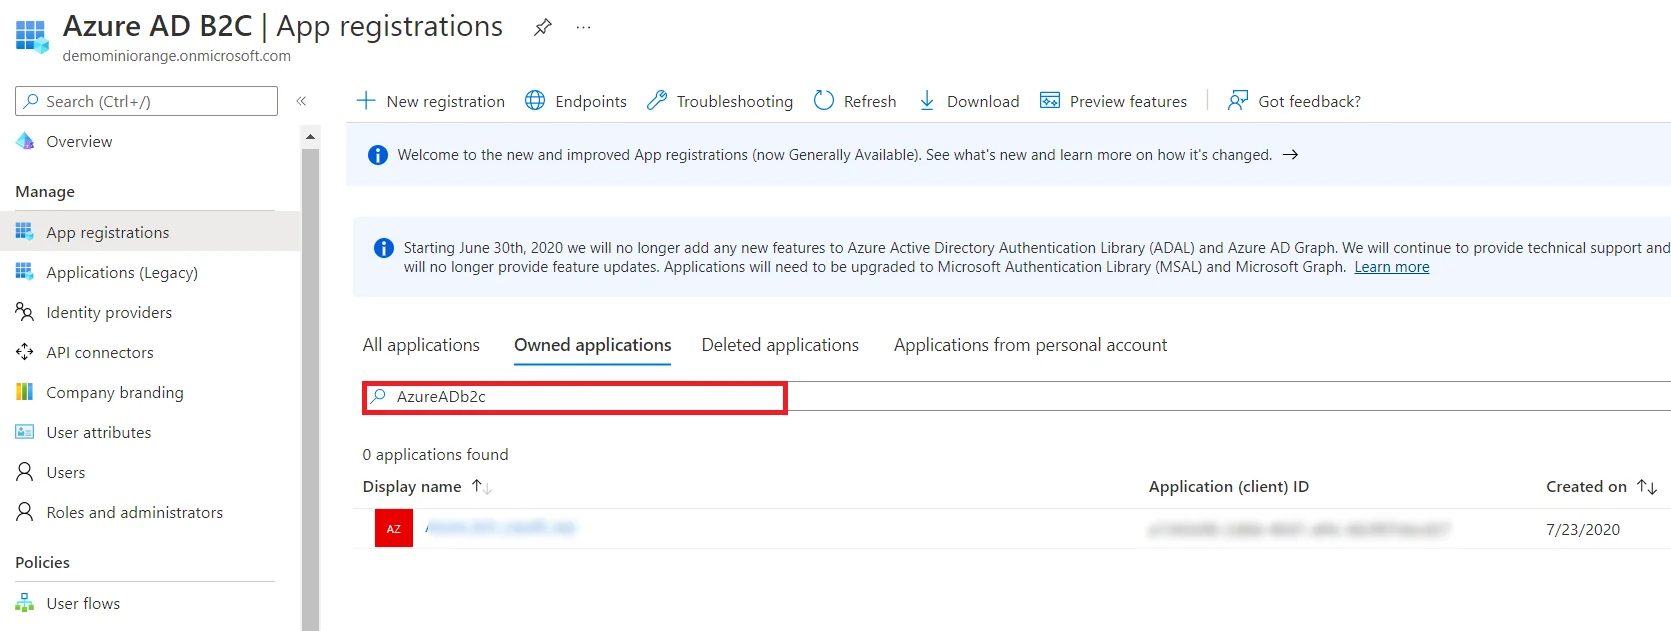
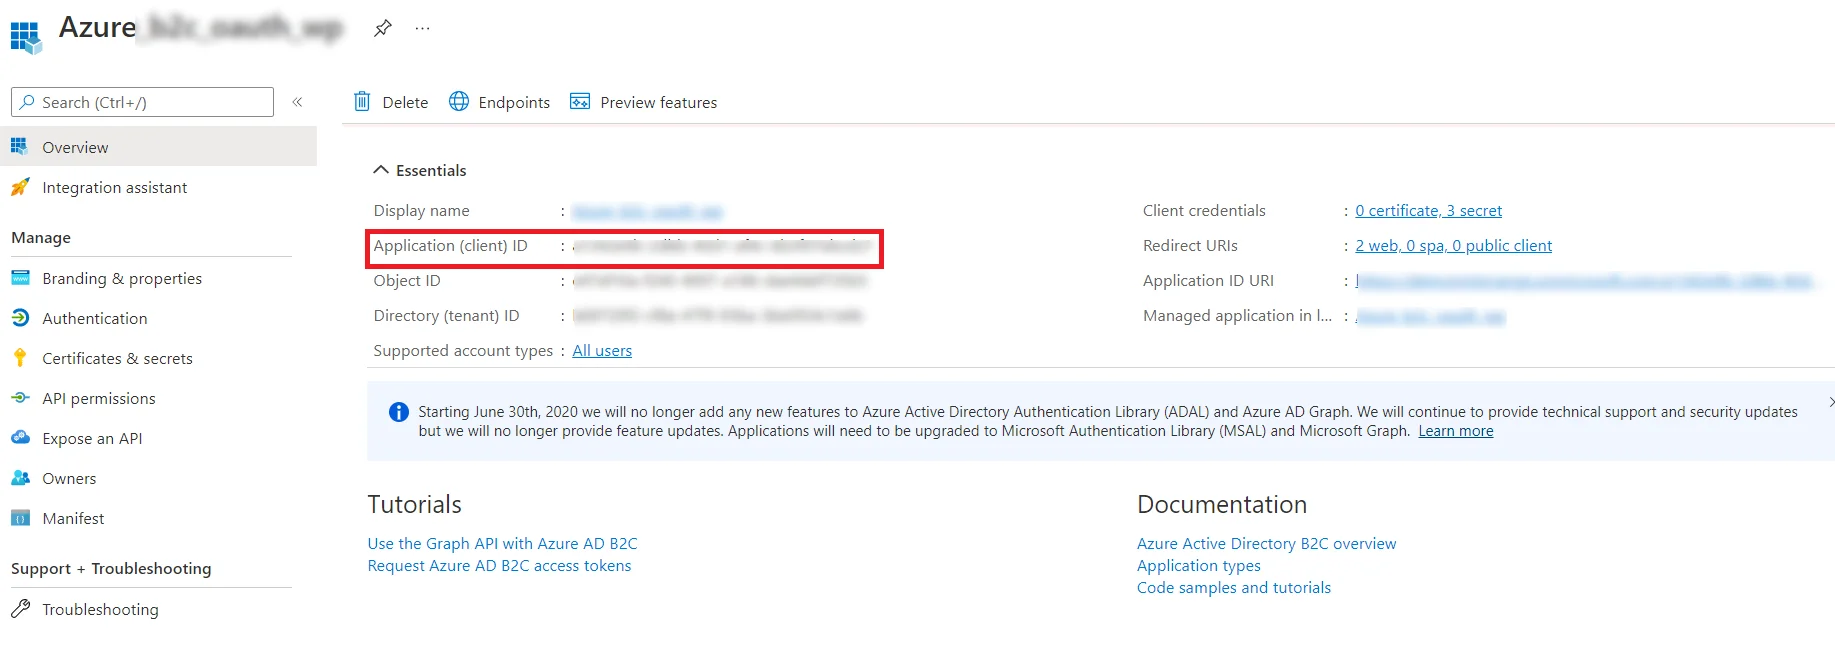
- Microsoft Entra ID (Azure AD) weist Ihrer Anwendung eine eindeutige Anwendungs-ID zu, die für die Konfiguration Ihrer Office 365-Integration für WordPress von entscheidender Bedeutung ist.
-
Das Anwendungs-ID Ihr Kunden-ID und der Verzeichnis-ID Ihr Mieter ID.
Hinweis: Halten Sie diese Werte bereit, da Sie sie zur Konfiguration des All-in-One Microsoft Office 365 Apps- Plugins benötigen.

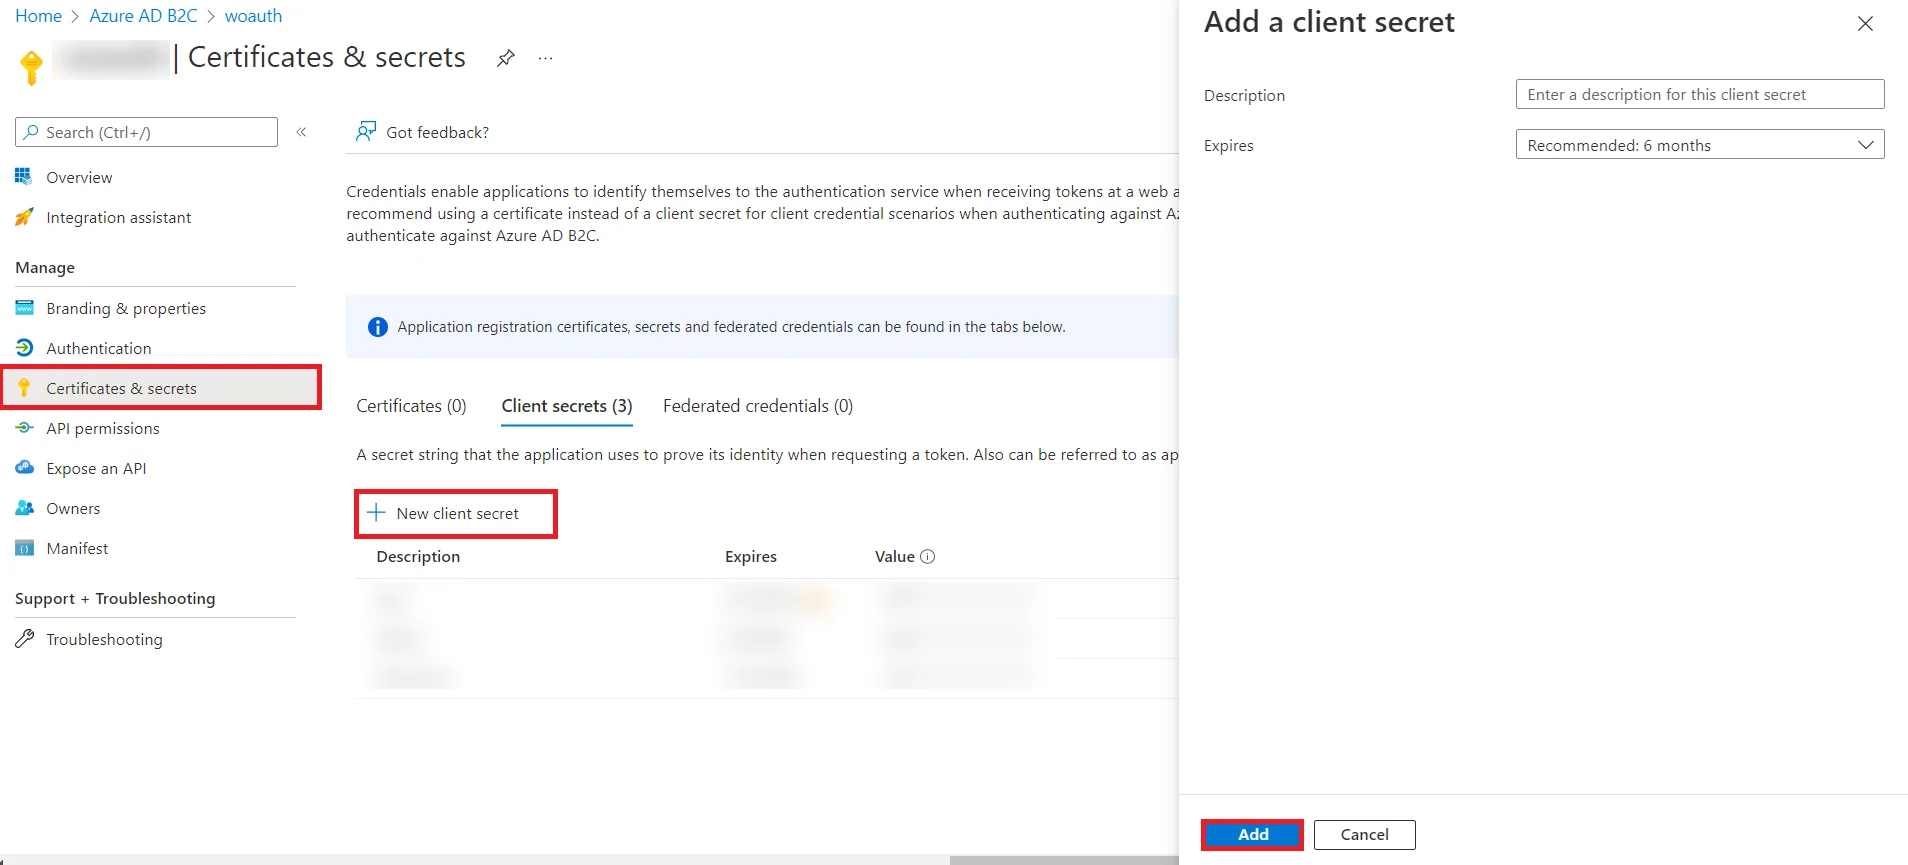
- Zurück Nach Zertifikate und Geheimnisse Klicken Sie im linken Navigationsbereich auf Neues Kundengeheimnis.
-
Enter Beschreibung und Ablaufzeit und klicken Sie auf ADD .

-
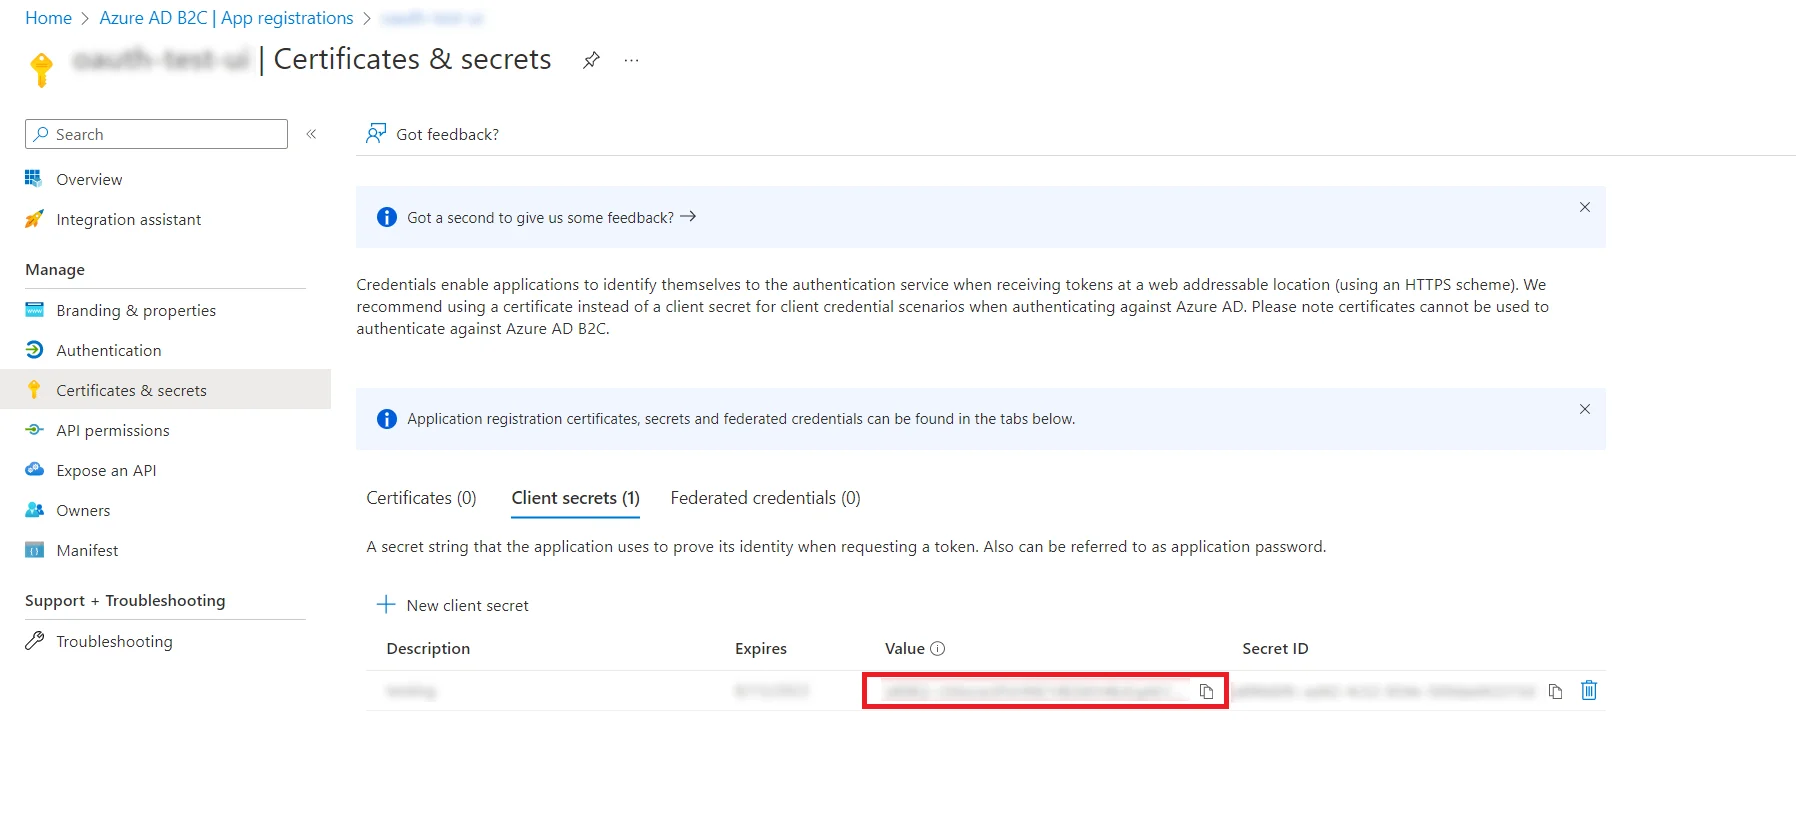
Kopieren Sie die geheimen Schlüssel Wert zum Abschluss Ihrer Office 365-Integrationseinrichtung für WordPress.
Hinweis: Wird später benötigt, um das Clientgeheimnis unter dem miniOrange All-in-One Microsoft Office 365 Apps Plugin zu konfigurieren.

Sie haben Microsoft Entra ID (Azure AD) erfolgreich als OAuth-Anbieter konfiguriert und ermöglichen so ein müheloses Azure AD OAuth Single Sign-On (SSO) und die Autorisierung Ihrer Benutzer beim Zugriff auf WordPress.
Schritt 2: Richten Sie WordPress als OAuth-Client ein
-
Unter dem EntraID (AzureAD) Navigieren Sie im Abschnitt zum Anwendung konfigurieren Tab.

-
Im Entra ID SSO-Konfigurationen Konfigurieren Sie im Abschnitt die folgenden Details:
App-Name anzeigen Ganz nach Ihrer Wahl Kunden-ID Zu unseren Stellenangeboten Kundengeheimnis Zu unseren Stellenangeboten Geltungsbereich openid Entra-ID Mieter-ID Zu unseren Stellenangeboten - Klicken Sie auf Einstellungen speichern.
-
Klicken Sie nun auf Testkonfiguration.
Hinweis: Sollten Sie bei der Konfiguration Ihrer Azure-Anwendung auf Probleme stoßen, klicken Sie bitte auf die Schaltfläche „Problembehandlung“ oder kontaktieren Sie uns unter samlsupport@xecurify.com.

Sie haben Microsoft Entra ID (Azure AD) erfolgreich als OAuth-Anbieter konfiguriert und ermöglichen so ein müheloses Azure AD OAuth Single Sign-On (SSO) und die Autorisierung für Ihre Benutzer, die auf WordPress zugreifen, dank einer nahtlosen Office 365-Integration für WordPress.
Schritt 3: Attributzuordnung
- Attributzuordnung Mit dieser Funktion können Sie die vom IDP während SSO gesendeten Benutzerattribute den Benutzerattributen bei WordPress zuordnen.
-
Im All-in-One-Apps für Microsoft Office 365 Plugin, gehen Sie zu Attribut-/Rollenzuordnung Tab und füllen Sie die aus Benutzername Felder in Attributzuordnung .
Hinweis: Für die SSO-Einrichtung ist eine Attributzuordnungskonfiguration erforderlich.

Falls Sie etwas suchen und es nicht finden können, senden Sie uns bitte eine E-Mail an samlsupport@xecurify.com.
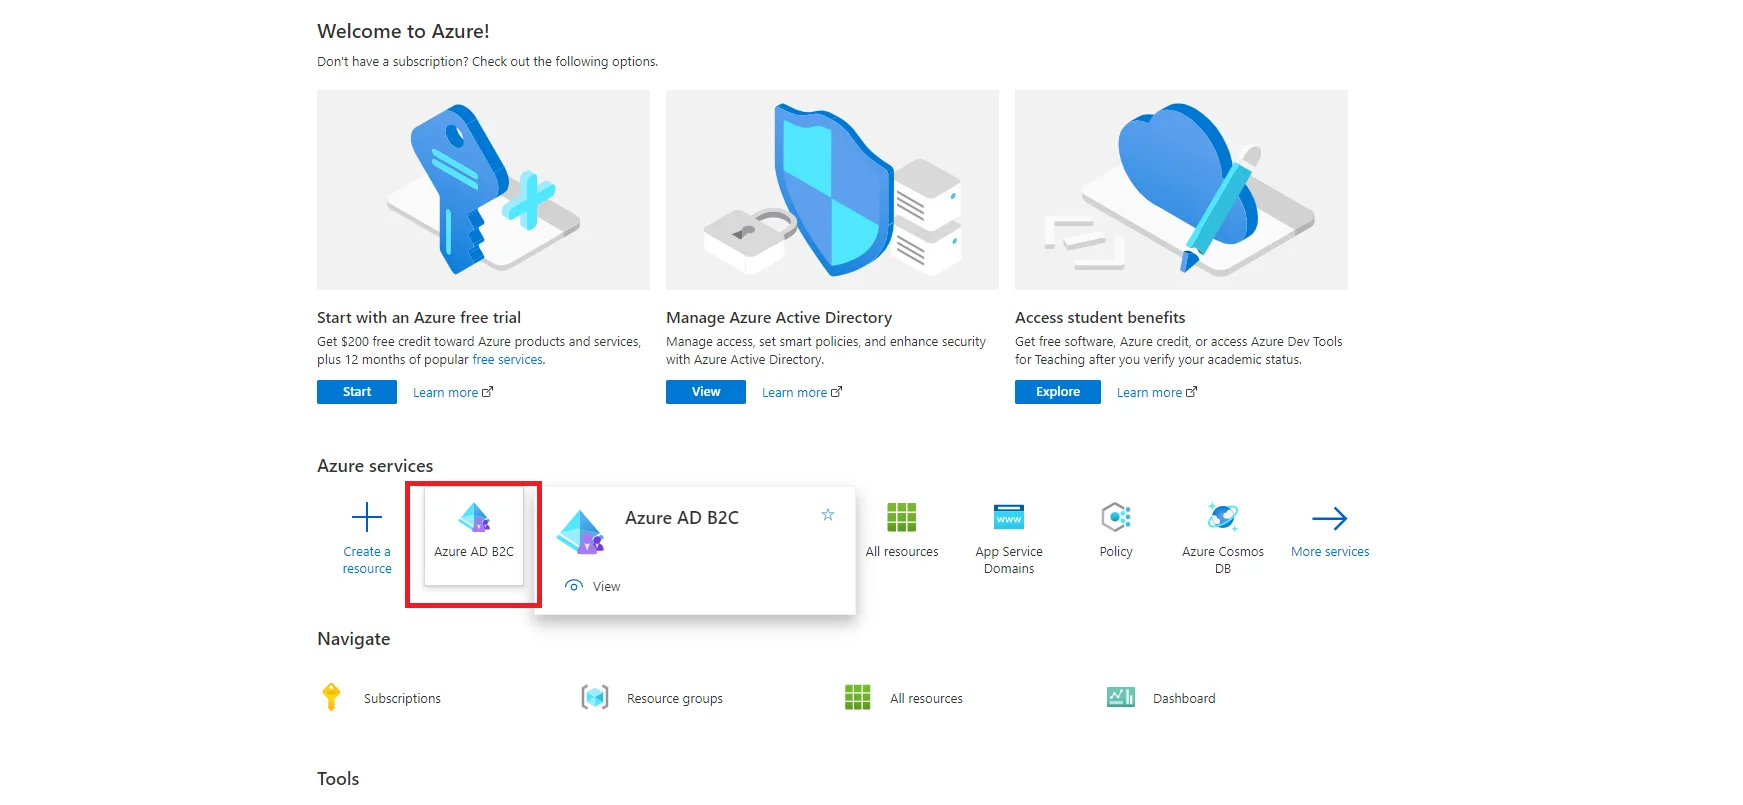
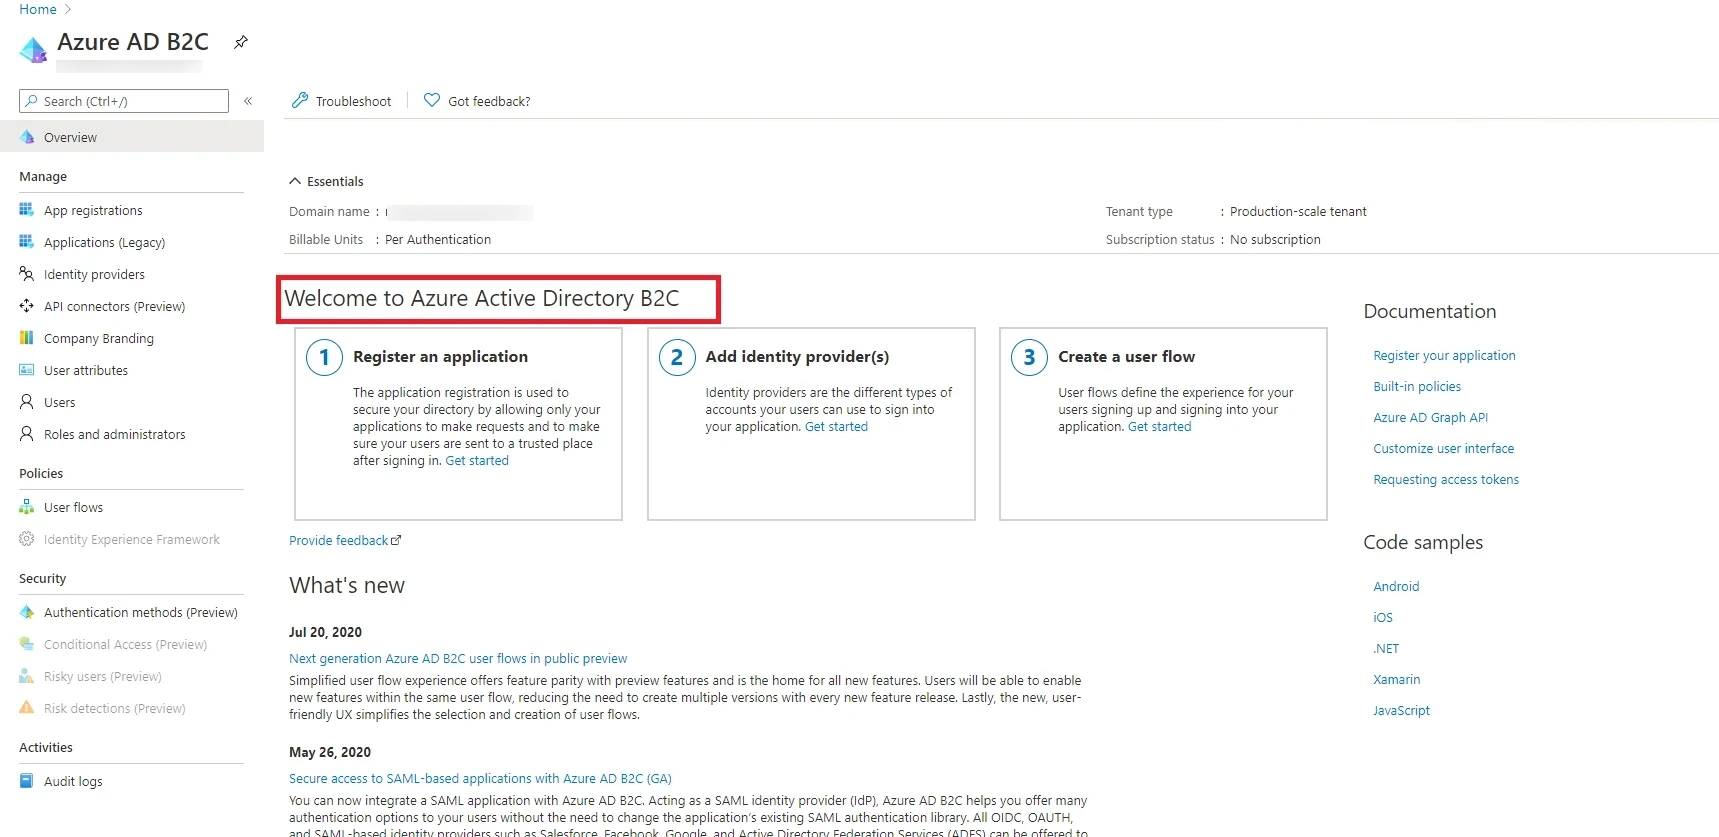
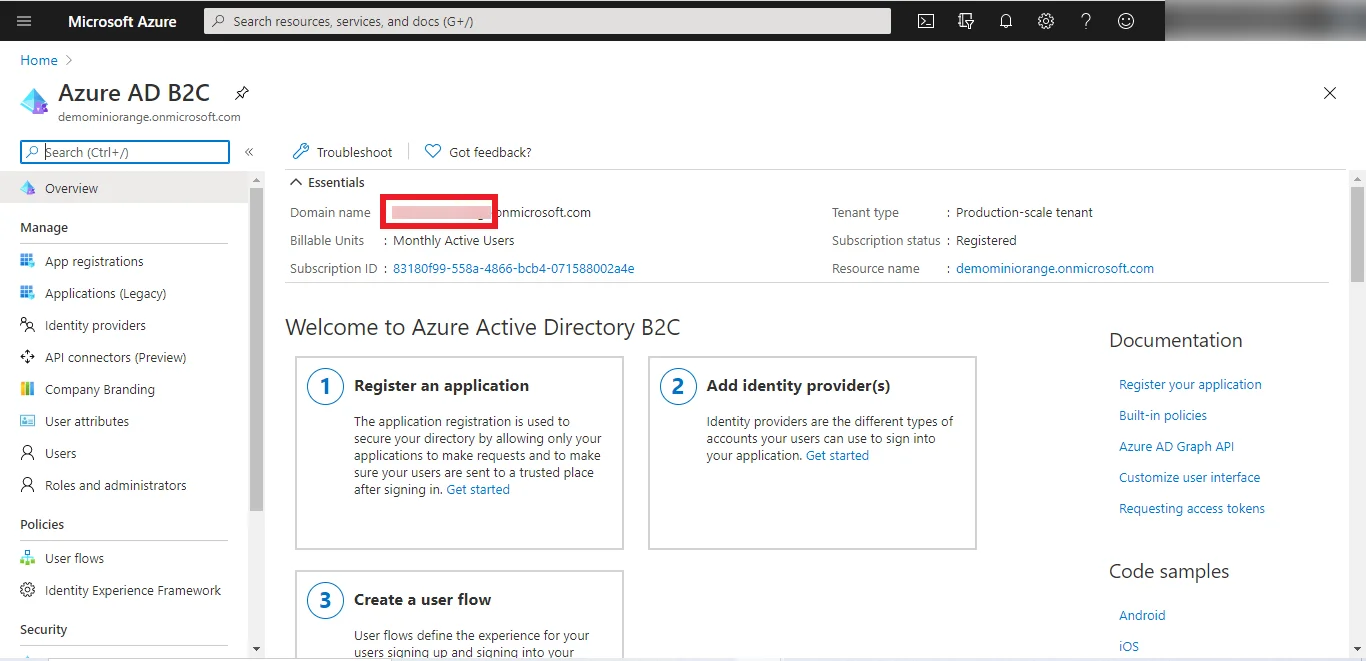
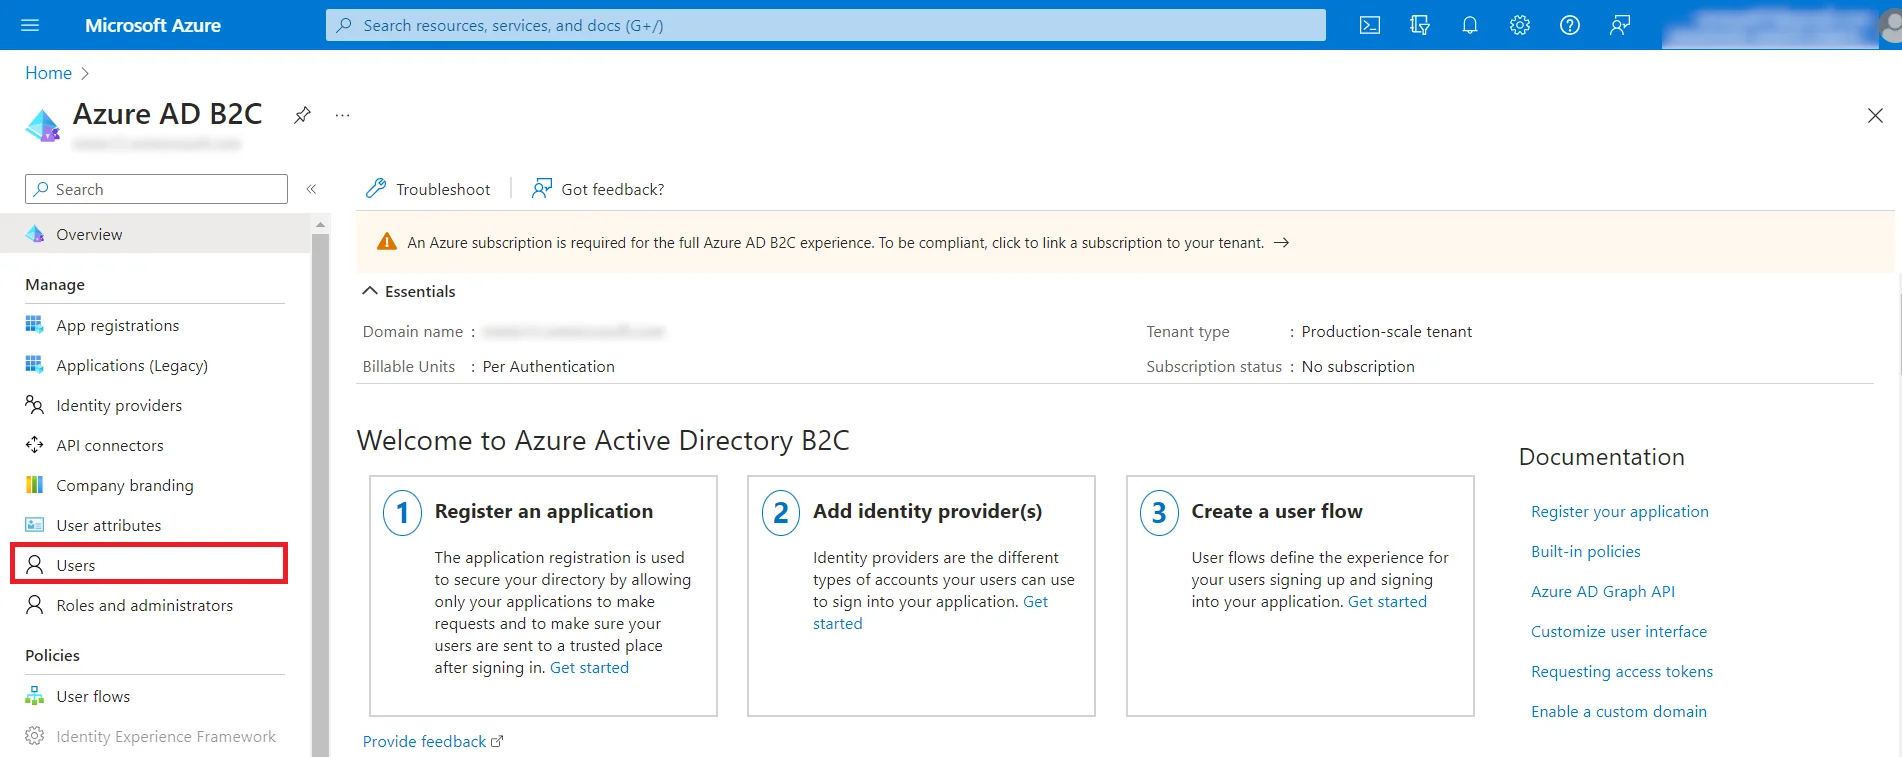
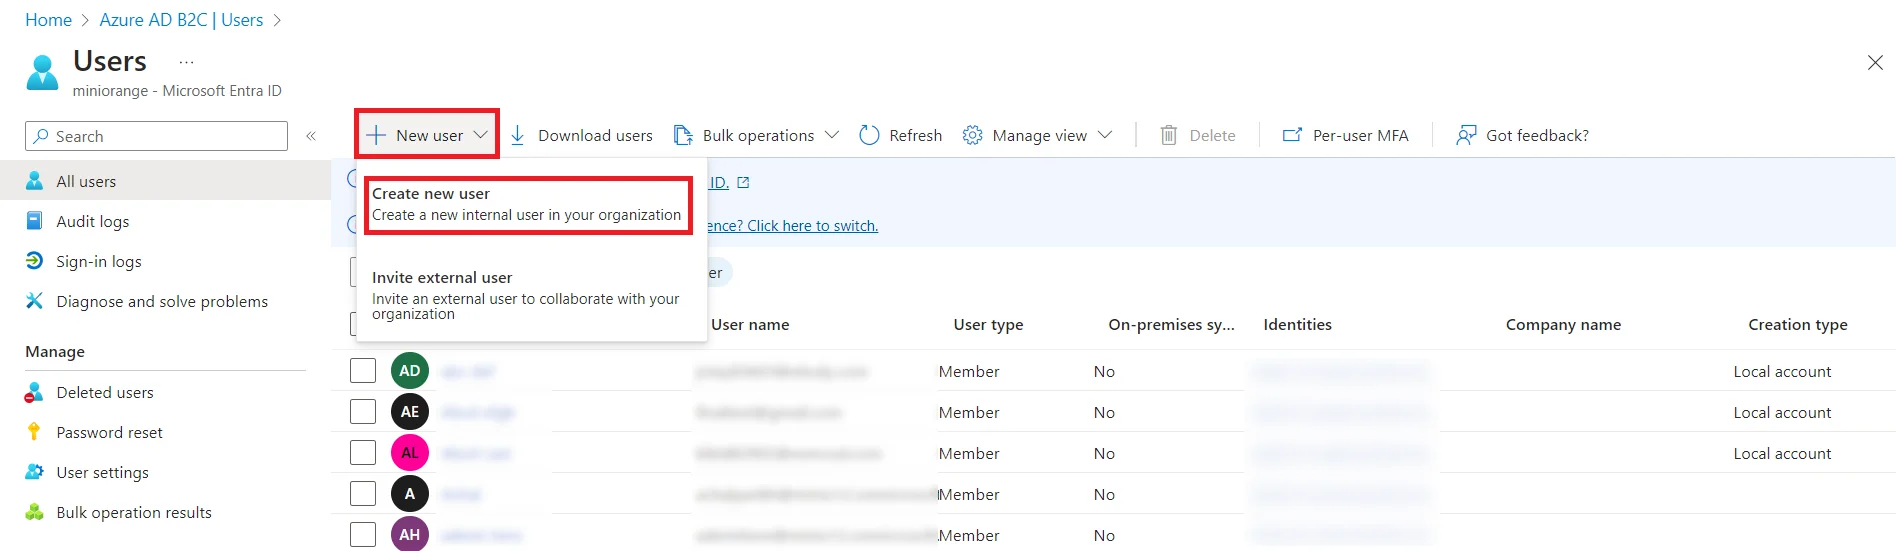

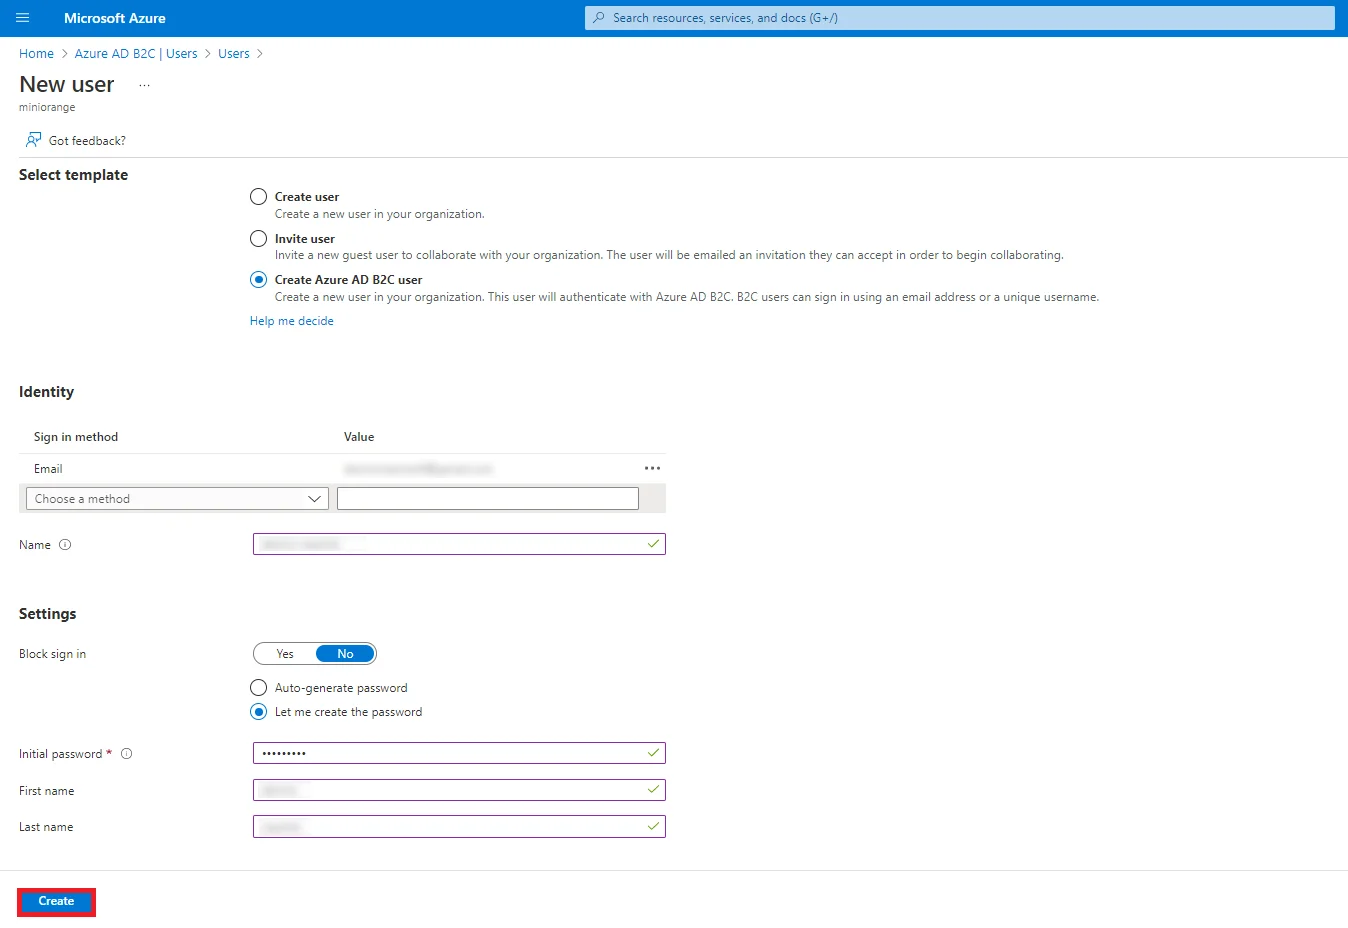
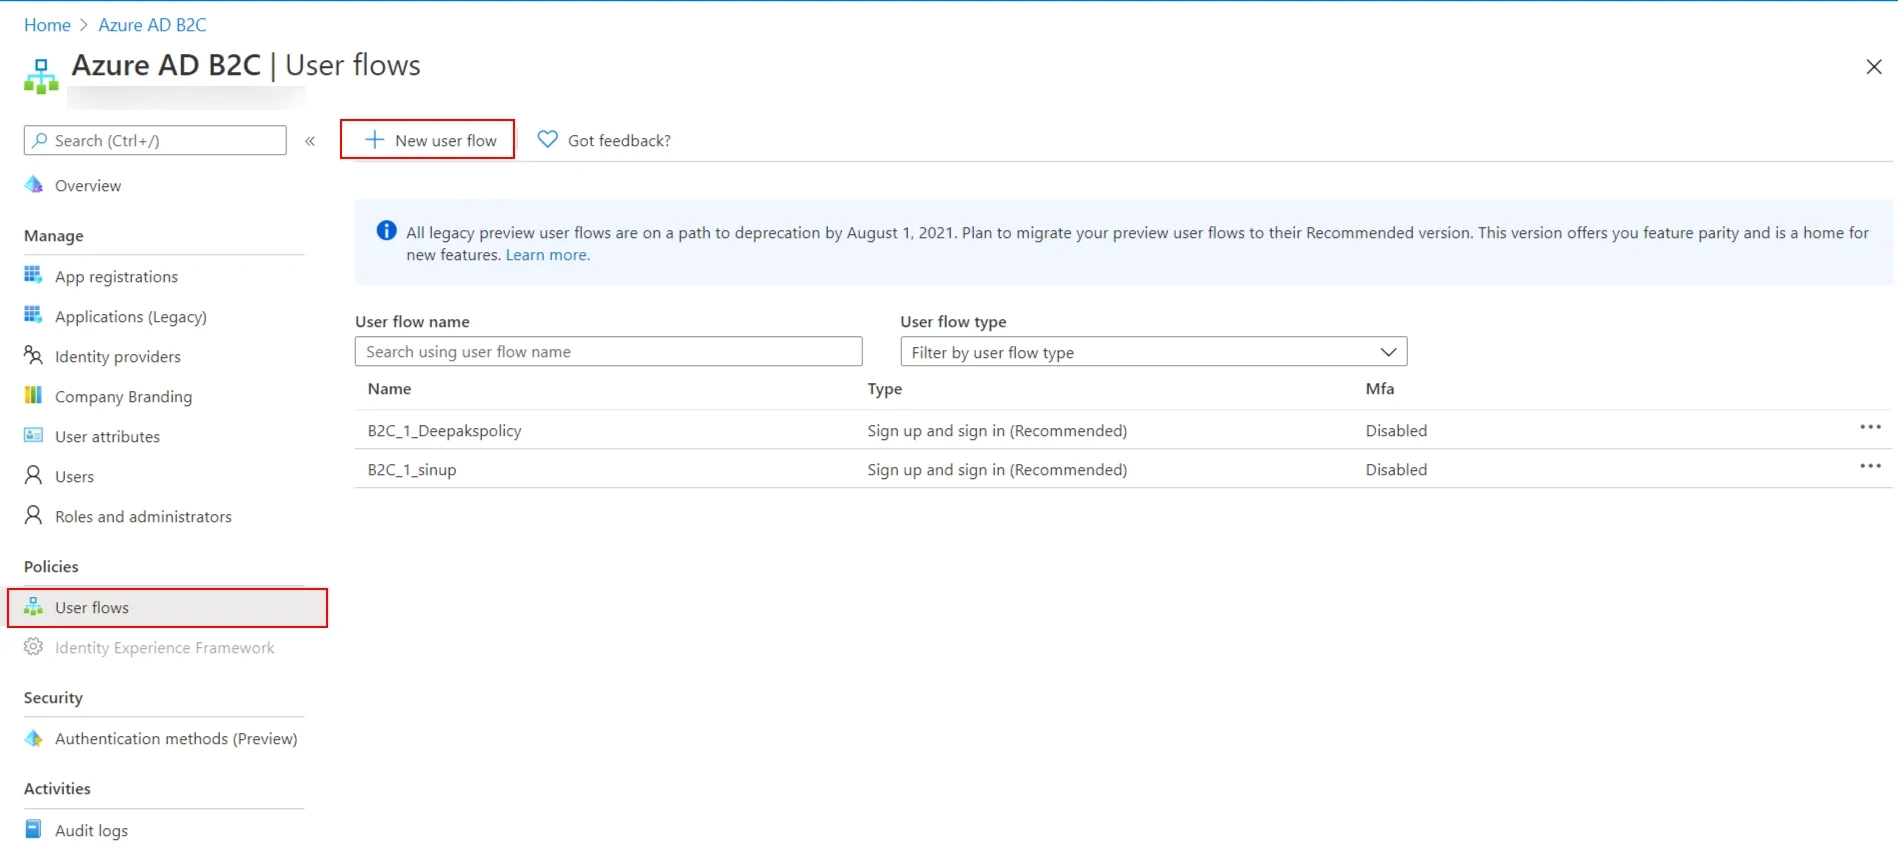
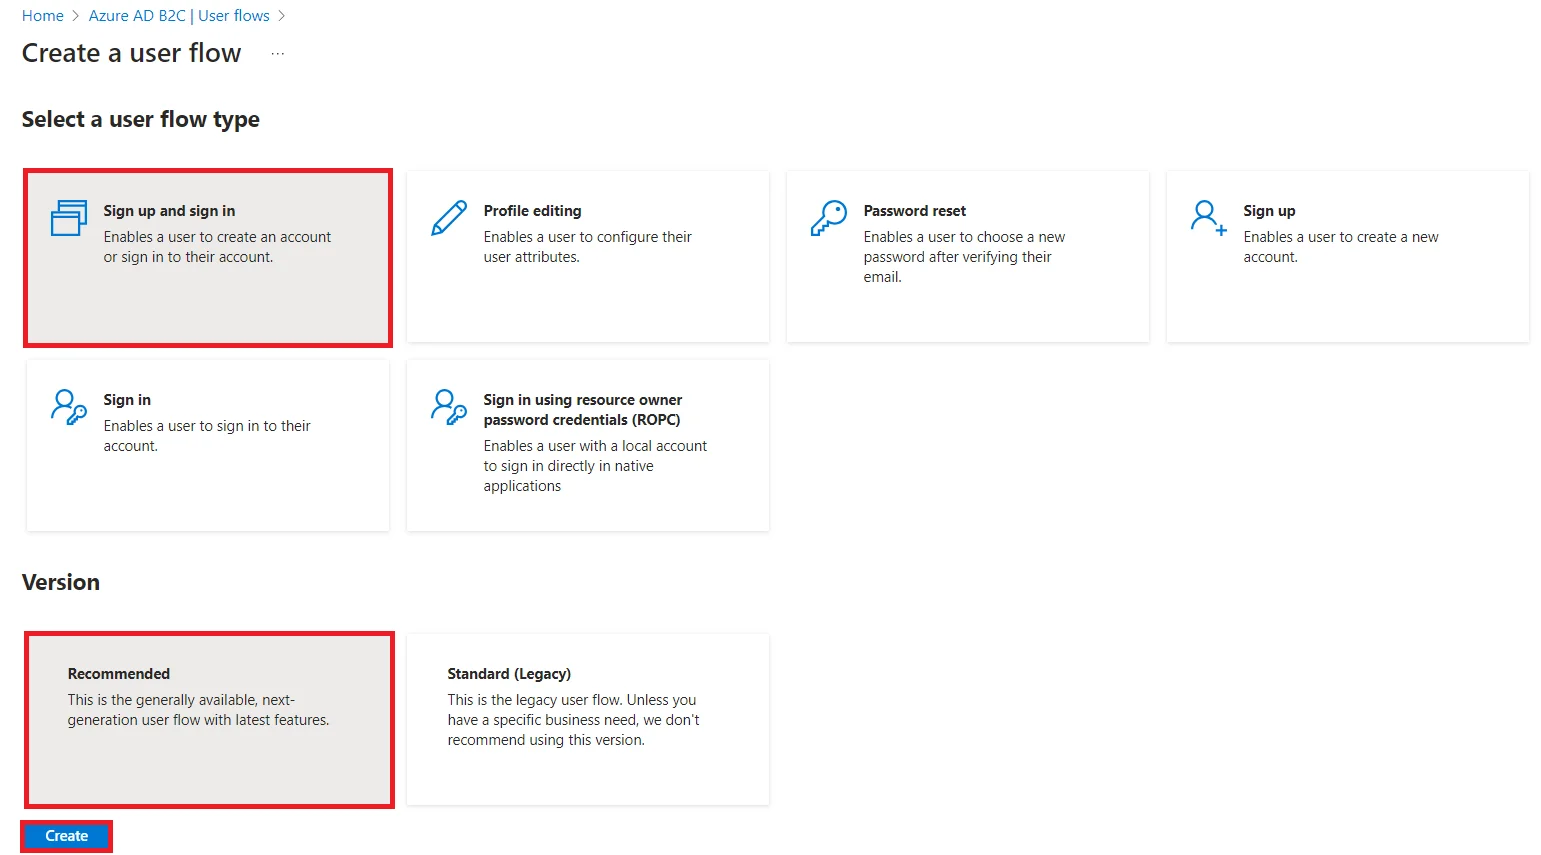
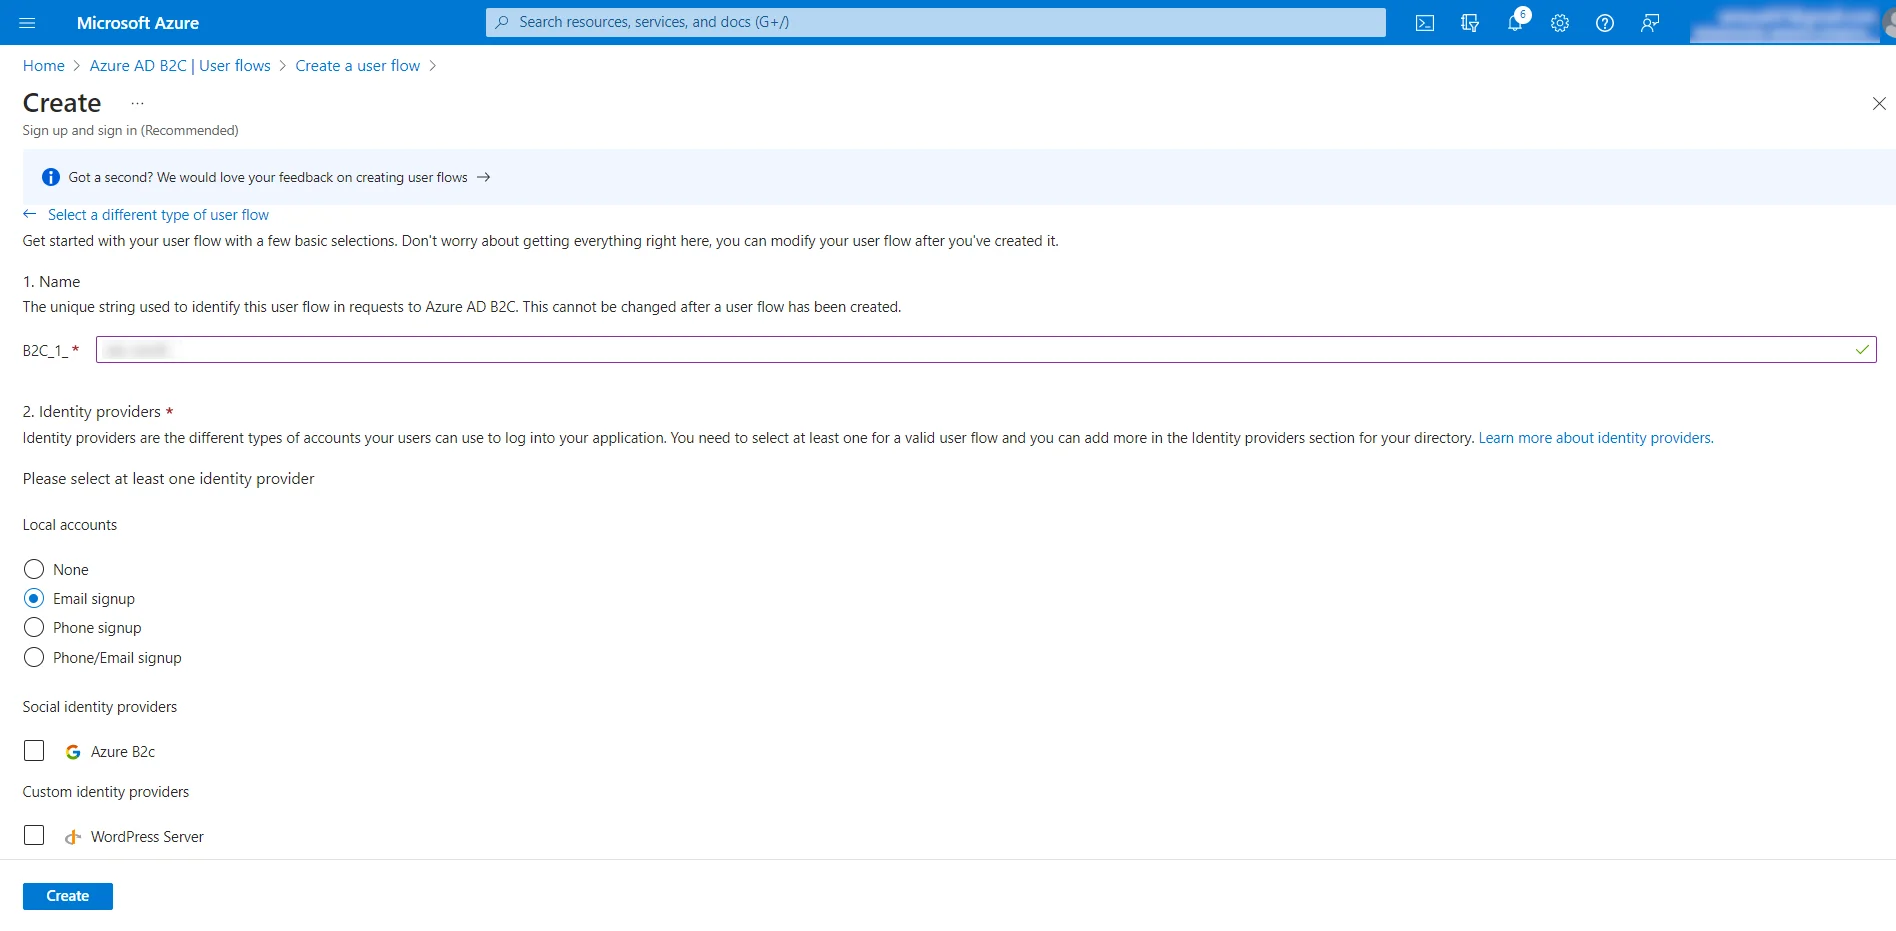
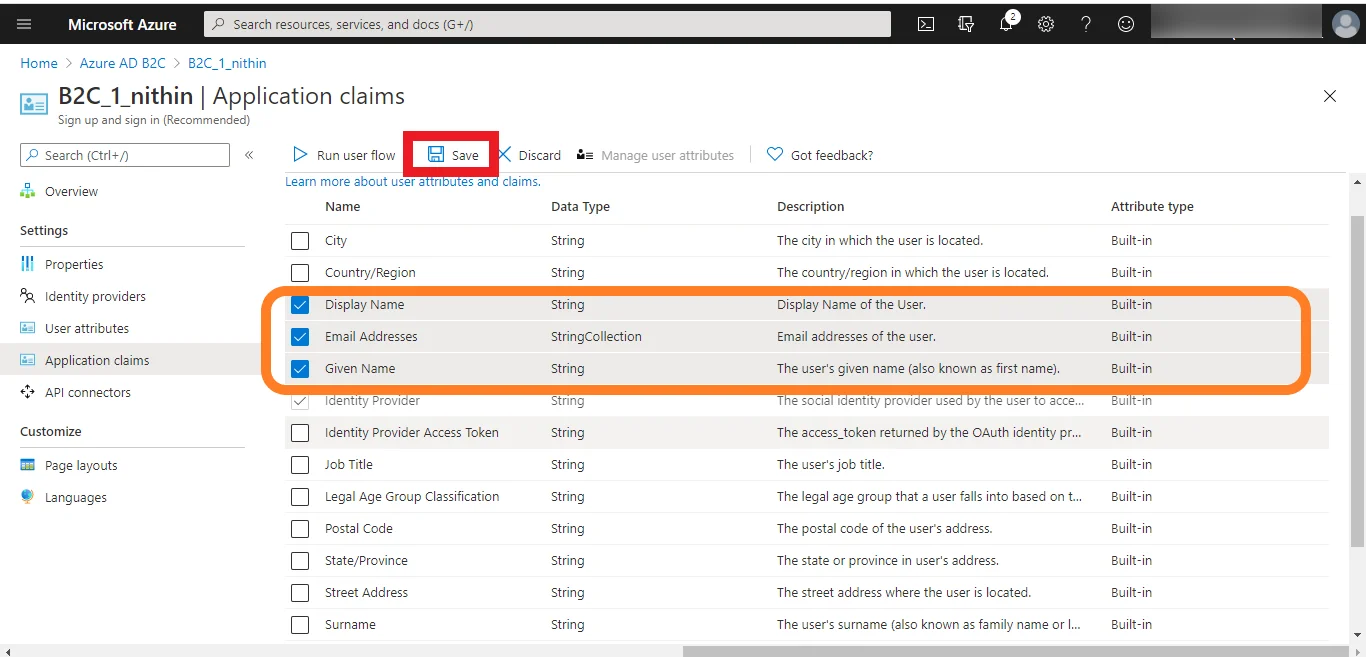


 Fügen Sie die Berechtigungen für Ihre konfigurierte Azure AD-Anwendung hinzu:


