Zwei-Faktor-Authentifizierung (2FA) für DotNetNuke (DNN) mit Duo Authenticator & Duo Push-Benachrichtigung | Sichere DNN-Anmeldung
Übersicht
Die Zwei-Faktor-Authentifizierung von DotNetNuke (DNN) ermöglicht es, die Standard-Anmeldeseite von DotNetNuke um eine zusätzliche Authentifizierungsebene zu erweitern. Mit Duo Authenticator bestätigen Nutzer ihre Anmeldung mithilfe eines sechsstelligen Passcodes, der in der Duo Mobile App generiert wird. Mit Duo Push Notification bestätigen Nutzer einfach eine Push-Benachrichtigung auf ihrem Mobilgerät, um die Authentifizierung abzuschließen. Beide Methoden bieten eine zuverlässige und benutzerfreundliche Sicherheitsebene zum Schutz der persönlichen Daten und Informationen der Nutzer. Unser Anbieter für die Zwei-Faktor-Authentifizierung von DotNetNuke (DNN) stellt verschiedene Authentifizierungsmethoden zur Verfügung, darunter Google Authenticator, Microsoft Authenticator, OTP per SMS, OTP per E-Mail, Duo Push Notification und Duo Authenticator.
Hinweis : Laden Sie den DNN 2FA-Authentifizierungsanbieter entsprechend Ihrem Tarif herunter – Testversion aus dem DNN Store oder Premium/Enterprise aus dem miniOrange-Portal ( Registerkarte „Downloads“ → „Plugin herunterladen“ ).
Premium- und Enterprise-Pläne – Im folgenden Screenshot sehen Sie, wie Sie das Plugin vom miniOrange-Portal herunterladen können.
Schritt 2: Installieren Sie das Plugin in DNN
Laden Sie das Installationspaket hoch dnn-two-factor-authentication-provider_xxx_install indem man hineingeht Einstellungen > Erweiterung > Erweiterung installieren.
Navigieren Sie zu der Installierte Erweiterungen Registerkarte, und wählen Sie Authentifizierungssysteme. Sie finden die miniOrange DNN 2FA-Authentifizierungsanbieter dort aufgeführt.
Klicken Sie auf das Bleistiftsymbol (siehe Abbildung unten), um mit der Konfiguration zu beginnen. DNN 2FA-Authentifizierungsanbieter.
Navigieren Sie zu der Site-Einstellungen Registerkarte zum Konfigurieren der DNN-2FA.
Um DNN 2FA zu aktivieren, folgen Sie den Anweisungen. Schritte zur Lizenzaktivierung und fahren Sie dann mit der Konfiguration fort.
Wenn der DNN 2FA-Konfigurationsbildschirm angezeigt wird unter Site-EinstellungenDer DNN 2FA-Authentifizierungsanbieter wurde erfolgreich installiert und ist bereit zur Konfiguration.
Duo-Authentifizierungsmethoden
Test
Unternehmen
Der Konfiguration Klicken Sie auf die Registerkarte Authentifikator-App und wählen Sie Duo-Authentifikator als Zwei-Faktor-Authentifizierungsmethode und klicken Sie auf die Schaltfläche „Konfigurieren“.
Um Ihr Gerät zu registrieren, scannen Sie den untenstehenden QR-Code mit dem Duo-Authentifikator-App oder verwenden Sie die Client-Geheimcode.
Nach dem Scannen des QR-Codes wird in der Duo Authenticator App ein sechsstelliger Token generiert. Bitte geben Sie den untenstehenden Code ein und klicken Sie auf das Verify zur Bestätigung.
Sobald die Duo Authenticator-Methode konfiguriert ist, kann sie für den Endbenutzer durch Klicken auf die Umschaltfläche aktiviert werden.
Aktivieren Sie den Umschaltknopf „2FA für Endbenutzer“.
Wenn Sie die Zwei-Faktor-Authentifizierung für Administratoren erzwingen möchten, aktivieren Sie die entsprechende Option. 2FA für Administratoren aktivieren Umschalten.
Um 2FA für die AD-Authentifizierung zu aktivieren, klicken Sie auf DNN AD-Anmeldung für Erweiterte Einstellungen und wählen Sie AD-Anmeldung.
Hinweis : Duo Push-Benachrichtigungen sind eine Funktion für Unternehmen und nicht in der Testversion verfügbar. Um Duo Push-Benachrichtigungen zu konfigurieren, wechseln Sie oben zum Tab „Unternehmen“ und folgen Sie den Anweisungen.
Der Konfiguration Klicken Sie auf die Registerkarte für die Schönheit
Bevor Sie die Duo-Authentifizierungsmethoden konfigurieren, geben Sie die von Duo Security bereitgestellten Duo-Anmeldeinformationen ein, einschließlich der Client-ID, Client-Geheimnis und Duo-API-Host, und klicken Sie dann auf Gespeichert.
Nach der Anmeldung melden Sie sich bitte im Duo-Portal an.
Gehen Sie zur Anwendungen Option im Menü auf der linken Seite und klicken Sie auf
Anwendungen Untermenü.
Klicken Sie auf Anwendung hinzufügen.
Suchen Sie nach Web-SDKUnd klicken Sie auf Speichern.
Geben Sie die erforderlichen Anwendungsdetails ein, z. B. den Anwendungsnamen und andere Konfigurationseinstellungen, und klicken Sie dann auf Gespeichert um die Anwendung zu erstellen.
Kopieren Sie nun die Integrationsschlüssel, Kundengeheimnis und API-Hostname.
Halten Sie diese Werte bereit, da sie zur Konfiguration der Duo-Authentifizierungsmethoden im DNN 2FA-Plugin benötigt werden.
Geben Sie die Kunden-ID das ist dasselbe wie Integrationsschlüssel, Kundengeheimnis und API-Hostname und klicken Sie auf Gespeichert Taste im nun erscheinenden Bestätigungsfenster nun wieder los.
Bitte wählen Sie die Duo-Authentifizierungsmethode aus, die Sie im DNN 2FA-Plugin konfigurieren möchten.
Authenticator-App auswählen:
Klicken Sie auf Einrichtung Schaltfläche für Duo-AuthentifikatorSiehe den untenstehenden Screenshot.
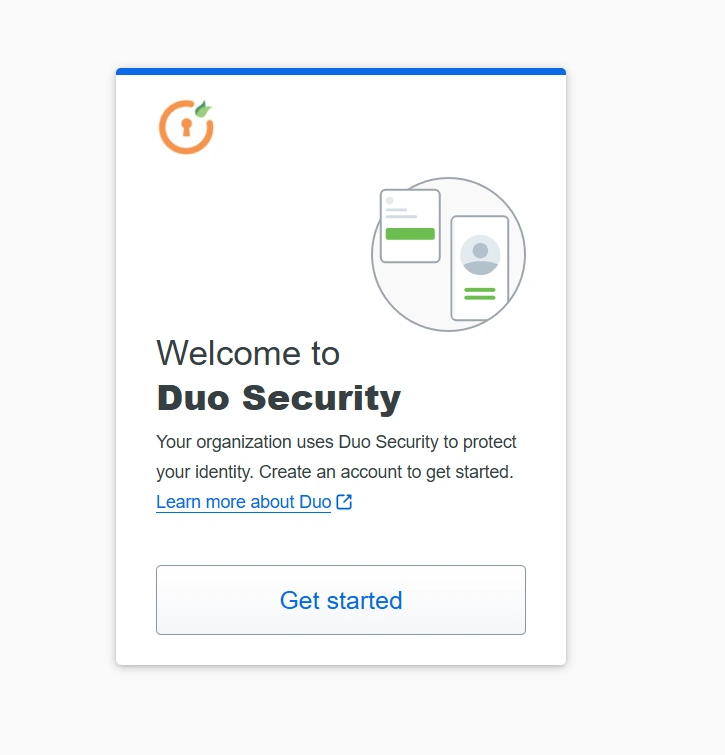
Wenn Ihr Konto nach dem Klicken auf die Schaltfläche „Konfigurieren“ in Duo nicht vorhanden ist, müssen Sie EinschreibenDer folgende Screenshot zeigt den Registrierungsbildschirm von Duo Authenticator.
Nachdem Sie auf „Registrieren“ geklickt haben, werden Sie aufgefordert, Ihr Konto bei Duo Security einzurichten.
Klicken Sie auf Los geht´s .
Wähle aus Duo Mobile .
Wählen Sie die Landesvorwahl und geben Sie Ihre Telefonnummer ein.
Klicken Sie dann auf die Fortfahren .
Scannen Sie den QR-Code mit der mobilen Duo-App.
Sie haben Duo Authenticator erfolgreich eingerichtet und damit den ersten Schritt des Prozesses abgeschlossen.
In der Duo Mobile-App wird ein sechsstelliger Passcode generiert. Geben Sie den generierten Passcode in das dafür vorgesehene Feld ein und klicken Sie auf „Weiter“. Bestätigen Schaltfläche zum Überprüfen und Abschließen der Duo Authenticator-Konfiguration.
Sobald die Duo Authenticator-Methode konfiguriert ist, kann sie für den Endbenutzer durch Klicken auf die Umschaltfläche aktiviert werden.
Klicken Sie auf Einrichtung Schaltfläche für Duo Push-BenachrichtigungSiehe den untenstehenden Screenshot.
Wenn Ihr Konto nach dem Klicken auf die Schaltfläche „Konfigurieren“ in Duo nicht vorhanden ist, müssen Sie EinschreibenDer folgende Screenshot zeigt den Anmeldebildschirm für Duo Push-Benachrichtigungen.
Nachdem Sie auf „Registrieren“ geklickt haben, werden Sie aufgefordert, Ihr Konto bei Duo Security einzurichten.
Klicken Sie auf Los geht´s .
Wähle aus Duo Mobile .
Wählen Sie die Landesvorwahl und geben Sie Ihre Telefonnummer ein.
Klicken Sie dann auf die Fortfahren .
Scannen Sie den QR-Code mit der mobilen Duo-App.
Sie haben Duo Mobile erfolgreich eingerichtet und damit den ersten Schritt des Prozesses abgeschlossen.
Klicken Sie auf Testen der Push-Benachrichtigung Schaltfläche. Sie erhalten eine Duo-Push-Benachrichtigung in Ihrer mobilen App.
Nach der Freigabe der Push-Benachrichtigungen ist die Methode konfiguriert und kann für den Endbenutzer aktiviert werden.
Um die Methode für den Endbenutzer zu aktivieren, klicken Sie auf den Umschalter.
Aktivieren Sie den Umschaltknopf „2FA für Endbenutzer“.
Wenn Sie die Zwei-Faktor-Authentifizierung für Administratoren erzwingen möchten, aktivieren Sie die entsprechende Option. 2FA für Administratoren aktivieren Umschalten.
Um 2FA für die AD-Authentifizierung zu aktivieren, klicken Sie auf DNN AD-Anmeldung für Erweiterte Einstellungen und wählen Sie AD-Anmeldung.
Erweiterte Einstellungen
Wenn Sie erweiterte Einstellungen anwenden oder Änderungen an der 2FA-Funktionalität vornehmen möchten, können Sie über die Registerkarte „Erweiterte Einstellungen“ und den Abschnitt „Anpassung“ Funktionen wie rollenbasierte 2FA, alternative Anmeldemethoden, vertrauenswürdige Geräte, Branding und Styling konfigurieren.
Rollenbasierte 2FA
Diese Funktion ermöglicht es Administratoren, die Zwei-Faktor-Authentifizierung für bestimmte Benutzerrollen im DNN-Portal zu erzwingen.
Aktivieren Sie die Rollenbasierte 2FA Schalter zum Aktivieren der rollenbasierten Zwei-Faktor-Authentifizierung.
Wenn Sie die Zwei-Faktor-Authentifizierung für Rollen ohne Rollenzuordnung überspringen möchten, aktivieren Sie die entsprechende Option. "Zwei-Faktor-Authentifizierung für Rollen ohne Zuordnung überspringen" Umschaltknopf.
Klicken Sie auf Rollen hinzufügen Schaltfläche zum Auswählen und Konfigurieren der Rollen, für die Sie die Zwei-Faktor-Authentifizierung erzwingen möchten.
Von dem Wählen Sie Rolle aus Wählen Sie im Dropdown-Menü die Rolle aus, für die Sie die Zwei-Faktor-Authentifizierung aktivieren möchten, und folgen Sie dann der TFA-Methoden auswählen Wählen Sie im Dropdown-Menü die TFA-Methoden aus, die Sie speziell für die ausgewählte Rolle aktivieren möchten, und nicht alle anderen Methoden.
Nachdem Sie die Rolle und die TFA-Methoden konfiguriert haben, klicken Sie auf die Gespeichert Schaltfläche, um die Einstellungen anzuwenden.
Backup-Anmeldemethode
Diese Funktion ermöglicht es Benutzern, sich mit alternativen Authentifizierungsmethoden anzumelden, falls ihre primäre 2FA-Methode nicht verfügbar ist.
Hinweis: Diese Methode ist für die Verwendung durch Nur für Administratoren.
Benutzer können sich entweder über die folgenden Wege anmelden: Backup-Codes or OTP über E-Mail als alternative Anmeldemethoden, wenn die primäre Zwei-Faktor-Authentifizierung nicht verfügbar ist.
Aktivieren Sie die Umschalter für Backup-Code und OTP über E-Mail um diese alternativen Anmeldemethoden zu aktivieren.
Ihre Backup-Codes finden Sie unter 'Backup-Codes' Tab. Jeder Code kann nur einmal verwendet werden, Sie können sie aber auch für die spätere Verwendung herunterladen.
Wenn Sie sich anmelden und zur Zwei-Faktor-Authentifizierung aufgefordert werden, können Sie, falls das Gerät, auf dem Sie das Einmalpasswort (OTP) erhalten (z. B. Mobiltelefon), nicht verfügbar ist, auf die entsprechende Schaltfläche klicken. 'Gerät vergessen? Wählen Sie eine alternative Anmeldeoption.' Link zur Verwendung der alternativen Anmeldemethode.
Auswählen 'Backup-Code verwenden' or 'Einmalcode per E-Mail verwenden' zur Authentifizierung, falls Ihre primäre 2FA-Methode nicht verfügbar ist.
Geben Sie den Backup-Code in das dafür vorgesehene Feld ein und klicken Sie auf „Weiter“. 'Verifizieren' um den Authentifizierungsprozess abzuschließen.
Vertrauensgerät (Mich erinnern)
Diese Funktion ermöglicht es Benutzern, ihr Gerät als vertrauenswürdig zu kennzeichnen, sodass sie die 2FA-Verifizierung für einen bestimmten Zeitraum auf diesem Gerät überspringen können.
Aktivieren Sie die Gerät als vertrauenswürdig ein-/ausschalten Knopf drücken und einstellen Vertrauensdauer (Tage) wie lange das Gerät gespeichert werden soll.
Aktivieren Sie die Zwei-Faktor-Authentifizierung beim Browserwechsel anfordern Kontrollkästchen zur Aufforderung der Zwei-Faktor-Authentifizierung (2FA) beim Anmelden von einem anderen Browser, und klicken Sie auf Einstellungen speichern um die Änderungen zu übernehmen.
Wenn diese Option deaktiviert ist, wird bei einem Browserwechsel keine Zwei-Faktor-Authentifizierung (2FA) angefordert, und die Benutzer können ohne zusätzliche Verifizierung fortfahren.
Wenn sich der Endbenutzer anmeldet, wird ihm die Option „Diesem Gerät vertrauen“ angezeigt. Hier kann er „Ja“ auswählen, um die Zwei-Faktor-Authentifizierung auf diesem Gerät für die angegebene Dauer zu überspringen, oder „Nein“, um mit der regulären Verifizierung fortzufahren.
Einrichtungsfrist
Die Einrichtungsfrist gibt Nutzern eine begrenzte Anzahl an Versuchen oder Zeit, die Zwei-Faktor-Authentifizierung (2FA) einzurichten. Während dieser Zeit können sie sich anmelden, ohne die 2FA abzuschließen.
Mach das ... an Einrichtungsfrist Umschalten, dann auswählen Anzahl der Versuche einrichten (Anzahl der zulässigen Anmeldeversuche zur Einrichtung der Zwei-Faktor-Authentifizierung) oder Einrichtungszeitraum (Zeitdauer für die Einrichtung), geben Sie den Wert ein und klicken Sie auf Speichern.
Wenn sich Endbenutzer anmelden, sehen sie die Aufforderung zur Einrichtung der Zwei-Faktor-Authentifizierung mit einem "Vorläufig überspringen" .
Diese Option wird basierend auf der konfigurierten Kulanzfrist angezeigt, d. h. sie erscheint für die definierte Anzahl von Versuchen oder innerhalb der festgelegten Zeitspanne.
Anpassung des Markenlogos
Standardmäßig ist das miniOrange-Logo ausgewählt. Wenn Sie Ihr eigenes Logo verwenden möchten, klicken Sie auf Wählen Sie Datei und hochladen.
Alternativ können Sie die Logo-URL in das dafür vorgesehene Feld eingeben und auf die Schaltfläche klicken. Gespeichert .
Wenn Sie die Änderungen rückgängig machen möchten, klicken Sie auf die Schaltfläche Zurücksetzen .
Markennamenanpassung
Diese Funktion ist nur für Authentifizierungs-Apps anwendbar.
Geben Sie den gewünschten Markennamen in das Feld ein und klicken Sie auf die Schaltfläche. Gespeichert Schaltfläche. Dieser Name wird während des 2FA-Prozesses in der Authentifizierungs-App angezeigt.
CSS-Anpassung für Branding
Fügen Sie Ihr Benutzerdefinierte CSS im bereitgestellten Editor können Sie das Erscheinungsbild von Elementen wie Logo, Schaltflächen und Layout auf den 2FA-Seiten anpassen.
Sie können die aufgelisteten CSS-Selektoren verwenden (z. B. #logoDisplay, .mo-btn-primary, etc.), um bestimmte Komponenten gezielt anzusprechen und zu gestalten.
Klicken Sie auf Gespeichert Schaltfläche, um die Änderungen zu übernehmen.