Suchergebnisse :

×

DNN OAuth Single Sign-On-Einrichtungshandbücher

Wählen Sie Ihren OAuth-Server, um Single Sign-On (SSO) zu konfigurieren.

Sie können Ihren Identitätsanbieter nicht finden? Kontaktieren Sie uns unter dnnsupport@xecurify.com und wir helfen Ihnen umgehend bei der Einrichtung von DNN OAuth SSO mit Ihrem Identitätsanbieter.

Konnten Sie Ihren IdP nicht finden?

Kontaktieren Sie uns unter dnnsupport@xecurify.com und wir helfen Ihnen im Handumdrehen bei der Einrichtung von DNN OAuth SSO mit Ihrem Identitätsanbieter (IdP).
Schritte zum Konfigurieren des DNN OAuth Single Sign-On (SSO)-Authentifizierungsanbieters

Schritt 1: Laden Sie den Authentifizierungsanbieter in DotNetNuke herunter und installieren Sie ihn.

  • Herunterladen das Paket für den DNN OAuth Single Sign-On (SSO)-Authentifizierungsanbieter.
  • Laden Sie das Installationspaket dnn-oauth-single-sign-on_xxx_Install hoch, indem Sie hineingehen Einstellungen > Erweiterung > Erweiterung installieren.
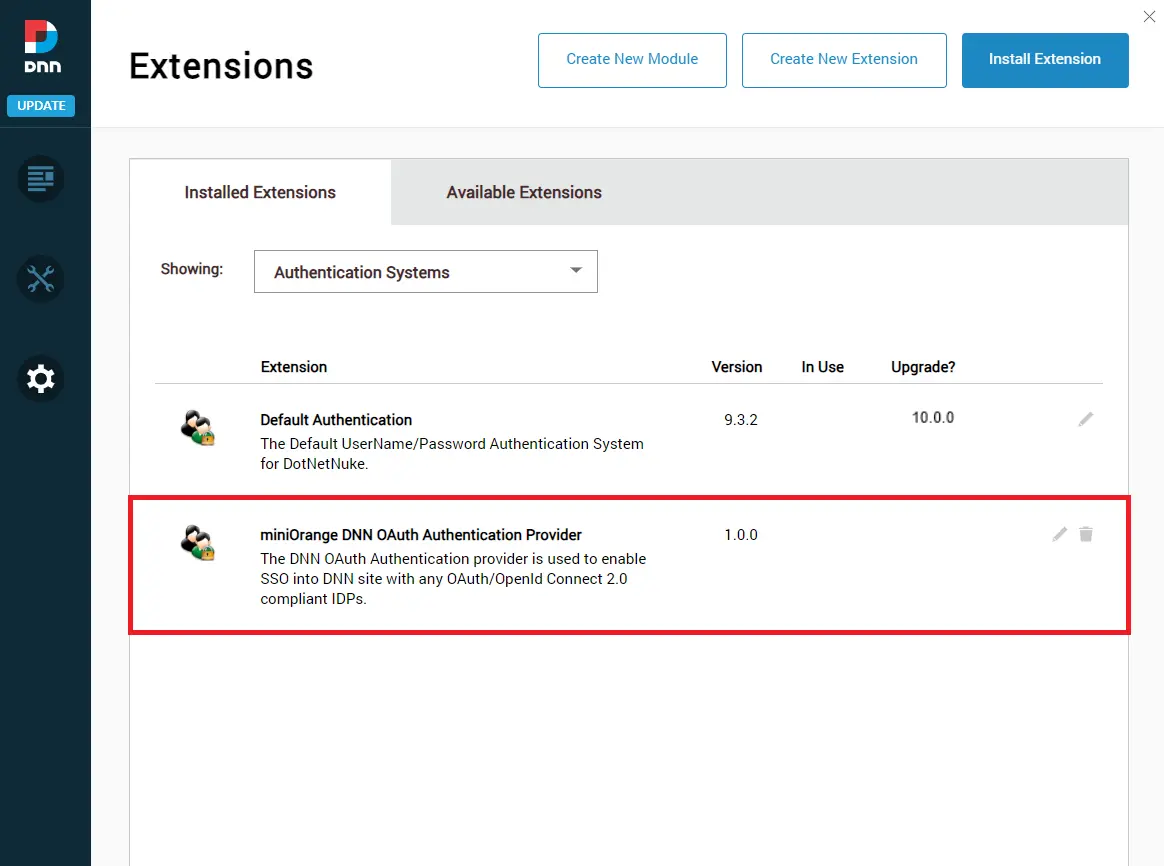
  • Jetzt unter der Registerkarte „Installierte Erweiterungen“. wählen Authentifizierungssysteme. Hier können Sie die sehen miniOrange DNN OAuth-Authentifizierungsanbieter.
  • DNN OAuth SSO – Authentifizierungsanbieter
  • Klicken Sie einfach auf das Stiftsymbol, wie im Bild unten gezeigt, um den DNN OAuth-Authentifizierungsanbieter zu konfigurieren.
  • DNN OAuth SSO – Bleistiftsymbol des Authentifizierungsanbieters
  • Gehen Sie nun zur Registerkarte „Site-Einstellungen“. Hier sehen Sie das Dashboard des DNN OAuth Authentication Providers.
  • DNN OAuth SSO - Dashboard des Authentifizierungsanbieters
  • Sie haben die Installation des Authentifizierungsanbieters auf Ihrer DNN-Site abgeschlossen.

Schritt 2: Authentifizierungsanbieter für die Einrichtung von OAuth Single Sign-On (SSO) konfigurieren

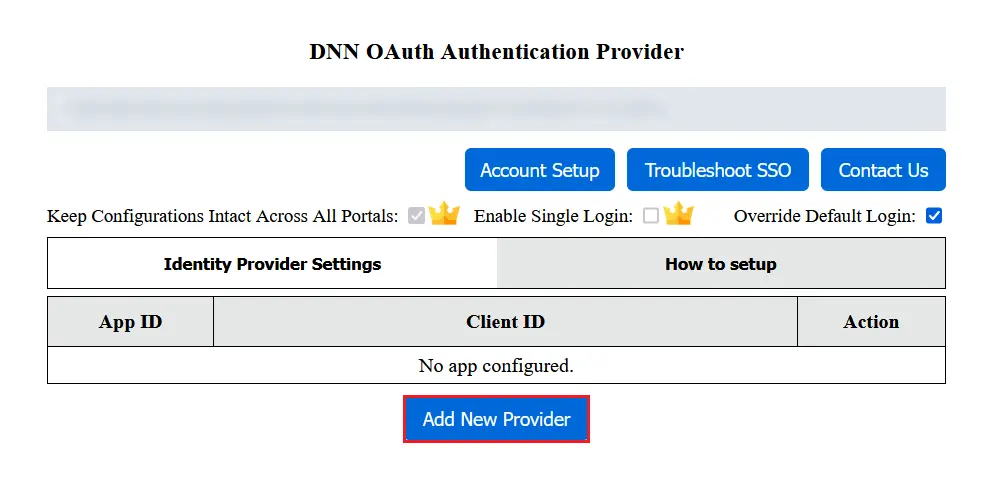
  • Um die Anwendung im Authentifizierungsanbieter zu konfigurieren, klicken Sie auf der Registerkarte „Einstellungen des Identitätsanbieters“ auf die Schaltfläche „Neuen Anbieter hinzufügen“.
  • DNN OAuth SSO – neuen IDP hinzufügen

    Wählen Sie Ihren Identitätsanbieter aus
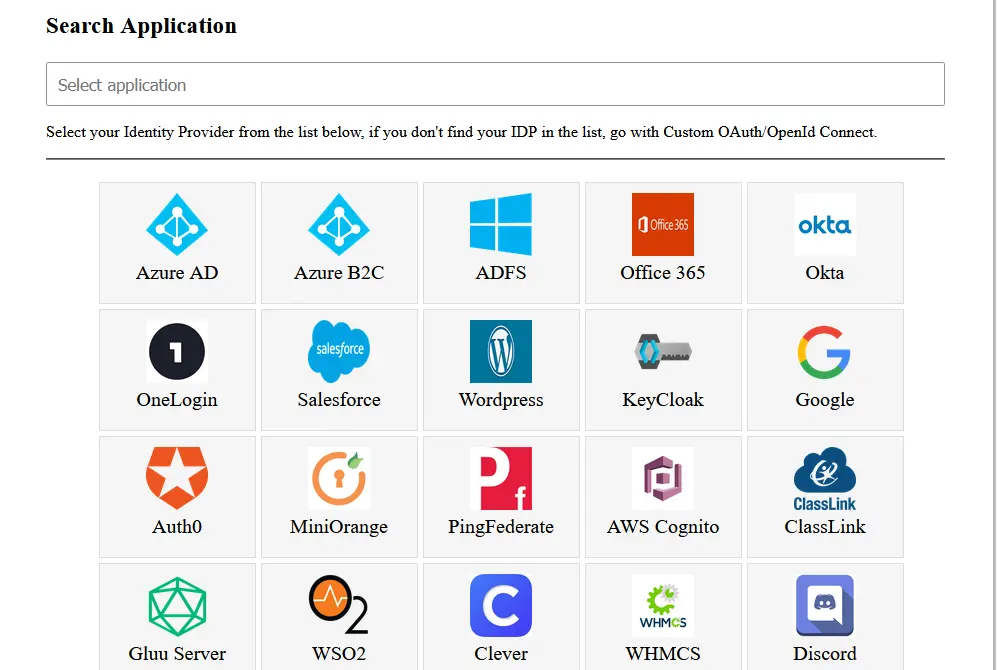
  • Wählen Sie Ihre Identitätsanbieter aus der Liste. Wenn Sie Ihren Identitätsanbieter nicht in der Liste finden, wählen Sie einen benutzerdefinierten OAuth/OpenID-Anbieter. Sie können auch über das Suchfeld nach Ihrem Identitätsanbieter suchen.
  • DNN OAuth SSO – Identitätsanbieter auswählen

Schritt 3: OAuth-Anbieter konfigurieren

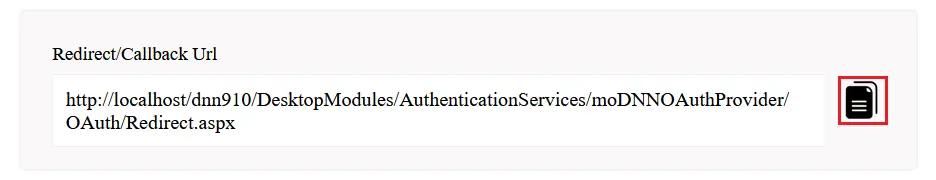
  • Kopieren Sie die Weiterleitungs-/Rückruf-URL und stellen Sie sie Ihrem OAuth-Anbieter zur Verfügung.
  • DNN OAuth SSO – DNN OAuth-Umleitungs-URL

Schritt 4: OAuth-Client konfigurieren

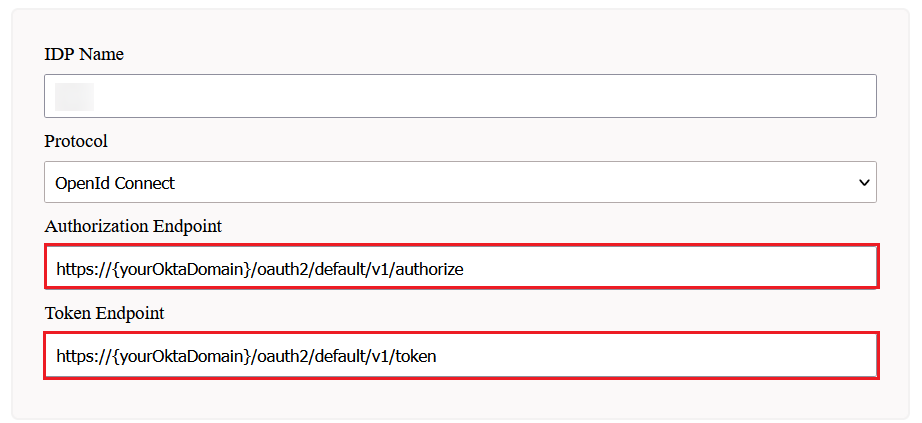
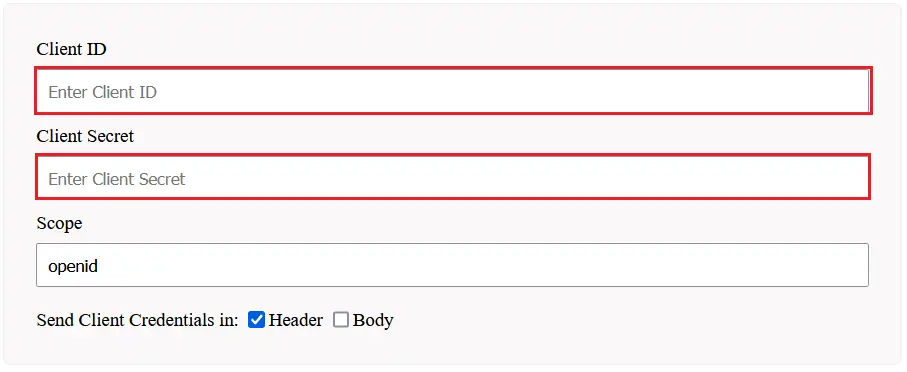
  • Einrichtung Kunden-ID, Kundengeheimnis, aktualisieren Sie die Endpunkte ggf. erneut aufrufen und die Einstellungen speichern.
  • DNN OAuth SSO – Konfiguration DNN OAuth SSO – Konfiguration

Schritt 5: Testkonfiguration

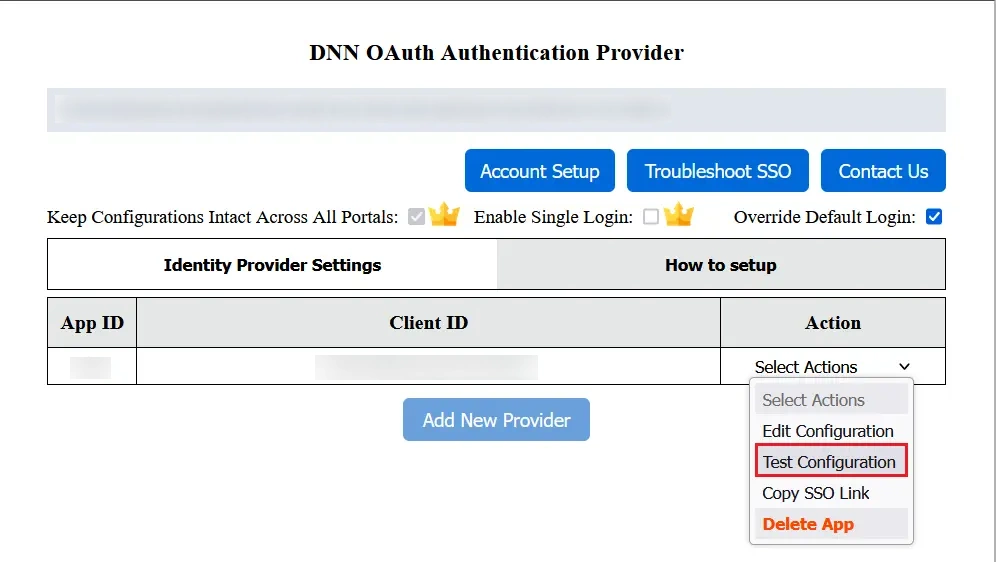
  • Gehe jetzt zum Einstellungen des Identitätsanbieters Tab.
  • Klicken Sie unter den ausgewählten Aktionen auf Testkonfiguration Schaltfläche, um zu überprüfen, ob Sie den Authentifizierungsanbieter richtig konfiguriert haben.
  • DNN OAuth SSO – OAuth SSO testen
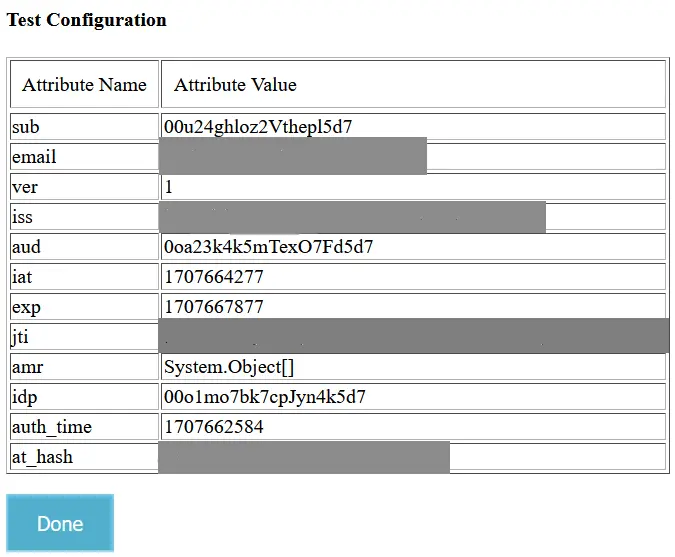
  • Bei erfolgreicher Konfiguration erhalten Sie den Attributnamen und die Attributwerte im Fenster „Testkonfiguration“.
  • DNN OAuth SSO – OAuth SSO testen

Schritt 6: Attributzuordnung

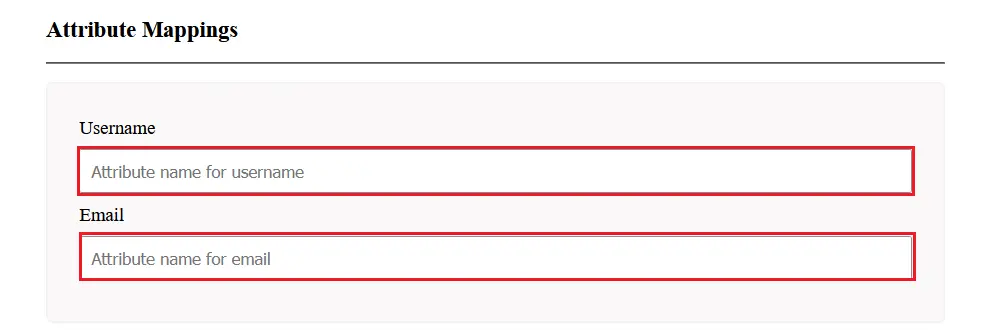
  • Wählen Sie für die Attributzuordnung die aus Konfiguration bearbeiten aus der Dropdown-Liste „Aktionen auswählen“.
  • Ordnen Sie E-Mail und Benutzernamen zu Attributname Sie können die Einstellungen im Fenster „Testkonfiguration“ sehen und speichern.
  • DNN OAuth SSO – DNN OAuth-Attributzuordnung

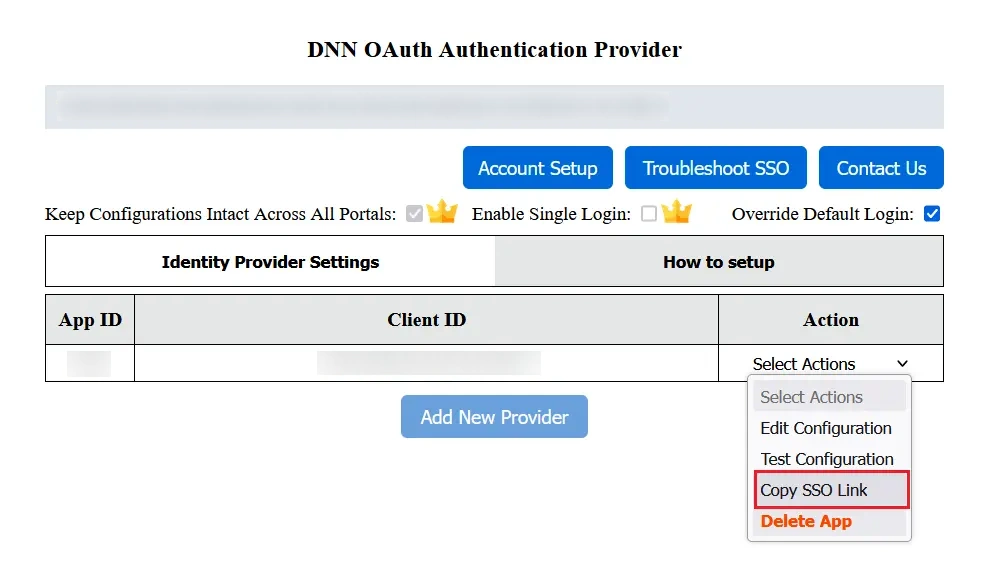
Schritt 7: Holen Sie sich den Single Sign-On (SSO)-Link für Ihre Anwendung

  • Sie finden die SSO-Link in England, Aktions-Dropdown in Anwendungsliste des Authentifizierungsanbieters.
  • DNN OAuth SSO – DNN OAuth-Widget

Sie können den DNN OAuth 2.0 Single Sign-On (SSO)-Authentifizierungsanbieter auch mit jedem beliebigen Identitätsanbieter konfigurieren, wie z. B. Azure AD, Azure B2C, Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, PingFederate, Auth0, ClassLink, WSO2, Discord oder sogar mit Ihrem eigenen benutzerdefinierten Identitätsanbieter.

Wir bieten außerdem ein ASP.NET SAML Single Sign-On-Modul zur Einrichtung von Single Sign-On für Ihre ASP.NET-Anwendungen an. Klicken Sie hier, um mehr zu erfahren.

miniOrange bietet Ihnen außerdem Module zur Integration mit älteren Anwendungen wie Active Directory, SiteMinder, Radius, Unix usw. Mithilfe der Protokolle SAML, OAuth, OpenID, ADFS und WSFED unterstützen wir Sie auch bei der Implementierung von Login/Authentifizierung auf Ihrer Umbraco-Website.


Zusätzliche Ressourcen:

Hilfe benötigt?

Sie finden Ihren Identitätsanbieter nicht? Schreiben Sie uns an dnnsupport@xecurify.com. Wir helfen Ihnen gerne bei der Einrichtung von SSO mit Ihrem Identitätsanbieter und beraten Sie schnell (per E-Mail oder in einem persönlichen Gespräch) zu Ihren Anforderungen. Unser Team unterstützt Sie bei der Auswahl der optimalen Lösung bzw. des passenden Tarifs.

Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung