DNN OAuth Single Sign-On (SSO) mit Facebook als OAuth-Anbieter
Der DNN OAuth Single Sign-On (SSO) -Authentifizierungsanbieter ermöglicht die Aktivierung von OAuth Single Sign-On für Ihre DotNetNuke-Website. Mit Single Sign-On benötigen Sie nur ein Passwort für den Zugriff auf Ihre DotNetNuke-Website und -Dienste. Unser Authentifizierungsanbieter ist mit allen OAuth-konformen Identitätsanbietern kompatibel . In dieser Schritt-für-Schritt-Anleitung erfahren Sie, wie Sie Single Sign-On (SSO) zwischen DNN und Facebook konfigurieren, wobei Facebook als OAuth-Anbieter dient. Weitere Informationen zu den Funktionen von DNN OAuth Single Sign-On (SSO) finden Sie hier.
Voraussetzungen: Download und Installation
Herunterladen
den DNN Oauth Single Sign On-Authentifizierungsanbieter mit dem obigen Link.
Laden Sie das Installationspaket dnn-oauth-single-sign-on_xxx_Install hoch, indem Sie hineingehen Einstellungen > Erweiterung > Erweiterung installieren.
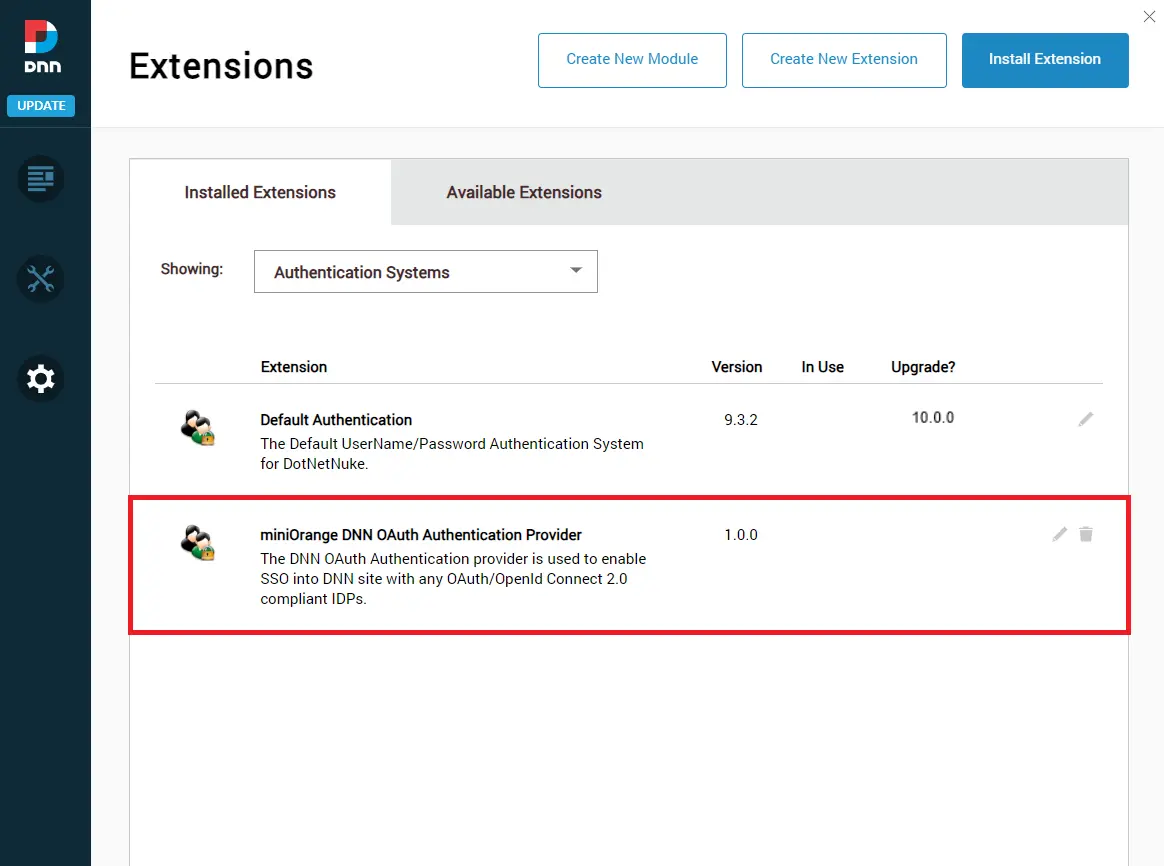
Jetzt unter der Registerkarte „Installierte Erweiterungen“. wählen Authentifizierungssysteme. Hier können Sie die sehen miniOrange DNN OAuth-Authentifizierungsanbieter.
Klicken Sie einfach auf das Stiftsymbol, wie im Bild unten gezeigt, um den DNN OAuth-Authentifizierungsanbieter zu konfigurieren.
Gehen Sie nun zur Registerkarte „Site-Einstellungen“. Hier sehen Sie das Dashboard des DNN OAuth Authentication Providers.
Sie haben die Installation des Authentifizierungsanbieters auf Ihrer DNN-Site abgeschlossen.
Schritte zum Konfigurieren von DNN Single Sign-On (SSO) mit Facebook als IDP
1. Authentifizierungsanbieter für die Einrichtung von OAuth Single Sign-On (SSO) konfigurieren
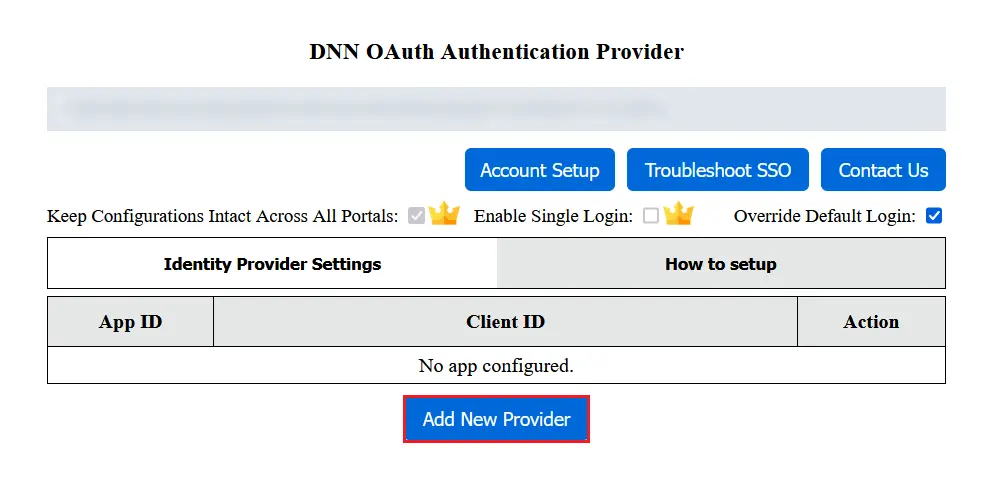
Um die Anwendung im Authentifizierungsanbieter zu konfigurieren, klicken Sie auf der Registerkarte „Einstellungen des Identitätsanbieters“ auf die Schaltfläche „Neuen Anbieter hinzufügen“.
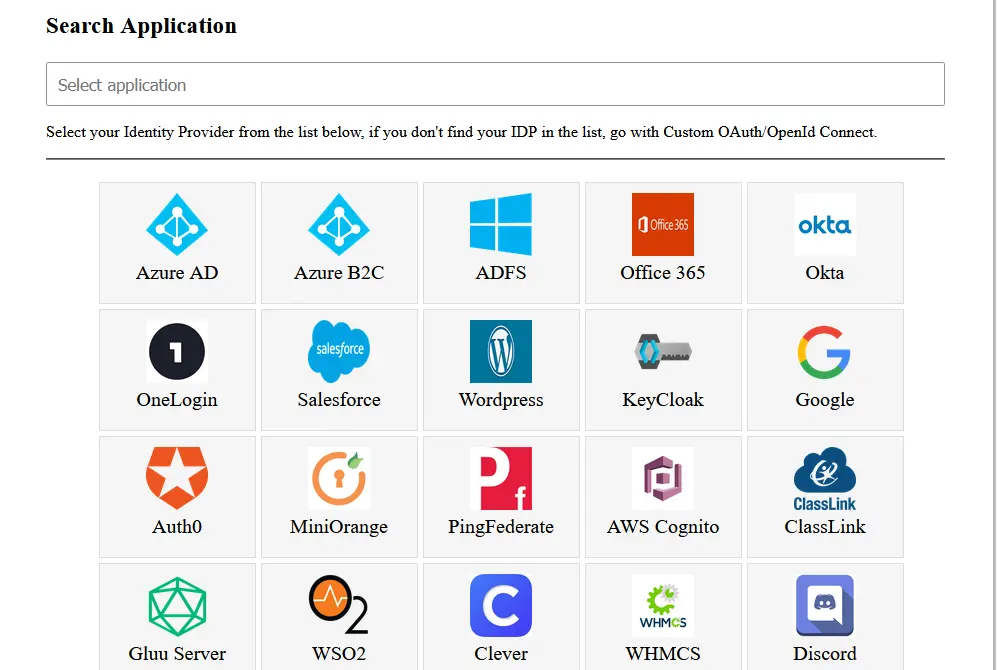
Wählen Sie Ihren Identitätsanbieter aus
Auswählen Facebook als Identitätsanbieter von der Liste. Sie können auch über das Suchfeld nach Ihrem Identitätsanbieter suchen.
Klicken Sie auf Anwendung erstellen um eine neue App zu erstellen.
Wählen Sie aus, wofür Ihre App funktionieren soll.
Geben Sie die erforderlichen Daten ein und klicken Sie auf App erstellen.
Führen Sie die Sicherheitsüberprüfung durch und klicken Sie auf Absenden .
Auswählen Facebook Login indem Sie auf die Schaltfläche „Einrichten“ klicken.
Auswählen Facebook-Anmeldung -> Einstellungen unter der Option „Produkte“ in der Navigationsleiste.
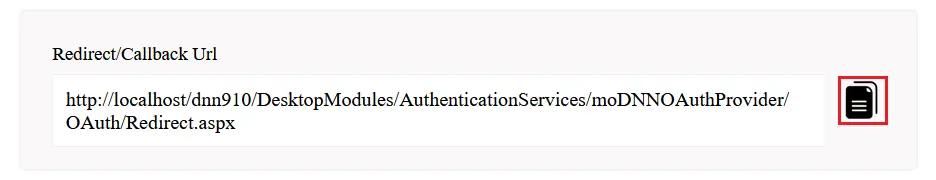
Geben Sie die Rückruf-/Umleitungs-URL (von Ihrem DNN OAuth SSO-Modul) ein
Gültige OAuth-Redirect-URIs
Feld. Klicke auf das Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Hinweis: Ihre Rückruf-/Umleitungs-URI sollte sein https und nicht http. Dies ist bei der Konfiguration von Facebook als OAuth-Anbieter obligatorisch.
Zurück Nach Einstellungen -> Grundlegend um Ihre App-ID und Ihr App-Geheimnis anzuzeigen, wie im Bild unten gezeigt.
Geben Sie die URL Ihrer Datenschutzrichtlinie ein
Datenschutz URL und wählen Sie eine Kategorie aus der Dropdown-Liste im Feld „Kategorie“ aus. Klicken Sie dann auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
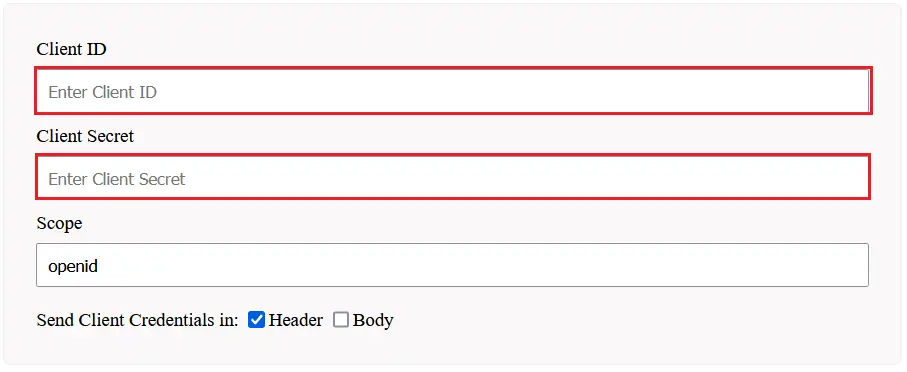
Kopieren Sie Ihre App-ID und Ihr App Secret und speichern Sie diese in Ihrem DNN OAuth SSO-Modul unter den entsprechenden Feldern.
Ändern Sie Ihren App-Status von In Entwicklung zu Live indem Sie auf AUS klicken, wie im Bild unten gezeigt. Klicken Sie dann auf bestätigen um Ihre Statusänderung zu bestätigen.
Sie haben Facebook erfolgreich als OAuth-Anbieter für Single Sign-On in Ihrer DNN-Anwendung konfiguriert.
3. OAuth-Anbieter konfigurieren
Kopieren Sie die Weiterleitungs-/Rückruf-URL und stellen Sie sie Ihrem OAuth-Anbieter zur Verfügung.
4. OAuth-Client konfigurieren
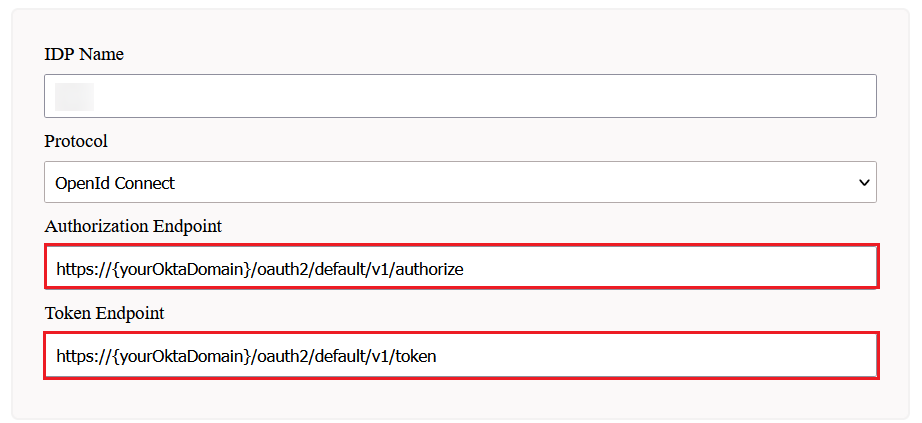
Einrichtung Kunden-ID, Kundengeheimnis, aktualisieren Sie die Endpunkte ggf. erneut aufrufen und die Einstellungen speichern.
5. Testkonfiguration
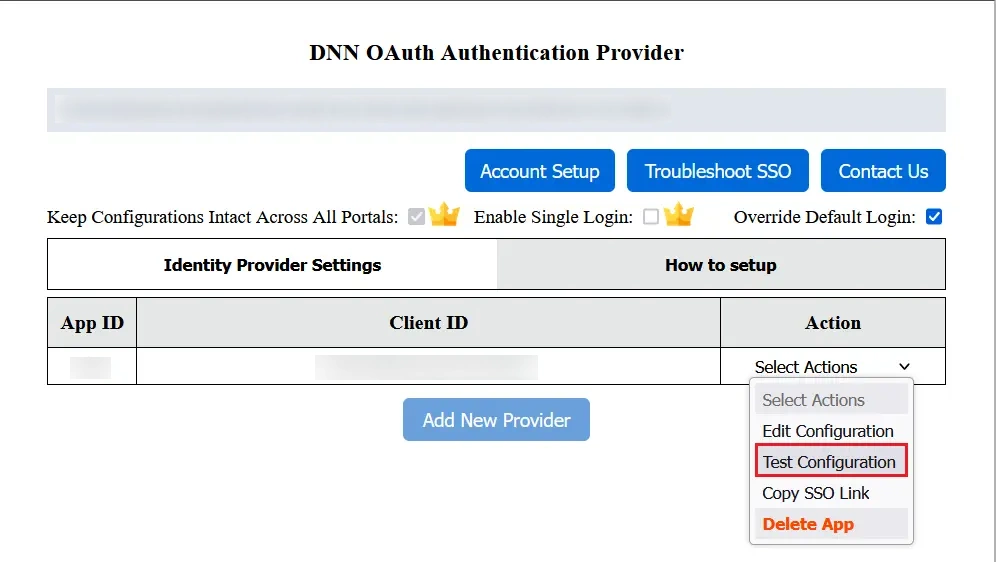
Gehe jetzt zum Einstellungen des Identitätsanbieters Tab.
Klicken Sie unter den ausgewählten Aktionen auf Testkonfiguration Klicken Sie auf die Schaltfläche, um zu überprüfen, ob Sie den Authentifizierungsanbieter richtig konfiguriert haben.
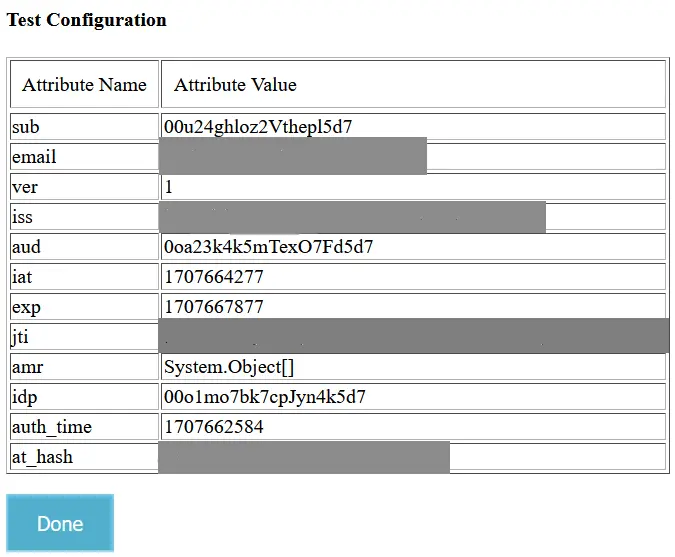
Bei erfolgreicher Konfiguration werden Ihnen im Fenster „Testkonfiguration“ der Attributname und die Attributwerte angezeigt.
6. Attributzuordnung
Wählen Sie für die Attributzuordnung die aus Konfiguration bearbeiten aus der Dropdown-Liste „Aktionen auswählen“.
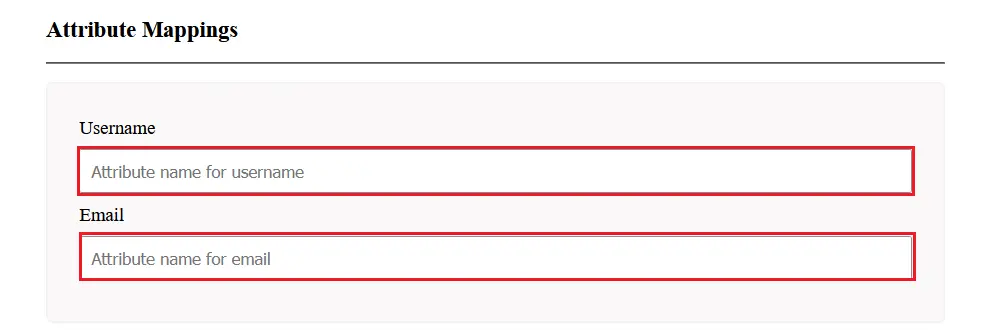
Ordnen Sie E-Mail und Benutzernamen zu Attributname Sie können die Einstellungen im Fenster „Testkonfiguration“ sehen und speichern.
Sie können das ASP.NET OAuth Single Sign-On (SSO) Modul mit jedem beliebigen Identitätsanbieter konfigurieren, wie z. B. ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 oder sogar mit Ihrem eigenen benutzerdefinierten Identitätsanbieter.
Sie finden Ihren Identitätsanbieter nicht? Schreiben Sie uns an dnnsupport@xecurify.com. Wir helfen Ihnen gerne bei der Einrichtung von SSO mit Ihrem Identitätsanbieter und beraten Sie schnell (per E-Mail oder in einem persönlichen Gespräch) zu Ihren Anforderungen. Unser Team unterstützt Sie bei der Auswahl der optimalen Lösung bzw. des passenden Tarifs.
×
×
Hallo!
Brauchen Sie Hilfe? Wir sind hier!
Kontaktieren Sie den miniOrange-Support
Vielen Dank für Ihre Anfrage.
Wenn Sie innerhalb von 24 Stunden nichts von uns hören, können Sie gerne eine Folge-E-Mail an senden info@xecurify.com