Schritte zum Konfigurieren des DNN SAML Single Sign-On (SSO)-Authentifizierungsanbieters
Schritt 1: Laden Sie den SAML-Authentifizierungsanbieter in DotNetNuke herunter und installieren Sie ihn.
-
Herunterladen
das Paket für DNN SAML Single Sign-On (SSO) Authentifizierungsanbieter.
-
Laden Sie das Installationspaket dnn-saml-single-sign-on_xxx_Install hoch, indem Sie in Einstellungen > Erweiterung > Erweiterung installieren.
Schritt 2: Authentifizierungsanbieter auf der DNN-Seite hinzufügen.
- Jetzt unter der Registerkarte „Installierte Erweiterungen“. wählen Authentifizierungssysteme.Hier können Sie die sehen miniOrange DNN SAML-Authentifizierungs-Plugin.
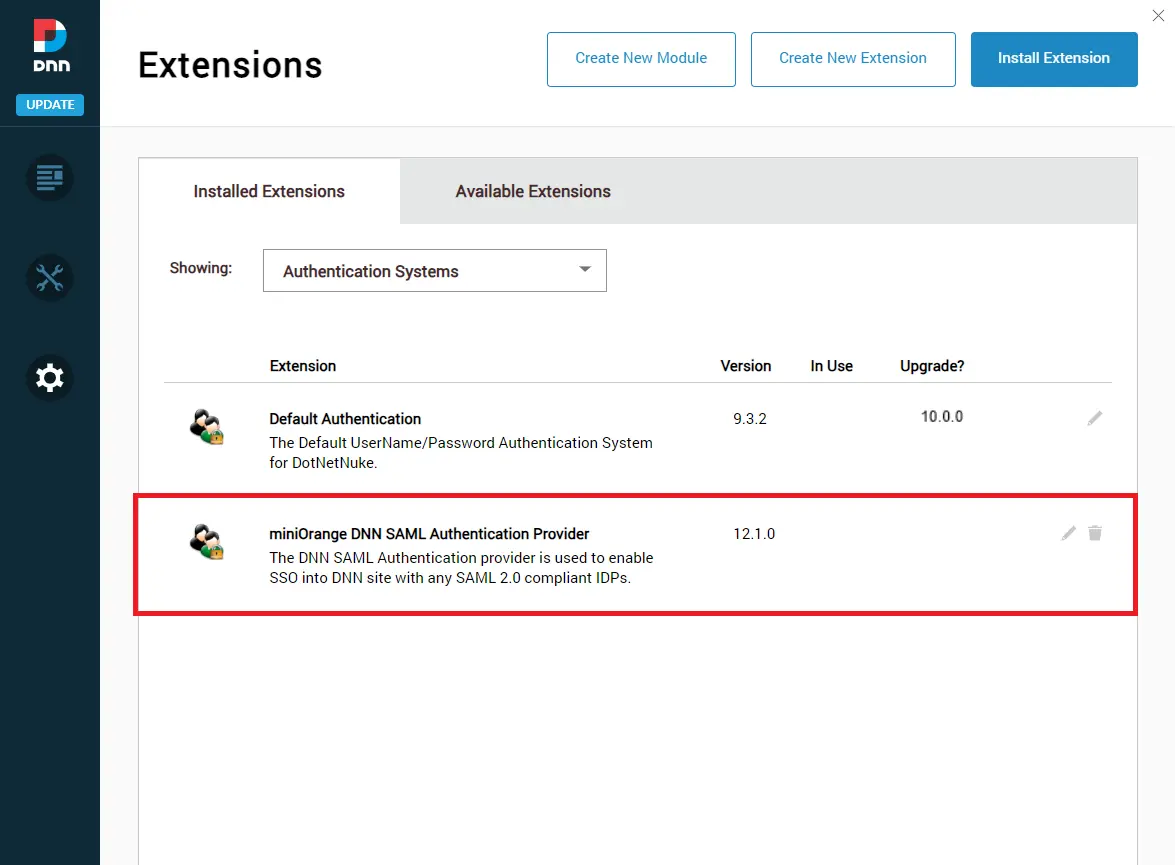
- Klicken Sie einfach auf das Stiftsymbol, wie im Bild unten gezeigt, um den DNN SAML-Authentifizierungsanbieter zu konfigurieren.

- Gehen Sie nun zur Registerkarte „Site-Einstellungen“. Hier sehen Sie das Dashboard des DNN SAML-Authentifizierungsanbieters.

-
Sie haben die Installation des Moduls auf Ihrer DNN-Site abgeschlossen.
Schritt 3: Authentifizierungsanbieter für die Einrichtung von SAML Single Sign-On (SSO) konfigurieren
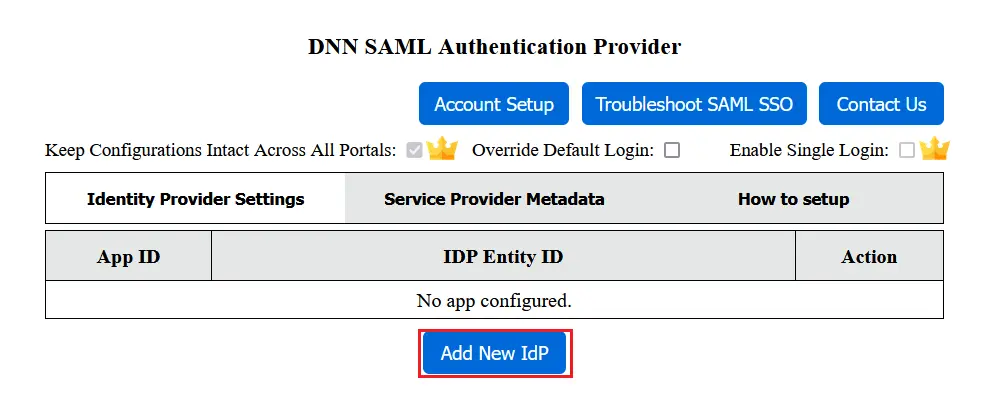
- Um die Anwendung im Authentifizierungsanbieter zu konfigurieren, klicken Sie auf Neuen IdP hinzufügen Knopf im Registerkarte „Einstellungen des Identitätsanbieters“..
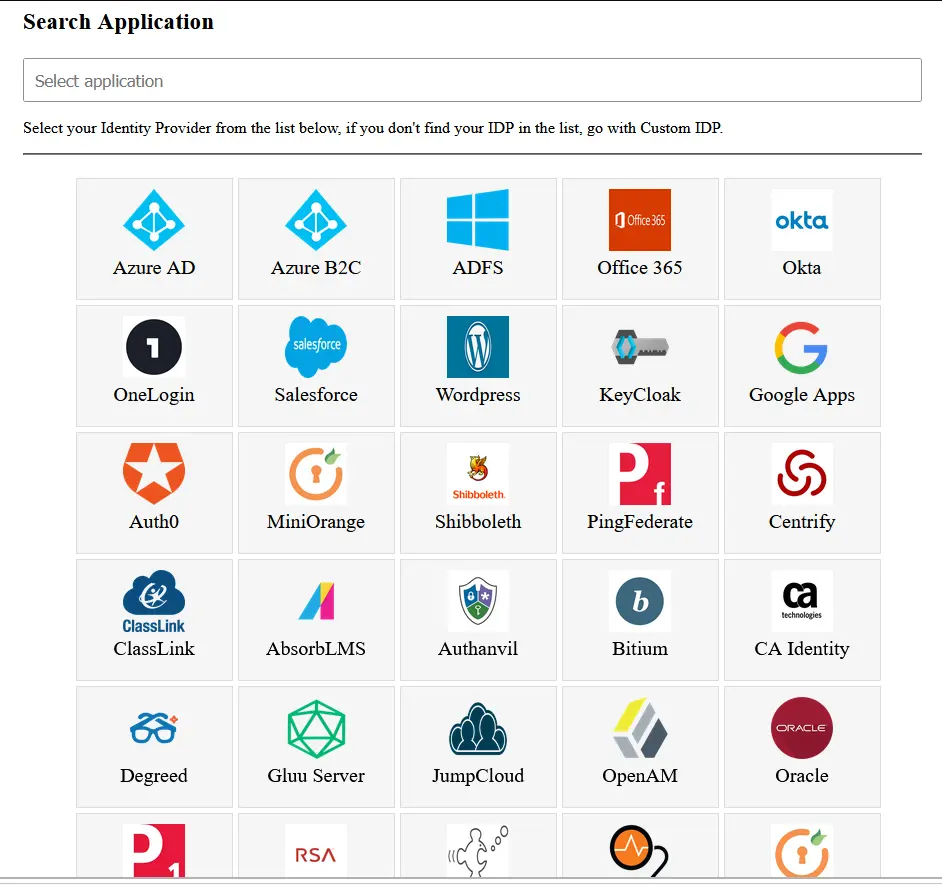
A] Wählen Sie Ihren Identitätsanbieter aus
-
Wählen Sie Ihre Identitätsanbieter aus der Liste. Wenn Sie Ihren Identitätsanbieter nicht in der Liste finden, wählen Sie Benutzerdefinierter IDP. Sie können auch über das Suchfeld nach Ihrem Identitätsanbieter suchen.
B] Konfigurieren Sie Ihren Identitätsanbieter
-
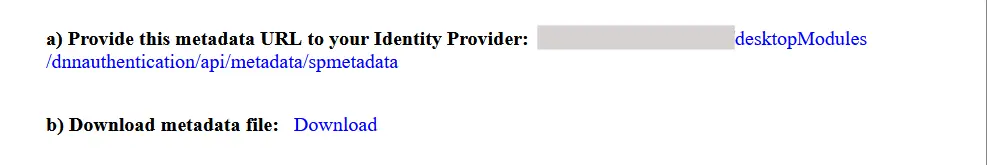
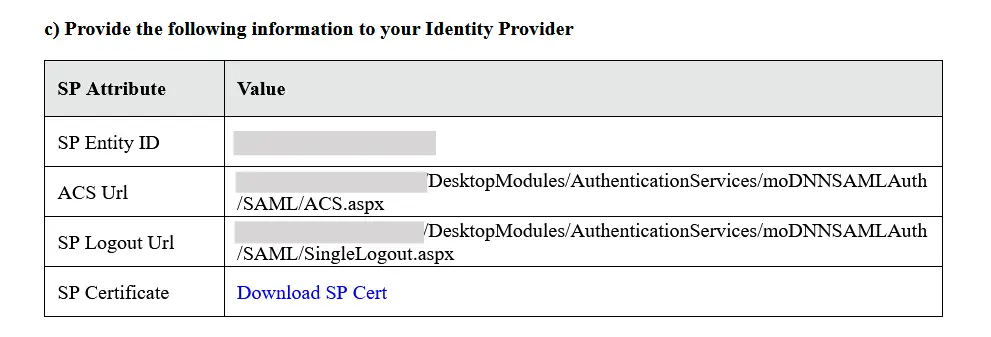
Unter der Registerkarte „Dienstanbietereinstellungen“ können Sie SP-Metadaten als XML-Dokument herunterladen oder die Metadaten-URL kopieren.
-
Alternativ können Sie die SP-Entitäts-ID und die ACS-URL aus der SP-Metadatentabelle kopieren und auf Ihre IdP-Konfigurationsseite einfügen.
C] Konfigurieren Sie Ihren Dienstanbieter
-
Um die Metadaten des IdP hochzuladen, können Sie die verwenden
IdP-Metadaten hochladen unter der Registerkarte „Identitätsanbietereinstellungen“, wenn Sie über die IdP-Metadaten-URL oder die IdP-Metadaten-XML-Datei verfügen.
-
Alternativ können Sie die kopieren IDP-Entitäts-ID und
Single-Sign-On-URL Werte vom IdP und füllen Sie sie unter der Registerkarte „Identitätsanbietereinstellungen“ aus.
Schritt 4: SAML-SSO testen
-
Klicken Sie auf die Testkonfiguration Schaltfläche, um zu überprüfen, ob Sie das Plugin richtig konfiguriert haben.
-
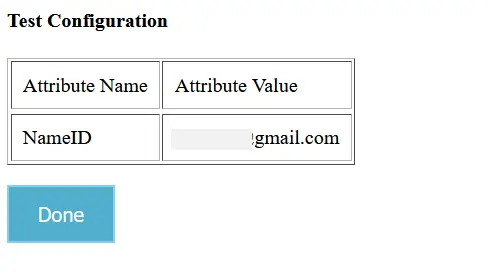
Bei erfolgreicher Konfiguration erhalten Sie den Attributnamen und die Attributwerte im Fenster „Testkonfiguration“.
Schritt 5: Attributzuordnung
-
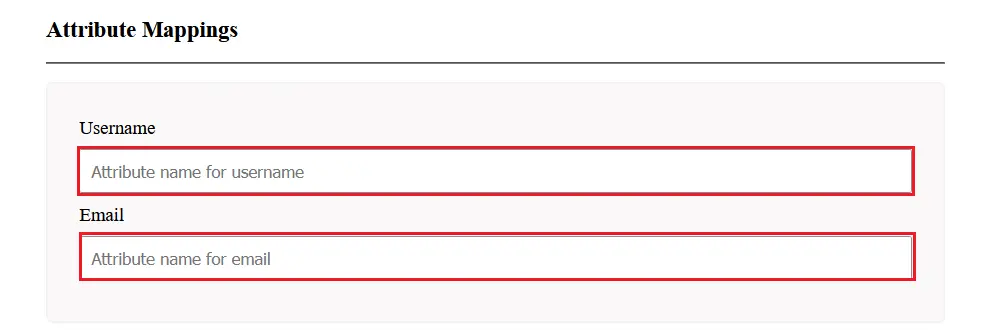
Wählen Sie für die Attributzuordnung die aus Konfiguration bearbeiten aus der Dropdown-Liste „Aktionen auswählen“.
-
Ordnen Sie E-Mail und Benutzernamen zu Attributname Sie können die Einstellungen im Fenster „Testkonfiguration“ sehen und speichern.
Schritt 6: Holen Sie sich den Single Sign-On (SSO)-Link für Ihre Anwendung
-
Sie finden die SSO-Link in England, Aktions-Dropdown in Anwendungsliste des Authentifizierungsanbieters.

Das SiteFinity SAML 2.0 Single Sign-On (SSO)-Modul lässt sich mit beliebigen Identitätsanbietern wie ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 oder sogar mit einem eigenen benutzerdefinierten Identitätsanbieter konfigurieren . Der miniOrange ASP.NET SAML 2.0 Connector unterstützt die Programmiersprachen C# und Visual Basic.
Wir bieten außerdem ein ASP.NET SAML Single Sign-On-Modul zur Einrichtung von Single Sign-On für Ihre ASP.NET-Anwendungen an. Klicken Sie hier, um mehr zu erfahren.
miniOrange bietet Ihnen außerdem Module zur Integration mit älteren Anwendungen wie Active Directory, SiteMinder, Radius, Unix usw. Mithilfe der Protokolle SAML, OAuth, OpenID, ADFS und WSFED unterstützen wir Sie auch bei der Implementierung von Login/Authentifizierung auf Ihrer Umbraco-Website.
Weitere Informationen



 Einrichtungsanleitung
 Video Guide


