
Zwei-Faktor-Authentifizierung (2FA) für DotNetNuke (DNN) mit OTP über E-Mail | Sichere DNN-Anmeldung
Übersicht
Die Zwei-Faktor-Authentifizierung von DotNetNuke (DNN) ermöglicht das Hinzufügen einer zweiten Authentifizierungsebene zur Standard-Anmeldeseite von DotNetNuke . Die Einmalpasswort- Authentifizierung (OTP) per E-Mail ist die zuverlässigste Methode und dient als zusätzliche Sicherheitsebene zum besseren Schutz der persönlichen Daten der Nutzer. Unser Anbieter für die Zwei-Faktor-Authentifizierung von DotNetNuke (DNN) bietet verschiedene Authentifizierungsmethoden an, darunter Google Authenticator, Microsoft Authenticator, OTP per SMS, OTP per E-Mail, Duo Push-Benachrichtigungen und mehr.



- Test
- Unternehmen
Voraussetzungen: Download und Installation
1. Laden Sie das Paket für den DotNetNuke Two Factor Authentication Provider (2FA) herunter .
2. Laden Sie das Installationspaket dnn-two-factor-authentication-provider_xxx_install hoch, indem Sie zu Einstellungen > Erweiterungen > Erweiterung installieren gehen.
3. Wählen Sie nun unter dem Reiter „Installierte Erweiterungen“ die Option „Authentifizierungssysteme“ . Hier sehen Sie den miniOrange DNN 2FA-Authentifizierungsanbieter.
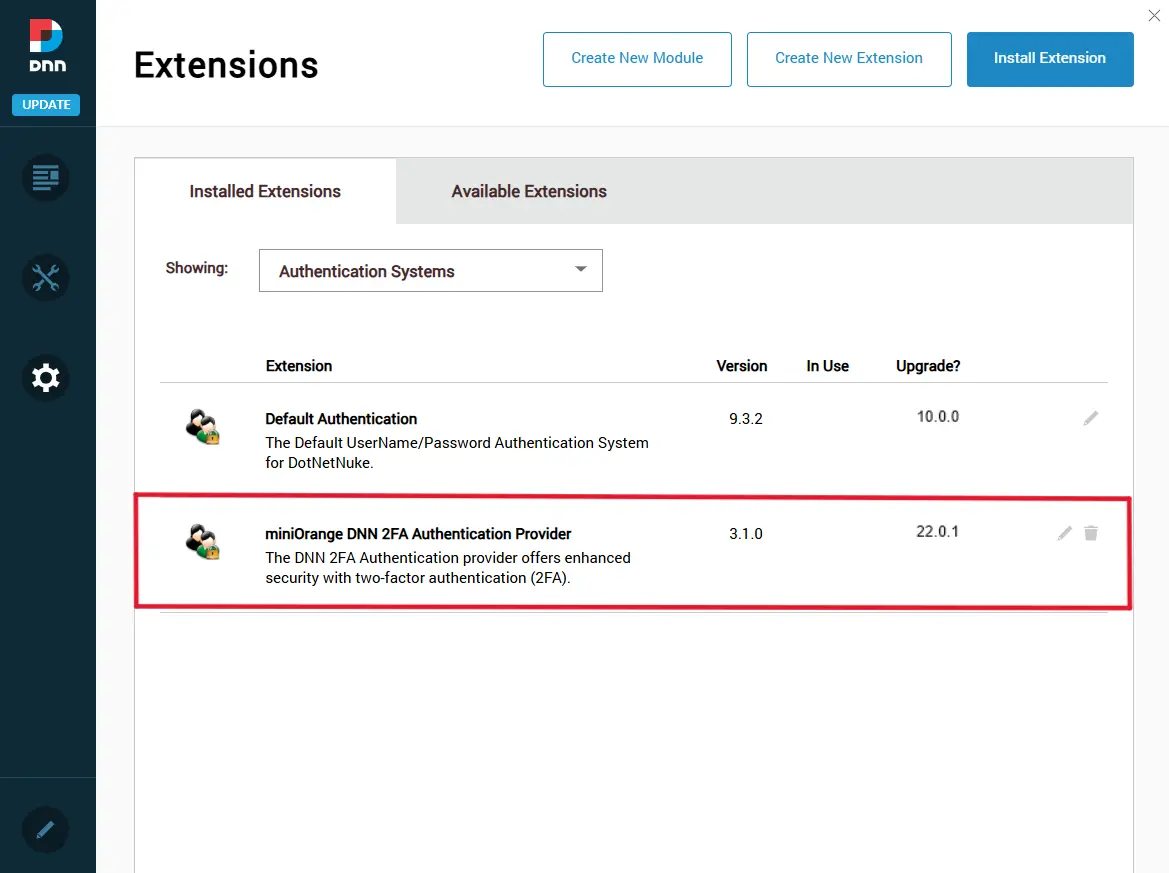
4. Sie haben die Installation des 2FA-Authentifizierungsanbieters auf Ihrer DNN-Site abgeschlossen.
1. Laden Sie das Paket für den DotNetNuke Two Factor Authentication Provider (2FA) herunter.
2. Laden Sie das Installationspaket dnn-two-factor-authentication-provider_xxx_install hoch, indem Sie zu Einstellungen > Erweiterungen > Erweiterung installieren gehen.
3. Wählen Sie nun unter dem Reiter „Installierte Erweiterungen“ die Option „Authentifizierungssysteme“ . Hier sehen Sie den miniOrange DNN 2FA-Authentifizierungsanbieter.
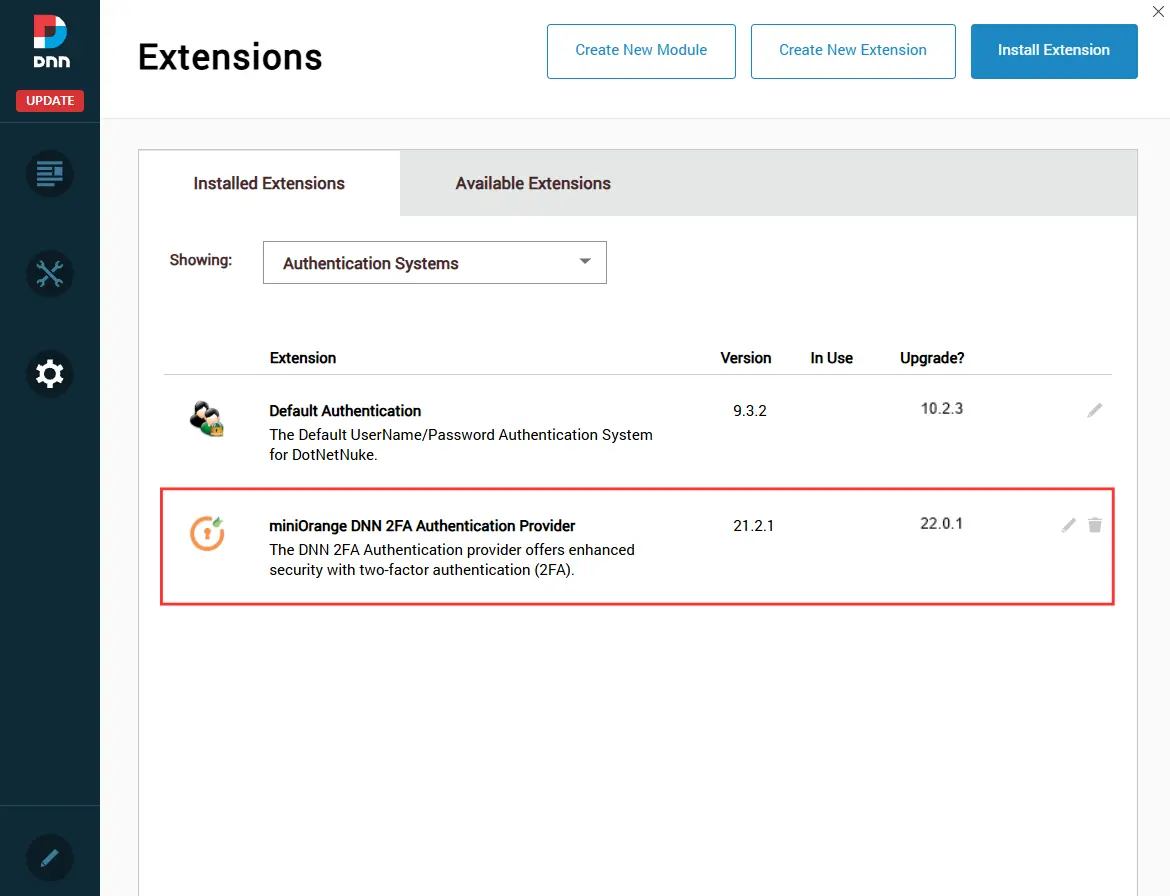
4. Sie haben die Installation des 2FA-Authentifizierungsanbieters auf Ihrer DNN-Site abgeschlossen.
OTP per E-Mail konfigurieren
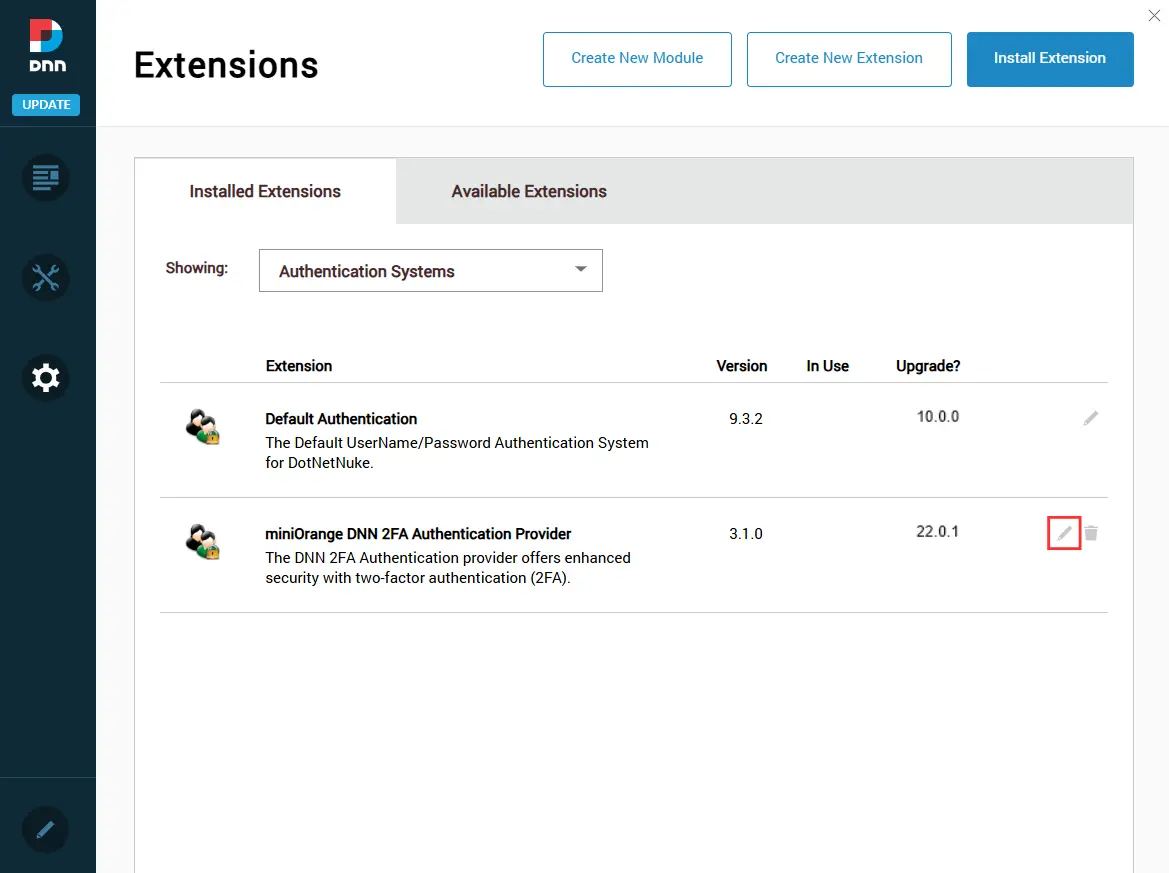
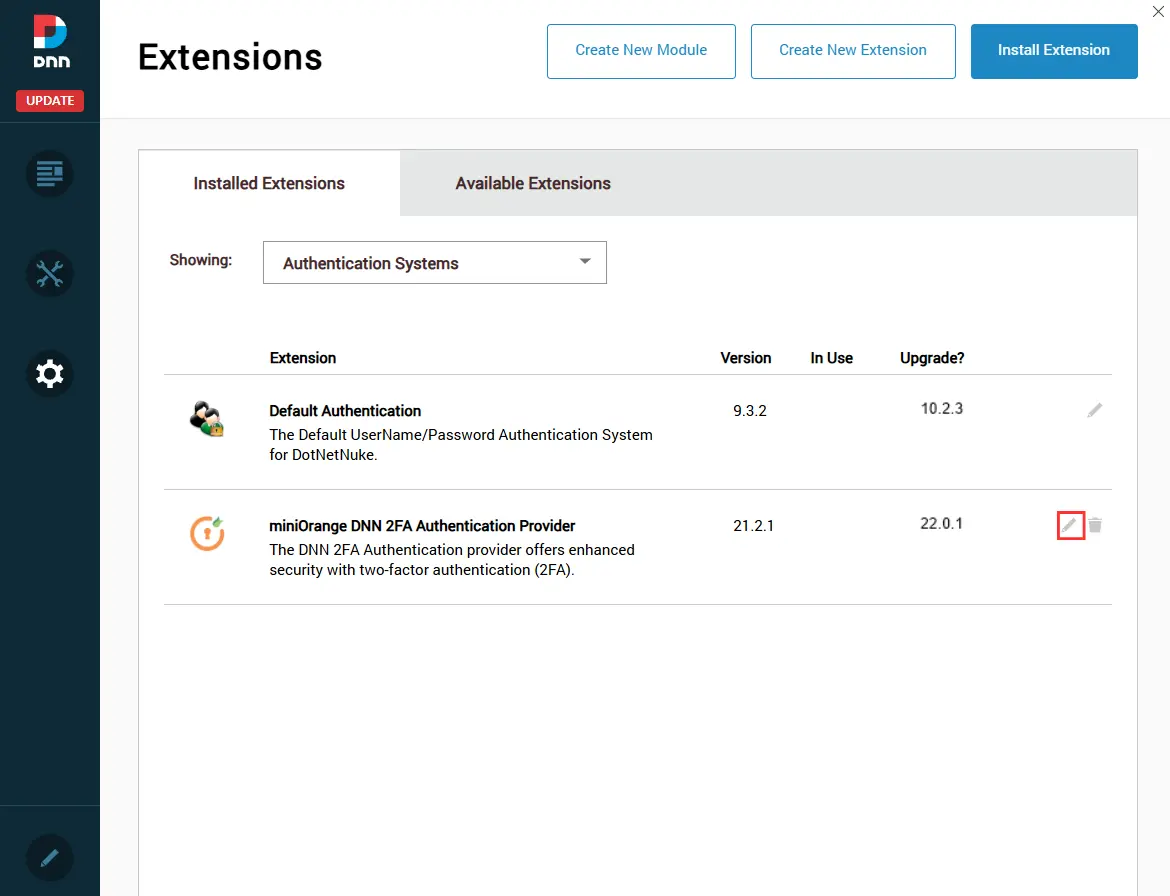
- Klicken Sie auf das Stiftsymbol, wie in der Abbildung unten gezeigt, um den DNN 2FA-Authentifizierungsanbieter zu konfigurieren.
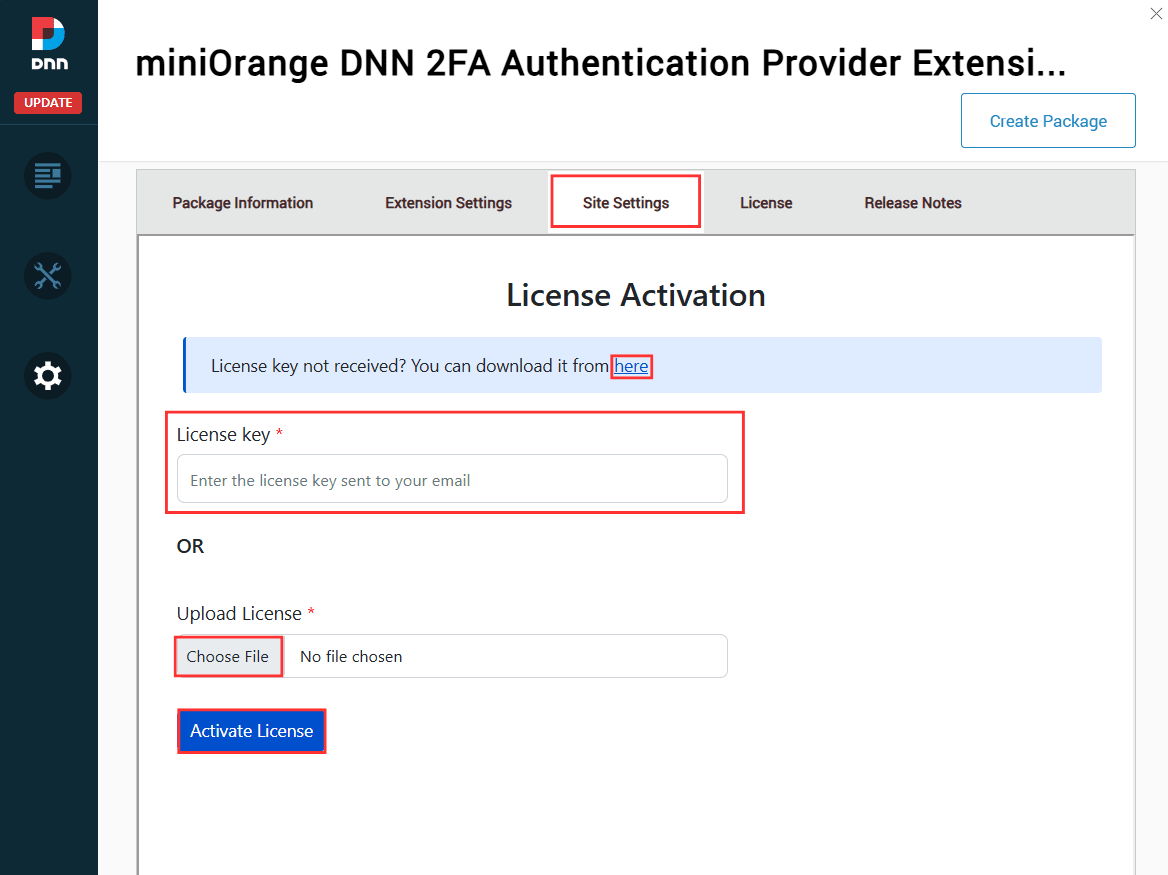
- Navigieren Sie zu der Site-Einstellungen Registerkarte zum Konfigurieren der DNN-2FA.
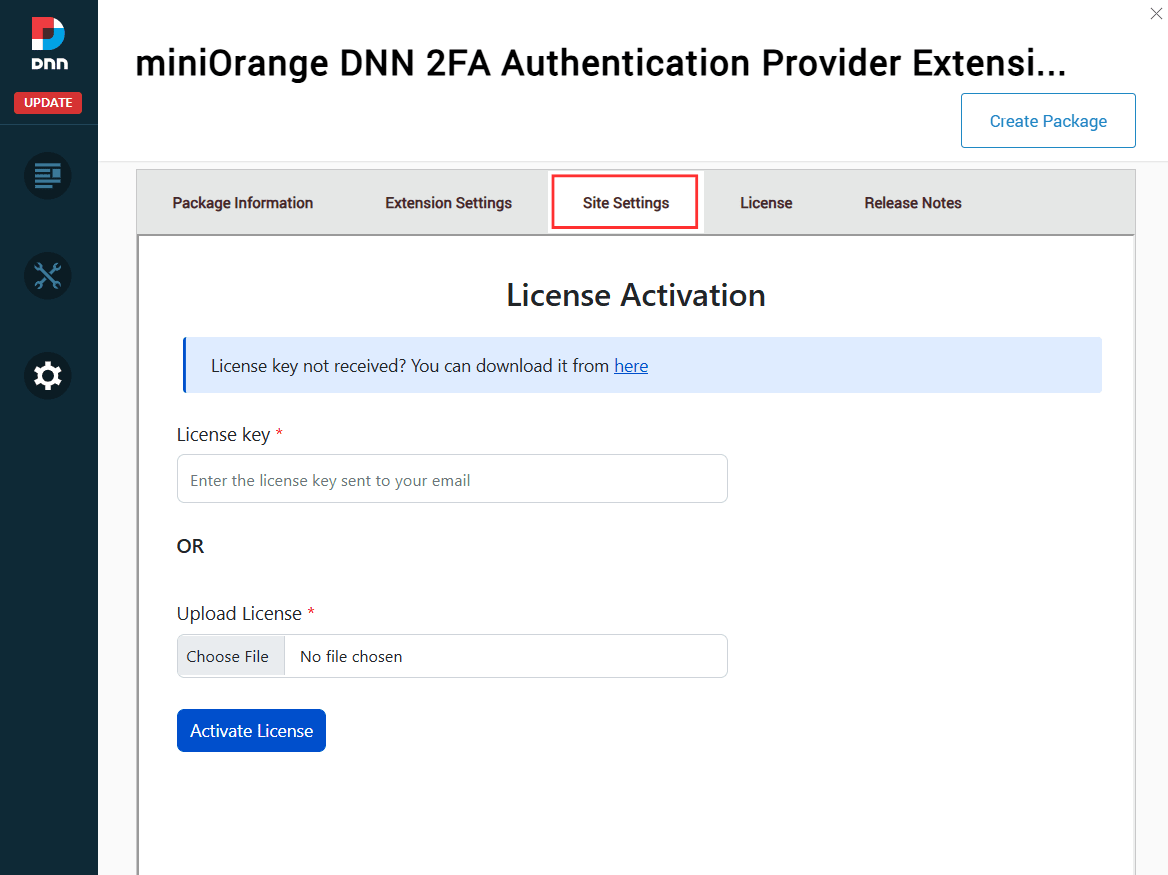
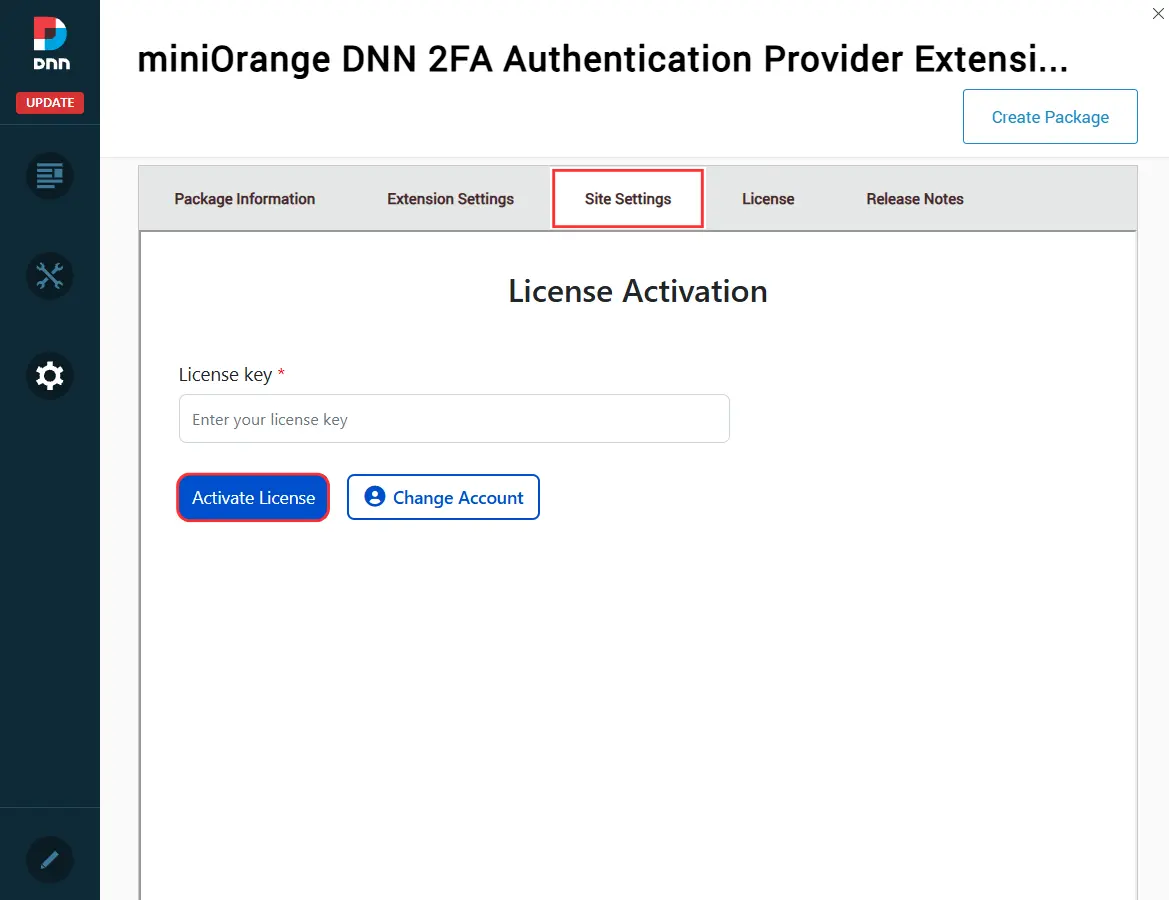
- Um DNN 2FA zu aktivieren, geben Sie Folgendes ein: Lizenzschlüssel per E-Mail erhalten in das dafür vorgesehene Eingabefeld.
- Falls Sie den Lizenzschlüssel nicht erhalten haben, klicken Sie auf die "Hier" Link zum Herunterladen und anschließend die Lizenzdatei mit dem Wählen Sie Datei .
- Klicken Sie auf Lizenz aktivieren Zum Abschließen der Aktivierung drücken Sie diese Taste.
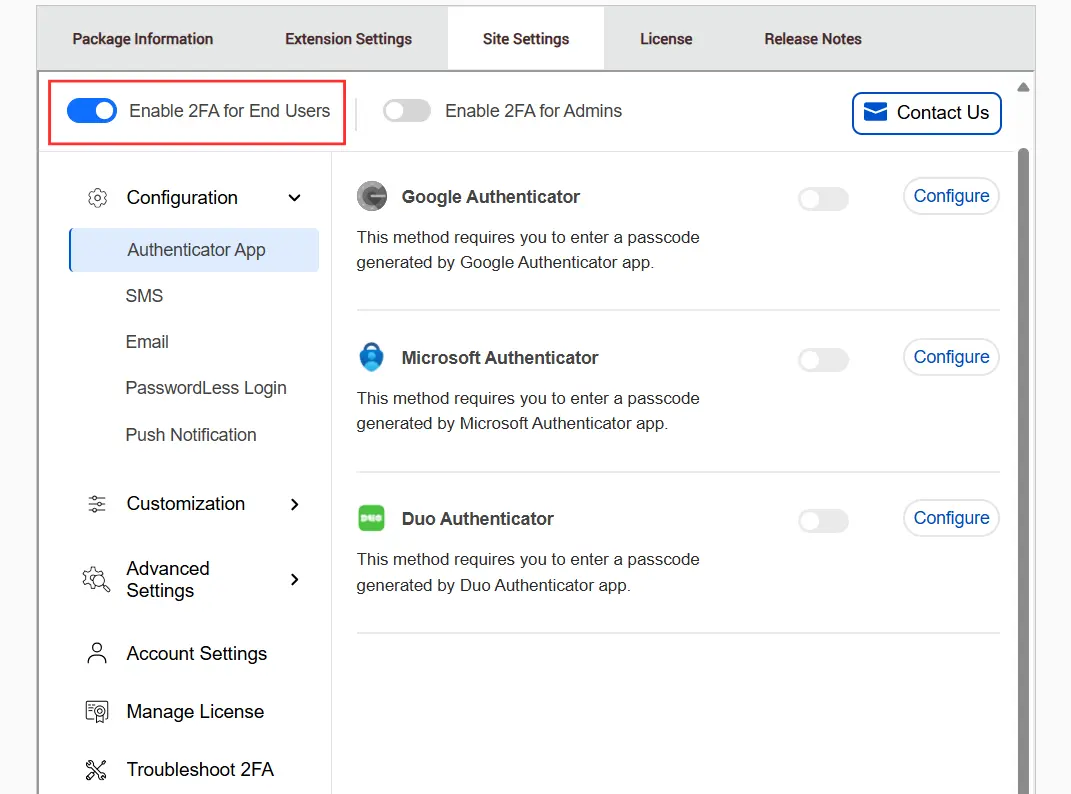
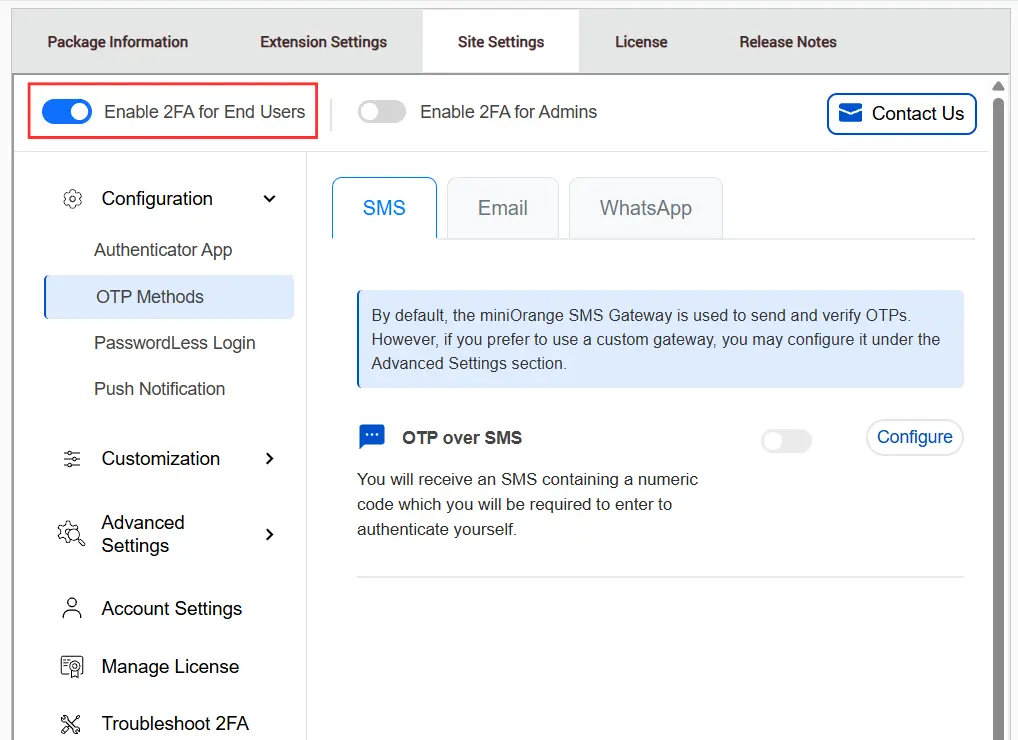
- Aktivieren Sie den Umschaltknopf „2FA für Endbenutzer“.
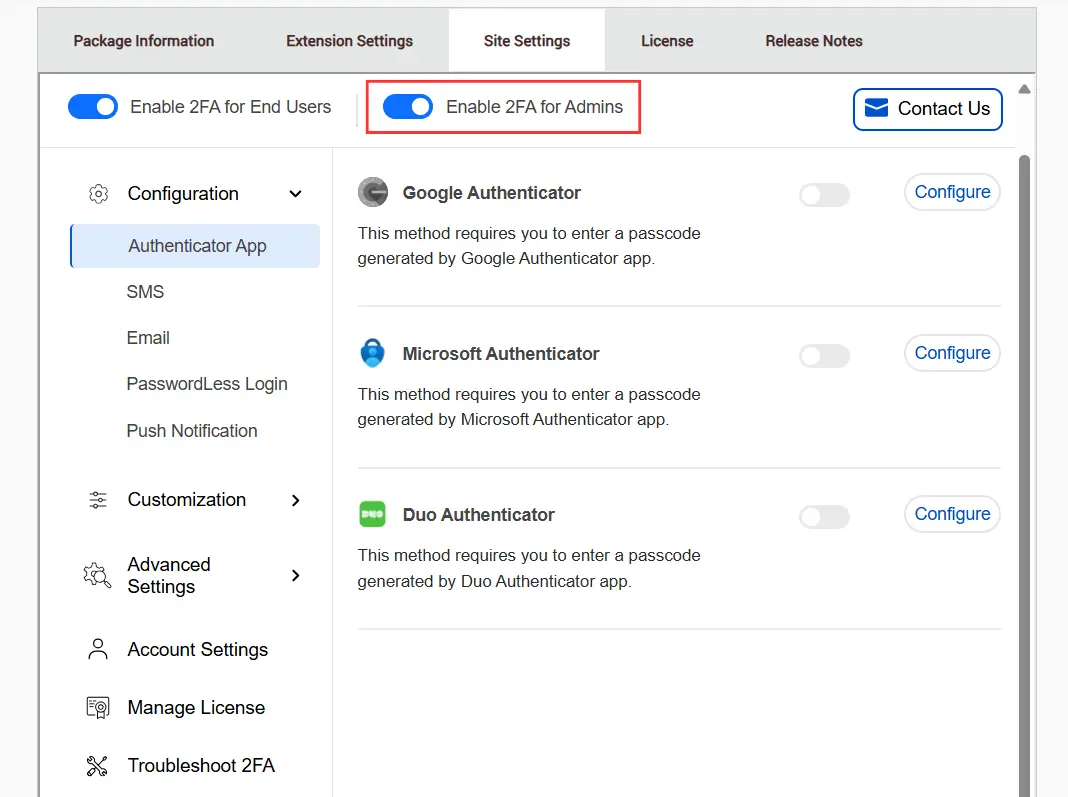
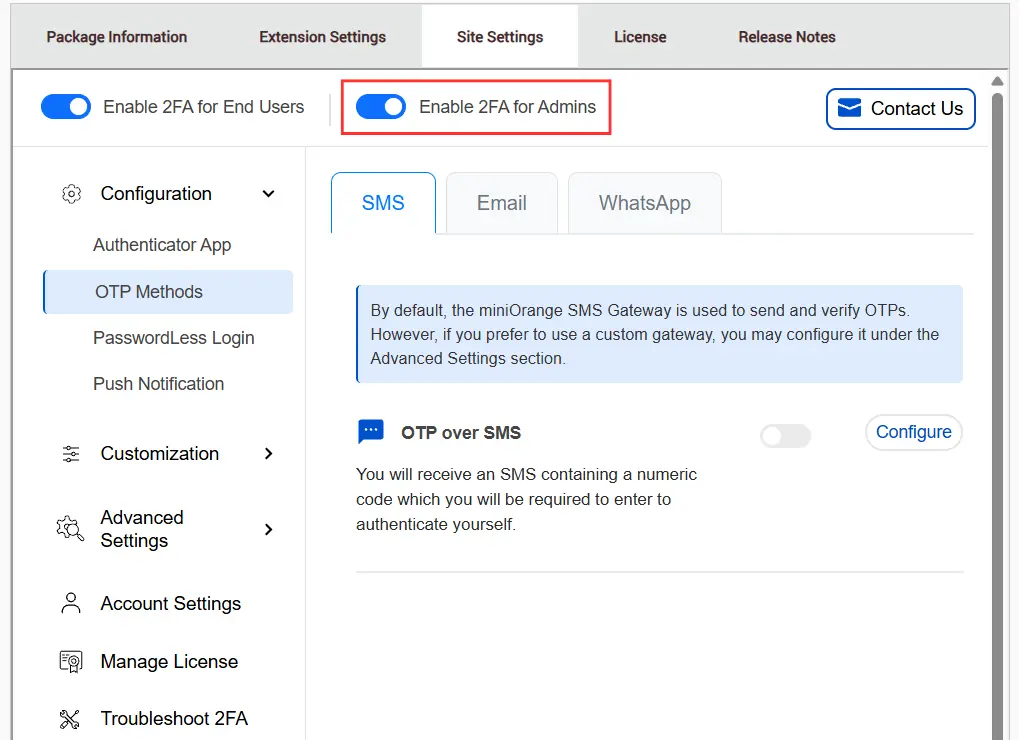
- Um 2FA für den Administrator zu aktivieren, müssen Sie das 2FA für Administratoren aktivieren Kontrollkästchen.
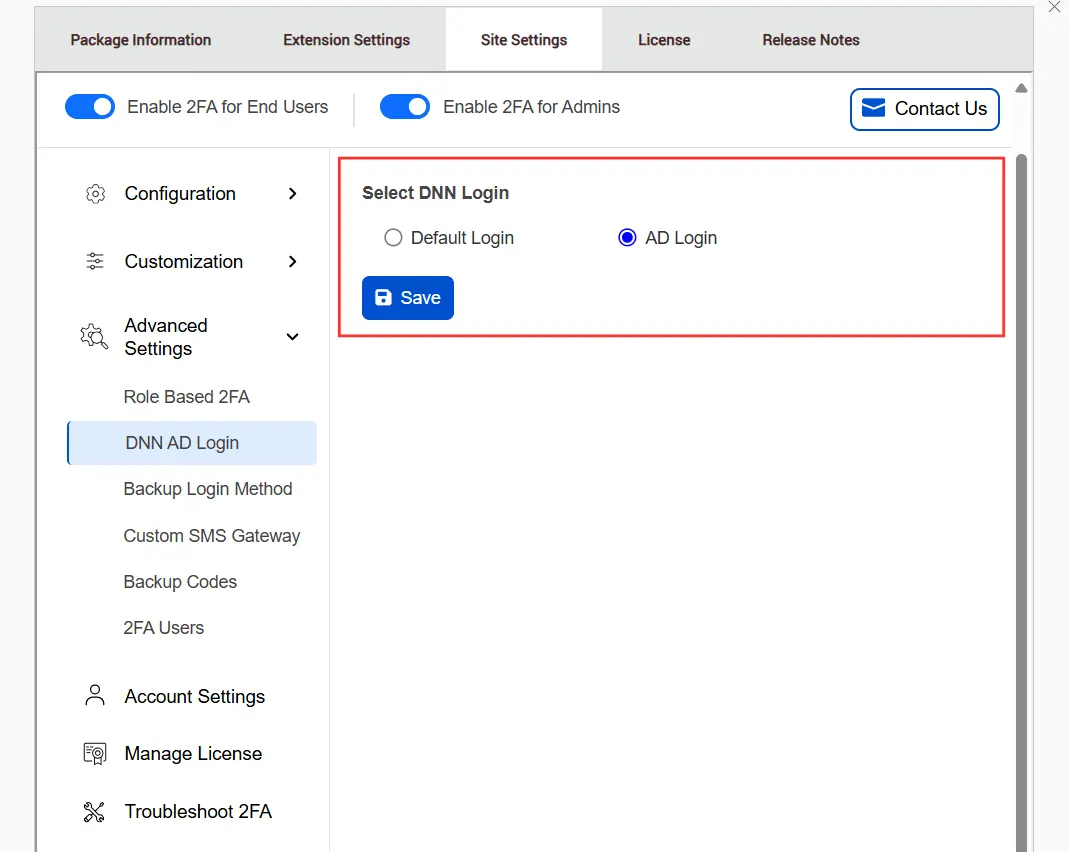
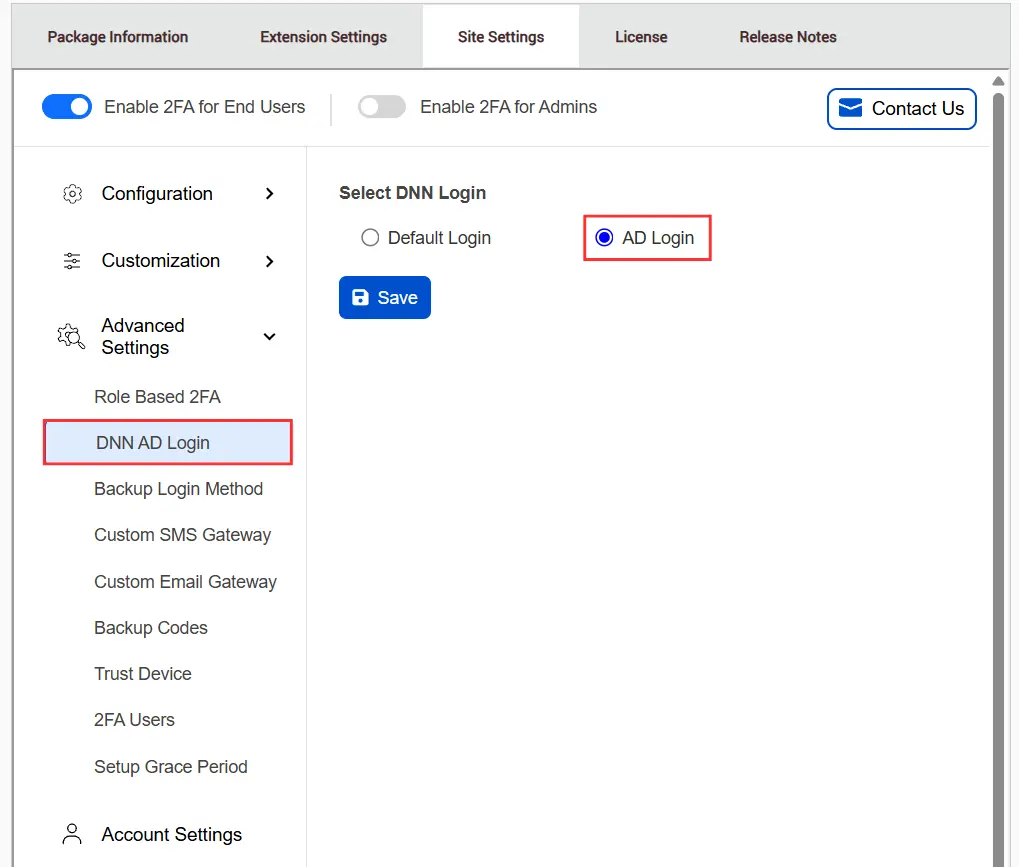
- Um 2FA für die AD-Authentifizierung zu aktivieren, klicken Sie auf DNN AD-Anmeldung für Erweiterte Einstellungen Tabulatortaste und AD-Anmeldung auswählen.
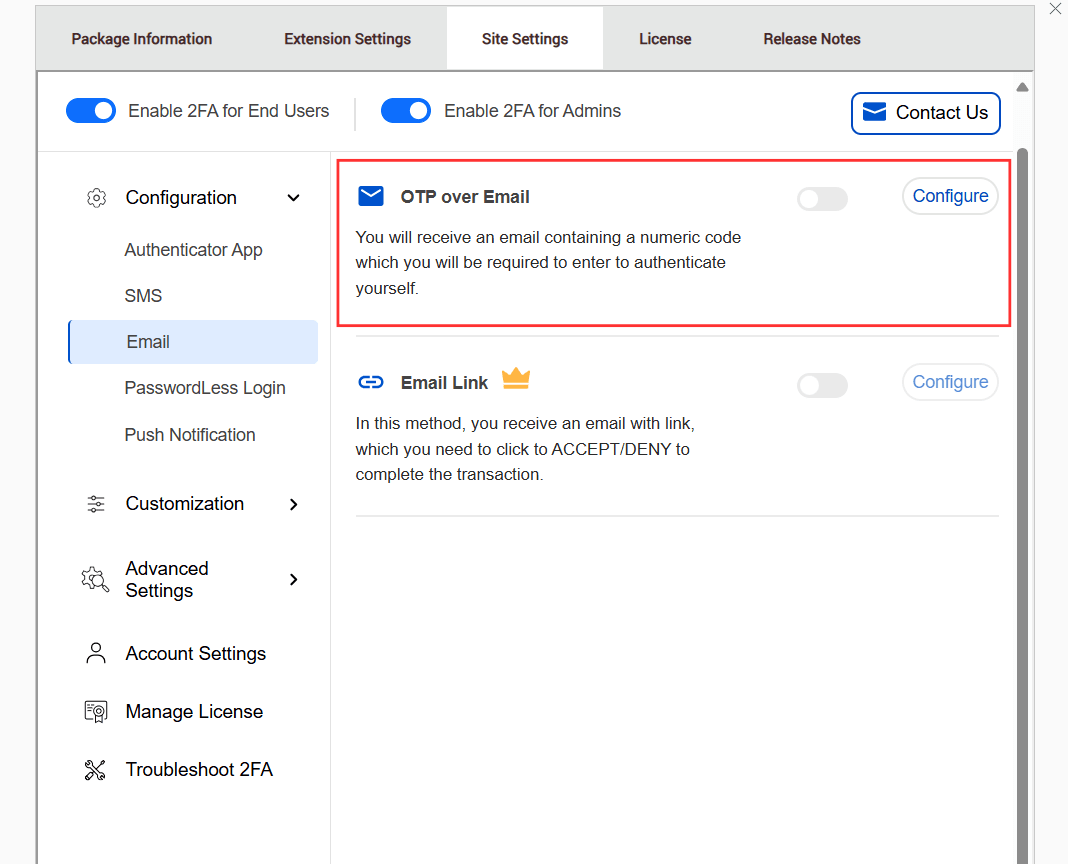
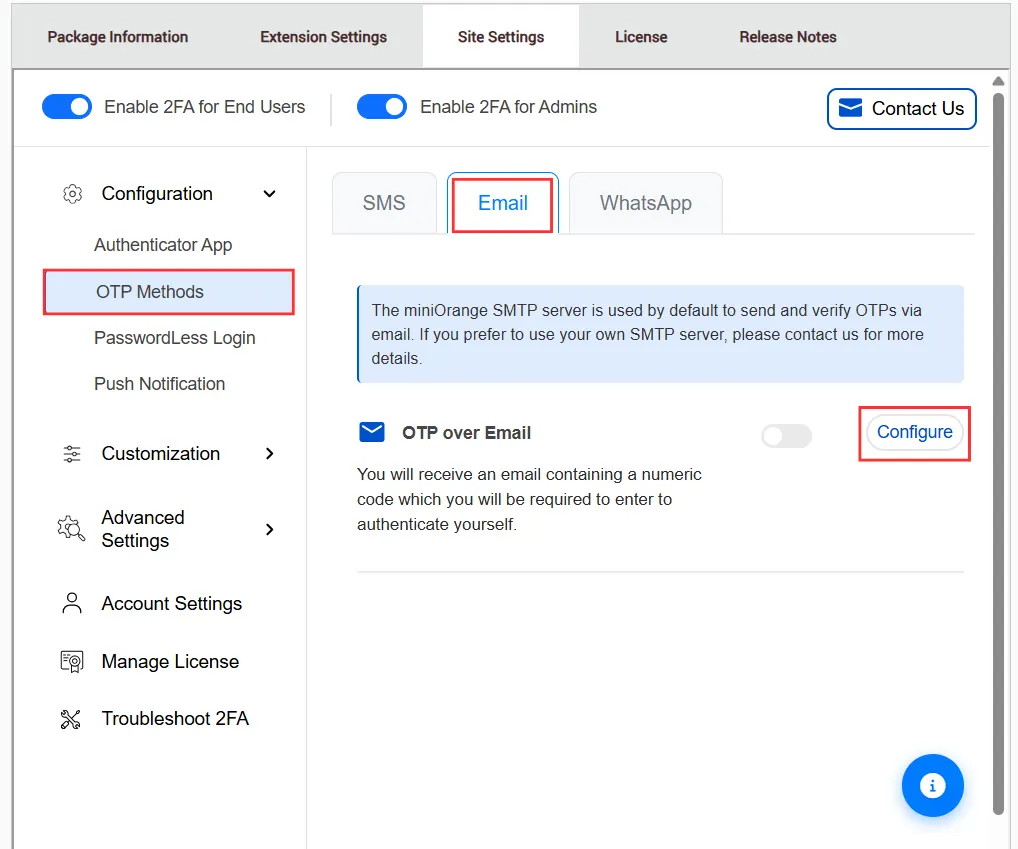
- Klicken Sie auf E-Mail für Konfiguration Tab. Wählen OTP über E-Mail als Zwei-Faktor-Authentifizierungsmethode (2FA) auswählen und auf „Weiter“ klicken Einrichtung .
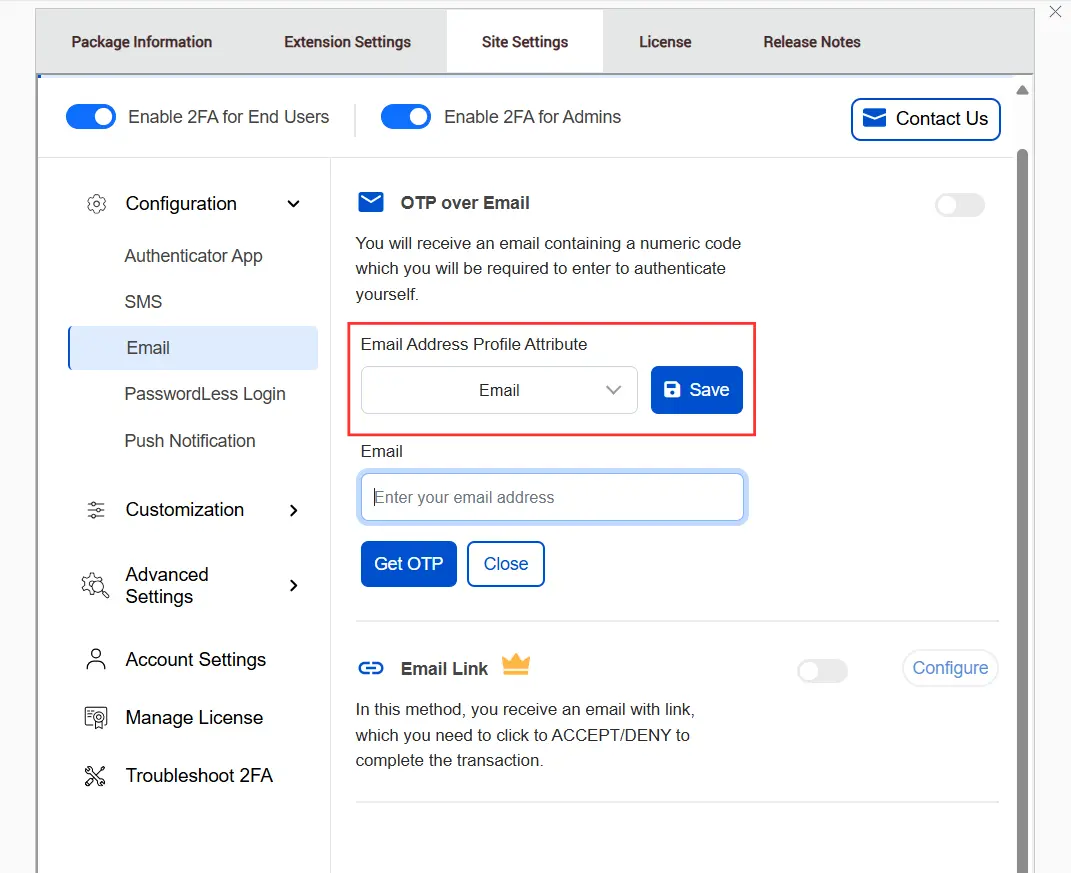
- Wählen Sie das E-Mail-Profilattribut des Benutzers aus und klicken Sie auf Speichern.
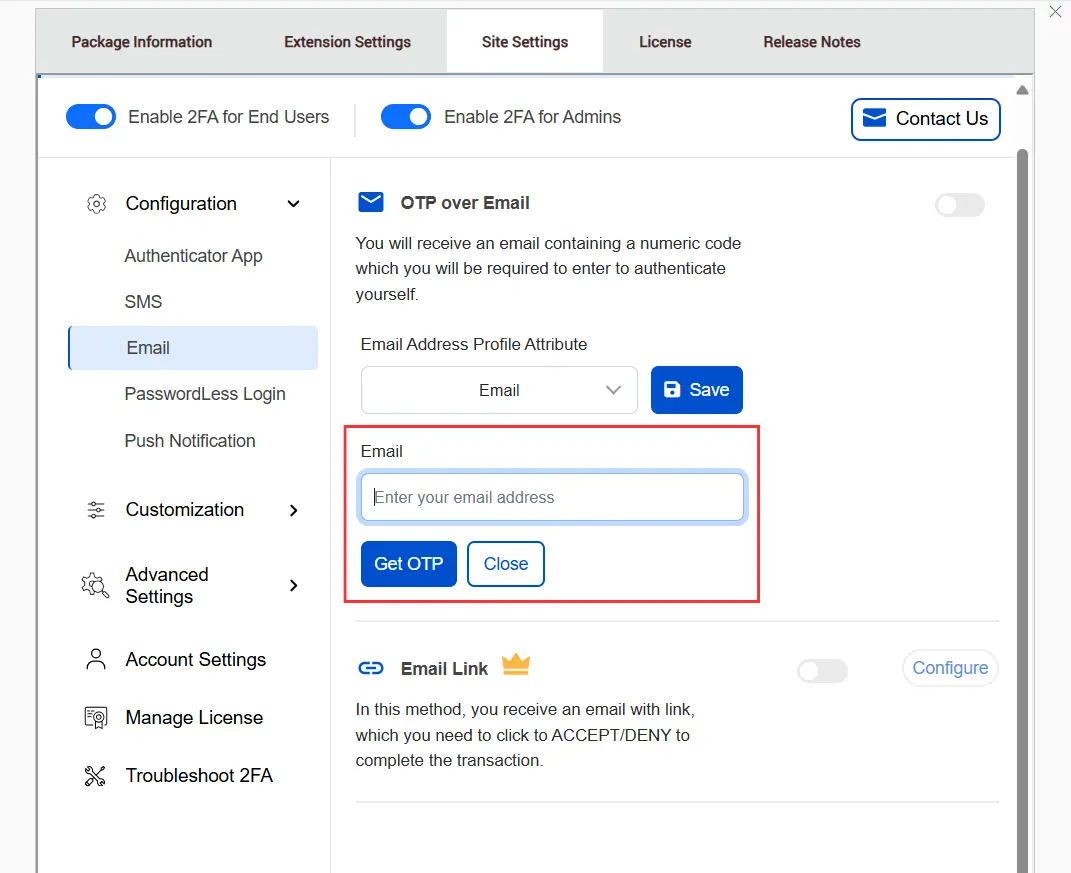
- Geben Sie die E-Mail-Adresse ein und klicken Sie auf die Schaltfläche „OTP abrufen“.
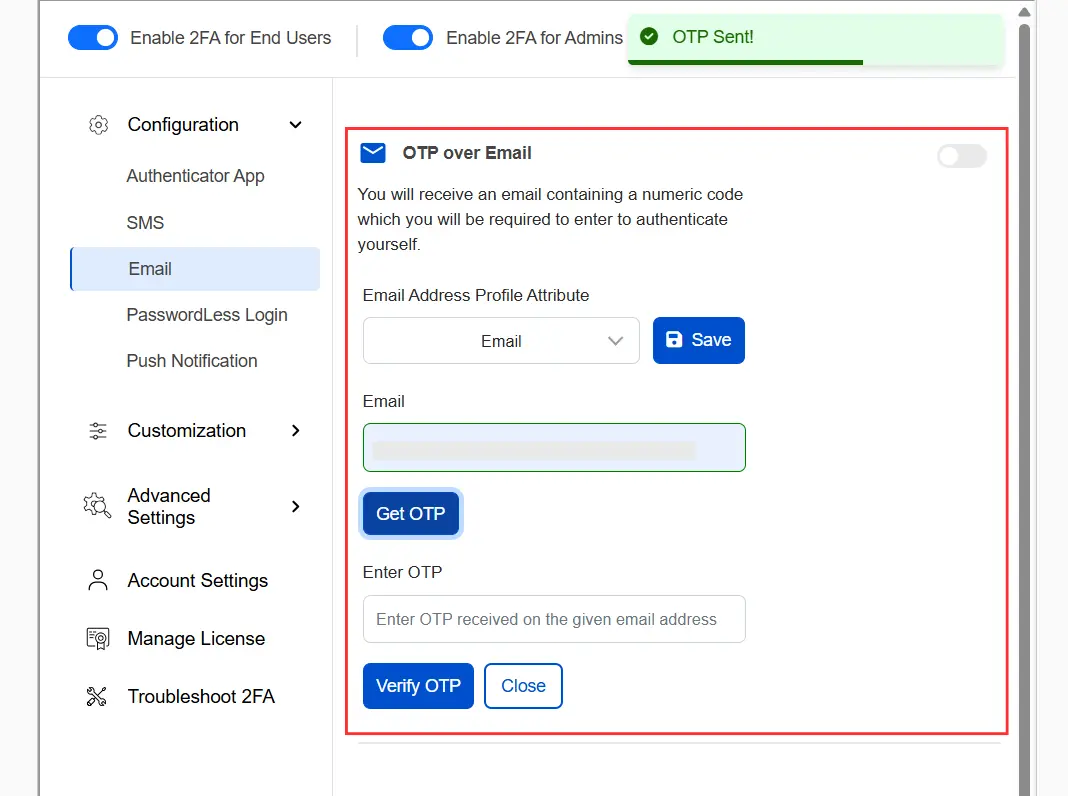
- Nach einem Klick auf die Holen Sie sich OTP Nach dem Klicken auf diese Schaltfläche erhält der Benutzer einen Einmalpasscode an die eingegebene Mobiltelefonnummer.
- Geben Sie das erhaltene OTP ein und klicken Sie auf das Überprüfen Sie OTP Nach Überprüfung des OTP wird die Methode konfiguriert und kann für den Endbenutzer aktiviert werden.
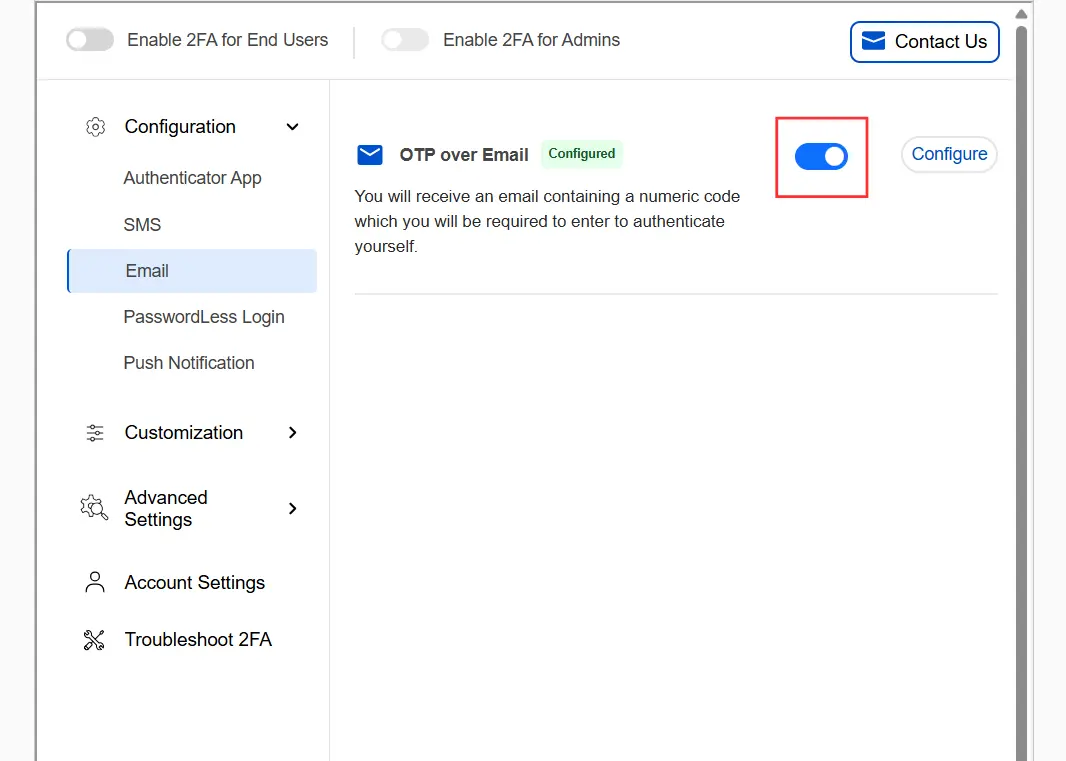
- Um die Methode für den Endbenutzer zu aktivieren, klicken Sie auf die Umschalttaste „OTP über E-Mail“.
- Klicken Sie auf das Stiftsymbol, wie in der Abbildung unten gezeigt, um den DNN 2FA-Authentifizierungsanbieter zu konfigurieren.
- Navigieren Sie zu der Site-Einstellungen Registerkarte zum Konfigurieren der DNN-2FA.
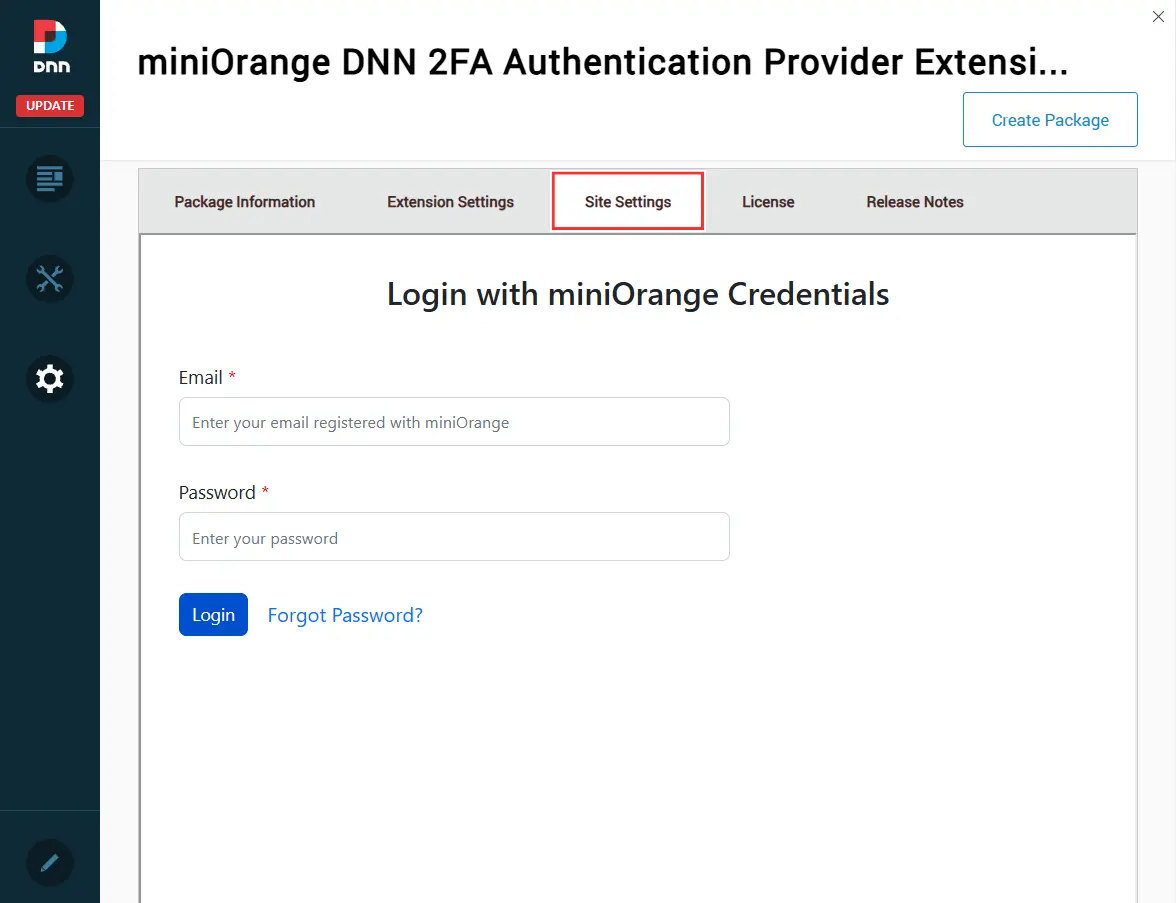
- Melden Sie sich beim DNN 2FA-Plugin an, um mit Ihrem miniOrange-Konto, unter dem die Lizenz erworben wurde, auf das Admin-Dashboard zuzugreifen.
- Einloggen in https://portal.miniorange.com/ Melden Sie sich mit Ihren registrierten Kontodaten an. Nach dem Einloggen finden Sie Ihr Konto. Lizenzschlüssel auf die Dashboard.
- Geben Sie den Lizenzschlüssel in das Feld ein Lizenzschlüssel Feld und klicken Sie auf Lizenz aktivieren .
- Aktivieren Sie den Umschaltknopf „2FA für Endbenutzer“.
- Um 2FA für den Administrator zu aktivieren, müssen Sie das 2FA für Administratoren aktivieren Kontrollkästchen.
- Um 2FA für die AD-Authentifizierung zu aktivieren, klicken Sie auf DNN AD-Anmeldung für Erweiterte Einstellungen Tabulatortaste und AD-Anmeldung auswählen.
- Klicken Sie auf OTP-Methoden unter dem Konfiguration Registerkarte, wählen Sie die E-Mail Option und klicken Sie auf die Einrichtung Schaltfläche für OTP über E-Mail.
- Wählen Sie das E-Mail-Profilattribut des Benutzers aus und klicken Sie auf Gespeichert.
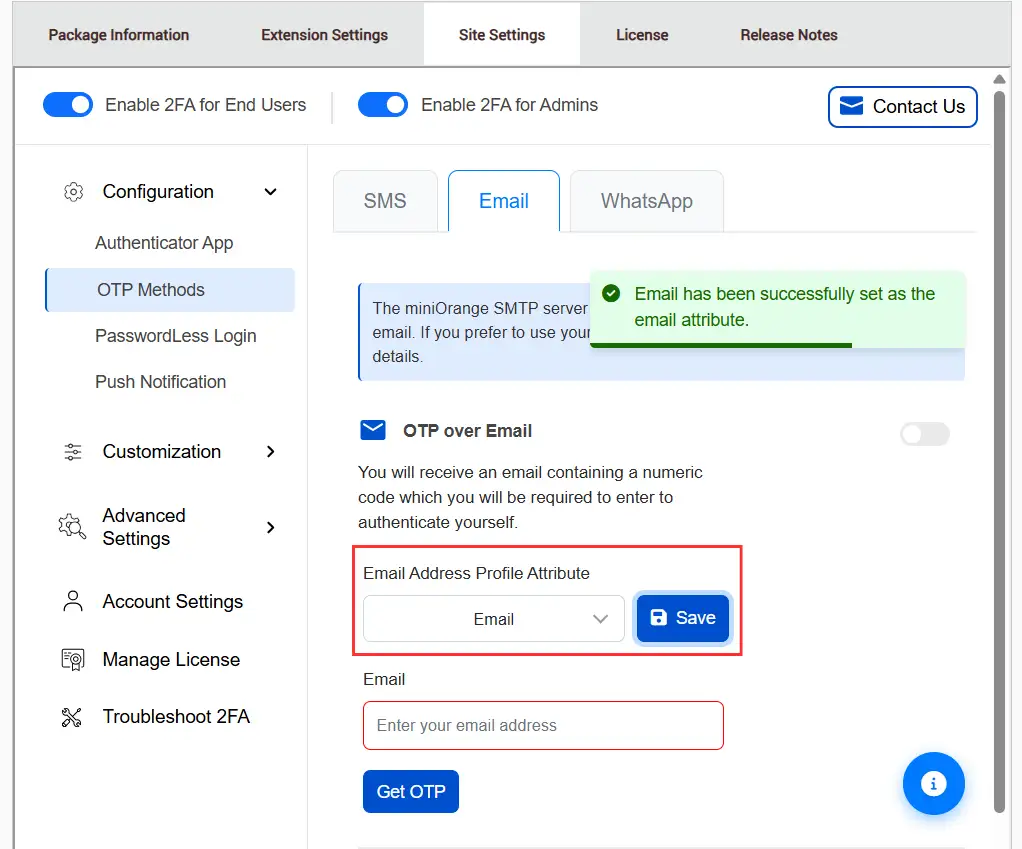
- Geben Sie die E-Mail-Adresse ein und klicken Sie auf die Schaltfläche Holen Sie sich OTP .
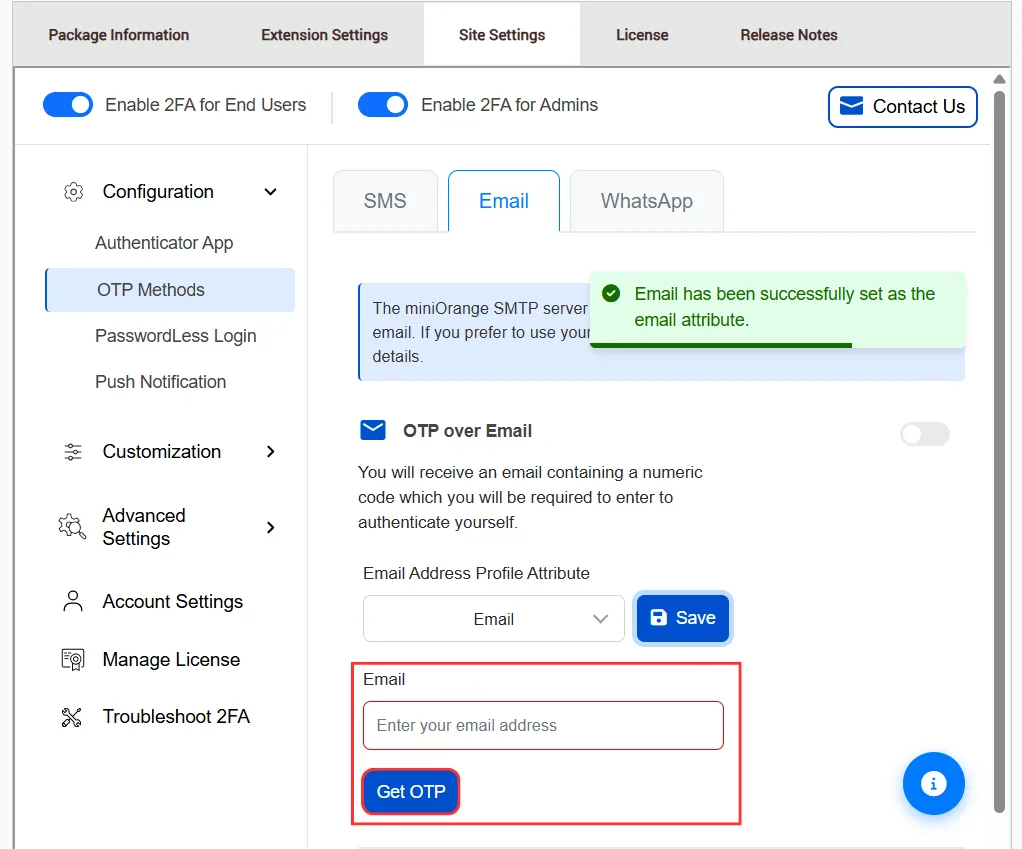
- Nach einem Klick auf die Holen Sie sich OTP Nach dem Klicken auf diese Schaltfläche erhält der Benutzer einen Einmalpasscode an die angegebene E-Mail-Adresse.
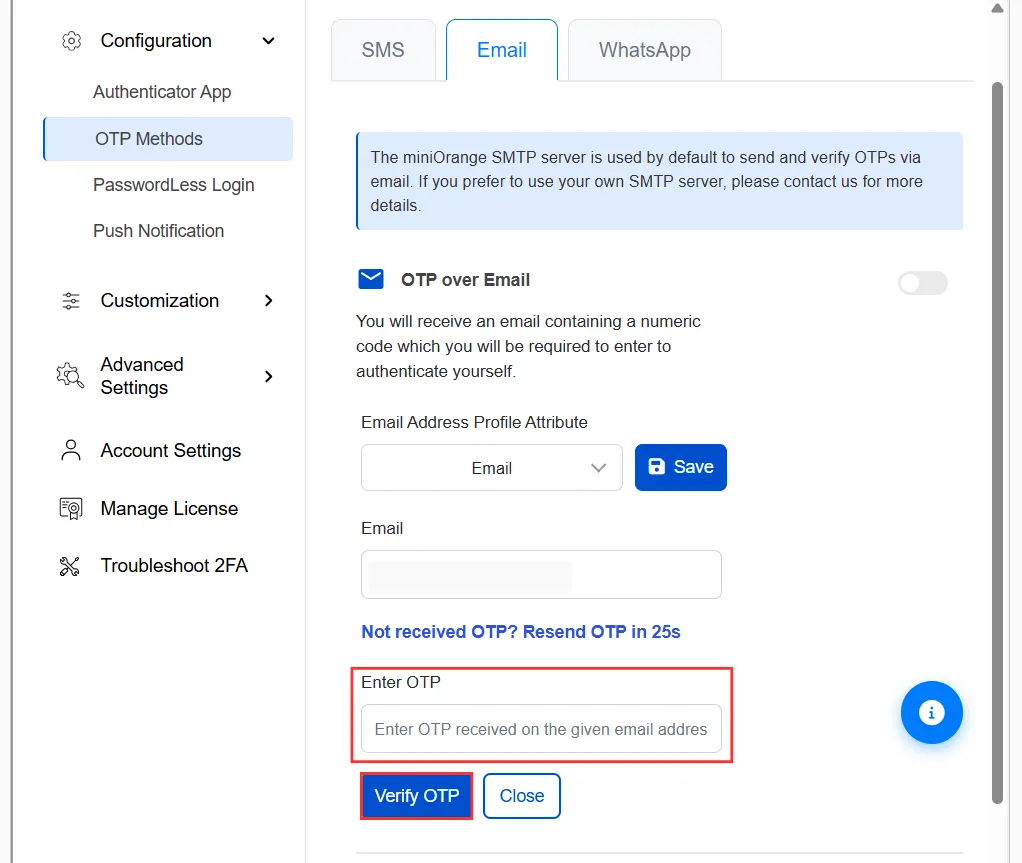
- Geben Sie das erhaltene OTP ein und klicken Sie auf das Überprüfen Sie OTP Nach Überprüfung des OTP wird die Methode konfiguriert und kann für den Endbenutzer aktiviert werden.
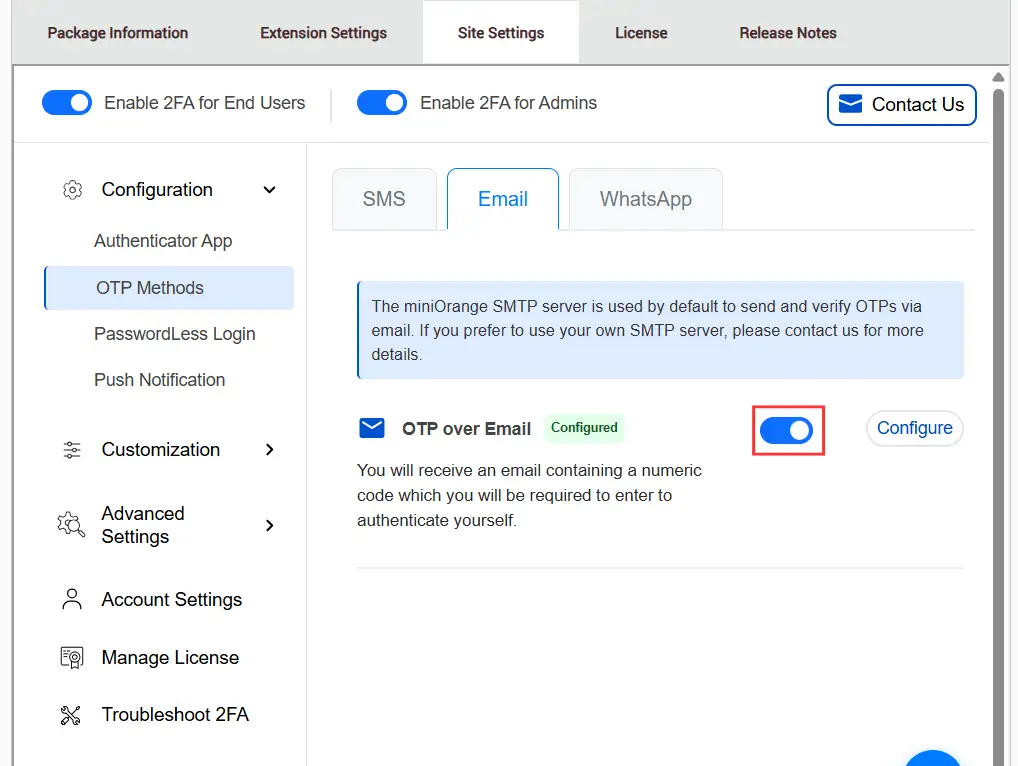
- Um die Methode für den Endbenutzer zu aktivieren, klicken Sie auf die Umschalttaste „OTP über E-Mail“.
Erweiterte Einstellungen und Anpassung
Wenn Sie erweiterte Einstellungen anwenden oder Änderungen an der 2FA-Funktionalität vornehmen möchten, können Sie über die Registerkarte „Erweiterte Einstellungen“ und den Abschnitt „Anpassung“ Funktionen wie rollenbasierte 2FA, alternative Anmeldemethoden, vertrauenswürdige Geräte, Branding und Styling konfigurieren.
Rollenbasierte 2FA
- Diese Funktion ermöglicht es Administratoren, die Zwei-Faktor-Authentifizierung für bestimmte Benutzerrollen im DNN-Portal zu erzwingen.
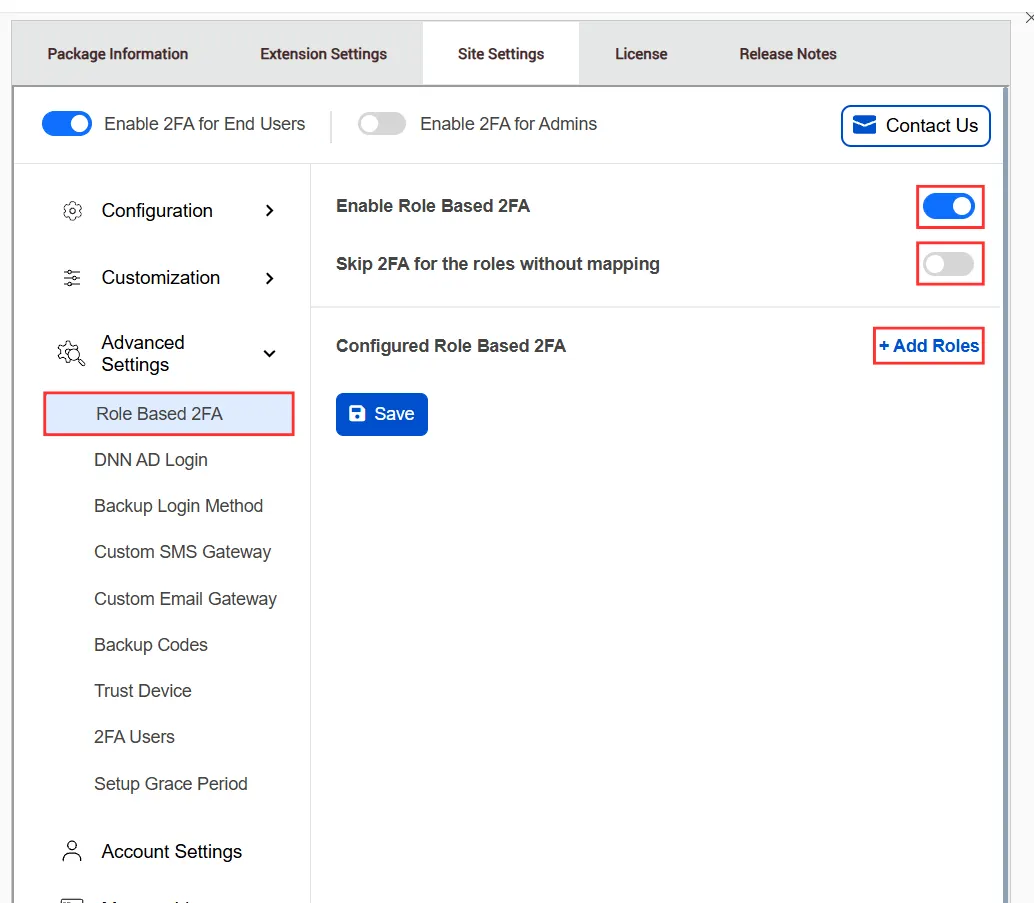
- Aktivieren Sie die Rollenbasierte 2FA Schalter zum Aktivieren der rollenbasierten Zwei-Faktor-Authentifizierung.
- Wenn Sie die Zwei-Faktor-Authentifizierung für Rollen ohne Rollenzuordnung überspringen möchten, aktivieren Sie die entsprechende Option. "Zwei-Faktor-Authentifizierung für Rollen ohne Zuordnung überspringen" Umschaltknopf.
- Klicken Sie auf Rollen hinzufügen Schaltfläche zum Auswählen und Konfigurieren der Rollen, für die Sie die Zwei-Faktor-Authentifizierung erzwingen möchten.
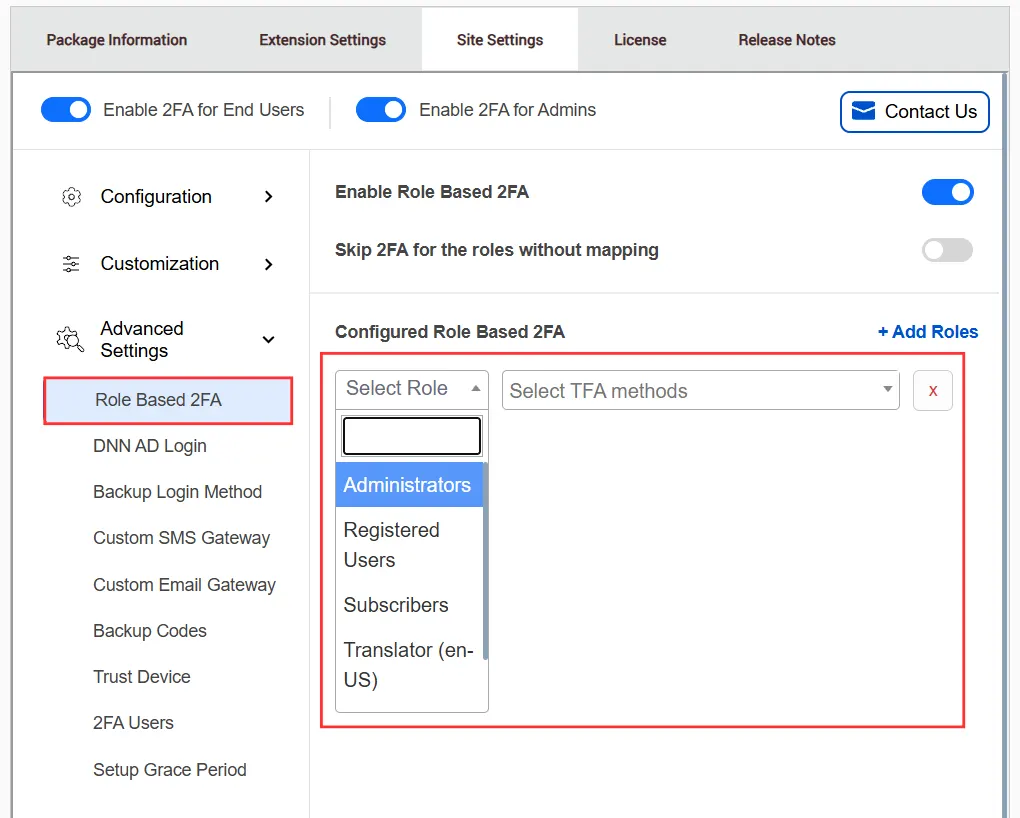
- Von dem Wählen Sie Rolle aus Wählen Sie im Dropdown-Menü die Rolle aus, für die Sie die Zwei-Faktor-Authentifizierung aktivieren möchten, und folgen Sie dann der TFA-Methoden auswählen Wählen Sie im Dropdown-Menü die TFA-Methoden aus, die Sie speziell für die ausgewählte Rolle aktivieren möchten, und nicht alle anderen Methoden.
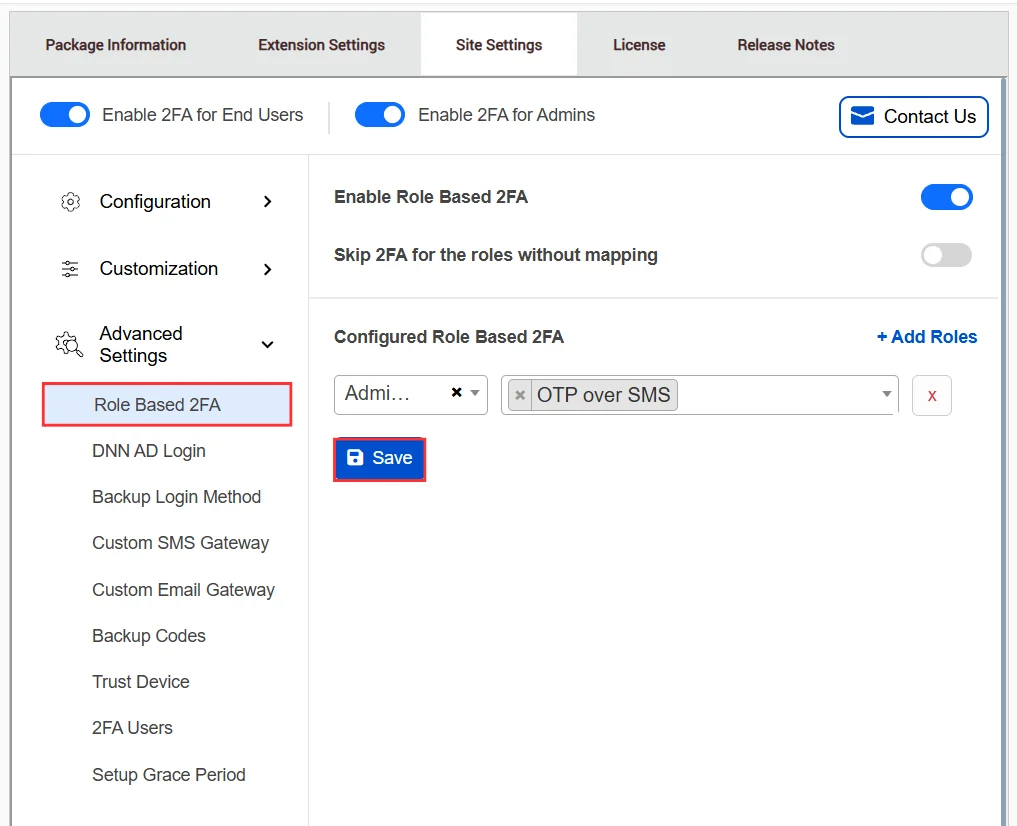
- Nachdem Sie die Rolle und die TFA-Methoden konfiguriert haben, klicken Sie auf die Gespeichert Schaltfläche, um die Einstellungen anzuwenden.
Backup-Anmeldemethode
- Diese Funktion ermöglicht es Benutzern, sich mit alternativen Authentifizierungsmethoden anzumelden, falls ihre primäre 2FA-Methode nicht verfügbar ist.
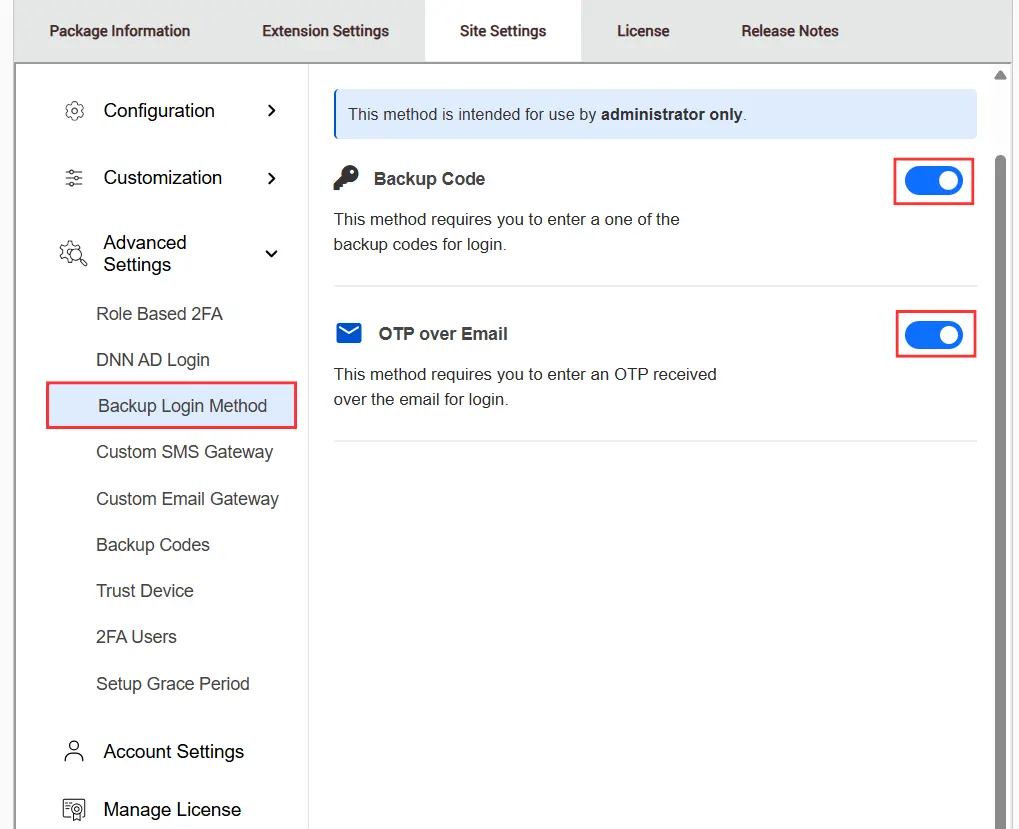
- Hinweis: Diese Methode ist für die Verwendung durch Nur für Administratoren.
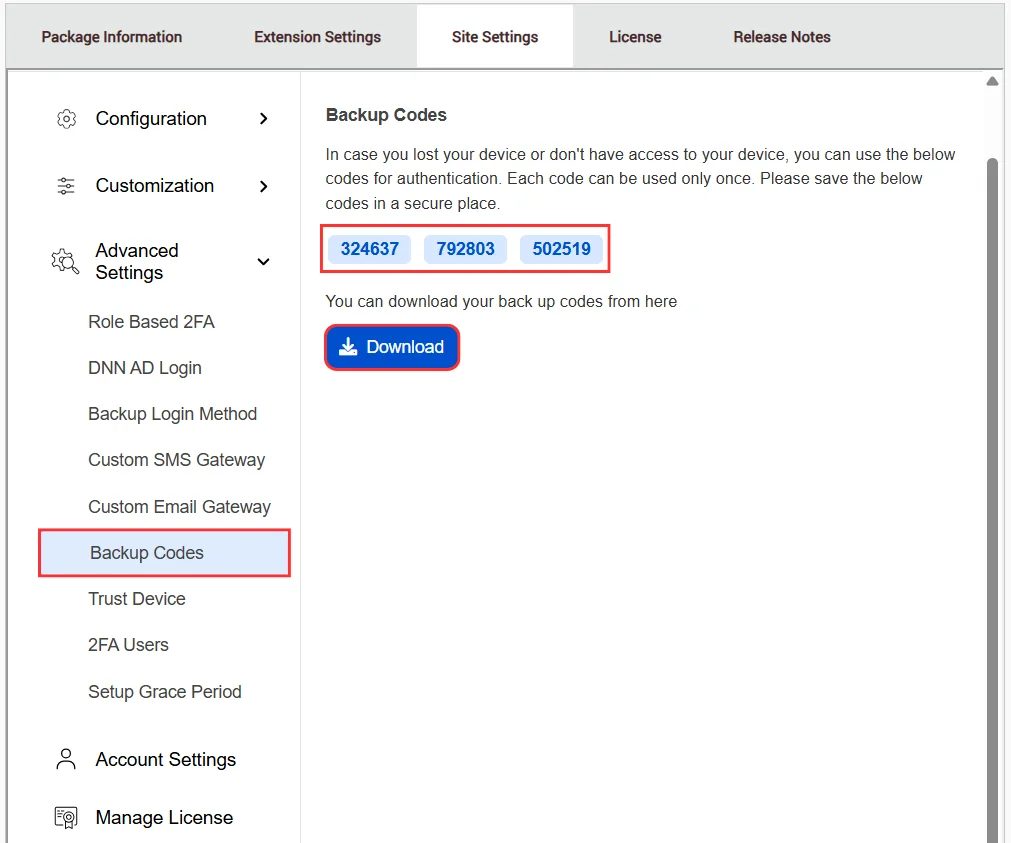
- Benutzer können sich entweder über die folgenden Wege anmelden: Backup-Codes or OTP über E-Mail als alternative Anmeldemethoden, wenn die primäre Zwei-Faktor-Authentifizierung nicht verfügbar ist.
- Aktivieren Sie die Umschalter für Backup-Code und OTP über E-Mail um diese alternativen Anmeldemethoden zu aktivieren.
- Ihre Backup-Codes finden Sie unter 'Backup-Codes' Tab. Jeder Code kann nur einmal verwendet werden, Sie können sie aber auch für die spätere Verwendung herunterladen.
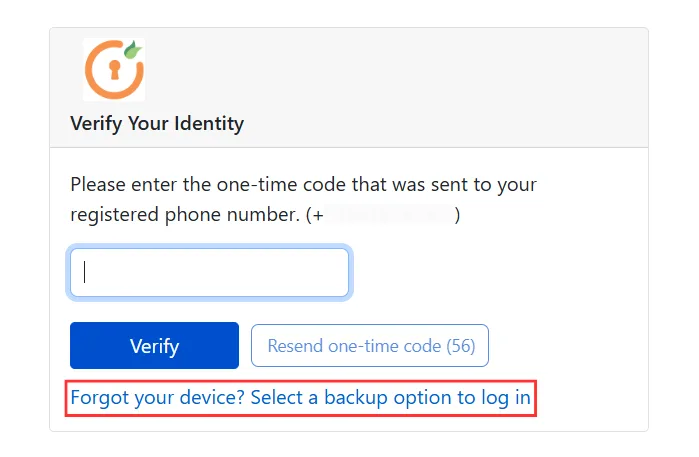
- Wenn Sie sich anmelden und zur Zwei-Faktor-Authentifizierung aufgefordert werden, können Sie, falls das Gerät, auf dem Sie das Einmalpasswort (OTP) erhalten (z. B. Mobiltelefon), nicht verfügbar ist, auf die entsprechende Schaltfläche klicken. 'Gerät vergessen? Wählen Sie eine alternative Anmeldeoption.' Link zur Verwendung der alternativen Anmeldemethode.
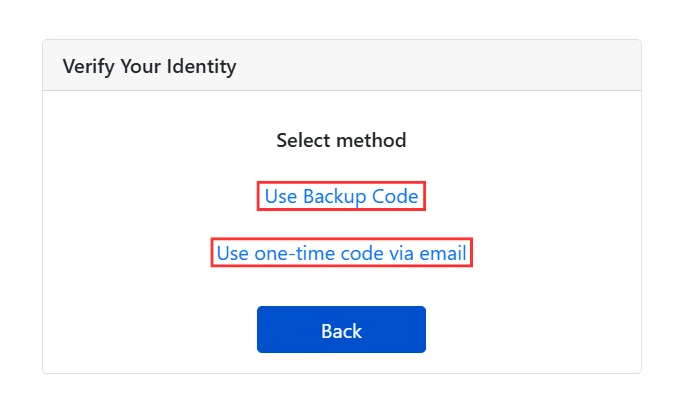
- Auswählen 'Backup-Code verwenden' or 'Einmalcode per E-Mail verwenden' zur Authentifizierung, falls Ihre primäre 2FA-Methode nicht verfügbar ist.
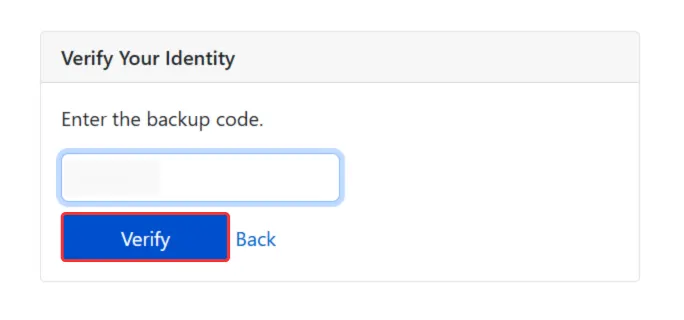
- Geben Sie den Backup-Code in das dafür vorgesehene Feld ein und klicken Sie auf „Weiter“. 'Verifizieren' um den Authentifizierungsprozess abzuschließen.
Benutzerdefiniertes E-Mail-Gateway
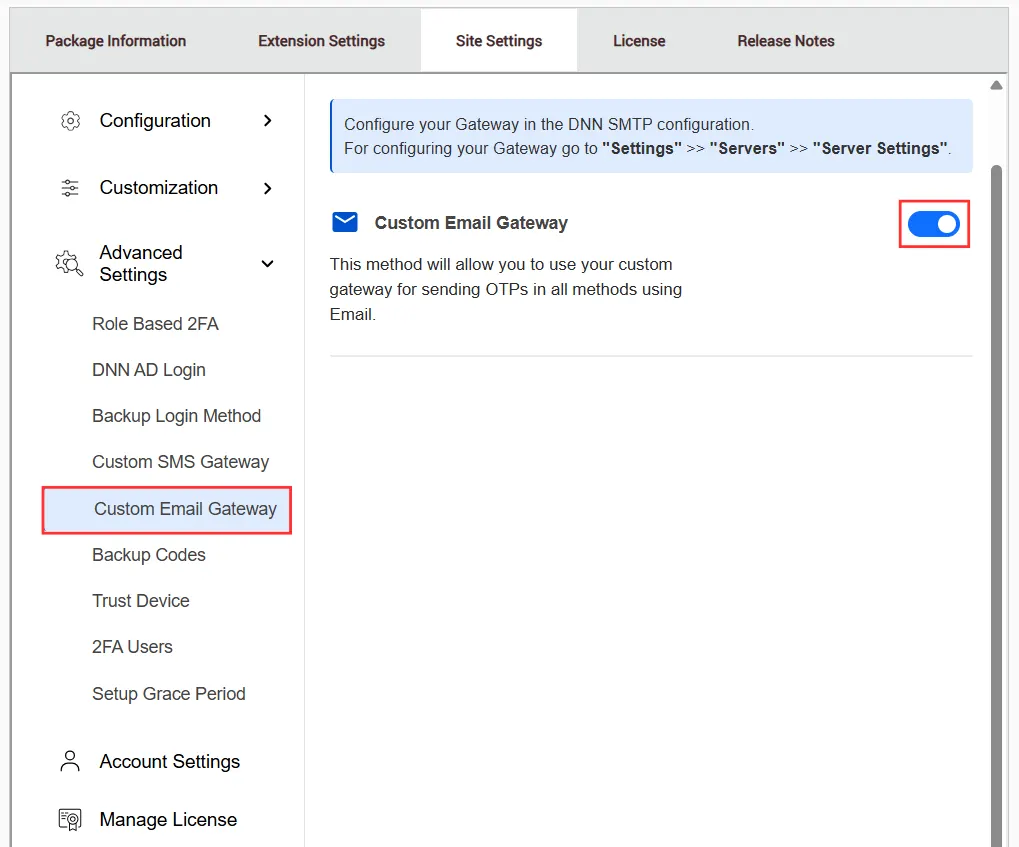
- Diese Funktion ermöglicht es Ihnen, Ihr eigenes konfiguriertes E-Mail-Gateway (SMTP-Einstellungen) zum Versenden von OTPs für die E-Mail-basierte Authentifizierung zu verwenden.
- Aktivieren Sie die Benutzerdefinierte E-Mail-Gateway-Umschalttaste Um Ihr konfiguriertes E-Mail-Gateway für den Versand von Einmalpasswörtern (OTP) zu verwenden.
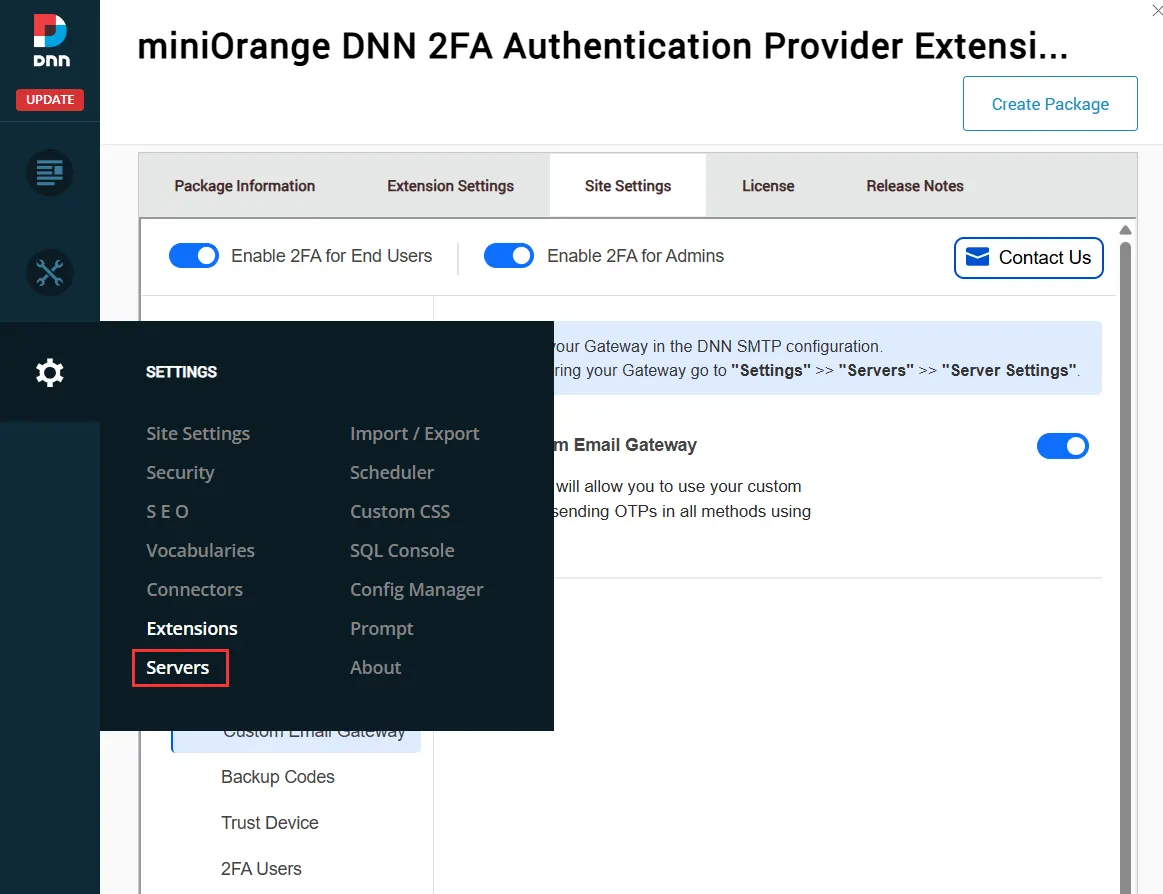
- Zurück Nach Einstellungen → Server in Ihrem DNN-Portal.
- Navigieren Sie zu der Server Einstellungen Registerkarte, wählen Sie Plug-and-Play-Betrieb unter SMTP-Authentifizierung und konfigurieren Sie die erforderlichen Details wie z. B. SMTP-Server, Port, Benutzername, Passwort und Host-E-Mail-Adresse.
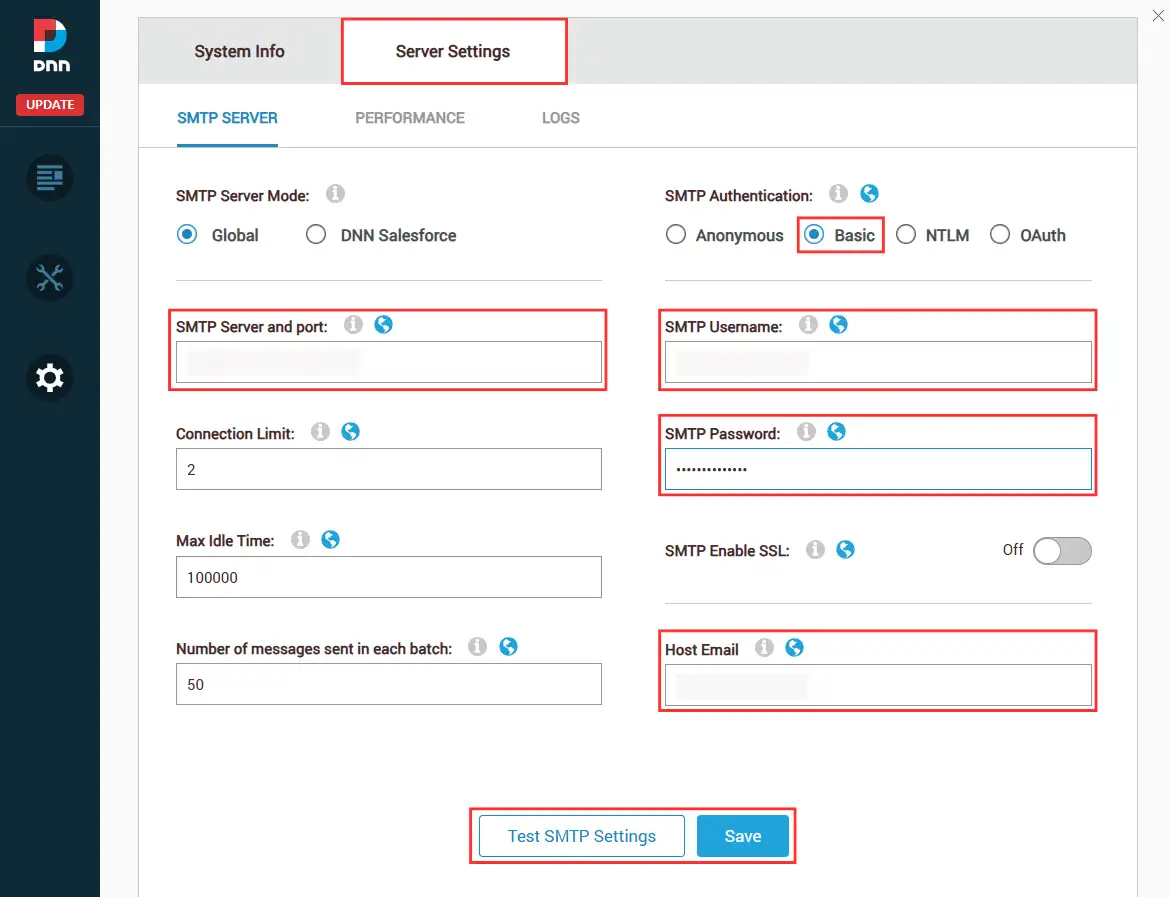
- Klicken Sie auf SMTP-Einstellungen testen Um die Konfiguration zu überprüfen, klicken Sie anschließend auf Gespeichert.
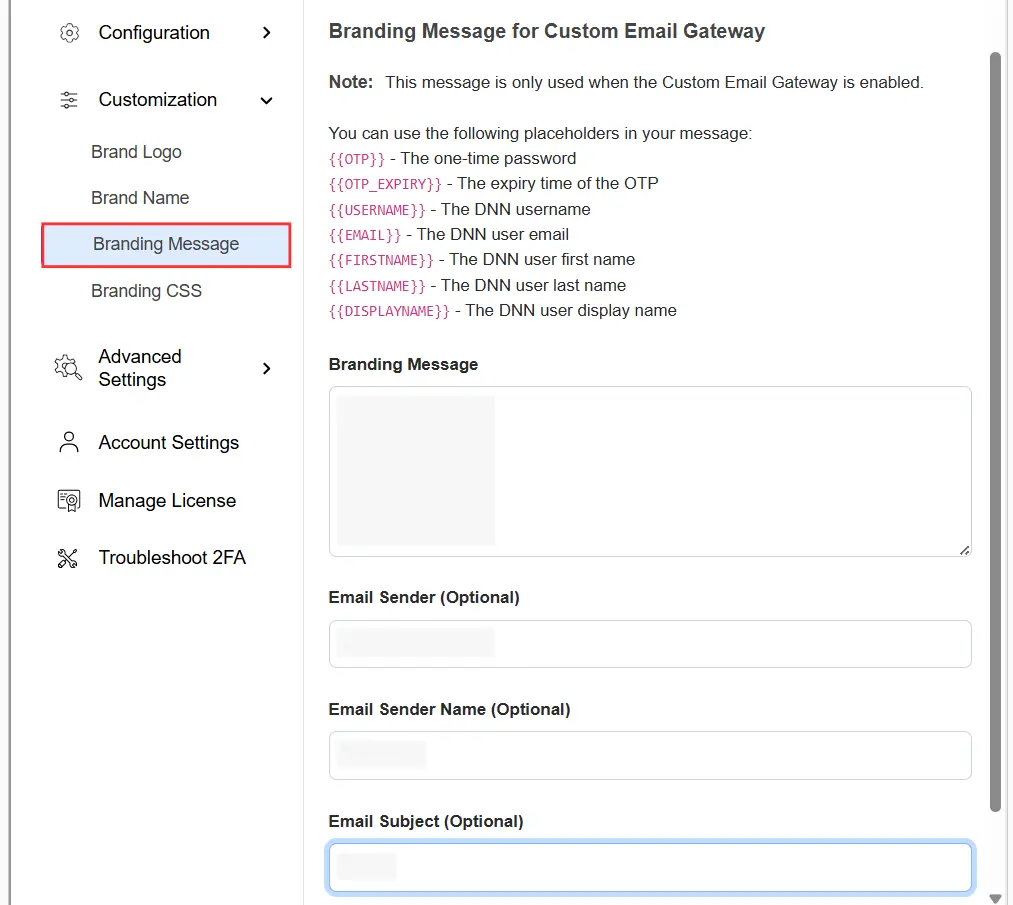
- Wenn Sie das Branding oder die Nachricht für das E-Mail-Gateway anpassen möchten, können Sie die folgenden Schritte befolgen.
Markenbotschaft für benutzerdefiniertes E-Mail-Gateway
- Geben Sie Ihre individuelle E-Mail-Nachricht mithilfe von Platzhaltern wie folgt ein: {{OTP}}, {{EMAIL}}, usw., um Benutzer- und OTP-Details dynamisch einzubinden.
- Sie können auch die E-Mail-Absender, Absendername und E-Mail-Betreff gemäß Ihren Anforderungen.
- Klicken Sie auf Gespeichert Schaltfläche, um die Änderungen zu übernehmen.
Vertrauensgerät (Mich erinnern)
- Diese Funktion ermöglicht es Benutzern, ihr Gerät als vertrauenswürdig zu kennzeichnen, sodass sie die 2FA-Verifizierung für einen bestimmten Zeitraum auf diesem Gerät überspringen können.
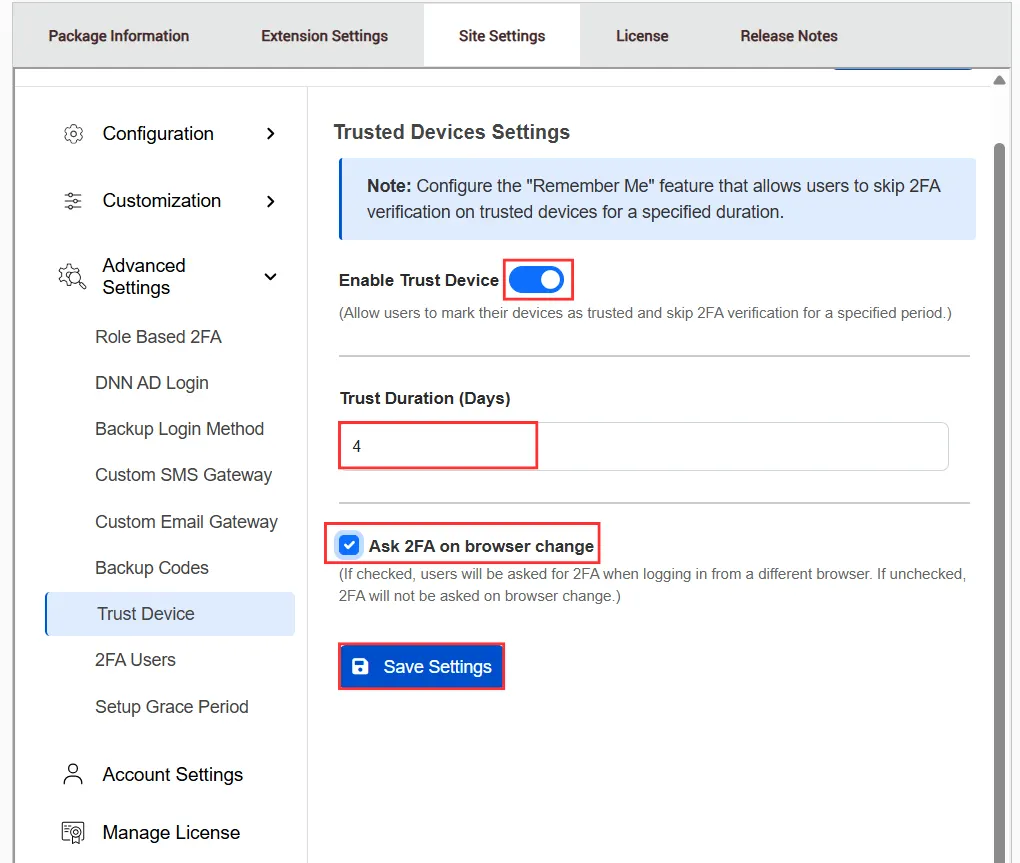
- Aktivieren Sie die Gerät als vertrauenswürdig ein-/ausschalten Knopf drücken und einstellen Vertrauensdauer (Tage) wie lange das Gerät gespeichert werden soll.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung beim Browserwechsel anfordern Kontrollkästchen zur Aufforderung der Zwei-Faktor-Authentifizierung (2FA) beim Anmelden von einem anderen Browser, und klicken Sie auf Einstellungen speichern um die Änderungen zu übernehmen.
- Wenn diese Option deaktiviert ist, wird bei einem Browserwechsel keine Zwei-Faktor-Authentifizierung (2FA) angefordert, und die Benutzer können ohne zusätzliche Verifizierung fortfahren.
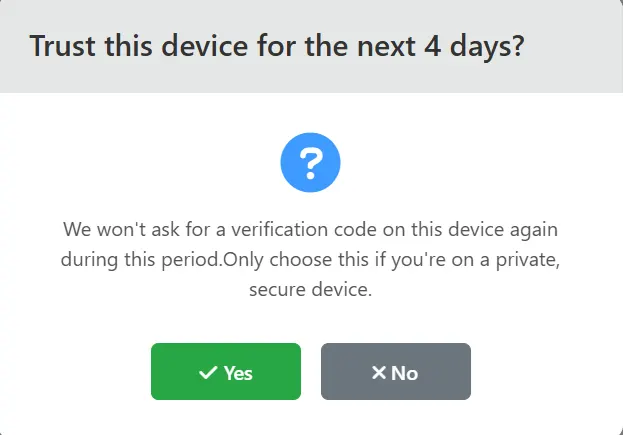
- Wenn sich der Endbenutzer anmeldet, wird ihm die Option „Diesem Gerät vertrauen“ angezeigt. Hier kann er „Ja“ auswählen, um die Zwei-Faktor-Authentifizierung auf diesem Gerät für die angegebene Dauer zu überspringen, oder „Nein“, um mit der regulären Verifizierung fortzufahren.
Einrichtungsfrist
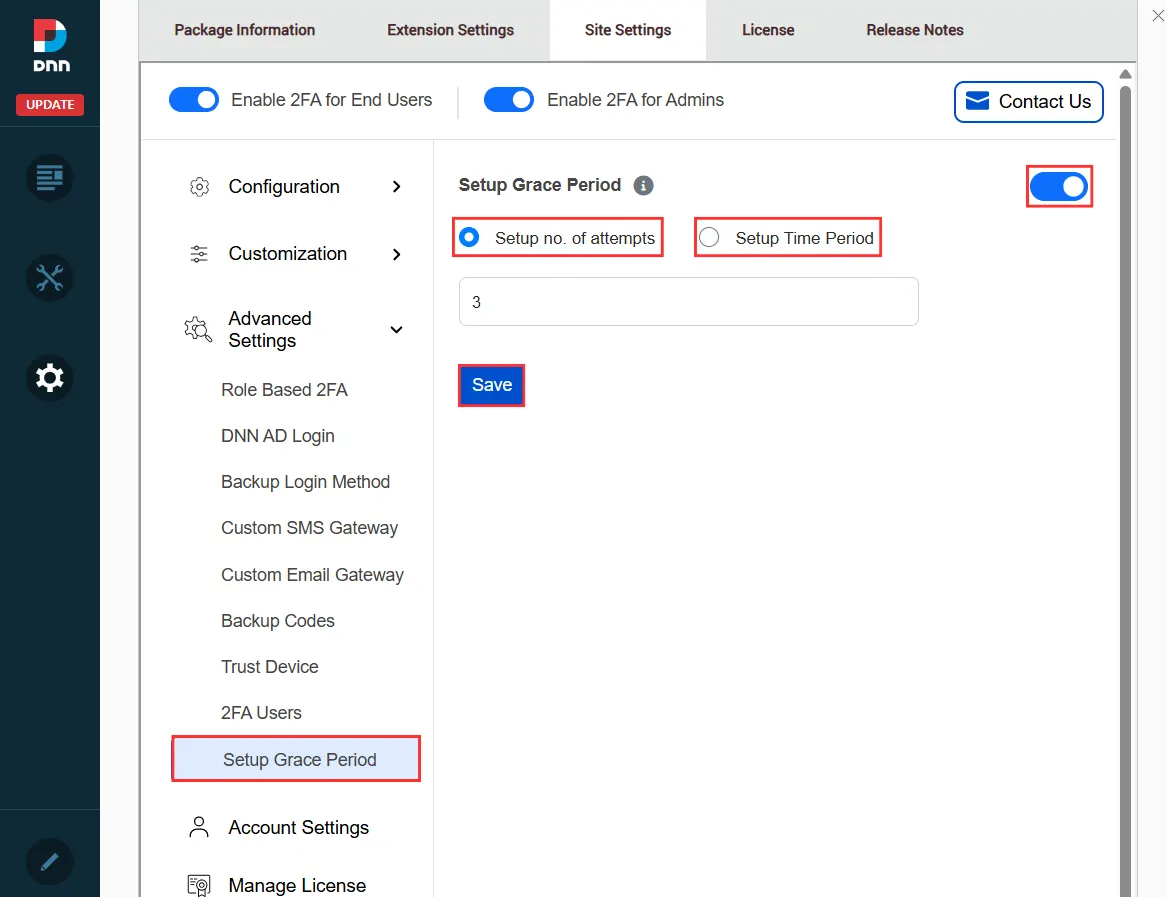
- Die Einrichtungsfrist gibt Nutzern eine begrenzte Anzahl an Versuchen oder Zeit, die Zwei-Faktor-Authentifizierung (2FA) einzurichten. Während dieser Zeit können sie sich anmelden, ohne die 2FA abzuschließen.
- Mach das ... an Einrichtungsfrist Umschalten, dann auswählen Anzahl der Versuche einrichten (Anzahl der zulässigen Anmeldeversuche zur Einrichtung der Zwei-Faktor-Authentifizierung) oder Einrichtungszeitraum (Zeitdauer für die Einrichtung), geben Sie den Wert ein und klicken Sie auf Speichern.
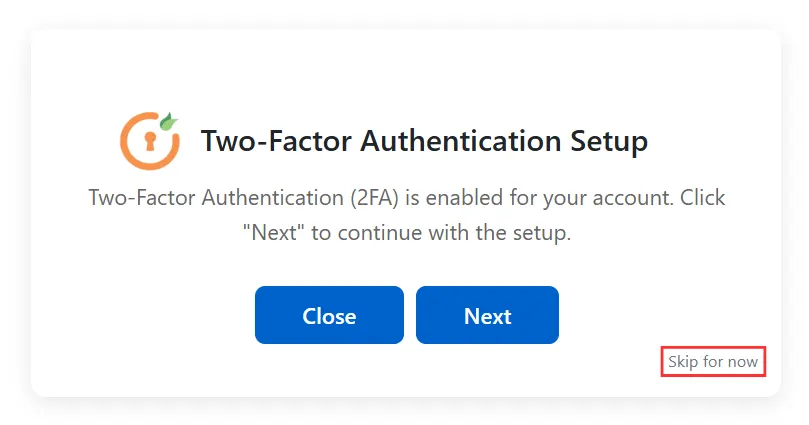
- Wenn sich Endbenutzer anmelden, sehen sie die Aufforderung zur Einrichtung der Zwei-Faktor-Authentifizierung mit einem „Überspringen Sie diese Zeile vorerst.“ .
- Diese Option wird basierend auf der konfigurierten Kulanzfrist angezeigt, d. h. sie erscheint für die definierte Anzahl von Versuchen oder innerhalb der festgelegten Zeitspanne.
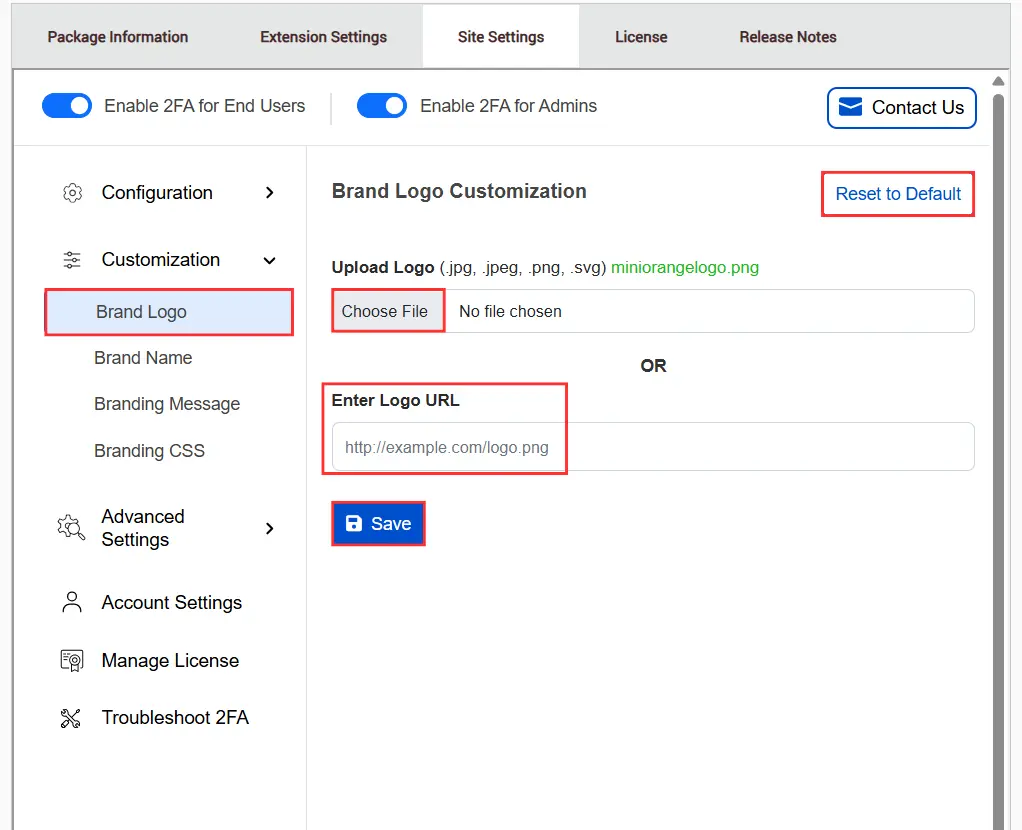
Anpassung des Markenlogos
- Standardmäßig ist das miniOrange-Logo ausgewählt. Wenn Sie Ihr eigenes Logo verwenden möchten, klicken Sie auf Datei auswählen und hochladen.
- Alternativ können Sie die Logo-URL in das dafür vorgesehene Feld eingeben und auf die Schaltfläche klicken. Gespeichert .
- Wenn Sie die Änderungen rückgängig machen möchten, klicken Sie auf die Schaltfläche Zurücksetzen .
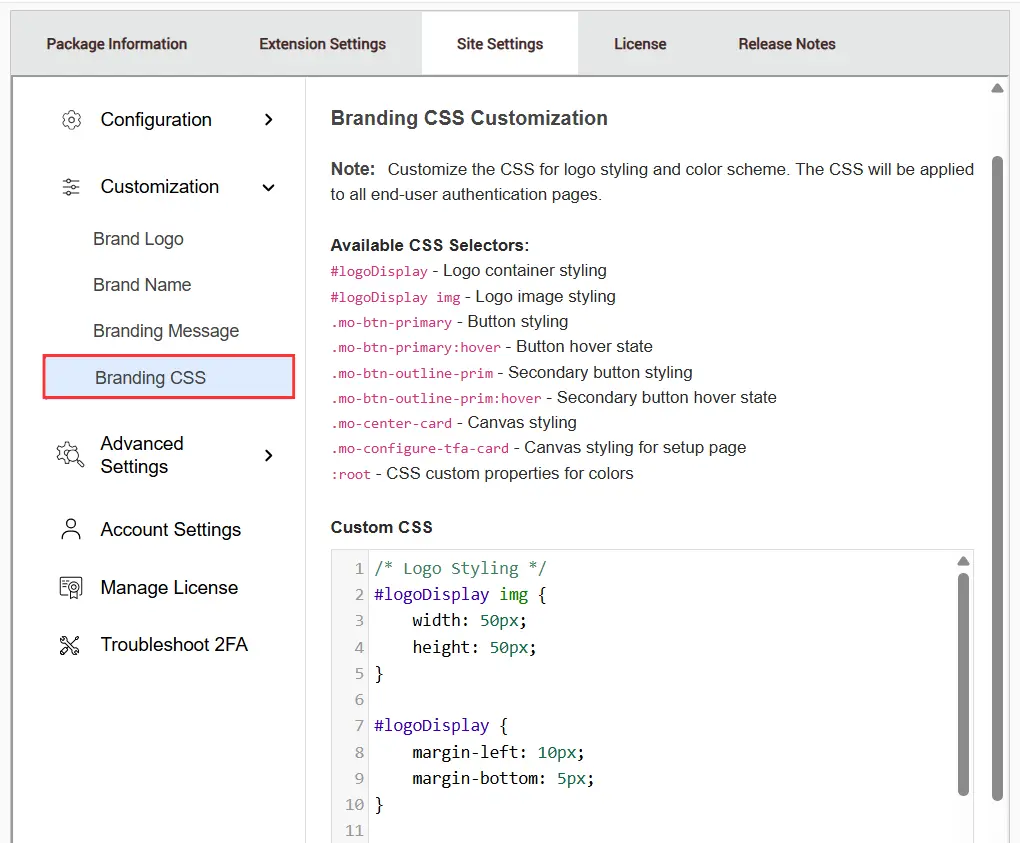
CSS-Anpassung für Branding
- Fügen Sie Ihr Benutzerdefinierte CSS im bereitgestellten Editor können Sie das Erscheinungsbild von Elementen wie Logo, Schaltflächen und Layout auf den 2FA-Seiten anpassen.
- Sie können die aufgelisteten CSS-Selektoren verwenden (z. B. #logoDisplay, .mo-btn-primary, usw.), um bestimmte Komponenten gezielt anzusprechen und zu gestalten.
- Klicken Sie auf Gespeichert Schaltfläche, um die Änderungen zu übernehmen.
Ähnliche Artikel
-
Zwei-Faktor-Authentifizierung (2FA) für ASP.NET
-
Zwei-Faktor-Authentifizierung (2FA) für nopCommerce
-
Zwei-Faktor-Authentifizierung (2FA) für Umbraco
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


