LDAP-Rollenzuordnung
Übersicht
Dieses Dokument erklärt, wie Sie Benutzern Drupal-Rollen basierend auf ihren LDAP- oder Active Directory-Gruppen zuweisen. Beispielsweise kann eine LDAP-Gruppe wie „testGroup“ einer Drupal-Rolle wie „Entwickler“ zugeordnet werden, wodurch die Rolle automatisch zugewiesen wird, sobald sich Benutzer mit ihren LDAP-Anmeldeinformationen anmelden. Das Drupal LDAP/Active Directory-Integrationsmodul unterstützt Drupal 7, 8, 9 und 10. Die Rollenzuordnung kann bei der LDAP-SSO-Anmeldung, beim Benutzerimport aus LDAP sowie bei der Windows-SSO- oder LDAP-Gateway-Anmeldung mit NTLM/Kerberos angewendet werden.




Installationsschritte
- Verwenden von Composer
- Mit Drush
- Manuelle Installation
Voraussetzungen:
- Installieren Sie das Drupal LDAP / Active Directory-Anmeldung Modul.
- Richten Sie das obige Modul mit Ihrem LDAP- oder Active Directory-Server ein. Weitere Informationen finden Sie hier. Installationsanleitung falls Sie Unterstützung benötigen.
Sie können auch diesem Einrichtungsvideo folgen , um die Rollenzuordnungsfunktion zu konfigurieren.
Konfigurationsschritte
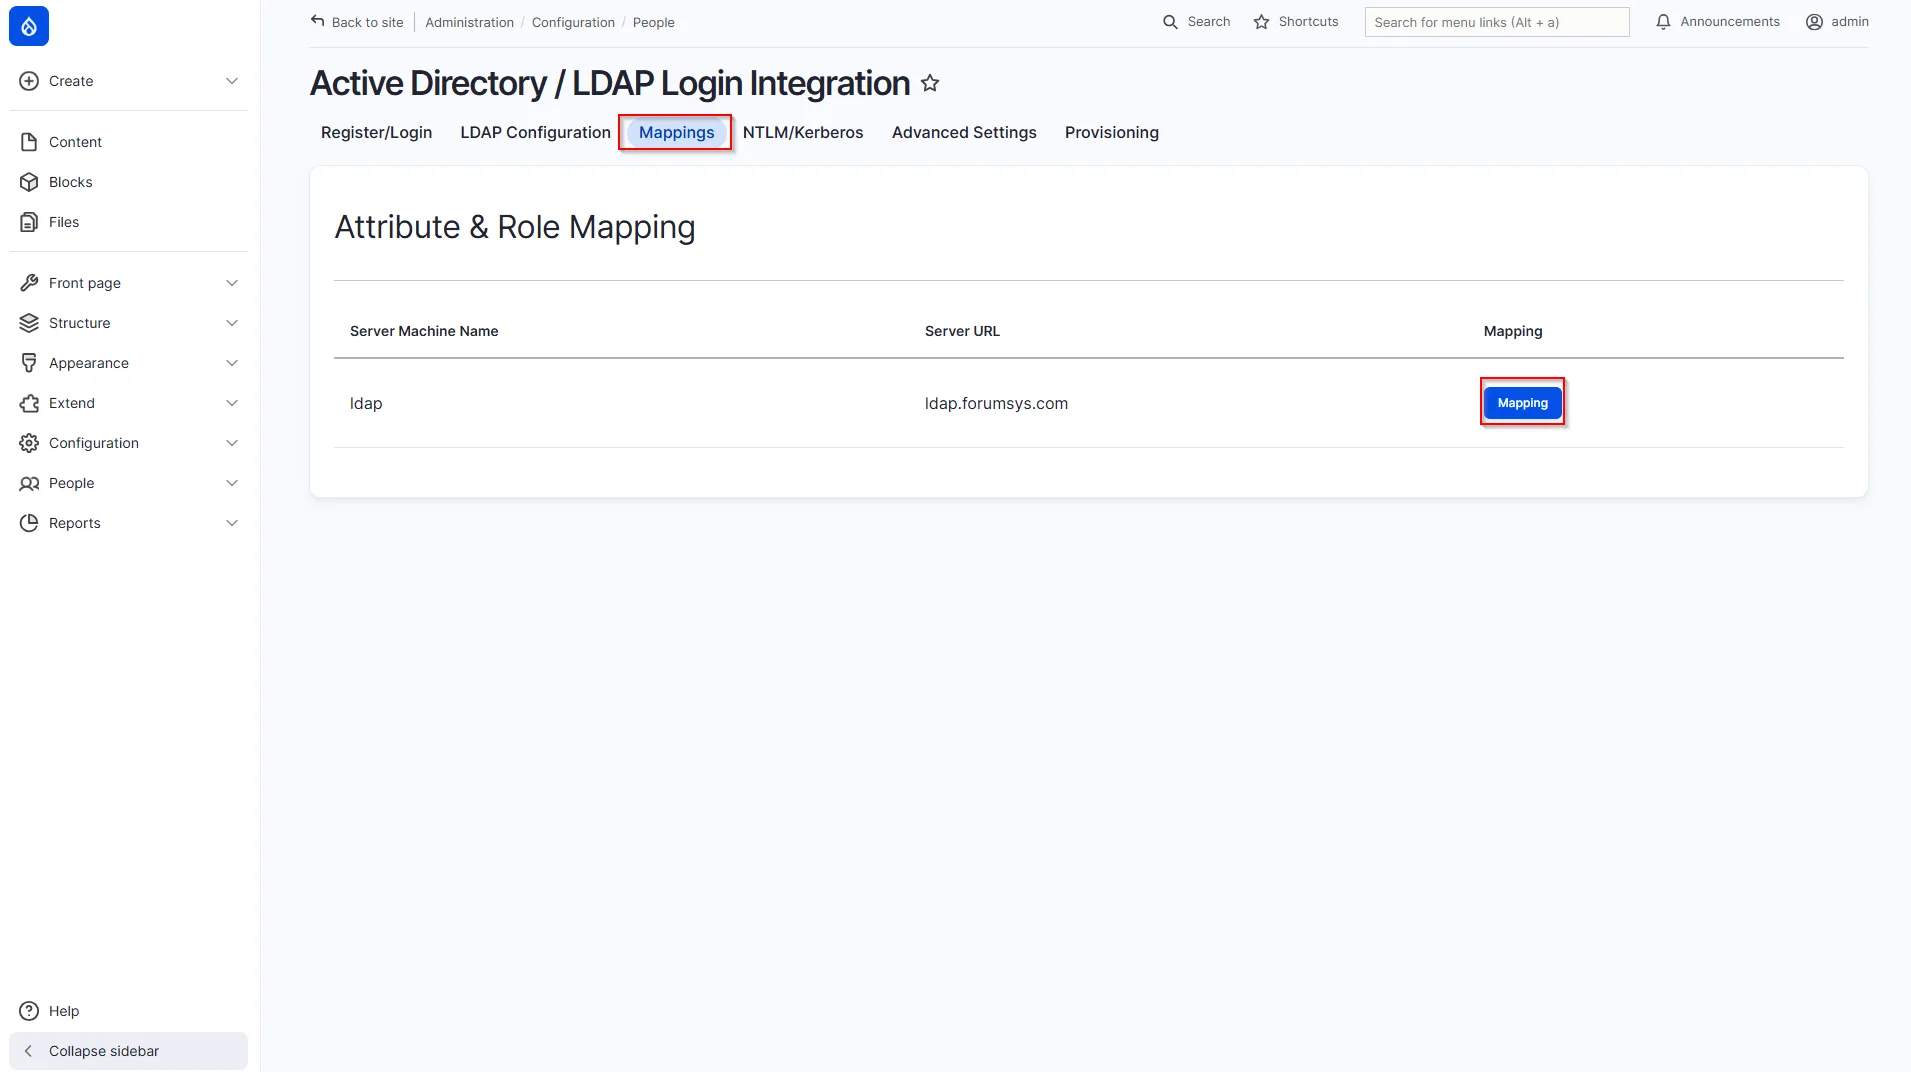
- Nach erfolgreicher Konfiguration des Moduls gehen Sie zu Mappings Tab.
(admin/config/people/ldap_auth/attribute_mapping)
- Im Mappings Klicken Sie auf die Registerkarte Mapping .
- Erweitern Sie die LDAP-Gruppen-zu-Drupal-Rollen-Zuordnung .
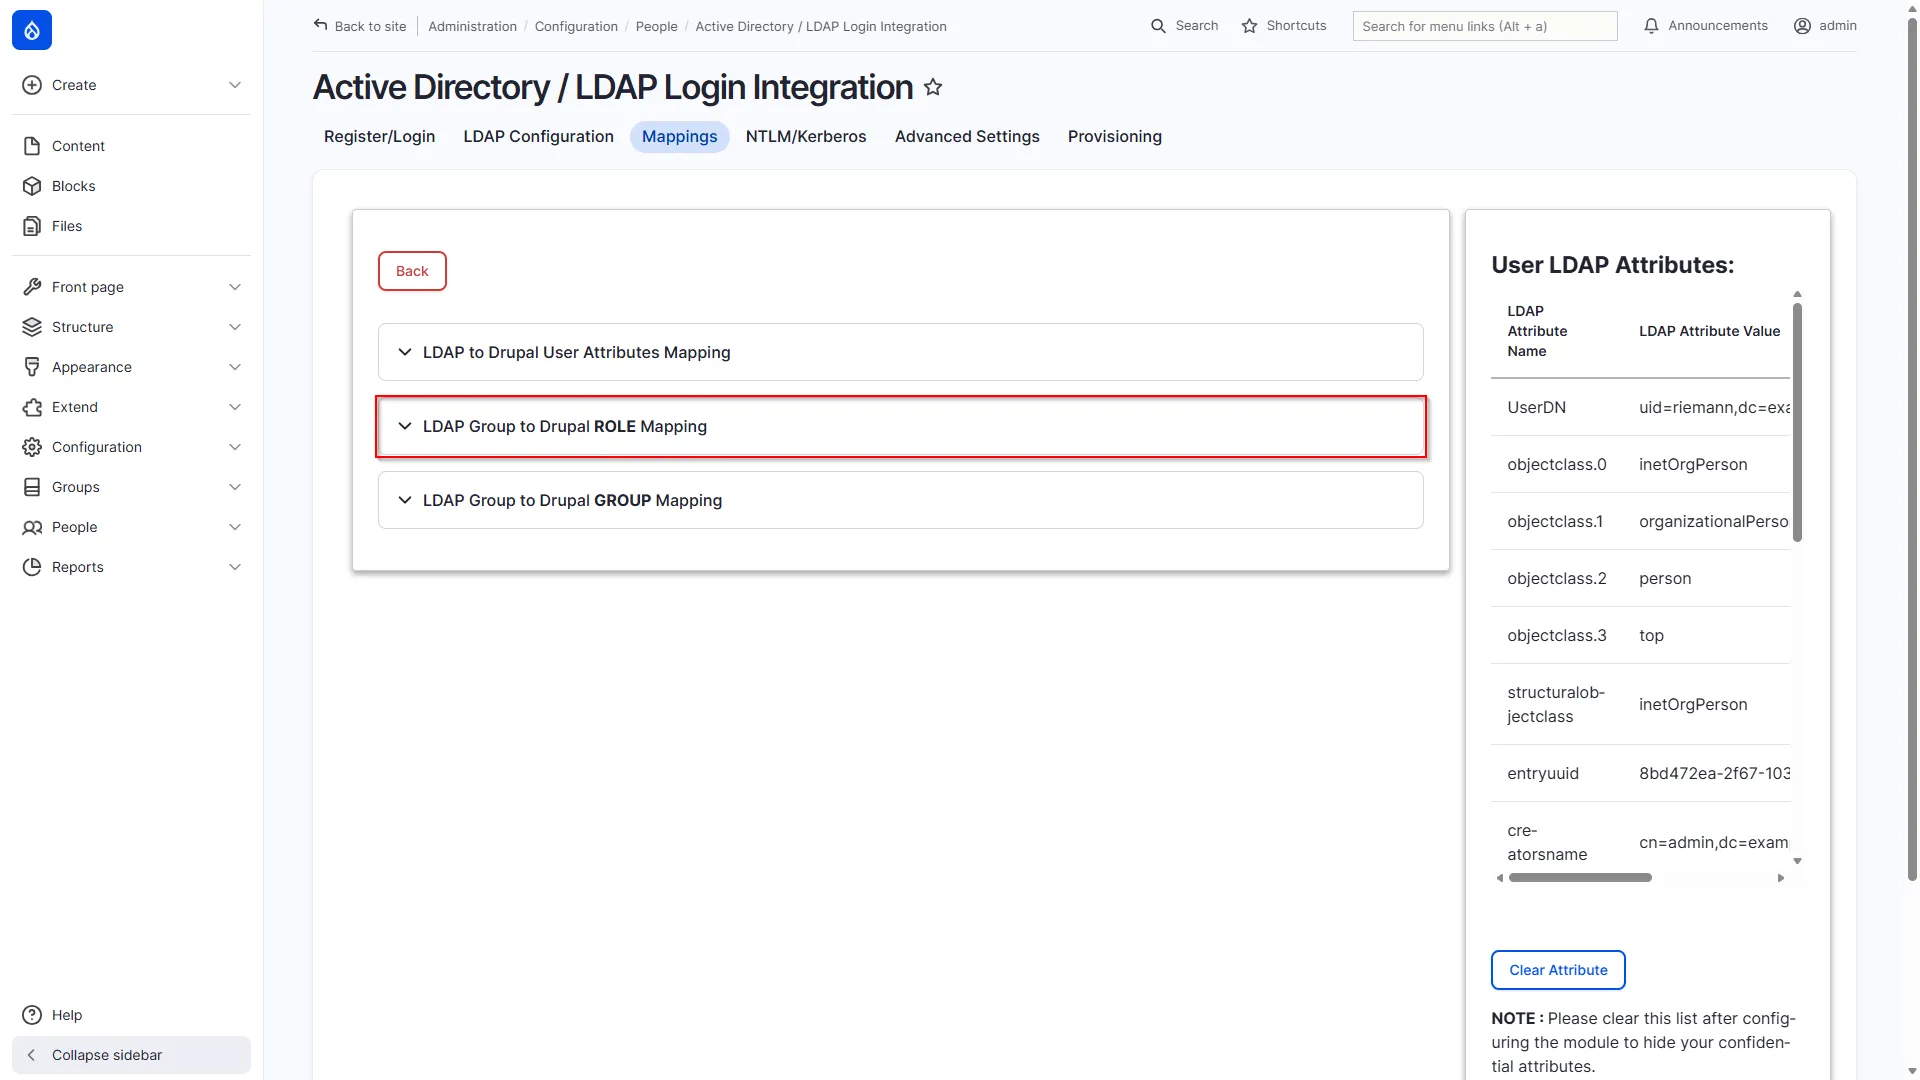
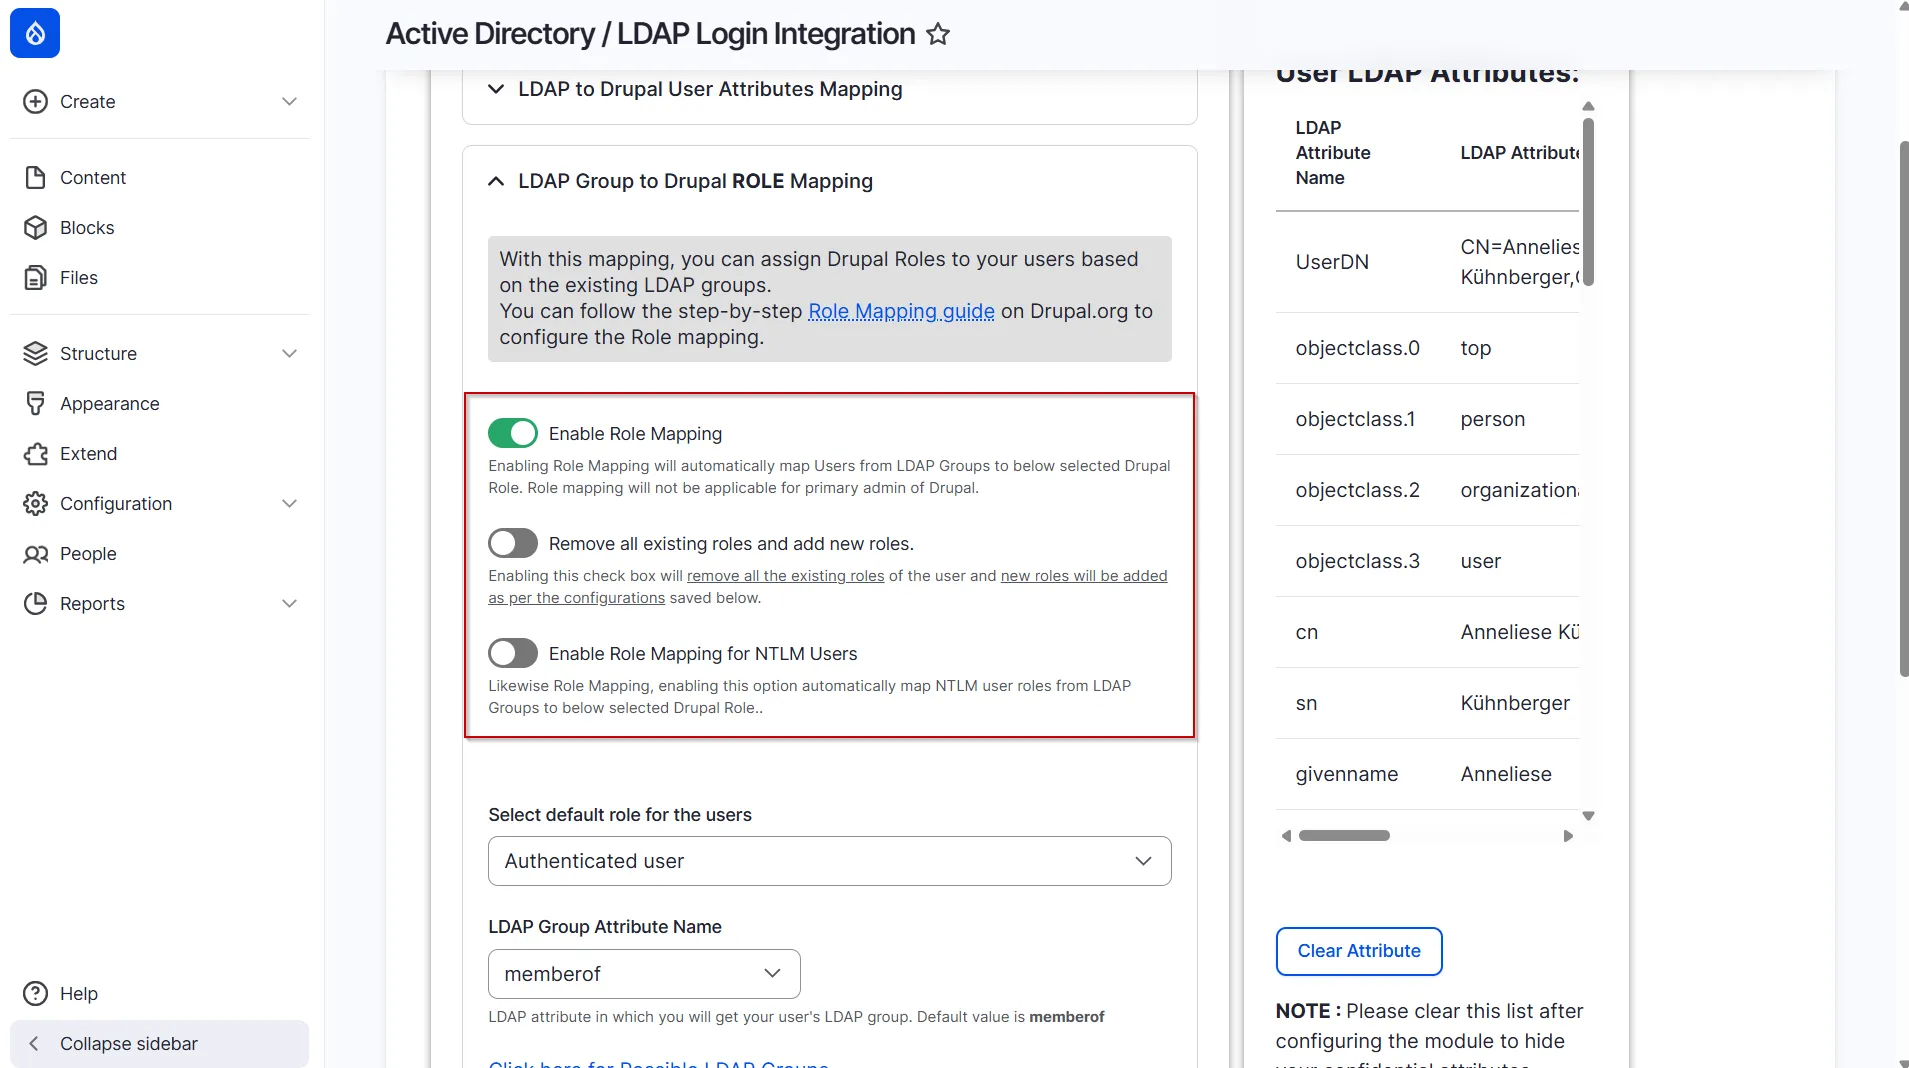
- Im erweiterten Abschnitt sehen Sie die folgenden Optionen:
- Aktivieren Sie die RollenzuordnungErmöglicht die Zuordnung von LDAP-Gruppen zu Drupal-Rollen. Diese Option muss aktiviert sein, um die Rollenzuordnung nutzen zu können.
- Entfernen Sie alle bestehenden Rollen und fügen Sie neue Rollen hinzu (optional).Ersetzt bestehende Drupal-Rollen durch zugeordnete Rollen aus LDAP. Wenn diese Funktion deaktiviert ist, werden neue Rollen hinzugefügt, ohne bestehende zu entfernen.
- Rollenzuordnung für NTLM-Benutzer aktivieren (optional): Wendet die Rollenzuordnung für Benutzer an, die sich über Windows SSO mit NTLM- oder Kerberos-Authentifizierung anmelden.
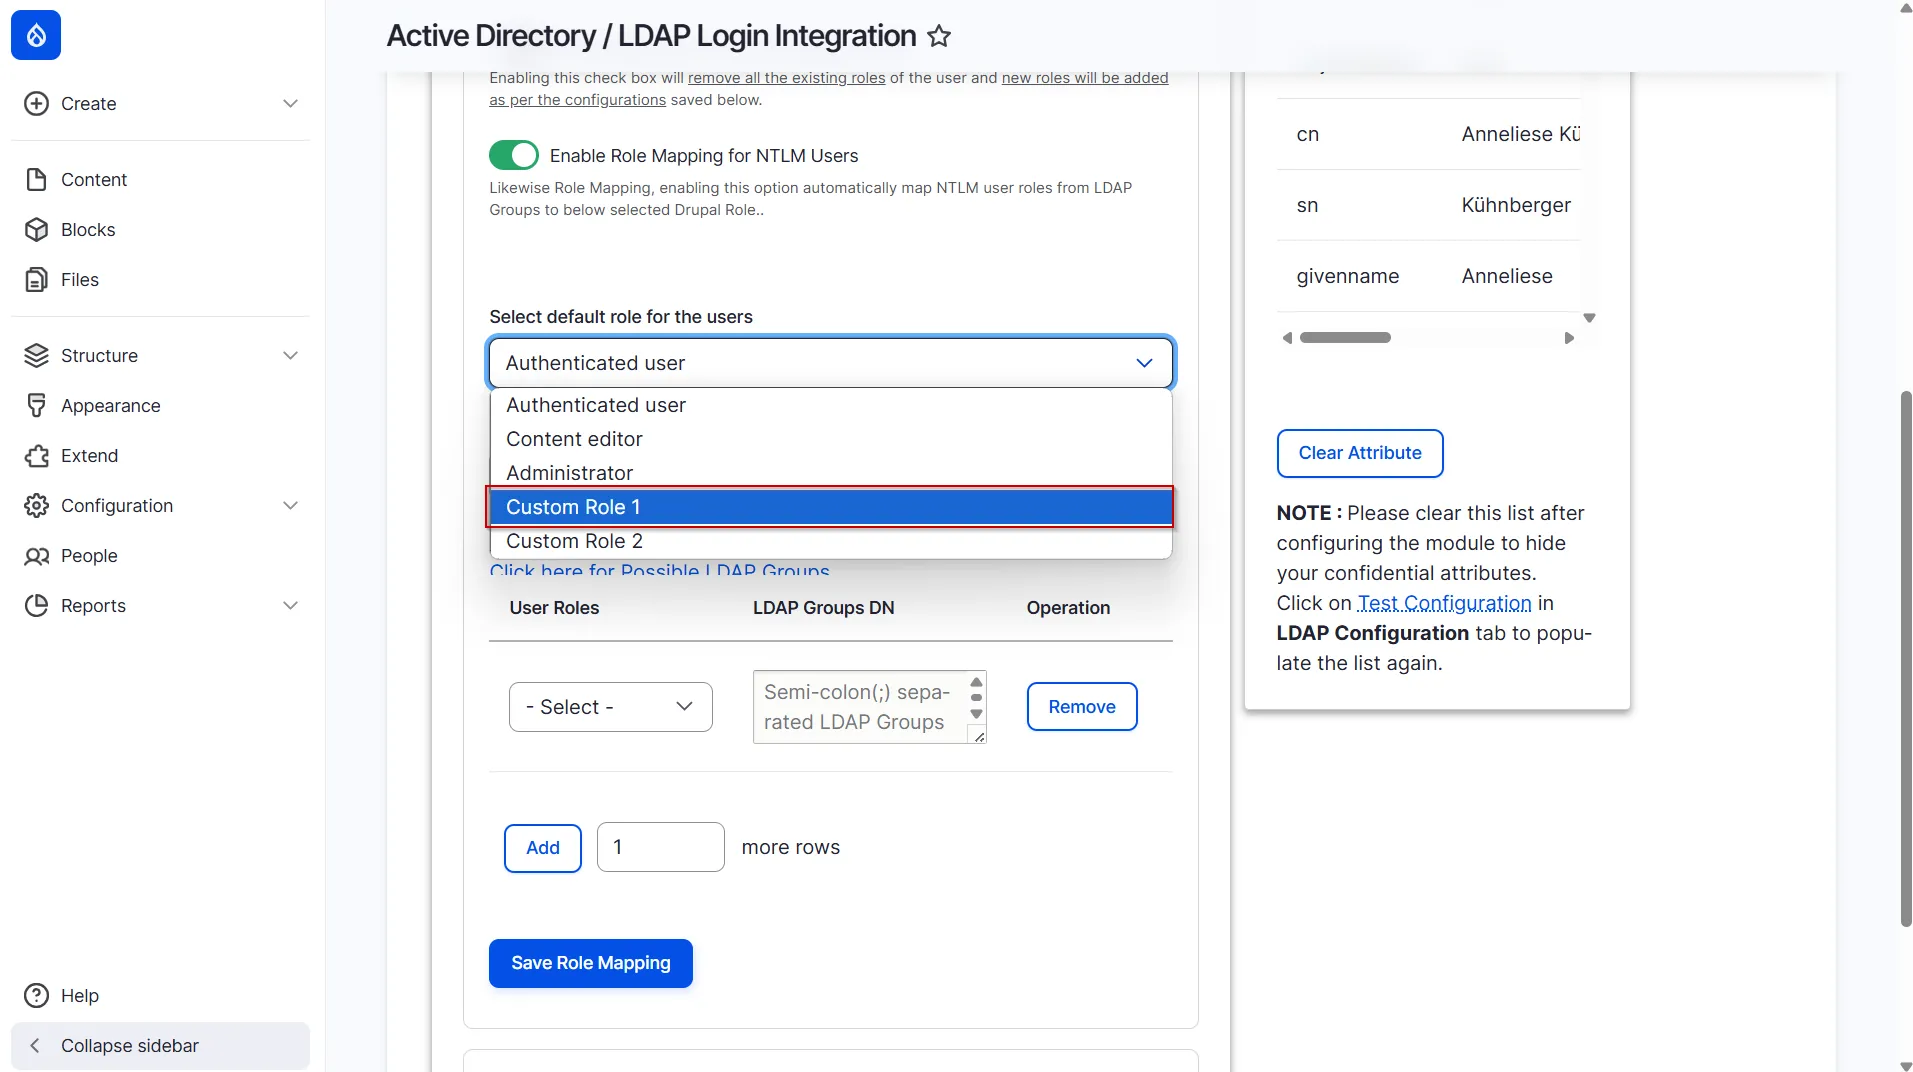
- Wählen Sie die Standardrolle für die Benutzer aus.Sie können aus diesem Dropdown-Menü eine Standardrolle auswählen, die Ihren Benutzern zugewiesen wird, sobald sie sich mit ihren LDAP-Server-Anmeldeinformationen auf Ihrer Drupal-Website anmelden.
- In diesem Fall haben wir, wie Sie sehen können, Folgendes ausgewählt: Benutzerdefinierte Rolle 1Immer wenn sich der Benutzer also mit seinen LDAP-Anmeldeinformationen anmeldet, Benutzerdefinierte Rolle 1 Ihnen wird eine Rolle zugewiesen.
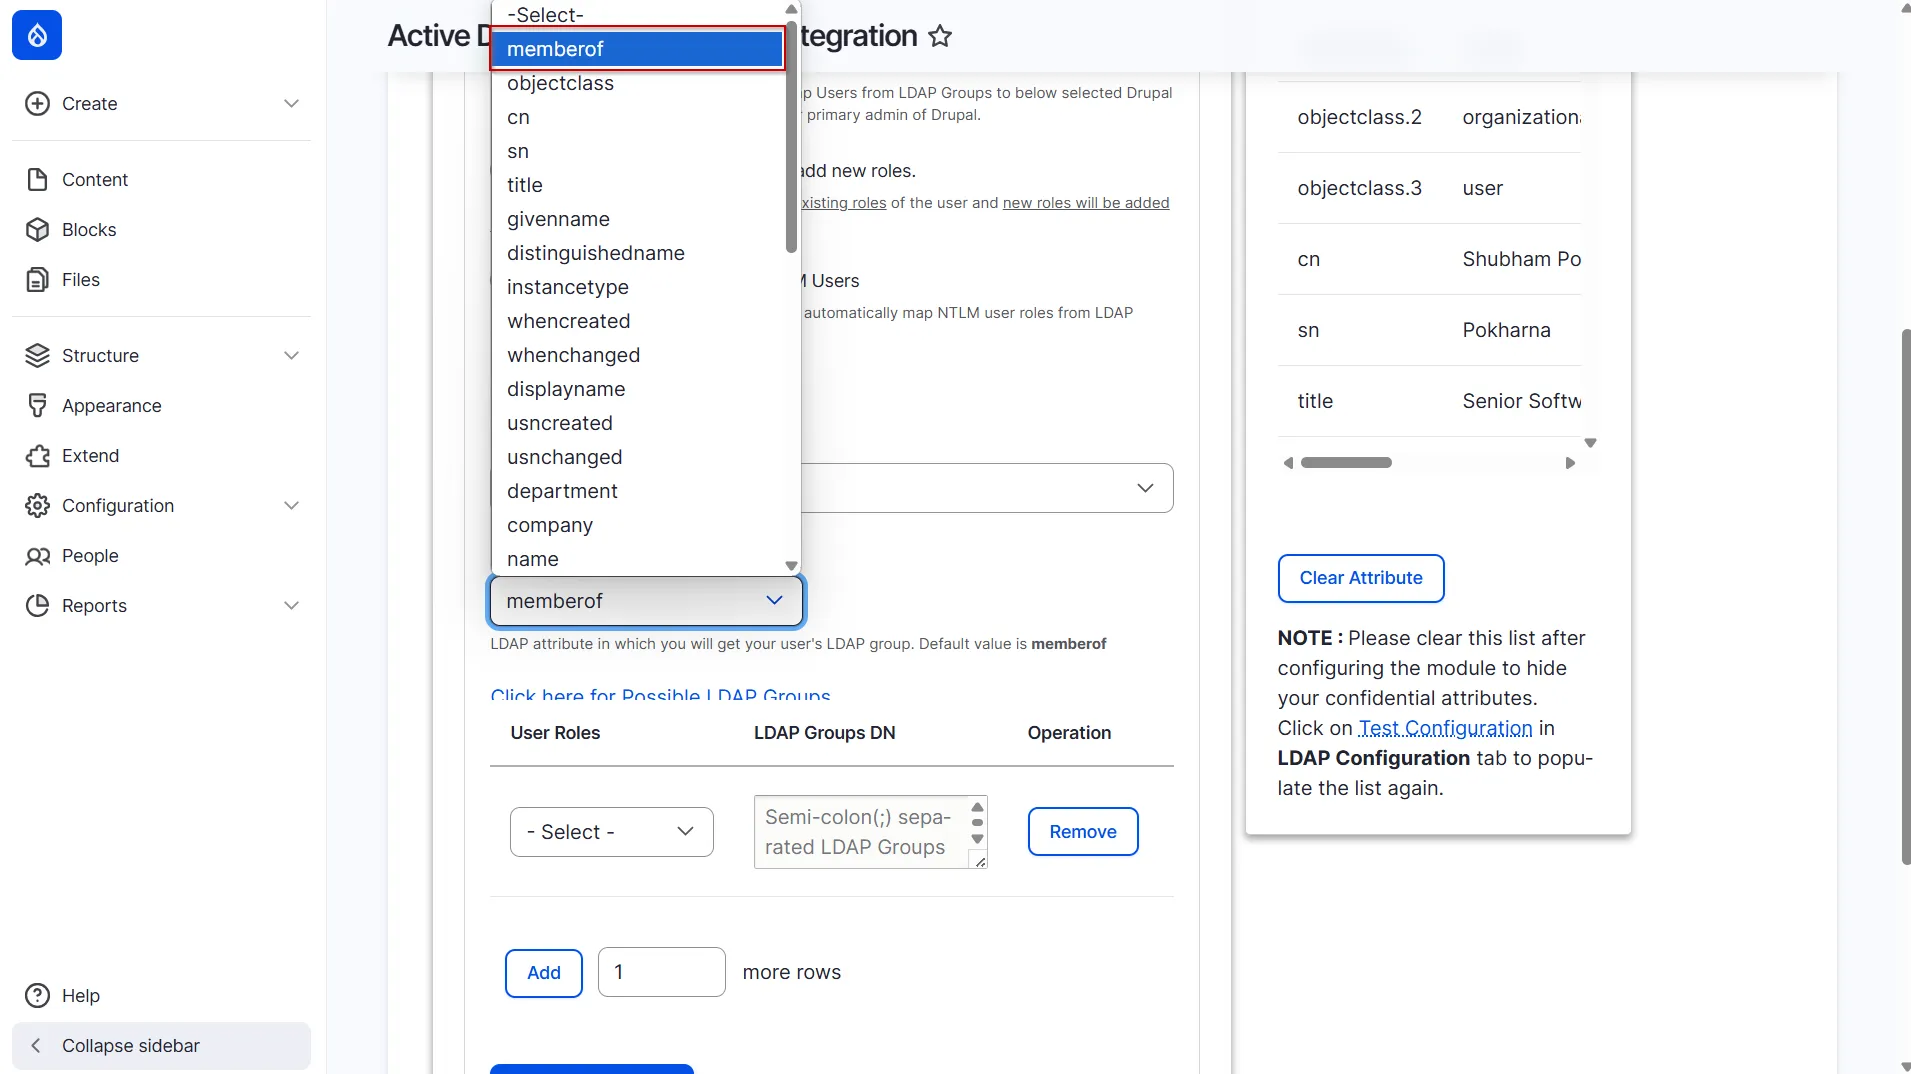
- Von dem LDAP-Gruppenattributname Wählen Sie im Dropdown-Menü den LDAP-Attributnamen aus, unter dem die LDAP-Gruppen des Benutzers angezeigt werden. Im Allgemeinen werden die LDAP-Gruppen der Benutzer unter folgendem Attribut angezeigt: Mitglied von Attribut.
- Falls gewünscht, können Sie den LDAP-Attributnamen für die LDAP-Gruppen Ihrer Benutzer in der Attributliste im oberen rechten Bereich der Registerkarte überprüfen.
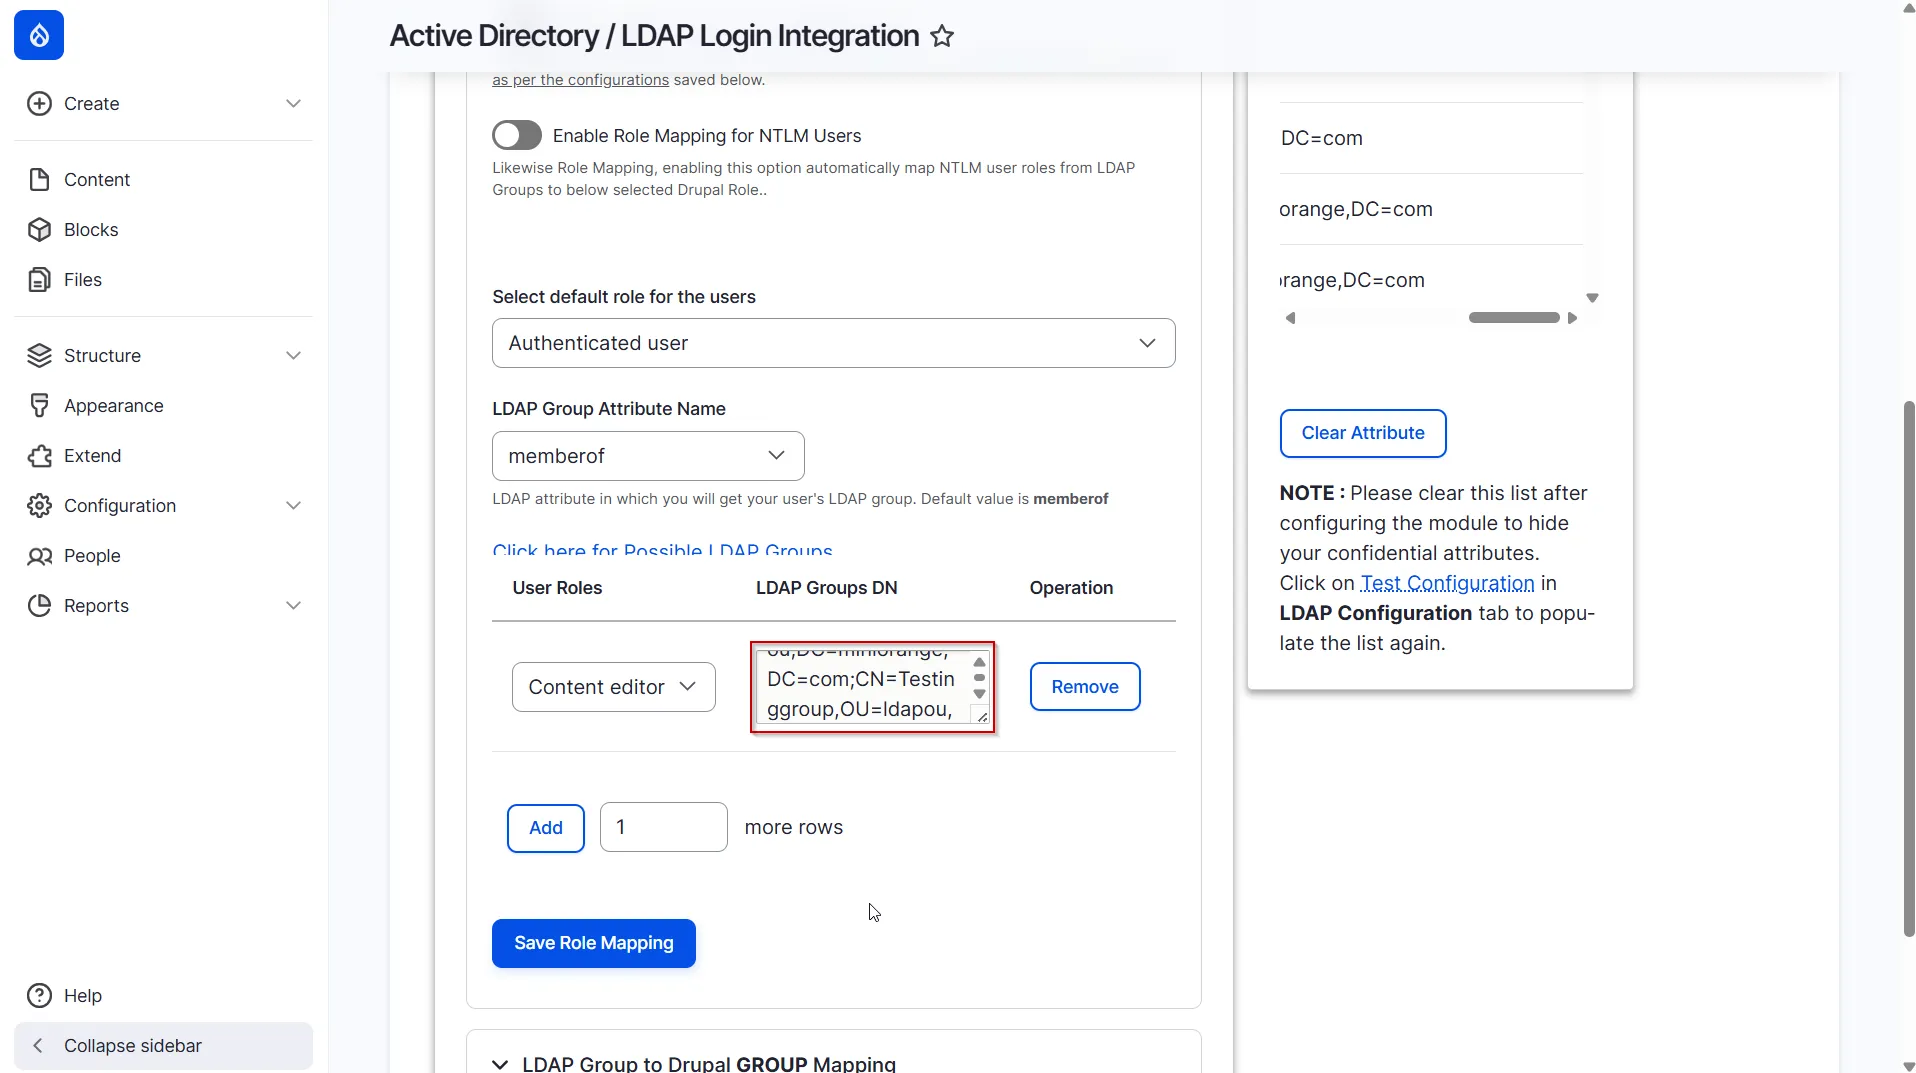
- Wenn Sie die Content Editor Weisen Sie Benutzern einer bestimmten LDAP-Gruppe in Drupal eine Rolle zu und geben Sie dann den Distinguished Name (DN) dieser LDAP-Gruppe unter dem entsprechenden Eintrag ein. Content Editor Textfeld. Sie können den Gruppen-DN-Wert im rechten Bereich der Registerkarte überprüfen.
- In unserem Fall wollten wir die Content Editor Rolle für die anwesenden Benutzer Herausgebergruppe auf unserem LDAP-Server. Die Konfiguration sähe also wie in der folgenden Abbildung dargestellt aus:
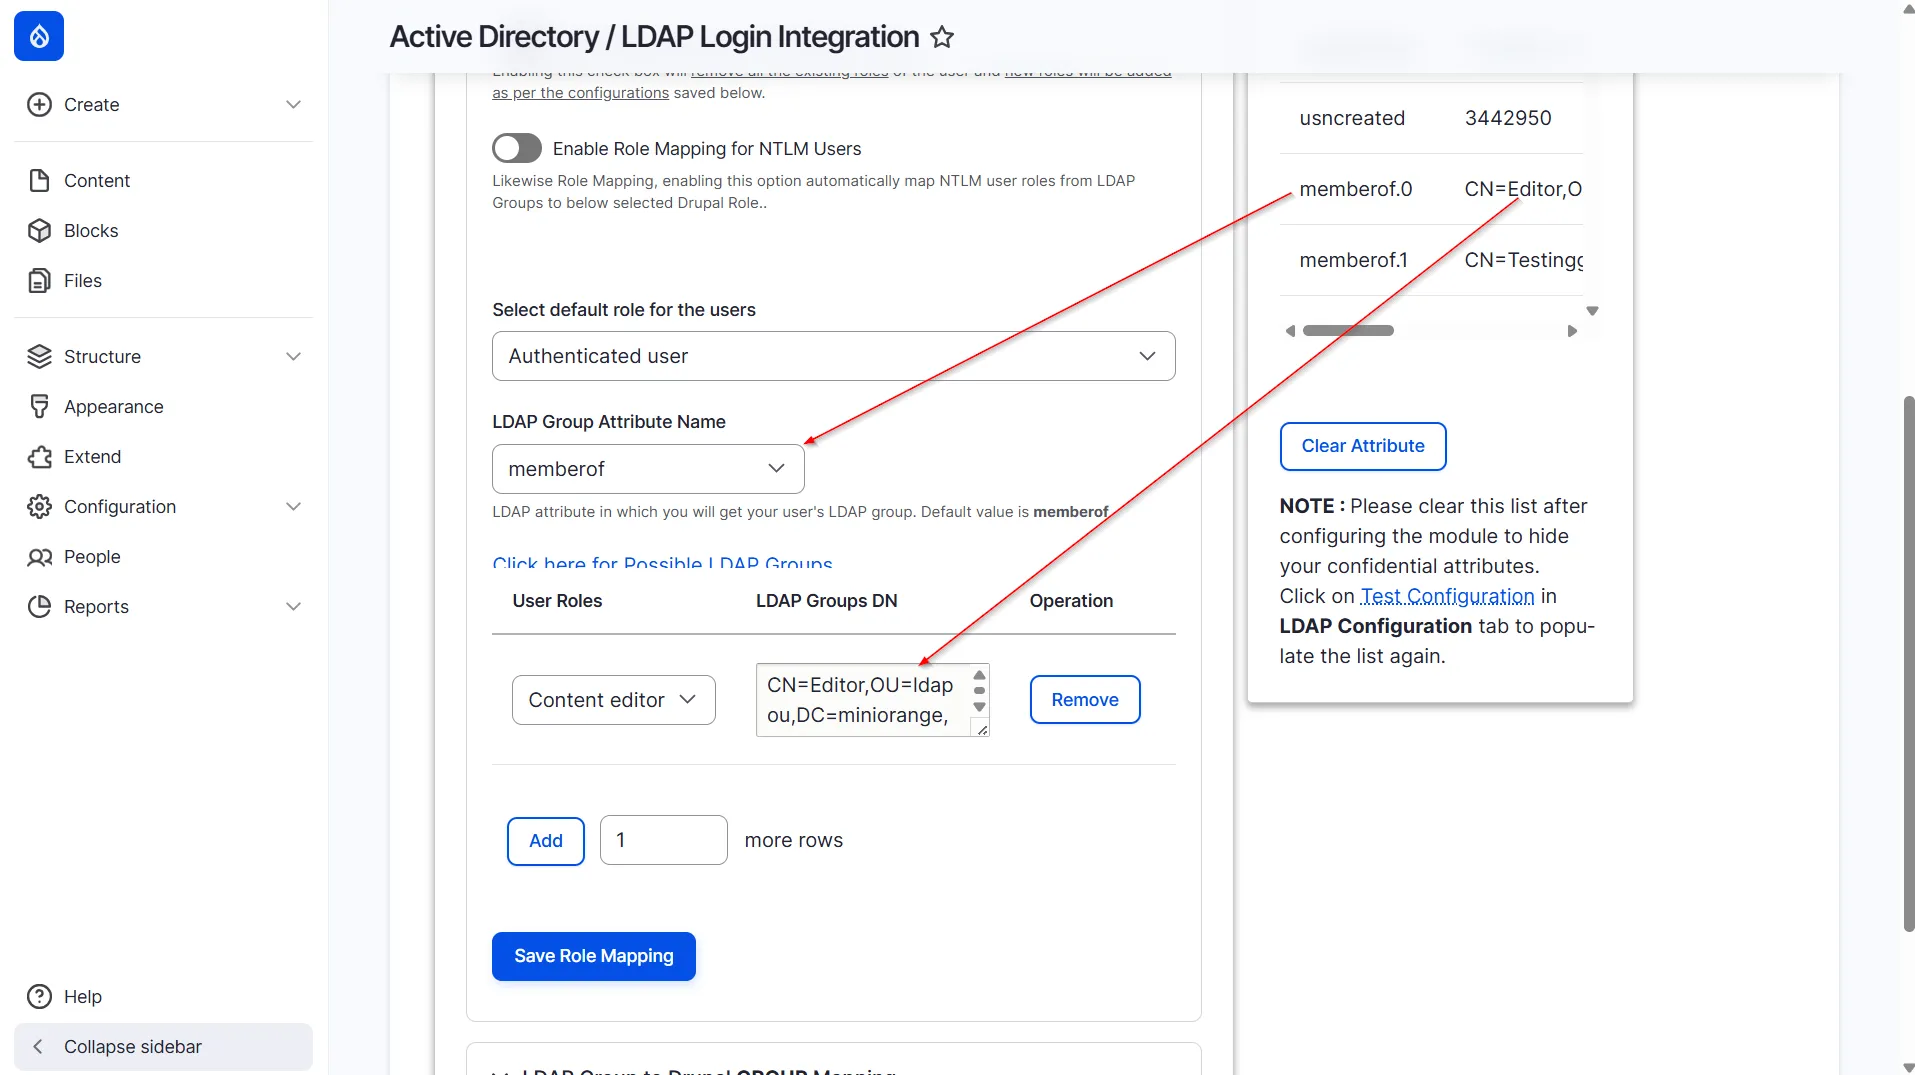
- Sie können mehrere Gruppen-DNs hinzufügen, indem Sie diese durch ein Semikolon (;) trennen. Beispielsweise sind gemäß den Konfigurationen in der folgenden Abbildung die Benutzer unter der folgenden Gruppe vorhanden: Herausgeber or Tests Die LDAP-Gruppe erhält die Content Editor Rolle in Drupal bei LDAP-Authentifizierung.
- Wenn Sie Ihren Drupal-Benutzern ebenfalls eine zuweisen möchten, Administrator, Benutzerdefinierte Rolle 1 or Benutzerdefinierte Rolle 2 basierend darauf, ob sie die Administrator, Tester or Entwickler:in / Unternehmen Um eine LDAP-Gruppe zu erstellen, wiederholen Sie die oben genannten Schritte.
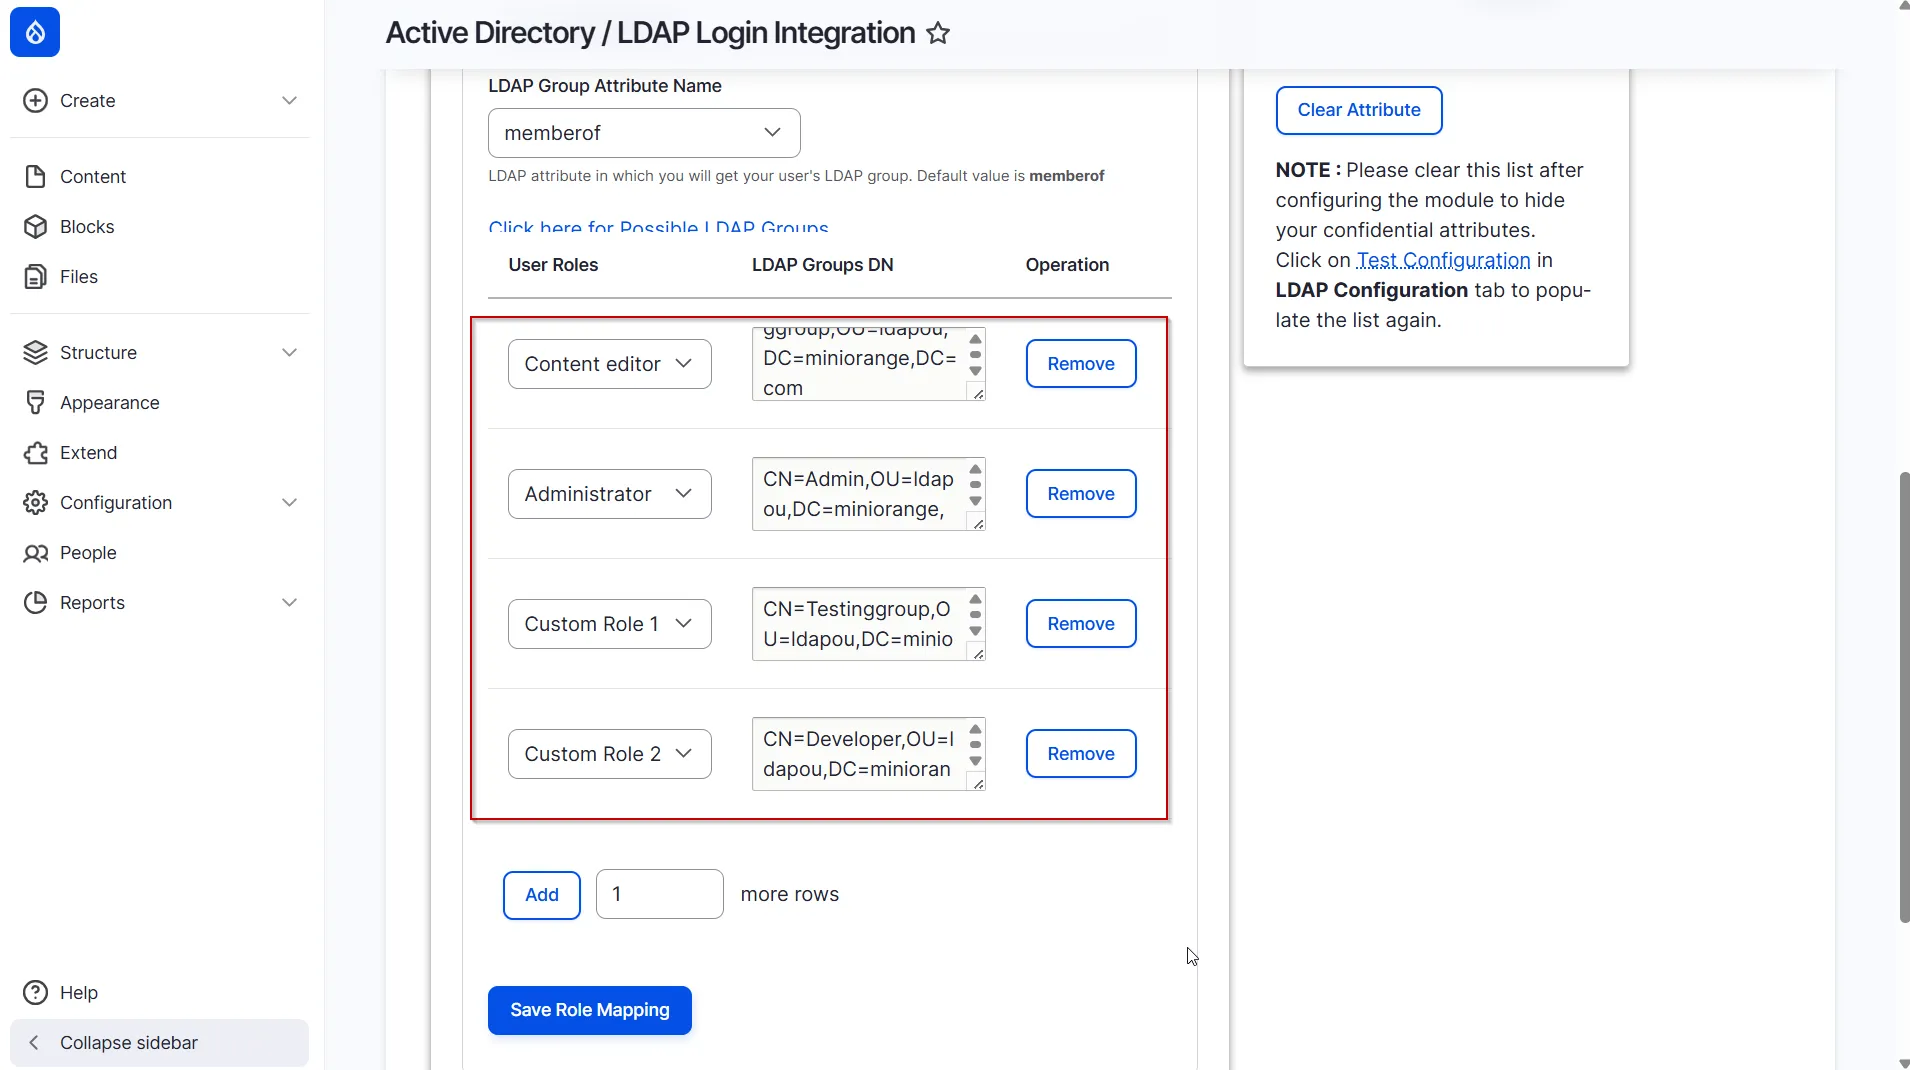
- Sobald Sie die entsprechenden Konfigurationen vorgenommen haben, klicken Sie auf die Schaltfläche „Rollenzuordnung speichern“.
Schauen wir uns an, wie die Zuordnung von LDAP-Gruppen zu Drupal-Rollen funktioniert.
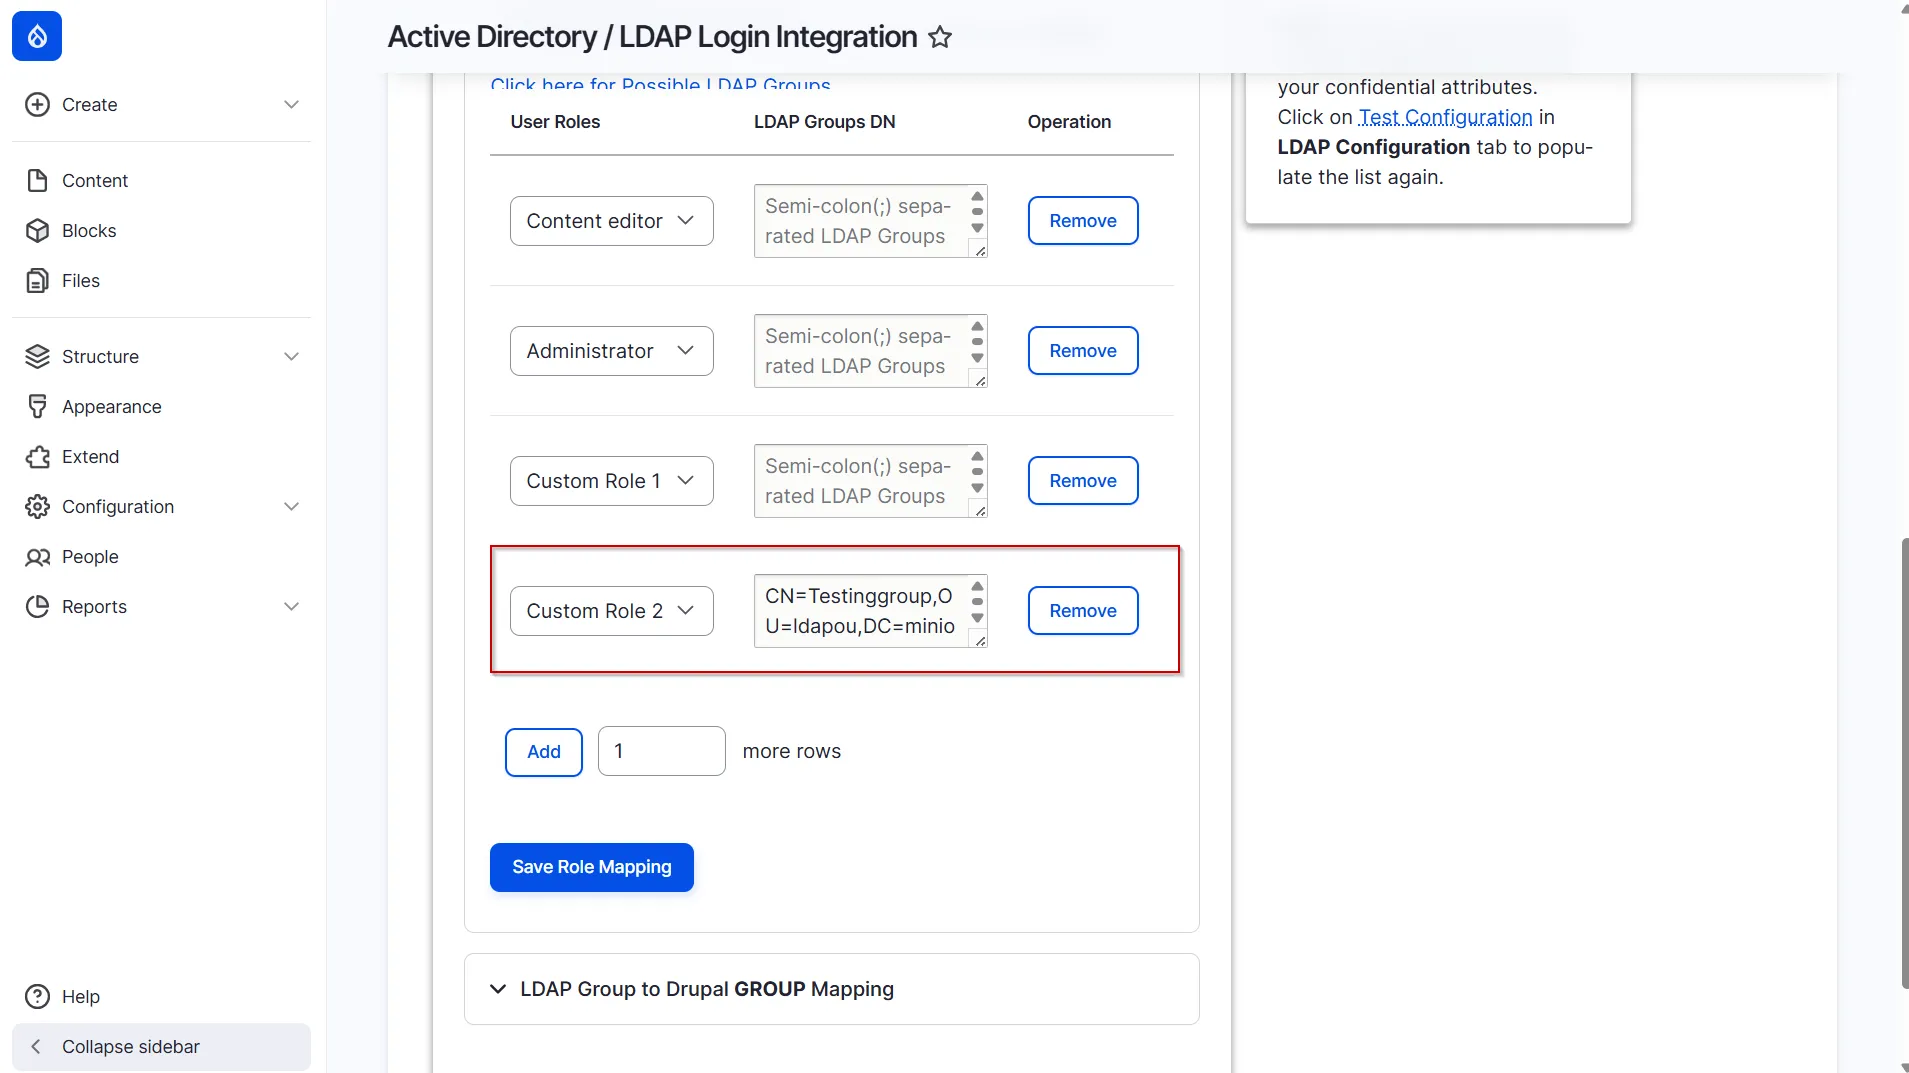
- Nehmen wir an, wir möchten den Benutzern der LDAP-Gruppe „testGroup“ auf Ihrem LDAP-Server die benutzerdefinierte Rolle 2 zuweisen. Um dies zu erreichen, sehen unsere Rollenzuordnungskonfigurationen in etwa wie folgt aus:
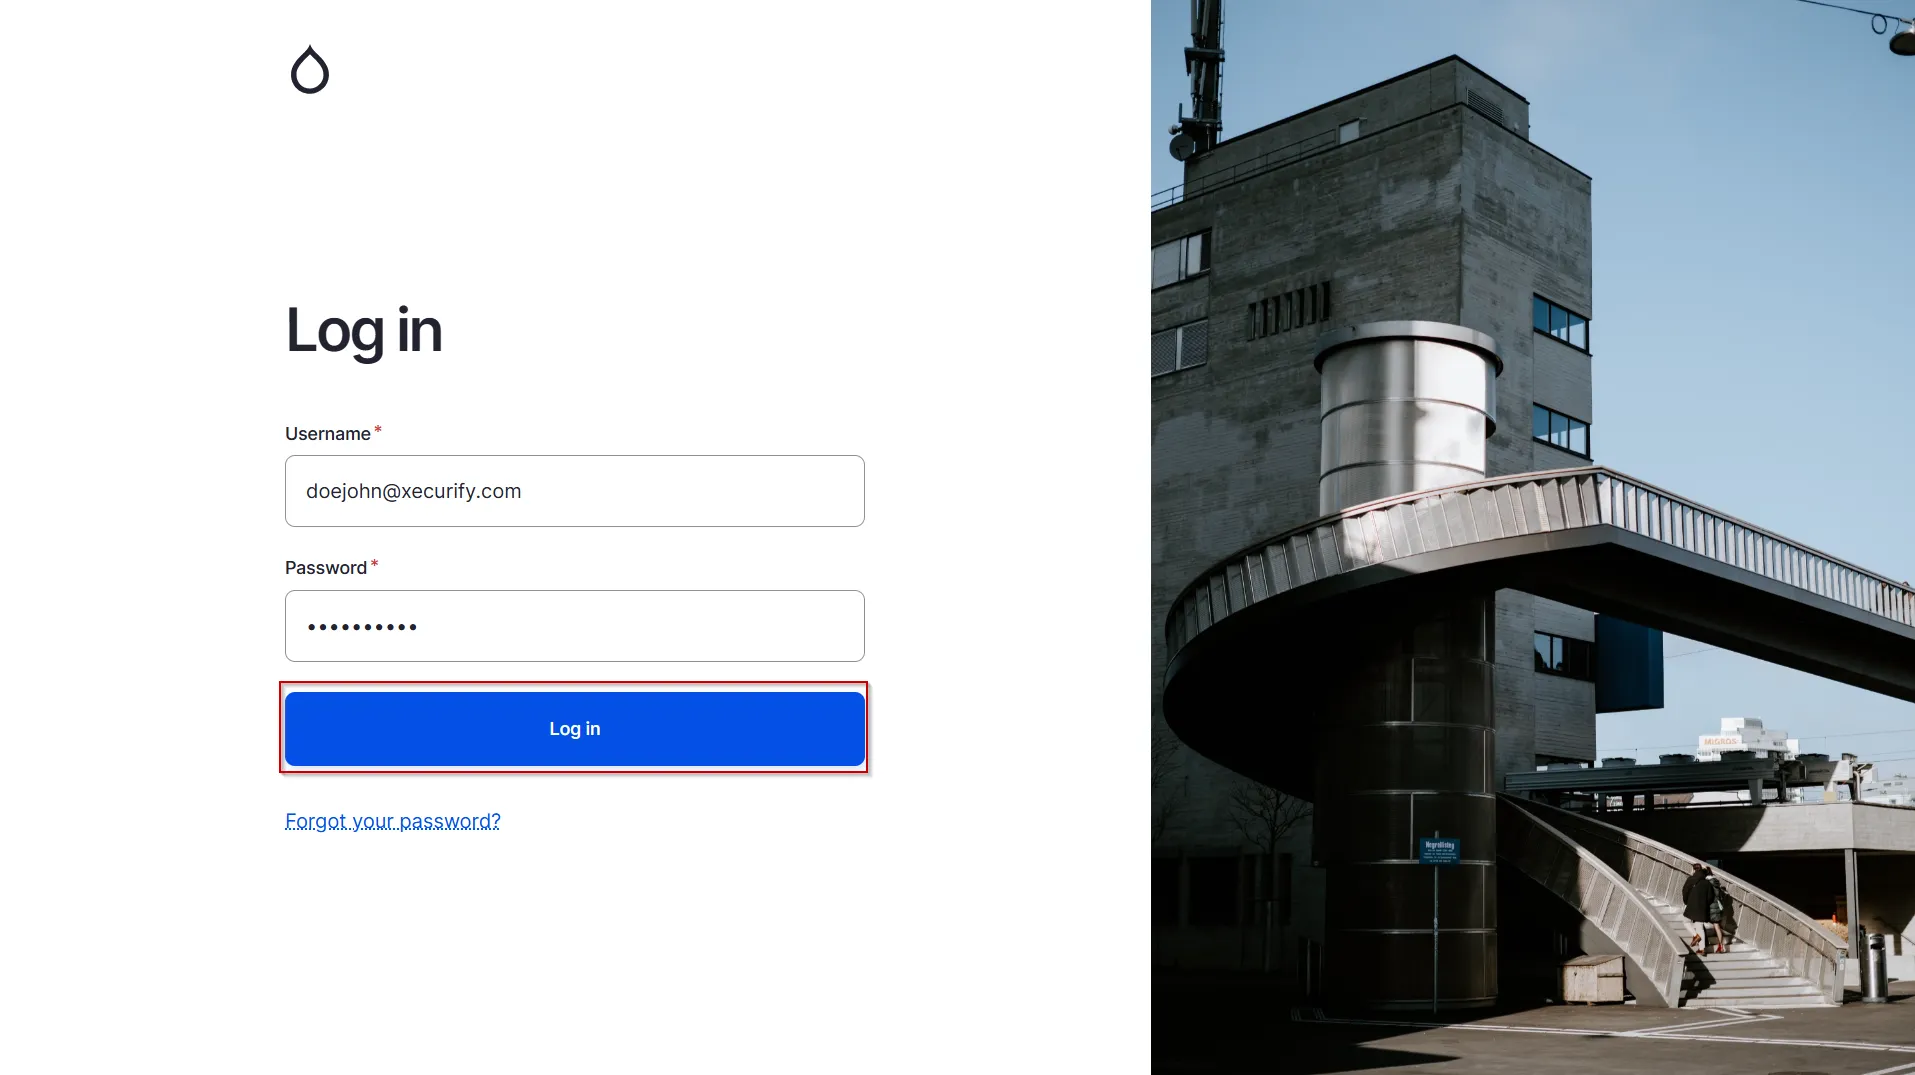
- Melden Sie sich nun mit einem Benutzer, der die LDAP-Gruppe „testGroup“ auf unserem LDAP-/Active Directory-Server besitzt, auf unserer Drupal-Website an. Klicken Sie auf die Anmelden .
- Nachdem sich der Benutzer erfolgreich mit seinen LDAP-Zugangsdaten bei unserer Drupal-Website angemeldet hat, wird er automatisch dem Benutzer zugewiesen. Benutzerdefinierte Rolle 2 in Drupal
- Wir können das oben Genannte bestätigen, indem wir die Benutzerrollen im Bereich „Personen“ unserer Drupal-Website überprüfen.
Das war's. Sie haben die LDAP-Rollenzuordnung erfolgreich konfiguriert.
Ähnliche Artikel
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
 Kontakt aufnehmen