Suchergebnisse :

×

Drupal OAuth-Server & OpenID Connect-Anbieter

Verwandeln Sie Ihre Drupal-Website in einen sicheren OAuth 2.1-Autorisierungsserver und OpenID Connect (OIDC)-Anbieter. Aktivieren Sie Single Sign-On (SSO), sichern Sie APIs, authentifizieren Sie Headless-Anwendungen, KI-Agenten, MCP-Server und die Kommunikation zwischen Maschinen mithilfe der branchenüblichen OAuth- und OpenID Connect-Protokolle.
Drupal OAuth Server - Bannerbild

Unsere treuen Kunden

Alle Kunden anzeigen →

  • Drupal | Passwortlose Drupal-Authentifizierung – NASA
  • Drupal | Passwortlose Drupal-Authentifizierung – Nestlé
  • Drupal | Passwortlose Drupal-Authentifizierung – Sony Pictures
  • Drupal | Passwortlose Drupal-Authentifizierung - UNICC
  • Drupal | Passwortlose Drupal-Authentifizierung - Vodafone
  • Drupal | Passwortlose Drupal-Authentifizierung – Wipro
  • Drupal | Passwortlose Drupal-Authentifizierung – Universität von Virginia

OAuth 2.1 & OpenID Connect Kernfunktionen

  • JWT-Unterstützung und Signaturalgorithmen

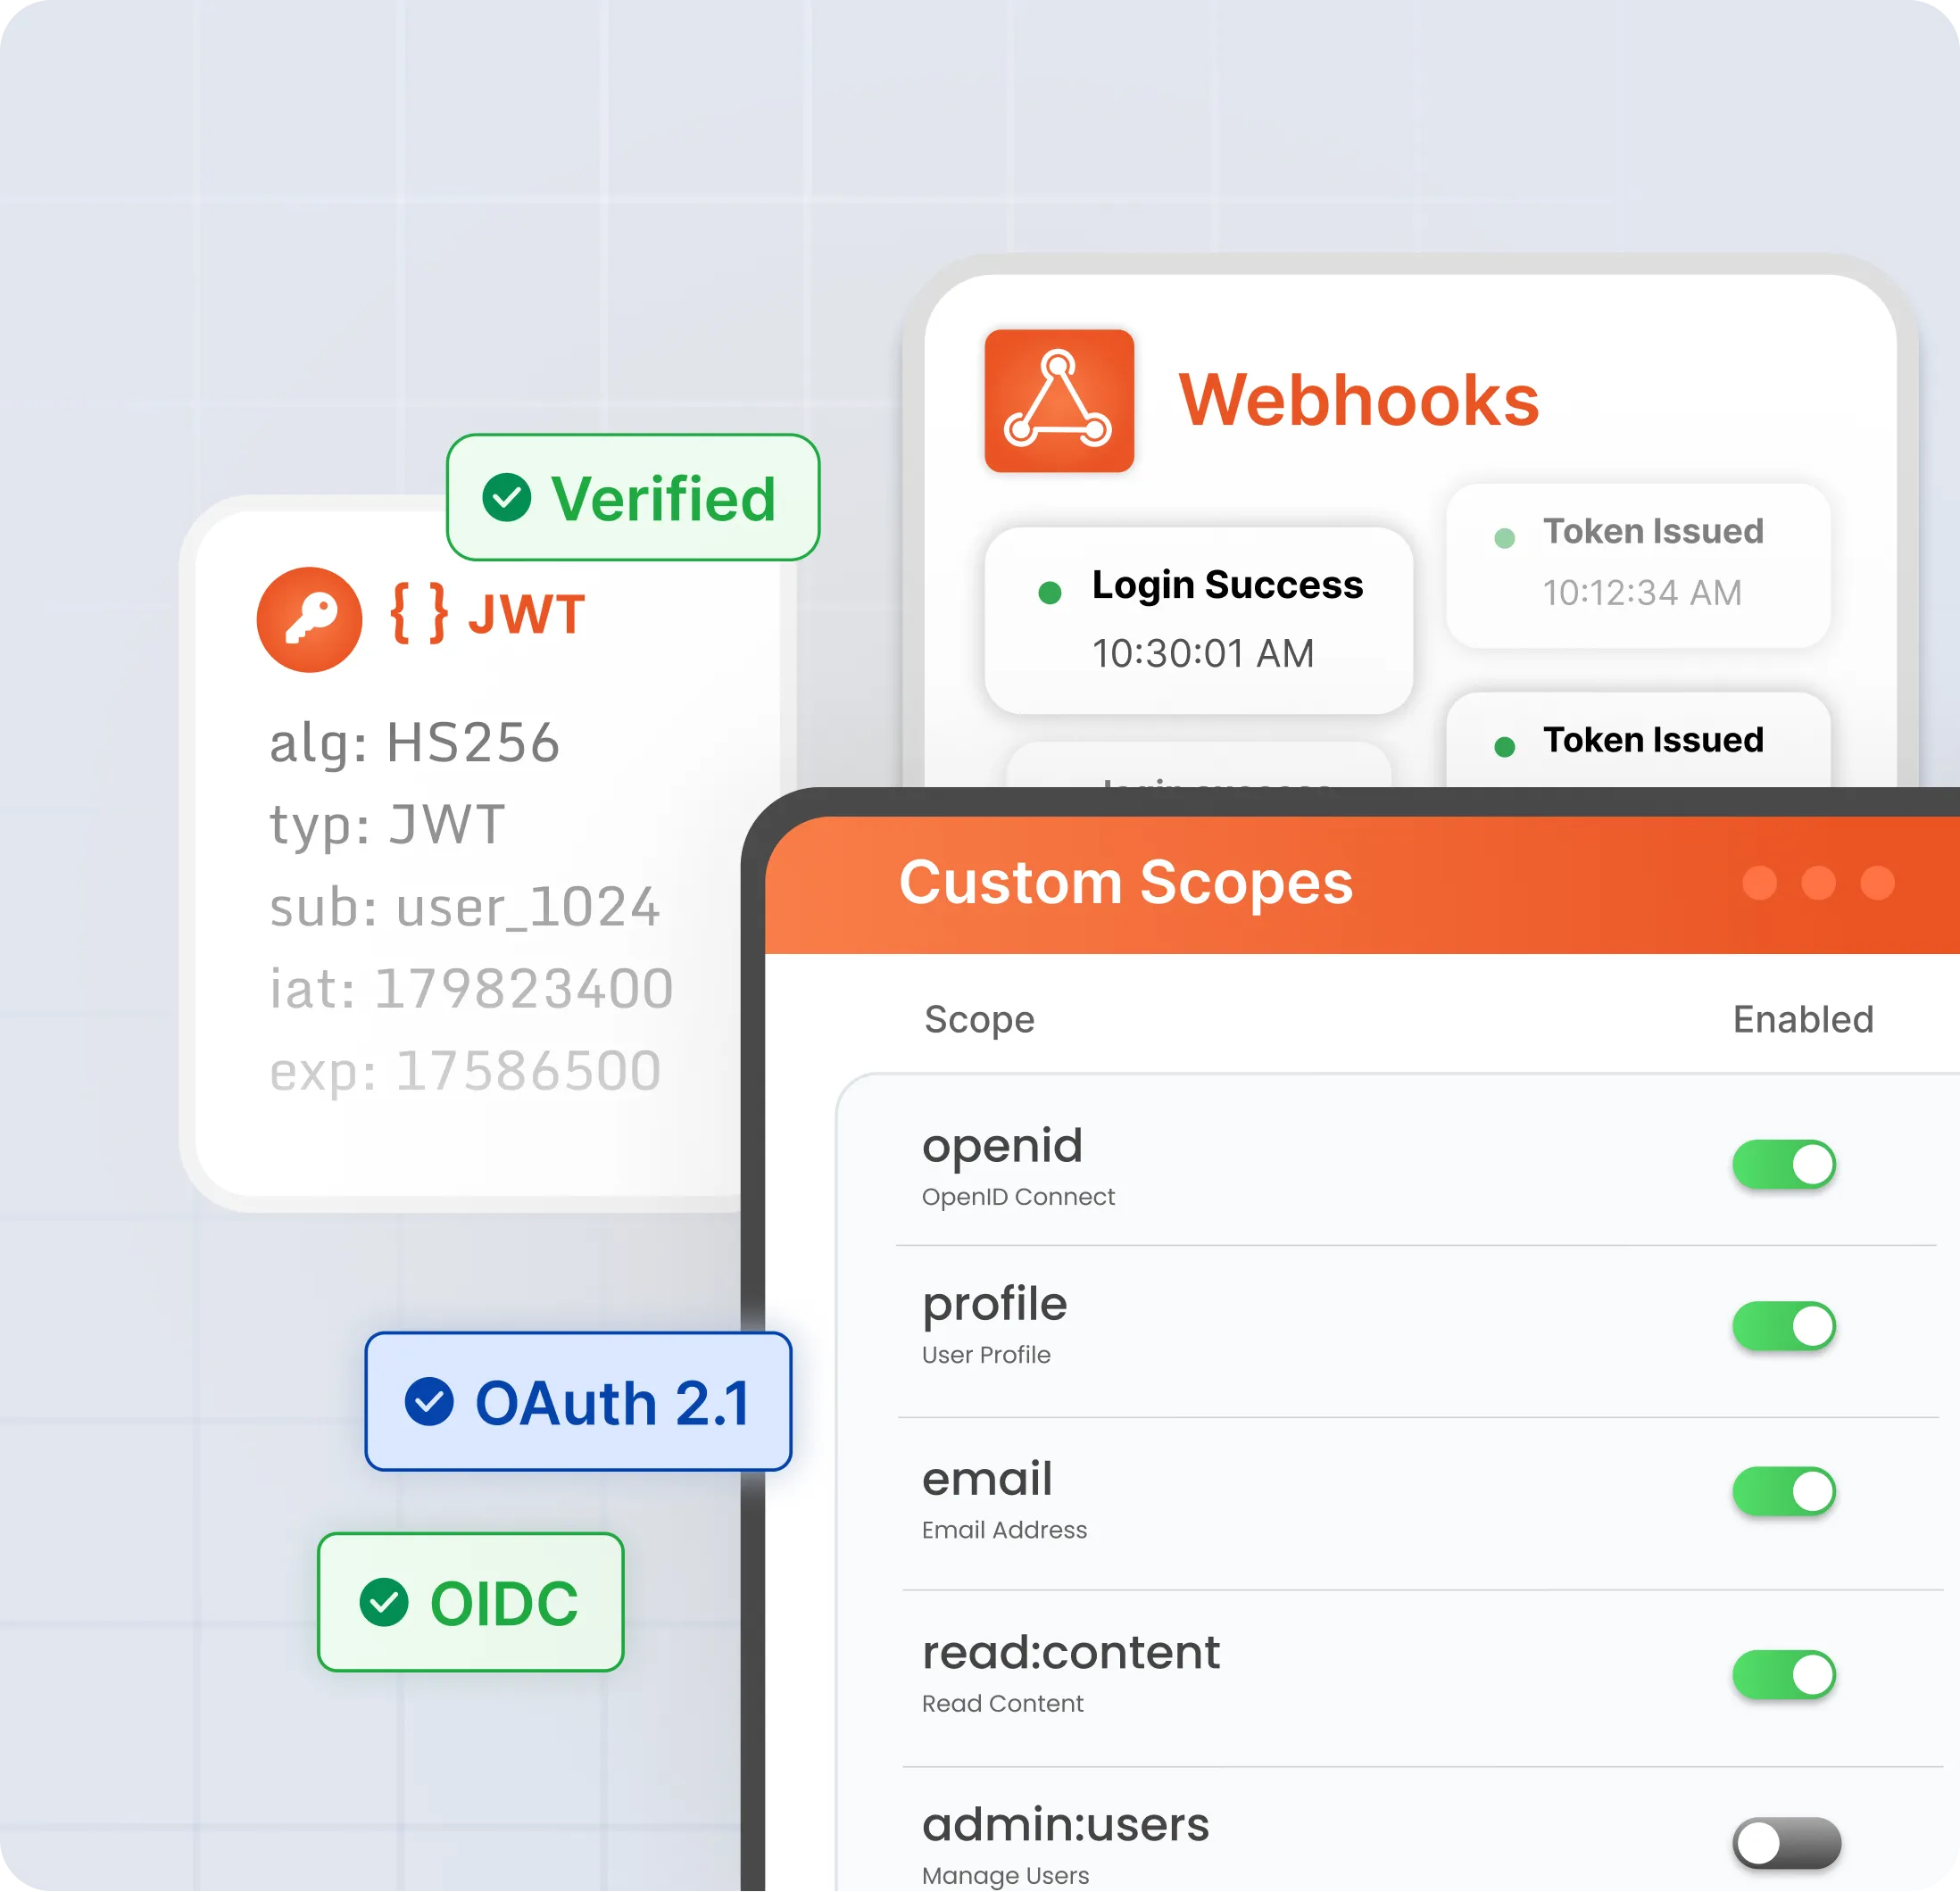
    Mit unserem Drupal OAuth 2.0 Servermodul gewährleisten Sie die Unterstützung von JSON Web Token (JWT). Darüber hinaus stellt der Signaturalgorithmus sicher, dass der Inhalt des JWT während der Übertragung zwischen Client- und Serveranwendungen authentisch und unverändert bleibt.

  • Webhooks

    Benachrichtigen Sie externe Anwendungen automatisch, wenn Authentifizierungs- und Autorisierungsereignisse in Drupal auftreten. Konfigurieren Sie Webhooks, um Daten umgehend an Drittanbieteranwendungen, Workflows und Überwachungssysteme zu senden und so eine nahtlose Kommunikation in Ihrem gesamten Ökosystem zu gewährleisten.

  • Kundenspezifisches Scope-Management

    Erstellen und verwalten Sie benutzerdefinierte Bereiche, um eine präzise Zugriffskontrolle für Ihre Drupal-Anwendungen und APIs zu gewährleisten. Beschränken Sie den Zugriff auf sensible Ressourcen und stellen Sie sicher, dass Anwendungen nur die benötigten Berechtigungen erhalten.

  • OAuth 2.1- und OIDC-Unterstützung

    Drupal in einen standardkonformen OAuth 2.1-Autorisierungsserver und OpenID Connect-Anbieter für eine sichere Benutzerauthentifizierung umwandeln.

Anmelde- und Zugriffssicherheitsfunktionen
Zusätzliche Sicherheitskontrollfunktionen
  • Abmeldung vom Frontkanal

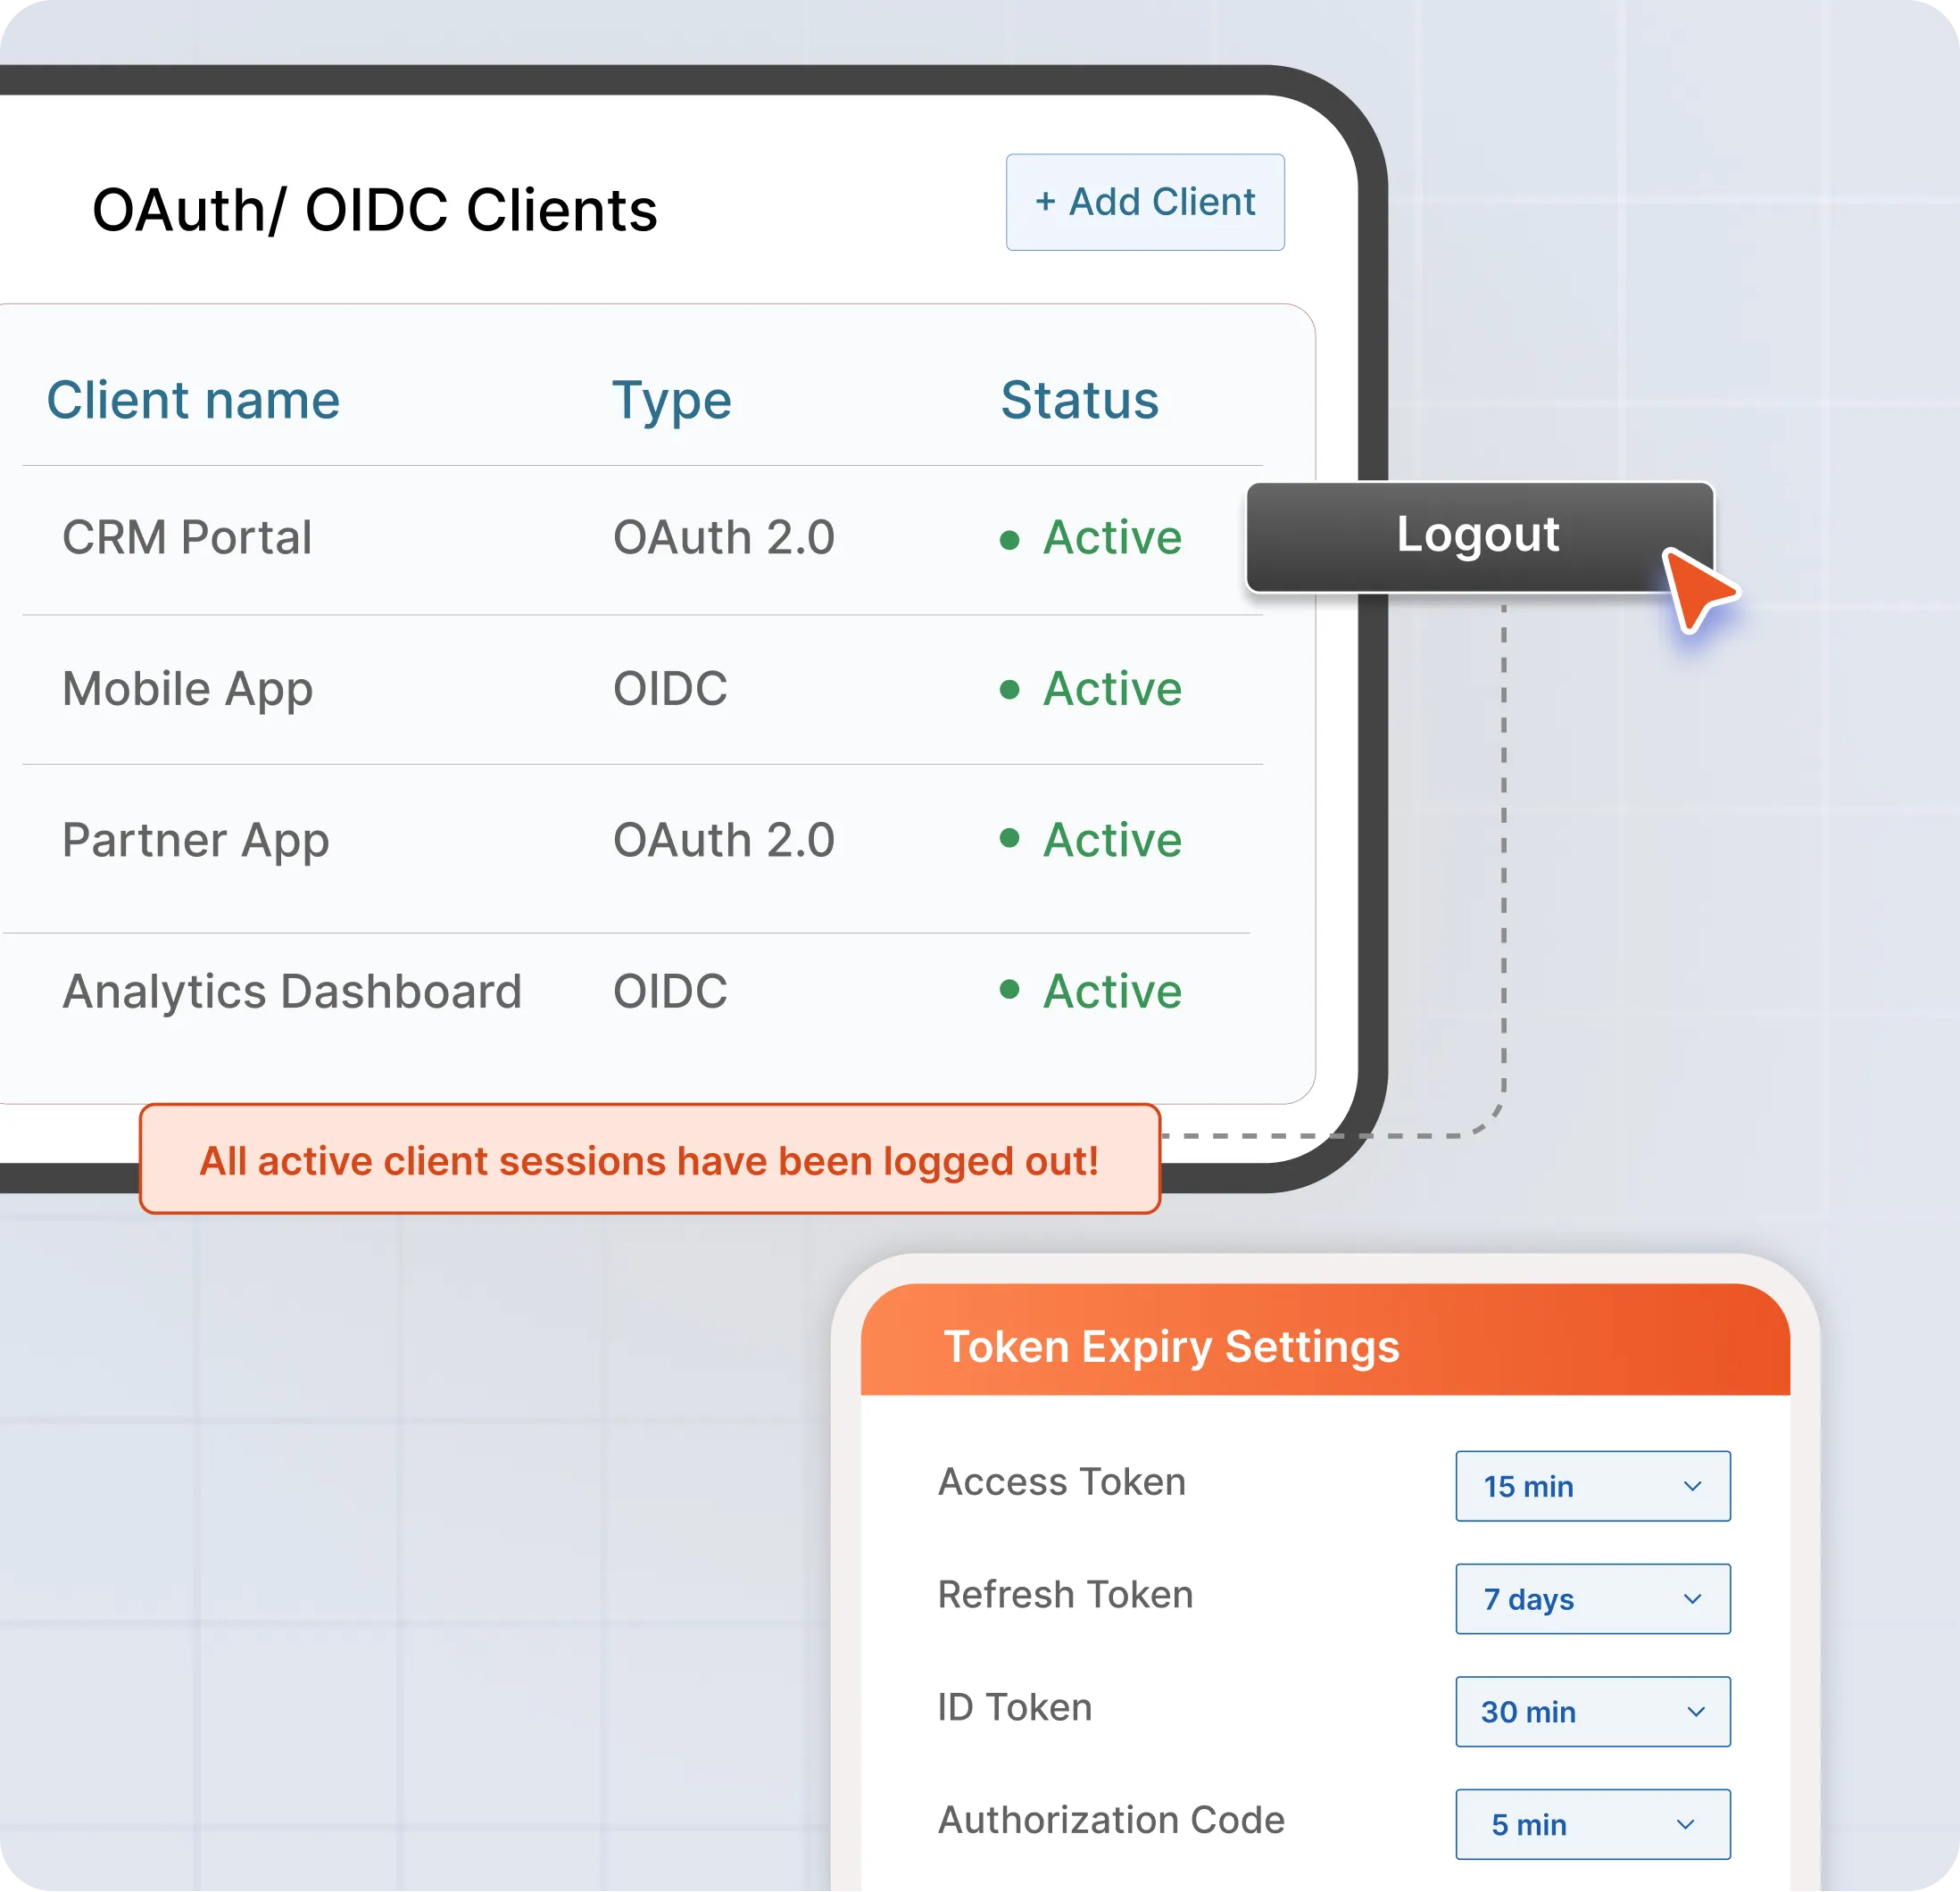
    Die Benutzersitzungen werden in allen verbundenen Anwendungen automatisch beendet, sobald eine Abmeldeanforderung eingeleitet wird. Dies trägt zur Aufrechterhaltung der Sicherheit und der Sitzungskonsistenz bei.

  • Token-Ablauf anpassen

    Legen Sie benutzerdefinierte Ablaufzeiten für Zugriffs-, Aktualisierungs- und ID-Token fest. Konfigurieren Sie unterschiedliche Token-Lebensdauern für jede Anwendung oder jeden Client, um die granulare Sicherheit und Zugriffskontrolle zu verbessern.

  • Unterstützung für mehrere OAuth/OIDC-Clients

    Verwalten Sie mehrere Clientanwendungen, jede mit eigener Konfiguration, eigenen Anmeldeinformationen, eigenen Berechtigungstypen und eigenen Umleitungs-URIs – alles über eine einzige Schnittstelle.

  • Aktiver Drupal 7-Support

    Obwohl der offizielle Support für Drupal 7 eingestellt wurde, bietet unser Modul weiterhin volle Kompatibilität und gewährleistet so eine reibungslose Funktionalität Ihrer Drupal 7-Website.

SSO in wenigen Minuten mit Drupal integrieren

Verbinden Sie Ihre Drupal-Website als OAuth-Server und aktivieren Sie eine sichere OAuth-basierte Authentifizierung für die nahtlose Integration mit externen Anwendungen ohne komplexe Konfiguration.

OAuth- und Authentifizierungskonfigurationsfunktionen

Benutzerdefinierte Ansprüche im ID-Token

Benutzerdefinierte Ansprüche im ID-Token

Fügen Sie benutzerdefinierte Felder aus Benutzerprofilen zu den ID-Token-Ansprüchen hinzu, um zusätzliche Informationen mit verbundenen Clients zu teilen.

Mehrere Rückruf-URLs

Mehrere Rückruf-URLs

Registrieren und verwalten Sie mehrere Redirect-URIs pro Client für verschiedene Umgebungen (z. B. Entwicklung, Staging, Produktion) oder App-Module.

Unterstützung für Headless-Integration

Unterstützung für Headless-Integration

Aktivieren Sie die OAuth-Authentifizierung in Headless- oder entkoppelten Frontend-Anwendungen, bei denen keine UI-Interaktion erforderlich ist.

Branchenführende Produkte

Statusparameter erzwingen

Aktivieren Sie die strikte Verwendung des Statusparameters, um CSRF-Angriffe zu verhindern und die Integrität der Anfrage bei Weiterleitungen aufrechtzuerhalten.

Zustimmungsbildschirm

Zustimmungsbildschirm

Ersetzen Sie die standardmäßige Einwilligungsseite durch eine individuell gestaltete Einwilligungsseite, die zum Branding Ihrer Anwendung und zur Benutzerführung passt und den Benutzern mehr Transparenz hinsichtlich der angeforderten Berechtigungen bietet.

Tarifpläne

Wählen Sie den perfekten Tarif für sich aus

Plan in 2 einfachen Schritten konfigurieren →

Anzahl der Benutzer auswählen
Ungefähre Anzahl der Benutzer, die Drupal-Anmeldeinformationen für den SSO-Zugriff verwenden werden.
Zahlungsart auswählen
Für Mengenrabatte

KOSTENLOS

$0 / Jahr
  • ✓Autorisierungscode gewähren
  • ✓Unterstützung für symmetrische JWT-Signaturalgorithmen
  • ✓Anpassen von Antwortattributen (Grundlagen)
  • ✓Hauptschalter aktivieren/deaktivieren
  • ✓Debug-Protokolle
  • ✕Webhooks-Unterstützung
  • ✕Kundenspezifische Zielfernrohre
  • ✕Mehrere Client-Geheimnisse
  • ✕Front Channel Logout

PREMIUM

Vorausbezahlt

Jährliche Abrechnung

$450 / Jahr
Postpaid

Monatliche Abrechnung

$45 / Monat
  • ✓Unterstützung für mehrere OAuth-Clients
  • ✓ Maßgeschneiderte Ansprüche im ID-Token
  • ✓ Mehrere Callback-URLs
  • ✓Webhooks-Unterstützung
  • ✓Token-Ablauf anpassen
  • ✓OIDC-Unterstützung
  • ✓Unterstützung für asymmetrische JWT-Signaturalgorithmen
  • ✓Vom Server/Drupal initiierte Anmeldung

Warum miniOrange wählen?

Unsere Kunden verlassen sich nicht nur auf unsere Produkte, sondern vertrauen auch unserem engagierten Kundenservice.

24/7-Unterstützung

24/7-Unterstützung

Profitieren Sie von der schnellen Unterstützung unserer technischen Experten, die Ihnen rund um die Uhr direkt zur Verfügung stehen.

Branchenführende Produkte

Branchenführende Produkte

Unsere Sicherheitslösung bietet umfassenden Schutz mit einer benutzerfreundlichen Oberfläche und Anpassungsmöglichkeiten.

Dokumentation

Umfassende Dokumentation

Sie erhalten Zugriff auf eine detaillierte Wissensdatenbank mit Schritt-für-Schritt-Anleitungen und Lehrvideos.

Single Sign-On in 3 einfachen Schritten einrichten

Medienzugriffskontrolle für WordPress | Schritt 1

Schritt 01:

Lade und installiere

Laden Sie das Drupal OAuth Server-Modul vom Drupal Marketplace herunter und installieren Sie es.

Plugin zum Verhindern des direkten Zugriffs auf WordPress | Schritt 2

Schritt 02:

Konfigurieren Sie den OAuth-Client

Erstellen Sie einen OAuth-Client, indem Sie den Anwendungsnamen und die Callback-/Redirect-URL Ihrer Anwendung eingeben.

Medienzugriffskontrolle für WordPress | Schritt 3

Schritt 03:

Client-Anmeldeinformationen kopieren

Kopieren Sie die generierte Client-ID und das Client-Geheimnis aus Drupal und konfigurieren Sie diese in Ihrer OAuth-Clientanwendung.

Erkunden Sie die SSO-Funktionen von Drupal OAuth.

Holen Sie sich das Modul und konfigurieren Sie Ihre Drupal-Website schnell als OAuth-Server, um eine nahtlose und sichere SSO-Integration mit externen Anwendungen zu ermöglichen.

OAuth 2.1 Sicherheit &
API-Zugriffskontrolle
Eigenschaften

OAuth 2.1 Authentifizierungsabläufe

Implementieren Sie eine sichere Authentifizierung mit den von OAuth 2.1 empfohlenen Abläufen, einschließlich Autorisierungscode mit PKCE, Client-Anmeldeinformationen und Aktualisierungstoken, um die Sicherheit und Compliance zu verbessern.

KI-Agenten & MCP-Server-Authentifizierung

Authentifizieren Sie KI-Agenten und MCP-Integrationen sicher mit OAuth 2.1. Kontrollieren Sie den Zugriff auf Drupal-Ressourcen mit tokenbasierter Autorisierung und granularen Berechtigungen.

API-Sicherheit und Zugriffskontrolle

Schützen Sie APIs mit sicheren Zugriffstoken, benutzerdefinierten Bereichen und rollenbasierter Zugriffskontrolle. Stellen Sie sicher, dass nur autorisierte Anwendungen und Benutzer auf geschützte Ressourcen zugreifen können.

Aktivitätsprotokolle

Verfolgen Sie OAuth-Authentifizierungs- und Autorisierungsaktivitäten mit detaillierten Audit-Logs. Überwachen Sie Benutzeraktionen, Token-Ereignisse und sicherheitsrelevante Vorgänge für bessere Transparenz und Compliance.

Industrien, die wir bedienen

Eine branchenerprobte, einheitliche Endpoint-Management- und Sicherheitslösung für jeden individuellen Sicherheitsbedarf.

Regierungsindustrie

Behörden

Sichern Sie Bürgerportale und interne Portale mit zentralisierter Authentifizierung. Integrieren Sie bestehende Identitätsanbieter und setzen Sie strenge Zugriffskontrollen durch, um Compliance, Datenschutz und kontrollierten Zugriff in allen Abteilungen zu gewährleisten.

Mehr wissen →

Bildungsindustrie

Fachwissen

Ermöglichen Sie Studierenden, Lehrenden und Mitarbeitenden einen nahtlosen Zugriff auf Lernplattformen mit ihren institutionellen Zugangsdaten. Reduzieren Sie Anmeldehürden und gewährleisten Sie gleichzeitig eine sichere und skalierbare Authentifizierung über verschiedene Systeme hinweg.

Mehr wissen →

Gesundheitsindustrie

Gesundheitswesen

Schützen Sie sensible Patientendaten und kritische medizinische Systeme durch sichere Authentifizierung. Ermöglichen Sie rollenbasierte Zugriffskontrolle, Sitzungssteuerung und die Einhaltung von Branchenstandards und stellen Sie gleichzeitig sicher, dass nur autorisierte Benutzer Zugriff auf Anwendungen im Gesundheitswesen haben.

Mehr wissen →

Anwendungsfälle für die OAuth 2.1-Authentifizierung

Der Drupal OAuth Server ermöglicht sichere Authentifizierung und Autorisierung in modernen Anwendungen, APIs, KI-Systemen und digitalen Erlebnissen.

Single Sign-On (SSO) für Unternehmensanwendungen

Bieten Sie ein nahtloses Anmeldeerlebnis für verschiedene Websites und Anwendungen, indem Sie Drupal als zentralen OAuth 2.1- und OpenID Connect-Anbieter nutzen. Benutzer authentifizieren sich einmal und greifen sicher auf alle verbundenen Anwendungen zu, ohne mehrere Anmeldeinformationen verwalten zu müssen.

API-Sicherheit und Entwicklerplattformen

Schützen Sie Drupal-APIs und Backend-Dienste mit OAuth-Zugriffstoken, -Bereichen und -Autorisierungsrichtlinien. Stellen Sie sicher, dass nur autorisierte Anwendungen, Partner und Entwickler auf geschützte Ressourcen zugreifen können, und behalten Sie dabei die volle Kontrolle über die Berechtigungen.

Headless Drupal & Moderne Frontend-Anwendungen

Sichern Sie React-, Next.js-, Angular-, Vue.js- und mobile Anwendungen mit OAuth 2.1-Authentifizierung. Drupal fungiert als zentraler Identitätsanbieter, während Frontend-Anwendungen Inhalte und Dienste über geschützte APIs nutzen.

Mobile Anwendungen & Kundenportale

Aktivieren Sie die sichere Authentifizierung für native iOS- und Android-Anwendungen, Kundenportale und Self-Service-Plattformen. Unterstützen Sie moderne OAuth-Abläufe mit PKCE für ein sicheres und reibungsloses Anmeldeerlebnis.

Maschine-zu-Maschine-Authentifizierung

Ermöglichen Sie Backend-Anwendungen, Microservices und automatisierten Systemen die sichere Kommunikation ohne Benutzerinteraktion. Der OAuth-Client-Credentials-Flow ermöglicht eine vertrauenswürdige Authentifizierung zwischen Diensten bei gleichzeitig strengen Zugriffskontrollen.

KI-Agenten und intelligente Systeme

Ermöglichen Sie die nahtlose Integration von KI-Agenten und den Content-Management-Funktionen von Drupal. Gewährleisten Sie eine sichere und konforme Interaktion zwischen intelligenten Systemen und Unternehmensdaten.

MCP-Serverintegrationen

Aktivieren Sie eine sichere Authentifizierung für MCP-Server (Model Context Protocol) und KI-Ökosysteme. Steuern Sie die Interaktion von KI-Anwendungen mit Drupal-Ressourcen, Unternehmensdaten und Geschäftsdiensten durch standardisierte OAuth-basierte Autorisierung.

Single Sign-On (SSO) für Unternehmensanwendungen

Bieten Sie ein nahtloses Anmeldeerlebnis für verschiedene Websites und Anwendungen, indem Sie Drupal als zentralen OAuth 2.1- und OpenID Connect-Anbieter nutzen. Benutzer authentifizieren sich einmal und greifen sicher auf alle verbundenen Anwendungen zu, ohne mehrere Anmeldeinformationen verwalten zu müssen.

Häufig gestellte Fragen

Häufig gestellte Fragen | Modul-FAQsModulanfragen

Speichert miniOrange irgendwelche Benutzerdaten?

miniOrange überträgt keine Daten aus Ihren Systemen und speichert keine personenbezogenen Daten (PII). Alle Module sind vollständig lokal installiert. Sämtliche Daten verbleiben auf Ihrem Server. Lediglich für das Drupal-2FA-Modul benötigen wir die E-Mail-Adresse des Nutzers. Für die risikobasierte Authentifizierung sind Informationen wie Gerätetyp, Standort, IP-Adresse und Uhrzeit erforderlich, um den Nutzer zu identifizieren und den Zugriff risikobasiert zu gewähren.

Bietet miniorange eine Entwicklerlizenz für kostenpflichtige Module?

Wir stellen keine Entwicklerlizenz für unser kostenpflichtiges Modul bereit, und der Quellcode ist geschützt. Jegliche Änderungen am Code ohne schriftliche Genehmigung von miniOrange sind strengstens untersagt. Das Modul enthält Schnittstellen, die Entwickler nutzen können, um die Funktionalität zu erweitern.

Bietet miniOrange technischen Support?

Ja, wir bieten Ihnen rund um die Uhr Unterstützung bei allen Problemen, die bei der Nutzung des Moduls auftreten können. Dazu gehört auch der technische Support unserer Entwickler. Je nach gewähltem Support-Plan erhalten Sie priorisierten Support. Die verschiedenen Support-Pläne finden Sie hier.

Wie aktiviere ich das Premium-Modul auf meiner Drupal-Site?

  1. Sobald Sie die Zahlung abgeschlossen haben, gehen Sie zu miniOrange-Dashboard Laden Sie Ihr Premium-Modul herunter oder folgen Sie den Anweisungen. Composer-Installationsschritte.
  2. Um das kostenpflichtige Modul zu aktivieren, gehen Sie auf die Registrierung /Anmeldung Klicken Sie auf den Tab und melden Sie sich mit Ihrem miniOrange-Konto an, für das Sie eine Lizenz erworben haben.
  3. Nach dem Einloggen werden Sie aufgefordert, Ihren Lizenzschlüssel einzugeben. Gehen Sie zu miniOrange Dashboard → Lizenz → Lizenzschlüssel anzeigen um Ihren Lizenzschlüssel zu erhalten.

Wie kann ich meinen Lizenzschlüssel freigeben?

Sie können den Lizenzschlüssel aus dem Modul entfernen, indem Sie auf der Registerkarte „Registrieren/Anmelden“ des Moduls auf die Schaltfläche „Konto entfernen“ klicken.

Möchten Sie eine Demo planen?

mo-Form

 Vielen Dank für Ihre Antwort. Wir werden uns umgehend bei Ihnen melden.

Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut

Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung