Suchergebnisse :

×

Wild Apricot SSO-Anmeldung bei Drupal mit OAuth/OpenID Connect

Das Drupal OAuth Client-Modul ermöglicht Single Sign-On (SSO) für eine Drupal-Website mit jedem beliebigen Identitätsanbieter über das OAuth- oder OpenID Connect-Protokoll. Dieses Modul ist kompatibel mit Drupal 7, 8, 9, 10 und 11. Im Folgenden werden die Schritte zur Konfiguration des Moduls mit Wild Apricot beschrieben. Nach der Konfiguration können sich Benutzer mit ihren Wild Apricot-Zugangsdaten bei der Drupal-Website anmelden.


  • Laden Sie das Modul herunter:

    Composer benötigt 'drupal/miniorange_oauth_client'

  • Navigieren Erweitern Menü auf Ihrer Drupal-Administratorkonsole und suchen Sie nach miniOrange OAuth-Client-Konfiguration über das Suchfeld.
  • Aktivieren Sie das Modul, indem Sie das Kontrollkästchen aktivieren und auf klicken Installieren .
  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

  • Installieren Sie das Modul:

    drush und drupal/miniorange_oauth_client

  • Leeren Sie den Cache:

    drush cr

  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

Hinweis und Kontakt – SSO zwischen zwei WordPress-Sites

Hinweis: Die manuelle Installation ist nur mit Drupal 7, Drupal 8 und Drupal 9 kompatibel.


  • Navigieren Erweitern Menü auf Ihrer Drupal-Administratorkonsole und klicken Sie auf Neues Modul installieren.
  • Installieren Sie Drupal OAuth- und OpenID Connect-Anmeldung – OAuth2-Client-SSO-Anmeldung Modul entweder durch Herunterladen der ZIP-Datei oder über die URL des Paket (tar/zip).
  • Klicken Sie auf Aktivieren Sie neu hinzugefügte Module.
  • Aktivieren Sie dieses Modul, indem Sie das Kontrollkästchen aktivieren und auf klicken installieren .
  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/miniorange_oauth_client/config_clc

  • Laden Sie das Modul herunter:

    Composer benötigt 'drupal/miniorange_oauth_client'

  • Navigieren Erweitern Menü auf Ihrer Drupal-Administratorkonsole und suchen Sie nach miniOrange OAuth-Client-Konfiguration über das Suchfeld.
  • Aktivieren Sie das Modul, indem Sie das Kontrollkästchen aktivieren und auf klicken Installieren .
  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

  • Installieren Sie das Modul:

    drush und drupal/miniorange_oauth_client

  • Leeren Sie den Cache:

    drush cr

  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

Hinweis und Kontakt – SSO zwischen zwei WordPress-Sites

Hinweis: Die manuelle Installation ist nur mit Drupal 7, Drupal 8 und Drupal 9 kompatibel.


  • Navigieren Erweitern Menü auf Ihrer Drupal-Administratorkonsole und klicken Sie auf Neues Modul installieren.
  • Installieren Sie Drupal OAuth- und OpenID Connect-Anmeldung – OAuth2-Client-SSO-Anmeldung Modul entweder durch Herunterladen der ZIP-Datei oder über die URL des Paket (tar/zip).
  • Klicken Sie auf Aktivieren Sie neu hinzugefügte Module.
  • Aktivieren Sie dieses Modul, indem Sie das Kontrollkästchen aktivieren und auf klicken installieren .
  • Sie können das Modul konfigurieren unter:

    {BaseURL}/admin/config/people/mo-oauth-client/mo-client-config

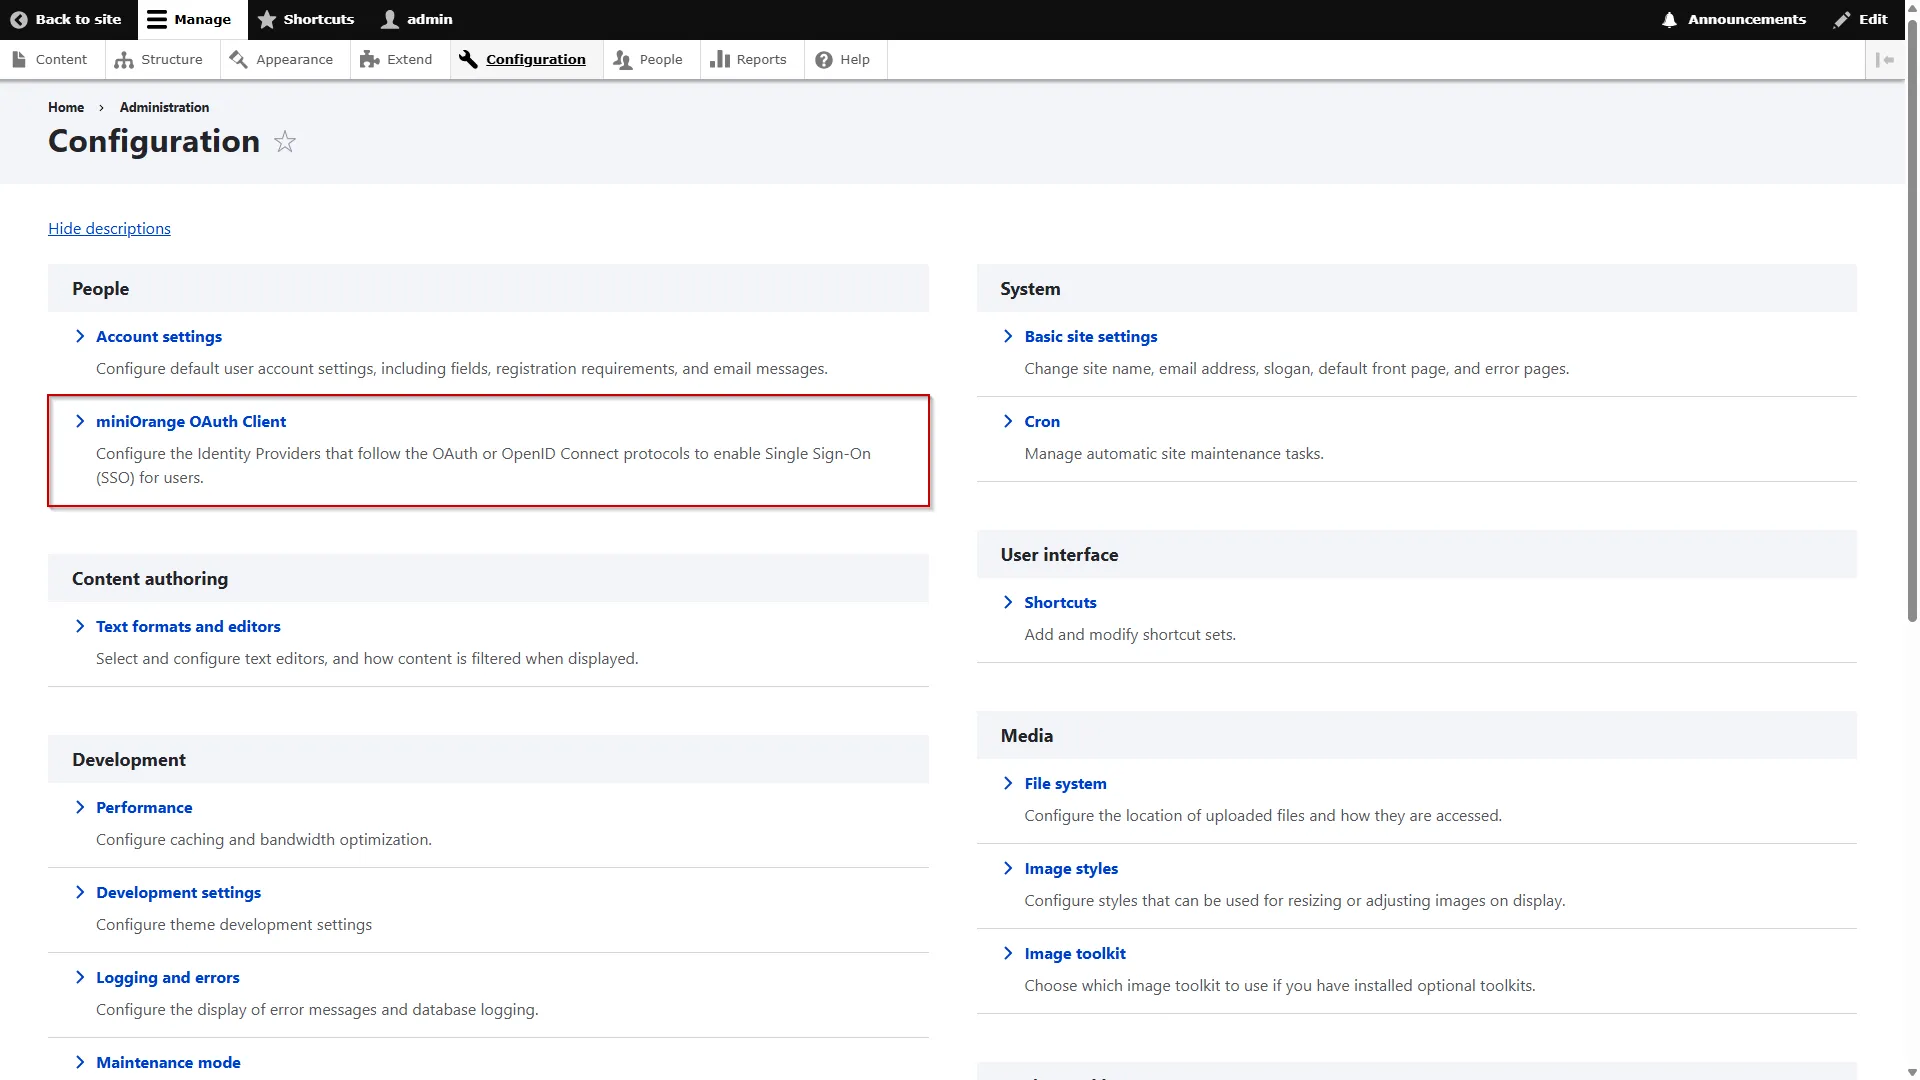
  • Zurück Nach Konfiguration → Personen → miniOrange OAuth-Client-Konfiguration im Administrationsmenü. (/admin/config/people/miniorange_oauth_client)
Drupal OAuth-Client - wählen Sie die OAuth-Client-Konfiguration von mimiorange
  • Wählen Sie unter der Registerkarte „OAuth konfigurieren“ den gewünschten OAuth-Anbieter aus der Dropdown-Liste aus.
  • Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

    Hinweis: Falls der gewünschte OAuth-Anbieter nicht in der Dropdown-Liste aufgeführt ist, wählen Sie bitte „Benutzerdefinierter OAuth-Anbieter“ / „Benutzerdefinierter OpenID-Anbieter“ und fahren Sie fort.

Drupal OAuth-Client - OAuth-Anbieter auswählen
  • Kopieren Sie die Rückruf-/Umleitungs-URL und halten Sie es griffbereit. Dies wird bei der Konfiguration des OAuth-Anbieters benötigt.
  • Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

    Hinweis: Falls Ihr Provider nur HTTPS-Callback-/Redirect-URLs unterstützt und Sie eine HTTP-Website haben, aktivieren Sie bitte das Kontrollkästchen „HTTPS-Callback-URL erzwingen“ am unteren Rand des Tabs.


  • Geben Sie den Namen des OAuth-Providers in das Display Name Textfeld.
Drupal OAuth-Client - Rückruf-URL kopieren

Konfigurieren Sie Drupal als OAuth-Client

  • Zurück Nach Konfiguration → Personen → miniOrange OAuth-Client im Administrationsmenü. (admin/config/people/mo-oauth-client/mo-client-config)
Drupal OAuth-Client – wählen Sie den OAuth-Client von mimiorange aus
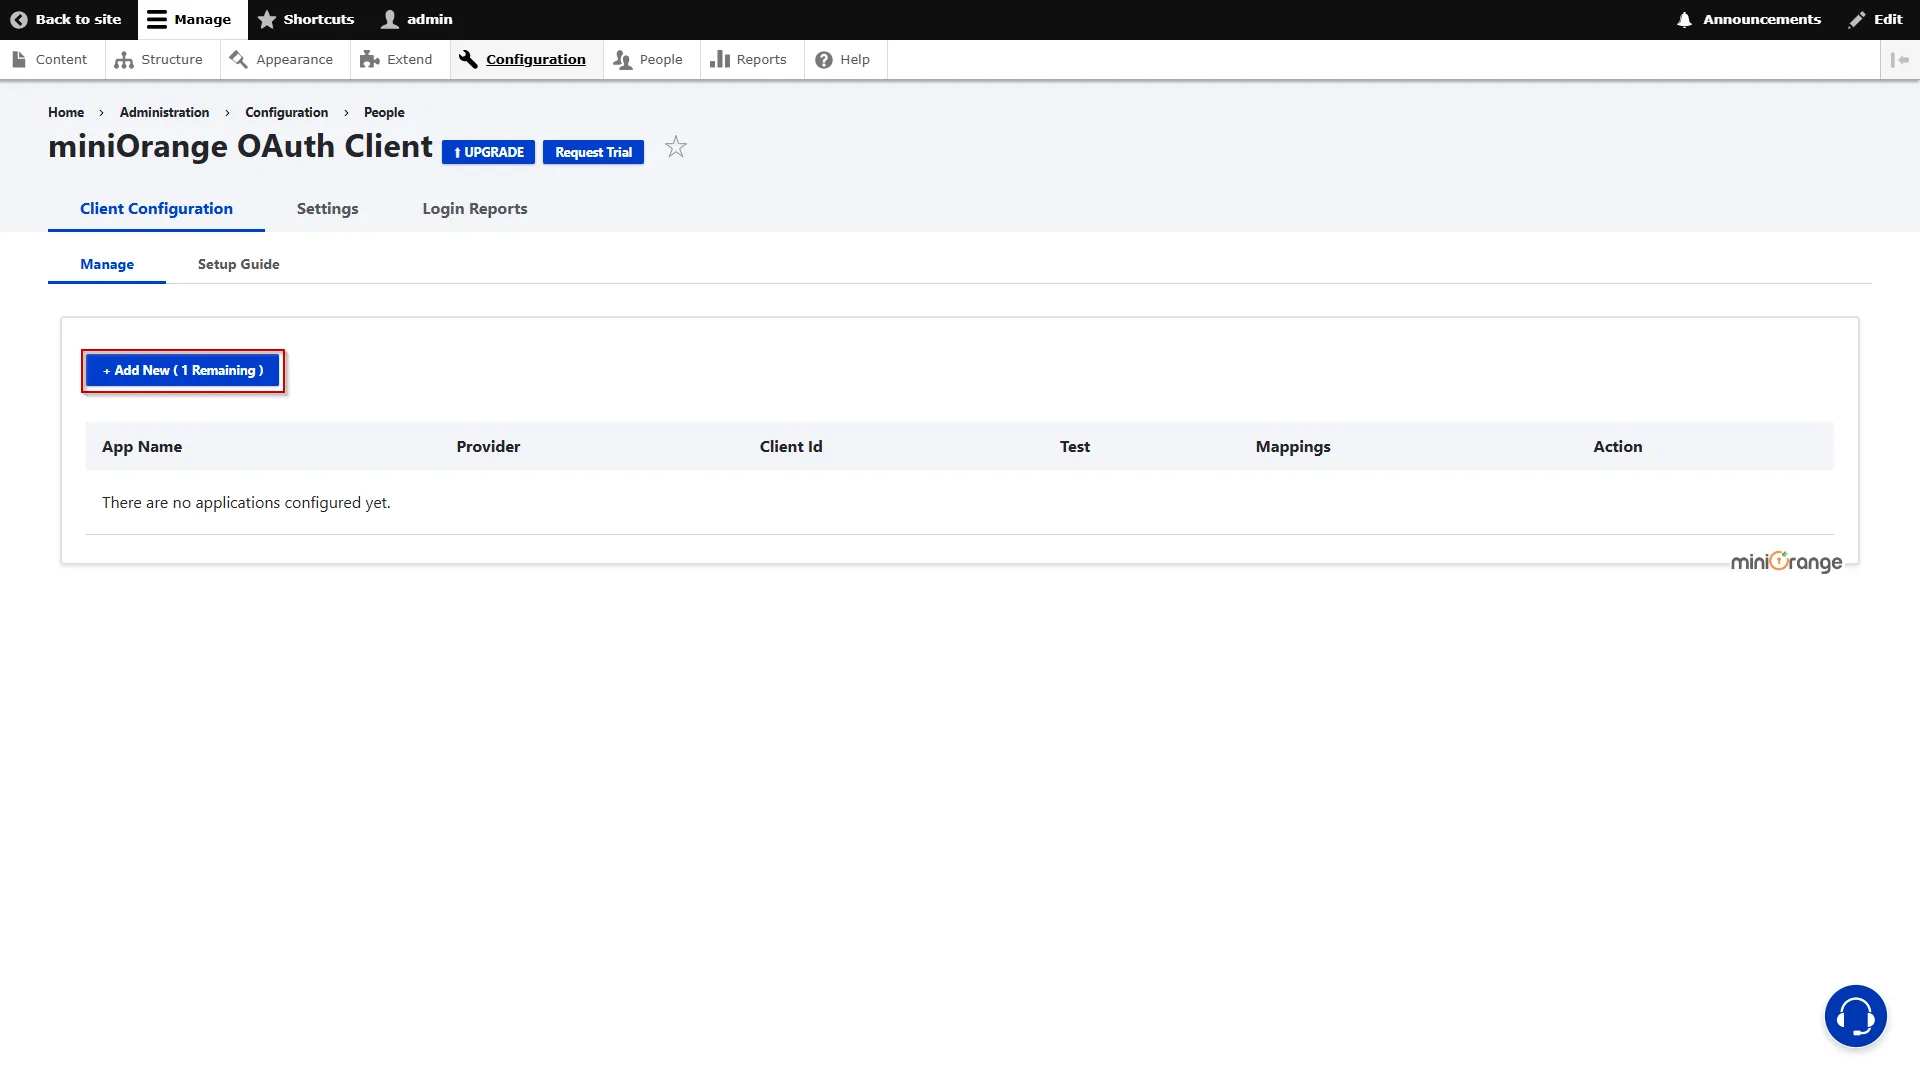
  • Im Verwalten Abschnitt unter dem Client-Konfiguration Klicken Sie auf die Registerkarte + Neu hinzufügen Schaltfläche, um den gewünschten OAuth-Client zu konfigurieren.
Drupal OAuth-Client – Klicken Sie auf „Neu hinzufügen“
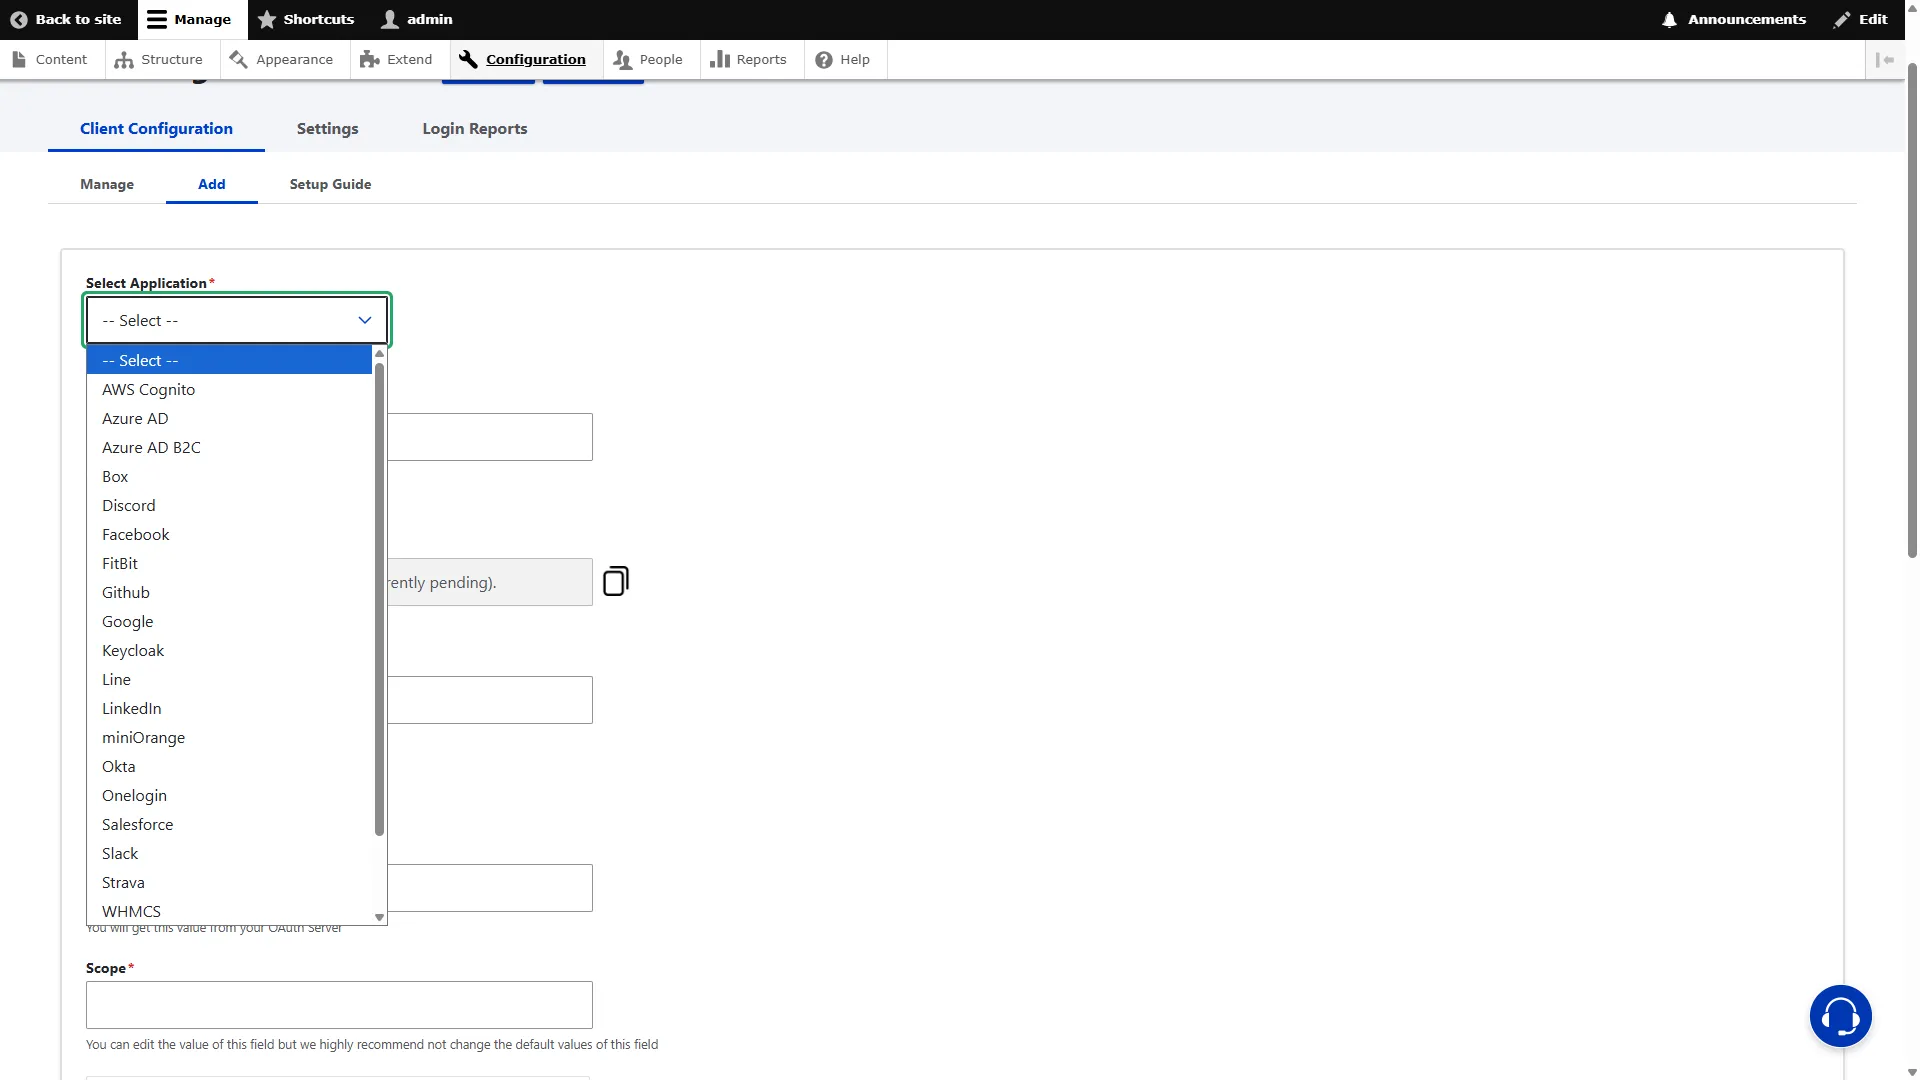
  • Unter dem Speichern Wählen Sie auf der Registerkarte „OAuth-Anwendung“ die gewünschte OAuth-Anwendung aus der Dropdown-Liste aus.
  • Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

    Hinweis: Falls der gewünschte OAuth-Anbieter nicht in der Dropdown-Liste aufgeführt ist, wählen Sie bitte „Benutzerdefinierter OAuth-Anbieter“ / „Benutzerdefinierter OpenID-Anbieter“ und fahren Sie fort.

Drupal OAuth-Client - OAuth-Anbieter auswählen
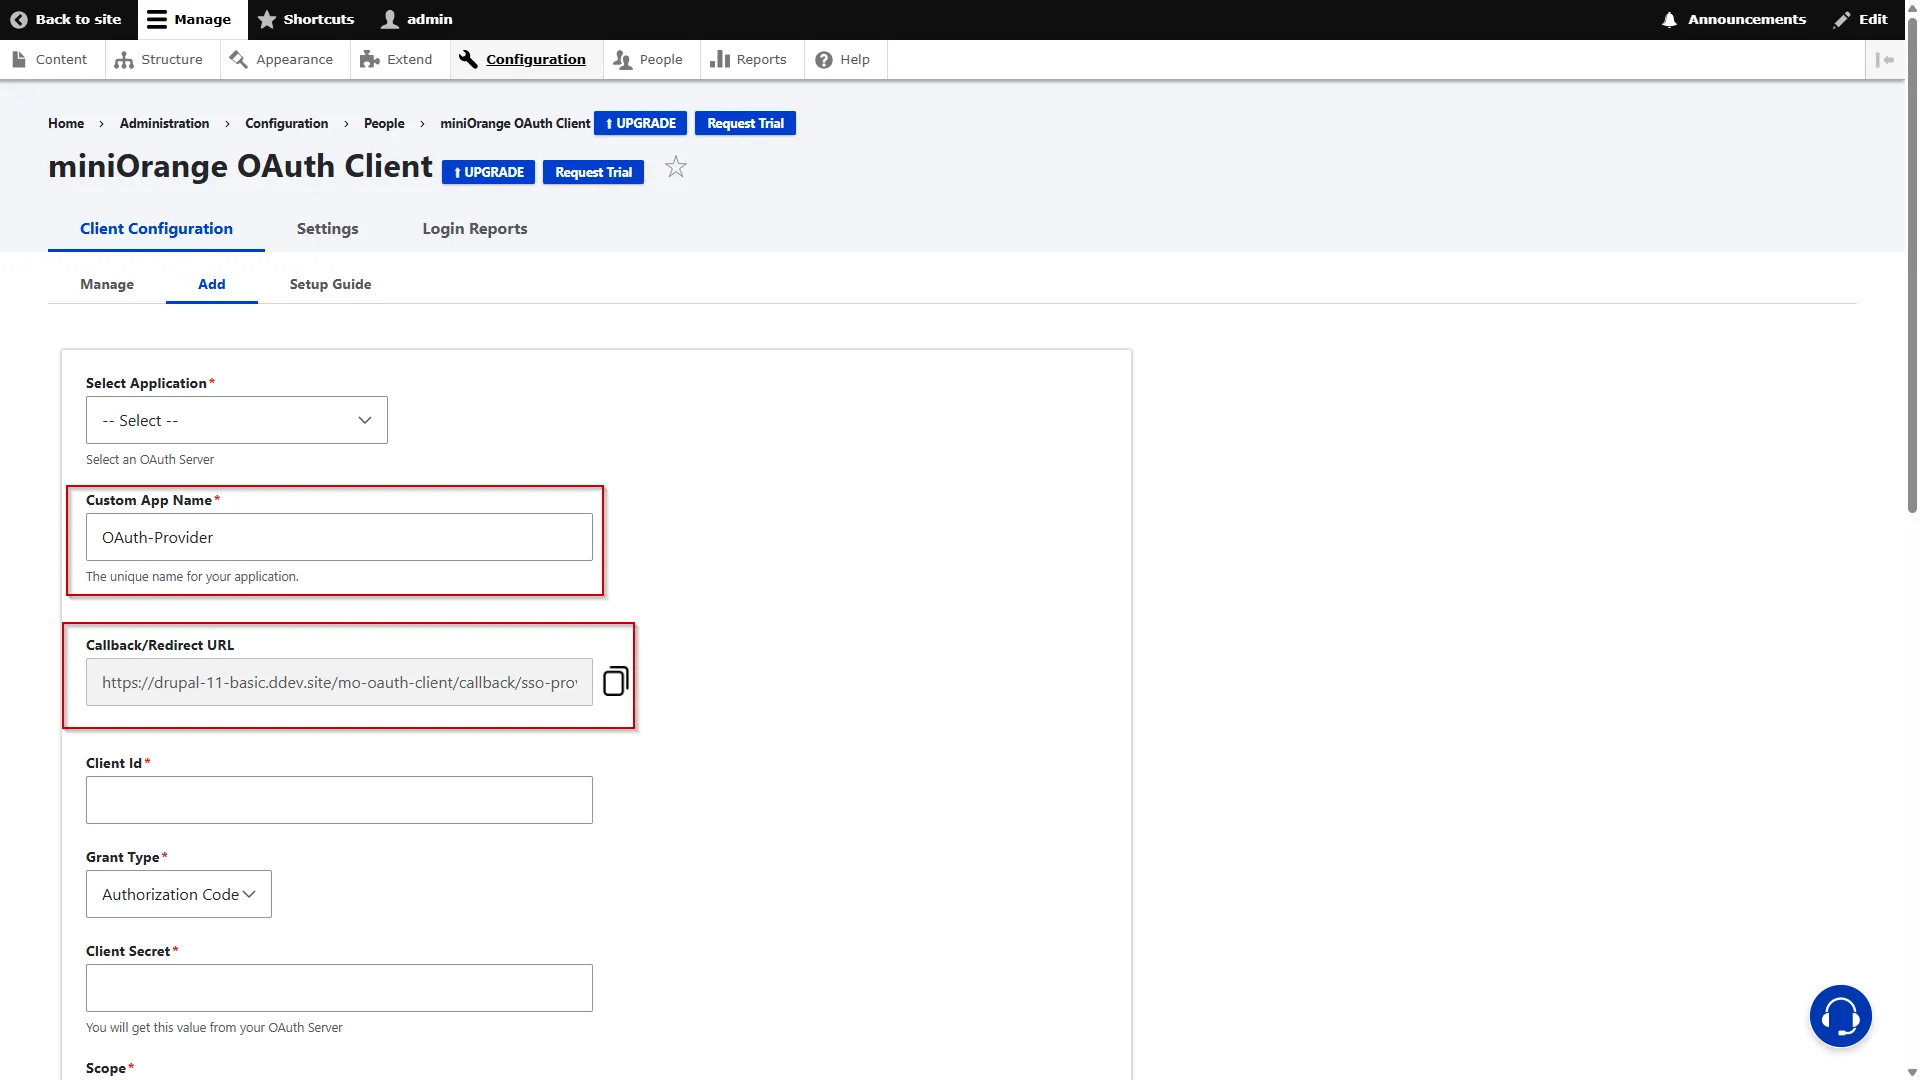
  • Geben Sie den OAuth-Providernamen in das Feld Benutzerdefinierter App-Name Textfeld. Kopieren Sie die Rückruf-/Umleitungs-URL und halten Sie es griffbereit. Dies wird bei der Konfiguration des OAuth-Anbieters benötigt.
Drupal OAuth-Client – Geben Sie den benutzerdefinierten App-Namen ein und kopieren Sie die Rückruf-URL
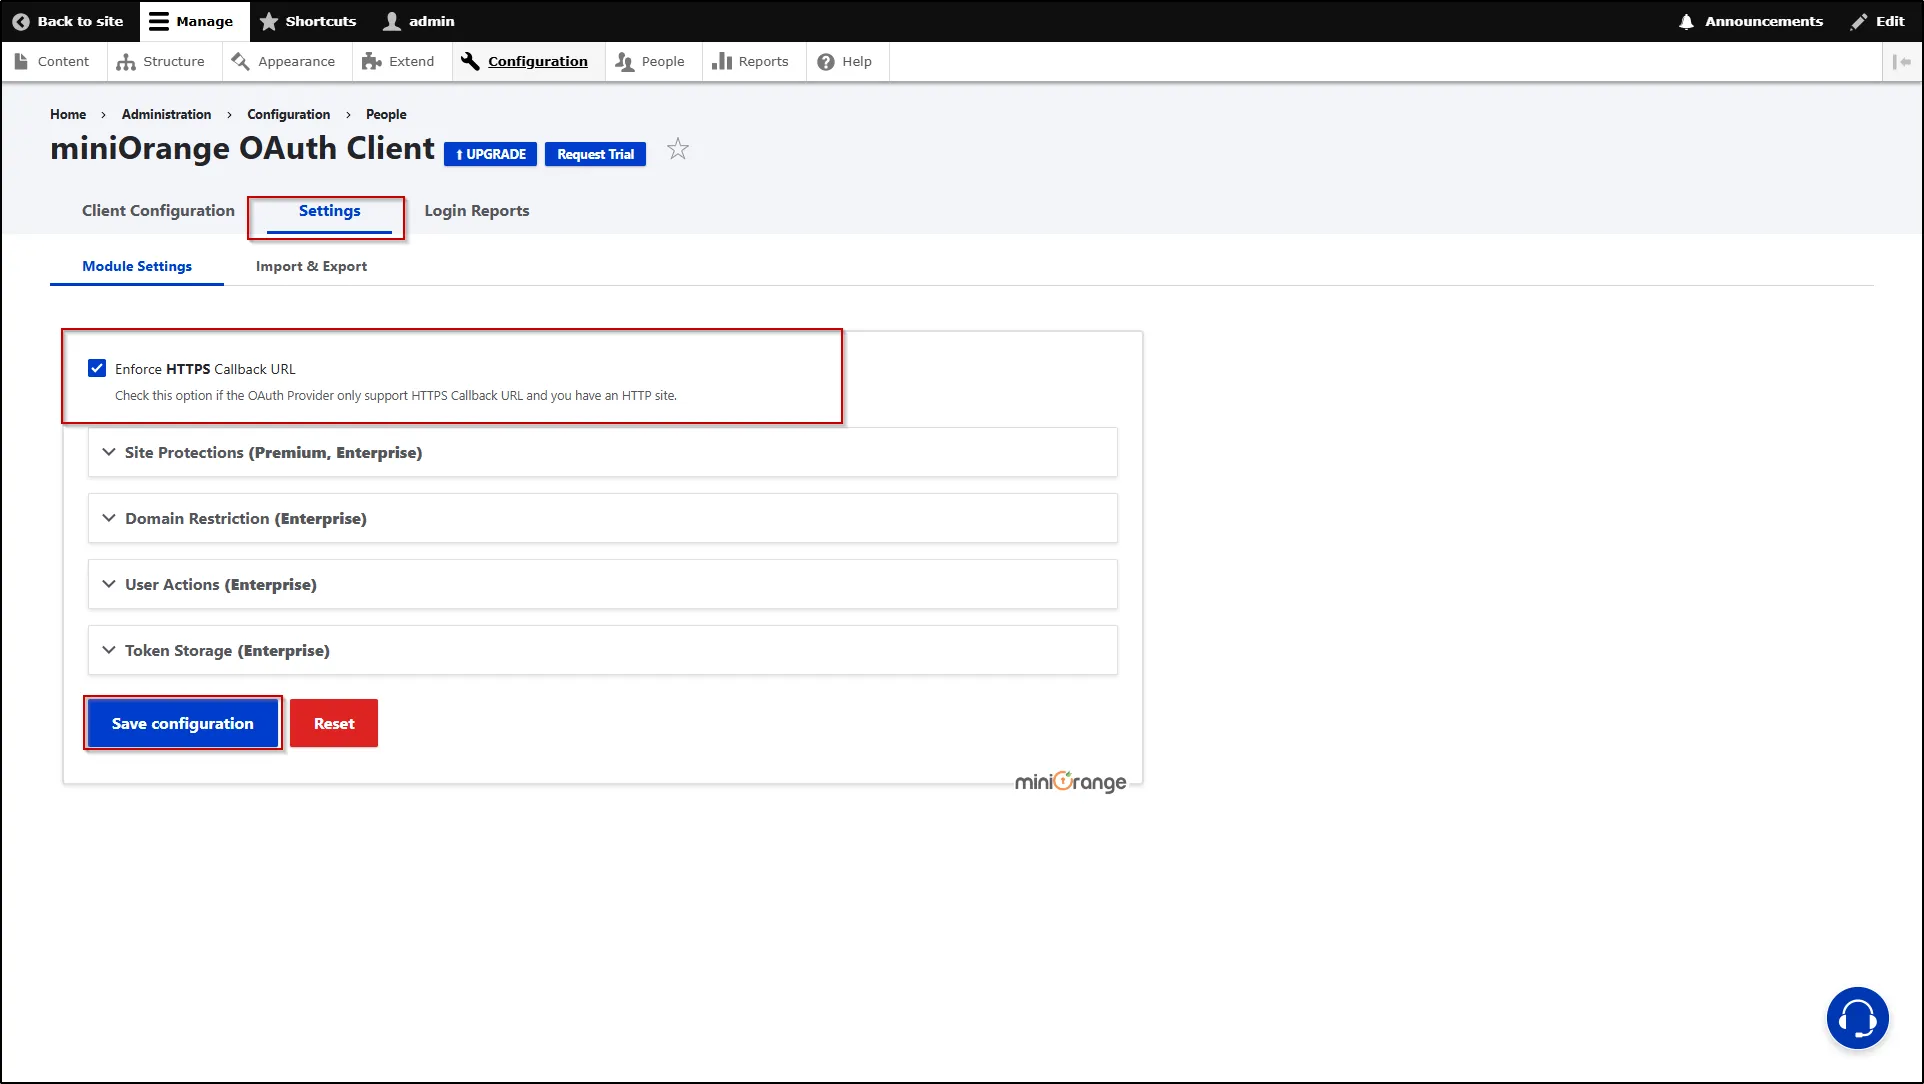
  • Wenn Ihr Anbieter nur HTTPS-Callback/Redirect-URLs unterstützt und Sie eine HTTP-Site haben, überprüfen Sie bitte die HTTPS-Rückruf-URL erzwingen Kontrollkästchen in der Einstellungen Tab.
Drupal OAuth-Client – Erzwingen der HTTPS-Rückruf-URL
    • Einloggen, um WildApricot-Administrator Panel und erstellen Sie eine neue App.
    • Klicken Sie auf Apps Registerkarte im linken Bereich.
    Wild Apricot SSO-Integration – Navigieren Sie auf der linken Seite zu Apps

    • Im Apps Registerkarte, navigieren Sie zu Integrationen Abschnitt und klicken Sie auf die Autorisierte Anwendungen Karte/Box, wie in der Abbildung unten gezeigt.
    Autorisierte Anwendungen für die SSO-Integration von Wild Apricot

    • Klicken Sie wie im Bild unten gezeigt auf Antrag autorisieren .
    Wild Apricot SSO-autorisierte Anwendung

    • Auswählen Serveranwendung aus der Liste der Optionen unten Anwendungsautorisierung und klicken Sie dann auf Fortfahren.
    Wild Apricot SSO Server-Anwendung

    • Geben Sie den Anwendungsnamen in Anwendungsname Textfeld und klicken Sie auf das Client-Geheimnis generieren .
    Wild Apricot SSO-Anwendungsname und Generierung des Client-Geheimnisses

    • Kopieren Sie die Kunden-ID und Client-Geheimnis. Halten Sie es griffbereit. Es erfordert die Konfiguration von Drupal als OAuth-Client.
    Wild Apricot SSO - Clientanmeldeinformationen kopieren

    • Scrollen Sie nach unten und überprüfen Sie die Autorisieren Sie Benutzer über den Single-Sign-On-Dienst von Wild Apricot.
    • Fügen Sie das zuvor Kopierte ein Rückruf-/Umleitungs-URL von der Drupal in die Vertrauenswürdige Ridirect-Domänen Textfeld.
    Wild Apricot SSO Rückruf-URL einfügen

    • Navigieren Sie jetzt zu Trading Konten aus dem Menü auf der linken Seite. Unter dem Dashboard Kopiere das Ihre Vereinshomepage. Es wird sein Ihre_Konto-URL für Endpunkte autorisieren.
    Wild Apricot SSO Website-URL kopieren

    • Navigieren Kontodetails und kopieren Sie die Kontonummer von der Allgemein Abschnitt. Es wird Konto_ID für Endpunkte zum Abrufen von Benutzerinformationen.
    Wild Apricot SSO Kontonummer kopieren

Richten Sie Wild Apricot als OAuth-Anbieter ein:

  • Einloggen, um WildApricot-Administrator Panel und erstellen Sie eine neue App.
  • Klicken Sie auf Apps Registerkarte im linken Bereich.
Wild Apricot SSO-Integration – Navigieren Sie auf der linken Seite zu Apps

  • Im Apps Registerkarte, navigieren Sie zu Integrationen Abschnitt und klicken Sie auf die Autorisierte Anwendungen Karte/Box, wie in der Abbildung unten gezeigt.
Autorisierte Anwendungen für die SSO-Integration von Wild Apricot

  • Klicken Sie wie im Bild unten gezeigt auf Antrag autorisieren .
Wild Apricot SSO-autorisierte Anwendung

  • Auswählen Serveranwendung aus der Liste der Optionen unten Anwendungsautorisierung und klicken Sie dann auf Fortfahren.
Wild Apricot SSO Server-Anwendung

  • Geben Sie den Anwendungsnamen in Anwendungsname Textfeld und klicken Sie auf das Client-Geheimnis generieren .
Wild Apricot SSO-Anwendungsname und Generierung des Client-Geheimnisses

  • Kopieren Sie die Kunden-ID und Kundengeheimnis. Halten Sie es griffbereit. Es erfordert die Konfiguration von Drupal als OAuth-Client.
Wild Apricot SSO - Clientanmeldeinformationen kopieren

  • Scrollen Sie nach unten und überprüfen Sie die Autorisieren Sie Benutzer über den Single-Sign-On-Dienst von Wild Apricot.
  • Fügen Sie das zuvor Kopierte ein Rückruf-/Umleitungs-URL von der Drupal in die Vertrauenswürdige Ridirect-Domänen Textfeld.
Wild Apricot SSO Rückruf-URL einfügen

  • Navigieren Sie jetzt zu Trading Konten aus dem Menü auf der linken Seite. Unter dem Dashboard Kopiere das Ihre Vereinshomepage. Es wird sein Ihre_Konto-URL für Endpunkte autorisieren.
Wild Apricot SSO Website-URL kopieren

  • Navigieren Kontodetails und kopieren Sie die Kontonummer von der Allgemein Abschnitt. Es wird Konto_ID für Endpunkte zum Abrufen von Benutzerinformationen.
Wild Apricot SSO Kontonummer kopieren

  • Gehen Sie zum miniOrange OAuth-Clientmodul.
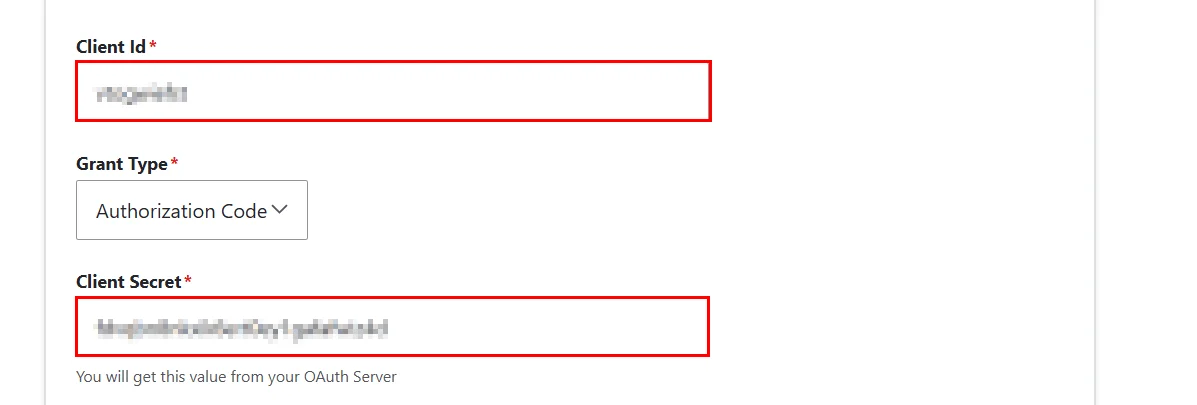
  • Fügen Sie auf der Registerkarte „OAuth konfigurieren“ die kopierte Kunden-ID und Kundengeheimnis von Wild Apricot in der Kunden-ID und Kundengeheimnis Textfeld.
Drupal OAuth 2.0 OIDC Single Sign-on – Fügen Sie den Client und das Geheimnis ein

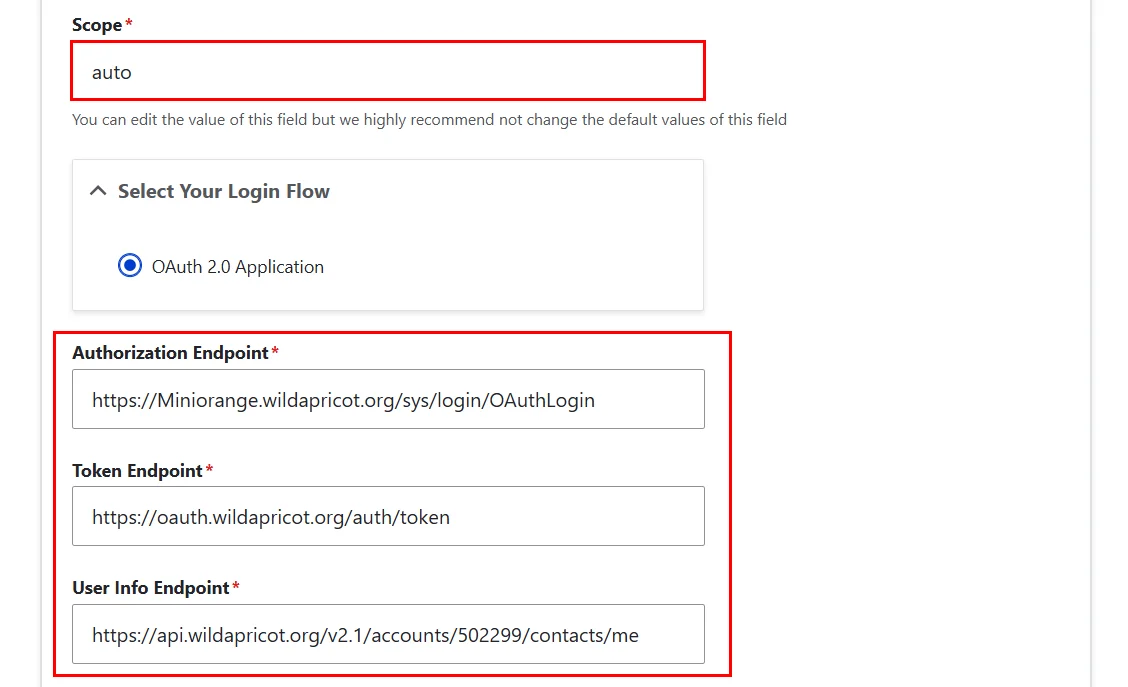
  • Überprüfen und bestätigen Sie den Umfang und die Endpunkte. Ersetzen Sie die {Ihre_Konto-URL} mit Ihrer Website und {Konto-ID} mit Kontonummer.
  • Geltungsbereich Auto
    EndPoint autorisieren https://{your_account_url}/sys/login/OAuthLogin
    Zugriffstoken-Endpunkt https://oauth.wildapricot.org/auth/token
    Endpunkt für Benutzerinformationen abrufen https://api.wildapricot.org/v2.1/accounts/{account_id}/contacts/me
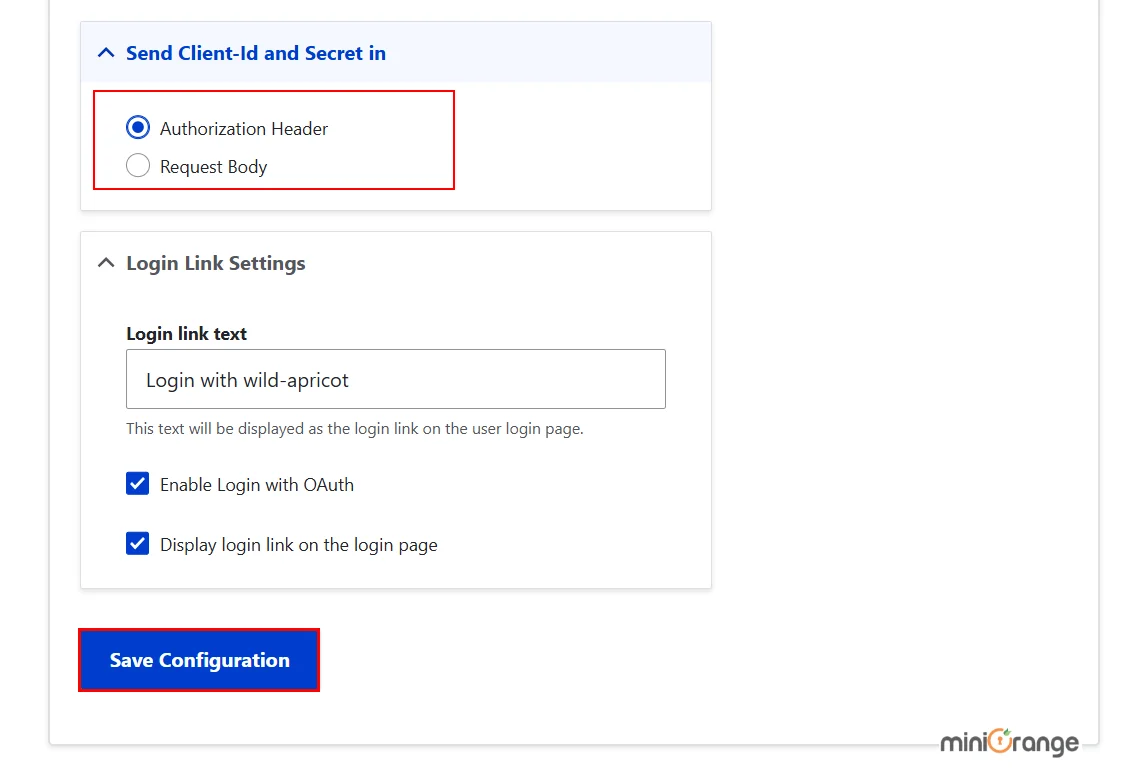
  • Kontrollkästchen aktivieren von Kopfzeile für Senden Sie die Client-ID und das Geheimnis in wenn es in Körper.
  • Klicken Sie auf Konfiguration speichern .
Drupal OAuth 2.0 OIDC Single Sign-on - Umfang und Endpunkte

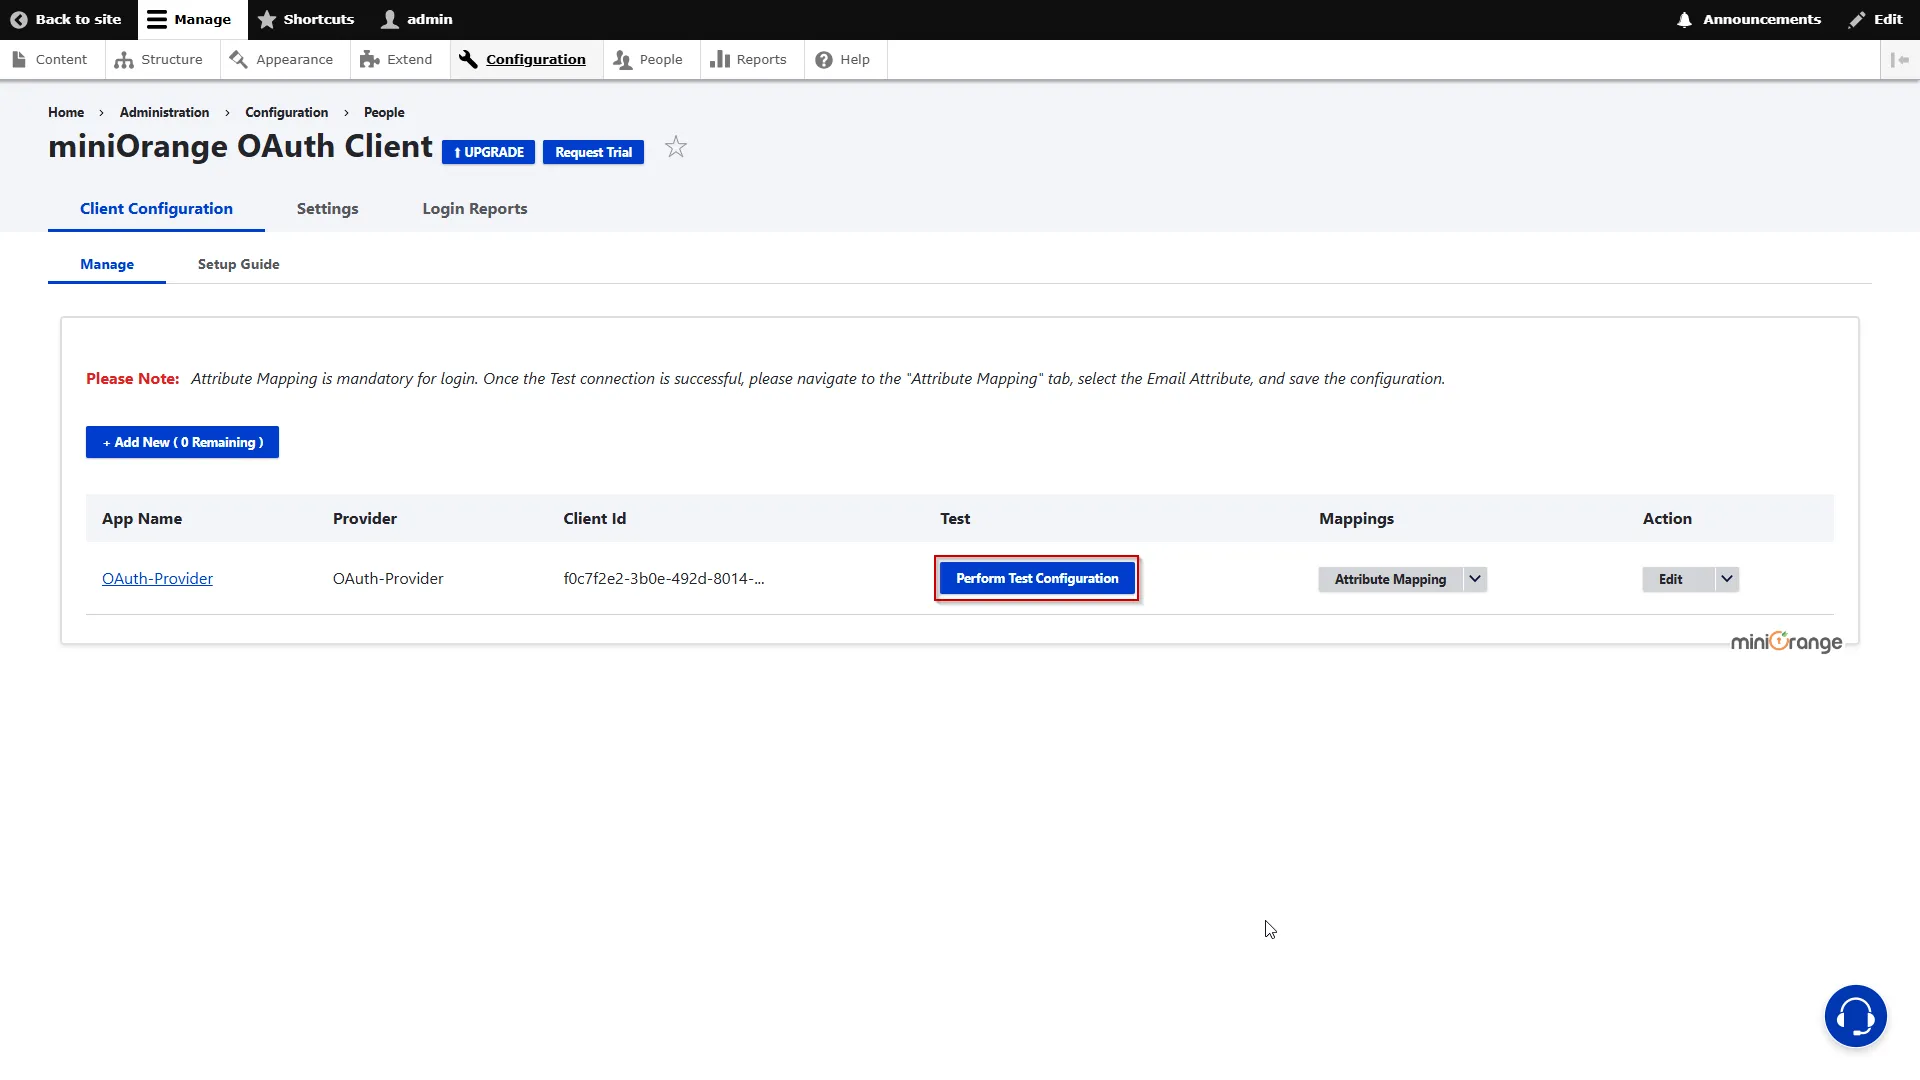
  • Nachdem Sie die Konfigurationen erfolgreich gespeichert haben, klicken Sie bitte auf die Schaltfläche „Testkonfiguration durchführen“, um die Verbindung zwischen Drupal und OAuth-Anbieter zu testen.
OAuth-OIDC-Client-Konfiguration-Verbindung-mit-OAuth-Provider-prüfen

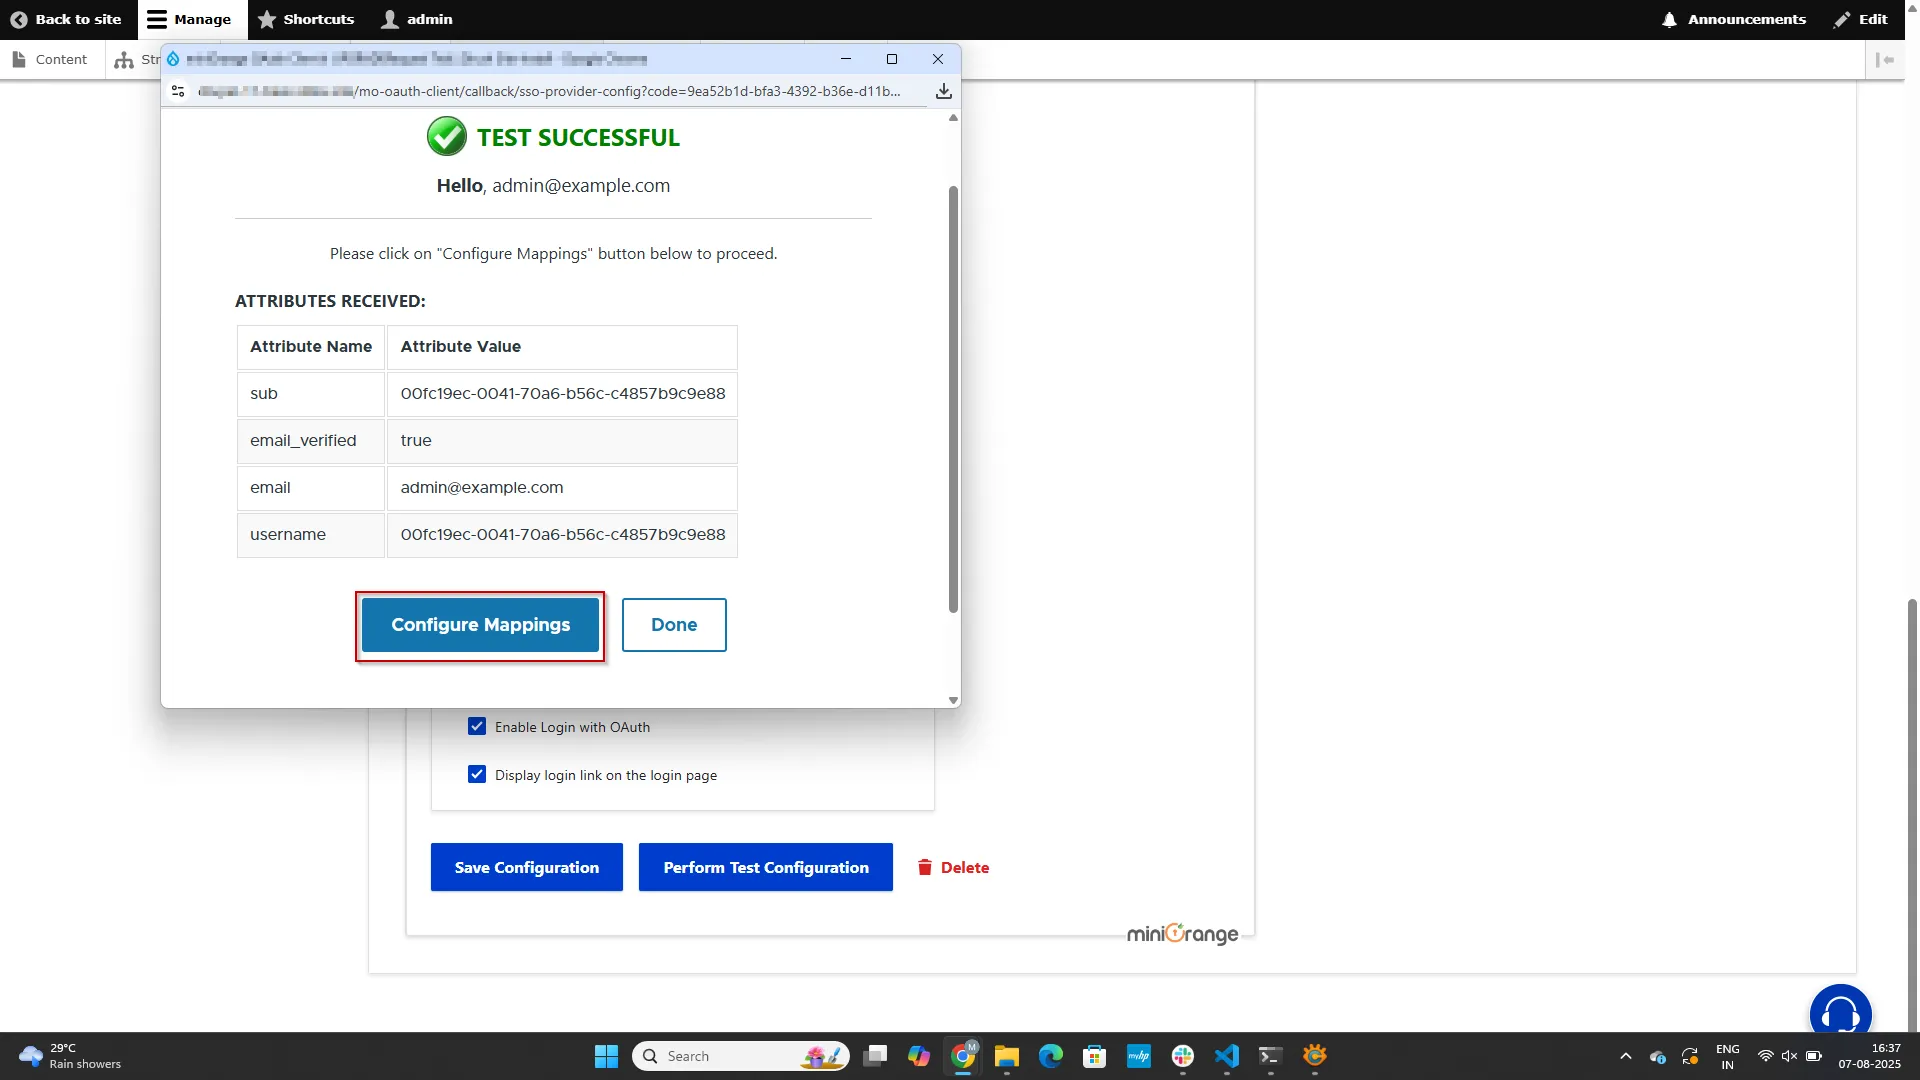
  • Wenn Sie im selben Browser keine aktiven Sitzungen haben, werden Sie in einem Popup zur Testkonfiguration aufgefordert, sich beim OAuth-Anbieter anzumelden. Nach erfolgreicher Anmeldung erhalten Sie eine Liste der vom OAuth-Anbieter erhaltenen Attribute.
  • Wähle aus E-Mail-Attribut aus dem Dropdown-Menü, in dem die E-Mail-ID des Benutzers abgerufen wird, und klicken Sie auf die Erledigt .
  • Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

    Hinweis: Die Zuordnung des E-Mail-Attributs ist zwingend erforderlich, um SSO durchzuführen, d. h. sich mit den Anmeldeinformationen des OAuth-Anbieters bei der Drupal-Website anzumelden.

Drupal OAuth-Client – ​​E-Mail-Attribut auswählen

  • Auf dem Attribut- und Rollenzuordnung Wählen Sie bitte die Registerkarte aus Benutzernamensattribut aus der Dropdown-Liste und klicken Sie auf das Konfiguration speichern .
Drupal OAuth-Client – ​​wählen Sie das Benutzerattribut aus und klicken Sie auf „Konfiguration speichern“

  • Melden Sie sich nun ab und rufen Sie die Anmeldeseite Ihrer Drupal-Site auf. Dort finden Sie automatisch einen Link zur Anmeldung mit OAuth-Provider. Wenn Sie den SSO-Link auch auf anderen Seiten hinzufügen möchten, folgen Sie bitte den Schritten im folgenden Bild:
Drupal OAuth Client - Link auf anderen Seiten hinzufügen

Integration von Drupal mit Wild Apricot:

  • Gehen Sie zum miniOrange OAuth-Clientmodul.
  • In Speichern Fügen Sie die kopierte Client-ID und das Client-Geheimnis von Wild Apricot in die Registerkarte Kunden-ID und Kundengeheimnis Textfeld.
Drupal-Auth-SSO-Wild Apricot-Paste-Client-Anmeldeinformationen

  • Überprüfen und bestätigen Sie den Umfang und die Endpunkte. Ersetzen Sie die {Ihre_Konto-URL} mit Ihrer Website und {Konto-ID} mit Kontonummer.
Drupal-Auth-SSO-Wild Apricot – Ersetzen Sie die ursprüngliche URL in den Endpunktfeldern

  • Das Senden Sie die Client-ID und das Geheimnis im Header oder Body Mit dem Kontrollkästchen können Sie angeben, ob die Client-ID und das Geheimnis im Header oder im Text der Token-Endpunktanforderung enthalten sein sollen. Wenn Sie sich nicht sicher sind, welche Option Sie auswählen sollen, können Sie die Standardeinstellungen beibehalten.
  • Klicken Sie auf das Kontrollkästchen, um Aktivieren Sie die Anmeldung mit OAuth, scrollen Sie nach unten und klicken Sie auf Konfiguration speichern .
Drupal OAuth OpenID OIDC Single Sign On (SSO) Aktivieren Sie das Kontrollkästchen „Anmeldung mit OAuth“ und klicken Sie auf „Konfiguration speichern“.

  • Nachdem Sie die Konfigurationen erfolgreich gespeichert haben, klicken Sie bitte auf Testkonfiguration durchführen Schaltfläche, um die Verbindung zwischen Drupal und OAuth-Provider zu testen.
OAuth-OIDC-Client-Konfiguration-Verbindung-mit-OAuth-Provider-prüfen
  • Wenn Sie im selben Browser keine aktiven Sitzungen haben, werden Sie in einem Popup zur Testkonfiguration aufgefordert, sich beim OAuth-Anbieter anzumelden. Nach erfolgreicher Anmeldung erhalten Sie eine Liste der vom OAuth-Anbieter erhaltenen Attribute.
  • Wähle aus E-Mail-Attribut aus dem Dropdown-Menü, in dem die E-Mail-ID des Benutzers abgerufen wird, und klicken Sie auf die Erledigt .
  • Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

    Hinweis: Die Zuordnung des E-Mail-Attributs ist zwingend erforderlich, um SSO durchzuführen, d. h. sich mit den Anmeldeinformationen des OAuth-Anbieters bei der Drupal-Website anzumelden.

Drupal OAuth-Client – ​​E-Mail-Attribut auswählen
  • Auf dem Attribut- und Rollenzuordnung Wählen Sie bitte die Registerkarte aus Benutzernamensattribut aus der Dropdown-Liste und klicken Sie auf das Konfiguration speichern .
Drupal OAuth-Client – ​​wählen Sie das Benutzerattribut aus und klicken Sie auf „Konfiguration speichern“
  • Melden Sie sich nun ab und rufen Sie die Anmeldeseite Ihrer Drupal-Site auf. Dort finden Sie automatisch einen Link zur Anmeldung mit OAuth-Provider. Wenn Sie den SSO-Link auch auf anderen Seiten hinzufügen möchten, folgen Sie bitte den Schritten im folgenden Bild:
Drupal OAuth Client - Link auf anderen Seiten hinzufügen

Testen der Verbindung zwischen Drupal und OAuth-Anbieter

  • Nachdem Sie die Konfigurationen erfolgreich gespeichert haben, klicken Sie auf Testkonfiguration durchführen Schaltfläche, um die Verbindung zwischen Drupal und OAuth-Provider zu testen.
OAuth-OIDC-Client-Konfiguration-Verbindung-mit-OAuth-Provider-prüfen
  • Wenn Sie im selben Browser keine aktiven Sitzungen haben, werden Sie in einem Popup zur Testkonfiguration aufgefordert, sich beim OAuth-Anbieter anzumelden. Nach erfolgreicher Anmeldung erhalten Sie eine Liste der vom OAuth-Anbieter erhaltenen Attribute.
  • Klicken Sie auf Zuordnungen konfigurieren .
Drupal OAuth-Client – ​​E-Mail-Attribut auswählen
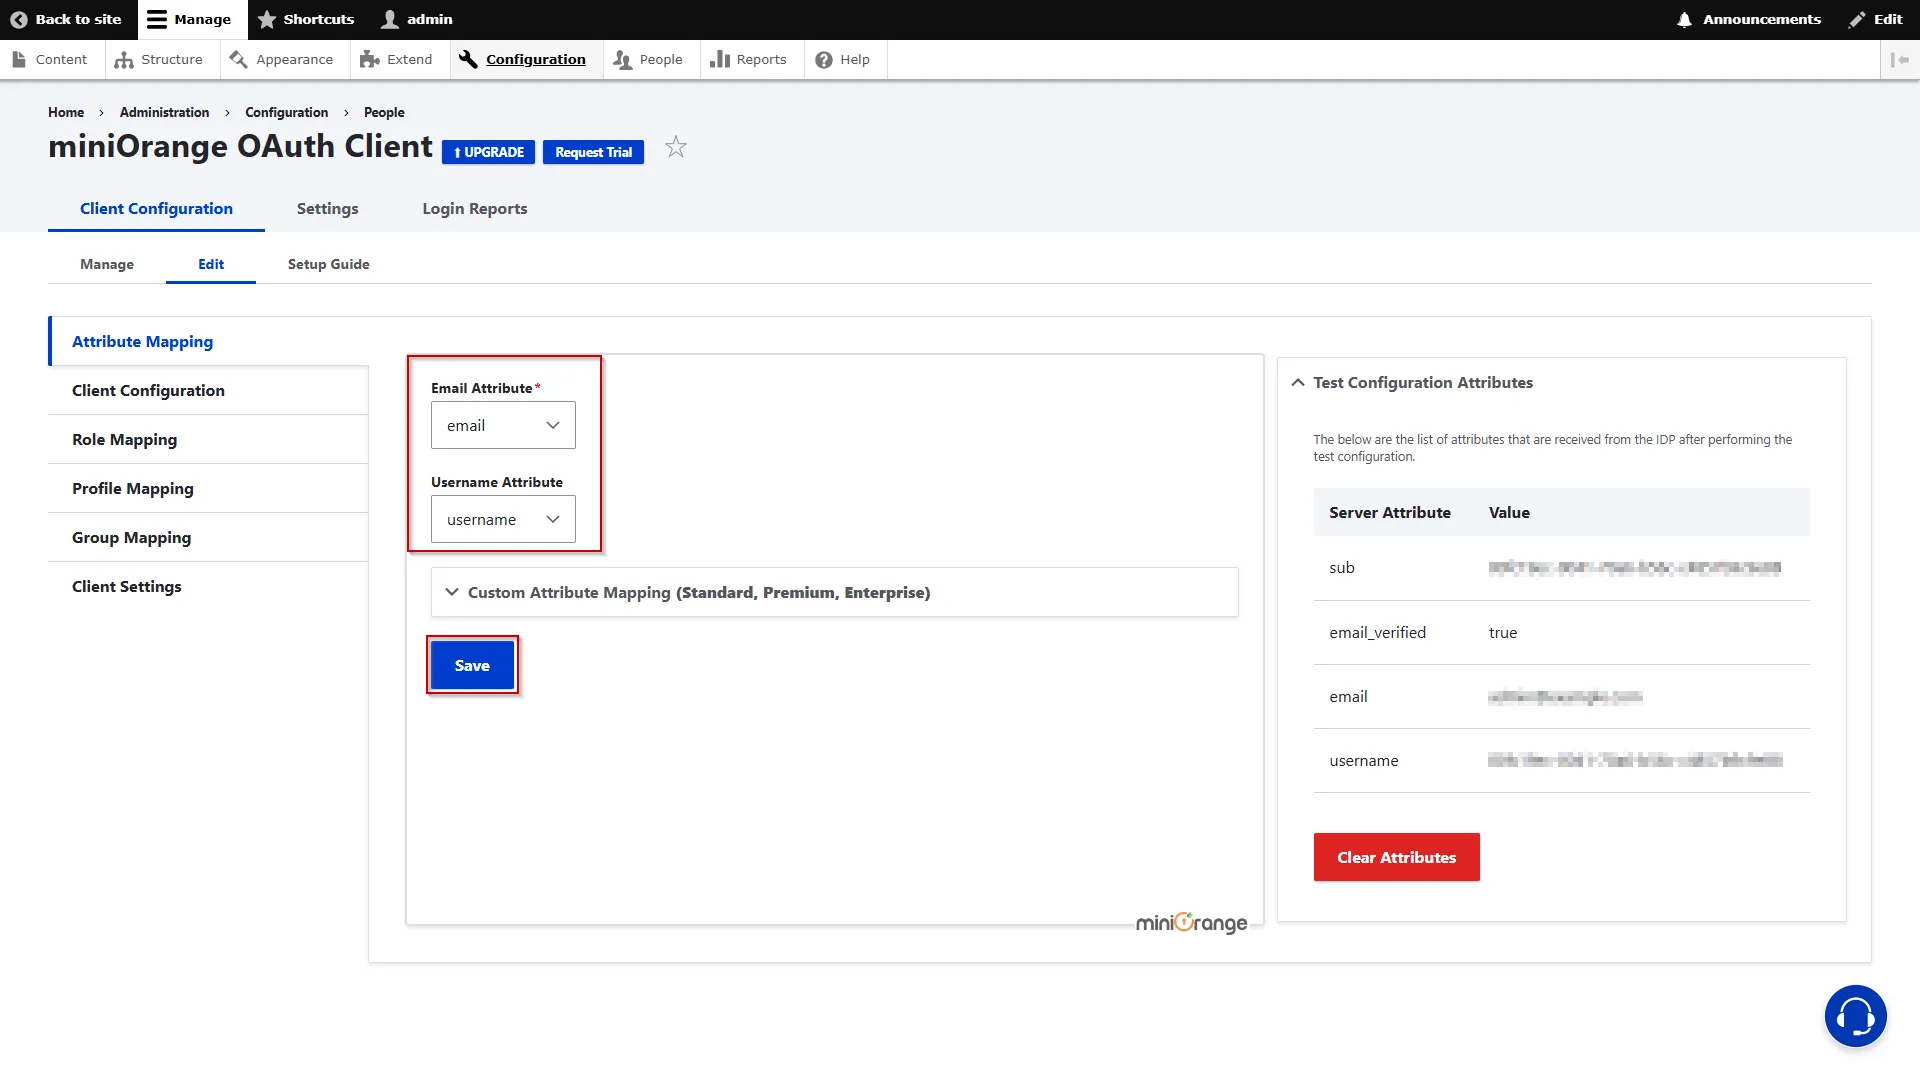
  • Auf dem Attributzuordnung Wählen Sie bitte die Registerkarte aus E-Mail-Attribut und Benutzernamensattribut aus der Dropdown-Liste und klicken Sie auf Konfiguration speichern .
Hinweis und Kontakt - SSO zwischen zwei WordPress-Sites

Hinweis: Die Zuordnung des E-Mail-Attributs ist zwingend erforderlich, um SSO durchzuführen, d. h. sich mit den Anmeldeinformationen des OAuth-Anbieters bei der Drupal-Website anzumelden.

Drupal OAuth-Client – ​​wählen Sie das Benutzerattribut aus und klicken Sie auf „Konfiguration speichern“
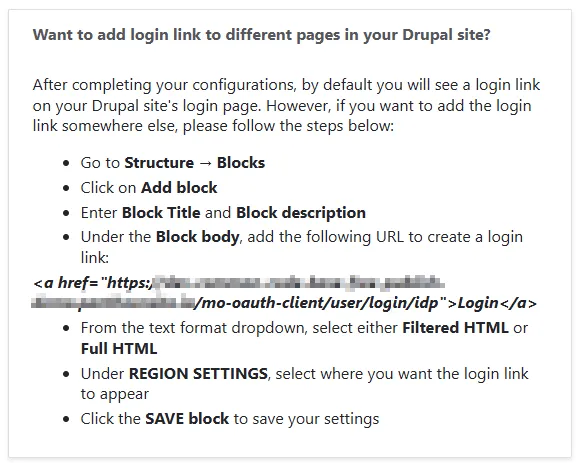
  • Melden Sie sich nun ab und rufen Sie die Anmeldeseite Ihrer Drupal-Site auf. Dort finden Sie automatisch einen Link zur Anmeldung mit OAuth-Provider. Wenn Sie den SSO-Link auch auf anderen Seiten hinzufügen möchten, folgen Sie bitte den Schritten im folgenden Bild:
Drupal OAuth Client - Link auf anderen Seiten hinzufügen


Sollten Sie während der Konfiguration auf Probleme stoßen oder zusätzliche Funktionen wünschen, kontaktieren Sie uns bitte unter drupalsupport@xecurify.com.

Weitere FAQs ➔

Befolgen Sie die HIER genannten Schritte.

Befolgen Sie die HIER genannten Schritte.

Die von Ihnen erwähnte Abmeldefunktion ist das Standardverhalten eines Moduls. Sie werden von Drupal abgemeldet, jedoch nicht von Ihrem Anwendungs-/Provider-Konto. Um das Modul so einzustellen, dass es Sie von Ihrem Provider-/Anwendungskonto abmeldet (was Sie wünschen), müssen Sie die folgenden Konfigurationen vornehmen: [ Mehr erfahren ]

Da Sie auf eine unserer kostenpflichtigen Versionen des Drupal-Moduls aktualisiert und das kostenlose Modul durch die kostenpflichtige Version ersetzt haben, müssen Sie das kostenpflichtige Modul zunächst aktivieren. Bitte beachten Sie die folgenden Schritte. [ Mehr erfahren ]


 Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.

Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut

Wir werden uns so schnell wie möglich bei Ihnen melden!


ADFS_sso ×
Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung