Das Laravel OAuth Single Sign-On (SSO) -Plugin ermöglicht die Aktivierung von OAuth Single Sign-On für Ihre Laravel-Anwendungen. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre Laravel-Anwendung und -Dienste. Unser Plugin ist mit allen OAuth-konformen Identitätsanbietern kompatibel. In dieser Schritt-für-Schritt-Anleitung beschreiben wir die Konfiguration von Single Sign-On (SSO) zwischen Laravel und Keycloak, wobei Keycloak als OAuth-Anbieter verwendet wird.
Voraussetzungen: Download und Installation
- Öffnen Sie ein Eingabeaufforderungsfenster und ändern Sie das Arbeitsverzeichnis in Ihr Das Hauptverzeichnis der Laravel-App.
- Geben Sie den folgenden Befehl ein.
composer require miniorange/oauth-laravel-free
- Gehen Sie nach erfolgreicher Installation des Pakets im Browser zu Ihrer Laravel-App und geben Sie ein {laravel-application-domain}/ssologin.php?option=oauthredirect in der Adressleiste.
- Das Paket beginnt mit der Einrichtung Ihrer Datenbank und leitet Sie dann zur Administrator-Registrierungsseite weiter.
- Registrieren Sie sich oder melden Sie sich mit Ihrem Konto an, indem Sie auf klicken Registrieren Schaltfläche zum Konfigurieren des Plugins.
- Nach der Anmeldung sehen Sie die OAuth-Anbietereinstellungen Option, bei der Sie die Weiterleitungs-/Rückruf-URL erhalten. Bewahren Sie es griffbereit auf, da es später für die Konfiguration benötigt wird Schritt 1.

Schritte zum Konfigurieren der Keycloak Single Sign-On (SSO)-Anmeldung bei Laravel
1. Konfigurieren Sie Keycloak als OAuth-Anbieter
- Zuallererst Laden Sie Keycloak herunter und installieren Sie es.
- Starten Sie den Keycloak-Server basierend auf Ihrer Keycloak-Version. (Siehe Tabelle unten)
| Für die Keycloak-Version 16 und niedriger |
Wechseln Sie in das Stammverzeichnis von keycloak bin standalone.sh
|
| Für die Keycloak-Version 17 und höher |
Gehen Sie zum Stammverzeichnis von keycloak Kasten kc.bat und führen Sie die folgenden Befehle aus.
1. kc.bat-Build
2. kc.bat start-dev
|
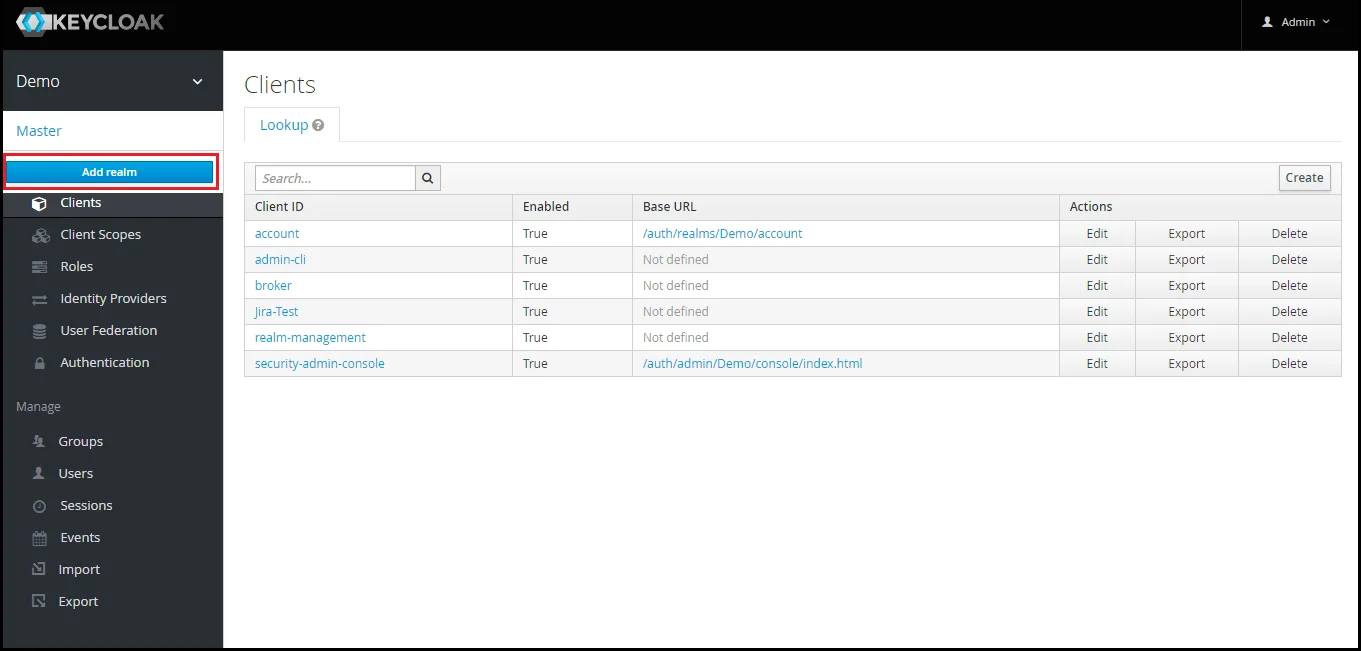
- Bereich hinzufügen: Melden Sie sich nun bei der Keycloak-Verwaltungskonsole an und navigieren Sie zu Ihrem gewünschten Bereich. Sie können einen neuen Bereich hinzufügen, indem Sie auswählen Bereich hinzufügen .
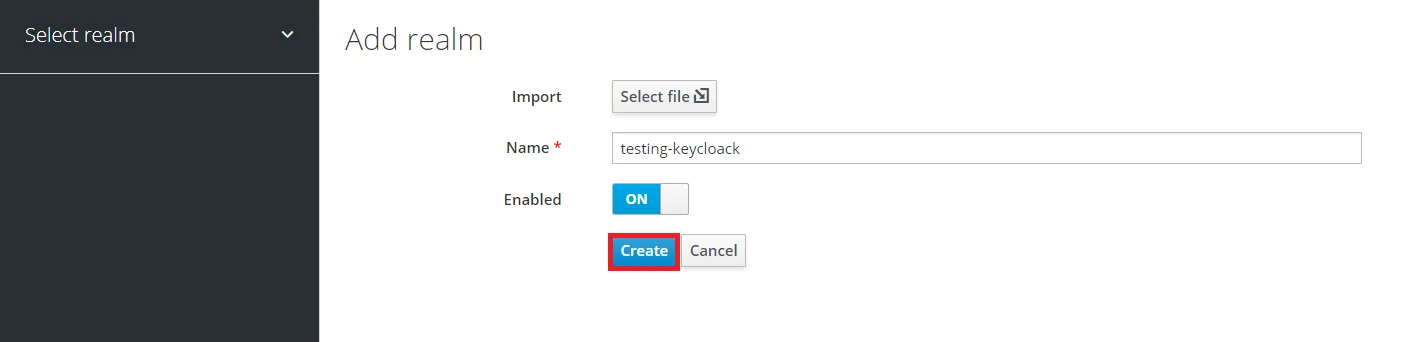
- Bereich erstellen: Enter Bereichsname und halten Sie den Realm-Namen bereit, da er später für die Konfiguration benötigt wird Reich unter dem OAuth-Client-Plugin. Klicke auf CREATE Bereich hinzufügen.
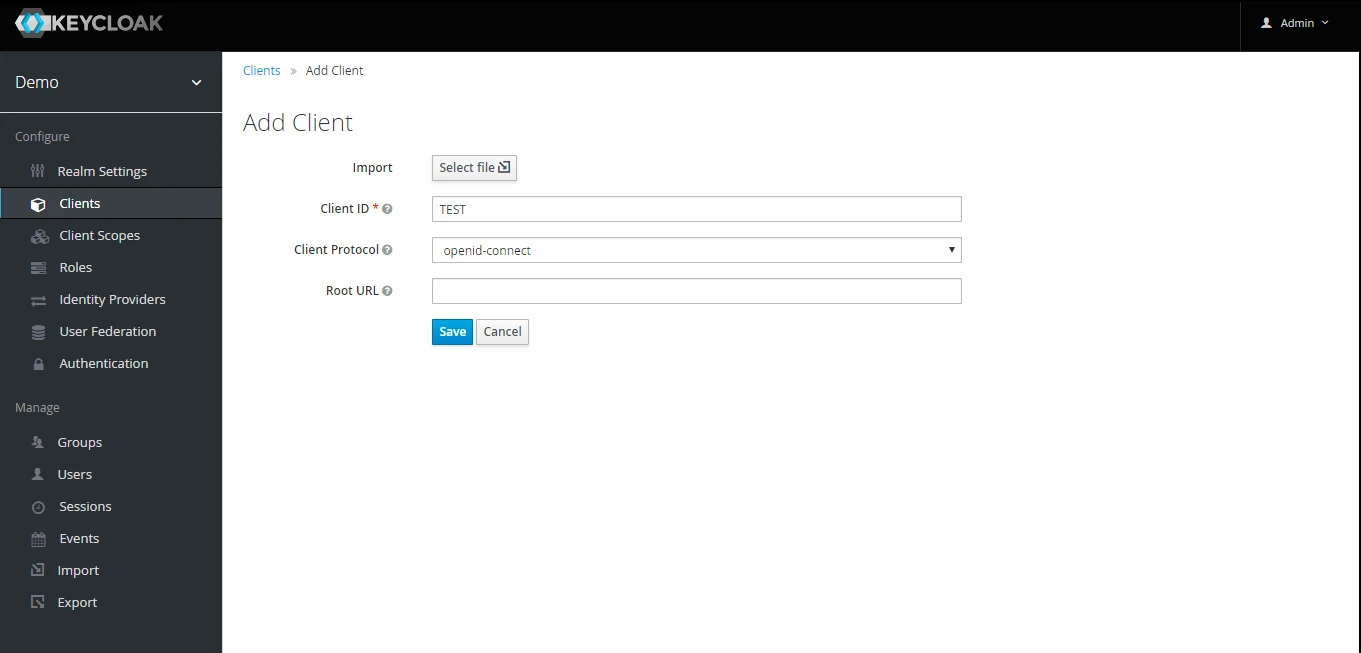
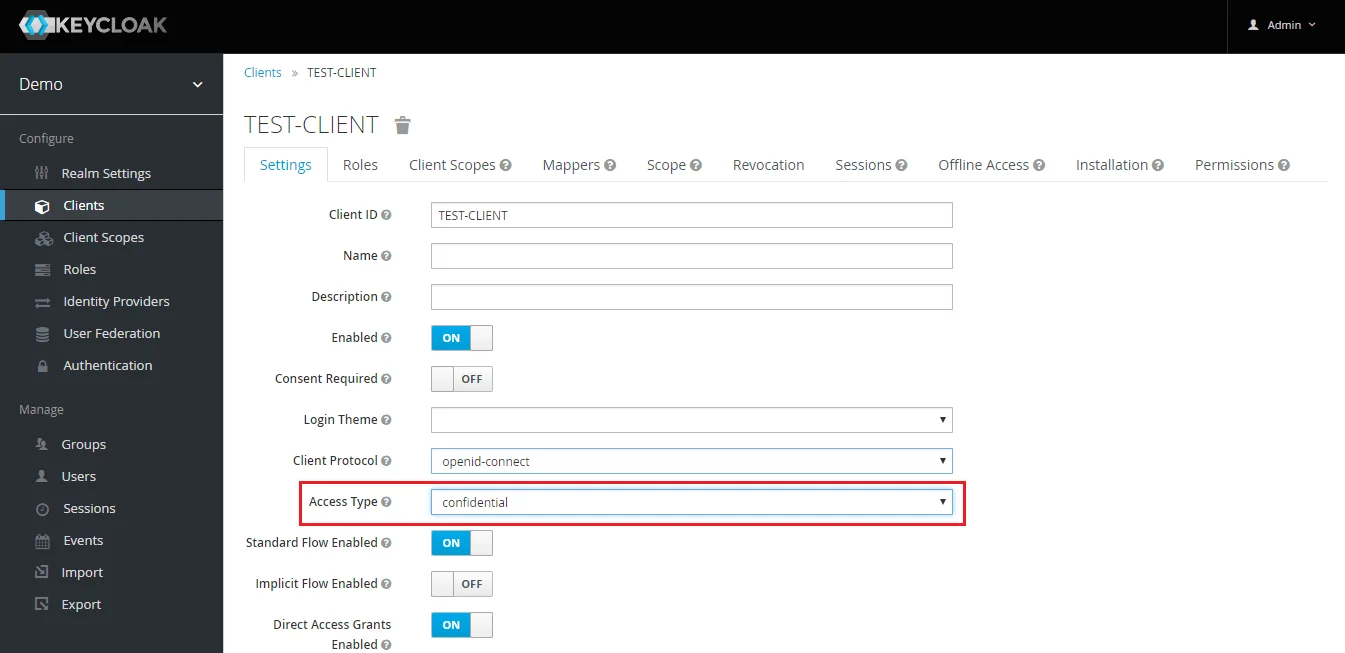
- OpenID-Client erstellen: Klicken Sie auf Kunden und wählen Sie erstellen um einen neuen Kunden zu erstellen. Geben Sie die Client-ID ein und wählen Sie das Client-Protokoll aus openeid-connect und wählen Sie Gespeichert.
- Zugriffstyp ändern: Nachdem der Client erstellt wurde, ändern Sie seinen Zugriffstyp in vertraulich.
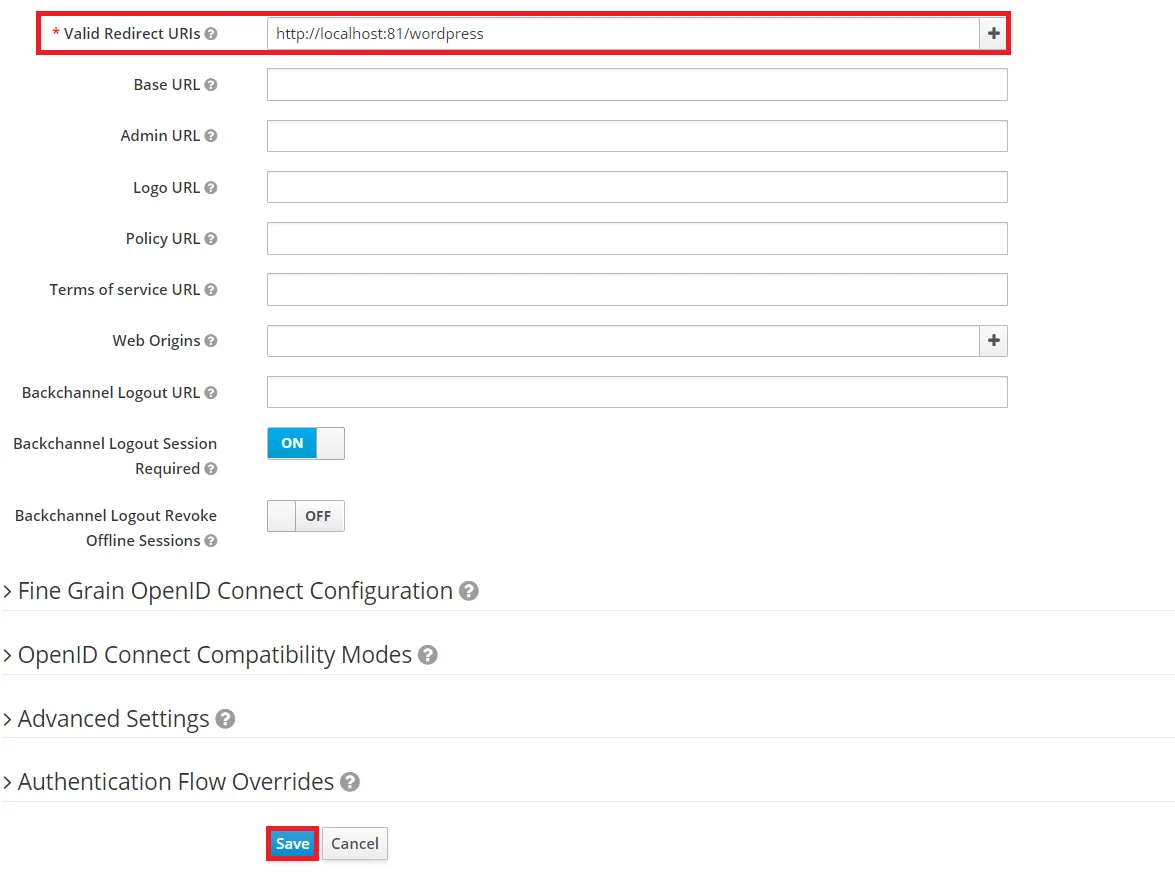
- Geben Sie gültige Weiterleitungs-URIs ein: Kopieren Sie die Rückruf-URL aus dem Plugin und klicken Sie dann auf SPEICHERN. Ex -- https://
/oauth/callback
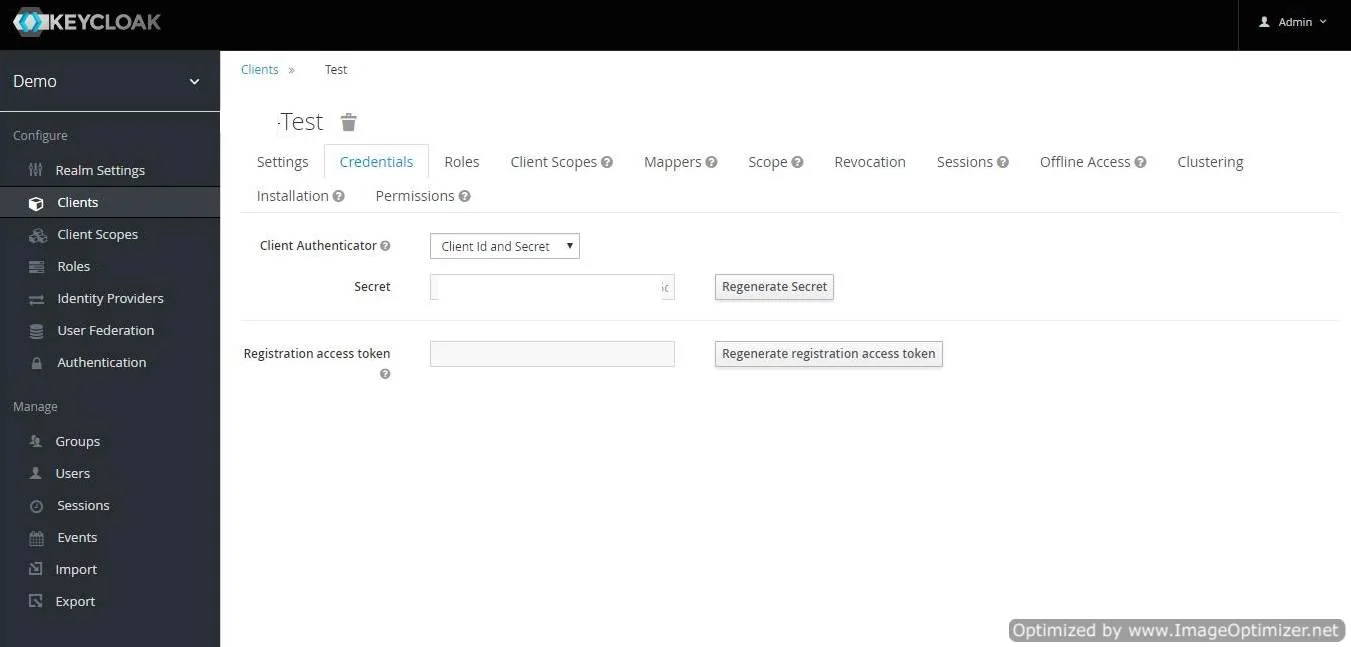
- Client-Geheimnis abrufen: Jetzt müssen wir das Kundengeheimnis erfahren. Also auswählen Kunden und wählen Sie Anmeldeinformationen aus und kopieren Sie Ihr Geheimnis von hier.
- Plugin-Konfiguration: Geben Sie kopiert ein Kundengeheimnis für Kundengeheimnis Feld im OAuth-Client-Plugin und geben Sie das ein Client-Name unter dem Feld „Client-ID“.
- Benutzer hinzufügen: Wir müssen dem Realm Benutzer hinzufügen, die auf die Ressourcen des Realms zugreifen können. Klick auf das Nutzer und wählen Sie zu Fügen Sie einen neuen Benutzer hinzu.
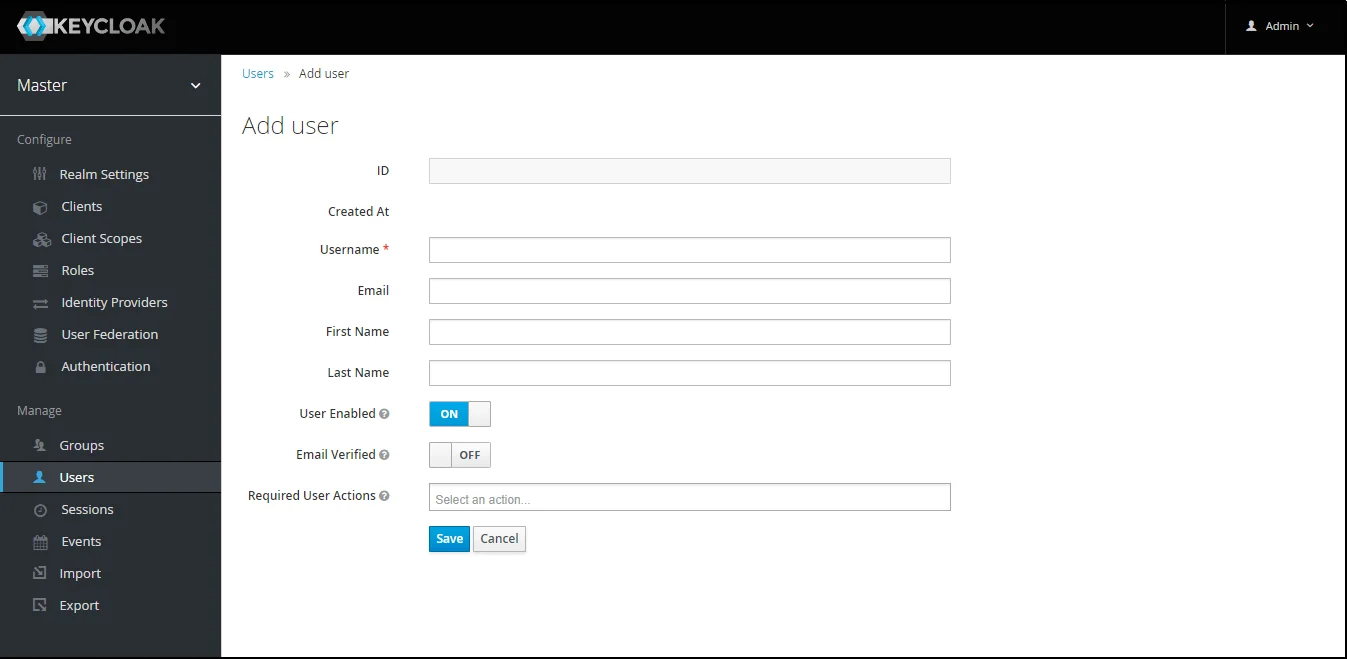
- Benutzer Konfiguration: Nachdem der Benutzer erstellt wurde, muss die folgende Aktion für ihn ausgeführt werden.
1) Legen Sie ein Passwort dafür fest, klicken Sie also auf Aus- und Fortbildungen und legen Sie ein neues Passwort für den Benutzer fest.
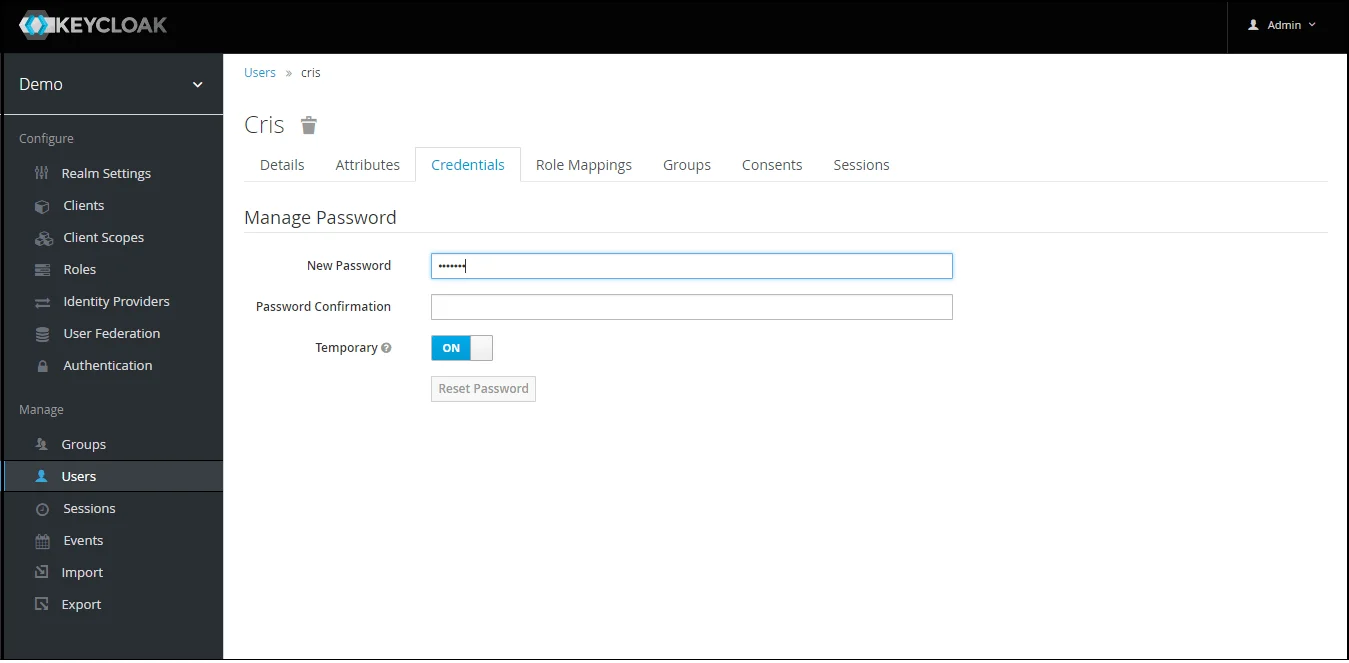
HINWEIS: Wenn Sie „Temporär“ deaktivieren, wird das Benutzerkennwort dauerhaft.
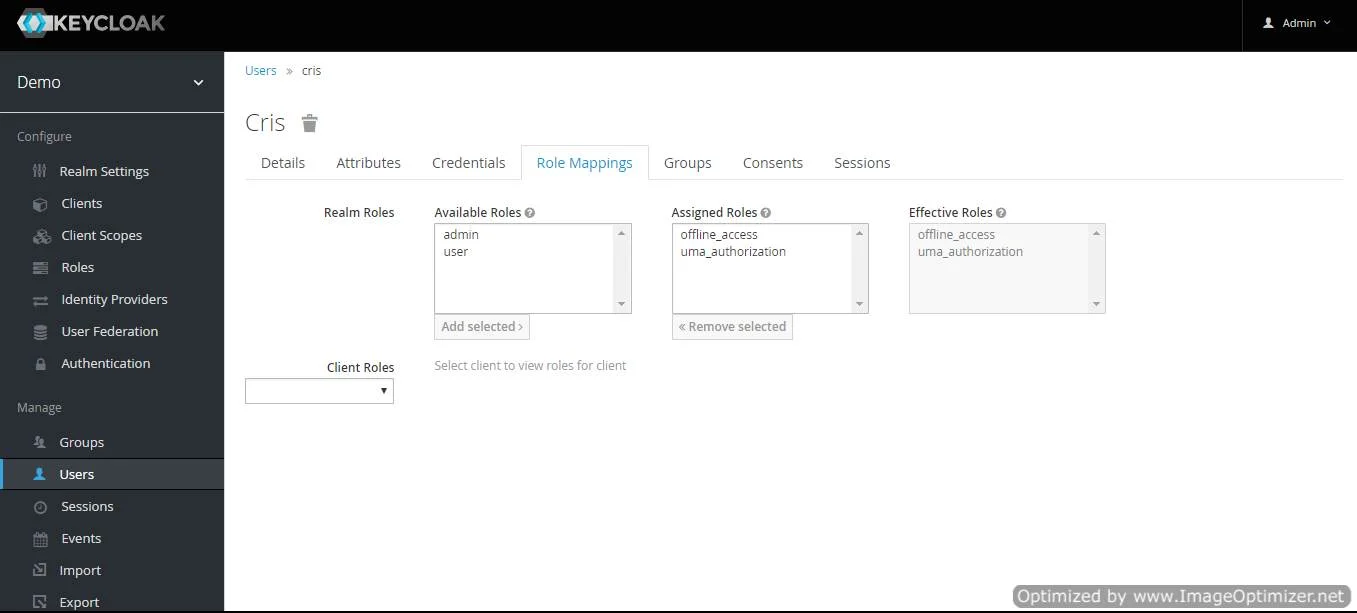
- Kartenbenutzer: Wir müssen den Benutzer einer Rolle zuordnen. Klicke auf Rollenzuordnungen Weisen Sie dem Benutzer die gewünschte Rolle aus den verfügbaren Rollen zu und klicken Sie auf Auswahl hinzufügen.
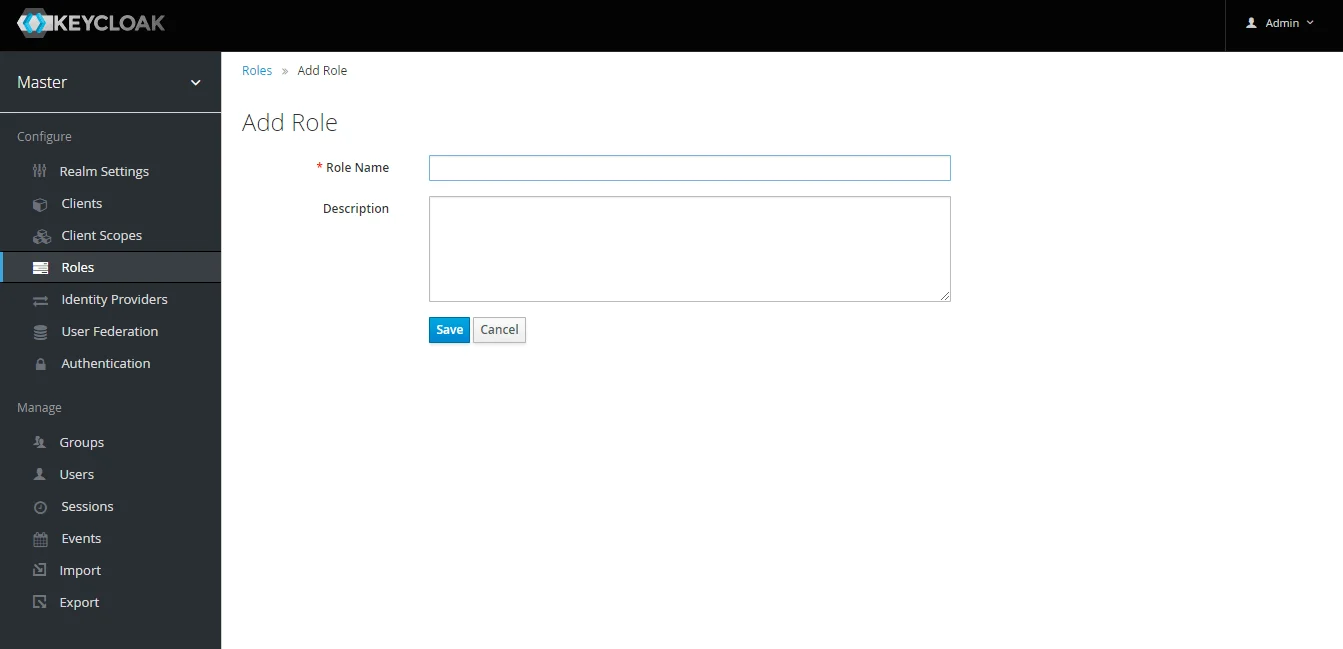
- ROLLE erstellen: Die Rolle wird von Ihren Anwendungen verwendet, um zu definieren, welche Benutzer zum Zugriff auf die Anwendung berechtigt sind. Klick auf das Rollen und wählen Sie Hinzufügen Funktion / Rolle (Role) *.
Sie haben Keycloak erfolgreich als OAuth-Anbieter konfiguriert, um die Keycloak-SSO-Anmeldung bei Ihrer Laravel-Site zu ermöglichen.
2. Konfigurieren Sie das Laravel OAuth-Plugin als OAuth-Client
- Gehen Sie zur miniOrange Laravel OAuth SSO Plugin und klicken Sie auf Wählen Sie Ihren OAuth-Anbieter.

- Geben Sie die Client-ID, Client-Geheimnis, Domänenname, Bereich und andere erforderliche Details. Klicke auf Einstellungen speichern .

3. SSO-Optionen
- Sie können sich auch über einen Link über Ihren OAuth/OpenID-Anbieter anmelden.
- Dieser Link hat das folgende Format:
{laravel-application-domain}/ssologin.php?option=oauthredirect
In dieser Anleitung haben Sie Keycloak OAuth Single Sign-On (Keycloak SSO-Anmeldung) erfolgreich konfiguriert, indem Sie Keycloak als OAuth-Anbieter und Laravel als OAuth-Client mithilfe des miniOrange-Plugins „OAuth Single Sign-On – SSO-Anmeldung“ ausgewählt haben. Diese Lösung stellt sicher, dass Sie innerhalb weniger Minuten einen sicheren Zugriff auf Ihre Laravel-Website mit Ihren Keycloak- Anmeldedaten einrichten können.
Weitere Informationen



