Suchergebnisse :
×Suchergebnisse :
×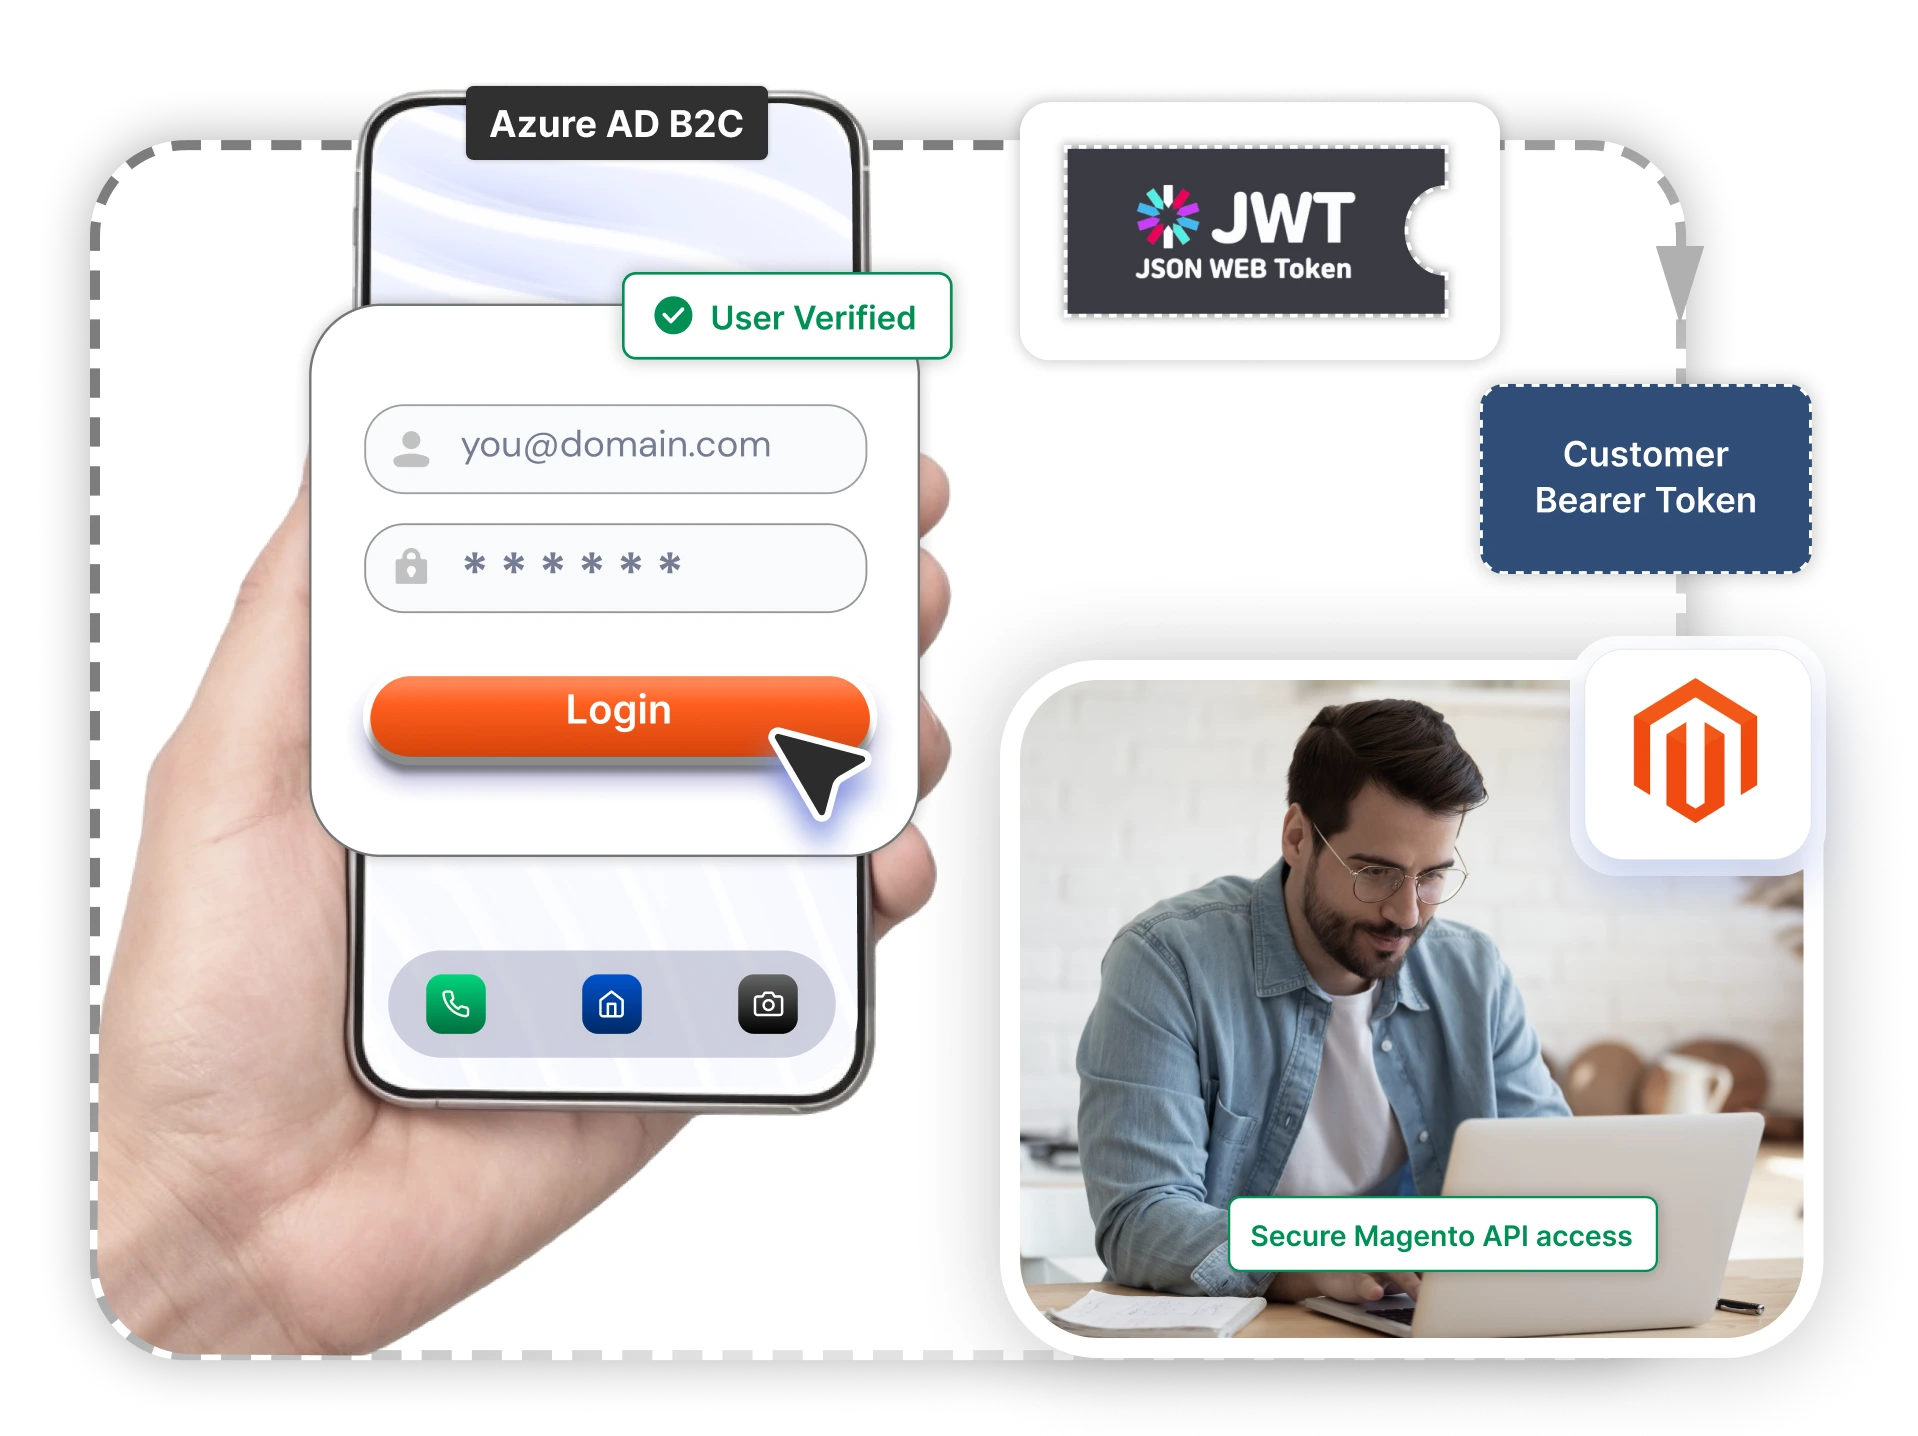
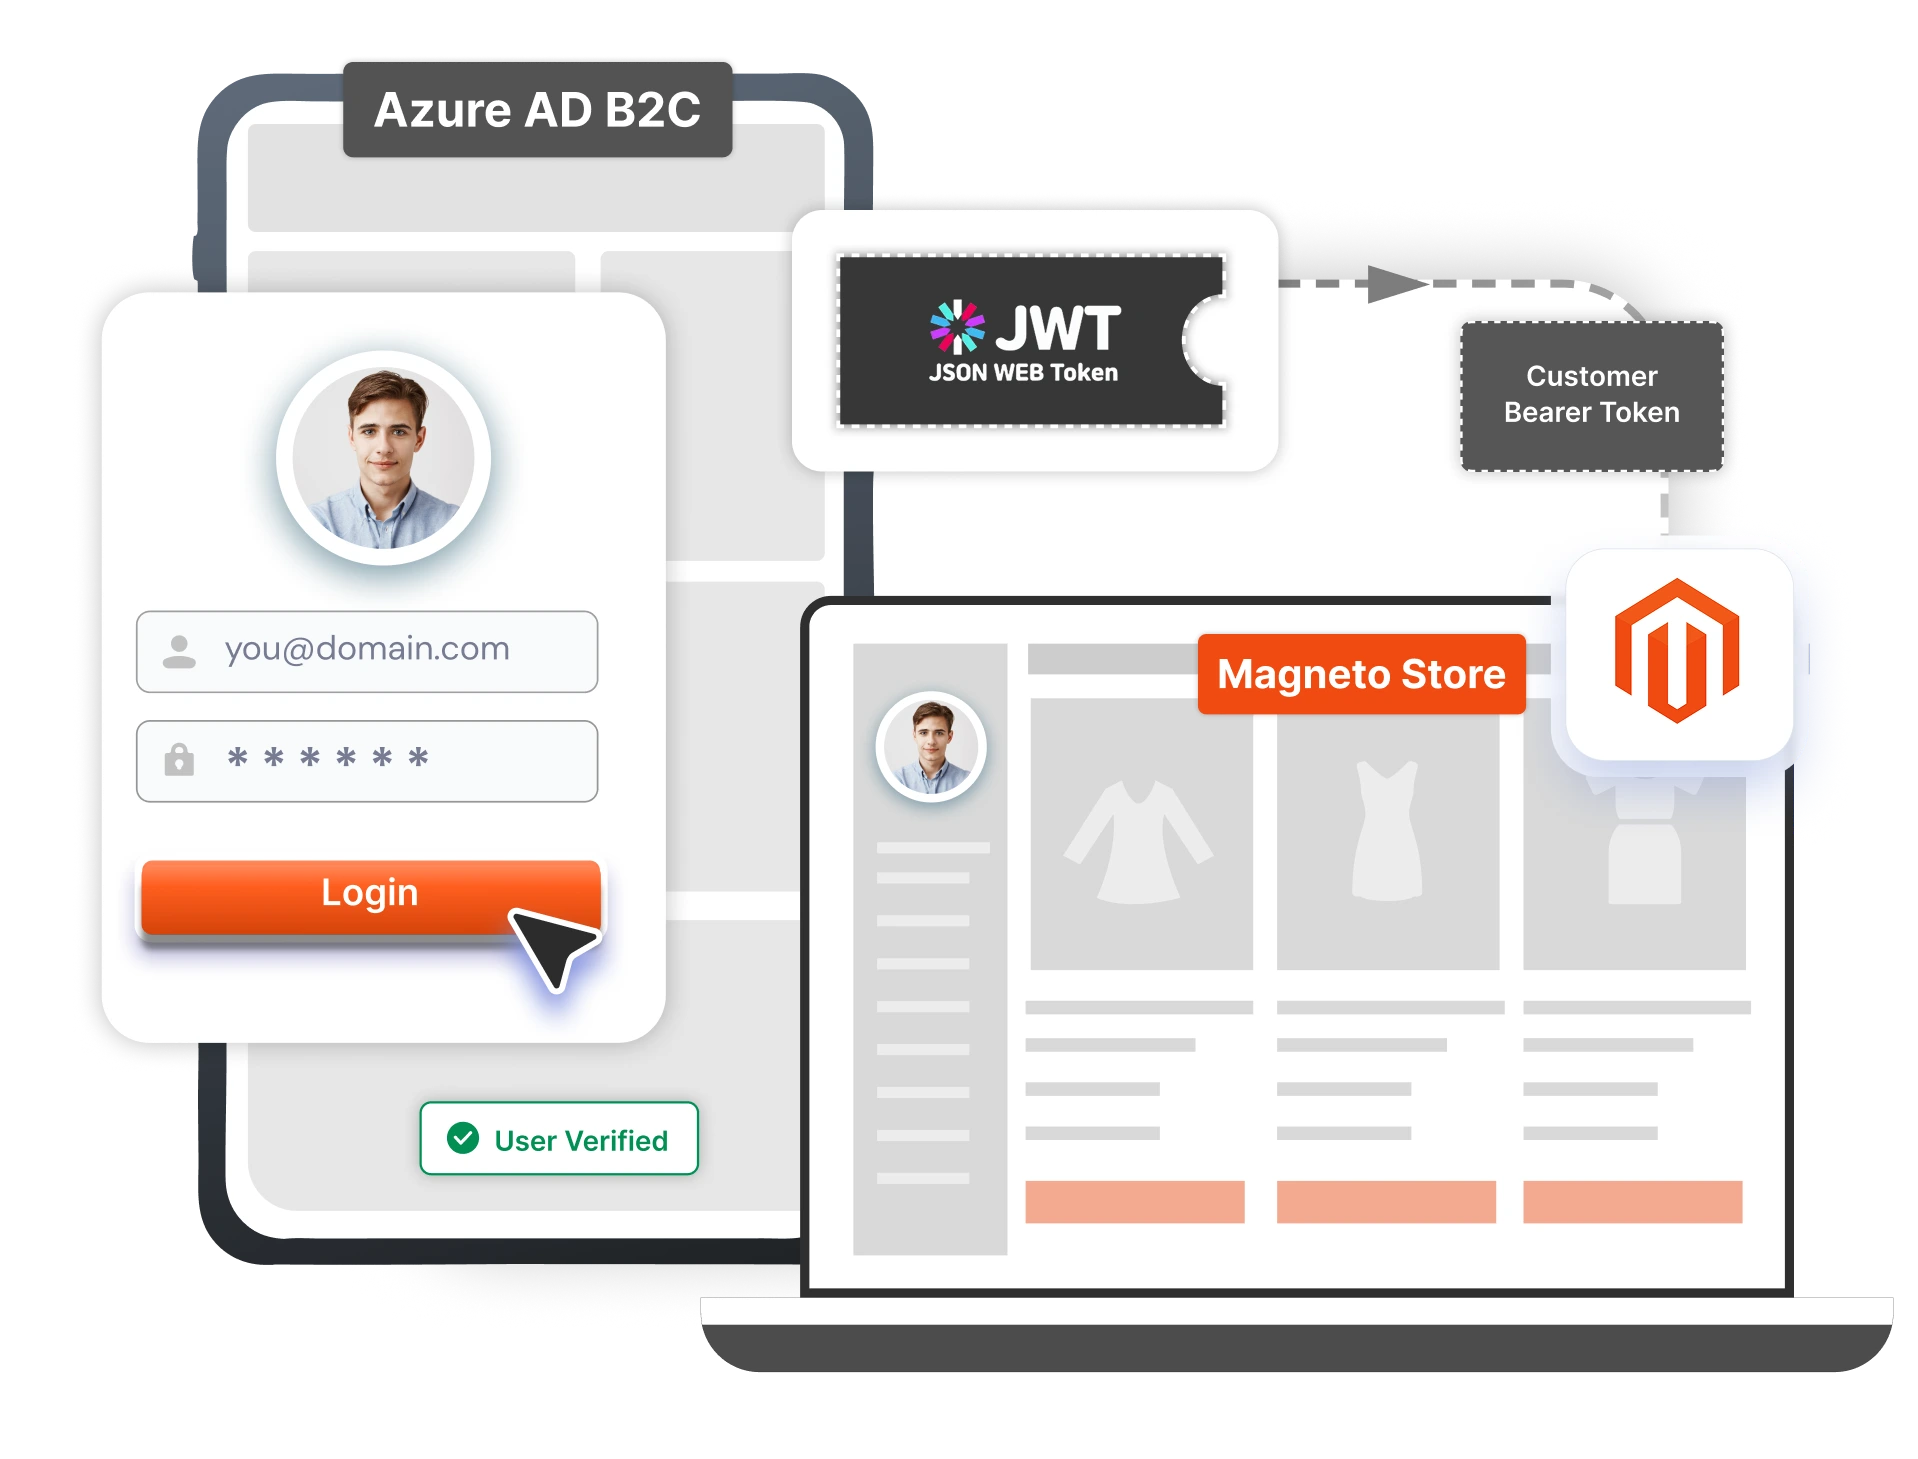
Die Smartphone-Anwendung nutzt Azure AD B2C als zentralen Identitätsanbieter (IdP) für die Benutzerauthentifizierung. Nach erfolgreicher Anmeldung stellt Azure AD B2C ein sicheres JWT-Zugriffstoken aus, das die Identität des Benutzers bestätigt. Dies gewährleistet eine Authentifizierung auf Unternehmensebene gemäß den Standards OAuth 2.0 und OpenID Connect, reduziert Passwortrisiken und ermöglicht ein skalierbares Identitätsmanagement.
Jeder Nutzer der mobilen App wird einem bestehenden Magento-Kundenkonto zugeordnet, das mit derselben Azure AD B2C-Identität verknüpft ist. Diese Identitätssynchronisierung gewährleistet die Konsistenz zwischen der mobilen App und dem Magento-Backend und ermöglicht so den personalisierten Zugriff auf Kundendaten bei gleichzeitiger Wahrung der Kontointegrität über alle Systeme hinweg.
Nach erfolgreicher Authentifizierung kommuniziert die mobile Anwendung über REST- oder GraphQL-APIs mit Magento, um kundenspezifische Daten sicher zu lesen und zu schreiben. Dies umfasst das Abrufen von Kundenprofilinformationen, Bestellhistorie, Speichern von Präferenzen oder benutzerdefinierten Daten sowie das Aktualisieren von Kontodaten. Die APIs arbeiten im verbundenen Modus und gewährleisten so eine sichere Echtzeit-Interaktion zwischen der mobilen App und der Magento-Plattform.
Anstelle eines permanenten Anwendungstokens verwendet die Lösung ein Magento-Kundentoken, das nach der Benutzerauthentifizierung generiert wird. Dadurch wird sichergestellt, dass der API-Zugriff ausschließlich benutzerbezogen erfolgt, gemeinsam genutzte oder statische Anmeldeinformationen werden vermieden, die Sicherheit und Zugriffskontrolle werden verbessert und die Token-Gültigkeit wird an die Kundensitzung angepasst. Dieser Ansatz stärkt die allgemeine API-Sicherheit und verhindert den Missbrauch permanenter Zugriffstoken.
Authentifizieren Sie mobile Nutzer sicher mit Azure AD B2C. Ermöglichen Sie ein einheitliches Identitätssystem, das die Benutzerverwaltung plattformübergreifend vereinfacht. Gewährleisten Sie konsistente Anmeldeerlebnisse bei gleichzeitiger Einhaltung höchster Sicherheitsstandards.
Verwenden Sie dynamische Kunden-Bearer-Tokens anstelle statischer App-Tokens. Gewähren Sie Zugriffsrechte basierend auf der individuellen Benutzerauthentifizierung anstatt auf gemeinsam genutzten Anmeldeinformationen. Reduzieren Sie Sicherheitsrisiken, indem Sie Tokenmissbrauch und unberechtigten API-Zugriff verhindern.
Nutzen Sie REST- und GraphQL-APIs für eine nahtlose Kommunikation zwischen Mobilgeräten und Magento. Ermöglichen Sie die sofortige Synchronisierung von Kunden-, Warenkorb- und Bestelldaten. Bieten Sie ein reibungsloses und reaktionsschnelles mobiles Einkaufserlebnis.
JWT-Validierung und tokenbasierte Autorisierung verbessern den Datenschutz. Stellen Sie sicher, dass jede Anfrage vor der Zugriffsgewährung sicher verifiziert wird. Erfüllen Sie Compliance-Anforderungen mit starken Authentifizierungs- und Autorisierungskontrollen.
Einzelhandelsmarken, die Magento-basierte mobile Apps einführen, benötigen eine sichere und skalierbare Authentifizierung, ohne statische API-Zugangsdaten preiszugeben. Durch die Integration von Azure AD B2C in Magento 2 melden sich Kunden über einen zentralen Identitätsanbieter mittels OAuth 2.0 und OpenID Connect an und erhalten ein JWT-Token, das ihrem Magento-Kundenkonto zugeordnet ist. Die mobile App generiert anschließend ein Magento Customer Bearer Token für die API-Kommunikation anstelle permanenter Anwendungstoken. Dies gewährleistet eine sichere, benutzerbasierte Autorisierung beim Zugriff auf Magento REST- oder GraphQL-APIs für Profilverwaltung, Bestellhistorie und Kontoaktualisierungen.
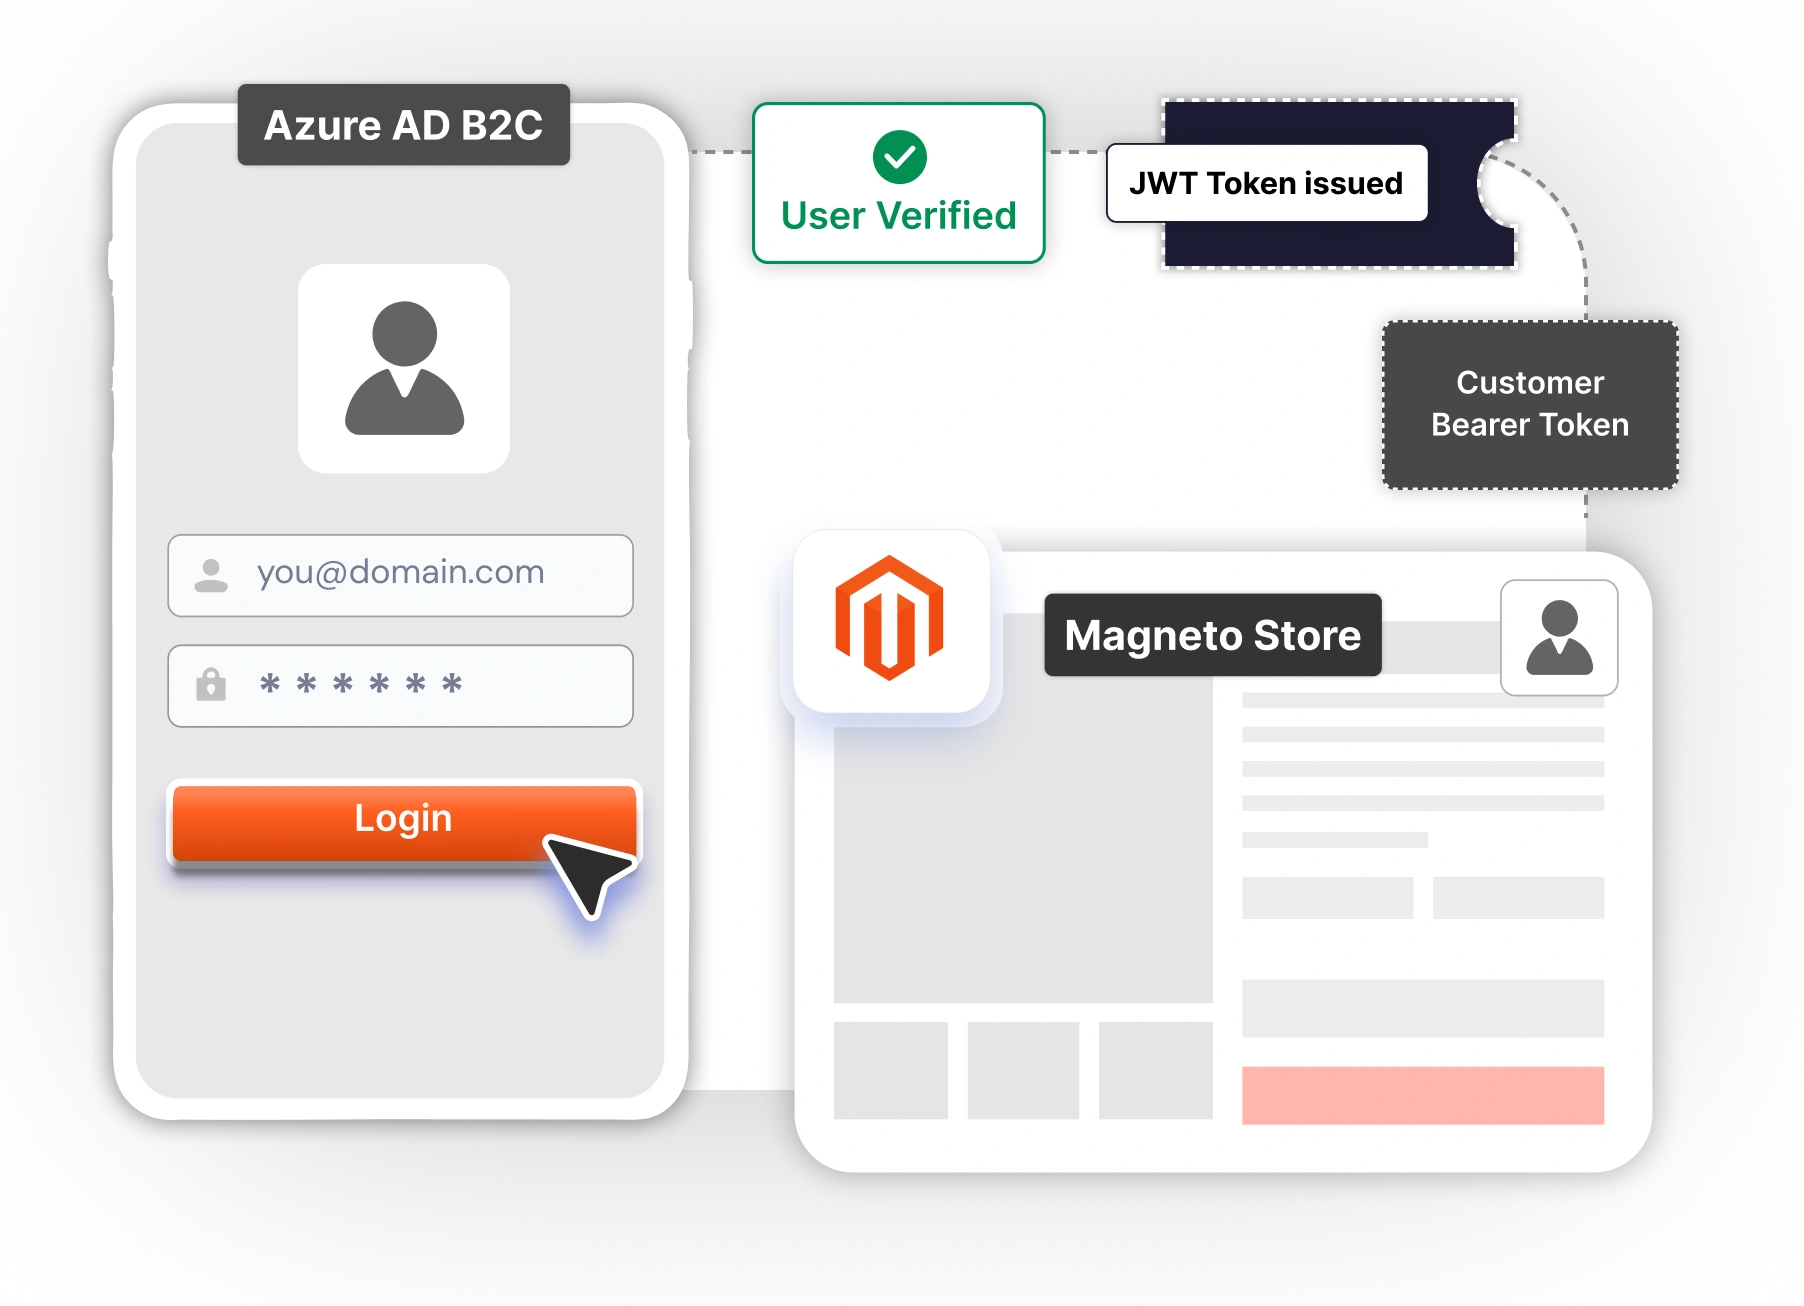
Abonnement- und mitgliedschaftsbasierte Unternehmen, die Magento nutzen, benötigen einen sicheren mobilen Self-Service-Zugang zur Verwaltung wiederkehrender Bestellungen und personenbezogener Daten. Mit Azure AD B2C als zentralem Identitätsanbieter authentifizieren sich Benutzer und erhalten ein signiertes JWT-Token, das ihrem Magento-Kundenkonto zugeordnet ist. Anschließend wird ein dynamisches Kunden-Bearer-Token für den sicheren API-Zugriff generiert, das die Echtzeit-Interaktion mit Magento REST- oder GraphQL-APIs ohne gemeinsam genutzte oder statische Anmeldeinformationen ermöglicht. Dieser Ansatz verbessert den Datenschutz und gewährleistet skalierbare Sicherheit im mobilen Handel.
 Modulanfragen
Speichert miniOrange irgendwelche Benutzerdaten?
miniOrange speichert oder überträgt keine Daten, die vom Identitätsanbieter (IdP) an Magento gesendet werden. Alle Daten verbleiben auf Ihrem Server.
Handelt es sich bei den Lizenzen um eine einmalige Zahlung oder ein Jahresabonnement?
Die Erweiterungslizenzen basieren auf einem Abonnement und müssen jährlich verlängert werden. Durch die Verlängerung erhalten Sie Aktualisierungen der Erweiterung, einschließlich Sicherheitspatches und Kompatibilitätsanpassungen für die neuesten Versionen. Die Lizenzen basieren auf einem Abonnement und sind jährlich zu entrichten.
Was ist eine Instanz?
Eine Magento-Instanz bezeichnet eine einzelne Installation einer Magento-Website. Sie bezieht sich auf jede einzelne Website, auf der die Erweiterung aktiv ist. Bei einer Magento-Installation mit nur einer Website wird jede Website als eine einzelne Instanz gezählt.
Müssen wir für alle Multisites/Subsites einen Kauf tätigen?
Nein, Sie müssen nur für die Websites bezahlen, auf denen Sie die Erweiterung in Ihrem Magento-Multisite-Netzwerk aktivieren möchten.
Benötigen Sie eine separate Lizenz für meine Nicht-Produktionsumgebung?
Ja, wir haben eine instanzbasierte Lizenzierungsrichtlinie. Die Lizenzierung der Erweiterung ist an die Domain der Magento-Instanz gebunden. Wenn Sie also eine Entwicklungs-, Test- und Produktionsumgebung haben, benötigen Sie drei Lizenzen (für Vorproduktionsumgebungen gelten Rabatte).

Vielen Dank für Ihre Antwort. Wir werden uns umgehend bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Brauchen Sie Hilfe? Wir sind hier!


 Rechtliches

