
SAML Single Sign-On in Magento mit Shibboleth2 | Shibboleth2 SSO | Melden Sie sich mit Shibboleth2 an
Übersicht
Shibboleth-2 Single Sign-On (SSO) für Magento [SAML] lässt sich mit unserem Magento SAML SP Single Sign-On (SSO)-Plugin realisieren. Unsere SSO-Lösung macht Magento SAML 2.0-konform und stellt eine Vertrauensbeziehung zwischen der Magento-Website und Shibboleth-2 her, um Benutzer sicher zu authentifizieren und anzumelden. Unsere Magento Single Sign-On (SSO)-Lösung schützt Magento-Websites durch die SSO-Anmeldung, sodass Benutzer mit ihren Shibboleth-2-Anmeldedaten authentifiziert werden. Nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut-/Benutzerdefiniertes Mapping, Rollen-Mapping usw. wird gewährleistet. SAML ermöglicht den Informationsaustausch zwischen Dienstanbietern und Identitätsanbietern; SAML ist die Integration von Dienstanbietern und Identitätsanbietern. Wenn sich ein Benutzer anmeldet, übermittelt Ihr Dienstanbieter SAML-Assertions an den Identitätsanbieter, die Informationen über den Benutzer enthalten. Der Identitätsanbieter empfängt die Assertion und validiert sie anhand der Einstellungen Ihres Dienstanbieters, bevor er dem Benutzer Zugriff auf Ihre Organisation gewährt. Hier finden Sie eine Anleitung zur Konfiguration von SAML Single Sign-On (SSO) zwischen Ihrer Magento-Website und Shibboleth-2. Dabei fungiert Shibboleth-2 als Identitätsanbieter (IdP) und Magento als Dienstanbieter (SP). Unser SSO-Plugin ermöglicht unbegrenzte Benutzerauthentifizierungen über Shibboleth-2. Weitere Informationen zu den Funktionen unseres Magento SAML Single Sign-On (SSO)-Plugins finden Sie hier.





Voraussetzungen: Download und Installation
Installation mit Composer:
- Kaufen Sie die miniOrange SAML Single Sign On – SAML SSO-Anmeldung Erweiterung vom Magento-Marktplatz.
- Gehen Sie zu Mein Profil -> Meine Einkäufe
- Bitte stellen Sie sicher, dass Sie die richtigen Zugriffsschlüssel verwenden (Mein Profil – Zugriffsschlüssel).
- Fügen Sie die Zugriffsschlüssel in Ihre auth.json-Datei in Ihr Projekt ein
- Verwenden Sie den folgenden Befehl, um die Erweiterung zu Ihrem Projekt hinzuzufügen.
„Composer erfordert miniorange_inc/saml-sp-single-sign-on“
php bin/magento setup:di:compile
PHP Bin / Magento Setup: Upgrade
Manuelle Installation:
- Laden Sie die ZIP-Datei mit der Erweiterung „miniOrange SAML Single Sign On – SAML SSO Login“ herunter werden auf dieser Seite erläutert.
- Entpacken Sie den gesamten Inhalt der Zip-Datei im MiniOrange/SP-Verzeichnis.
{Stammverzeichnis von Magento} App Code MiniOrange SSO
php bin/magento setup:di:compile
PHP Bin / Magento Setup: Upgrade
Schritte zum Konfigurieren von Shibboleth-2 SAML Single Sign-On (SSO) Melden Sie sich bei Magento SAML SP an
1. Shibboleth-2 als IdP (Identitätsanbieter) einrichten
Führen Sie die folgenden Schritte aus, um Shibboleth-2 als IdP für Magento zu konfigurieren
- Navigieren Sie im Magento SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Tab. Auf dieser Registerkarte finden Sie die SP-Metadaten wie SP-Entitäts-ID und ACS-URL (AssertionConsumerService), die zum Konfigurieren von Shibboleth-2 als Identitätsanbieter erforderlich sind.
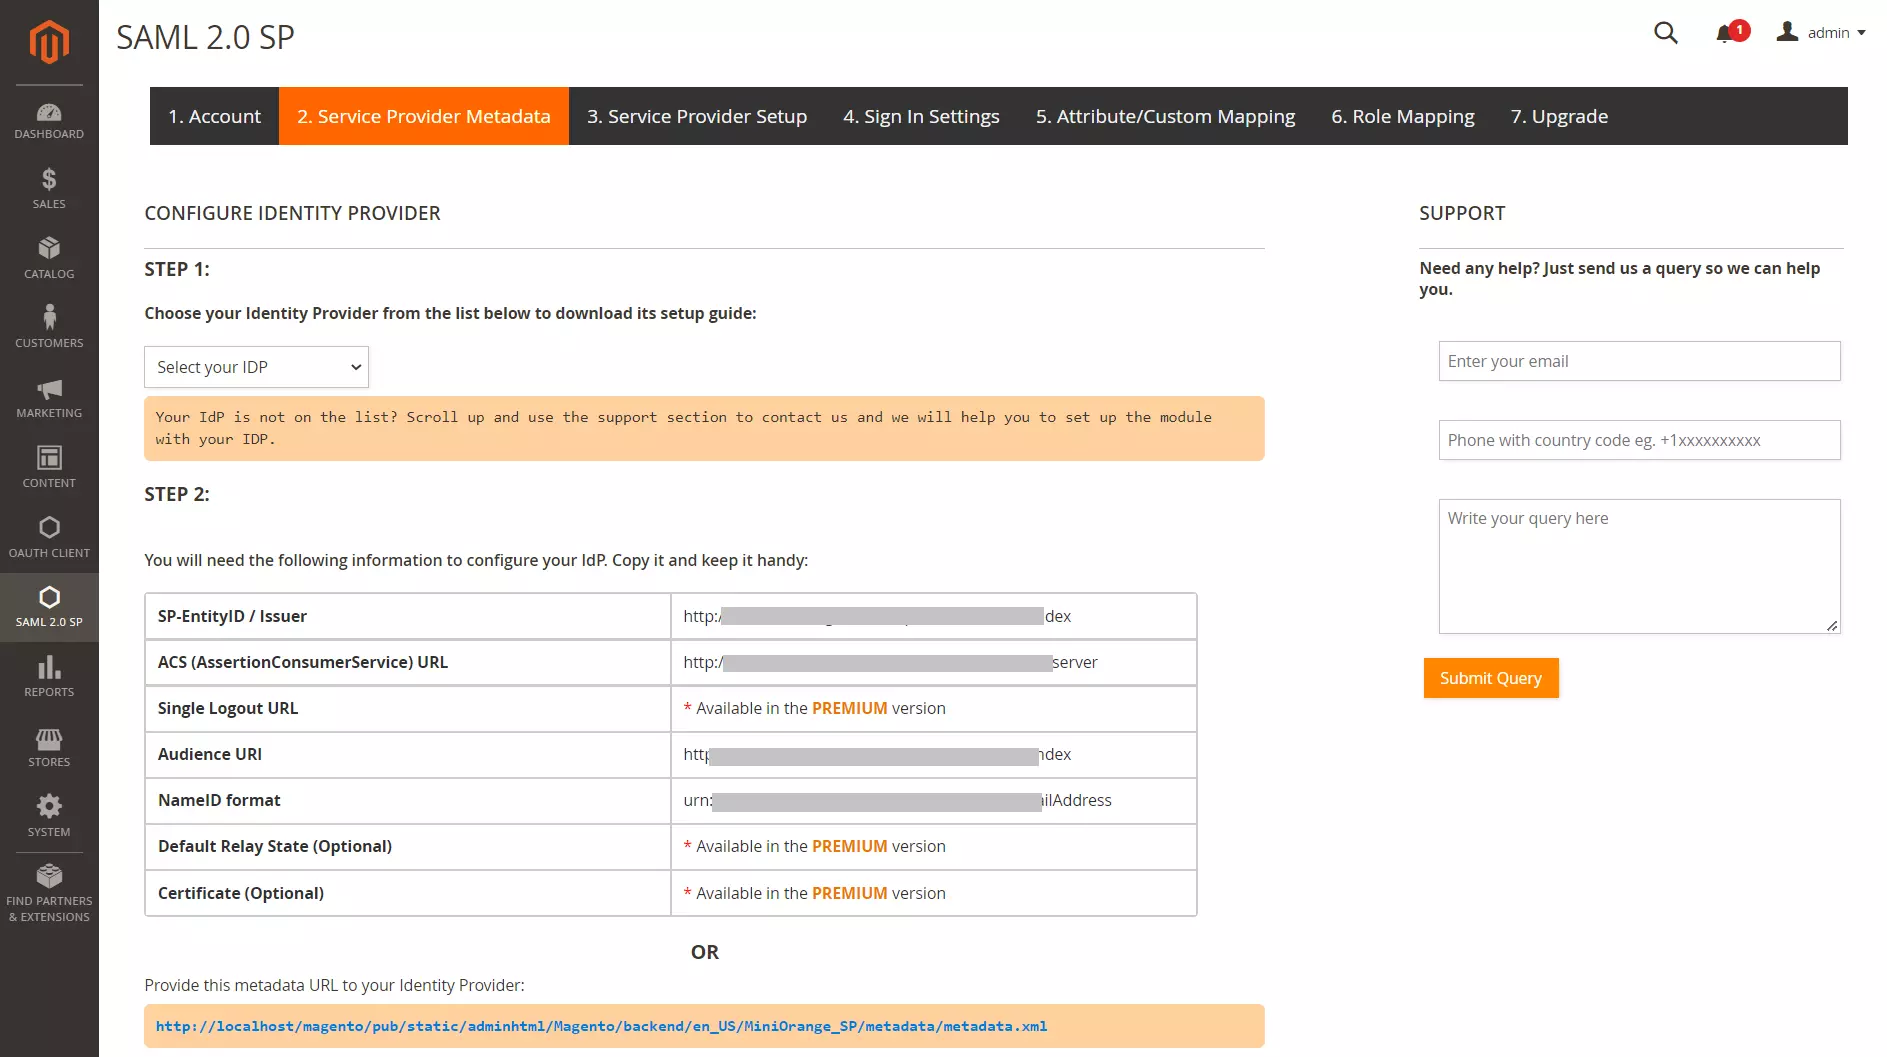
- Konfigurieren Sie den Dienstanbieter in conf/relying-party.xml wie folgt
- Stellen Sie sicher, dass Ihr Shibboleth-Server sendet E-Mail Adresse des Benutzers in Namens-ID. Rufen Sie in attribute-resolver.xml das E-Mail-Attribut als Namens-ID ab:
- Geben Sie in attribute-filter.xml das E-Mail-Attribut frei:
- Starten Sie den Shibboleth-Server neu.
        <MetadataProviderxsi:type="InlineMetadataProvider"
                          xmlns="urn
:mace:shibboleth:2.0:metadata" id="MyInlineMetadata">

                            <EntitiesDescriptorxmlns="urn:oasis:names:tc:SAML:2.0:metadata">

                              <md:EntityDescriptorxmlns:md="urn:oasis:names:tc:SAML:2
.0:metadata"
                          entityID="<ENTITY_ID_FROM_PLUGIN>">

                                <md:SPSSODescriptorAuthnRequestsSigned="false"

                          WantAssertionsSigned="true" protocolSupportEnumeration=

                                    "urn:oasis:names:tc:SAML:2.0:protocol">


                                  <
                              urn:oasis:names:tc:SAML:1
.1:nameidformat:emailAddress</md:NameIDFormat>

                                      <md:AssertionConsumerService
                              Binding="urn
:oasis:names:tc:SAML:2.0:bindings:https-POST"

                                        Location="<ACS_URL_FROM_PLUGIN>"
                              index="1"/>

                                    </md:SPSSODescriptor>

                                  </md:EntityDescriptor>

                                </EntitiesDescriptor>

                              </MetadataProvider>
   <resolver:AttributeDefinitionxsi:type="ad:Si
mple" id="email"
                          sourceAttributeID="mail">

                             <resolver:Dependency ref="ldapConnector" />

                             <resolver:AttributeEncoderxsi:type="enc:SAML2
StringNameID"
                          nameFormat="urn:oasis:names:tc:SAML:1.1:

                              nameid-format:emailAddress"/>

                          </resolver:AttributeDefinition>
         <afp:AttributeFilterPolicy id="releaseTransientIdToAnyone">

                          <afp:PolicyRequirementRulexsi:type="basic:ANY"/>

                            <afp:AttributeRuleattributeID="email">

                              <afp:PermitValueRulexsi:type="basic:ANY"/>

                            </afp:AttributeRule>

                          </afp:AttributeFilterPolicy>
Sie haben Shibboleth-2 erfolgreich als SAML-IdP (Identitätsanbieter) für die Shibboleth-2 Single Sign-On (SSO)-Anmeldung konfiguriert und so eine sichere Shibboleth-2-Anmeldung auf der Magento-Site gewährleistet.
2. Magento als SP (Service Provider) konfigurieren
- Kopieren SAML-Entitäts-ID, SAML Single-Sign-On-Endpunkt-URL und x.509-Zertifikat aus dem Federation Metadata-Dokument und fügen Sie es ein IdP-Entitäts-ID oder Aussteller, Single-Sign-On-Dienst-URL, x.509-Zertifikat Felder jeweils im Plugin.
| IdP-Entitäts-ID oder Aussteller | SAML-Entitäts-ID im Verbundmetadatendokument |
| Single-Sign-On-Dienst-URL | SAML Single-Sign-On-Endpunkt-URL im Verbundmetadatendokument |
| X.509-Zertifikat | x.509-Zertifikat im Verbundmetadatendokument |
- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um alle Ihre Einstellungen zu speichern.

- Um zu überprüfen, ob Ihr Magento als SP richtig konfiguriert ist, klicken Sie auf Testkonfiguration .

3. Multisite-Einstellungen (*Verfügbar in den Enterprise-Versionen)
- Navigieren Multisite-Einstellungen Registerkarte. Hier können Sie alle Unterseiten Ihrer Magento-Installation auswählen, für die Sie SSO aktivieren möchten. Aktivieren Sie das Kontrollkästchen neben allen Unterseiten und klicken Sie auf „Speichern“.

4. Anmeldeeinstellungen
- Navigieren Anmeldeeinstellungen Tab. Hier finden Sie die Option, den Login-Link zu aktivieren Admin*/Kunde Anmeldeseite (*Admin SSO ist in den Premium-Versionen verfügbar)

- Sie können Administrator- und Kundenbenutzer beim SSO automatisch erstellen, sofern diese noch nicht vorhanden sind. Aktivieren Sie dazu einfach das entsprechende Kontrollkästchen.

- Wenn Sie SSO von einer beliebigen Seite aus initiieren möchten, können Sie auch den in der Erweiterung bereitgestellten SSO-Link verwenden.

- Die Premium-Erweiterung bietet Ihnen auch die Funktion dazu Leiten Sie Ihren Benutzer automatisch zur IdP-Anmeldeseite weiter wenn der Benutzer noch nicht angemeldet ist.

5. Kunden-/Administrator-SSO
- Kunden-Single-Sign-On (Kunden-SSO)
- Einmaliges Anmelden für Administratoren (Administrator-SSO)
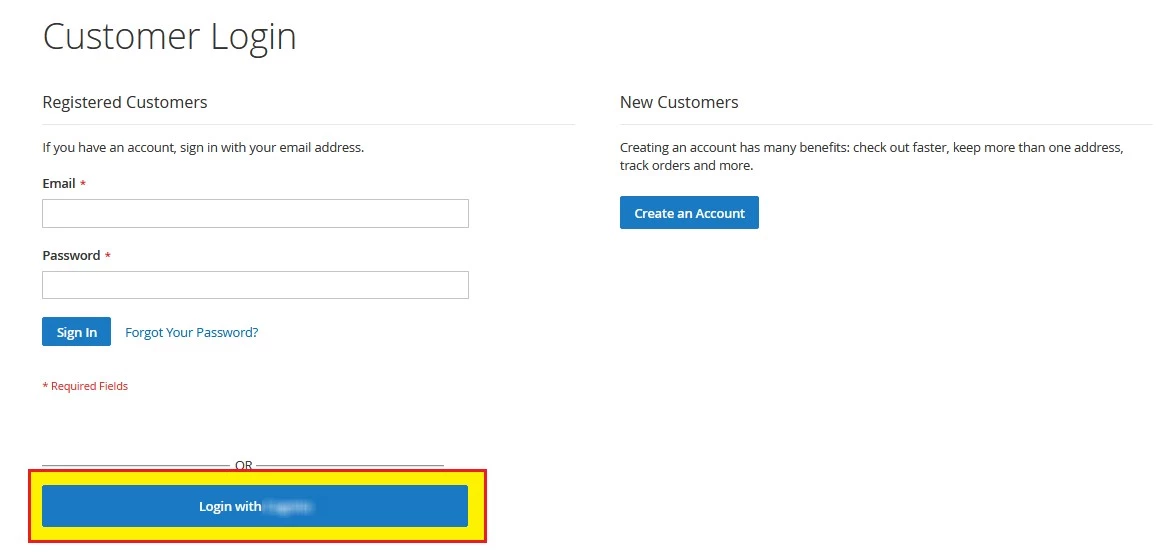
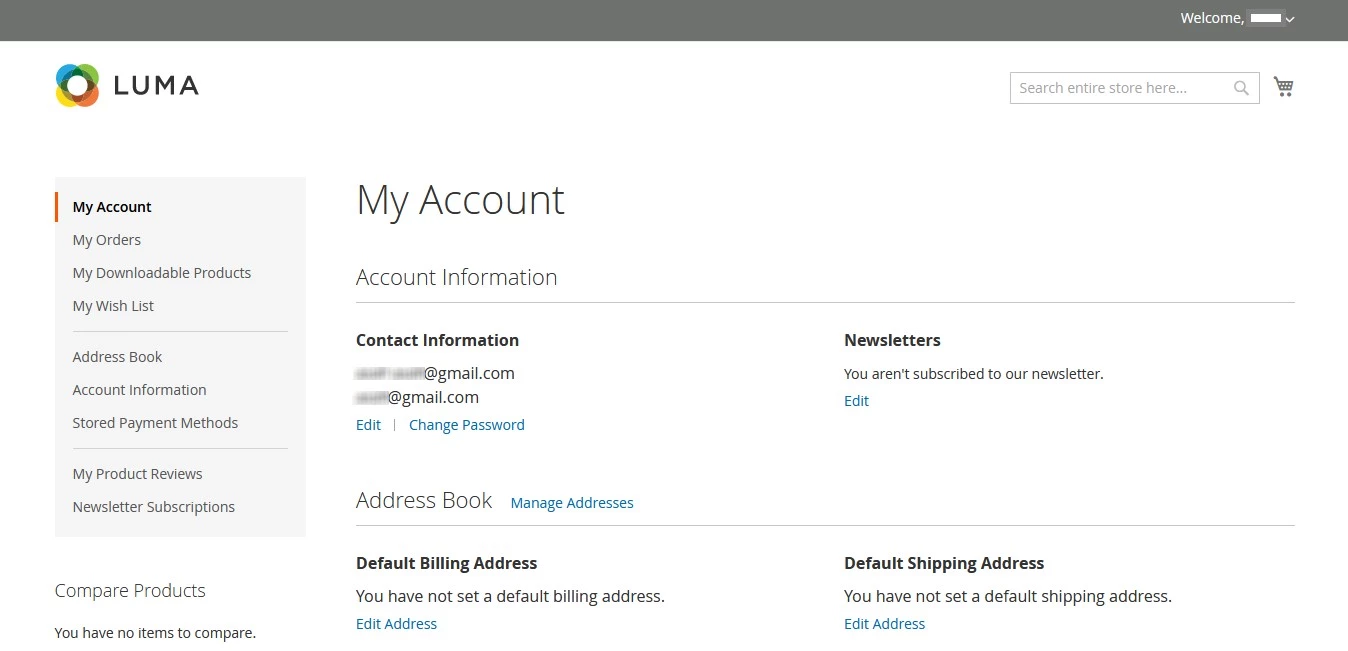
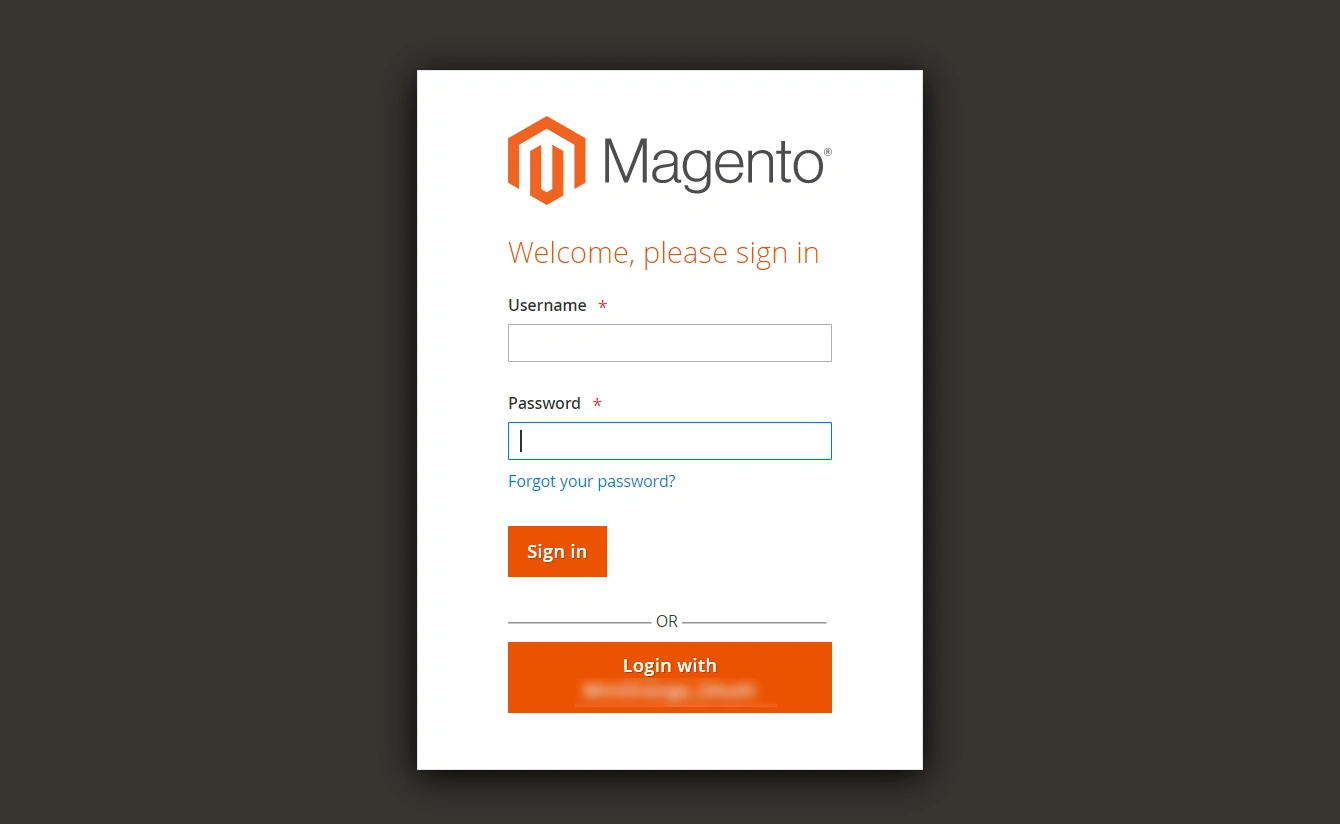
6. Headless SSO-Einstellungen (*Verfügbar in den Premium-Versionen)
- Navigieren Anmeldeeinstellungen Registerkarte. Hier finden Sie die Option, SSO für Ihren Headless Magento Store zu aktivieren.
- Fügen Sie Ihre ein Frontend-Post-URL in das angegebene Feld. Sie sollten hier die URL Ihres Frontend-Shops eingeben.

Attribut/benutzerdefinierte Zuordnung (optional). *Dies ist eine Premiumfunktion.
1.1: Attributzuordnung (optional).
- Attribute sind Benutzerdetails, die in Ihrem Identitätsanbieter gespeichert werden.
- Mithilfe der Attributzuordnung können Sie Benutzerattribute von Ihrem Identitätsanbieter (IdP) abrufen und sie Magento-Benutzerattributen wie Vorname, Nachname usw. zuordnen.
- Bei der automatischen Registrierung der Benutzer auf Ihrer Magento-Site werden diese Attribute automatisch Ihren Magento-Benutzerdetails zugeordnet.
- Nur NameID kann mit dem kostenlosen Plugin den E-Mail- und Benutzernamen-Merkmalen von Magento zugeordnet werden. In der Premium-Version des Plugins können hingegen mehrere Benutzerattribute des IdP auf Magento-Attribute abgebildet werden. Sie können zusätzlich zu den Standardattributen benutzerdefinierte Attribute zuordnen, die Sie Ihrem IdP hinzugefügt haben.
- Wenn ein Benutzer SSO durchführt, wird der vom IdP gesendete NameID-Wert der E-Mail und dem Benutzernamen des Magento-Benutzers zugeordnet.

| Benutzername: | Name des Benutzernamenattributs vom IdP (NameID standardmäßig beibehalten) |
| Email: | Name des E-Mail-Attributs vom IdP (NameID standardmäßig beibehalten) |
| Gruppe/Rolle: | Name des Rollenattributs vom Identitätsanbieter (IdP) |
- Sie können das überprüfen Testkonfiguration Ergebnisse unten Einrichtung des Dienstanbieters Klicken Sie auf die Registerkarte, um eine bessere Vorstellung davon zu erhalten, welche Werte hier zugeordnet werden sollen.
1.2: Benutzerdefinierte Attributzuordnung (optional). *Dies ist eine Premium-Funktion.
- Geben Sie im Feld „Attributnamen eingeben“ den Attributnamen ein, den Sie dem Attribut zuordnen möchten, das Sie von Ihrem Identitätsanbieter erhalten.
- Klicken Sie auf die Schaltfläche „Hinzufügen“.
- Geben Sie nun den Attributnamen, den Sie von Ihrem Identitätsanbieter erhalten, in das bereitgestellte Feld ein.
- Klicken Sie auf die Schaltfläche „Speichern“, um die Konfiguration zu speichern.
- Sie können die Konfiguration auch löschen, indem Sie den Namen in das Feld „Attributname“ eingeben und dann auf die Schaltfläche „Löschen“ klicken.

Rollenzuordnung (optional). *Dies ist eine Premium-Funktion.
- Sie können im kostenlosen Plugin eine Standardrolle angeben, die allen Benutzern ohne Administratorrechte zugewiesen wird, wenn sie SSO durchführen.
- Gehen Sie zur Registerkarte „Attribut-/Rollenzuordnung“ und navigieren Sie zum Abschnitt „Rollenzuordnung“.
- Wählen Sie die Standardrolle aus und klicken Sie auf die Schaltfläche Speichern.

Weitere Informationen
- Was ist Single Sign-On (SSO)-Anmeldung?
- Shibboleth-2 IdP-Konfiguration
- Shibboleth-2 SAML IdP – Benutzerauthentifizierung
- Was ist SAML? Wie funktioniert SAML SSO?
- Magento SAML Single Sign On (SSO) Plugin.
Kontakt aufnehmen
Bitte kontaktieren Sie uns unter magentosupport@xecurify.com . Unser Team unterstützt Sie gerne bei der Einrichtung der Magento OAuth Server Extension und hilft Ihnen, die optimale Lösung bzw. den passenden Tarif für Ihre Bedürfnisse auszuwählen.


