Erste Schritte
Plugin-Tour
Konfigurieren von SSO mit Azure AD mithilfe von OpenID Connect
Zuordnen und Synchronisieren von Microsoft 365-Benutzerattributen mit WordPress bei SSO
Microsoft Entra ID (Azure AD) App-Rollen zu Rollenzuordnung in WordPress
Unser All-in-One-Plugin für Microsoft Office 365-Apps richtet WordPress-Rollen automatisch anhand der Daten ein, die Microsoft Entra ID (Azure AD) beim Single Sign-On (SSO) sendet. Bei der Anmeldung eines Benutzers gibt Microsoft Entra ID ein Token mit den App-Rollen des Benutzers und, falls aktiviert, Gruppeninformationen zurück. Das Plugin liest diese Daten und aktualisiert die WordPress-Rollen des Benutzers entsprechend, sodass die Berechtigungen in WordPress ohne manuelle Änderungen synchronisiert bleiben.
Entra ID App-Rollen zu Rollenzuordnungsprozess in WordPress
Innerhalb von Microsoft Entra ID (Azure AD) erstellen Administratoren App-Rollen, die bestimmte Zugriffsrechte oder Verantwortlichkeiten darstellen, und weisen diese Rollen Benutzern oder Gruppen innerhalb der Organisation zu.
Wenn sich ein Benutzer über Azure Single Sign-On (SSO) bei WordPress anmeldet, sendet Microsoft Entra ID (Azure AD) sicher ein Token, das die Rollenansprüche der zugewiesenen App-Rollen enthält. Das Plugin liest diese Azure AD-Rollenansprüche für WordPress und ordnet sie automatisch den in den Plugin-Einstellungen konfigurierten WordPress-Rollen zu.
Beispielsweise könnte die Rolle „Manager“ in Entra ID der Rolle „Editor “ in WordPress entsprechen. Diese automatische Synchronisierung stellt sicher, dass die WordPress-Berechtigungen stets korrekt den Identitätszuweisungen Ihrer Organisation entsprechen.
Weitere Informationen zum Definieren und Zuweisen von App-Rollen in Microsoft Entra ID finden Sie in der offiziellen Dokumentation von Microsoft.
Wesentliche Vorteile
Sorgen Sie dafür, dass die Berechtigungen zwischen Microsoft Entra ID und WordPress korrekt und synchron sind.
- Die Benutzerberechtigungen in WordPress werden automatisch aktualisiert, um ihrer aktuellen Rolle in der Microsoft Entra ID zu entsprechen, wodurch veraltete Zugriffe vermieden werden.
- Neue Teammitglieder erhalten bei ihrer ersten Anmeldung die richtige WordPress-Rolle und der Zugriff wird sofort widerrufen, wenn sich ihre Entra-ID-Rolle ändert oder entfernt wird.
- WordPress-Administratoren müssen Rollenänderungen über große Benutzerbasen oder mehrere Teams hinweg nicht manuell nachverfolgen.
- Durch die Zentralisierung der Berechtigungen in Entra ID entsteht eine klare, überprüfbare Aufzeichnung der Rollenzuweisungen für Überprüfungen und Audits.
Voraussetzungen:
Um die Rollenzuordnung in WordPress über Microsoft Entra ID (Azure AD) App-Rollen zu aktivieren , stellen Sie Folgendes sicher:
- Das All-in-One-Plugin für Microsoft Office 365-Apps ist auf Ihrer WordPress-Site installiert und aktiv.
- OAuth 2.0 oder OpenID Connect Single Sign On (SSO) ist bereits eingerichtet und mit Microsoft Entra ID (Azure AD) verbunden.
- Sie haben Globaler Administrator Berechtigungen oder gleichwertige Berechtigungen in Microsoft Entra ID (Azure AD) zum Verwalten und Zuweisen von App-Rollen.
- Sie haben Administrativer Zugriff zu Ihrer WordPress-Site, um die Rollenzuordnung innerhalb des Plugins zu konfigurieren.
So ordnen Sie Microsoft Entra ID-App-Rollen WordPress-Rollen zu
Folgen Sie den nachstehenden Schritten, um diese Funktion im All‑in‑One Microsoft Office 365 Apps Plugin für WordPress zu konfigurieren.
A. Grundlegende Attributzuordnung
- Mit der Attributzuordnung können Sie Ordnen Sie die Benutzerattribute zu gesendet von der Azure während des einmaligen Anmeldens zum Benutzerattribut bei WordPress.
- Navigieren Sie zu der Attribut-/Rollenzuordnung Abschnitt aus dem EntraID (AzureAD) Tab.
- Geben Sie die erforderlichen Attribute sowie weitere Details aus dem Testkonfiguration Tabelle und klicken Sie auf Einstellungen speichern .

B. Benutzerdefinierte Attributzuordnung
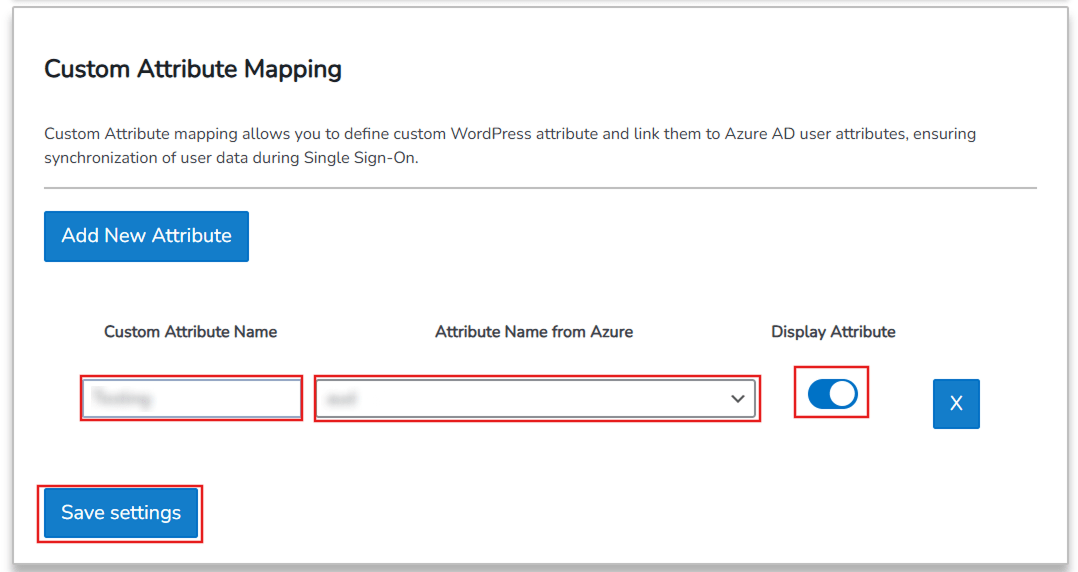
- Mit der benutzerdefinierten Attributzuordnung können Sie jedes von Azure gesendete Attribut der Usermeta-Tabelle von WordPress zuordnen.
- Navigieren Sie zu der Attribut-/Rollenzuordnung Registerkarte im Plugin.
- Enter Benutzerdefinierter Attributname und wählen Sie Attributname aus Azure aus der Dropdown-Liste.
- Klicken Sie auf Einstellungen speichern , um die benutzerdefinierten Daten zu speichern.
C. Grundlegende Rollenzuordnung
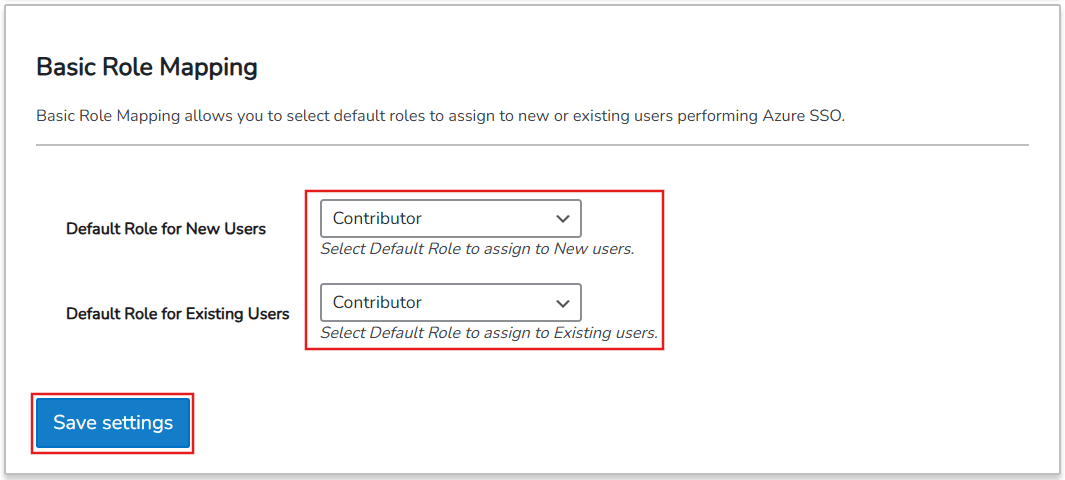
Mit dieser Funktion können Sie beim einmaligen Anmelden Benutzerrollen zuweisen und verwalten. Sie unterstützt sowohl standardmäßige WordPress-Rollen als auch alle von Ihnen definierten benutzerdefinierten Rollen.
- Scrollen Sie nach unten zum Abschnitt „Grundlegende Rollenzuordnung“ unter „Attributzuordnung“ und fügen Sie die gewünschten Mapper hinzu, um sowohl neuen als auch vorhandenen Benutzern in der Dropdown-Liste „Benutzerdefinierte und vorhandene Benutzerfelder“ Standardrollen zuzuweisen.
D. Benutzerdefinierte Rollenzuordnung
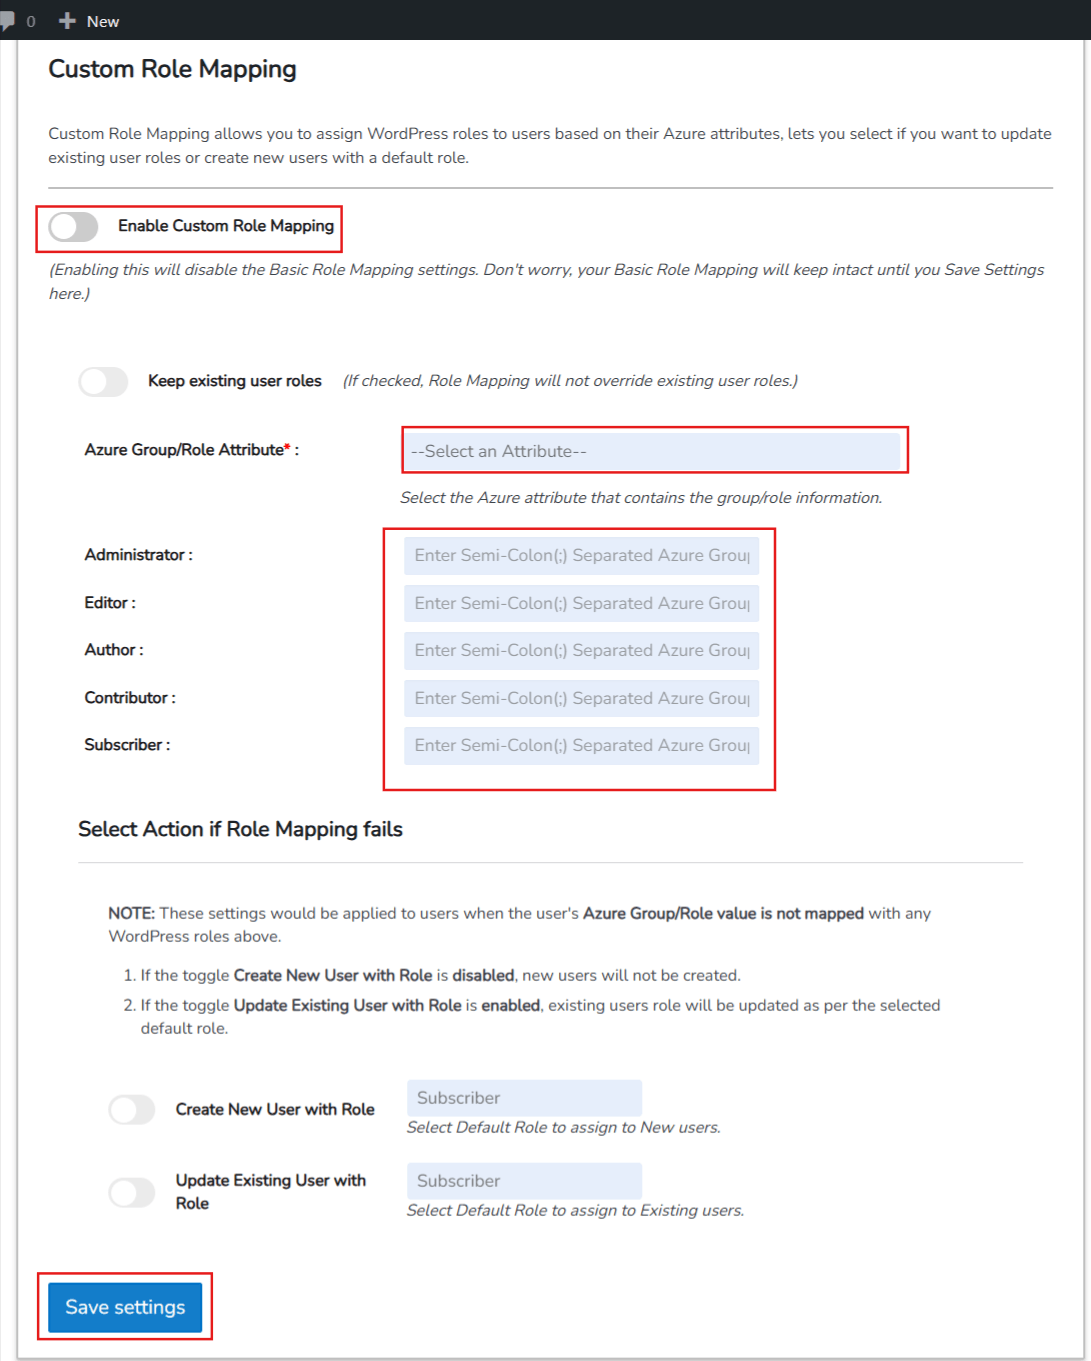
- Navigieren Sie zu der Benutzerdefinierte Rollenzuordnung Abschnitt aus dem Attribut-/Rollenzuordnung Tab.
- Einschalten Aktivieren der benutzerdefinierten Rollenzuordnung .
- Tragen Sie die Azure-Gruppen, getrennt durch Semikolon (;), in die dafür vorgesehenen Felder ein, um die gewünschten Rollen zuzuweisen und klicken Sie auf Einstellungen speichern .