Suchergebnisse :
×Suchergebnisse :
×Kontrollieren Sie jede KI-Aktion, bevor sie Ihre WordPress-Website erreicht. Steuern Sie KI-Agenten mit Richtliniendurchsetzung, menschlichen Genehmigungen, Datenschutz, Prüfprotokollen und vollständiger Transparenz über ein einziges MCP-Server-Plugin.
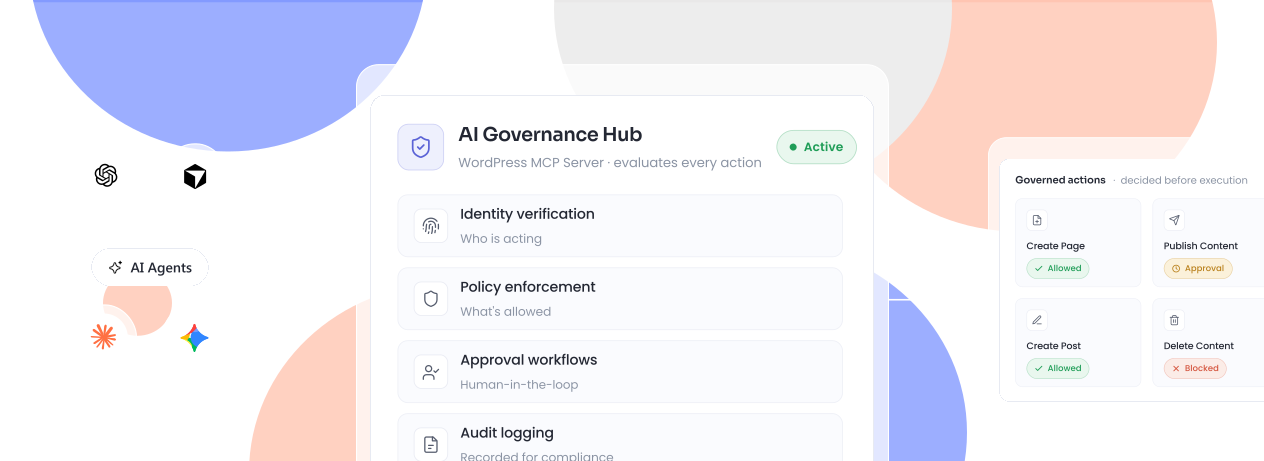
Ohne ein MCP-Server-Plugin wird jeder verbundene KI-Agent zu einem weiteren potenziellen Risikofaktor.

Die meisten WordPress MCP-Serverlösungen konzentrieren sich auf die Konnektivität. Sie kontrollieren selten, was die einzelnen KI-Agenten nach der Authentifizierung tatsächlich tun können.
Kunden-E-Mails, Telefonnummern, Zahlungsdetails und vertrauliche Datensätze können ohne angemessene Filterung oder Schwärzung in die Hände von KI-Modellen gelangen.

Rückerstattungen, Inhaltsänderungen, Benutzermodifikationen und administrative Maßnahmen können automatisch ohne menschliche Überprüfung erfolgen.
Viele Organisationen können grundlegende Fragen nicht beantworten, wie zum Beispiel, wer eine bestimmte Handlung ausgeführt hat, warum sie stattgefunden hat und ob sie mit den internen Richtlinien vereinbar war.
Das miniOrange MCP Server-Plugin deckt alle drei Bereiche ab, mit der gleichen Richtliniendurchsetzung und dem gleichen Prüfprotokoll.

Automatische Erkennung der WordPress-, WooCommerce- und Plugin-Funktionen und deren individuelle Steuerung.

Kontrollieren Sie Standard-WordPress-API-Anfragen und wenden Sie Berechtigungen pro Agent an.
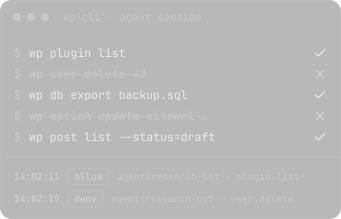
Überwachen, steuern und protokollieren Sie Terminalbefehle, die andernfalls die herkömmlichen Sicherheitskontrollen umgehen würden.
Der MCP-Server für WordPress ermöglicht Unternehmen eine bessere Kontrolle über KI-Operationen, ohne die Innovation zu bremsen.
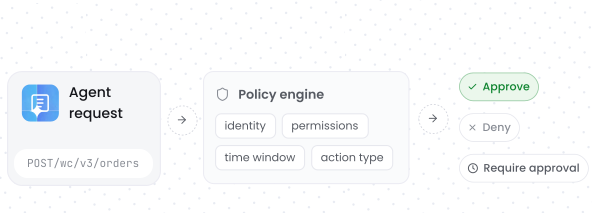
Das Plugin prüft Identität, Berechtigungen und Aktionstypen und gibt dann eine Genehmigung oder Ablehnung zurück.
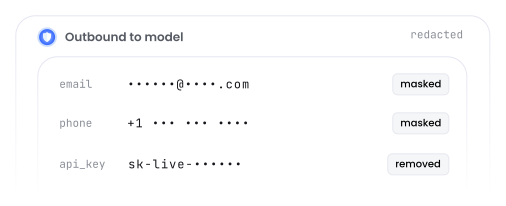
E-Mails, Telefonnummern, API-Schlüssel und andere sensible Daten gelangen niemals in das KI-Modell, da sie zuvor vom MCP Server Plugin maskiert werden.
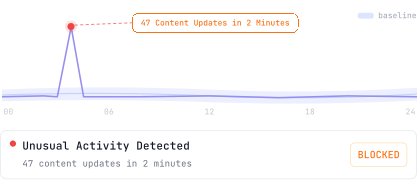
Leiten Sie kritische KI-Anfragen zur menschlichen Überprüfung weiter und erkennen Sie ungewöhnliche Aktivitäten vor der Ausführung mit dem WordPress MCP Server Plugin.
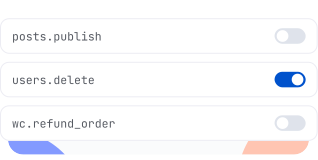
Entdecken Sie KI-gestützte Tools in WordPress und WooCommerce und entscheiden Sie dann, ob Sie diese alle zulassen, blockieren oder genehmigen möchten.
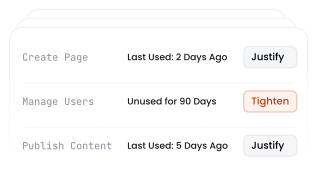
Erkennen Sie KI-Agenten mit übermäßigen Berechtigungen oder ungewöhnlichem Verhalten mithilfe des MCP-Servers für WordPress, bevor sie zu einem Sicherheitsrisiko werden.
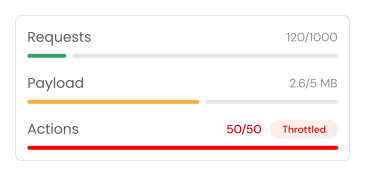
Übermäßige Automatisierung lässt sich verhindern, indem für jeden KI-Agenten über das WordPress MCP-Plugin Anforderungs-, Nutzlast- und Aktionslimits festgelegt werden.
Jede Stufe beinhaltet WP-CLI- und REST-Zugriff sowie eine unbegrenzte Anzahl verbundener Websites. Die Nutzung wird pro Tag abgerechnet, und jedes Paket kann erweitert werden.
Aufladepakete können mit jedem Tarif, einschließlich des Gratis-Tarifs, kombiniert werden. Sie werden erst verbraucht, wenn das Tageskontingent aufgebraucht ist, und je größer das Paket, desto niedriger der Preis pro Einheit.
Pakete verfallen nie · Einmalige Abrechnung · Gilt für das gesamte Konto
Preise in USD, Abrechnung jährlich. Die Nutzung wird täglich um 00:00 UTC zurückgesetzt.
Sprechen Sie uns auf Mengenrabatte an →Unser MCP Server Plugin für WordPress wurde entwickelt, um Ihnen die sichere Einführung von KI-Agenten zu ermöglichen, ohne dabei Transparenz, Sicherheit oder Kontrolle einzubüßen.
Erstellt einen sicheren Endpunkt, der es KI-Agenten ermöglicht, sich über den MCP-Server für WordPress zu verbinden, anstatt direkt auf Ihre Website zuzugreifen.
Mehr erfahren →Weist jedem KI-Agenten eine eindeutige Identität zu, um Anfragen zu authentifizieren, Berechtigungen zu verwalten und Aktivitäten unabhängig zu verfolgen.
Mehr erfahren →Jede KI-Anfrage wird vor der Ausführung in mehreren Validierungsstufen ausgewertet, um Berechtigungen zu überprüfen und Sicherheitsrisiken zu minimieren.
Mehr erfahren →Hochriskante Aktionen werden über den MCP-Server für WordPress zur menschlichen Genehmigung weitergeleitet, bevor KI-Agenten Inhalte, Einstellungen, Kundeninformationen oder Bestellungen aktualisieren.
Mehr erfahren →Neue Richtlinien sollten vor der Implementierung anhand realer KI-Anfragen getestet werden, um Probleme zu identifizieren, ohne die Produktion zu beeinträchtigen.
Scannt Anfragen nach Kundendaten, Zahlungsinformationen und Geheimnissen und blockiert oder beschränkt unsichere Zugriffe automatisch mit dem MCP Server Plugin für WordPress.
Verwaltet den KI-Zugriff und die Berechtigungen für WordPress REST APIs und WordPress Abilities sicher über den MCP-Server.
Um unberechtigten Zugriff und unbefugte Aktionen zu verhindern, sollten KI-Agenten nur die für ihre zugewiesenen Rollen erforderlichen Berechtigungen erteilt werden.
Überprüft regelmäßig die Berechtigungen der KI, um unnötige Zugriffe zu entfernen und das Prinzip der minimalen Berechtigungen aufrechtzuerhalten.
Jede KI-Anfrage, jede Richtlinienentscheidung, jede Genehmigung und jede Aktion wird in manipulationssicheren Protokollen aufgezeichnet, um vollständige Nachvollziehbarkeit zu gewährleisten.
Über das MCP Server Plugin werden in vordefinierten Phasen Richtlinien-, Identitäts- und Risikoprüfungen durchgeführt, bevor die KI sensible WordPress-Aktionen ausführt.
Überwachen Sie KI-initiierte WP-CLI-Befehle, setzen Sie Richtlinien durch und pflegen Sie vollständige Prüfprotokolle über den MCP-Server für WordPress.
Der MCP Server für WordPress erkennt versteckte Anweisungen und schädliche Eingabeaufforderungen, bevor diese die KI-Reaktionen beeinflussen können.
Überwacht das Verhalten der KI kontinuierlich, um ungewöhnliche Aktivitäten zu erkennen und operationelle Risiken zu reduzieren.
Kontrolliert Anfragevolumen, Ressourcennutzung und KI-Aktivitäten, um Missbrauch und übermäßige Automatisierung zu verhindern.
Wendet einheitliche KI-Sicherheitsrichtlinien auf mehreren WordPress-Websites an und unterstützt gleichzeitig seitenbezogene Konfigurationen.
Analysiert das bisherige KI-Verhalten, um vertrauenswürdige Agenten zu identifizieren und verdächtige Aktivitäten mit dem MCP Server Plugin zu kennzeichnen.
Bietet sofort einsatzbereite Richtlinienvorlagen, die die Implementierung vereinfachen und einheitliche KI-Sicherheitsstandards gewährleisten.
Lesen Sie die vollständige Dokumentation, um zu erfahren, wie der MCP-Server für WordPress Ihre Website vor unautorisierten KI-Aktionen schützt.
Verbinden Sie Ihren WordPress MCP-Server mit gängigen KI-Clients, um sichere, KI-gestützte Arbeitsabläufe zu erstellen.


Sichern Sie jede KI-Anfrage, bevor sie Ihre Website erreicht.
Verbinden Sie Ihren bevorzugten KI-Client über das MCP Server-Plugin.
Überprüfen Sie jeden KI-Agenten und validieren Sie seine Identität vor dem Zugriff.
Überprüfen Sie Berechtigungen, Richtlinien und Anfragen, bevor Aktionen über den MCP-Server für WordPress ausgeführt werden.
Genehmigte Anfragen dürfen bearbeitet werden, und jede Aktion wird zur vollständigen Nachvollziehbarkeit protokolliert.
Erfahren Sie, warum Unternehmen für sichere KI-Operationen das miniOrange WordPress MCP-Plugin gegenüber herkömmlichen MCP-Plugins bevorzugen.
 MCP-Server
miniOrange basiert auf Identitäts- und Zugriffsmanagement. Dieselbe Strenge prägt jede Entscheidung im WordPress MCP Server, von der OAuth 2.1-Implementierung bis hin zur Signierung und Speicherung von Prüfprotokollen.
KI-Sicherheitsplattformen für Unternehmen kosten oft Zehntausende von Dollar pro Jahr. Der MCP Server für WordPress bietet fortschrittliche KI-Steuerungsfunktionen direkt in WordPress zu einem Bruchteil der Kosten.
Jede Supportanfrage wird von dem Team bearbeitet, das den Code geschrieben hat. Fragen zu Ihren spezifischen Richtlinieneinstellungen und Compliance-Anforderungen werden mit fundierten Produktkenntnissen beantwortet.
Anrufprotokolle, Richtlinienkonfigurationen, Prüfprotokolle und alle Governance-Daten werden ausschließlich auf Ihrer WordPress-Installation gespeichert. miniOrange greift nicht darauf zu, leitet diese Daten nicht weiter und verarbeitet sie auch nicht.
Antworten auf häufig gestellte Fragen zu MCP Server und KI-Richtliniendurchsetzung für WP
 KI-Governance und Compliance
Was ist ein MCP-Server für WordPress?
Ein MCP-Server für WordPress stellt eine sichere Verbindung zwischen KI-Agenten und Ihrer WordPress-Website her. Er prüft jede KI-Anfrage vor der Ausführung, während das WordPress-MCP-Plugin Ihnen hilft, den Zugriff zu kontrollieren, sensible Ressourcen zu schützen und die KI-Aktivitäten zu überwachen.
Kann ich steuern, auf welche WordPress-Ressourcen KI-Agenten zugreifen dürfen?
Ja, mit dem WordPress MCP Plugin können Sie anhand Ihrer Sicherheitsanforderungen festlegen, auf welche APIs, WordPress-Funktionen, WooCommerce-Ressourcen und benutzerdefinierten Plugin-Funktionen jeder KI-Agent zugreifen darf.
Kann ich die in WordPress durchgeführten KI-Aktionen überwachen und protokollieren?
Ja, das WordPress MCP Server Plugin protokolliert jede KI-Anfrage, jede Richtlinienentscheidung, jede Genehmigung und jede ausgeführte Aktion und bietet Ihnen so vollständige Transparenz über die KI-Aktivitäten sowie Unterstützung bei Sicherheitsaudits.
 Plattformfähigkeit und Integration
Welche KI-Clients sind mit einem MCP-Server für WordPress kompatibel?
Ja, der miniOrange MCP Server für WordPress unterstützt MCP-kompatible KI-Clients, darunter Claude, Cursor, ChatGPT, Gemini und andere Clients, die dem Model Context Protocol (MCP) folgen.
Funktioniert der MCP-Server für WordPress mit WooCommerce und benutzerdefinierten Plugins?
Ja, der MCP-Server für WordPress funktioniert mit WooCommerce, benutzerdefinierten Plugins und WordPress-Funktionen und ermöglicht es KI-Agenten, nur mit den von Ihnen genehmigten Ressourcen zu interagieren.
Schützt das MCP Server Plugin sensible WordPress-Daten vor KI-Modellen?
Ja, das MCP-Server-Plugin schützt sensible WordPress-Daten, indem es als sichere Schnittstelle zwischen KI-Modellen und Ihrer WordPress-Website dient. Es stellt sicher, dass KI-Modelle nur auf die genehmigten WordPress-Funktionen und -Daten zugreifen können, basierend auf den von Ihnen konfigurierten Berechtigungen.

Vielen Dank für Ihre Antwort. Wir werden uns umgehend bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Brauchen Sie Hilfe? Wir sind hier!



