Moodle SAML Single Sign-On (SSO) mit Absorb LMS als IdP | LMS-SSO-Anmeldung übernehmen
Übersicht
SAML Single Sign-On (SSO) für Ihre Moodle-Site kann mit unserem miniOrange SAML SSO-Plugin erreicht werden. Unser Plugin ist mit allen SAML-kompatiblen Identitätsanbietern kompatibel. Hier gehen wir eine Schritt-für-Schritt-Anleitung durch, um Single Sign-On (SSO) zwischen Absorb LMS als Identitätsanbieter (IdP) und Moodle als Dienstanbieter (SP) zu konfigurieren.
Voraussetzungen: Download und Installation
Um Absorb LMS als Identitätsanbieter (IdP) mit Moodle zu konfigurieren, müssen Sie das miniOrange Moodle SAML 2.0 SSO- Plugin installieren.
Konfigurationsschritte
1. Richten Sie Absorb LMS als IdP ein
Führen Sie die folgenden Schritte aus, um Absorb LMS als Identitätsanbieter zu konfigurieren:
Konfigurieren Sie Absorb LMS als IdP
- Im Plugins Tab scrollen zu Metadaten des Dienstanbieters Im Abschnitt finden Sie die SP-Metadaten wie SP-Entitäts-ID und ACS-URL (AssertionConsumerService) die zur Konfiguration des Identity Providers erforderlich sind.

- Melden Sie sich als Systemadministrator beim Absorb-Admin-Portal an und navigieren Sie zu den Portaleinstellungen. In den Portaleinstellungen gibt es im rechten Menü eine Schaltfläche mit der Bezeichnung „SSO-Einstellungen verwalten“. Wenn Sie diese Schaltfläche nicht sehen können, wenden Sie sich bitte an Ihren Absorb Client Success Manager, um die Aktivierung der Funktion zu besprechen.

- Klicken Sie auf Speichern am Ende der Seite.
- Jetzt in der Name In dieses Feld können Sie einen beliebigen beschreibenden Verbindungsnamen eingeben. Dieser Name ist nur für Administratoren sichtbar.

- Im Methodik Wählen Sie im Feld SAML aus.
- Im Schlüsselfeld Geben Sie das Service-Provider-Zertifikat ein, das Sie vom miniOrange SAML-Plugin erhalten können, unter Einrichtung des Dienstanbieters Tab.

- Im ID-Eigenschaft Wählen Sie im Feld das Absorb-Benutzerprofilfeld aus, das Absorb als NameID in der SAML-Assertion senden soll. Dies sollte eine eindeutige Kennung für Lernende sein.
- Das Assertion Consumer Service-URL kann leer gelassen werden, da es Absorb über die SAML-Anforderung bereitgestellt werden soll. Wenn jedoch Probleme auftreten, können Sie eine ACS-URL fest codieren, die Sie über die Registerkarte „Service Provider Setup“ des miniOrange SAML-Plugins abrufen können.
- Legen Sie den Signaturtyp auf SHA1 fest.
- Benutzerdaten einbeziehen: Sie können optional zusätzlich zur SAML-Antwort Benutzerdaten vom Absorb LMA an die WordPress-Site senden, indem Sie diesen Schalter aktivieren.
Wenn AUS: In der Antwort werden keine Attribute eingeschlossen.
Wenn AN: Absorb hängt die folgenden LMS-Attribute an die SAML-Antwort im AttributeStatement an:
- First
- Nachname
- E-Mail
- Benutzeridentifikation
- Benutzername
- UserExternalId
- Mitarbeiternummer
- Berufsbezeichnung
- Abteilungs-ID
- Abteilungsname
- ExternalDepartmentId
- IsAdmin

- Benutzerdefinierte Felder einschließen: Sie können auswählen, alle im Absorb LMS vorhandenen benutzerdefinierten Benutzerfelder als Teil der in der SAML-Antwort zurückgegebenen Attribute einzuschließen.
Hinweis: Dieses Feld ist nur sichtbar, wenn Benutzerdaten einbeziehen ist eingeschaltet.

2. Moodle als SP (Service Provider) konfigurieren
Im miniOrange SAML SSO-Plugin wechseln Sie zum Tab „Plugins“ . Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie die IDP-Name.
- Im Einrichtung des Dienstanbieters Abschnitt wählen Metadaten-URL/XML ab Wählen Sie die Methode aus Dropdown-Liste.
- Kopieren Sie die IdP-Metadaten-URL oder XML-Datei und fügen Sie sie ein IDP-Metadaten-URL/XML Eingabefeld.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. IDP-Name, IDP-Entity-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, wie von Ihrem Identitätsanbieter.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

Schritt 3: Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie die Werte für zu Benutzername und E-Mail as NameID.

Scrollen Sie im miniOrange SAML SSO-Plugin nach unten zum Abschnitt „Dienstanbieter-Einrichtung “. Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie einen beliebigen IDP-Namen an. Zum Beispiel my_IDP.
- Wählen Sie den Wert von Wählen Sie die Methode aus als Metadaten-URL/XML aus der Dropdown-Liste.
- Geben Sie die Metadaten-URL ein als
https://Mietername.b2clogin.com/Tenant-Name.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Hinweis: Sie müssen den Mandantennamen in der obigen URL durch den Azure B2C-Mandantennamen ersetzen.

- Scrolle nach unten und klicke auf Änderungen speichern .
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IdP-Entitäts-ID oder -Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihnen bereitgestellt Identitätsanbieter.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.
Schritt 3: Attributzuordnung
Grundlegende Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie Folgendes zu E-Mail und Benutzername Attribut.
- Zusätzlich können Benutzerattribute abgebildet werden (z.B Vorname und Familienname, Nachname).
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Benutzerdefinierte Attributzuordnung
Mit dieser Funktion können Sie vom IDP gesendete benutzerdefinierte Attribute den Moodle-Attributen zuordnen.
- Um ein benutzerdefiniertes Attribut zu erstellen, navigieren Sie zu Site-Administration >> Benutzer >> Benutzerprofilfelder im Plugin.
- Klicken Sie auf Erstellen Sie ein neues Profilfeld , wählen Sie den Attributtyp aus der Dropdown-Liste aus und geben Sie die Werte in die erforderlichen Felder ein.

- Weisen Sie dem erstellten benutzerdefinierten Attribut den gewünschten Wert zu.
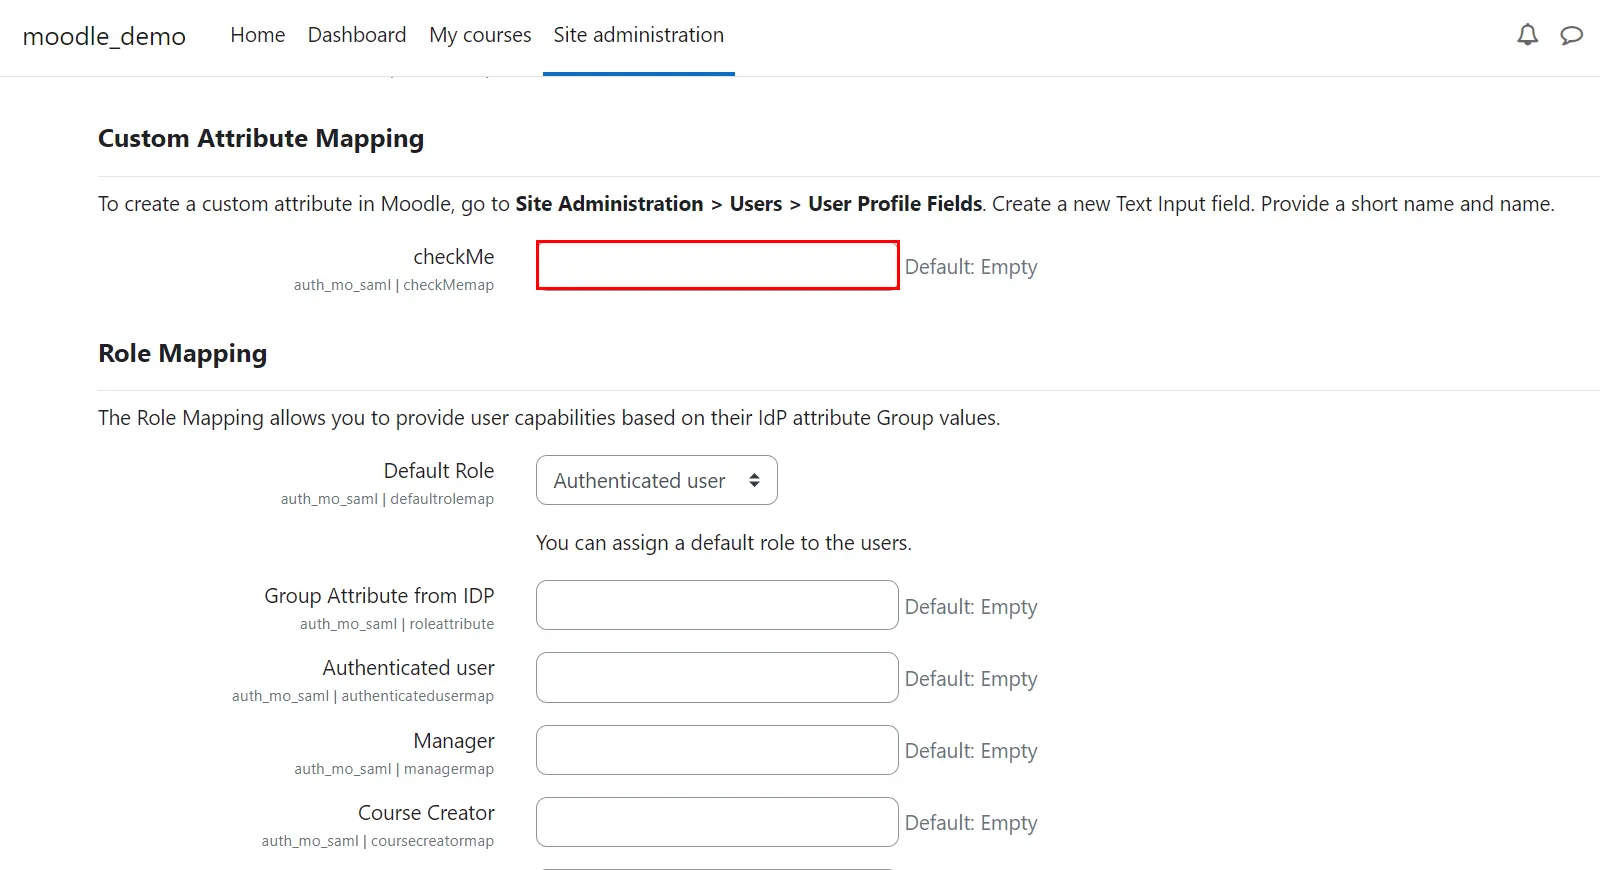
- Scrollen Sie nach unten und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 4: Rollenzuordnung
- Im kostenlosen Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
Hinweis: Neu erstellten Benutzern, die per SSO angelegt werden, werden Rollen zugewiesen. Die Rollen bestehender Moodle-Benutzer bleiben davon unberührt.
- Scrollen Sie nach unten Rollenzuordnung .
- Wählen Sie die Standardrolle aus und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Schritt 4: Rollenzuordnung
Mit dieser Funktion können Sie den Benutzern Rollen zuweisen und verwalten, wenn sie SSO durchführen. Neben den standardmäßigen Moodle-Rollen ist dies auch mit allen benutzerdefinierten Rollen kompatibel.
- Gruppe/Rolle Das Attribut stellt eine Zuordnung für den Feldnamen bereit, der vom IDP gesendete rollenbezogene Informationen enthält und für die Rollenzuordnung verwendet wird.
- Scrollen Sie zum Rollenzuordnung Abschnitt und stellen Sie die Zuordnungen für die jeweiligen Rollen bereit.
- Wähle aus Standardrolle aus der Dropdown-Liste, wenn die Benutzerrolle nicht mit den zugewiesenen Werten übereinstimmt.
- Wenn Sie beispielsweise einen Benutzer haben, dessen Gruppe/Rolle Der Attributwert lautet „idp-teacher“ und Sie möchten ihn dann der Lehrergruppe zuweisen. Geben Sie dazu einfach „idp-teacher“ an Lehrer: Feld des Abschnitts „Rollenzuordnung“.
Hinweis: Sie können mehrere Werte durch ein Semikolon (;) getrennt zuweisen.
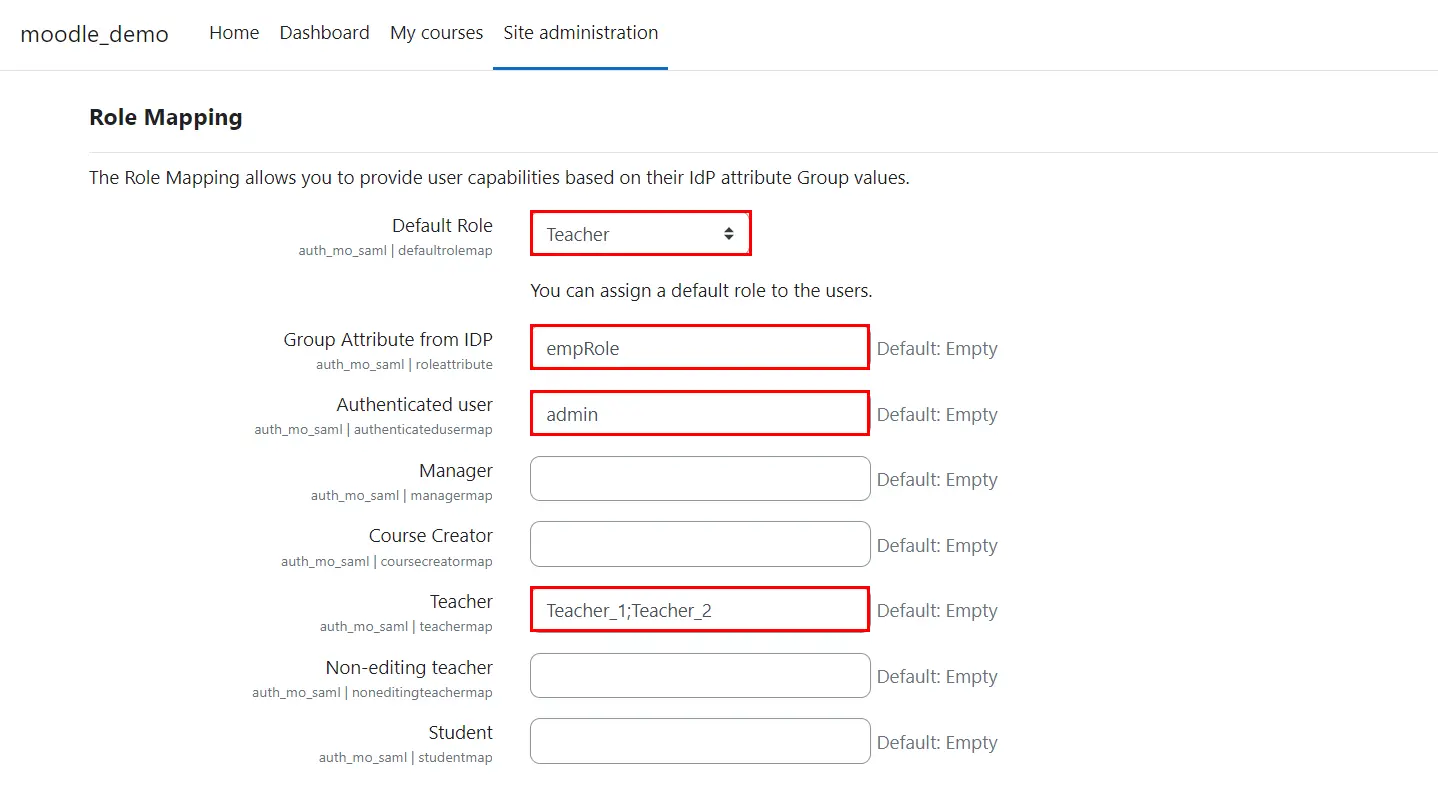
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 5: SSO-Einstellungen
- Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Gehen Sie zur Plugins >> Authentifizierung >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.

Schritt 5: SSO-Einstellungen
Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Site-Administrator >> Plugins >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.
- So aktivieren Sie die automatische Weiterleitung von der Moodle-Anmeldeseite zur WordPress-Site.
- Wählen Ja Wert aus der Dropdown-Liste für Aktivieren Sie die automatische Weiterleitung zum IDP von der Moodle-Anmeldeseite Feld.
- Notieren Backdoor-URL Dies ist nützlich, wenn SSO fehlschlägt.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Sie haben Moodle erfolgreich als SAML SP konfiguriert, um die Absorb LMS SSO-Anmeldung bei Ihrer Moodle-Site zu erreichen.
Ähnliche Artikel





 Jetzt registrieren