Moodle SAML Single Sign-On (SSO) mit ADFS als IdP | ADFS-SSO-Anmeldung
Übersicht
SAML Single Sign-On (SSO) für Ihre Moodle-Site kann mit unserem miniOrange SAML SSO-Plugin erreicht werden. Unser Plugin ist mit allen SAML-kompatiblen Identitätsanbietern kompatibel. Hier gehen wir eine Schritt-für-Schritt-Anleitung durch, um Single Sign-On (SSO) zwischen ADFS als Identitätsanbieter (IDP) und Moodle als Dienstanbieter (SP) zu konfigurieren.
Voraussetzungen: Download und Installation
Um ADFS als Identitätsanbieter (IdP) mit Moodle zu konfigurieren, müssen Sie das miniOrange Moodle SAML 2.0 SSO- Plugin installieren.
Konfigurationsschritte
1. ADFS als IdP einrichten
Führen Sie die folgenden Schritte aus, um ADFS als Identitätsanbieter zu konfigurieren:
Konfigurieren Sie ADFS als IdP
- Im Plugins Tab scrollen zu Metadaten des Dienstanbieters
Im Abschnitt finden Sie die SP-Metadaten wie z SP-Entitäts-ID und ACS-URL (AssertionConsumerService) die zur Konfiguration des Identity Providers erforderlich sind.

- Suchen Sie in ADFS nach ADFS-Verwaltung Anwendung.
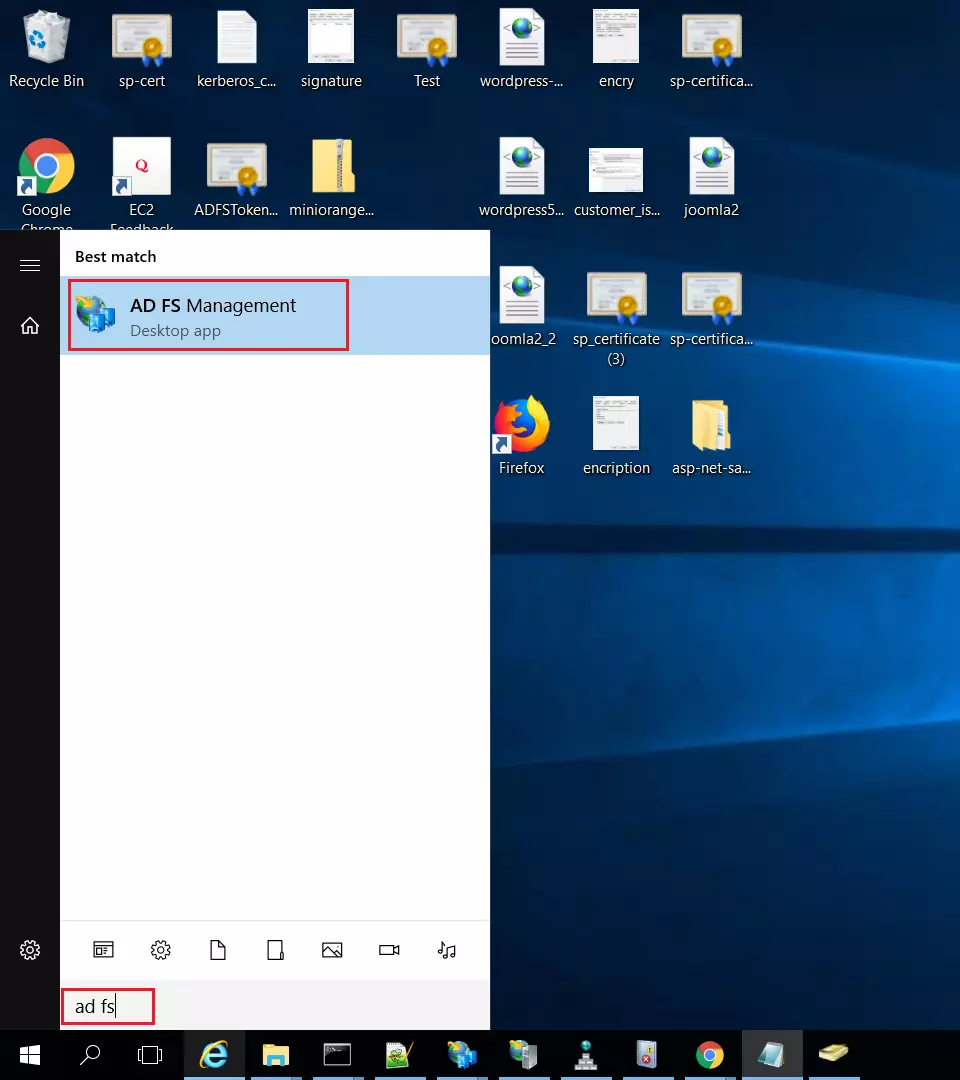
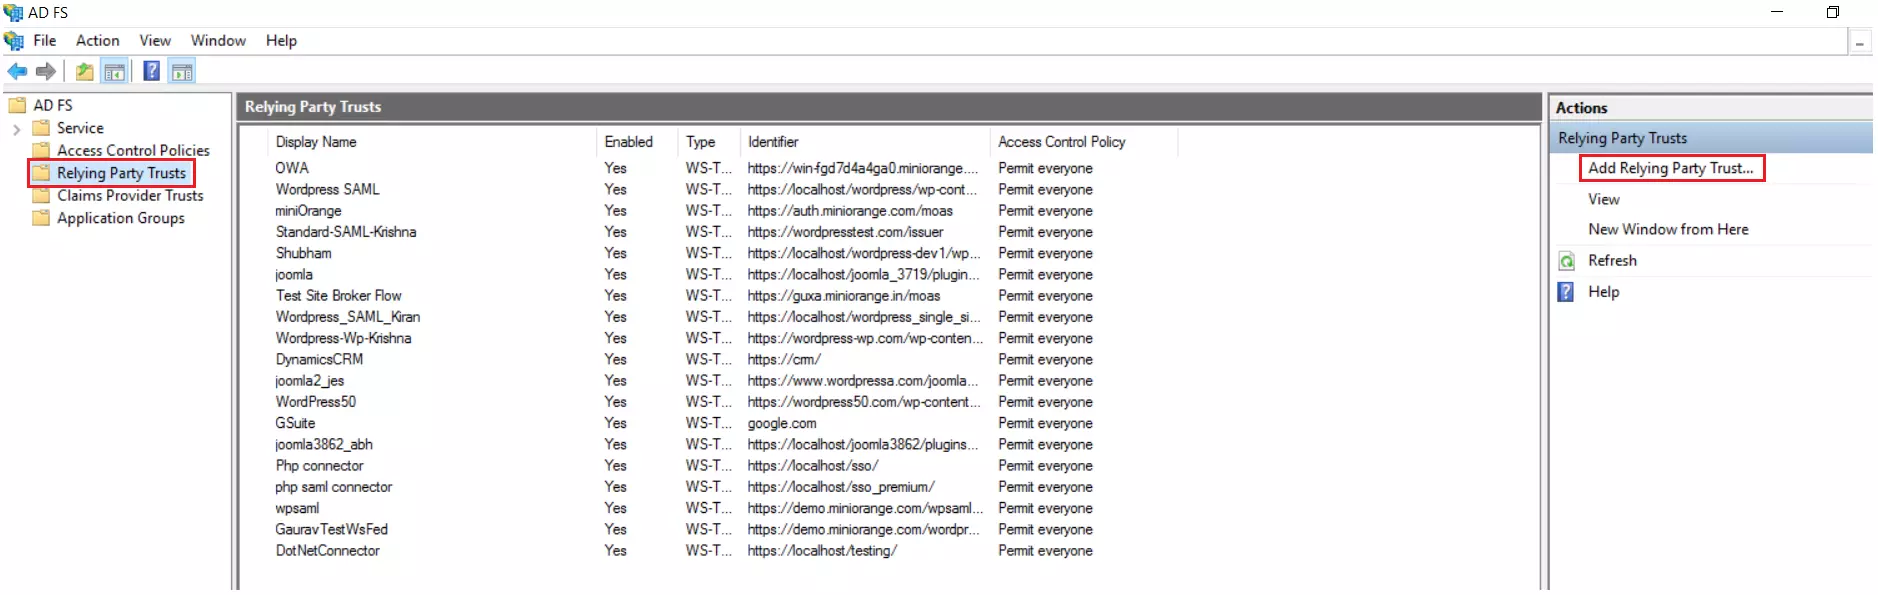
- Wählen Sie nach dem Öffnen der AD FS-Verwaltung aus Vertrauen der vertrauenden Partei & dann klicken Sie auf
Vertrauensstellung der vertrauenden Seite hinzufügen.
- Klicken Sie auf die Start Schaltfläche aus dem Popup-Fenster des Relying Party Trust Wizard. Aber vorher stellen Sie bitte sicher, Ansprüche bewusst ist ausgewählt.
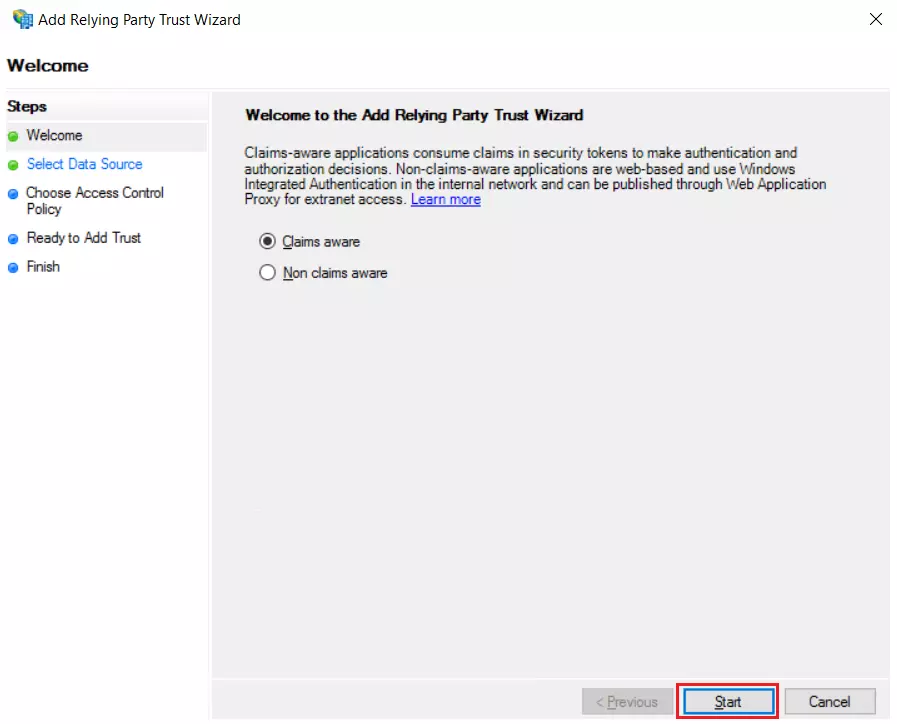
Wählen Sie die Optionen zum Hinzufügen einer Vertrauensstellung der vertrauenden Seite aus.
Verwenden der Metadaten-URL
- Unter „Datenquelle auswählen“: Importieren Sie online oder im lokalen Netzwerk veröffentlichte Daten über die vertrauende Seite. Option und fügen Sie dann die URL in der Federation-Metadatenadresse hinzu (Navigieren Sie zu Plugins >> miniOrange SAML 2.0 SSO >> Dienstanbieter-Metadaten
Abschnitt und klicken Sie auf Metadaten des Dienstanbieters anzeigen zum Abrufen der SP-Meatadata-URL).
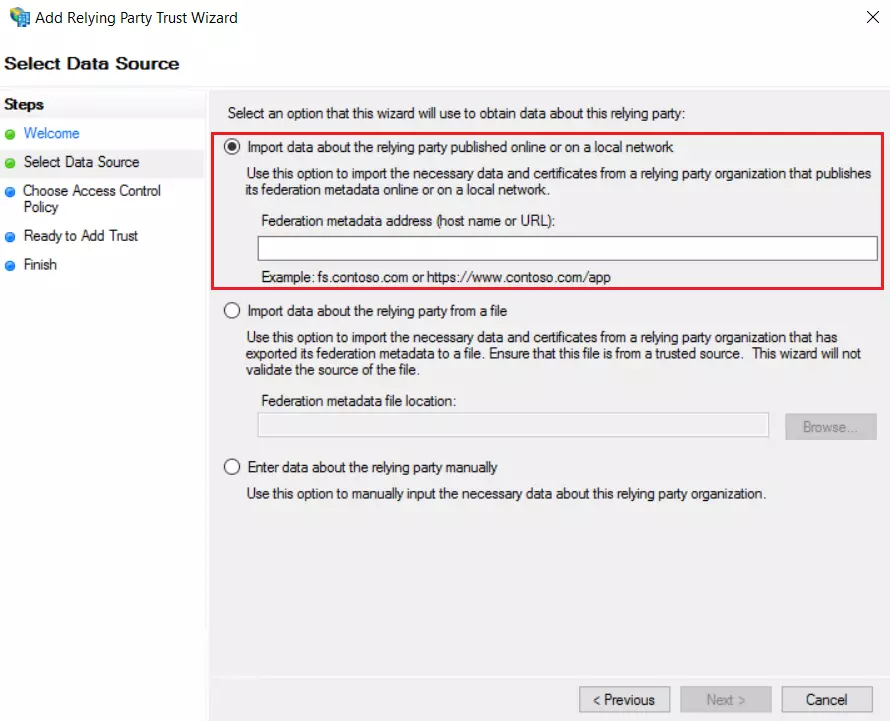
- Überspringen Sie Schritt 5 bis Schritt 8 und beginnen Sie mit der Konfiguration Step-9.
Verwendung einer Metadaten-XML-Datei
- Unter „Datenquelle auswählen“: Importieren Sie Daten über die vertrauende Seite aus einer Datei Option und durchsuchen Sie dann die Metadatendatei (Um die SP-Metadaten-XML-Datei herunterzuladen, navigieren Sie zu Plugins >> miniOrange SAML 2.0 SSO >> Dienstanbieter-Metadaten und klicken Sie auf Laden Sie die Metadaten des Dienstanbieters herunter.
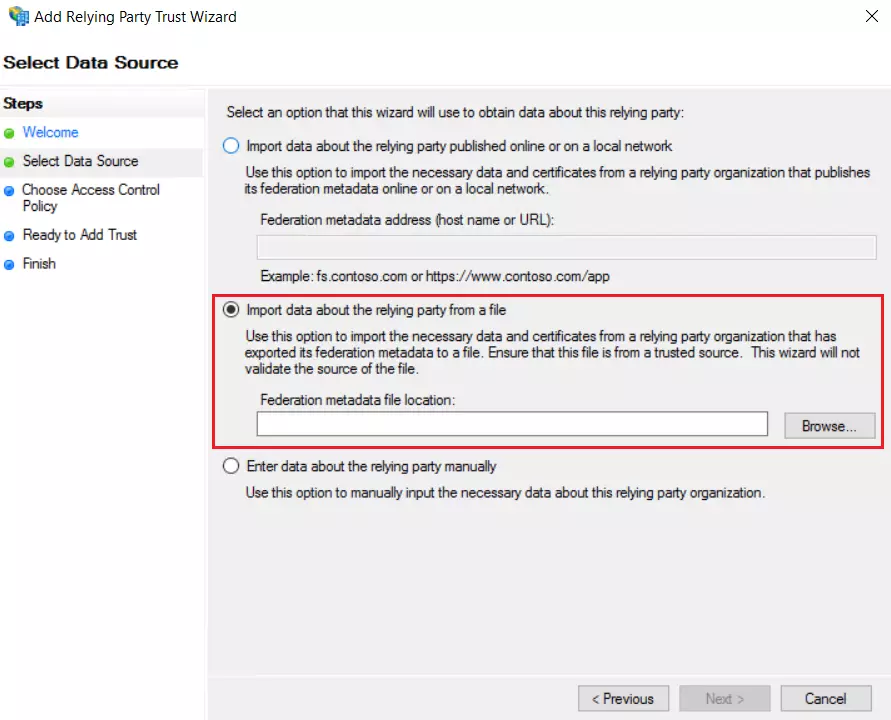
- Überspringen Sie Schritt 5 bis Schritt 8 und beginnen Sie mit der Konfiguration Step-9.
Verwenden der manuellen Konfiguration
- Wählen Sie unter „Datenquelle auswählen“ aus Geben Sie die Daten zur vertrauenden Seite manuell ein & Klicken Sie auf Weiter.
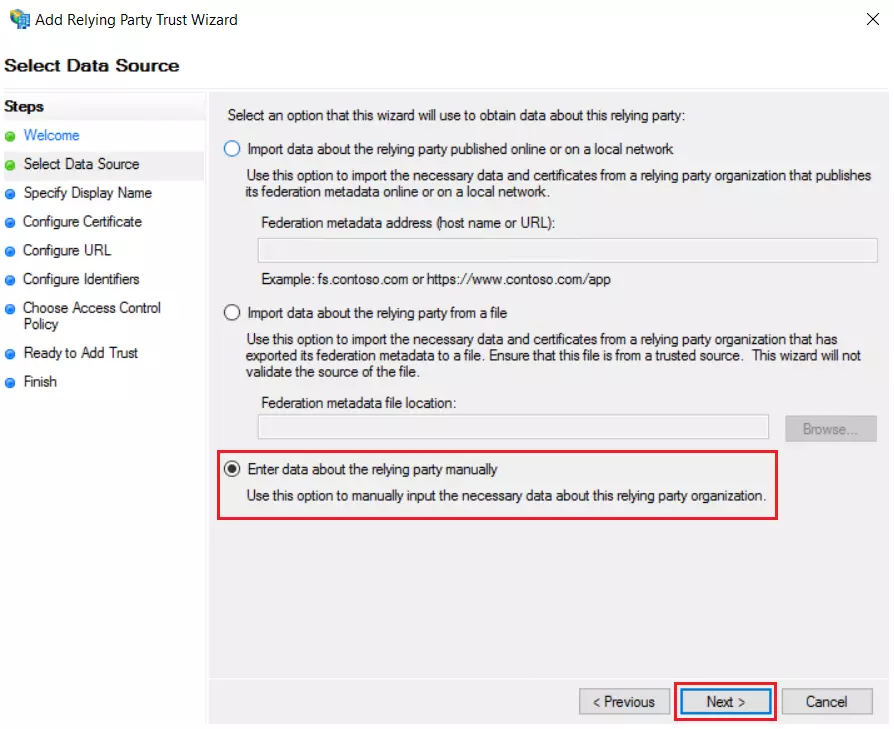
- Geben Sie den Anzeigenamen ein und klicken Sie Weiter.
- Laden Sie das Zertifikat hoch und klicken Sie Weiter. Laden Sie das Zertifikat vom Plug-In herunter und verwenden Sie dasselbe Zertifikat zum Hochladen auf ADFS.
- Auswählen Aktivieren Sie die Unterstützung für das SAML 2.0 WebSSO-Protokoll & ACS-URL aus den Plugins eingeben Metadaten des Dienstanbieters Sektion. Klicke auf das Weiter .
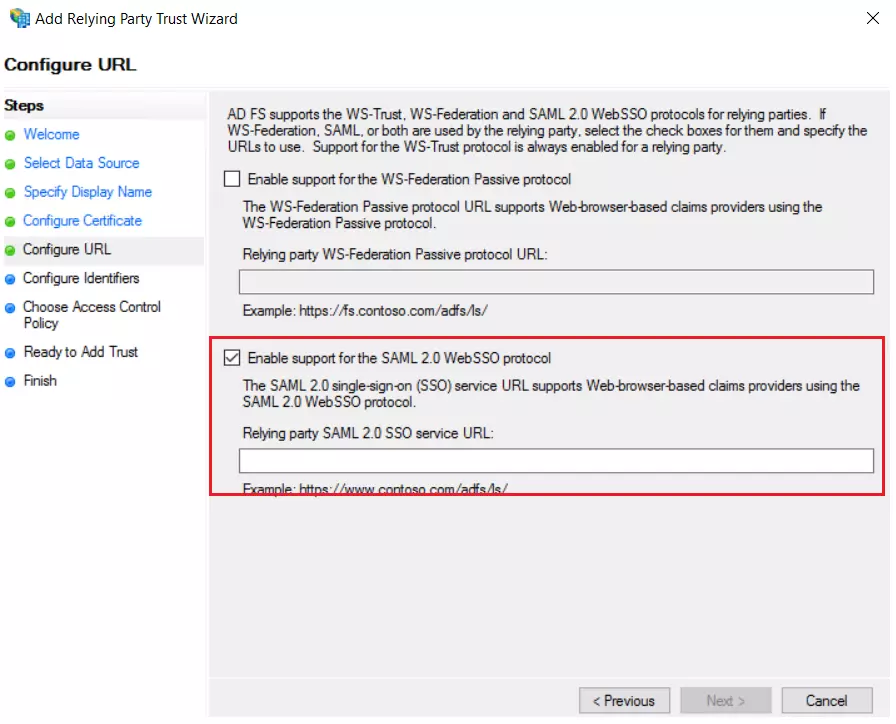
- Speichern Entitäts-ID von Plugins Metadaten des Dienstanbieters Abschnitt als Vertrauenskennung der vertrauenden Seite dann klick Speichern Klicken Sie auf die Schaltfläche und klicken Sie dann Weiter.
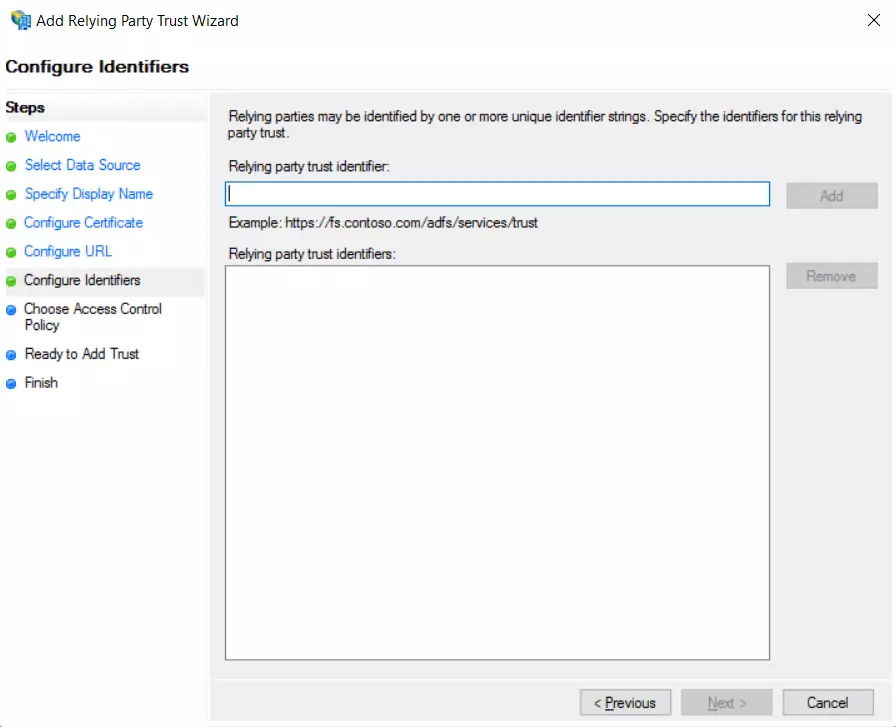
- Laden Sie auch das Signaturzertifikat herunter von Metadaten des Dienstanbieters Abschnitt aus dem Plugin.
- Auswählen Erlaube allen als Zugriffskontrollrichtlinie und klicken Sie auf Weiter.
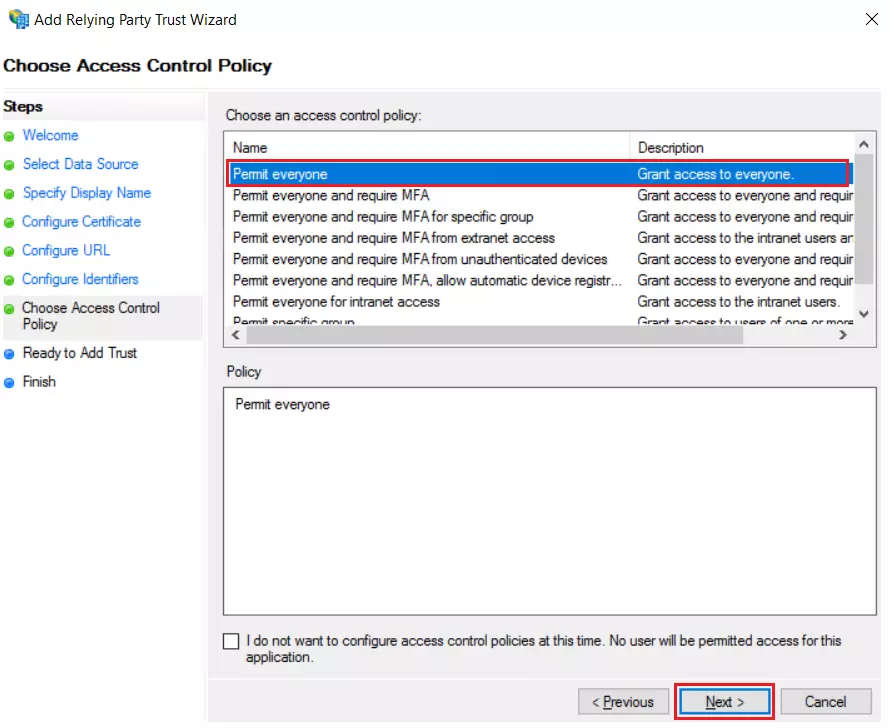
- Klicken Sie auf die Weiter Klicken Sie auf die Schaltfläche „Bereit zum Hinzufügen von Vertrauen“ und klicken Sie darauf Menu.
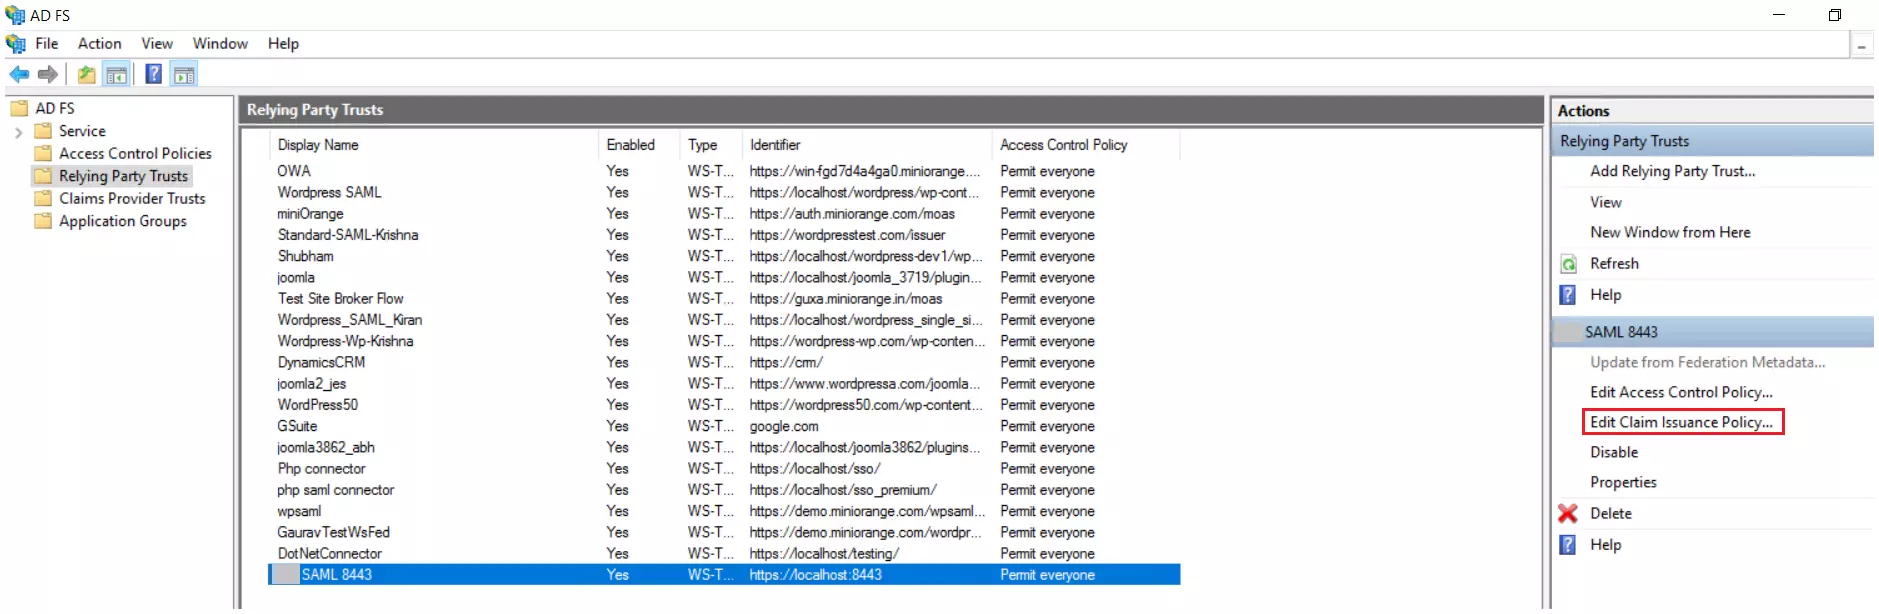
- Es wird Ihnen die Liste der Relying Party Trusts angezeigt. Wählen Sie die entsprechende Anwendung aus und klicken Sie auf Anspruchsausstellungsrichtlinie bearbeiten.
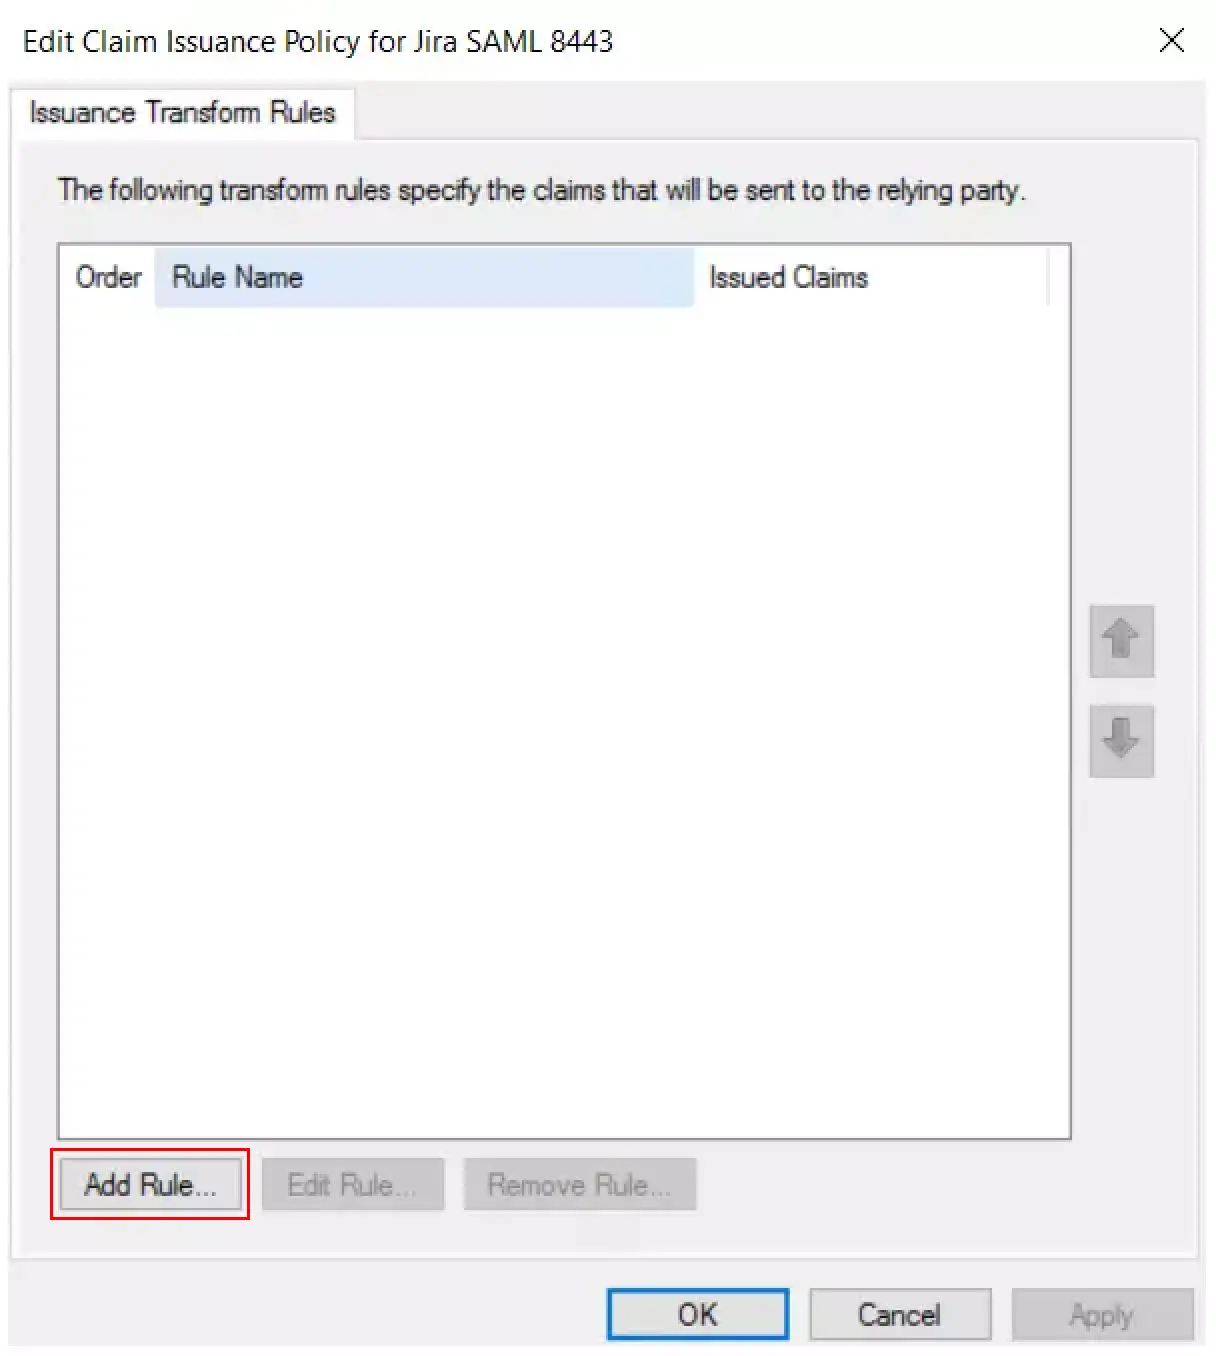
- Klicken Sie auf Regel hinzufügen .
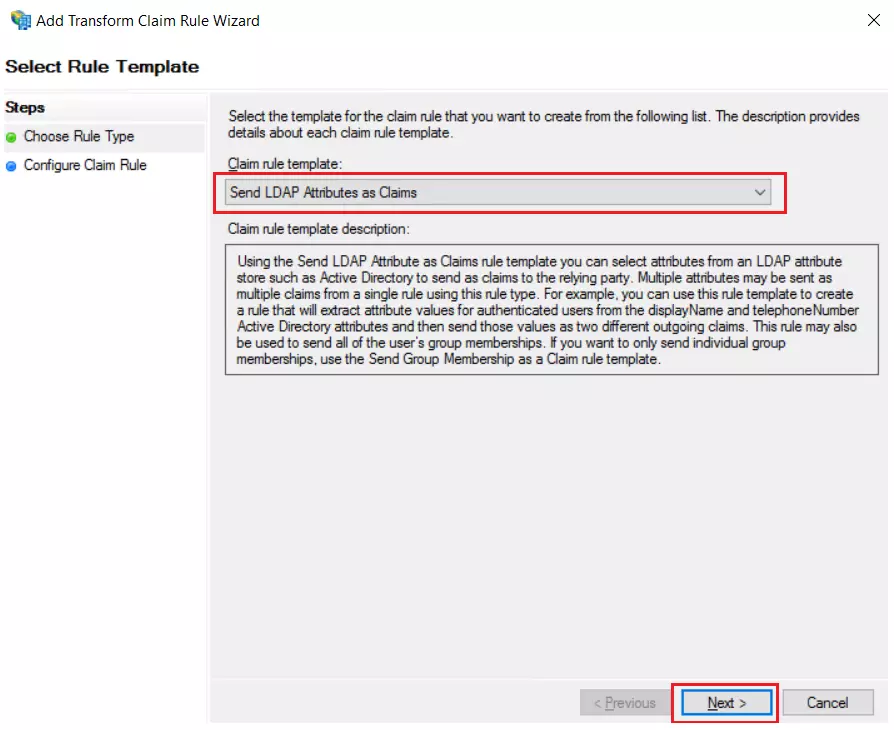
- Auswählen Senden Sie LDAP-Attribute als Ansprüche & klicke auf Weiter.
- Enter Name der Anspruchsregel as Attribute und Attributspeicher as Active Directory.
- Geben Sie die folgenden Attributwerte ein.
| LDAP-Attribut |
Art des ausgehenden Anspruchs |
| E-mailadressen |
Name ID |
| Anzeigename |
Fname |
| Nachname |
Sname |
| Benutzername |
Benutzername |
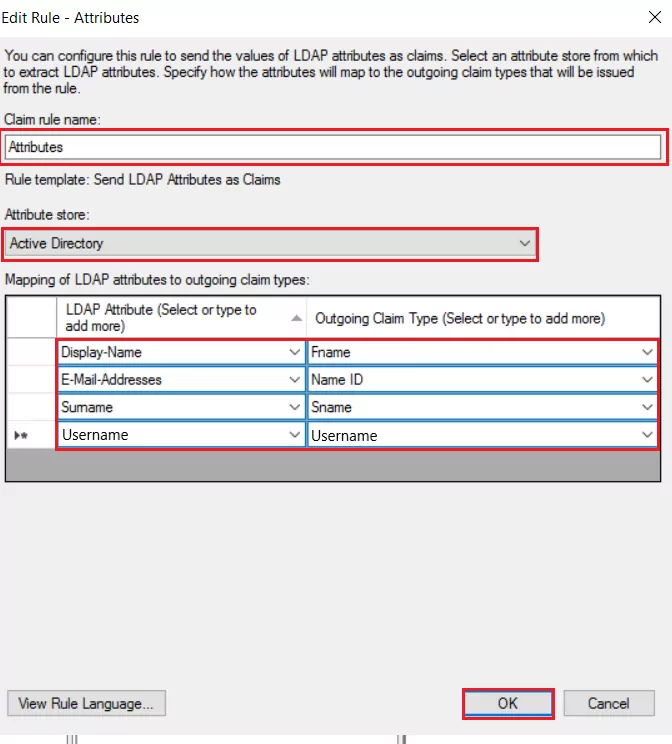
- Klicken Sie auf Tragen Sie und dann Ok.
2. Moodle als SP (Service Provider) konfigurieren
Im miniOrange SAML SSO-Plugin wechseln Sie zum Tab „Plugins“ . Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie die IDP-Name.
- Im Einrichtung des Dienstanbieters Abschnitt wählen Metadaten-URL/XML ab Wählen Sie die Methode aus Dropdown-Liste.
- Kopieren Sie die IdP-Metadaten-URL oder XML-Datei und fügen Sie sie ein IDP-Metadaten-URL/XML Eingabefeld.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. IDP-Name, IDP-Entity-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, wie von Ihrem Identitätsanbieter.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

Schritt 3: Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie die Werte für zu Benutzername und E-Mail as NameID.

Scrollen Sie im miniOrange SAML SSO-Plugin nach unten zum Abschnitt „Dienstanbieter-Einrichtung “. Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie einen beliebigen IDP-Namen an. Zum Beispiel my_IDP.
- Wählen Sie den Wert von Wählen Sie die Methode aus als Metadaten-URL/XML aus der Dropdown-Liste.
- Geben Sie die Metadaten-URL ein als
https://Mietername.b2clogin.com/Tenant-Name.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Hinweis: Sie müssen den Mandantennamen in der obigen URL durch den Azure B2C-Mandantennamen ersetzen.

- Scrolle nach unten und klicke auf Änderungen speichern .
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IdP-Entitäts-ID oder -Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihnen bereitgestellt Identitätsanbieter.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.
Schritt 3: Attributzuordnung
Grundlegende Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie Folgendes zu E-Mail und Benutzername Attribut.
- Zusätzlich können Benutzerattribute abgebildet werden (z.B Vorname und Familienname, Nachname).
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Benutzerdefinierte Attributzuordnung
Mit dieser Funktion können Sie vom IDP gesendete benutzerdefinierte Attribute den Moodle-Attributen zuordnen.
- Um ein benutzerdefiniertes Attribut zu erstellen, navigieren Sie zu Site-Administration >> Benutzer >> Benutzerprofilfelder im Plugin.
- Klicken Sie auf Erstellen Sie ein neues Profilfeld , wählen Sie den Attributtyp aus der Dropdown-Liste aus und geben Sie die Werte in die erforderlichen Felder ein.

- Weisen Sie dem erstellten benutzerdefinierten Attribut den gewünschten Wert zu.
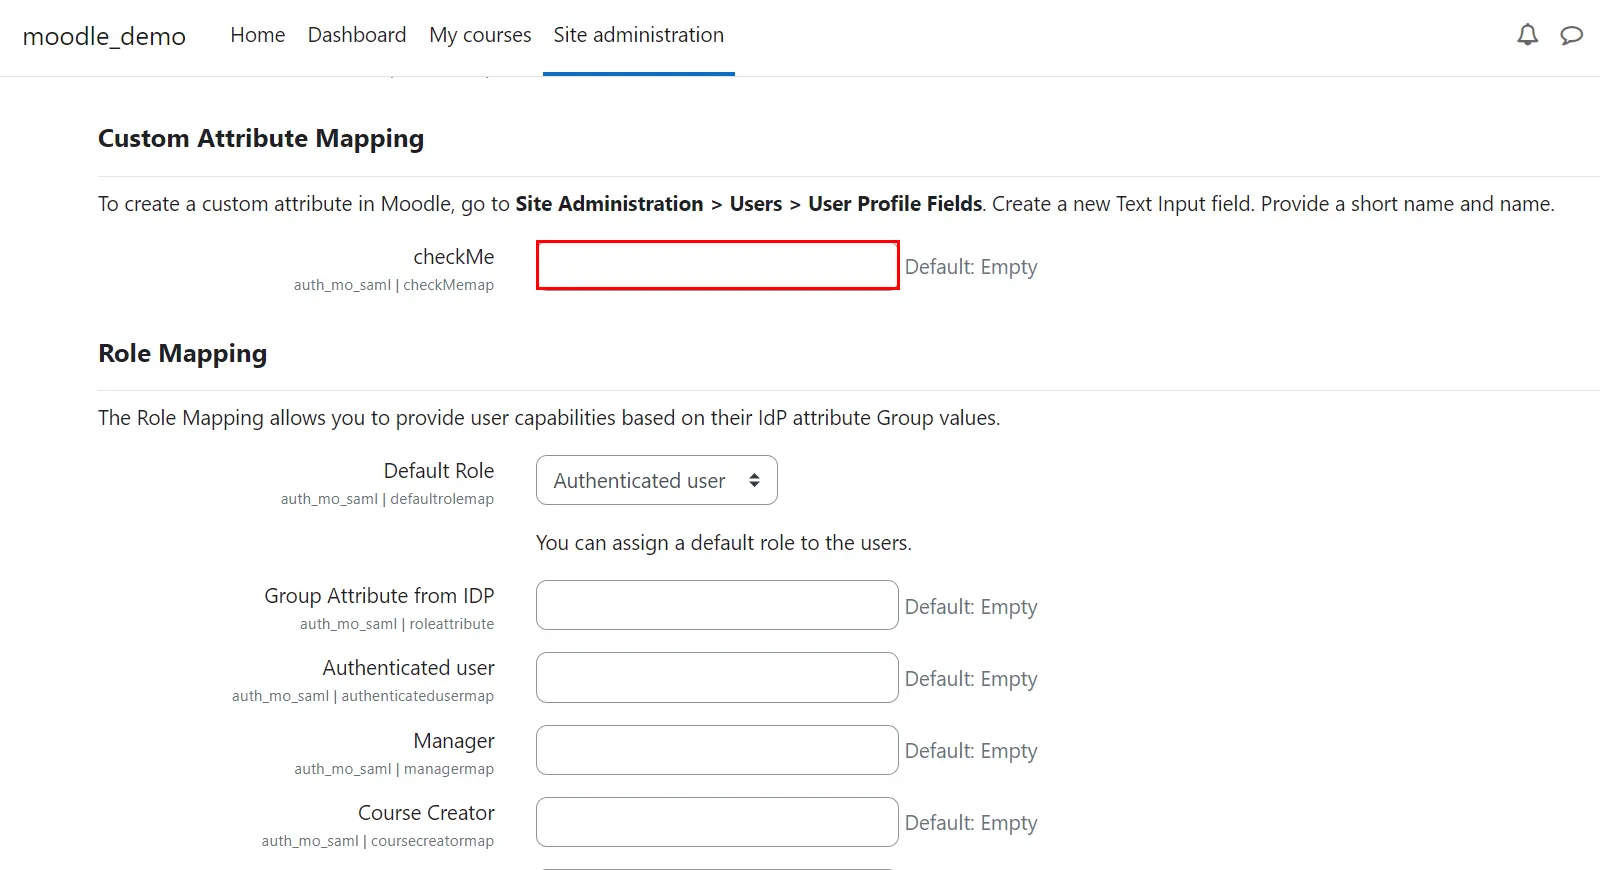
- Scrollen Sie nach unten und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 4: Rollenzuordnung
- Im kostenlosen Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
Hinweis: Neu erstellten Benutzern, die per SSO angelegt werden, werden Rollen zugewiesen. Die Rollen bestehender Moodle-Benutzer bleiben davon unberührt.
- Scrollen Sie nach unten Rollenzuordnung .
- Wählen Sie die Standardrolle aus und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Schritt 4: Rollenzuordnung
Mit dieser Funktion können Sie den Benutzern Rollen zuweisen und verwalten, wenn sie SSO durchführen. Neben den standardmäßigen Moodle-Rollen ist dies auch mit allen benutzerdefinierten Rollen kompatibel.
- Gruppe/Rolle Das Attribut stellt eine Zuordnung für den Feldnamen bereit, der vom IDP gesendete rollenbezogene Informationen enthält und für die Rollenzuordnung verwendet wird.
- Scrollen Sie zum Rollenzuordnung Abschnitt und stellen Sie die Zuordnungen für die jeweiligen Rollen bereit.
- Wähle aus Standardrolle aus der Dropdown-Liste, wenn die Benutzerrolle nicht mit den zugewiesenen Werten übereinstimmt.
- Wenn Sie beispielsweise einen Benutzer haben, dessen Gruppe/Rolle Der Attributwert lautet „idp-teacher“ und Sie möchten ihn dann der Lehrergruppe zuweisen. Geben Sie dazu einfach „idp-teacher“ an Lehrer: Feld des Abschnitts „Rollenzuordnung“.
Hinweis: Sie können mehrere Werte durch ein Semikolon (;) getrennt zuweisen.
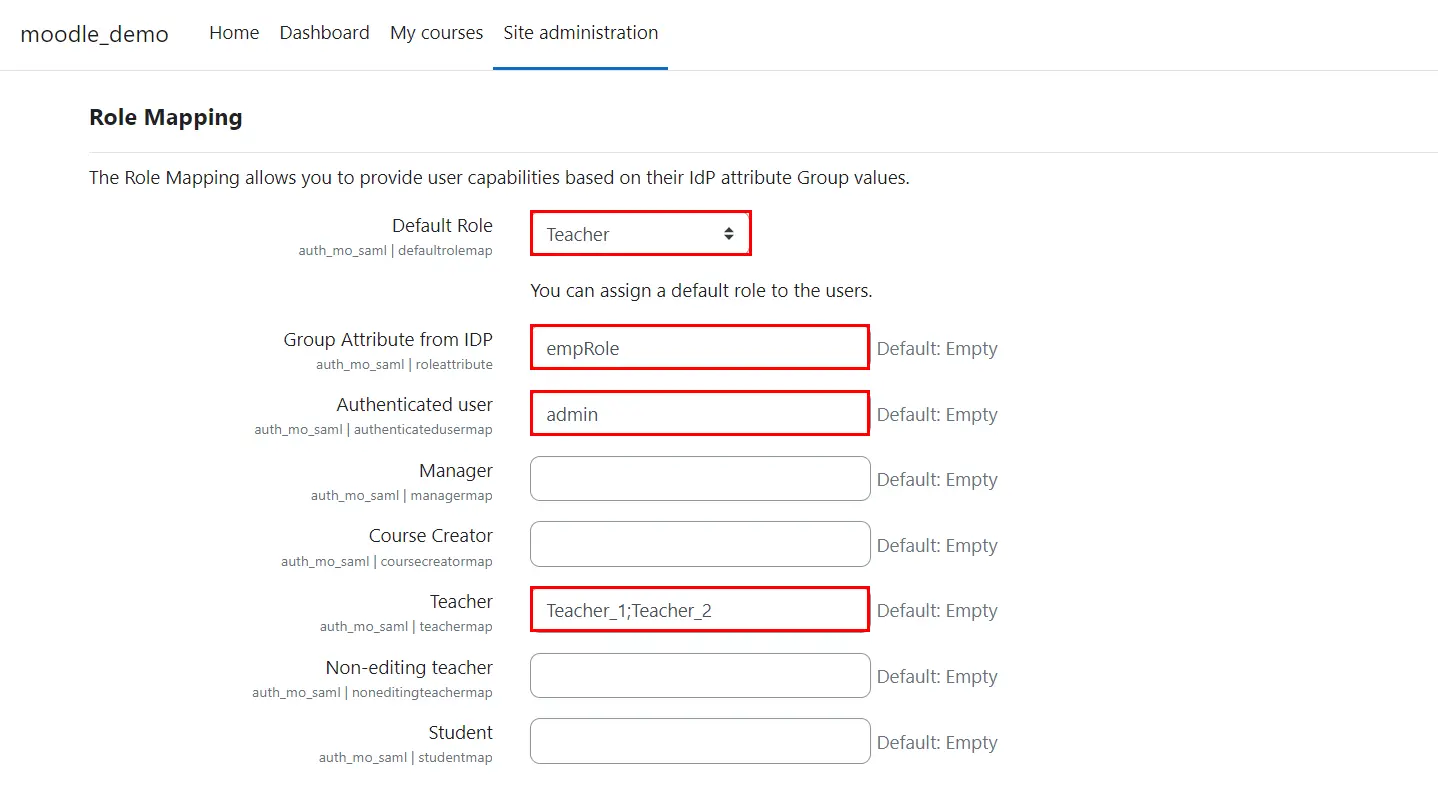
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 5: SSO-Einstellungen
- Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Gehen Sie zur Plugins >> Authentifizierung >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.

Schritt 5: SSO-Einstellungen
Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Site-Administrator >> Plugins >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.
- So aktivieren Sie die automatische Weiterleitung von der Moodle-Anmeldeseite zur WordPress-Site.
- Wählen Ja Wert aus der Dropdown-Liste für Aktivieren Sie die automatische Weiterleitung zum IDP von der Moodle-Anmeldeseite Feld.
- Notieren Backdoor-URL Dies ist nützlich, wenn SSO fehlschlägt.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Sie haben Moodle erfolgreich als SAML SP konfiguriert, um eine ADFS SSO-Anmeldung bei Ihrer Moodle-Site zu erreichen.
Ähnliche Artikel





 Jetzt registrieren




