Moodle SAML Single Sign-On (SSO) mit Bitium als IdP | Bitium SSO-Anmeldung
Übersicht
SAML Single Sign-On (SSO) für Ihre Moodle-Site kann mit unserem miniOrange SAML SSO-Plugin erreicht werden. Unser Plugin ist mit allen SAML-kompatiblen Identitätsanbietern kompatibel. Hier führen wir Sie Schritt für Schritt durch die Konfiguration von Single Sign-On (SSO) zwischen Bitium als Identitätsanbieter (IdP) und Moodle als Dienstanbieter (SP).
Voraussetzungen: Download und Installation
Um Bitium als IdP mit Moodle zu konfigurieren, müssen Sie das miniOrange Moodle SAML 2.0 SSO- Plugin installieren.
Konfigurationsschritte
1. Richten Sie Bitium als IdP ein
Befolgen Sie die folgenden Schritte, um Bitium Manager als IdP zu konfigurieren:
Konfigurieren Sie Bitium als IdP
- Im Plugins Tab scrollen zu Metadaten des Dienstanbieters Im Abschnitt finden Sie die SP-Metadaten wie z SP-Entitäts-ID und ACS-URL (AssertionConsumerService). die zur Konfiguration des Identity Providers erforderlich sind.

- Melden Sie sich als Administrator bei Bitium an.
- Sobald Sie sich bei Ihrem Bitium Admin-Portal angemeldet haben, klicken Sie auf Verwalten Sie Ihre Organisation.
- Klicken Sie auf Apps verwalten.
- Klicken Sie oben rechts auf „Weitere Apps hinzufügen“. Sie sehen ein Suchfeld. Suchen Sie also nach „custom_app“. und fügen Sie die App Ihrem Bitium-Konto hinzu.
- Klicken Sie auf Single Sign-On Registerkarte, und wählen Sie SAML-Authentifizierung.
- Übertragen Sie die folgenden Informationen zur Konfiguration des Add-Ons:
- Entitäts-ID
- Anmelde-URL
- Abmelde-URL
- X.509-Zertifikat
- Metadaten-URL
- Informationen einfügen von Metadaten des Dienstanbieters Registerkarte im Plugin in Bitium.
- Klicken Sie auf Gespeichert im Anwendungsanbieter.
- Klicken Sie auf Änderungen speichern in Bitium.
2. Moodle als SP (Service Provider) konfigurieren
Im miniOrange SAML SSO-Plugin wechseln Sie zum Tab „Plugins“ . Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie die IDP-Name.
- Im Einrichtung des Dienstanbieters Abschnitt wählen Metadaten-URL/XML ab Wählen Sie die Methode aus Dropdown-Liste.
- Kopieren Sie die IdP-Metadaten-URL oder XML-Datei und fügen Sie sie ein IDP-Metadaten-URL/XML Eingabefeld.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. IDP-Name, IDP-Entity-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, wie von Ihrem Identitätsanbieter.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

Schritt 3: Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie die Werte für zu Benutzername und E-Mail as NameID.

Scrollen Sie im miniOrange SAML SSO-Plugin nach unten zum Abschnitt „Dienstanbieter-Einrichtung “. Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie einen beliebigen IDP-Namen an. Zum Beispiel my_IDP.
- Wählen Sie den Wert von Wählen Sie die Methode aus als Metadaten-URL/XML aus der Dropdown-Liste.
- Geben Sie die Metadaten-URL ein als
https://Mietername.b2clogin.com/Tenant-Name.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Hinweis: Sie müssen den Mandantennamen in der obigen URL durch den Azure B2C-Mandantennamen ersetzen.

- Scrolle nach unten und klicke auf Änderungen speichern .
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IdP-Entitäts-ID oder -Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihnen bereitgestellt Identitätsanbieter.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.
Schritt 3: Attributzuordnung
Grundlegende Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie Folgendes zu E-Mail und Benutzername Attribut.
- Zusätzlich können Benutzerattribute abgebildet werden (z.B Vorname und Familienname, Nachname).
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Benutzerdefinierte Attributzuordnung
Mit dieser Funktion können Sie vom IDP gesendete benutzerdefinierte Attribute den Moodle-Attributen zuordnen.
- Um ein benutzerdefiniertes Attribut zu erstellen, navigieren Sie zu Site-Administration >> Benutzer >> Benutzerprofilfelder im Plugin.
- Klicken Sie auf Erstellen Sie ein neues Profilfeld , wählen Sie den Attributtyp aus der Dropdown-Liste aus und geben Sie die Werte in die erforderlichen Felder ein.

- Weisen Sie dem erstellten benutzerdefinierten Attribut den gewünschten Wert zu.
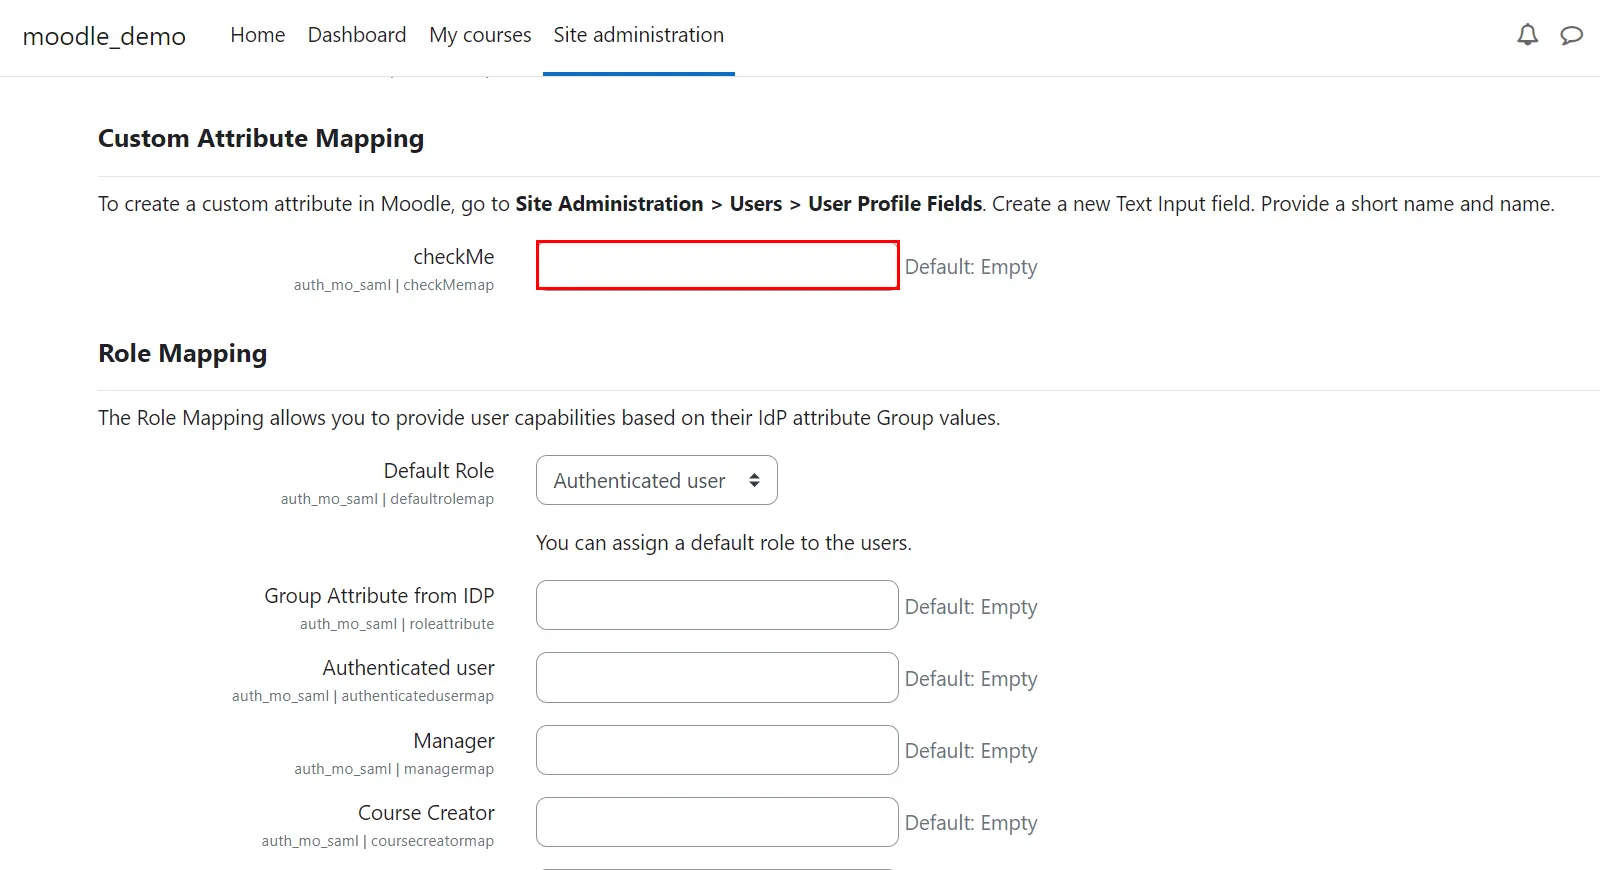
- Scrollen Sie nach unten und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 4: Rollenzuordnung
- Im kostenlosen Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
Hinweis: Neu erstellten Benutzern, die per SSO angelegt werden, werden Rollen zugewiesen. Die Rollen bestehender Moodle-Benutzer bleiben davon unberührt.
- Scrollen Sie nach unten Rollenzuordnung .
- Wählen Sie die Standardrolle aus und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Schritt 4: Rollenzuordnung
Mit dieser Funktion können Sie den Benutzern Rollen zuweisen und verwalten, wenn sie SSO durchführen. Neben den standardmäßigen Moodle-Rollen ist dies auch mit allen benutzerdefinierten Rollen kompatibel.
- Gruppe/Rolle Das Attribut stellt eine Zuordnung für den Feldnamen bereit, der vom IDP gesendete rollenbezogene Informationen enthält und für die Rollenzuordnung verwendet wird.
- Scrollen Sie zum Rollenzuordnung Abschnitt und stellen Sie die Zuordnungen für die jeweiligen Rollen bereit.
- Wähle aus Standardrolle aus der Dropdown-Liste, wenn die Benutzerrolle nicht mit den zugewiesenen Werten übereinstimmt.
- Wenn Sie beispielsweise einen Benutzer haben, dessen Gruppe/Rolle Der Attributwert lautet „idp-teacher“ und Sie möchten ihn dann der Lehrergruppe zuweisen. Geben Sie dazu einfach „idp-teacher“ an Lehrer: Feld des Abschnitts „Rollenzuordnung“.
Hinweis: Sie können mehrere Werte durch ein Semikolon (;) getrennt zuweisen.
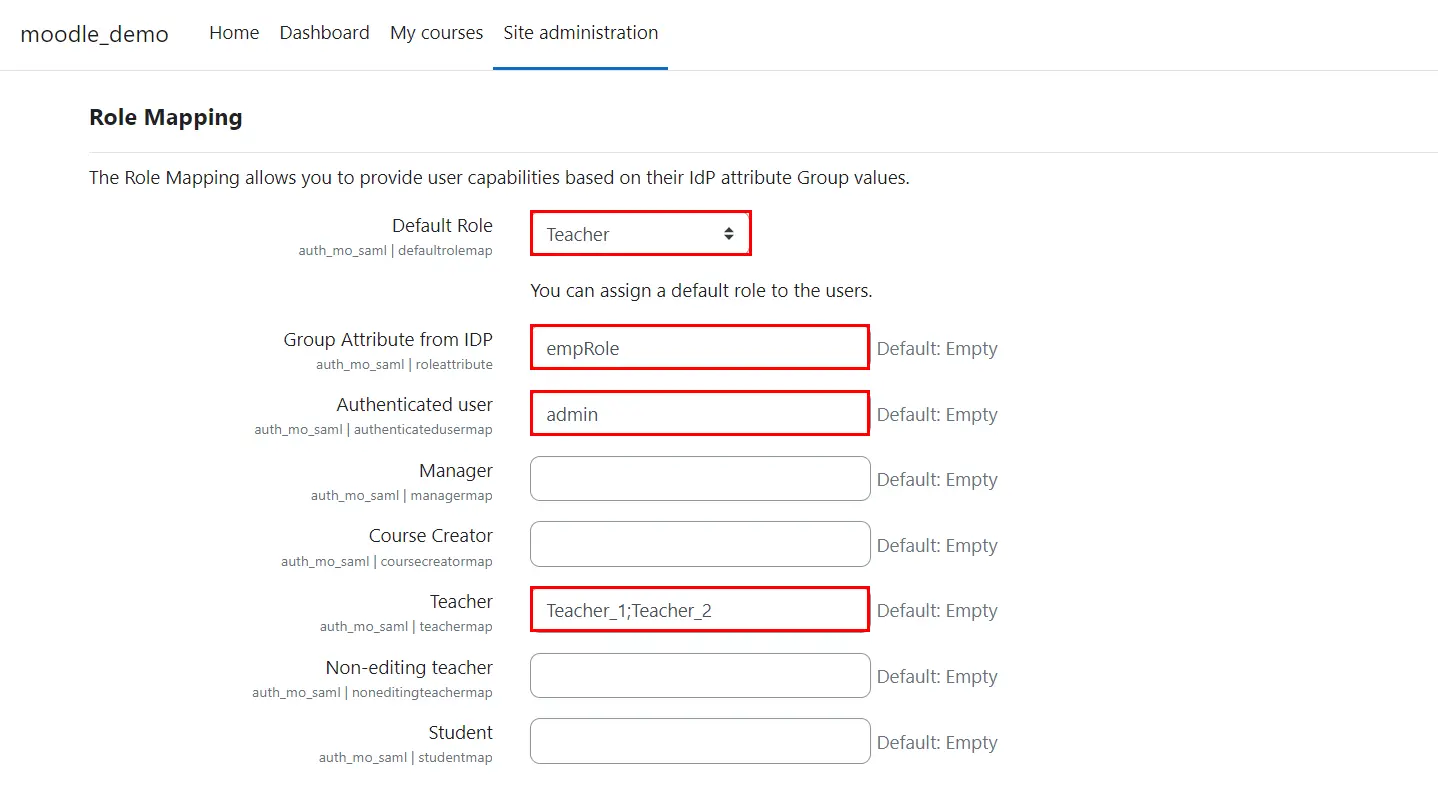
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 5: SSO-Einstellungen
- Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Gehen Sie zur Plugins >> Authentifizierung >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.

Schritt 5: SSO-Einstellungen
Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Site-Administrator >> Plugins >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.
- So aktivieren Sie die automatische Weiterleitung von der Moodle-Anmeldeseite zur WordPress-Site.
- Wählen Ja Wert aus der Dropdown-Liste für Aktivieren Sie die automatische Weiterleitung zum IDP von der Moodle-Anmeldeseite Feld.
- Notieren Backdoor-URL Dies ist nützlich, wenn SSO fehlschlägt.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Sie haben Moodle erfolgreich als SAML SP konfiguriert, um die Bitium SSO-Anmeldung bei Ihrer Moodle-Site zu erreichen.
Ähnliche Artikel





 Jetzt registrieren




