
Moodle SAML Single Sign-On (SSO) mit Keycloak als IdP | Keycloak SSO-Anmeldung
Übersicht
SAML Single Sign-On (SSO) für Ihre Moodle-Site kann mit unserem miniOrange SAML SSO-Plugin erreicht werden. Unser Plugin ist mit allen SAML-kompatiblen Identitätsanbietern kompatibel. Hier gehen wir eine Schritt-für-Schritt-Anleitung durch, um Single Sign-On (SSO) zwischen Keycloak als Identitätsanbieter (IdP) und Moodle als Dienstanbieter (SP) zu konfigurieren.



Voraussetzungen: Download und Installation
Um Keycloak als Identitätsanbieter (IdP) mit Moodle zu konfigurieren, müssen Sie das miniOrange Moodle SAML 2.0 SSO- Plugin installieren.
Konfigurationsschritte
1. Richten Sie Keycloak als IdP ein
Befolgen Sie die folgenden Schritte, um Keycloak als Identitätsanbieter zu konfigurieren:
Konfigurieren Sie Keycloak als IdP
- Version 18 und niedriger
- Version 19 und höher
- Im WordPress-Plugin miniOrange SAML SP SSO navigieren Sie zum Tab „SP (Service Provider) Metadata“. Hier finden Sie die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die für die Konfiguration von Keycloak als IdP (Identity Provider) erforderlich sind.

- In deinem Schlüsselumhang Administrator Wählen Sie in der Konsole den Bereich aus, den Sie verwenden möchten.
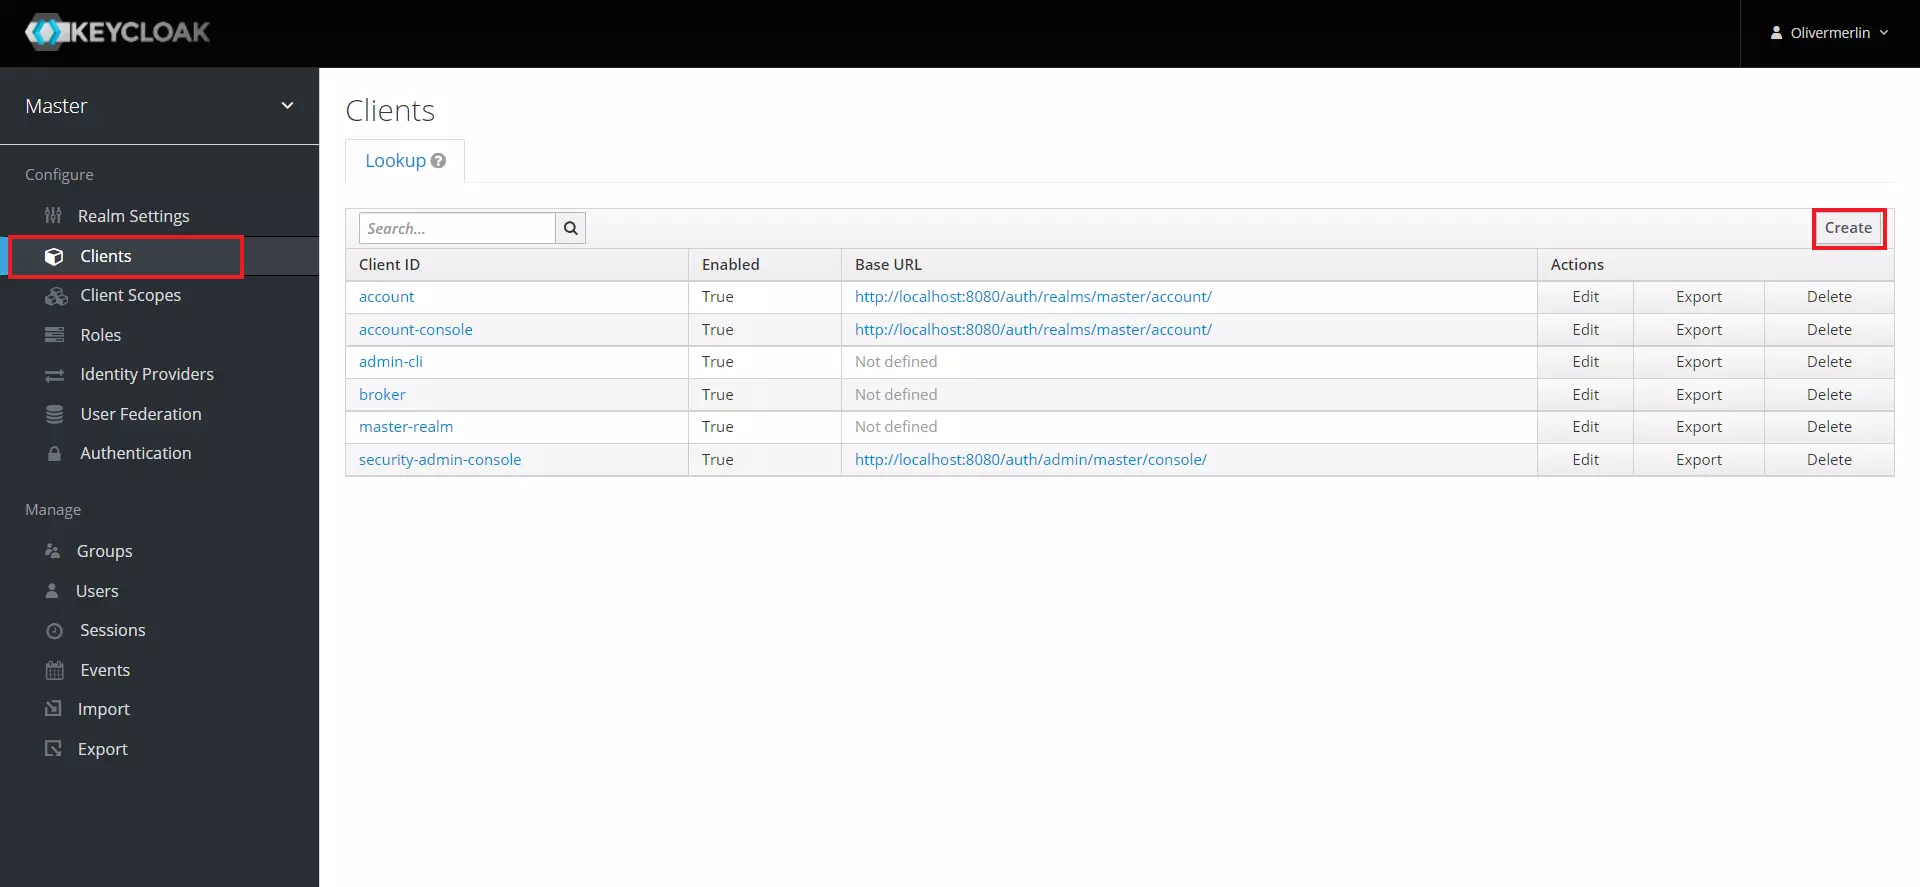
- Klicken Sie auf Kunden aus dem linken Menü und klicken Sie dann auf Erschaffung Schaltfläche, um einen neuen Client/eine neue Anwendung zu erstellen.
- Enter SP-EntityID / Aussteller wie die Kunden-ID aus der Registerkarte „Service Provider Metadata“ und wählen Sie SAML wie die Client-Protokoll.
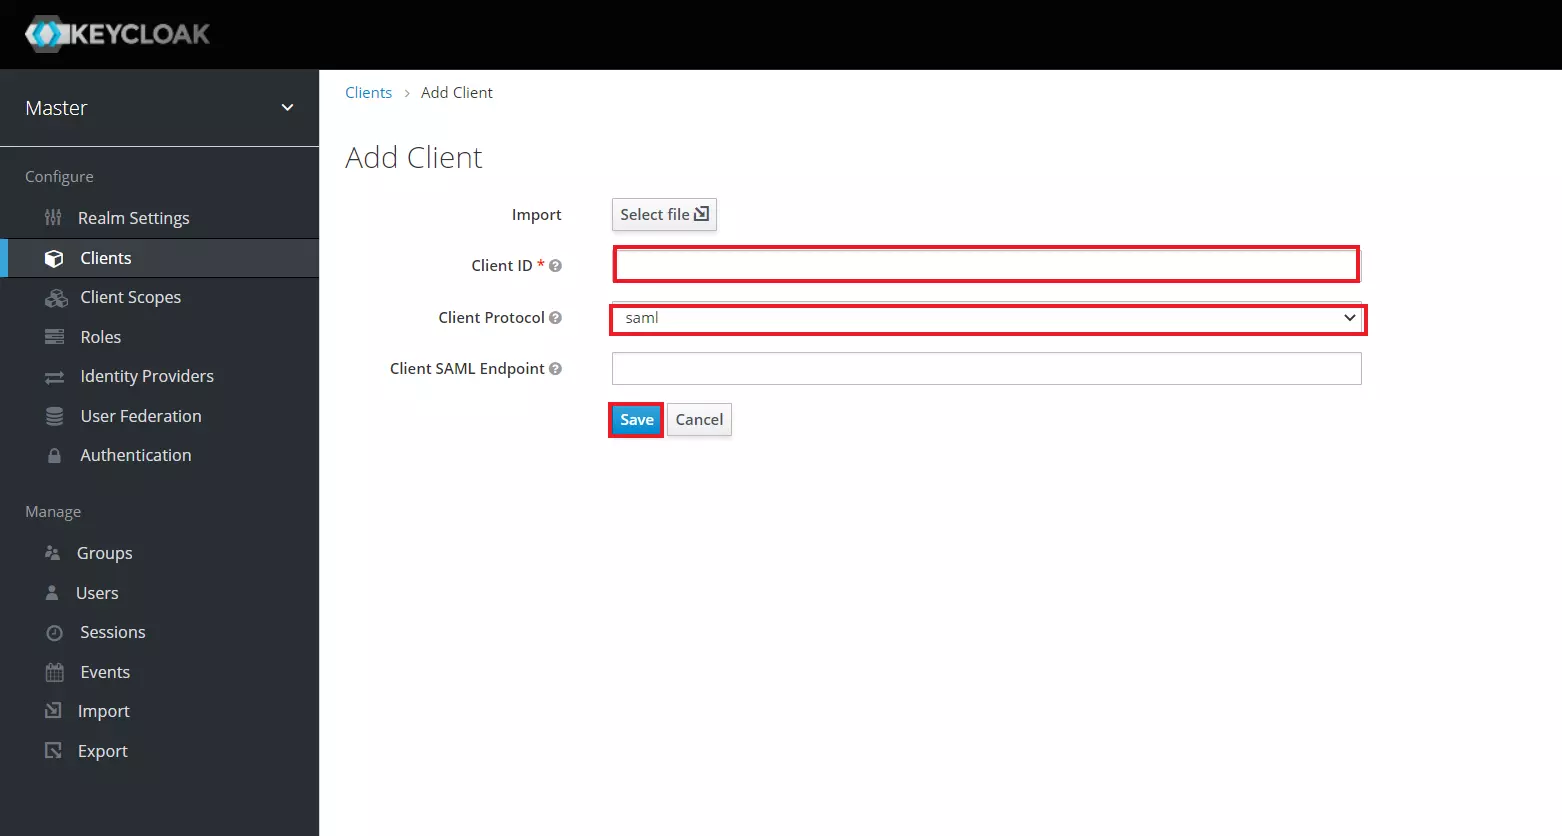
- Klicken Sie nun auf Gespeichert.
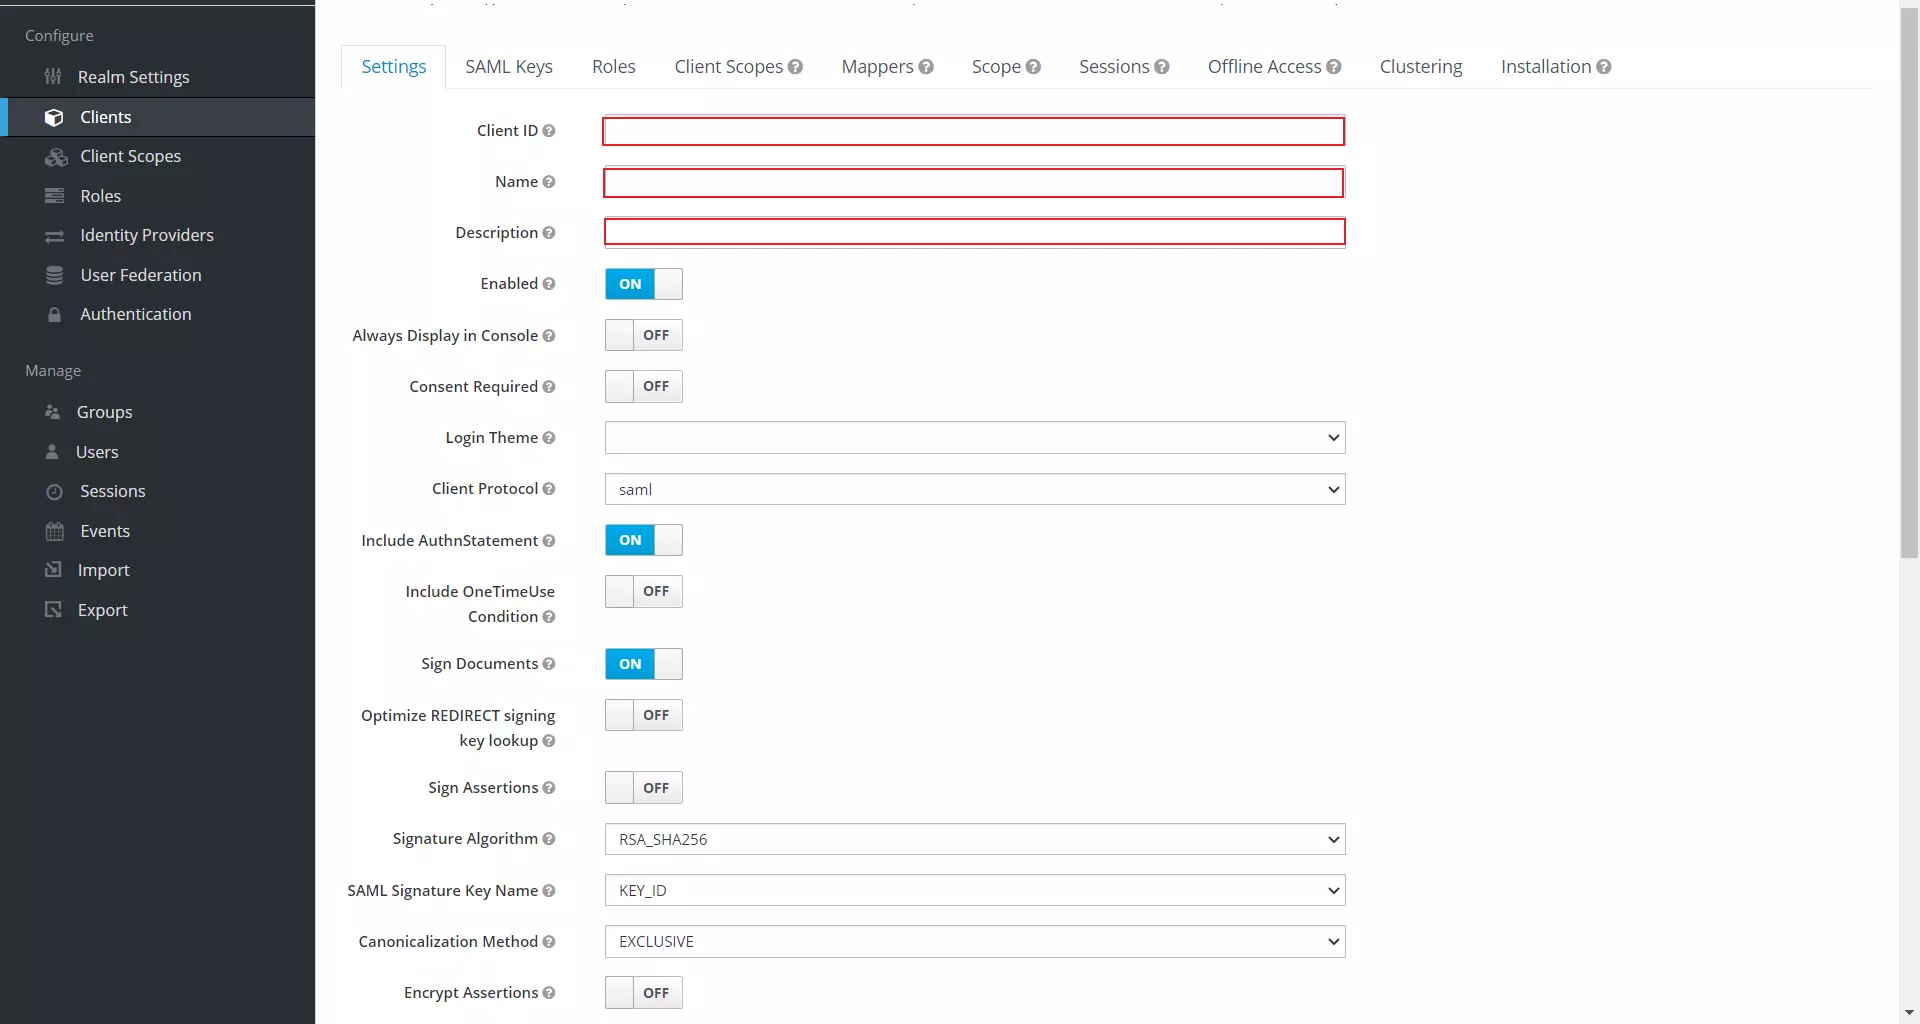
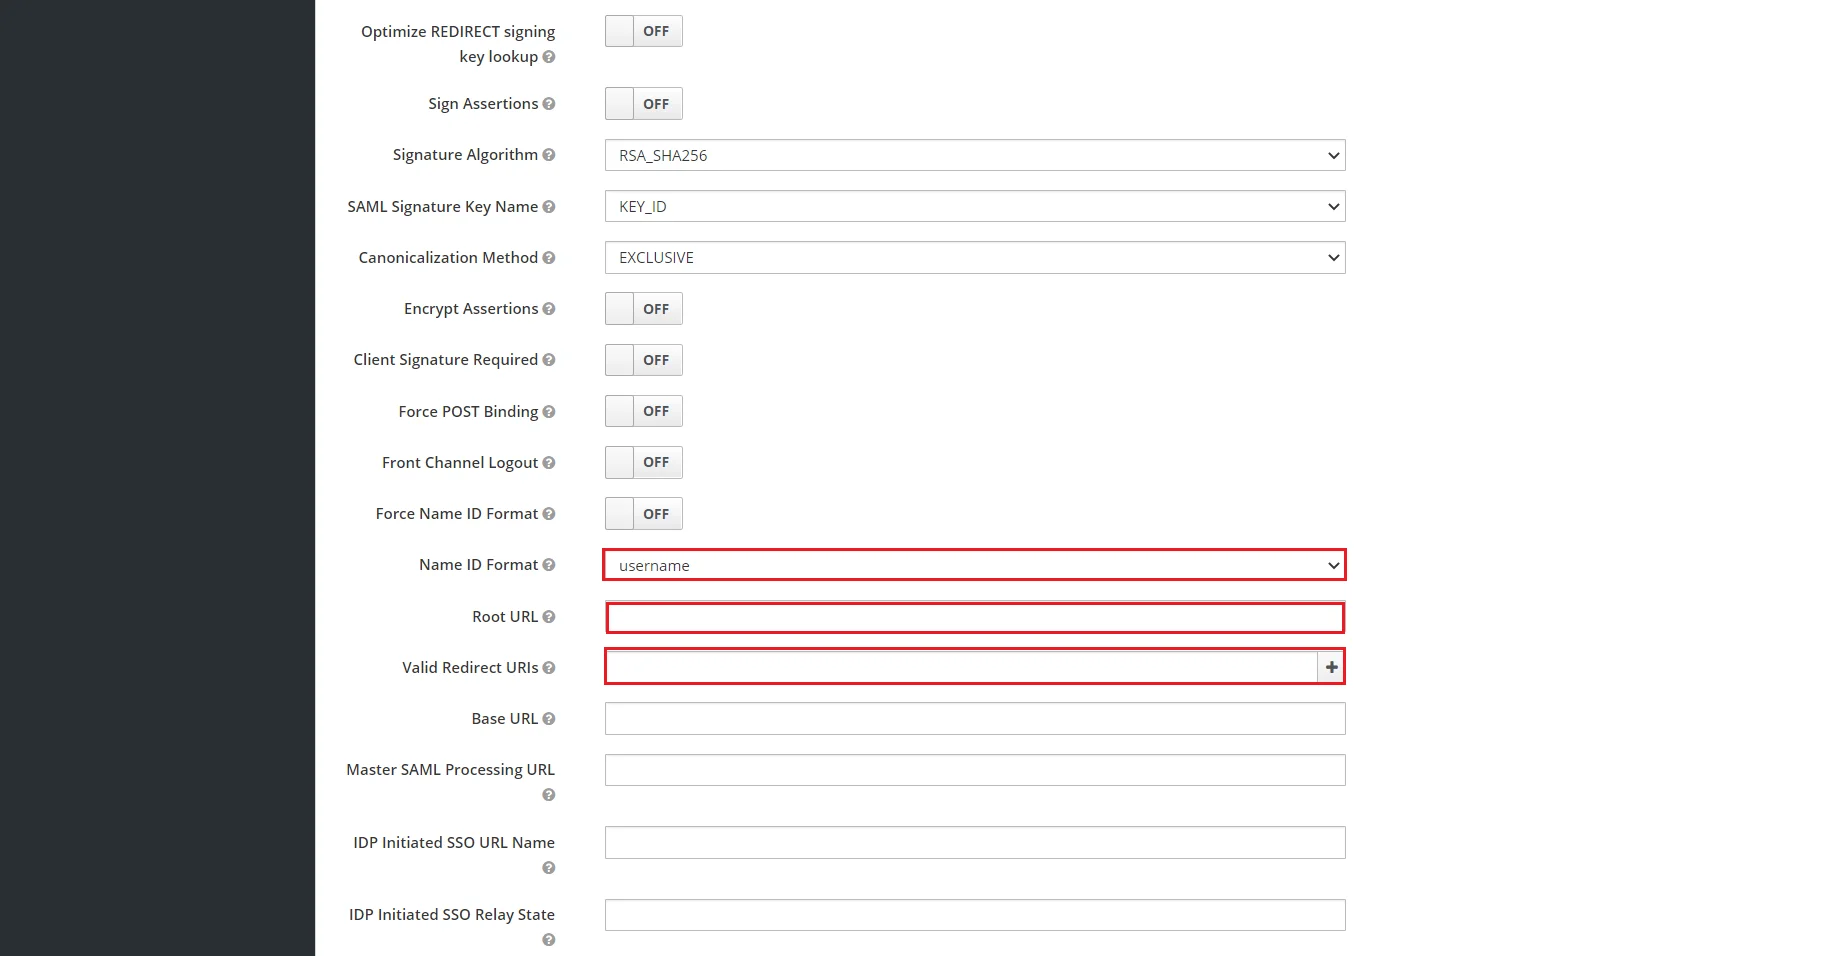
- Konfigurieren Sie Keycloak, indem Sie die erforderlichen Details angeben:
| Kunden-ID | Das SP-EntityID / Aussteller über die Registerkarte „Service Provider Metadata“ des Plugins |
| Name | Geben Sie einen Namen für diesen Client ein |
| Beschreibung | Geben Sie eine Beschreibung an |
| Unterschrift des Kunden erforderlich | OFF |
| POST-Bindung erzwingen | OFF |
| Namens-ID-Format erzwingen | OFF |
| Namens-ID-Format | |
| Root-URL | Lassen Sie das Feld leer oder geben Sie die Basis-URL auf der Registerkarte „Dienstanbieter-Metadaten“ an |
| Gültige Weiterleitungs-URIs | Das ACS-URL (Assertion Consumer Service). über die Registerkarte „Service Provider Metadata“ des Plugins |
- Der Feinkörnige SAML-Endpunktkonfiguration, Geben Sie die folgenden Details ein:
| Assertion Consumer Service POST-Bindungs-URL | Das ACS-URL (Assertion Consumer Service). über die Registerkarte „Service Provider Metadata“ des Plugins |
| URL der Abmeldedienst-Umleitungsbindung (Optional) | Das Einzelne Abmelde-URL über die Registerkarte „Dienstanbieter-Metadaten“ des Plugins |
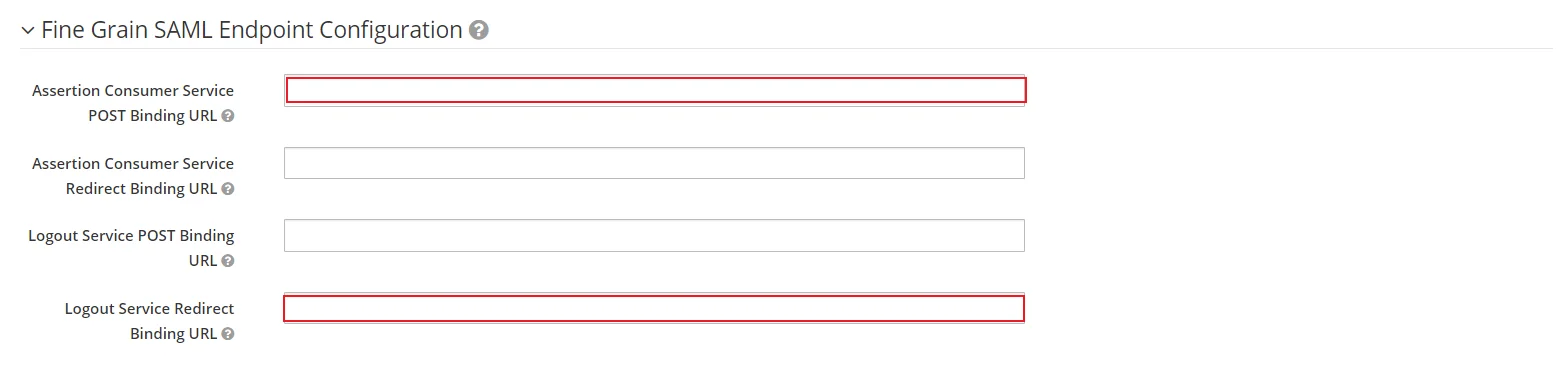
- Klicken Sie auf Gespeichert.
Mapper hinzufügen
- Navigieren Registerkarte „Mapper“. und klicken Sie auf Integriertes hinzufügen .
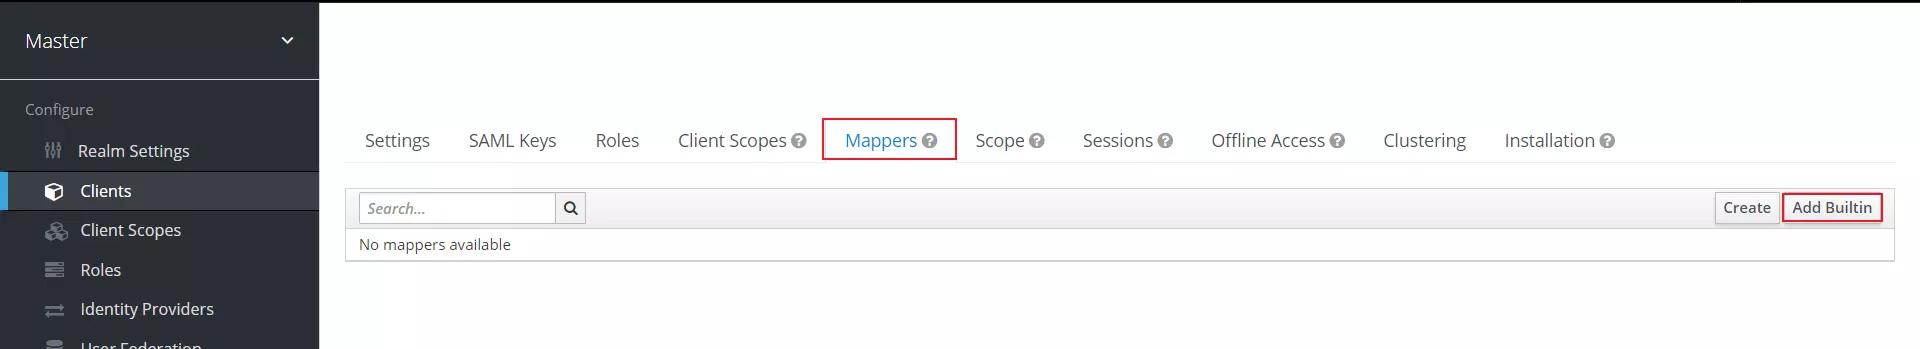
- Aktivieren Sie die Kontrollkästchen von X500-Vorname, X500 Nachname und X500-E-Mail Attribute.
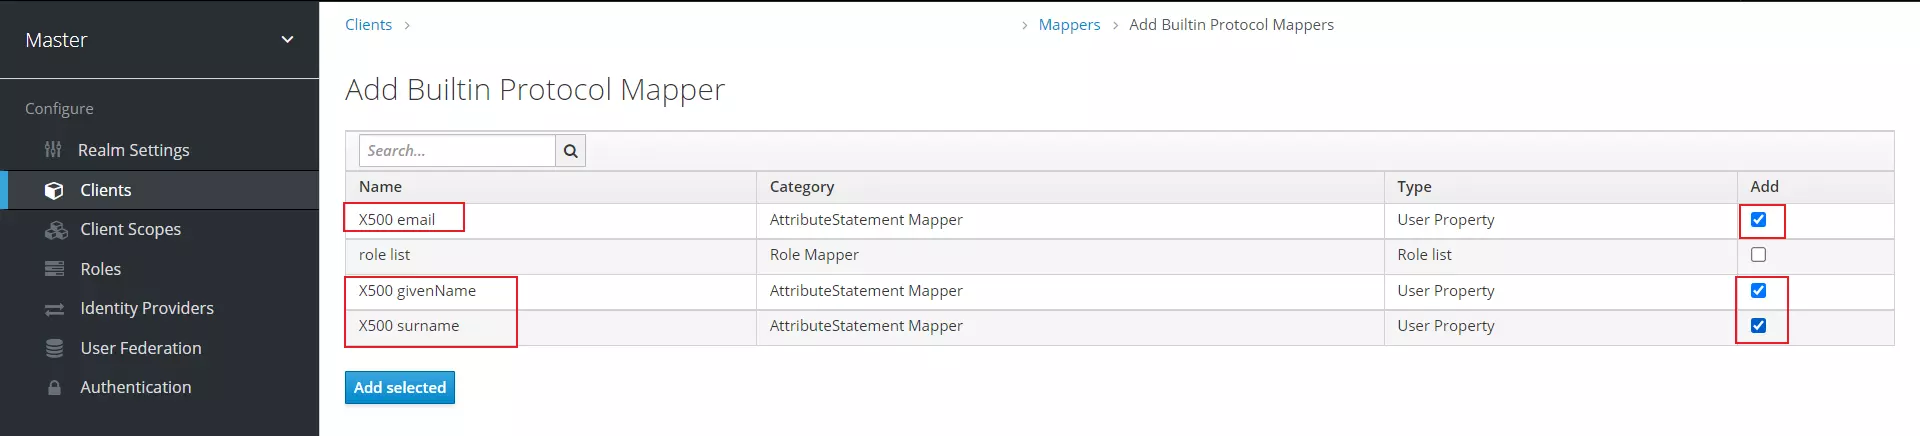
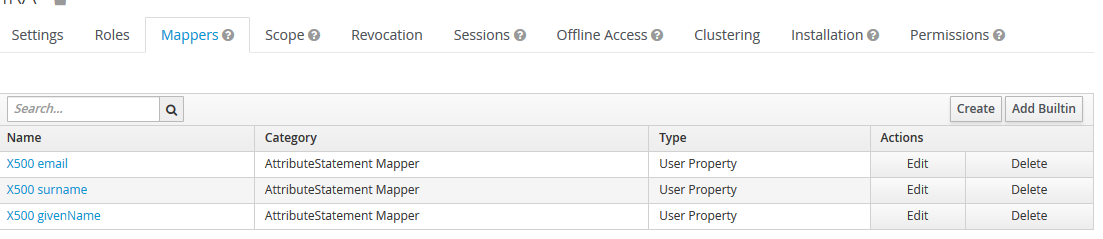
- Klicken Sie auf Auswahl hinzufügen Taste. Unten sehen Sie die hinzugefügten Zuordnungen.
Installationsdatei herunterladen
- Navigieren Realm-Einstellungen, Klicken Sie auf Metadaten des SAML 2.0-Identitätsanbieters als Endpunkte in der erwähnt Registerkarte "Allgemein".
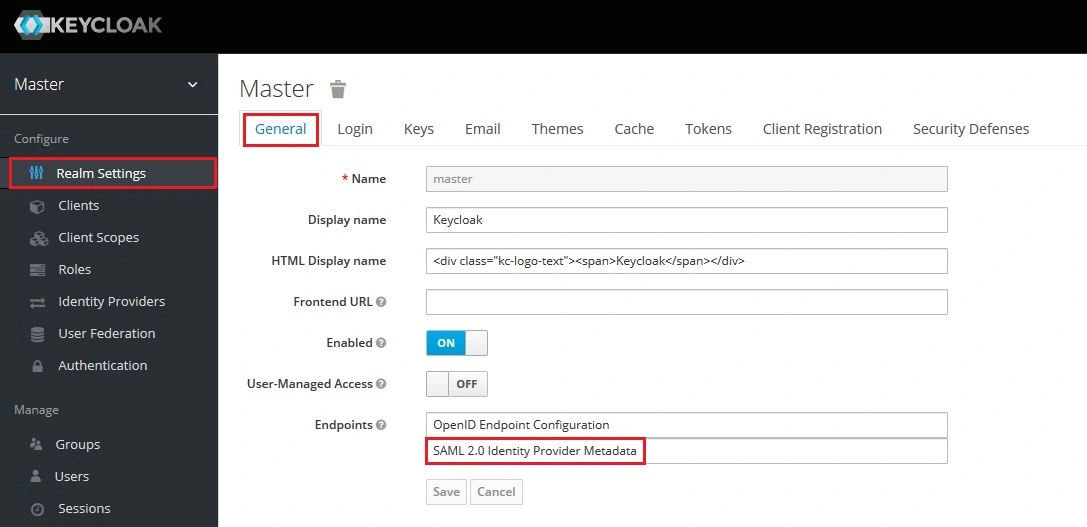
- Notieren Sie sich die URL und halten Sie sie griffbereit. Das wird Ihnen das bieten Endpunkte erforderlich, um das Plugin zu konfigurieren.
Sie haben Keycloak erfolgreich als SAML IdP (Identity Provider) konfiguriert, um Keycloak SSO für WordPress zu erreichen und so ein sicheres Login auf Ihrer WordPress (WP)-Website zu gewährleisten.
- Im WordPress-Plugin miniOrange SAML SP SSO finden Sie im Abschnitt „Metadaten des Dienstanbieters“ die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die für die Konfiguration von Keycloak als Identitätsanbieter erforderlich sind.
- In deinem Schlüsselumhang Administrator Wählen Sie in der Konsole den Bereich aus, den Sie verwenden möchten.
- Klicken Sie auf Kunden aus dem linken Menü und klicken Sie dann auf Client erstellen Schaltfläche, um einen neuen Client/eine neue Anwendung zu erstellen.
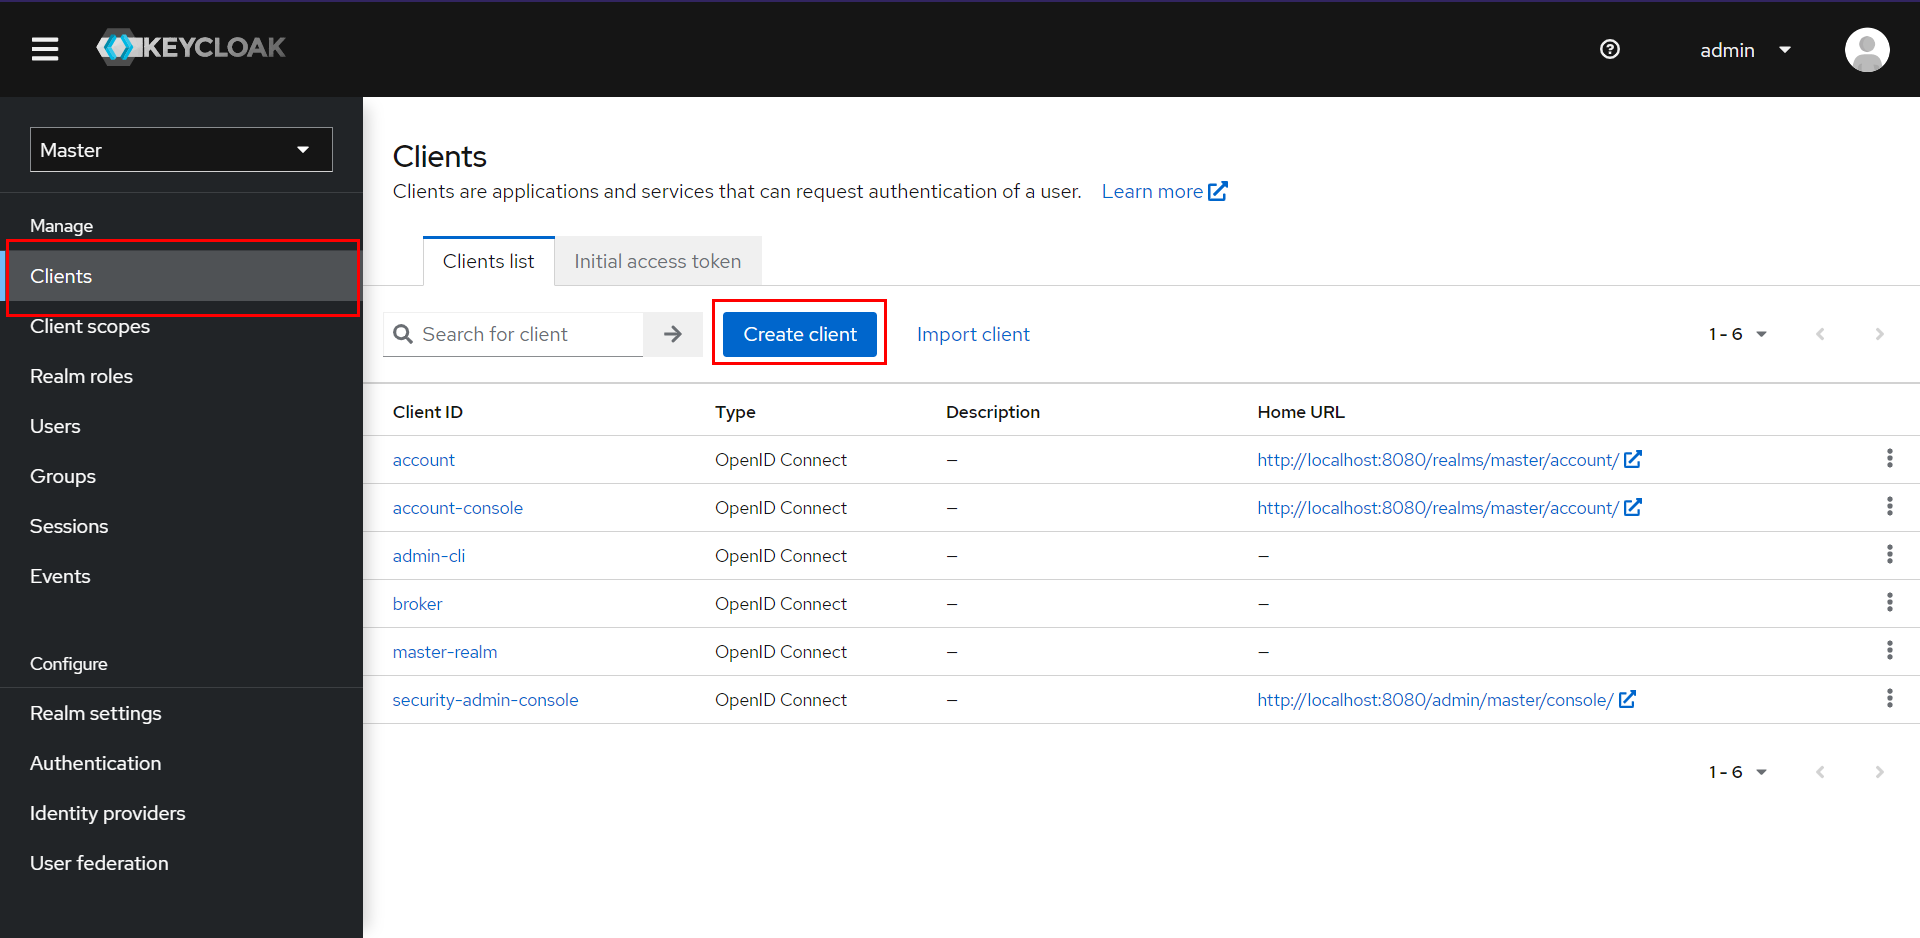
- Auswählen SAML as Kundentyp, Eingeben SP-EntityID / Aussteller wie die Kunden-ID Geben Sie auf der Registerkarte „Metadaten des Dienstanbieters“ den Namen Ihrer Anwendung und eine Beschreibung ein.
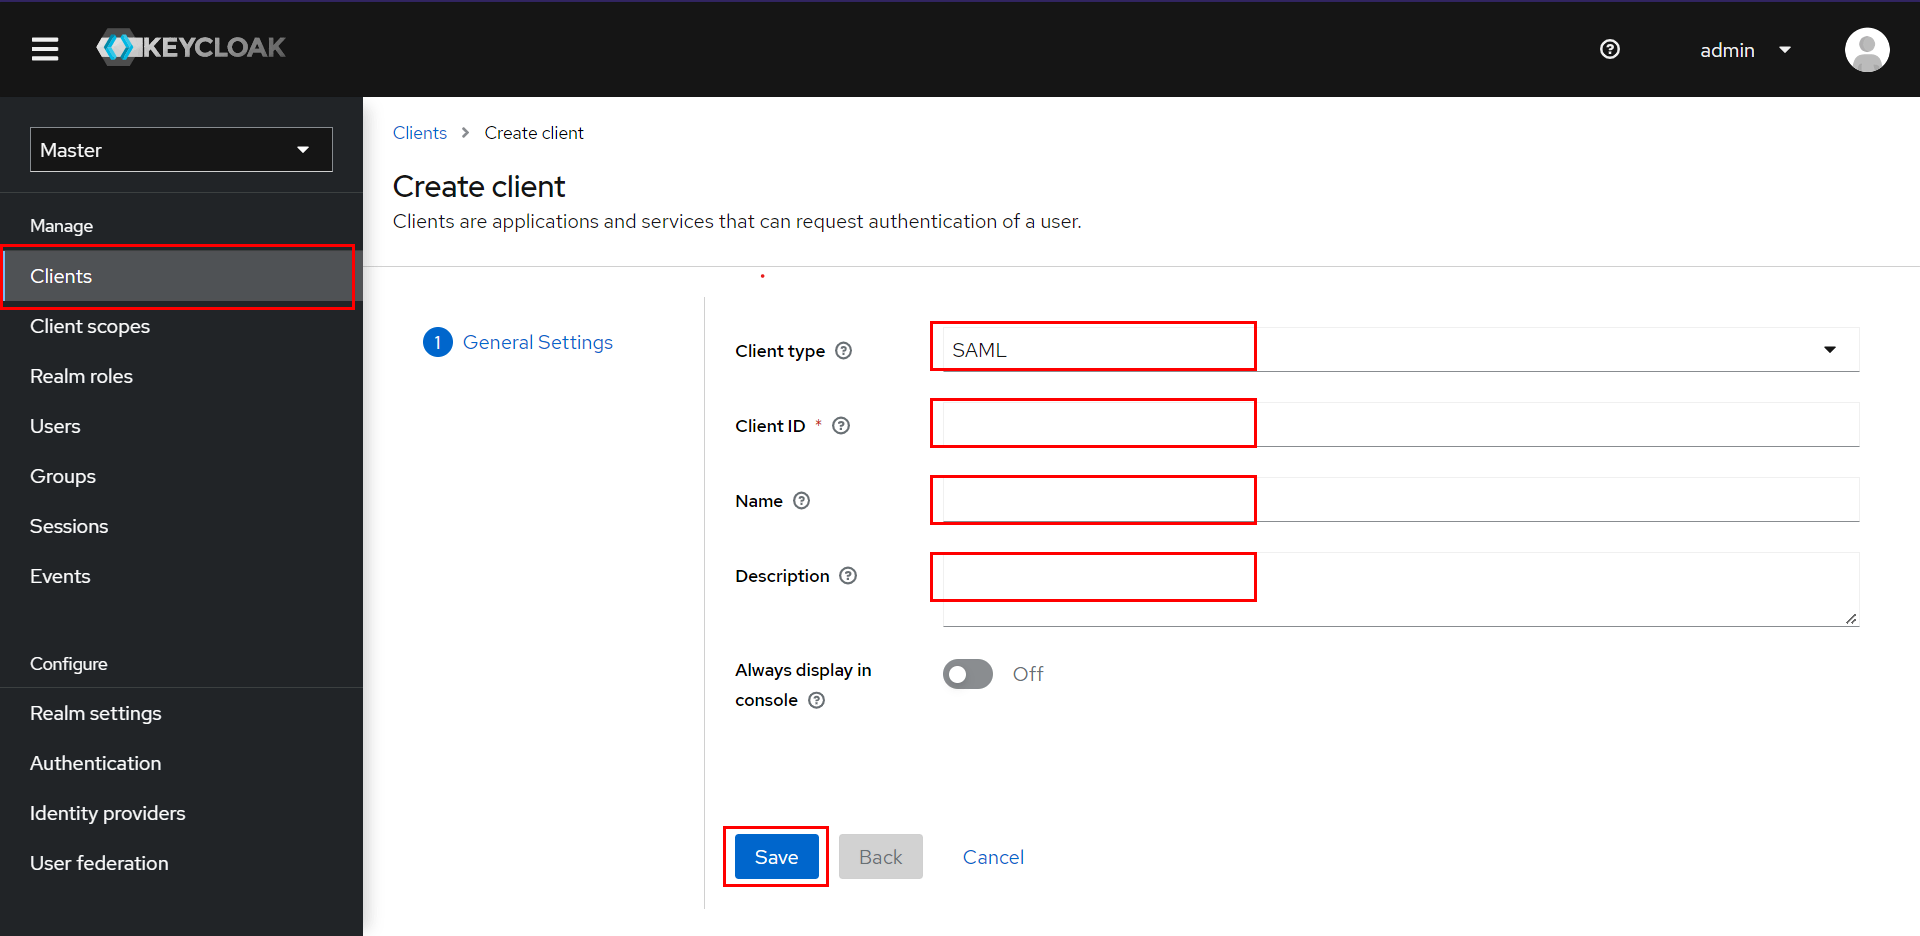
- Klicken Sie nun auf Gespeichert.
- Konfigurieren Sie Keycloak, indem Sie die erforderlichen Details angeben:
| Kunden-ID | Das SP-EntityID / Aussteller über die Registerkarte „Service Provider Metadata“ des Plugins |
| Name | Geben Sie einen Namen für diesen Client ein |
| Beschreibung | Geben Sie eine Beschreibung an |
| Unterschrift des Kunden erforderlich | OFF |
| POST-Bindung erzwingen | OFF |
| Namens-ID-Format erzwingen | OFF |
| Namens-ID-Format | |
| Root-URL | Lassen Sie das Feld leer oder geben Sie die Basis-URL auf der Registerkarte „Dienstanbieter-Metadaten“ an |
| Gültige Weiterleitungs-URIs | Das ACS-URL (Assertion Consumer Service). über die Registerkarte „Service Provider Metadata“ des Plugins |
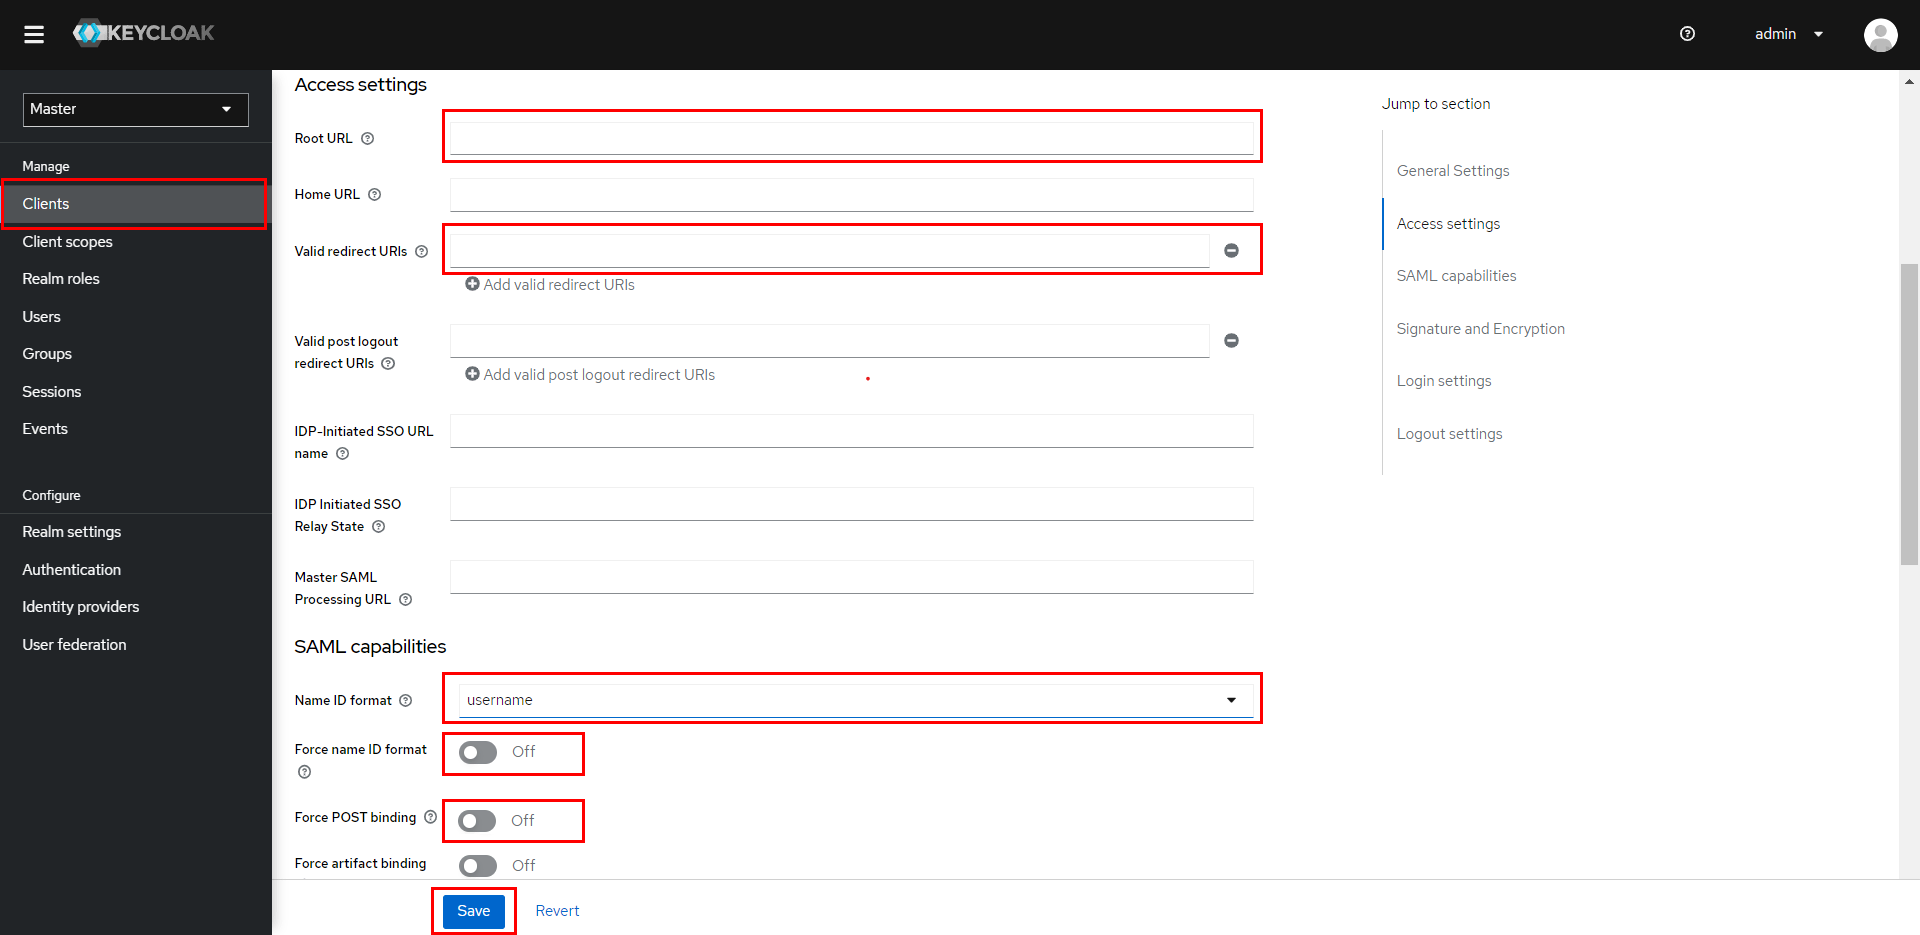
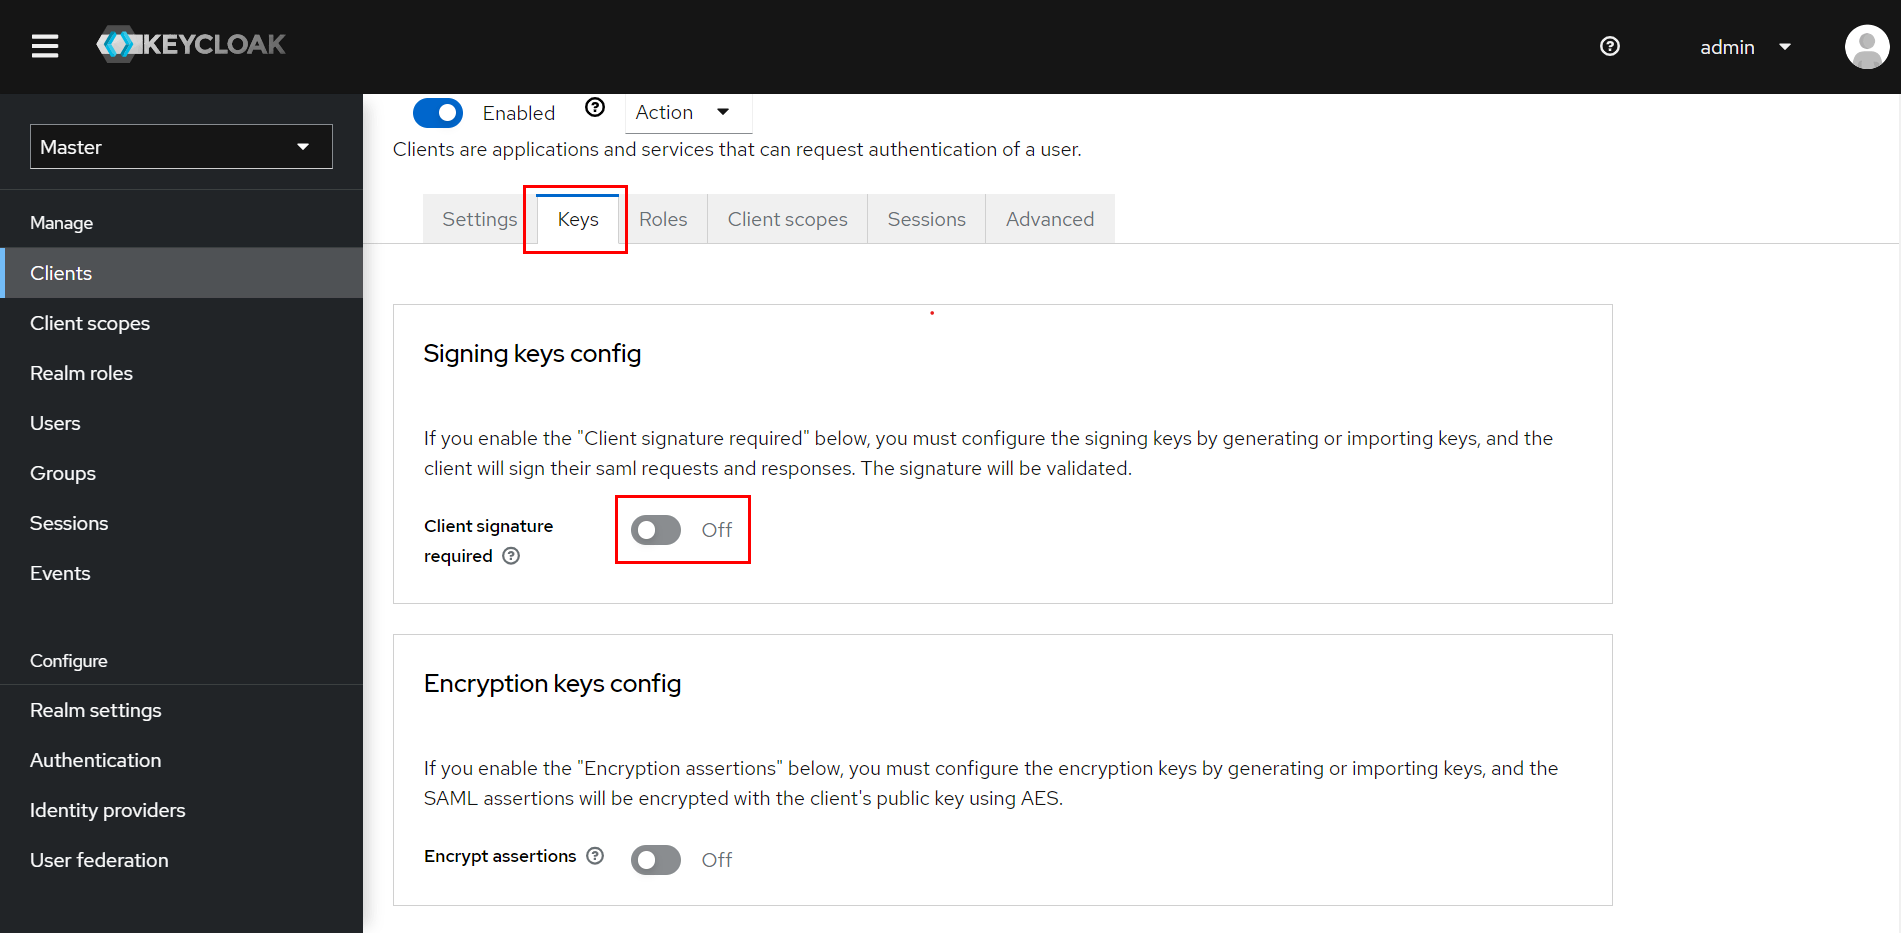
- Klicken Sie nun auf Gespeichert.
- In Erweitert Registerkarte, unter Feinkörnige SAML-Endpunktkonfiguration, Geben Sie die folgenden Details ein:
| Assertion Consumer Service POST-Bindungs-URL | Das ACS-URL (Assertion Consumer Service). über die Registerkarte „Service Provider Metadata“ des Plugins |
| URL der Abmeldedienst-Umleitungsbindung (Optional) | Das Einzelne Abmelde-URL über die Registerkarte „Dienstanbieter-Metadaten“ des Plugins |
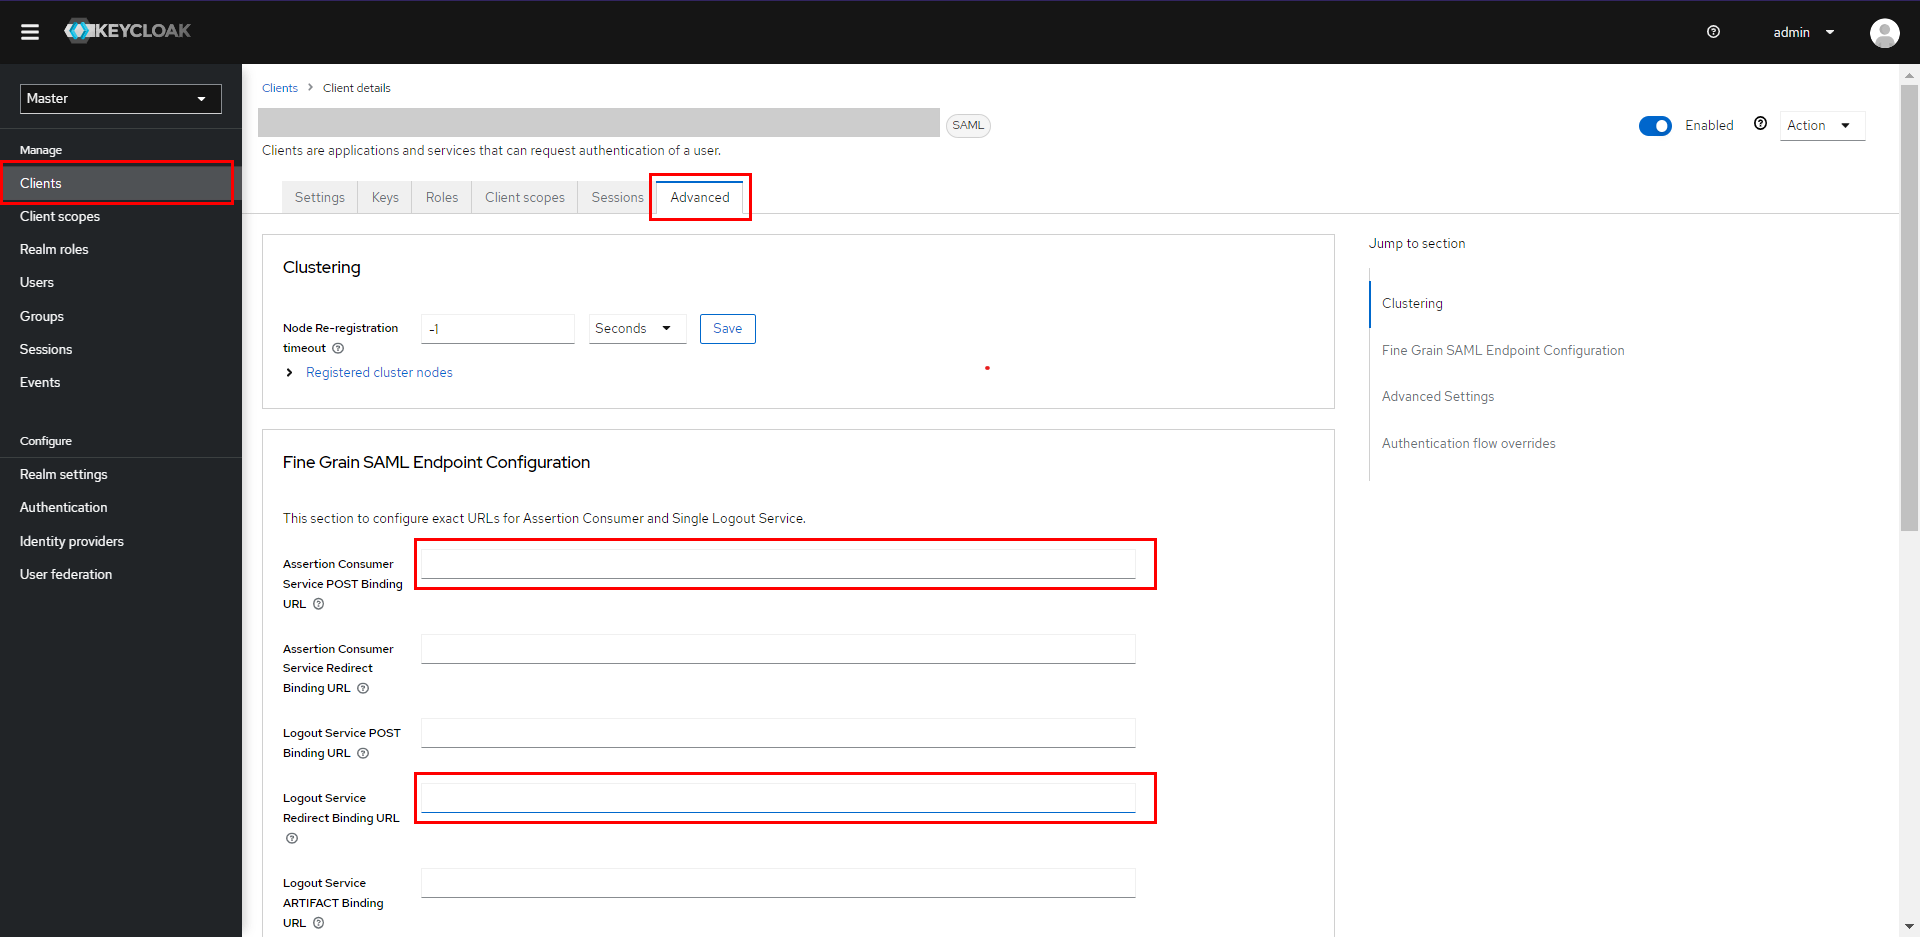
- Klicken Sie auf Gespeichert.
Mapper hinzufügen
- In Clientbereiche Klicken Sie auf der Registerkarte auf Ihre Bewerbung.
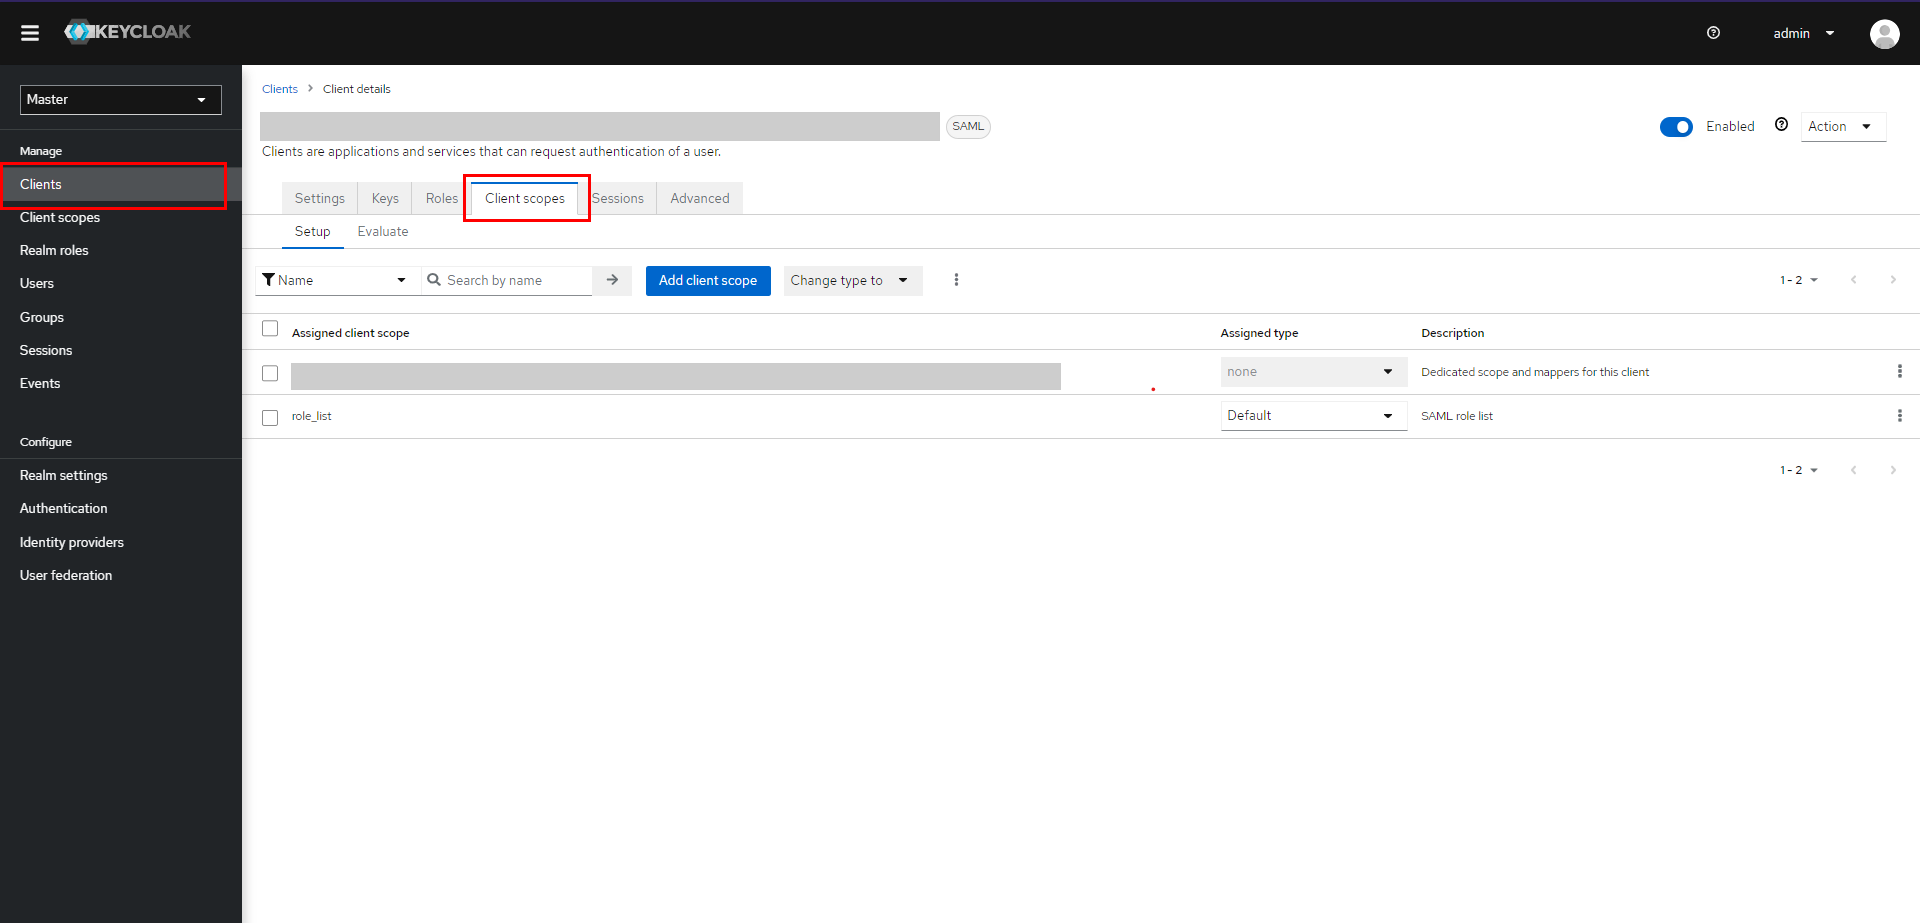
- Klicken Sie auf Vordefinierten Mapper hinzufügen.
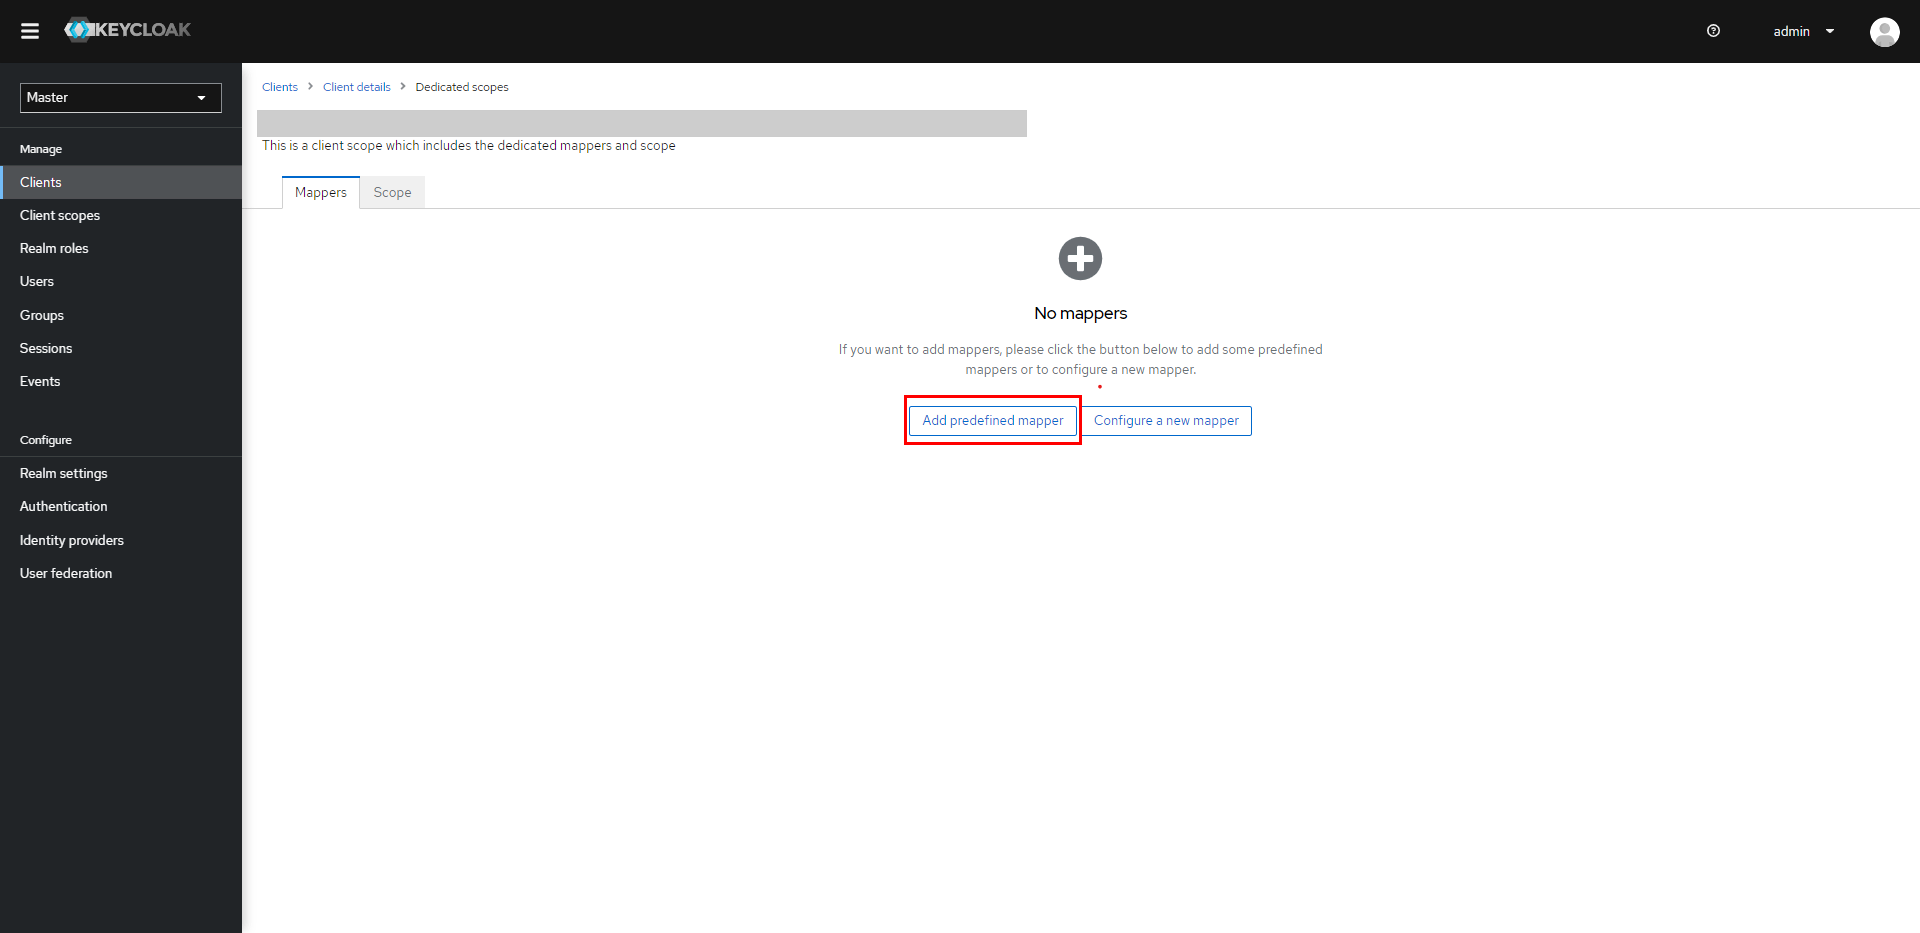
- Aktivieren Sie die Kontrollkästchen von X500-Vorname, X500 Nachname und X500-E-Mail Attribute.
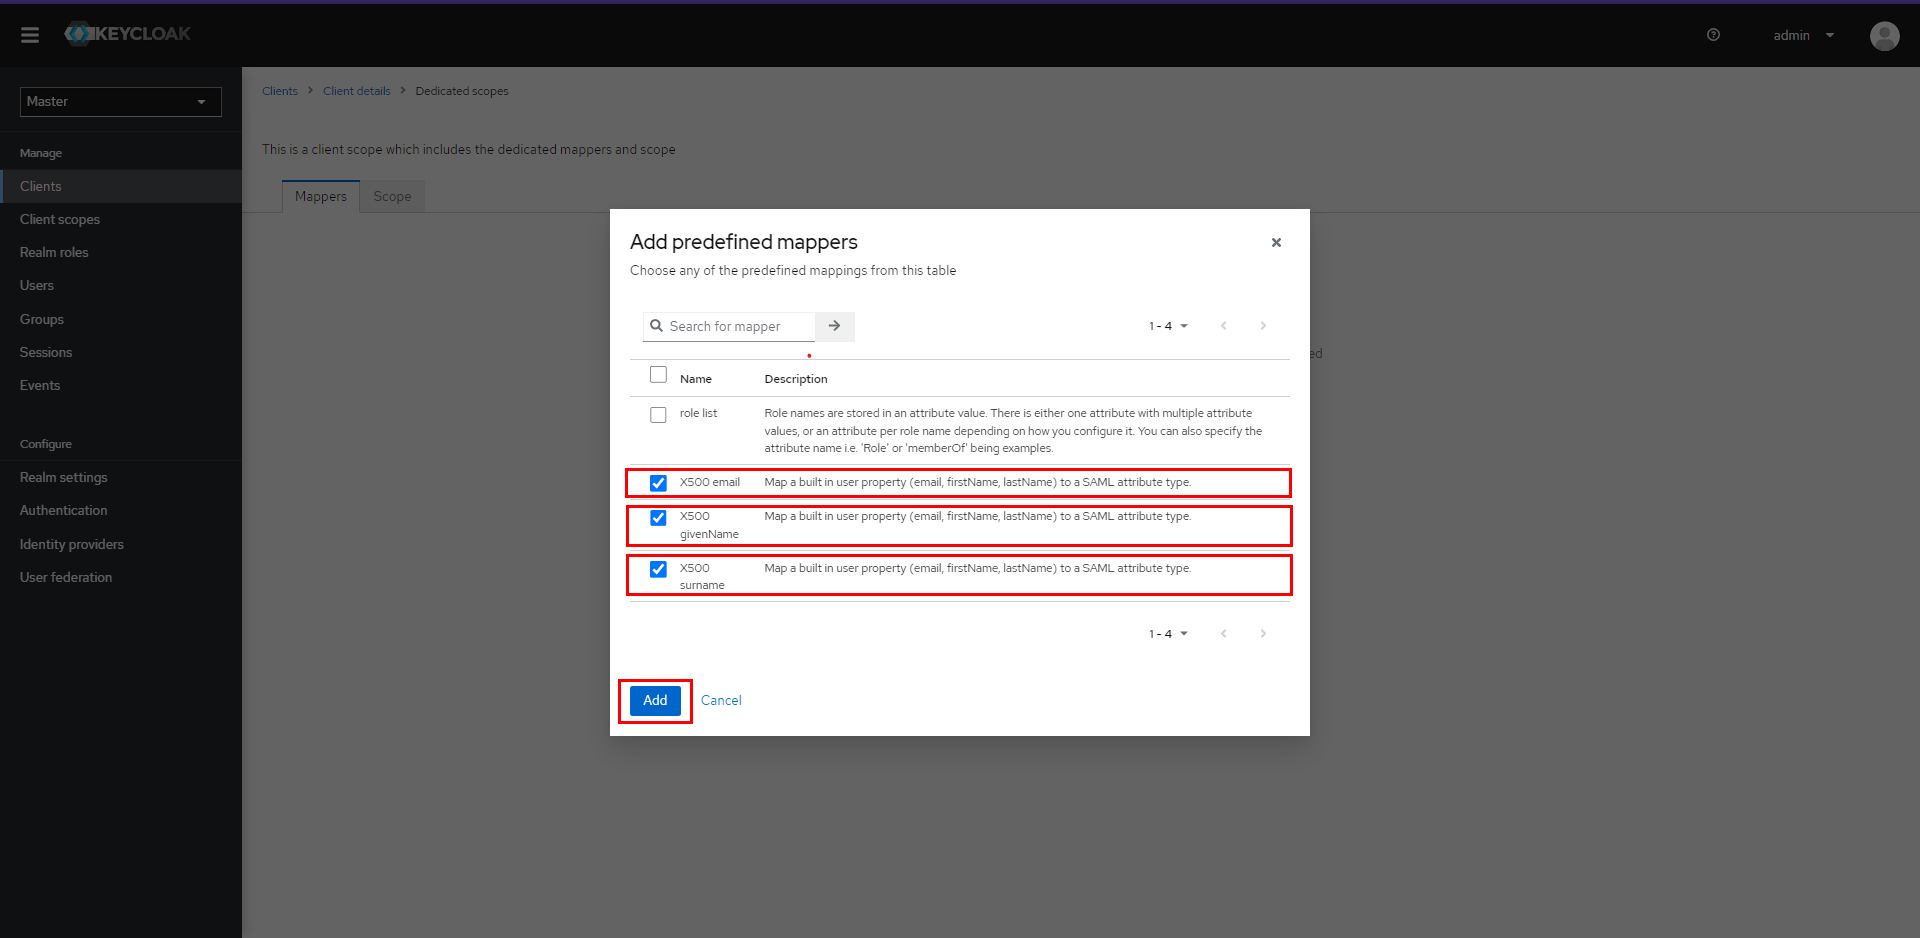
- Klicken Sie auf Speichern .
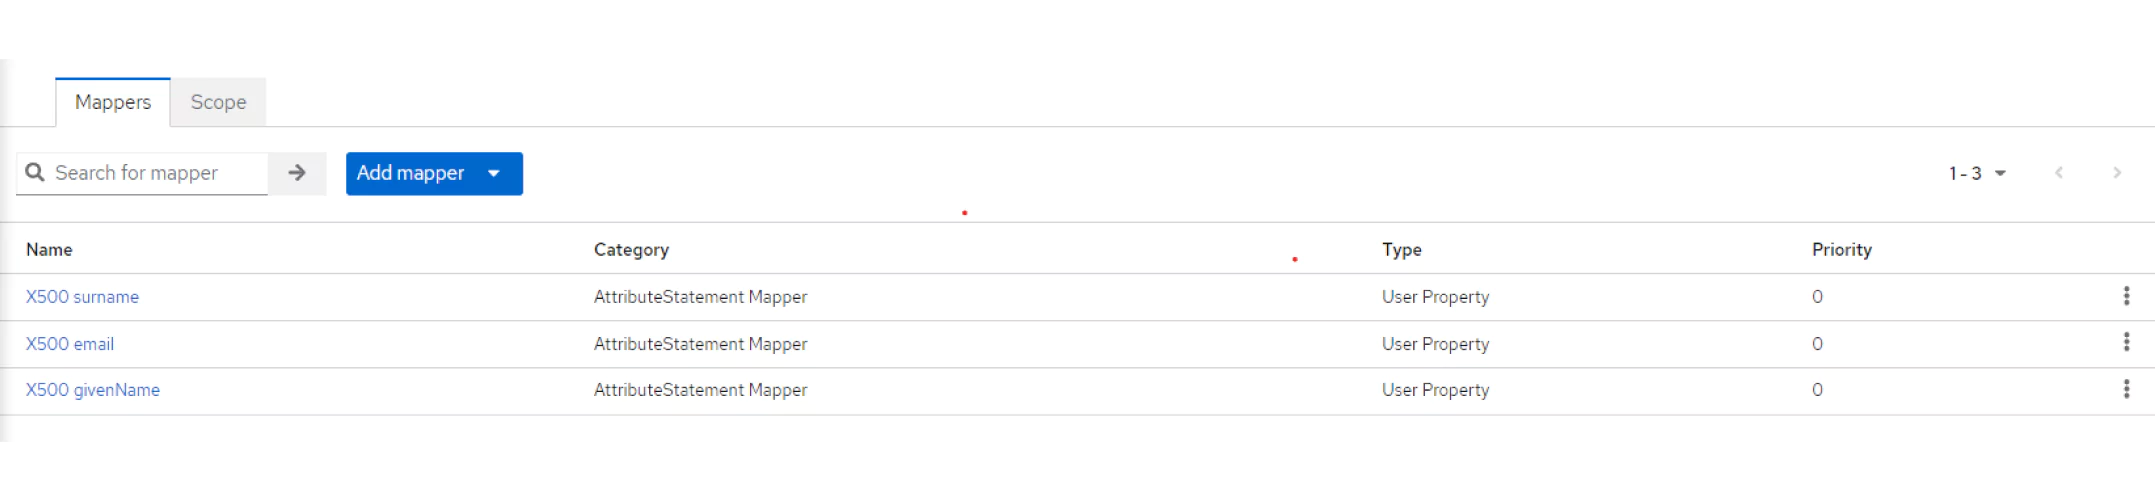
- Unten sehen Sie die hinzugefügten Zuordnungen.
Installationsdatei herunterladen
- Navigieren Realm-Einstellungen, Klicken Sie auf Metadaten des SAML 2.0-Identitätsanbieters als Endpunkte in der erwähnt Registerkarte "Allgemein".
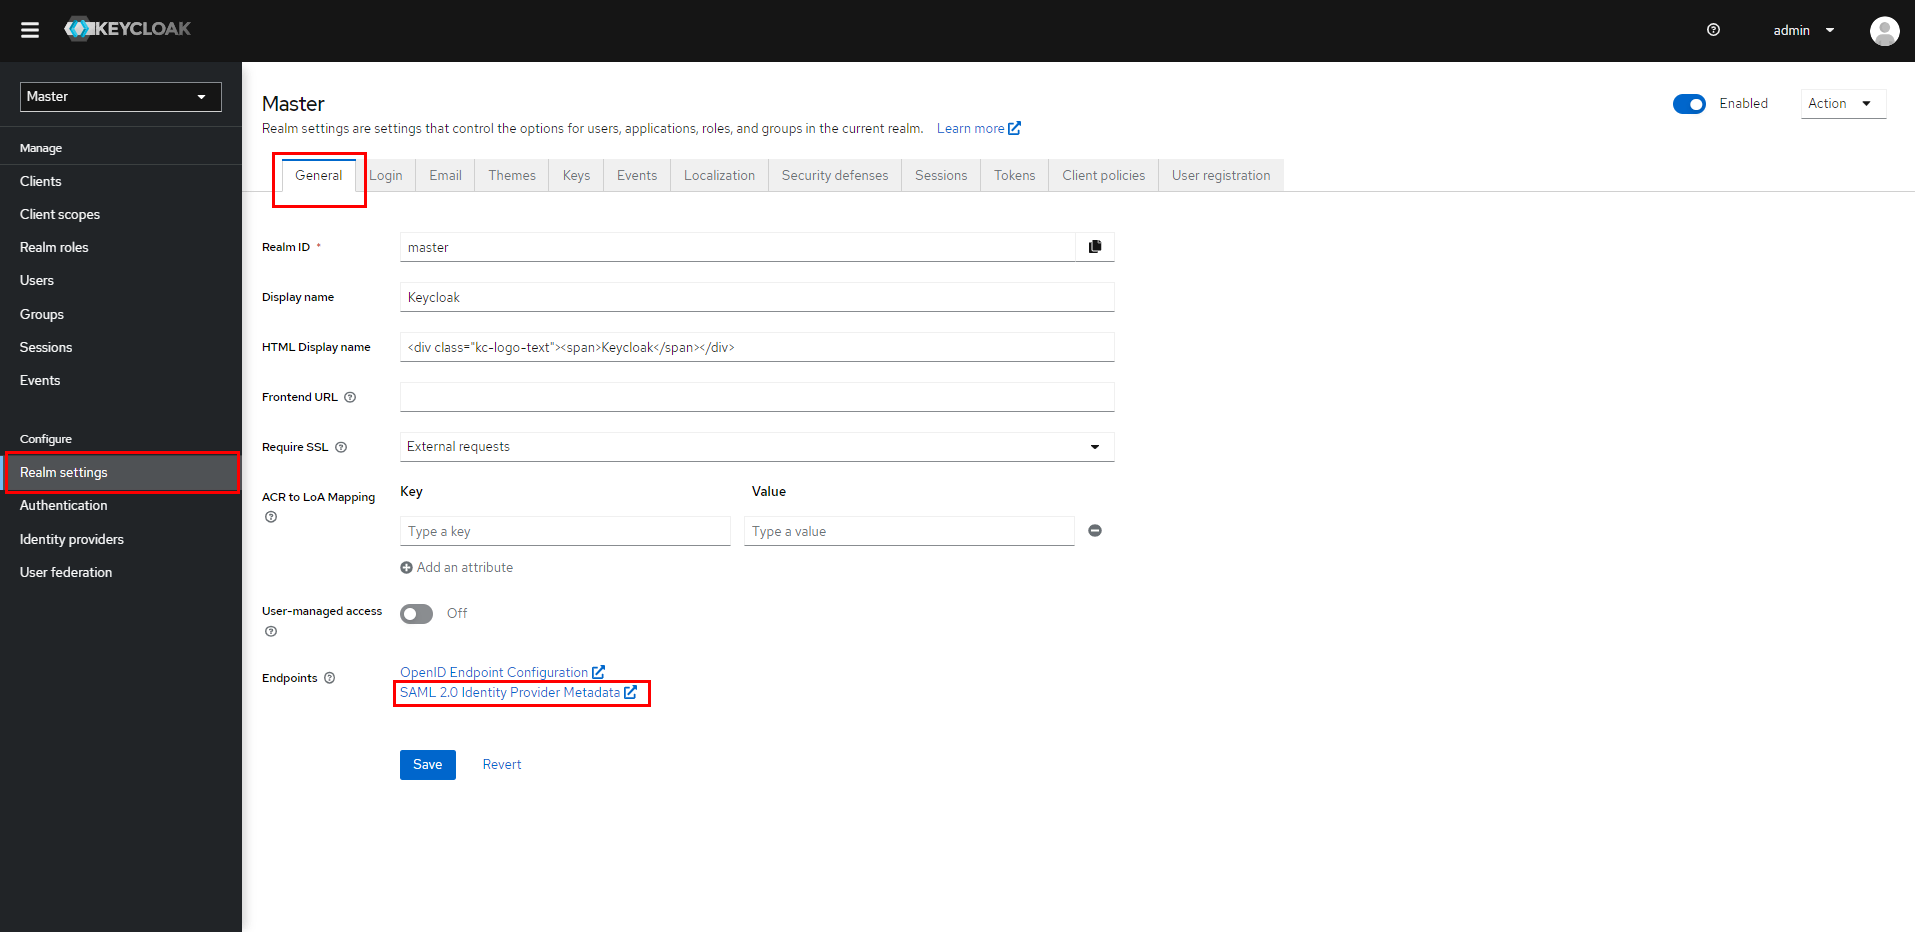
- Notieren Sie sich die URL und halten Sie sie griffbereit. Das wird Ihnen das bieten Endpunkte erforderlich, um das Plugin zu konfigurieren.
Sie haben Keycloak erfolgreich als SAML IdP (Identity Provider) für die Keycloak-Anmeldung/Keycloak SSO/Keycloak Single Sign-On (SSO) konfiguriert und so eine sichere Anmeldung bei der WordPress (WP)-Site gewährleistet.
2. Moodle als SP (Service Provider) konfigurieren
- Frei
- Premium
Im miniOrange SAML SSO-Plugin wechseln Sie zum Tab „Plugins“ . Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie die IDP-Name.
- Im Einrichtung des Dienstanbieters Abschnitt wählen Metadaten-URL/XML ab Wählen Sie die Methode aus Dropdown-Liste.
- Kopieren Sie die IdP-Metadaten-URL oder XML-Datei und fügen Sie sie ein IDP-Metadaten-URL/XML Eingabefeld.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. IDP-Name, IDP-Entity-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, wie von Ihrem Identitätsanbieter.
- Klicken Sie auf Zu unseren Stellenangeboten um die Konfiguration zu testen.

Schritt 3: Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie die Werte für zu Benutzername und E-Mail as NameID.

Scrollen Sie im miniOrange SAML SSO-Plugin nach unten zum Abschnitt „Dienstanbieter-Einrichtung “. Es gibt zwei Möglichkeiten, das Plugin zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie einen beliebigen IDP-Namen an. Zum Beispiel my_IDP.
- Wählen Sie den Wert von Wählen Sie die Methode aus als Metadaten-URL/XML aus der Dropdown-Liste.
- Geben Sie die Metadaten-URL ein als
https://Mietername.b2clogin.com/Tenant-Name.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Hinweis: Sie müssen den Mandantennamen in der obigen URL durch den Azure B2C-Mandantennamen ersetzen.

- Scrolle nach unten und klicke auf Änderungen speichern .
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IdP-Entitäts-ID oder -Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihnen bereitgestellt Identitätsanbieter.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.
Schritt 3: Attributzuordnung
Grundlegende Attributzuordnung
- Wenn der Benutzer SSO durchführt, wird der NameID-Wert vom Identitätsanbieter gesendet. Dieser Wert ist für jeden Benutzer eindeutig.
- Damit das Plugin auf diese Attribute zugreifen kann, weisen Sie Folgendes zu E-Mail und Benutzername Attribut.
- Zusätzlich können Benutzerattribute abgebildet werden (z.B Vorname und Familienname, Nachname).
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Benutzerdefinierte Attributzuordnung
Mit dieser Funktion können Sie vom IDP gesendete benutzerdefinierte Attribute den Moodle-Attributen zuordnen.
- Um ein benutzerdefiniertes Attribut zu erstellen, navigieren Sie zu Site-Administration >> Benutzer >> Benutzerprofilfelder im Plugin.
- Klicken Sie auf Erstellen Sie ein neues Profilfeld , wählen Sie den Attributtyp aus der Dropdown-Liste aus und geben Sie die Werte in die erforderlichen Felder ein.

- Weisen Sie dem erstellten benutzerdefinierten Attribut den gewünschten Wert zu.
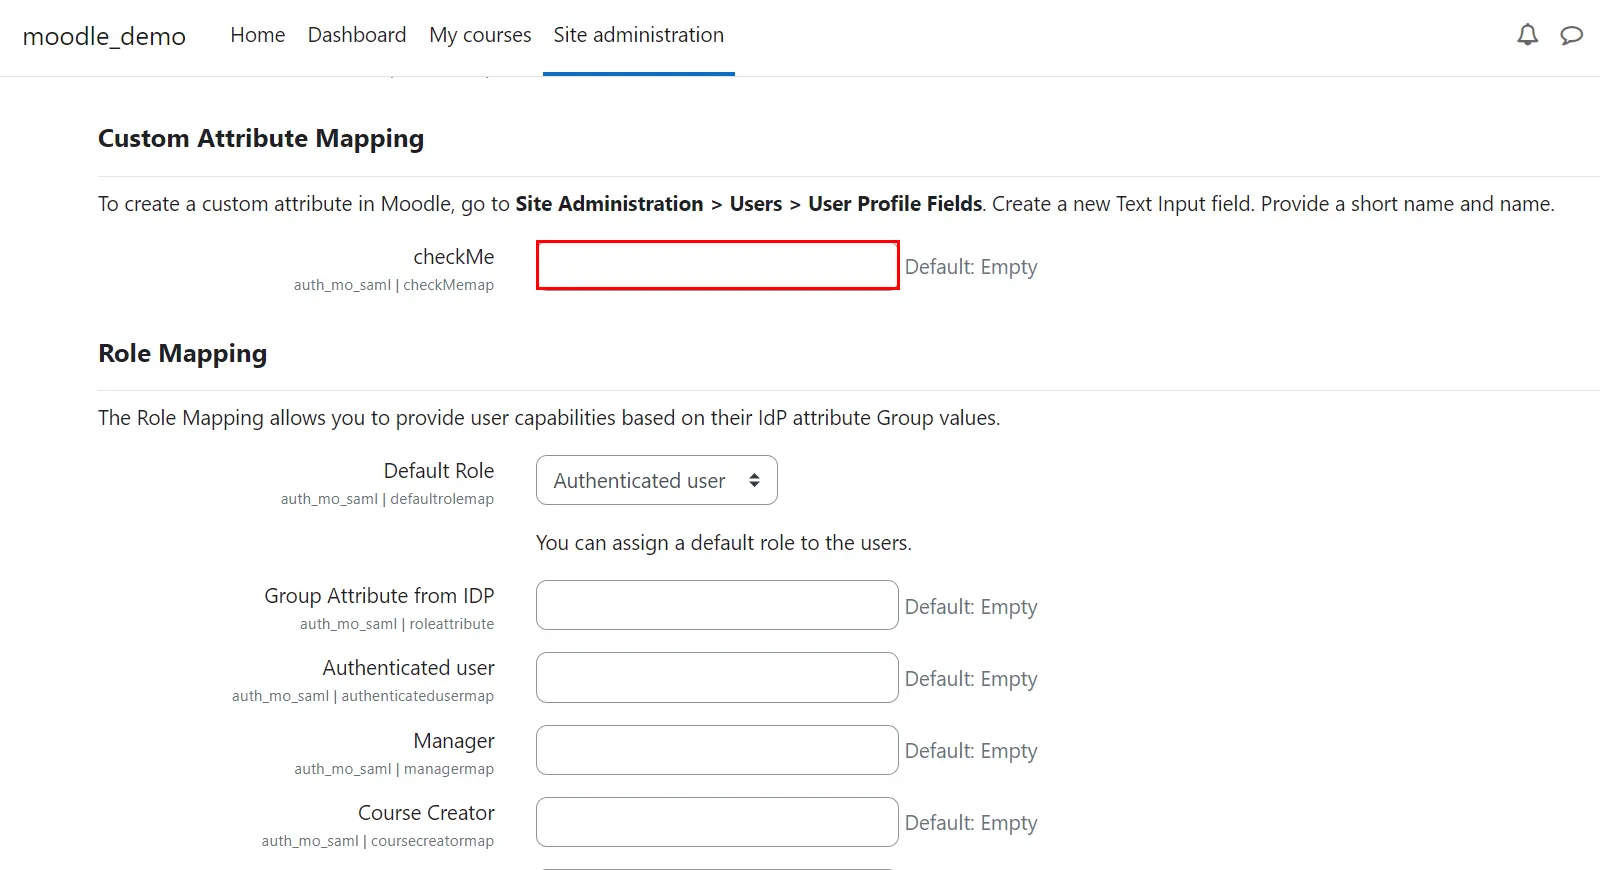
- Scrollen Sie nach unten und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 4: Rollenzuordnung
- Im kostenlosen Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
Hinweis: Neu erstellten Benutzern, die per SSO angelegt werden, werden Rollen zugewiesen. Die Rollen bestehender Moodle-Benutzer bleiben davon unberührt.
- Scrollen Sie nach unten Rollenzuordnung .
- Wählen Sie die Standardrolle aus und klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Schritt 4: Rollenzuordnung
Mit dieser Funktion können Sie den Benutzern Rollen zuweisen und verwalten, wenn sie SSO durchführen. Neben den standardmäßigen Moodle-Rollen ist dies auch mit allen benutzerdefinierten Rollen kompatibel.
- Gruppe/Rolle Das Attribut stellt eine Zuordnung für den Feldnamen bereit, der vom IDP gesendete rollenbezogene Informationen enthält und für die Rollenzuordnung verwendet wird.
- Scrollen Sie zum Rollenzuordnung Abschnitt und stellen Sie die Zuordnungen für die jeweiligen Rollen bereit.
- Wähle aus Standardrolle aus der Dropdown-Liste, wenn die Benutzerrolle nicht mit den zugewiesenen Werten übereinstimmt.
- Wenn Sie beispielsweise einen Benutzer haben, dessen Gruppe/Rolle Der Attributwert lautet „idp-teacher“ und Sie möchten ihn dann der Lehrergruppe zuweisen. Geben Sie dazu einfach „idp-teacher“ an Lehrer: Feld des Abschnitts „Rollenzuordnung“.
Hinweis: Sie können mehrere Werte durch ein Semikolon (;) getrennt zuweisen.
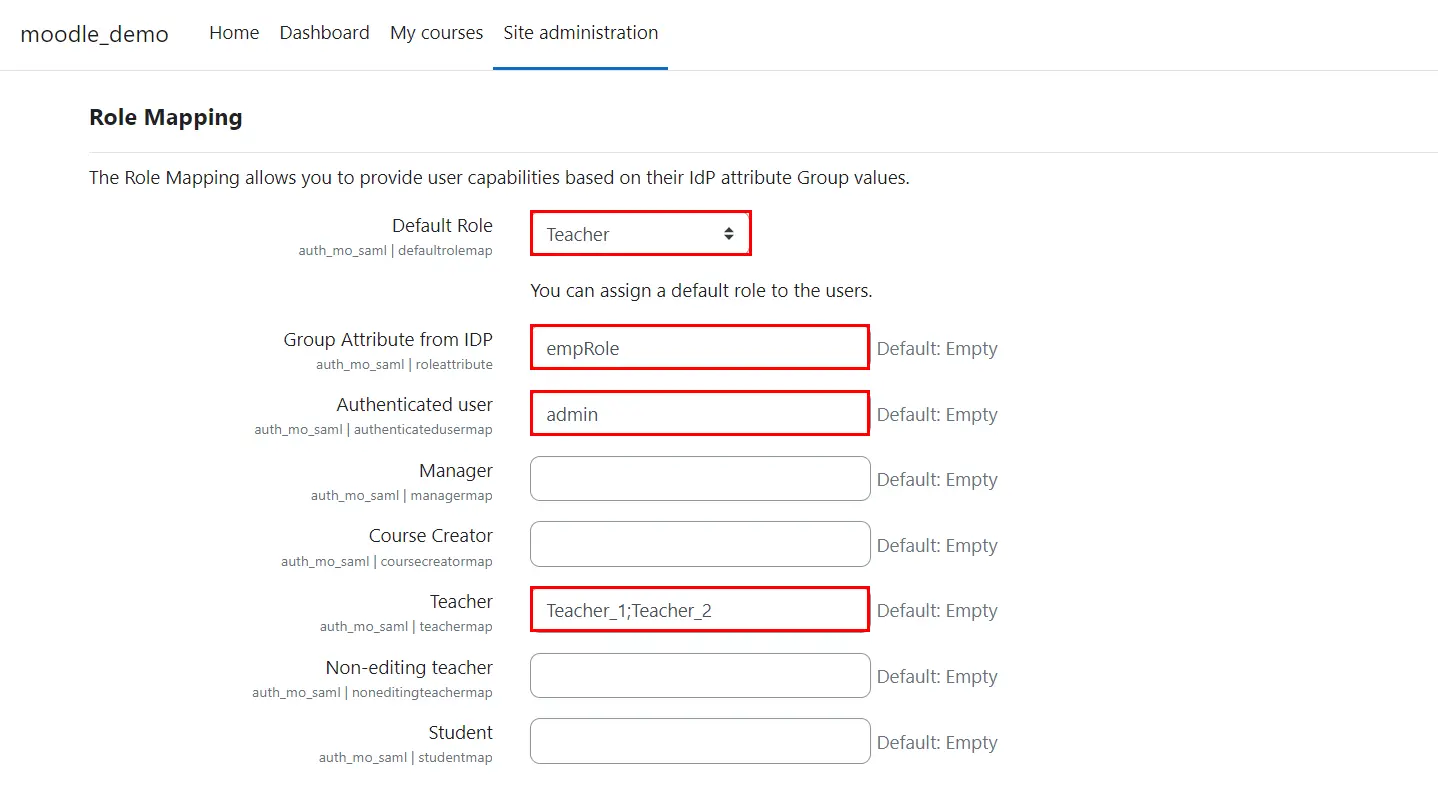
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 5: SSO-Einstellungen
- Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Gehen Sie zur Plugins >> Authentifizierung >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.

Schritt 5: SSO-Einstellungen
Im Plugin können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Site-Administrator >> Plugins >> Authentifizierung verwalten.
- Klicken Sie auf um die Plugin-Sichtbarkeit zu aktivieren.
- Klicken Sie auf ⬆ um die Plugin-Einstellungen festzulegen.
- So aktivieren Sie die automatische Weiterleitung von der Moodle-Anmeldeseite zur WordPress-Site.
- Wählen Ja Wert aus der Dropdown-Liste für Aktivieren Sie die automatische Weiterleitung zum IDP von der Moodle-Anmeldeseite Feld.
- Notieren Backdoor-URL Dies ist nützlich, wenn SSO fehlschlägt.
- Klicken Sie auf Änderungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.

Sie haben Moodle erfolgreich als SAML SP konfiguriert, um die Keycloak SSO-Anmeldung bei Ihrer Moodle-Site zu erreichen.
Ähnliche Artikel
-
Moodle-Integrationen und Plugins
-
Einmalige Anmeldung für Moodle SAML
-
Moodle SCIM und Remote User Sync
Warum entscheiden sich unsere Kunden für die SAML Single Sign-On-Lösung für Moodle von miniOrange?

24/7-Unterstützung
Erhalten Sie umgehend Unterstützung von unseren technischen Experten, die rund um die Uhr für direkte Hilfe erreichbar sind
 Jetzt registrieren

Erschwingliche Preise
miniorange bietet die erschwinglichsten Secure Moodle Single Sign-on-Lösungen.

Dokumentation
Erhalten Sie Zugriff auf unsere detaillierte Wissensdatenbank, die umfassende Anleitungen und Lehrvideos enthält.
Wir bieten sichere Identitätslösungen für Single Sign-On, Zwei-Faktor-Authentifizierung, adaptive MFA, Bereitstellung und vieles mehr. Bitte kontaktieren Sie uns unter
+1 978 658 9387 (USA) | +91 97178 45846 (Indien) moodlesupport@xecurify.com


