
Moodle SAML Single Sign-On (SSO) mit RSA SecurID als IdP | RSA SecurID SSO-Anmeldung
Übersicht
SAML Single Sign-On (SSO) für Ihre Moodle-Site kann mit unserem miniOrange SAML SSO-Plugin erreicht werden. Unser Plugin ist mit allen SAML-kompatiblen Identitätsanbietern kompatibel. Hier führen wir Sie Schritt für Schritt durch die Konfiguration von Single Sign-On (SSO) zwischen RSA SecurID als Identitätsanbieter (IdP) und Moodle als Dienstanbieter (SP).



Voraussetzungen: Download und Installation
Um RSA SecurID als IdP mit Moodle zu konfigurieren, müssen Sie das miniOrange Moodle SAML 2.0 SSO- Plugin installieren.
Konfigurationsschritte
1. Richten Sie RSA SecurID als IdP ein
Befolgen Sie die folgenden Schritte, um RSA SecurID als Identitätsanbieter zu konfigurieren:
Konfigurieren Sie RSA SecurID als IdP
- Im Plugins Tab scrollen zu Metadaten des Dienstanbieters Im Abschnitt finden Sie die SP-Metadaten wie z SP-Entitäts-ID und ACS-URL (AssertionConsumerService). die zur Konfiguration des Identity Providers erforderlich sind.

- Melden Sie sich als Administrator bei RSA SecurID Access (Cloud Console) an.
- Klicken Sie im oberen Navigationsmenü auf Anwendungen → Anwendungskatalog.

- Klicken Sie auf Aus Vorlage erstellen Schaltfläche in der oberen rechten Ecke.

- Klicken Sie auf die Schaltfläche „Auswählen“ neben dem SAML Direct, auf der Seite Connector-Vorlage auswählen.

- Füllen Sie die erforderlichen Informationen aus Grundinformation:
- Name: Name der Anwendung für z.B. miniOrange-Plugin.
- Beschreibung (optional): Beschreibung für Ihre Bewerbung.
- [ein Kontrollkästchen] deaktiviert (optional): Wählen Sie diese Option nur aus, wenn Sie diese Anwendung für Benutzer nicht verfügbar machen möchten. Wenn die Anwendung deaktiviert ist, wird sie in „Meine Anwendung“ angezeigt, jedoch nicht im RSA-Anwendungsportal.
- Klicken Sie nun auf die Nächster Schritt .

Verbindungsprofil
- Klicken Sie auf Metadaten importieren .

- Laden Sie die Metadatendatei des miniOrange-Plugins hoch. Sie können die Metadatendatei des Plugins von herunterladen Registerkarte „Dienstanbieter-Metadaten“. des Plugins.
- Überprüfen Sie die konfigurierten URLs und klicken Sie auf Gespeichert Schaltfläche in der oberen rechten Ecke von SAML-Metadaten importieren Fensterseite.

- Überprüfen Sie, ob die Plugin-Metadaten erfolgreich importiert wurden.

Initiieren Sie den SAML-Workflow
- Verbindungs-URL: Geben Sie die URL ein, von der aus die SSO-Anfrage generiert wird, also die URL, zu der Sie nach erfolgreichem Single Sign On umleiten möchten.
- Auswählen SP-initiiert, da SSO von der Anwendungsseite aus aufgerufen wird.
- Bindungsmethode für SAML-Anfrage: jetzt lesen

Hinweis: Die kostenlose Version des SAML 2.0 SSO-Plugins unterstützt nur POST-Binding für SAML-Anfragen.
- Unterzeichnet [ein Kontrollkästchen]: Deaktivieren
Hinweis: Die kostenlose Version des SAML 2.0 SSO-Plugins unterstützt keine signierten SAML-Anfragen. Mit den kostenpflichtigen Versionen des Plugins können Sie signierte SAML-Anfragen senden.

SAML-Identitätsanbieter (Aussteller)
- URL des Identitätsanbieters: Notieren Sie sich diesen Wert. Er wird als SAML-Anmelde-URL zum Konfigurieren des Plugins verwendet.
- Emittenten-Entitäts-ID: Standard
Hinweis: Dies ist die IdP-Entitäts-ID oder der Aussteller, der zur Konfiguration im Plugin verwendet wird.
- SAML-Antwortsignatur: Laden Sie den privaten Schlüssel und das Zertifikat hoch, das zum Signieren der SAML-Antwort verwendet wird, oder Sie können ein neues Schlüsselpaar generieren, indem Sie auf die Schaltfläche „Zertifikatspaket generieren“ klicken.
- Zertifikat in ausgehende Behauptung einbeziehen: Aktivieren (optional)

Dienstanbieter
- Die Assertion Consumer Service-URL und die Zielgruppen-URL sollten vorkonfiguriert sein, wenn Sie die Metadaten des Plugins im Abschnitt „Verbindungsprofil“ hochgeladen haben. Wenn nicht, finden Sie die erforderlichen URLs unter Registerkarte „Dienstanbieter-Metadaten“. des miniOrange SAML-Plugins und aktualisieren Sie die URL hier.
Benutzeridentität
- Konfigurieren Sie NameID-Informationen, die den Benutzer identifizieren, der die SAML-Assertion generiert.

Erweiterte Konfiguration: Attributerweiterung (optional)
- Konfigurieren Sie zusätzliche Benutzerinformationen, die in der SAML-Antwort an die Anwendung gesendet werden sollen. Zum Beispiel Benutzername, E-Mail, Anzeigename, Gruppen usw.

- Klicken Sie nun auf Nächster Schritt .
Benutzerzugriff
- Wählen Sie die Zugriffsrichtlinie als aus Alle authentifizierten Benutzer zulassen und klicken Sie auf Nächster Schritt .

Portalanzeige
- Konfigurieren Sie Anwendungsanzeigeeinstellungen für RSA-Endbenutzer wie App-Symbole usw.
- Klicken Sie nun auf Speichern und beenden Schaltfläche, um die Einstellungen zu speichern.

- Klicken Sie nun in der oberen Navigationsleiste auf Anwendungen meine Anwendungen.
- Suchen Sie die App, die Sie konfiguriert haben. Klicken Sie neben dem Namen der App auf den Abwärtspfeil und dann auf Metadaten exportieren.

- Halten Sie die Metadaten bereit, sie werden für die Konfiguration des miniOrange-Plugins benötigt.
- Abschließend klicken Sie auf Änderungen veröffentlichen Klicken Sie auf die Schaltfläche in der oberen linken Ecke der RSA-Administratorkonsole, um diese App-Konfiguration zu veröffentlichen.

2. Moodle als SP (Service Provider) konfigurieren
- Frei
- Premium


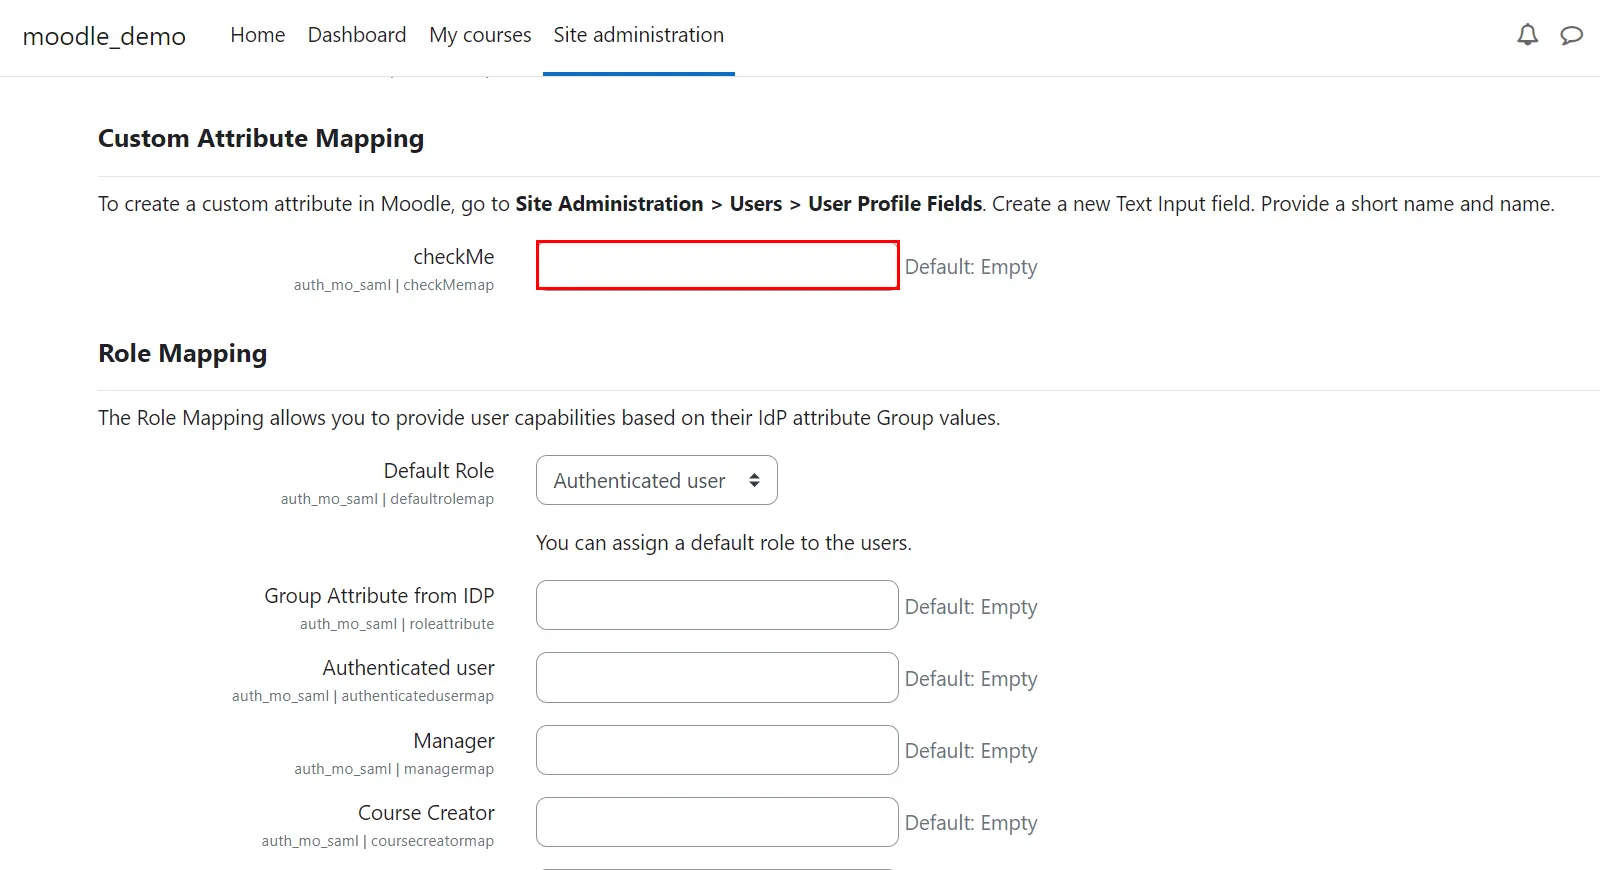

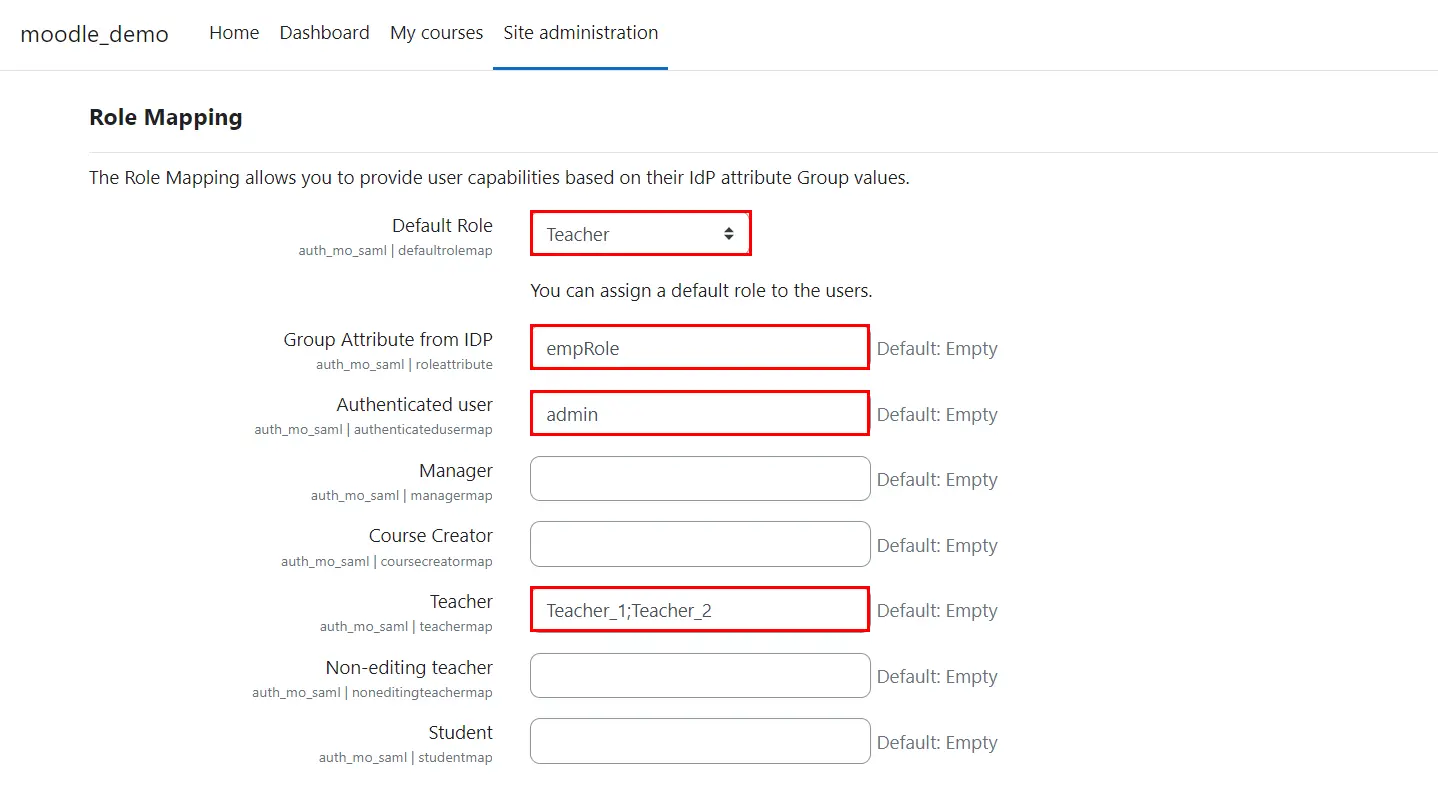


Sie haben Moodle erfolgreich als SAML SP konfiguriert, um die RSA SecurID SSO-Anmeldung bei Ihrer Moodle-Site zu erreichen.
Ähnliche Artikel
Warum entscheiden sich unsere Kunden für die SAML Single Sign-On-Lösung für Moodle von miniOrange?

 Jetzt registrieren

Wir bieten sichere Identitätslösungen für Single Sign-On, Zwei-Faktor-Authentifizierung, adaptive MFA, Bereitstellung und vieles mehr. Bitte kontaktieren Sie uns unter
+1 978 658 9387 (USA) | +91 97178 45846 (Indien) moodlesupport@xecurify.com


