Suchergebnisse :
×Suchergebnisse :
×
API-Schlüssel, Administratorkonten und benutzerdefinierte Integrationen können KI mit WordPress verbinden, bergen aber auch Sicherheits- und Zugriffskontrollrisiken.
Eine direkte Verbindung vertraut jeder Anfrage mit einem gültigen Schlüssel. Ohne die Sicherheit eines KI-Agenten kann ein durchgesickertes Zugangsdatum Ihre WordPress-Inhalte, sensiblen Daten und Einstellungen offenlegen.
Eine KI mit Administratorrechten kann Ressourcen auf Ihrer Website lesen, aktualisieren oder löschen, wenn die Zugriffskontrollen für KIs nicht sorgfältig verwaltet werden.
Viele KI-Integrationen bieten nur eingeschränkte Aktivitätsverfolgung. Ohne eine Möglichkeit, den KI-Zugriff auf WordPress abzusichern, ist es schwierig festzustellen, welche KI wann aktiv war, was geändert wurde.
Prüfer verlangen nun den Nachweis, dass Ihre KI innerhalb der festgelegten Richtlinien arbeitet. Ohne Richtlinien und Protokolle haben Sie bei einer Überprüfung nichts vorzuweisen.
Ein nativer MCP-Server-Endpunkt integriert das Model Context Protocol (MCP) direkt in WordPress und bietet KI-Agenten und -Anwendungen eine standardisierte Möglichkeit zur Interaktion mit Ihrer Website. Anstatt separate Integrationen zu verwalten, erhalten Sie einen zentralen, kontrollierten Zugriffspunkt für alle KI-Anfragen. Die integrierte KI-Richtliniendurchsetzung überprüft den Zugriff, blockiert unautorisierte Aktionen und protokolliert alle Aktivitäten für vollständige Transparenz, Kontrolle und Steuerung.

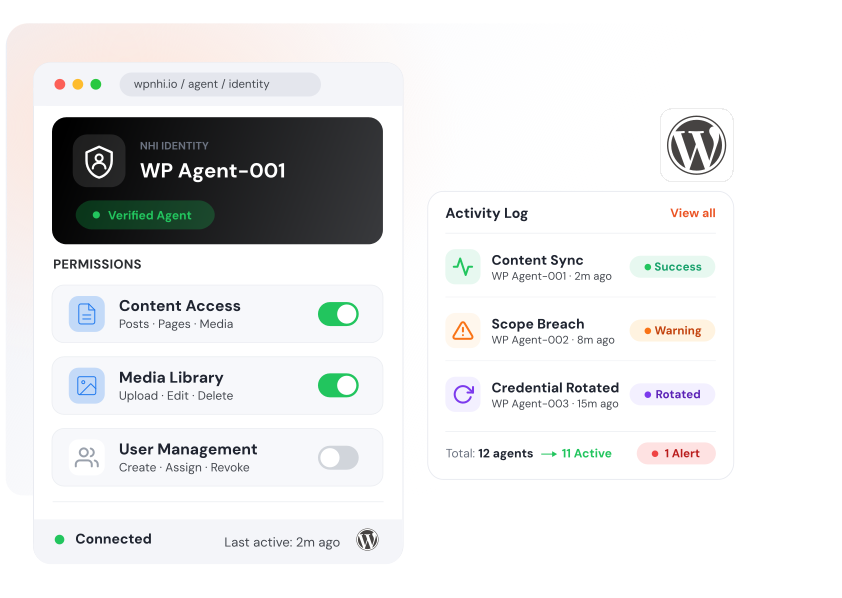
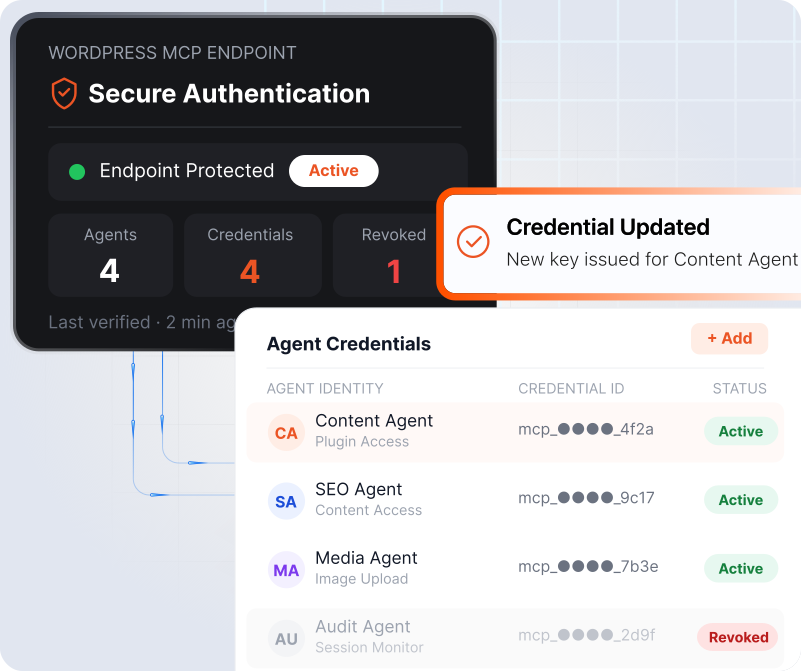
Schützen Sie Ihren WordPress MCP-Endpunkt mit sicherer KI-Authentifizierung. Weisen Sie jedem KI-Agenten eindeutige Anmeldeinformationen zu und aktualisieren oder entfernen Sie den Zugriff bei Bedarf.
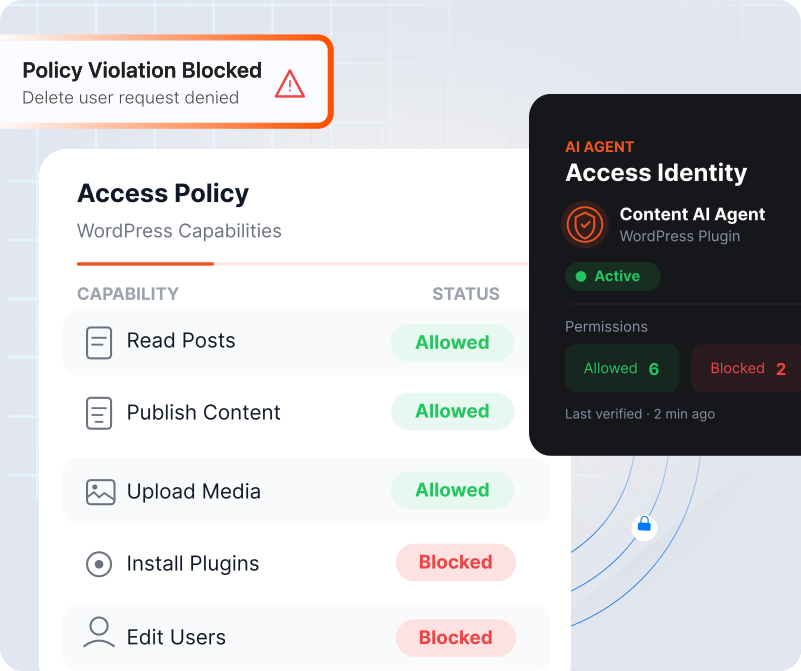
Legen Sie fest, auf welche WordPress-Funktionen ein KI-Agent zugreifen darf. Erlauben Sie genehmigte Aktionen und blockieren Sie Anfragen, die nicht Ihren Regeln entsprechen.
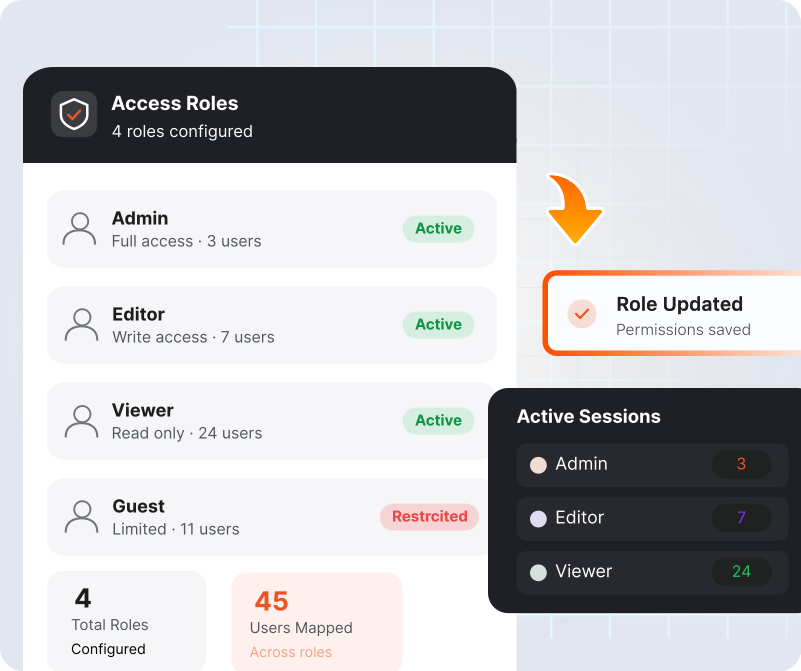
Verwalten Sie die Verantwortlichkeiten der Agenten mithilfe rollenbasierter Zugriffskontrolle. Beschränken Sie den Zugriff auf die für die jeweilige Rolle erforderlichen Datenressourcen und Aktionen.
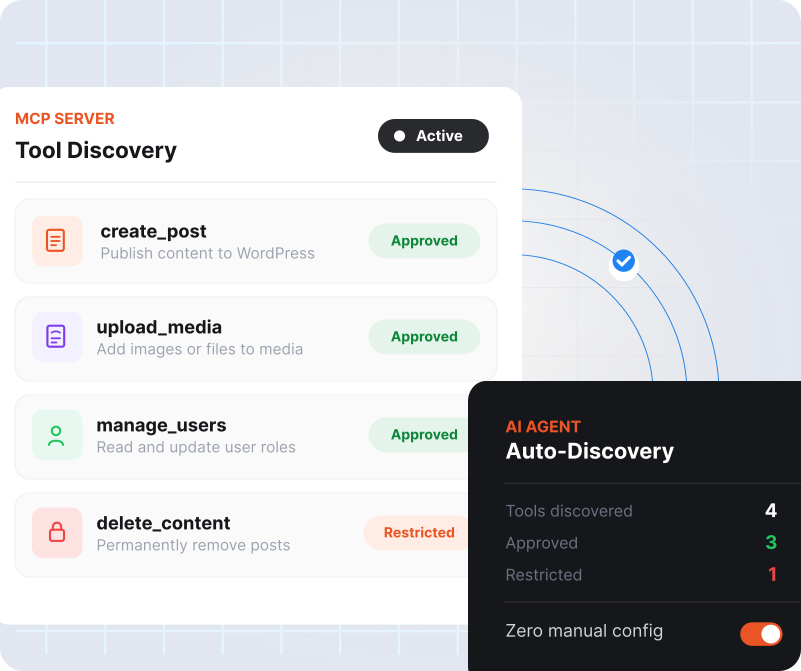
Stellen Sie die genehmigten WordPress-Funktionen über Ihren MCP-Server bereit, damit KI-Agenten sie automatisch und ohne manuelle Konfiguration finden und nutzen können.
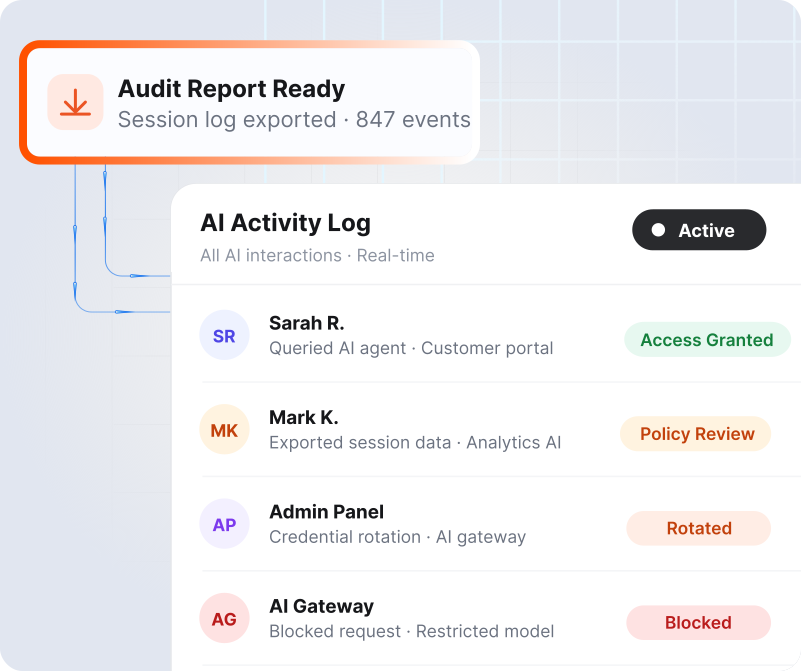
Verfolgen Sie jede KI-Interaktion mithilfe von KI-Aktivitätsüberwachung und Audit-Protokollierung. Prüfen Sie, wer eine Aktion durchgeführt hat, was sich geändert hat und wann dies geschah.
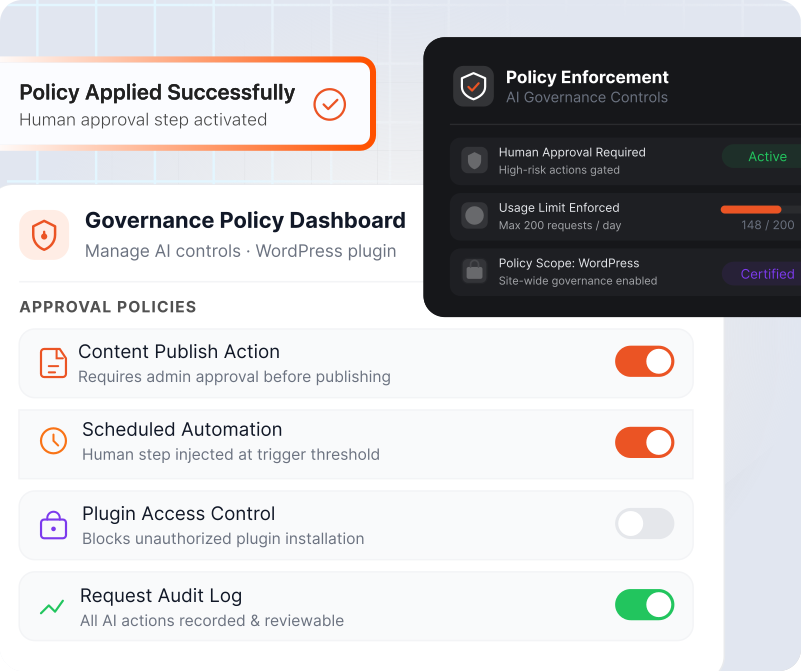
Setzen Sie KI-gestützte Kontrollmechanismen für risikoreiche Aktionen ein. Fügen Sie Genehmigungsschritte durch Menschen hinzu, legen Sie Nutzungslimits fest und setzen Sie Richtlinien direkt in WordPress durch.
Haben Sie Fragen zum nativen MCP-Server-Endpunkt? Kontaktieren Sie unser Team, um mehr über seine Funktionen zu erfahren und herauszufinden, wie er Ihnen bei der sicheren Verwaltung von KI-Agenten auf Ihrer WordPress-Website helfen kann.
Der native MCP-Server-Endpunkt validiert, autorisiert und protokolliert sicher jede KI-Interaktion, bevor sie WordPress erreicht.
Der KI-Agent verwendet den nativen MCP-Server-Endpunkt, um Zugriff auf ein WordPress-Tool oder eine Aktion anzufordern.
Der native MCP-Server-Endpunkt überprüft die Identität des Agenten, bevor er Zugriff gewährt.
Rollenbasierte Regeln legen fest, auf welche Tools und Aktionen der Agent aktuell zugreifen darf.
WordPress nutzt die genehmigten Berechtigungen im Kontext der geringsten Privilegien und nichts darüber hinaus.
Das Plugin protokolliert jede Anfrage, Aktion und jedes Ergebnis, um eine lückenlose Nachverfolgung zu gewährleisten.
Nicht alle KI-Integrationen bieten das gleiche Maß an Kontrolle. Hier erfahren Sie, was einen nativen MCP-Endpunkt auszeichnet.
 Nativer MCP-Endpunkt
Erfahren Sie mehr über die geschäftlichen und sicherheitstechnischen Vorteile, die ein nativer MCP-Server Ihrer WordPress-Umgebung bietet.
Alle Berechtigungen, Richtlinien und Aktivitätsprotokolle befinden sich in Ihrem WordPress-Dashboard. Ihr Team behält die volle Kontrolle ohne separates Sicherheitstool oder Admin-Panel.
Schützen Sie sich vor Sofortmanipulationsangriffen, die versuchen, das Verhalten von KIs zu manipulieren. Sicherheitskontrollen validieren Anfragen und verhindern unautorisierte Änderungen an Inhalten, Benutzern und Website-Konfigurationen.
Jede Agentenaktion wird autorisiert und protokolliert. Menschliche Kontrollpunkte halten wichtige Vorgänge wie Veröffentlichung, Löschung oder Kontoänderungen zurück, bis eine Person sie überprüft und freigegeben hat.
Neue Agenten lassen sich integrieren, ohne die Angriffsfläche zu vergrößern. Das Gateway skaliert mit einer größeren Anzahl von Agenten und Tools, während die Governance-Kontrollen für jede WordPress-Website zentralisiert und einheitlich bleiben.
Setzen Sie KI in WordPress sicher und verantwortungsbewusst ein, ohne die Kontrolle über Ihre Daten und Ressourcen zu verlieren oder Ihre Website KI-gesteuerten Angriffen auszusetzen.
Schließen Sie sich mehr als 30,000 Kunden in Nordamerika, Europa, dem asiatisch-pazifischen Raum und dem Nahen Osten an, die auf die Cybersicherheitslösungen von miniOrange vertrauen.
Jede KI-Anfrage wird abgefangen, über OAuth 2.1 authentifiziert und auf genehmigte MCP-Tools und -Aktionen beschränkt.

Verfolgen Sie, wer den KI-Client autorisiert hat, was der LLM angefordert hat, und vereinfachen Sie SOC 2- und ISO 27001-Audits.

Erhalten Sie direkten Zugang zu Produktentwicklern über verschiedene Zeitzonen hinweg, um Unterstützung bei der Implementierung, Fehlerbehebung und fortlaufende Beratung zu erhalten.
Hier finden Sie Antworten auf häufig gestellte Fragen zum nativen MCP-Server-Endpunkt für WordPress.
Das Model Context Protocol (MCP) ist ein gemeinsamer Standard, der es KI-Tools ermöglicht, Aktionen auf Ihrer Website abzufragen und eindeutige Antworten zu erhalten. Führende KI-Anbieter wie OpenAI, Anthropic und Microsoft unterstützen MCP, sodass eine einzige Konfiguration mit vielen Tools kompatibel ist.
Wie funktioniert MCP mit WordPress?Der WordPress-MCP-Server und das Plugin „AI Policy Enforcement“ sichern jeden Zugriffspunkt auf Ihre Website. Jede KI-Anfrage wird über dieses Plugin geleitet. Das Plugin prüft den Schlüssel der KI, bestätigt deren mögliche Aktion, führt diese aus und speichert einen Protokolleintrag. Ihre bestehende WordPress-Konfiguration bleibt unverändert.
Warum sollte man den MCP-Server von miniOrange für WordPress anstelle anderer MCPs verwenden?Die meisten MCP-Server verbinden KI-Agenten mit WordPress. Der MCP-Server von miniOrange für WordPress bietet darüber hinaus zusätzliche Sicherheit und Kontrollfunktionen. Er weist jedem KI-Agenten eine eindeutige Identität zu, setzt Berechtigungen und Richtlinien durch und protokolliert jede Aktion, sodass Sie jederzeit wissen, wer wann was getan hat.
Ja, solange der Zugriff über den miniOrange MCP-Server läuft. Dieser stellt jedem KI-Agenten einen begrenzten Schlüssel zur Verfügung, den Sie jederzeit widerrufen können, prüft jede Anfrage anhand Ihrer Richtlinien und blockiert alles, was nicht auf der Liste der genehmigten Anfragen steht.
Wie kann ich die Berechtigungen der KI kontrollieren?Sie können KI-Agenten direkt über Ihr WordPress-Dashboard registrieren und ihnen Regeln und Berechtigungen zuweisen. Registrierte Agenten haben nur Zugriff auf genehmigte Ressourcen und können nur autorisierte Aktionen ausführen. Weitere Informationen finden Sie auf der Funktionsseite des NHI-Registers.
Unterstützt MCP die Protokollierung von Audit-Meldungen?Ja. Jede Aktion wird als Datensatz mit dem Namen der KI, ihrer Aktion und dem Zeitpunkt gespeichert. Dieser Datensatz kann nicht verändert werden, sodass Sie jederzeit nachvollziehen können, was passiert ist, und ihn bei einer Sicherheitsüberprüfung teilen können.

Vielen Dank für Ihre Antwort. Wir melden uns in Kürze bei Ihnen.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Brauchen Sie Hilfe? Wir sind hier!



