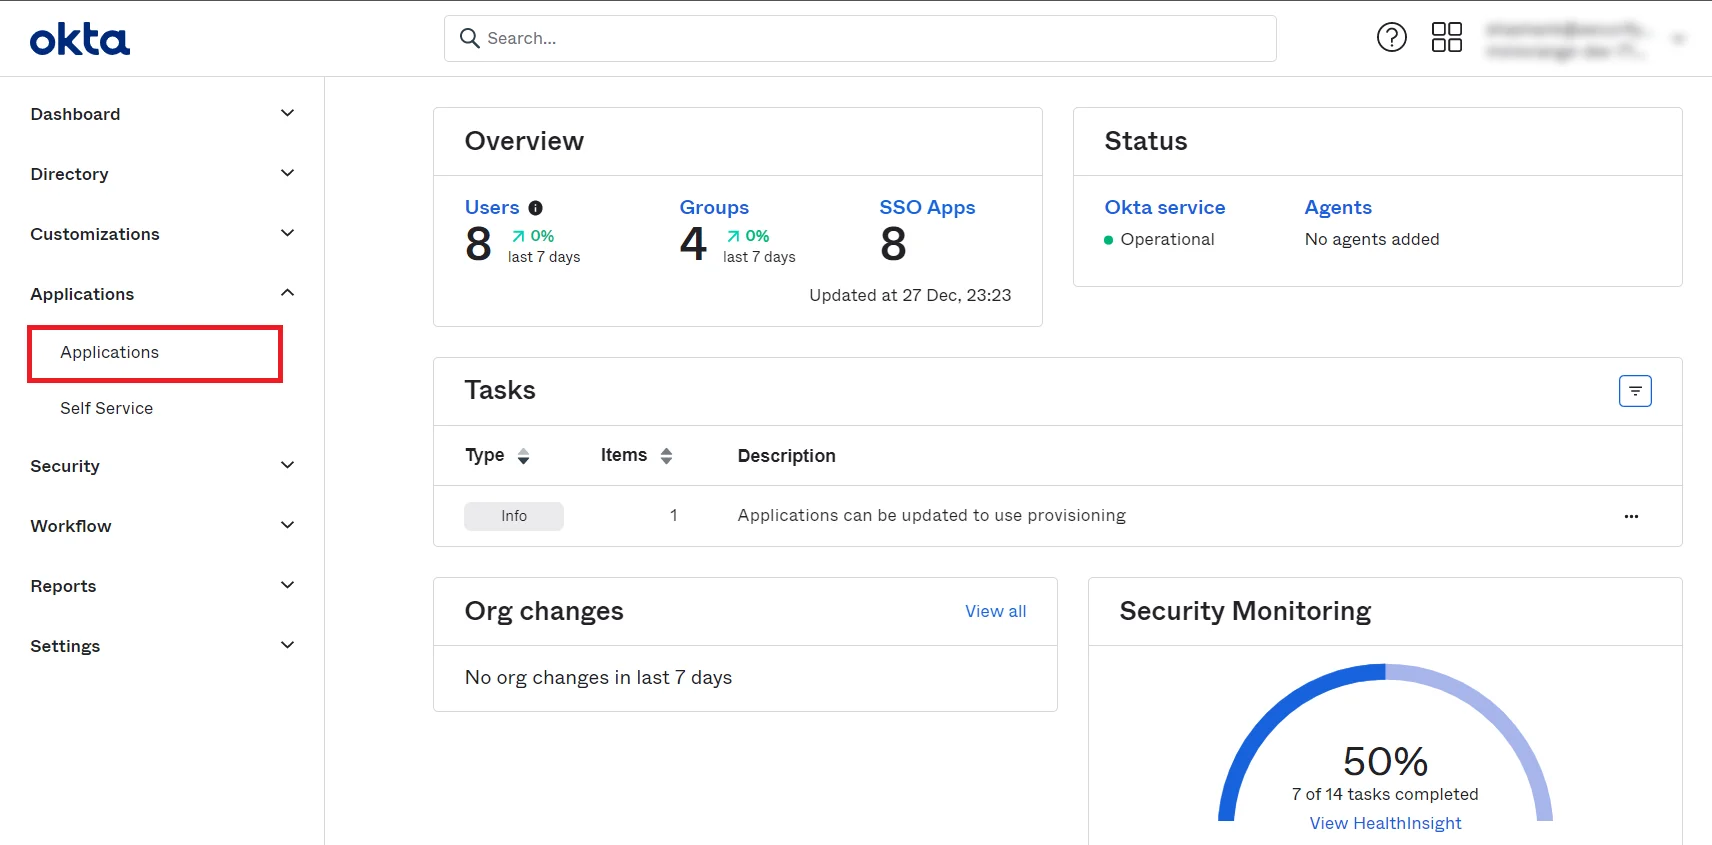
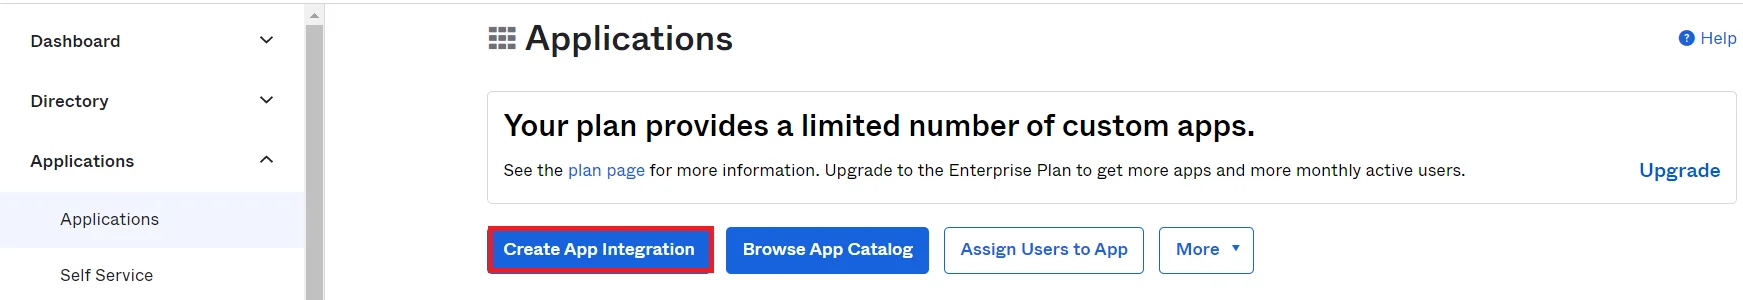
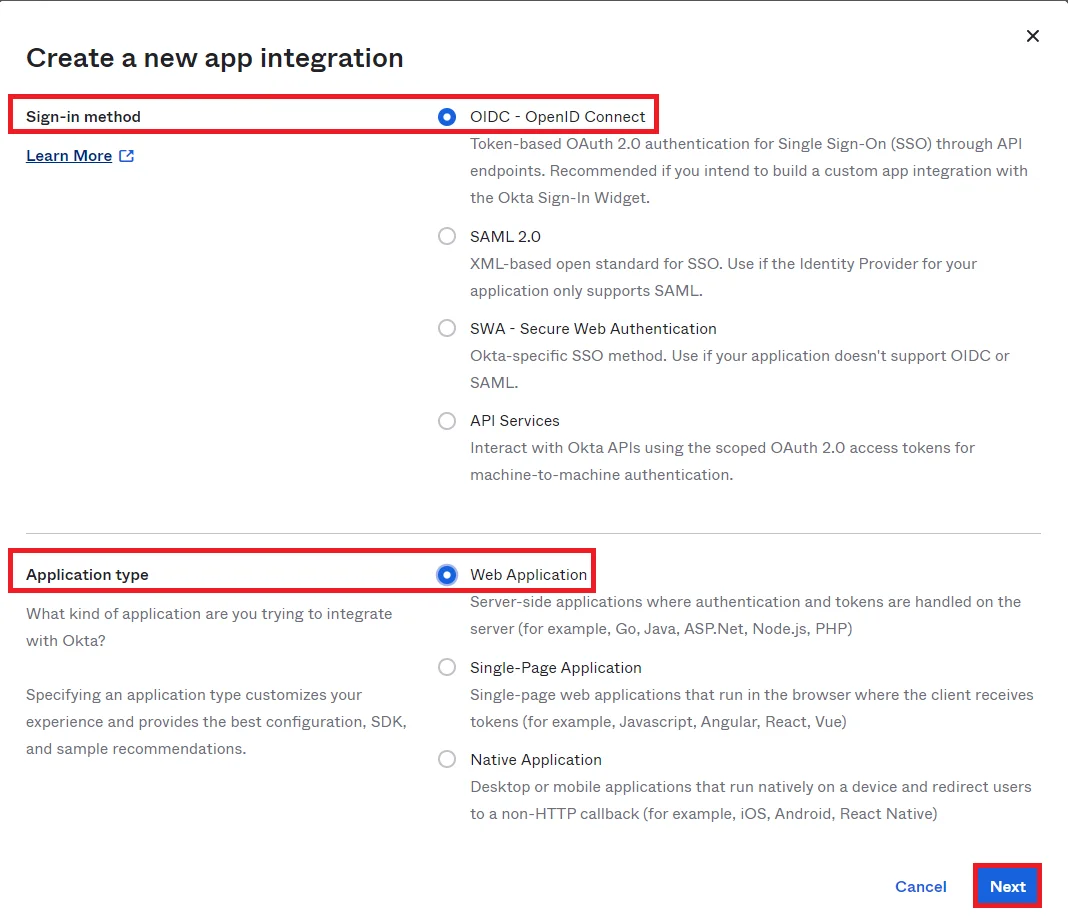
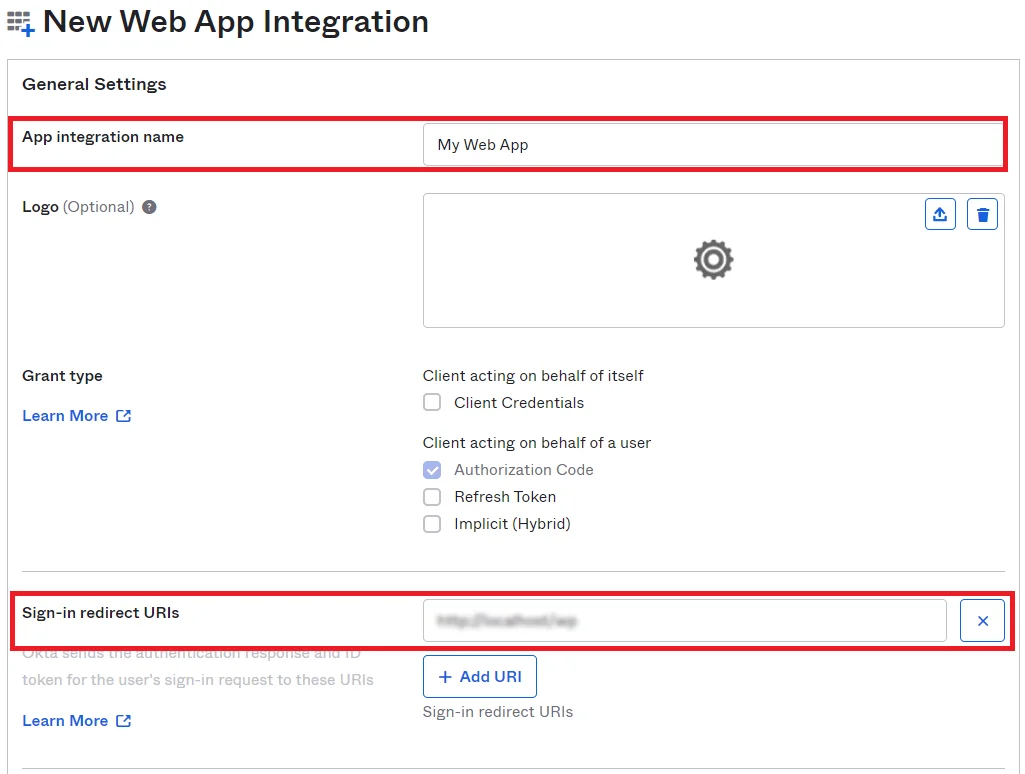
Konfigurieren Sie die sichere Anmeldung per Single Sign-On (SSO) in Odoo mit Okta mithilfe unseres Odoo OAuth Single Sign-On (SSO) -Moduls. Das Odoo OAuth SSO-Plugin ermöglicht Benutzern die nahtlose Anmeldung mit ihren Okta-Zugangsdaten über SSO. Durch die Unterstützung von Okta SSO können sich Benutzer mit ihren Okta-Zugangsdaten authentifizieren und sicher auf Ihre Odoo-Website zugreifen. Diese Schritt-für-Schritt-Anleitung hilft Ihnen bei der Konfiguration von Okta als Identitätsanbieter (IDP) und Odoo als Dienstanbieter (SP) für die Einrichtung von Okta Odoo SSO. Weitere Informationen zu den Funktionen unseres Odoo OAuth Single Sign-On (SSO)-Plugins finden Sie hier.
Voraussetzungen: Download und Installation
- Eine Odoo-Installation in Ihrer Umgebung.
- Installiertes miniOrange OAuth SSO-Modul für Odoo.
Schritte zum Konfigurieren von Okta als Identitätsanbieter
Schritte zum Konfigurieren von Okta
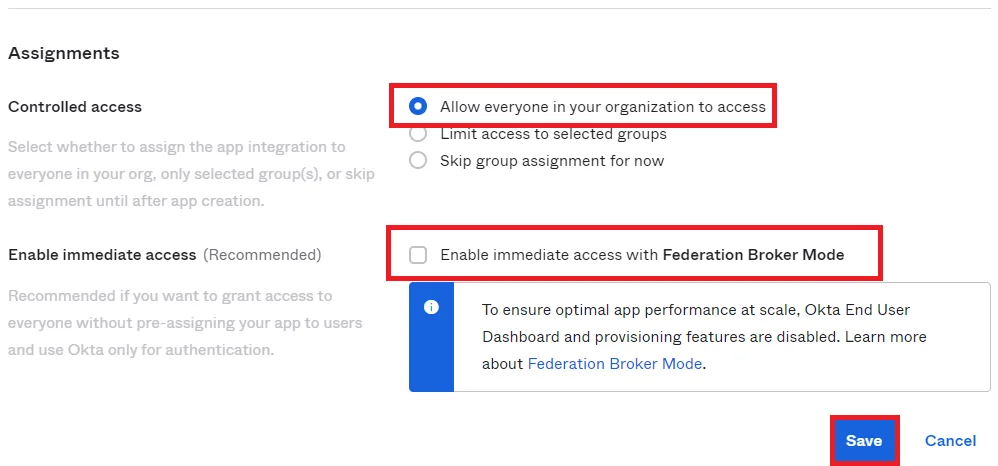
1.1 Weisen Sie einem Benutzer eine App-Integration zu
- Zurück Nach Registerkarte "Anwendungen" und klicken Sie auf Ihre Bewerbung.

- Wähle aus Assignments Tab.

- Klicken Sie auf Weisen und wählen Sie Personen zuweisen.
- Wenn Sie die Anwendung mehreren Benutzern gleichzeitig zuweisen möchten, wählen Sie Zu Gruppen zuweisen [Wenn eine App einer Gruppe zugewiesen wird, wird die App allen Personen in dieser Gruppe zugewiesen.]

- Klicken Sie auf Weisen neben einem Benutzernamen.

- Klicken Sie auf Speichern und zurückgehen.

- Klicken Sie auf Erledigt
.

1.2 Profilattribute für das ID-Token
- Navigieren Sie in Ihrem Okta-Admin-Dashboard zu Sicherheit -> API.

- Wählen Sie Ihre SSO-Anwendung aus und klicken Sie auf bearbeiten klicken.

- Zurück Nach aus aller Welt und wählen Sie die ID Token-Option.

- Klicken Sie auf Anspruch hinzufügen .

- geben Sie ein Name zu Ihrem Anspruch/Attribut hinzufügen und auswählen ID-Token aus der Dropdown-Liste „Tokentyp“. Geben Sie nun den Wert ein user.$attribute in England, Wert Feld basierend auf dem Attribut, das Sie empfangen möchten. Behalten Sie die anderen Einstellungen als Standard bei und klicken Sie auf Erschaffung .

- Befolgen Sie die gleichen Schritte für alle Attribute, die Sie sehen möchten. Sie erhalten eine Liste ähnlich der folgenden.

- Sie können die Attribute im sehen Testkonfiguration wie folgt ausgeben.

Konfigurieren Sie die Odoo-Anwendung als Dienstanbieter
- Navigieren Sie zur Odoo-Homepage und klicken Sie auf menü .

- Klicken Sie auf miniOrange OAuth 2.0.

- Klicken Sie auf Erschaffung Klicken Sie auf die Schaltfläche, um Ihren Identitätsanbieter (IDP) zu konfigurieren.

- Sie sehen den folgenden Bildschirm.

- Geben Sie in der allgemeinen Konfiguration den Namen des Identitätsanbieters ein (z. B. WordPress). Sie müssen außerdem die folgenden Felder ausfüllen, die Sie von Ihrem IdP erhalten.
|
Kunden ID:
|
bereitgestellt von Okta |
|
Kundengeheimnis:
|
bereitgestellt von Okta |
|
Umfang:
|
E-Mail-Profil-OpenID |
|
Endpunkt autorisieren:
|
/auth/realms/{realm-name}/protocol/openid-connect/auth |
|
Zugriffstoken-Endpunkt:
|
/auth/realms/{realm-name}/protocol/openid-connect/token |
|
Endpunkt zum Abrufen von Benutzerinformationen:
|
/auth/realms/{realm-name}/protocol/openid-connect/userinfo |
- Im Bereich Attributzuordnung können Sie die Attribute Ihres IdP den Benutzern im Odoo ERP-System nach Wunsch zuordnen.
- Im Abschnitt „Zuordnung“ können Sie die Gruppen von IdP Ihrem Odoo-System zuordnen. Nachdem Sie die erforderlichen Felder ausgefüllt haben, können Sie auf klicken Speichern .

- Wir sind mit der Einrichtung von SSO mit dem miniOrange OAuth SSO-Modul für Odoo fertig.
Testen Sie die Konfiguration, indem Sie die folgenden Schritte ausführen
- Gehen Sie zu Odoo Loginseite. Sie werden sehen, extra Schaltfläche mit demselben Namen wie im Modul konfiguriert.

- Klicken Sie auf die Schaltfläche und Sie werden zur IdP-Anmeldeseite weitergeleitet. Geben Sie Ihre IdP-Anmeldeinformationen ein und klicken Sie Login.
- Nach erfolgreicher Authentifizierung werden Sie eingeloggt Odoo.

In dieser Anleitung haben Sie das miniOrange OAuth SSO-Modul für Odoo erfolgreich konfiguriert, um sich mit Okta -Anmeldedaten anzumelden. Ihre Benutzer können sich nun mit Ihren Okta-IdP-Anmeldedaten bei Odoo anmelden.
Bei Fragen und Anliegen können Sie sich gerne an uns unter odoosupport@xecurify.com wenden.