ASP.NET OAuth Single Sign-On (SSO) mit PingFederate als OAuth-Anbieter
Das ASP.NET OAuth Single Sign-On (SSO) -Modul ermöglicht die Aktivierung von OAuth Single Sign-On für Ihre ASP.NET-Anwendungen. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre ASP.NET-Anwendungen und -Dienste. Unser Modul ist mit allen OAuth-konformen Identitätsanbietern kompatibel. In dieser Schritt-für-Schritt-Anleitung beschreiben wir die Konfiguration von Single Sign-On (SSO) zwischen ASP.NET und PingFederate, wobei PingFederate als OAuth-Anbieter dient.
Extrahieren Sie zum Einrichten des Connectors die
asp-net-oauth-sso-module.zip, finden Sie eine DLL-Datei
miniorange-oauth-sso.dll, eine Konfigurationsdatei
oauthsso.config und einem Integration.md Datei, die die Schritte zum Hinzufügen des Moduls in Ihre Anwendung enthält.
Speichern miniorange-oauth-sso.dll im bin-Ordner (wo Ihre anderen DLL-Dateien vorhanden sind) für Ihre Anwendung.
Registrieren miniorangeoauthsso Modul in Ihrer Anwendung gemäß den bereitgestellten Schritten in der Integration.md Datei.
Fügen Sie die bereitgestellte Konfigurationsdatei hinzu oauthsso.config im Stammverzeichnis Ihrer Anwendung.
Öffnen Sie nach der Integration den Browser und durchsuchen Sie das Connector-Dashboard mit der folgenden URL: https:// <your-application-base-url>/?ssoaction=config
Wenn die Registrierungs- oder Anmeldeseite angezeigt wird, haben Sie den miniOrange Oauth SSO-Connector erfolgreich für Ihre Anwendung hinzugefügt.
Registrieren or Login zur Konfiguration des Connectors.
Schritte zum Konfigurieren von ASP.NET OAuth Single Sign-On (SSO) mit PingFederate als IDP
1. Konfigurieren Sie PingFederate als Identitätsanbieter
Melden Sie sich bei Ihrem PingFederate-Benutzeradministrator-Dashboard an.
Klicken Sie auf OAuth-Server im linken Navigationsmenü.
Der Kunden, klicke auf Neu erstellen.
Geben Sie die Kunden-ID, Name und
Beschreibung. Wählen Kundengeheimnis in
Client-Authentifizierung und klicken Sie auf
Geheimnis generieren. Notieren Sie sich Ihre
Kunden-ID & Kundengeheimnis die Sie benötigen Schritt 3: konfigurieren
miniOrange ASP.NET OAuth-Client.
Kopieren Sie die Weiterleitungs-/Rückruf-URL von der
miniOrange ASP.NET OAuth-Client und geben Sie es ein
Umleitungs-URIs Feld und klicken Sie auf Speichern. Wähle aus Autorisierungscode Geben Sie die Förderart ein und klicken Sie auf
Gespeichert.
Sie haben die serverseitigen Konfigurationen für Ping Federate App OAuth erfolgreich abgeschlossen.
2. Konfigurieren Sie die ASP.NET-Anwendung als Dienstanbieter
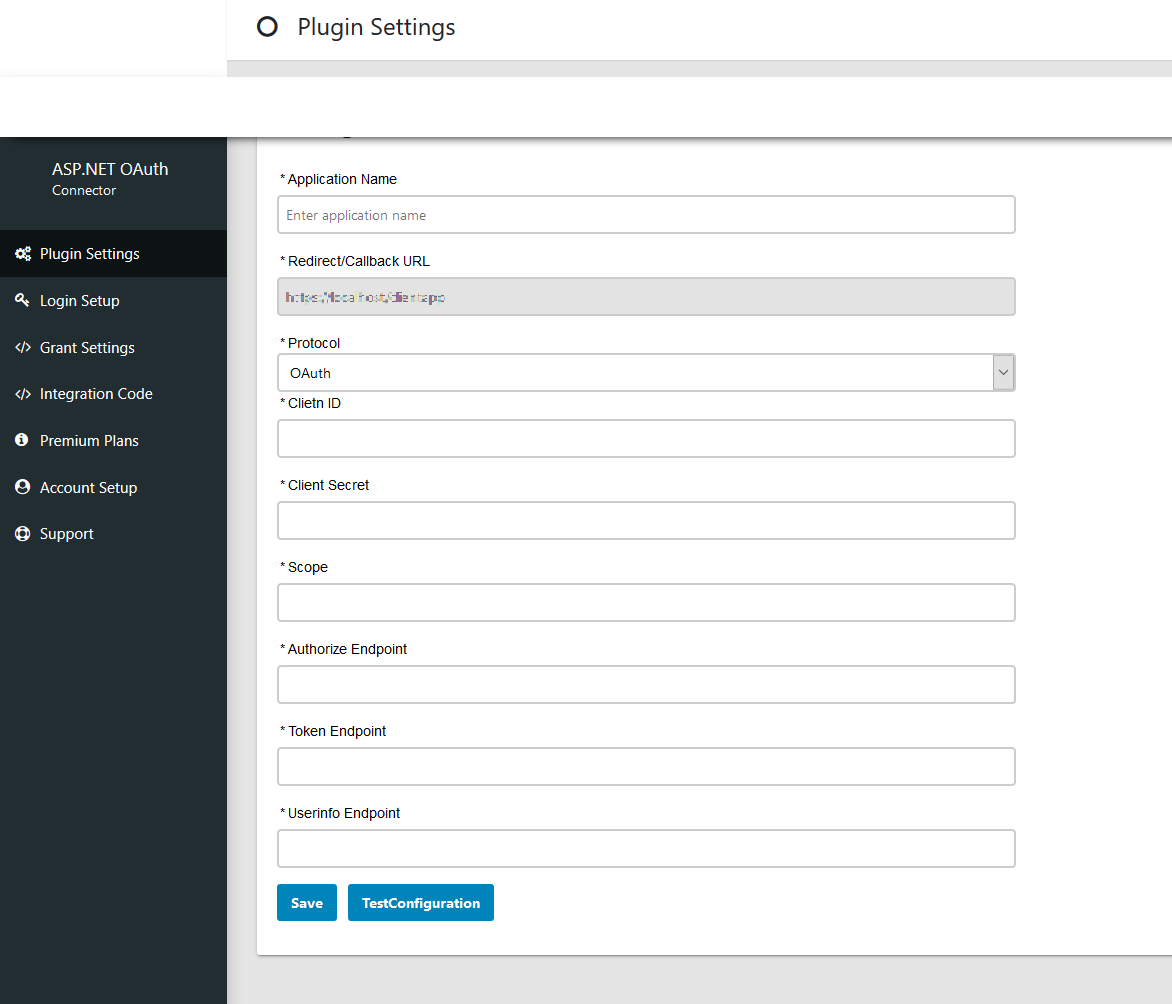
Nachdem Sie Ihren OAuth-Anbieter konfiguriert haben, erhalten Sie Folgendes
Client-ID, Client-Geheimnis, Endpunkt autorisieren, Zugriffstoken-Endpunkt
und Endpunkt für Benutzerinformationen abrufen. Konfigurieren Sie diese Werte in den entsprechenden Feldern.
Füllen Sie alle erforderlichen Angaben aus und klicken Sie auf
Konfiguration speichern.
3. OAuth-SSO testen
Klicken Sie nach dem Speichern der Konfiguration auf
Testkonfiguration um zu überprüfen, ob Sie richtig konfiguriert haben.
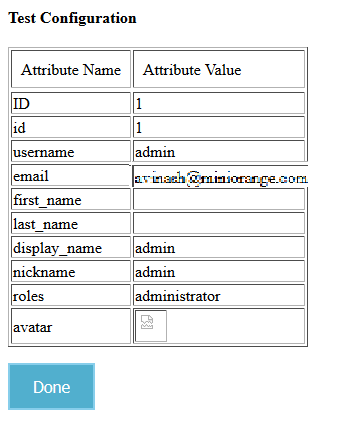
Bei erfolgreicher Konfiguration erhalten Sie
Attributname und Attributwerte im Fenster Testkonfiguration. Der folgende Screenshot zeigt ein erfolgreiches Ergebnis.
4. Attributzuordnung
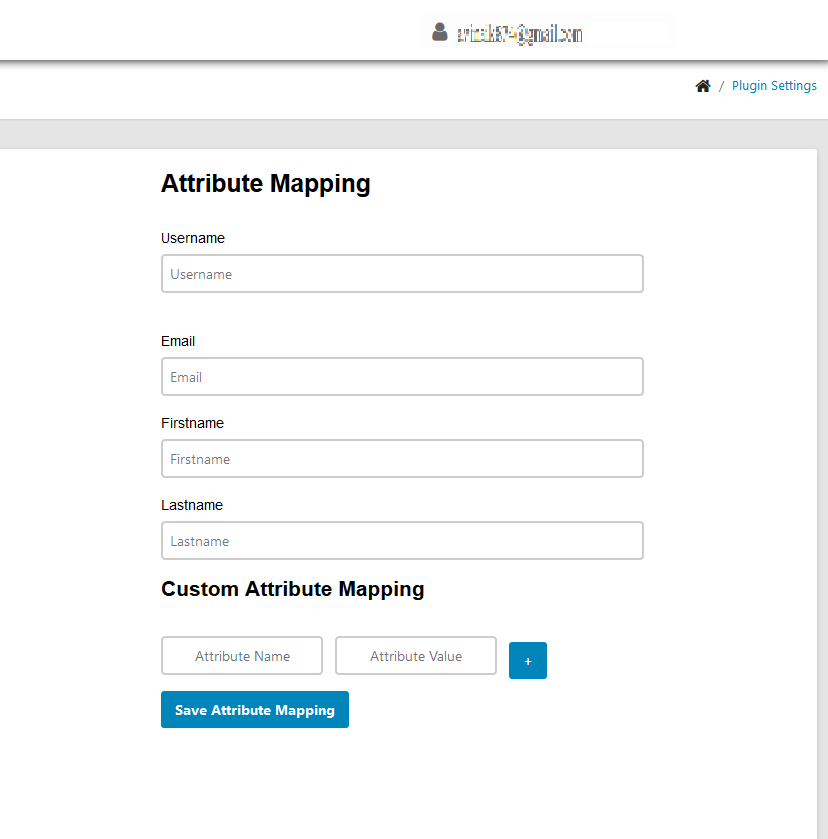
Ordnen Sie die von Ihrem OAuth-Server bereitgestellten Attributnamen den im Abschnitt „Attributzuordnung“ angegebenen ASP.NET-Anwendungsattributen zu und klicken Sie auf
Attributzuordnung speichern.
Hinweis: Alle zugeordneten Attribute werden in der Sitzung gespeichert, sodass Sie in Ihrer Anwendung darauf zugreifen können.
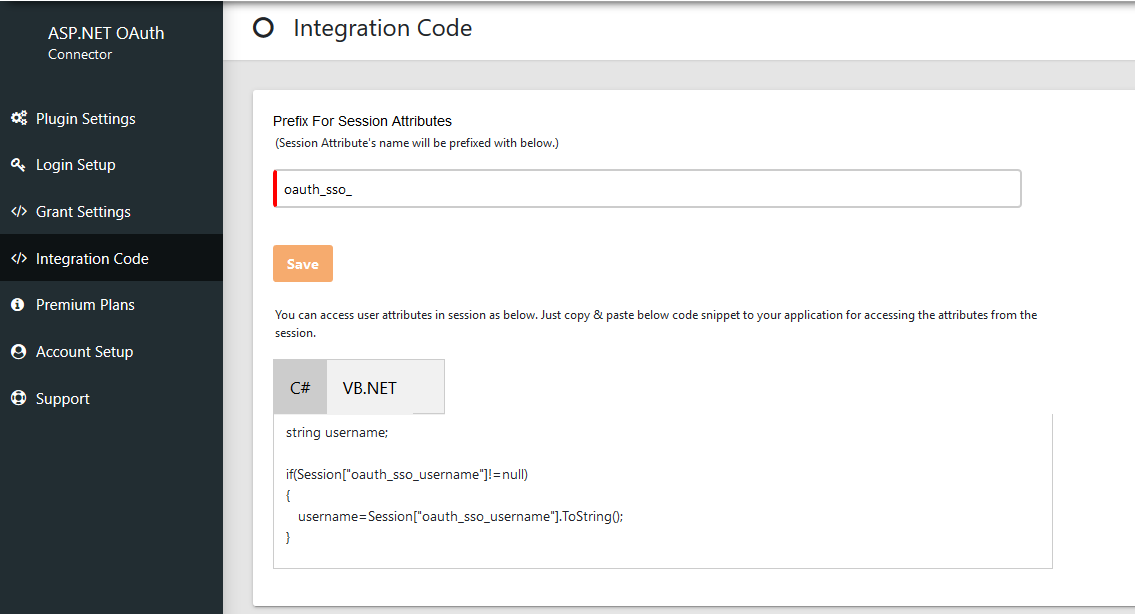
5. Integrationscode
Sie finden die Integrationscode auf der Registerkarte „Integrationscode“ im Connector. Kopieren Sie einfach dieses Code-Snippet und fügen Sie es dort ein, wo Sie auf die Benutzerattribute zugreifen möchten.
6. Fügen Sie den folgenden Link in Ihre Anwendung für Single Sign-On (SSO) ein.
Verwenden Sie die folgende URL als Link in Ihrer Anwendung, von der aus Sie SSO durchführen möchten: http://base-url/?ssoaction=login
Sie können es zum Beispiel verwenden als: <a href="http://base-url/?ssoaction=login”>Log in</a>"
Sie können das DNN OAuth Single Sign-On (SSO) -Modul mit beliebigen Identitätsanbietern wie ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 oder sogar mit Ihrem eigenen benutzerdefinierten Identitätsanbieter konfigurieren. Um weitere Identitätsanbieter anzuzeigen, klicken Sie hier.
Sie finden Ihren Identitätsanbieter nicht? Schreiben Sie uns an aspnetsupport@xecurify.com. Wir helfen Ihnen gerne bei der Einrichtung von SSO mit Ihrem Identitätsanbieter und beraten Sie schnell (per E-Mail oder in einem persönlichen Gespräch) zu Ihren Anforderungen. Unser Team unterstützt Sie bei der Auswahl der optimalen Lösung bzw. des passenden Tarifs.
×
Hallo!
Brauchen Sie Hilfe? Wir sind hier!
Kontaktieren Sie den miniOrange-Support
Vielen Dank für Ihre Anfrage.
Wenn Sie innerhalb von 24 Stunden nichts von uns hören, können Sie gerne eine Folge-E-Mail an senden info@xecurify.com