
DNN OAuth Single Sign-On (SSO) mit Keycloak als OAuth-Anbieter
Übersicht
Der DNN OAuth Single Sign-On (SSO) -Authentifizierungsanbieter ermöglicht die Aktivierung von OAuth Single Sign-On für Ihre DotNetNuke -Website. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre DotNetNuke -Website und -Dienste. Unser Authentifizierungsanbieter ist mit allen OAuth-konformen Identitätsanbietern kompatibel. In dieser Schritt-für-Schritt-Anleitung erfahren Sie, wie Sie Single Sign-On (SSO) zwischen DNN und Keyclock konfigurieren, wobei Keyclock als OAuth-Anbieter dient.



Voraussetzungen: Download und Installation
1. Laden Sie den DNN Oauth Single Sign On-Authentifizierungsanbieter über den oben stehenden Link herunter.
2. Laden Sie das Installationspaket dnn-oauth-single-sign-on_xxx_Install hoch, indem Sie zu Einstellungen > Erweiterungen > Erweiterung installieren gehen.
3. Wählen Sie nun unter dem Reiter „Installierte Erweiterungen“ die Option „Authentifizierungssysteme“. Hier sehen Sie den miniOrange DNN OAuth-Authentifizierungsanbieter.
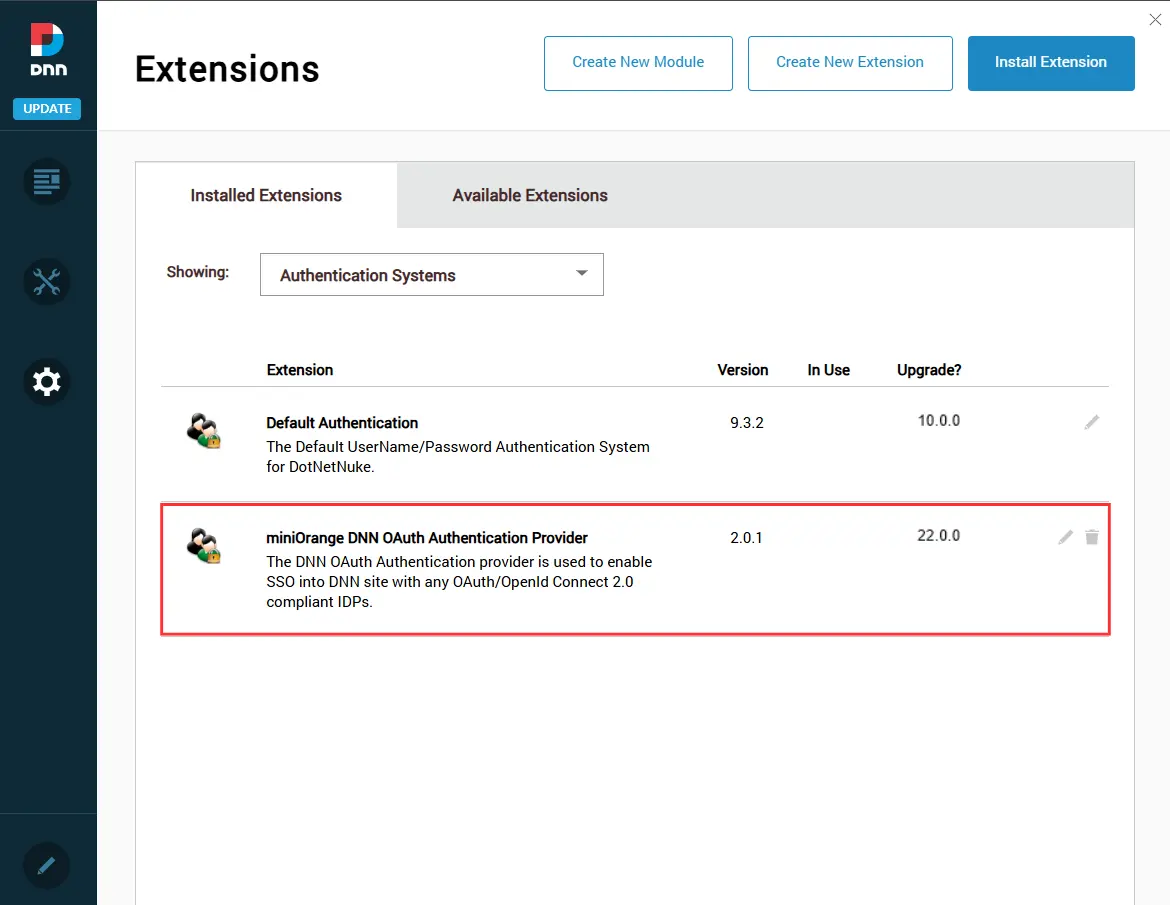
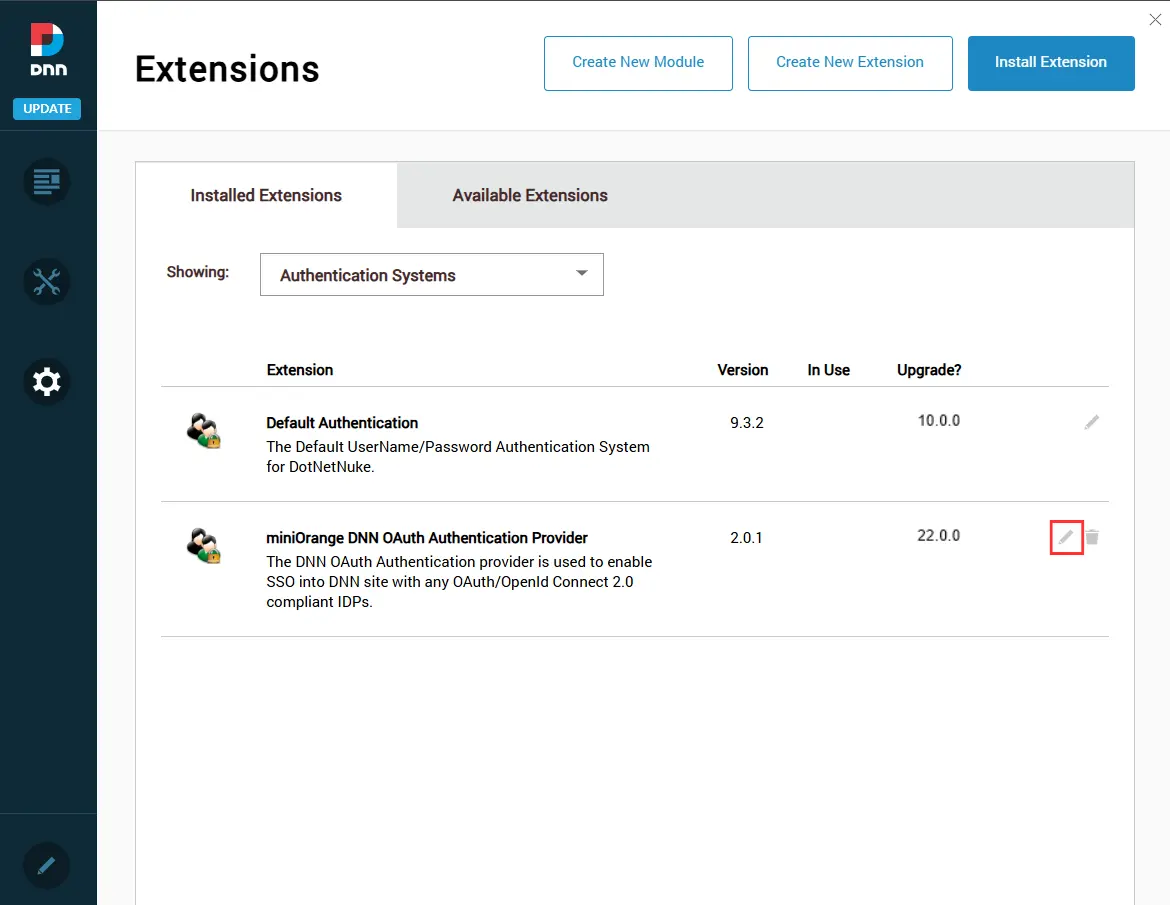
4. Klicken Sie einfach auf das Stiftsymbol, wie im Bild unten gezeigt, um den DNN OAuth-Authentifizierungsanbieter zu konfigurieren.
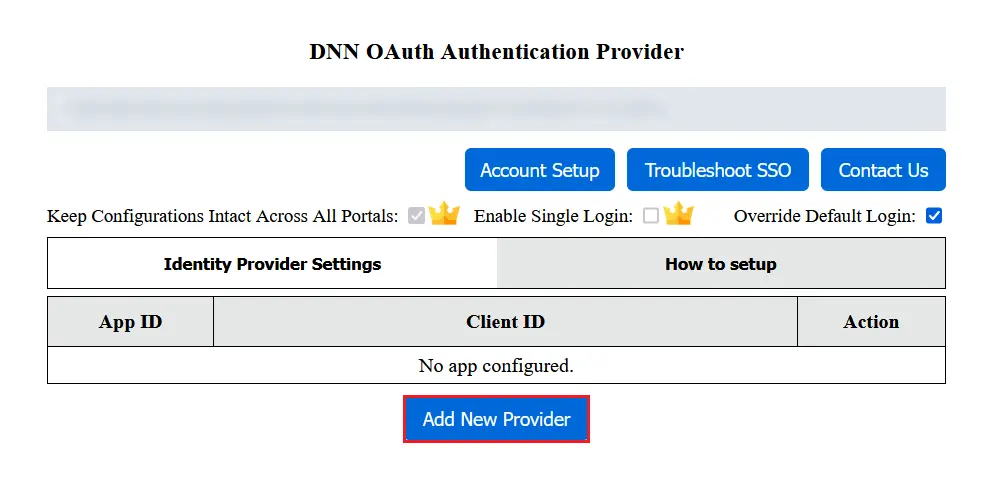
5. Wechseln Sie nun zur Registerkarte „Site-Einstellungen“. Hier sehen Sie das Dashboard des DNN OAuth-Authentifizierungsanbieters.

6. Sie haben die Installation des Authentifizierungsanbieters auf Ihrer DNN-Site abgeschlossen.
Schritte zum Konfigurieren von DNN Single Sign-On (SSO) mit Keyclock als IDP
1. Authentifizierungsanbieter für die Einrichtung von OAuth Single Sign-On (SSO) konfigurieren
- Um die Anwendung im Authentifizierungsanbieter zu konfigurieren, klicken Sie auf der Registerkarte „Einstellungen des Identitätsanbieters“ auf die Schaltfläche „Neuen Anbieter hinzufügen“.
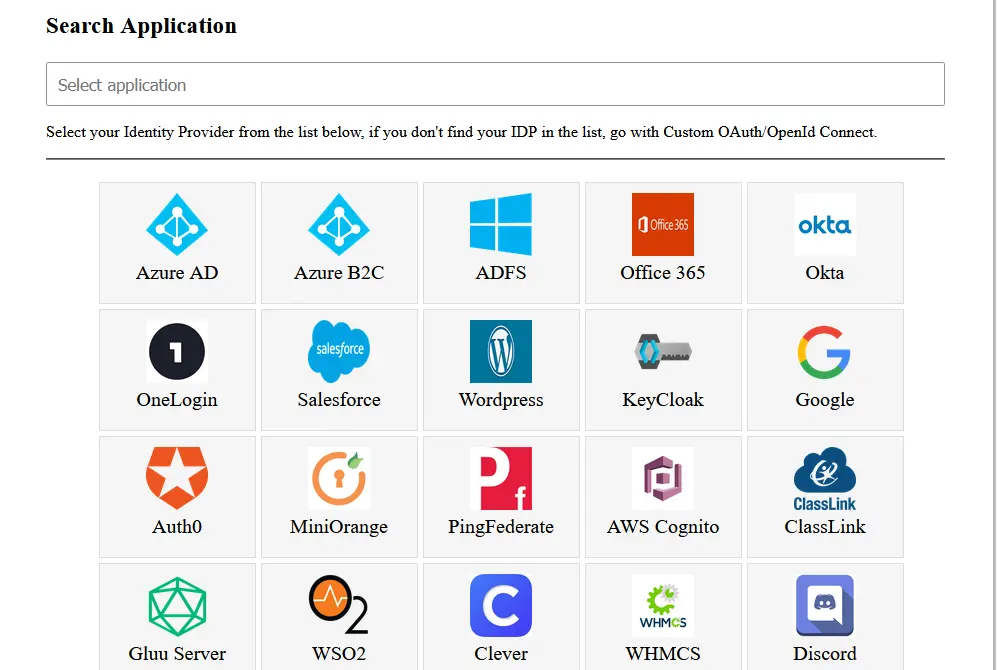
- Auswählen Keyclock als Identitätsanbieter aus der Liste. Sie können auch über das Suchfeld nach Ihrem Identitätsanbieter suchen.
2. Konfigurieren Sie Keycloak als OAuth-Anbieter
- Zuallererst Laden Sie Keycloak herunter und installieren Sie es.
- Starten Sie den Keycloak-Server basierend auf Ihrer Keycloak-Version. (Siehe Tabelle unten)
| Für die Keycloak-Version 16 und niedriger |
Wechseln Sie in das Stammverzeichnis von keycloak bin standalone.sh |
| Für die Keycloak-Version 17 und höher |
Gehen Sie zum Stammverzeichnis von keycloak Kasten kc.bat und führen Sie die folgenden Befehle aus.
|
Befolgen Sie die folgenden Schritte, um Keycloak als IdP zu konfigurieren und DNN OAuth Keycloak SSO zu erreichen
Wählen Sie die Keycloak-Version:
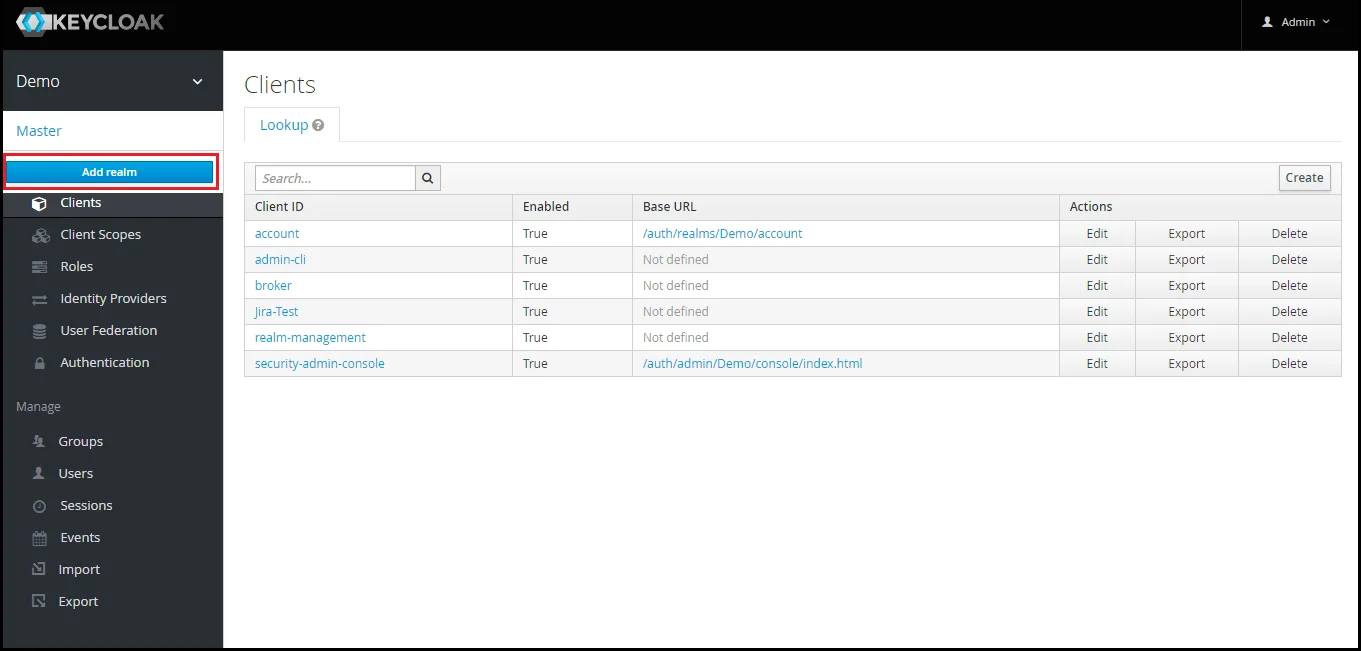
- Bereich hinzufügen: Melden Sie sich nun bei der Keycloak-Verwaltungskonsole an und navigieren Sie zu Ihrem gewünschten Realm. Sie können einen neuen Realm hinzufügen, indem Sie Bereich hinzufügen .
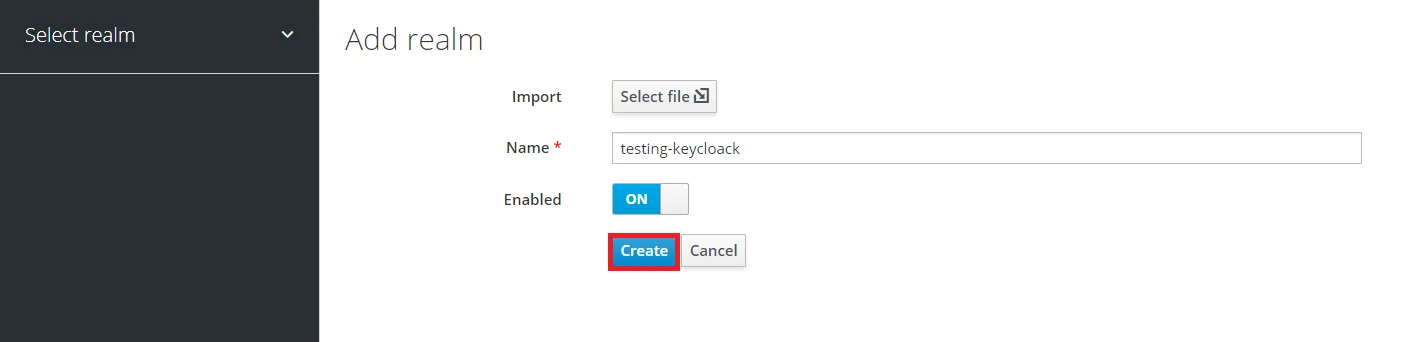
- Bereich erstellen: Enter Bereichsname und halten Sie den Realm-Namen bereit, da er später für die Konfiguration des Realms unter dem OAuth-Client-Plugin benötigt wird. Klicken Sie auf CREATE Bereich hinzufügen.
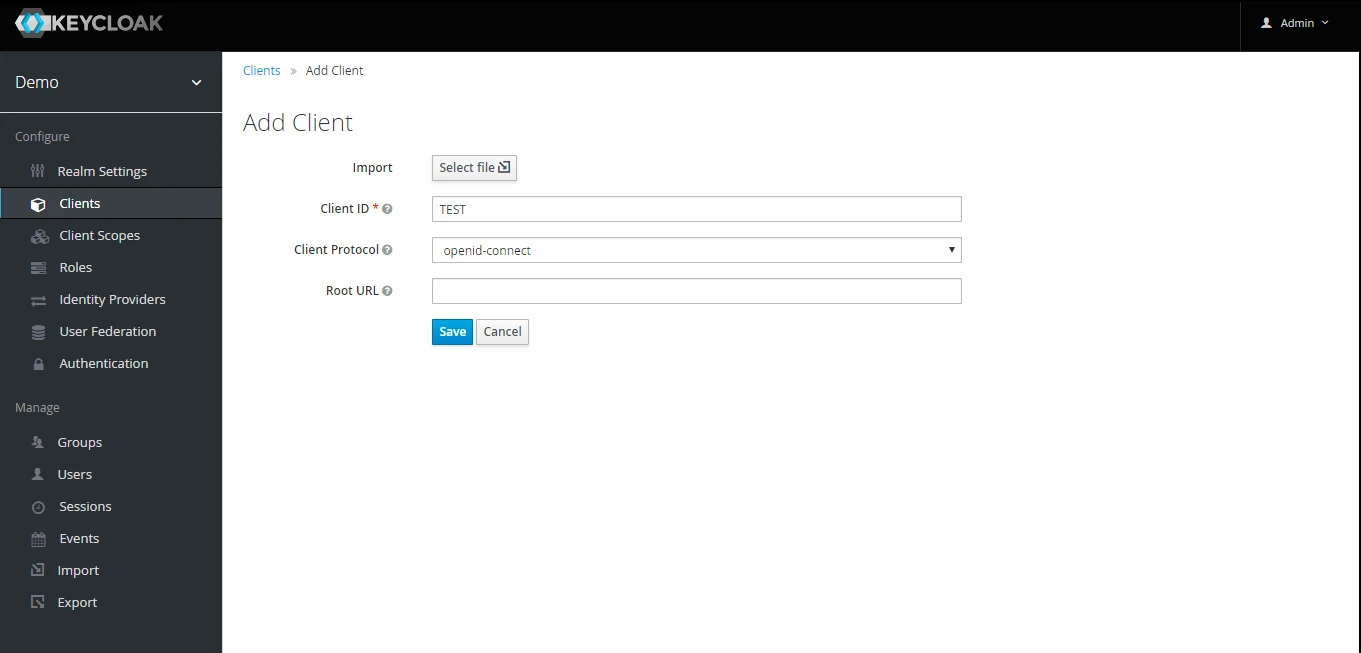
- OpenID-Client erstellen: Klicken Sie auf Kunden und wählen Sie erstellen um einen neuen Kunden zu erstellen. Geben Sie die Client-ID ein und wählen Sie das Client-Protokoll aus openeid-connect und wählen Sie Gespeichert.
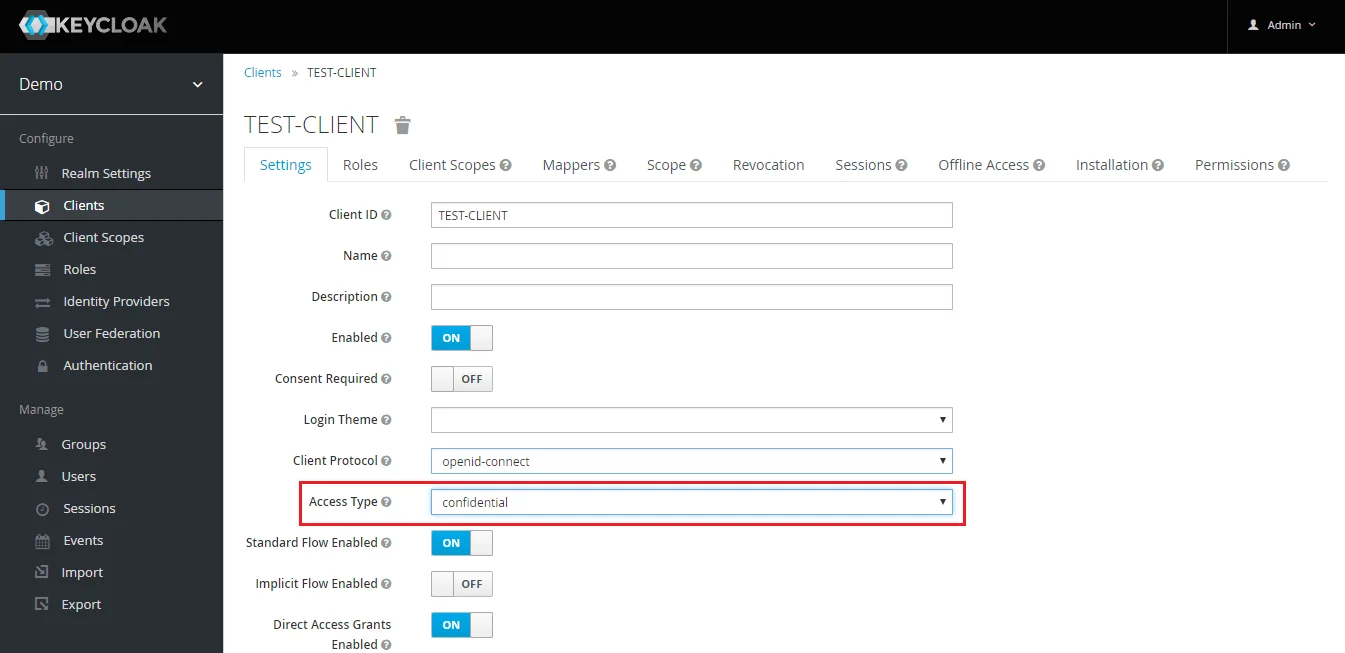
- Zugriffstyp ändern: Nachdem der Client erstellt wurde, ändern Sie seinen Zugriffstyp in vertraulich.
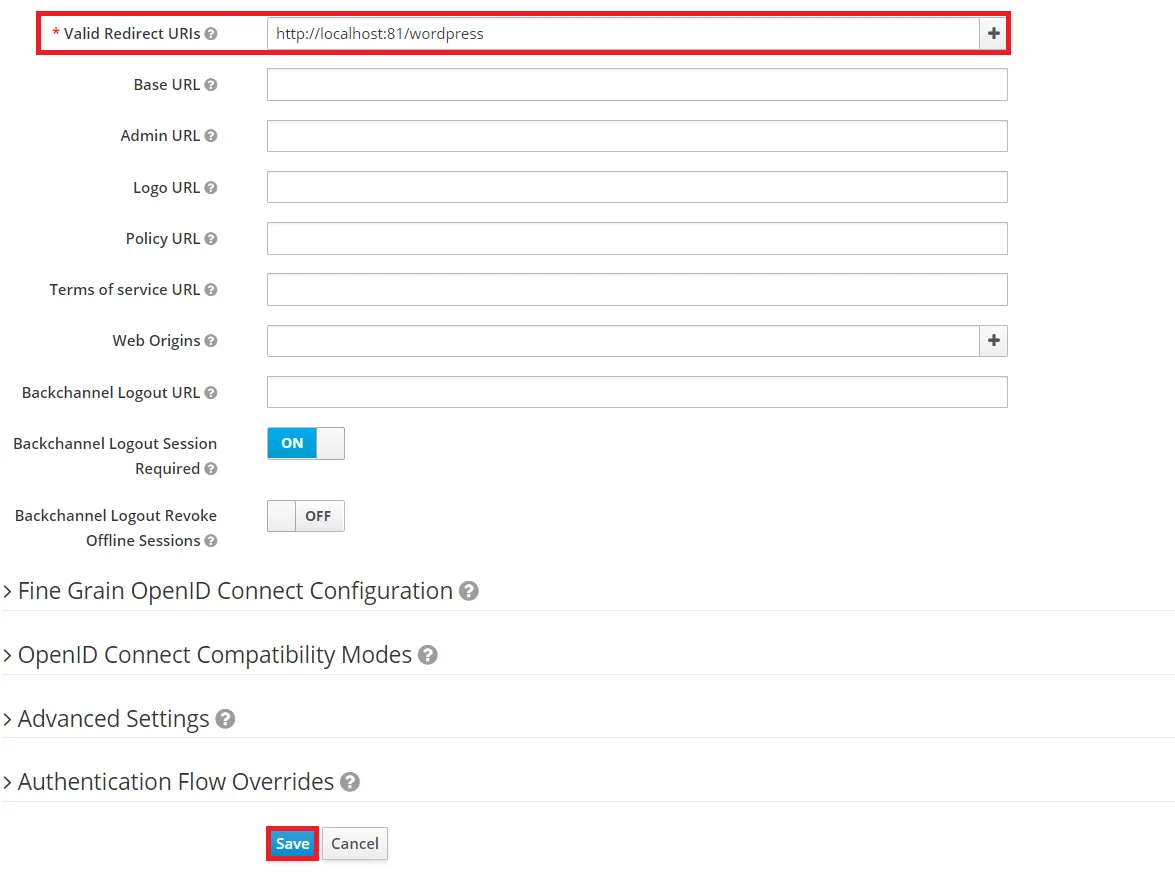
- Geben Sie gültige Weiterleitungs-URIs ein: Kopieren Sie die Rückruf-URL aus dem Plugin und klicken Sie dann auf
SPEICHERN. Ex -- https://
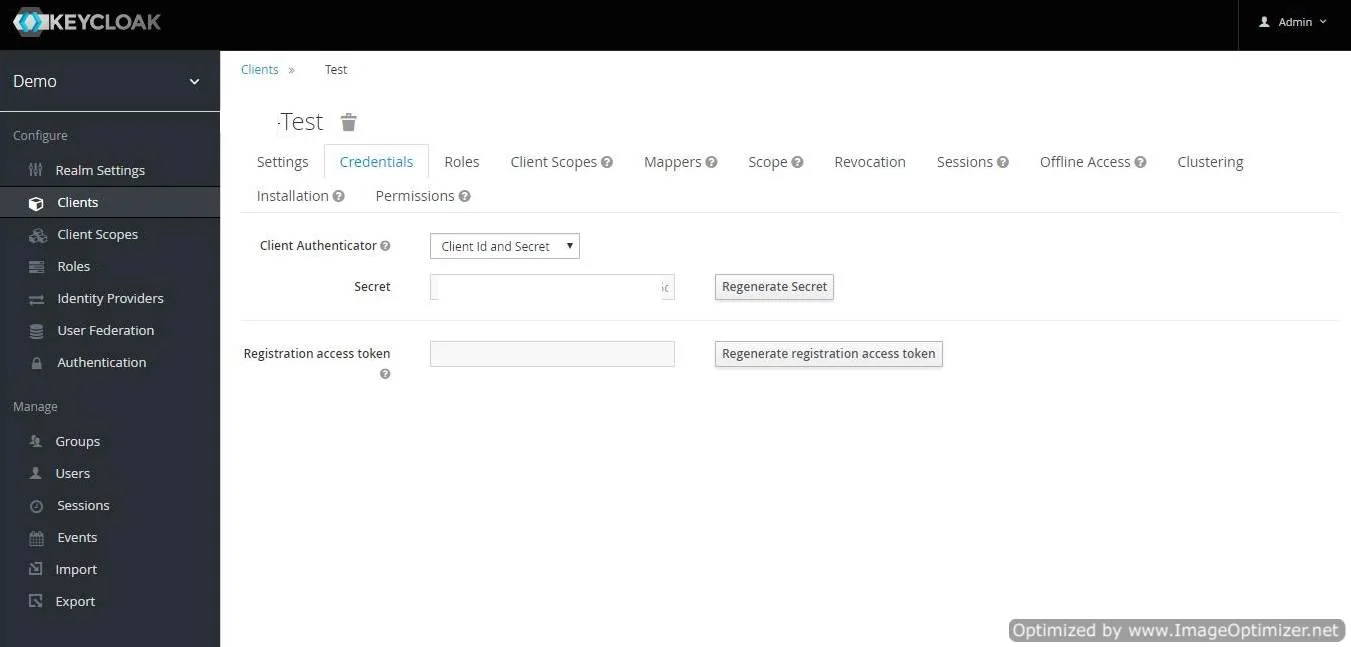
/oauth/callback - Client-Geheimnis abrufen: Jetzt müssen wir das Kundengeheimnis erfahren. Also auswählen Kunden und wählen Sie Anmeldeinformationen aus und kopieren Sie Ihr Geheimnis von hier.
- Plugin-Konfiguration: Geben Sie kopiert ein Kundengeheimnis für Kundengeheimnis Feld im OAuth-Client-Plugin und geben Sie das ein Client-Name unter dem Feld „Client-ID“.
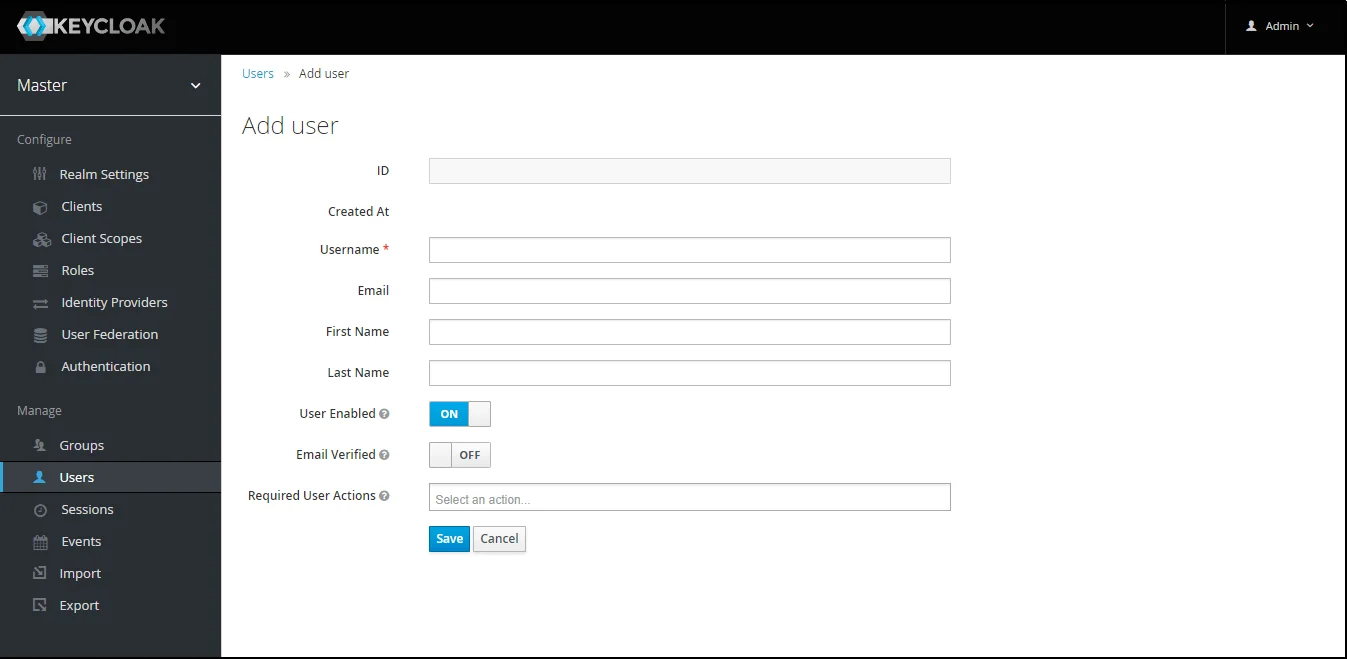
- Benutzer hinzufügen: Wir müssen dem Realm Benutzer hinzufügen, die auf die Ressourcen des Realms zugreifen können. Klick auf das Nutzer und wählen Sie zu Fügen Sie einen neuen Benutzer hinzu.
- Benutzer Konfiguration: Nachdem der Benutzer erstellt wurde, muss die folgende Aktion für ihn ausgeführt werden.
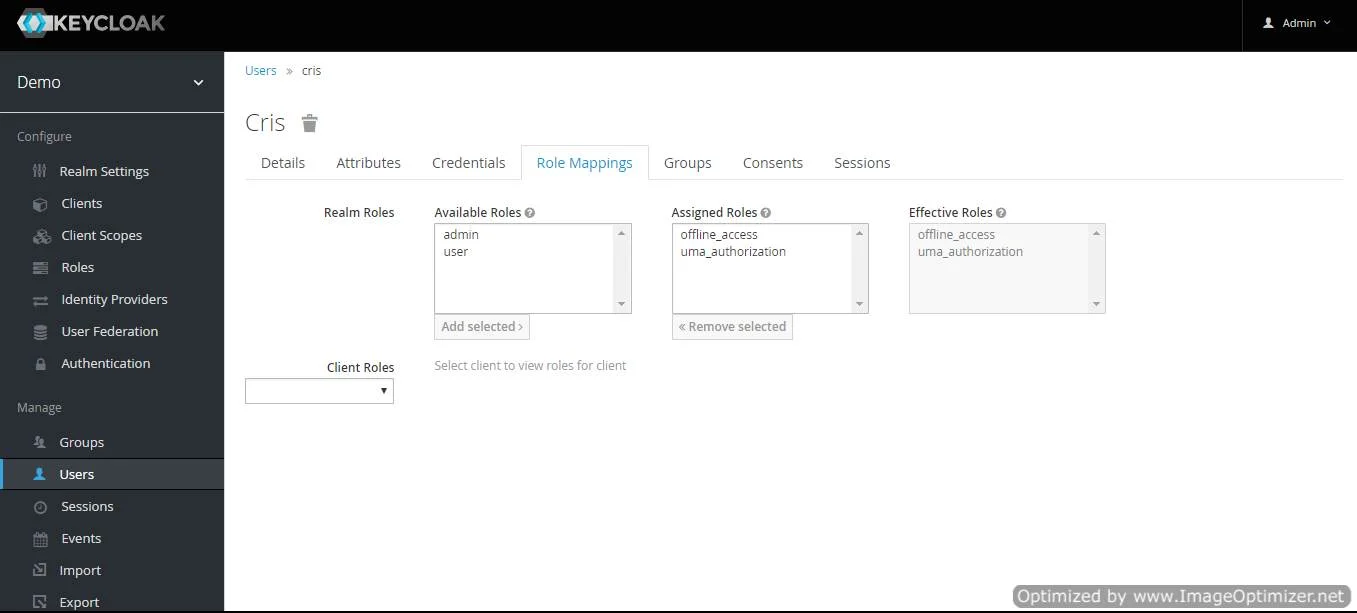
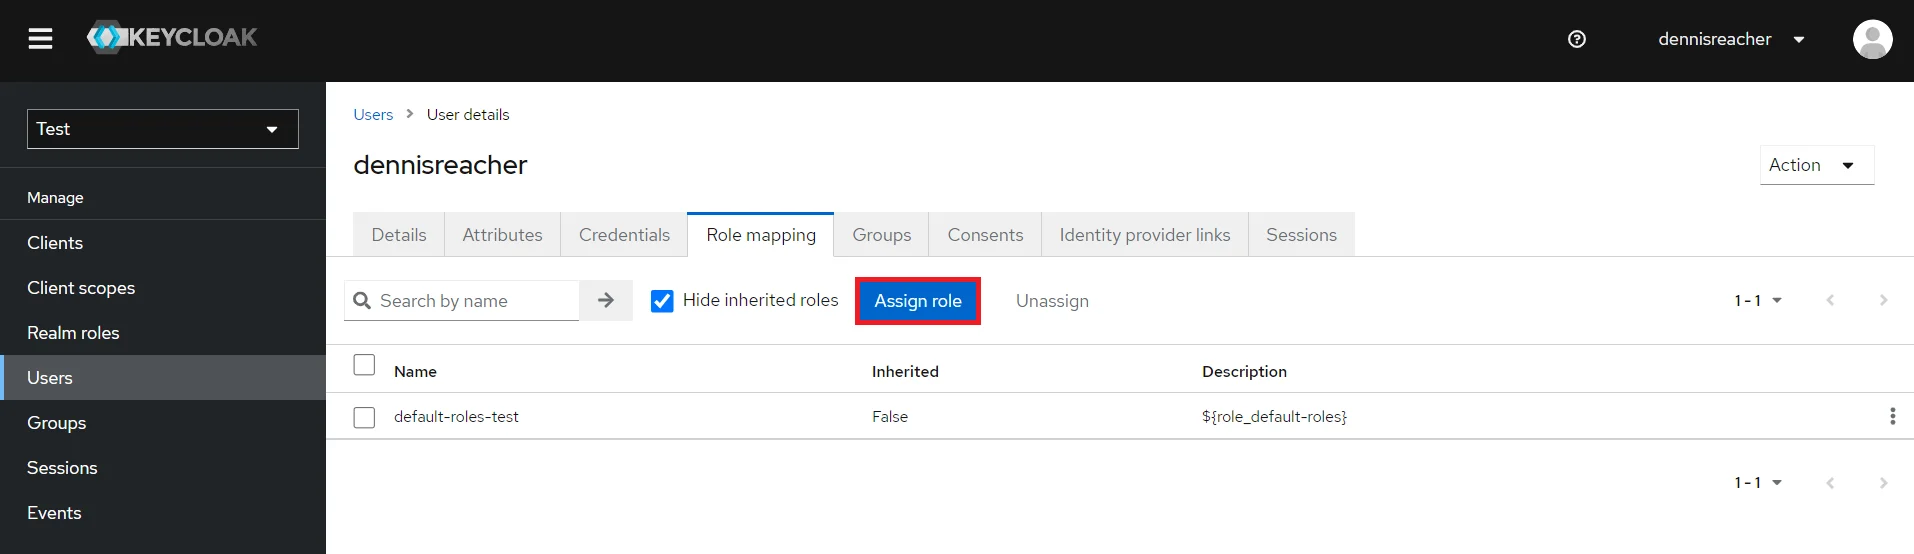
- Kartenbenutzer: Wir müssen den Benutzer einer Rolle zuordnen. Klicke auf Rollenzuordnungen Weisen Sie dem Benutzer die gewünschte Rolle aus den verfügbaren Rollen zu und klicken Sie auf Auswahl hinzufügen.
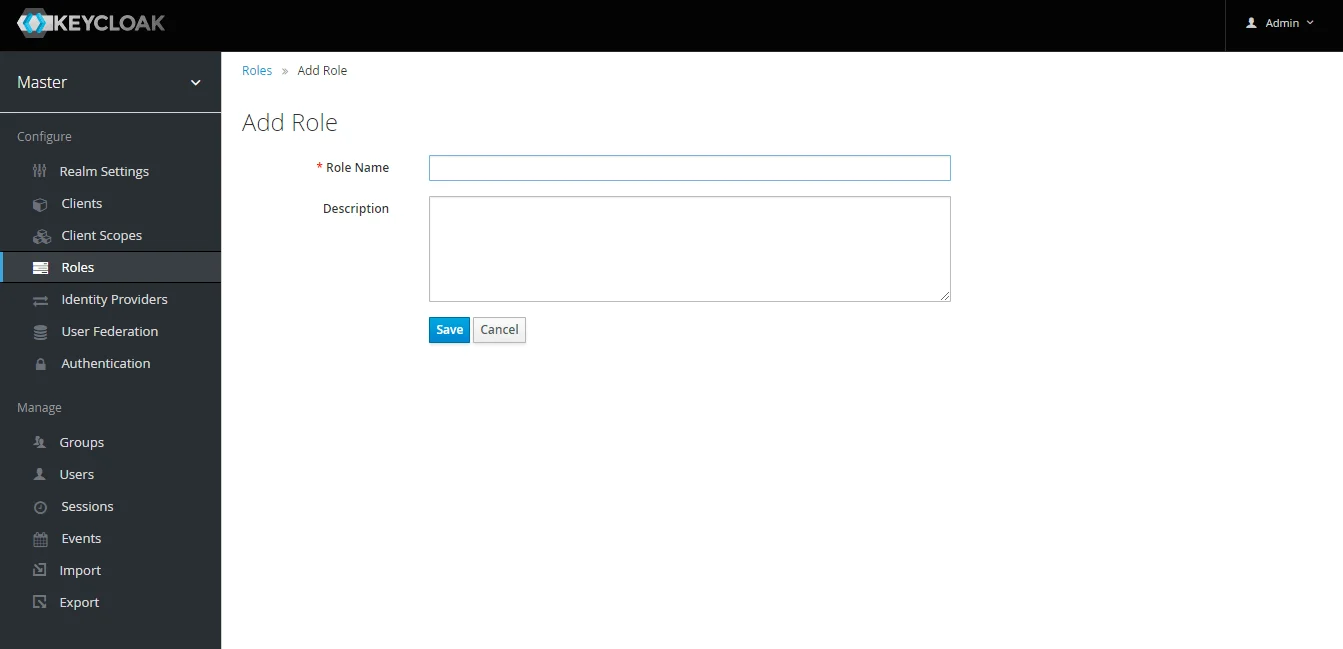
- ROLLE erstellen: Die Rolle wird von Ihren Anwendungen verwendet, um zu definieren, welche Benutzer zum Zugriff auf die Anwendung berechtigt sind. Klicken Sie auf das Rollen und wählen Sie Hinzufügen Funktion / Rolle (Role) *.
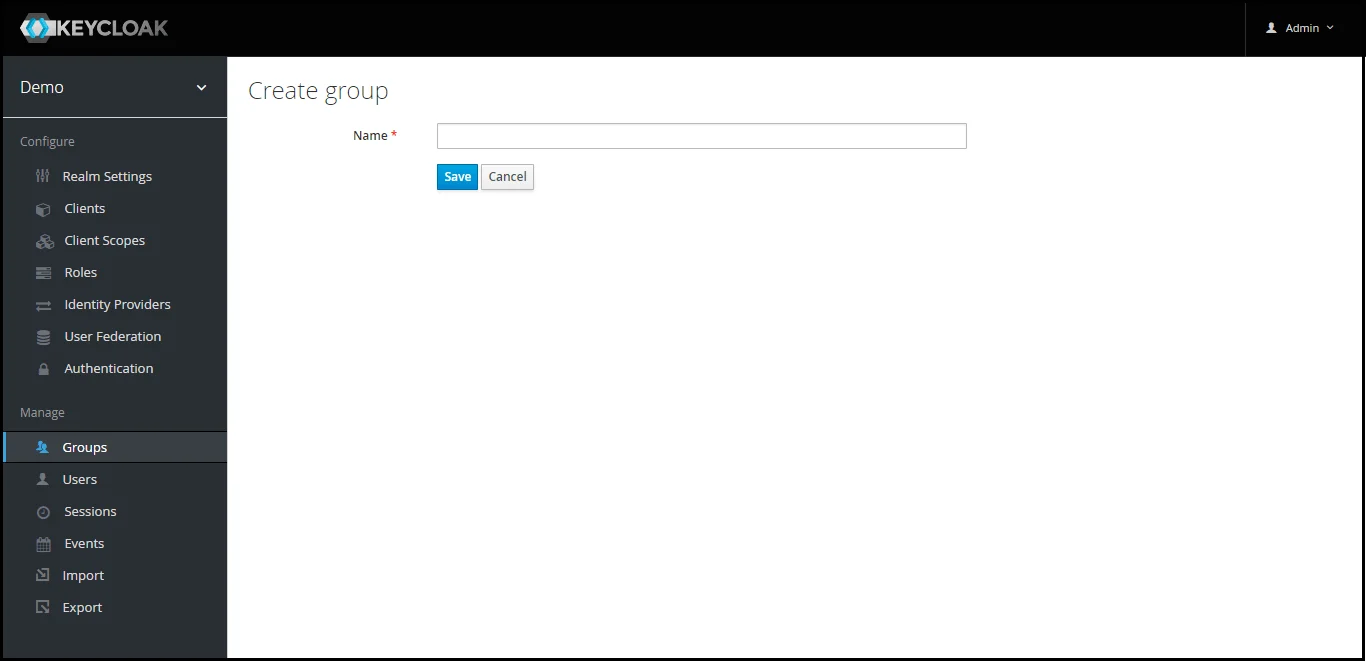
- Gruppen erstellen: Klicken Sie auf Groups und wählen Sie New um eine neue Gruppe zu erstellen.
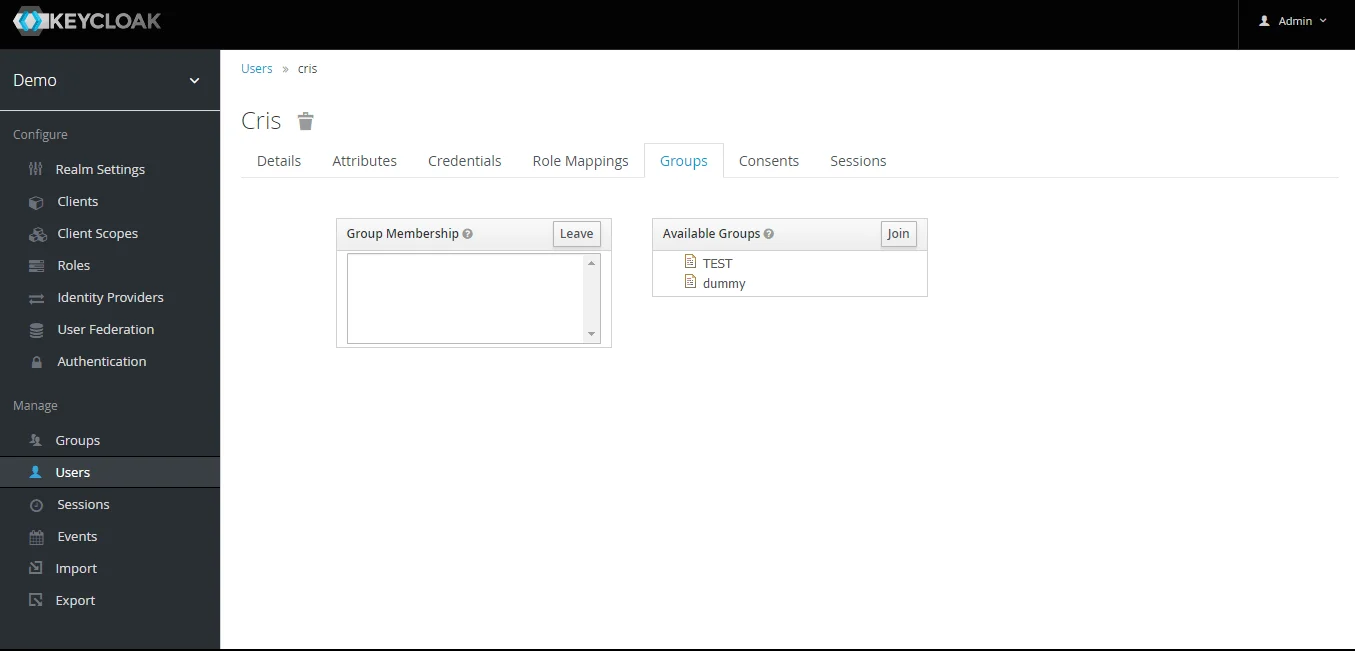
- Benutzer einer Gruppe zuweisen: Wählen Sie den Benutzer aus, den Sie zur Gruppe hinzufügen möchten. Wählen Sie auf der Registerkarte die Option „Gruppen“, wählen Sie dann den Gruppennamen aus und klicken Sie auf join.
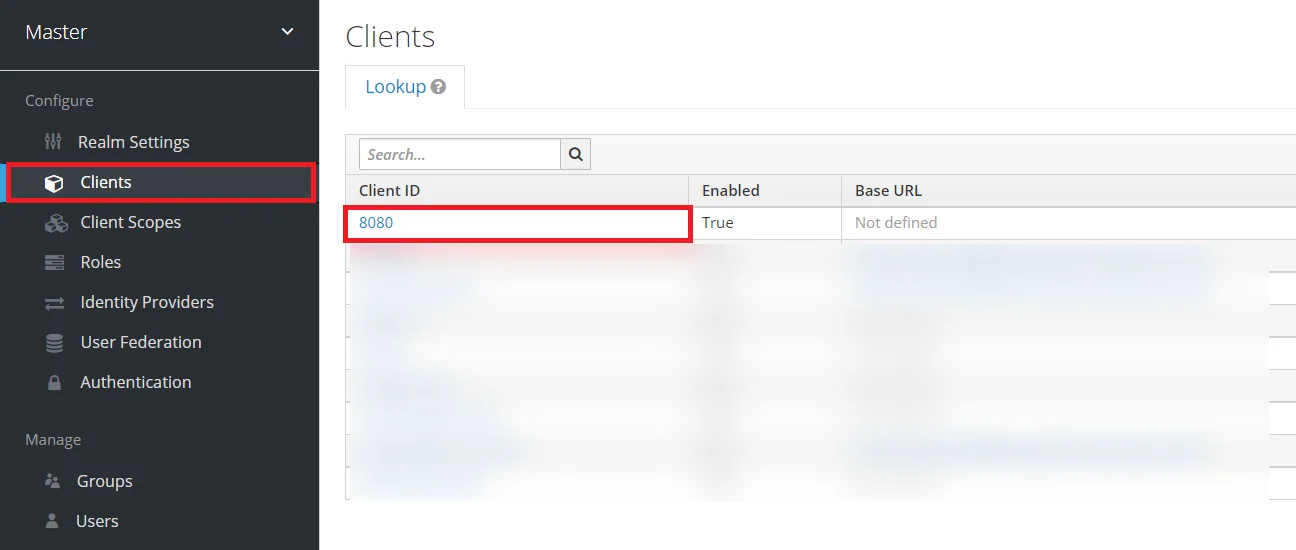
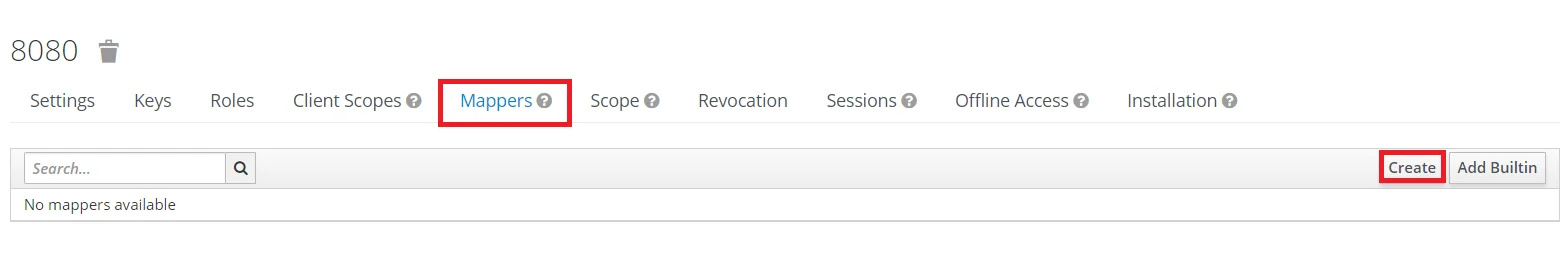
- Keycloak-Gruppen-Mapper: Um nun Gruppendetails zu erhalten, müssen wir die Clientzuordnung mit der Gruppenmitgliedschaft durchführen, andernfalls werden die Gruppendetails nicht abgerufen. Also rein Kundenbereich, wählen Sie Ihren Kunden aus und klicken Sie dann auf Mapper->Erstellen.
- Nun wähle Mapper-Typ as Gruppenmitgliedschaft und geben Sie die Name und Name des Tokenanspruchs d. h. der Attributname, dem die Gruppen entsprechen, die abgerufen werden. Deaktivieren Sie den vollständigen Gruppenpfad, die Optionen Zum ID-Token hinzufügen und Zum Zugriffstoken hinzufügen und klicken Sie auf Gespeichert.
- Keycloak-Rollenzuordnung: Um nun Rollendetails zu erhalten, müssen wir die Clientzuordnung mit Rollenmitgliedschaft durchführen, sonst werden die Rollendetails nicht abgerufen. Also in Kundenbereich, wählen Sie Ihren Kunden aus und klicken Sie dann auf Mapper->Erstellen.
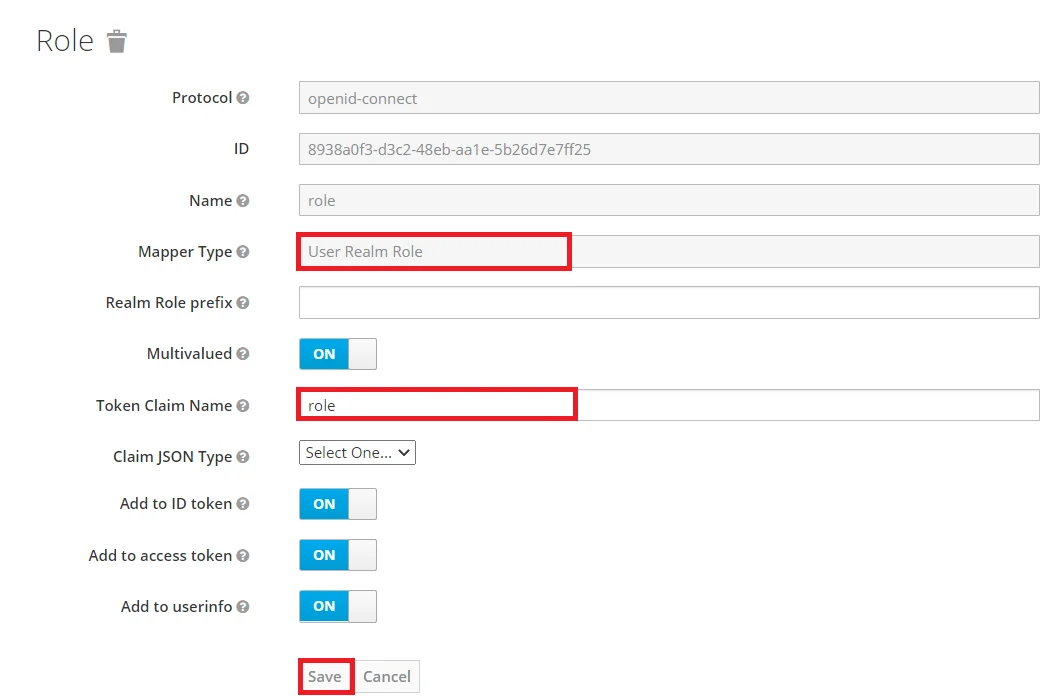
- Nun wähle Mapper-Typ as Benutzerbereichsrolle Mitgliedschaft und geben Sie die ein Name. Und Name des Token-Anspruchs d. h. der Attributname, dem die Gruppen entsprechen, die abgerufen werden. Wählen Sie die Optionen Zum ID-Token hinzufügen und Zum Zugriffstoken hinzufügen aus und klicken Sie auf Gespeichert.
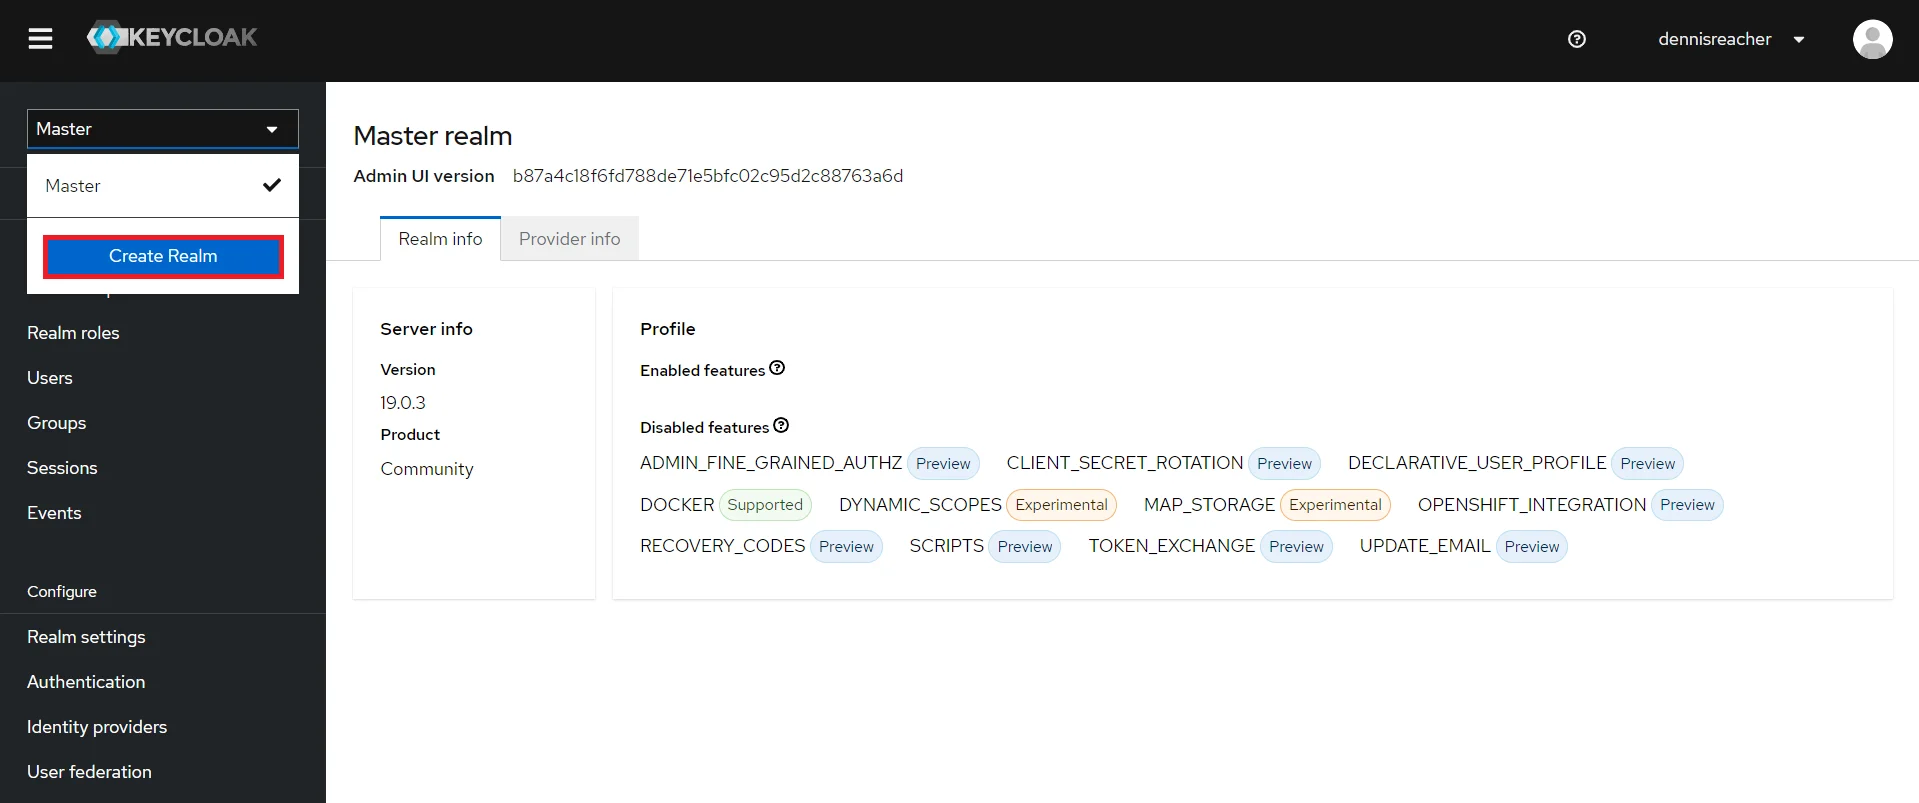
- Bereich hinzufügen: Melden Sie sich nun bei der Keycloak-Verwaltungskonsole an und navigieren Sie zu Ihrem gewünschten Realm. Sie können einen neuen Realm hinzufügen, indem Sie Reich erstellen .
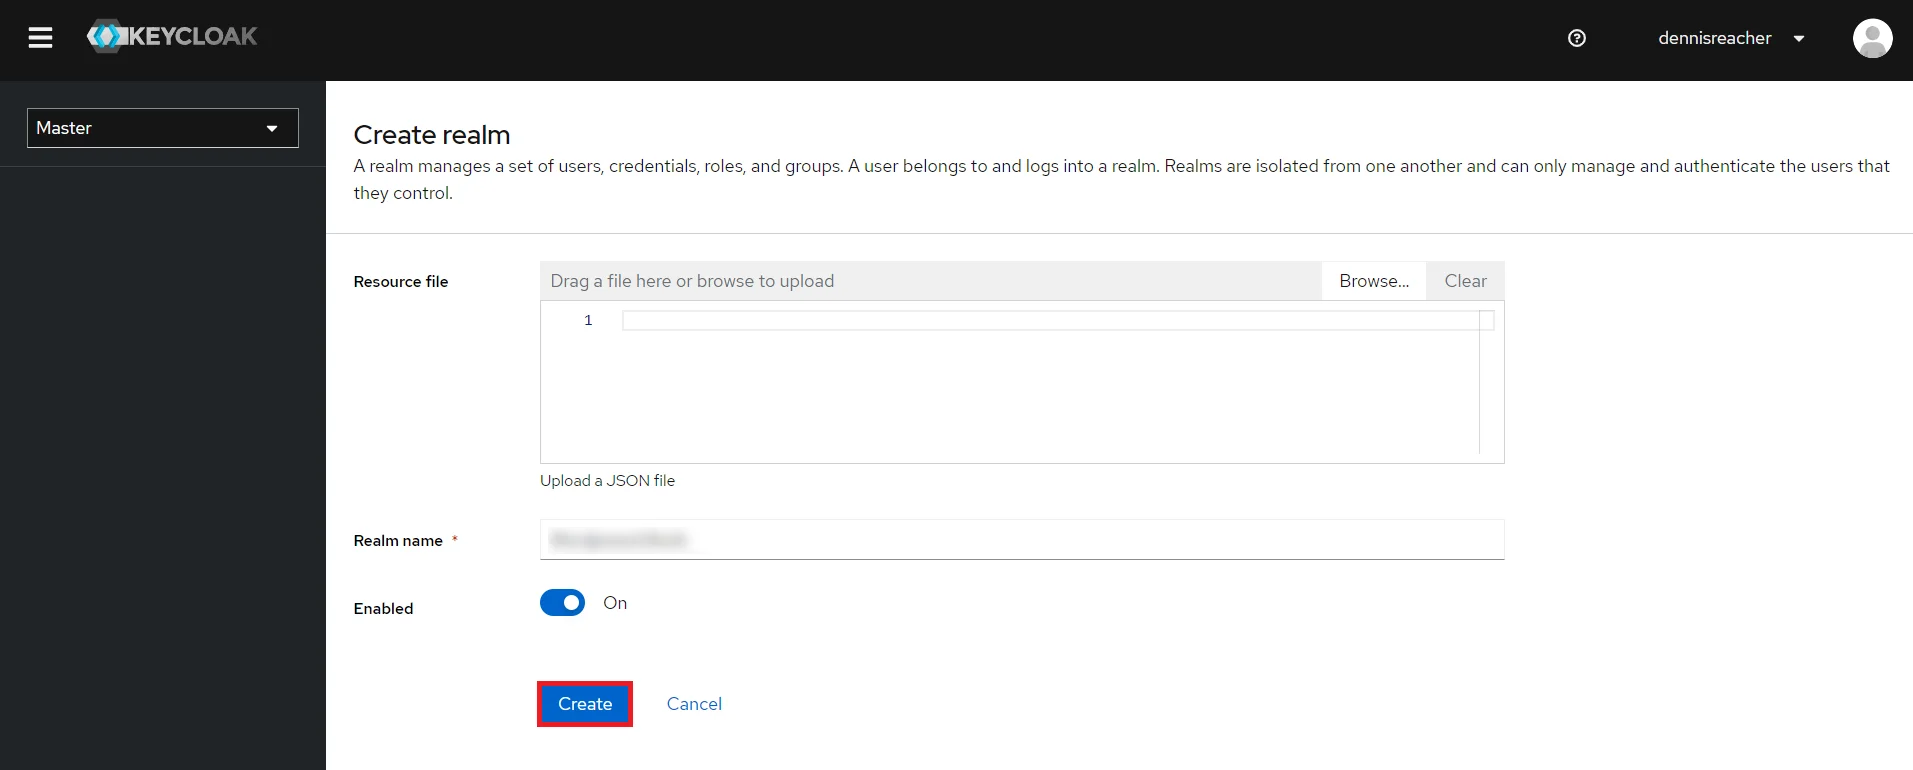
- Bereich erstellen: Enter Bereichsname und halten Sie den Realm-Namen bereit, da er später für die Konfiguration des Realms unter dem OAuth-Client-Plugin benötigt wird. Klicken Sie auf CREATE Bereich hinzufügen.
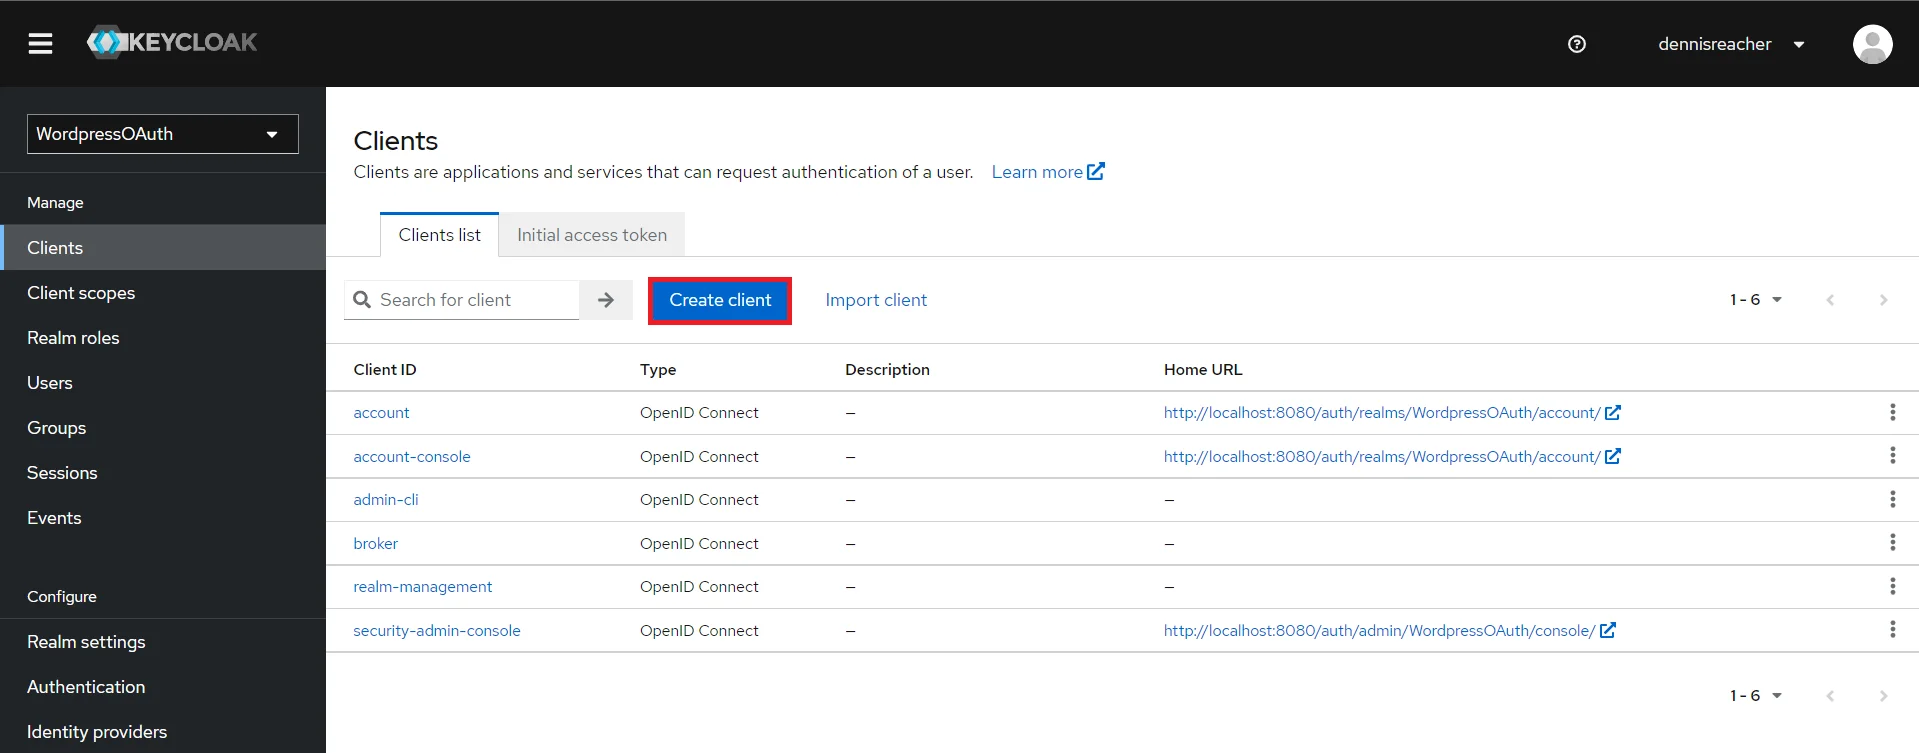
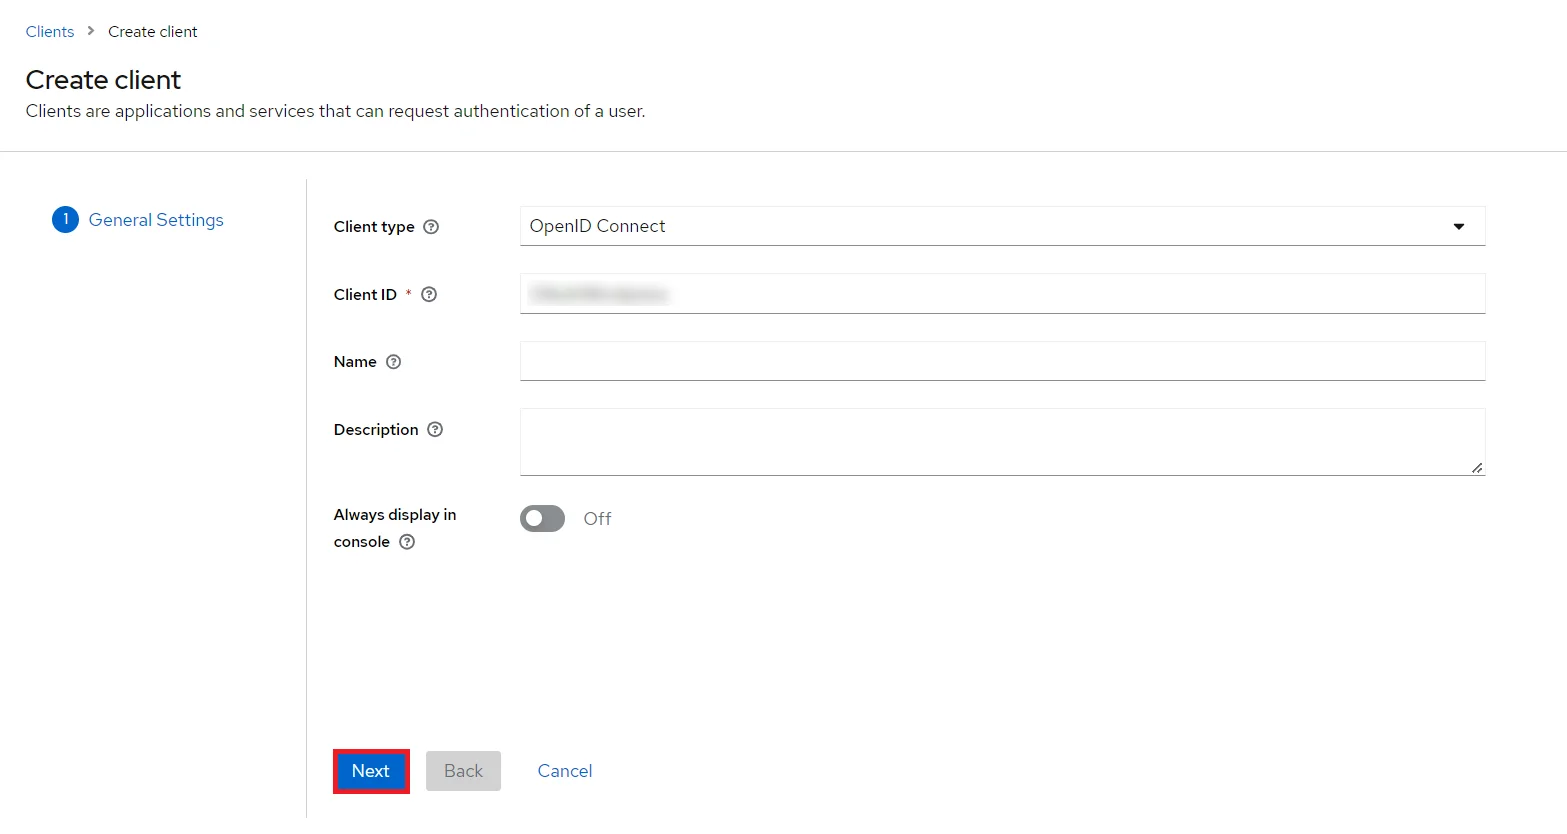
- OpenID-Client erstellen: Klicken Sie auf Kunden und wählen Sie Client erstellen um einen neuen Kunden zu erstellen. Geben Sie die Client-ID ein und wählen Sie das Client-Protokoll aus openeid-connect und Klicken Sie auf Weiter.
- Aktivieren Sie die Client-Authentifizierung und Genehmigung Umschalten.
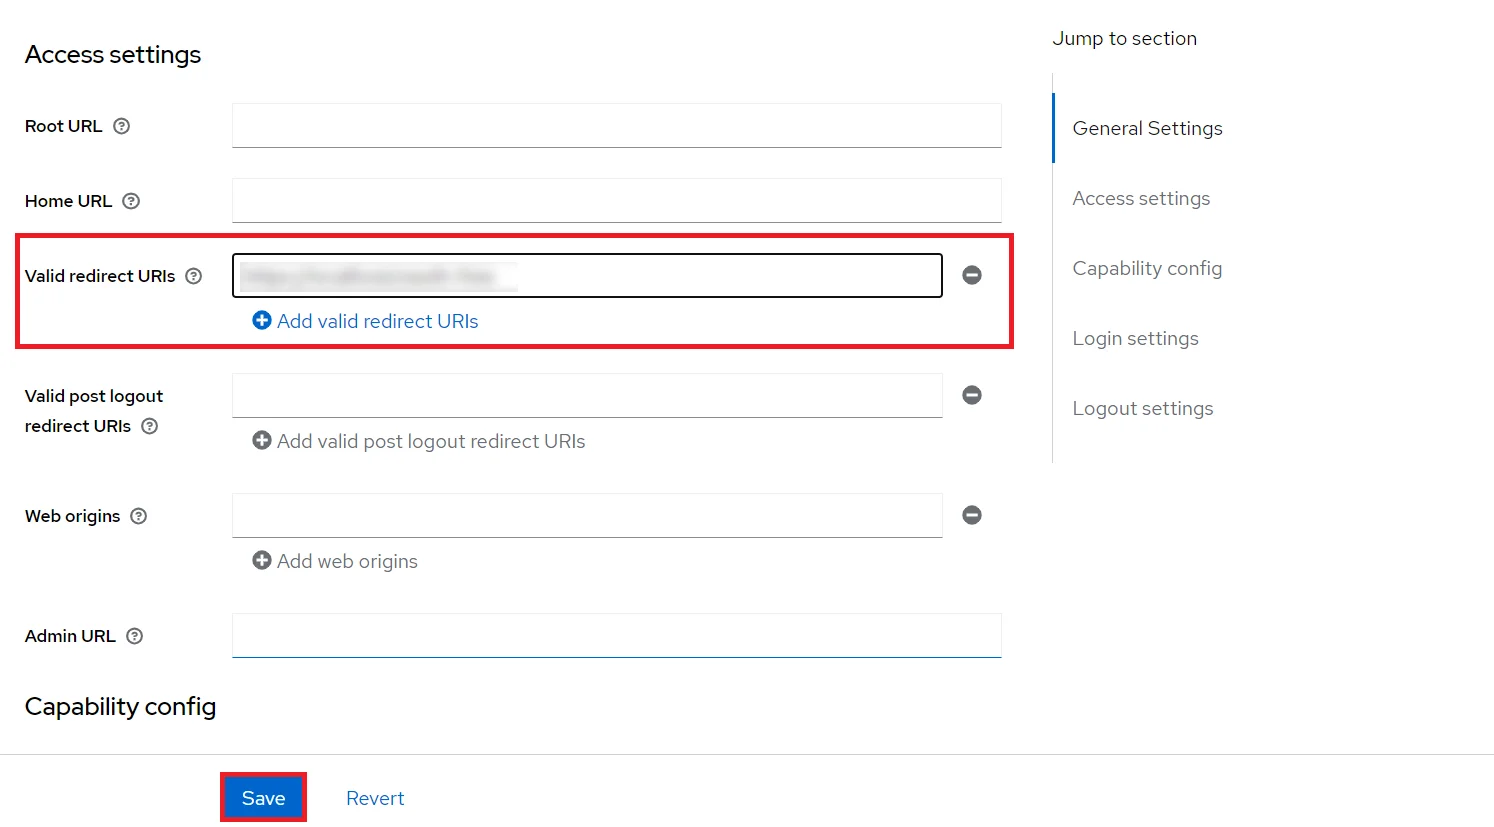
- Scrollen Sie nach unten zum Zugriffseinstellungen und geben Sie Ihr ein Rückruf-/Umleitungs-URL die Sie von Ihrem miniOrange-Plugin erhalten, das auf Ihrer Clientseite unter dem Rückruf-URLs Textfeld.
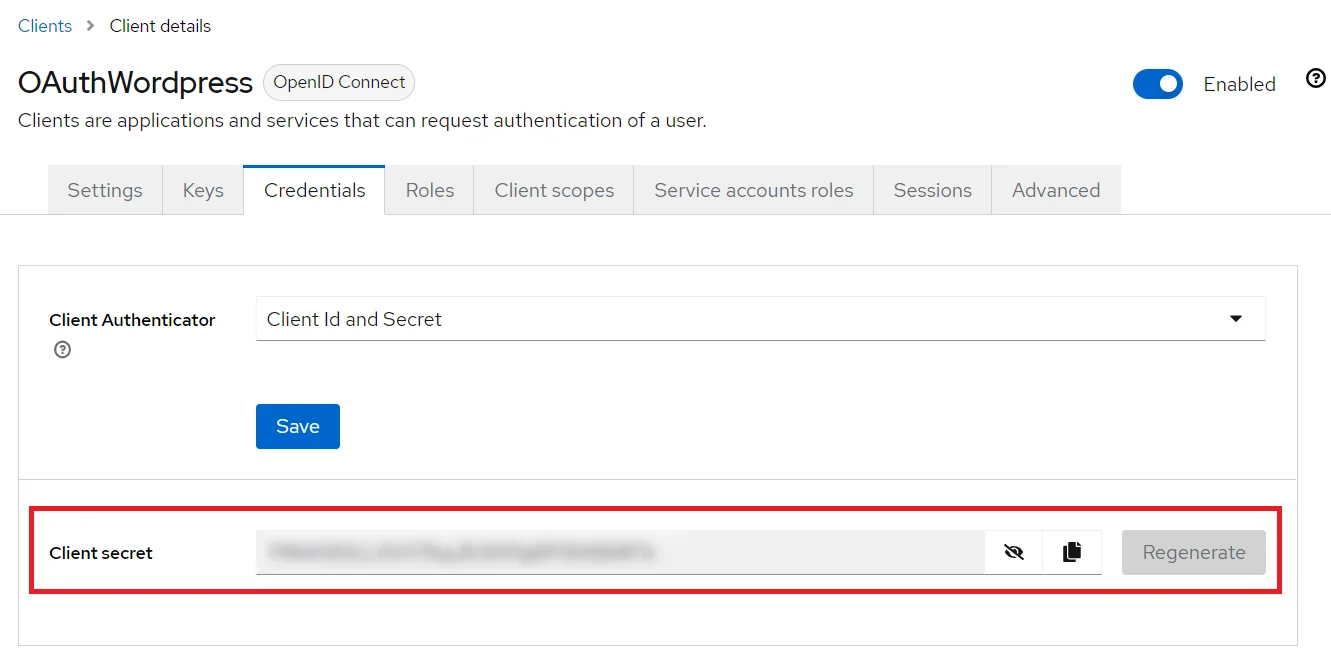
- Gehen Sie zur Aus- und Fortbildungen Registerkarte, kopieren Sie die Kundengeheimnis Halten Sie es griffbereit, da wir es später bei der Konfiguration des OAuth Single Sign-On-Plugins für WordPress benötigen.
- Plugin-Konfiguration: Geben Sie kopiert ein Kundengeheimnis für Kundengeheimnis Feld im OAuth-Client-Plugin und geben Sie den Kunden-ID unter dem Kunden-ID Feld.
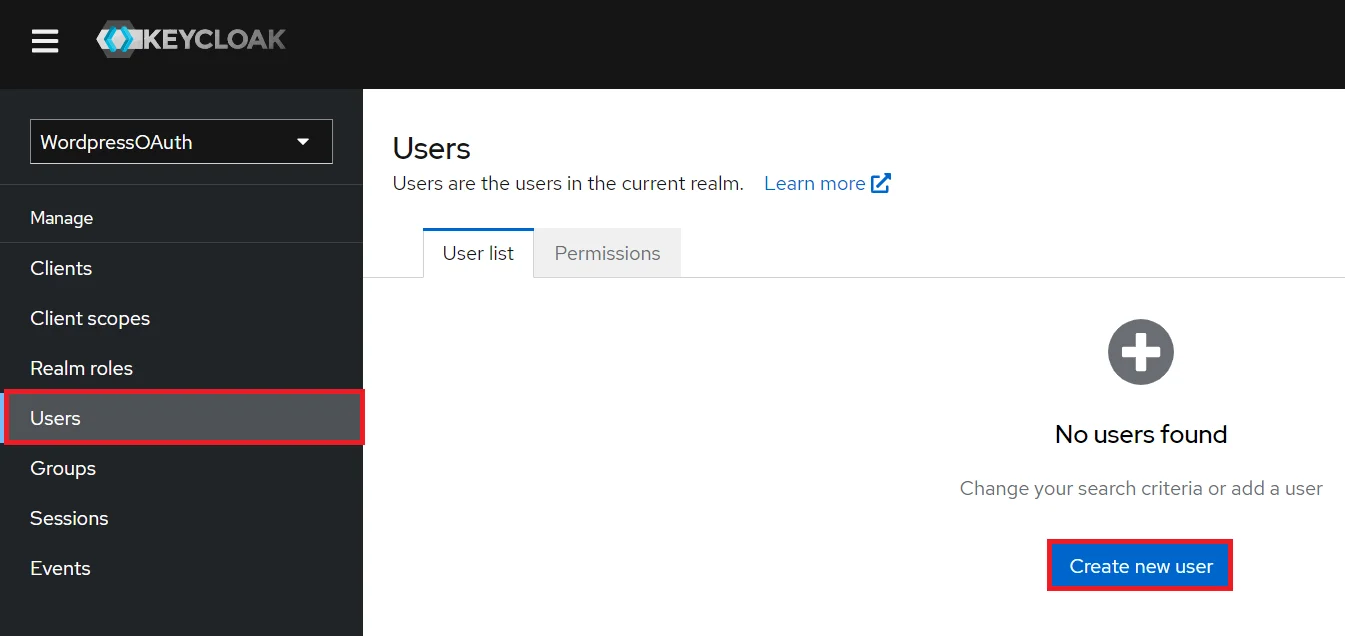
- Benutzer hinzufügen: Wir müssen Benutzer zum Realm hinzufügen, die auf die Ressourcen des Realms zugreifen können. Klicken Sie auf das Nutzer und klicken Sie auf Neuen Benutzer erstellen um einen neuen Benutzer hinzuzufügen.
- Benutzer Konfiguration: Nachdem der Benutzer erstellt wurde, muss die folgende Aktion für ihn ausgeführt werden.
- Kartenbenutzer: Wir müssen den Benutzer einer Rolle zuordnen. Klicke auf Rollenzuordnungen und weisen Sie dem Benutzer aus den verfügbaren Rollen die gewünschte Rolle zu.
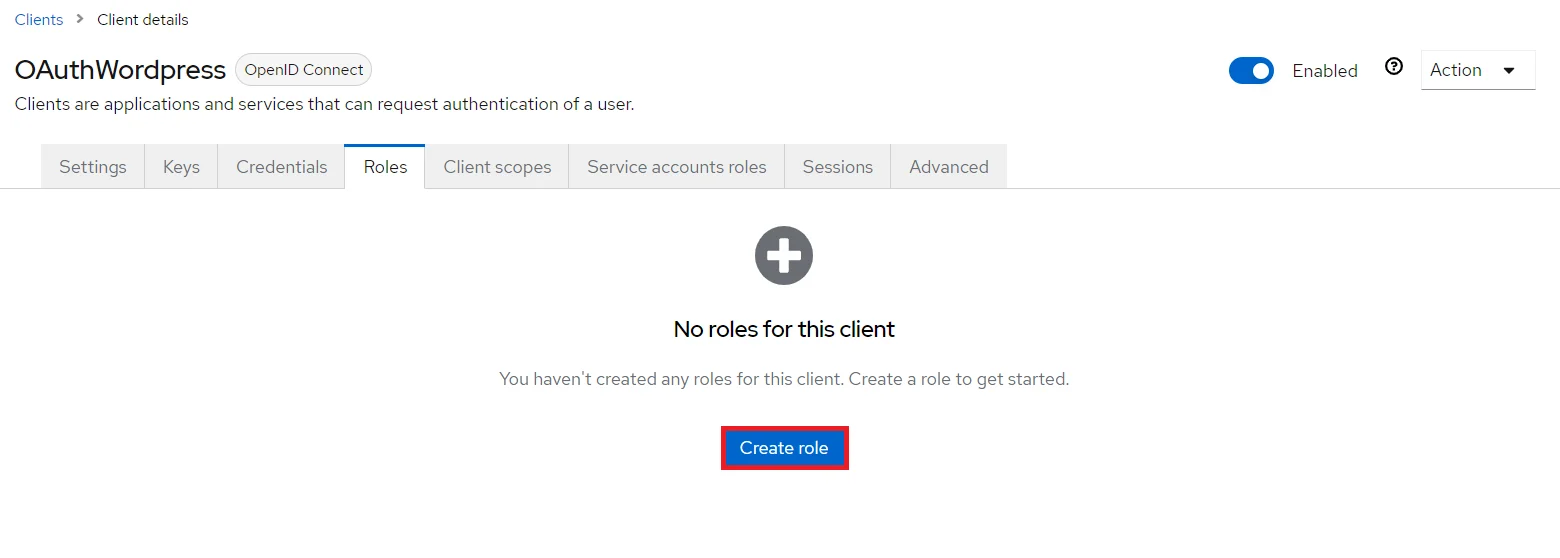
- ROLLE erstellen: Die Rolle wird von Ihren Anwendungen verwendet, um zu definieren, welche Benutzer zum Zugriff auf die Anwendung berechtigt sind. Klicken Sie auf das Rollen und wählen Sie Rolle erstellen.
- Bereich hinzufügen: Melden Sie sich nun bei der Keycloak-Verwaltungskonsole an und navigieren Sie zu Ihrem gewünschten Realm. Sie können einen neuen Realm hinzufügen, indem Sie Reich erstellen .
- Bereich erstellen: Enter Bereichsname und halten Sie den Realm-Namen bereit, da er später für die Konfiguration des Realms unter dem OAuth-Client-Plugin benötigt wird. Klicken Sie auf CREATE Bereich hinzufügen.
- OpenID-Client erstellen: Klicken Sie auf Kunden und wählen Sie Client erstellen um einen neuen Kunden zu erstellen. Geben Sie die Client-ID ein und wählen Sie das Client-Protokoll aus openeid-connect und Klicken Sie auf Weiter.
- Aktivieren Sie die Client-Authentifizierung und Genehmigung Umschalten.
- Scrollen Sie nach unten zum Zugriffseinstellungen und geben Sie Ihr ein Rückruf-/Umleitungs-URL die Sie von Ihrem miniOrange-Plugin erhalten, das auf Ihrer Clientseite unter dem Rückruf-URLs Textfeld.
- Gehen Sie zur Aus- und Fortbildungen Registerkarte, kopieren Sie die Kundengeheimnis Halten Sie es griffbereit, da wir es später bei der Konfiguration des OAuth Single Sign-On-Plugins für WordPress benötigen.
- Plugin-Konfiguration: Geben Sie kopiert ein Kundengeheimnis für Kundengeheimnis Feld im OAuth-Client-Plugin und geben Sie den Kunden-ID unter dem Kunden-ID Feld.
- Benutzer hinzufügen: Wir müssen Benutzer zum Realm hinzufügen, die auf die Ressourcen des Realms zugreifen können. Klicken Sie auf das Nutzer und klicken Sie auf Neuen Benutzer erstellen um einen neuen Benutzer hinzuzufügen.
- Benutzer Konfiguration: Nachdem der Benutzer erstellt wurde, muss die folgende Aktion für ihn ausgeführt werden.
- Kartenbenutzer: Wir müssen den Benutzer einer Rolle zuordnen. Klicke auf Rollenzuordnungen und weisen Sie dem Benutzer aus den verfügbaren Rollen die gewünschte Rolle zu.
- 1) Legen Sie ein Passwort dafür fest, klicken Sie also auf Aus- und Fortbildungen und legen Sie ein neues Passwort für den Benutzer fest.
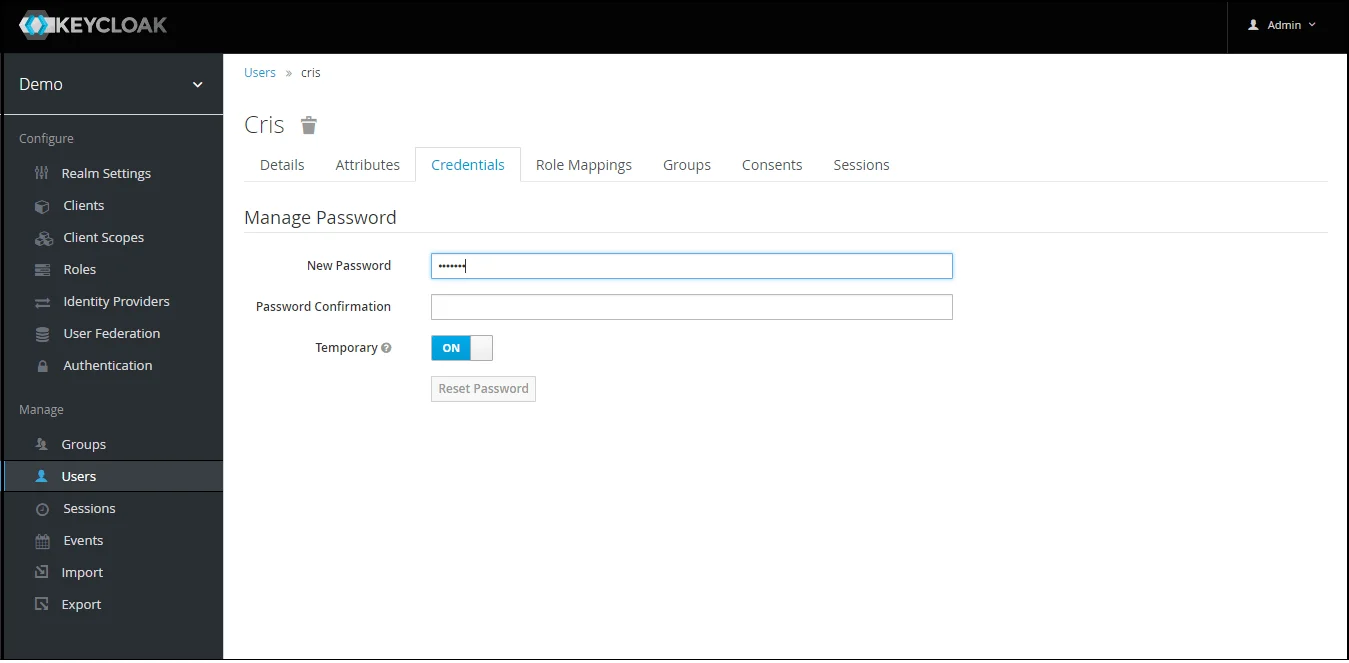
HINWEIS: Durch die temporäre Deaktivierung wird das Benutzerkennwort dauerhaft gemacht.
Schritt 1.1: Schritte zum Abrufen von Keycloak-Gruppen [Premium]
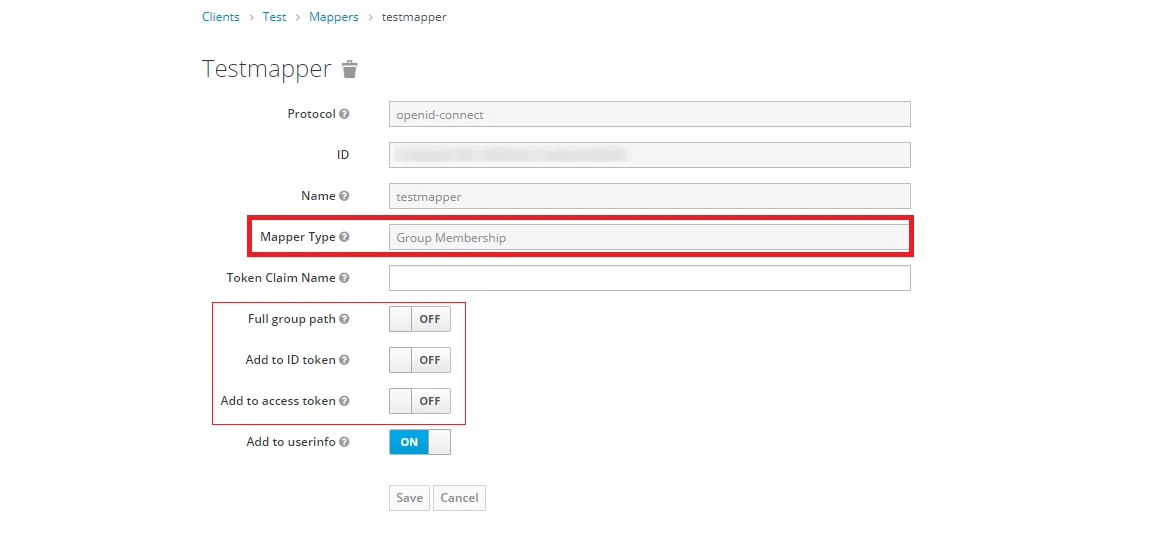
Hinweis: – Wenn der vollständige Pfad angegeben ist, wird der Gruppenpfad abgerufen, andernfalls wird der Gruppenname abgerufen.
Schritt 1.2: Schritte zum Abrufen von Keycloak-Rollen [Premium]
- 1) Legen Sie ein Passwort dafür fest, klicken Sie also auf Aus- und Fortbildungen und legen Sie ein neues Passwort für den Benutzer fest.
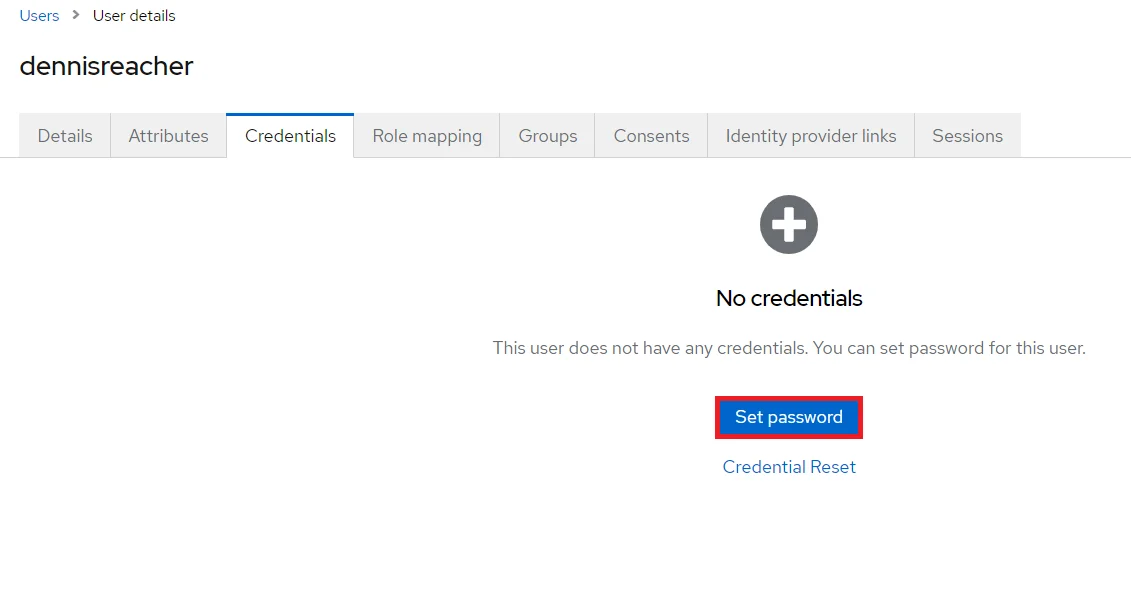
HINWEIS: Durch die temporäre Deaktivierung wird das Benutzerkennwort dauerhaft gemacht.


- 1) Legen Sie ein Passwort dafür fest, klicken Sie also auf Aus- und Fortbildungen und legen Sie ein neues Passwort für den Benutzer fest.

HINWEIS: Durch die temporäre Deaktivierung wird das Benutzerkennwort dauerhaft gemacht.

Zusammenfassend lässt sich sagen, dass Sie durch die erfolgreiche Konfiguration von Keycloak als OAuth-Anbieter die DNN OAuth Keycloak SSO-Anmeldung und -Autorisierung für Ihre Endbenutzer bei DNN aktiviert haben.
3. OAuth-Anbieter konfigurieren
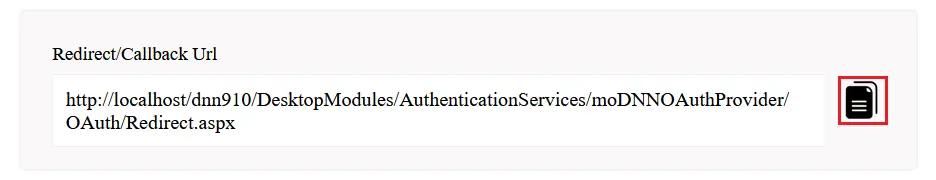
- Kopieren Sie die Weiterleitungs-/Rückruf-URL und stellen Sie sie Ihrem OAuth-Anbieter zur Verfügung.
4. OAuth-Client konfigurieren
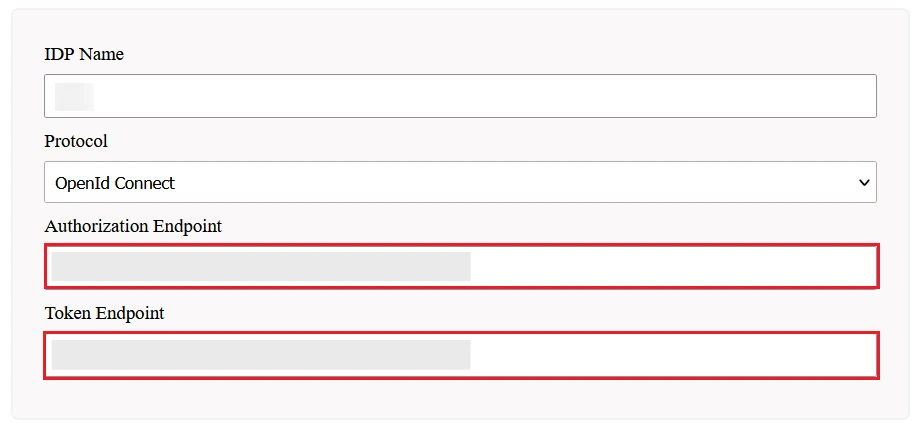
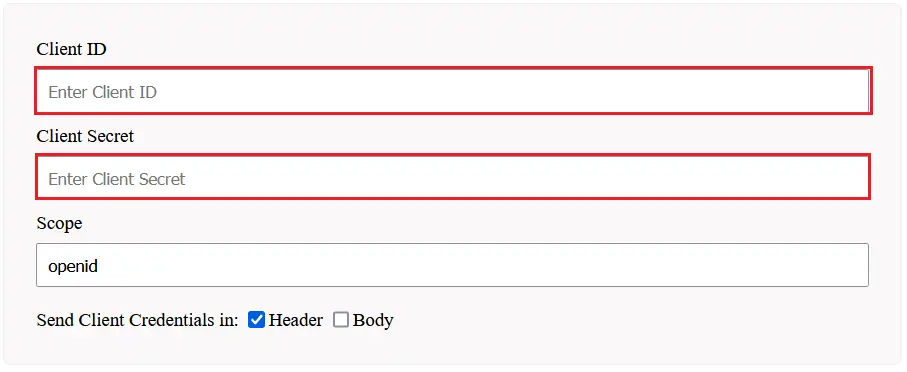
- Einrichtung Kunden-ID, Kundengeheimnis, aktualisieren Sie die Endpunkte ggf. erneut aufrufen und die Einstellungen speichern.
5. Testkonfiguration
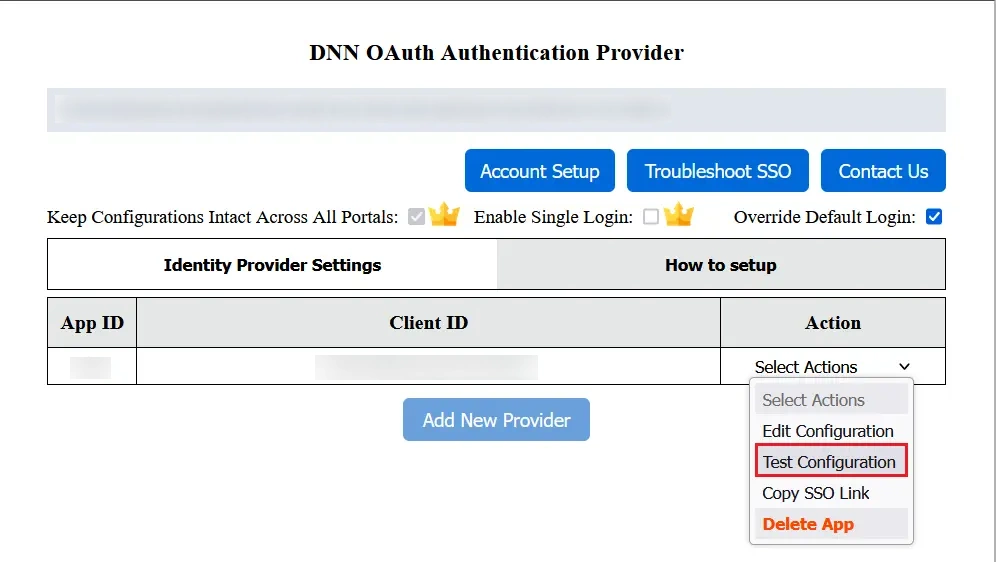
- Gehe jetzt zum Einstellungen des Identitätsanbieters Tab.
- Klicken Sie unter den ausgewählten Aktionen auf Testkonfiguration Klicken Sie auf die Schaltfläche, um zu überprüfen, ob Sie den Authentifizierungsanbieter richtig konfiguriert haben.
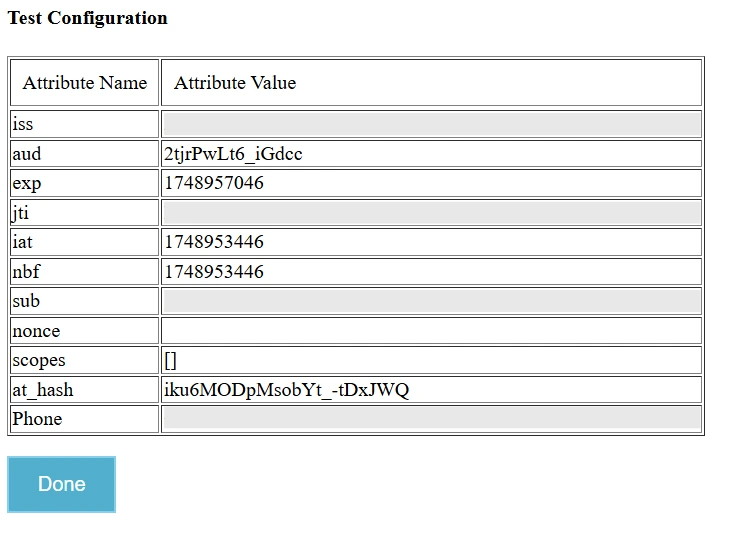
- Bei erfolgreicher Konfiguration werden Ihnen im Fenster „Testkonfiguration“ der Attributname und die Attributwerte angezeigt.
6. Attributzuordnung
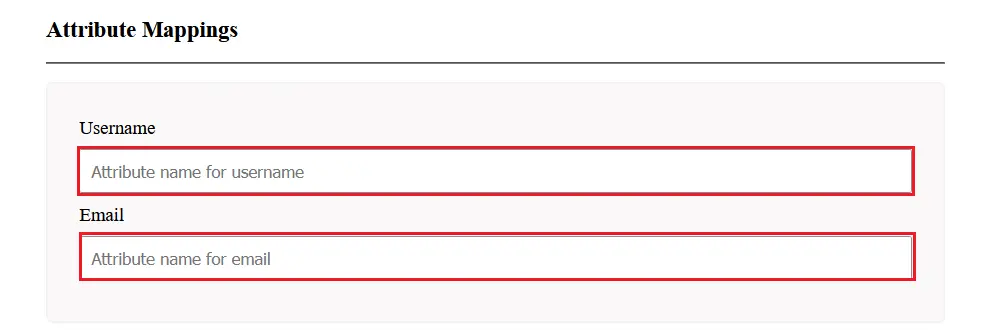
- Wählen Sie für die Attributzuordnung die aus Konfiguration bearbeiten aus der Dropdown-Liste „Aktionen auswählen“.
- Ordnen Sie E-Mail und Benutzernamen zu Attributname Sie können die Einstellungen im Fenster „Testkonfiguration“ sehen und speichern.
Sie können das ASP.NET SAML Single Sign-On (SSO) -Modul mit beliebigen Identitätsanbietern konfigurieren, z. B. ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 oder sogar mit Ihrem eigenen benutzerdefinierten Identitätsanbieter . Um weitere Identitätsanbieter anzuzeigen, klicken Sie hier .
Ähnliche Artikel
Kontakt aufnehmen
Bitte kontaktieren Sie uns unter dnnsupport@xecurify.com . Unser Team unterstützt Sie gerne bei der Einrichtung von DNN OAuth Single Sign-On und hilft Ihnen, die optimale Lösung bzw. den passenden Tarif für Ihre Bedürfnisse auszuwählen.


