
Wie konfiguriert man die Zugriffsbeschränkung für Dateien/Medien in WordPress?
Übersicht
Mit „Zugriff auf Dateien/Ordner in WordPress verhindern“ schützen Sie Ihre WordPress-Dateien am einfachsten vor öffentlichen Zugriffen. So ist Ihre Mediathek nur für angemeldete WordPress-Nutzer zugänglich. Ihre eBooks, PDFs und andere wichtige Dateien werden vor der Google-Indexierung geschützt, wodurch Datendiebstahl verhindert wird. Sie können zwischen Cookie-basierter und sitzungsbasierter Zugriffsbeschränkung wählen. Zudem unterstützen wir Apache- und Nginx-Server für den Schutz von Mediendateien. „Zugriff auf Dateien/Ordner in WordPress verhindern“ ermöglicht Ihnen einen individuellen Dateischutz. Der Schutz erfolgt anhand der Dateiendung.



Voraussetzungen: Download und Installation
- Melden Sie sich als Administrator bei Ihrer WordPress-Instanz an.
- Gehen Sie zu WordPress Dashboard → Plugins und klicken Sie auf Inserat erstellen.
- Suchen Sie nach Dateizugriff verhindern Plugin für WordPress und klicken Sie auf Jetzt installieren.
- Klicken Sie nach der Installation auf Mehr erfahren.
- Das Plugin können Sie auch hier herunterladen: WordPress-Plugin zum Verhindern des Dateizugriffs.
Funktionen mit Konfigurationsschritten
Im Folgenden werden die Funktionen des WordPress-Plugins „Prevent file access“ aufgeführt.
- Premium
- Frei
Premium-Funktionen mit Konfigurationsschritten
Schritt 1: Dateibeschränkung
Mit dieser Funktion können Sie die Dateien auf der Website anhand ihrer Dateiendung für die öffentlichen Benutzer der Website (nicht angemeldete Benutzer) einschränken.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Geben Sie in das genannte Feld die Dateierweiterung ein, die Sie auf Ihrer Website einschränken möchten:
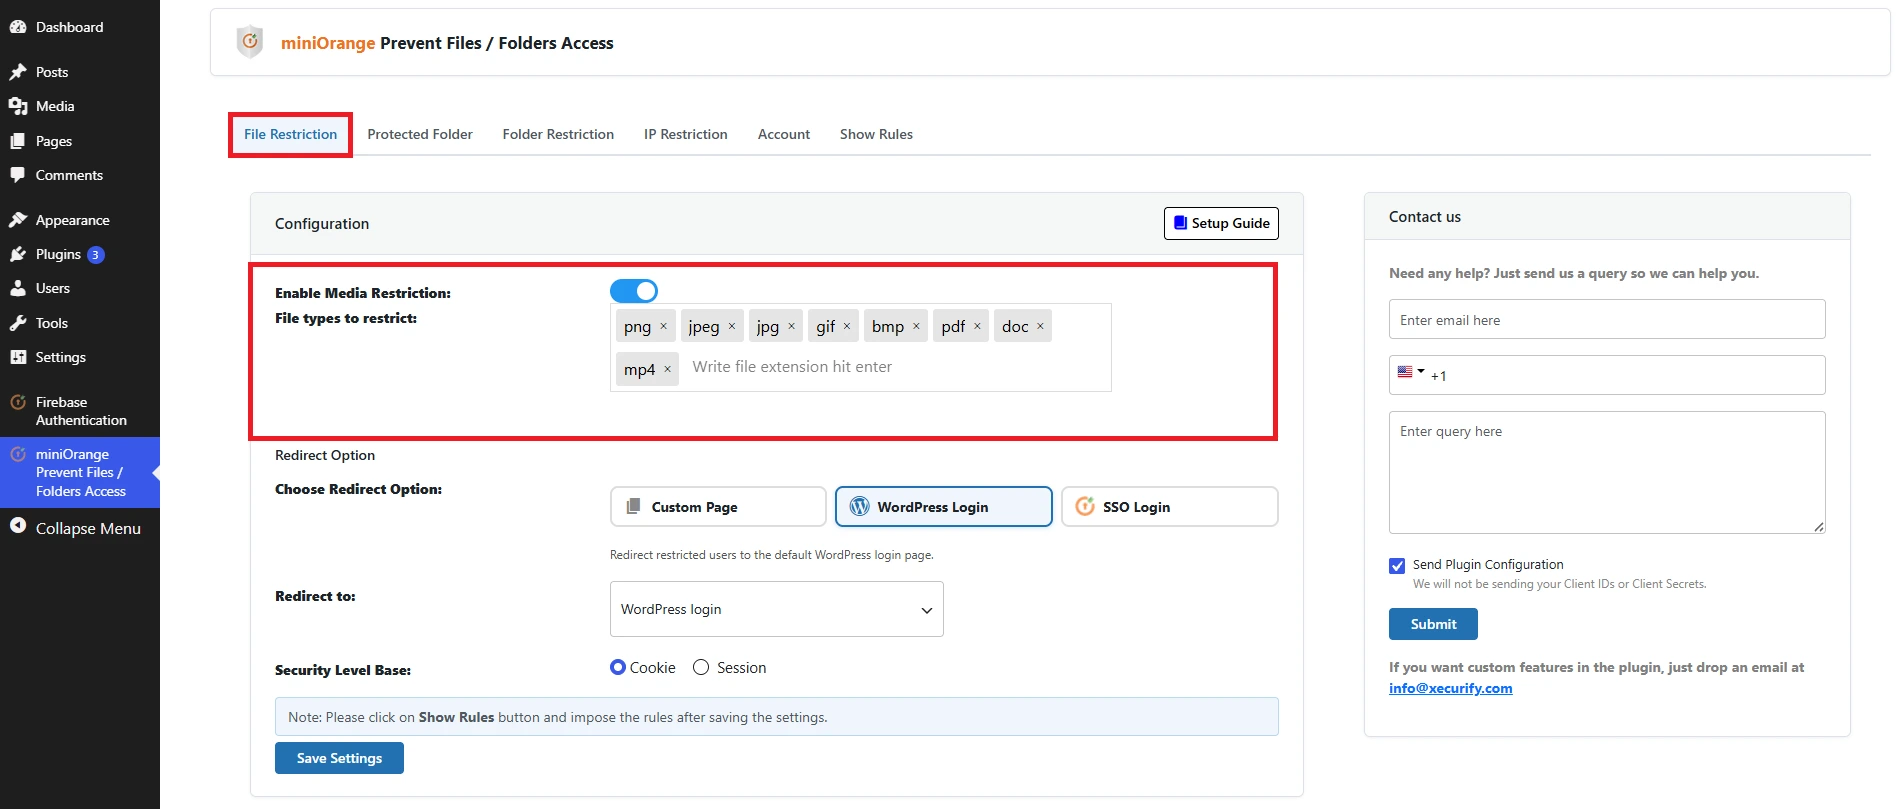
- Klicken Sie auf Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Apache: Wir müssen die Regeln in der .htaccess-Datei aktualisieren
Nginx: Wir müssen die Regeln in nginx.config aktualisieren.
Schritt 2: Geschützter Ordner
Wenn Sie nur bestimmte Dateien einschränken möchten, können Sie diese in einen geschützten Ordner verschieben. Die ausgewählten Dateien sind dann vor dem öffentlichen Zugriff geschützt.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Gehen Sie zur Geschützter Ordner Registerkarte im Plugin.
- Klicken Sie auf Datei auswählen → Wählen Sie die Datei aus, deren Schutz auf Ihrem System eingeschränkt werden soll → Klicken Sie auf Hochladen.
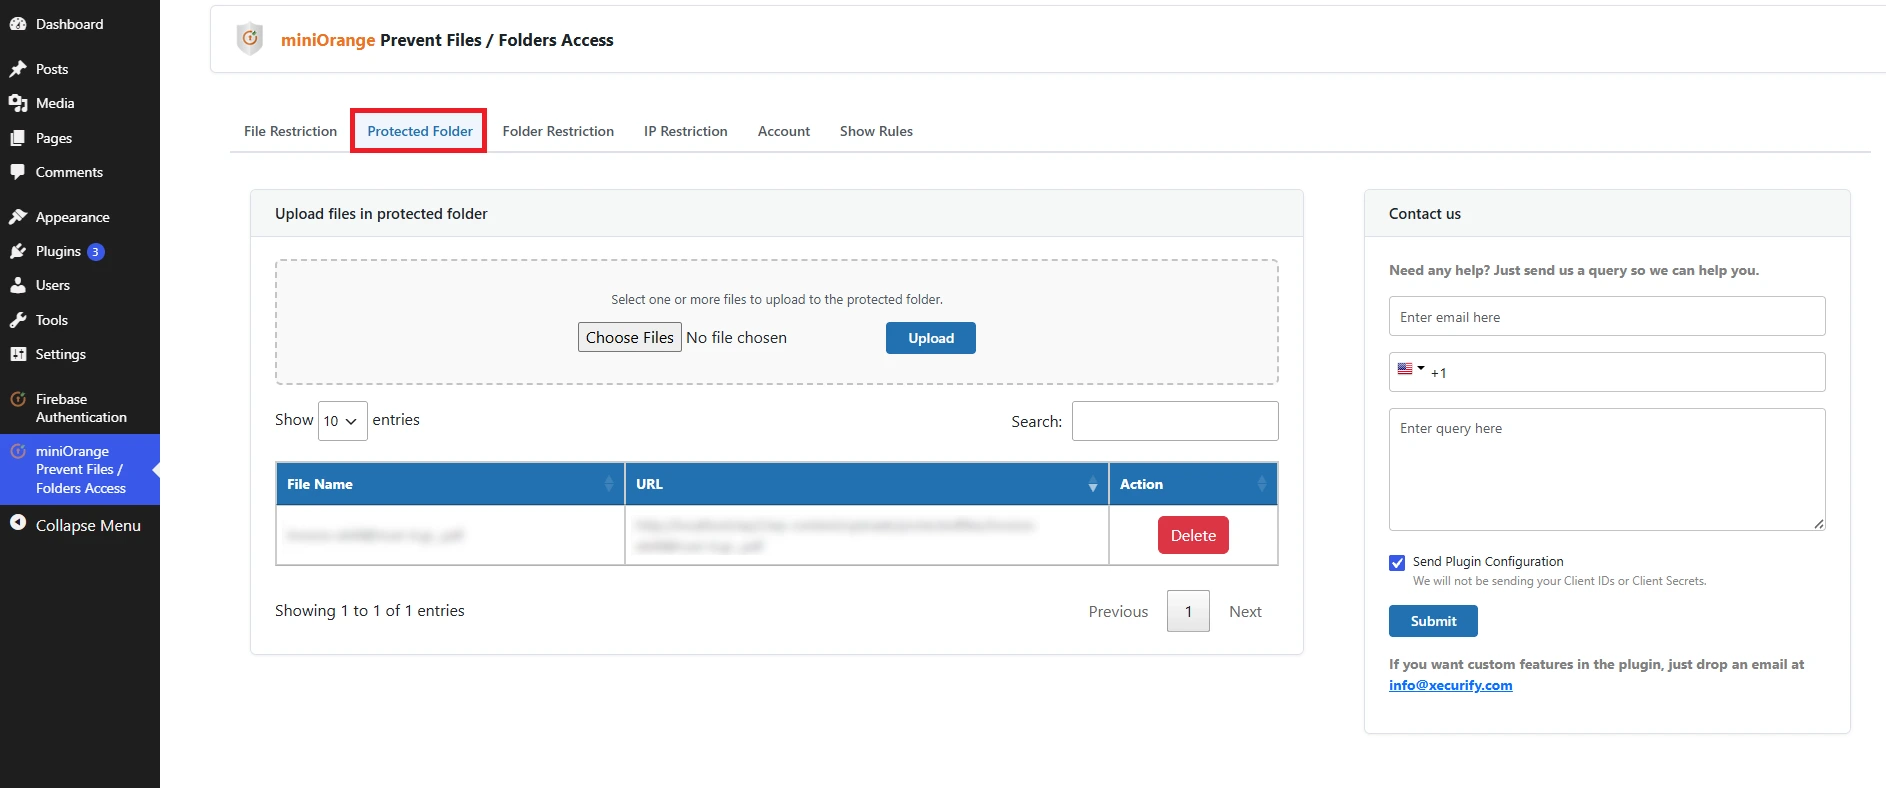
- Die Datei wird in der Liste der eingeschränkten Dateien aufgeführt.
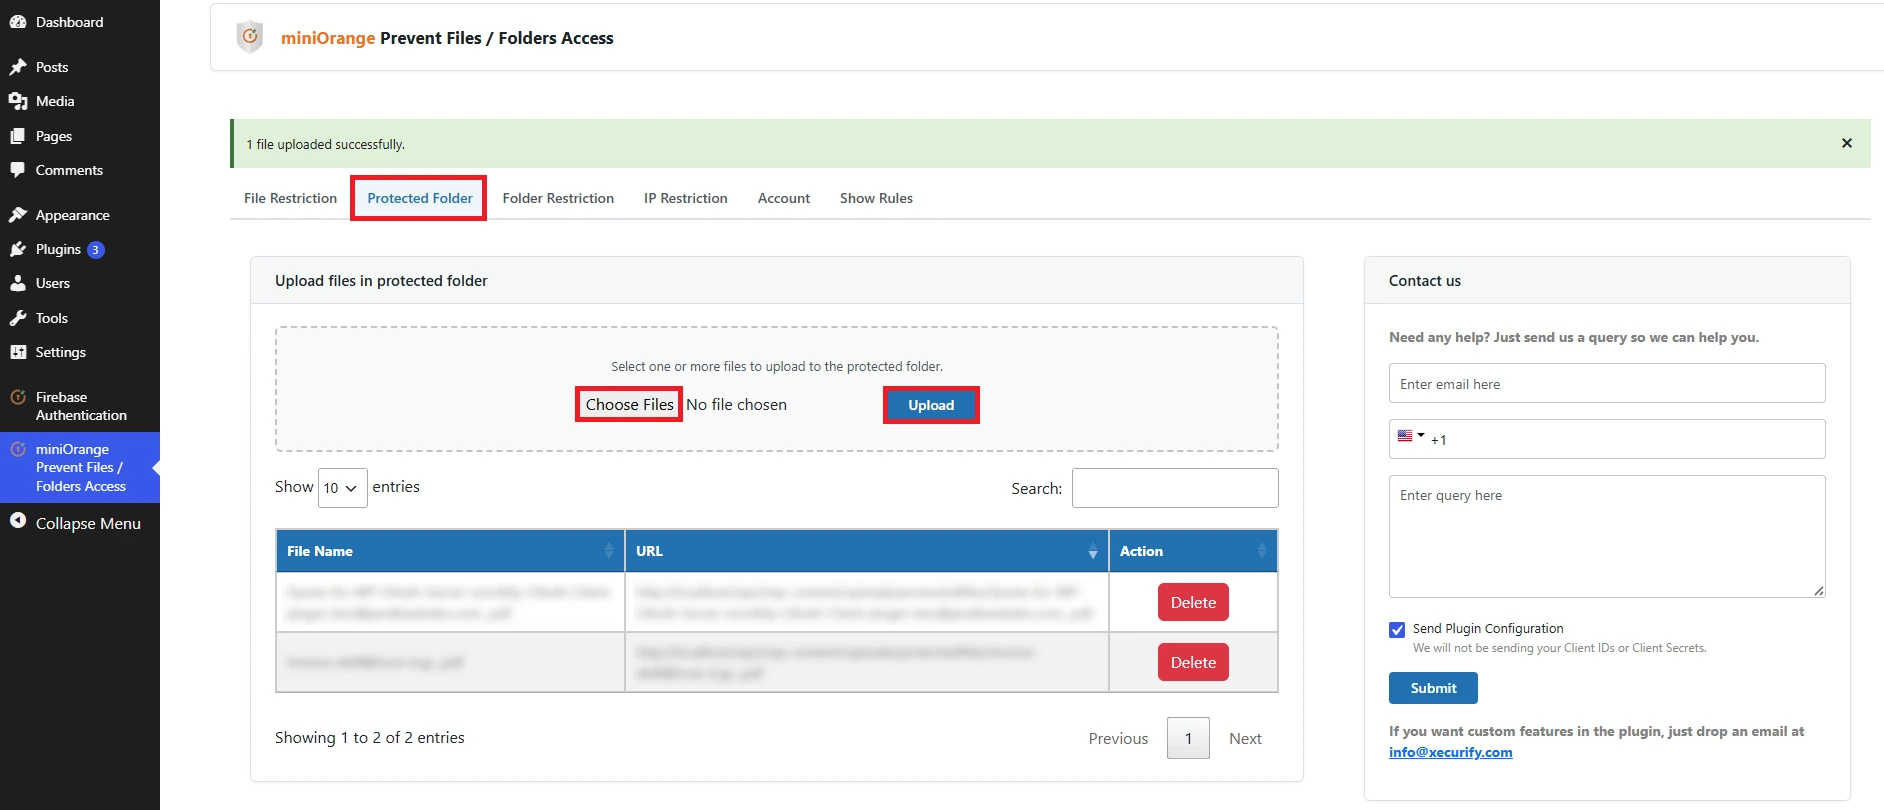
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie den Tab, der Ihrem Server entspricht. Dort finden Sie die erforderlichen Regeln. Aktualisieren Sie die Regeln in der entsprechenden Datei.
- Ein Ordner mit dem Namen geschützte Dateien wird im Upload-Ordner erstellt und die Dateien in diesem Ordner sind für den öffentlichen Benutzer nicht zugänglich; nur angemeldete Benutzer können darauf zugreifen.
- Sie können Dateien entfernen, indem Sie auf klicken Löschen .
Schritt 3: Einschränkungen für den Upload-Ordner
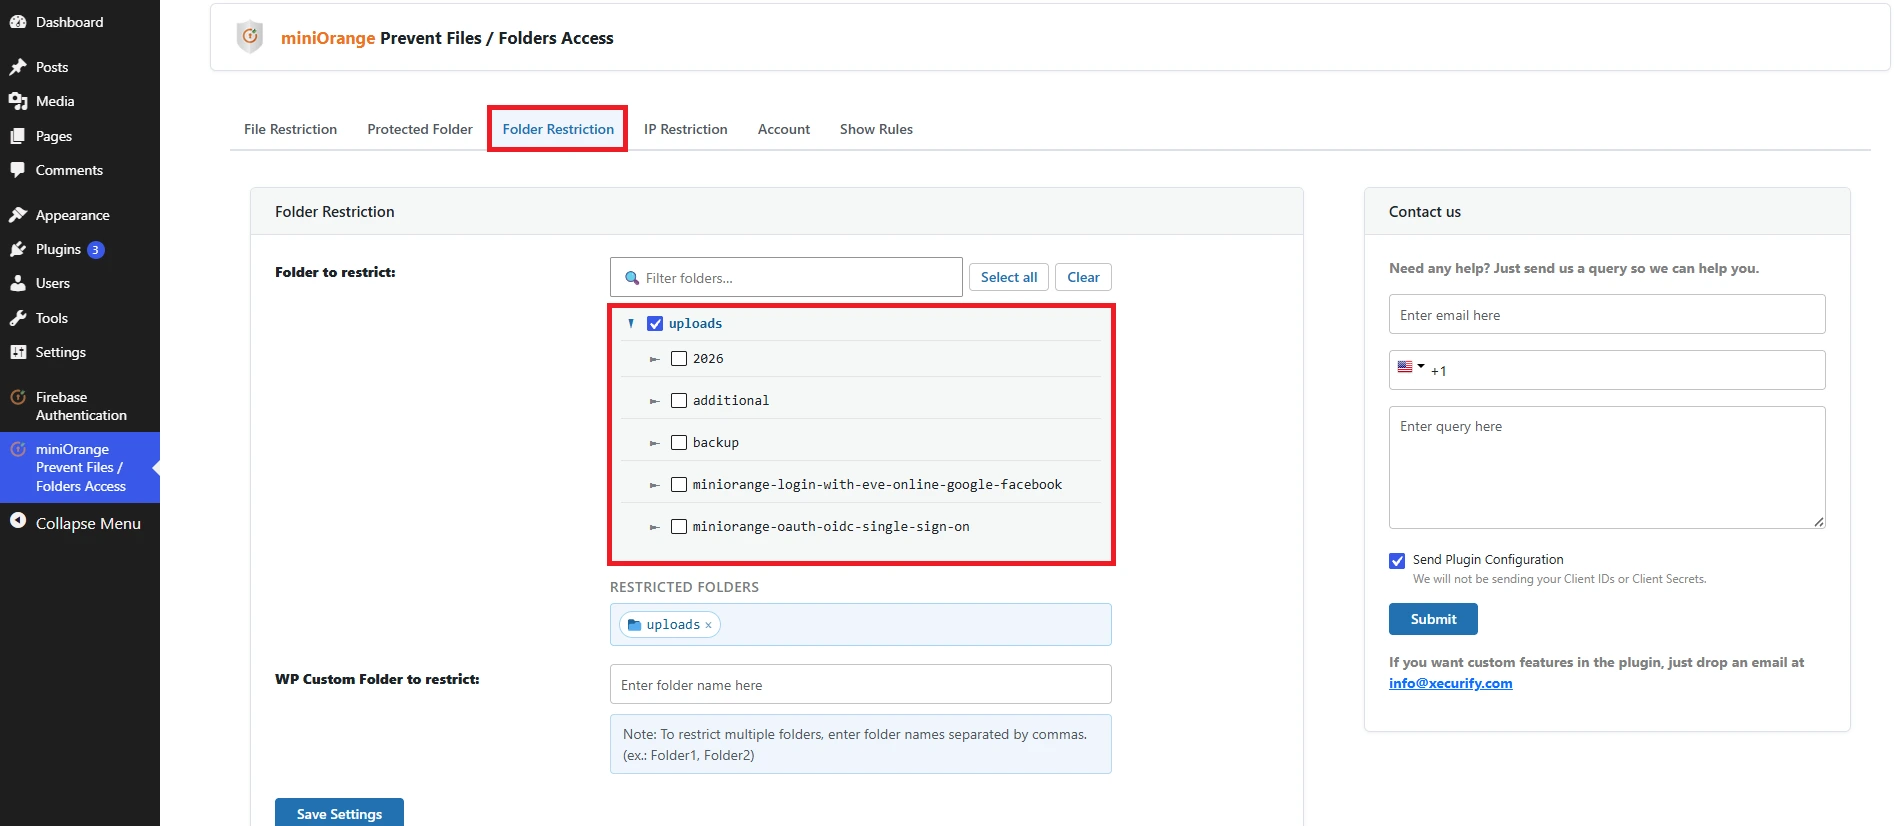
Mit dieser Funktion können Sie den Zugriff auf den gesamten Upload-Ordner oder einzelne Unterordner darin einschränken. Sie können auch mehrere Ordner innerhalb des Upload-Ordners auswählen, die dann alle für die Öffentlichkeit gesperrt werden.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Gehen Sie zur Ordnerbeschränkung Registerkarte im Plugin.
- Klicken Sie auf die Ordner, die Sie einschränken möchten, indem Sie auf das Symbol klicken (+) den entsprechenden Ordner zu erweitern oder zu komprimieren.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Schritt 4: Benutzerdefinierte Ordnerbeschränkung
Mit dieser Funktion können Sie den Zugriff auf beliebige Ordner in Ihrer WordPress-Installation einschränken. Geben Sie einfach den Ordnernamen ein, und alle Dateien in diesem Ordner sind dann gesperrt.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Gehen Sie zur Ordnerbeschränkung Registerkarte im Plugin.
- Geben Sie den Ordnernamen ein Benutzerdefinierter WP-Ordner zum Einschränken: Feld.
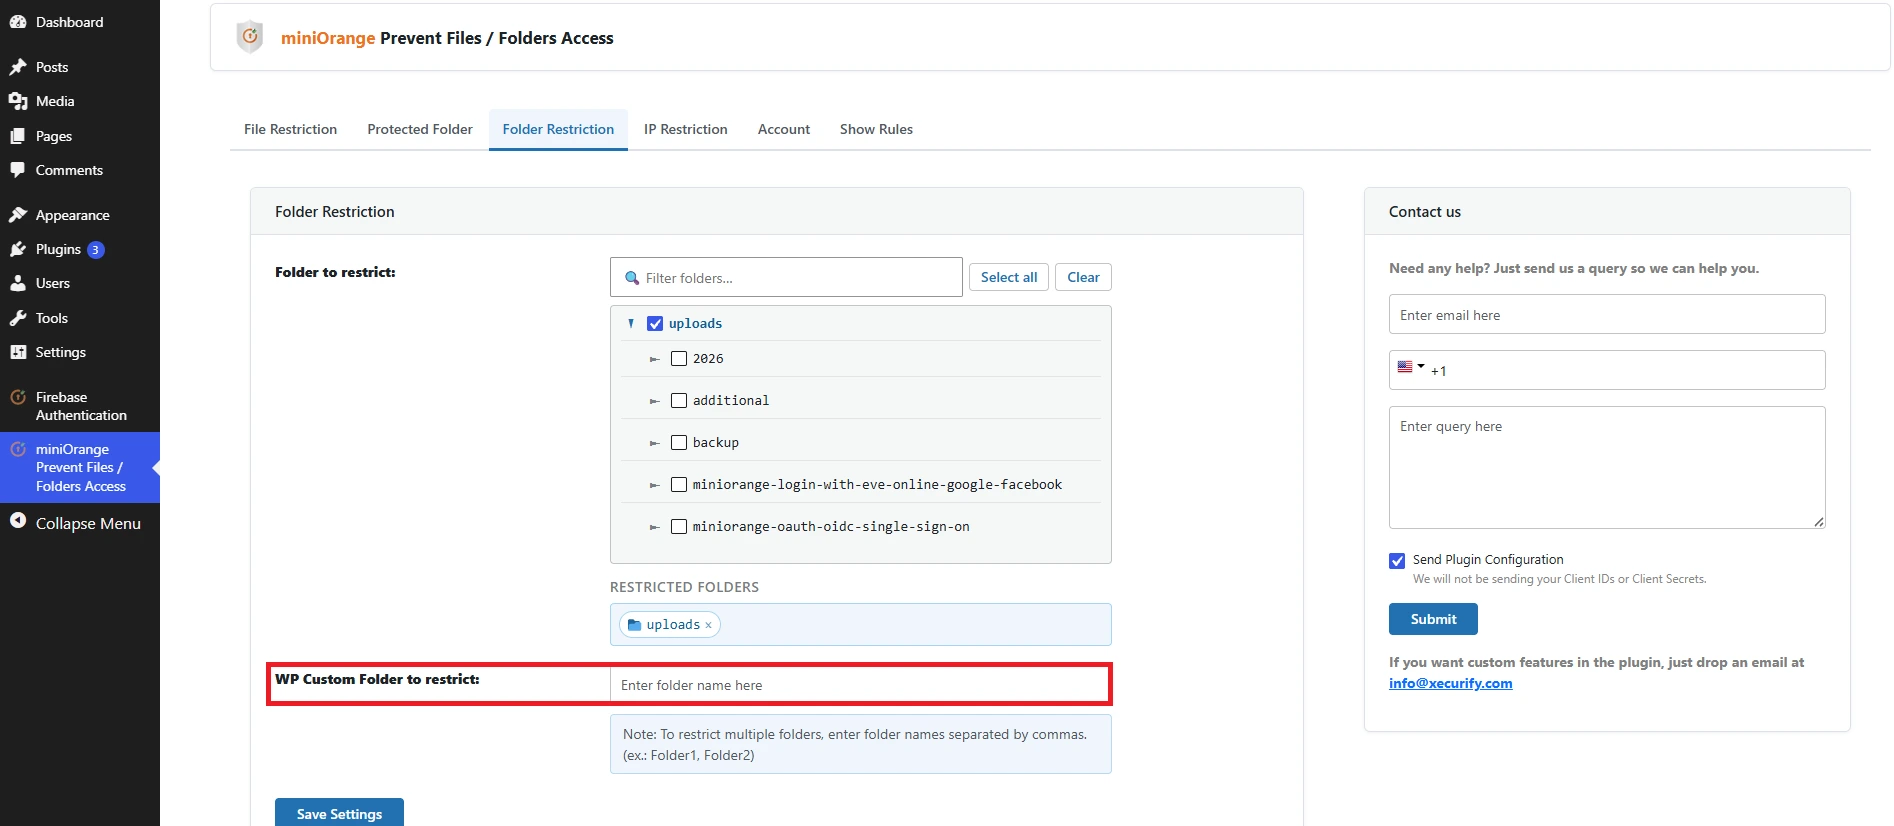

Hinweis: Sie können auch mehrere Ordner zuweisen. Geben Sie dazu einfach die Ordnernamen durch Kommas getrennt ein.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Ordnerpfade auf die Whitelist setzen
Verwenden Sie direkt zugängliche Medienordner, um bestimmte Ordnerpfade auf die Whitelist zu setzen, sodass Mediendateien in diesen Ordnern auch dann öffentlich zugänglich bleiben, wenn Ordnerbeschränkungen aktiviert sind, und zwar ohne Authentifizierung.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Im Ordnerbeschränkung Registerkarte, gehen Sie zu Direkt zugängliche Medienordner .
- Einschalten Direktzugriffs-Whitelist aktivieren mithilfe des Umschaltknopfes.
- Geben Sie die Ordnerpfade in der Zulässige Ordnerpfade: Feld. Geben Sie pro Zeile einen Ordnerpfad ein (zum Beispiel: /wp-content/uploads/2026/07).
- Klicken Sie auf die Speicherordnerpfade .
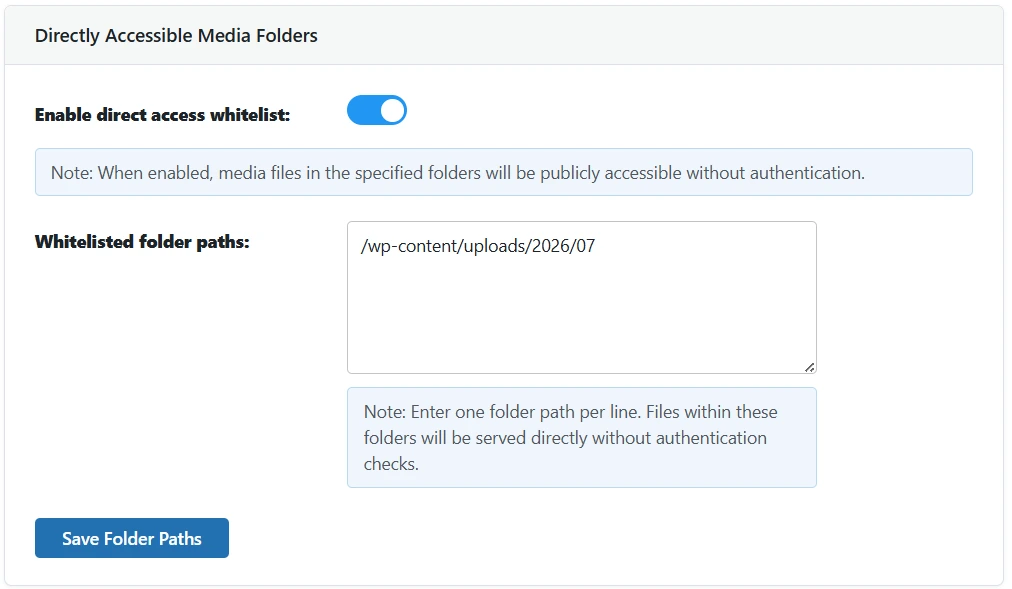
Hinweis: Wenn diese Option aktiviert ist, sind Mediendateien in den angegebenen Ordnern ohne Authentifizierung öffentlich zugänglich. Dateien innerhalb dieser Ordner werden direkt und ohne Authentifizierungsprüfung ausgeliefert.
Schritt 5: Rollenbasierte Ordnerbeschränkung
Mit dieser Funktion können Sie den Zugriff auf Ordner basierend auf WordPress-Rollen einschränken. Aktivieren Sie die rollenbasierte Einschränkung und geben Sie für jede Rolle den zulässigen Ordnernamen in der Tabelle ROLLE / ZUGELASSENER ORDNER ein . Nur Benutzer mit dieser Rolle (und Administratoren) können auf den zugewiesenen Ordner zugreifen.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Klicken Sie im Plugin auf Ordnerbeschränkung Tab. Einschalten Rollenbasierte Einschränkung aktivieren mithilfe des Umschaltknopfes.
- Beim Aktivieren wird die Rollenbasierte Ordnereinschränkung Der Abschnitt wird mit einem ROLLE und ERLAUBTER ORDNER Zuordnungstabelle, wie in der Abbildung unten dargestellt.
- Geben Sie den Ordnernamen in das Feld ein. ERLAUBTER ORDNER Für jede Rolle, die Zugriff auf diesen Ordner haben soll, gibt es ein eigenes Feld.
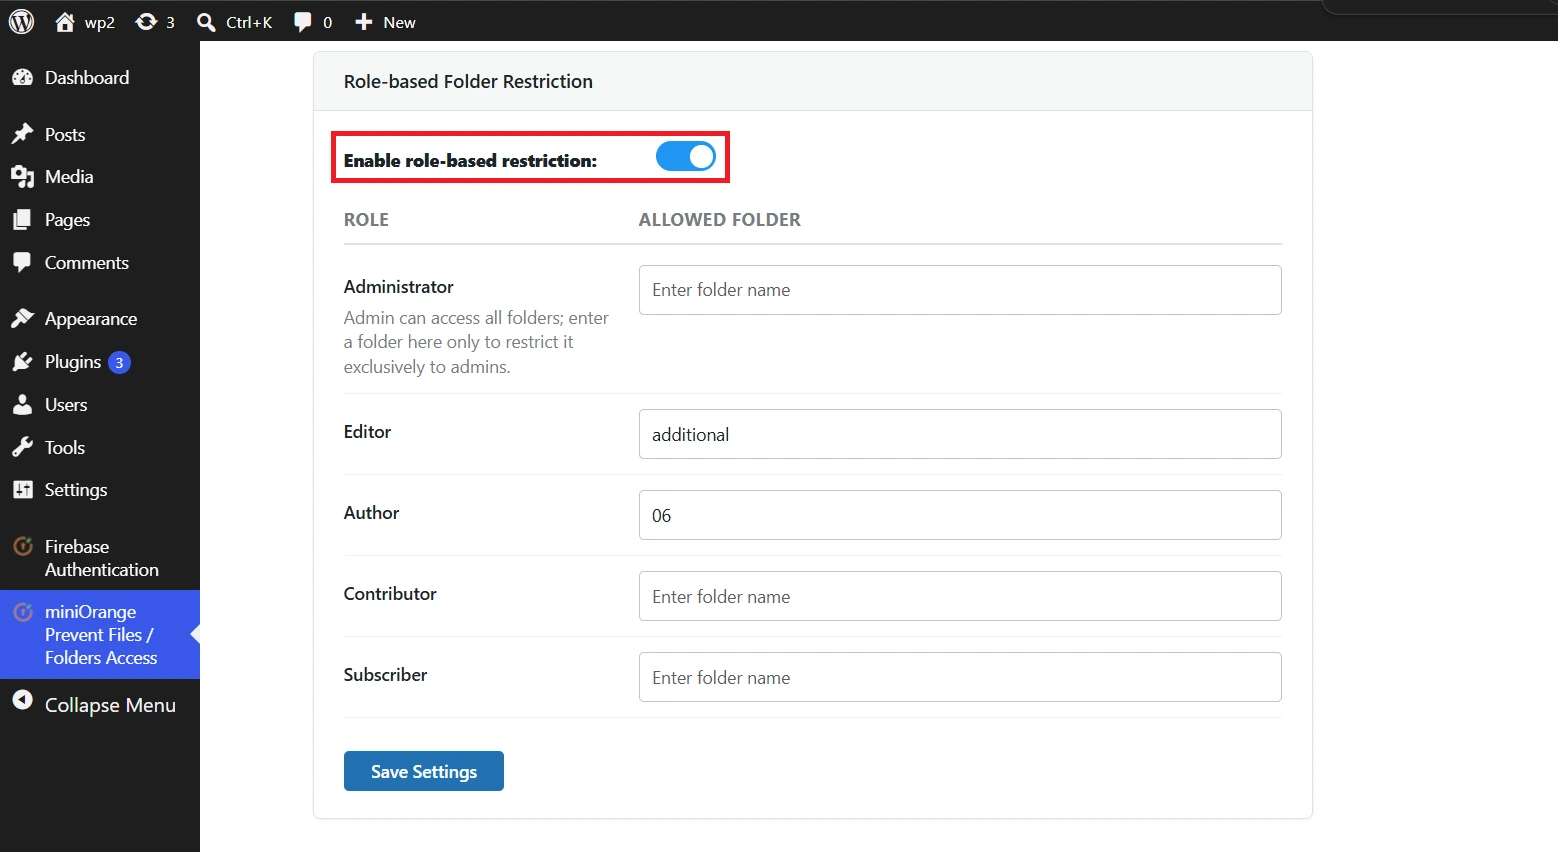
Hinweis: Die obigen Einstellungen implizieren Folgendes:
- Der Administrator hat standardmäßig Zugriff auf alle Ordner. Geben Sie im Administratorbereich einen Ordnernamen ein. ERLAUBTER ORDNER Dieses Feld sollten Sie nur dann verwenden, wenn Sie den Zugriff auf diesen Ordner ausschließlich Administratoren erlauben möchten.
- Das zusätzlich Auf den Ordner können nur Benutzer mit der Rolle „Editor“ (mit Ausnahme des Administrators) zugreifen.
- Das 06 Auf den Ordner können nur Benutzer mit der Rolle „Autor“ (mit Ausnahme des Administrators) zugreifen.
- Rollen mit einem leeren ERLAUBTER ORDNER Felder (z. B. Mitwirkender und Abonnent) werden keinem eingeschränkten Ordner zugewiesen.
- Sie können einer Rolle auch mehrere Ordner zuweisen. Geben Sie die Ordnernamen durch Kommas getrennt ein. Wenn der Benutzer „Editor“ beispielsweise Zugriff auf die Ordner „additional“, „06“ und „uploads“ haben soll, schreiben Sie: zusätzliche, 06, Uploads im Feld, das dem Redakteur entspricht.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Schritt 6: Benutzerbasierte Ordnerbeschränkung
Mit dieser Funktion können Sie den Zugriff auf bestimmte Ordner nur auf bestimmte Benutzer beschränken.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Gehen Sie zur Ordnerbeschränkung Registerkarte im Plugin.
- Klicken Sie auf die Umschalttaste Einschränkung des Benutzerbasisordners. Beim Umschalten wird die Einschränkung des Benutzerbasisordners Abschnitt wird aktiviert.
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
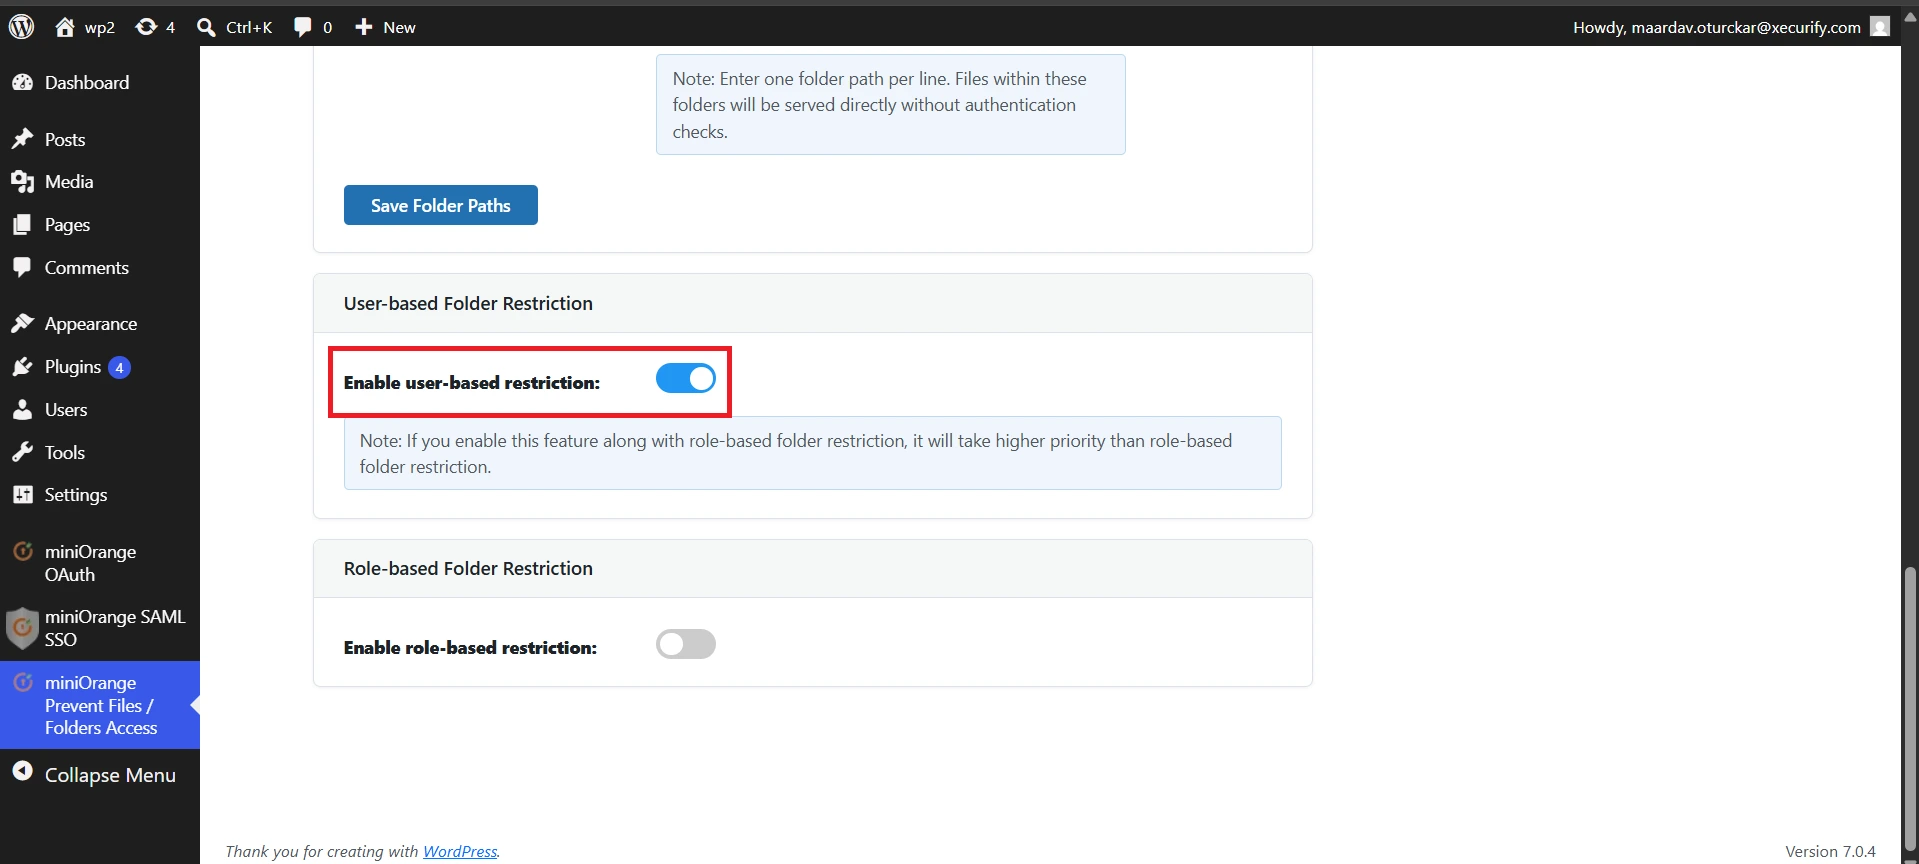
- Gehen Sie nun in der WordPress-Administration zur Tabelle „Benutzer“ und bearbeiten Sie das Profil des Benutzers, dem Sie Zugriff auf einen bestimmten Ordner gewähren möchten.
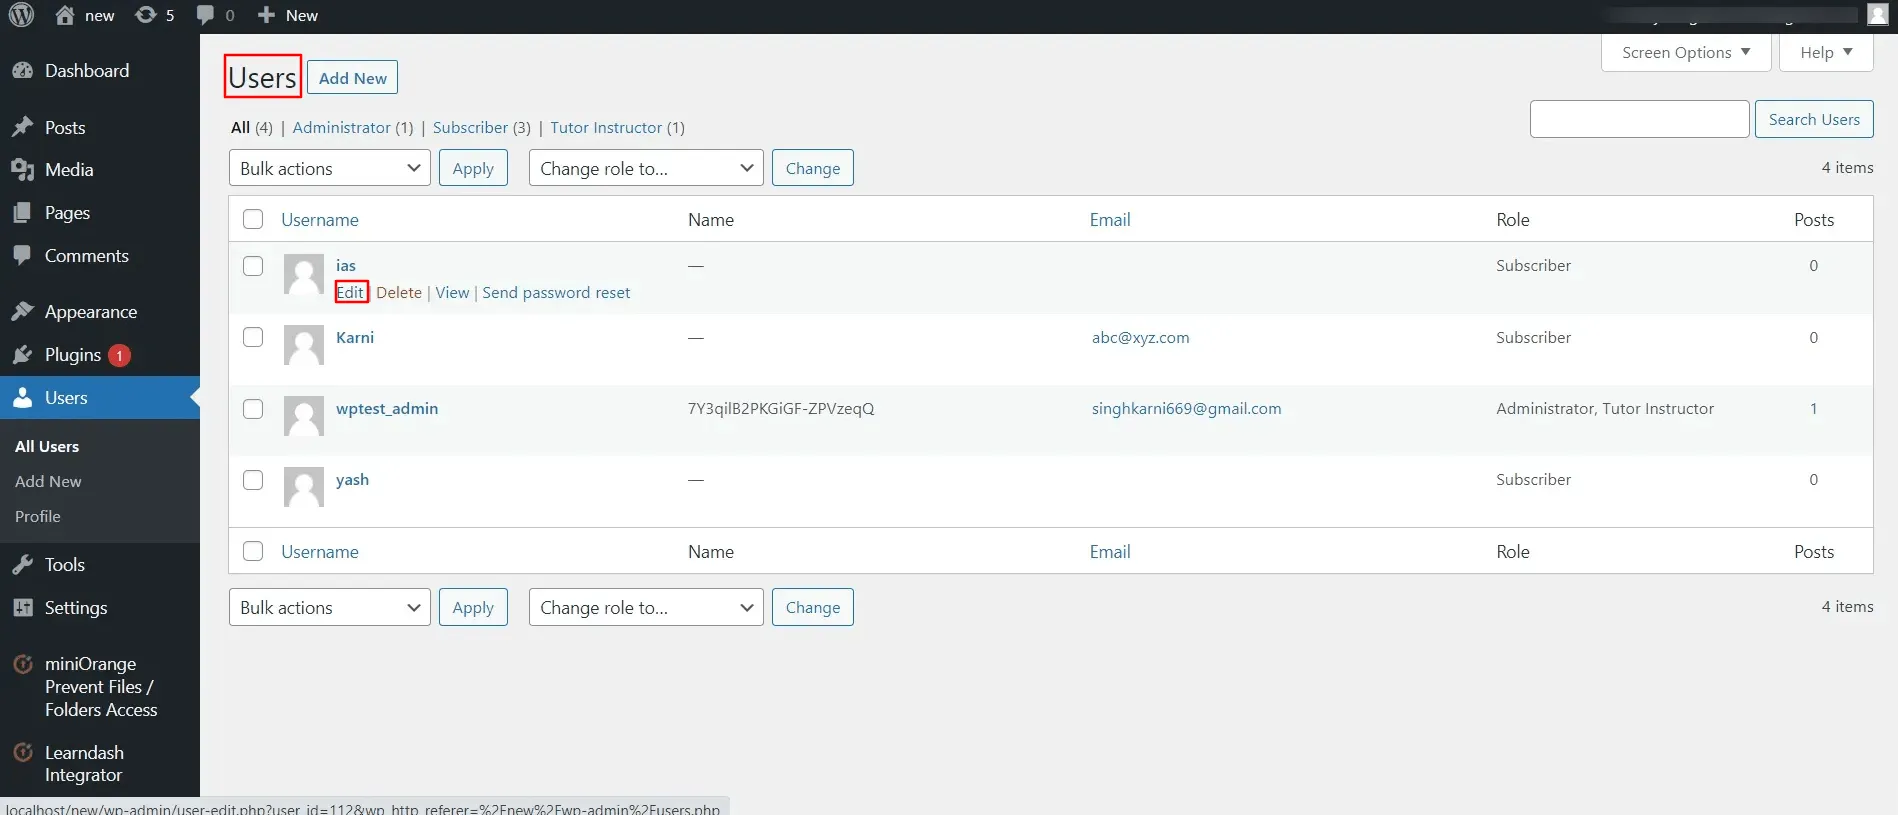
- Scrollen Sie im Benutzerprofil nach unten, dort finden Sie den Abschnitt „Ordnerzugriff“.
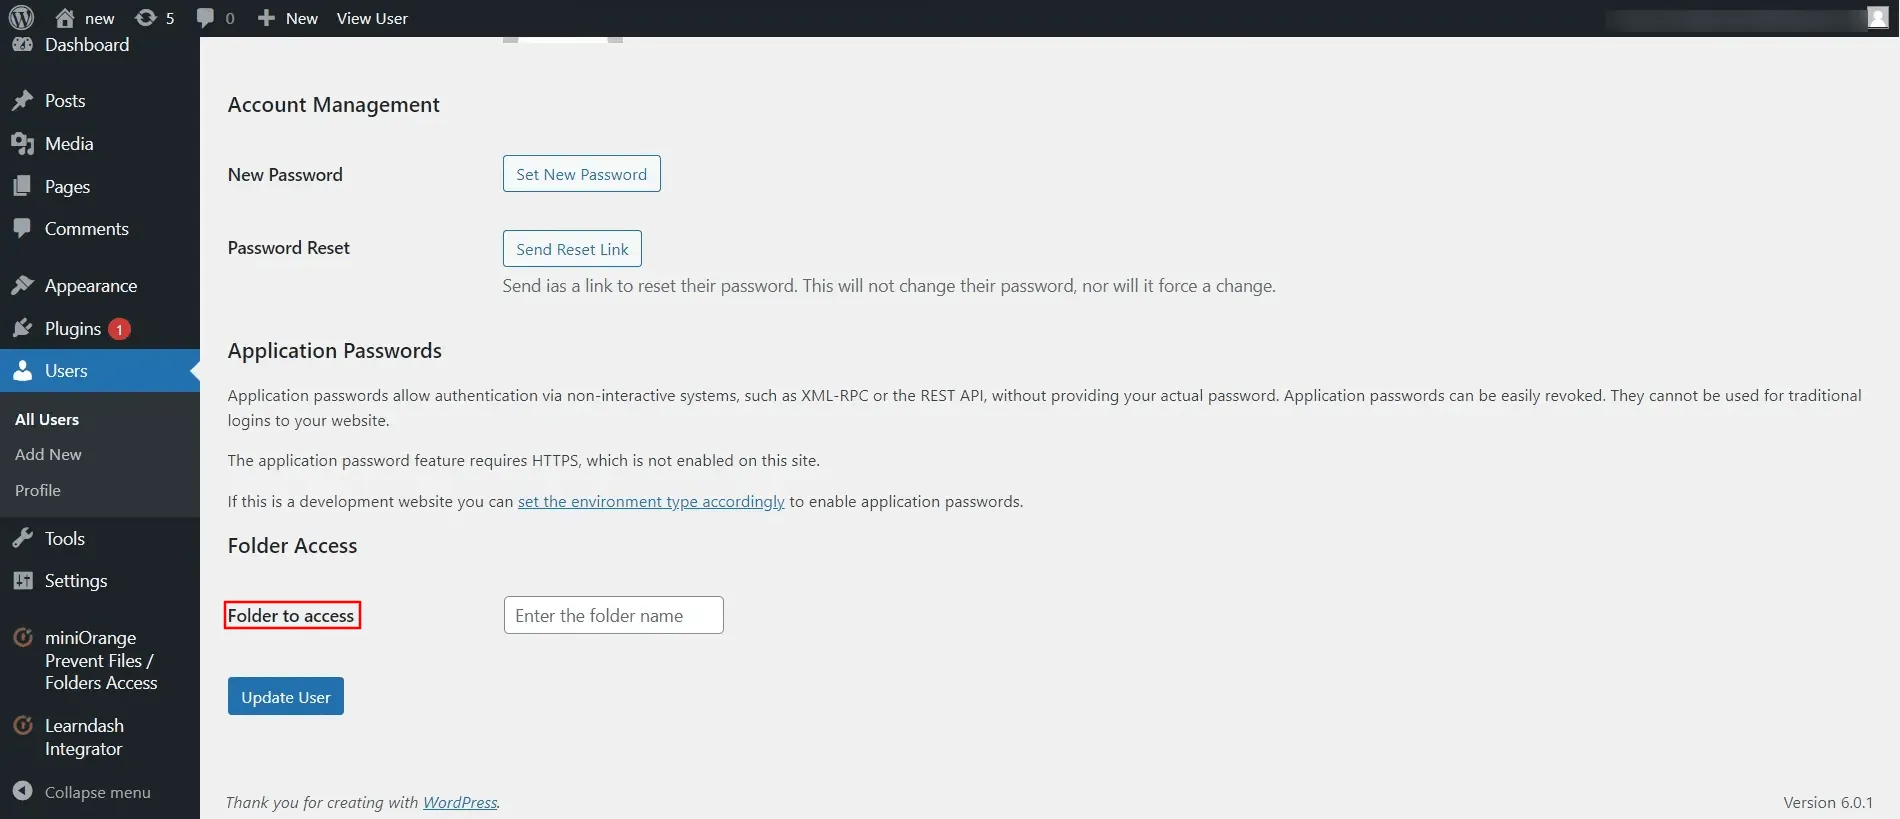
- Geben Sie die Ordner ein, auf die nur der jeweilige Benutzer zugreifen kann.
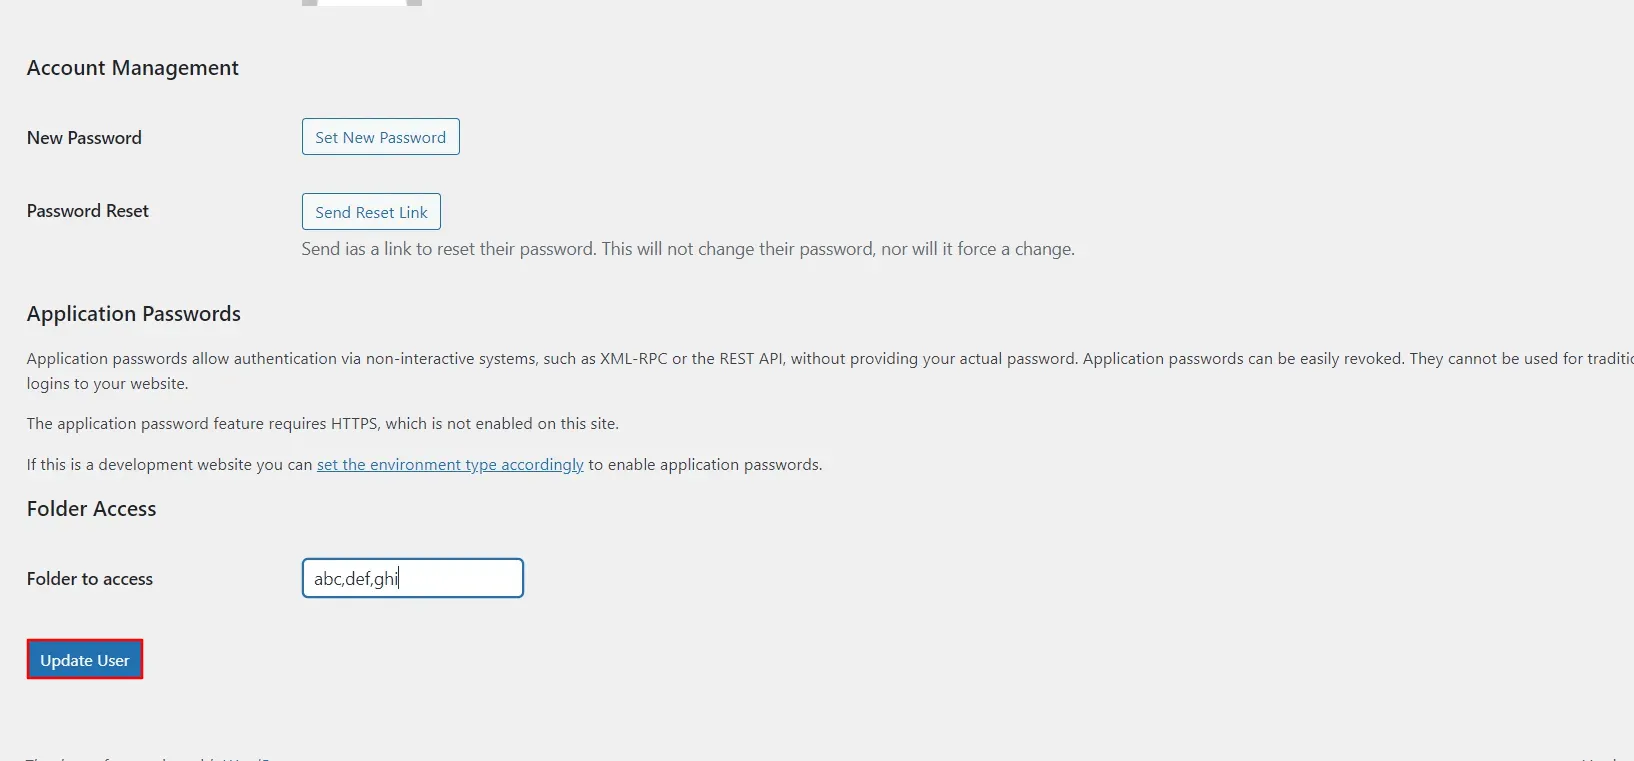
- Klicken Sie auf die Schaltfläche „Benutzer aktualisieren“.
Schritt 7: Umleitungsoptionen
Diese Funktion bietet mehrere Umleitungsoptionen für die eingeschränkte Datei. Wenn der Benutzer also keinen Zugriff auf eine Datei hat, wird er zu dieser speziellen Umleitungsoption weitergeleitet.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
Benutzerdefinierte Seite anzeigen
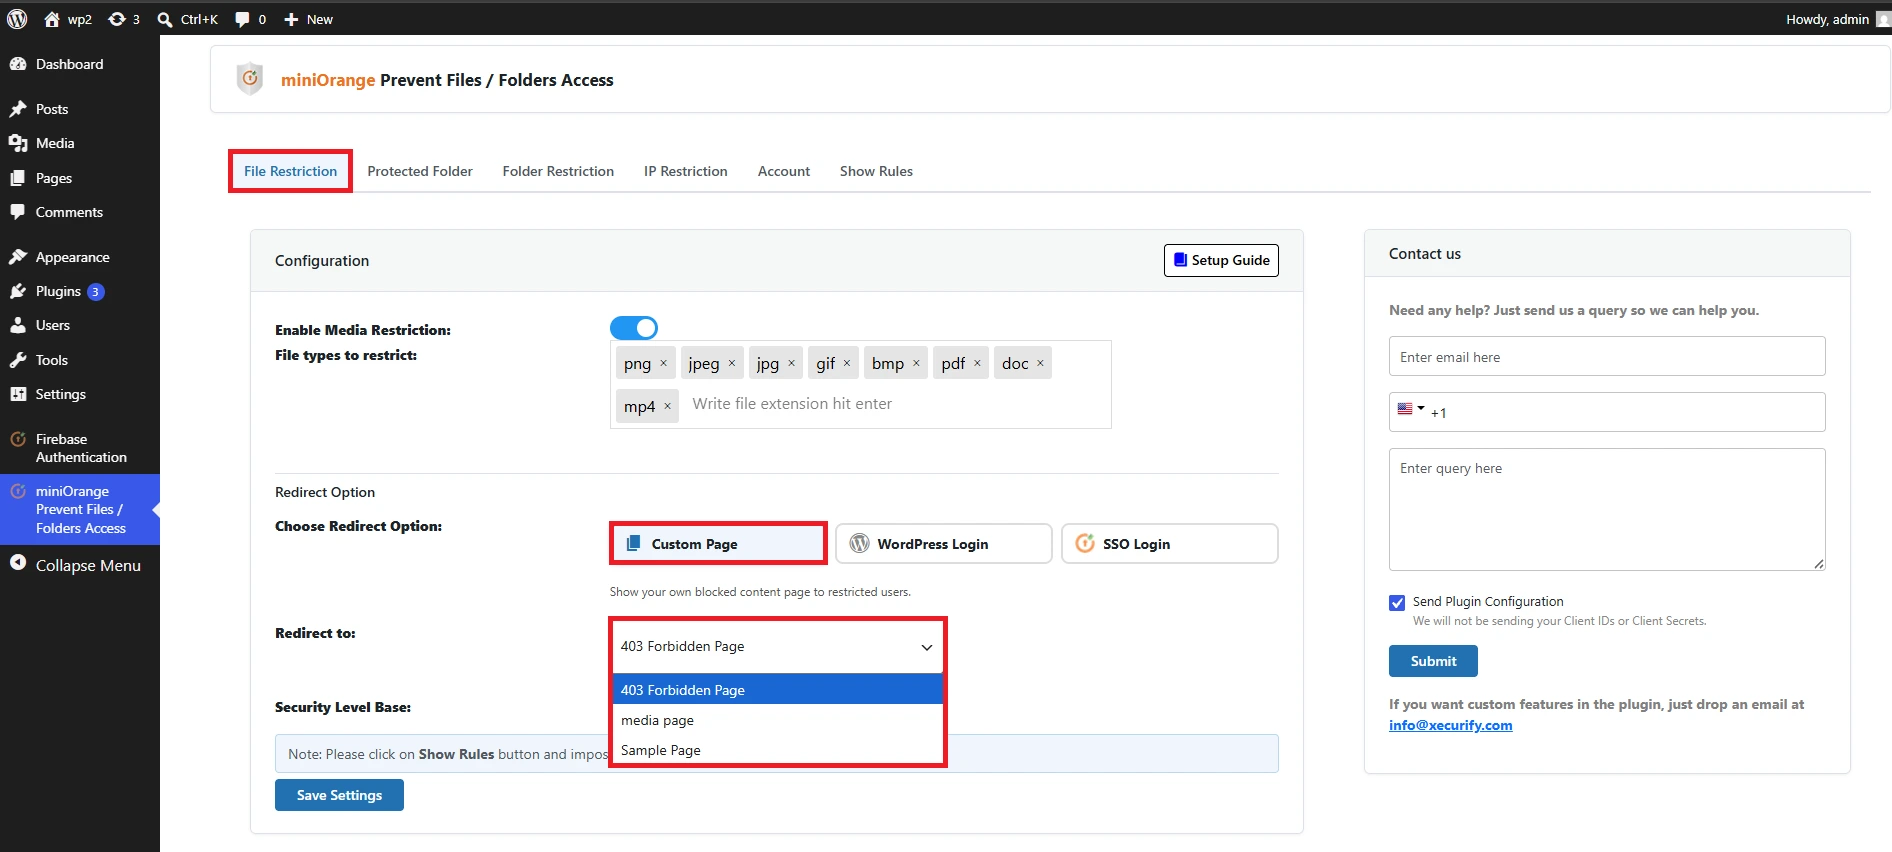
- Wenn ein Benutzer keinen Zugriff auf eine Datei oder einen Ordner hat, können Sie ihn auf eine beliebige Seite Ihrer WordPress-Website weiterleiten.
- Gehen Sie zur Dateibeschränkung Registerkarte des Plugins.
- Unter dem Weiterleitungsoption: Im Abschnitt „Benutzerdefinierte Seite anzeigen“ auswählen.
- Im Abschnitt „Weiterleiten zu:“ wird eine Liste aller Seiten Ihrer WordPress-Website angezeigt. Wählen Sie eine beliebige Seite aus, zu der nicht angemeldete Benutzer weitergeleitet werden sollen.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
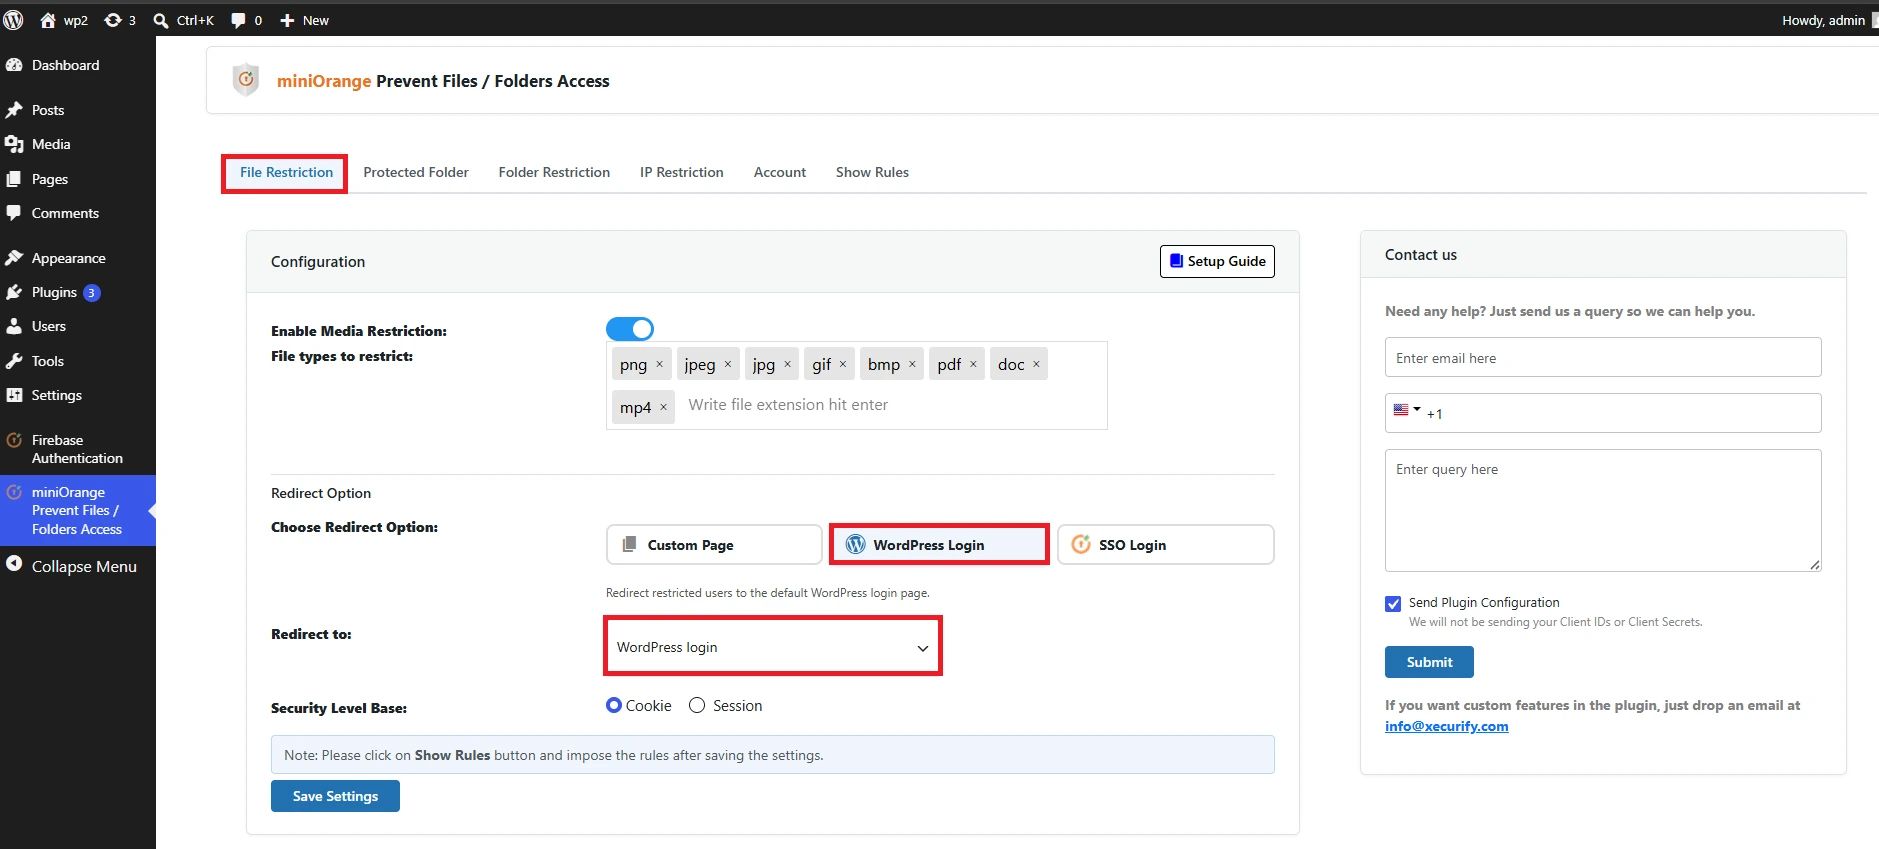
Weiterleitung zum WordPress-Login
- Diese Option leitet einen nicht angemeldeten Benutzer, der versucht, auf eine geschützte Datei oder einen geschützten Ordner zuzugreifen, auf die WordPress-Anmeldeseite (wp-login.php) weiter.
- Zurück Nach Dateibeschränkung Registerkarte des Plugins.
- Auswählen Weiterleitung zum WordPress-Login Option unter „Auswählen“. Weiterleitungsoption:
- Unter Weiterleiten zu erhalten Sie den WordPress-Login.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Weiterleitung zur SSO-Anmeldung
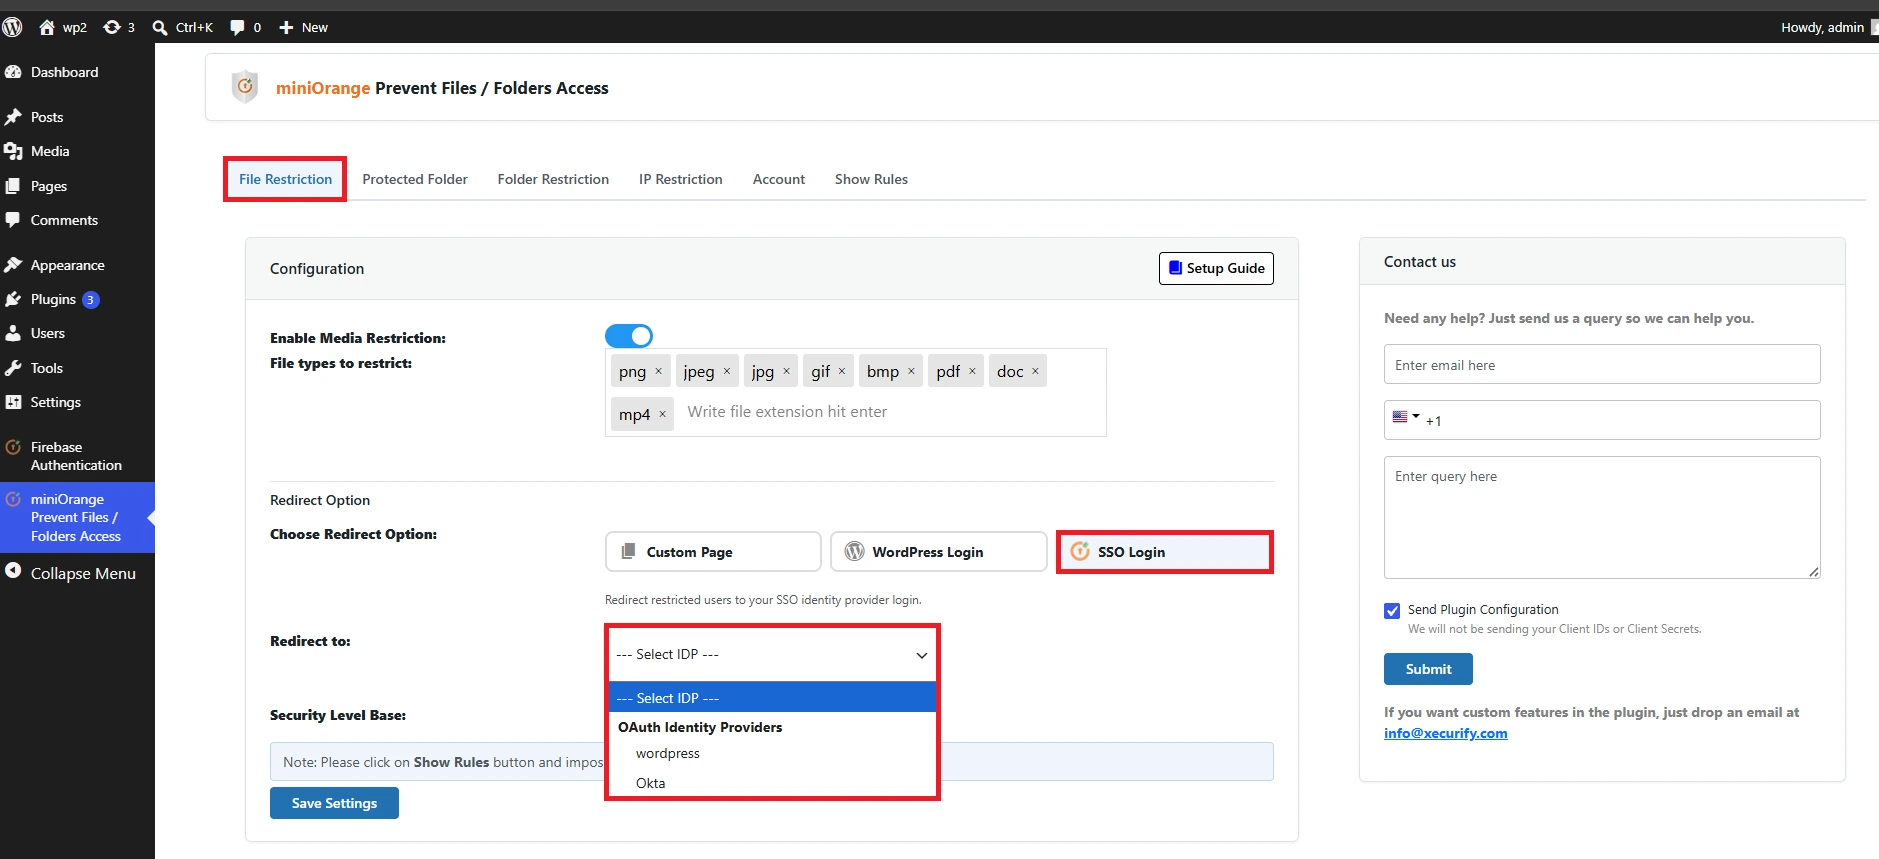
- Diese Option leitet nicht angemeldete Benutzer, die auf eine geschützte Datei oder einen geschützten Ordner zugreifen möchten, zur Anmeldeseite des Identitätsanbieters (IDP) weiter. Wenn Sie das OAuth-SSO-Plugin konfiguriert haben, wird der Benutzer zur Anmeldeseite des zuerst konfigurierten OAuth-/OpenID-Anbieters weitergeleitet. Wenn Sie das SAML-SSO-Plugin konfiguriert haben, wird der Benutzer zur Anmeldeseite des zuerst konfigurierten Identitätsanbieters (IDP) weitergeleitet.
- Zurück Nach Dateibeschränkung Registerkarte des Plugins.
- Auswählen Weiterleitung zur SSO-Anmeldung Option unter „Auswählen“. Weiterleitungsoption:
- Wählen Sie unter „Umleiten zu“ die Option aus OAuth-SSO-Anmeldung or SAML-SSO-Anmeldung basierend auf dem von Ihnen verwendeten SAML/OAuth SSO-Plugin.
- Klicken Sie auf die Einstellungen speichern .
- Klicken Sie auf Regeln anzeigen Klicken Sie auf die Schaltfläche und wählen Sie die Registerkarte für Ihren Server aus. Dort finden Sie die erforderlichen Regeln und können die Regeln in der entsprechenden Datei aktualisieren.
Schritt 8: Medienmanagement
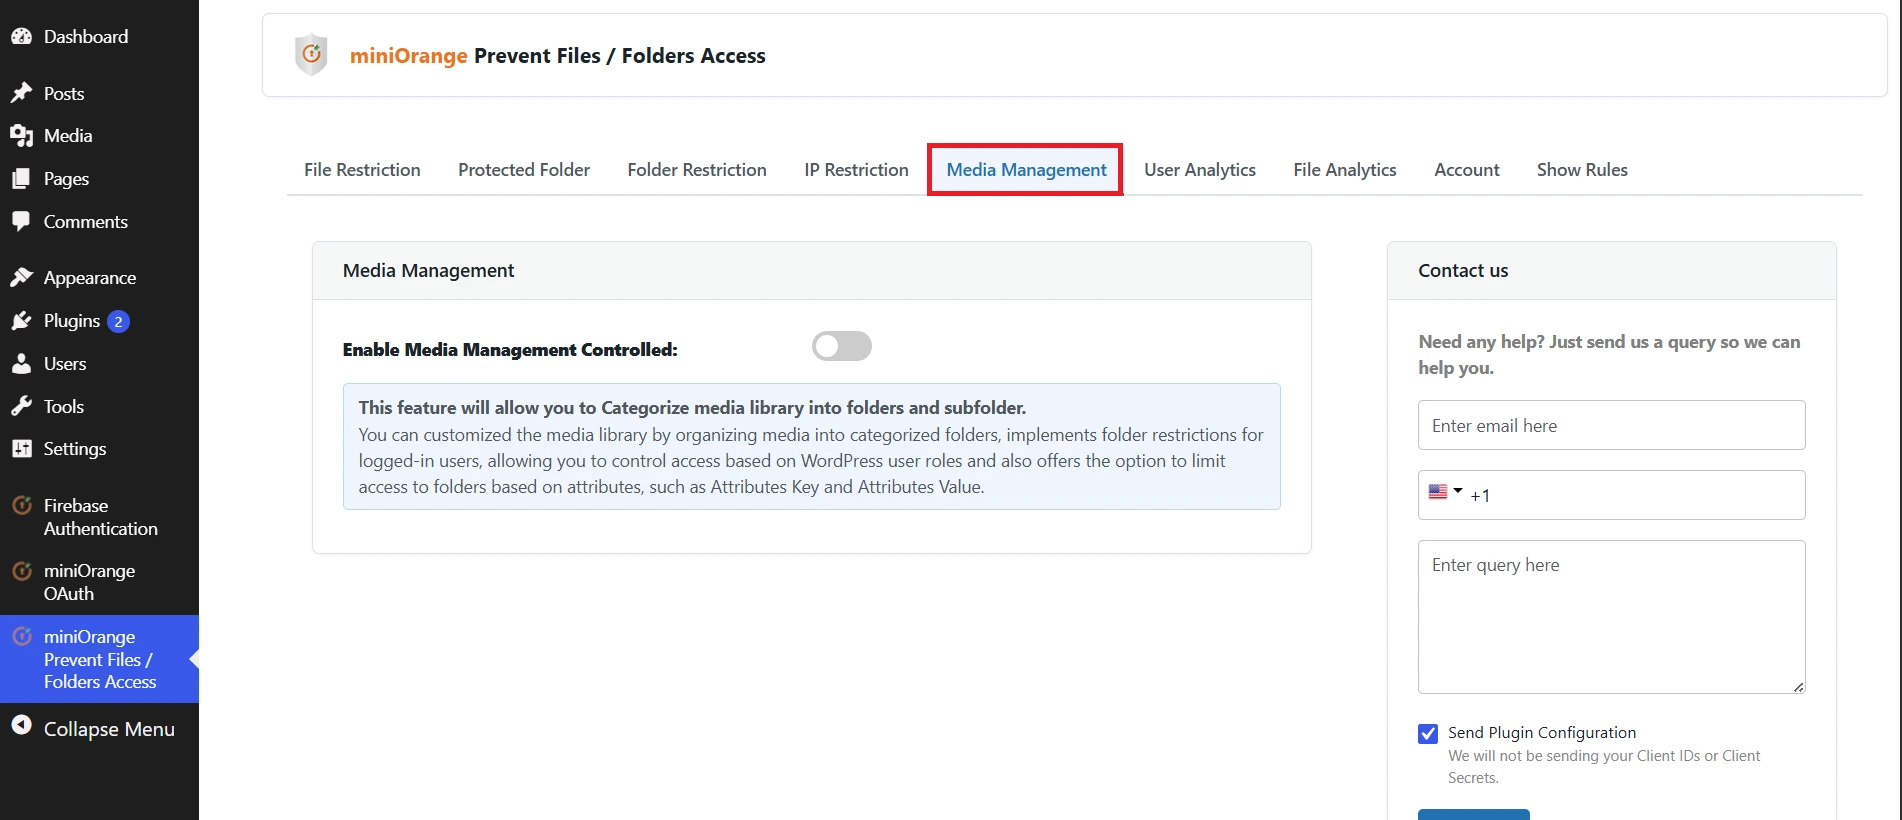
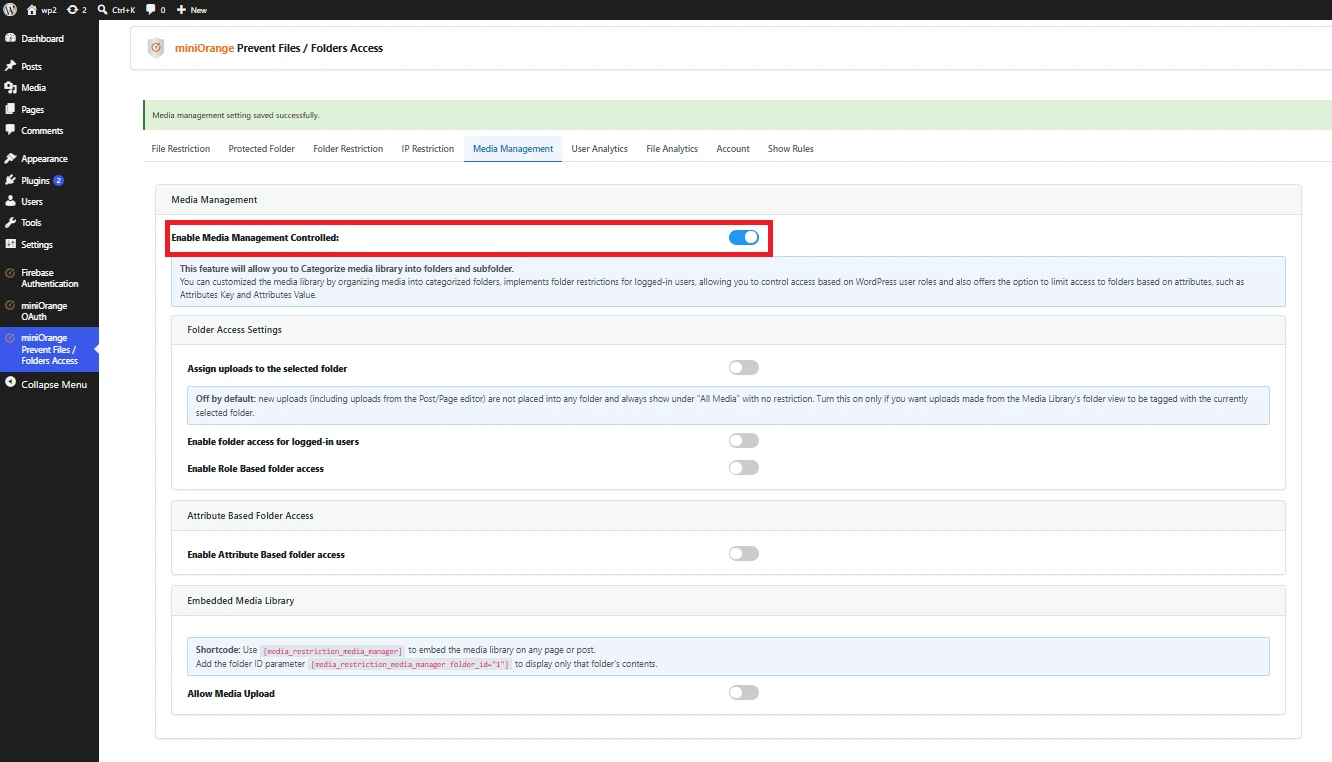
Bietet Administratoren detaillierte Kontrolle über hochgeladene Dateien, Medienverzeichnisse und Benutzerzugriffsrechte.
- Ordner- und Dateischutz: Beschränken Sie den Zugriff auf bestimmte Mediendateien, Dateikategorien oder ganze Upload-Verzeichnisse basierend auf Benutzerrollen oder dem Anmeldestatus.
- Massenmedienberechtigungen: Um die Verwaltung zu optimieren, können Sicherheitsregeln gleichzeitig auf mehrere Dateien oder Ordner angewendet werden.
- Dynamische Zugangskontrolle: Medienschutz kann bei Bedarf aktiviert oder deaktiviert werden, ohne dass Dateien physisch auf dem Server verschoben werden müssen.
- Rollenbasierte Sichtbarkeit: Legen Sie fest, welche Benutzerrollen (z. B. Administrator, Redakteur, Abonnent, benutzerdefinierte Rollen) eingeschränkte Mediendateien anzeigen, streamen oder herunterladen dürfen.
- Medien-Upload-Steuerung: Durch Aktivieren oder Deaktivieren von Medien-Uploads kann gesteuert werden, ob Benutzer neue Dateien zur Medienbibliothek hinzufügen können.
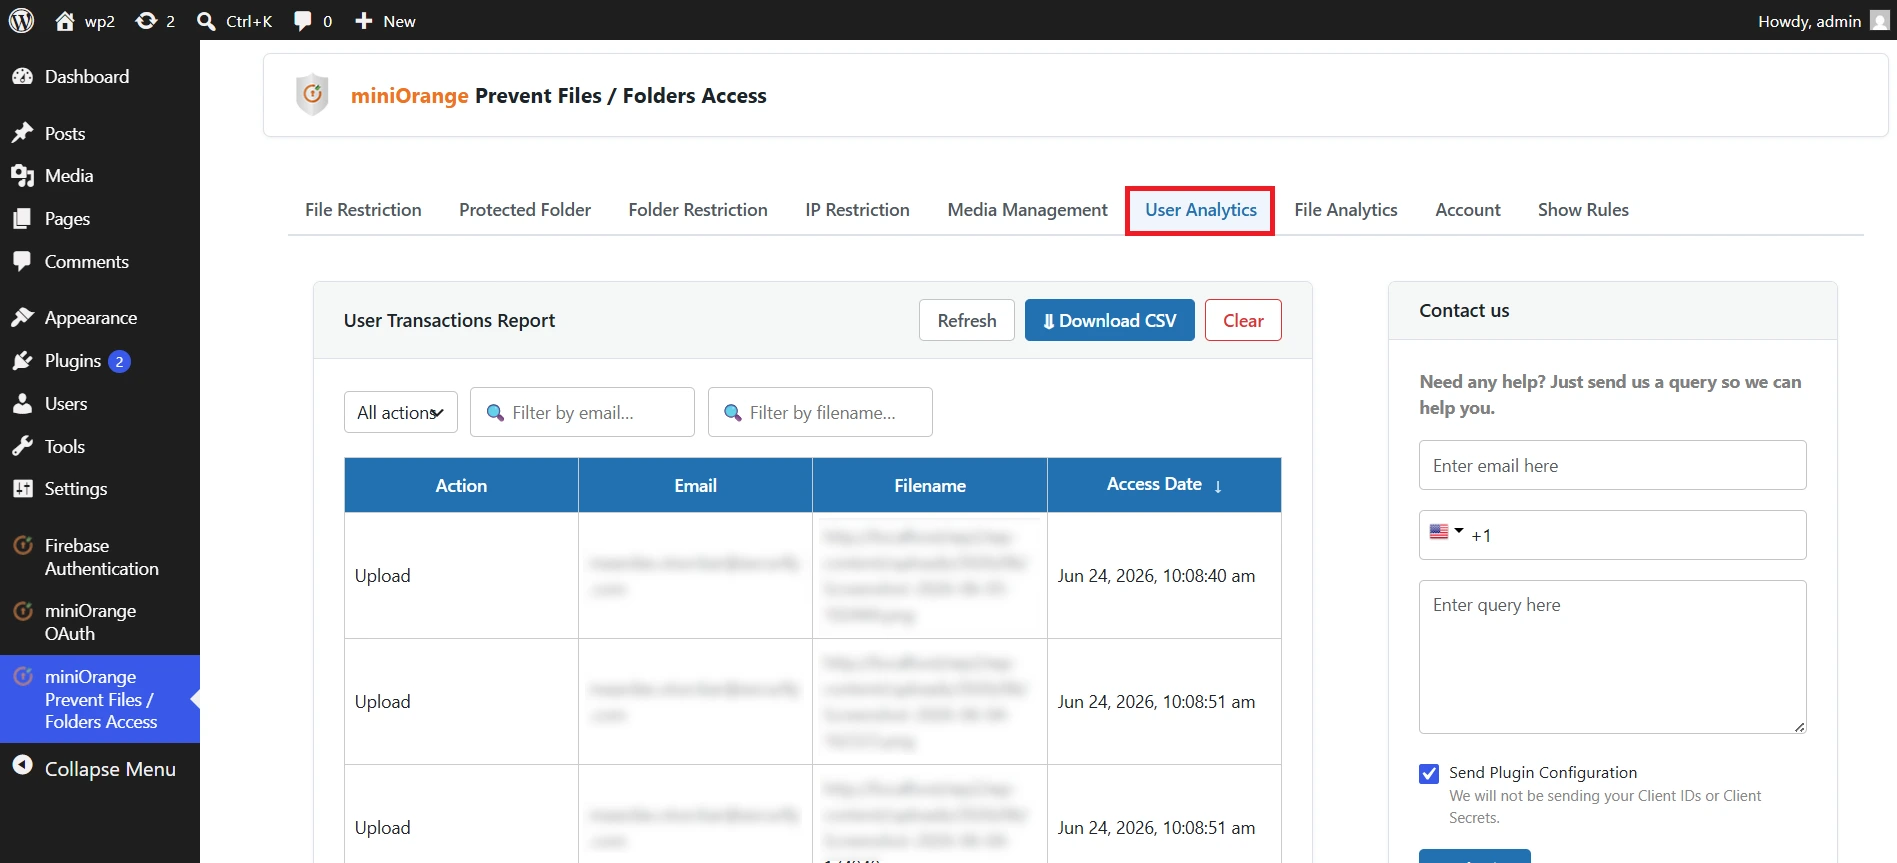
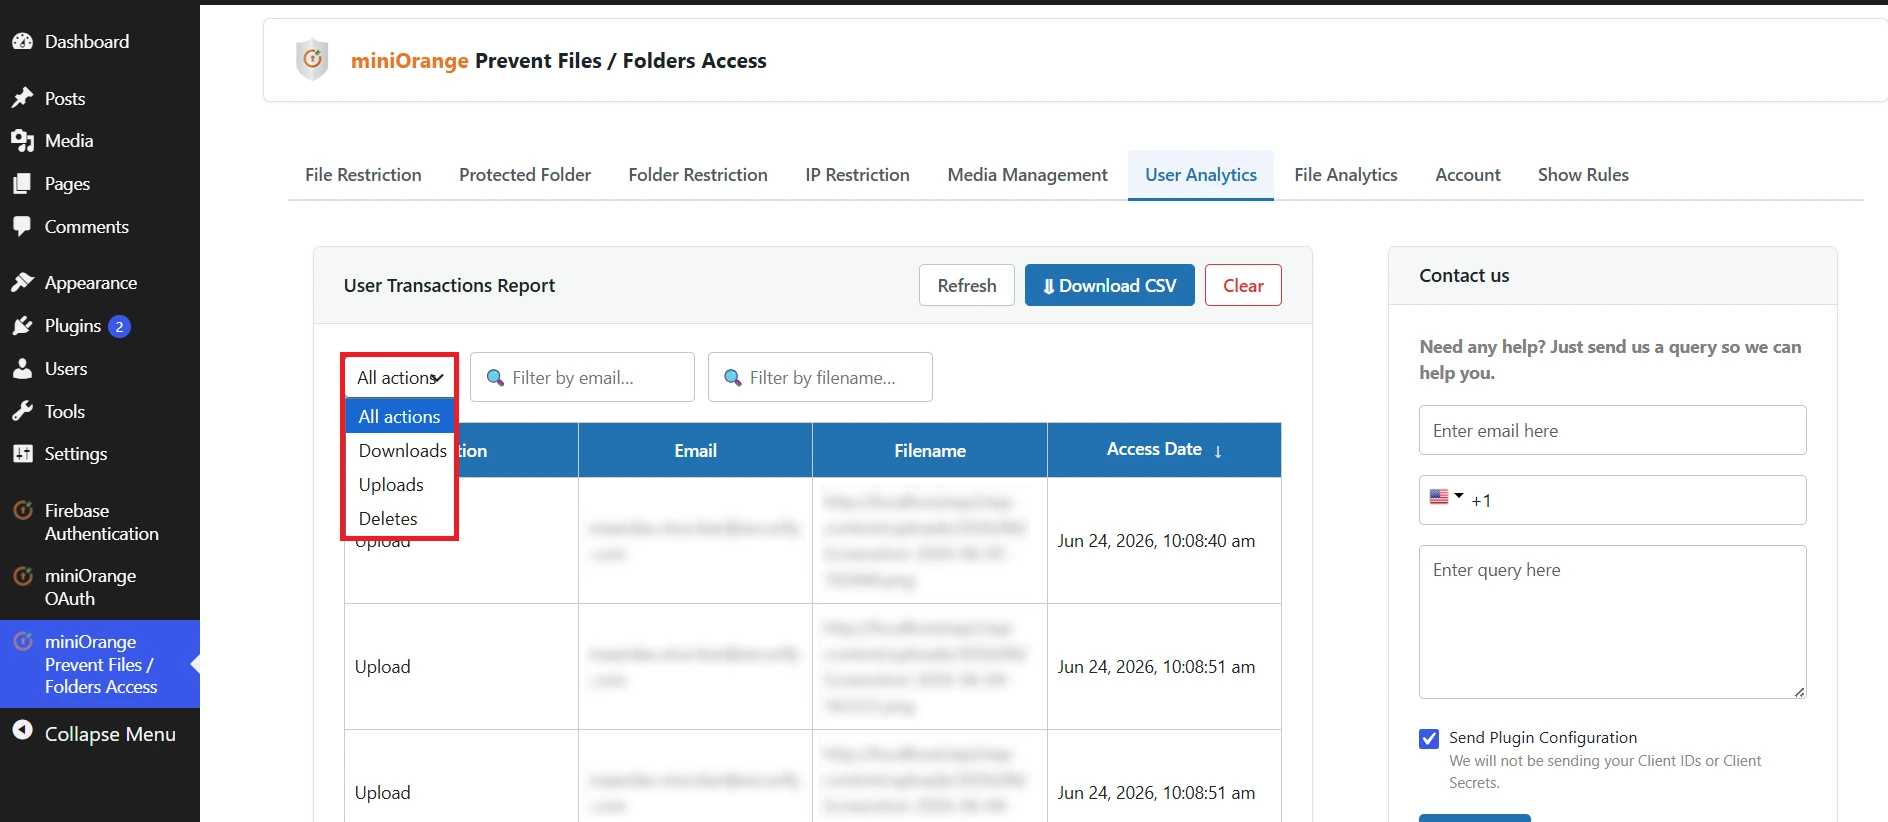
Schritt 9: Benutzeranalyse
Bietet detaillierte Einblicke und Tracking-Funktionen für Medienkonsum, Asset-Nutzung und Dateidownload-Aktivitäten.
- Echtzeit-Zugriffsprotokolle: Erfassen der Benutzeraktivitäten einschließlich Benutzer-ID, IP-Adresse, angeforderter Datei, Zeitstempel und HTTP-Antwortcode.
- Download- und Ansichtsverfolgung: Überwachen Sie die am häufigsten aufgerufenen Dateien, das gesamte Downloadvolumen und die Spitzenzeiten des Datenverkehrs.
- Nutzerbezogene Erkenntnisse: Überprüfen Sie den Verlauf einzelner Benutzer, um die Mediennutzung zu analysieren und potenzielle Weitergabe von Anmeldeinformationen oder Links zu identifizieren.
- Exportierbare Berichte: Generieren und exportieren Sie Aktivitätsprotokolle im CSV-/Excel-Format für Compliance-, Sicherheitsaudit- und Leistungsanalysen.
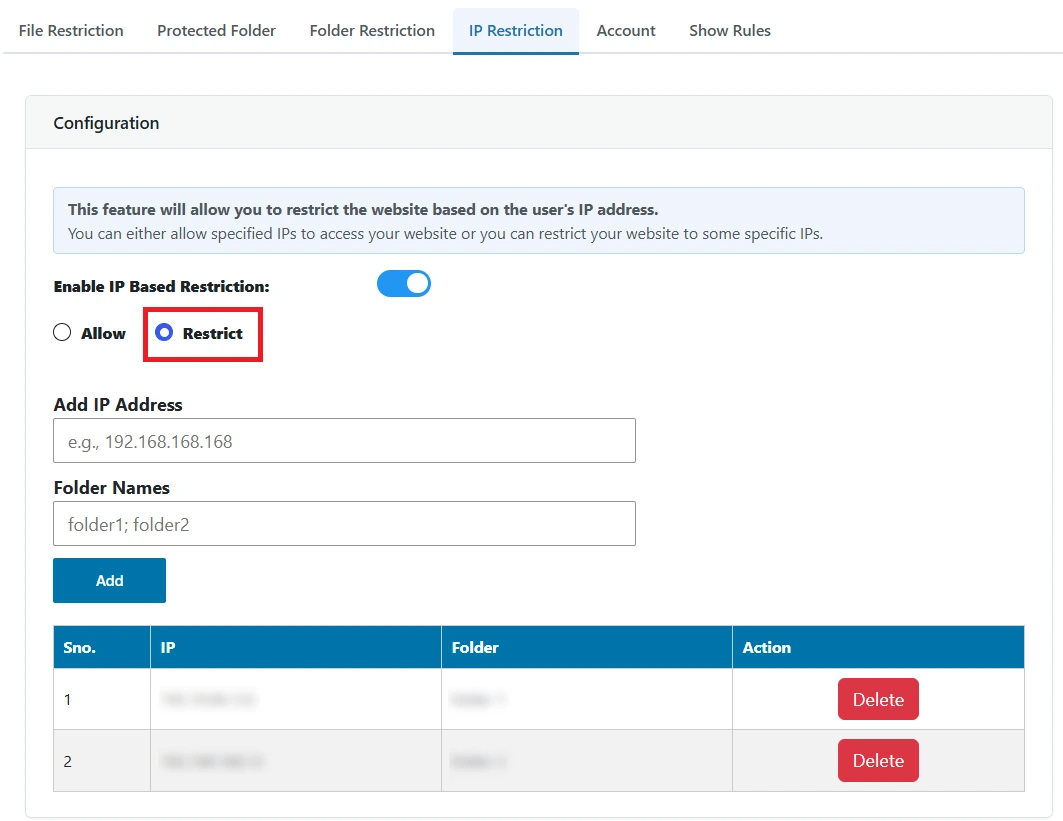
Schritt 10: IP-basierte Beschränkung
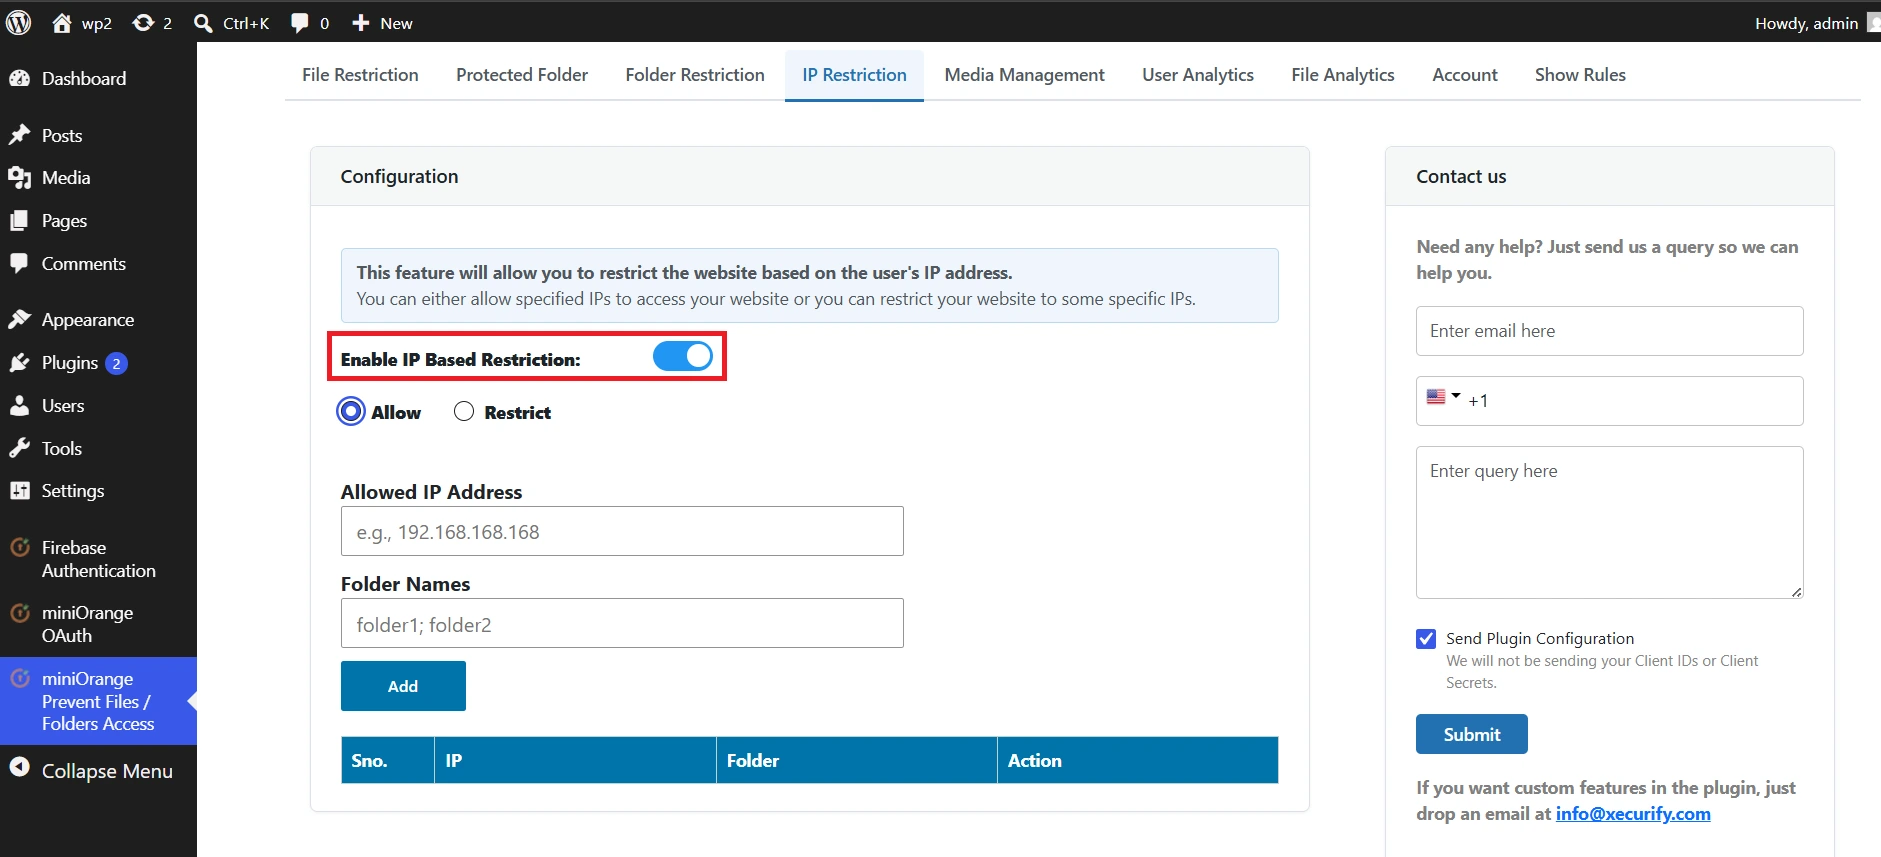
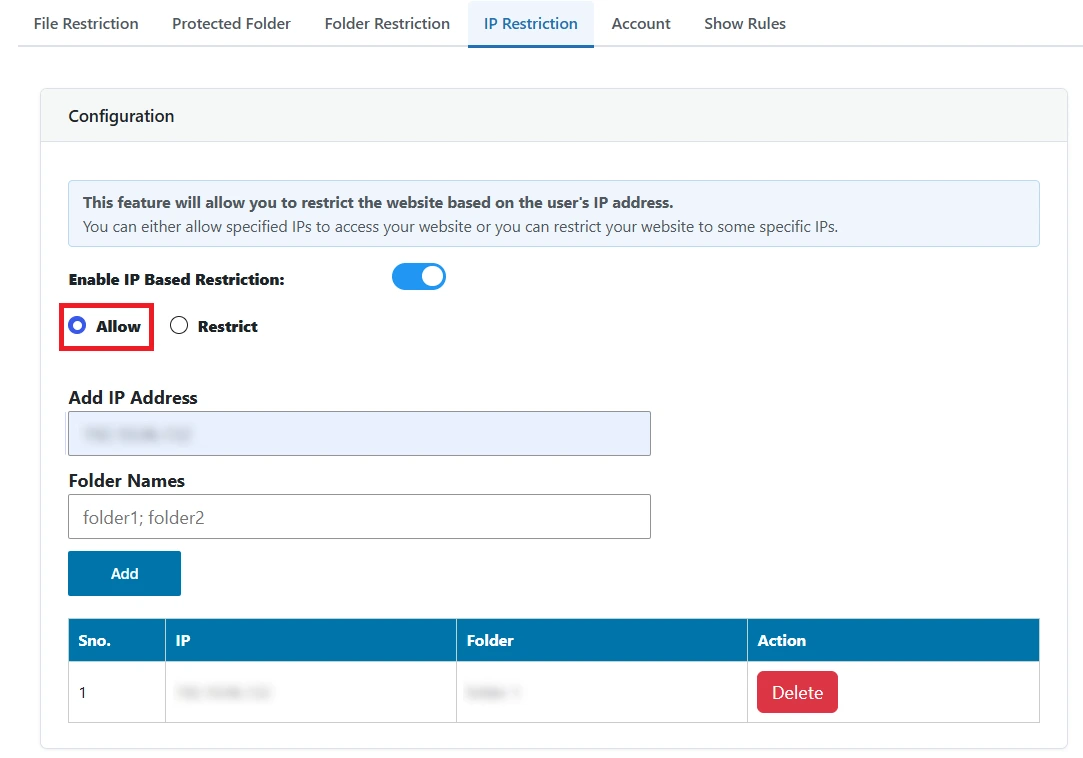
Setzt Perimeter-Netzwerkkontrollen durch, um unberechtigten Zugriff, Hotlinking und Web-Scraping anhand von IP-Adressen oder IP-Adressbereichen zu verhindern.
- IP-Whitelisting & Blacklisting: Bestimmte IP-Adressen oder Subnetze (CIDR-Bereiche) dürfen nicht auf geschützte Mediendateien zugreifen oder diese werden blockiert.
- Hotlink- und Direktzugriffsschutz: Externe Domains und direkte URL-Zugriffe sind zu blockieren, es sei denn, der Datenverkehr stammt aus autorisierten Quellen oder IP-Bereichen.
- Durchsetzung von Geo-/Netzwerkrichtlinien: Schützen Sie interne Ressourcen, indem Sie Dateidownloads ausschließlich auf Unternehmensnetzwerke oder bestimmte IP-Bereiche beschränken.
- Automatisierte Bedrohungsabwehr: IP-Adressen, die verdächtige Zugriffsmuster oder wiederholte unautorisierte Downloadversuche aufweisen, werden vorübergehend gesperrt.
Kostenlose Funktionen mit Konfigurationsschritten
Schritt 1: Dateibeschränkung
Mit dieser Funktion können Sie die Dateien auf der Website anhand ihrer Dateiendung ( z. B. doc, pdf, png) für die öffentlichen Benutzer der Website (nicht angemeldete Benutzer) einschränken.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Geben Sie in das genannte Feld die Dateierweiterung ein, die Sie auf Ihrer Website einschränken möchten:
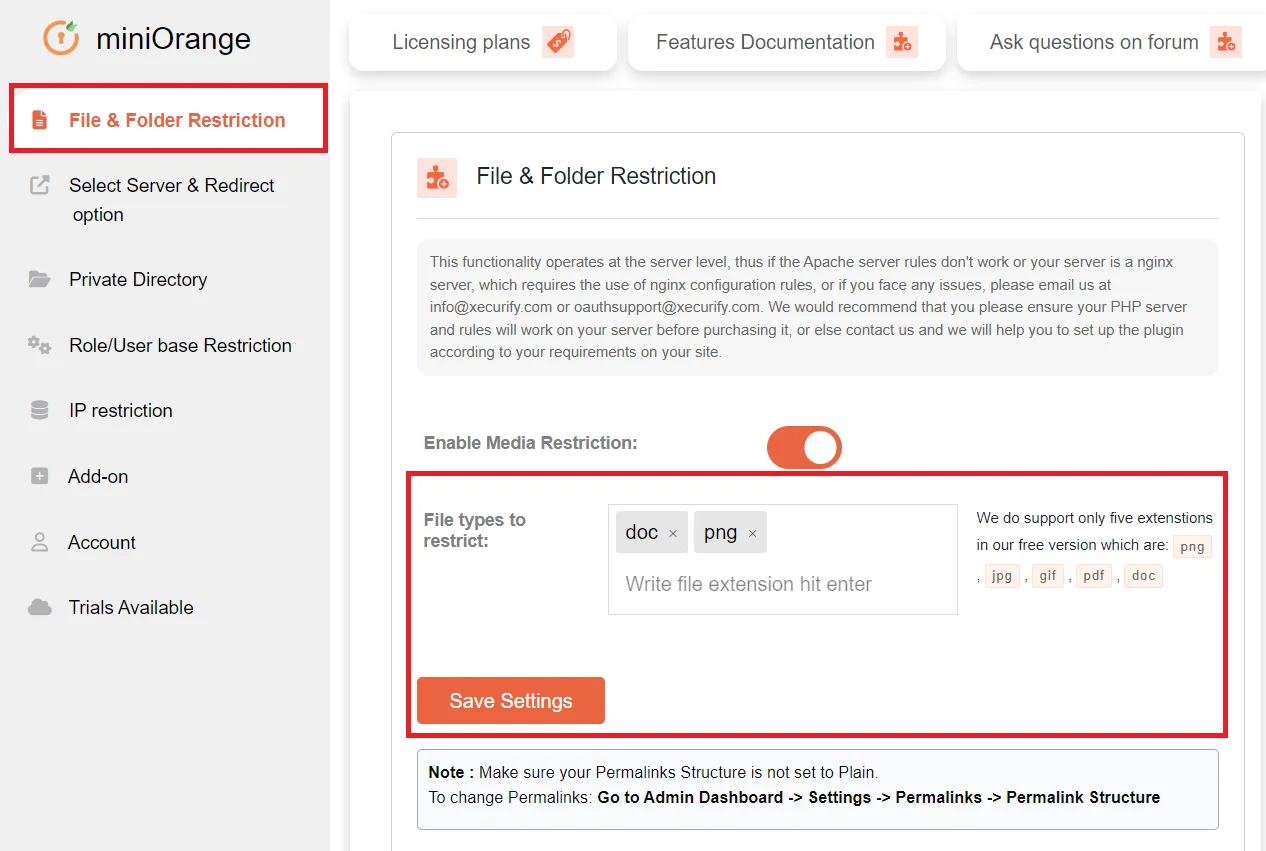
- Klicken Sie auf Einstellungen speichern .
Schritt 2: Geschützter Ordner
Wenn Sie bestimmte Dateien einschränken möchten, können Sie diese einem geschützten Ordner hinzufügen, der dann vor dem öffentlichen Zugriff geschützt ist.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
- Gehen Sie zur Privates Verzeichnis Registerkarte im Plugin.
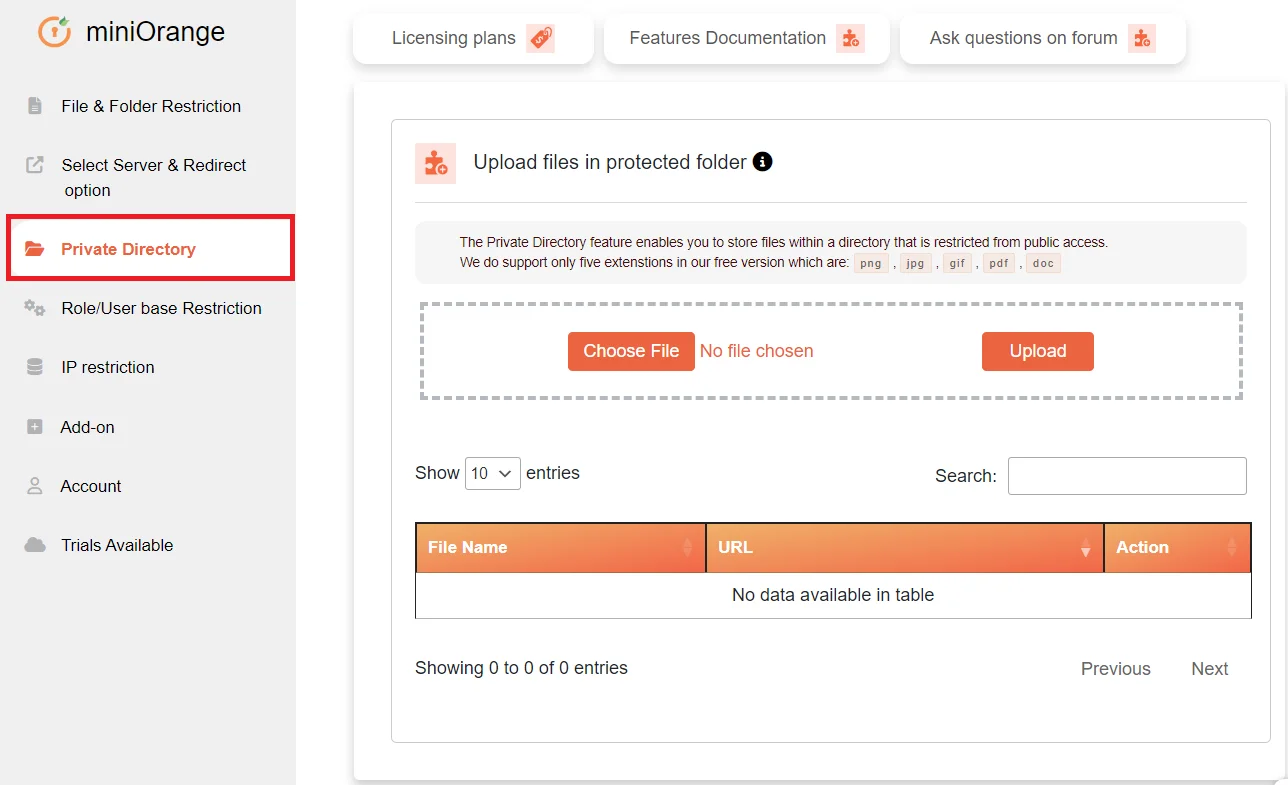
- Klicken Sie auf Datei auswählen → Wählen Sie die Datei aus, deren Schutz auf Ihrem System eingeschränkt werden soll → Klicken Sie auf Hochladen.
- Die Datei wird in der Liste der eingeschränkten Dateien aufgeführt.
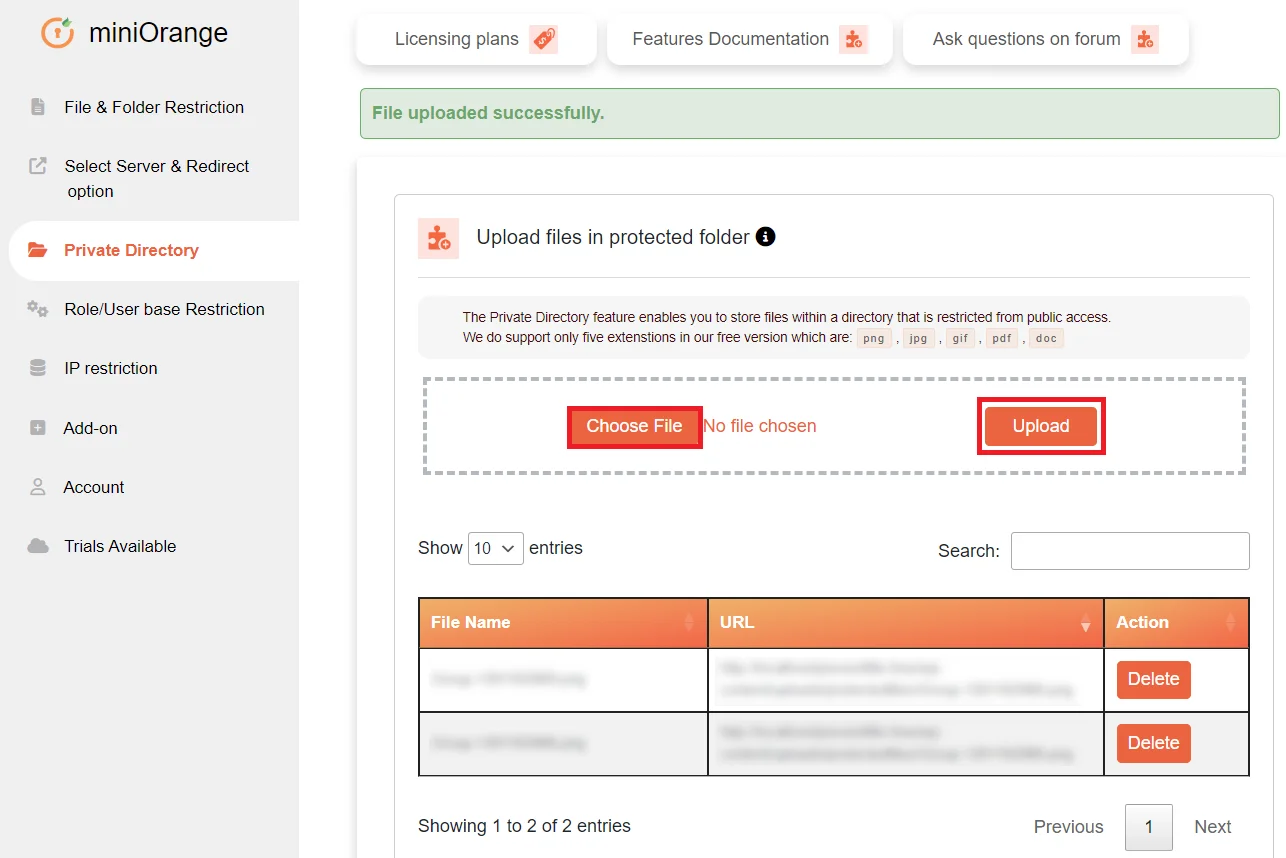
- Ein Ordner mit dem Namen geschützte Dateien wird im Upload-Ordner erstellt und die Dateien in diesem Ordner sind für den öffentlichen Benutzer nicht zugänglich; nur angemeldete Benutzer können darauf zugreifen.
- Sie können Dateien entfernen, indem Sie auf klicken Löschen .
Schritt 3: Umleitungsoptionen
Diese Funktion bietet mehrere Umleitungsoptionen für die eingeschränkte Datei. Wenn der Benutzer also keinen Zugriff auf eine Datei hat, wird er zu dieser speziellen Umleitungsoption weitergeleitet.
Führen Sie die folgenden Schritte aus, um diese Funktion zu konfigurieren:
Benutzerdefinierte Seite anzeigen
- Wenn ein Benutzer keinen Zugriff auf eine Datei oder einen Ordner hat, können Sie ihn auf eine beliebige Seite Ihrer WordPress-Website weiterleiten.
- Gehen Sie zur Wählen Sie die Option „Server & Umleitung“. Registerkarte des Plugins.
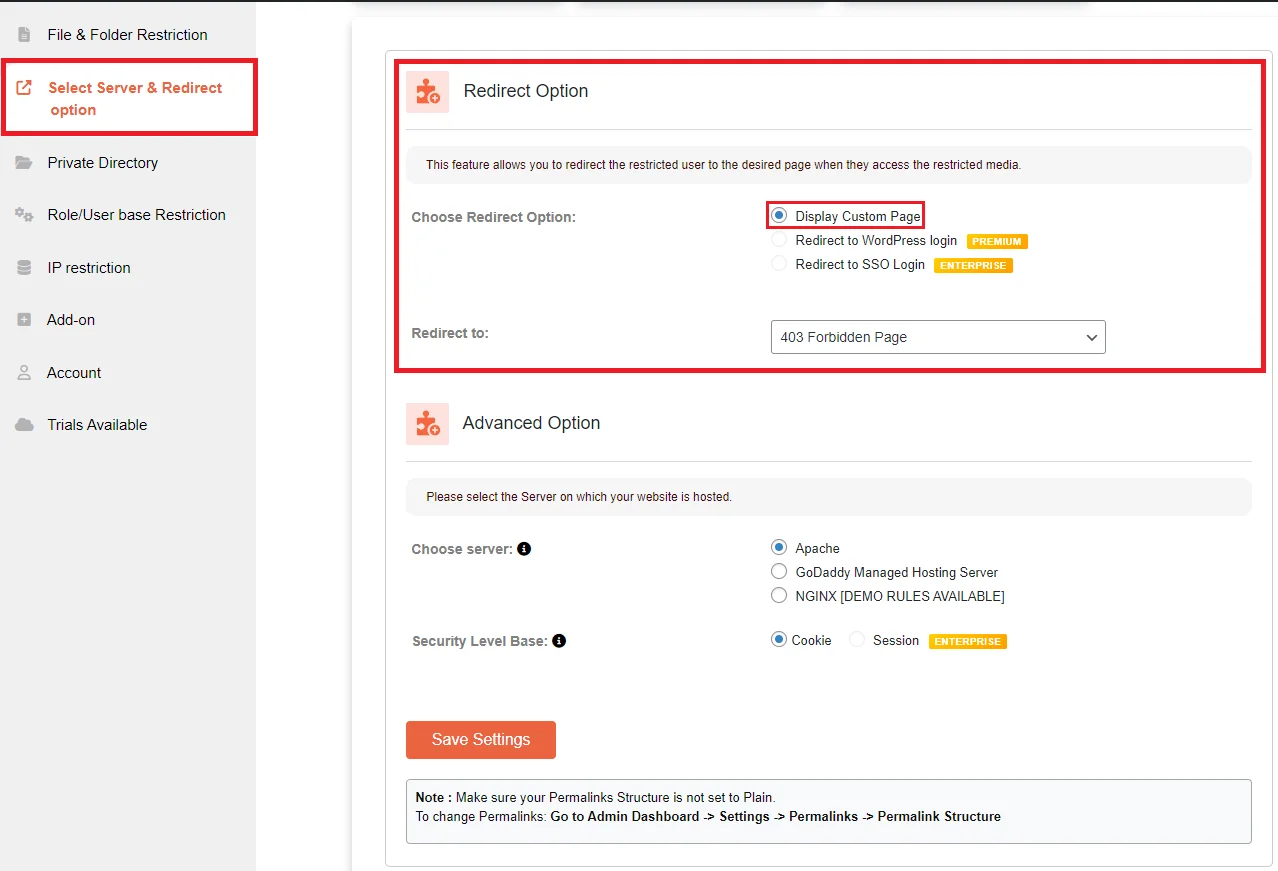
- Unter dem Weiterleitungsoption: Im Abschnitt „Benutzerdefinierte Seite anzeigen“ auswählen.
- Im Abschnitt „Weiterleiten zu:“ wird eine Liste aller Seiten Ihrer WordPress-Website angezeigt. Wählen Sie eine beliebige Seite aus, zu der nicht angemeldete Benutzer weitergeleitet werden sollen.
- Klicken Sie auf die Einstellungen speichern .
Weiterleitung zum WordPress-Login [Verfügbar in der Premium-Version]
- Diese Option leitet einen nicht angemeldeten Benutzer, der versucht, auf eine geschützte Datei oder einen geschützten Ordner zuzugreifen, auf die WordPress-Anmeldeseite (wp-login.php) weiter.
- Zurück Nach Wählen Sie die Option „Server & Umleitung“. Registerkarte des Plugins.
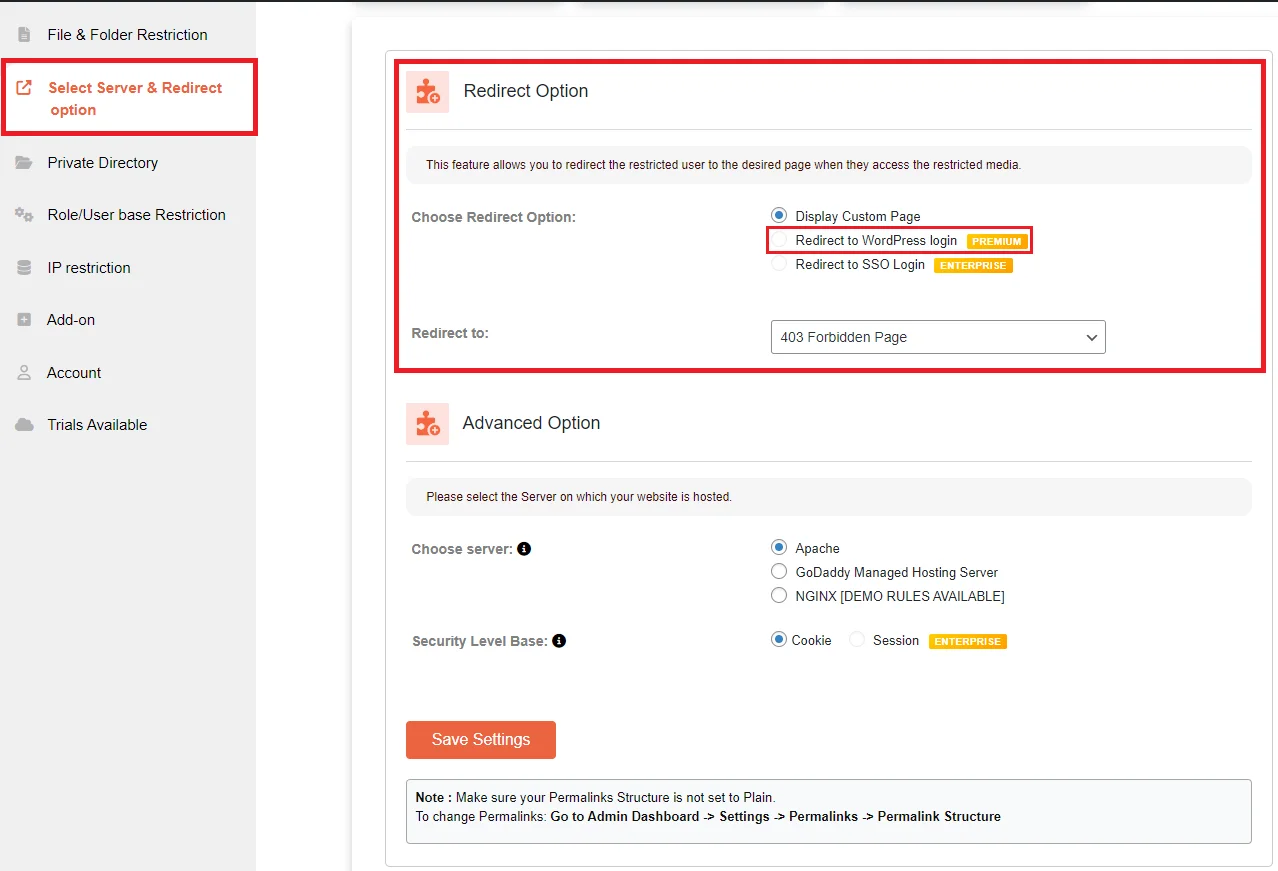
- Auswählen Weiterleitung zum WordPress-Login Option unter „Auswählen“. Weiterleitungsoption:
- Unter Weiterleiten zu erhalten Sie den WordPress-Login.
- Klicken Sie auf die Einstellungen speichern .
Weiterleitung zur SSO-Anmeldung [Verfügbar in der Enterprise-Version]
- Diese Option leitet nicht angemeldete Benutzer, die auf eine geschützte Datei oder einen geschützten Ordner zugreifen möchten, zur Anmeldeseite des Identitätsanbieters (IDP) weiter. Wenn Sie das OAuth-SSO-Plugin konfiguriert haben, wird der Benutzer zur Anmeldeseite des zuerst konfigurierten OAuth-/OpenID-Anbieters weitergeleitet. Wenn Sie das SAML-SSO-Plugin konfiguriert haben, wird der Benutzer zur Anmeldeseite des zuerst konfigurierten Identitätsanbieters (IDP) weitergeleitet.
- Zurück Nach Wählen Sie die Option „Server & Umleitung“. Registerkarte des Plugins.
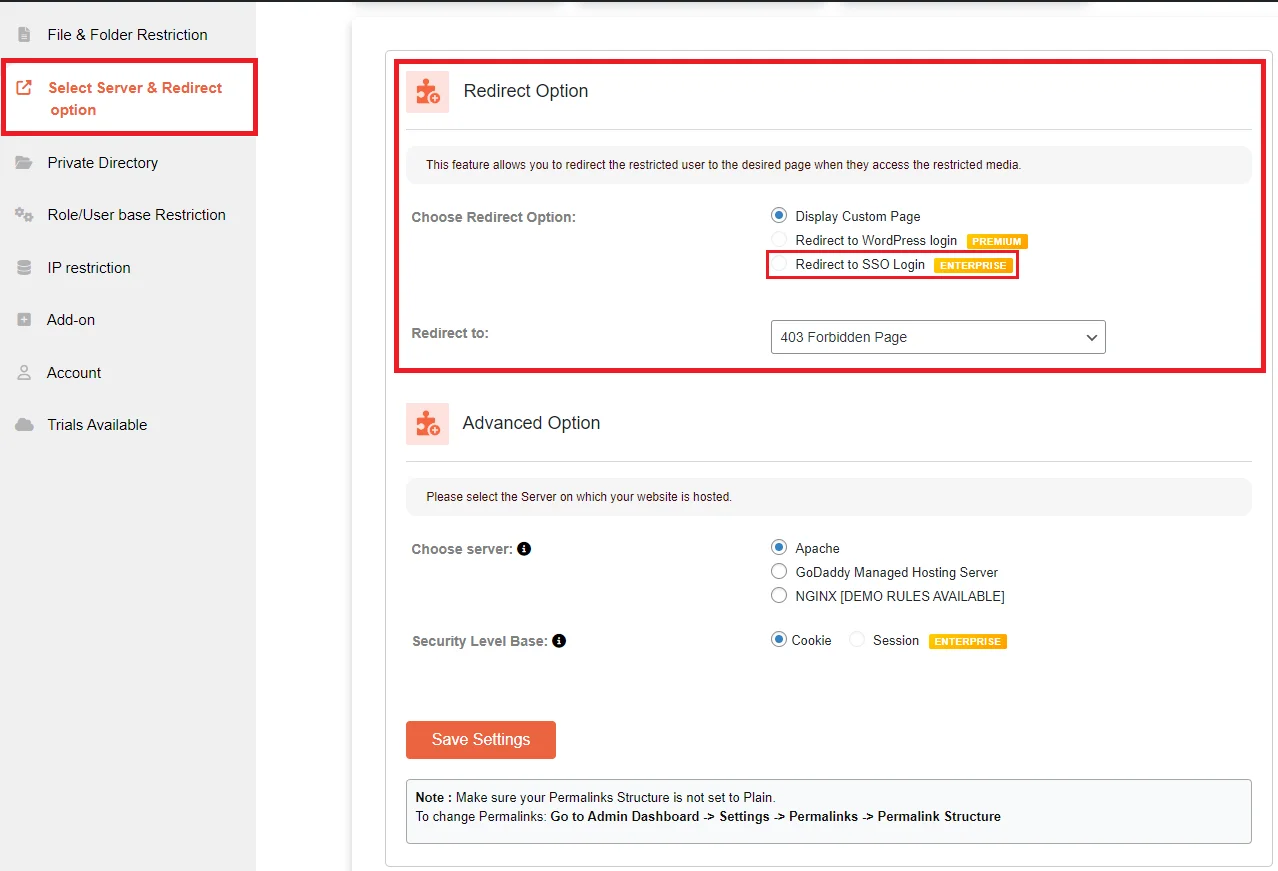
- Auswählen Weiterleitung zur SSO-Anmeldung Option unter „Auswählen“. Weiterleitungsoption:
- Wählen Sie unter „Umleiten zu“ die Option aus OAuth-SSO-Anmeldung or SAML-SSO-Anmeldung basierend auf dem von Ihnen verwendeten SAML/OAuth SSO-Plugin.
- Klicken Sie auf die Einstellungen speichern .
Schritt 4: Basissicherheitsstufe
Diese Funktion legt fest, wie überprüft werden soll, ob ein Benutzer angemeldet ist oder nicht. Es stehen zwei Optionen zur Verfügung:
- Cookie: Hierbei wird anhand des Anmelde-Cookies im Browser geprüft, ob der Benutzer angemeldet ist oder nicht. Diese Methode ist im Vergleich zur sitzungsbasierten Sicherheit weniger sicher.
- Session [Verfügbar in der Enterprise-Version]: Hierbei wird anhand der aktiven Benutzersitzung auf dem WordPress-Server geprüft, ob der Benutzer angemeldet ist oder nicht. Dies ist die sicherste Methode.
Sie können die folgenden Schritte befolgen, um das gewünschte Sicherheitsniveau für Ihre WordPress-Website einzurichten:
- Zurück Nach Wählen Sie die Option „Server & Umleitung“. Registerkarte des Plugins.
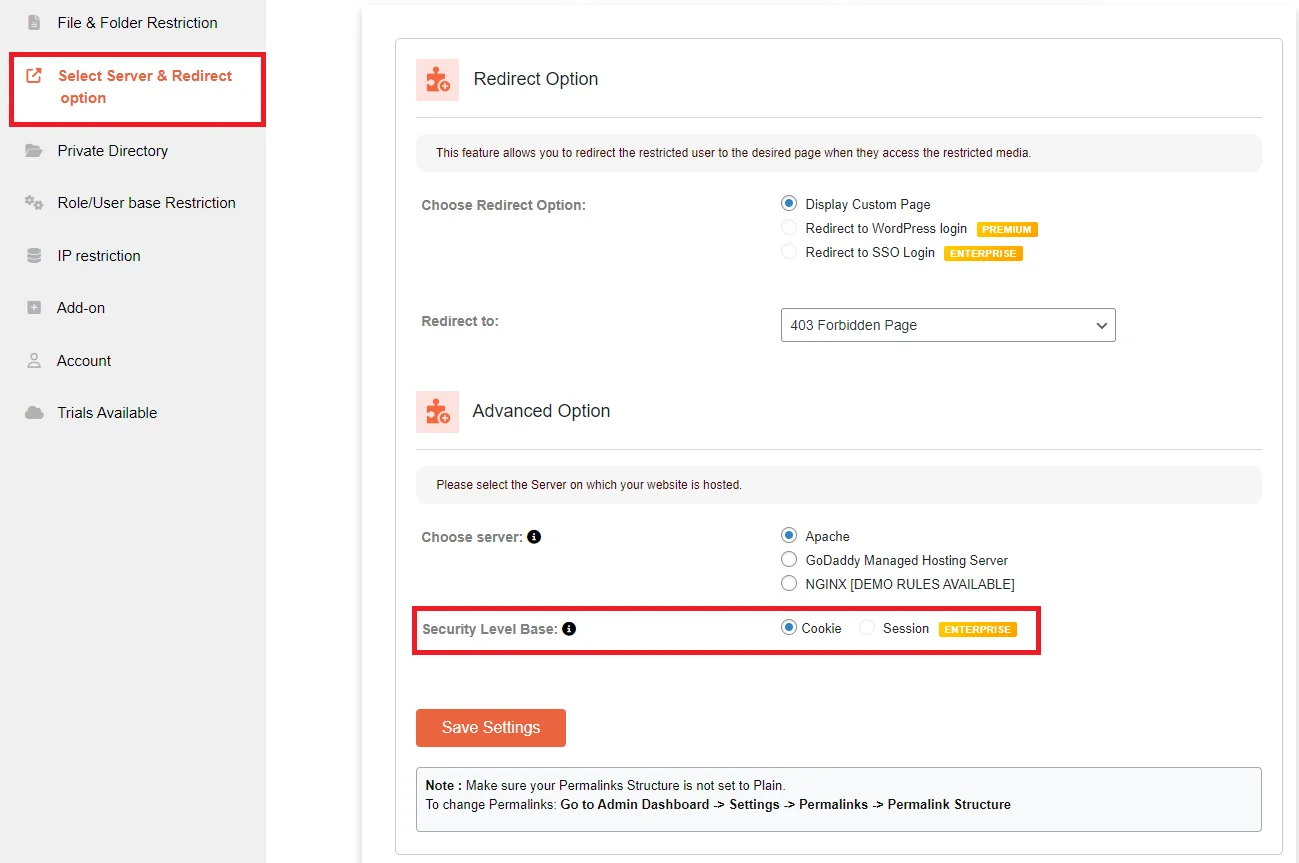
- Wählen Sie unter Basis der Sicherheitsstufe: die Option aus Cookie .
- Klicken Sie auf die Einstellungen speichern .
Serverauswahl
Stellen Sie sicher, dass Sie den richtigen Server ausgewählt haben, auf dem Ihre Website läuft. Bitte beachten Sie die folgende Abbildung.
Hinweis: In der kostenlosen Version stellen wir nur Demo-Regeln für NGINX bereit. Die vollständige Erweiterung der NGINX-Serverregeln ist in Premium- oder höheren Versionen des Plugins verfügbar.
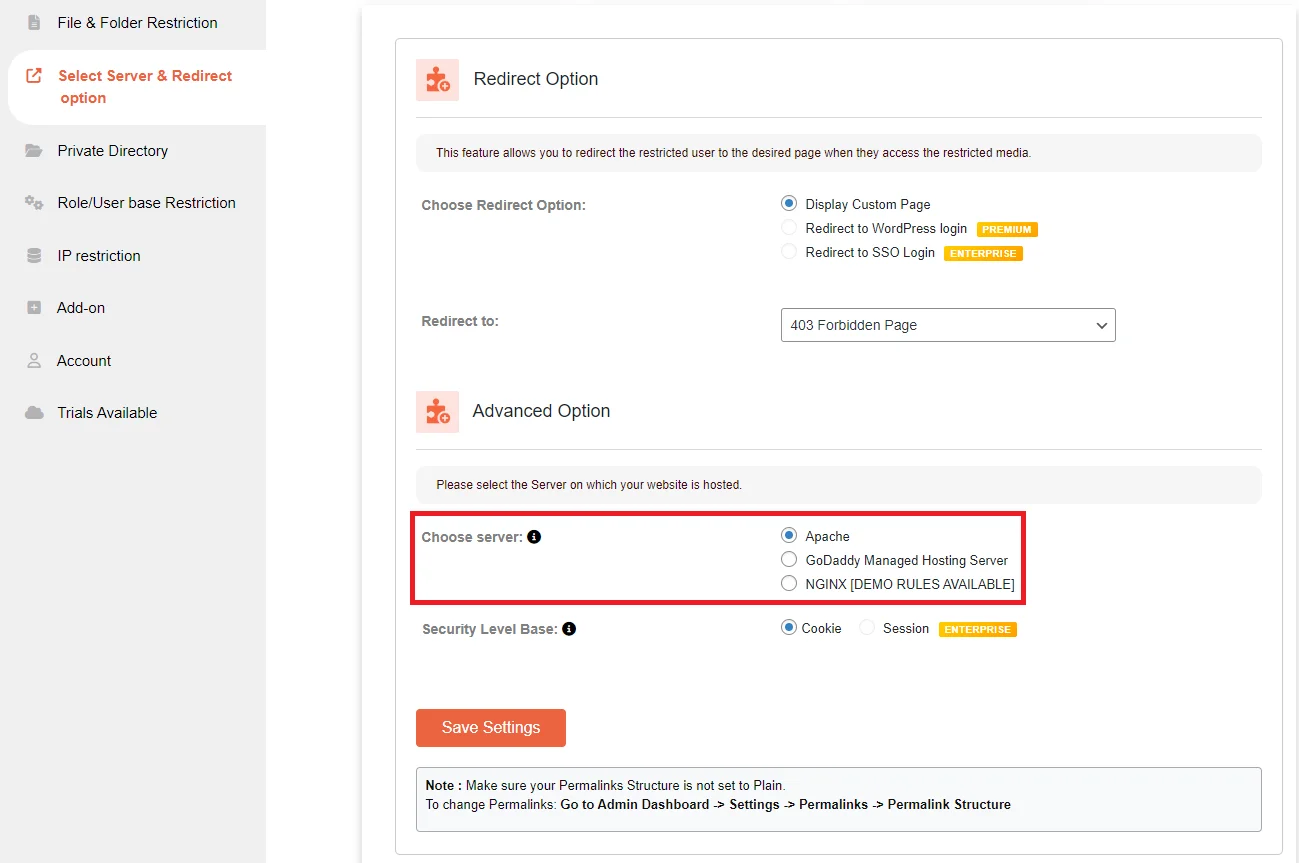
Hinweis: Bei manchen Hosting-Anbietern müssen Sie sich möglicherweise an den Support wenden, um die Regeln in der nginx.config-Datei zu aktualisieren. Bitte stellen Sie sicher, dass Ihr Hosting-Anbieter bereit ist, die Regeln hochzuladen. Dies gilt für alle Plugin-Funktionen.
In dieser Anleitung haben Sie das WordPress-Plugin „Dateizugriff verhindern / Medienbeschränkung“ erfolgreich konfiguriert . Sie können nun Dateien und Ordner vor öffentlichem Zugriff schützen, rollen- oder benutzerbasierte Beschränkungen anwenden, Weiterleitungsoptionen festlegen, Medienberechtigungen verwalten, Benutzeranalysen einsehen und den Zugriff auf Ihre Mediathek per IP-Adresse einschränken.
ÄHNLICHE ARTIKEL
-
Single Sign-On (SSO) OAuth für WordPress / OpenID Connect / JWT
-
SSO Single Sign-On – SAML 2.0 für WordPress
-
Medienbeschränkung für WordPress
-
OAuth/OpenID Connect Single Sign-On Einrichtungsanleitungen
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Wir werden uns so schnell wie möglich bei Ihnen melden!
Warum unsere Kunden Medienbeschränkungen für WordPress wählen?

24/7-Unterstützung
Erhalten Sie umgehend Unterstützung von unseren technischen Experten, die rund um die Uhr für direkte Hilfe erreichbar sind
 Jetzt registrieren
Kundenbewertungen
Unvoreingenommene Bewertungen, die für sich sprechen. Klicken Sie unten, um weitere Informationen zu erhalten.

Einfaches Setup
Mit Zugriff auf unsere detaillierte Wissensdatenbank, umfassende Anleitungen und Lehrvideos lässt sich das Plugin ganz einfach einrichten.


