
REST-API-Schlüsselauthentifizierungsmethode für WordPress | Sichere REST-API
Übersicht
Die REST-API-Schlüsselauthentifizierung für WordPress beinhaltet Überprüfung des API-Schlüssels (Bearer-Token) Um auf die REST-APIs von WordPress zuzugreifen, ist bei jeder Anfrage an die REST-API-Endpunkte eine Authentifizierung mittels des Schlüssels (Bearer-Token) erforderlich. Der Zugriff auf die Ressourcen des angeforderten REST-API-Endpunkts von WordPress wird nach erfolgreicher Validierung des API-Schlüssels (Bearer-Token) gewährt.
Der API-Schlüssel ist ein Authentifizierungsprotokoll, das dafür entwickelt wurde Entwicklern ermöglichen, Authentifizierungsschlüssel zu generieren das für Ressourcen wie serverseitige Prozesse, mobile Telefonanwendungen und Desktop-Computer verwendet werden könnte.
Die API-Schlüssel-Authentifizierung für WordPress ist ein unerlässliches Mittel, um die Sicherheit Ihrer REST-API zu gewährleisten. Sollte der API-Schlüssel kompromittiert werden, kann er neu generiert werden, wodurch alle zuvor generierten Schlüssel automatisch ablaufen. Der neu erstellte Schlüssel wird dann für die API-Schlüssel-Authentifizierung von WordPress verwendet. Eine unzureichende Absicherung Ihrer REST-API birgt erhebliche Sicherheitsrisiken, da Unbefugte Zugriff auf Ihr System erhalten und potenziell zu Datenlecks führen können.
Dieser Leitfaden führt Sie durch einen detaillierten Schritt-für-Schritt-Prozess für Installation und Konfiguration der REST-API-Authentifizierung für WordPress um die Sicherheit Ihrer REST-API zu erhöhen.



REST-API-Authentifizierung für WordPress

Das REST-API-Authentifizierungs-Plugin für WordPress schützt Ihre REST-APIs vor unberechtigtem Zugriff. Unser Plugin bietet verschiedene Authentifizierungsmethoden wie Basisauthentifizierung, API-Schlüssel-Authentifizierung, OAuth 2.0-Authentifizierung und JWT-Authentifizierung.
Mehr erfahrenVoraussetzungen: Download und Installation
- Melden Sie sich als Administrator bei Ihrer WordPress-Instanz an.
- Gehen Sie zu WordPress Dashboard -> Plugins und klicken Sie auf Inserat erstellen.
- Suche nach einem REST API-Authentifizierung Plugin für WordPress und klicken Sie auf Jetzt installieren.
- Klicken Sie nach der Installation auf Mehr erfahren.
Anwendungsfall: Schutz/Sicherung des Zugriffs auf REST-API-Endpunkte für WordPress mittels Bearer Key/Token
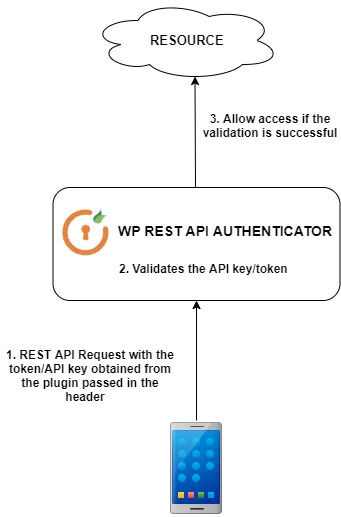
1. Die API-Schlüsselauthentifizierung dient als Schutz für Ihre REST-API-Endpunkte in WordPress, wie z. B. Beiträge, Seiten oder andere REST-APIs. Sie schützt diese vor unberechtigtem Zugriff und macht die Weitergabe der WordPress-Anmeldedaten bzw. der Client-ID und des Client-Geheimnisses eines Benutzers zur Authentifizierung überflüssig. Dieser API-Schlüsselgenerator für WordPress erstellt einen eindeutigen Authentifizierungsschlüssel, mit dem Sie verschiedene REST-APIs von WordPress auf Ihrer Website authentifizieren können.
Die Verwendung der REST-API-Schlüsselauthentifizierung für WordPress ist eine der einfachsten und am weitesten verbreiteten Methoden, um Ihre REST-API mit API-Schlüsselauthentifizierung abzusichern. Dadurch wird die Sicherheit der REST-APIs auf Ihrer WordPress-Website erhöht.
2. Stellen Sie sich vor, Sie haben eine Blog-App für Android und iOS entwickelt und alle Ihre Blogbeiträge auf WordPress veröffentlicht. Sie möchten die Beiträge/Blogs jedoch über die REST-APIs von WordPress abrufen, ohne sie öffentlich zugänglich zu machen. In solchen Fällen empfiehlt es sich, die REST-API-Schlüsselauthentifizierung für WordPress zu implementieren, um Ihre GET-Anfragen zu schützen und die Sicherheit Ihrer Endpunkte zu gewährleisten.
Das Plugin bietet zwei Arten von API-Schlüsseln/Sicherheitstoken, die zur Authentifizierung von REST-APIs von WordPress verwendet werden können.
I. Universeller API-Schlüssel - Der universelle API-Schlüssel eignet sich am besten zur Authentifizierung der REST-APIs, die die HTTP-GET-Methode verwenden und keine WordPress-Benutzerberechtigungen erfordern.
Bitte beachten Sie: Dieser Schlüssel beinhaltet keine Benutzerberechtigungen und kann nicht für den Zugriff auf APIs verwendet werden, für die WordPress Benutzerberechtigungen voraussetzt. „Beispiel: Wenn Sie lediglich die GET-APIs zum Abrufen allgemeiner WordPress-Beiträge, Kommentare usw. verwenden möchten.“
II. Benutzerspezifischer API-Schlüssel - Der benutzerbasierte API-Schlüssel eignet sich am besten zur Authentifizierung von REST-APIs, die HTTP-Methoden wie GET, POST, PUT und DELETE verwenden, insbesondere in Fällen, in denen Sie Operationen durchführen möchten, die Benutzerberechtigungen erfordern.
Beispiel - Wenn Sie Operationen durchführen möchten, wie z. B. das Abrufen von WordPress-Beiträgen basierend auf Benutzerberechtigungen (ihren WP-Rollen), Benutzerdaten oder das Erstellen neuer Benutzer, neuer Beiträge usw.
Lesen Sie Anwendungsfälle für die folgenden REST-API-Authentifizierungsmethoden:


Einrichtung des API-Authentifizierungs-Plugins für WordPress [Prämie]
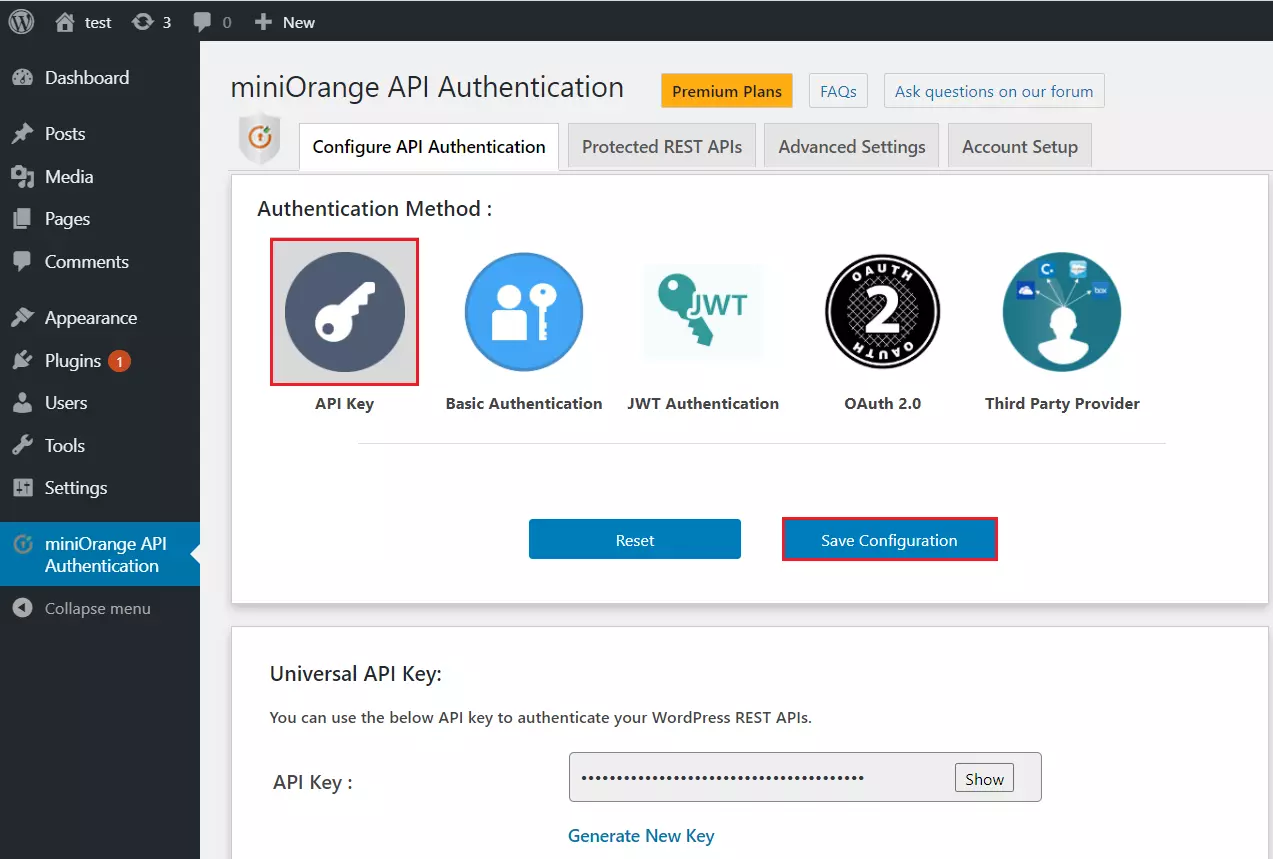
- Gehen Sie im Plugin zu Registerkarte „API-Authentifizierung konfigurieren“. und klicken Sie auf API-Schlüsselauthentifizierung als API-Authentifizierungsmethode.
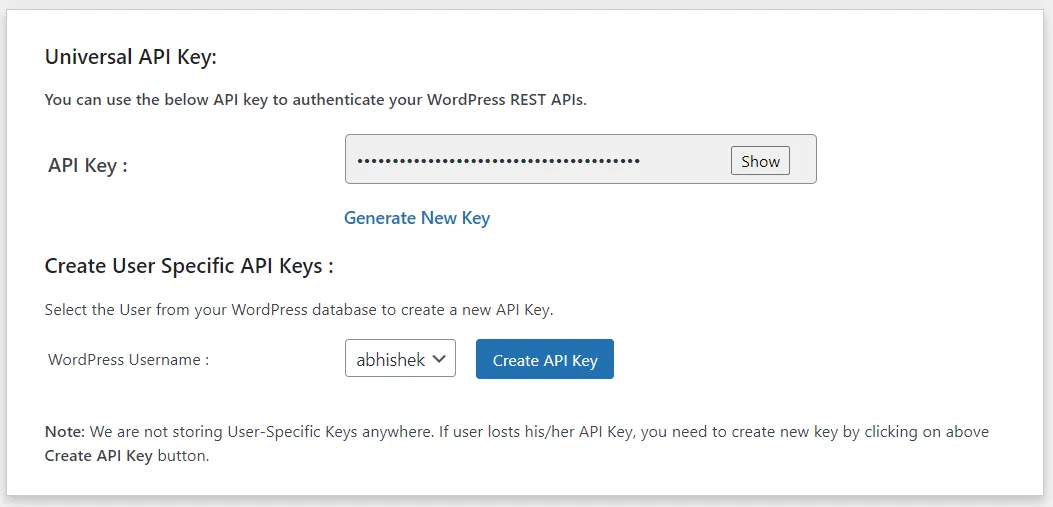
- Sobald Sie die Konfiguration gespeichert haben, finden Sie unter Abschnitt „Universeller API-Schlüssel“. Sie erhalten die Option, ein neues Token zu generieren. Klicken Sie darauf. Neuen Schlüssel generieren Schaltfläche. Dieser Schlüssel/dieses Token verfällt, sobald Sie einen neuen Schlüssel/ein neues Token generieren.
- Sobald Sie den API-Schlüssel (Token) generiert haben, können Sie ihn verwenden, um Ihre REST-API-Endpunkte für WordPress zu sichern. (Sie können jederzeit einen neuen API-Schlüssel generieren, und alle bereits generierten Schlüssel laufen automatisch ab.)
- Sie müssen den API-Schlüssel als Bearer-Token im Authorization-Header übergeben, wenn Sie die REST-API-Anfrage an Ihre WP-Website senden, wie im folgenden Schritt gezeigt.
- Benutzer, die über dieses Token verfügen, können wie unten gezeigt auf die REST-API zugreifen.
  Request: GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer <token>

  Sample request:  GET https://<domain-name>/wp-json/wp/v2/posts
  Header:Authorization: Bearer kGUfhhzXZuWisofgnkAsuHGDyfw7gfhg5s
  Sample curl Request Format-
  curl -H "Authorization:Bearer <token-value>"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
  -H 'app-name:TheAppName'
I. Authorization : Das HTTP Genehmigung Der Anfrageheader enthält typischerweise die Anmeldeinformationen des Benutzeragenten bzw. den Token-Typ und den Token-Wert und dient der Authentifizierung des Benutzeragenten gegenüber einem Server. Dies geschieht üblicherweise nach einem fehlgeschlagenen Authentifizierungsversuch, bei dem der Server mit dem Statuscode „Nicht authentifiziert“ antwortet. 401 Nicht autorisiert.
II. Bearer <token-value>: Das
Träger wird vom Authentifizierungsserver erstellt. Wenn eine Clientanwendung den Authentifizierungsserver anfordert, authentifiziert der Server dieses Token und sendet der Clientanwendung eine entsprechende Antwort.
Codebeispiele in Programmiersprachen
  var client = new RestClient("http://<wp_base_url>/wp-json/wp/v2/posts ");
  client.Timeout = -1;
  var request = new RestRequest(Method.GET);
  request.AddHeader("Authorization", "Bearer <token-value>");
  request.AddHeader = ("app-name", "TheAppName");
  IRestResponse response = client.Execute(request);
  Console.WriteLine(response.Content);
  OkHttpClient client  = new OkHttpClient().newBuilder().build();
  Request request  = new Request.Builder()
  .url("http://<wp_base_url>/wp-json/wp/v2/posts ")
  .method("GET", null)
  .addHeader = ("Authorization", "Bearer <token-value>");
  .addHeader = ("app-name", "TheAppName");
  .build();
  Response responseclient.newCall(request).execute();
  var settings  = {
  "url": "http://<wp_base_url>/wp-json/wp/v2/posts ",
  "method": "GET",
  "timeout": 0,
  "headers": {
  "Authorization": "Bearer < access_token / id_token >",
  "app-name": "TheAppName"
  },
  };

  $.ajax(settings).done(function (response)  {
  console.log(response);
  });
  <?php
   $curl = curl_init();
  curl_setopt_array($curl, array
  (
  CURLOPT_URL => 'http://%3Cwp_base_url%3E/wp-json/wp/v2/posts',
  CURLOPT_RETURNTRANSFER => true,
  CURLOPT_ENCODING => '',
  CURLOPT_MAXREDIRS => 10,
  CURLOPT_TIMEOUT => 0,
  CURLOPT_FOLLOWLOCATION => true,
  CURLOPT_HTTP_VERSION => CURL_HTTP_VERSION_1_1,
  CURLOPT_CUSTOMREQUEST => 'GET',
  CURLOPT_HTTPHEADER => array(
  'Authorization: Bearer <token-value>'
  'app-name: TheAppName'
  ),

  ));

  $response = curl_exec($curl);
  curl_close($curl);
  echo $response;
  import http.client

  conn   = http.client.HTTPSConnection("<wp_base_url>")
  payload= "
  headers = {
  'Authorization': 'Bearer <token-value>'
  'app-name': 'TheAppName',
  }
  conn.request("GET", "/wp-json/wp/v2/posts ", payload, headers)
  res= conn.getresponse()
  data = res.read()
  print (data.decode("utf-8"))
Postboten-Beispiele:
- Laden Sie den POSTMAN-Sammlungsexport herunter von werden auf dieser Seite erläutert.
- Importieren Sie die heruntergeladene JSON-Datei wie unten gezeigt in die Postman-Anwendung.
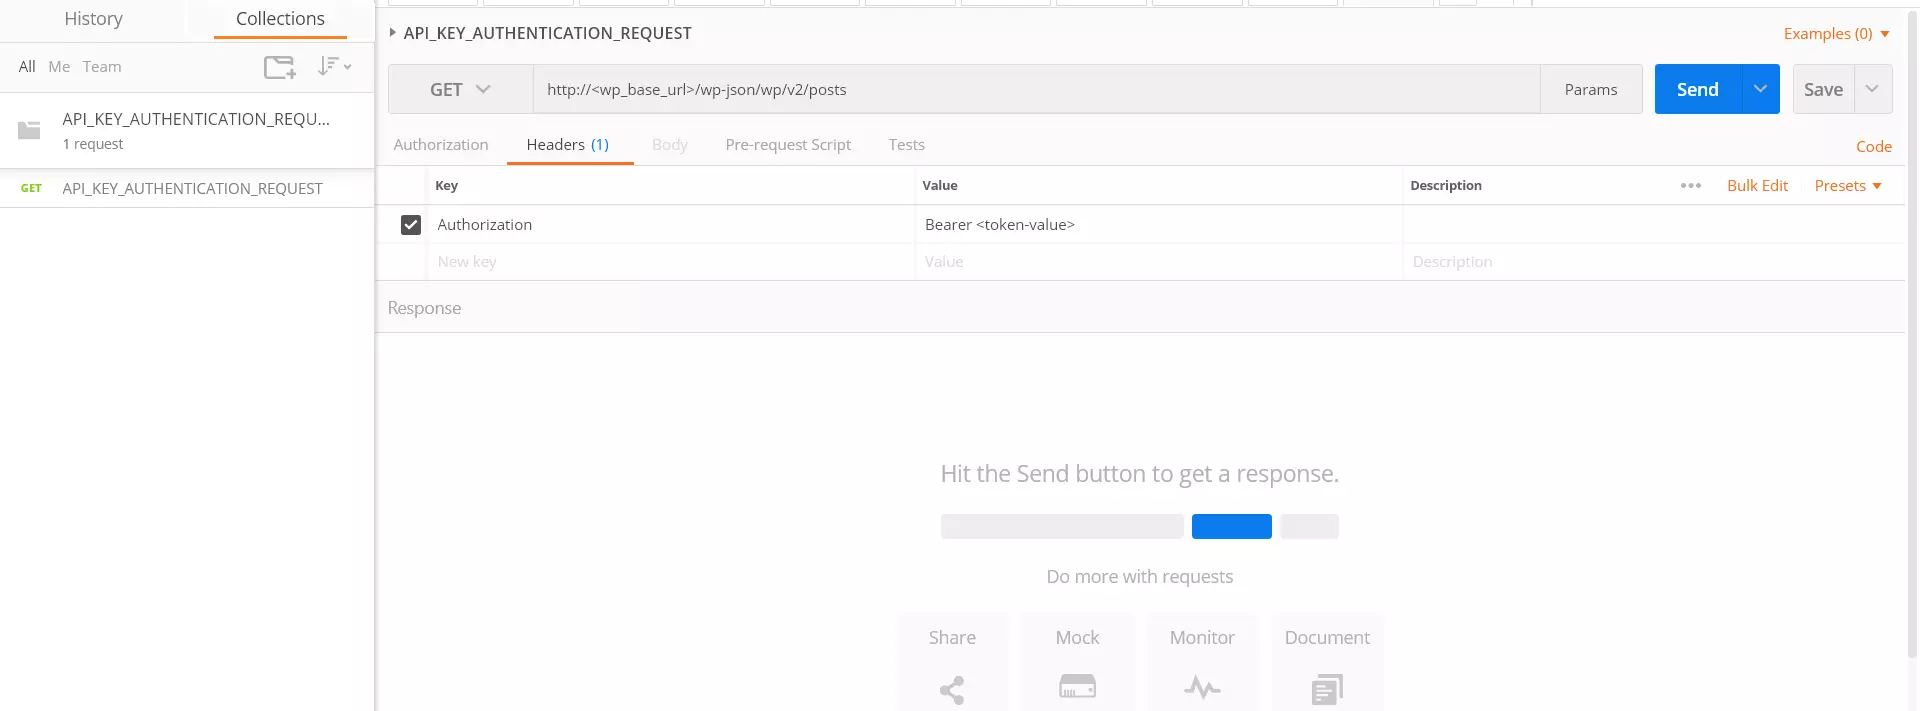
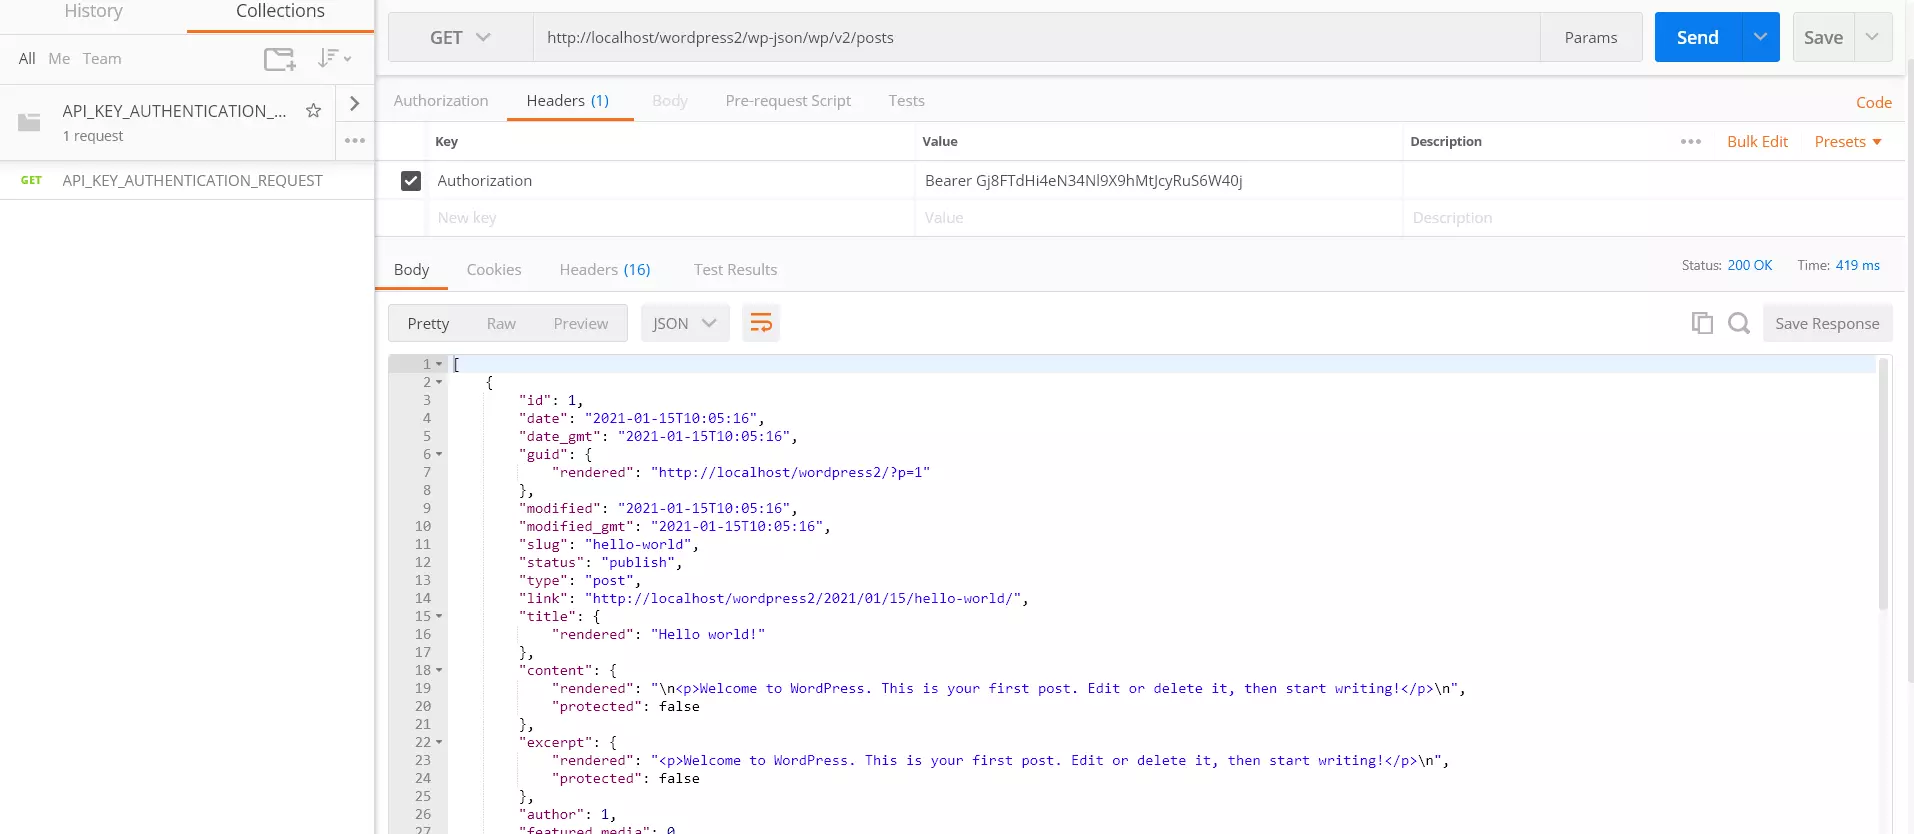
- Sobald Sie die JSON-Datei importiert haben, klicken Sie auf REST-API-Anfrage unter dem Kollektionen wie in der letzten Abbildung dargestellt. Ersetzen Sie nun die mit Ihrer Wordpress-Domain im http://<wp_base_url>/wp-json/wp/v2/posts und ersetzen Sie die API im Header mit dem Tokenwert, wie er im Plugin generiert wurde.
- Ejemplo:
Führen Sie die folgenden Schritte aus, um eine REST-API-Anfrage mit Postman zu stellen:
Feature Beschreibung
1. Einschränkung der rollenbasierten REST-API:
Diese Funktion ermöglicht die Einschränkung des REST-API-Zugriffs anhand von Benutzerrollen. Sie können festlegen, welche Rollen über REST-APIs auf die angeforderte Ressource zugreifen dürfen. Wenn ein Benutzer eine REST-API-Anfrage sendet, wird seine Rolle ermittelt und der Zugriff auf die Ressource nur gewährt, wenn seine Rolle auf der Whitelist steht.
Wie konfiguriere ich es?
- Gehen Sie zunächst zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
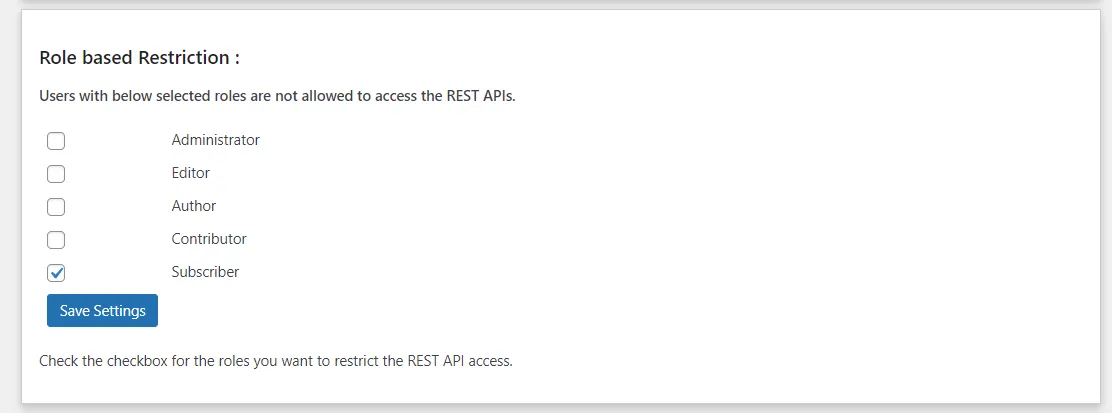
- Im Abschnitt „Rollenbasierte Einschränkung“ haben standardmäßig alle Rollen Zugriff auf die APIs. Sie können den Zugriff jedoch gezielt einschränken, indem Sie das Kontrollkästchen neben den Rollen aktivieren, die Sie einschränken möchten.
- Im obigen Screenshot ist das Kontrollkästchen für die Abonnentenrolle aktiviert. Das bedeutet, dass ein Benutzer mit der Rolle „Abonnent“ bei einer API-Anfrage keinen Zugriff auf die angeforderte Ressource erhält.
Hinweis: Die rollenbasierte Einschränkungsfunktion ist gültig für die Basisauthentifizierung (Benutzername: Passwort), die JWT-Methode, OAuth 2.0 (Passwort-Grant) und die API-Schlüssel-Authentifizierung (benutzerspezifischer API-Schlüssel).
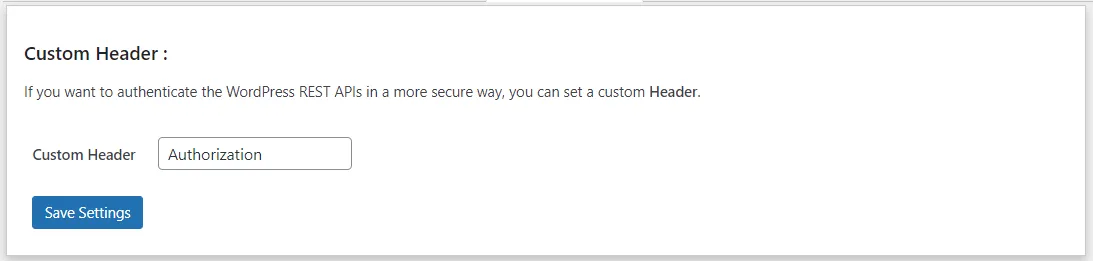
2. Benutzerdefinierter Header
Diese Funktion bietet die Möglichkeit, anstelle des standardmäßigen „Authorization“-Headers einen benutzerdefinierten Header auszuwählen. Dadurch wird die Sicherheit durch die Verwendung eines individuell benannten Headers erhöht. Versucht eine Person, eine REST-API-Anfrage mit dem „Authorization“-Header zu senden, kann sie nicht auf die APIs zugreifen.
Wie konfiguriere ich es?
- Gehen Sie zunächst zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
- Dann in der „Benutzerdefinierter Header“ In diesem Abschnitt können Sie das Textfeld bearbeiten und den gewünschten benutzerdefinierten Namen eingeben.
3. Schließen Sie REST-APIs aus
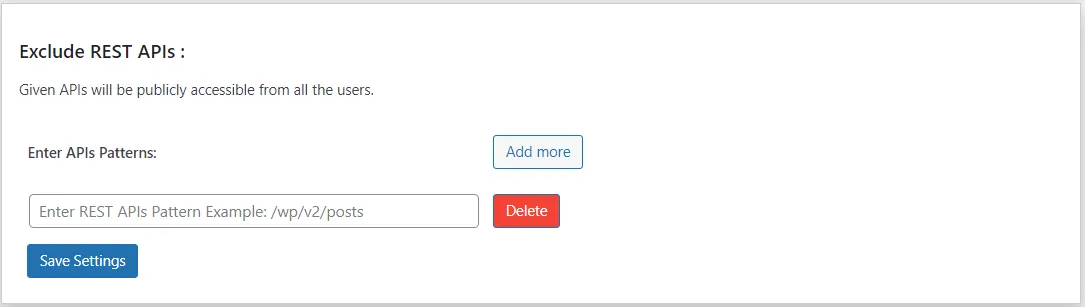
Diese Funktion ermöglicht es Ihnen, eine Whitelist für Ihre REST-APIs zu erstellen und so den direkten Zugriff ohne Authentifizierung zu ermöglichen. Dadurch werden alle in dieser Whitelist enthaltenen REST-APIs öffentlich zugänglich.
Wie konfiguriere ich es?
- Gehen Sie zunächst zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
- Anschließend können Sie unter „REST-APIs ausschließen“ Ihre APIs im vorgegebenen Format eingeben, die für den öffentlichen Zugriff freigegeben werden müssen.
- Ejemplo: Angenommen, Sie möchten die REST-API ' /wp-json/wp/v2/posts' ausschließen, dann müssen Sie '/wp/v2/posts' in das Textfeld eingeben.
4. Benutzerspezifische API-Schlüssel/Token erstellen
- Diese Funktion ist in der API-Schlüsselmethode verfügbar und ermöglicht die Generierung von Tokens auf Basis benutzerspezifischer Informationen anstatt eines zufällig generierten Tokens, der ein universeller Schlüssel ist.
- Bei Verwendung des universellen API-Schlüssels/Tokens fehlen Nutzern möglicherweise die erforderlichen Berechtigungen für den Zugriff auf bestimmte REST-APIs von WordPress mit Anfragemethoden wie POST, PUT oder DELETE. Diese APIs umfassen Aktionen wie das Erstellen von Benutzern, Beiträgen, Seiten usw., die spezifische Benutzerberechtigungen oder -rollen erfordern. Diese Einschränkung entsteht, da der universelle Schlüssel zufällig generiert wird und keine benutzerspezifischen Details enthält.
- Die Funktion für benutzerbasierte API-Schlüssel/Token ermöglicht es Benutzern, die REST-APIs von WordPress mit Anfragemethoden wie POST, PUT und DELETE zu nutzen, die Benutzeranmeldeinformationen oder bestimmte Rollen für die jeweilige Funktionalität erfordern. Wird eine REST-API-Anfrage an WordPress mit dem benutzerbasierten Schlüssel ausgeführt, ermittelt das System die Benutzerrolle und gewährt Zugriff nur dann, wenn der Benutzer über die erforderlichen Berechtigungen verfügt.
- Zum Beispiel: Nur Benutzer mit Administrator- und Redakteursrechten haben die Berechtigung, Beiträge zu erstellen, zu bearbeiten oder zu löschen.
- Wenn also eine Anfrage an diese API gestellt wird, um einen Beitrag zu erstellen/löschen/bearbeiten, lautet die API-Antwort: „Sie sind nicht berechtigt, diese Operation durchzuführen.“
- Wenn nun eine Anfrage mit dem benutzerbasierten Token gestellt wird, das für den Benutzer mit Administrator- oder Redakteursrolle generiert wurde, haben nur diese Benutzer Zugriff auf diese API und können über den API-Aufruf Aktionen ausführen (erstellen/aktualisieren/löschen).
- Wählen Sie den Benutzer aus der Dropdown-Liste aus und klicken Sie auf API-Schlüssel erstellen .
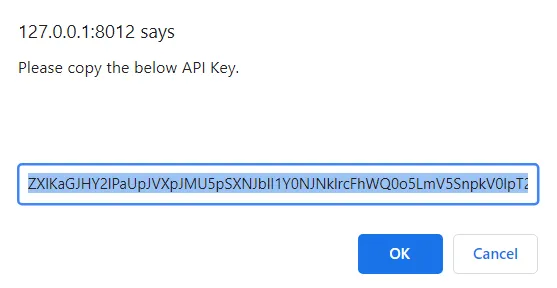
- Auf dem Bildschirm erscheint ein Popup, Sie müssen nur darauf klicken OK Schaltfläche zum Kopieren des Tokens.
- Dieses Token kann nun für die API-Anfrage verwendet werden, genau wie der universelle Schlüssel für die API-Anfrage verwendet wird.
So nutzen Sie diese Funktion:
Herzlichen Glückwunsch! Sie haben die REST-API-Schlüsselauthentifizierung für WordPress mithilfe dieser Anleitung erfolgreich konfiguriert. Ihre REST-API-Endpunkte von WordPress sind nun sicher und Ihre Daten vor unberechtigtem Zugriff geschützt.
Ähnliche Artikel
 Fordern Sie eine Demo des Plugins an
Holen Sie sich die Testversion mit vollem Funktionsumfang
Vielen Dank für Ihre Antwort. Wir melden uns in Kürze bei Ihnen.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Hilfe benötigt?
Kontaktieren Sie uns unter apisupport@xecurify.com für eine schnelle Beratung (per E-Mail/Meeting) zu Ihren Anforderungen. Unser Team hilft Ihnen gerne bei der Auswahl der am besten geeigneten Lösung/des besten Plans für Ihre Bedürfnisse.


