
SAML Single Sign-On in Joomla über die Salesforce-Community
Übersicht
Das miniOrange Joomla SAML SP SSO-Plugin ermöglicht die Integration Ihrer Joomla-Website in die Salesforce-Community über das SAML 2.0-Protokoll. Unser benutzerfreundliches Plugin vereinfacht die Einrichtung von Single Sign-On (SSO) für die Salesforce-Community in Joomla und gewährleistet ein sicheres Anmeldeerlebnis. So können Benutzer mühelos mit ihren Salesforce-Community-IDP-Zugangsdaten auf verschiedene Joomla-Websites zugreifen.
Unser Plugin ist kompatibel mit Joomla 3, 4 und 5 und arbeitet nahtlos mit allen SAML 2.0-konformen Identitätsanbietern zusammen. Eine detaillierte Übersicht der umfassenden Funktionen des Joomla SAML SP-Plugins finden Sie hier. Im Folgenden bieten wir eine Schritt-für-Schritt-Anleitung zur Konfiguration der SAML-SSO-Anmeldung zwischen Ihrer Joomla-Website und der Salesforce-Community. Die Salesforce-Community fungiert dabei als Identitätsanbieter (IDP) und Joomla als Dienstanbieter (SP).





Konfigurationsschritte
In dieser Konfiguration dient die Salesforce-Community als Repository für die Speicherung von Benutzern, d. h. sie fungiert als Identitätsanbieter (IDP), während sich die Benutzer bei Joomla mit ihren Anmeldeinformationen aus der Salesforce-Community anmelden, wo das Joomla SAML SP SSO-Plugin installiert ist.
Schritt 2: Salesforce-Community als IDP (Identity Provider) konfigurieren
- Melde dich bei deinem Salesforce Konto als Administrator.
- Wechseln Sie zu Salesforce-Lightning Modus aus dem Profilmenü und gehen Sie dann zum Einrichtung Klicken Sie dazu auf die Schaltfläche „Einrichten“.
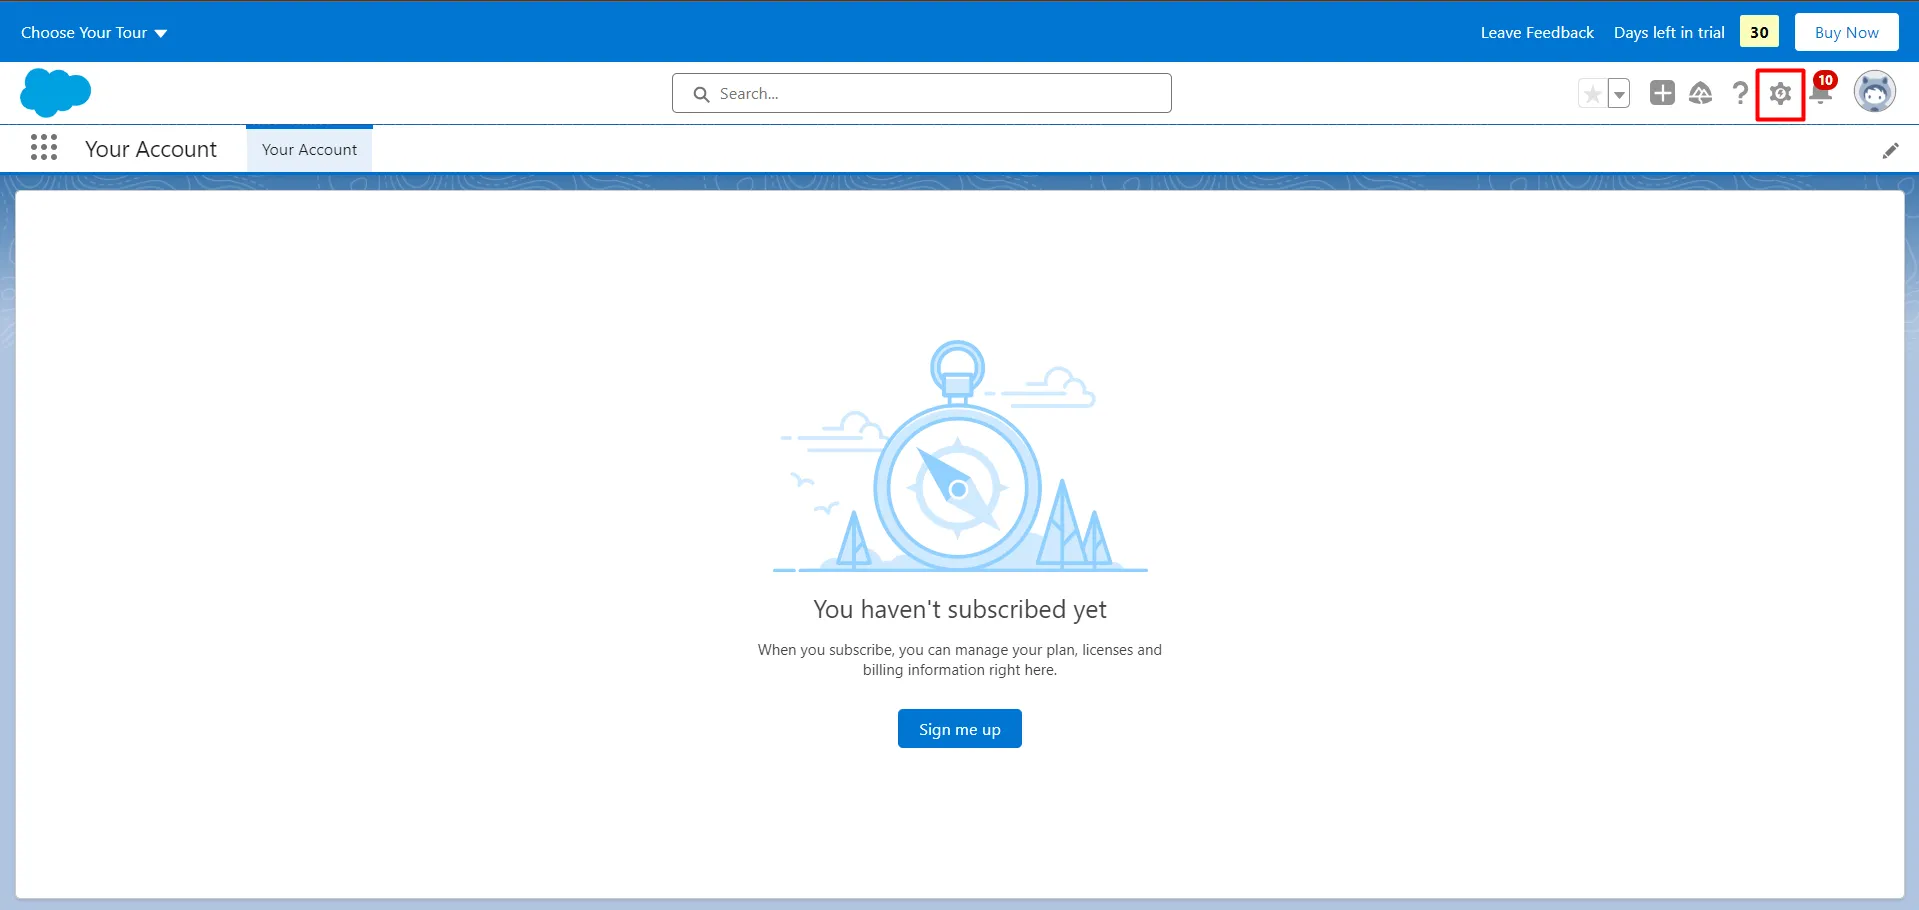
- Wählen Sie im linken Bereich die Option aus Registerkarte EinstellungenIdentitätsanbieter.
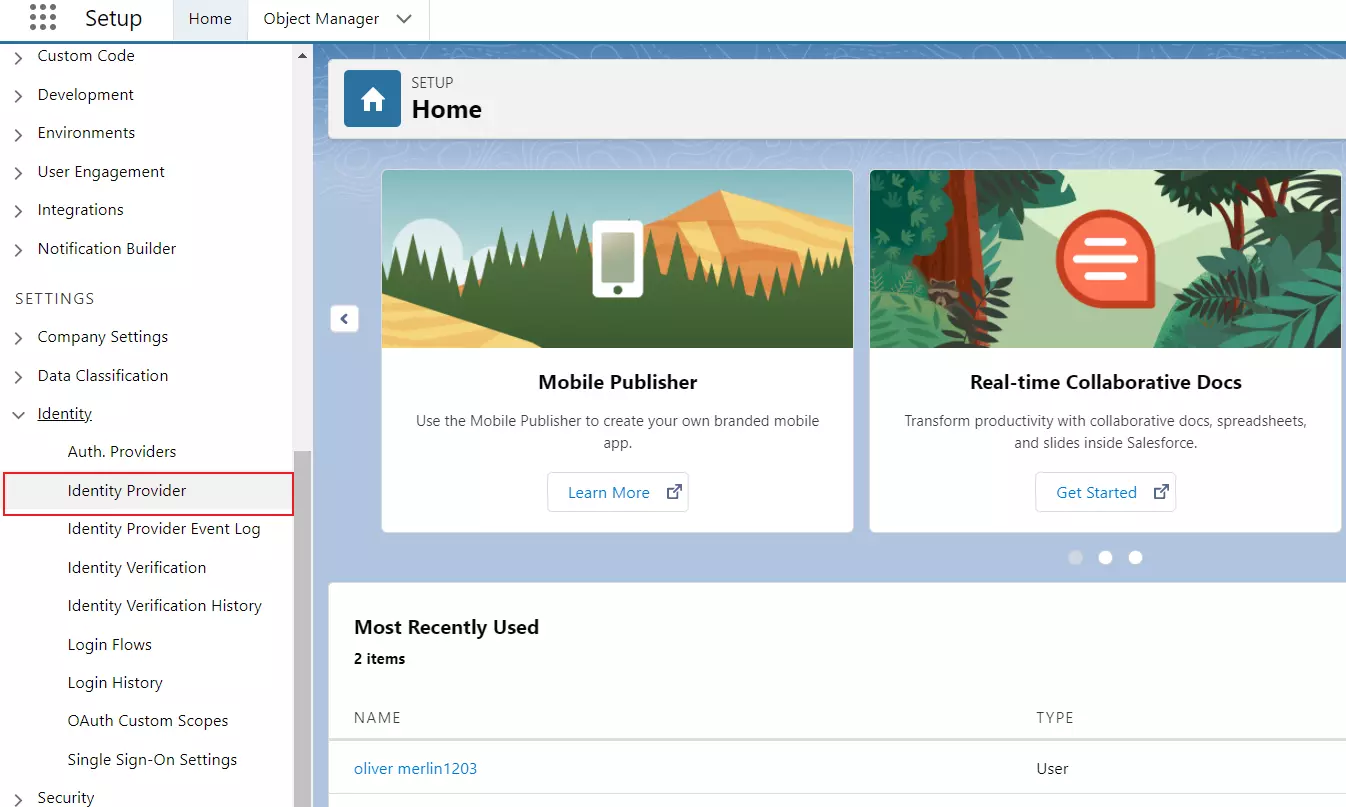
- Klicken Sie auf Aktivieren Sie den Identitätsanbieter.
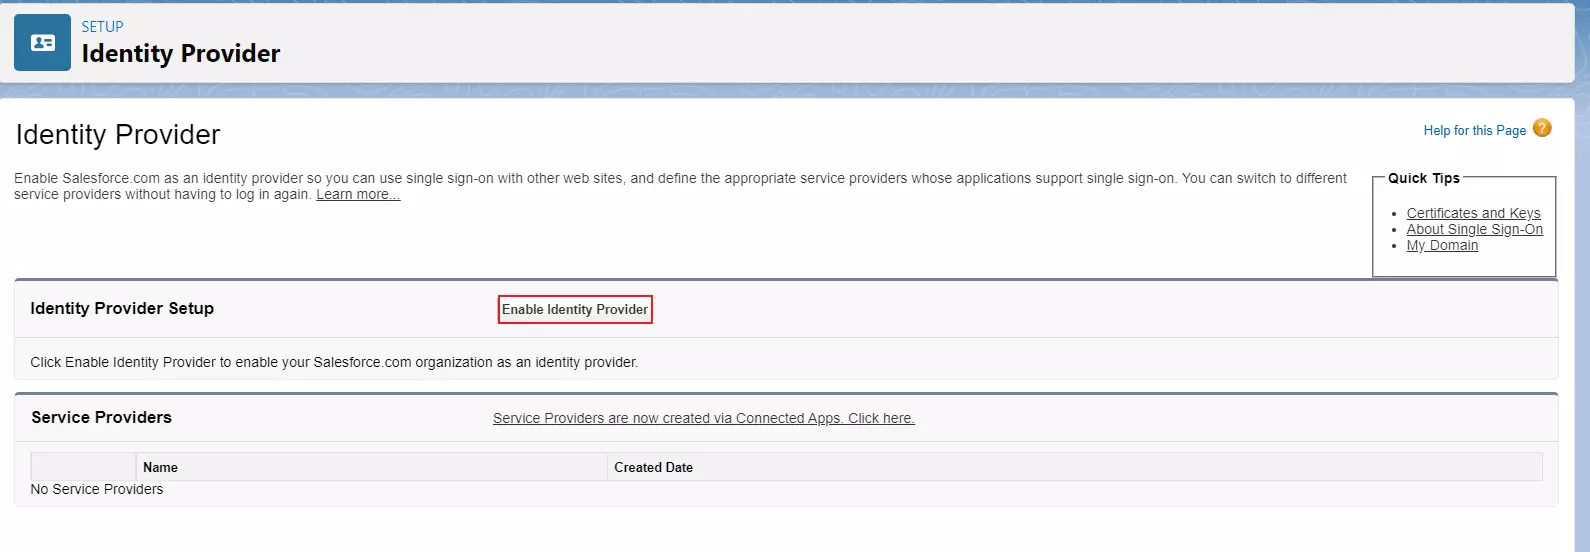
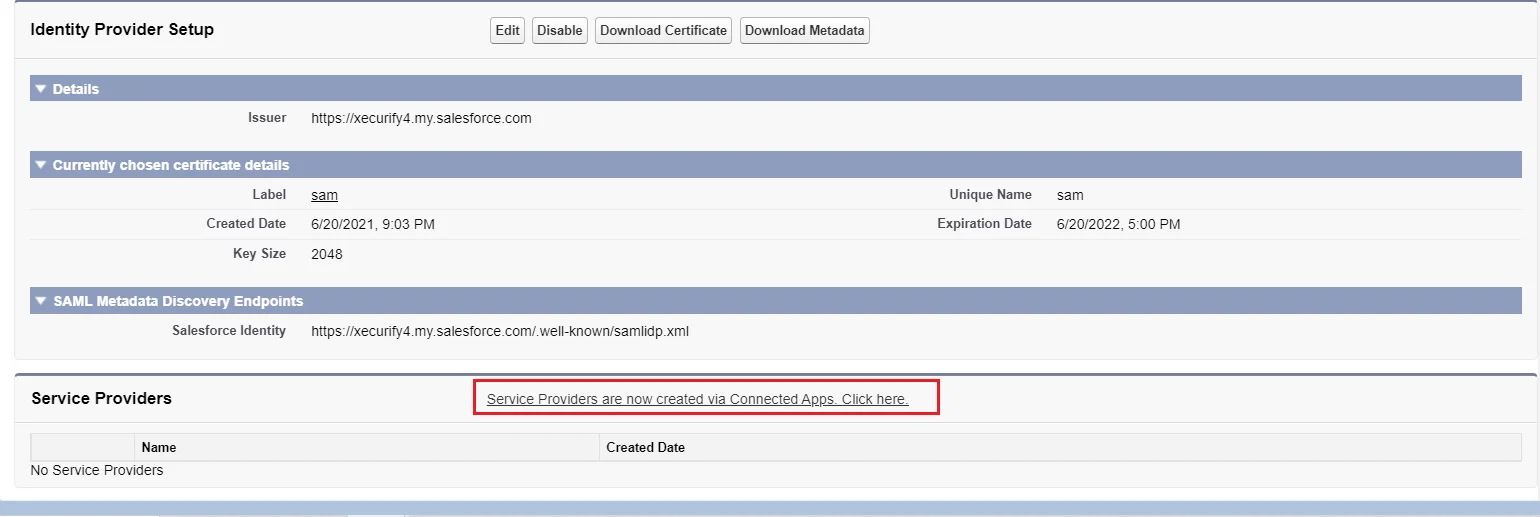
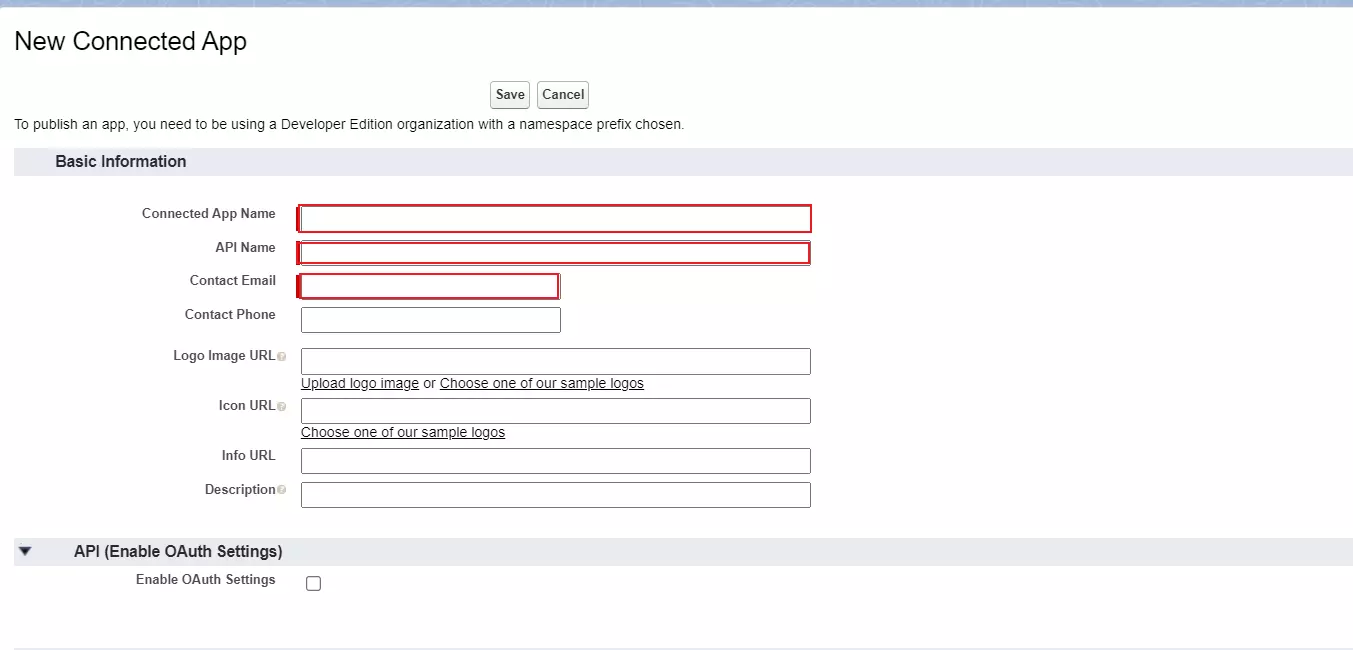
- Im Dienstanbieter Klicken Sie im Abschnitt auf den Link, um den zu erstellen Dienstleister mit automatisierten Verbundene Apps.
- Enter Name der verbundenen App, API-Name und Kontakt E-Mail.
|
Name der verbundenen App
Geben Sie einen Namen für die verbundene App ein
|
|
API-Name
Geben Sie einen API-Namen an
|
|
Kontakt E-Mail
Geben Sie eine Kontakt-E-Mail an
|
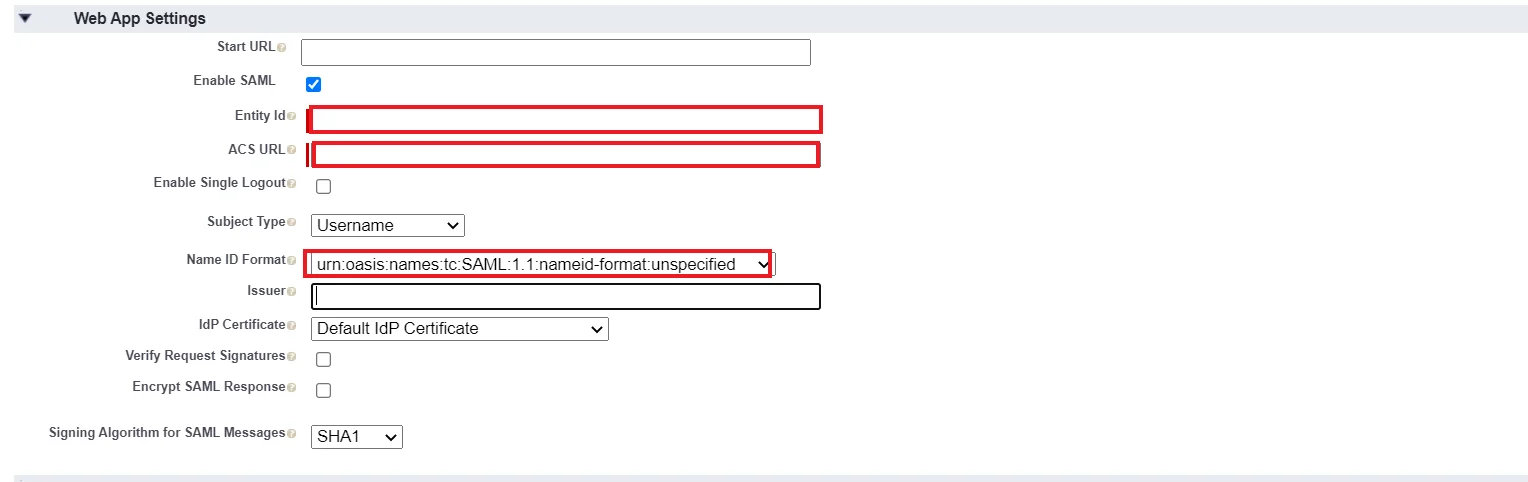
- Unter dem Web-App-Einstellungen, Überprüf den Aktivieren Sie SAML und geben Sie die folgenden Werte ein:
|
Aktivieren Sie SAML
geprüft
|
|
Entitäts-ID
SP-EntityID / Issuer von Metadaten des Dienstanbieters Registerkarte des Plugins
|
|
ACS-URL
ACS-URL (AssertionConsumerService) von Metadaten des Dienstanbieters Registerkarte des Plugins
|
|
Betrefftyp
Benutzername
|
|
Namens-ID-Format
urn:oasis:names:tc:SAML:2.0:nameid-format:unspecified
|
- Klicken Sie auf Gespeichert um die Konfiguration zu speichern.
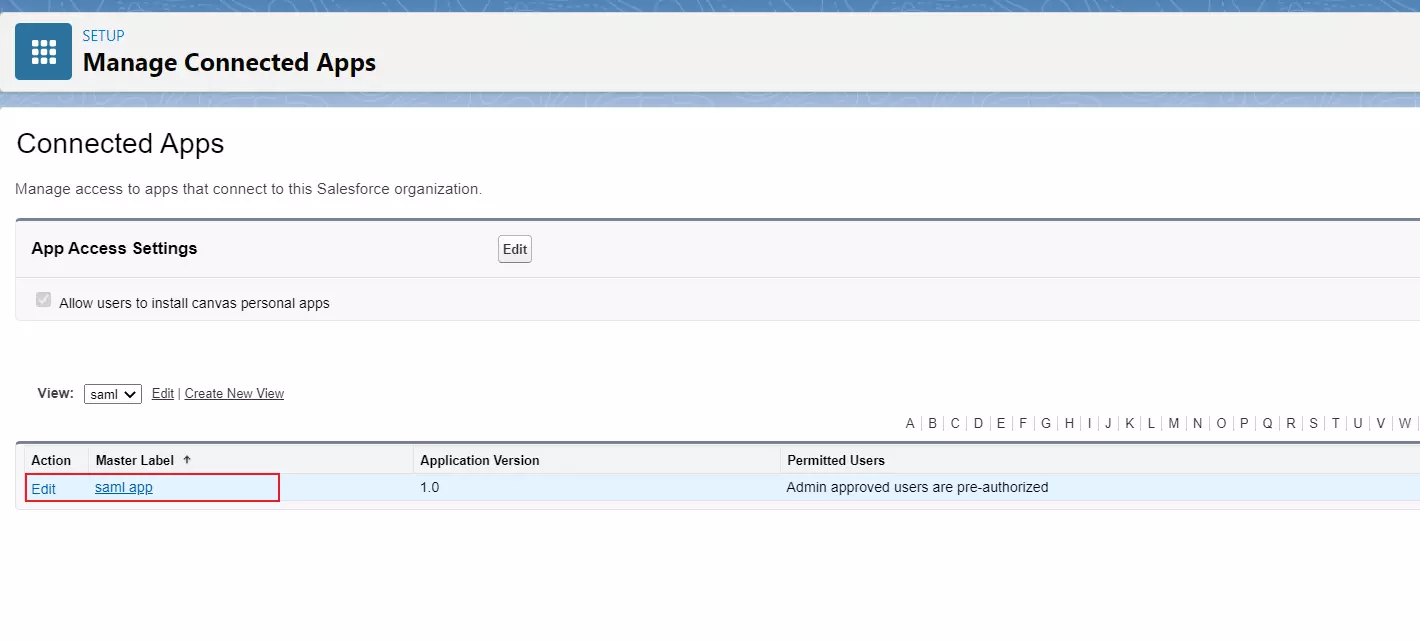
- Jetzt im linken Bereich, unten Plattform-Tools Abschnitt, gehen Sie zu Verbundene AppsVerbundene Apps verwalten. Klicken Sie auf die App, die Sie gerade erstellt haben.
- Im Profil Abschnitt klicken Profile verwalten .
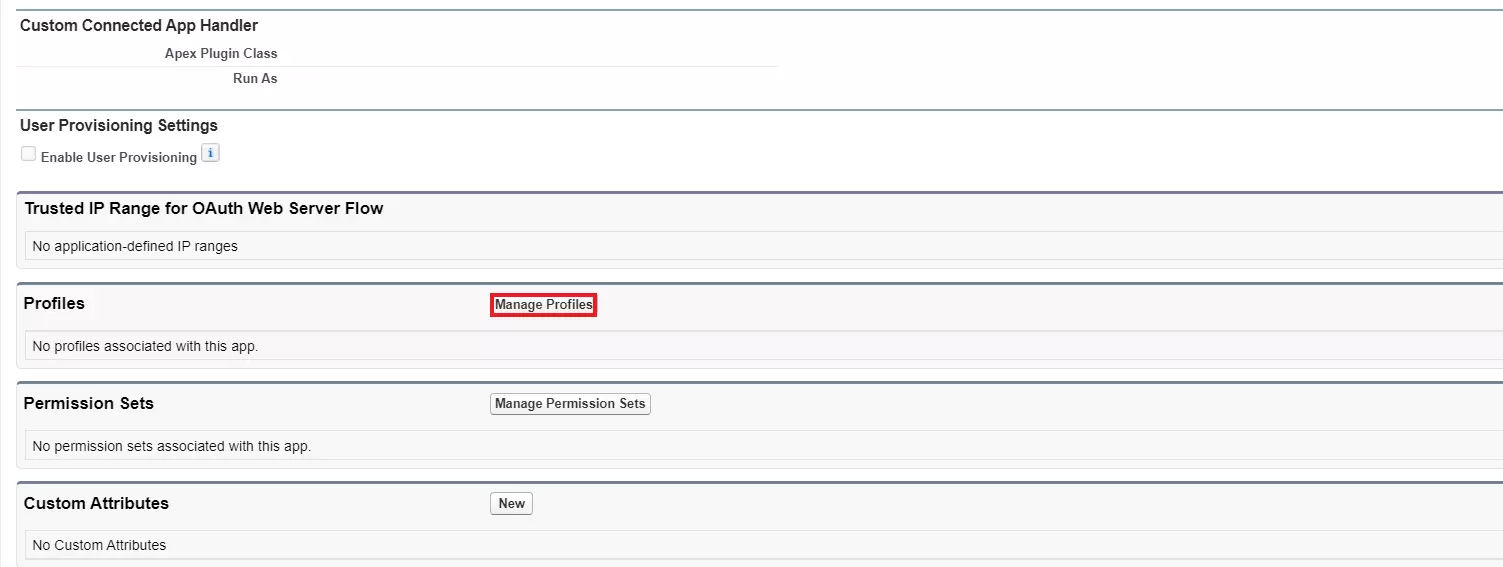
- Weisen Sie die Profil Sie möchten Zugriff auf die Anmeldung über diese App gewähren.
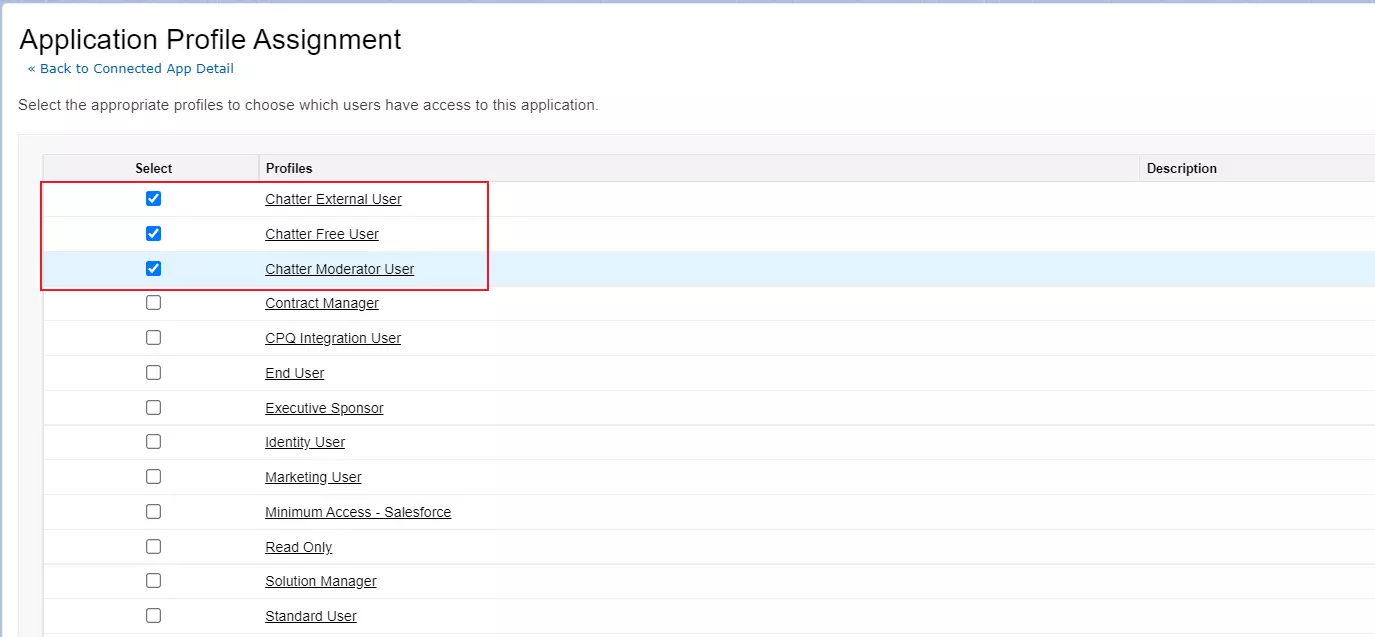
- Der SAML-Anmeldeinformationen, klicke auf Metadaten herunterladen für Ihre entsprechende Salesforce-Community.

- Halten Sie diese Metadaten für die Konfiguration bereit Dienstanbieter.


