
Zoho SAML Single Sign-On mit DNN SAML als IDP
Übersicht
Das DotNetNuke (DNN) SAML IDP- Modul fungiert als SAML 2.0-Identitätsanbieter und kann so konfiguriert werden, dass eine Vertrauensbeziehung zwischen dem Modul und verschiedenen SAML-konformen Dienstanbietern hergestellt wird, um Benutzer mithilfe der DotNetNuke (DNN) -Website-Anmeldeinformationen sicher zu authentifizieren. In dieser Schritt-für-Schritt-Anleitung wird die Konfiguration von Single Sign-On (SSO) zwischen DotNetNuke (DNN) und Zoho unter Berücksichtigung von DotNetNuke (DNN) als Identitätsanbieter erläutert.




Hinweis: Für die Einrichtung von SSO ist die Premium-Version von Zoho erforderlich.
Voraussetzungen: Download und Installation
- Herunterladen DNN SAML Identity Provider (IDP)-Modul.
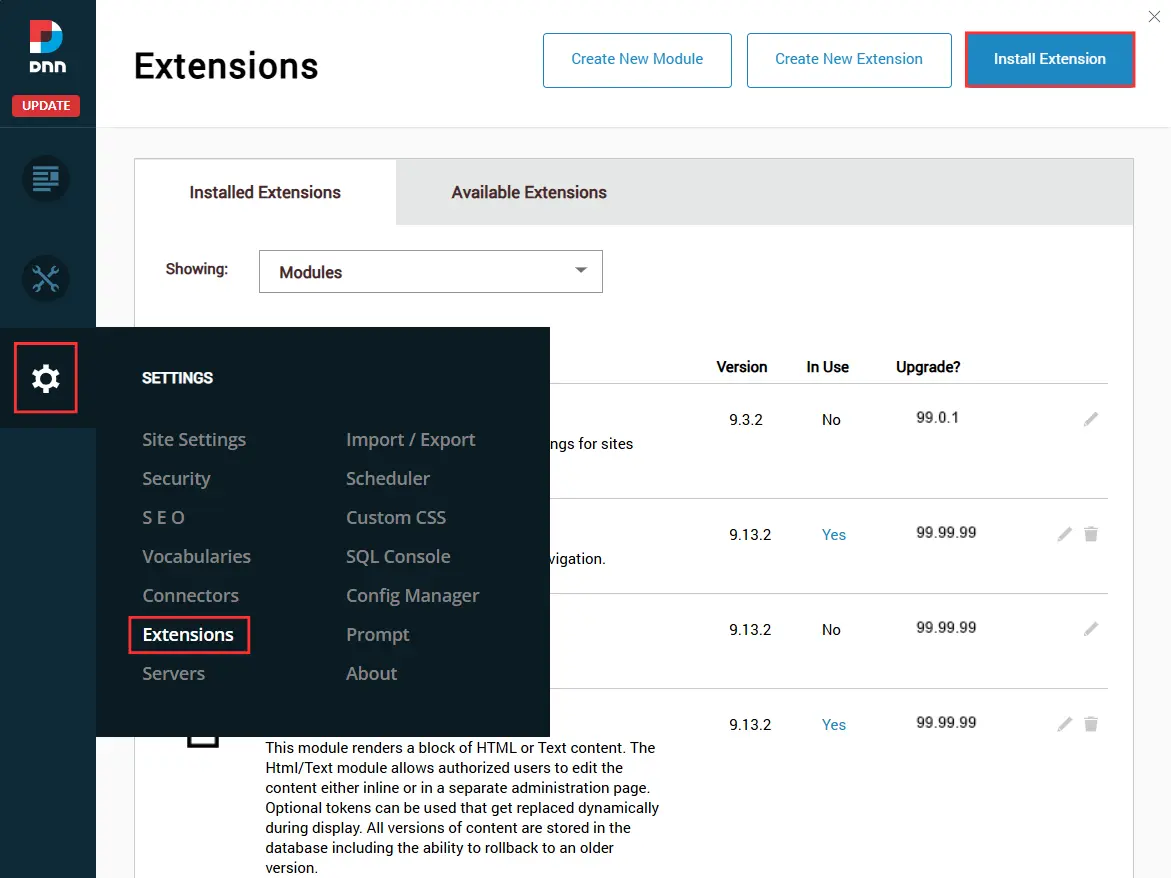
- Laden Sie das Installationspaket hoch xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install indem man hineingeht Einstellungen > Erweiterung > Erweiterung installieren.
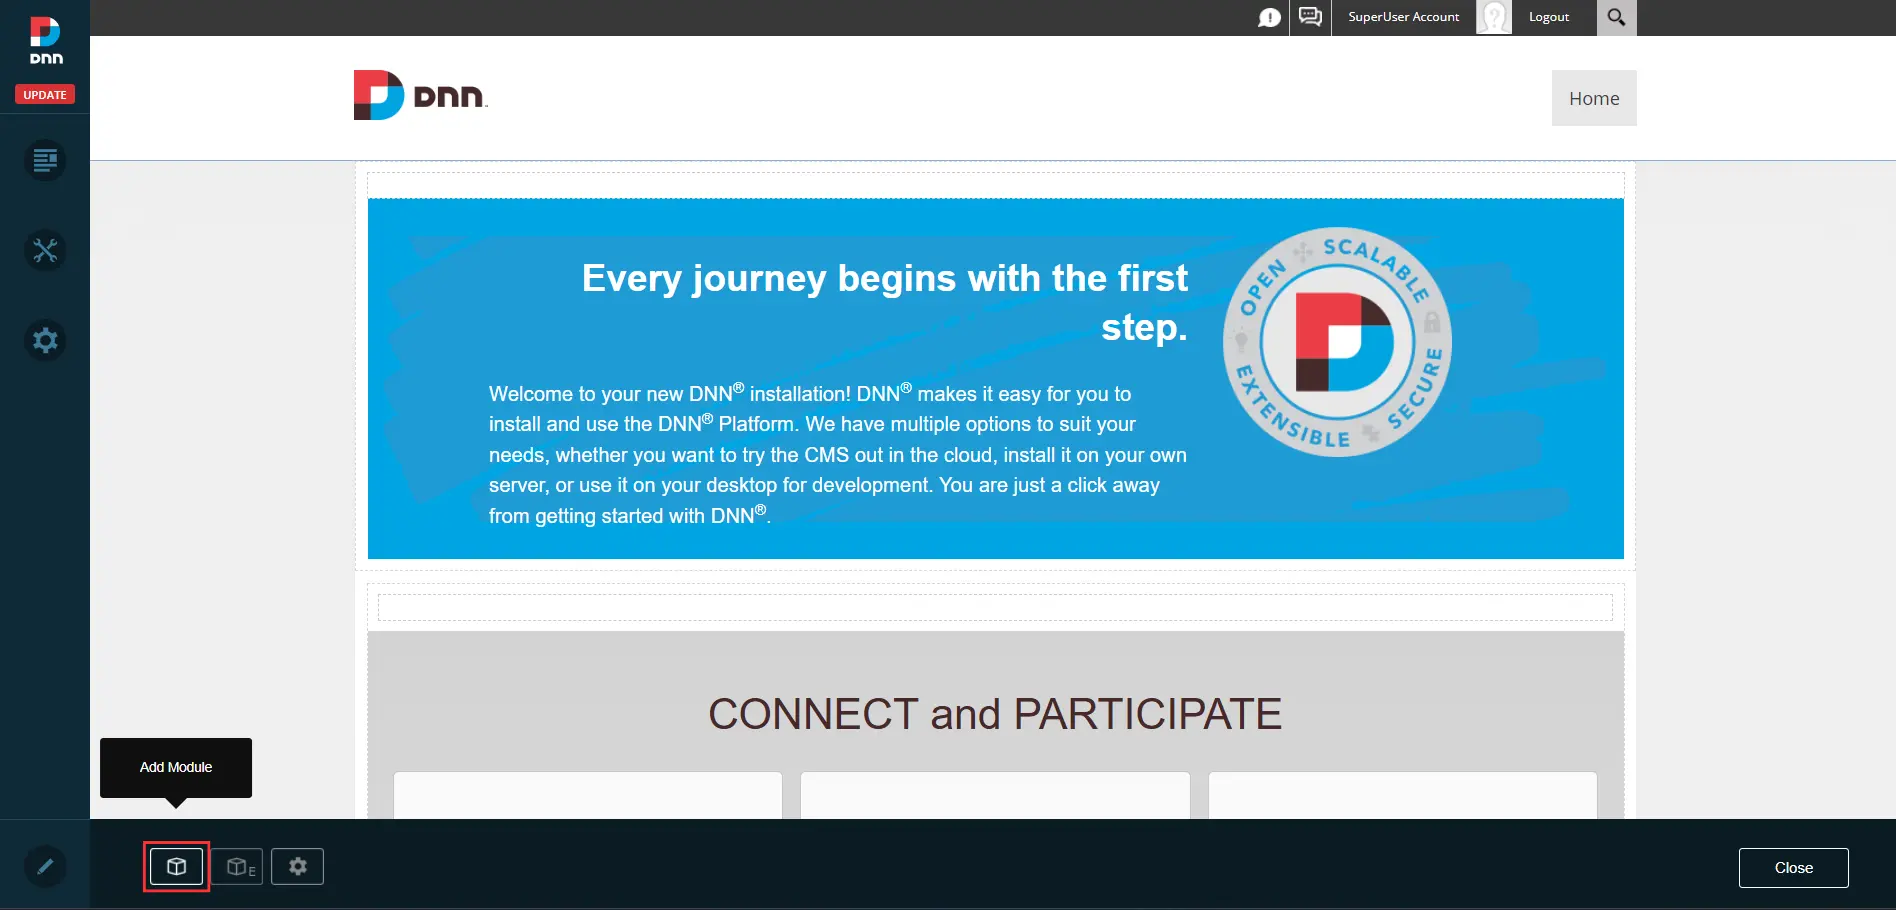
- Öffnen Sie eine beliebige Seite Ihrer DNN-Site (Bearbeitungsmodus) und klicken Sie auf Modul hinzufügen.
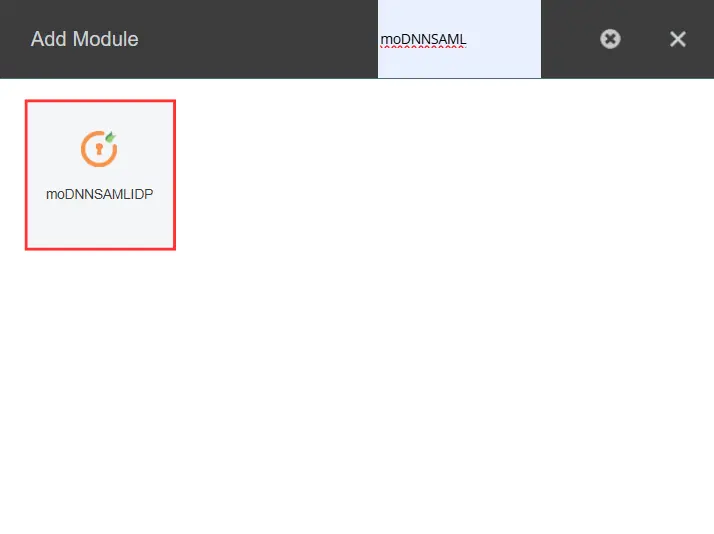
- Suchen Sie nach moDNNSAMLIDP und klicken Sie auf moDNNSAMLIDPZiehen Sie das Modul per Drag & Drop an die gewünschte Stelle auf der Seite.
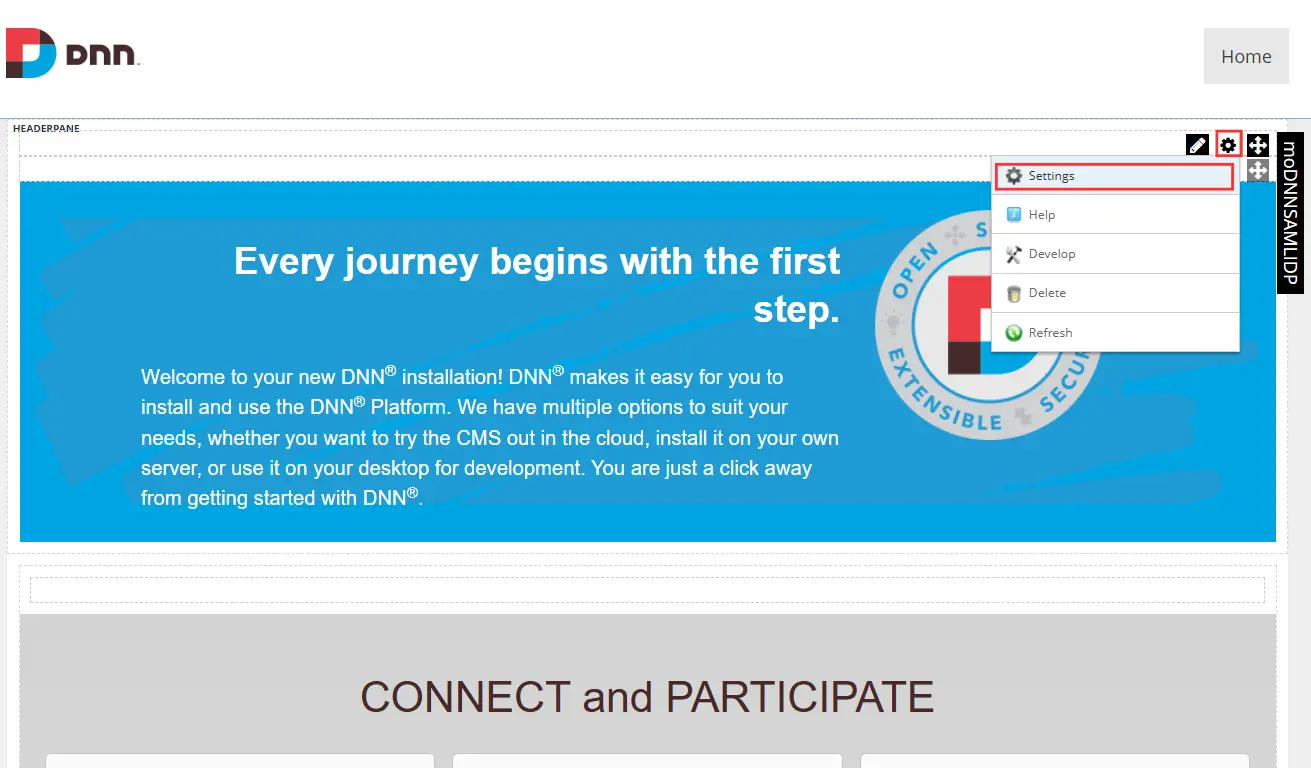
- Nach erfolgreicher Installation des Moduls auf Ihrer DNN-Website klicken Sie auf das Zahnradsymbol des Moduls und wählen Sie aus Einstellungen Aus dem Dropdown-Menü.
- Navigieren Sie zu der moDNNSAMLIDP-Einstellungen Über diese Registerkarte können Sie das Modul konfigurieren.
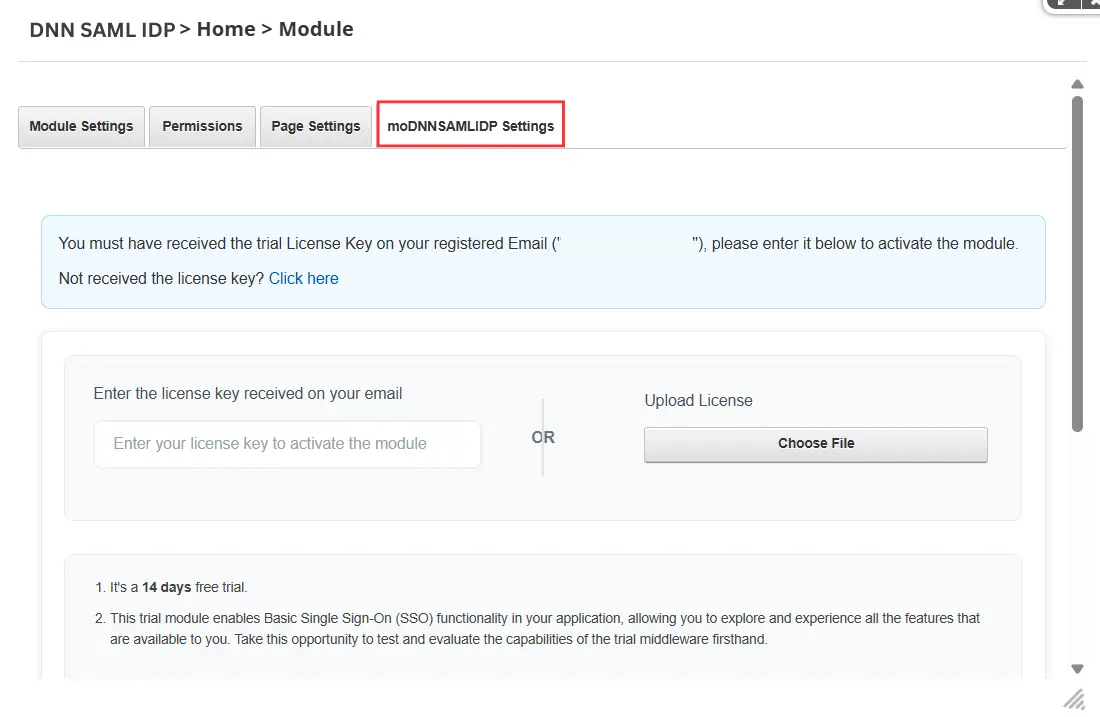
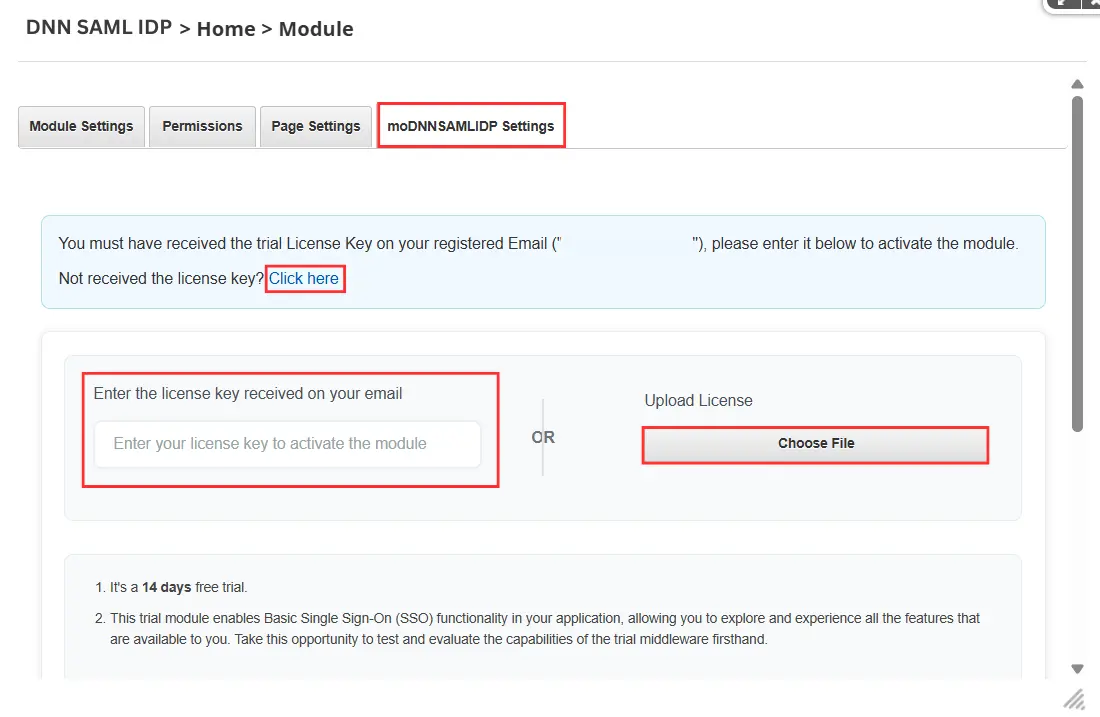
- Um das Modul zu aktivieren, geben Sie Folgendes ein: Lizenzschlüssel per E-Mail erhalten in das dafür vorgesehene Eingabefeld.
- Falls Sie den Lizenzschlüssel nicht erhalten haben, klicken Sie auf die Mehr Info Link zum Herunterladen und anschließend die Lizenzdatei mit dem Wählen Sie Datei .
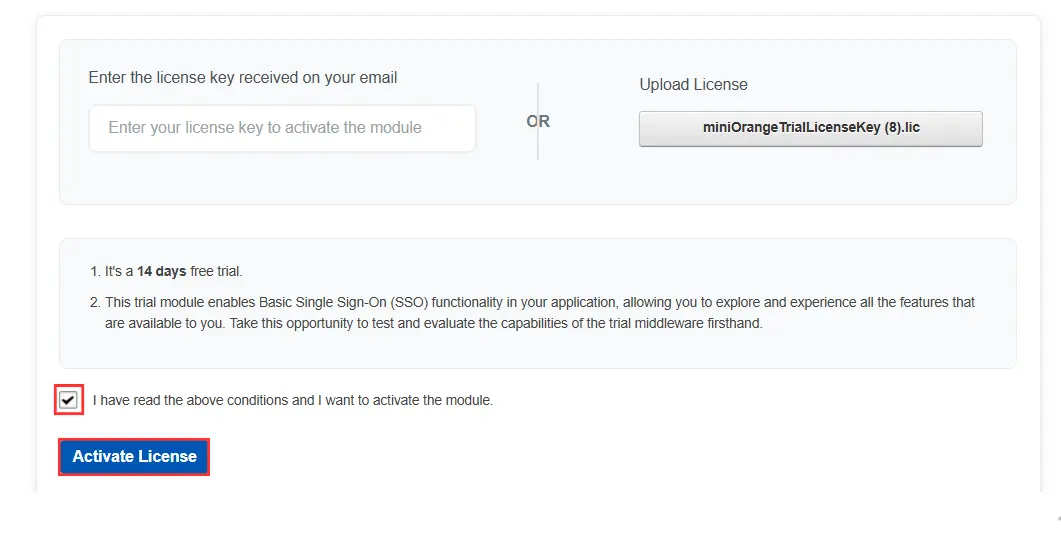
- Akzeptieren Sie anschließend die Allgemeinen Geschäftsbedingungen, indem Sie das Kästchen ankreuzen, und klicken Sie auf die Schaltfläche. Lizenz aktivieren Schaltfläche zum Aktivieren des Moduls.
Konfigurationsschritte
Validieren Sie Ihre Zoho-Domäne (überspringen Sie diesen Schritt, wenn Sie bereits über eine verifizierte Zoho-Domäne verfügen)
- Melden Sie sich bei Ihrem Zoho-Konto an und greifen Sie zu Zoho Mail-.
- Klicken Sie auf Systemsteuerung und wählen Sie E-Mail und Dokumente.

- Zurück Nach Domains, klicke auf Domäne hinzufügen und fügen Sie Ihre Domain hinzu.

- Klicken Sie in der Liste auf das Symbol unter Verifiziert Spalte für Ihre Domain, um sie zu validieren.

- Befolgen Sie die auf der sich öffnenden Seite angegebenen Schritte und klicken Sie anschließend auf Verify um Ihre Domain zu validieren.

Schritt 1: Zoho als Service Provider konfigurieren
- Navigieren Sie zu der IDP-Konfigurationen Registerkarte in der DNN SAML IDP Modul.
-
Sie können Ihre DNN SAML IDP-Metadaten auf eine der folgenden Arten mit dem Dienstanbieter teilen:
- Metadaten-URL Teilen Sie die Metadaten-URL Ihrem Dienstanbieter mit.
- Laden Sie Metadaten-XML herunter Laden Sie die Metadaten-XML-Datei herunter und laden Sie sie bei Ihrem Dienstanbieter hoch.
OR
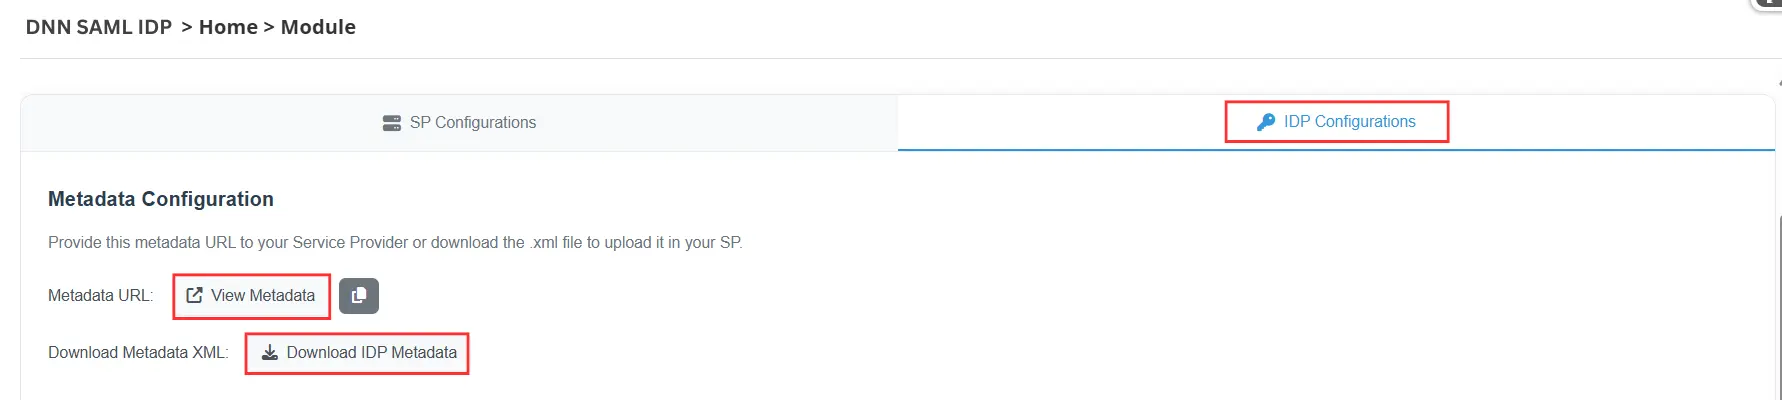
- Sie können die DNN SAML IDP-Metadaten auch manuell freigeben, indem Sie sie kopieren. IdP-Entitäts-ID, Single Sign-On-URL, SAML SLO-URL, NameID-Format und x.509-Zertifikat.
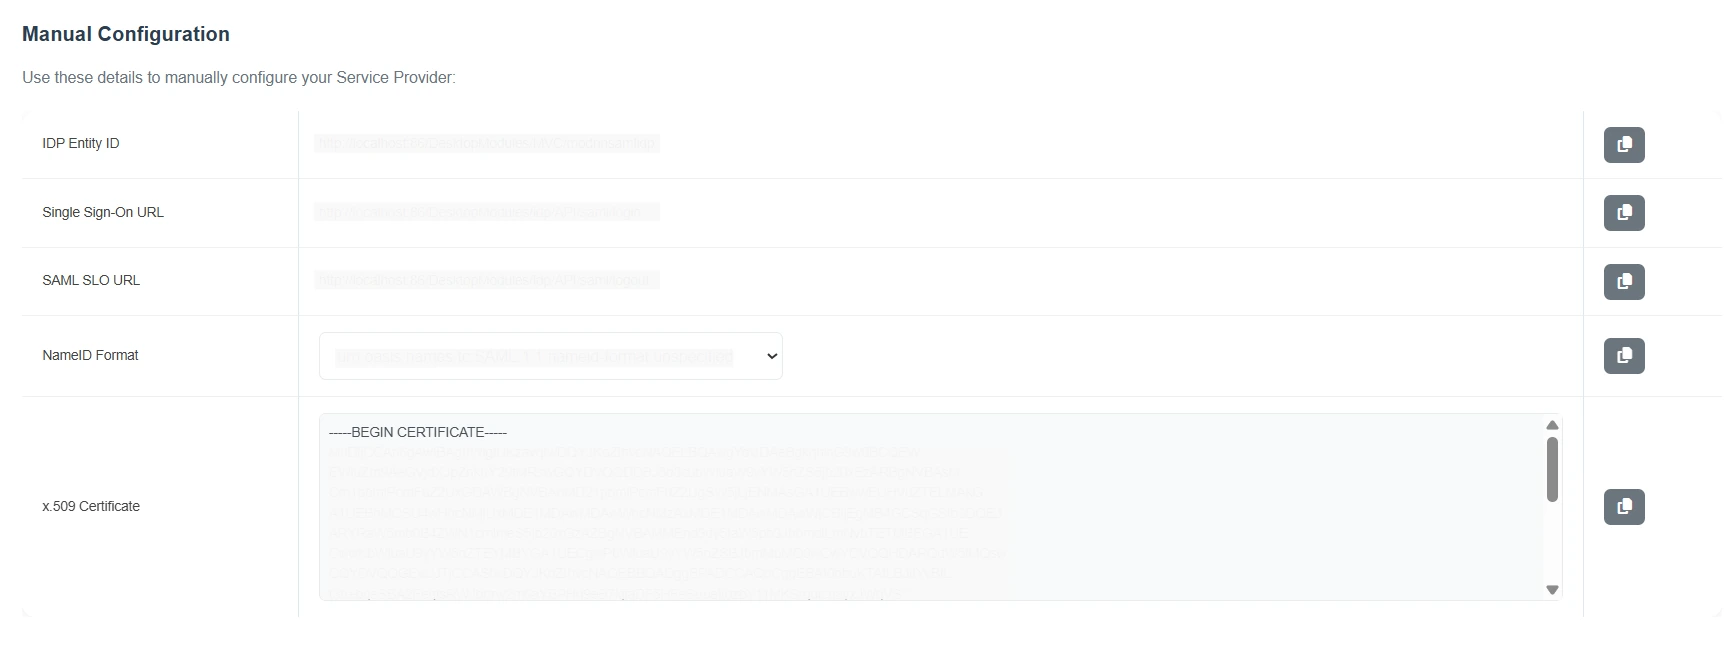
- Öffnen Sie einen neuen Browser-Tab oder ein neues Fenster und melden Sie sich bei Zoho Accounts an https://accounts.zoho.com/ als Benutzer mit Administratorrechten.
- Navigieren Organisation.
- Auswählen SAML-Authentifizierung und klicken Sie auf Jetzt einrichten.
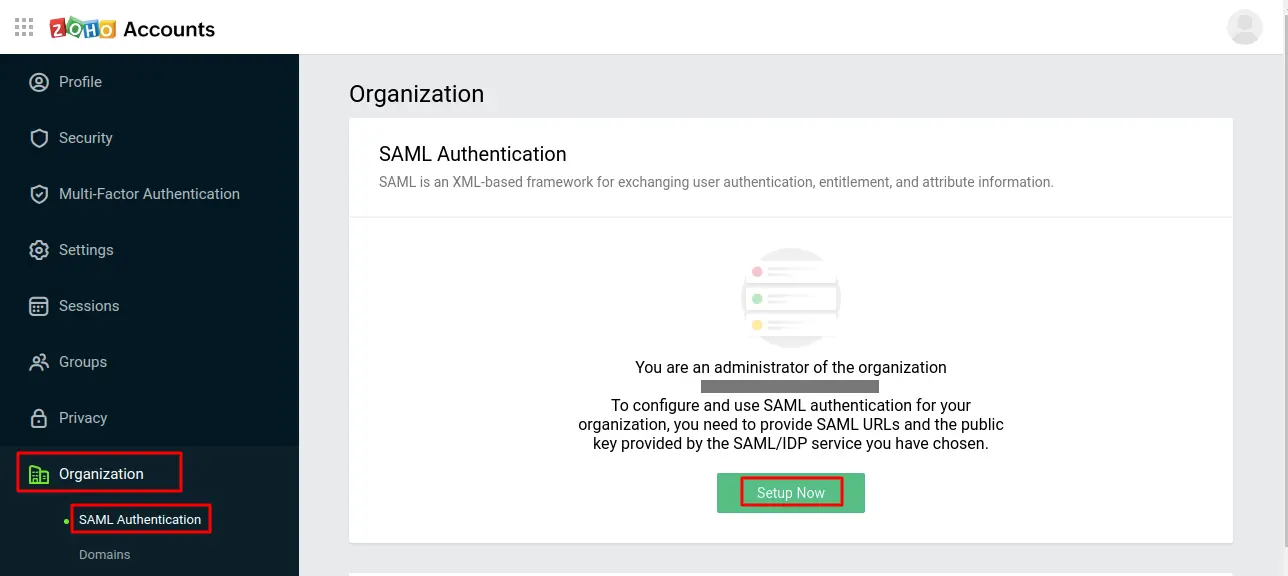
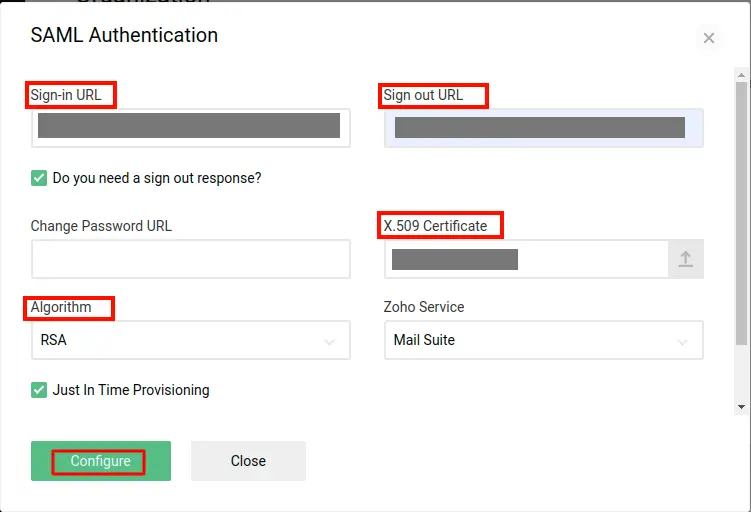
- Wechseln Sie zurück zum Tab/Fenster mit den IDP-Metadaten. Geben Sie die Informationen in die entsprechenden Felder ein.
| Anmelde-URL | Kopieren Sie und fügen die SAML-Anmelde-URL. |
| Abmelde-URL | Kopieren Sie und fügen die SAML-Abmelde-URL. |
| Algorithmus | RSA |
| X.509-Zertifikat | Laden Sie das Zertifikat herunter. Laden Sie es hier hoch. |
- Klicken Sie auf Einrichtung , um die SAML Single Sign On (SSO)-Einstellungen zu speichern.
- Klicken Sie auf Herunterladen Um die Metadatendatei herunterzuladen, können Sie das Modul konfigurieren.
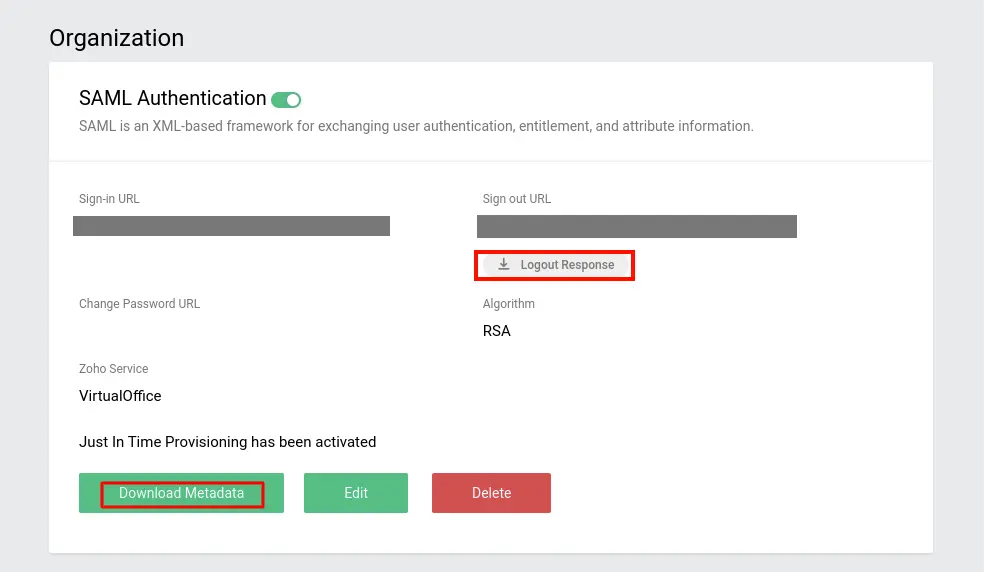
Sie haben Zoho erfolgreich als Dienstanbieter konfiguriert.
Schritt 2: DNN als SAML-IDP konfigurieren
- Sie benötigen die folgenden Anmeldeinformationen von Zoho.
| Entitäts-ID | zB „https://accounts.zoho.com/samlresponse/your_domain.com“. |
| ACS-URL | zB „https://accounts.zoho.com/samlresponse/your_domain.com“. |
- Alle Informationen finden Sie im Metadatendatei, im vorherigen Schritt heruntergeladen.
Hinweis : Bitte ersetzen Sie „your_domain.com“ durch Ihren Domainnamen.
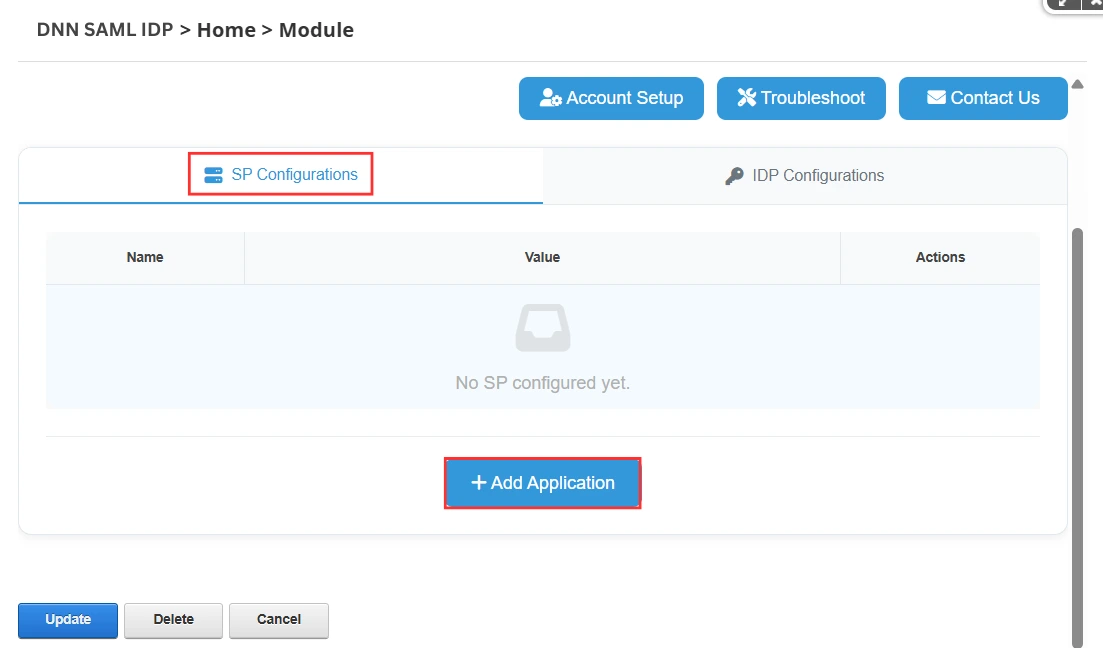
- Navigieren Sie zu der SP-Konfigurationen und klicken Sie auf Anwendung hinzufügen .
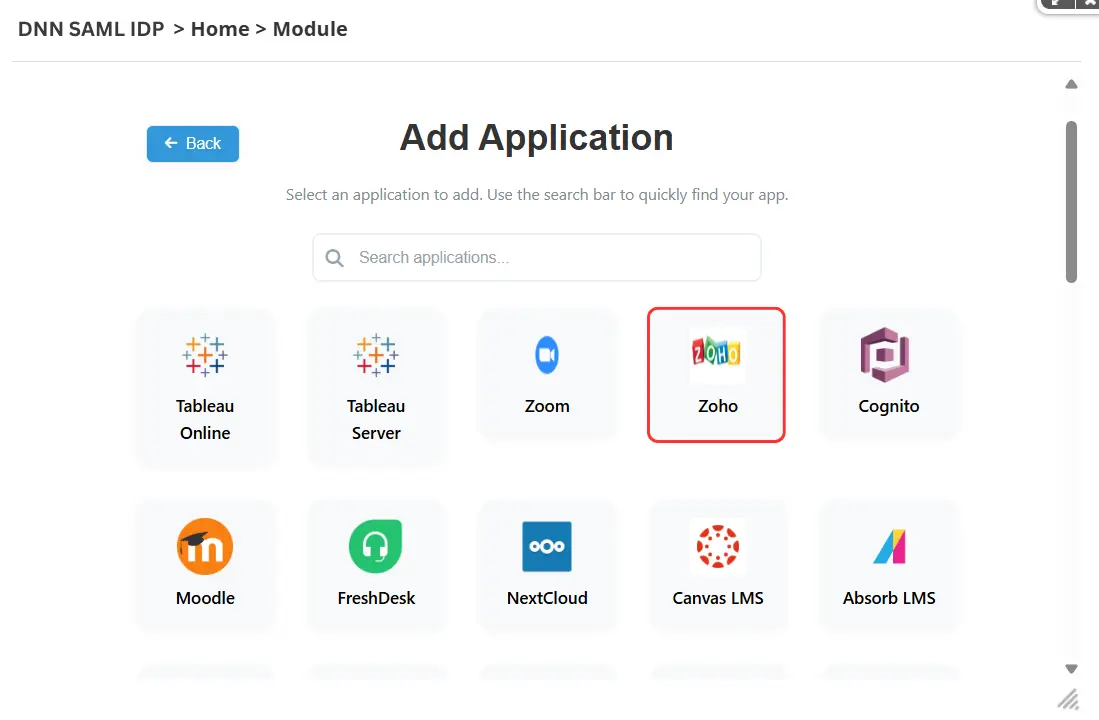
- Wählen Sie aus der unten aufgeführten Liste der Dienstanbieter aus Zoho.
Es gibt zwei Möglichkeiten, im IDP-Modul einen Antrag für Ihren Dienstanbieter hinzuzufügen
A] Metadaten über die Option „Metadaten hochladen“ hochladen
- Sie können die Metadaten des Dienstanbieters direkt hochladen, indem Sie Metadaten hochladen .
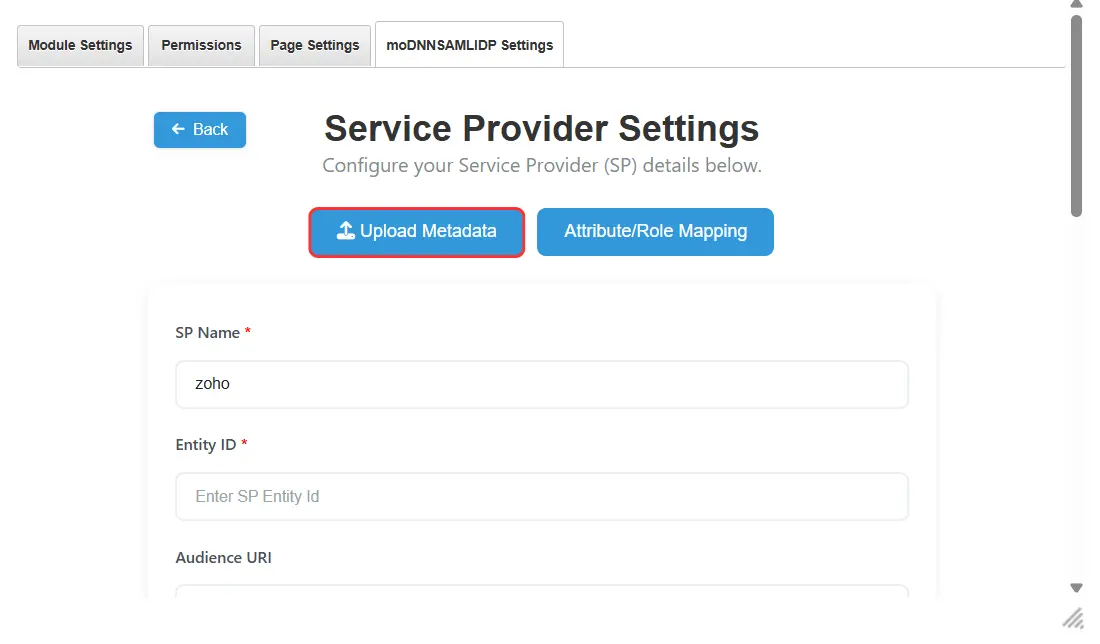
- Das DNN SAML IDP-Modul benötigt Folgendes: SP-Entitäts-ID und ACS-URL Werte von Ihrem Dienstanbieter.
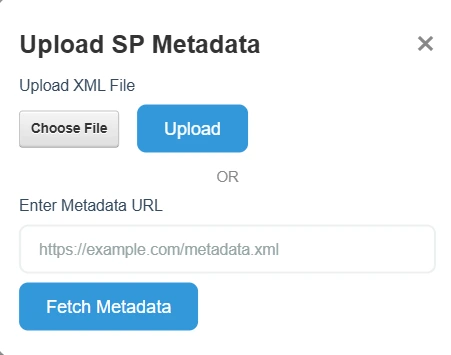
- Sie können diese Werte entweder über ein Metadatendatei (.xml) oder die Metadaten-URL von Ihrem Service Provider.
- Laden Sie die Metadaten hoch, indem Sie die entsprechende Option auswählen — per XML-Datei oder URL — wie im folgenden Screenshot dargestellt.
B] Konfigurieren Sie die Metadaten des Dienstanbieters manuell
- Wenn Sie den Dienstanbieter lieber manuell konfigurieren möchten, kopieren Sie die SP-Entitäts-ID und ACS-URL Kopieren Sie die Metadaten Ihres Dienstanbieters und fügen Sie sie in die entsprechenden Felder ein.
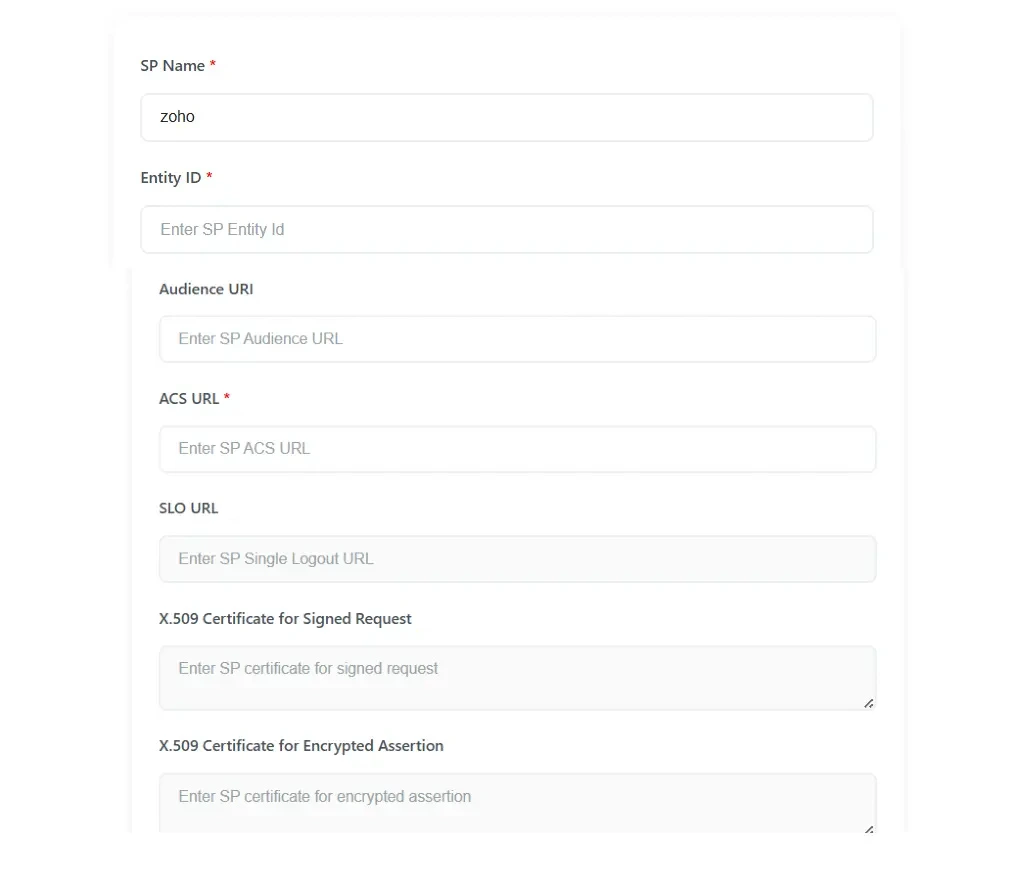
- Sobald Sie alle erforderlichen Angaben eingegeben haben, klicken Sie auf Einstellungen speichern um die Konfiguration zu speichern.
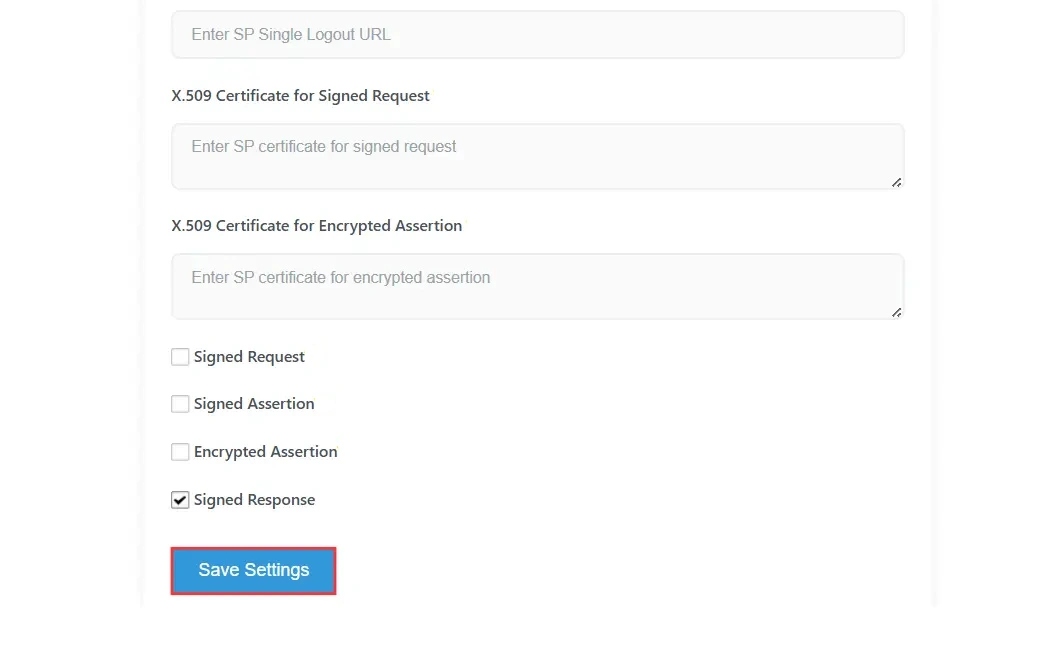
Schritt 3: Attributzuordnung
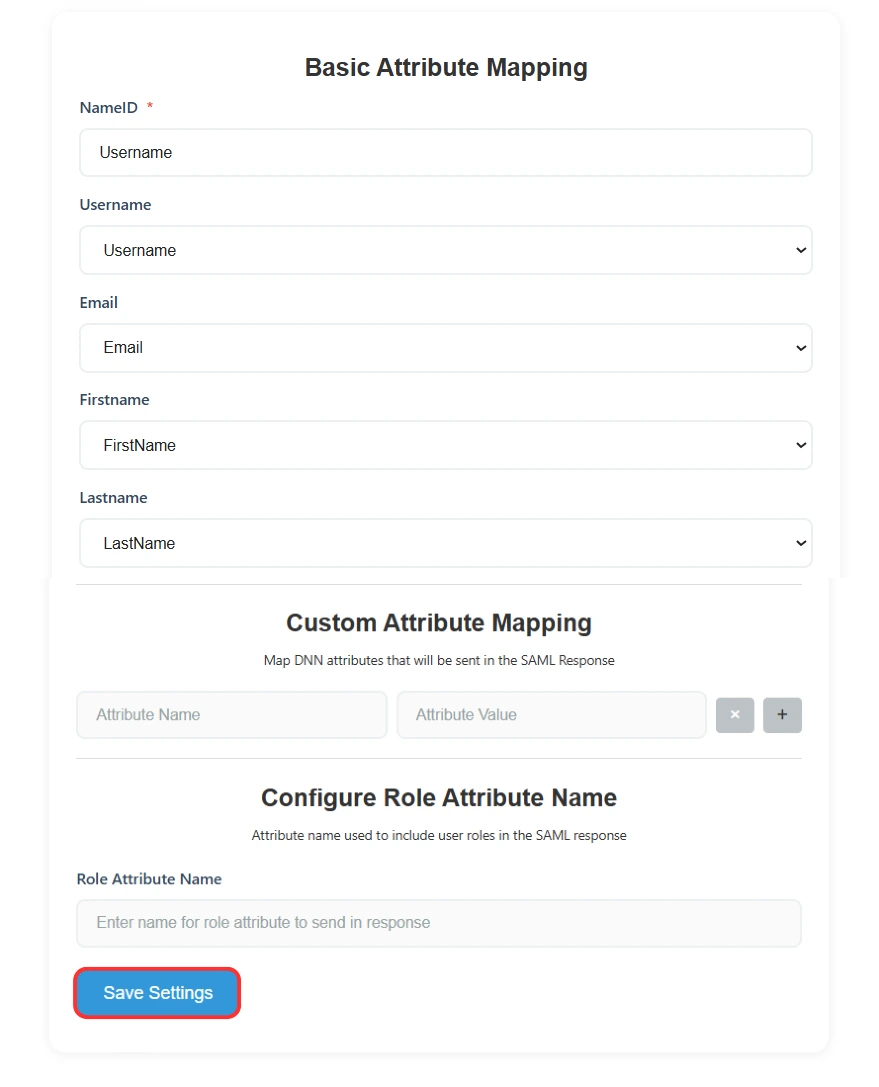
- In diesem Schritt ordnen Sie das DotNetNuke-Benutzerattribut zu, das in der Antwort an den Dienstanbieter gesendet werden soll.
- NameID Definiert, was der Service Provider (SP) im Subject-Element der SAML-Assertion erwartet. Im Allgemeinen ist NameID der Benutzername oder die E-Mail-Adresse. Sie können auswählen, welches Benutzerattribut in NameID gesendet werden soll.
- Sie können weitere Attribute hinzufügen, die in der SAML-Assertion an den Service Provider (SP) gesendet werden sollen. Zu diesen Attributen gehören Benutzerprofilattribute wie Vorname, Nachname, vollständiger Name, Benutzername, E-Mail-Adresse, benutzerdefinierte Profilattribute usw.
- Nachdem Sie die Attributzuordnung abgeschlossen haben, klicken Sie auf die Einstellungen speichern Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Schritt 4: SSO testen
- Starten Sie Ihren eigene URL zB(mail.ihredomain.com).
- Dies wird an die weitergeleitet DNN Anmeldeseite, in der Konfiguration bereitgestellt.
- Die Authentifizierung wird vom Identitätsanbieter validiert.
- Wenn Sie sich anmelden konnten Zoho, dann ist Ihre Konfiguration korrekt.
Schritt 5: Vom Identitätsanbieter initiiertes SSO
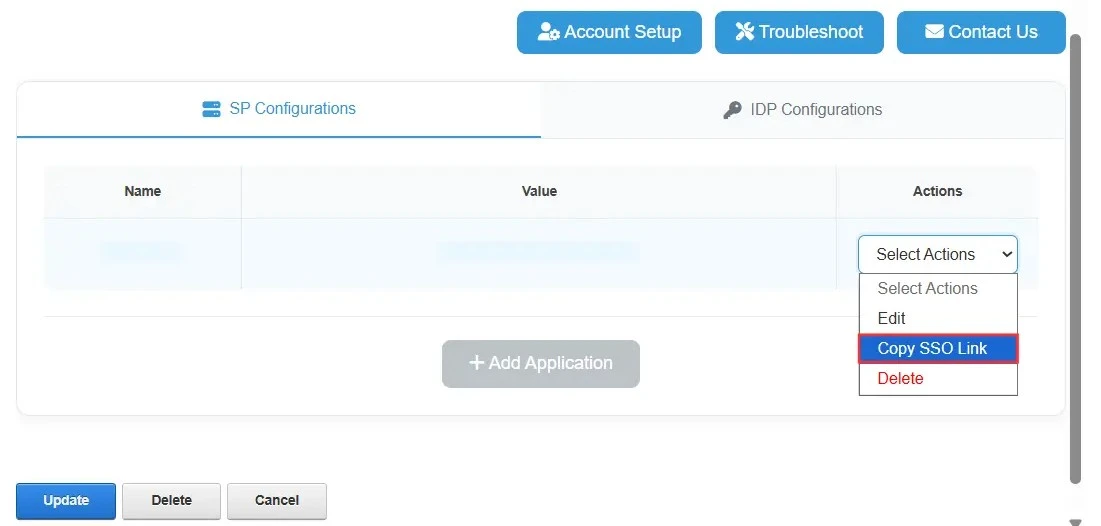
- Sobald die SSO-Verbindung erfolgreich getestet wurde, können Sie den vom DNN IdP initiierten SSO-Link kopieren.
- Nachdem Sie Ihren Dienstanbieter hinzugefügt haben, klicken Sie auf Aktionen auswählen → SSO-Link kopieren.
Für DNN (IdP) initiierte SSOSie können den vom SSO bereitgestellten Link verwenden. DNN SAML IDP-Modul um die Anmeldung direkt von Ihrer DNN-Website aus zu initiieren.
Problemlösung
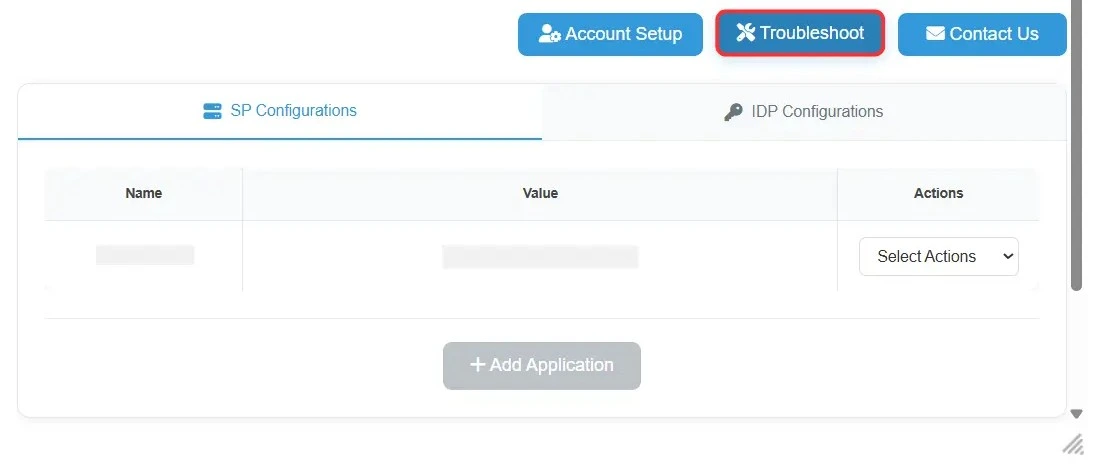
- Sollten während der Einrichtung Probleme oder Fehler auftreten, klicken Sie auf die entsprechende Schaltfläche. Fehlerbehebungstaste und Protokollierung aktivieren.
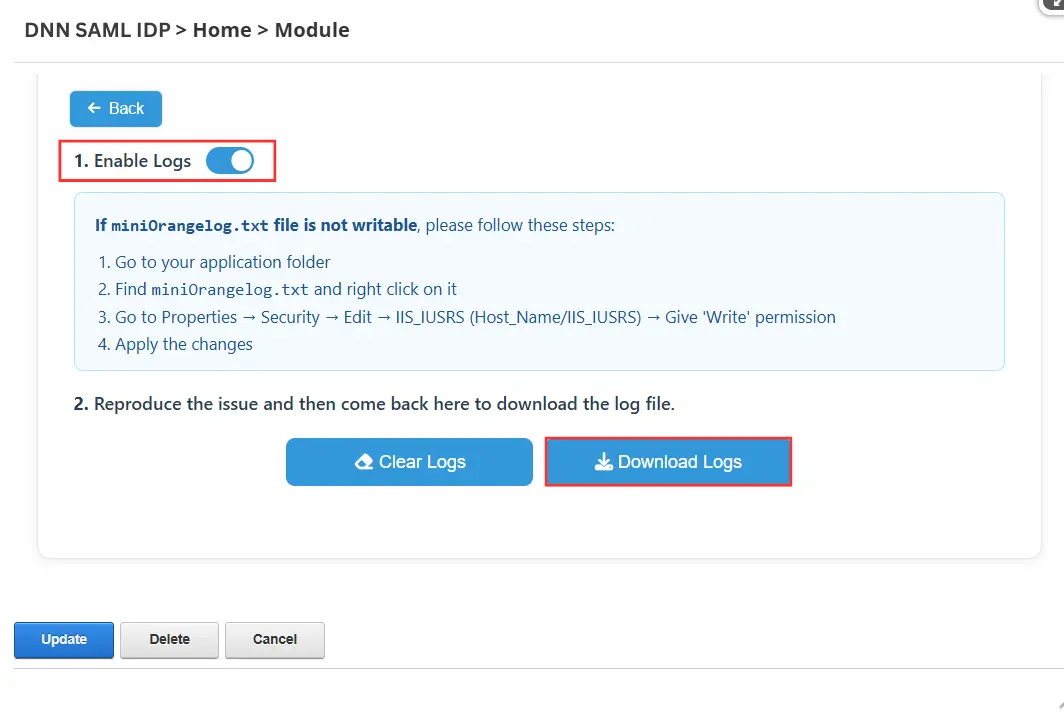
- Reproduzieren Sie das Problem und teilen Sie uns die Protokolle mit unter dnnsupport@xecurify.com.
Ähnliche Artikel
Kontakt aufnehmen
Bitte kontaktieren Sie uns unter dnnsupport@xecurify.com . Unser Team unterstützt Sie gerne bei der Einrichtung von SAML Single Sign-On (SSO) für Zoho mit DNN als Identitätsanbieter (IDP). Wir helfen Ihnen auch bei der Auswahl der optimalen Lösung oder des passenden Tarifs für Ihre Anforderungen.


