Suchergebnisse :

×

SAML Single Sign-On (SSO) für Laravel mit Okta als IDP


Das Laravel SAML Single Sign-On (SSO) -Plugin ermöglicht die Aktivierung von SAML Single Sign-On für Ihre Laravel-Anwendungen. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre Laravel-Anwendung und -Dienste. Unser Plugin ist mit allen SAML-konformen Identitätsanbietern kompatibel. In dieser Schritt-für-Schritt-Anleitung beschreiben wir die Konfiguration von Single Sign-On (SSO) zwischen Laravel und Okta, wobei Okta als Identitätsanbieter dient.

Voraussetzungen: Download und Installation

  • Öffnen Sie ein Eingabeaufforderungsfenster und ändern Sie das Arbeitsverzeichnis in Ihr Das Hauptverzeichnis der Laravel-App.
  • Geben Sie den folgenden Befehl ein.
    composer require miniorange/saml-laravel-free
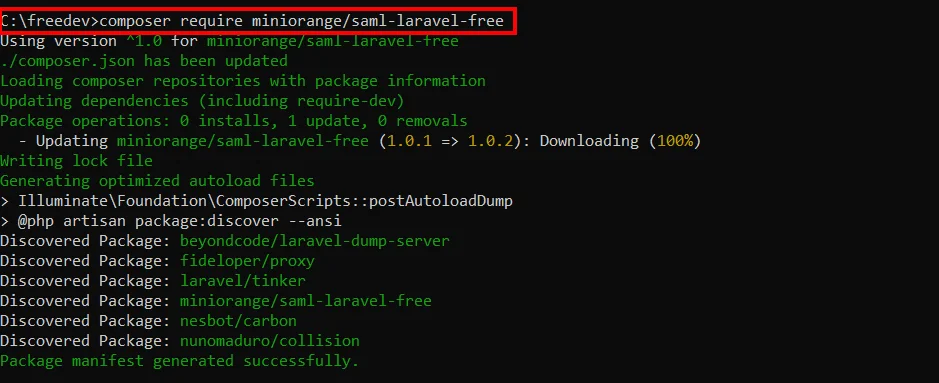
  • Laravel Single Sign On SSO enter commond
  • Hinweis: Wenn Sie Laravel 5.4 oder eine ältere Version verwenden, müssen Sie den folgenden Wert zum Array ' providers ' in Ihrer app.php- Datei hinzufügen, die sich im Ordner project\config befindet : provider\ssoServiceProvider::class (Sie können Ihre aktuelle Laravel-Version mit dem Befehl php artisan --version überprüfen .)

  • Laravel Single Sign On SSO bietet folgenden Mehrwert
  • Gehen Sie nach erfolgreicher Installation des Pakets im Browser zu Ihrer Laravel-App und geben Sie ein https://<your-host>/mo_admin in der Adressleiste.
  • Das Paket beginnt mit der Einrichtung Ihrer Datenbank und leitet Sie dann zur Administrator-Registrierungsseite weiter.
  • Registrieren Sie sich oder melden Sie sich mit Ihrem Konto an, indem Sie auf klicken Registrieren Schaltfläche zum Konfigurieren des Plugins.
  • Laravel Single Sign On SSO-Plugin-Einstellungen
  • Nach der Anmeldung sehen Sie die Dienstanbietereinstellungen Option, bei der Sie die Metadaten des Dienstanbieters erhalten. Halten Sie die Metadaten bereit, da diese später für die Konfiguration benötigt werden Schritt 1.
  • Laravel Single Sign On SSO-Dienstanbietereinstellungen

Schritte zum Konfigurieren der Okta Single Sign-On (SSO)-Anmeldung bei Laravel

1. Konfigurieren Sie Okta als Identitätsanbieter

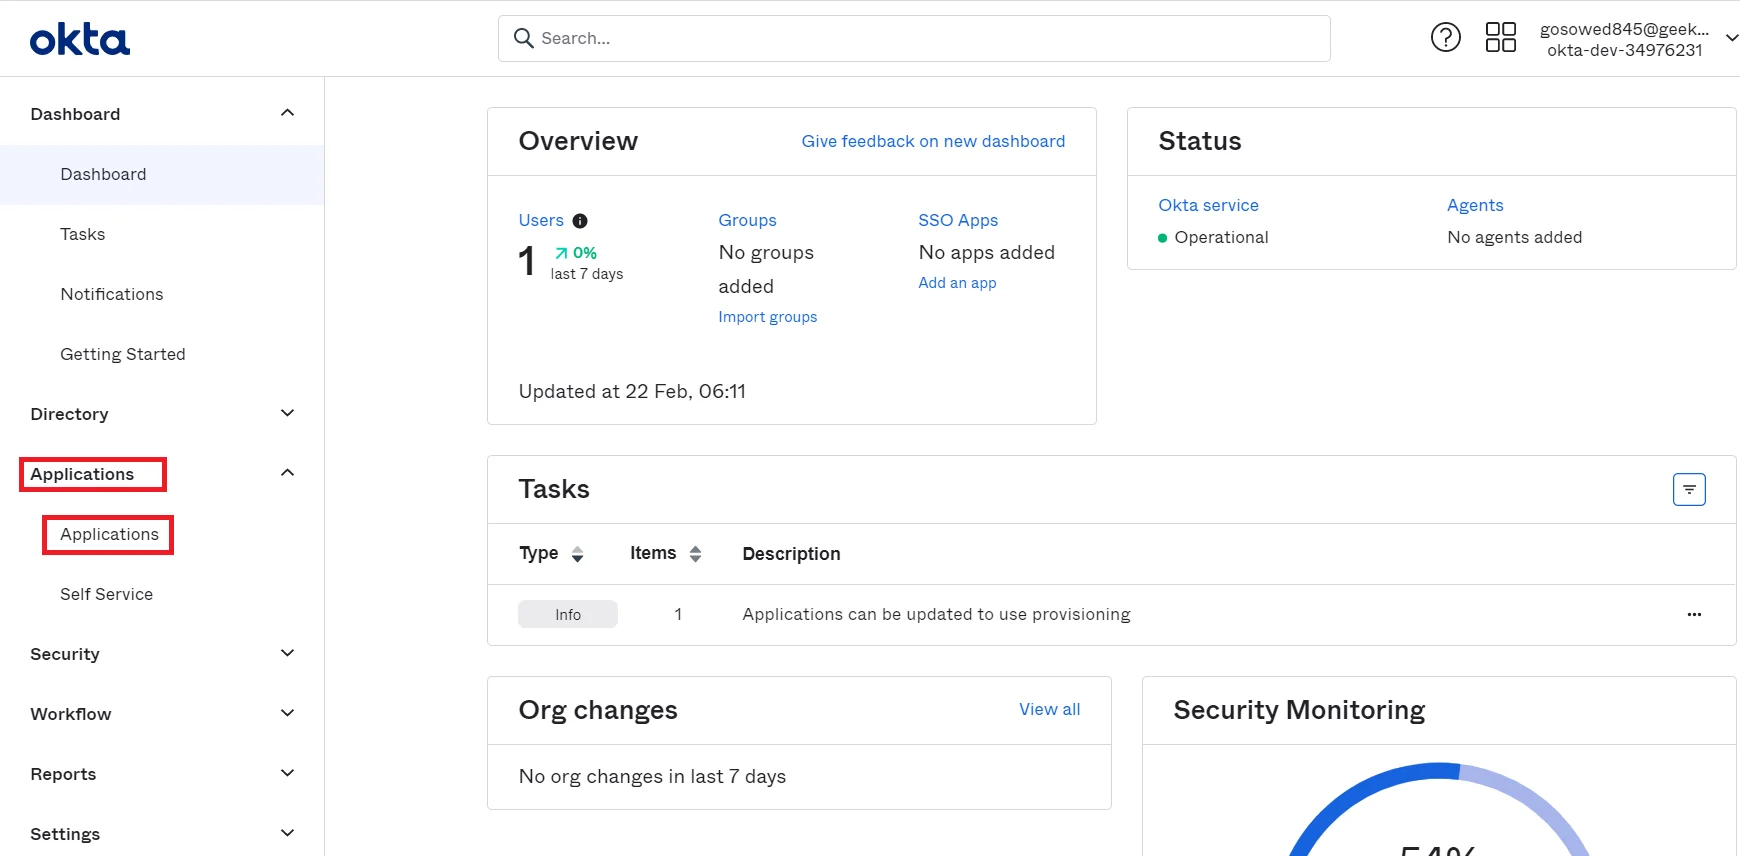
  • Melden Sie sich bei Ihrem Okta Admin-Dashboard an.
  • Navigieren Sie dann zu Registerkarte "Anwendungen" und wählen Sie Anwendungen.
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – add_application
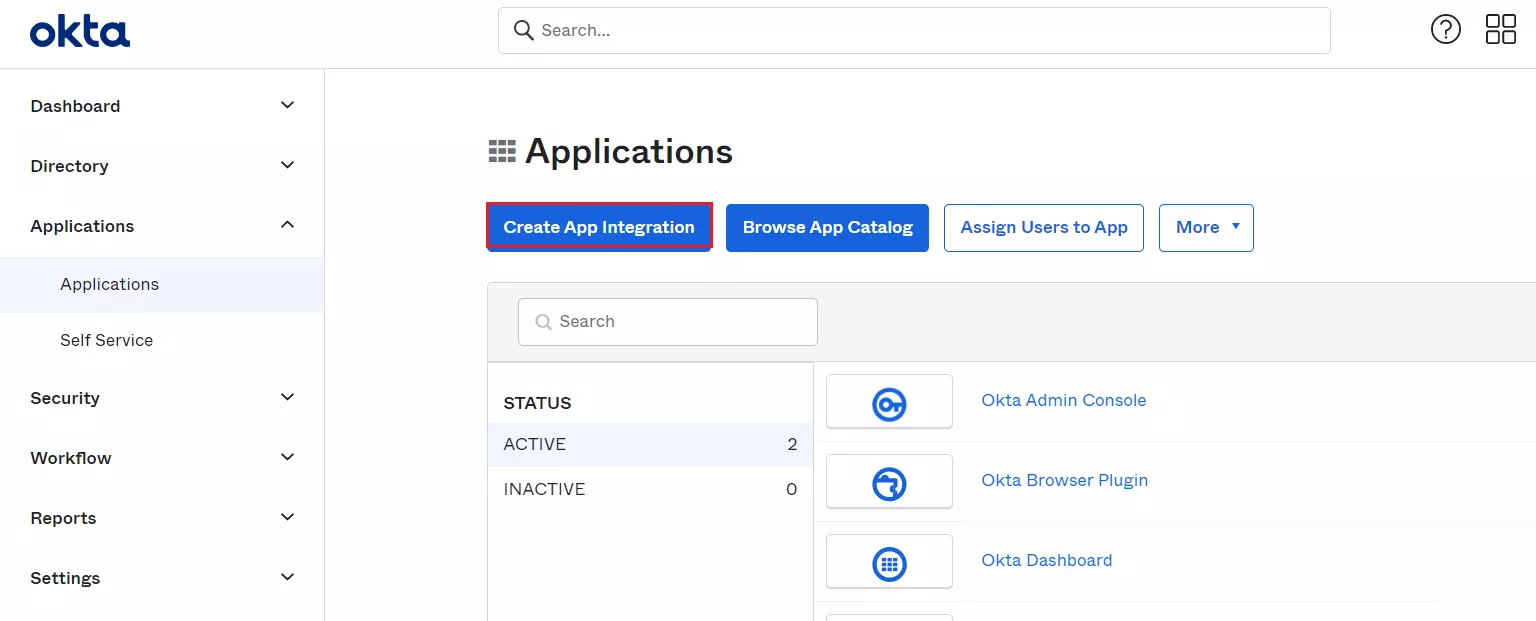
  • Klicken Sie auf App-Integration erstellen Klicken Sie auf die Schaltfläche, um eine neue App zu erstellen.
  • Okta als IDP konfigurieren – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – SAML 2.0 konfigurieren
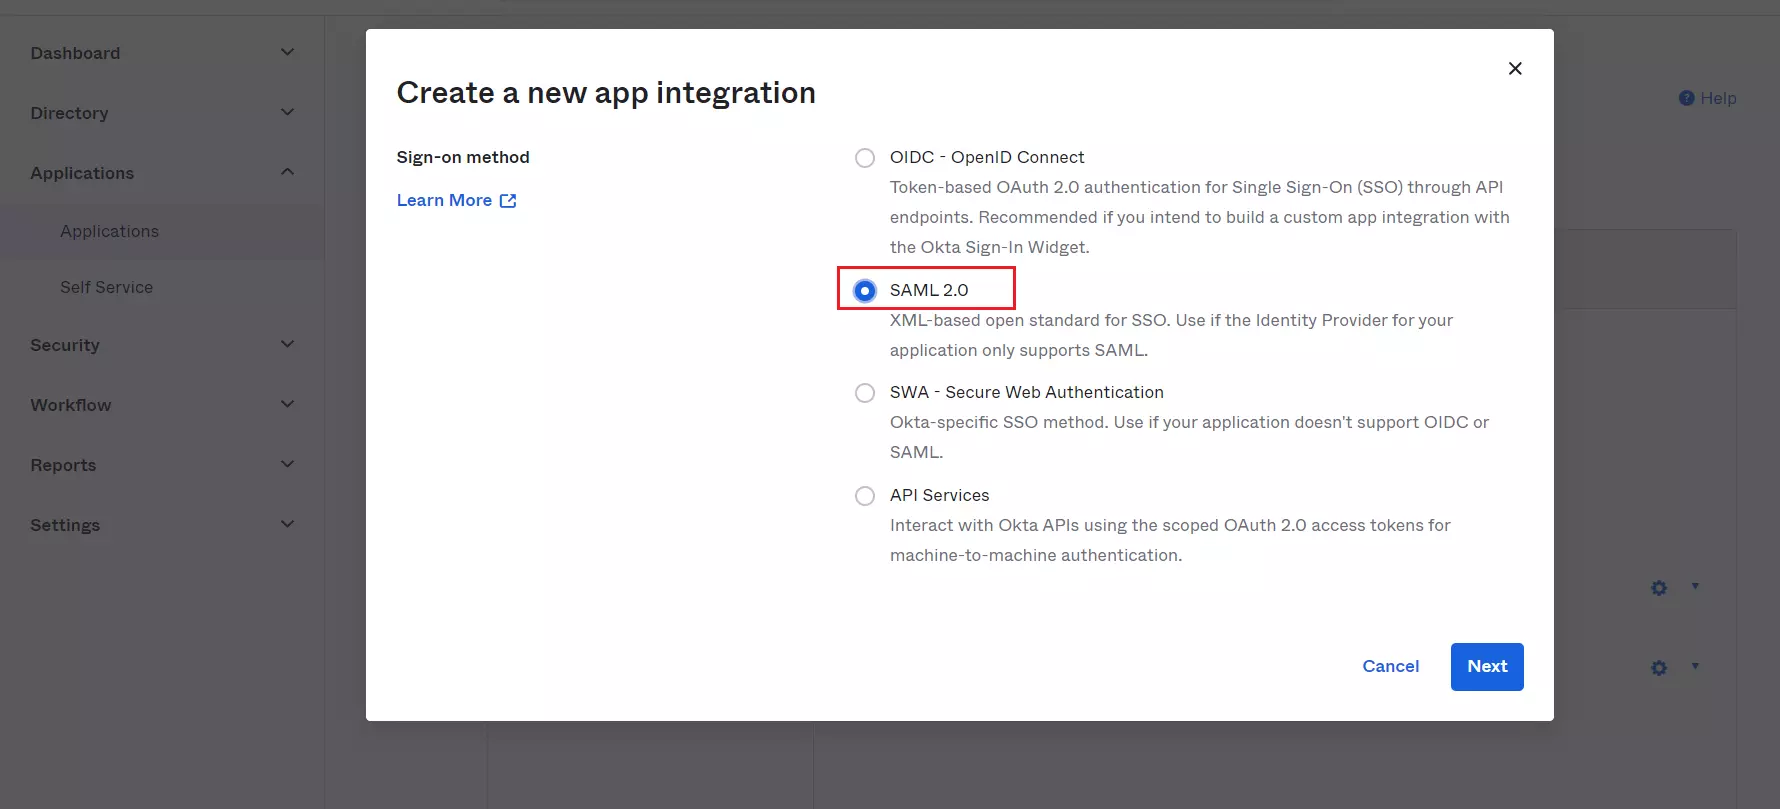
  • Auswählen SAML-2.0 als Anmeldemethode und klicken Sie auf Weiter .
  • Okta als IDP konfigurieren – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – SAML 2.0 konfigurieren
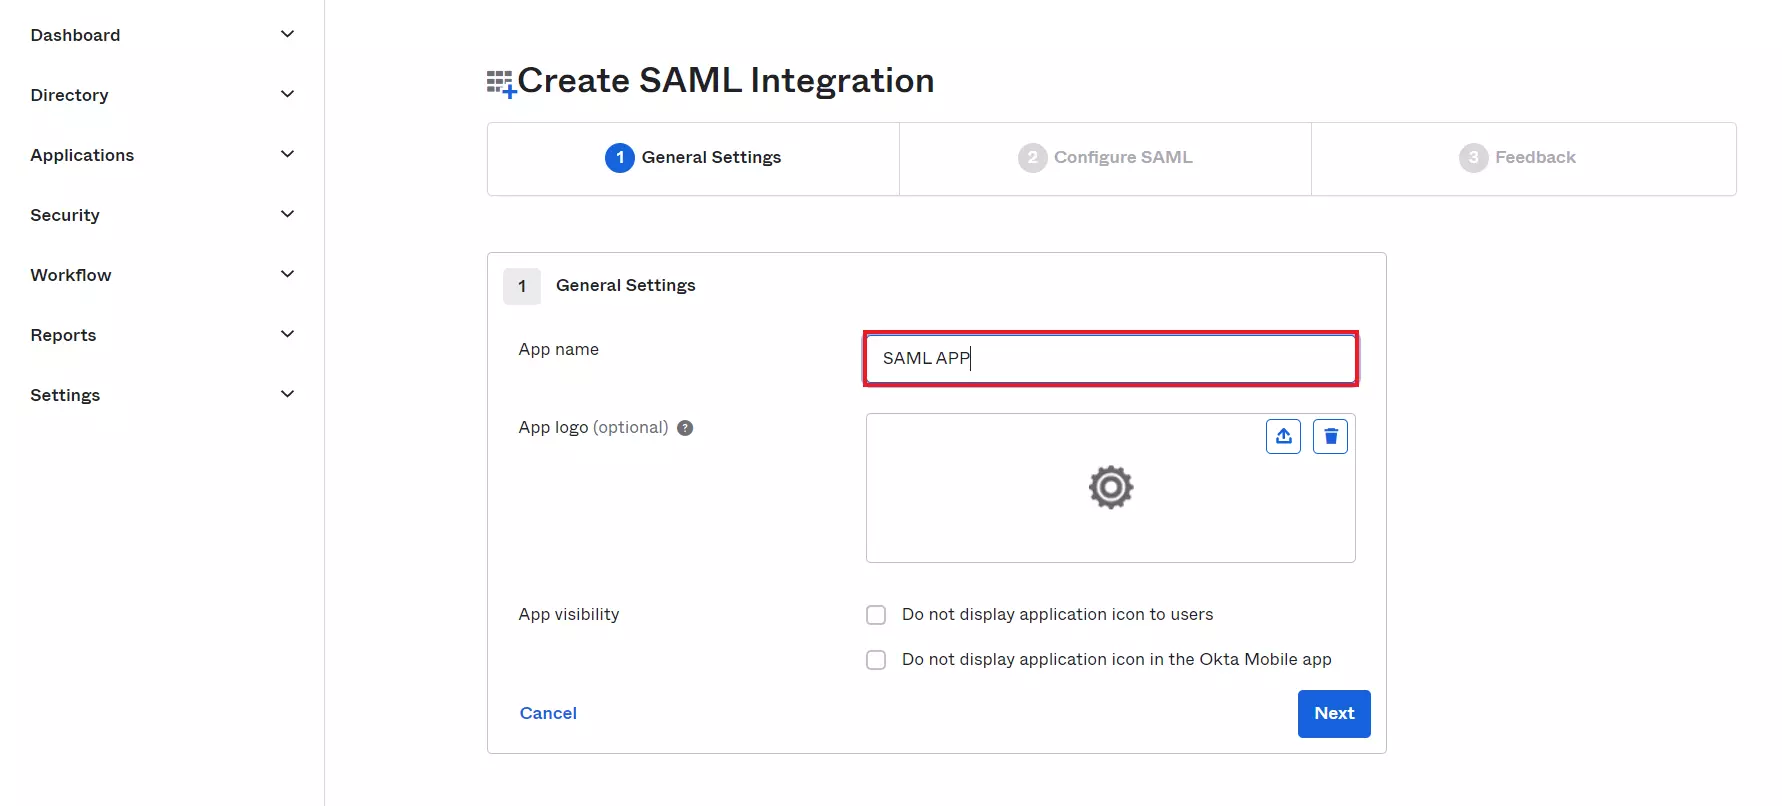
  • In Allgemeine Einstellungen Registerkarte eingeben App Name und klicken Sie auf Weiter .
  • Okta als IDP konfigurieren – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – SAML 2.0 konfigurieren
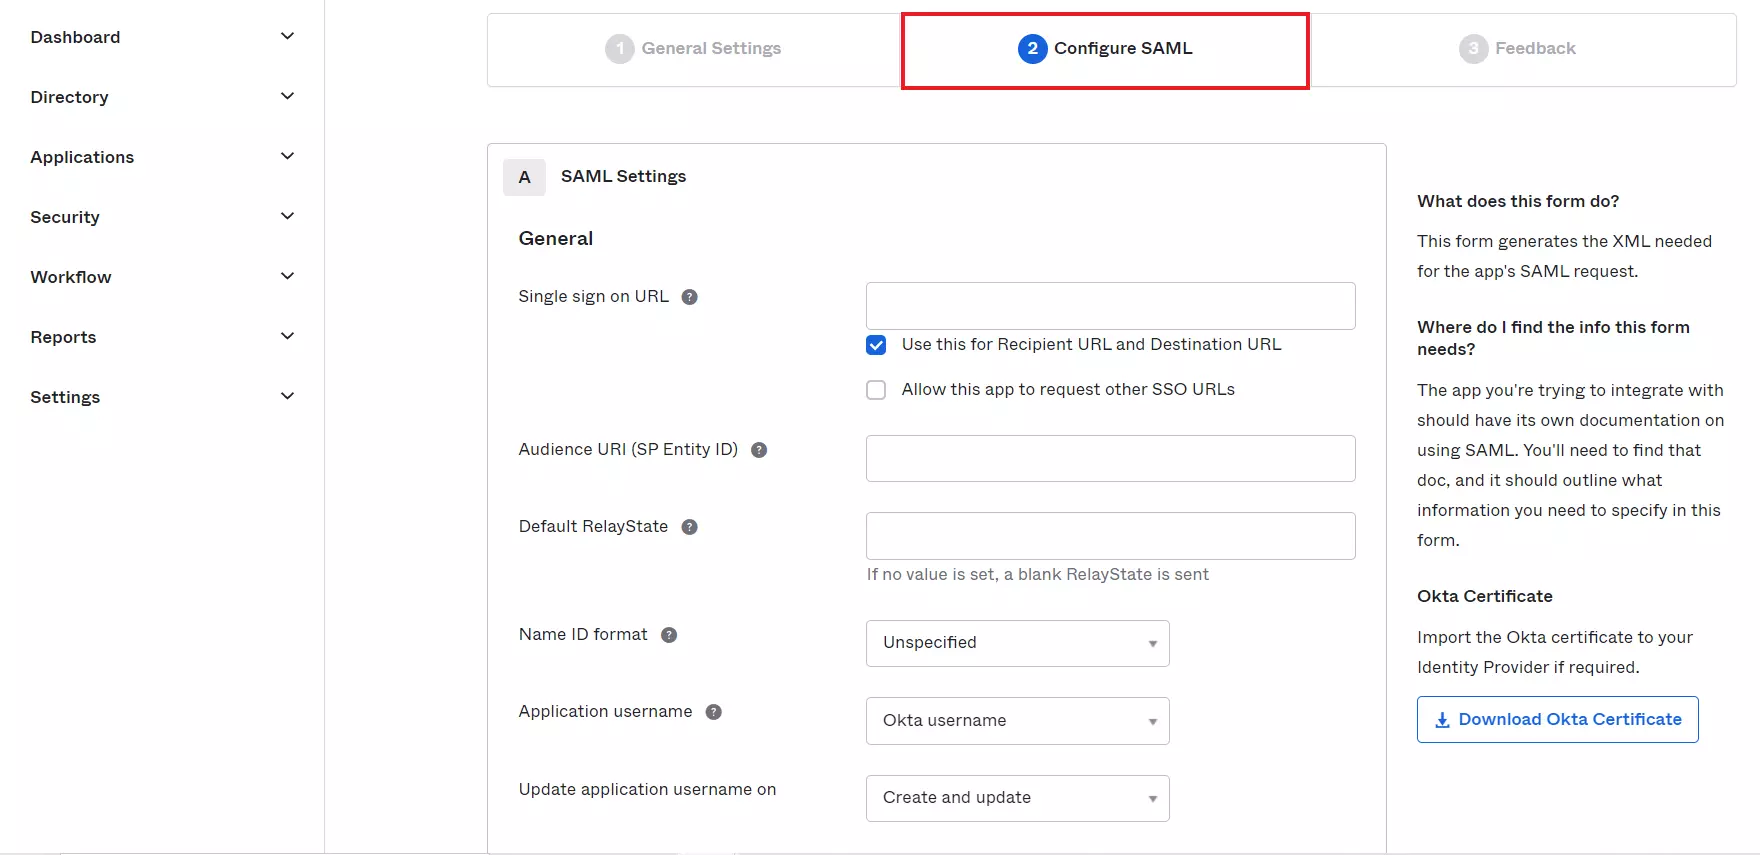
  • In Konfigurieren Sie SAML Geben Sie auf der Registerkarte die erforderlichen Details ein:
  • Single Sign On
    URL
    ACS-URL (AssertionConsumerService) aus der Registerkarte „Dienstanbieter-Metadaten“ des
    Plugin
    Zielgruppen-URL
    (SP-Entitäts-ID)
    SP-Entitäts-ID/Aussteller auf der Registerkarte „Dienstanbieter-Metadaten“ des Plugins
    Standard
    Relaiszustand
    Relay-Status auf der Registerkarte „Dienstanbieter-Metadaten“ des Plugins
    Name ID
    Format
    Wählen Sie E-Mail-Adresse als Namens-ID aus der Dropdown-Liste aus
    Anwendung
    Benutzername
    Okta-Benutzername
    Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – SAML_SETTINGS
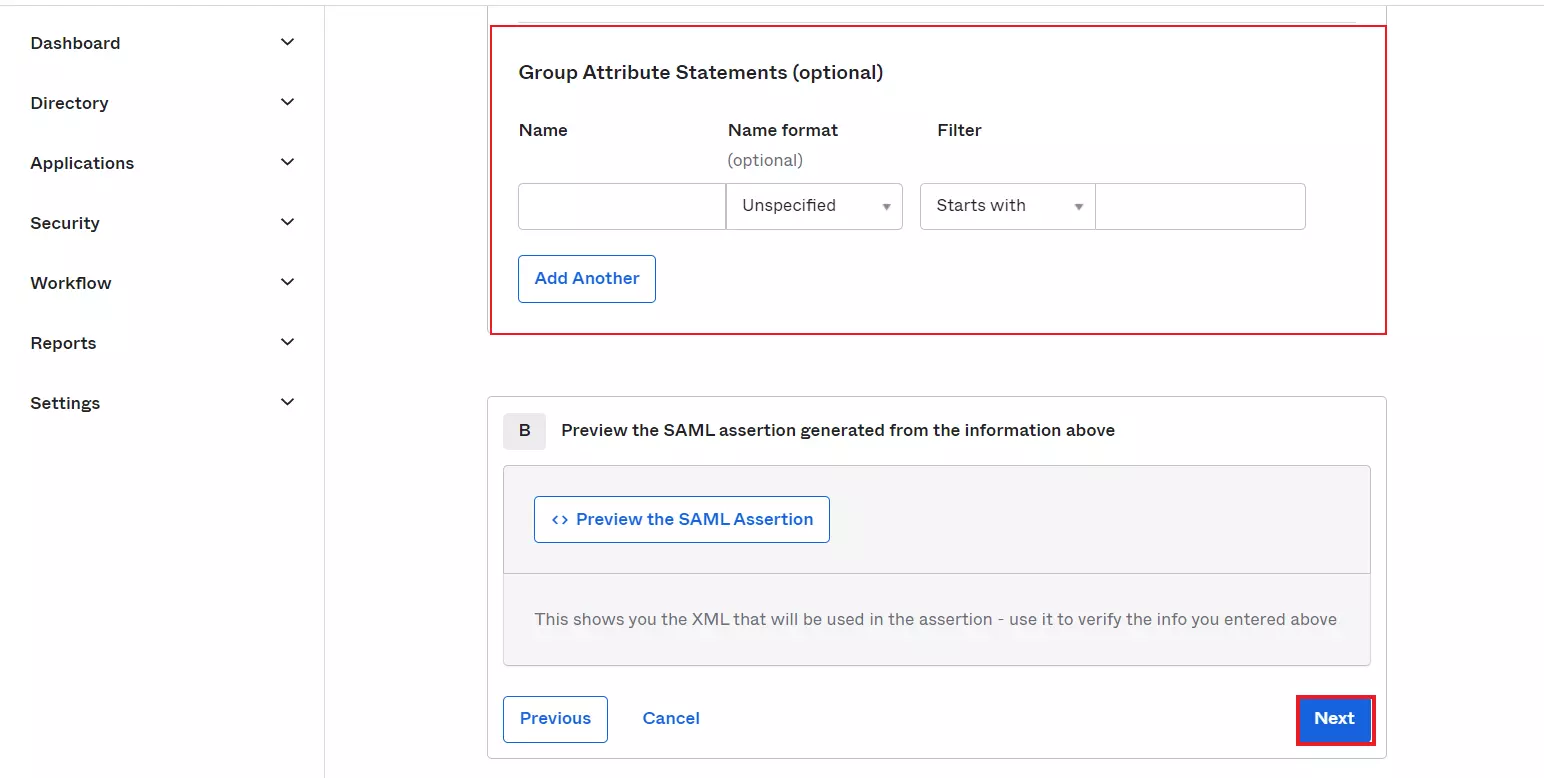
  • Einrichtung Gruppenattributanweisungen (optional) und klicken Sie auf Weiter .
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – Add_Attributes

miniorange img Gruppen/Personen zuweisen

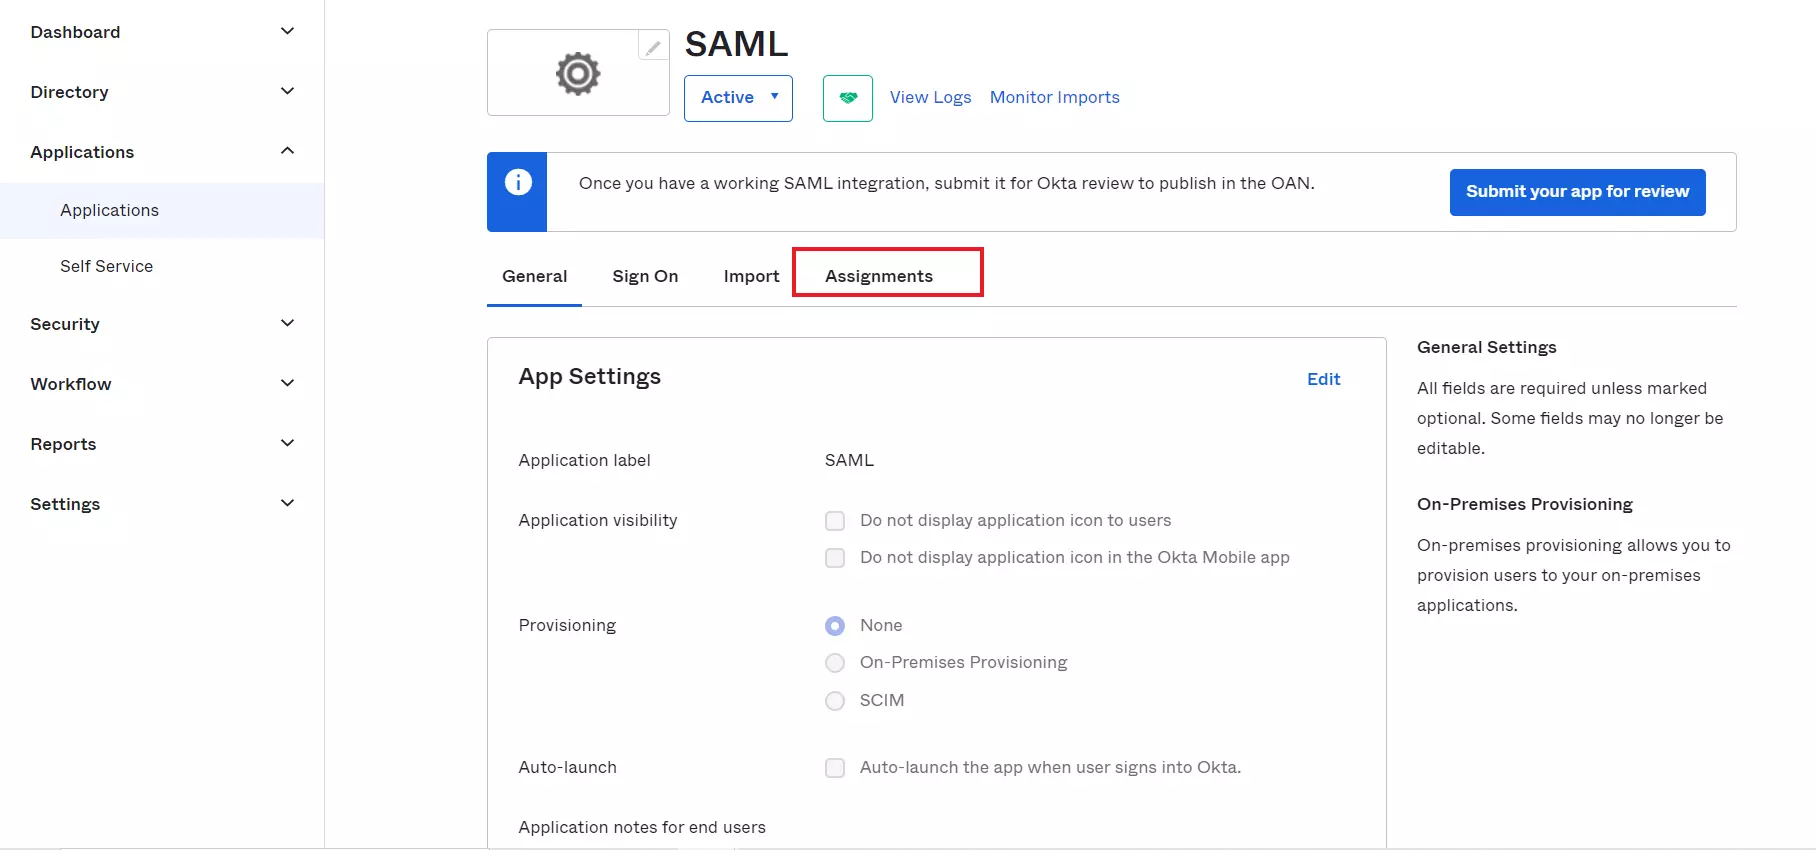
  • Navigieren Sie zu der von Ihnen erstellten Anwendung und klicken Sie auf Assignments Tab in Okta.
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – Assign_groups
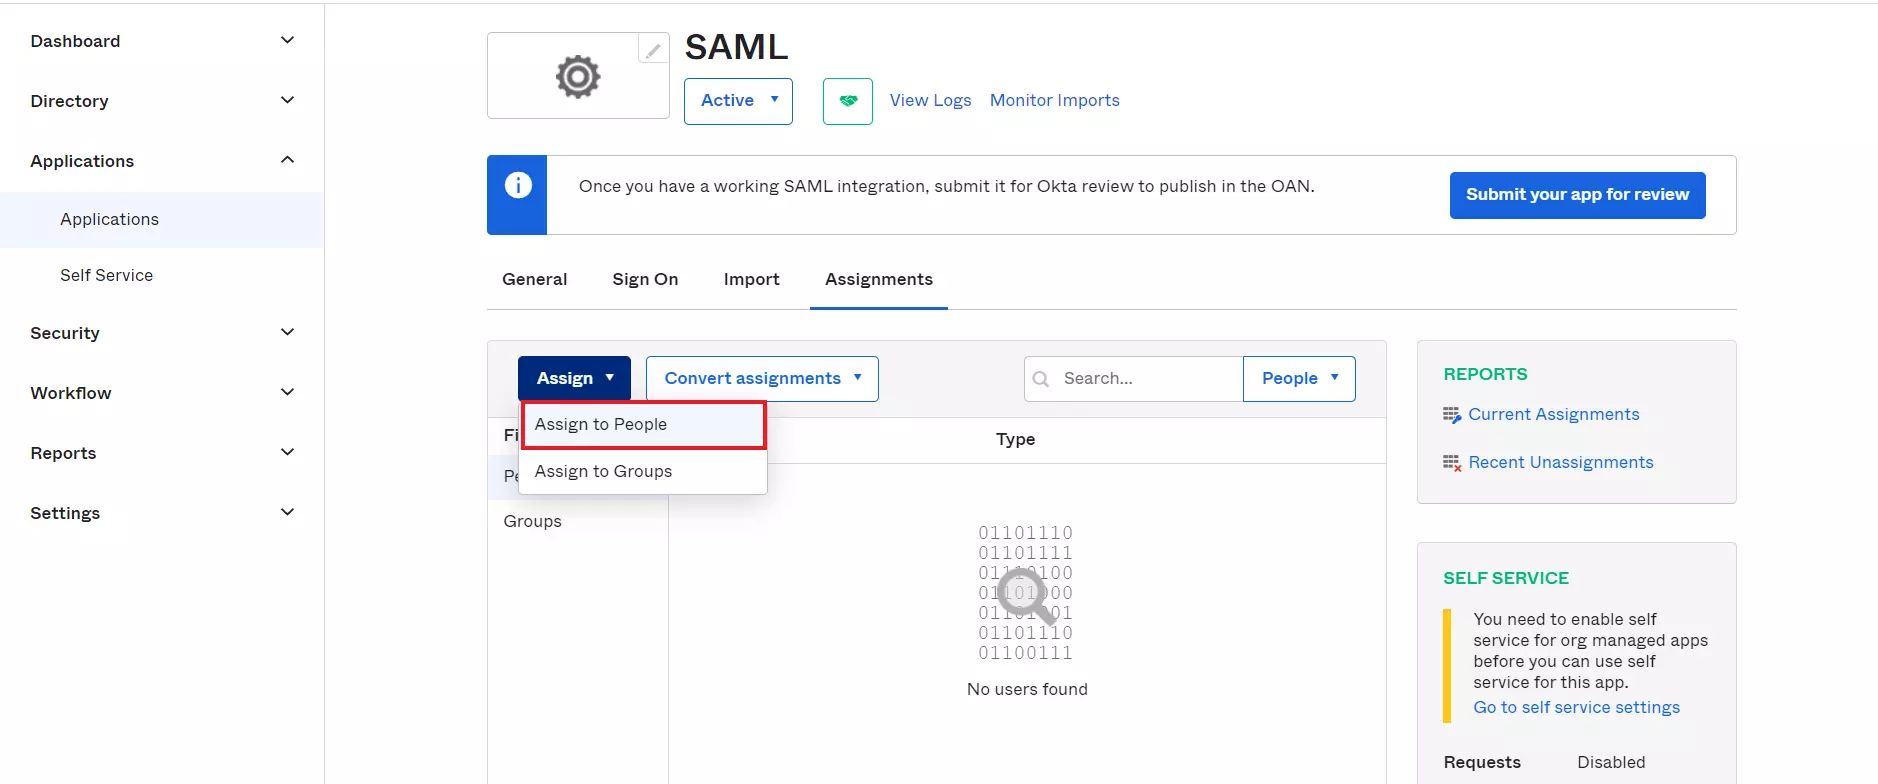
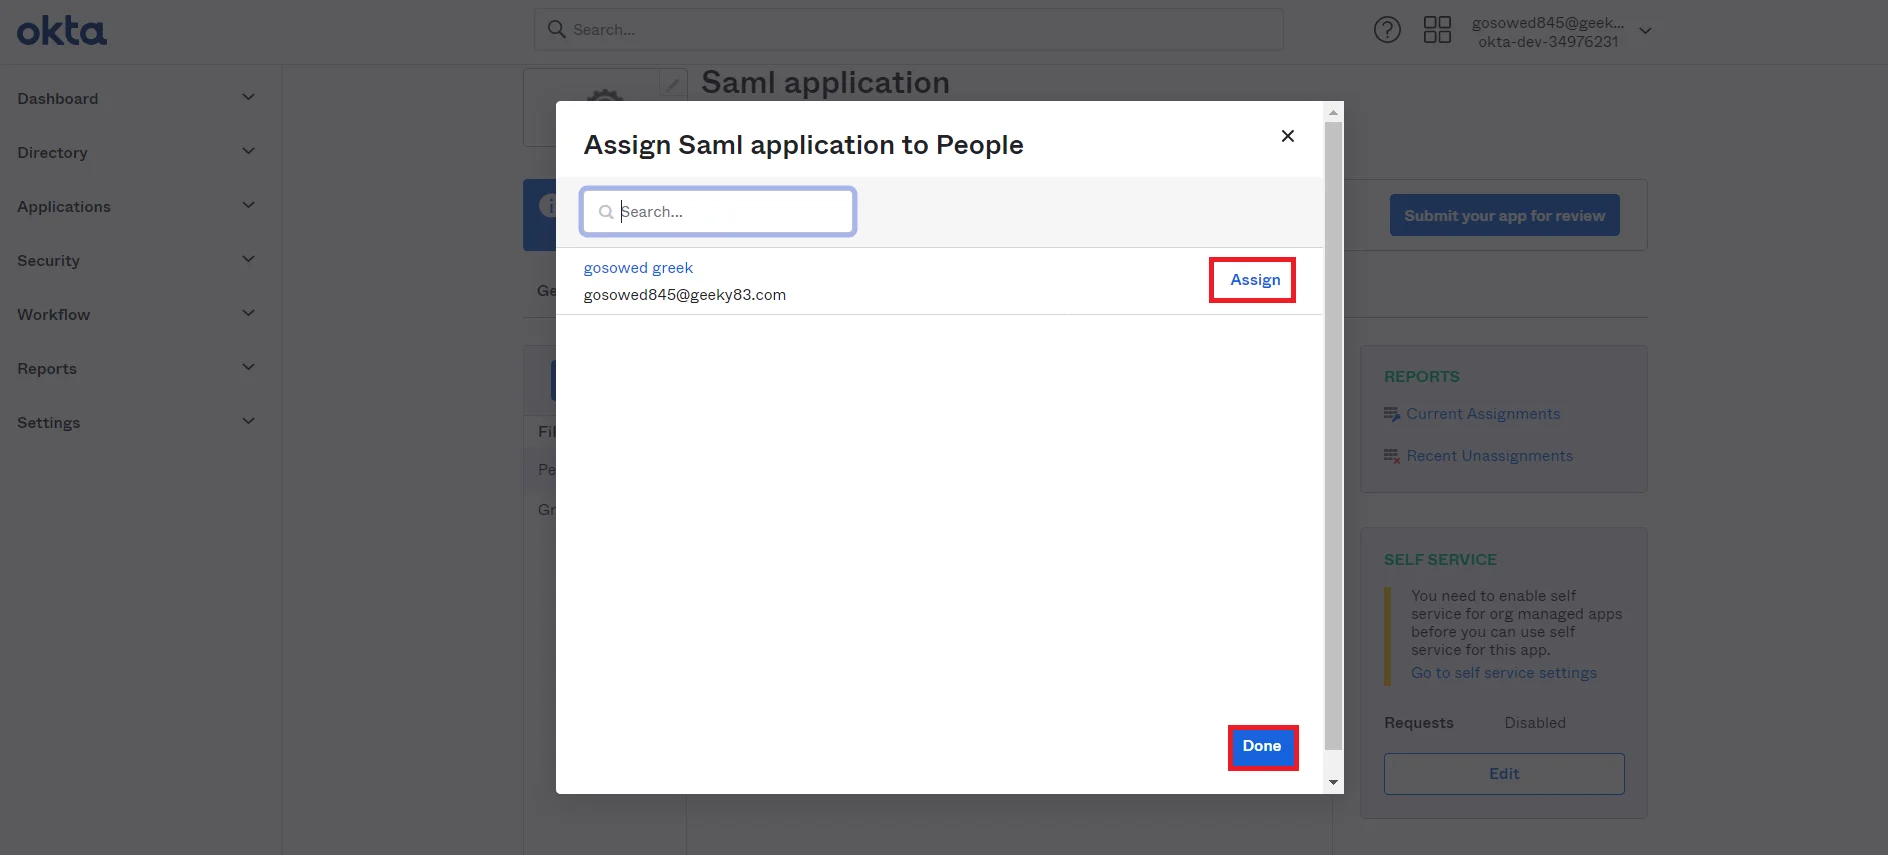
  • Klicken Sie auf Weisen -Taste, um Personen zuweisen und Gruppen zuweisen.
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – Assign_groups
  • Sobald Sie Weisen der Benutzer, klicken Sie auf Erledigt .
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – Assign_groups
  • Navigieren Anmelden Klicken Sie auf die Registerkarte und navigieren Sie zum Abschnitt „SAML-Signaturzertifikate“.
  • Klicken Sie auf Anweisungen zur SAML-Einrichtung anzeigen Klicken Sie auf die Registerkarte, um IdP-Metadaten abzurufen, die für die Konfiguration Ihres Dienstanbieters erforderlich sind.
  • Konfigurieren Sie Okta als IDP – SAML Single Sign-On (SSO) für WordPress – Okta SSO Login – Assign_groups

2. Konfigurieren Sie das Laravel SAML-Plugin als Dienstanbieter

  • Gehen Sie zur miniOrange Laravel SAML 2.0 SSO Plugin und geben Sie die erforderlichen Details ein, die Sie erhalten Schritt 1:. Ergänzen Sie die Aussteller des Identitätsanbieters für IDP-Entitäts-ID und Single-Sign-On-URL des Identitätsanbieters für SAML-Anmelde-URL.
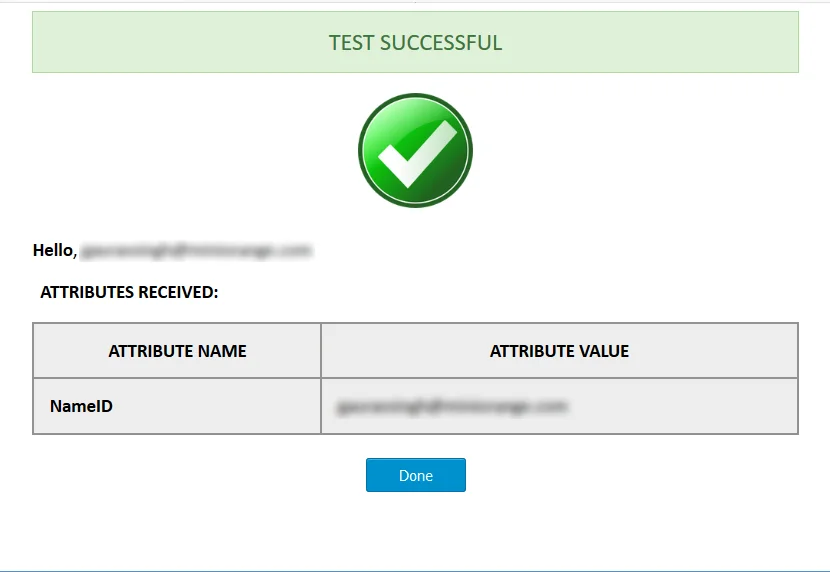
  • Klicken Sie auf Testkonfiguration Klicken Sie auf die Schaltfläche, um zu testen, ob die von Ihnen vorgenommene SAML-Konfiguration korrekt ist. Bei erfolgreicher Testkonfiguration erhalten Sie die verschiedenen Benutzerattribute, die von Ihrem Identitätsanbieter zurückgegeben werden, in einer Testkonfigurationstabelle.
  • Laravel Single Sign On SSO-Testkonfiguration Laravel Single Sign On SSO-Testergebnis

3. SSO-Optionen

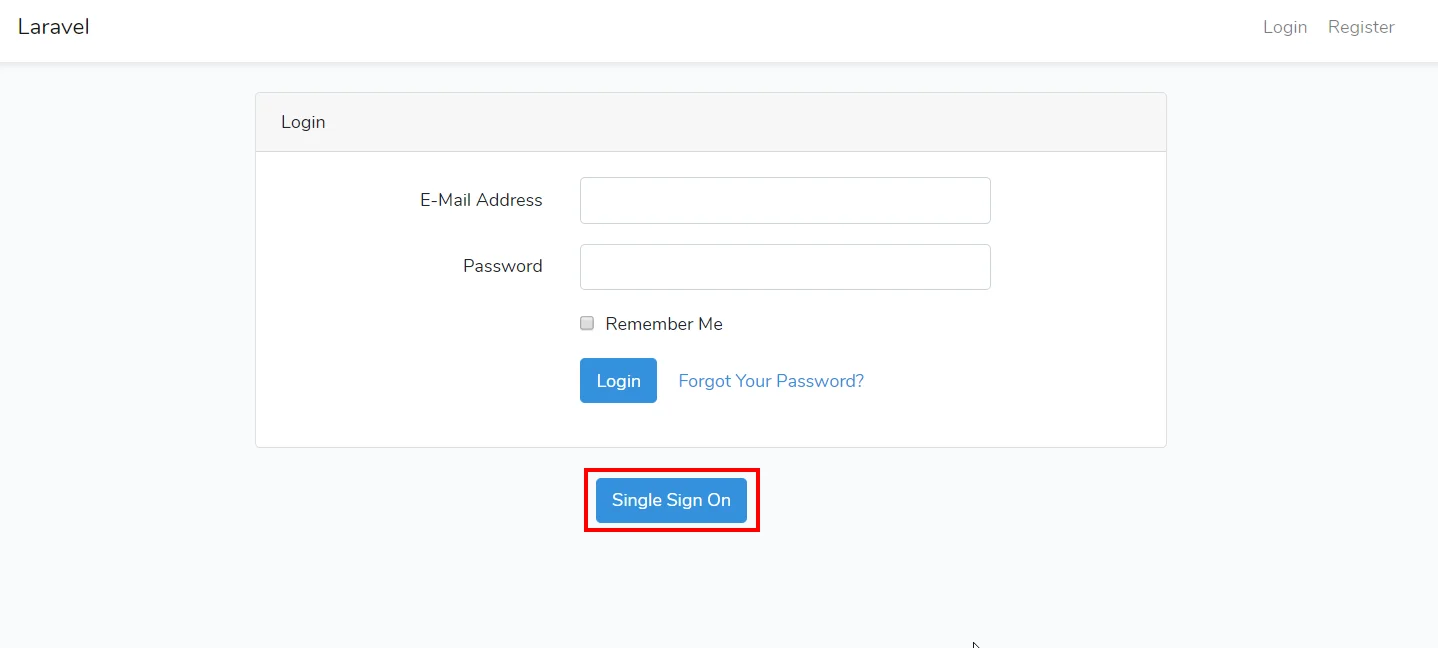
  • Ihre Benutzer können den Single-Sign-On-Ablauf starten, indem sie auf klicken Single Sign On Schaltfläche, die auf Ihrer Anmeldeseite generiert wird. Wenn Sie diese Seite noch nicht haben, führen Sie sie aus php artisan make:auth & php artisan migrieren um das Authentifizierungsmodul zu generieren.

  • Laravel Single Sign On SSO Single Sign On-Schaltfläche

In dieser Anleitung haben Sie Okta SAML Single Sign-On (Okta SSO-Anmeldung) erfolgreich konfiguriert, indem Sie Okta als Identitätsanbieter (IdP) und Laravel als Dienstanbieter (SP) mithilfe des miniOrange-Plugins „SAML Single Sign-On – SSO-Anmeldung“ ausgewählt haben . Diese Lösung stellt sicher, dass Sie innerhalb weniger Minuten einen sicheren Zugriff auf Ihre Laravel-Website mit Ihren Okta- Anmeldedaten einrichten können.

Weitere Informationen

Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung