
SAML-Single Sign-On bei Magento mit Microsoft Entra ID (Azure AD) | Anmeldung mit Microsoft Entra ID
Übersicht
Microsoft Entra ID (Azure AD) Single Sign-On (SSO)-Anmeldung für Magento [SAML] kann durch den Einsatz unserer erreicht werden Magento SAML SP Single Sign-On (SSO) Plugin.
Unsere SSO-Lösung macht Magento zu einem SAML 2.0-konformen Dienstanbieter, der eine Vertrauensstellung zwischen der Magento-Website und Microsoft Entra ID (Azure AD) herstellt, um Benutzer sicher zu authentifizieren und auf der Magento-Website anzumelden.
Unsere Magento Single Sign-On (SSO) Die Lösung trägt zur Absicherung von Magento-Websites hinter dem SSO-Login bei, sodass sich Benutzer mit ihren Anmeldedaten von Microsoft Enterprise ID, Azure B2C, Office 365 oder Microsoft 365 authentifizieren. Sie bietet nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut-/Benutzerdefiniertes Mapping, Rollenmapping usw.
Hier finden Sie eine Anleitung zur Konfiguration des SAML Single Sign-On (SSO)-Logins zwischen einer Magento-Website und Microsoft Enterprise ID (Azure AD). Microsoft Entra ID als IdP (Identitätsanbieter) und
Magento als SP (Dienstanbieter). Unser SSO-Plugin ermöglicht unbegrenzte Benutzerauthentifizierungen über Microsoft Enterprise ID / Azure B2C. Um mehr über die weiteren Funktionen unseres Magento SAML Single Sign-On (SSO)-Plugins zu erfahren, können Sie
hier klicken.





Um Single Sign-On zwischen Magento und Azure AD/Microsoft Entra ID einzurichten, können Sie auch diesem Schritt-für-Schritt -Setup-Video folgen.
Konfigurationsschritte
1. MiniOrange SSO-Erweiterung konfigurieren
- Im miniOrange Magento SSO Navigieren Sie zur Erweiterung Registerkarte „Anwendung“Wählen SAML/WS-FED, Und klicken Sie auf Azure AD Anwendung.

- Auswählen Klicken Sie hier, um die SAML-Metadaten zu erhalten. um das zu bekommen SP-Entitäts-ID und ACS-URL Erforderlich für die Azure AD IdP-Metadatenkonfiguration.

- Kopieren Sie in diesem Tab Folgendes: SP-Entitäts-ID und ACS-URL (AssertionConsumerService). aus den SP-Metadaten.

2. Azure AD als Identitätsanbieter (IdP) einrichten
- Einrichtung von Microsoft Enterprise ID (Azure AD) über Unternehmensanwendungen
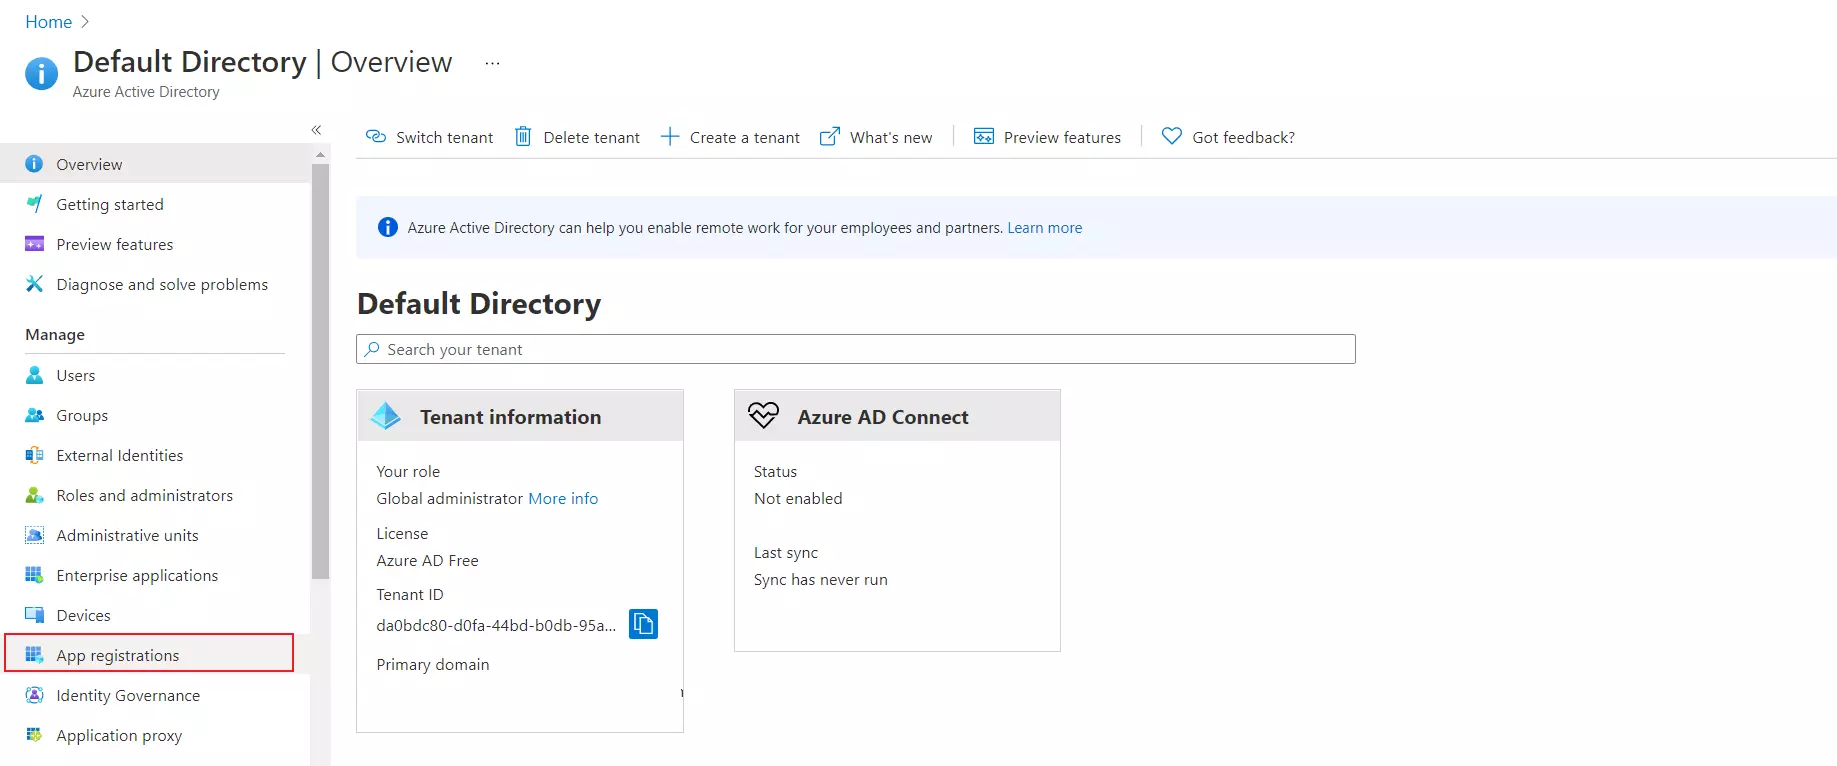
- Einrichten der Microsoft Entra ID (Azure AD) über App-Registrierungen
- Einloggen in Azure AD-Portal.
- Klicken Sie auf Mehr Dienstleistungen.

- Suchen und auswählen Microsoft Entra-ID.

- Navigieren Unternehmensanwendung.
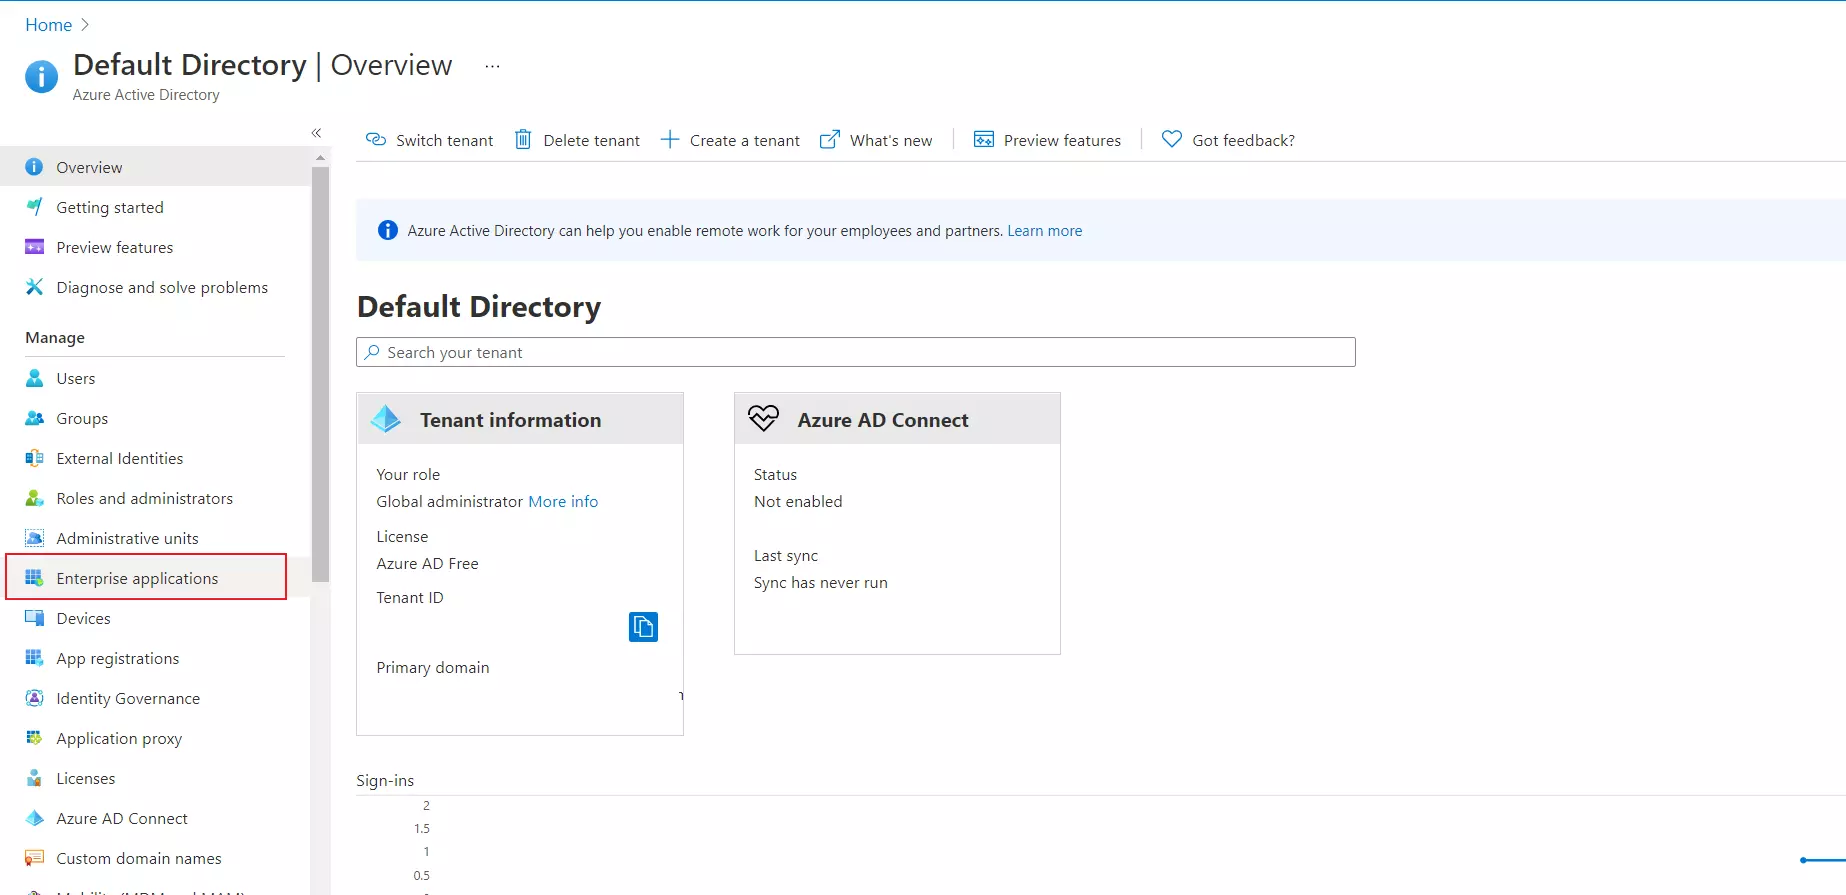
- Klicken Sie auf Neue Bewerbung .
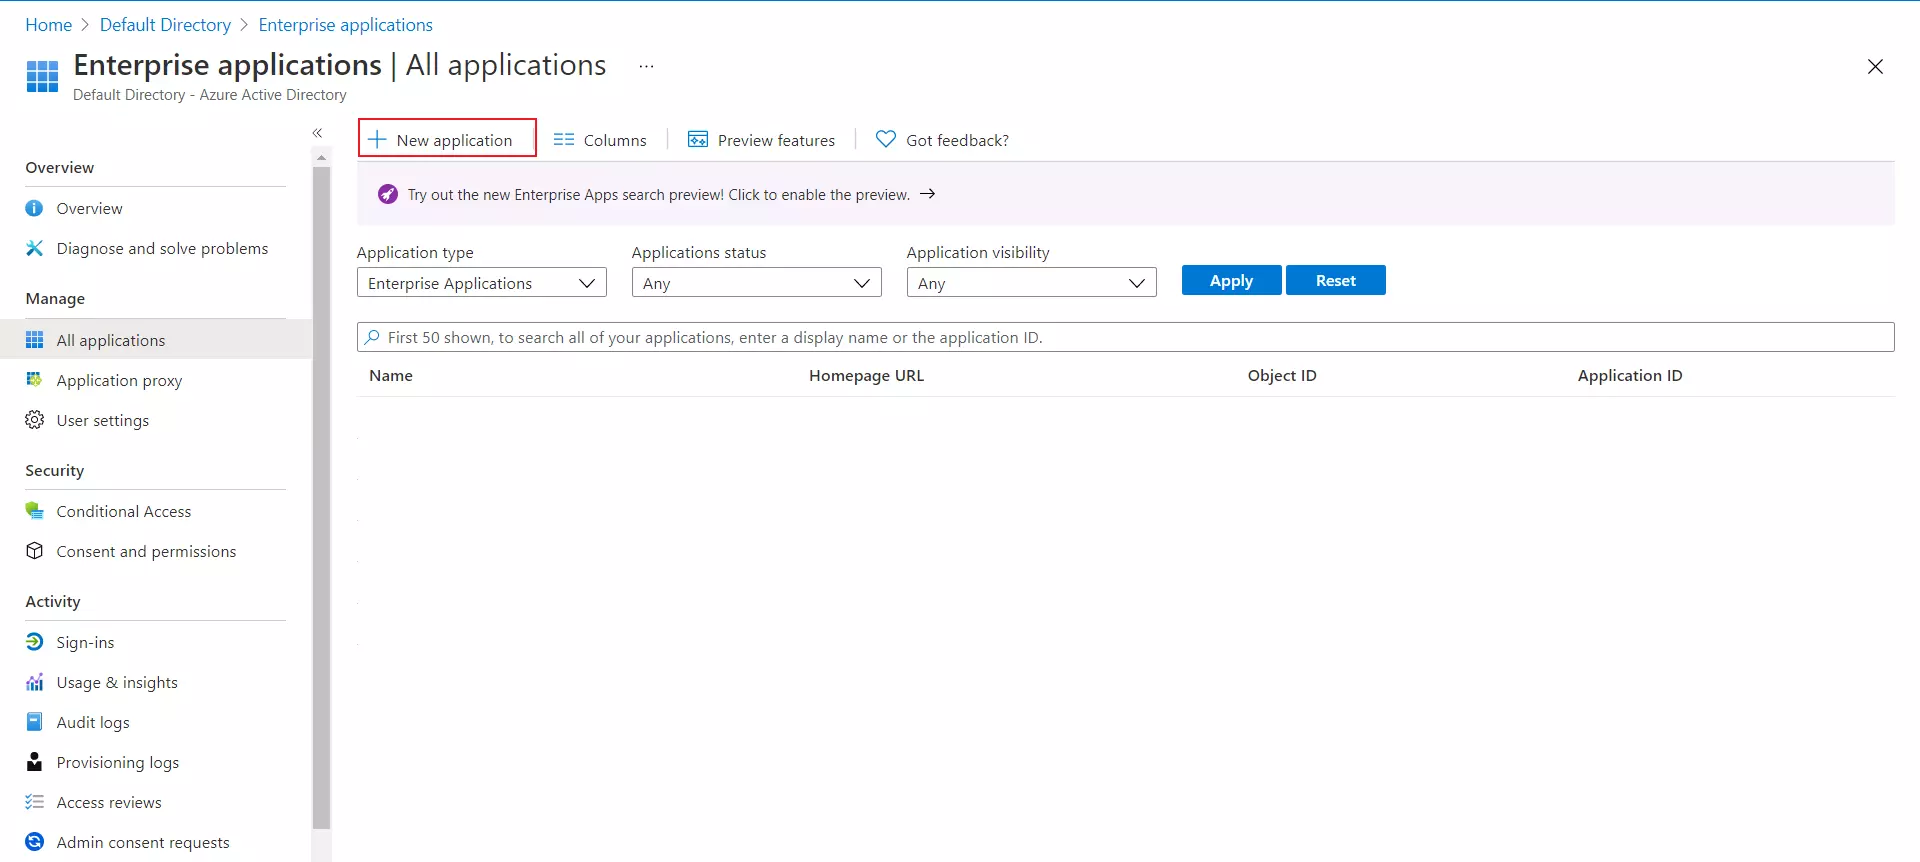
- Klicken Sie auf Erstellen Sie Ihre eigene Anwendung.
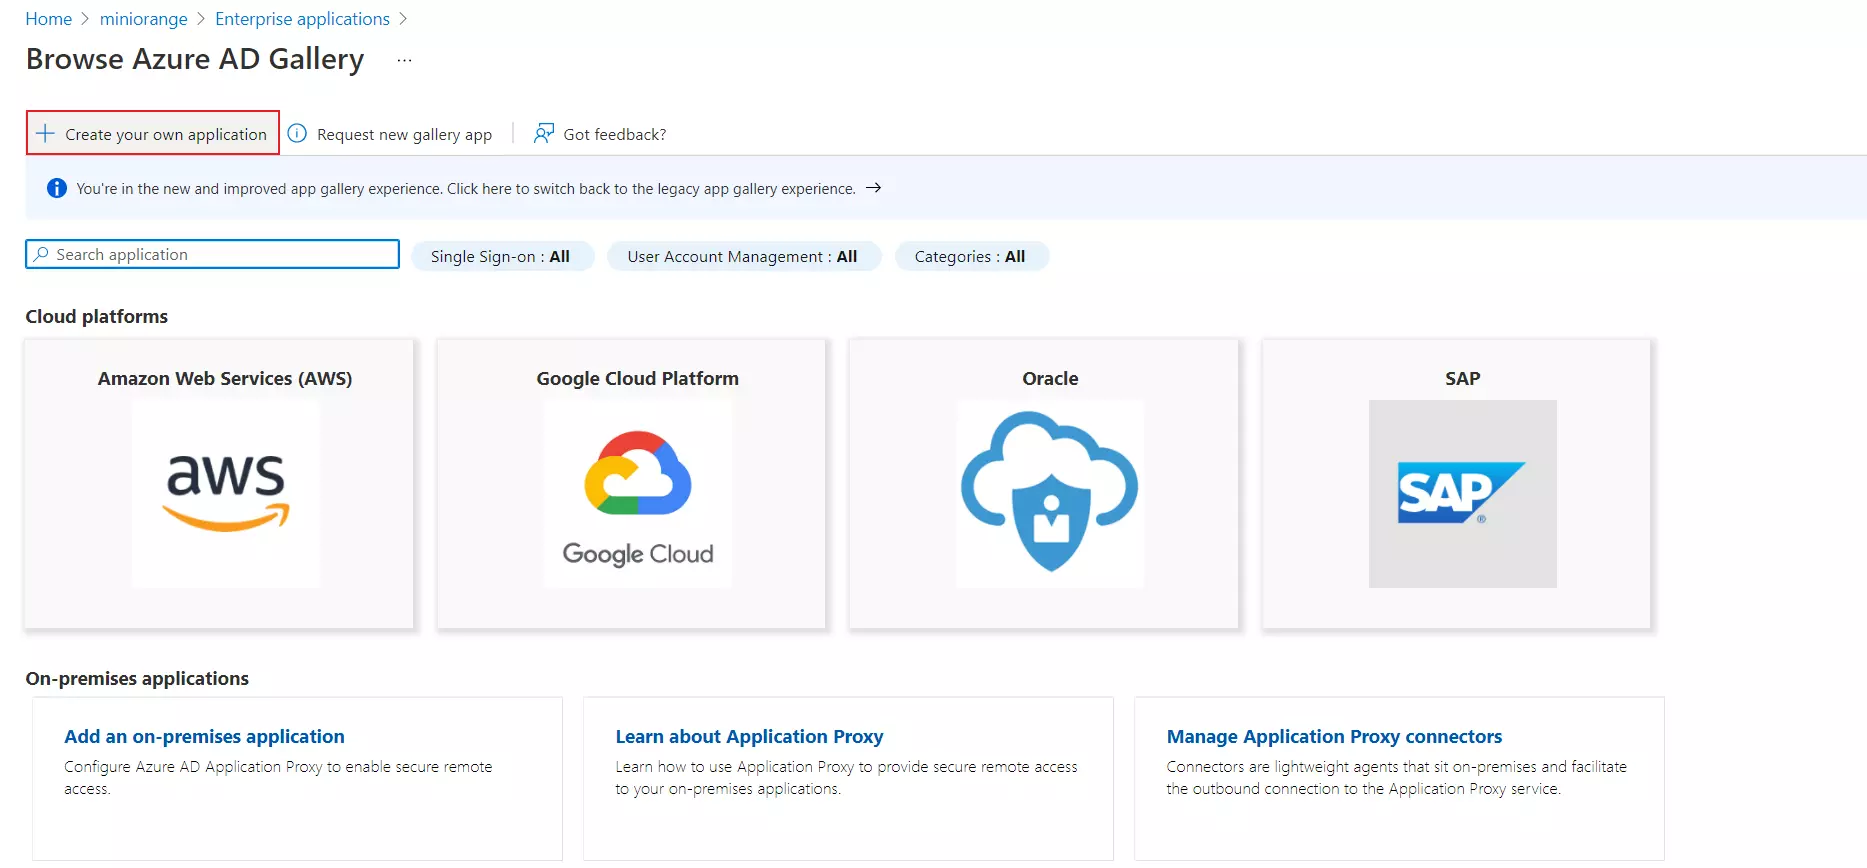
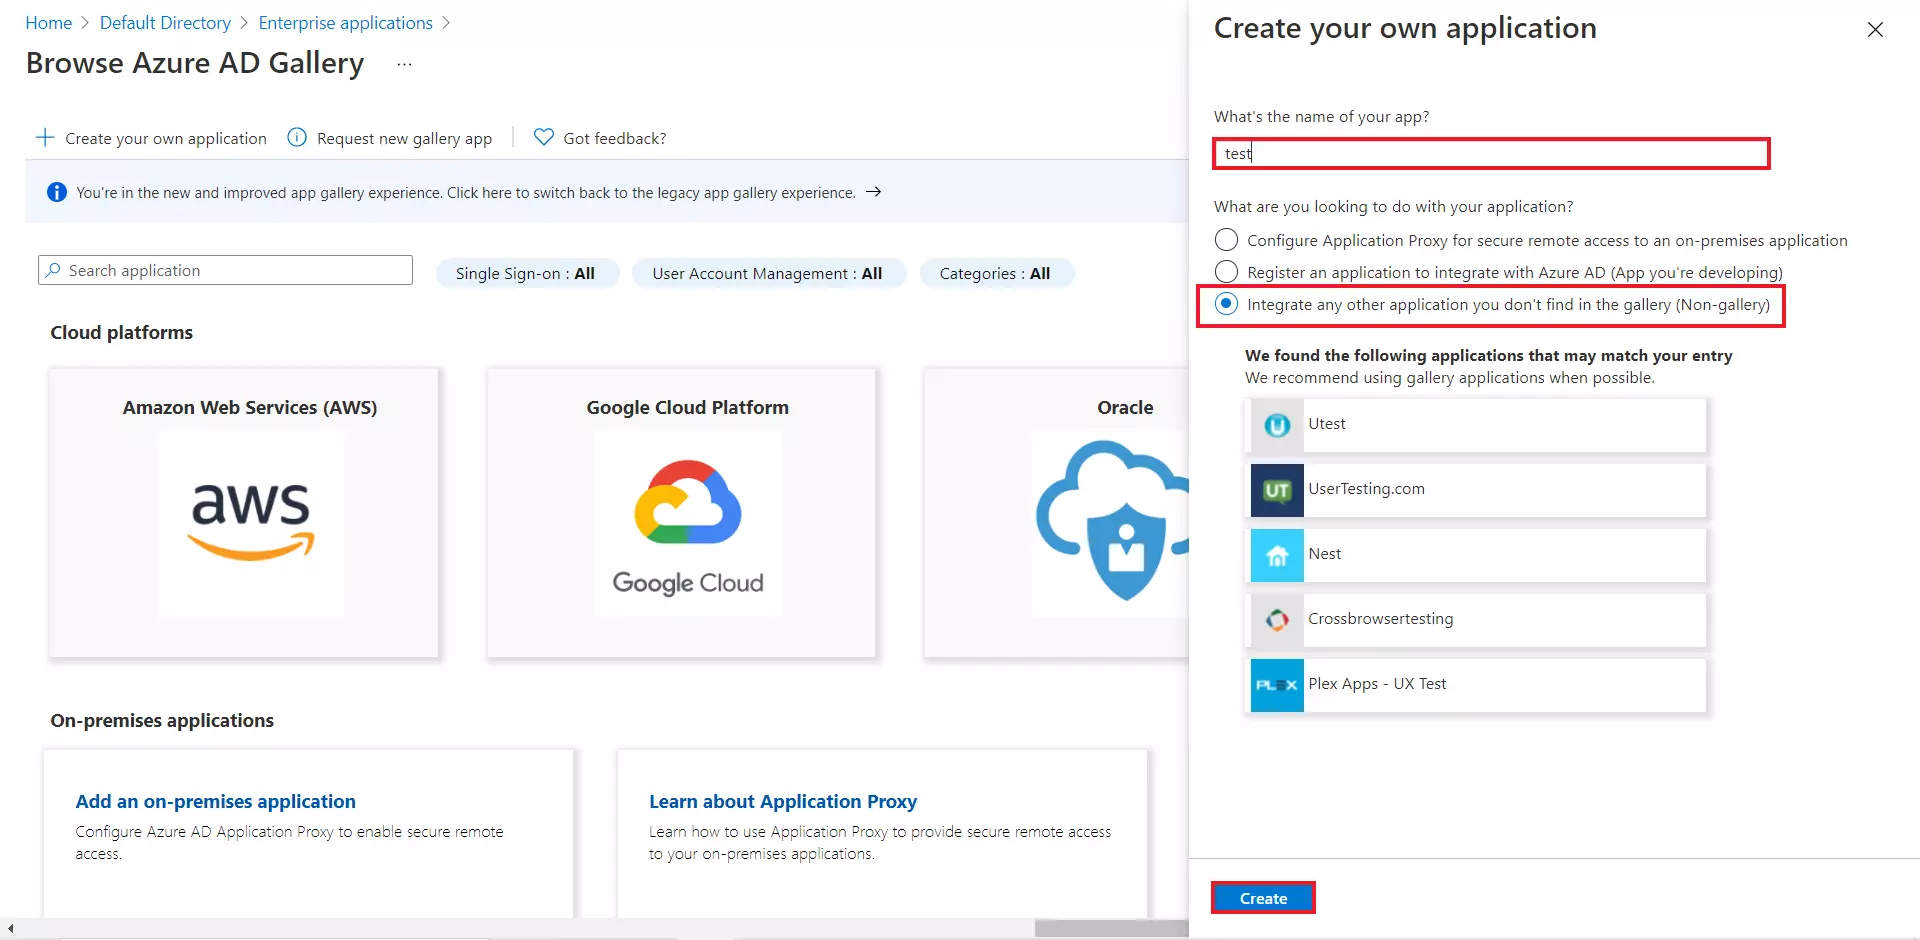
- Geben Sie den Namen Ihrer App ein und gehen Sie dann zu Nicht-Galerie-Anwendung Abschnitt und klicken Sie auf die Erschaffung .
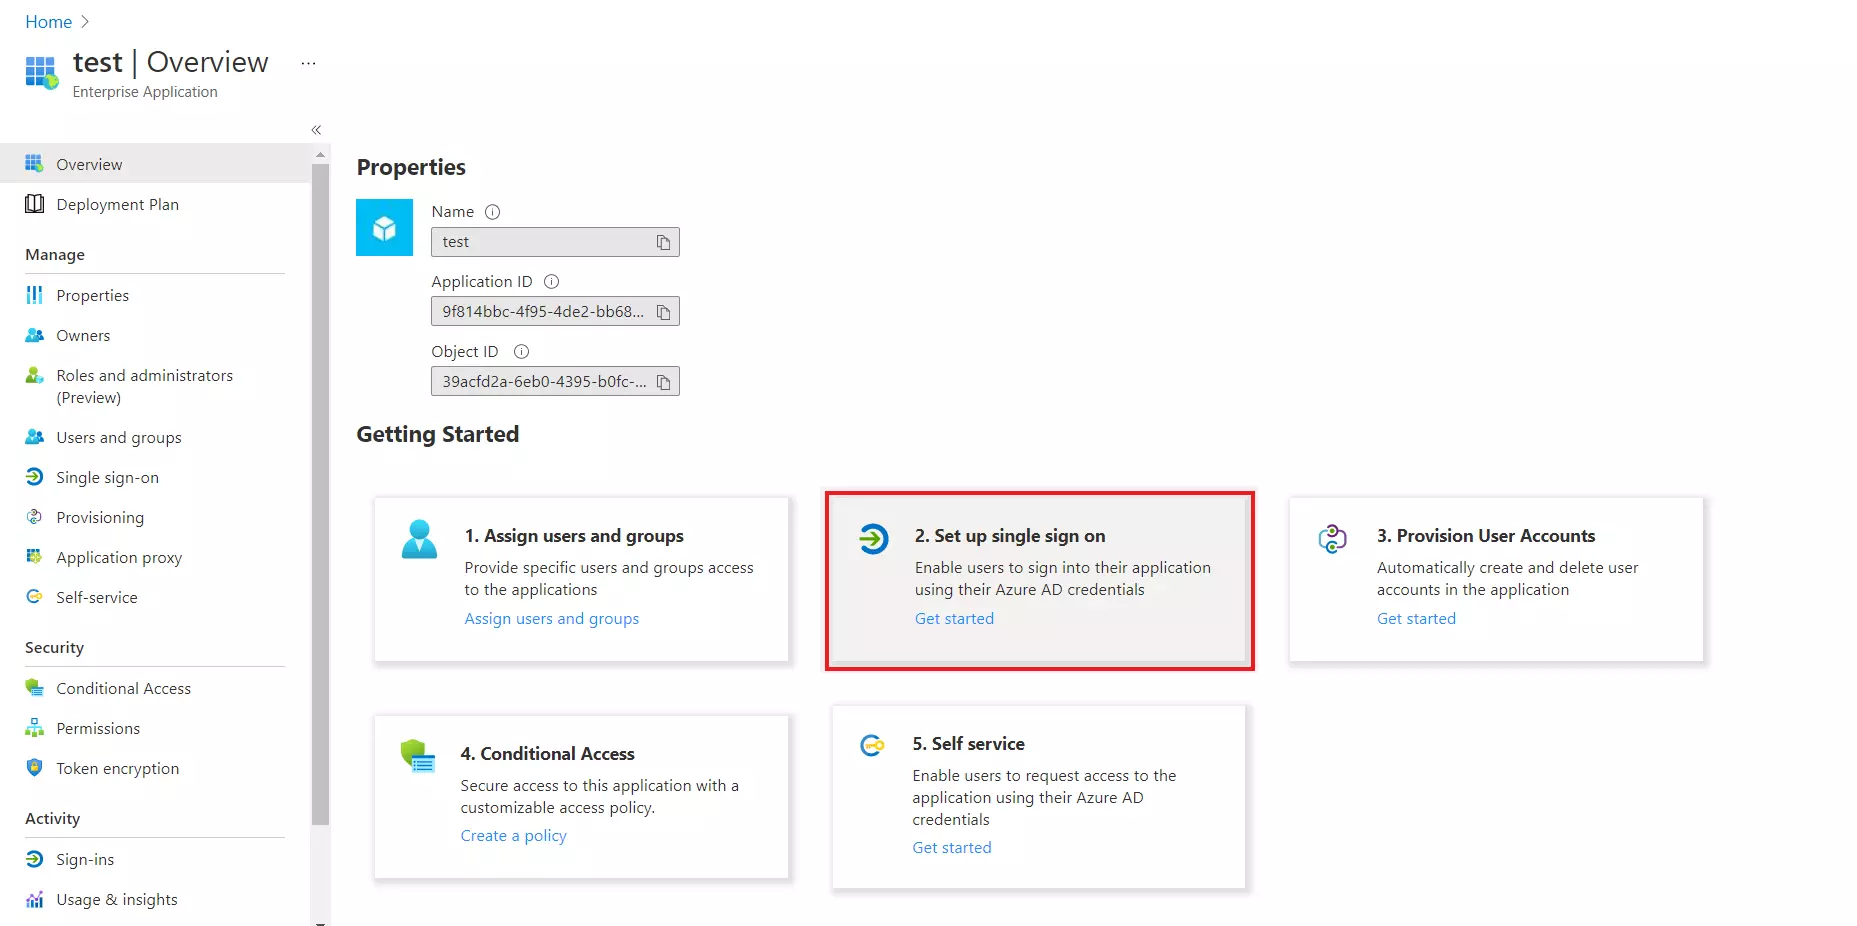
- Klicken Sie auf Richten Sie Single Sign-On ein Tab.
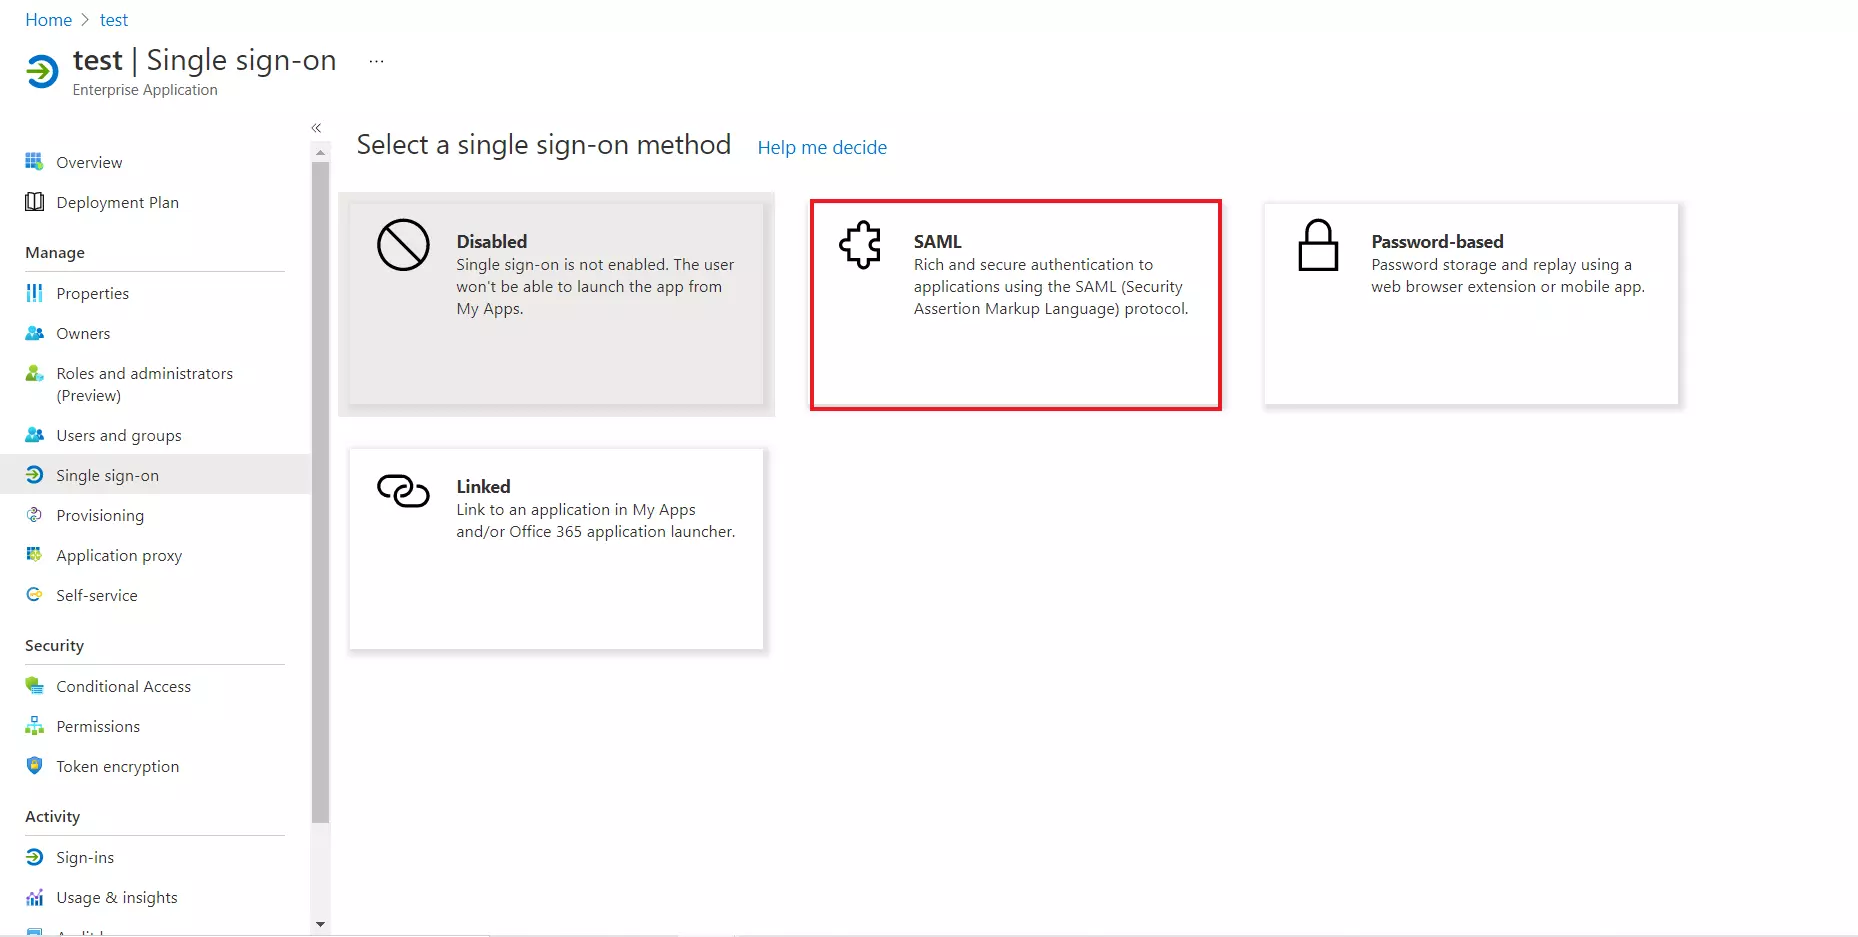
- Wähle aus SAML Tab.
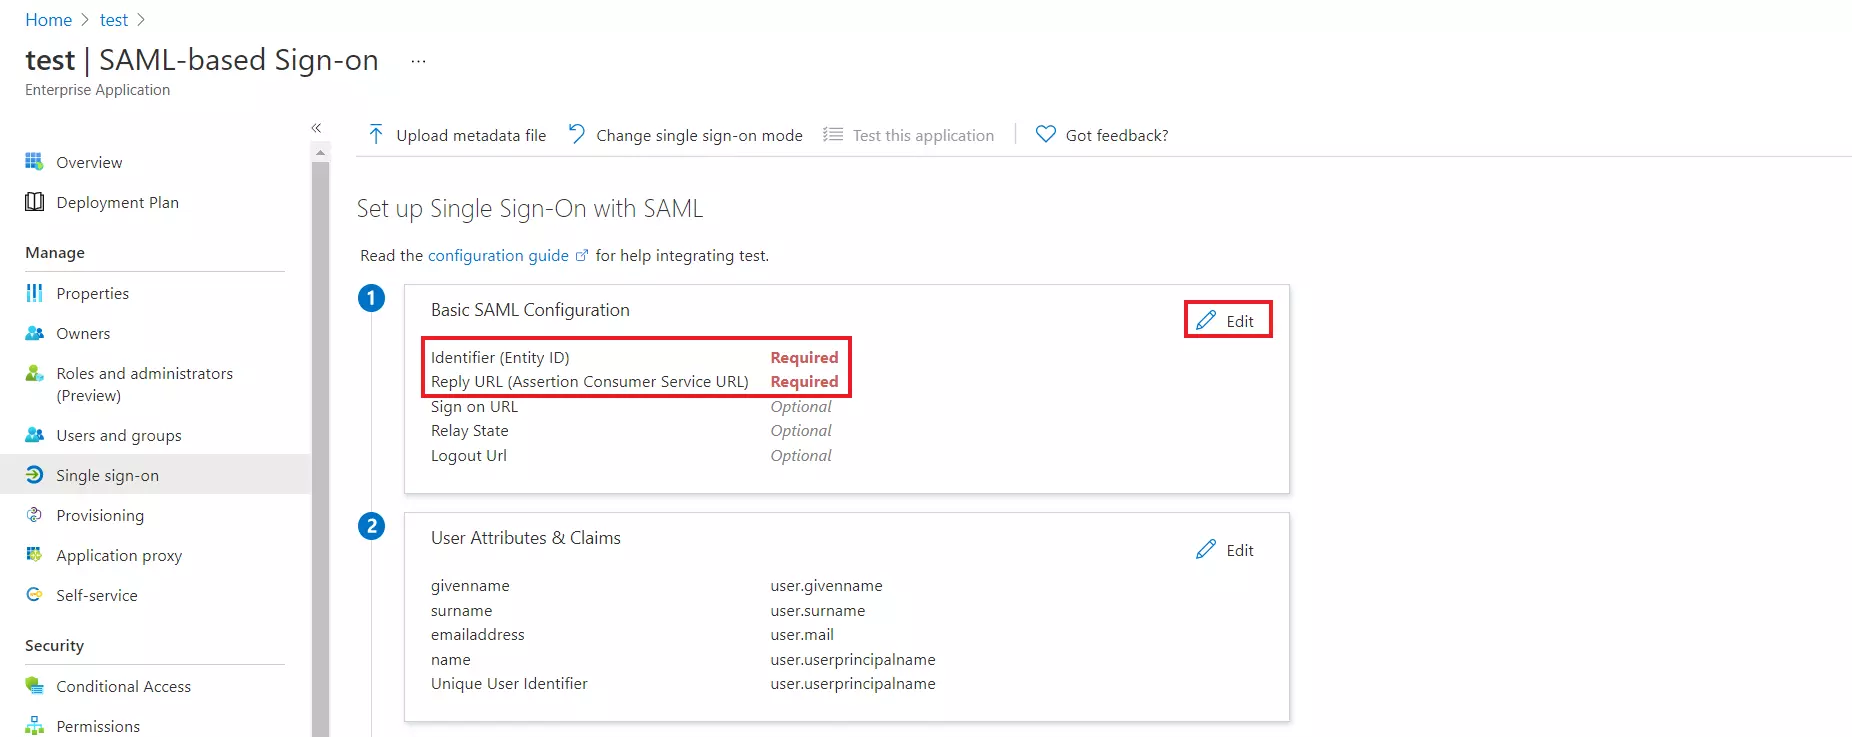
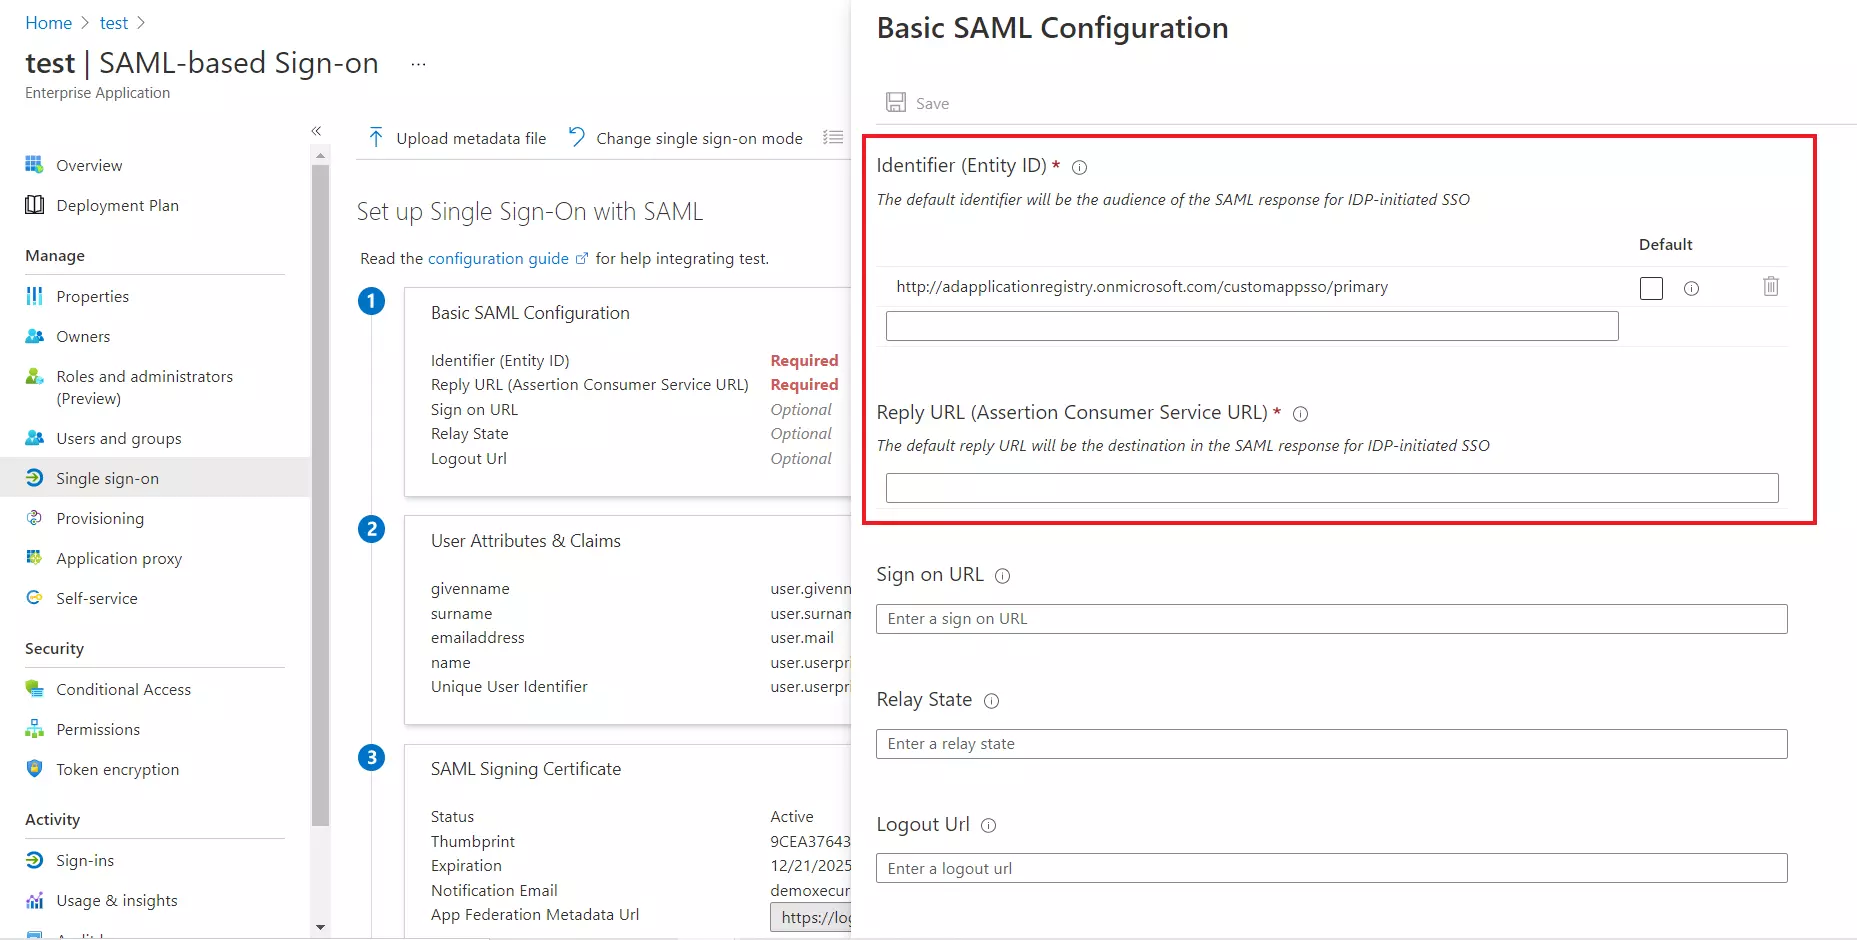
- Nach einem Klick BearbeitenGeben Sie auf der Registerkarte „Dienstanbieter-Metadaten“ des Plugins Folgendes ein SP Entity ID für Identifizieren und der ACS-URL für Antwort-URL.
- Folgende Attribute wird standardmäßig in der SAML-Antwort gesendet. Unter dem Attribute Über diese Registerkarte können Sie die in der SAML-Antwort an die Anwendung gesendeten Ansprüche anzeigen oder aktualisieren.
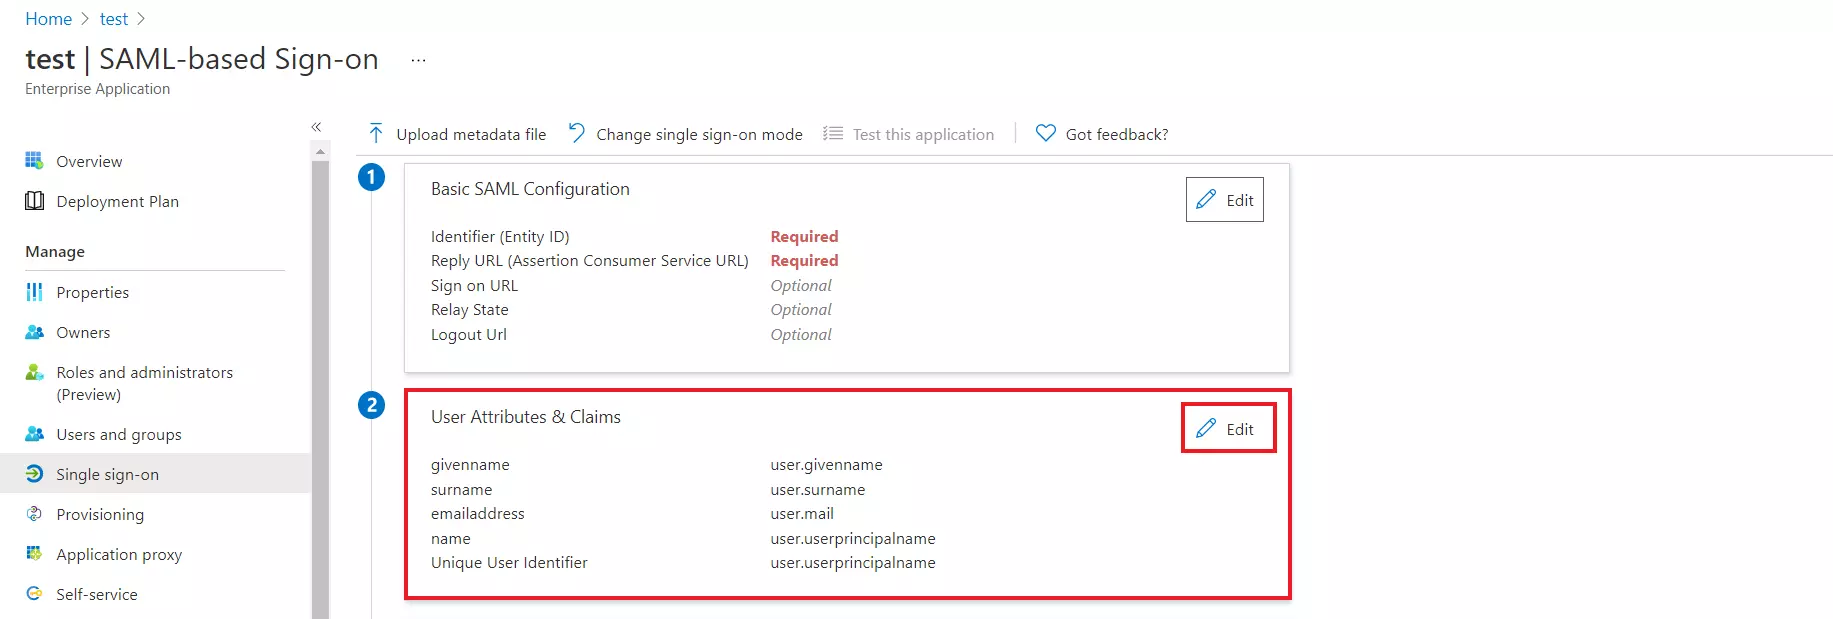
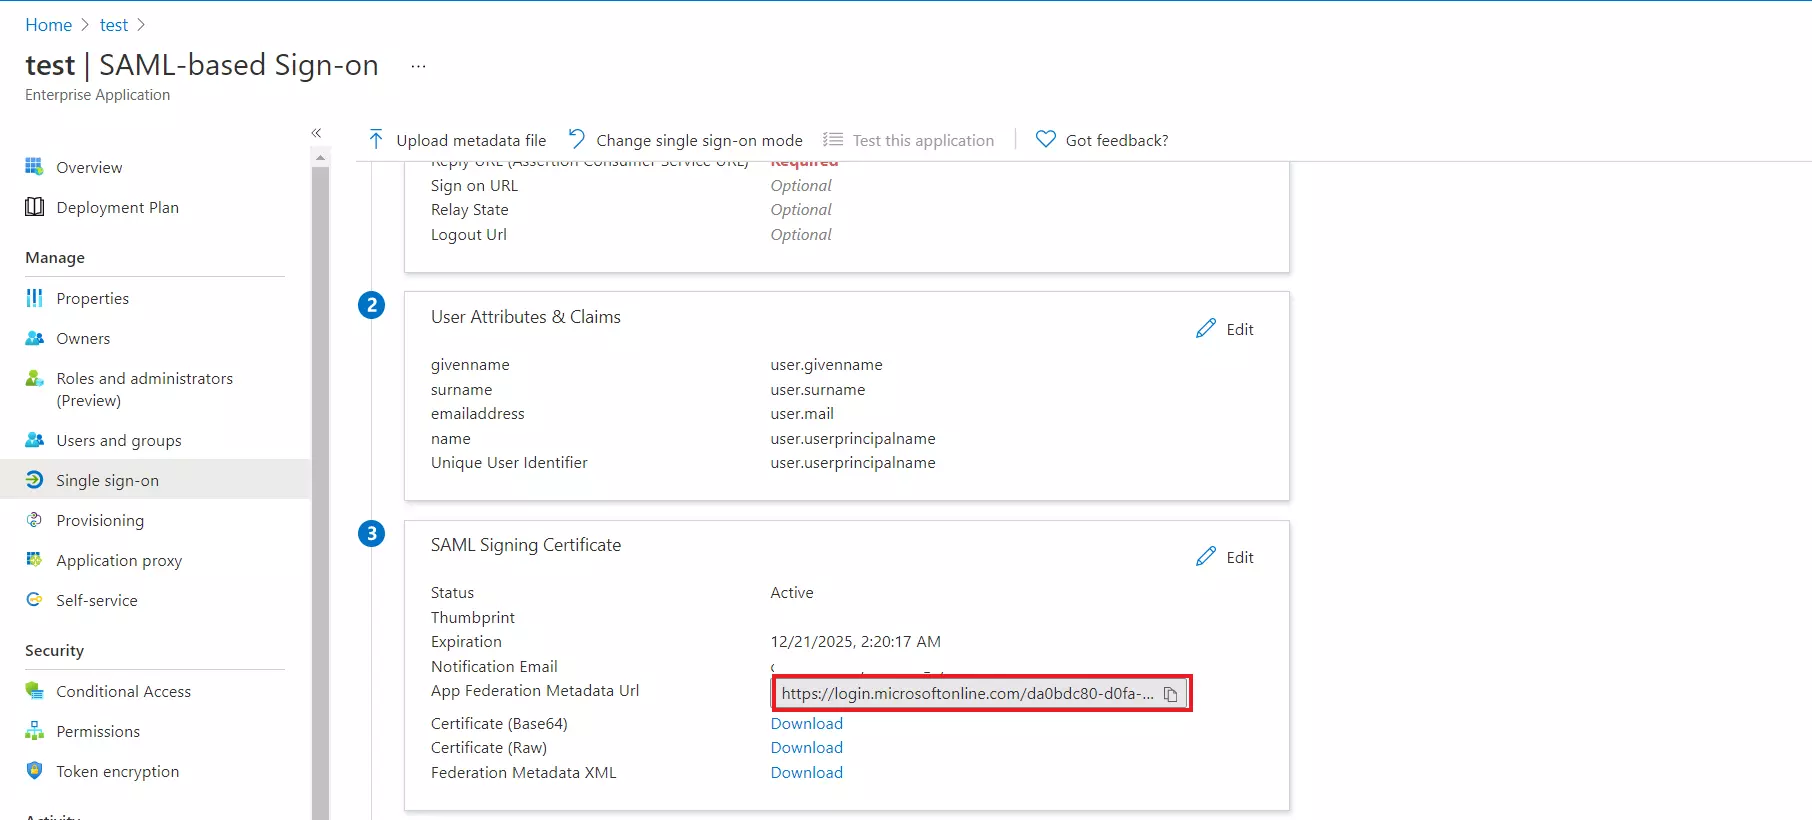
- Um die Endpunkte zu erhalten, müssen Sie Ihren Dienstanbieter konfigurieren und kopieren App-Federation-Metadaten-URL.
Weisen Sie Ihrer SAML-Anwendung Benutzer und Gruppen zu.
- Um einen Benutzer oder eine Gruppe hinzuzufügen, gehen Sie zu Benutzer und Gruppen Registerkarte, und wählen Sie Benutzer/Gruppe hinzufügen.
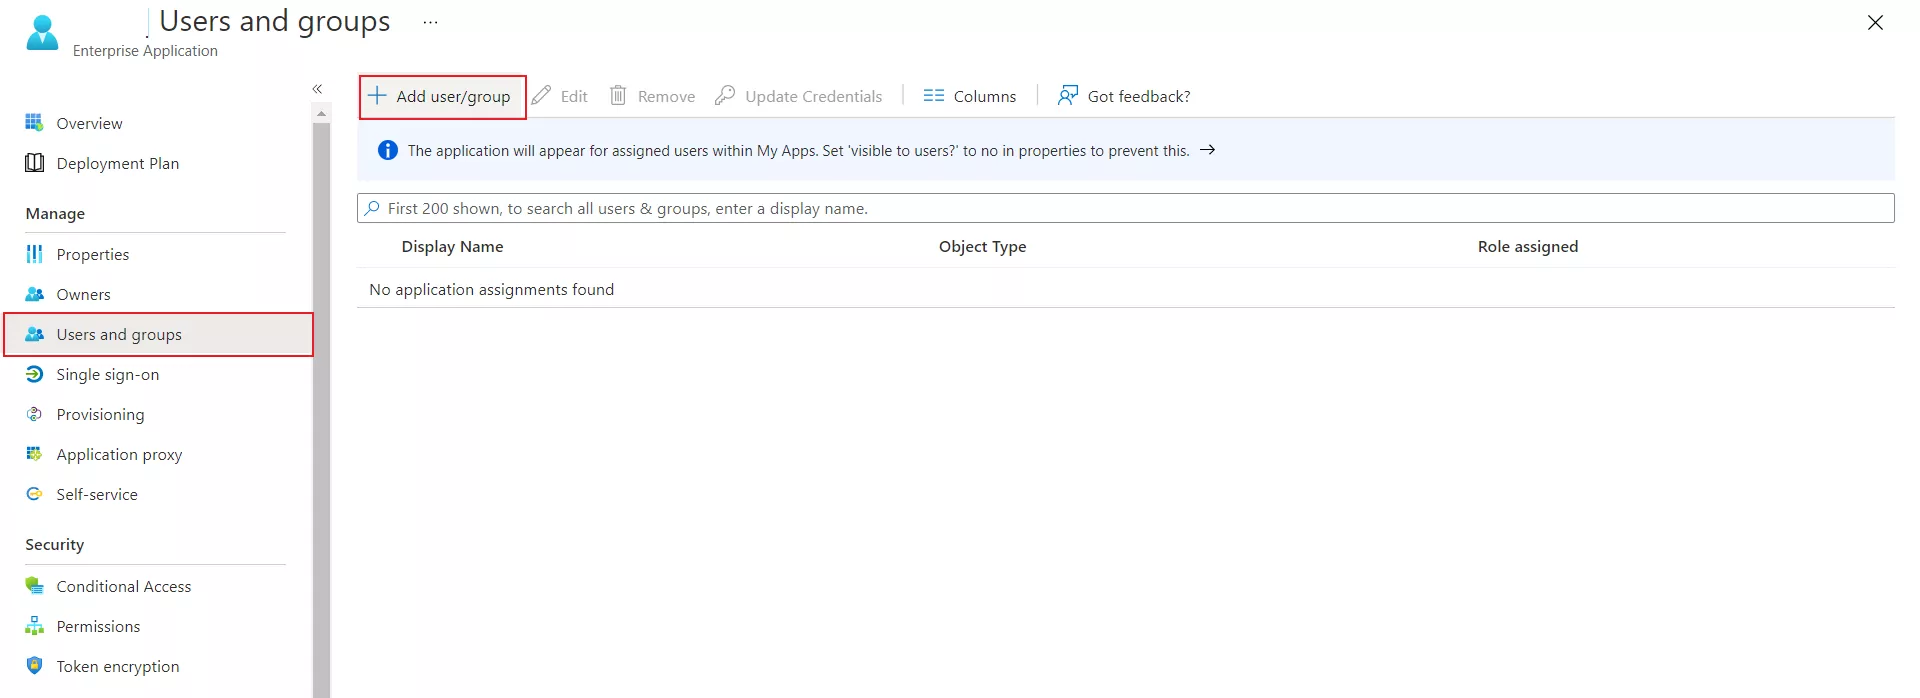
- Um den gewünschten Benutzer zuzuweisen, gehen Sie zu Nutzer und dann gehe zu Auswählen.
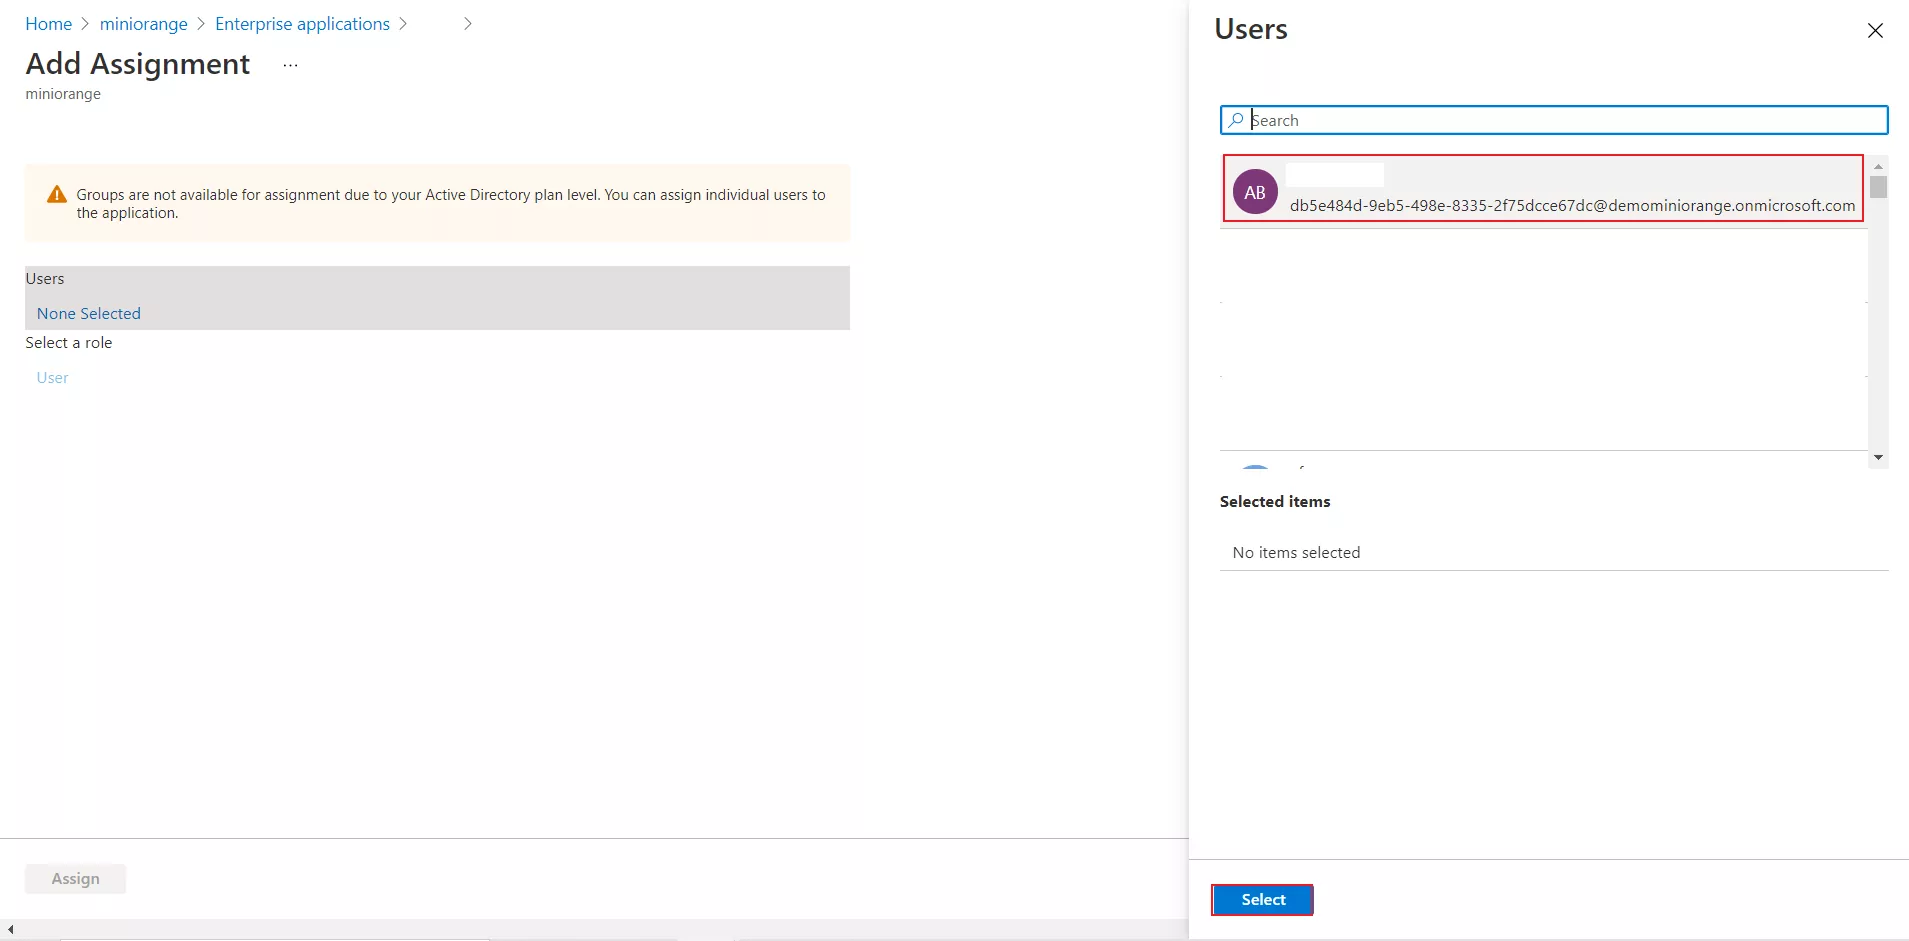
- Im Wählen Sie Rolle aus Im Abschnitt können Sie Ihrer Anwendung auch eine Rolle zuweisen.
- Sie haben Azure AD (Microsoft Entra ID) erfolgreich als SAML IdP (Identitätsanbieter) eingerichtet, um Azure AD SSO auf Ihrer Magento-Website zu aktivieren.
- Einloggen in Azure AD-Portal als admin.
- Klicken Sie auf Mehr Dienstleistungen.
- Suchen und auswählen Microsoft Entra-ID.
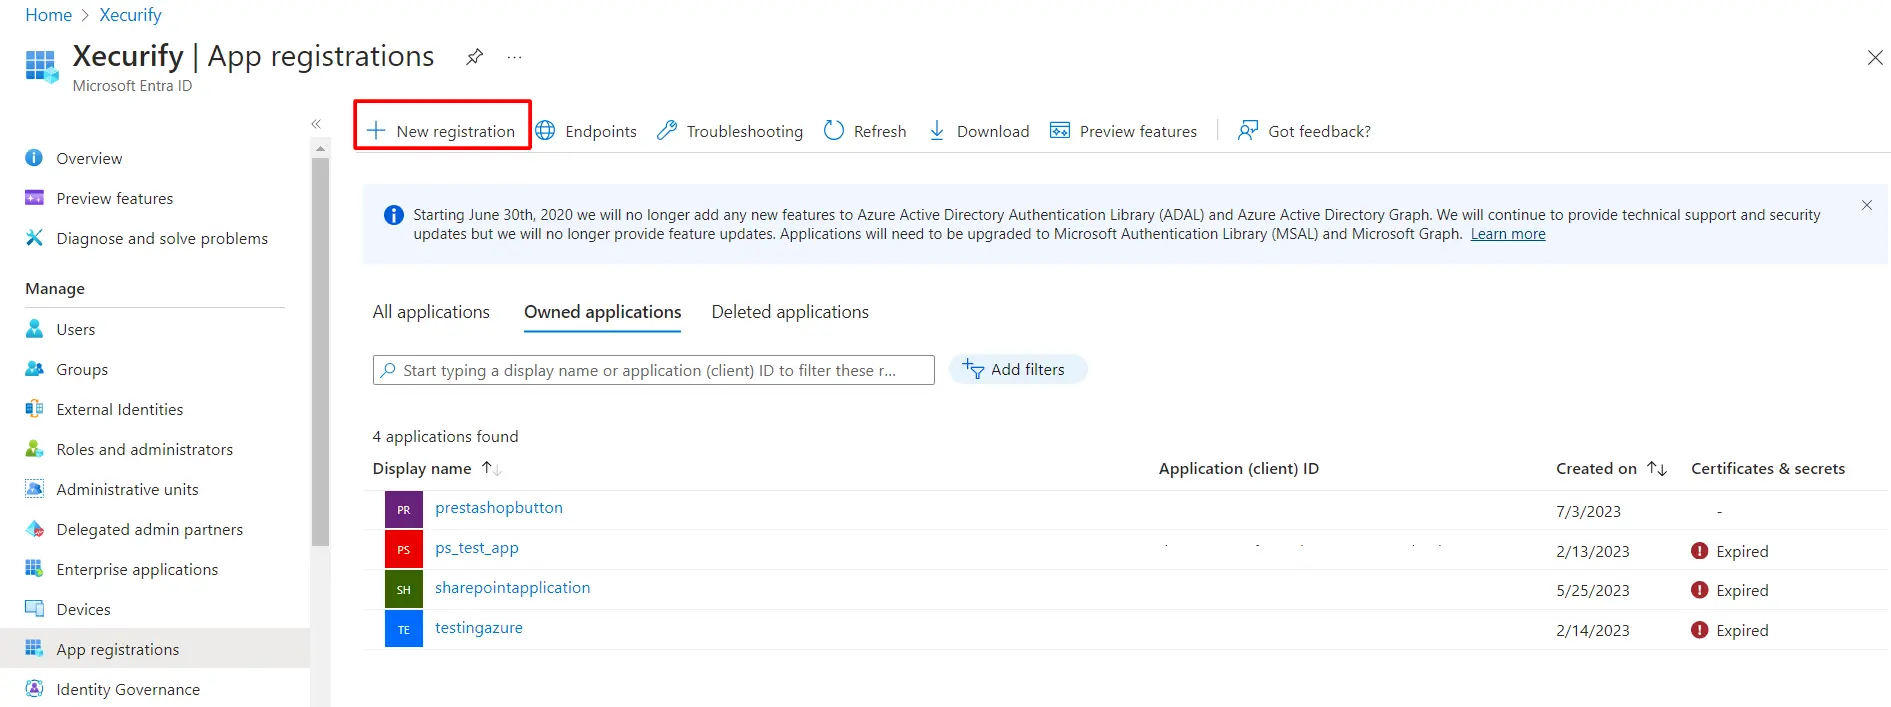
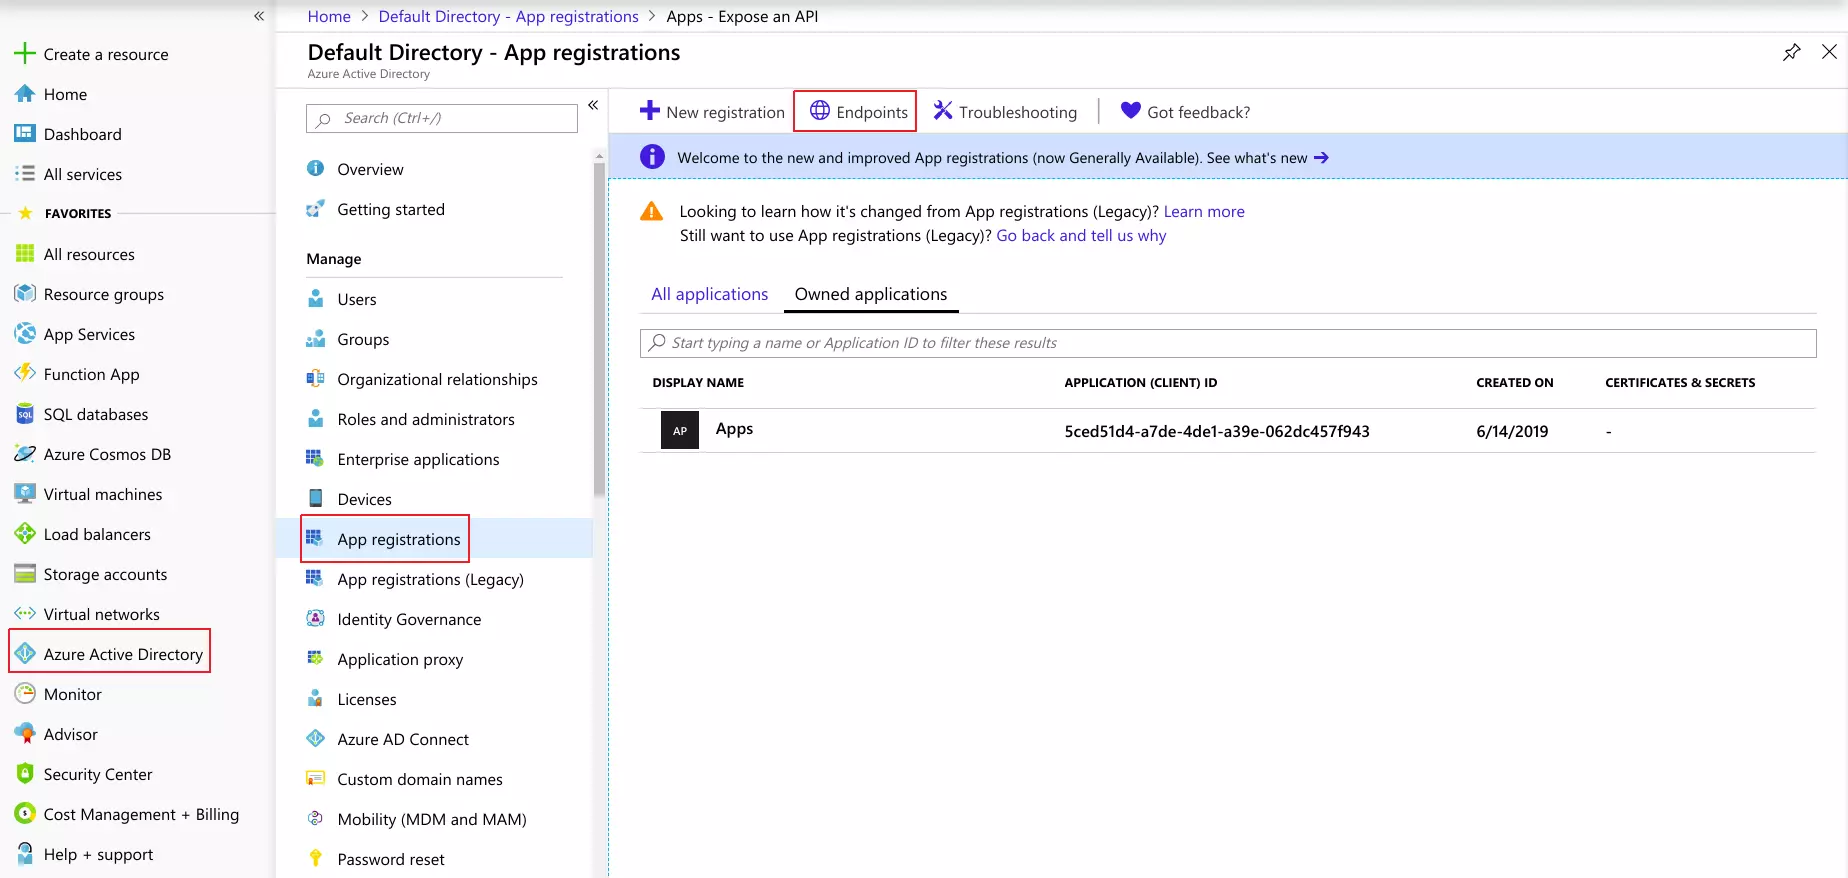
- Auswählen App-Registrierungen Registerkarte im Menü auf der linken Seite.
- Klicken Sie auf Neue Registrierung .
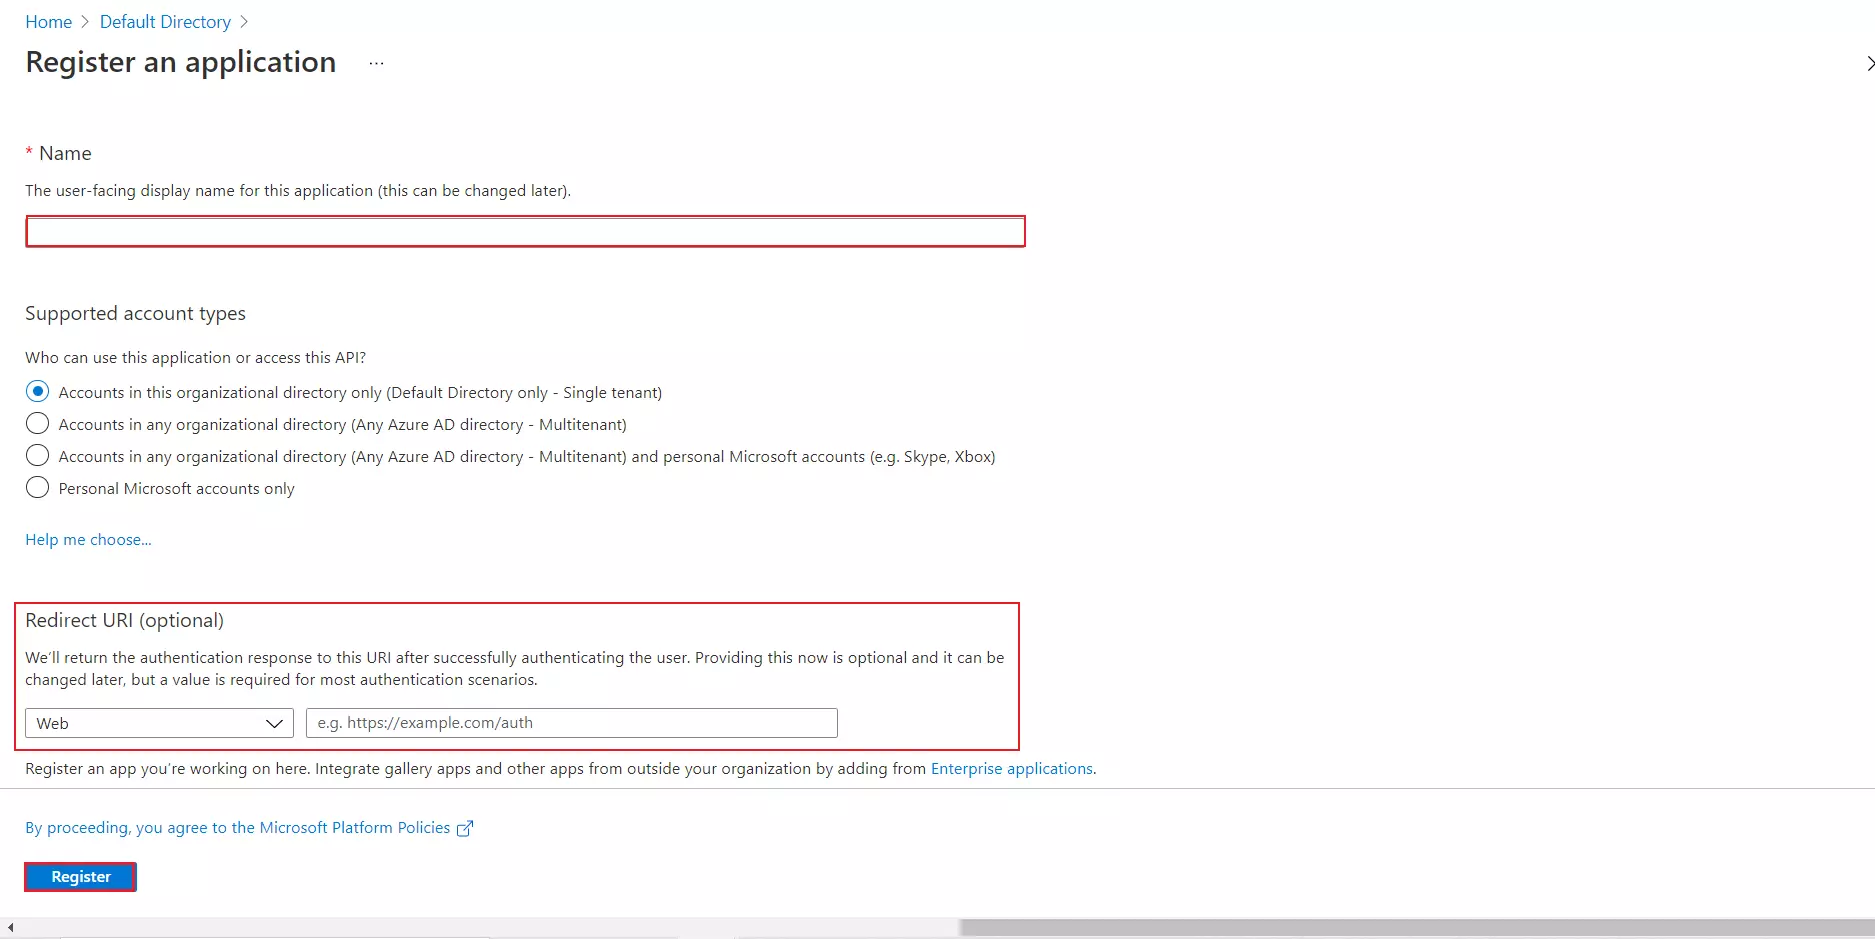
- Wähle ein Konto Typ und gib es Name.
- Geben Sie die im bereitgestellte ACS-URL an Metadaten des Dienstanbieters Klicken Sie im Feld „Umleitungs-URL“ des Plugins auf die Registerkarte und anschließend auf die Schaltfläche Registrieren .
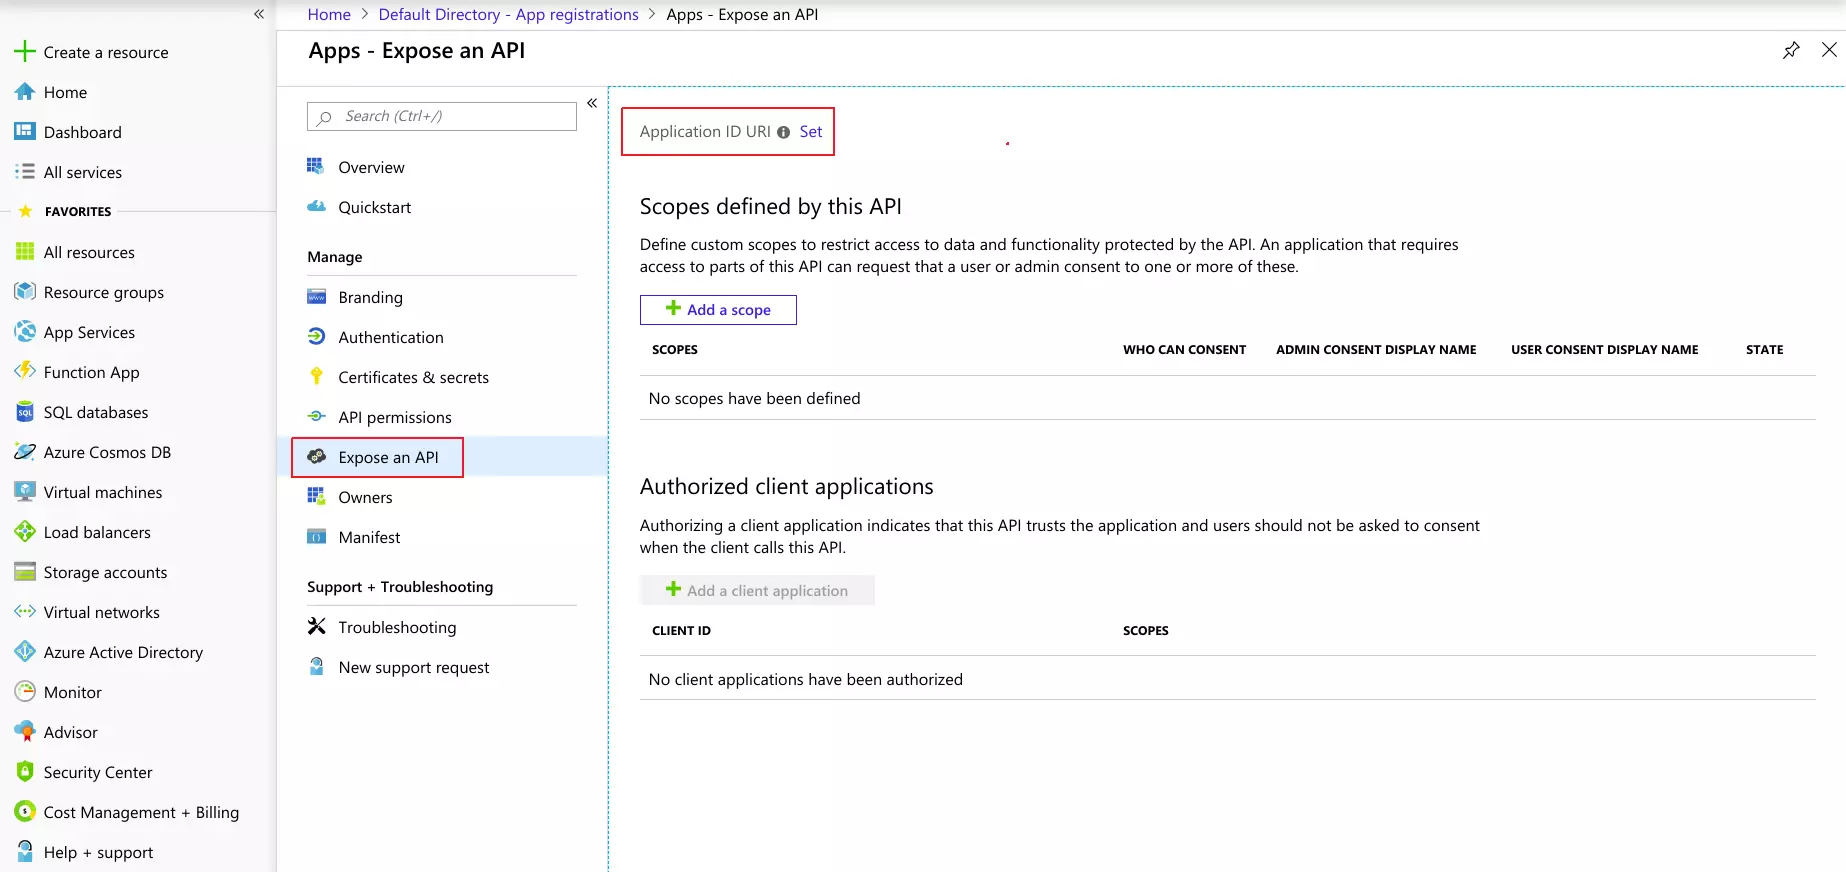
- Wählen Sie im linken Menübereich aus Eine API verfügbar machen.
- Ersetzen Sie die URL der ANWENDUNGS-ID mit der SP-Entitäts-ID des Plugins, indem Sie auf klicken Stelle den .
- Navigieren Sie zurück zu Azure Active Directory dann klicken Sie auf App-Registrierungen Schaltfläche und klicken Sie auf Endpunkte.
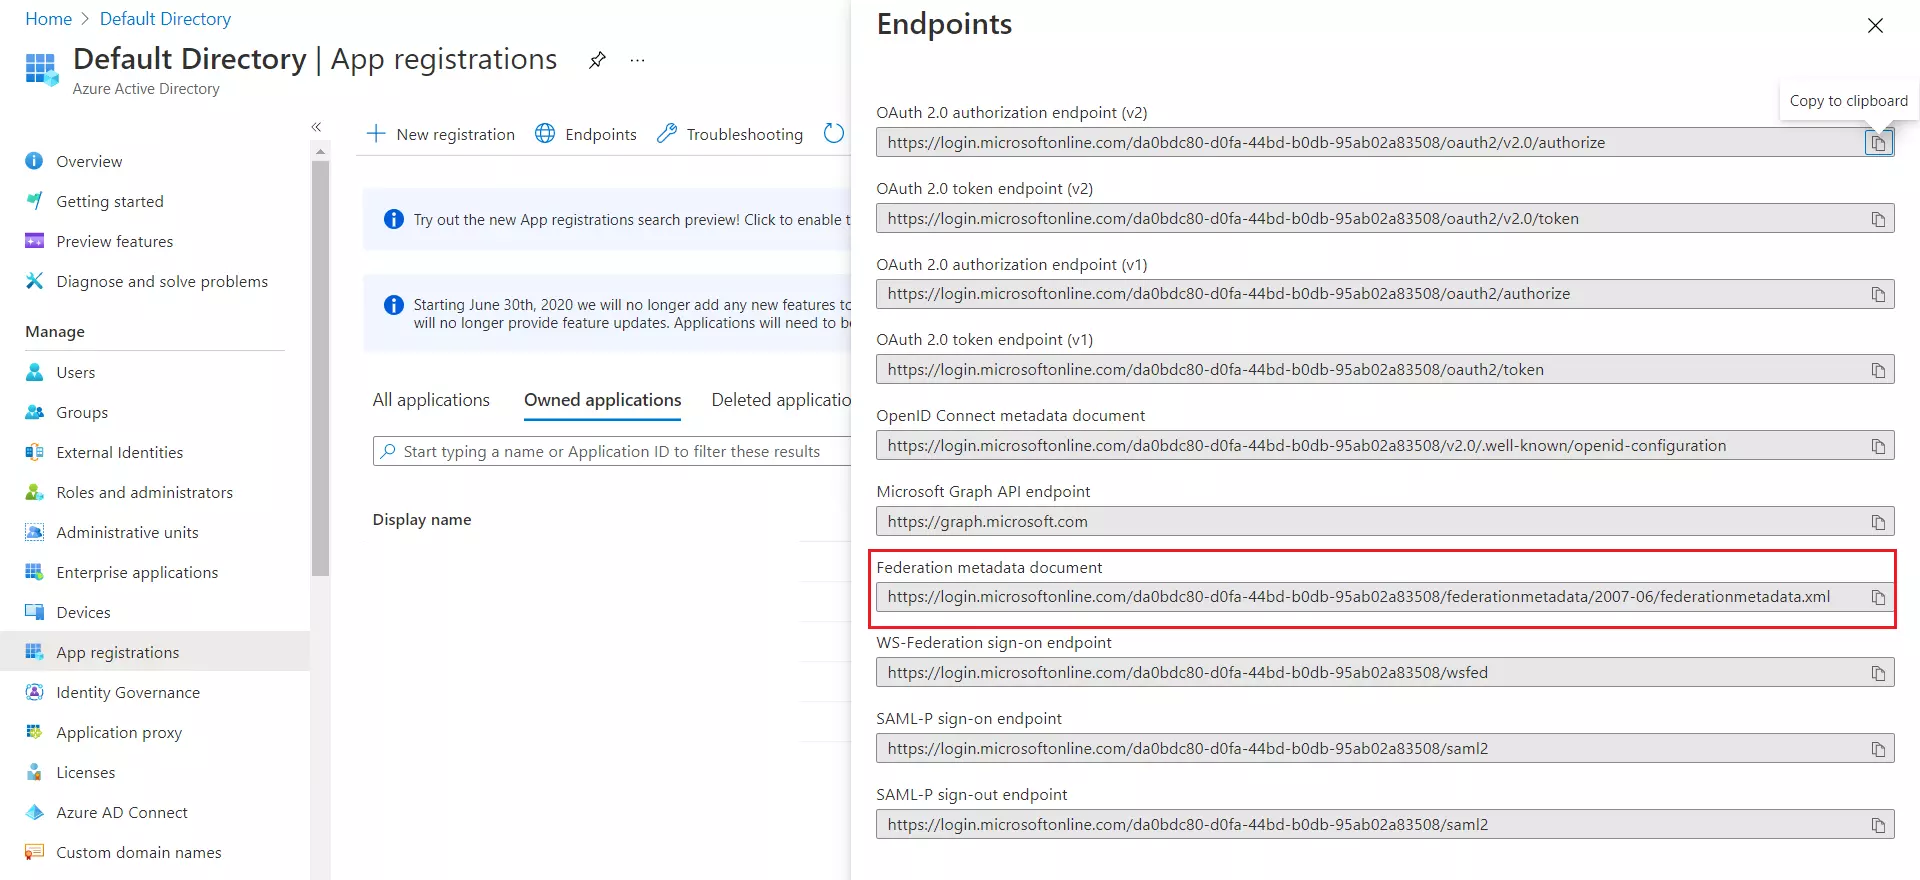
- Dadurch gelangen Sie zu einem Fenster mit einer Liste von URLs.
- Um die zu erhalten Endpunkte benötigt, um Ihr zu konfigurieren Dienstanbieter, Kopiere das Federation-Metadatendokument URL.
- Sie haben Azure AD erfolgreich als SAML IdP (Identitätsanbieter) für die Azure AD (Microsoft Entra ID) SSO-Anmeldung bei Ihrer Magento-Website konfiguriert.
HINWEIS: Bitte prüfen Sie, ob der Wert der SP-Entitäts-ID im Tab „Metadaten des Dienstanbieters“ keinen abschließenden Schrägstrich („/“) enthält. Entfernen Sie den abschließenden Schrägstrich aus dem Feld „SP-Entitäts-ID/Aussteller“ im Tab „Metadaten des Dienstanbieters“ des Plugins, geben Sie den korrigierten Wert in Azure ein und klicken Sie auf „Speichern“, falls die SP-Entitäts-ID einen abschließenden Schrägstrich enthält.
3. Magento als SP (Dienstanbieter) konfigurieren
Gehen Sie in der Magento SSO-Erweiterung zum Tab „Anwendung“. Es gibt zwei Möglichkeiten, die Magento SSO-Erweiterung zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die App Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch oder benutzen Sie ein Metadaten-URL Und klicken Sie auf die Import .

B. Manuelle Konfiguration:
- Kopieren SAML-Entitäts-ID, SAML-Anmelde-URL und X.509-Zertifikat aus dem Federation Metadata-Dokument einfügen IdP-Entitäts-ID oder Aussteller, Single-Sign-On-Dienst-URL, x.509-Zertifikat
Felder entsprechend im Plugin.

4. Einstellungen für mehrere Standorte (*Verfügbar in den Enterprise-Versionen)
- Suchen Sie Ihre Azure AD-Anwendung und klicken Sie auf Bearbeiten in England, Aktionsmenü.

- Klicken Sie auf Konfiguration speichern von der Menü auf der linken Seite.
- Im Konfiguration speichernWählen Sie die Website aus, auf der Sie SSO aktivieren möchten, und aktivieren Sie die Option „SSO für diese Website aktivieren“.

 Anmeldeeinstellungen
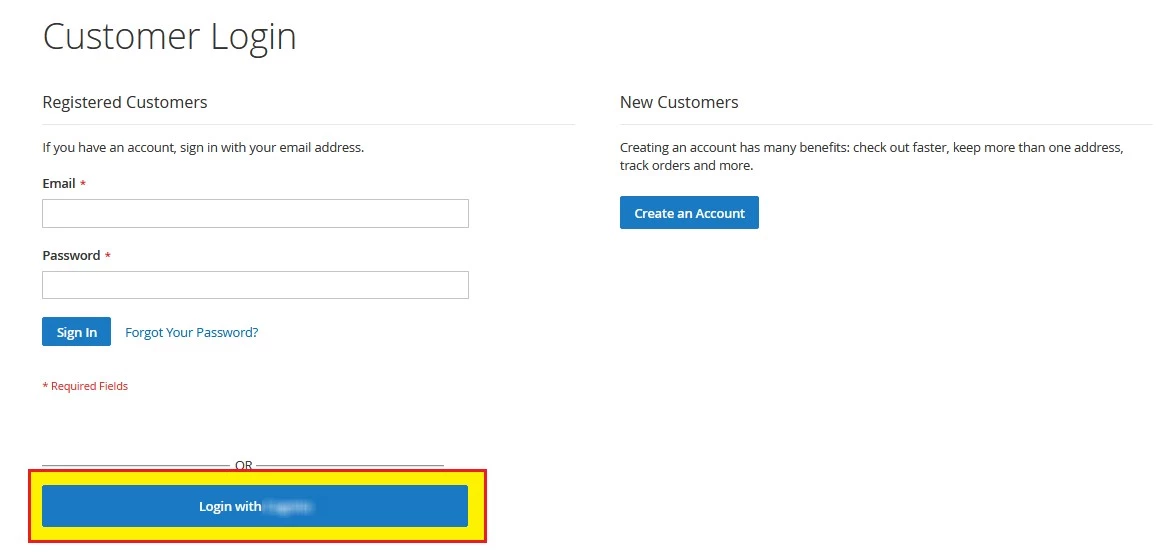
- SSO-Schaltfläche auf der Anmeldeseite anzeigen: Zeigt die SSO-Schaltfläche auf der Kundenanmeldeseite der ausgewählten Website an.
- Benutzer automatisch erstellen: Sie haben die Möglichkeit, Kundenbenutzer während des SSO-Prozesses automatisch anzulegen, falls diese noch nicht existieren. Durch Aktivieren des entsprechenden Kontrollkästchens wird diese Funktion aktiviert.
- Automatische Weiterleitungsfunktion: Leitet Benutzer automatisch auf die IDP-Anmeldeseite weiter, entweder von der Magento-Anmeldeseite oder von einer beliebigen Seite der Website.

- Gehen Sie zur Kundenanmeldeseite. Dort finden Sie die Schaltfläche für Single Sign-On (SSO) im Frontend. Klicken Sie darauf und testen Sie SSO.
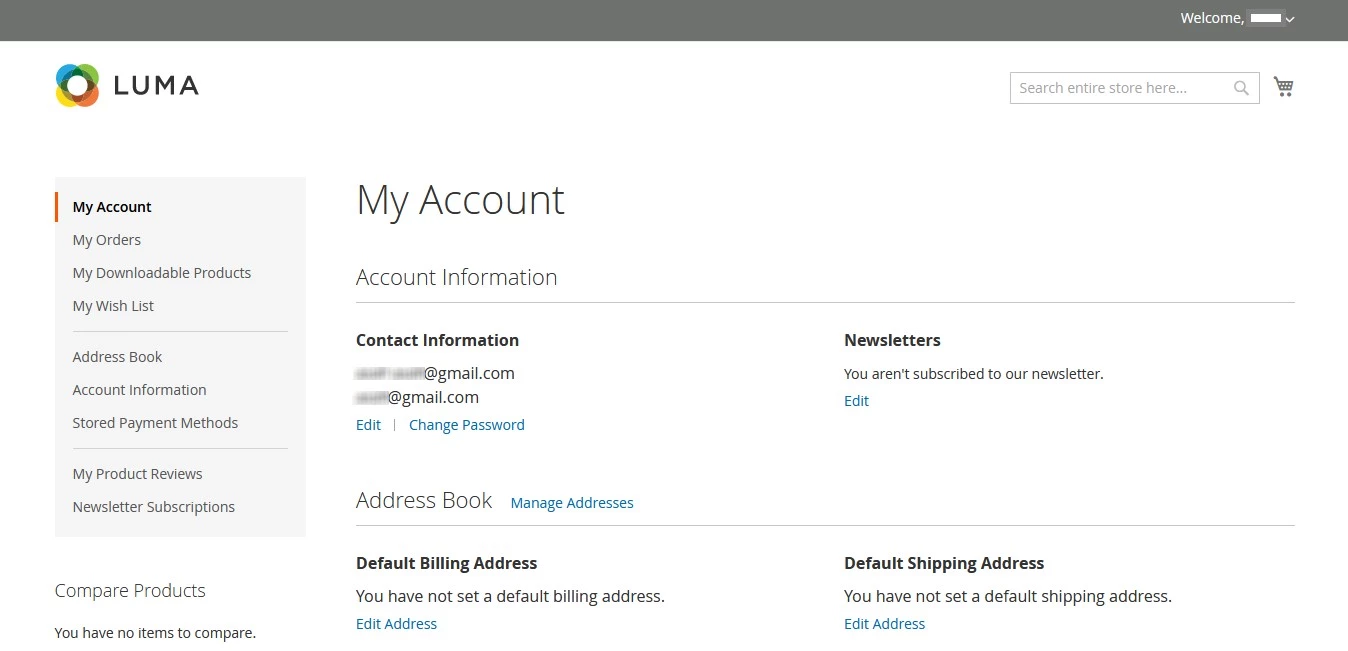
- Sie werden erfolgreich bei Magento angemeldet.
5. Admin-SSO
- SSO für Administratoren aktivieren: Zeigt die SSO-Schaltfläche auf der Admin-Anmeldeseite an.
- Text der Admin-SSO-Schaltfläche: Legt die Bezeichnung fest, die auf der SSO-Schaltfläche auf der Administrator-Anmeldeseite angezeigt wird (z. B. Anmeldung über Azure AD).
- Automatische Erstellung von Administratorbenutzern: Erstellt automatisch einen Administratorbenutzer in Magento, wenn sich dieser zum ersten Mal über SSO anmeldet.
- Automatische Weiterleitung vom Administrator: Leitet Administratorbenutzer automatisch von der Administrator-Anmeldeseite zur IDP-Anmeldeseite weiter.
- Hintertür-URL: Über eine Hintertür-URL können Sie sich im Falle einer Aussperrung mit den Standard-Administrator-Zugangsdaten in Ihr Admin-Dashboard einloggen.

- Besuchen Sie Ihre Administrator-Anmeldeseite. Dort finden Sie die Schaltfläche für Single Sign-On (SSO). Klicken Sie darauf, um SSO als Administrator zu aktivieren.
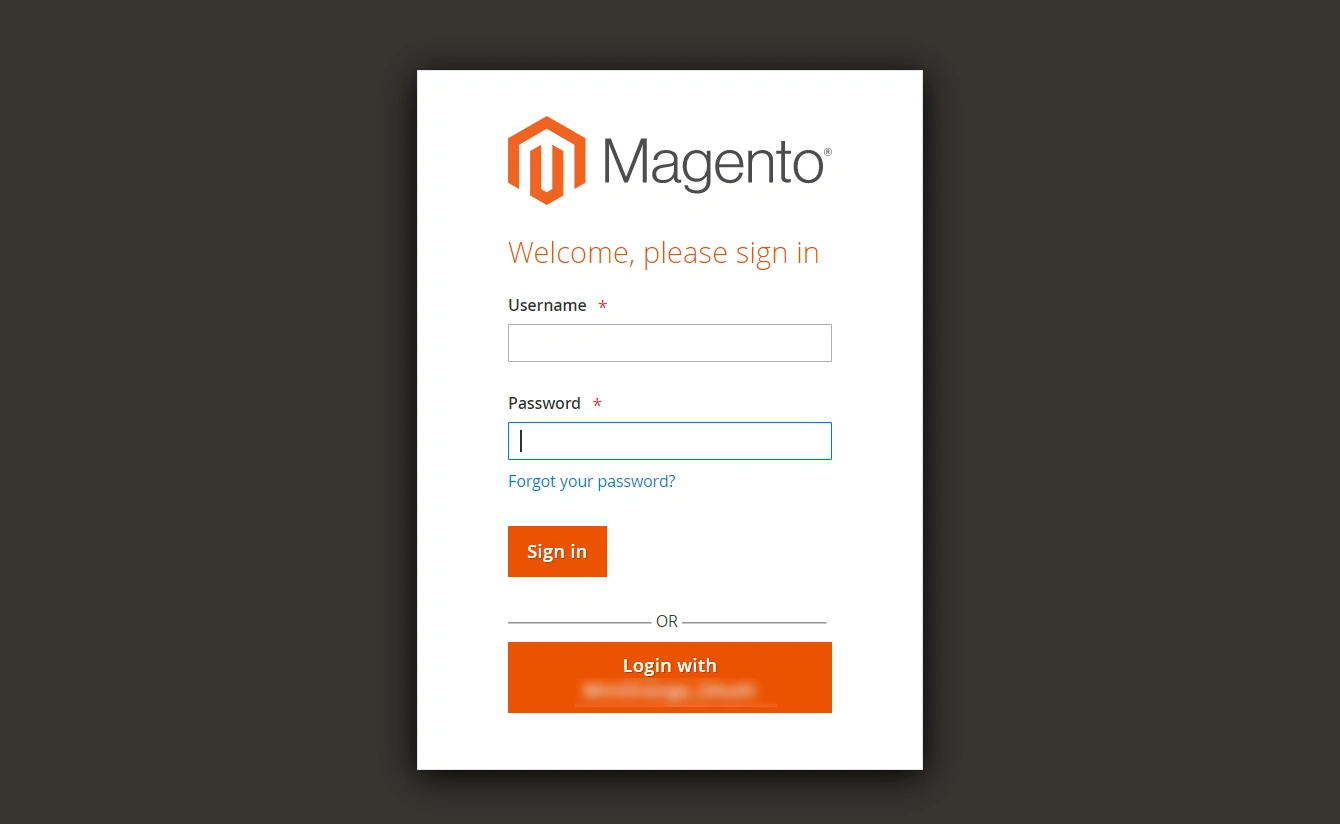
- Nach erfolgreicher Anmeldung als Administrator bei Magento werden Sie zum Magento-Backend-Dashboard weitergeleitet.

6. Headless-SSO-Einstellungen (*Verfügbar in den Premium-Versionen)
- Für Kunden aktivieren: Mit dieser Option können Sie Headless SSO für Kunden aktivieren.
-
Kunden-SSO-URL: Diese URL dient zur Initiierung des SSO-Prozesses für Kunden aus Headless-Anwendungen. Fügen Sie diese SSO-URL in Ihre Headless-Anwendung ein.
- Beispielformat:
https://<your-magento-domain>/mosso/actions/SendSSORequest?relayState={Store_URL}/headless_store_url/{Headless_URL}&app_name=AzureAD - {Store_URL}: Geben Sie Ihre Magento-Shop-URL ein.
- {Headless_URL}: Geben Sie die URL Ihrer Headless-Anwendung ein, an die das Kundentoken gesendet werden soll.
- Nach erfolgreicher SSO wird ein Kundentoken an die Headless-URL gesendet.
Beispielsweise:{Headless_URL}?customer_token=...
- Beispielformat:
- Ablauf des Kundentokens: Sie können die Ablaufzeit (in Minuten) für das Kundentoken festlegen.
- Frontend-URLs auf die Whitelist setzen: Hier können Sie URLs hinzufügen, die das Kundentoken empfangen dürfen. Das Kundentoken wird nur an die hier zugelassenen URLs gesendet.

- Für Administratoren aktivieren: Ähnlich wie bei Kunden aktiviert diese Option Headless SSO auch für Administratoren.
- Admin-SSO-URL: Diese URL initiiert die Administrator-SSO von Headless-Anwendungen aus.
- Ablauf des Administrator-Tokens: Legen Sie die Ablaufzeit (in Minuten) für das Administrator-Token fest.
- Frontend-URLs auf die Whitelist setzen: Administrator-Tokens werden nur an die hier aufgeführten, freigegebenen URLs gesendet. Sie müssen sicherstellen, dass jede URL, die ein Administrator-Token empfängt, auf dieser Liste steht.

7. Attribut-/Benutzerdefinierte Zuordnung (optional). *Dies ist eine Premium-Funktion.
Kundenattributzuordnung
- Gehen Sie zur Attributzuordnung Abschnitt zur Konfiguration der Kundenattributzuordnung.
- Ermöglichen Kundenattributzuordnung und wählen Sie Checkbox Die Option, Kundenattribute aktualisieren.

- Sie werden Felder wie diese sehen: E-Mail, Vorname und Nachname unter Kundenattributzuordnung.
- Ordnen Sie diese Felder zu, indem Sie die entsprechenden Optionen aus dem Dropdown-Menü auswählen.
- Falls Sie weitere Attribute hinzufügen müssen, klicken Sie auf die Schaltfläche + Kundenattribute hinzufügen Klicken Sie auf die Schaltfläche und wählen Sie das entsprechende Attribut aus der Dropdown-.

| Benutzername: | Name des Benutzernamenattributs vom IdP (NameID standardmäßig beibehalten) |
| Email: | Name des E-Mail-Attributs vom IdP (NameID standardmäßig beibehalten) |
| Gruppe/Rolle: | Name des Rollenattributs vom Identitätsanbieter (IdP) |
Kundenadresszuordnung
- Im Kundenattribut Abschnitt „Adressattributzuordnung aktivieren“ auswählen und die Option „Adressattributzuordnung“ auswählen Checkbox zum Aktualisieren Attribute der Kundenadresse.

- Sie werden Felder wie beispielsweise sehen Straße und Hausnummer , Postleitzahl, Stadt, Staatund andere unter Kundenadresszuordnung.
- Ordnen Sie diese Felder zu, indem Sie die entsprechenden Optionen aus dem Dropdown-Menü auswählen.
- Falls Sie weitere Attribute hinzufügen müssen, klicken Sie auf die Schaltfläche + Adressattribute hinzufügen Klicken Sie auf die Schaltfläche und wählen Sie das entsprechende Attribut aus dem Dropdown-Menü aus.

Administrator-Attributzuordnung
- Im Administrator-Attributzuordnung Abschnitt aktivieren Administrator-Attributzuordnung und wählen Sie die Checkbox aktualisieren Administratorattribut.

- Sie werden Felder wie diese sehen: E-Mail, Vorname und Nachname unter Admin-Attributzuordnung.
- Ordnen Sie diese Felder zu, indem Sie die entsprechenden Optionen aus dem Dropdown-Menü auswählen.
- Falls Sie weitere Attribute hinzufügen müssen, klicken Sie auf die Schaltfläche + Administratorattribute hinzufügen Klicken Sie auf die Schaltfläche und wählen Sie das entsprechende Attribut aus der Dropdown-.

8. Gruppen-/Rollenzuordnung (optional). *Dies ist eine Premium-Funktion.
- Magento verwendet ein Rollenkonzept, mit dem Website-Betreiber steuern können, welche Aktionen Benutzer innerhalb der Website ausführen dürfen und welche nicht. Die Rollenzuordnung hilft Ihnen, Benutzern bestimmter Gruppen in Ihrem Identitätsanbieter spezifische Rollen zuzuweisen.
- Wählen Sie aus der Dropdown-Liste das Attribut Ihres Identitätsanbieters aus, das Gruppen-/Rolleninformationen für Administratoren und Kunden enthält.

Kundengruppenzuordnung
- In den Einstellungen für die Kundengruppenzuordnung kann der Shop-Administrator festlegen, welche Magento-Kundengruppe basierend auf den vom Identitätsanbieter (IdP) während des Single Sign-On (SSO) empfangenen Gruppeninformationen zugewiesen werden soll.
- Aktivieren Sie das Kontrollkästchen „Frontend-Gruppe bei SSO aktualisieren“, wenn Magento die Kundengruppe jedes Mal aktualisieren soll, wenn sich ein Benutzer über SSO anmeldet.
- Über das Dropdown-Menü „Standardgruppe“ können Sie die Magento-Gruppen auswählen, die einem Benutzer zugewiesen werden sollen, wenn vom Identitätsanbieter keine Gruppeninformationen zurückgegeben werden oder die empfangene Gruppe keiner konfigurierten Zuordnung entspricht.

- Geben Sie die Werte der Identitätsanbietergruppe den entsprechenden Magento-Kundengruppen nach Bedarf zu.
- Benutzer, die einer bestimmten Gruppe im Identitätsanbieter angehören, werden während des SSO automatisch der zugeordneten Magento-Gruppe zugewiesen.
- Ejemplo: Wenn der Gruppenwert des Identitätsanbieters der Gruppe „Allgemein“ in Magento zugeordnet ist, wird jedem Benutzer mit dieser Gruppe im Identitätsanbieter beim SSO die Kundengruppe „Allgemein“ zugewiesen.

Administratorrollen-Zuordnung
- Aktivieren Sie das Kontrollkästchen „Backend-Rollen bei SSO aktualisieren“, wenn Magento die Administratorrollen jedes Mal aktualisieren soll, wenn sich ein Benutzer über SSO anmeldet.
- Über das Dropdown-Menü „Standardrolle“ können Sie die Magento-Rolle auswählen, die einem Benutzer zugewiesen werden soll, wenn vom Identitätsanbieter keine Rollen-/Gruppeninformationen zurückgegeben werden oder wenn die empfangene Rolle/Gruppe keiner konfigurierten Zuordnung entspricht.

- Geben Sie die Werte der Identitätsanbietergruppe den entsprechenden Magento-Administratorrollen nach Bedarf zu.
- Benutzer, die einer bestimmten Gruppe im Identitätsanbieter angehören, werden während des SSO automatisch der zugeordneten Magento-Gruppe zugewiesen.
- Ejemplo: Wenn der Gruppenwert des Identitätsanbieters der Gruppe „Allgemein“ in Magento zugeordnet ist, werden allen Benutzern mit dieser Gruppe im Identitätsanbieter beim SSO die allgemeinen Administratorrollen zugewiesen.

Weitere Informationen
- Magento-Sicherheitslösungen
- Was ist Single Sign-On (SSO) Login?
- Azure AD SSO | Azure Single Sign-On (SSO)-Anmeldung
- Azure AD – Übersicht
- Konfigurieren Sie Azure AD als Identitätsanbieter (IdP) für die SSO-Anmeldung
- Magento SAML Single Sign On (SSO) Plugin.
Kontakt aufnehmen
Bitte kontaktieren Sie uns unter magentosupport@xecurify.com . Unser Team unterstützt Sie gerne bei der Einrichtung der Magento SAML SSO-Erweiterung und hilft Ihnen, die optimale Lösung bzw. den passenden Tarif für Ihre Bedürfnisse auszuwählen.


