
SAML Single Sign-On in Magento mit ADFS | ADFS-SSO | Melden Sie sich mit ADFS an
Übersicht
ADFS (Active Directory Federation Services) Single Sign-On (SSO) für Magento [SAML] lässt sich mit unserem Magento SAML SP Single Sign-On (SSO)-Plugin realisieren. Unsere SSO-Lösung macht Magento zu einem SAML 2.0-konformen Service Provider und ermöglicht Benutzern die sichere Authentifizierung und Anmeldung auf der Magento-Website über ADFS. Unsere Magento Single Sign-On (SSO)-Lösung schützt Magento-Websites durch die SSO-Anmeldung, sodass Benutzer mit ihren ADFS-Anmeldeinformationen authentifiziert werden. Sie bietet nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut-/Benutzerdefiniertes Mapping, Rollenmapping usw. In dieser Anleitung erfahren Sie, wie Sie SAML Single Sign-On (SSO) zwischen Ihrer Magento-Website und ADFS konfigurieren, wobei ADFS als Identitätsanbieter (IdP) und Magento als Service Provider (SP) fungiert. Unser SSO-Plugin ermöglicht unbegrenzte Benutzerauthentifizierungen über ADFS (Active Directory Federation Services). Weitere Informationen zu den Funktionen unseres Magento SAML Single Sign-On (SSO)-Plugins finden Sie hier.





Schritte zum Konfigurieren von ADFS SAML Single Sign-On (SSO) Anmeldung bei Magento
1. ADFS als IdP (Identitätsanbieter) einrichten
Führen Sie die folgenden Schritte aus, um ADFS als IdP für Magento zu konfigurieren
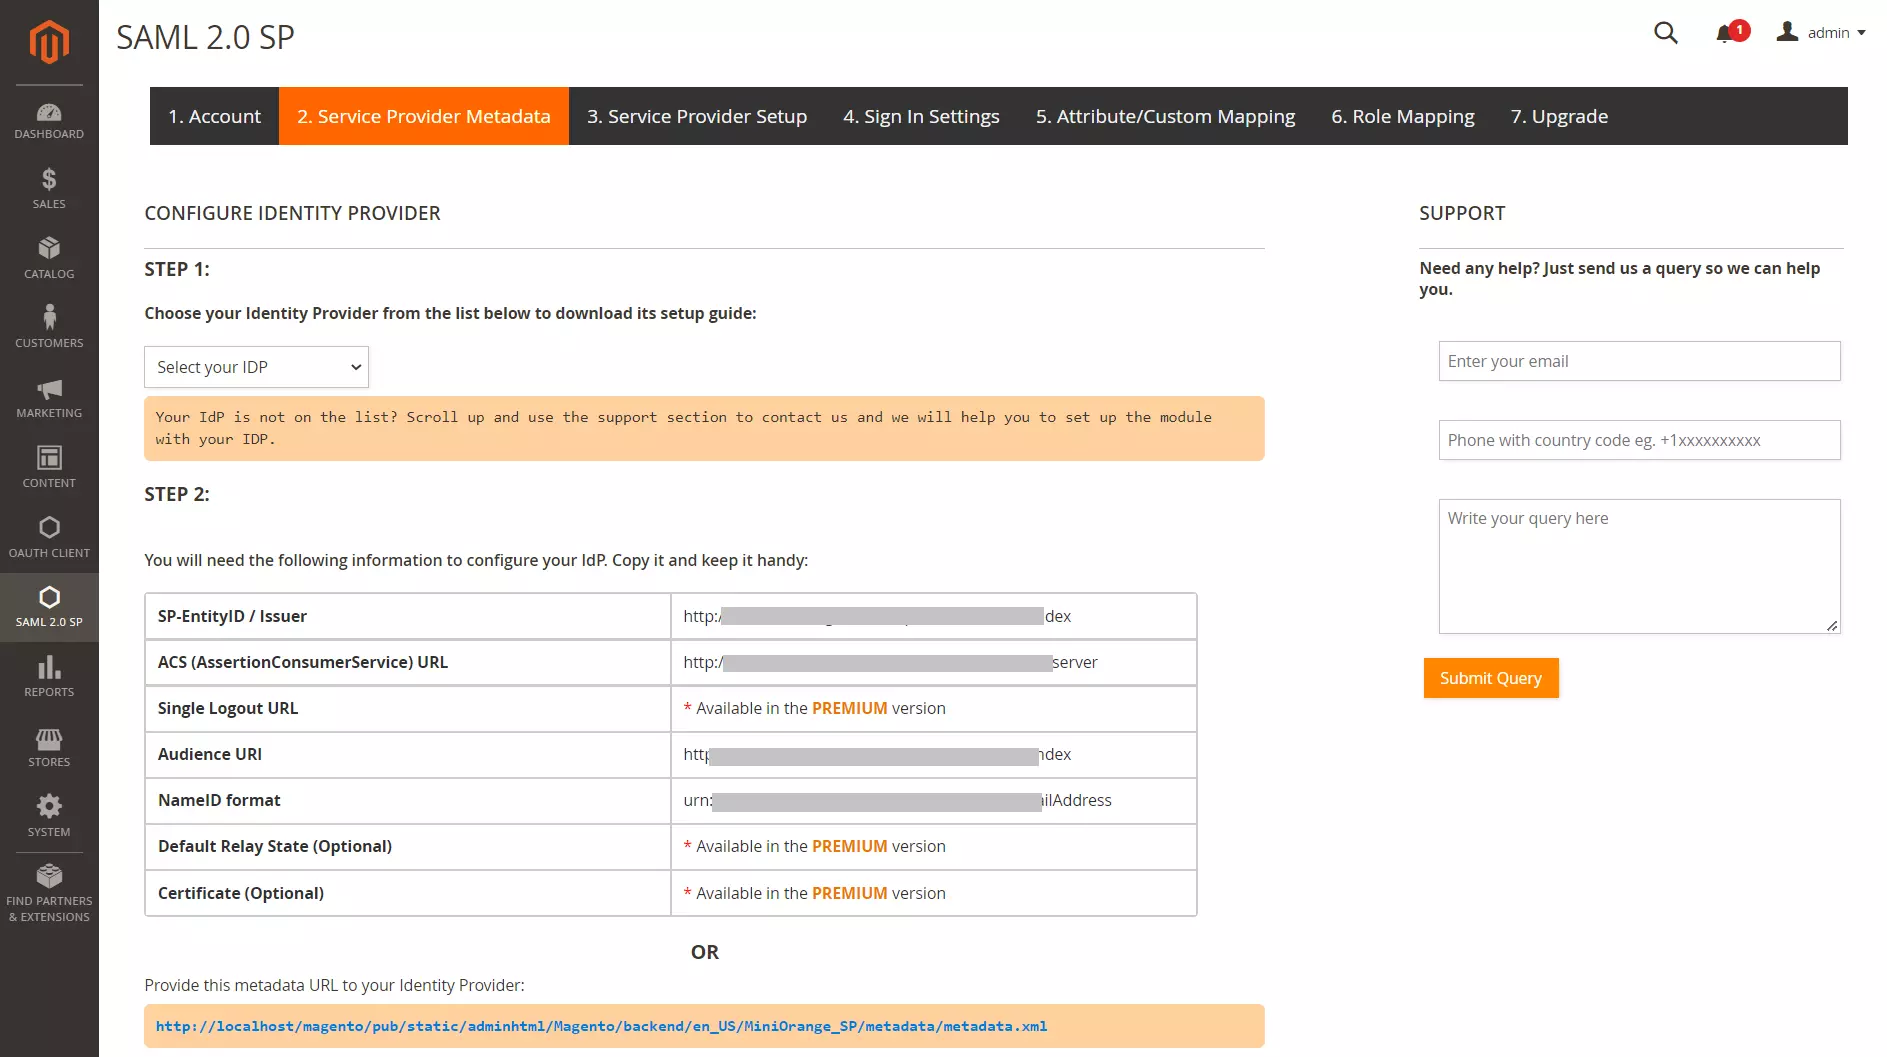
- Navigieren Sie im Magento SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Tab. Auf dieser Registerkarte finden Sie die SP-Metadaten wie SP-Entitäts-ID und ACS-URL (AssertionConsumerService), die zum Konfigurieren von ADFS als Identitätsanbieter erforderlich sind.
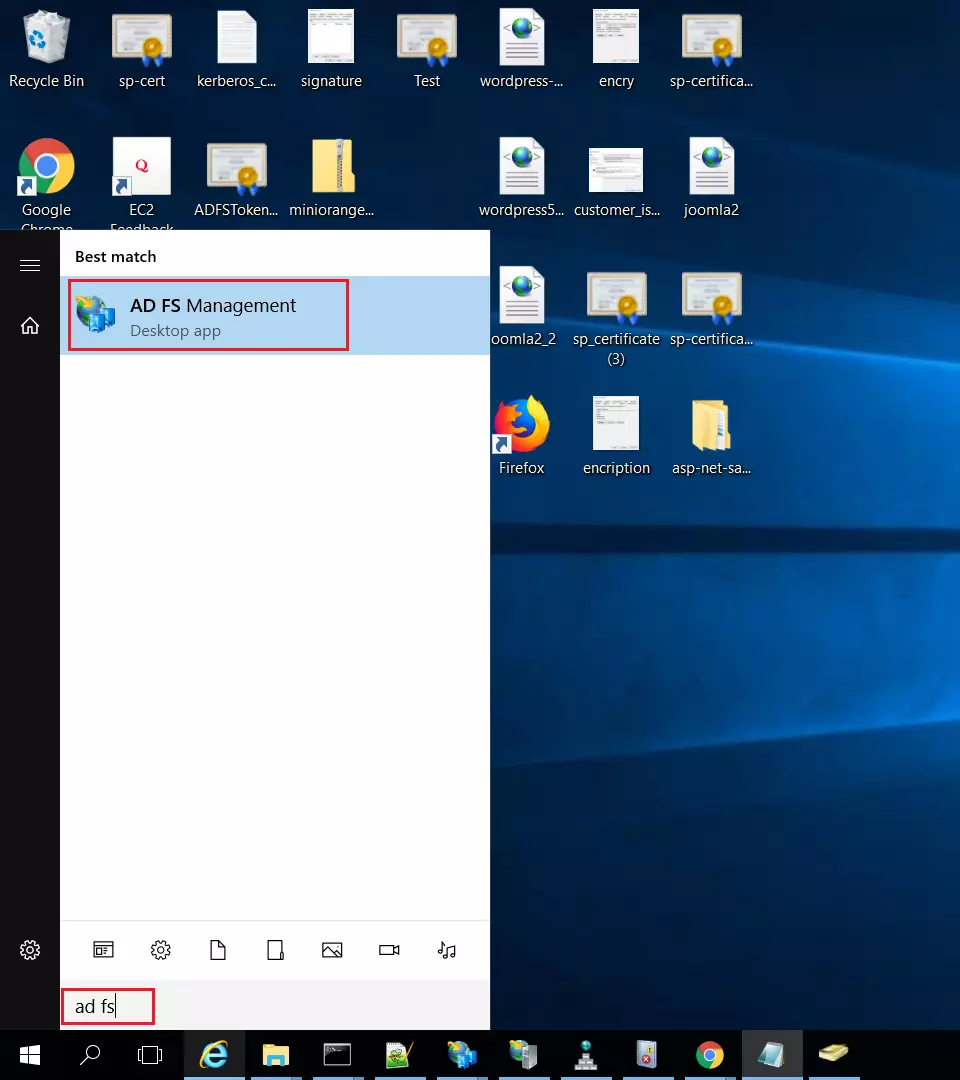
- Suchen Sie in ADFS nach ADFS-Verwaltung Anwendung.
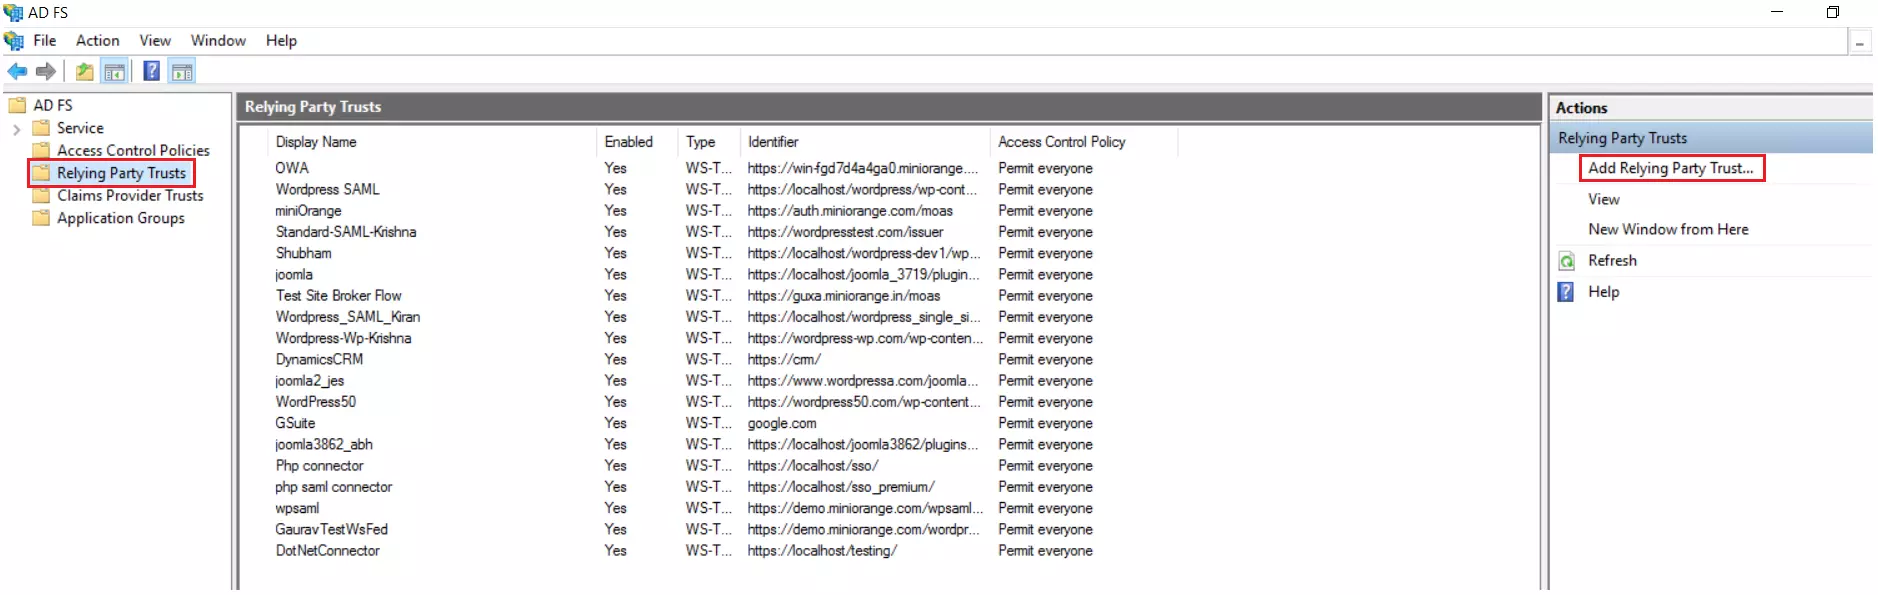
- Auswählen Vertrauen der vertrauenden Partei und dann Vertrauensstellung der vertrauenden Seite hinzufügen nach dem Start von AD FS Management.
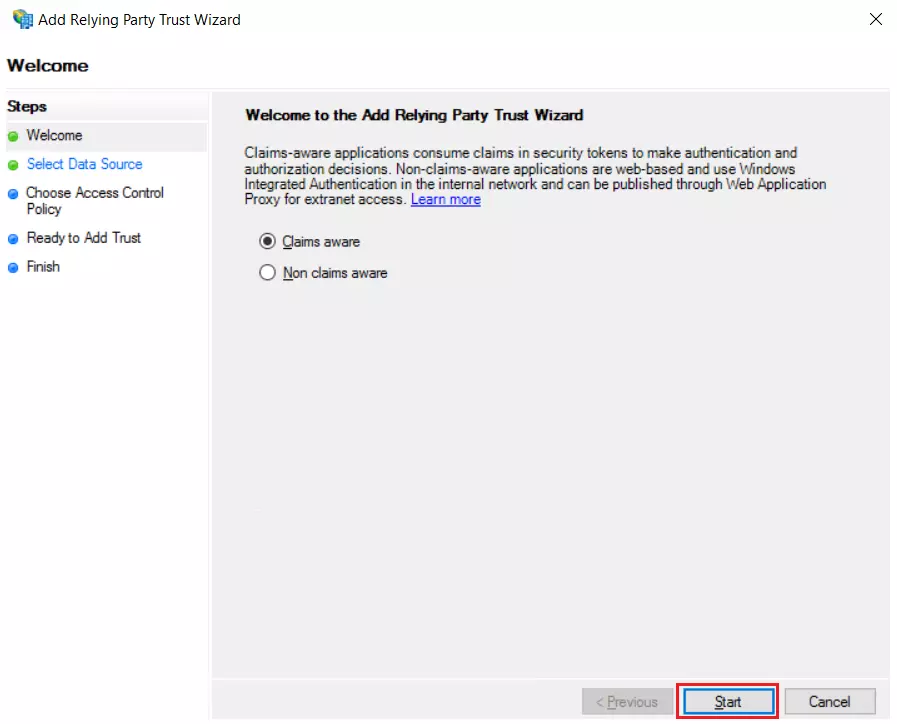
- Klicken Sie im Assistenten für die Vertrauenswürdigkeit der vertrauenden Seite auf Start Taste. Aber stellen Sie zunächst sicher, dass dies der Fall ist Ansprüche bewusst ist ausgewählt.
- Fügen Sie eine Vertrauensstellung der vertrauenden Seite hinzu, indem Sie die entsprechenden Optionen auswählen.
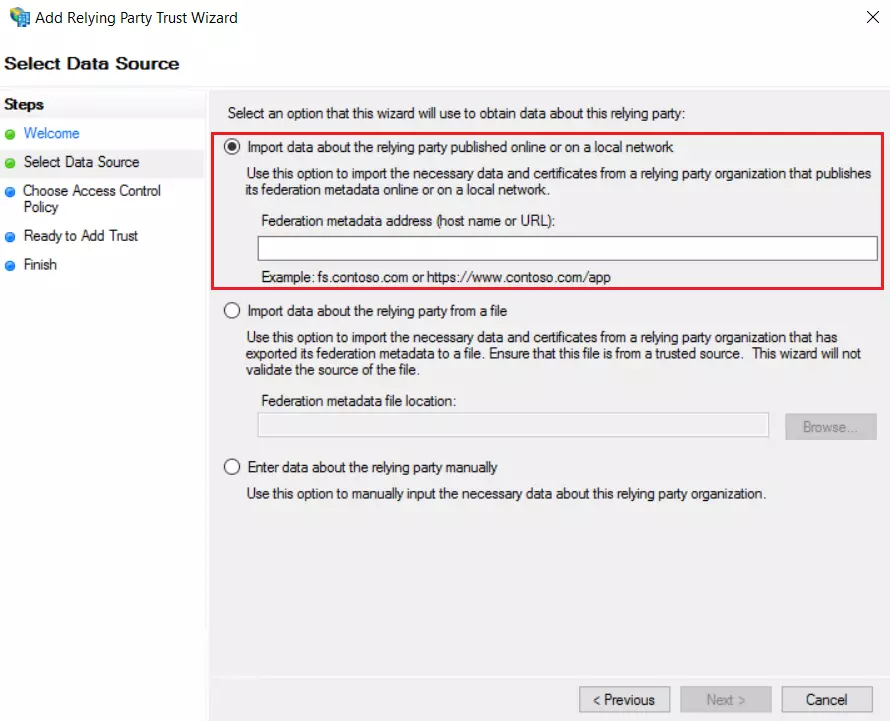
 Verwenden der Metadaten-URL
- Unter „Datenquelle auswählen“: Importieren Sie Daten über die vertrauende Seite aus dem Internet oder einem lokalen Netzwerk, und fügen Sie dann die URL zur Federation-Metadatenadresse hinzu. (Um die SP Meatadata-URL zu erhalten, gehen Sie zur Registerkarte „Service Provider Info“ des Plugins.)
- Überspringen Sie Schritt 5 bis Schritt 8 und beginnen Sie mit der Konfiguration Step-9.
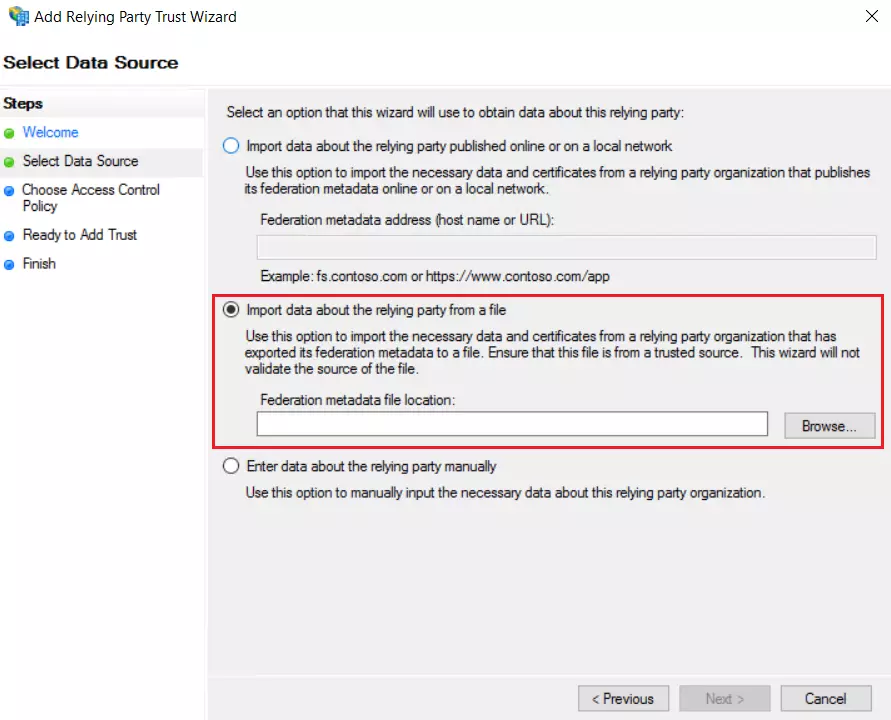
- Unter „Datenquelle auswählen“: Importieren Sie Daten über die vertrauende Seite aus einer Datei Option und durchsuchen Sie dann die Metadatendatei (Sie können die SP-Metadatendatei vom Plugin unter herunterladen Metadaten des Dienstanbieters Tab).
- Überspringen Sie Schritt 5 bis Schritt 8 und beginnen Sie mit der Konfiguration Step-9.
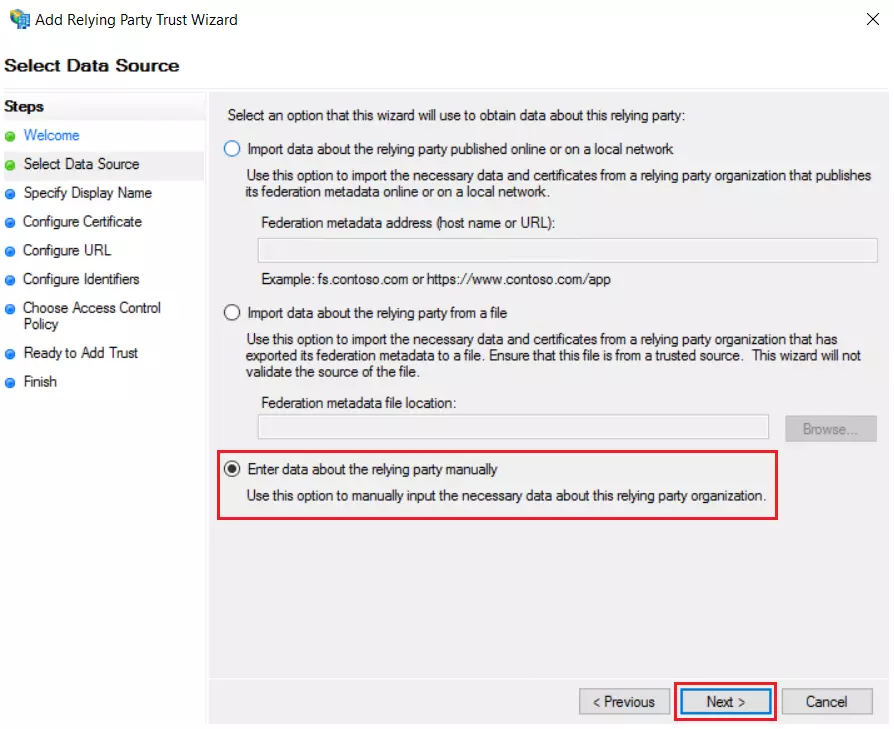
- Unter „Datenquelle auswählen“: Geben Sie die Daten zur vertrauenden Seite manuell ein & Klicke auf Weiter.
- Geben Sie den Anzeigenamen ein und klicken Sie Weiter.
- Laden Sie das Zertifikat hoch und klicken Sie Weiter. Laden Sie das Zertifikat vom Plugin herunter und laden Sie es in ADFS hoch.
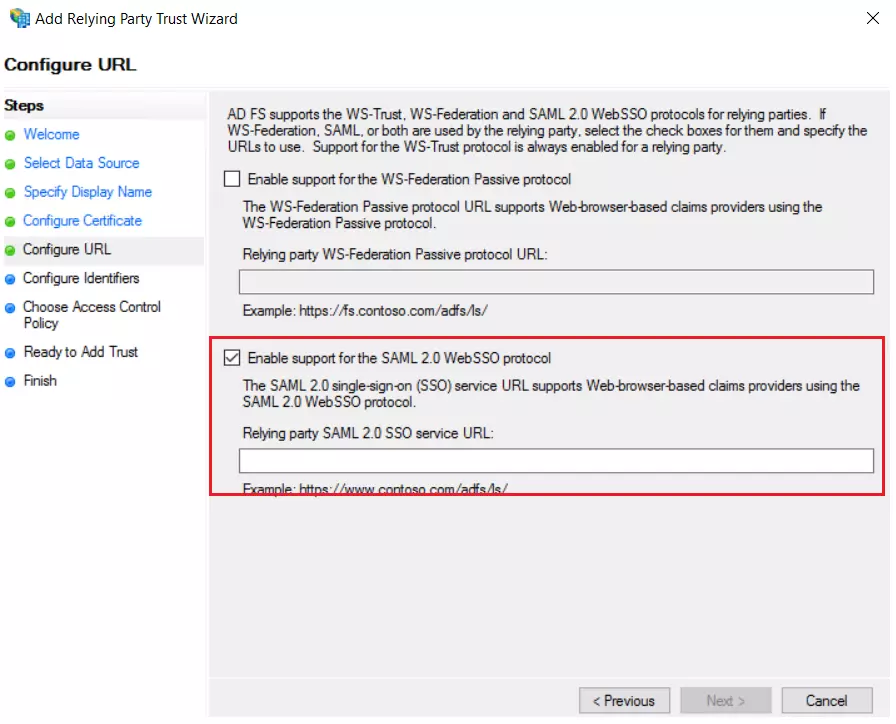
- Auswählen Aktivieren Sie die Unterstützung für das SAML 2.0 WebSSO-Protokoll & Geben Sie die ACS-URL der Plugins ein Informationen zum Dienstanbieter Tab. Weiter klicken.
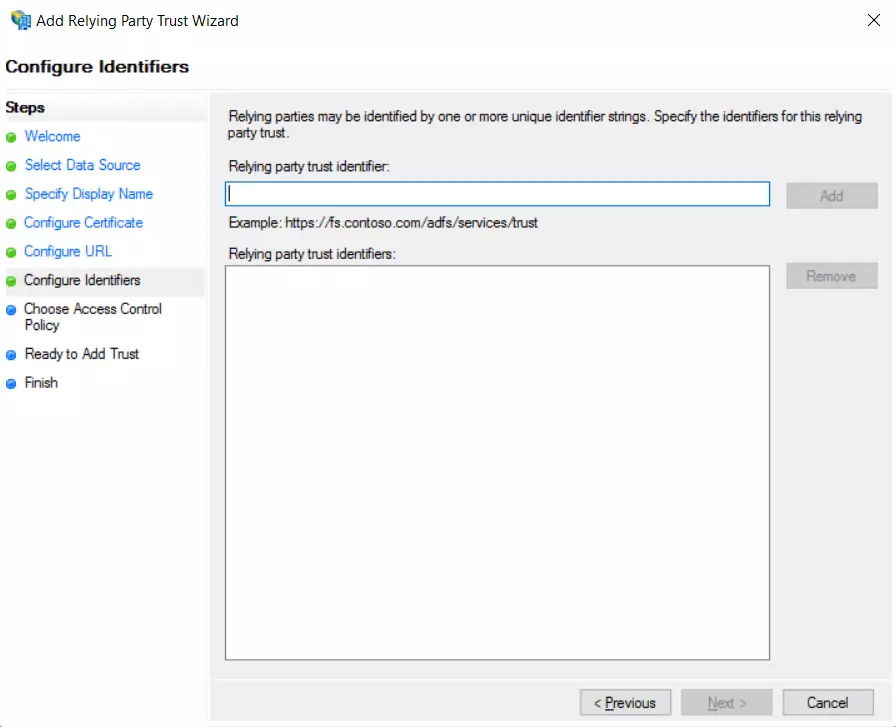
- Speichern Entitäts-ID als Vertrauenskennung der vertrauenden Seite des Plugins Informationen zum Dienstanbieter Klicken Sie auf die Registerkarte, dann auf „Hinzufügen“ und „Weiter“.
- Laden Sie außerdem das Signaturzertifikat von der Registerkarte „Service Provider Info“ des Plugins herunter.
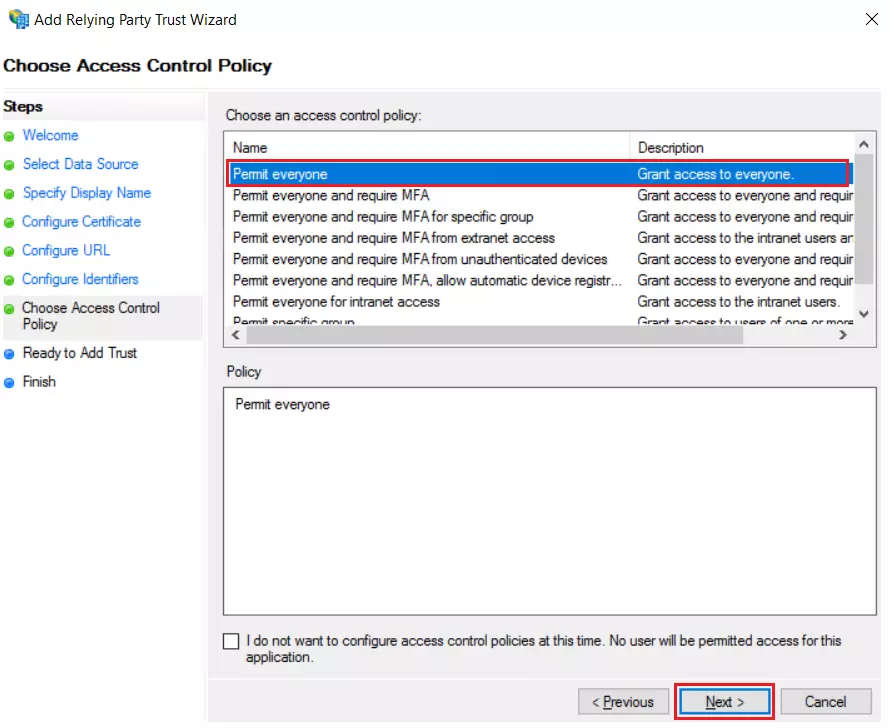
- Klicken Sie auf Weiter nach der Auswahl Erlaube allen als Zugriffskontrollrichtlinie.
- Klicken Sie auf die Weiter Klicken Sie unter Bereit zum Hinzufügen von Vertrauen auf die Schaltfläche Menu .
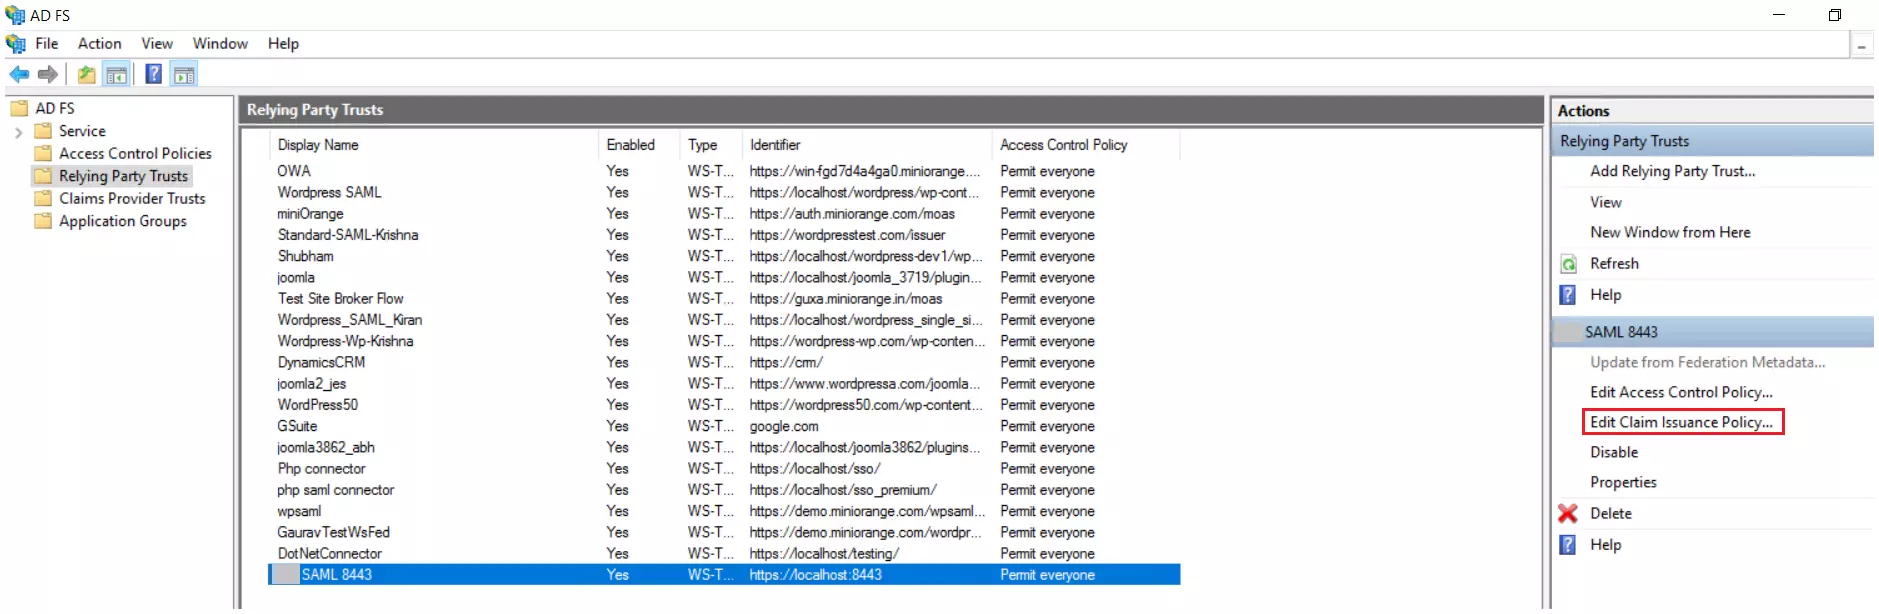
- Die Liste der Relying Party Trusts wird angezeigt. Klicken Anspruchsausstellungsrichtlinie bearbeiten nach Auswahl der entsprechenden Anwendung.
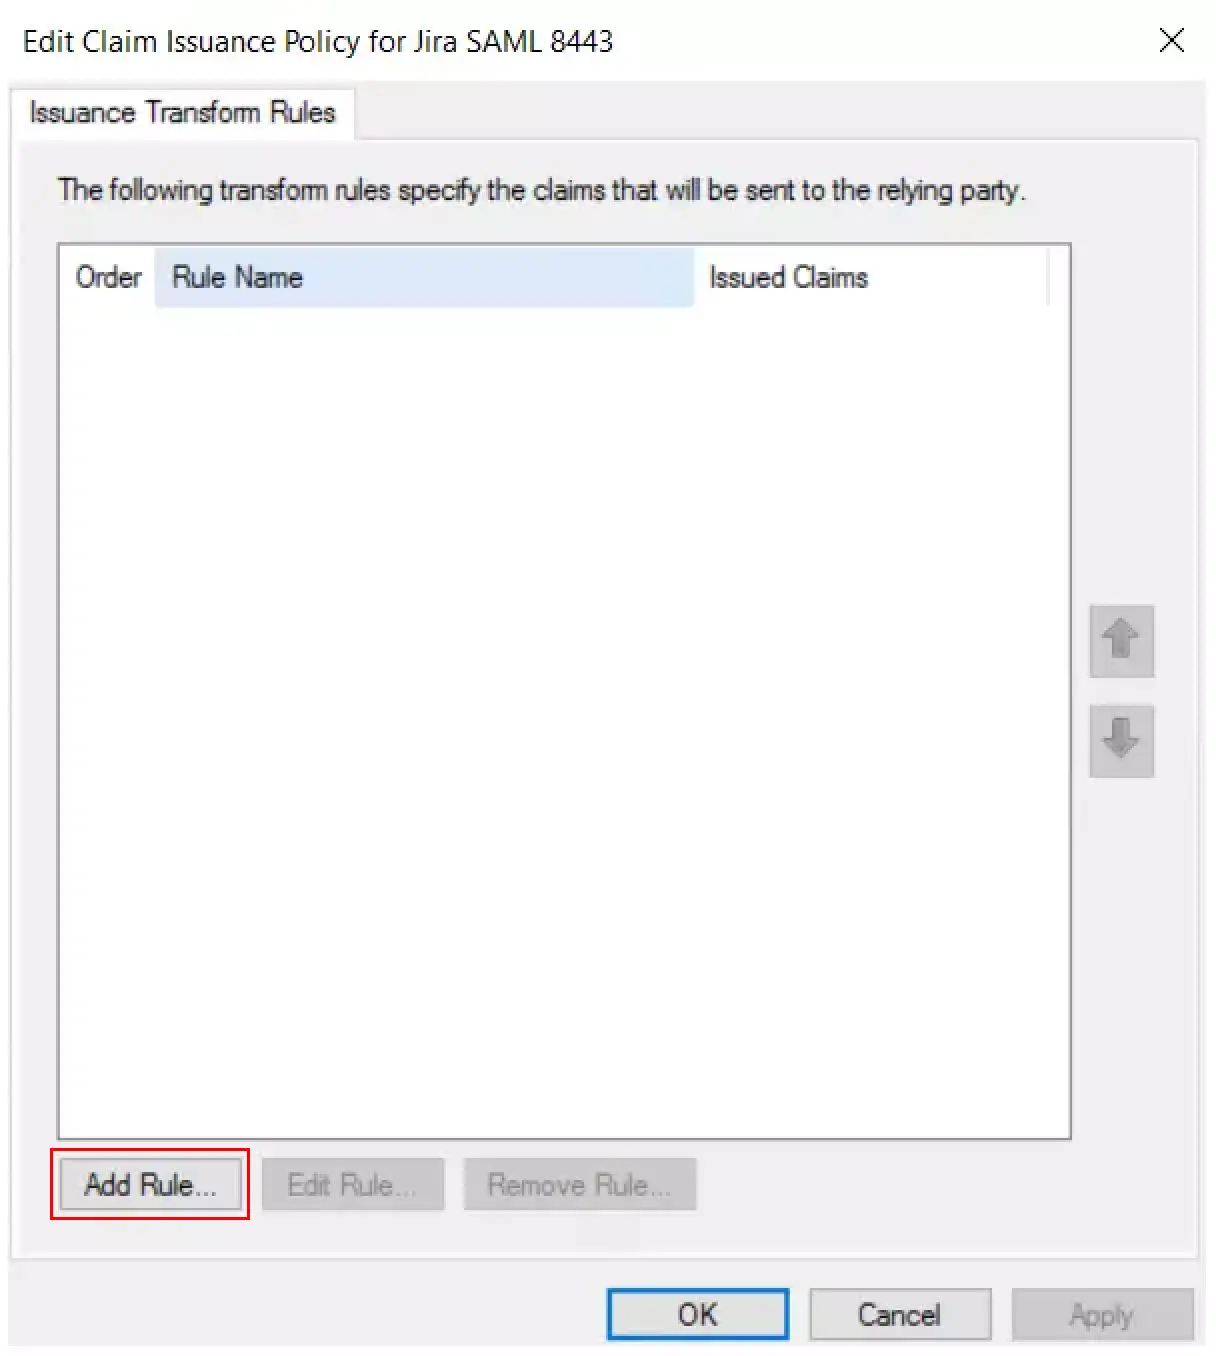
- Klicken Sie auf Regel hinzufügen .
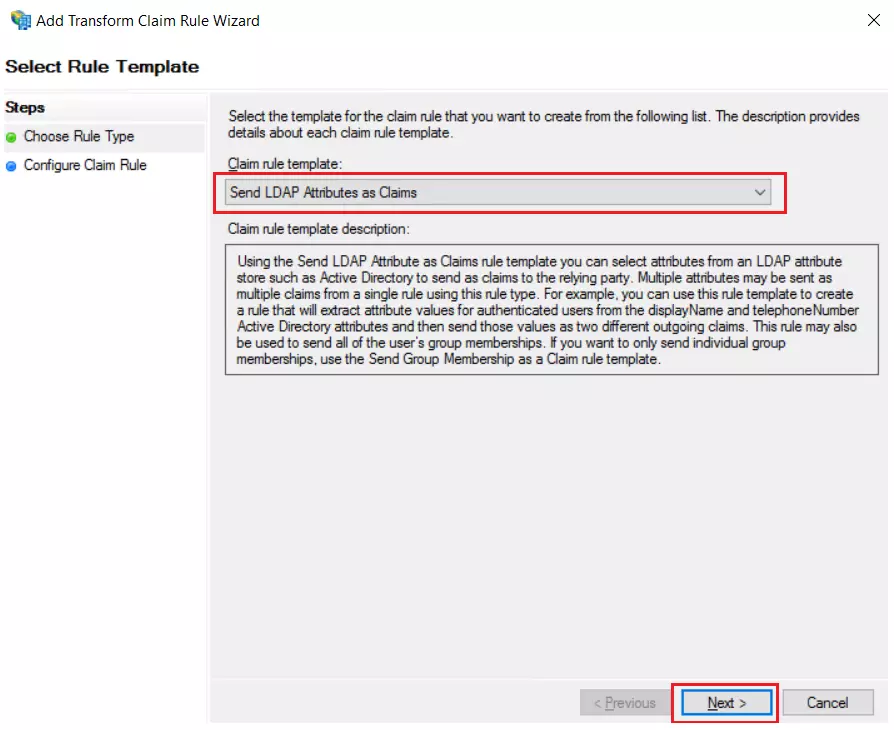
- Klicken Sie auf Weiter nach der Auswahl Senden Sie LDAP-Attribute als Ansprüche.
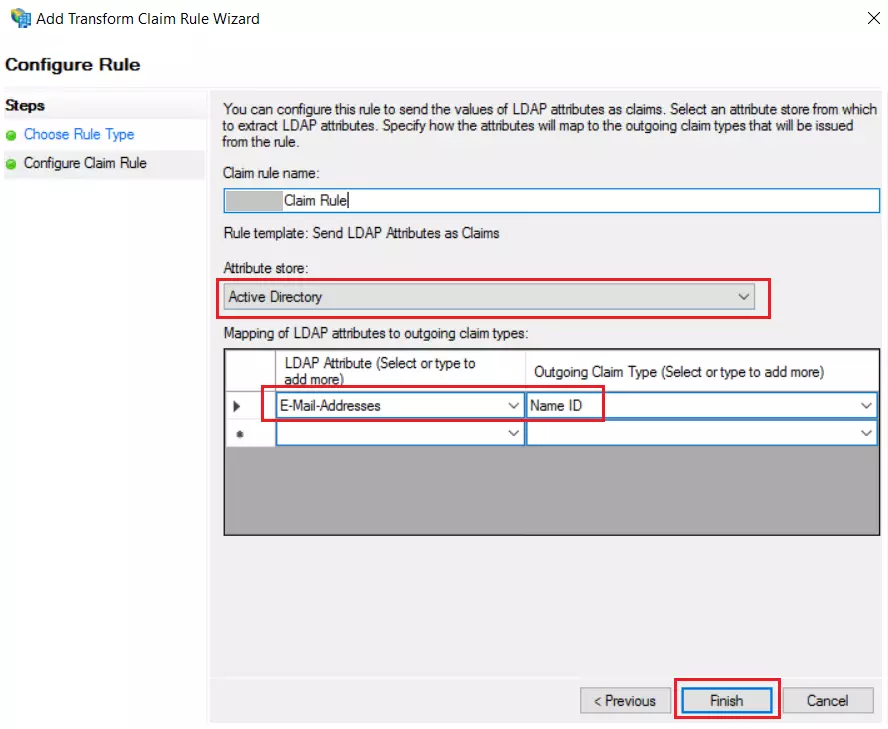
- Geben Sie die folgenden Details ein und klicken Sie auf Farbe.
- Klicken Sie auf Tragen Sie und dann auf klicken Ok .
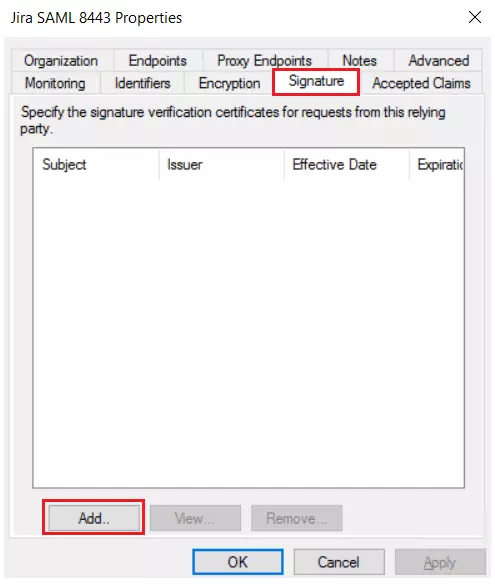
- Wählen Sie die Eigenschaft der Anwendung aus und fügen Sie das vom Add-on heruntergeladene Zertifikat hinzu.
- Setspn -a HTTP/##ADFS-Server-FQDN## ##Domänendienstkonto##
- FQDN ist ein vollständig qualifizierter Domänenname (Beispiel: adfs4.example.com)
- Das Domänendienstkonto ist der Benutzername des Kontos in AD.
- Beispiel: setspn -a HTTP/adfs.example.com Benutzername/Domäne
- Gehen Sie zum Bereich „Authentifizierungsrichtlinien“ der AD FS-Verwaltungskonsole und aktualisieren Sie die globalen Authentifizierungsrichtlinien. Überprüfen Sie in der Intranetzone die Windows-Authentifizierung.
- Öffnen Sie den Internet Explorer. Navigieren Sie in den Internetoptionen zur Registerkarte „Sicherheit“.
- Fügen Sie den FQDN von AD FS zur Liste der Websites im lokalen Intranet hinzu und starten Sie dann den Browser neu.
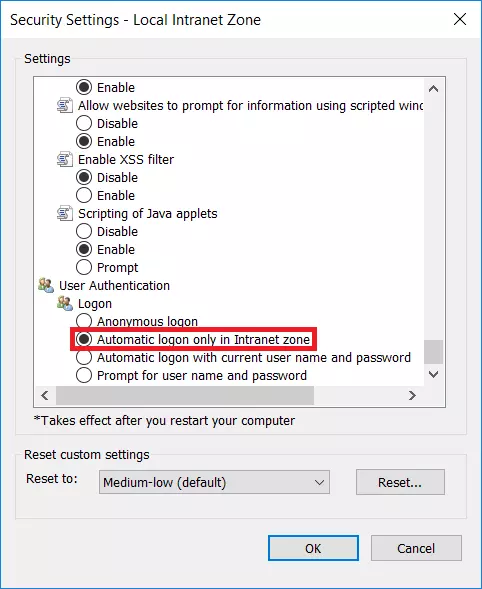
- Wählen Sie „Benutzerdefinierte Stufe“ für die Sicherheitszone. Wählen Automatische Anmeldung nur in der Intranetzone aus der Liste der Optionen.
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + „Chrome“)
- Get-AdfsProperties | Auswählen -ExpandProperty WIASupportedUserAgents.
- Sie haben ADFS für die Windows-Authentifizierung konfiguriert.
Verwendung einer Metadaten-XML-Datei
Verwenden der manuellen Konfiguration
| Name der Anspruchsregel: | Attribute |
| Attributspeicher: | Active Directory |
| LDAP-Attribut: | E-mailadressen |
| Ausgehender Anspruchstyp: | Name ID |
* Windows SSO (optional)
Schritte zum Konfigurieren von ADFS für die Windows-Authentifizierung
Öffnen Sie die Eingabeaufforderung mit erhöhten Rechten auf dem ADFS-Server und führen Sie den folgenden Befehl darauf aus:
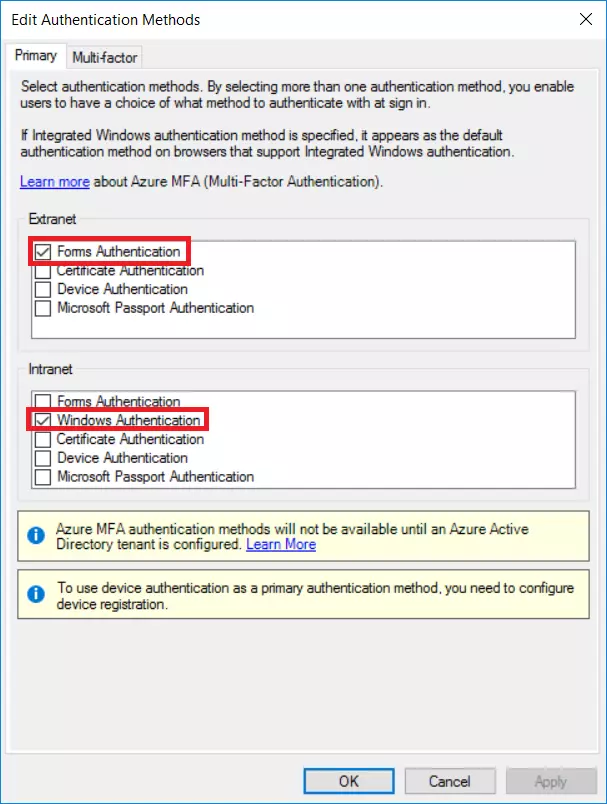
Öffnen Sie die Powershell und führen Sie die folgenden zwei Befehle aus, um die Windows-Authentifizierung im Chrome-Browser zu aktivieren.
Weitere Informationen
- Was ist Single Sign-On (SSO)-Anmeldung?
- Was ist ADFS?
- Konfigurieren Sie LDAP-Attribute als Ansprüche für die Attributzuordnung
- Magento SAML Single Sign On (SSO) Plugin.
Kontakt aufnehmen
Bitte kontaktieren Sie uns unter magentosupport@xecurify.com . Unser Team unterstützt Sie gerne bei der Einrichtung der Magento OAuth Server Extension und hilft Ihnen, die optimale Lösung bzw. den passenden Tarif für Ihre Bedürfnisse auszuwählen.


