Im miniOrange SAML SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
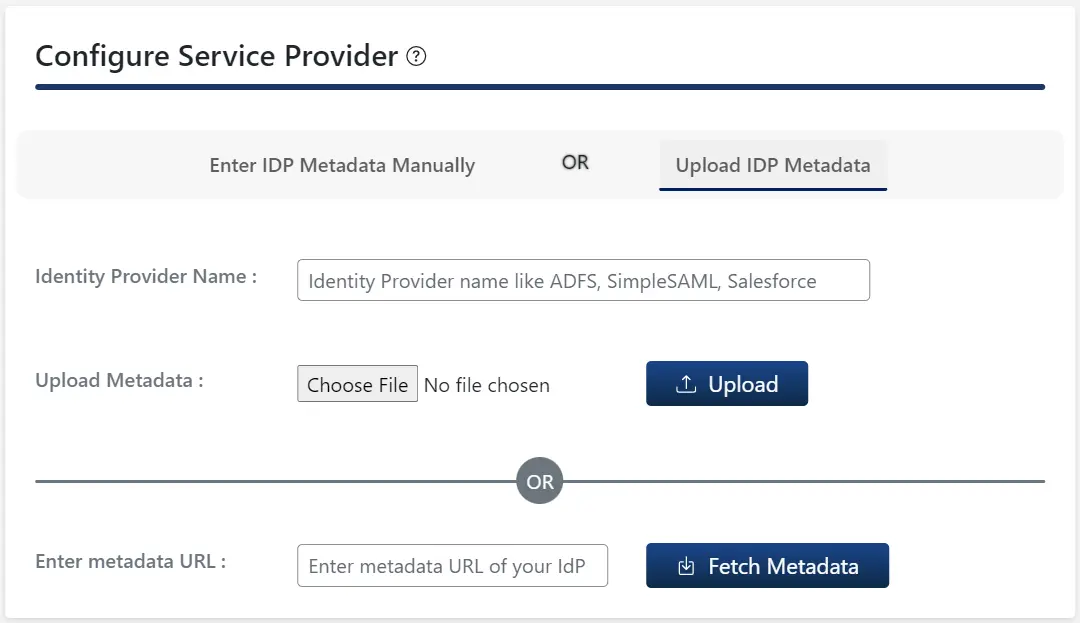
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch Tab.
- Geben Sie die Name des Identitätsanbieters.
- Wählen Sie eine der folgenden Optionen:
- Format: Metadaten hochladen Datei, dann klicken Sie auf die Hochladen .
- Format: Eingabe Metadaten Klicken Sie dann auf die URL. Metadaten abrufen .
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Daten des Identitätsanbieters ein, einschließlich Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL und X.509-Zertifikatwie von Ihrem Identitätsanbieter bereitgestellt.
- Klicken Sie auf Gespeichert um die Konfiguration zu speichern.
- Klicken Sie auf die Testkonfiguration Schaltfläche zum Überprüfen der Konfiguration und der vom Identitätsanbieter empfangenen Attribute und Werte.

Schritt 3: Attributzuordnung
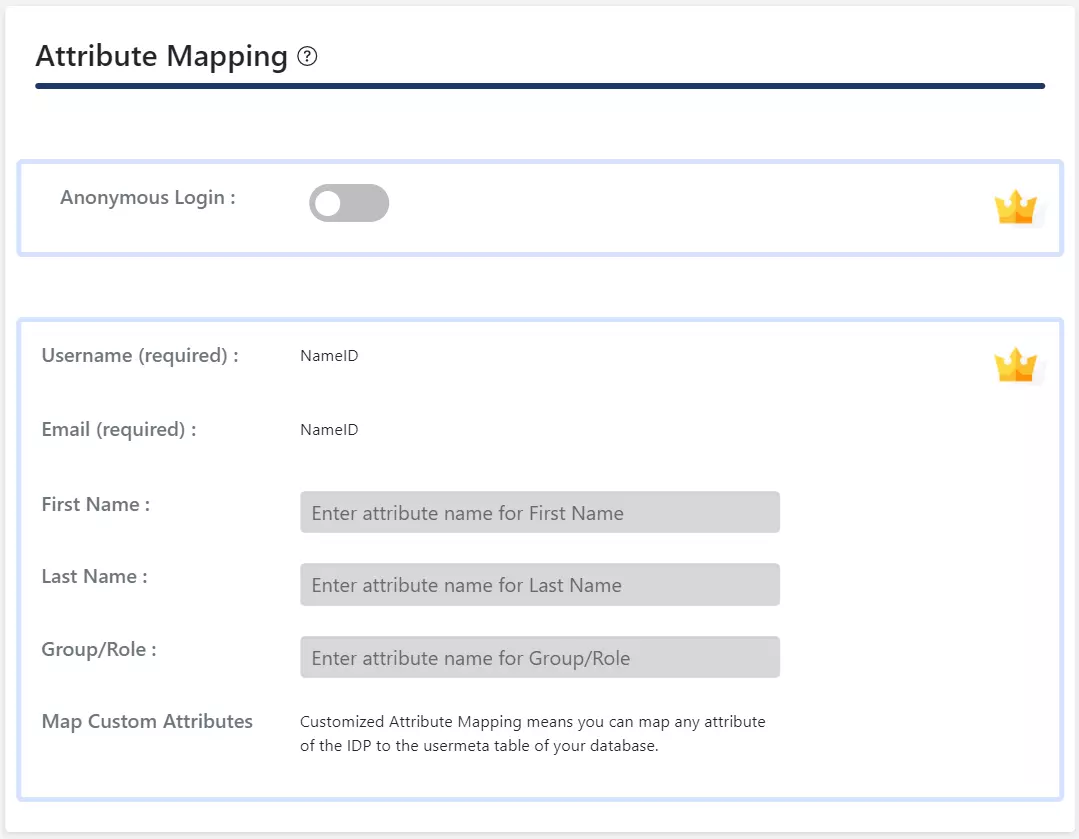
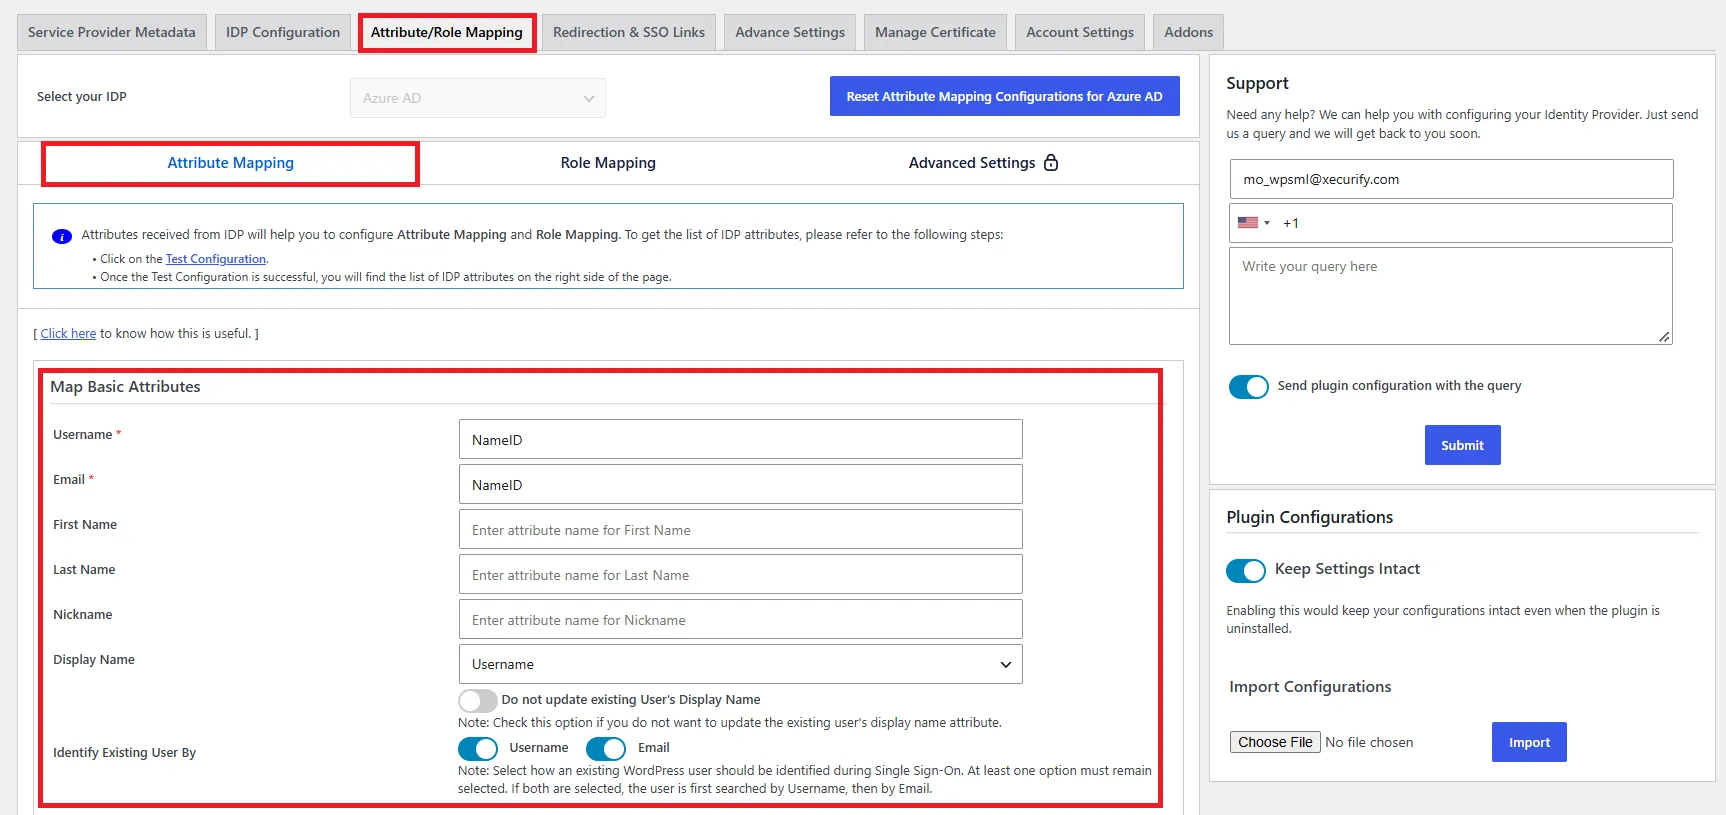
- Im kostenlosen Plugin, NameID wird für die verwendet Benutzername und E-Mail Attribute des WordPress-Benutzers.
- Wenn ein Benutzer SSO durchführt, wird der vom Identitätsanbieter gesendete NameID-Wert den Feldern Benutzername und E-Mail des WordPress-Benutzers zugeordnet.
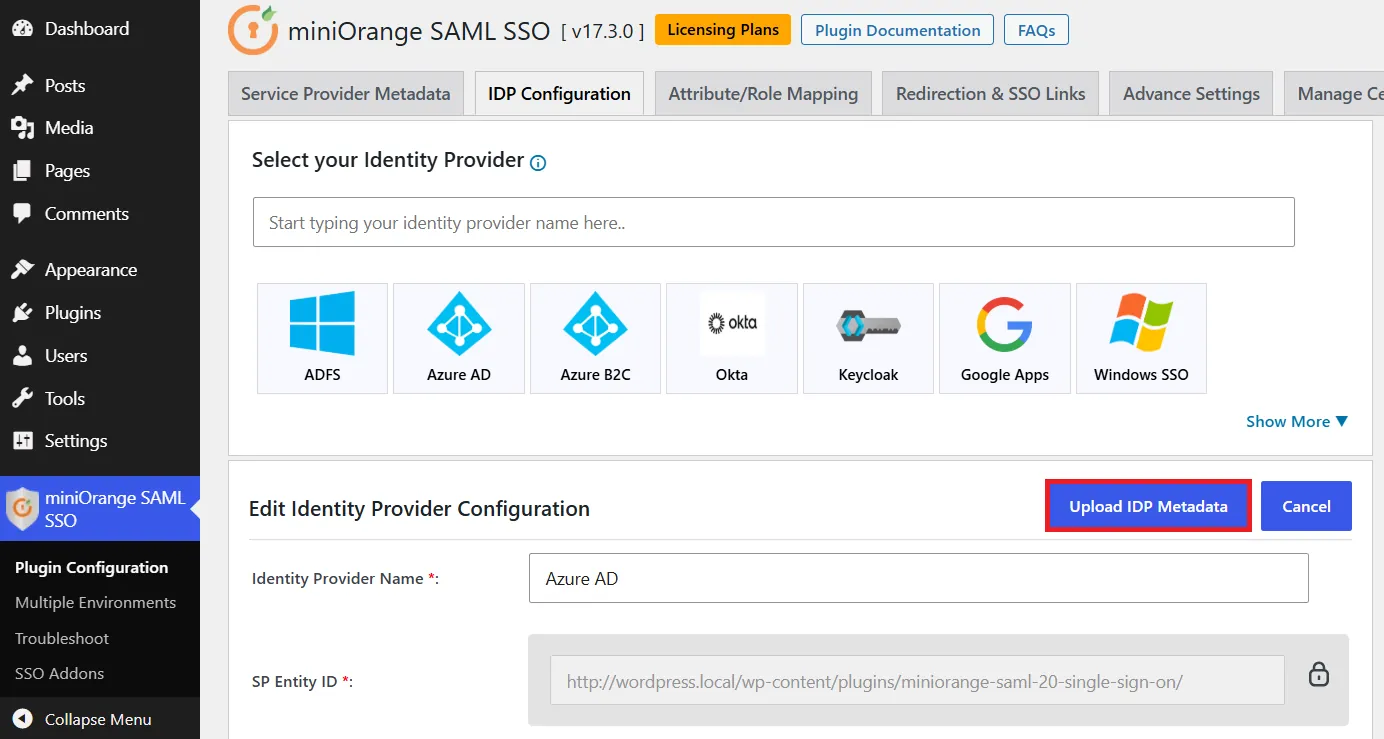
Um WordPress als Ihren Dienstanbieter (SP) im SAML-SSO-Plugin zu konfigurieren, navigieren Sie zum Tab „IDP-Konfiguration“ . Sie können das Plugin mit einer der folgenden Methoden konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Name des Identitätsanbieters.
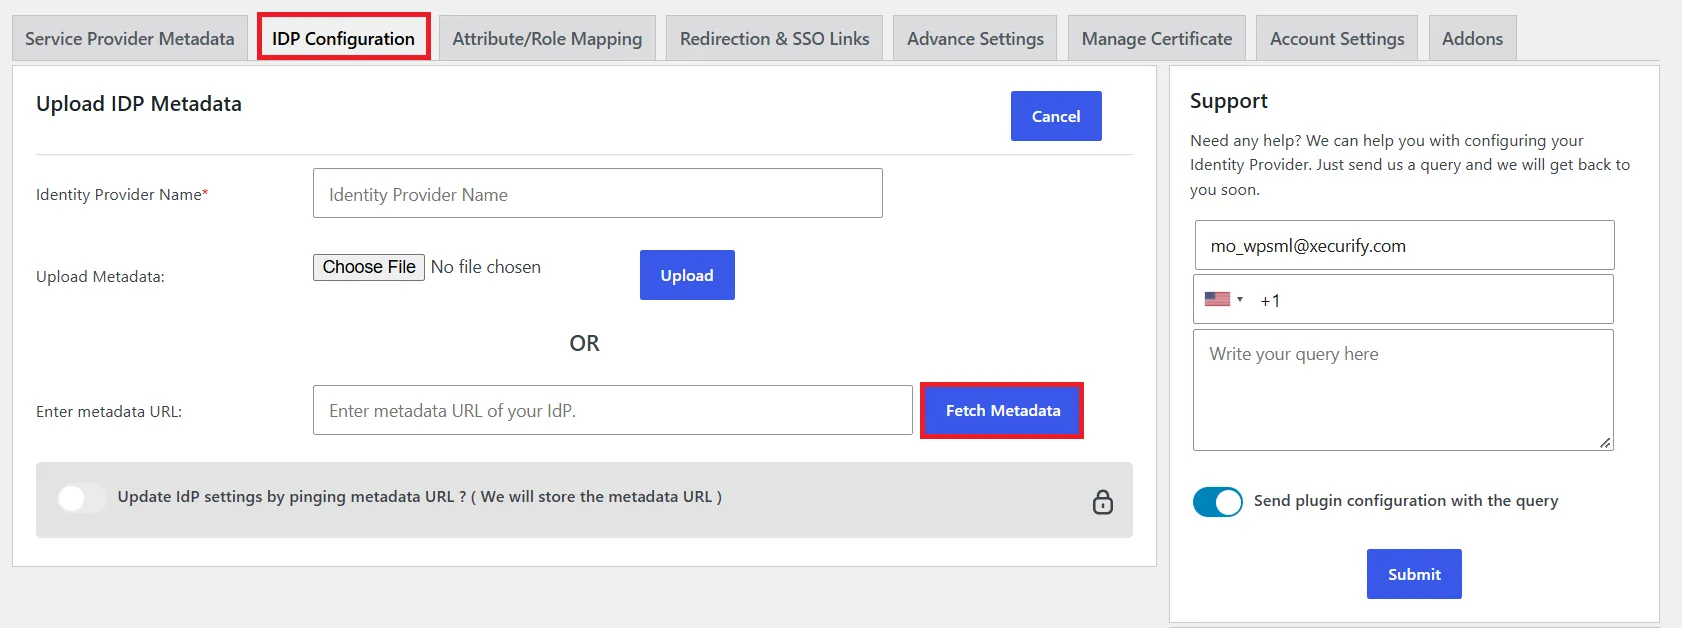
- Wählen Sie eine der folgenden Optionen:
- Laden Sie die Metadatendatei hoch. klicken Sie dann auf die Hochladen .
- Geben Sie die Metadaten-URL klicken Sie dann auf die Metadaten abrufen .
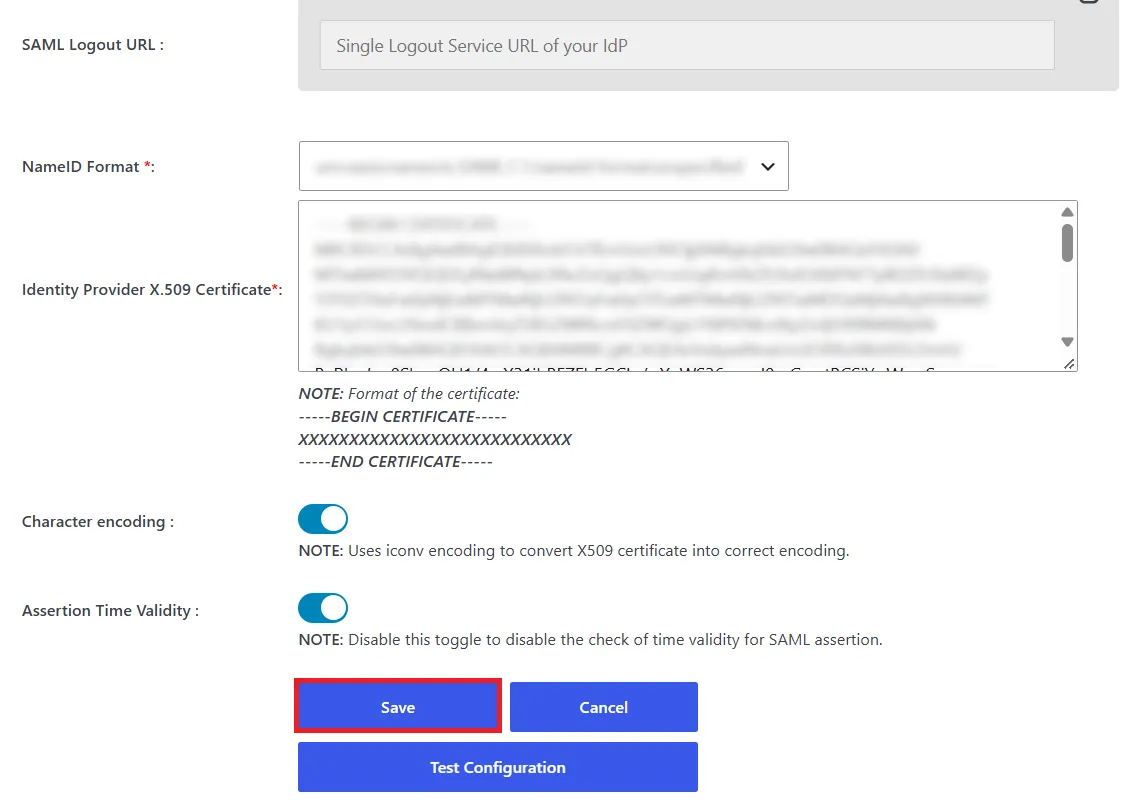
B. Manuelle Konfiguration:
- Geben Sie die Details des Identitätsanbieters ein (Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller,
SAML-Anmelde-URL und X.509-Zertifikat) von Ihrem IdP bereitgestellt, klicken Sie dann Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom Identitätsanbieter (IdP) empfangenen Attribute und Werte zu überprüfen.
Schritt 3: Attributzuordnung

Hinweis: Wenn Sie im Tab „IDP-Konfiguration“ auf die Schaltfläche „ Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Mit der Attributzuordnungsfunktion können Sie Benutzerattribute, die Sie während des SSO vom Identitätsanbieter (IdP) erhalten, den entsprechenden Benutzerattributen in WordPress zuordnen.
In der Standardversion des SAML SSO-Plugins für WordPress navigieren Sie zur Registerkarte „Attribut-/Rollenzuordnung“.
- Unter dem Attributzuordnung Im Unterregister können Sie die erforderlichen Felder konfigurieren. Grundlegende Kartenattribute .
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration “ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
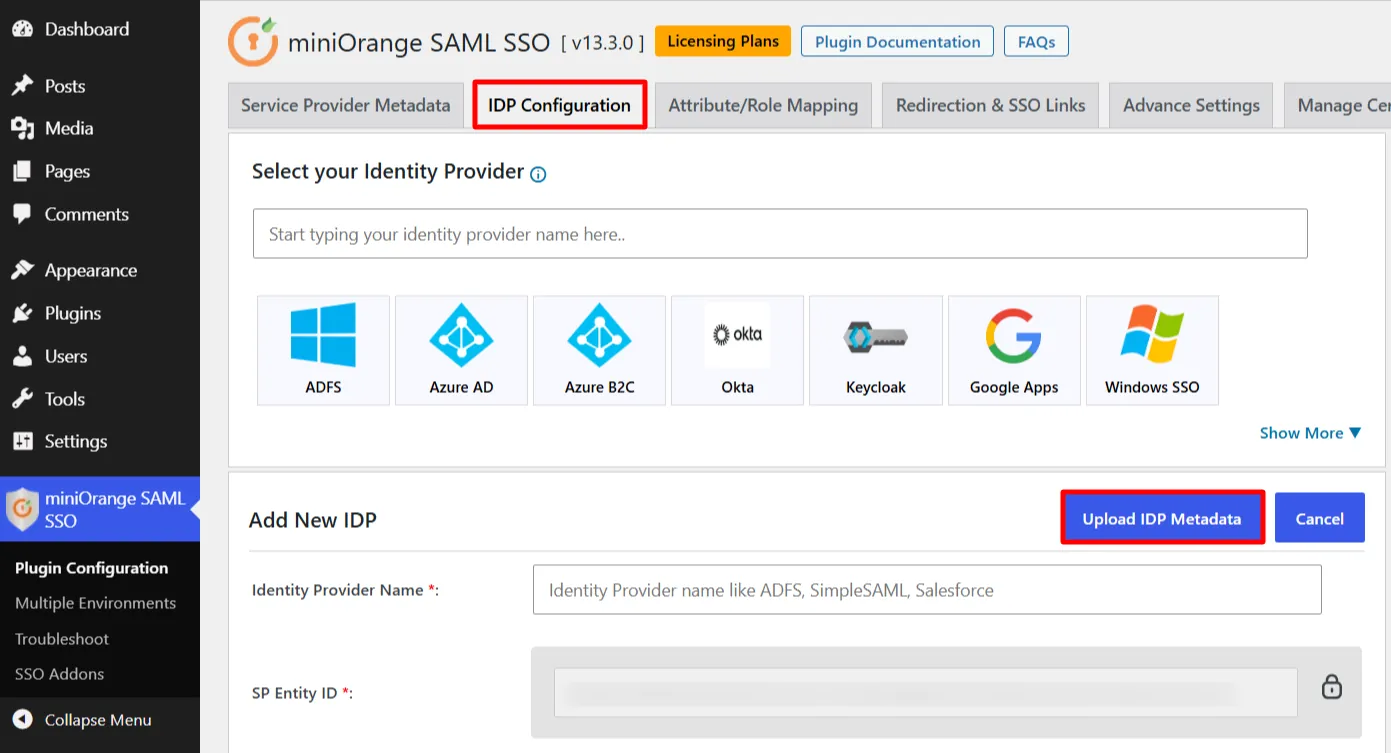
- Geben Sie die Name des Identitätsanbieters.
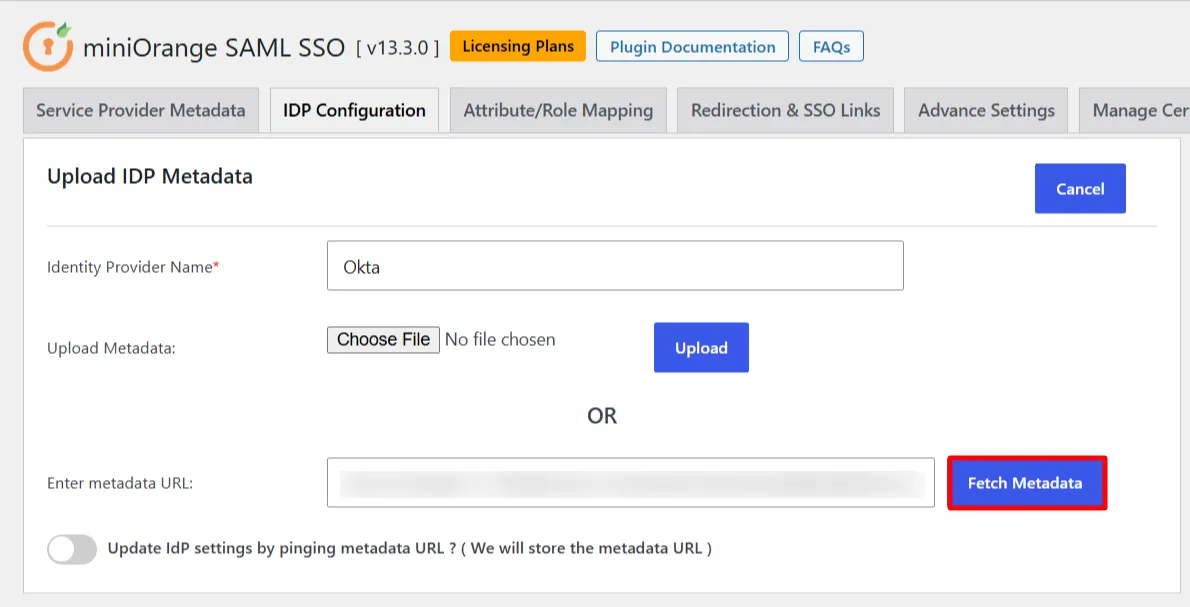
- Wählen Sie eine der folgenden Optionen:
- Laden Sie eine Metadatendatei hoch klicken Sie dann auf die Hochladen .
- Geben Sie die Metadaten-URL klicken Sie dann auf die Metadaten abrufen .
- Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL wodurch die Plugin-Konfiguration nach einem festgelegten Zeitintervall automatisch gemäß den IDP-Metadaten aktualisiert wird.
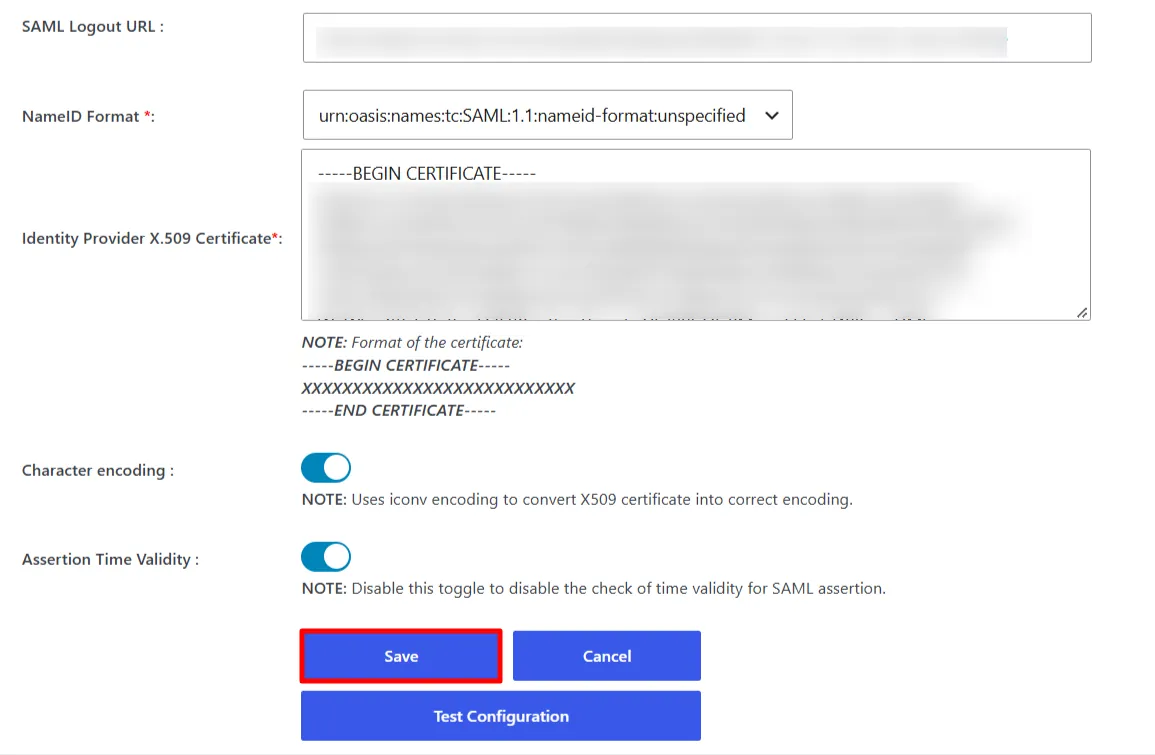
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihrem Identitätsanbieter und klicken Sie auf
Gespeichert .
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.
- Im Premium-Plugin können Sie die folgenden Einstellungen vornehmen: SAML-Abmelde-URL um Single Logout auf Ihrer WordPress-Website zu realisieren.
Schritt 3: Attributzuordnung
Hinweis: Wenn Sie im Tab „IDP-Konfiguration“ auf die Schaltfläche „ Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
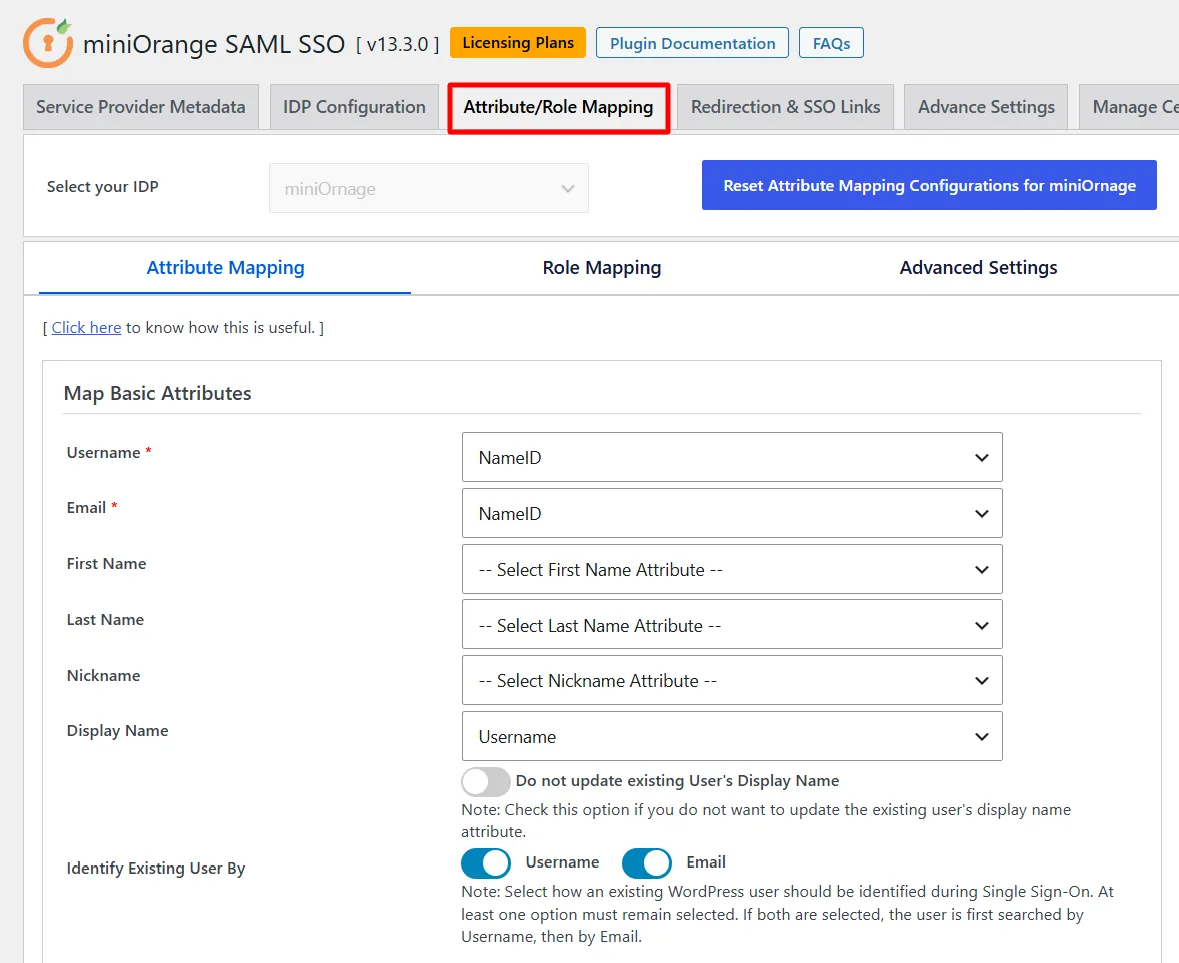
Mit der Attributzuordnungsfunktion können Sie die vom Identitätsanbieter während des SSO gesendeten Benutzerattribute den Benutzerattributen in WordPress zuordnen.
- Im SAML-Plugin für WordPress navigieren Sie zu Attribut-/Rollenzuordnung Tab.
- Unter dem Attributzuordnung Im Unterregister können Sie die erforderlichen Felder konfigurieren. Grundlegende Kartenattribute .
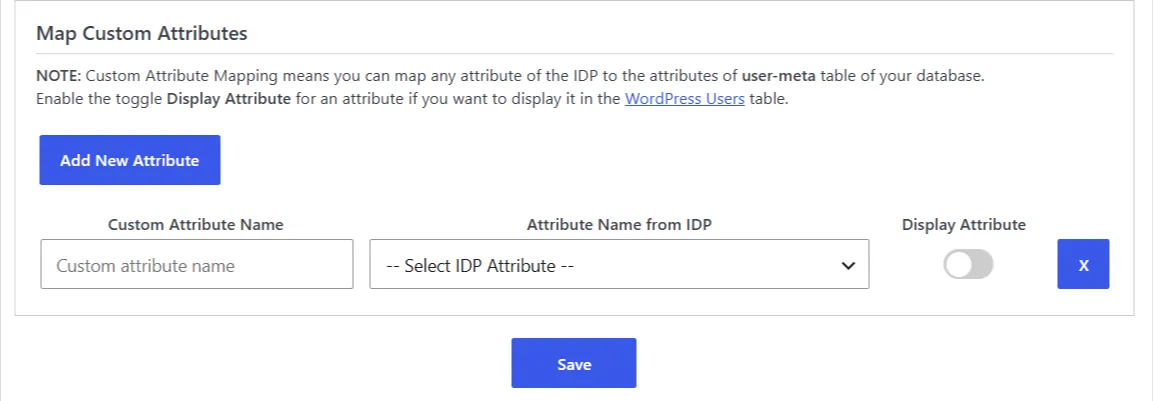
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie beliebige Attribute, die vom Identitätsanbieter (IdP) gesendet werden, der Benutzermetatabelle von WordPress zuordnen . Um benutzerdefinierte Attribute zu erstellen und zuzuordnen, öffnen Sie den Abschnitt „Benutzerdefinierte Attribute zuordnen“ unter dem Unterreiter „Attributzuordnung “, geben Sie den Namen des WordPress-Metaschlüssels ein und wählen Sie das entsprechende Attribut aus, das Sie vom IdP erhalten haben (verwenden Sie „Konfiguration testen“ auf dem Reiter „IDP-Konfiguration “, um die verfügbaren Attribute anzuzeigen). Klicken Sie anschließend auf „Speichern“.
Schritt 4: Rollenzuordnung
- Navigieren Sie zu der Attribut-/Rollenzuordnung Registerkarte und suchen Sie die Rollenzuordnung .
- Wählen Sie die gewünschte Rolle aus der Liste aus. Standardrolle Dropdown und klicken Sie auf Update Um Ihre Änderungen zu speichern.
Hinweis: Die ausgewählte Standardrolle gilt nur für neue Benutzer bei der SSO-Anmeldung. Bestehende WordPress-Benutzer behalten ihre aktuellen Rollen.
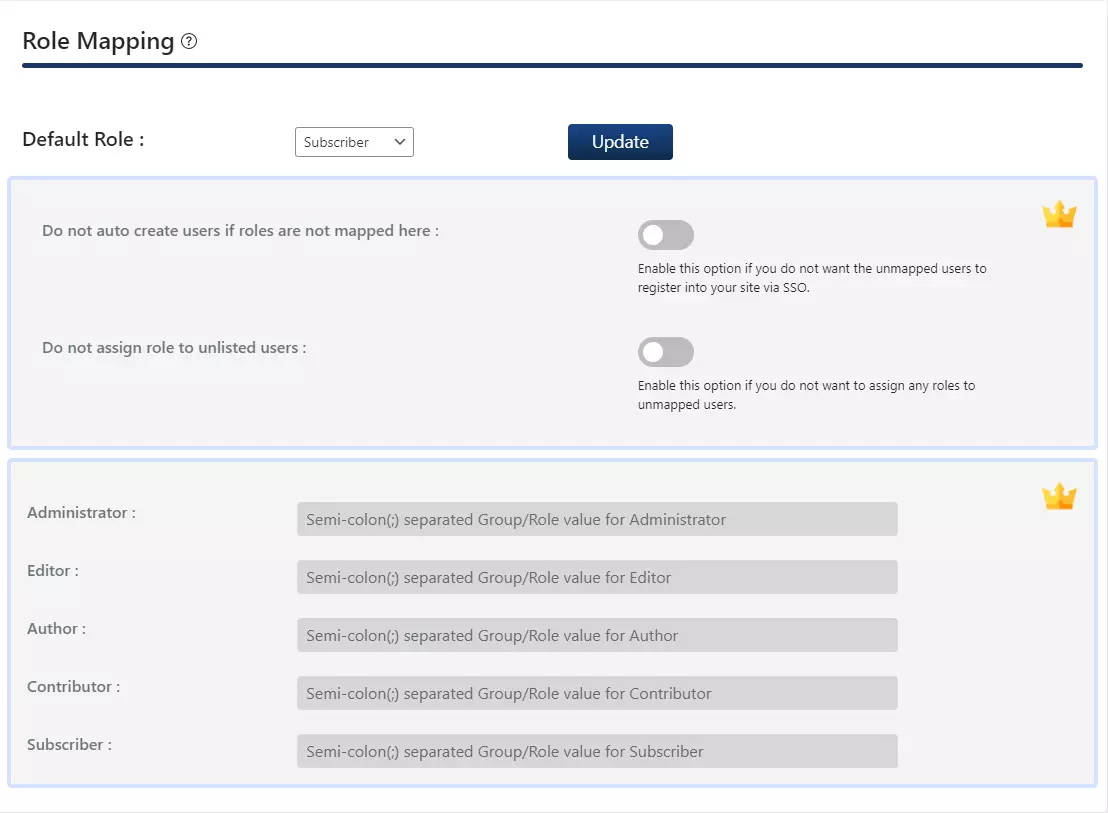
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Benutzern ohne Administratorrechte zugewiesen wird, wenn sie SSO durchführen.
- Um die Rollenzuordnung zu konfigurieren, gehen Sie zu Attribut-/Rollenzuordnung Tab.
- Navigieren Sie zu der Rollenzuordnung Unterregisterkarte und scrollen Sie nach unten zu Standardbenutzerrolle auswählen
.
- Basierend auf Ihren Anforderungen aktivieren Neuen Benutzer mit Rolle erstellen or Vorhandenen Benutzer mit Rolle aktualisierenund wählen Sie die entsprechende Standardrolle aus dem Dropdown-Menü aus.
- Klicken Sie auf Gespeichert um die Rollenzuordnungseinstellungen anzuwenden.
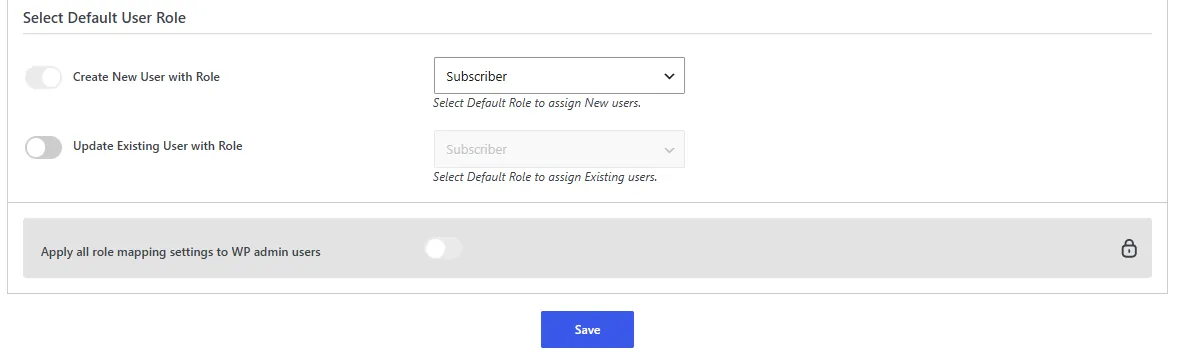
Schritt 4: Rollenzuordnung
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Navigieren Sie zu der Rollenzuordnung Unterregisterkarte unter dem Attribut-/Rollenzuordnung Tab.
- Von dem IDP-Gruppen-/Rollenattribut Wählen Sie im Dropdown-Menü das Attribut aus, das die Gruppen- oder Rolleninformationen des Benutzers enthält (z. B. NameID).
- Geben Sie in jedem Rollenfeld die entsprechenden IDP-Gruppenwerte ein. Trennen Sie mehrere Werte durch ein Semikolon (;).
Beispiel: Wenn Sie einem Benutzer, dessen Gruppen-/Rollenattributwert WP-Editors lautet , die Rolle „Editor“ in WordPress zuweisen möchten, geben Sie WP-Editors in das Feld „Editor“ ein.
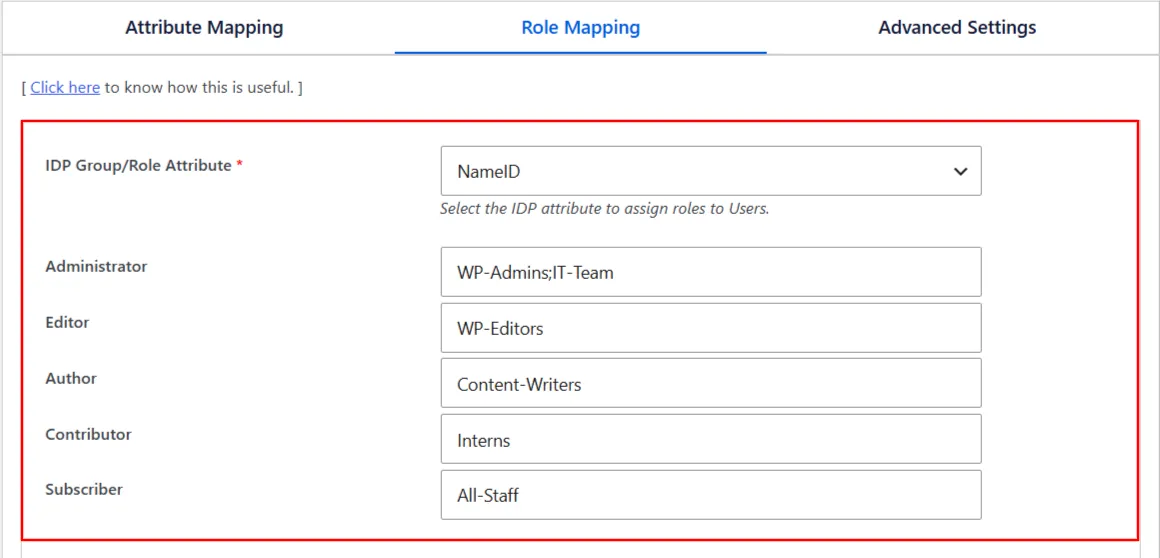
Unter „Aktion auswählen, wenn die Rollenzuordnung fehlschlägt“ können Sie festlegen, was geschehen soll, wenn der Gruppen- oder Rollenwert eines Benutzers keiner Rolle zugeordnet ist:
- Neuen Benutzer mit Rolle erstellen: Sie können eine Standardrolle für neue Benutzer auswählen (z. B. Abonnent). Wenn diese Option deaktiviert ist, werden keine neuen Benutzer angelegt.
- Vorhandenen Benutzer mit Rolle aktualisieren: Sie können eine Standardrolle auswählen, die bestehenden Benutzern zugewiesen werden soll.
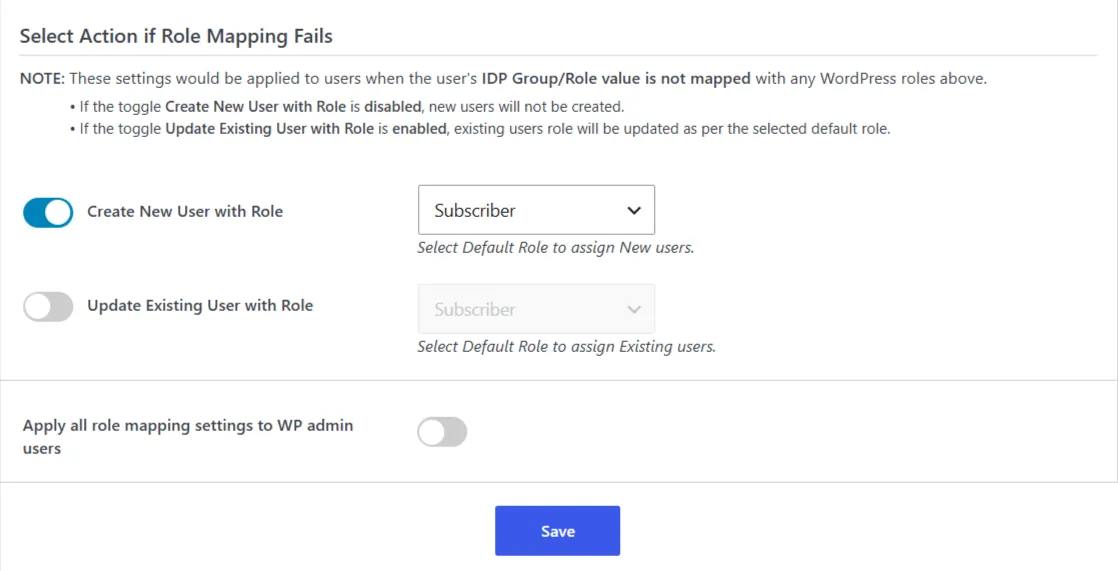
- Alle Rollenzuordnungseinstellungen auf WP-Administratorbenutzer anwenden: Sie können alle oben genannten Rollenzuordnungseinstellungen auf die WordPress-Administratorbenutzer anwenden.
- Dann klicken Sie auf die Gespeichert.
Schritt 5: SSO-Einstellungen
Navigieren Sie zum Tab „Umleitung & SSO-Links“ des Plugins, um die SSO-Einstellungen zu konfigurieren.
1. Verwenden Sie eine Single-Sign-On-Schaltfläche.
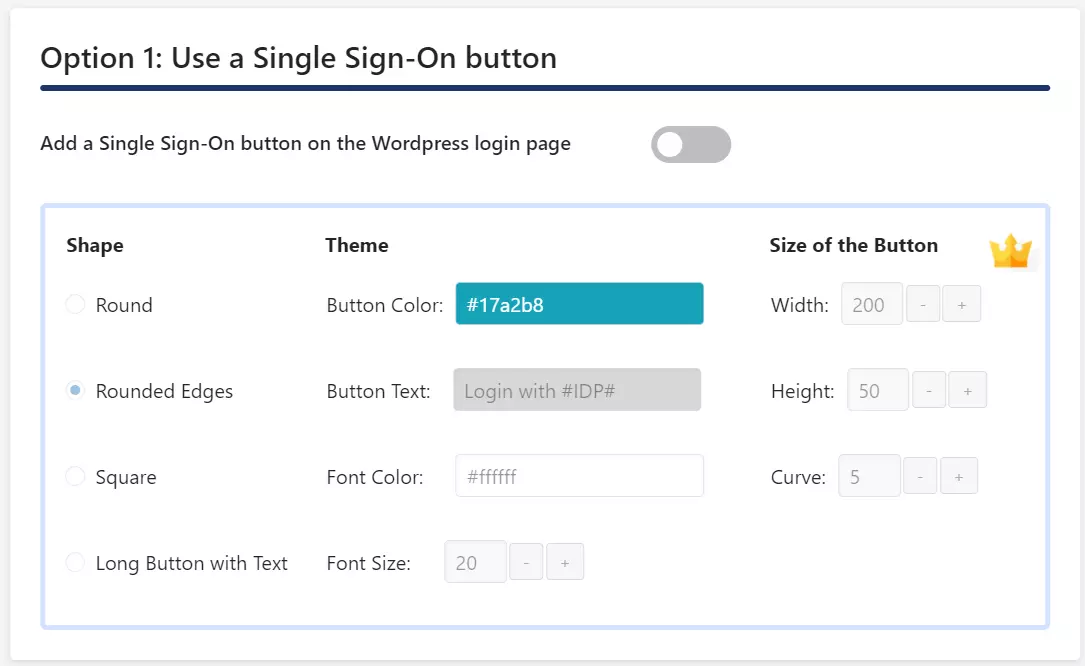
- Aktivieren Sie die Fügen Sie auf der WordPress-Anmeldeseite eine Single-Sign-On-Schaltfläche hinzu Umschalten von der Option 1: Verwendung einer Single-Sign-On-Schaltfläche Abschnitt zum Hinzufügen einer Single Sign-On-Schaltfläche zur WordPress-Anmeldeseite.
2. SSO-Links
Mit dem kostenlosen Plugin können Sie SP-initiiertes SSO aktivieren, indem Sie einen SSO-Link zu einer Schaltfläche oder einem Hyperlink auf Ihrer WordPress-Website hinzufügen.
- Scrollen Sie nach unten zum Option 2: SSO-Links .
Aktivieren Sie SSO mit dem Standard-Weiterleitungsverhalten: Kopieren Sie den ersten im Plugin bereitgestellten SSO-Link und fügen Sie ihn auf einer Schaltfläche oder einem Hyperlink Ihrer Website ein. Wenn Benutzer auf den Link klicken, werden sie zur Authentifizierung an den Identitätsanbieter (IdP) weitergeleitet und anschließend zu Ihrer WordPress-Website zurückgeführt.
https://your-wordpress-site.com/?option=saml_user_login
Weiterleitung von Nutzern nach der Authentifizierung auf eine bestimmte Seite: Kopieren Sie den zweiten im Plugin enthaltenen SSO-Link und fügen Sie ihn einem Button oder Hyperlink hinzu. Dieser Link enthält den Parameter „redirect_to“ , mit dem Sie die Seite festlegen können, die Nutzer nach erfolgreicher Authentifizierung besuchen sollen.
https://your-wordpress-site.com/?option=saml_user_login&redirect_to=page_url
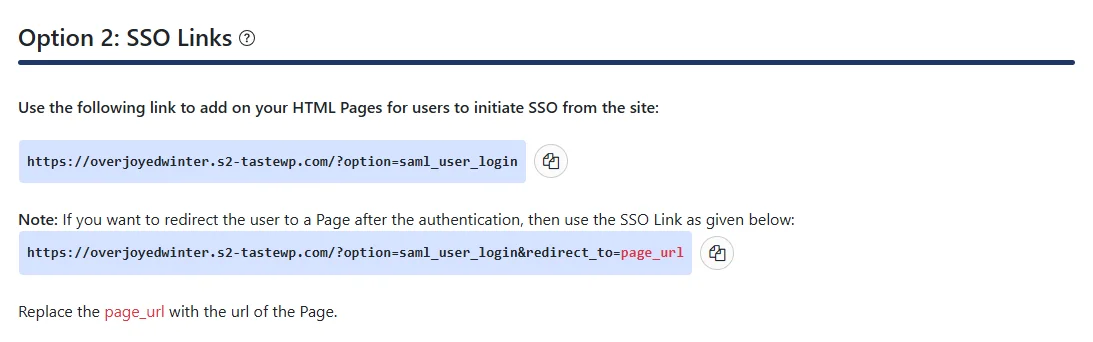
Hinweis: Ersetzen Sie your-wordpress-site.com durch Ihre WordPress-Website-URL und page_url durch die URL der Seite, auf die Benutzer nach erfolgreicher Authentifizierung weitergeleitet werden sollen.
Schritt 5: SSO-Einstellungen
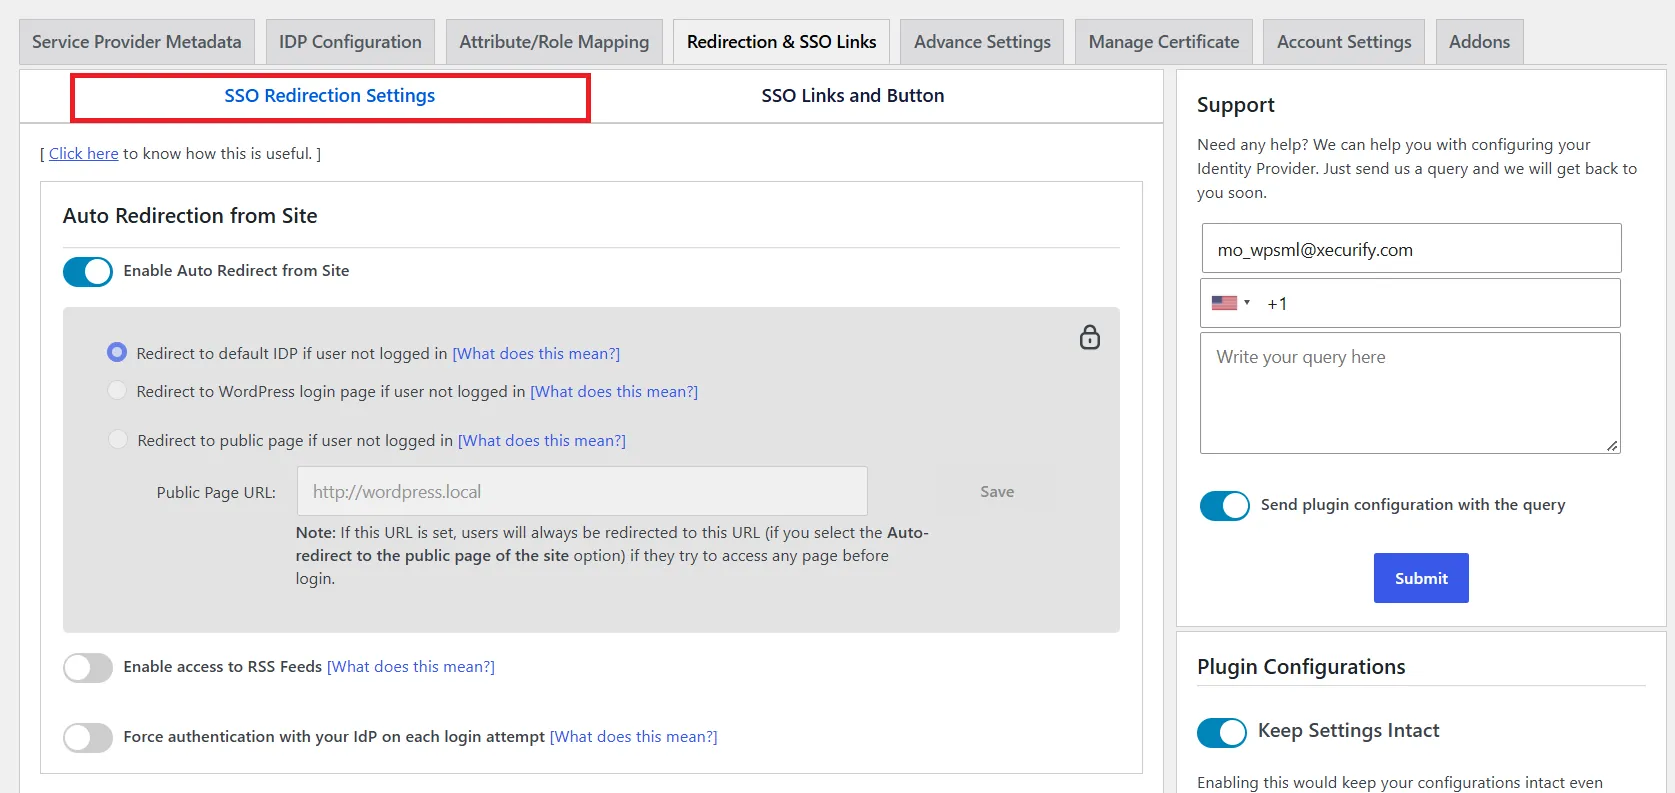
In der Standardversion des Plugins können Sie SP-initiiertes SSO mithilfe der verfügbaren Optionen unter „SSO-Umleitungseinstellungen“ konfigurieren . Um auf diese Optionen zuzugreifen, navigieren Sie zum Tab „Umleitung & SSO-Links“.
1. Automatische Weiterleitung von der Website
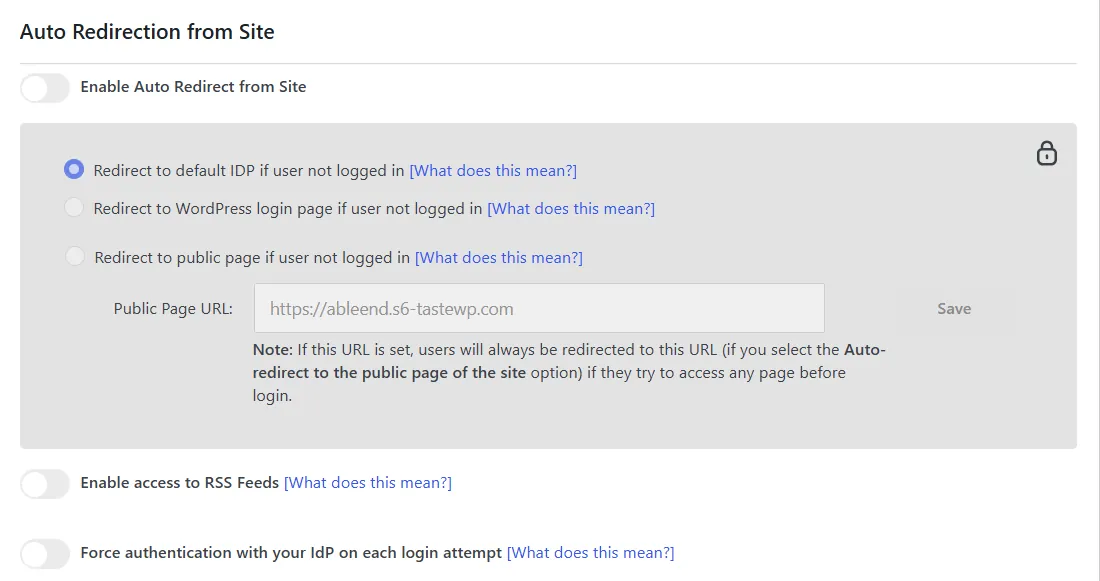
Wenn diese Option aktiviert ist, werden nicht authentifizierte Benutzer, die versuchen, auf Ihre Website zuzugreifen, zur Anmeldeseite des Identitätsanbieters (IDP) weitergeleitet. Nach erfolgreicher Authentifizierung werden sie wieder auf die Seite Ihrer Website zurückgeleitet, die sie ursprünglich aufrufen wollten.
- Navigieren Sie zu der Umleitungs- und SSO-Links Tab und gehen Sie zu SSO-Umleitungseinstellungen.
- Der Automatische Weiterleitung von der WebsiteKonfigurieren Sie die folgenden Optionen:
Automatische Weiterleitung von der Website aktivieren: Wenn Sie möchten, dass nicht authentifizierte Benutzer automatisch zu Ihrem konfigurierten IdP weitergeleitet werden, um sich anzumelden, sobald sie versuchen, auf Ihre Website zuzugreifen.
Zugriff auf RSS-Feeds aktivieren: Wenn Sie Benutzern den Zugriff auf die RSS-Feeds Ihrer Website ermöglichen möchten.
Erzwingt die Authentifizierung bei Ihrem Identitätsanbieter bei jedem Anmeldeversuch: Wenn Sie möchten, dass sich Benutzer bei jedem Anmeldeversuch bei Ihrem konfigurierten Identitätsanbieter authentifizieren.
2. Automatische Weiterleitung von der WordPress-Anmeldeseite
Wenn diese Option aktiviert ist, werden nicht authentifizierte Benutzer, die versuchen, auf die Standard-Anmeldeseite von WordPress zuzugreifen, zur Authentifizierung auf die Anmeldeseite des Identitätsanbieters (IDP) weitergeleitet. Nach erfolgreicher Authentifizierung werden sie zurück zur WordPress-Website geleitet.
- Navigieren Sie zu der Umleitungs- und SSO-Links Tab und gehen Sie zu SSO-Umleitungseinstellungen.
- Der Automatische Weiterleitung von der WordPress-Anmeldeseite Abschnitt aktivieren Sie die Weiterleitung zum Standard-IdP von der WordPress-Anmeldeseite .
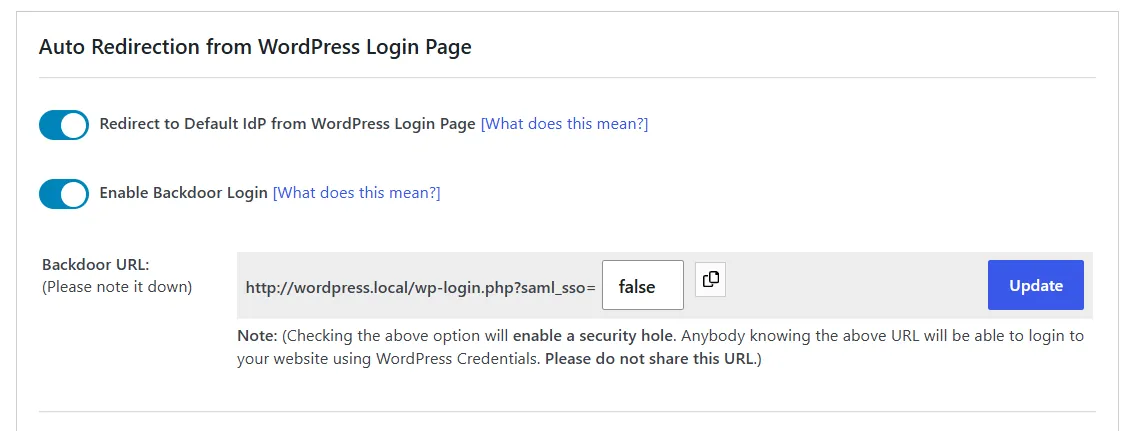
Hinweis: Bitte aktivieren Sie die Hintertüranmeldung und notieren Sie sich die Hintertür-URL. Dadurch können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie aufgrund von IDP-Problemen ausgesperrt werden.
3. Domänenzuordnung
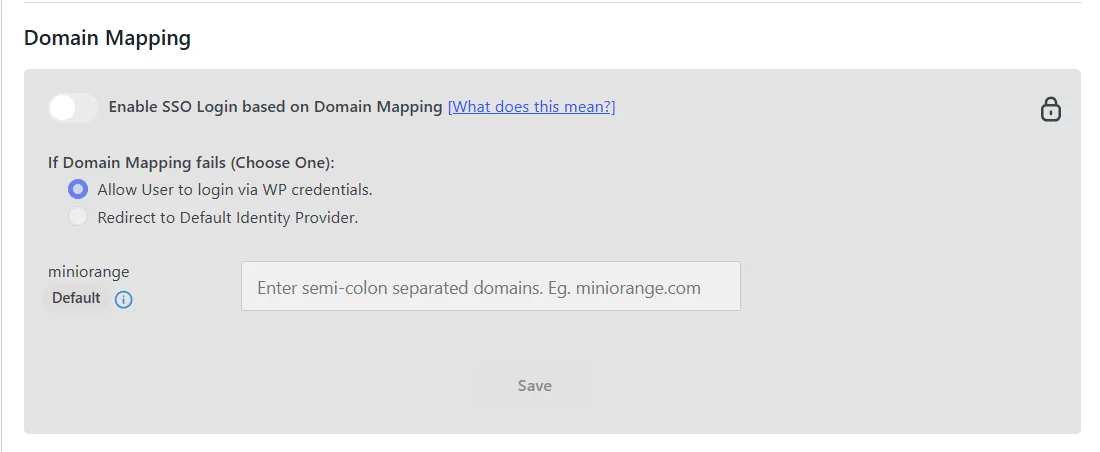
Hinweis: Diese Funktion ist in der aktuellen Version des Plugins nicht verfügbar. Bitte aktualisieren Sie auf die Enterprise-Version oder höher, um diese Funktion nutzen zu können.
Durch Domain Mapping können Sie Benutzer anhand ihrer E-Mail-Domäne an den entsprechenden Identitätsanbieter (IdP) weiterleiten und so die SSO-Anmeldung für Organisationen mit mehreren Domänen vereinfachen.
4. Umleitung nach SSO-Einstellungen
Mithilfe dieser Einstellungen können Sie festlegen, wohin Benutzer nach erfolgreicher SSO-Anmeldung oder -Abmeldung weitergeleitet werden.
- Navigieren Sie zu der Umleitungs- und SSO-Links Tab und gehen Sie zu SSO-Umleitungseinstellungen.
- Der Login Relay State URLGeben Sie eine gültige URL ein, wenn Benutzer nach erfolgreicher SSO auf eine bestimmte Seite weitergeleitet werden sollen. Wenn Sie dieses Feld leer lassen, werden die Benutzer auf dieselbe Seite weitergeleitet, von der die SSO gestartet wurde.
- Klicken Sie auf Gespeichert um die Einstellungen zu übernehmen.
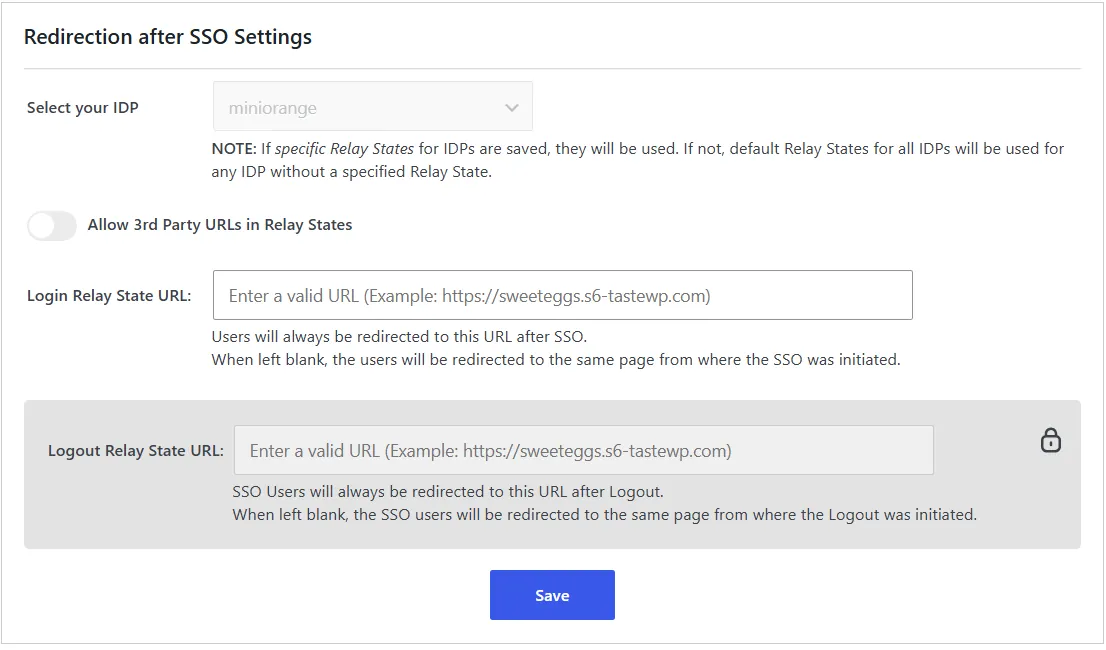
Hinweis: Die Funktion „Drittanbieter-URLs in Relay-Zuständen zulassen“ ist in der aktuellen Plugin-Version nicht verfügbar. Bitte aktualisieren Sie auf die PREMIUM- Version oder höher, um diese Funktion zu nutzen.
5. SSO-Links und Schaltfläche
Die SSO-Links ermöglichen es Nutzern, Single Sign-On (SSO) direkt von Ihrer Website aus zu initiieren. Sie können diese Links auf relevanten Seiten oder Schaltflächen platzieren, damit sich Nutzer einfach über den konfigurierten Identitätsanbieter (IdP) anmelden können. Sie können außerdem eine Weiterleitungs-URL festlegen, um Nutzer nach erfolgreicher Authentifizierung auf eine bestimmte Seite zu leiten.
1. SSO-Links
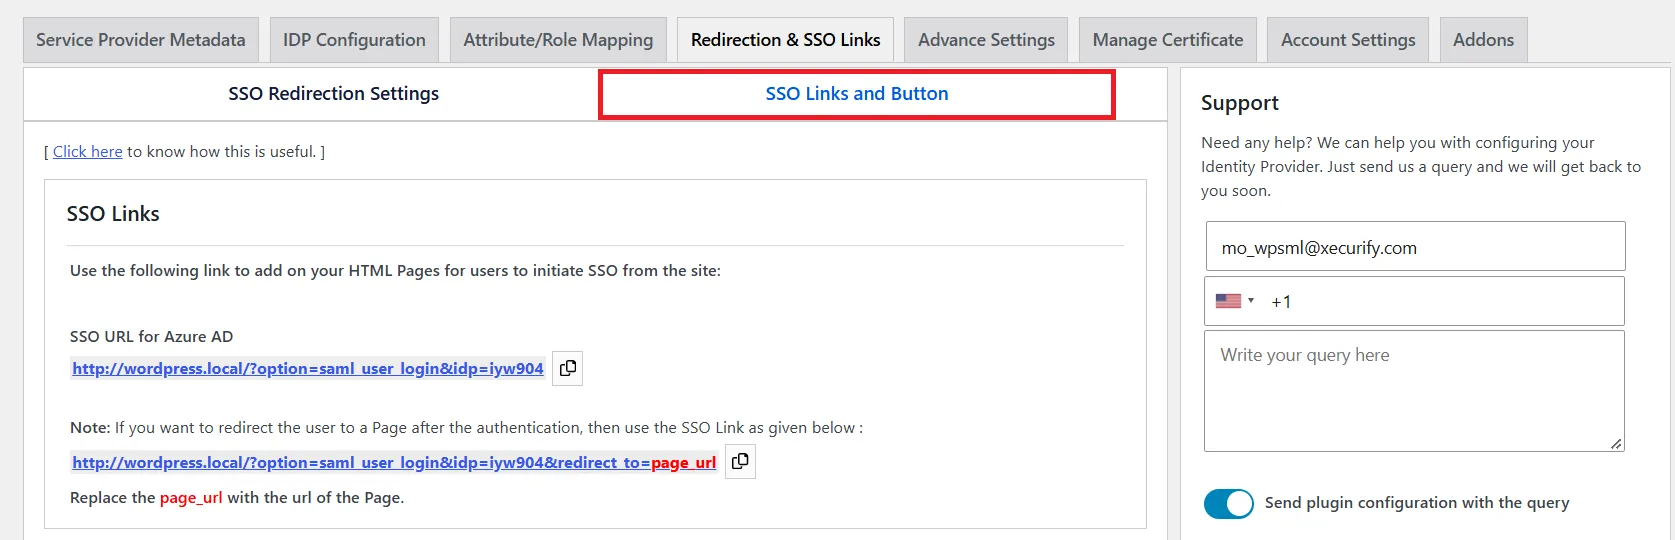
- Unter dem Umleitungs- und SSO-Links Registerkarte, navigieren Sie zu SSO-Links und Schaltfläche Tab.
- Im SSO-Links Im Abschnitt „SSO“ kopieren Sie die SSO-URL für den konfigurierten Identitätsanbieter.
- Sie können diesen Link auf Ihrer Website hinzufügen, um Benutzern die Möglichkeit zu geben, SSO zu initiieren.
Hinweis: Wenn Sie Benutzer nach der Authentifizierung auf eine bestimmte Seite weiterleiten möchten, verwenden Sie das bereitgestellte SSO-Linkformat mit dem Parameter „redirect URL“.
2. Fügen Sie einen SSO-Anmeldebutton auf der WordPress-Anmeldeseite hinzu.
- Im SSO-Links und Schaltfläche scrollen Sie nach unten zum Fügen Sie einen SSO-Anmeldebutton auf der WP-Anmeldeseite hinzu .
- Ermöglichen Fügen Sie einen Single-Sign-On-Button auf der WordPress-Anmeldeseite hinzu. um die SSO-Anmeldeschaltfläche auf der Standard-WordPress-Anmeldeseite anzuzeigen.
Hinweis: Die Funktionen „Standard-Anmeldeformular von WordPress ausblenden/deaktivieren“ und „Anmeldebutton anpassen“ sind in der aktuellen Plugin-Version nicht verfügbar. Bitte aktualisieren Sie auf die Enterprise-Version oder höher, um diese Funktionen nutzen zu können.
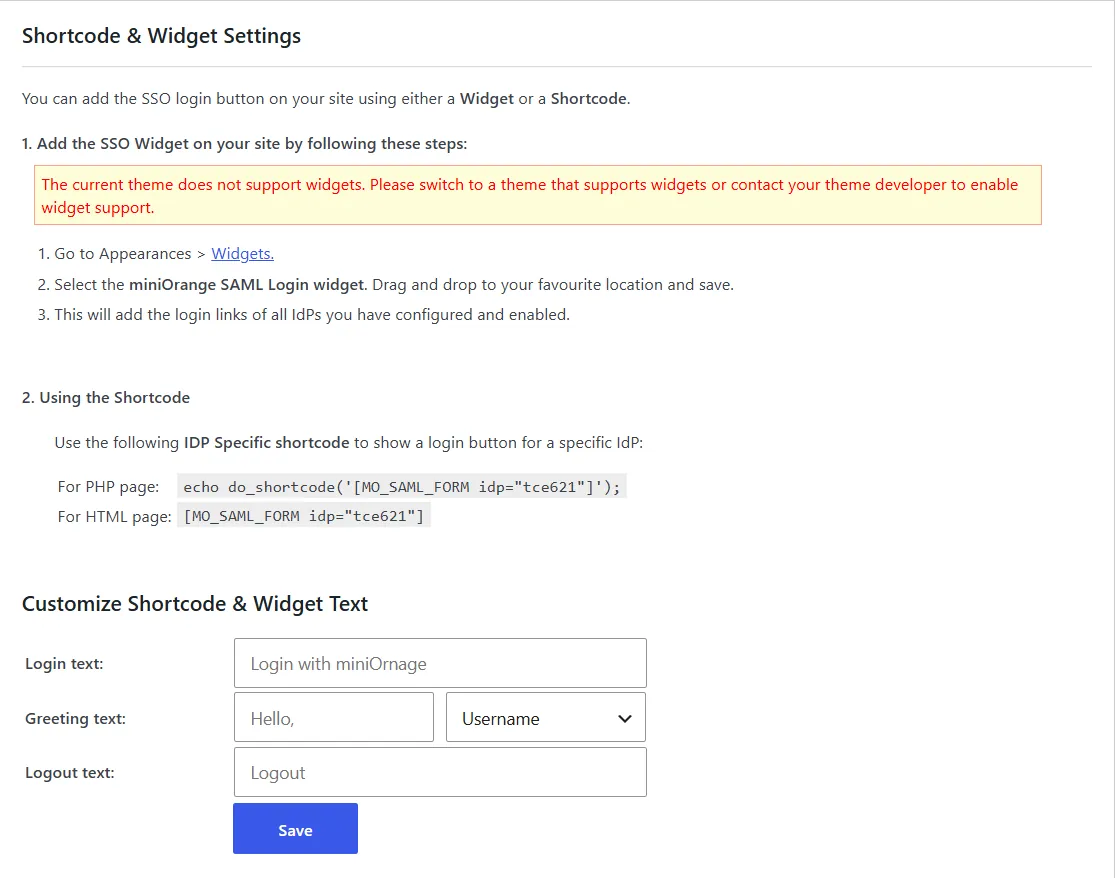
3. Shortcode- und Widget-Einstellungen
Sie können den SSO-Anmeldebutton mithilfe eines Widgets oder Shortcodes zu Ihrer Website hinzufügen.
- Unter dem Umleitungs- und SSO-Links Registerkarte, gehen Sie zu SSO-Links und Schaltfläche Unterregisterkarte.
- Im Shortcode- und Widget-Einstellungen In diesem Abschnitt können Sie die folgenden Einstellungen konfigurieren:
a. Hinzufügen mithilfe eines SSO-Widgets:
- Um die SSO-Anmeldeschaltfläche mithilfe eines Widgets hinzuzufügen, gehen Sie zu Darstellung> Widgets aus dem WordPress-Panel auf der linken Seite.
- Fügen Sie das miniOrange SAML-Login-Widget an Ihrem bevorzugten Ort hinzu.
b. Hinzufügen per Shortcode: Um die SSO-Anmeldeschaltfläche per Shortcode hinzuzufügen, kopieren Sie den in diesem Abschnitt bereitgestellten IDP-spezifischen Shortcode und fügen Sie ihn auf der gewünschten Seite ein.
- Sie können den Anmeldetext, den Begrüßungstext und den Abmeldetext im Shortcode- und Widget-Text anpassen .
- Klicken Sie auf Gespeichert um die Änderungen zu übernehmen.
Schritt 5: Umleitungs- und SSO-Einstellungen
Über die Registerkarte „Umleitung & SSO-Links“ können Sie die Benutzerumleitung vor und nach SSO konfigurieren, SSO-Anmelde-/Abmeldelinks und -Schaltflächen verwalten und SP-initiiertes SSO mithilfe der in der Premium-Version des Plugins verfügbaren SSO-Umleitungseinstellungen einrichten .
1. SSO-Umleitungseinstellungen
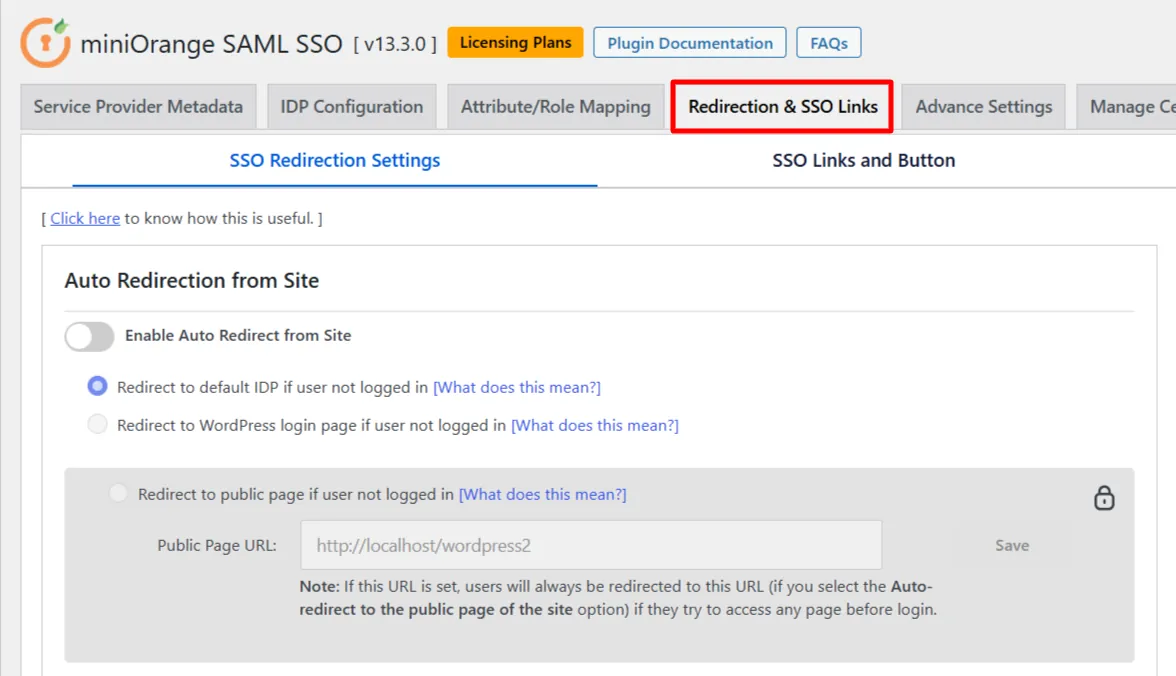
a. Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, zur ausgewählten Anmeldeseite weitergeleitet. Nach erfolgreicher Authentifizierung wird er zurück auf die Seite Ihrer Website geleitet, die er ursprünglich aufrufen wollte.
- Gehen Sie zur Umleitungs- und SSO-Links Öffnen Sie die Registerkarte des Plugins und navigieren Sie zu SSO-Umleitungseinstellungen.
- Automatische Weiterleitung von der Website aktivieren: Wählen Sie eine der folgenden Optionen:
- Weiterleitung zum Standard-Identitätsanbieter, falls der Benutzer nicht angemeldet ist: Nicht authentifizierte Benutzer werden auf die von Ihnen konfigurierte IDP-Anmeldeseite weitergeleitet.
- Weiterleitung zur WordPress-Anmeldeseite, falls der Benutzer nicht angemeldet ist: Nicht authentifizierte Benutzer werden zur WordPress-Anmeldeseite weitergeleitet.
- Weiterleitung auf die öffentliche Seite, falls der Benutzer nicht angemeldet ist: Nicht authentifizierte Benutzer werden auf eine öffentliche Seite Ihrer Website weitergeleitet. Geben Sie die URL dieser Seite in das Feld ein. URL der öffentlichen Seite
Feld und klicken Sie auf Gespeichert.
Hinweis: Diese Funktion ist nur in den Enterprise- und höheren Tarifen verfügbar. Bitte aktualisieren Sie Ihr Plugin , um auf diese Funktion zugreifen und sie nutzen zu können.
Zugriff auf RSS-Feeds aktivieren: Durch Aktivieren dieser Funktion können Benutzer auch dann auf die RSS-Feed-URL Ihrer WordPress-Website zugreifen, wenn die automatische Weiterleitung aktiviert ist.
Erzwingen Sie die Authentifizierung bei Ihrem Identitätsanbieter (IdP) bei jedem Anmeldeversuch: Durch Aktivieren dieser Option müssen Benutzer ihre IdP-Anmeldeinformationen bei jedem Anmeldeversuch eingeben, selbst wenn sie bereits beim IdP angemeldet sind. Je nach IdP kann eine zusätzliche Konfiguration erforderlich sein, um dieses Verhalten zu erzwingen.
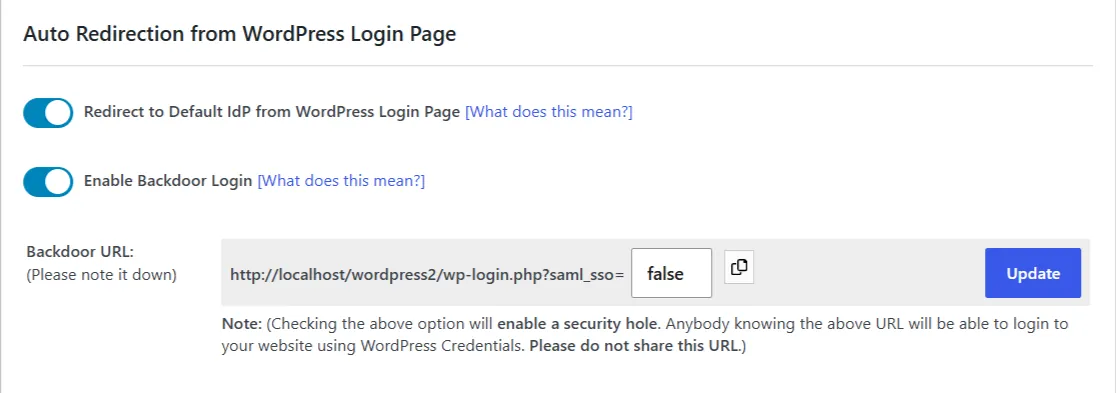
b. Automatische Weiterleitung von der WordPress-Anmeldeseite: Wenn diese Option aktiviert ist, werden Benutzer, die versuchen, auf die WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf Ihre konfigurierte IDP-Anmeldeseite weitergeleitet.
Weiterleitung zum Standard-IdP von der WordPress-Anmeldeseite: Aktivieren Sie diese Option, um Benutzer, die eine der folgenden URLs besuchen, zur Authentifizierung zum Standard-IdP weiterzuleiten.
Hinweis: Die Aktivierung des Hintertür-Logins stellt ein Sicherheitsrisiko dar. Jeder, der die Hintertür-URL kennt, kann sich mit den WordPress-Zugangsdaten auf Ihrer Website anmelden. Bitte geben Sie diese URL nicht weiter.
Hintertür-Login aktivieren: Durch Aktivieren dieser Option können Sie sich mit Ihren WordPress-Zugangsdaten bei Ihrer WordPress-Website anmelden, falls Sie von Ihrem Identitätsanbieter ausgesperrt werden. Dies bietet eine alternative Anmeldemethode, um wieder Zugriff auf Ihre Website zu erhalten.
c. Domänenzuordnung
Hinweis: Diese Funktion ist nur in der Enterprise-Version oder höher verfügbar. Bitte aktualisieren Sie Ihr Plugin, um diese Funktion nutzen zu können.
Durch Domain Mapping können Sie Benutzer anhand ihrer E-Mail-Domäne an den entsprechenden Identitätsanbieter (IdP) weiterleiten und so die SSO-Anmeldung für Organisationen mit mehreren Domänen vereinfachen.
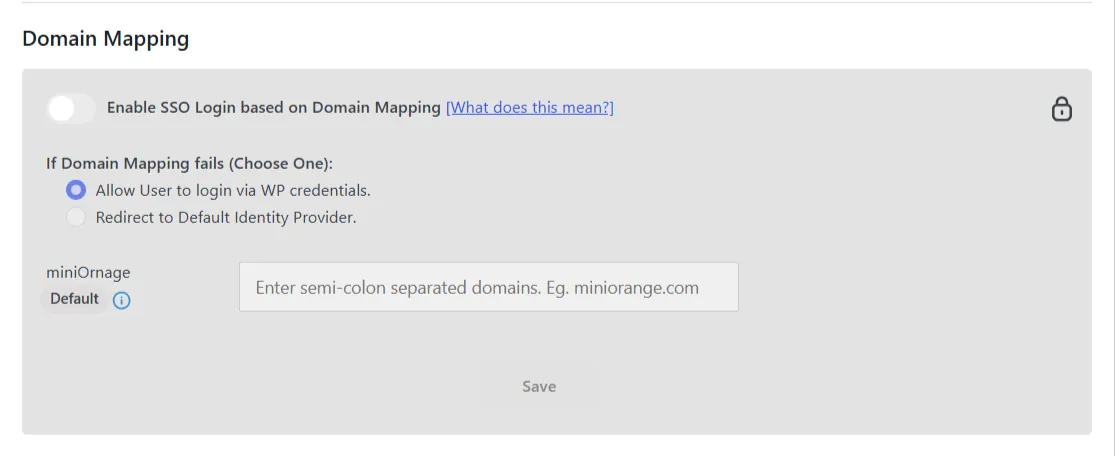
d. Umleitung nach SSO-Einstellungen
Unter „Umleitung nach SSO-Einstellungen“ können Sie mithilfe der folgenden Optionen konfigurieren, wohin Benutzer nach dem Anmelden und Abmelden über SSO umgeleitet werden:
Drittanbieter-URLs in Relay-Zuständen zulassen: Wenn Sie URLs von außerhalb Ihrer Website als Weiterleitungs-URLs verwenden möchten.
URL des Anmelde-Relay-Status: Geben Sie die URL ein, zu der Benutzer nach der SSO weitergeleitet werden sollen. Wenn Sie dieses Feld leer lassen, werden die Benutzer auf dieselbe Seite weitergeleitet, von der die SSO initiiert wurde.
URL für den Abmeldestatus: Geben Sie die URL ein, zu der SSO-Benutzer nach der Abmeldung weitergeleitet werden sollen. Wenn Sie dieses Feld leer lassen, werden die Benutzer auf dieselbe Seite weitergeleitet, von der die Abmeldung eingeleitet wurde.
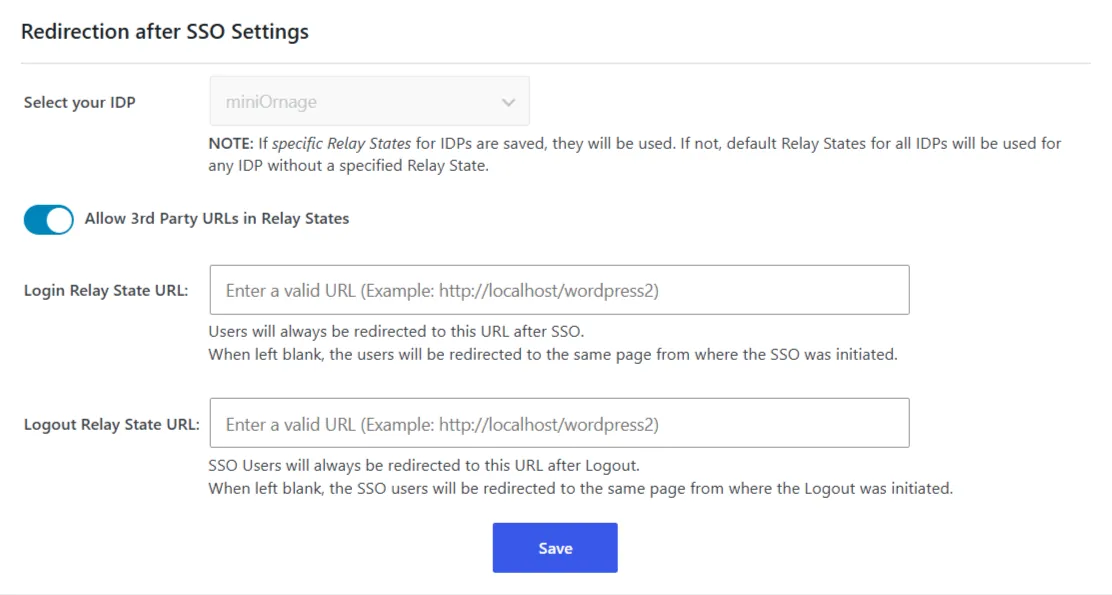
- Klicken Sie auf Gespeichert .
2. SSO-Links und Schaltfläche
Die SSO-Links ermöglichen es Nutzern, Single Sign-On (SSO) direkt von Ihrer Website aus zu initiieren. Sie können diese Links auf relevanten Seiten oder Schaltflächen platzieren, damit sich Nutzer einfach über den konfigurierten Identitätsanbieter (IdP) anmelden können. Sie können außerdem eine Weiterleitungs-URL festlegen, um Nutzer nach erfolgreicher Authentifizierung auf eine bestimmte Seite zu leiten.
a. SSO-Links:
- Der SSO-LinksKopieren Sie die SSO-URL.
- Fügen Sie den kopierten Link auf Ihren HTML-Seiten ein, auf denen die Benutzer SSO initiieren sollen.
- Wenn Sie Benutzer nach der Authentifizierung auf eine bestimmte Seite weiterleiten möchten, kopieren Sie den zweiten SSO-Link.
Hinweis: Ersetzen Sie page_url im kopierten Link durch die URL der Seite, auf die die Benutzer nach der Authentifizierung weitergeleitet werden sollen.
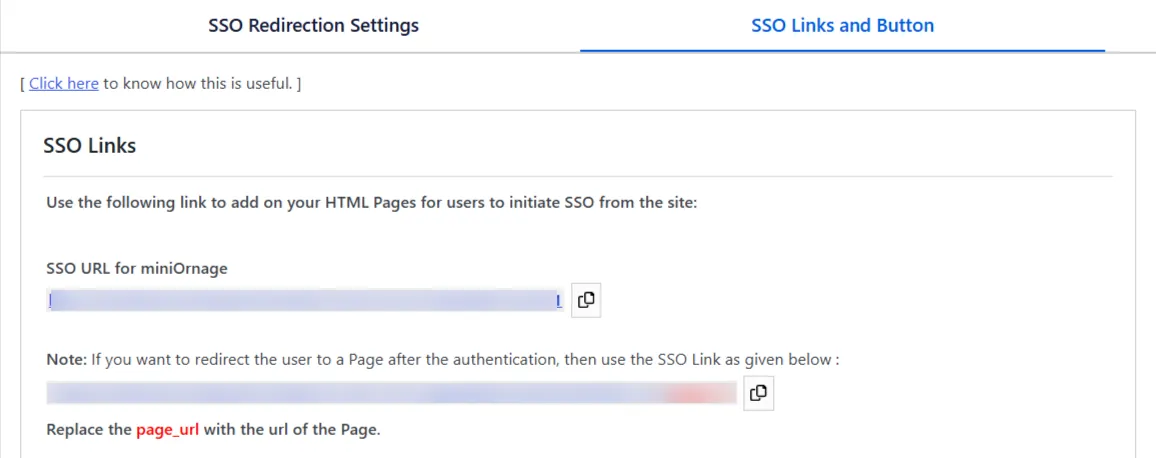
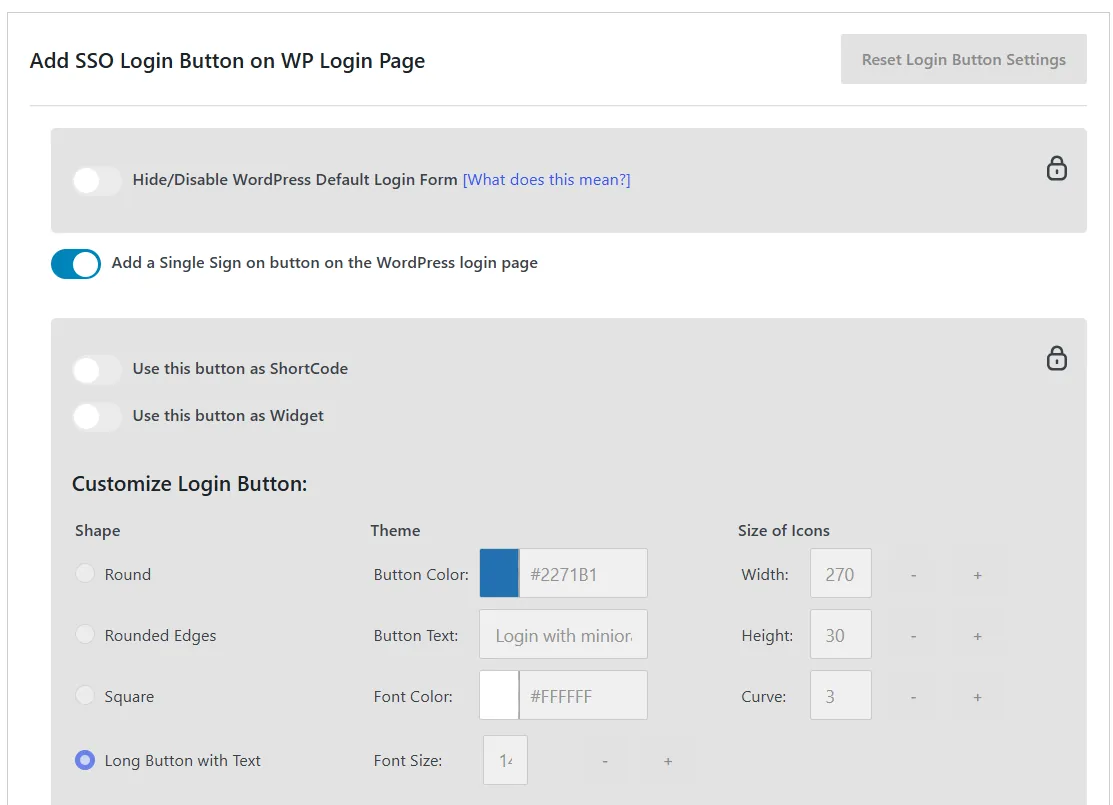
b. SSO-Anmeldebutton auf der WP-Anmeldeseite hinzufügen: Mit dieser Option können Sie einen SSO-Anmeldebutton auf der WordPress-Anmeldeseite hinzufügen und dessen Erscheinungsbild anpassen.
- Der Fügen Sie einen SSO-Anmeldebutton auf der WP-Anmeldeseite hinzu, aktivieren Sie die Fügen Sie einen Single-Sign-On-Button auf der WordPress-Anmeldeseite hinzu. Umschalten.
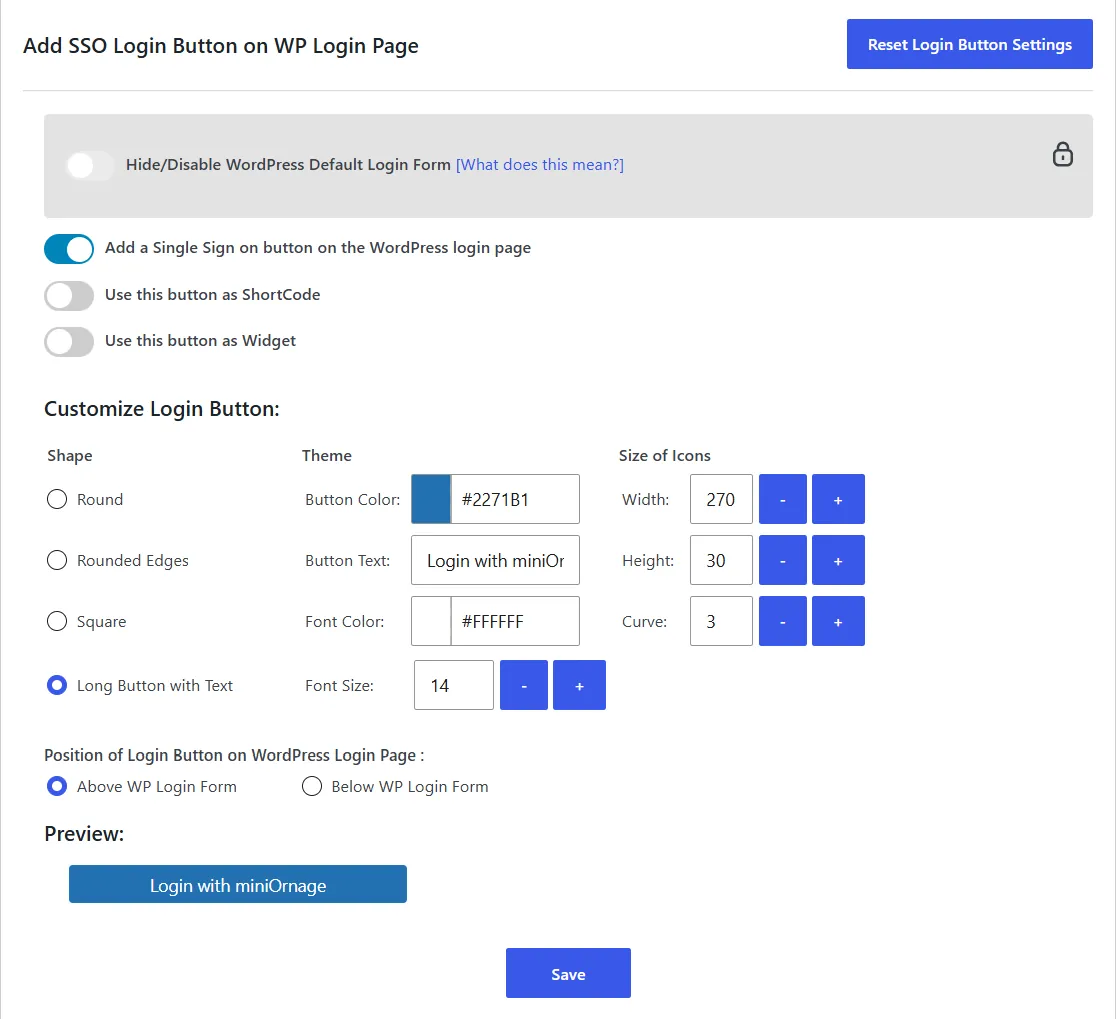
WordPress-Standard-Anmeldeformular ausblenden/deaktivieren: Mit diesem Schalter wird das Standard-Anmeldeformular von WordPress auf der Anmeldeseite ausgeblendet. Diese Funktion ist in den Enterprise-Tarifen und höher verfügbar.
- Diese Schaltfläche als Shortcode verwenden: Wenn Sie den SSO-Anmeldebutton als Shortcode verwenden möchten.
- Diese Schaltfläche als Widget verwenden: Wenn Sie die SSO-Anmeldeschaltfläche als Widget verwenden möchten.
Unter „Anmeldeschaltfläche anpassen“ können Sie die folgenden Einstellungen konfigurieren:
Form: Hier können Sie die Schaltflächenformen auswählen, z. B.: Rund, Abgerundete Ecken, Quadratisch oder Längliche Schaltfläche mit Text.
Design: Sie können die Schaltflächenfarbe, den Schaltflächentext, die Schriftfarbe und die Schriftgröße festlegen.
Größe der Symbole: Sie können die Breite, Höhe und Krümmung der Schaltfläche festlegen, indem Sie einen Wert eingeben oder die Schaltflächen - und + verwenden, um sie anzupassen.
- Der Position des Anmeldebuttons auf der WordPress-Anmeldeseite, können Sie auswählen WP-Anmeldeformular (siehe oben) or Unten stehendes WP-Anmeldeformular um die SSO-Schaltfläche in Bezug auf die WordPress-Anmeldeschaltfläche zu positionieren.
- Sie können die Schaltfläche unterhalb des Vorschau Abschnitt, um zu sehen, wie es auf der Anmeldeseite aussehen wird.
- Klicken Sie auf Gespeichert um die Einstellungen zu übernehmen.
Hinweis: Um die Standardeinstellungen der Schaltfläche wiederherzustellen, klicken Sie auf „ Einstellungen der Anmeldeschaltfläche zurücksetzen“.
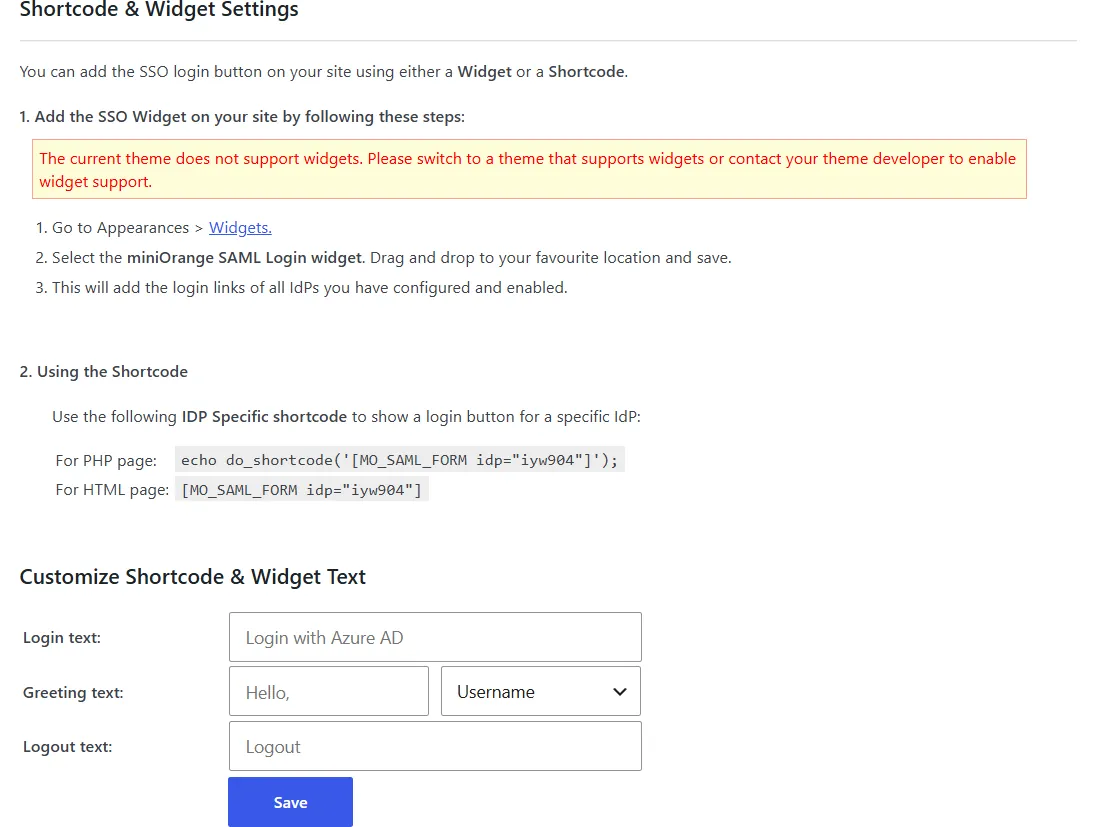
c. Shortcode- und Widget-Einstellungen: Mit dieser Option können Sie die SSO-Anmeldeschaltfläche an beliebiger Stelle auf Ihrer Website entweder per Widget oder Shortcode hinzufügen.
Fügen Sie das SSO-Widget hinzu:
- Zurück Nach Darstellung> Widgets aus dem WordPress-Panel auf der linken Seite.
- Wählen Sie das miniOrange SAML Login-Widget aus, ziehen Sie es per Drag & Drop an die gewünschte Position und speichern Sie es.
- Dadurch werden die Anmeldelinks Ihres konfigurierten Identitätsanbieters hinzugefügt.
Hinweis: Ihr WordPress-Theme muss Widgets unterstützen, um diese Option nutzen zu können. Andernfalls zeigt das Plugin eine Meldung an, in der Sie aufgefordert werden, zu einem Theme zu wechseln, das Widgets unterstützt, oder sich an Ihren Theme-Entwickler zu wenden.
Fügen Sie die SSO-Schaltfläche mithilfe eines Shortcodes hinzu:
- Verwenden Sie den in diesem Abschnitt gezeigten IDP-spezifischen Shortcode, um je nach Seitentyp eine Anmeldeschaltfläche für einen bestimmten IdP anzuzeigen.
Shortcode und Widget-Text anpassen:
- Im Anmeldetext Im Feld geben Sie den Text für die Anmeldeschaltfläche ein (z. B. Anmelden mit SSO).
- Im Begrüßungstext Geben Sie im Feld die Begrüßung ein, die angemeldeten Benutzern angezeigt wird (z. B. Hallo), und wählen Sie aus der Dropdown-Liste die Benutzerdetails aus, die daneben angezeigt werden sollen (z. B. Benutzername).
- Im Abmeldetext Geben Sie im Feld den Text für den Abmeldelink ein (z. B. „Abmelden“).
- Klicken Sie auf Gespeichert um die Einstellungen zu übernehmen.







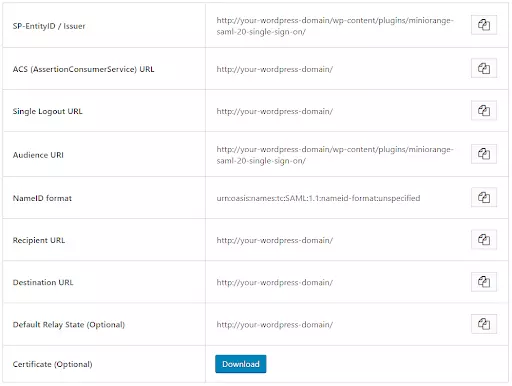




 Jetzt registrieren