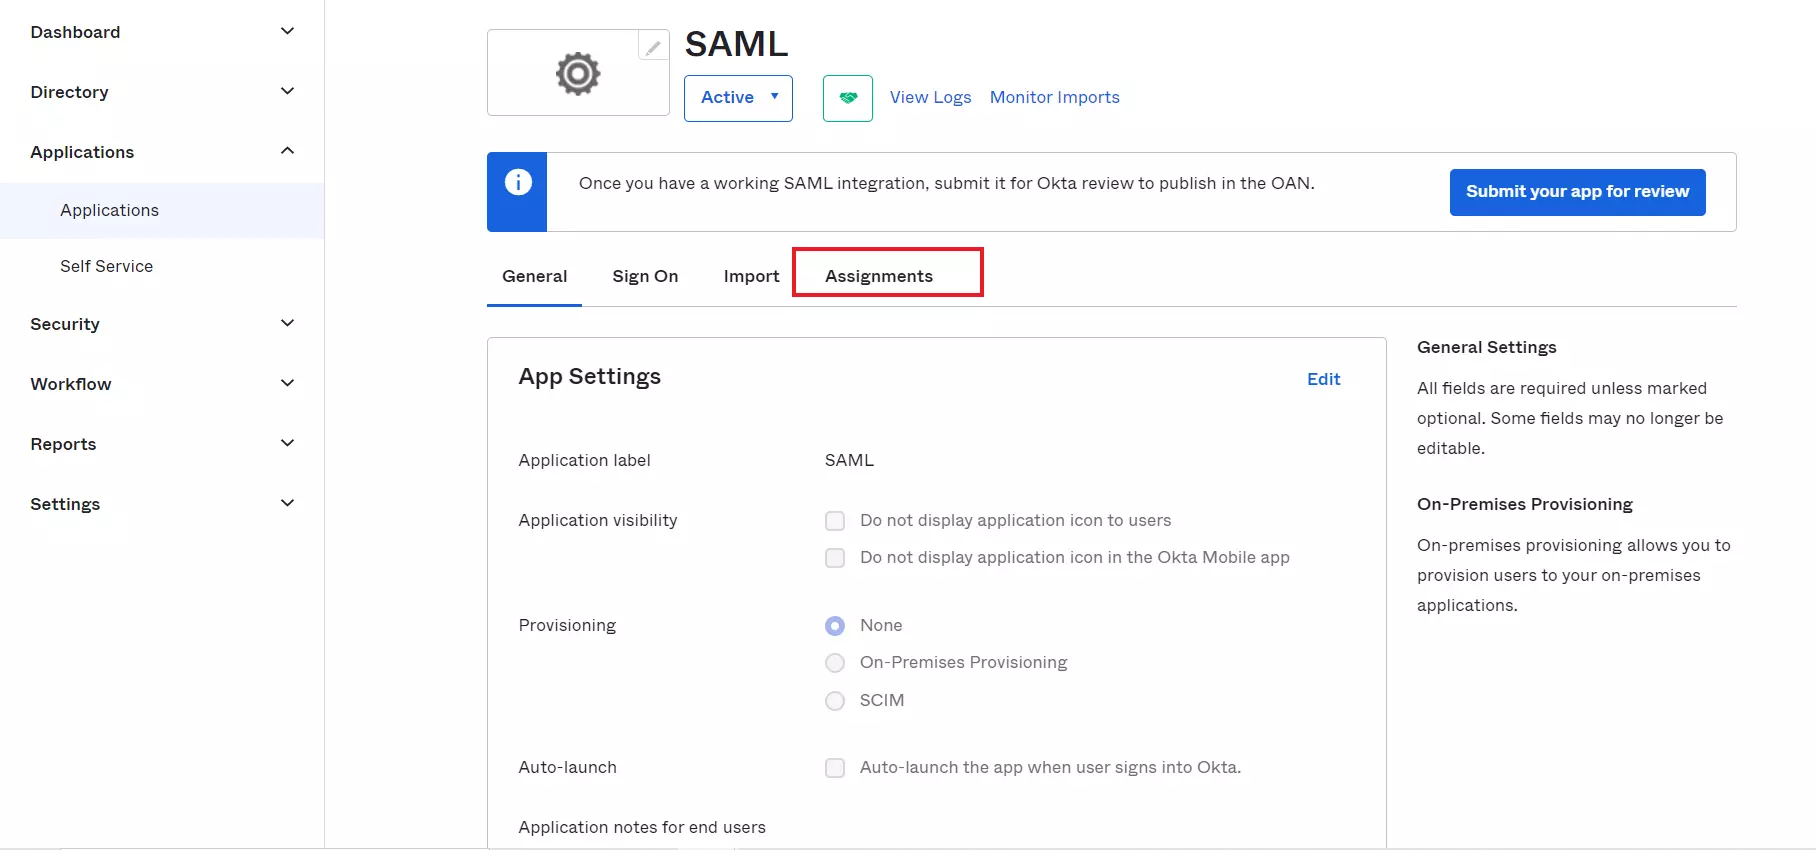
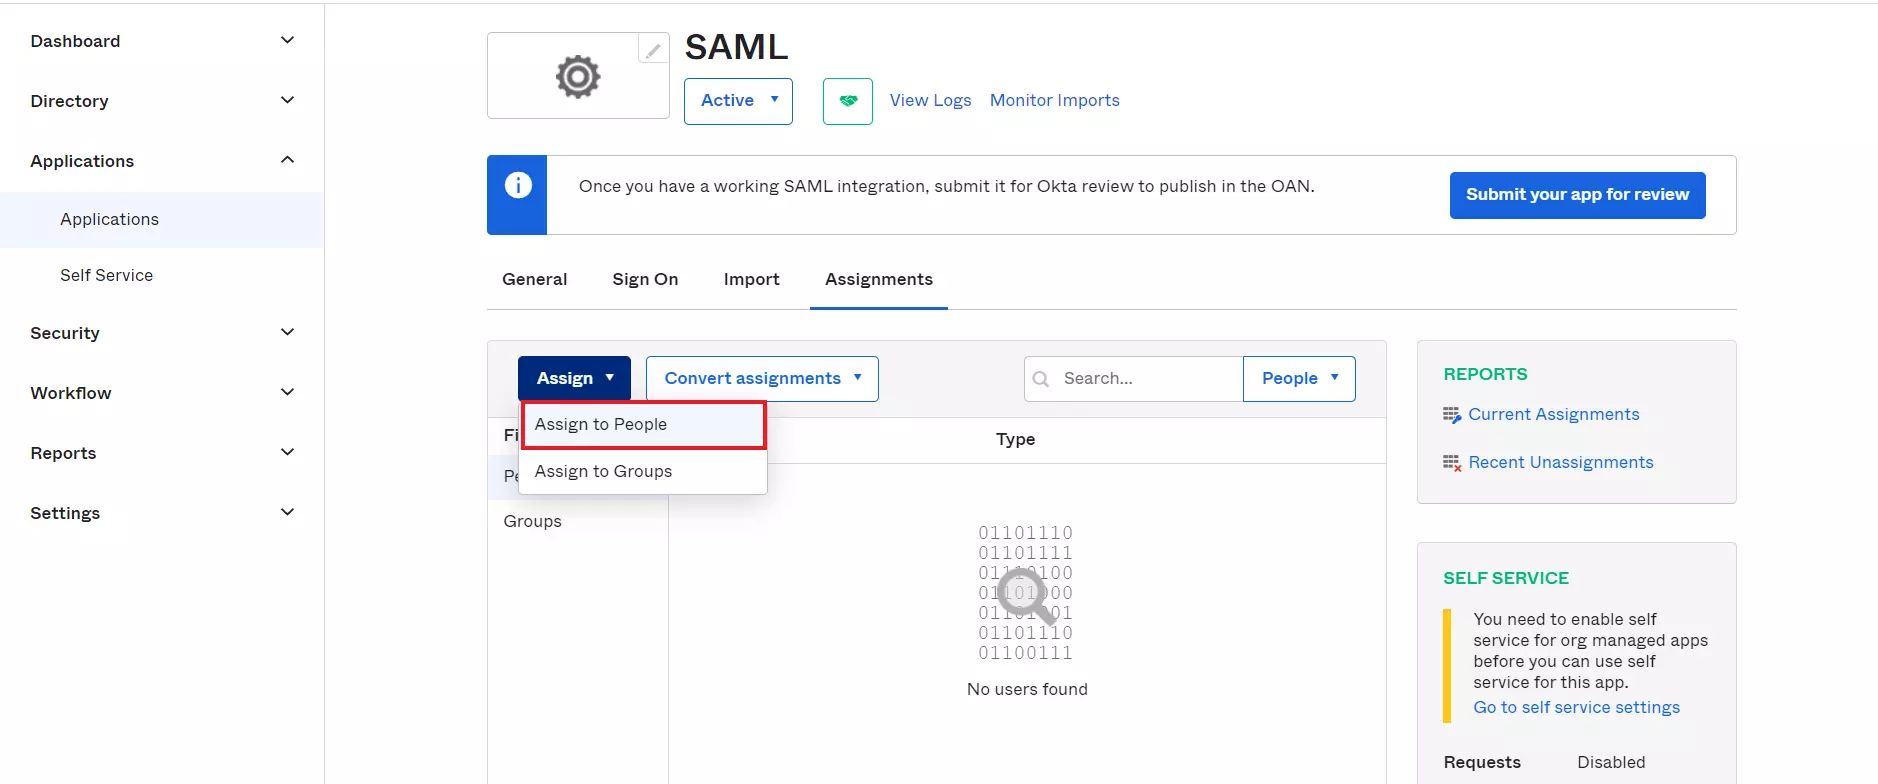
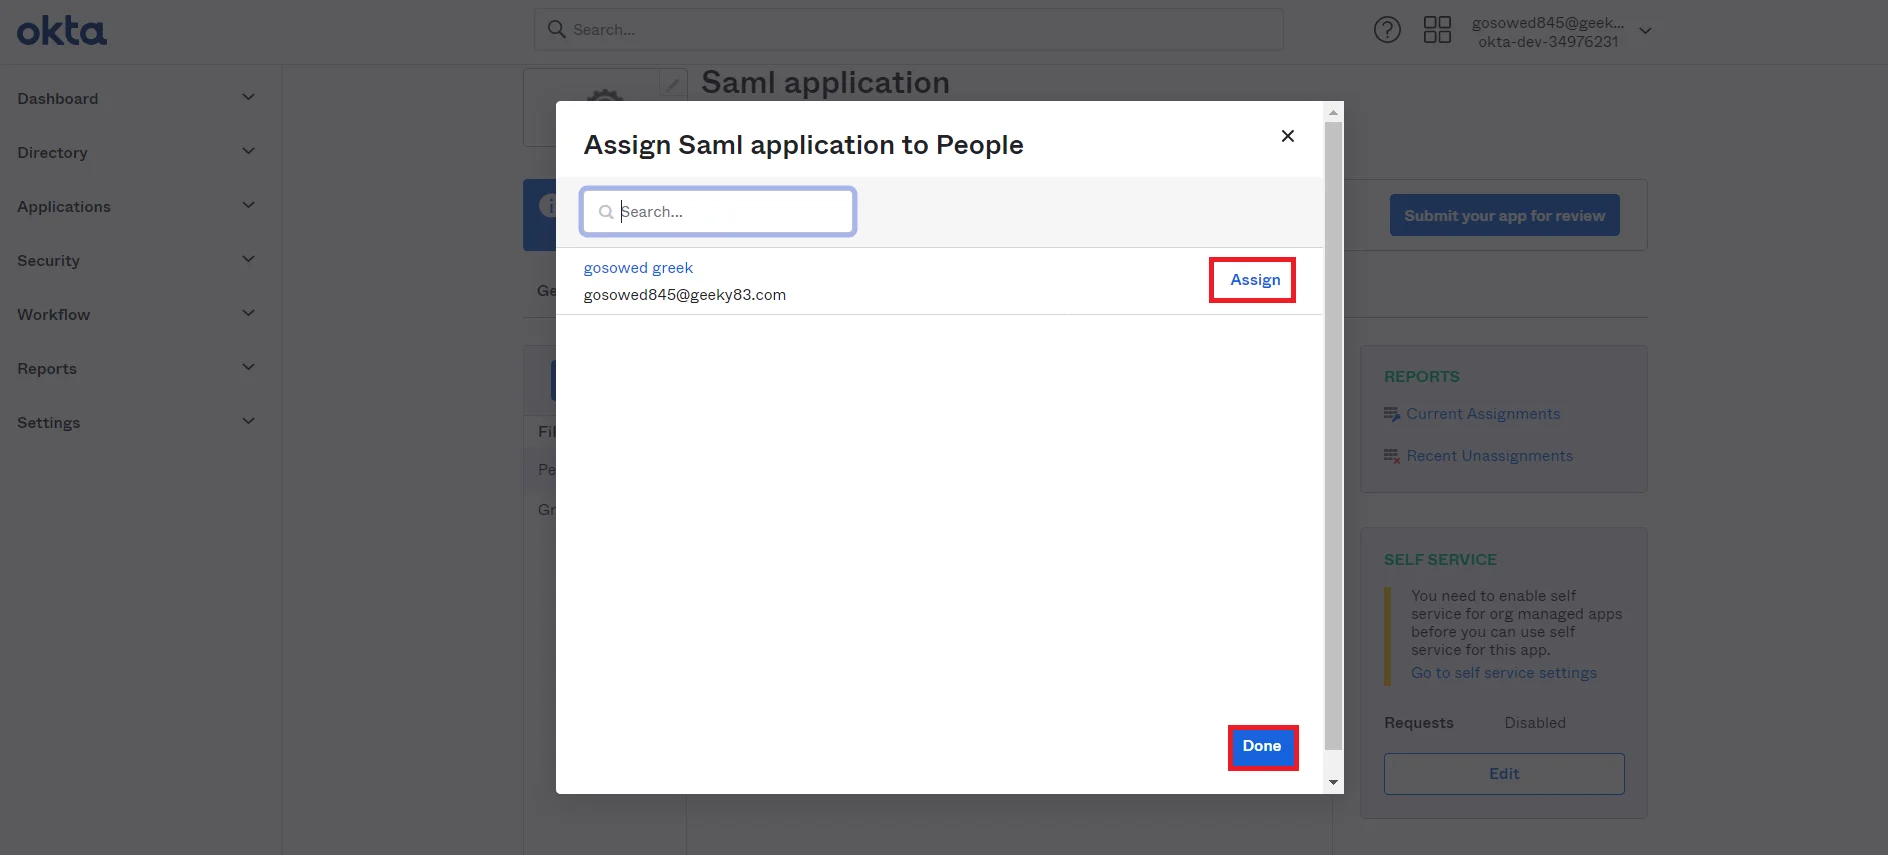
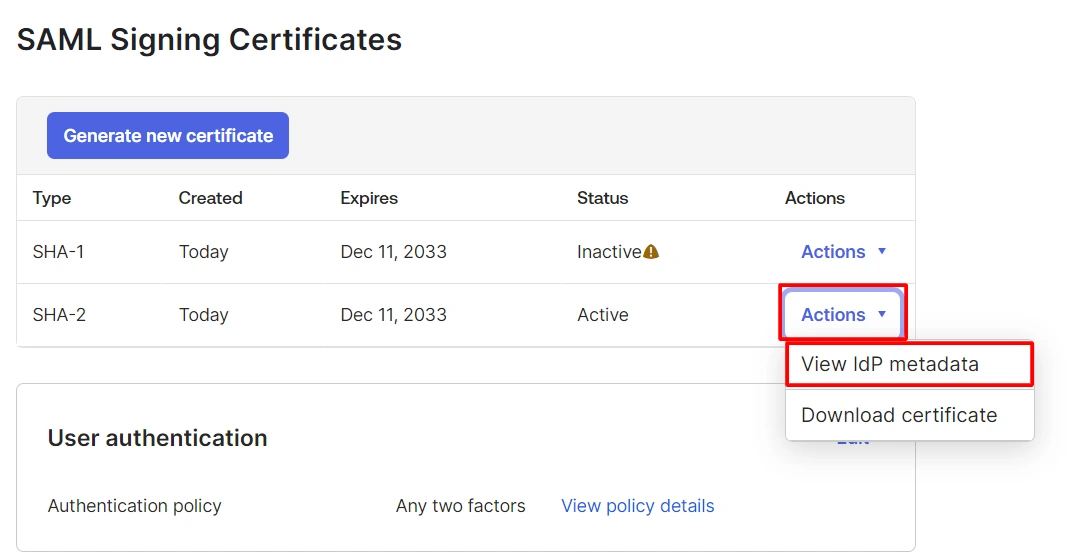
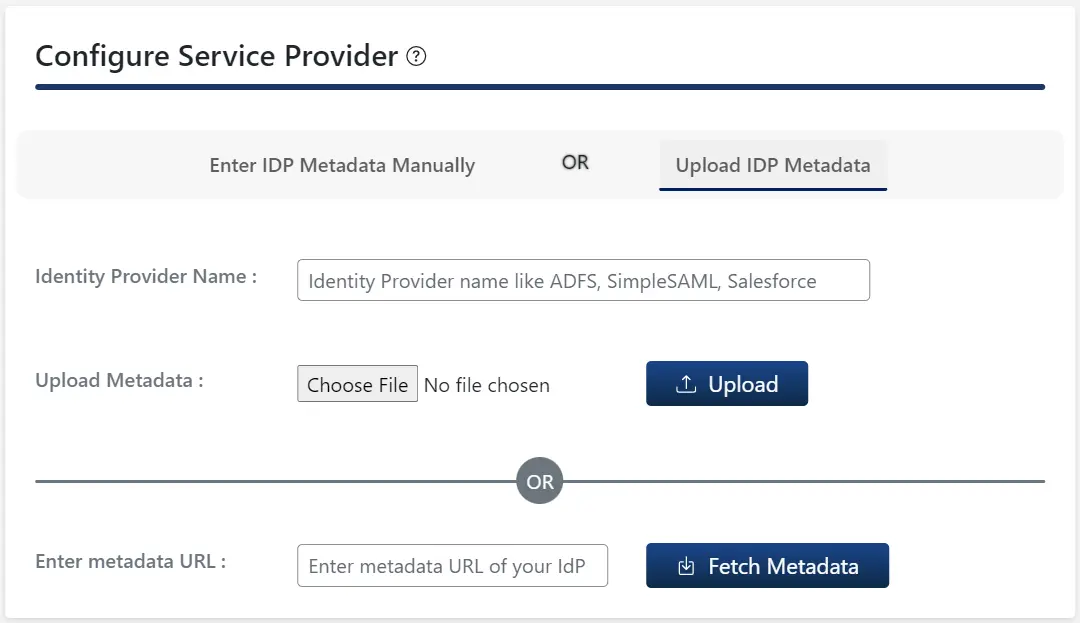
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) gemäß den Angaben Ihres Identitätsanbieters ein und klicken Sie auf Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung

Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
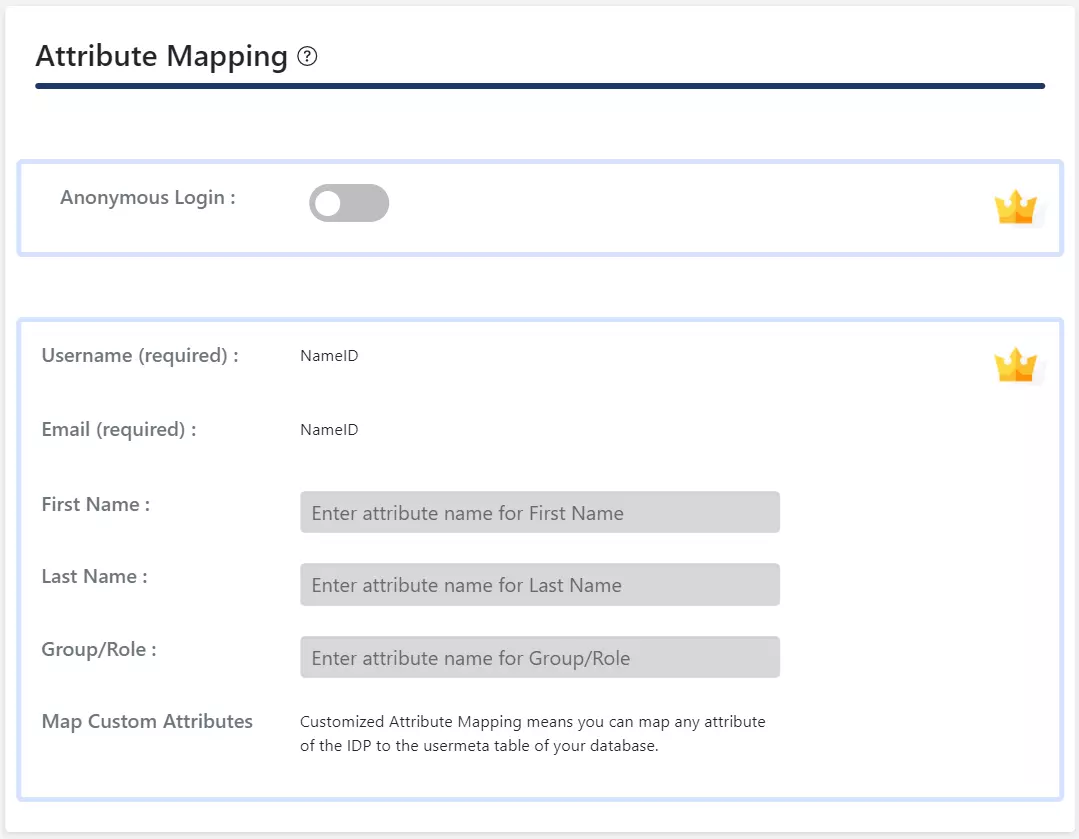
- Nur im kostenlosen Plugin NameID wird für die Attribute E-Mail und Benutzername des WordPress-Benutzers unterstützt.
- Wenn ein Benutzer SSO durchführt, wird der vom Identitätsanbieter gesendete NameID-Wert der E-Mail-Adresse und dem Benutzernamen des WordPress-Benutzers zugeordnet.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) gemäß den Angaben Ihres Identitätsanbieters ein und klicken Sie auf Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom Identitätsanbieter während des SSO an die Benutzerattribute bei WordPress gesendet.
- Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung Klicken Sie auf die Registerkarte und füllen Sie die folgenden Felder aus in Attributzuordnung .
HINWEIS: Wenn Sie im Tab „Dienstanbieter-Setup“ auf die Schaltfläche „Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
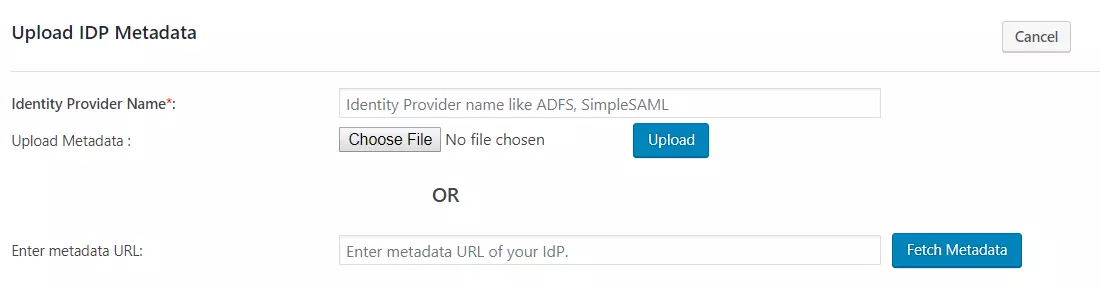
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Name des Identitätsanbieters
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
- Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL wodurch die Plugin-Konfiguration nach einem festgelegten Zeitintervall gemäß den IDP-Metadaten automatisch aktualisiert wird.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) gemäß den Vorgaben Ihres Anbieters an. Identitätsanbieter und klicken Sie auf
Gespeichert .
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

-
Im Premium-Plugin können Sie die SAML-Logout-URL angeben, um Single Logout auf Ihrer WordPress-Website zu realisieren.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Attribute von Okta zu WordPress abrufen
Führen Sie die folgenden Schritte aus, um die Attribute zu konfigurieren, die von Okta in der SAML-Antwort gesendet werden.
1. Navigieren Sie zur Okta SAML-Anwendung.
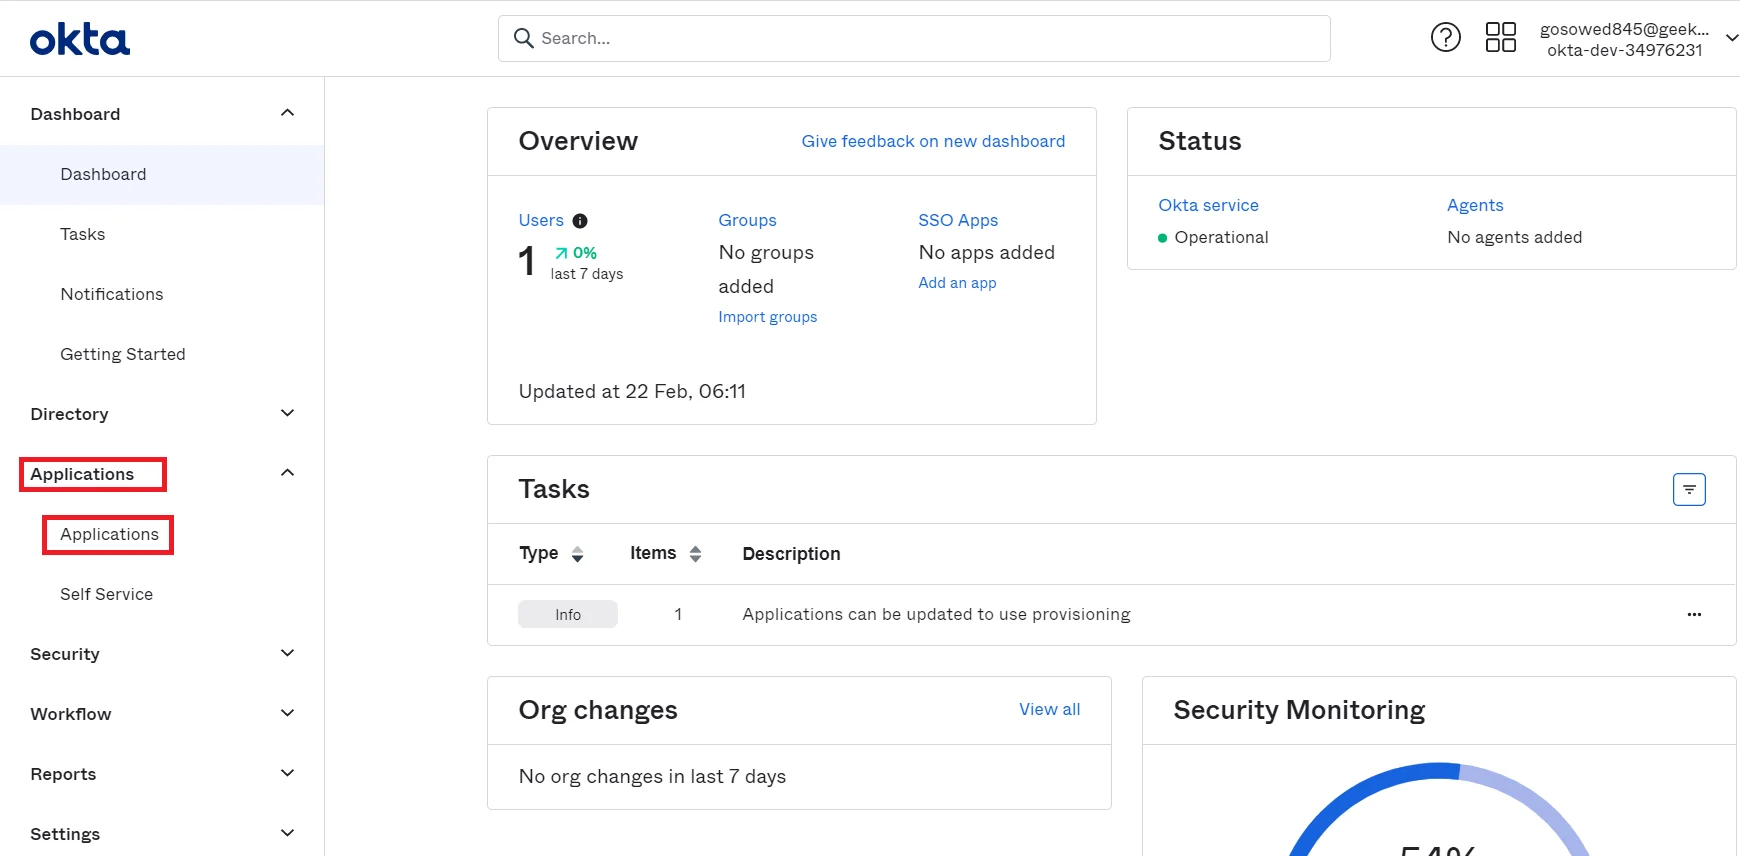
- Einloggen, um Okta-Administratorkonsole.
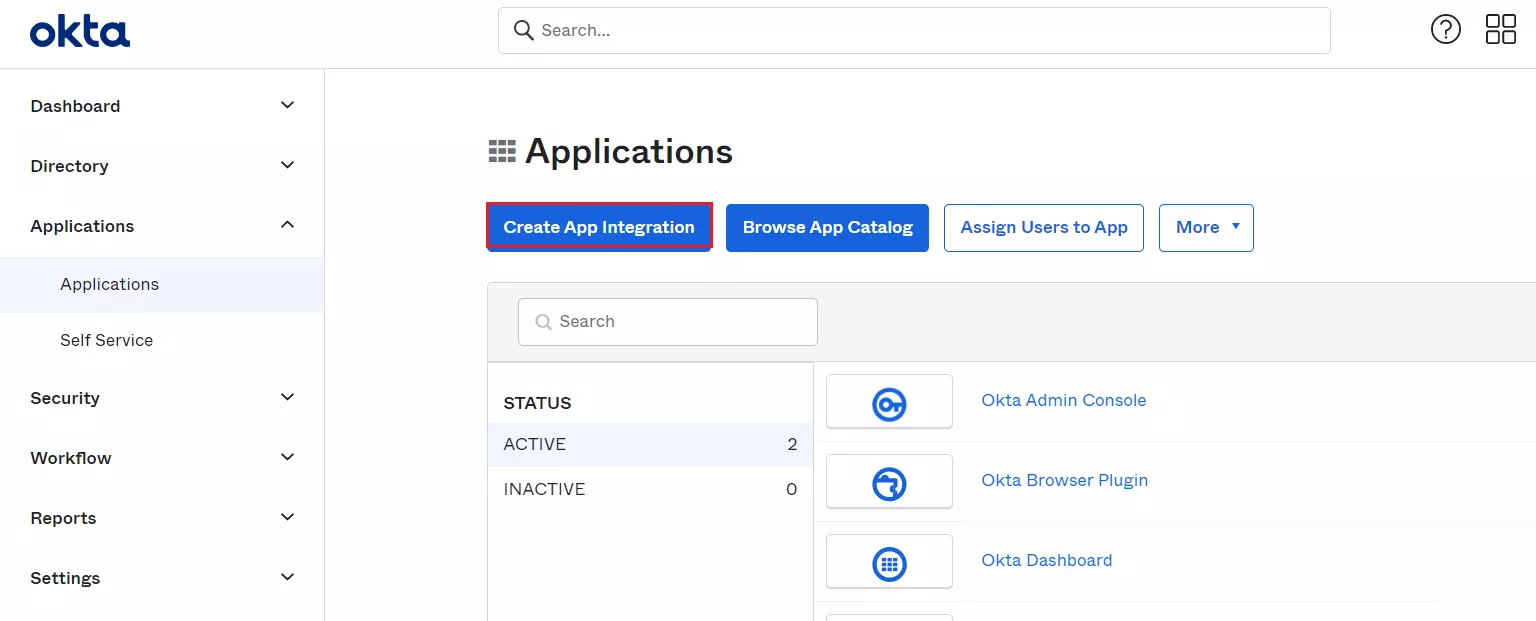
- Zurück Nach Anwendungen.
- Öffnen Sie die für Ihre WordPress-Website konfigurierte SAML-Anwendung.
- Navigieren Sie zu der Anmelden Tab.
2. Profilattributanweisungen hinzufügen
- Scrollen Sie nach unten zum Attributanweisungen .
- Klicken Sie auf Legacy-Konfiguration anzeigen.
- Klicken Sie auf Bearbeiten.
- Der ProfilattributaussagenFügen Sie die erforderlichen Attribute (Vorname, Nachname, E-Mail) wie unten gezeigt hinzu:

Mithilfe dieser Attribute werden Vorname, Nachname und E-Mail-Adresse des Benutzers von Okta an das SAML-Plugin für WordPress gesendet.
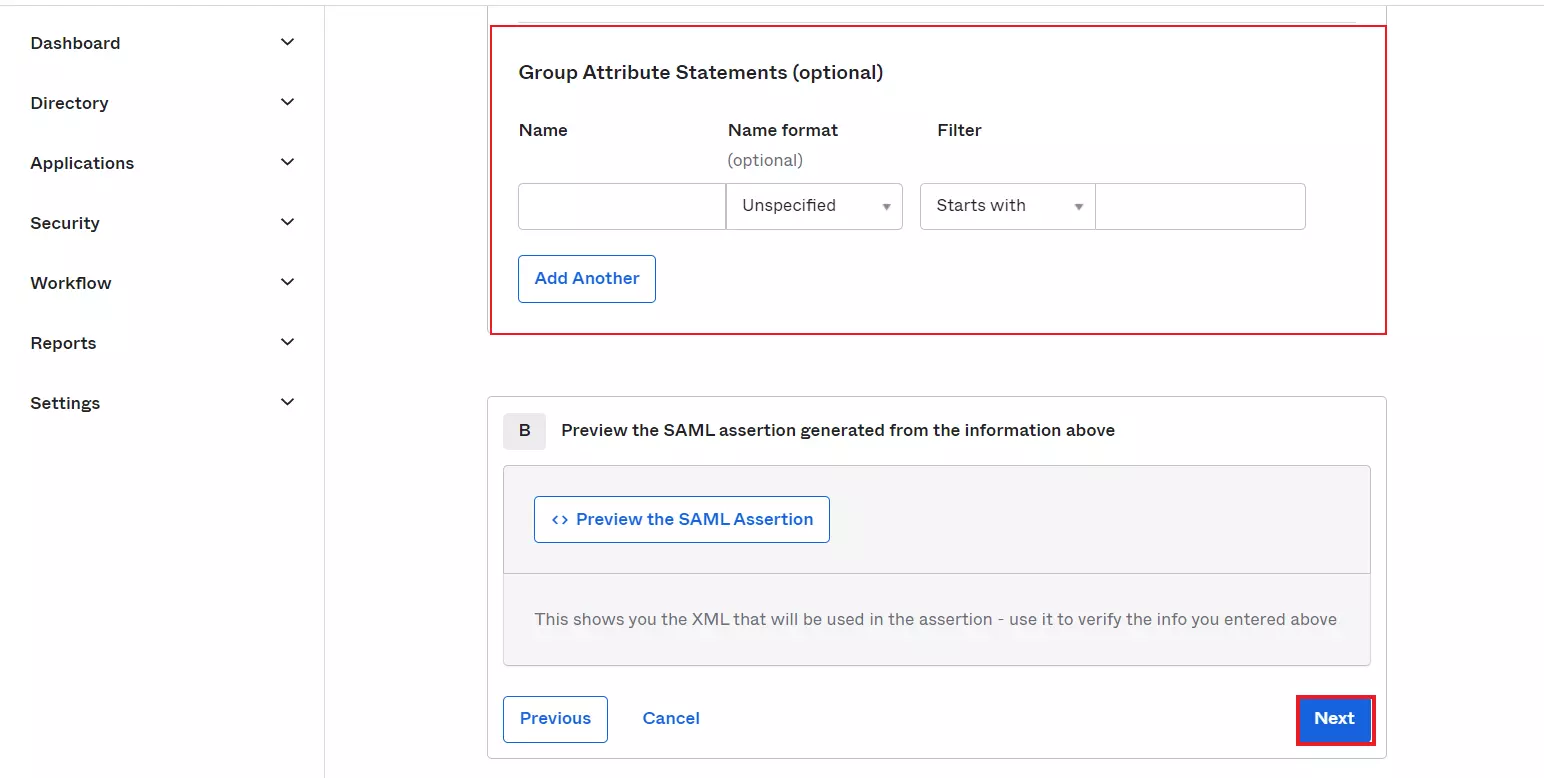
3. Anweisung zum Hinzufügen von Gruppenattributen
- Um die Okta-Gruppen des Benutzers in WordPress abzurufen, fügen Sie die Attributanweisung „group“ wie unten gezeigt hinzu:

Dadurch werden die dem Benutzer zugewiesenen Okta-Gruppen in der SAML-Antwort gesendet.
4. Speichern Sie die Konfiguration
- Nachdem Sie die Profil- und Gruppenattributanweisungen hinzugefügt haben, klicken Sie auf die Gespeichert Schaltfläche zum Speichern der Okta SAML-Konfiguration.
5. Testen Sie die Konfiguration in WordPress
- Gehen Sie zu Ihrem WordPress-Admin-Dashboard.
- Navigieren Sie zu der miniOrange SAML SSO-Plugin.
- Klicken Sie auf Testkonfiguration.
- Nach erfolgreichem Test sollten Sie die von Okta empfangenen Attribute sehen können.

Sobald diese Attribute im Fenster „Testkonfiguration“ sichtbar sind, können Sie sie im SAML-Plugin für WordPress zuordnen.
Attributzuordnung in WordPress konfigurieren
-
Attributzuordnung Mit dieser Funktion können Sie die vom Identitätsanbieter während des SSO gesendeten Benutzerattribute den Benutzerattributen in WordPress zuordnen.
-
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung Klicken Sie auf die Registerkarte und füllen Sie die Felder im folgenden Bereich aus: Attributzuordnung .

-
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie jedes vom IDP gesendete Attribut dem zuordnen Benutzer-Meta Tabelle von WordPress.

Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
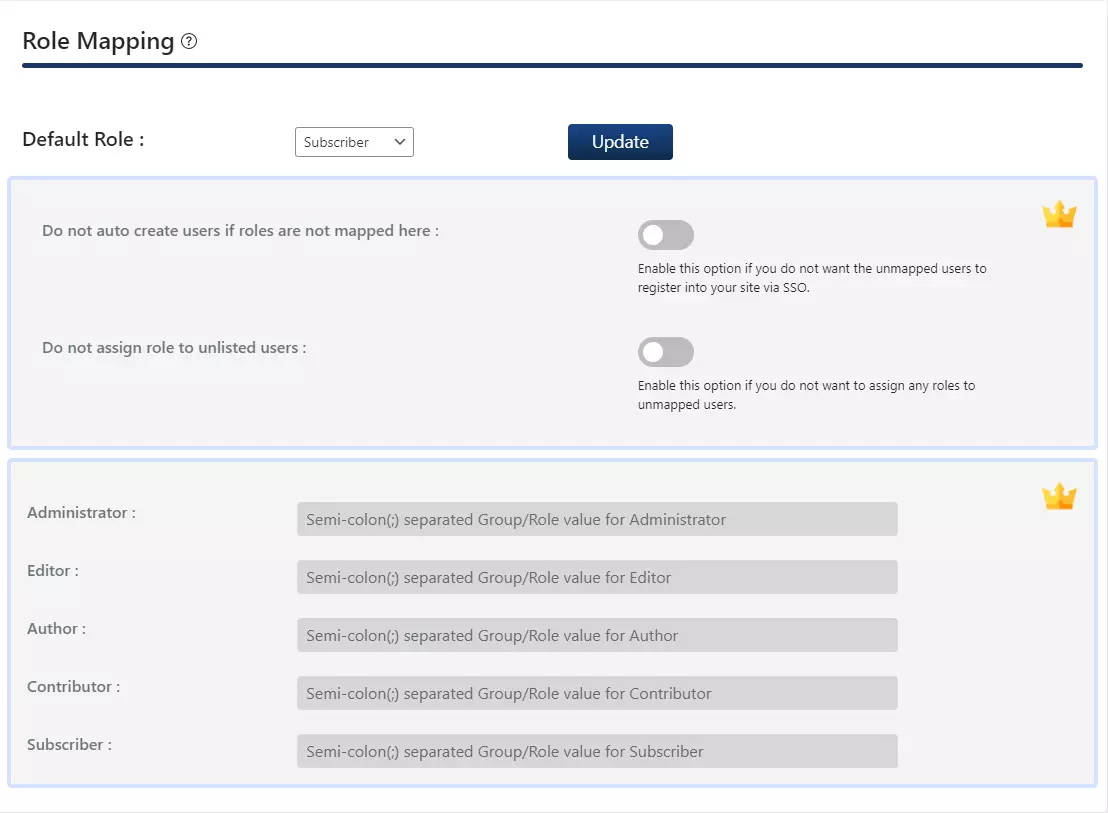
- Im kostenlosen Plugin können Sie ein auswählen Standardrolle Diese wird allen Nicht-Administratorbenutzern bei der SSO-Anmeldung zugewiesen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Update .
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
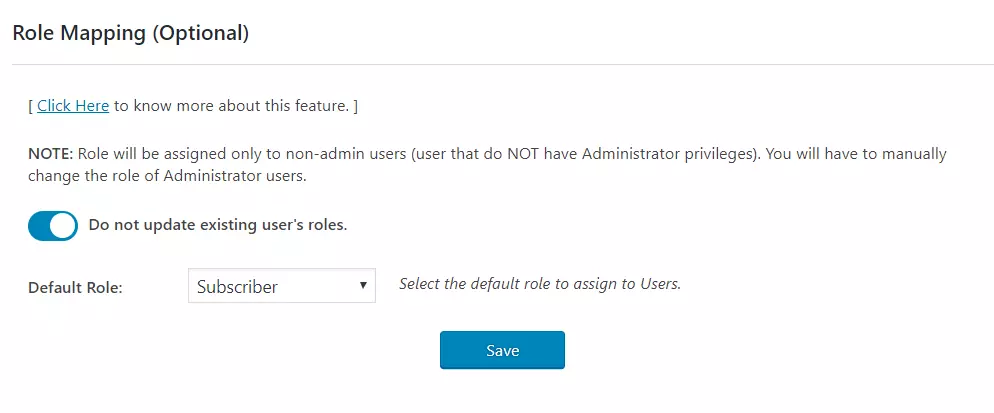
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern bei der SSO-Anmeldung zugewiesen wird.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Gespeichert .
Schritt 4: Rollenzuordnung
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Von dem Attributzuordnung Stellen Sie im Abschnitt des Plugins eine Zuordnung für das genannte Feld bereit
Gruppe/RolleDieses Attribut enthält die vom Identitätsanbieter (IDP) gesendeten rollenbezogenen Informationen und wird für das Rollenmapping verwendet.
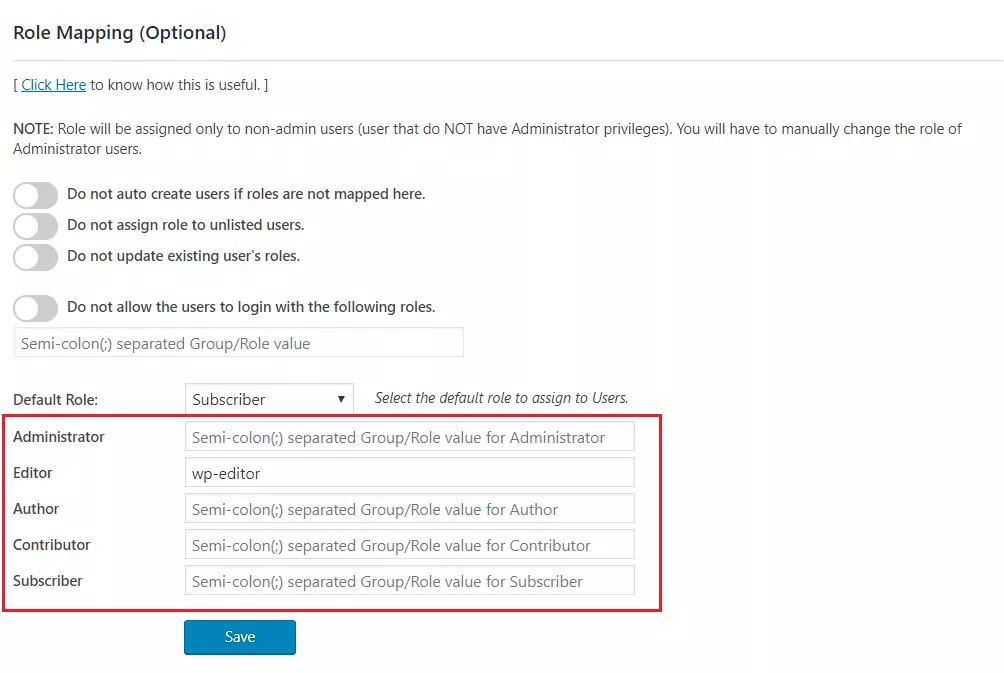
- Navigieren Sie zum Abschnitt „Rollenzuordnung“ und geben Sie die Zuordnungen für die hervorgehobenen Rollen an.
-
Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist wp-editor, um ihn als Editor in WordPress zuzuweisen. Geben Sie dazu einfach die Zuordnung wp-editor in der Herausgeber
Feld des Abschnitts „Rollenzuordnung“.
Schritt 5: SSO-Einstellungen
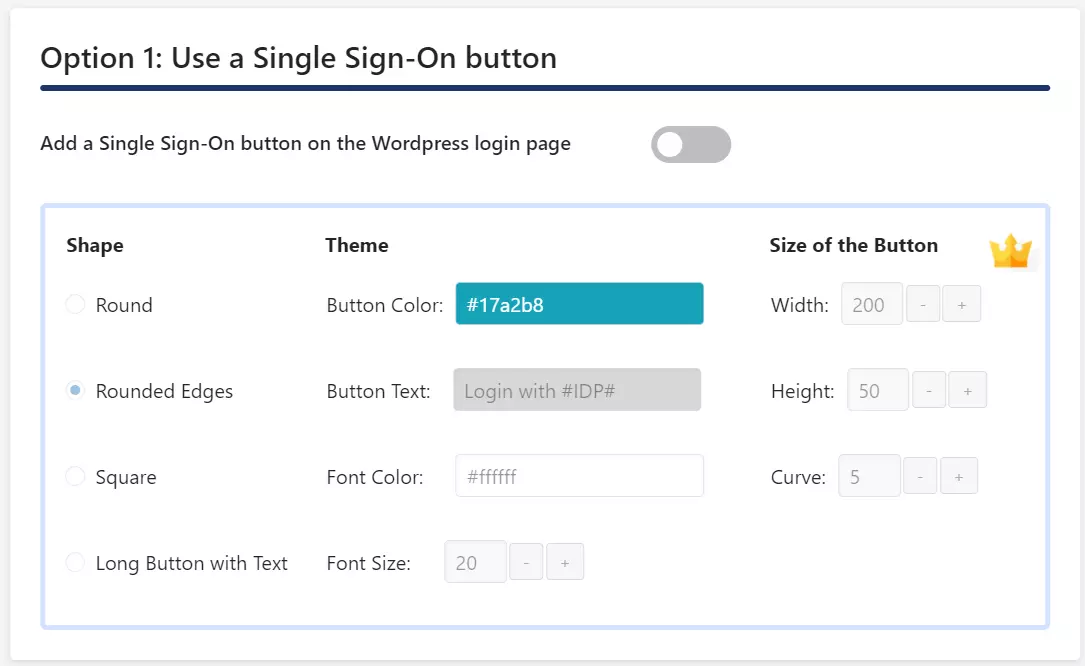
- Im kostenlosen Plugin können Sie durch Aktivieren eine Single-Sign-On-Schaltfläche hinzufügen Fügen Sie einen Single-Sign-On-Button auf der WordPress-Anmeldeseite hinzu. einschalten Option 1.
- Wenn Ihr WordPress-Theme ein Login-Widget unterstützt, können Sie ein Login-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Website zu aktivieren.
- Navigieren Sie zur Registerkarte „Umleitungs- und SSO-Links“ und befolgen Sie die unten aufgeführten Schritte Option 2: Ein Widget verwenden um ein Login-Widget auf Ihrer Website hinzuzufügen.
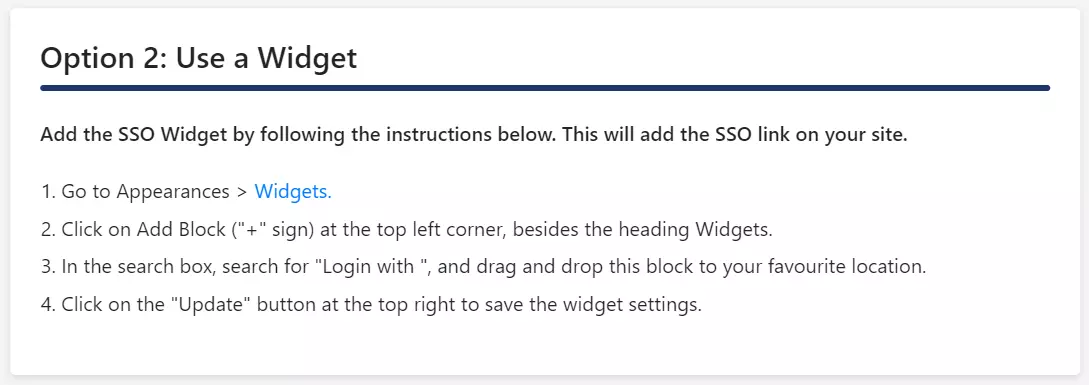
Schritt 5: SSO-Einstellungen
Im Standard-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
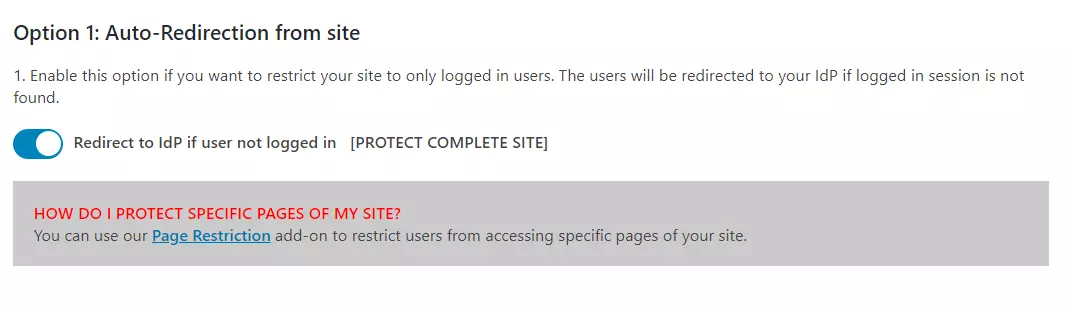
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN].
- Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, werden nicht authentifizierte Benutzer, die versuchen, auf die Standard-WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die Anmeldeseite des Identitätsanbieters (IDP) weitergeleitet. Nach erfolgreicher Authentifizierung werden sie zurück zur WordPress-Website geleitet.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
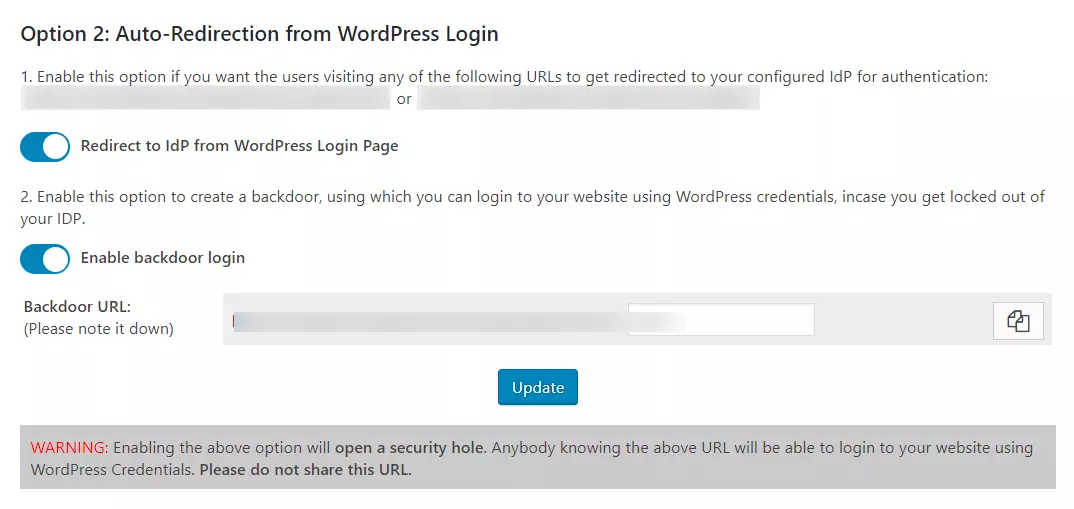
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom Identitätsanbieter ausgesperrt werden.
-
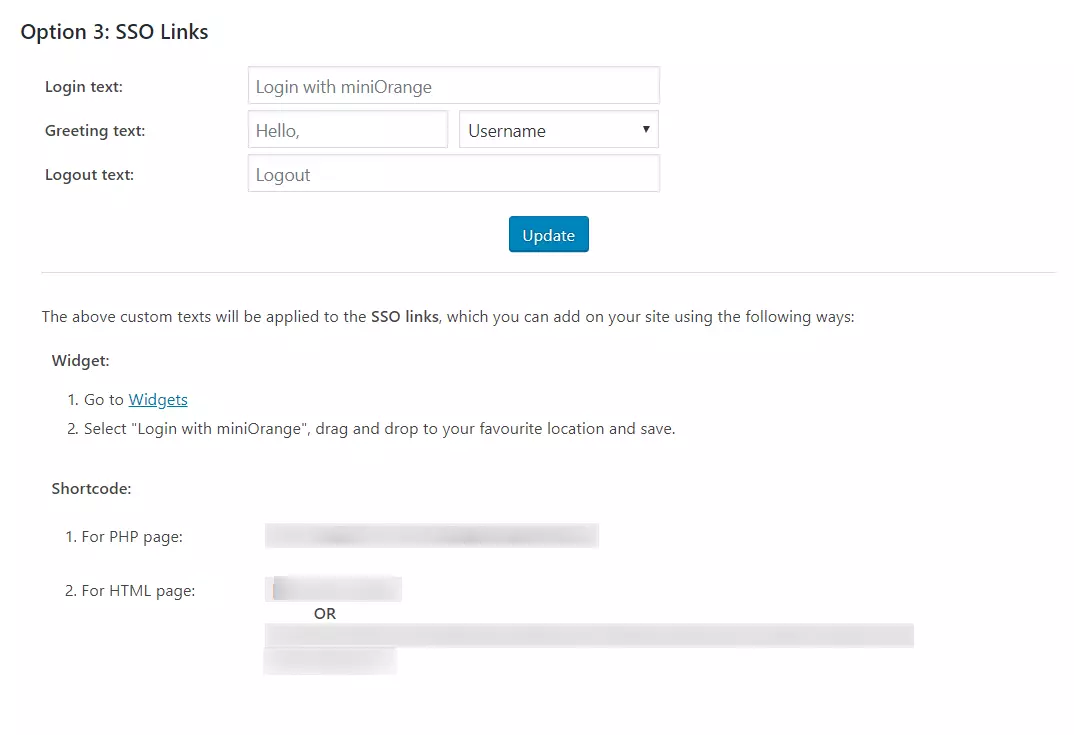
SSO-Links: Sie können SSO-Links mithilfe des bereitgestellten Shortcodes und Widgets an beliebiger Stelle auf Ihrer Website hinzufügen. Registerkarte „Umleitung und SSO-Links“ > Option 3: SSO-Links Abschnitt des Plugins
Schritt 5: SSO-Einstellungen
Im Premium-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
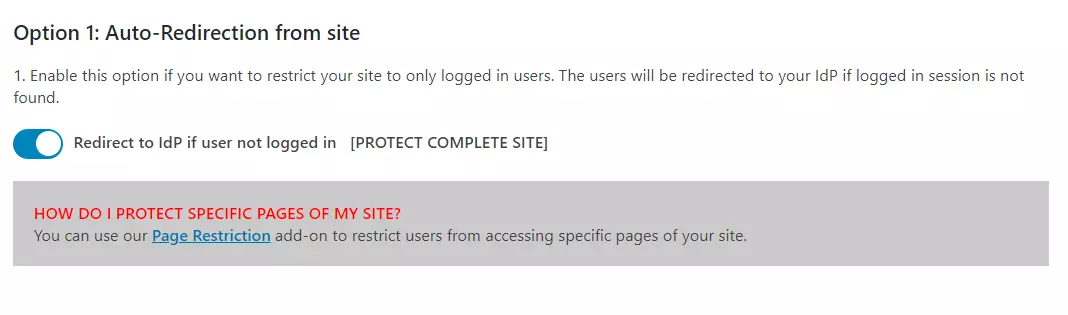
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN] .
-
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, werden nicht authentifizierte Benutzer, die versuchen, auf die Standard-WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die Anmeldeseite des Identitätsanbieters (IDP) weitergeleitet. Nach erfolgreicher Authentifizierung werden sie zurück zur WordPress-Website geleitet.
Schritte:
-
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
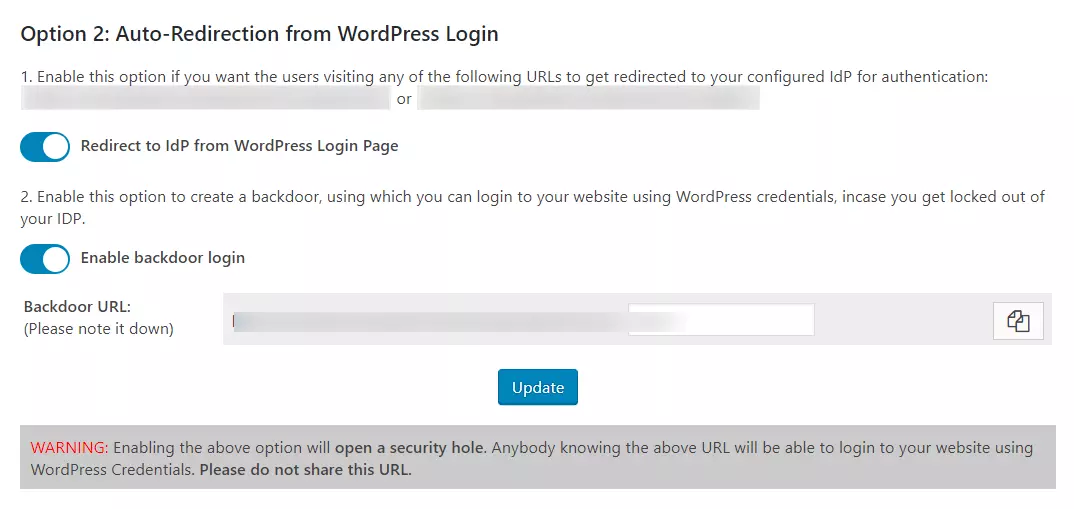
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom IDP-Login ausgesperrt werden.
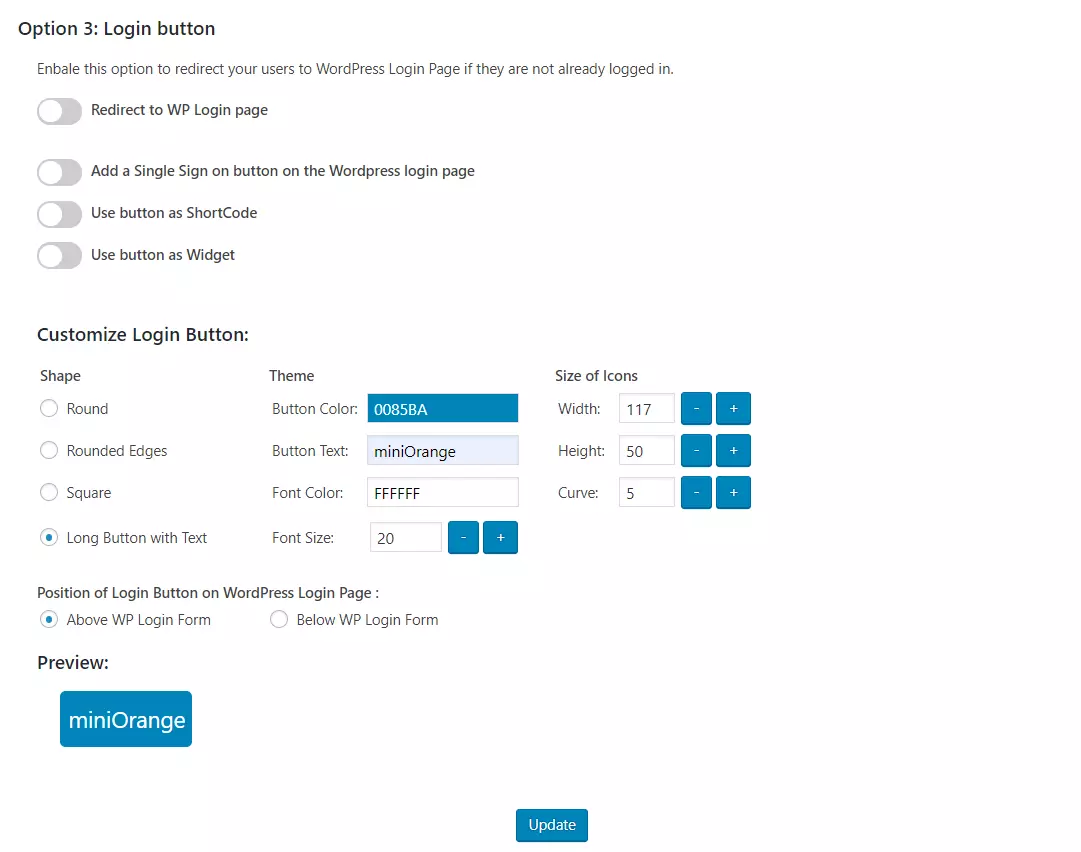
- Login-Button: Sie können einen benutzerdefinierten Anmeldebutton an beliebiger Stelle auf Ihrer Website oder Ihrer WordPress-Anmeldeseite hinzufügen, indem Sie zu folgendem Link navigieren: Option 3: Anmeldeschaltfläche Abschnitt der Registerkarte „Weiterleitung und SSO-Links“.
-
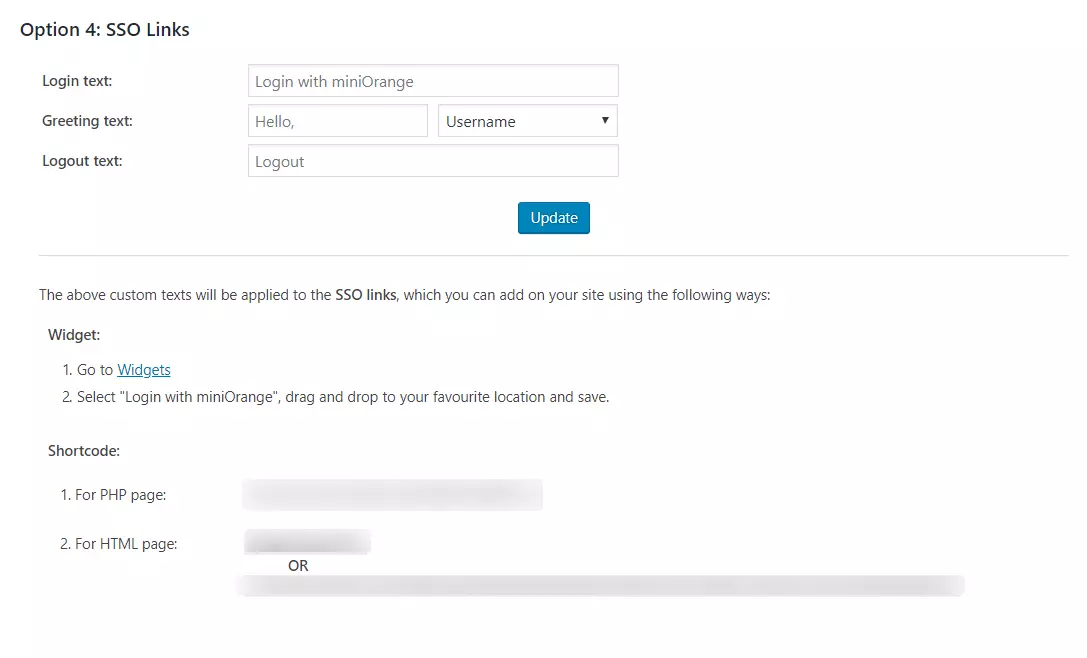
SSO-Links: Sie können SSO-Links mithilfe des bereitgestellten Shortcodes und Widgets an beliebiger Stelle auf Ihrer Website hinzufügen. Option 4: SSO-Links Abschnitt der Registerkarte Umleitung und SSO-Links.