Dynamics 365 CRM Single Sign-On-Integration für WordPress | Dynamics CRM SSO-Anmeldung
Übersicht
Dynamics CRM SSO für WordPress/ Office 365 SSO (SAML Single Sign-On) Anmeldung [SAML SSO] für WordPress kann durch die Verwendung unseres [Name des Anbieters] erreicht werden. SAML SP Single Sign-On (SSO)-Plugin für WordPressUnsere SSO-Lösung macht einen SAML 2.0-konformen Dienstanbieter, der eine Vertrauensbasis zwischen der WordPress-Website und Dynamics CRM herstellt, um eine sichere Authentifizierung zu gewährleisten. und ermöglicht das Anmelden von Benutzern auf der WordPress-Website. Unsere Single Sign-On (SSO)-Lösung für WordPress schützt Ihre WordPress-Website durch die SSO-Anmeldung, sodass sich Benutzer mit ihren Anmeldedaten für Dynamics CRM, Office 365 oder Microsoft 365 authentifizieren. Sie bietet nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut- und Gruppenzuordnung, Synchronisierung von WordPress-Benutzerdaten mit Dynamics CRM 365, Übertragung von Mitarbeiterinformationen aus Dynamics CRM in WordPress, Intranet-SSO/Internet-SSO, Zuordnung des Profilbilds aus Dynamics CRM/Office 365 zum WordPress-Avatar usw.
Hier gehen wir eine Anleitung zur Konfiguration durch Dynamics CRM SAML Single Sign-On (SSO)-Anmeldung für WordPress zwischen WordPress-Website und Dynamics CRM / Office 365 unter Berücksichtigung Office 365 / Dynamics CRM als IdP (Identitätsanbieter) und WordPress als SP (Dienstleister). Unser SSO-Plugin bietet unbegrenzte Benutzerauthentifizierungen von Dynamics CRM / Office 365 / Azure B2C.
Sie können unsere besuchen SAML Single Sign-On (SSO) für WordPress Plugin, um mehr über die anderen von uns angebotenen Funktionen zu erfahren.
Voraussetzungen: Download und Installation
Um Dynamics CRM SSO (Single Sign-On) für WordPress mit Office 365 / Dynamics CRM als IdP und WordPress als SP zu konfigurieren , müssen Sie das miniOrange SAML SP SSO- Plugin für WordPress installieren.
Konfigurationsschritte
1. Dynamics CRM als IdP (Identity Provider) einrichten
Führen Sie die folgenden Schritte aus, um Dynamics CRM als IdP zu konfigurieren:
Dynamics CRM als IdP konfigurieren
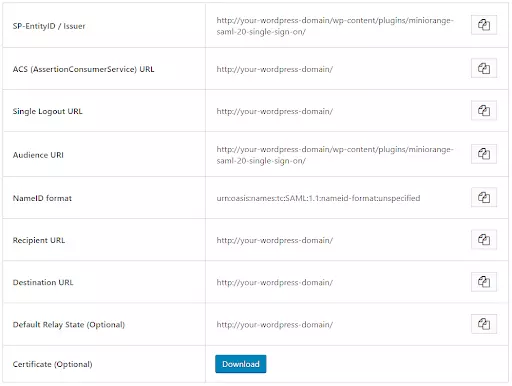
- Navigieren Sie im miniOrange SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Tab. Hier finden Sie die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die zur Konfiguration des Identitätsanbieters erforderlich sind.
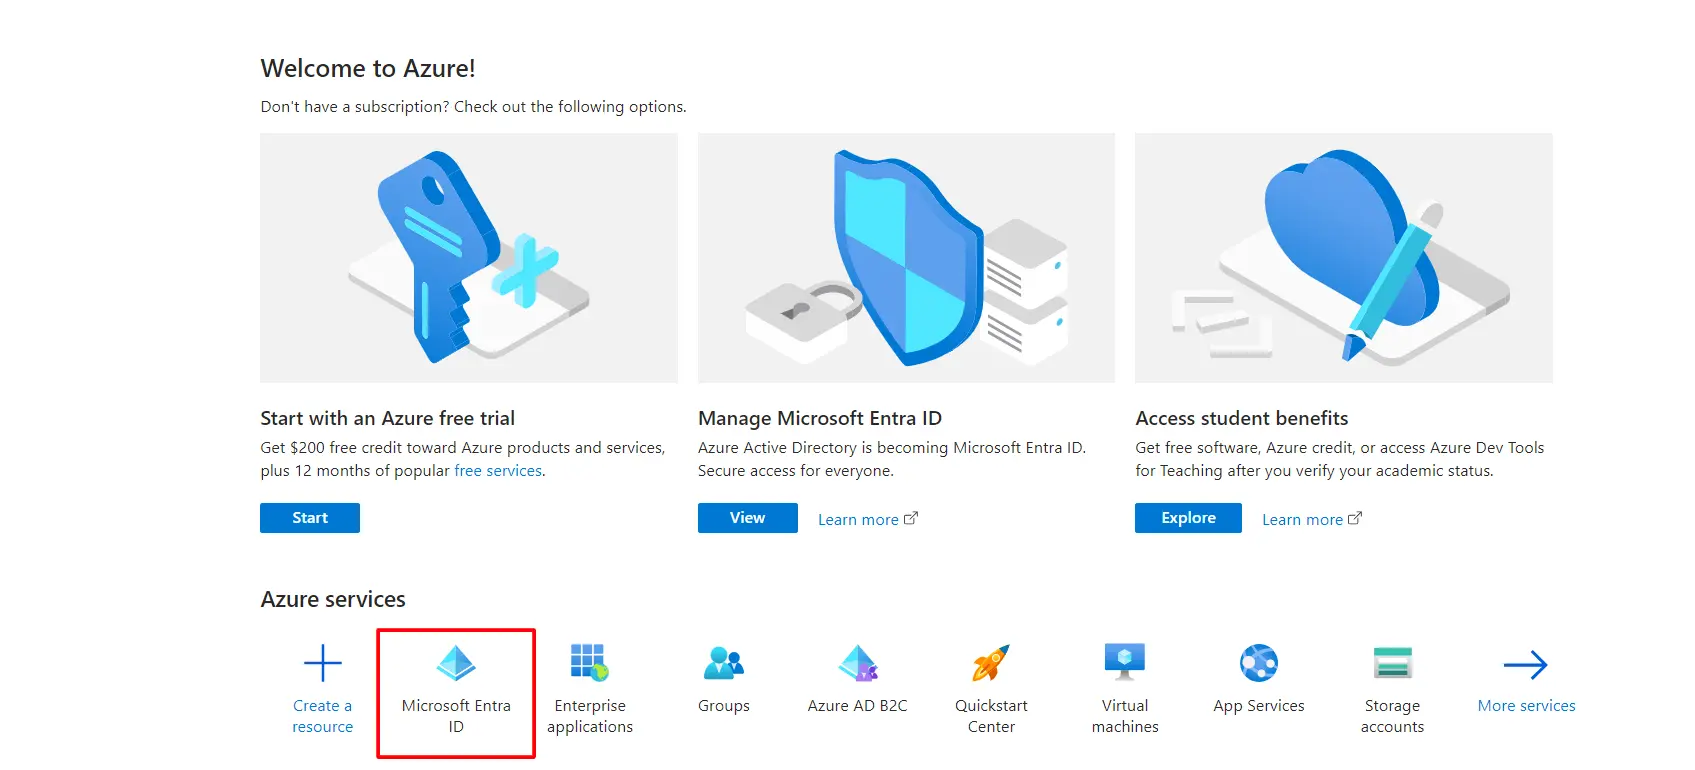
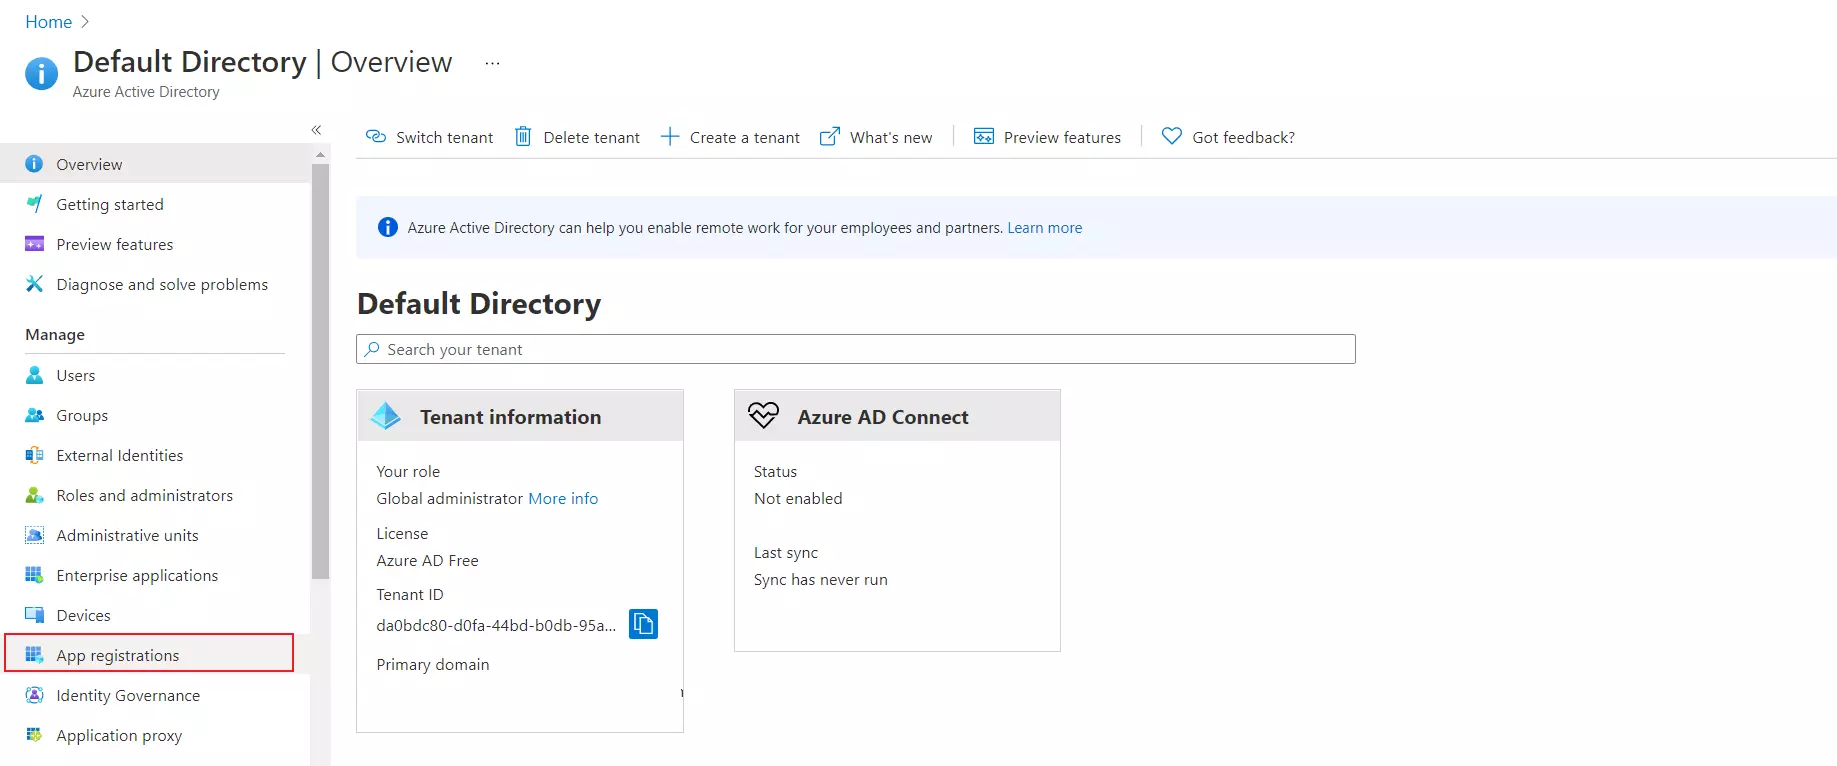
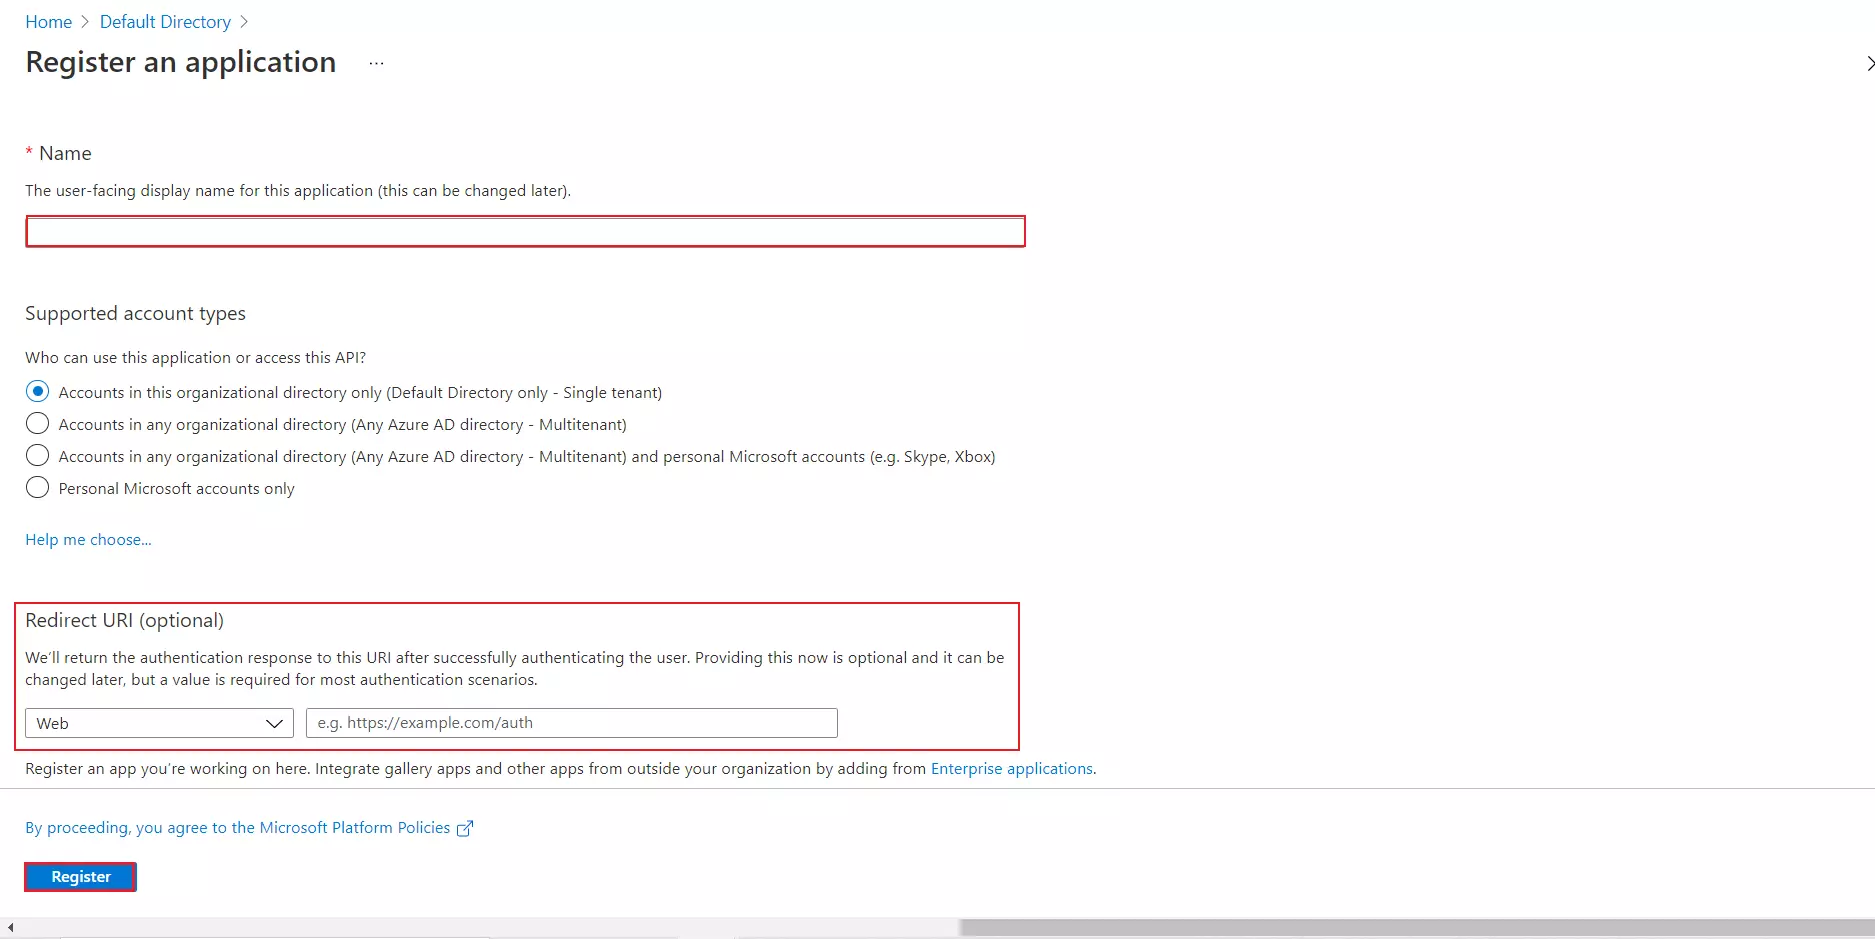
- Auswählen App-Registrierungen.
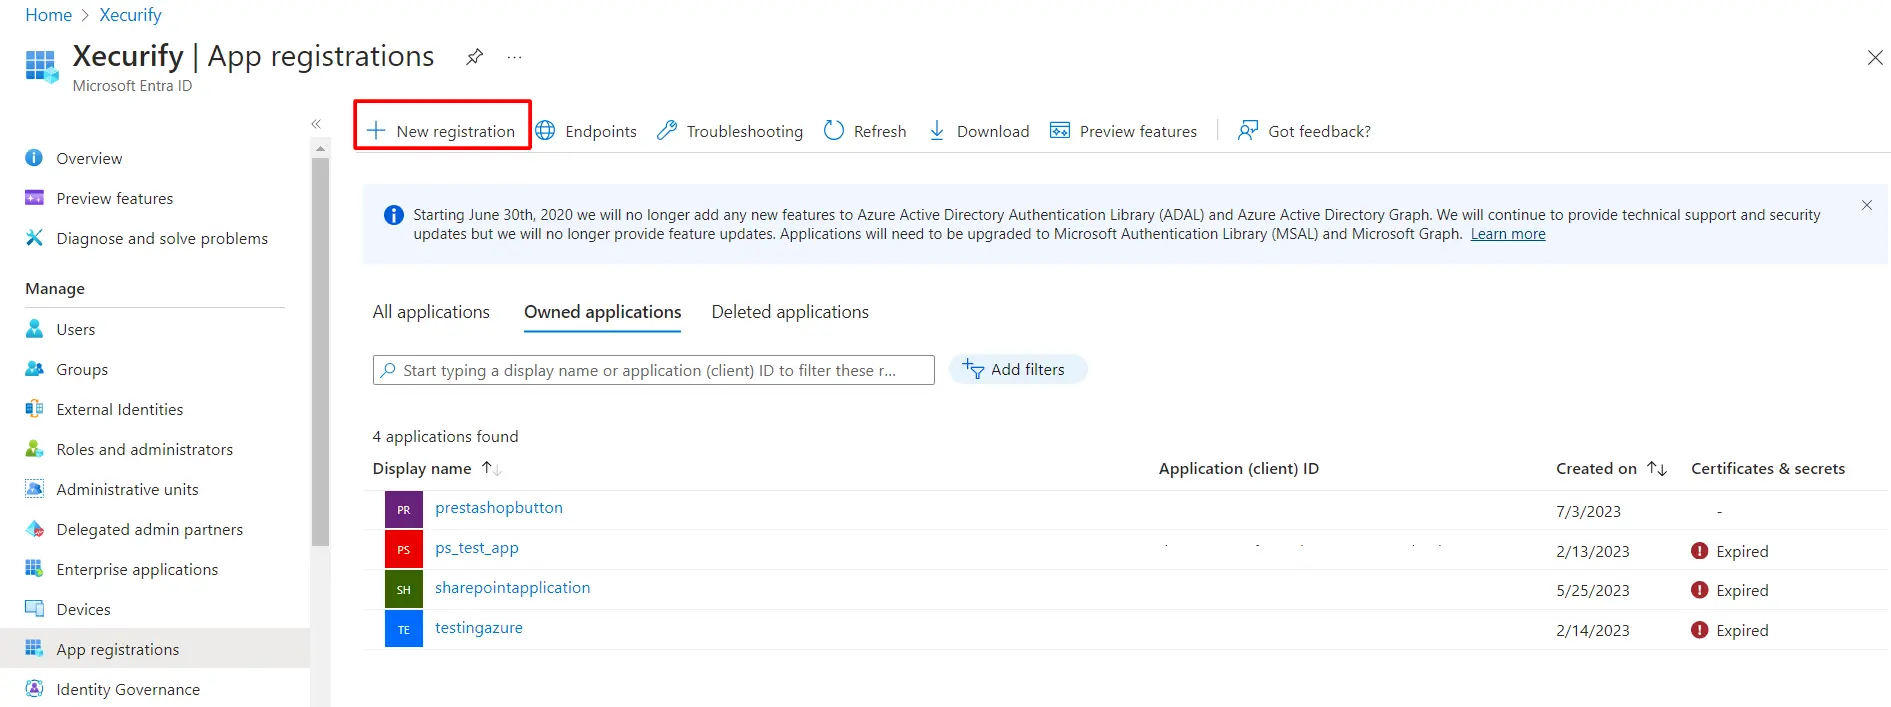
- Klicken Sie auf Neue Registrierung.
- a . zuweisen Name und wähle das Konto Typ.
- Geben Sie im Feld „Umleitungs-URL“ die ACS-URL ein, die in bereitgestellt wird Metadaten des Dienstanbieters Registerkarte des Plugins und klicken Sie auf Registrieren .
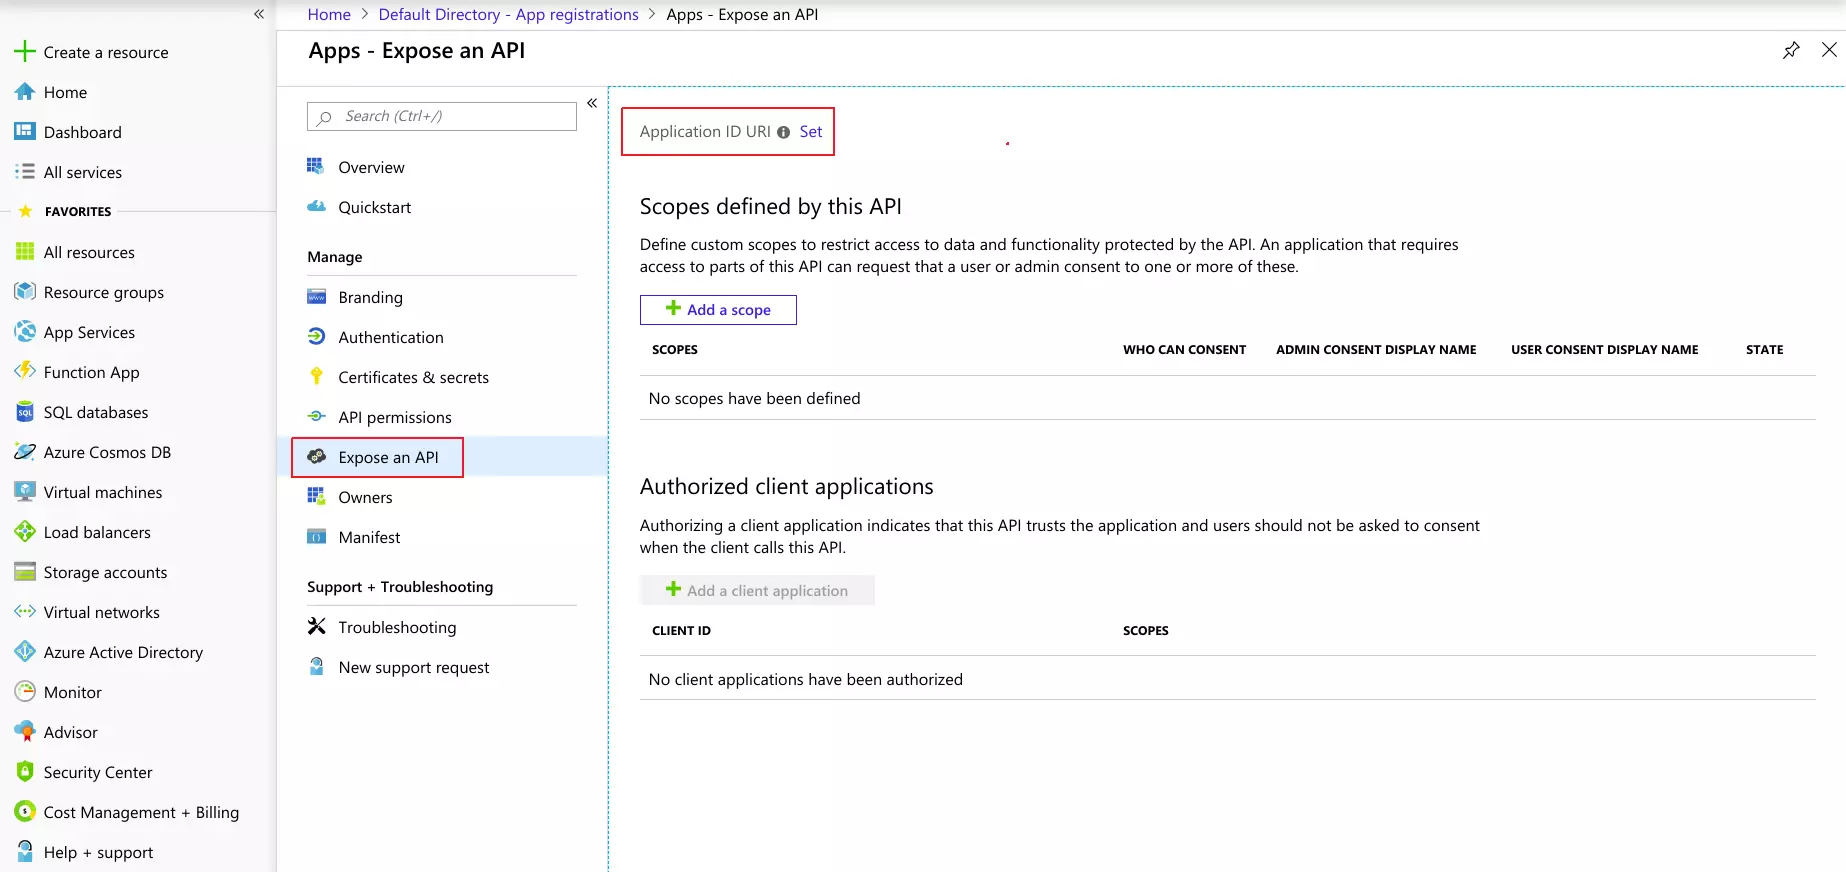
- Navigieren Eine API verfügbar machen im linken Menübereich.
- Klicken Sie auf die Stelle den Taste und ersetzen Sie die URL der ANWENDUNGS-ID mit der SP-Entitäts-ID des Plugins.

Hinweis: Bitte stellen Sie sicher, dass der Wert der SP-Entitäts-ID auf der Registerkarte „Metadaten des Dienstanbieters“ keinen abschließenden Schrägstrich („/“) enthält. Falls die SP-Entitäts-ID einen abschließenden Schrägstrich enthält, entfernen Sie diesen im Feld „SP-Entitäts-ID/Aussteller“ auf der Registerkarte „Metadaten des Dienstanbieters“ des Plugins, geben Sie den aktualisierten Wert in Azure ein und klicken Sie auf „Speichern“.
- Gehen Sie zurück zu Azure Active Directory ⇒ App-Registrierungen Fenster und klicken Sie auf Endpunkte.
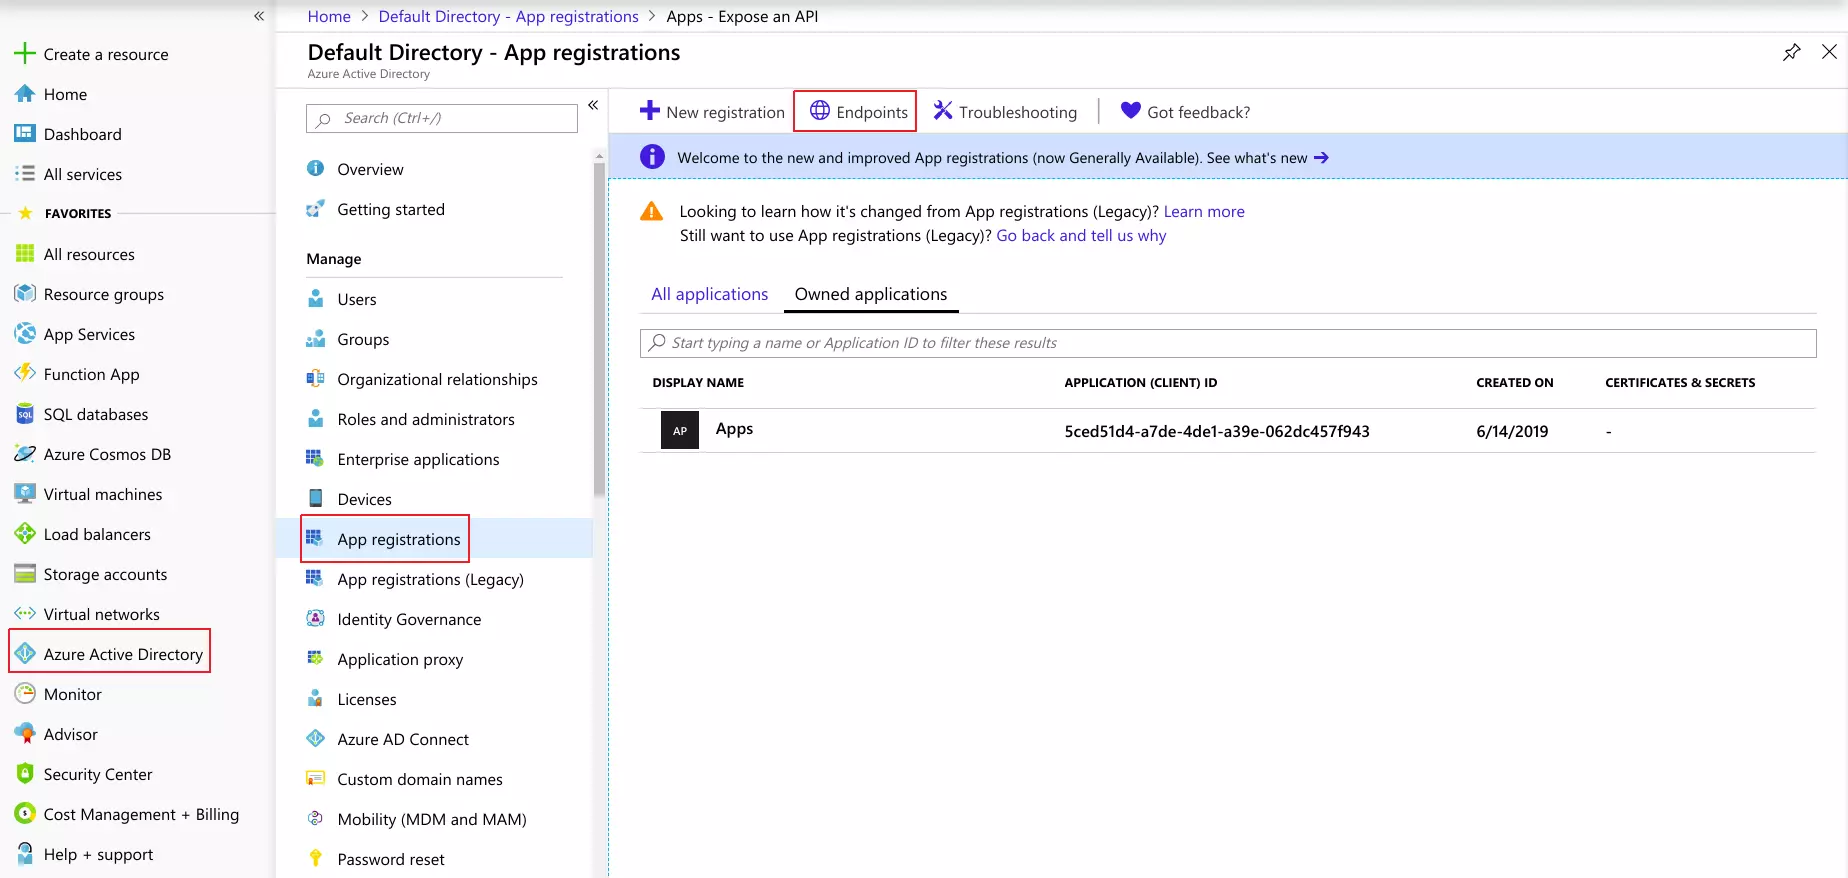
- Dadurch wird zu einem Fenster mit mehreren URLs navigiert.
- Kopiere das Föderationsmetadatendokument URL, um die zu erhalten Endpunkte Wird für die Konfiguration Ihres benötigt Dienstanbieter.
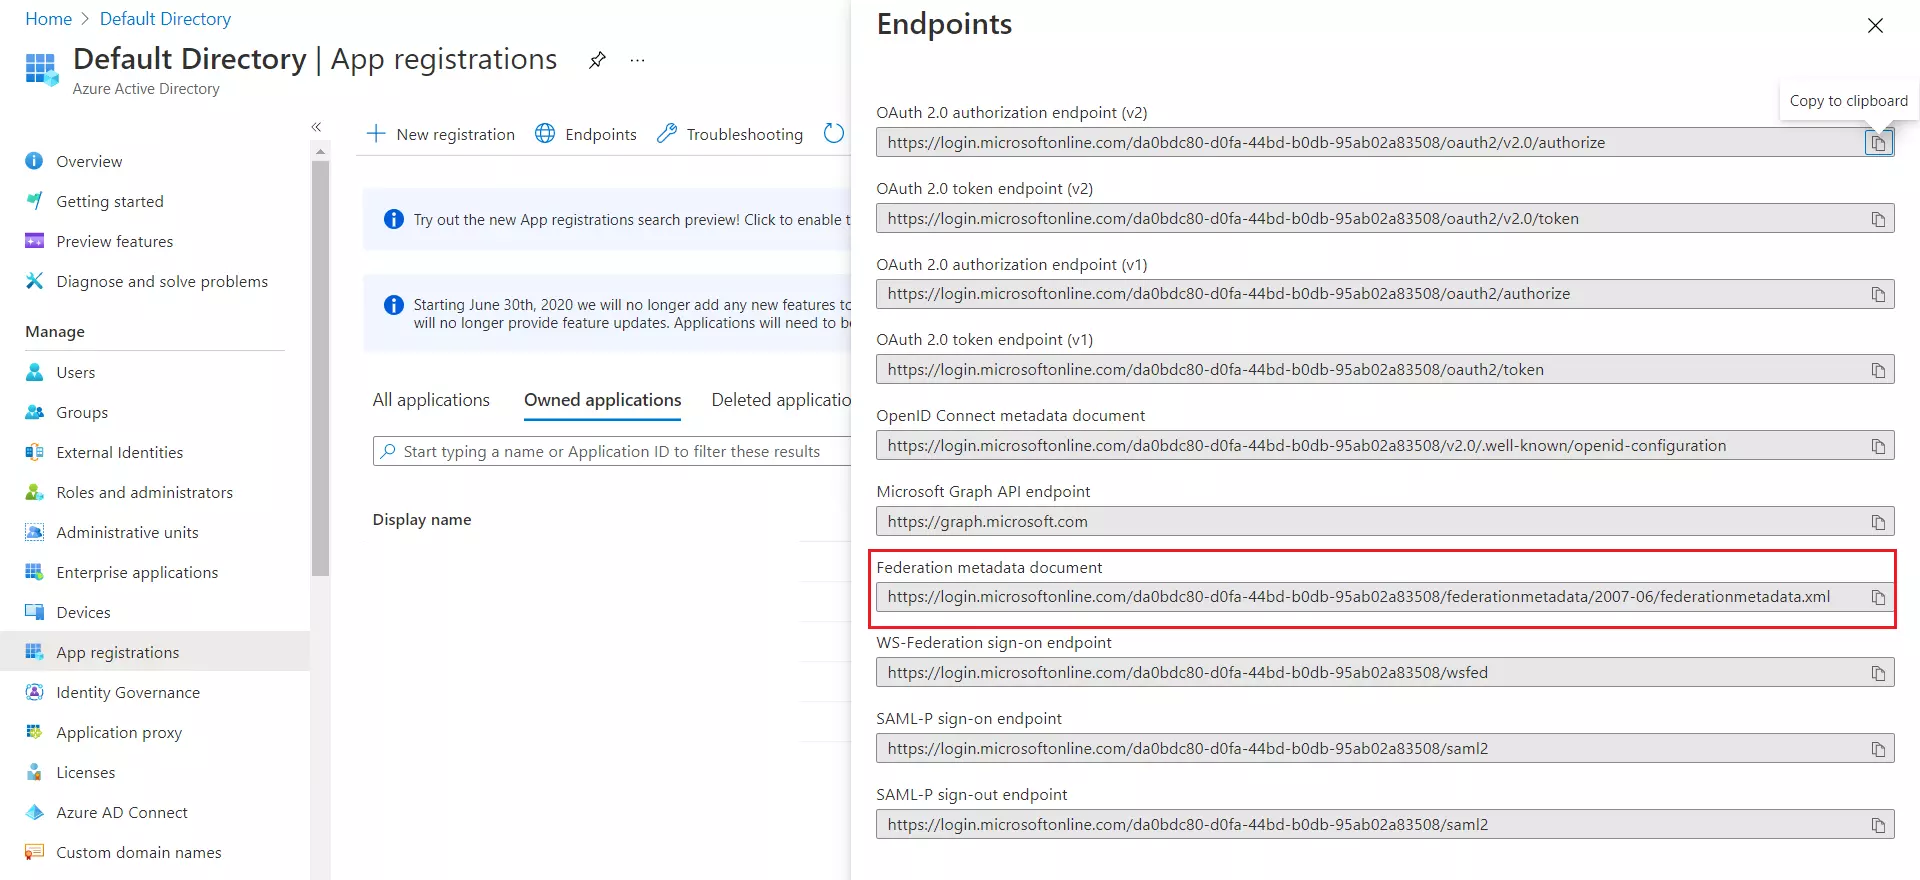
Sie haben Dynamics CRM erfolgreich als SAML-IdP (Identitätsanbieter) konfiguriert, um die Dynamics CRM-SSO-Anmeldung bei Ihrer WordPress (WP)-Site zu erreichen.
Schritt 2: WordPress als SP (Dienstanbieter) konfigurieren
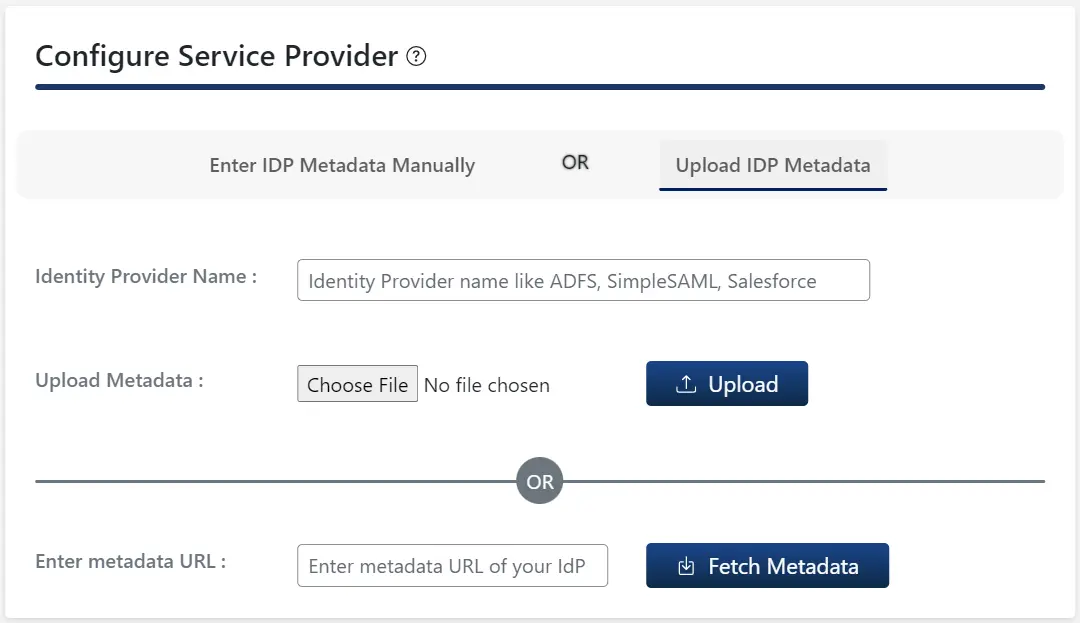
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
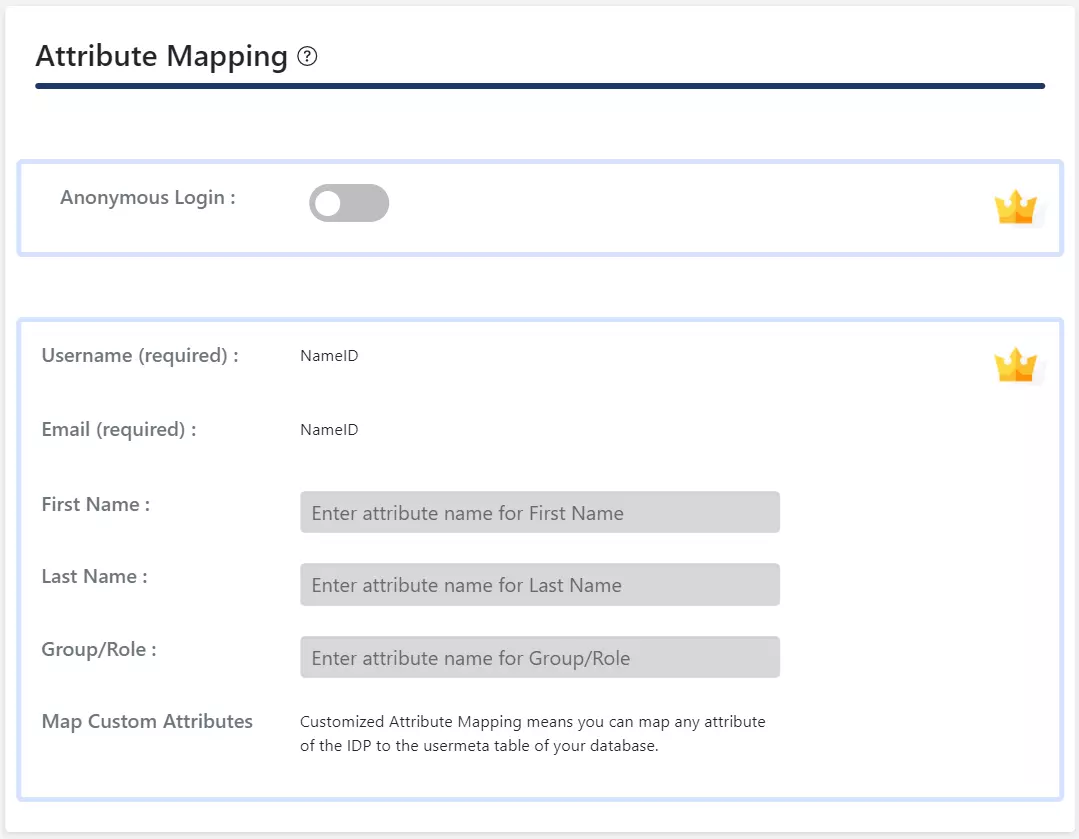
- Nur im kostenlosen Plugin NameID wird für die E-Mail- und Benutzernamenattribute des WordPress-Benutzers unterstützt.
- Wenn ein Benutzer SSO durchführt, wird der vom IDP gesendete NameID-Wert der E-Mail und dem Benutzernamen des WordPress-Benutzers zugeordnet.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
- Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
HINWEIS: Wenn Sie im Tab „Dienstanbieter-Setup“ auf die Schaltfläche „Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
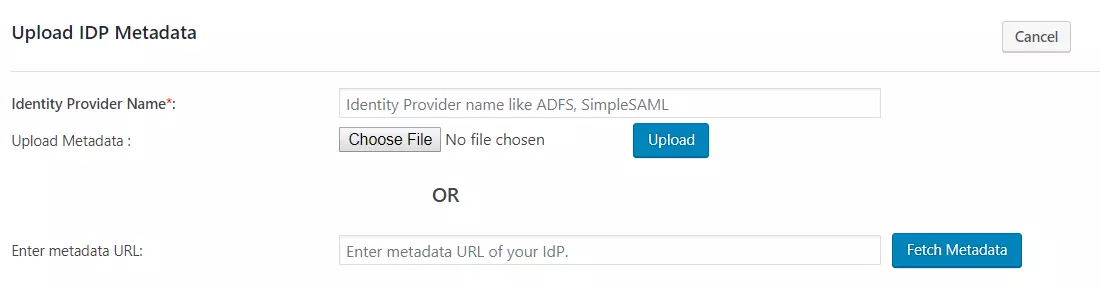
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Name des Identitätsanbieters
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
- Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL Dadurch wird die Plugin-Konfiguration nach einem festgelegten Zeitintervall automatisch gemäß den IDP-Metadaten aktualisiert
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihrem Identitätsanbieter und klicken Sie auf
Gespeichert .
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

-
Im Premium-Plugin können Sie die SAML-Abmelde-URL angeben, um eine einmalige Abmeldung auf Ihrer WordPress-Site zu erreichen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
-
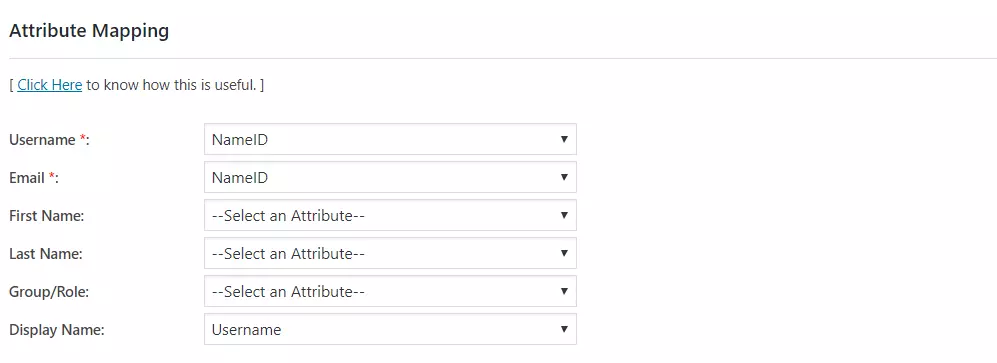
Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
-
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
-
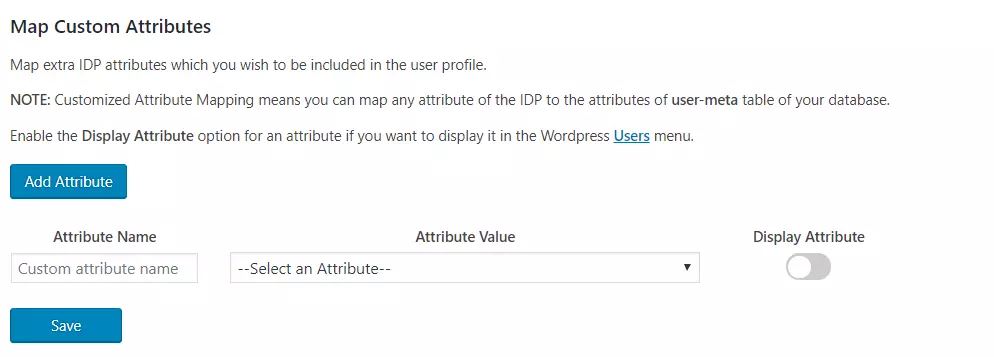
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie jedes vom IDP gesendete Attribut dem Benutzermeta Tabelle von WordPress.
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
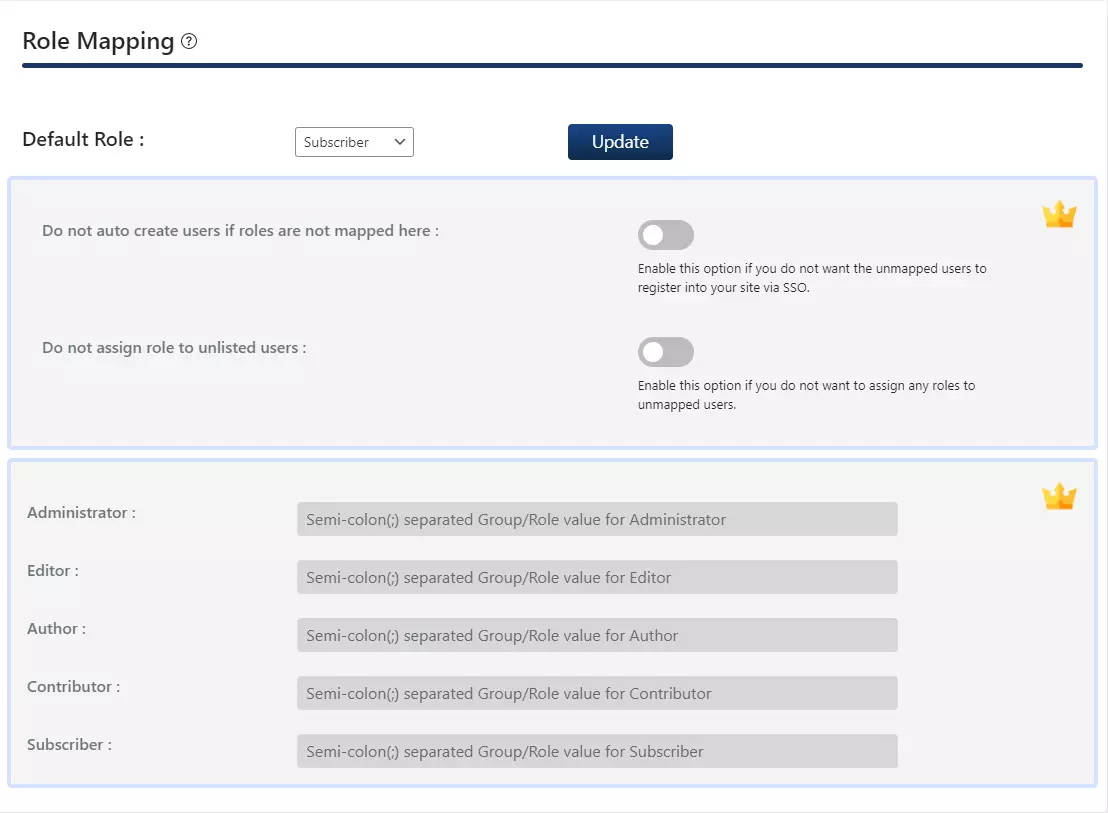
- Im kostenlosen Plugin können Sie ein auswählen Standardrolle die allen Nicht-Administrator-Benutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Update .
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
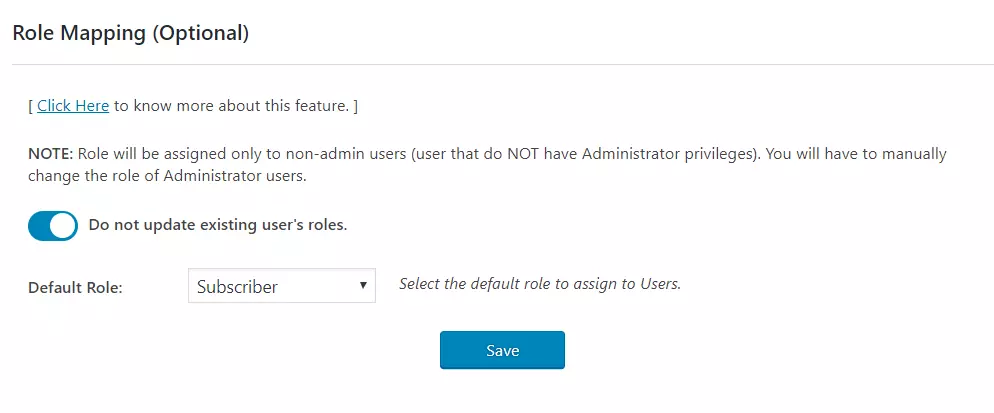
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Gespeichert .
Schritt 4: Rollenzuordnung
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Von dem Attributzuordnung Stellen Sie im Abschnitt des Plugins eine Zuordnung für das genannte Feld bereit
Gruppe/RolleDieses Attribut enthält die vom Identitätsanbieter (IDP) gesendeten rollenbezogenen Informationen und wird für das Rollenmapping verwendet.
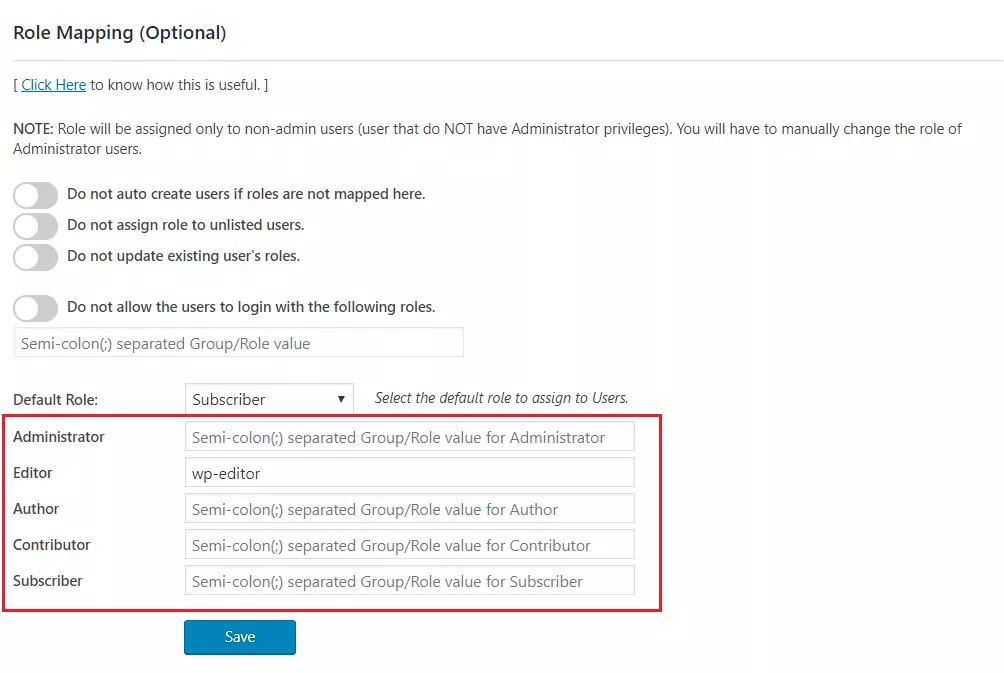
- Navigieren Sie zum Abschnitt „Rollenzuordnung“ und geben Sie die Zuordnungen für die hervorgehobenen Rollen an.
-
Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist wp-editor, um ihn als Editor in WordPress zuzuweisen. Geben Sie dazu einfach die Zuordnung wp-editor in der Herausgeber
Feld des Abschnitts „Rollenzuordnung“.
Schritt 5: SSO-Einstellungen
- Im kostenlosen Plugin können Sie durch Aktivieren eine Single-Sign-On-Schaltfläche hinzufügen Fügen Sie auf der WordPress-Anmeldeseite eine Schaltfläche für die einmalige Anmeldung hinzu einschalten Option 1.
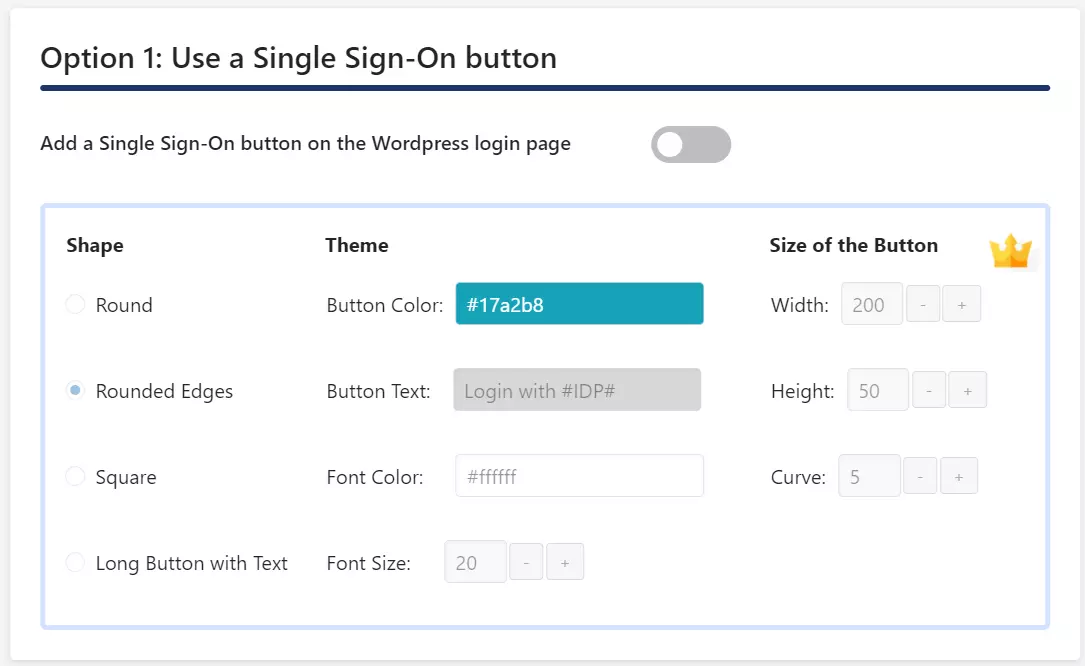
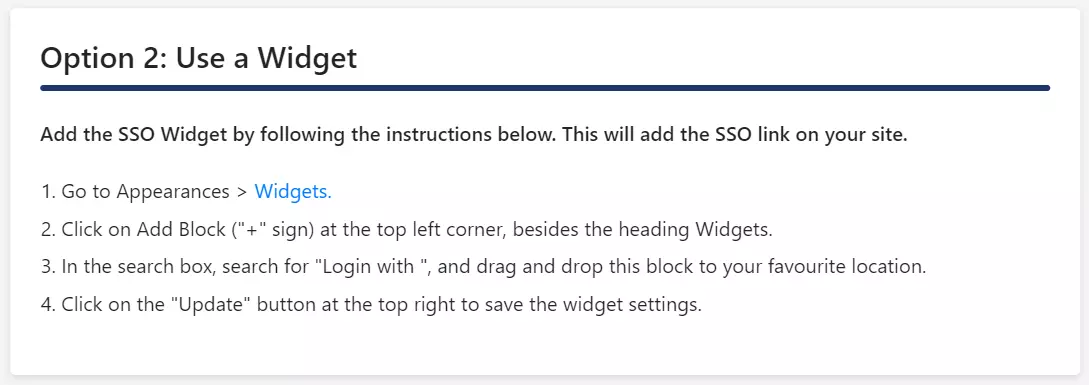
- Wenn Ihr WordPress-Design das Anmelde-Widget unterstützt, können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Sie zur Registerkarte „Umleitungs- und SSO-Links“ und befolgen Sie die unten aufgeführten Schritte Option 2: Verwenden Sie ein Widget um ein Login-Widget auf Ihrer Website hinzuzufügen.
Schritt 5: SSO-Einstellungen
Im Standard-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
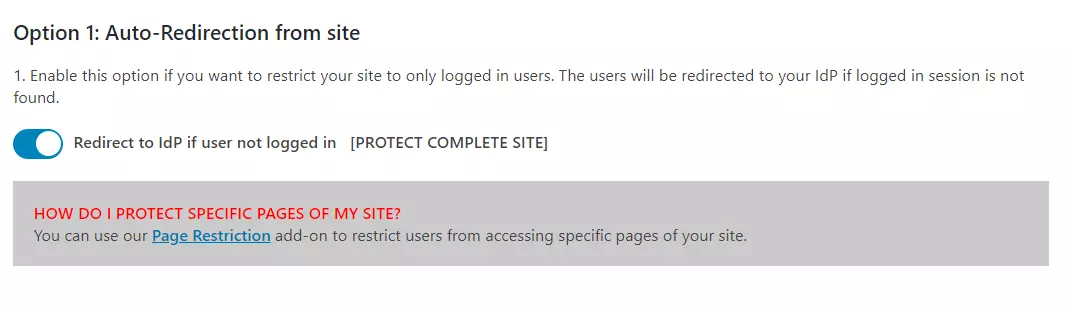
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Site zuzugreifen, auf die IDP-Anmeldeseite umgeleitet und nach erfolgreicher Authentifizierung auf dieselbe Seite Ihrer Site zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatisch - Weiterleitung von der Site.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN].
- Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
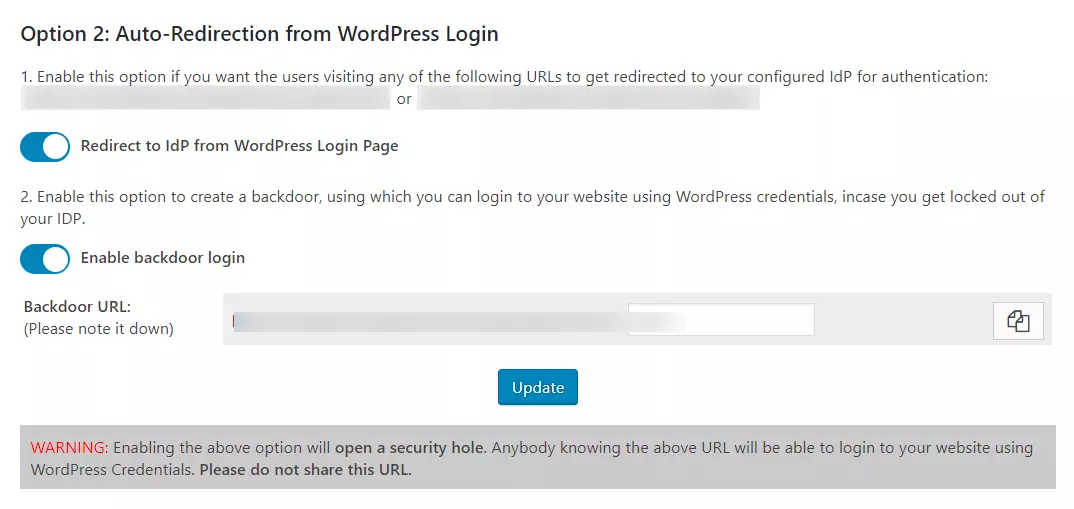
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom Identitätsanbieter ausgesperrt werden.
-
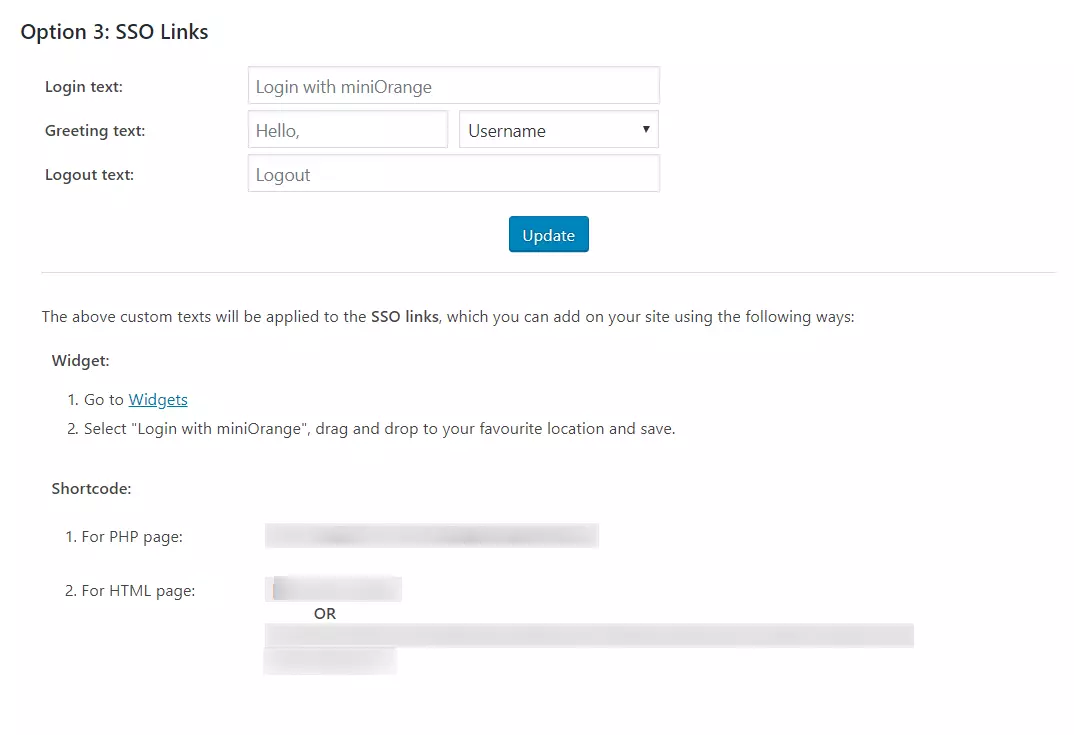
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Registerkarte „Umleitung und SSO-Links“ > Option 3: SSO-Links Abschnitt des Plugins
Schritt 5: SSO-Einstellungen
Im Premium-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
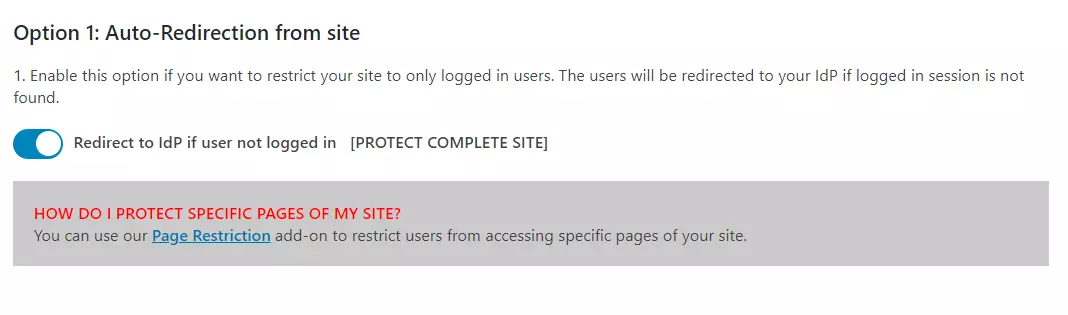
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN] .
-
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
-
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
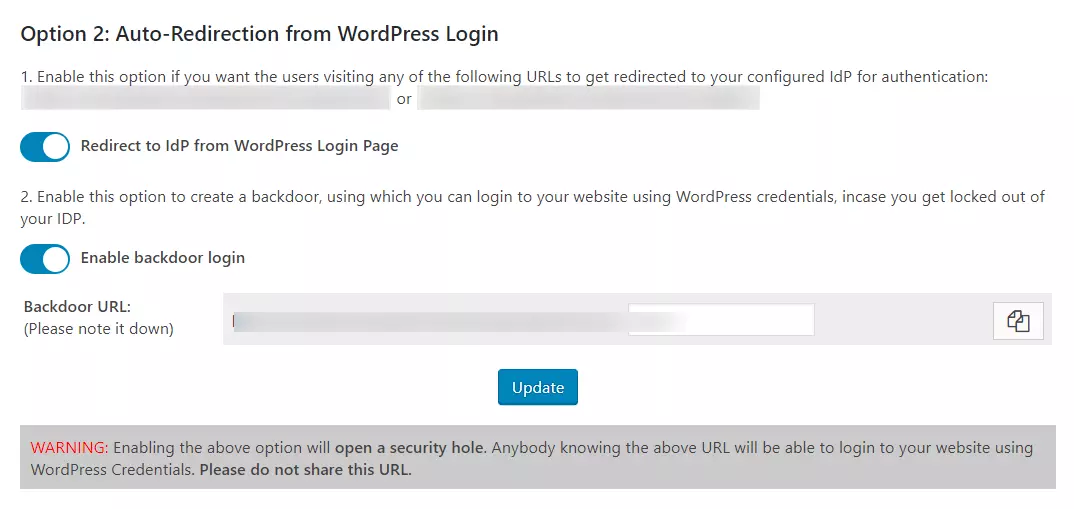
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom IDP-Login ausgesperrt werden.
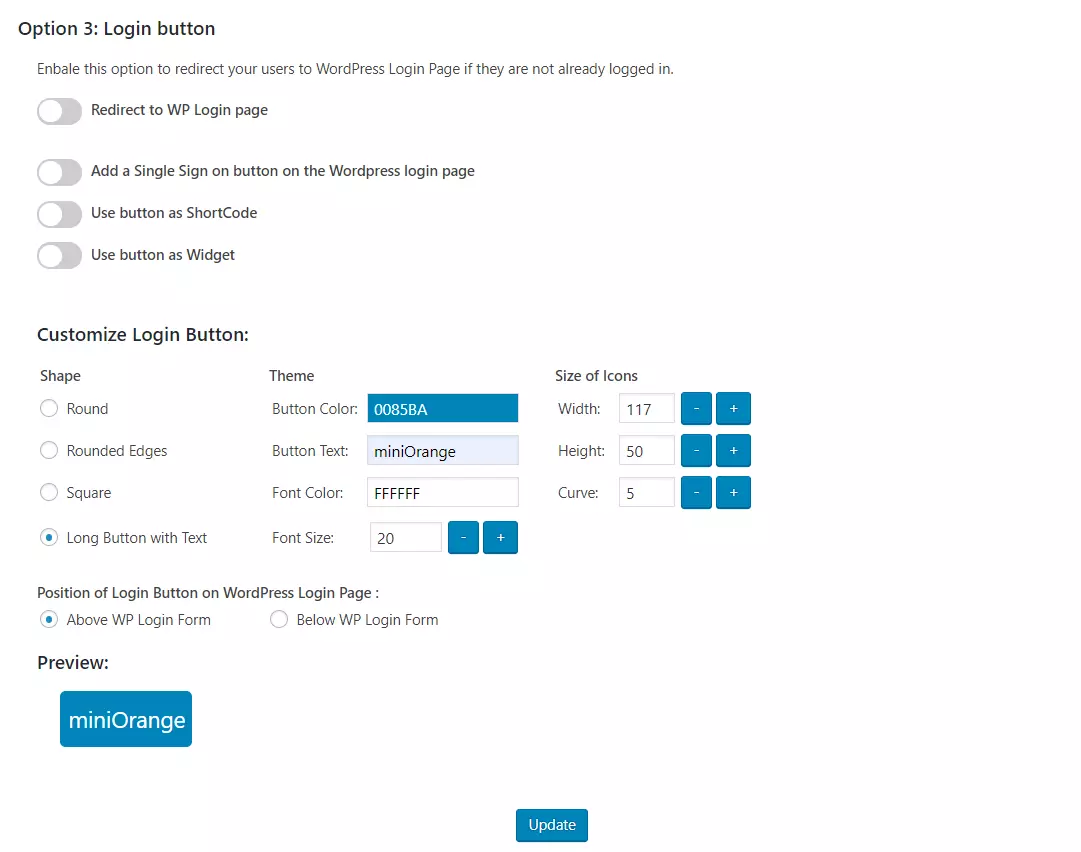
- Login-Button: Sie können einen benutzerdefinierten Anmeldebutton an beliebiger Stelle auf Ihrer Website oder Ihrer WordPress-Anmeldeseite hinzufügen, indem Sie zu folgendem Link navigieren: Option 3: Anmeldeschaltfläche Abschnitt der Registerkarte „Weiterleitung und SSO-Links“.
-
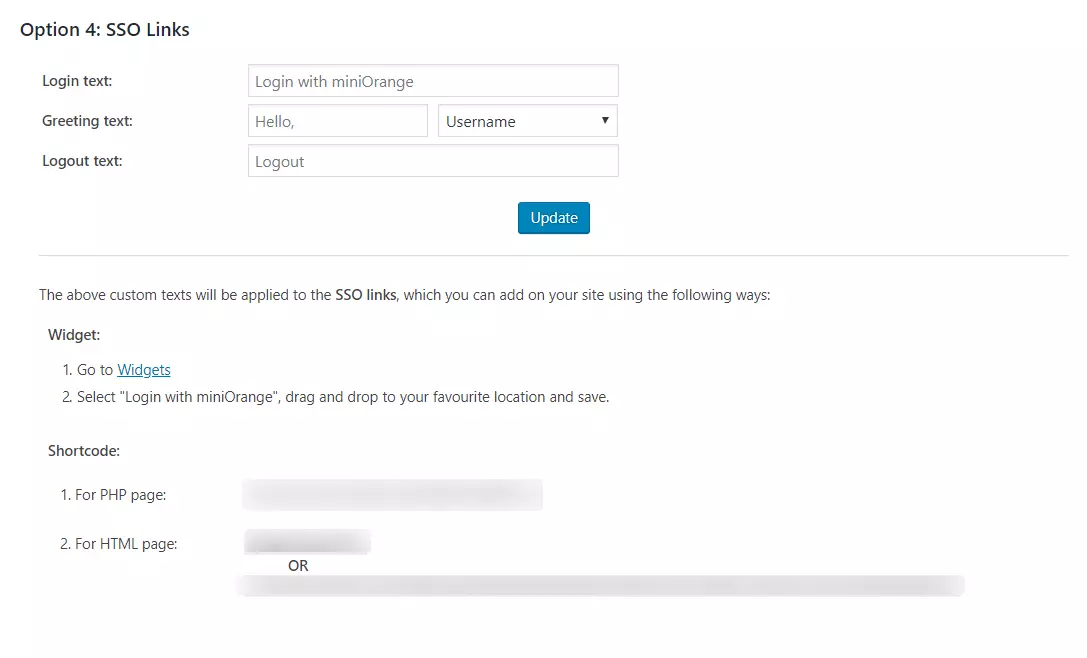
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Option 4: SSO-Links Abschnitt der Registerkarte Umleitung und SSO-Links.
In dieser Anleitung haben Sie Dynamics CRM SAML Single Sign-On (Dynamics CRM SSO-Anmeldung für WordPress) erfolgreich konfiguriert, indem Sie Dynamics CRM als Identitätsanbieter (IdP ) und WordPress als Service Provider (SP) mithilfe des SAML Single Sign-On (SSO)-Plugins für WordPress ausgewählt haben . Diese Lösung stellt sicher, dass Sie innerhalb weniger Minuten einen sicheren Zugriff auf Ihre WordPress-Website (WP) mit den Dynamics CRM- Anmeldedaten einrichten können.
Ähnliche Artikel








 Jetzt registrieren




