Wie richte ich die externe Entra-ID-Anmeldung mit SAML Single Sign-On (SSO) für WordPress ein?
Übersicht
Entra Externe ID-Anmeldung für WordPress Dies lässt sich durch die Verwendung unseres SAML SP Single Sign-On (SSO)-Plugins erreichen. Unsere SSO-Lösung macht einen SAML 2.0-konformen Dienstanbieter, der eine Vertrauensstellung zwischen der WordPress-Website und Ihrer Website herstellt. und Entra External ID zur sicheren Authentifizierung und Anmeldung von Benutzern.
Hier finden Sie eine Anleitung zur Konfiguration des Entra External ID SSO-Logins zwischen Ihrer WordPress-Website und Entra External ID unter Berücksichtigung folgender Punkte: Entra Externe ID als IDP (Identitätsanbieter) WordPress als SP (Dienstanbieter). Unser SSO-Plugin ermöglicht unbegrenzte Benutzerauthentifizierungen über Azure AD, Office 365 und Azure B2C. Besuchen Sie unsere Website. SSO Plugin für WordPress, um mehr über die anderen von uns angebotenen Funktionen zu erfahren.
Azure AD/B2C/Office 365 App-Integrationen für WordPress
Die Azure AD-Integration hilft Ihnen, Ihre WordPress-Website mit Azure AD zu verbinden und bietet eine nahtlose Integration mit SharePoint/OneDrive , Power BI , Dynamics 365 , Outlook usw. sowie Lösungen für die Benutzersynchronisierung und Azure Multitenancy.
Schritt 1: Microsoft Entra External ID als IDP (Identitätsanbieter) für die Entra External ID-Anmeldung (SSO) einrichten
Entra External ID als IDP konfigurieren
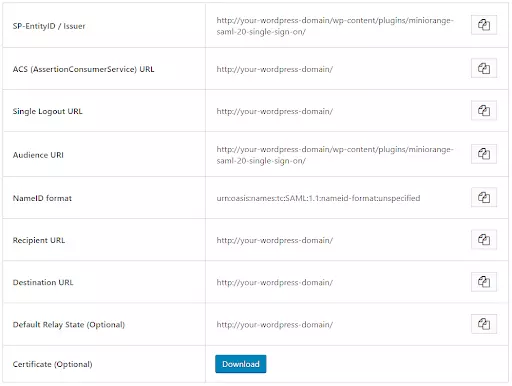
Navigieren Sie im miniOrange SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Tab. Hier finden Sie die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die zur Konfiguration des Identitätsanbieters erforderlich sind.
Einrichtung der externen Entra-ID über Unternehmensanwendungen
Einrichtung der externen Entra-ID über App-Registrierungen
Klicken Sie auf Erstellen Sie Ihre eigene Anwendung.
Geben Sie den Namen für Ihre App ein, wählen Sie dann den Abschnitt „Nicht-Galerie-Anwendung“ und klicken Sie auf die Schaltfläche „Erstellen“.
Klicken Sie auf Einmaliges Anmelden einrichten.
Wähle aus SAML Tab.
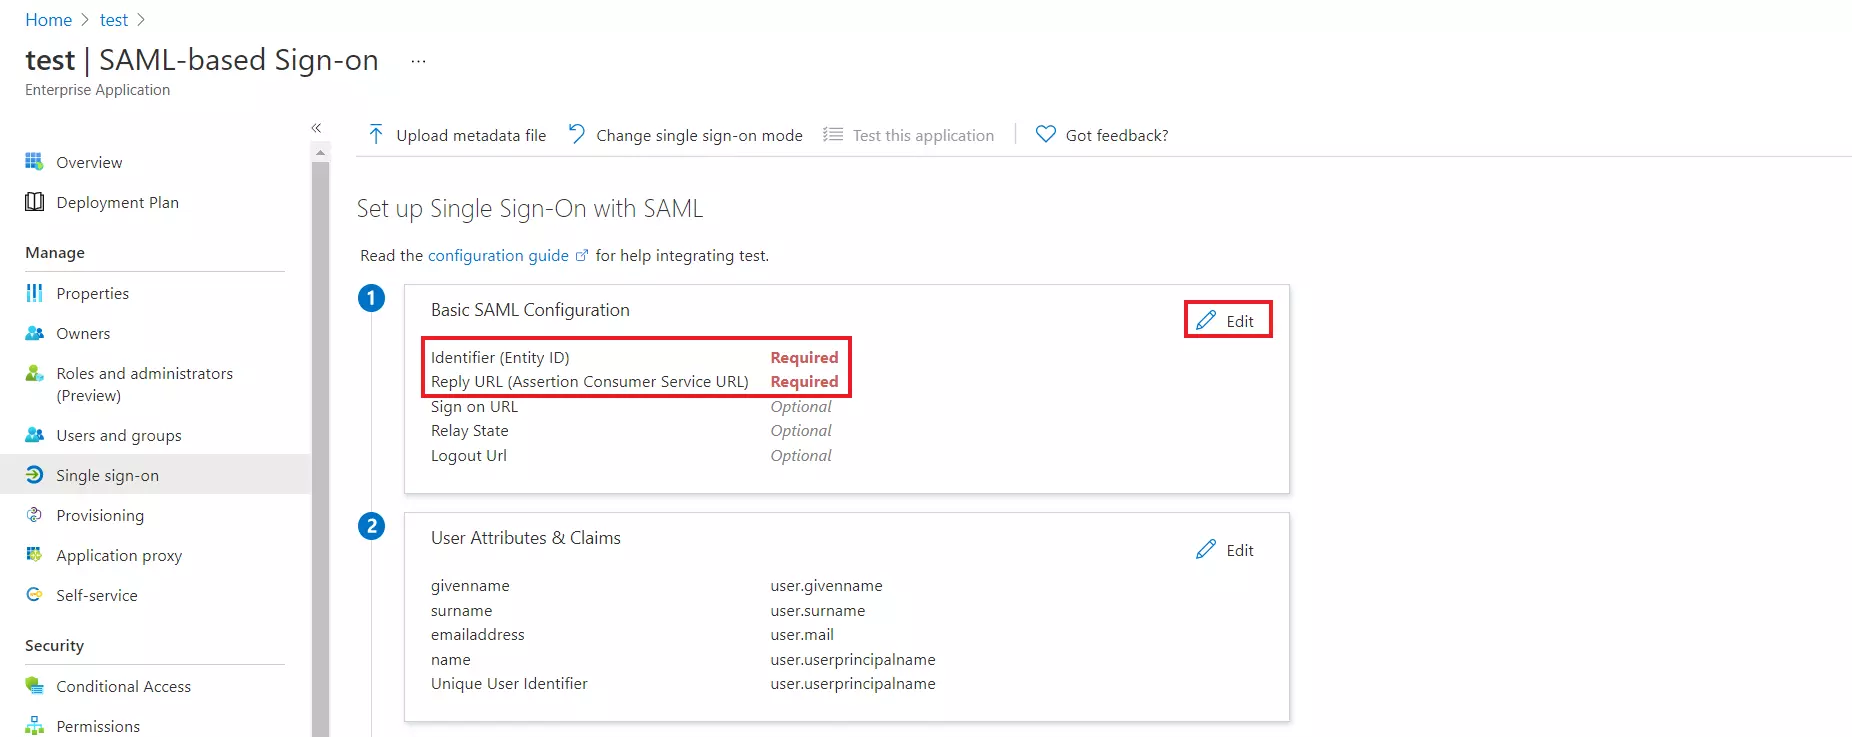
Nach dem Klicken auf Bearbeiten, geben Sie die SP-Entitäts-ID für Identifizieren und der ACS-URL für Antwort-URL ab Metadaten des Dienstanbieters Registerkarte des Plugins. Hinweis: Für IDP-initiiertes SSO, hat das Anmelde-URL sollte leer bleiben.
Standardmäßig Folgendes Attribute wird in der SAML-Antwort gesendet. Sie können die in der SAML-Antwort auf den Antrag gesendeten Ansprüche unter anzeigen oder bearbeiten Attribute Tab.
Kopieren Sie die App-Verbund-Metadaten-URL um das zu bekommen Endpunkte Wird für die Konfiguration Ihres benötigt Dienstanbieter.
Weisen Sie Ihrer SAML-Anwendung Benutzer und Gruppen zu
Navigieren Benutzer und Gruppen Tab und klicken Sie auf Benutzer/Gruppe hinzufügen.
Klicken Sie auf Nutzer Ordnen Sie den gewünschten Benutzer zu und klicken Sie anschließend auf Auswählen.
Klicken Sie nach der Auswahl der Benutzer auf Weisen .
Sie können Ihrer Bewerbung auch unten eine Rolle zuweisen Wählen Sie Rolle aus .
Hinzufügen einer Unternehmensanwendung zum Benutzerablauf für externe Identitäten
Suchen Sie auf der Startseite des Azure-Portals nach und klicken Sie auf Externe Identitäten aus dem Abschnitt Azure-Dienste.
Auf der Übersichtsseite „Externe Identitäten“:
Im linken Navigationsmenü erweitern Selbstbedienungsanmeldung.
Klicken Sie auf Benutzerströme.
Klicken Sie auf die Benutzerflussrichtlinie, die Sie konfigurieren möchten (z. B. Richtlinien).
Dadurch wird die Seite zur Richtlinienkonfiguration geöffnet.
Erweitern Sie in der linken Seitenleiste die Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, .
Klicken Sie auf Anwendungen.
Klicken Sie auf die + Anwendung hinzufügen Taste an der Oberseite.
A Anwendung auswählen Das Bedienfeld erscheint auf der rechten Seite.
Im Suchfeld können Sie die Anwendungen bei Bedarf filtern.
Das Panel zeigt 12 Ergebnisse gefunden für Geschäftliche Anwendungen Tab.
Durchstöbern Sie die Liste der verfügbaren Unternehmensanwendungen.
Aktivieren Sie das Kontrollkästchen neben der gewünschten Anwendung (in diesem Beispiel: enteralID mit ID: 4c97f130-bc9e-448b-b4af-6297135c3627).
Die ausgewählte Anwendung wird in der Ausgewählt (1) Abschnitt auf der rechten Seite.
Klicken Sie unten im Bedienfeld auf die Schaltfläche „Auswählen“.
Die Anwendung ist nun mit Ihrem Benutzerablauf verknüpft.
Um diese Richtlinie während des Registrierungsprozesses zu nutzen, fügen Sie den Richtlinienparameter Ihrem SSO-Login hinzu. URL: https://your-sso-login-url?p=
Sie haben Microsoft Entra External ID erfolgreich als SAML IDP (Identitätsanbieter) für die Erzielung von Entra External ID SSO konfiguriert.
Geben Sie im Feld „Umleitungs-URL“ die ACS-URL ein, die in bereitgestellt wird Metadaten des Dienstanbieters Registerkarte des Plugins und klicken Sie auf Registrieren .
Navigieren Eine API verfügbar machen im linken Menübereich.
Klicken Sie auf die Speichern Taste und ersetzen Sie die URL der ANWENDUNGS-ID mit der SP-Entitäts-ID des Plugins.
Hinweis: Bitte stellen Sie sicher, dass der Wert der SP-Entitäts-ID auf der Registerkarte „Metadaten des Dienstanbieters“ keinen abschließenden Schrägstrich („/“) enthält. Falls die SP-Entitäts-ID einen abschließenden Schrägstrich enthält, entfernen Sie diesen im Feld „SP-Entitäts-ID/Aussteller“ auf der Registerkarte „Metadaten des Dienstanbieters“ des Plugins, geben Sie den aktualisierten Wert in Azure ein und klicken Sie auf „ Speichern “.
Gehen Sie zurück zu Microsoft Entra ID ⇒ App-Registrierungen Fenster und klicken Sie auf Endpunkte.
Dadurch wird zu einem Fenster mit mehreren URLs navigiert.
Kopieren Sie die Föderationsmetadatendokument URL, um die zu erhalten Endpunkte Wird für die Konfiguration Ihres benötigt Dienstanbieter.
Sie haben Entra External ID erfolgreich als SAML IDP (Identity Provider) konfiguriert, um die Anmeldung mit Entra External ID an Ihrer (WP)-Site zu ermöglichen.
Schritt 2: WordPress als SP (Dienstanbieter) konfigurieren
Frei
Standard
Premium
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
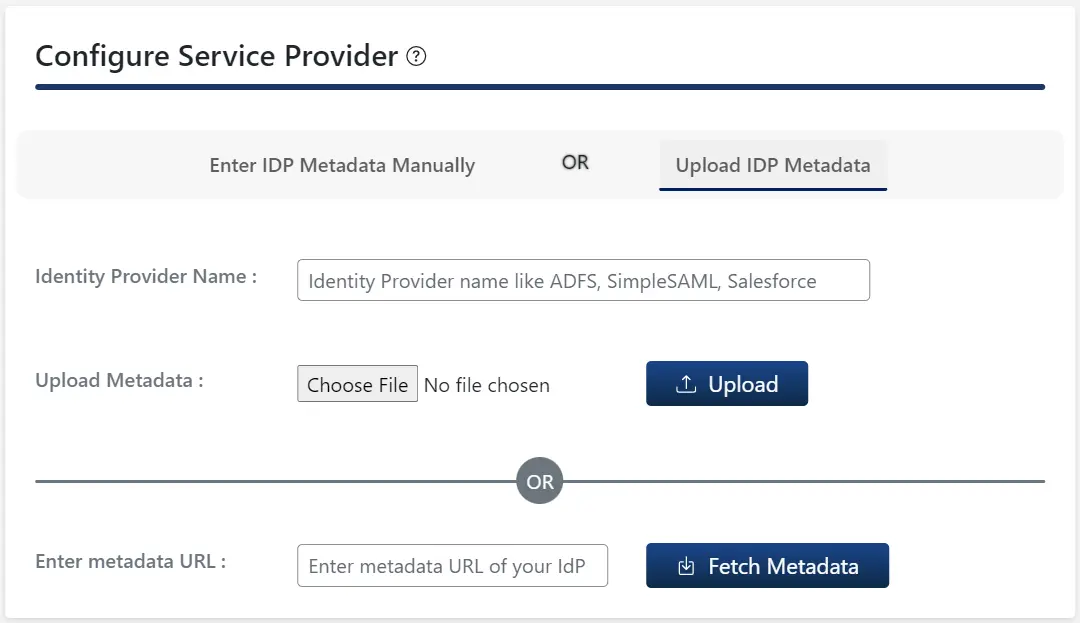
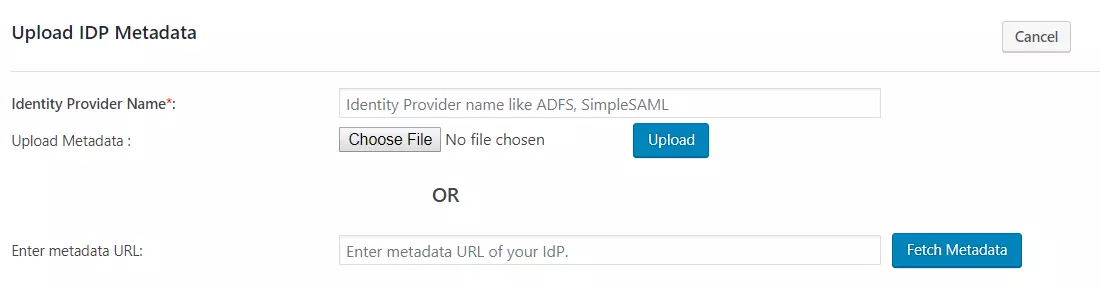
Klicken Sie auf Laden Sie IDP-Metadaten hoch .
Geben Sie die Identitätsanbieter Name
Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Nur im kostenlosen Plugin NameID wird für die E-Mail- und Benutzernamenattribute des WordPress-Benutzers unterstützt.
Wenn ein Benutzer SSO durchführt, wird der vom IDP gesendete NameID-Wert der E-Mail und dem Benutzernamen des WordPress-Benutzers zugeordnet.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
Klicken Sie auf Laden Sie IDP-Metadaten hoch .
Geben Sie die Identitätsanbieter Name
Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
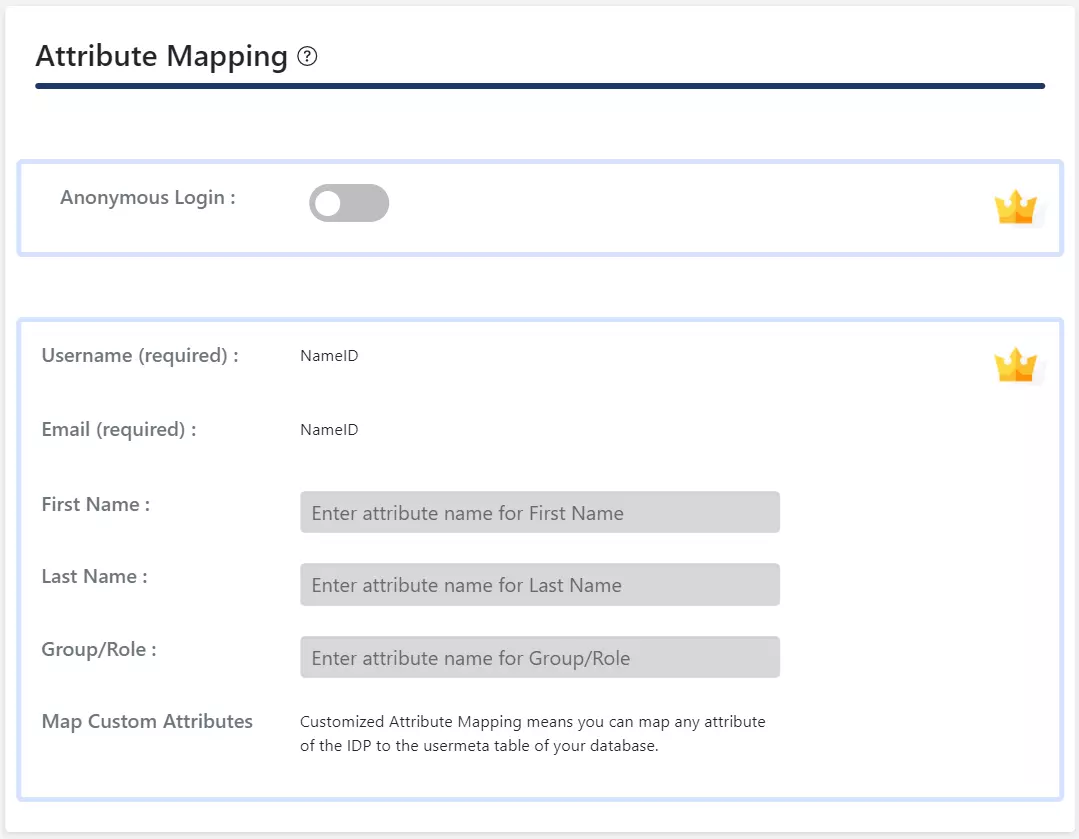
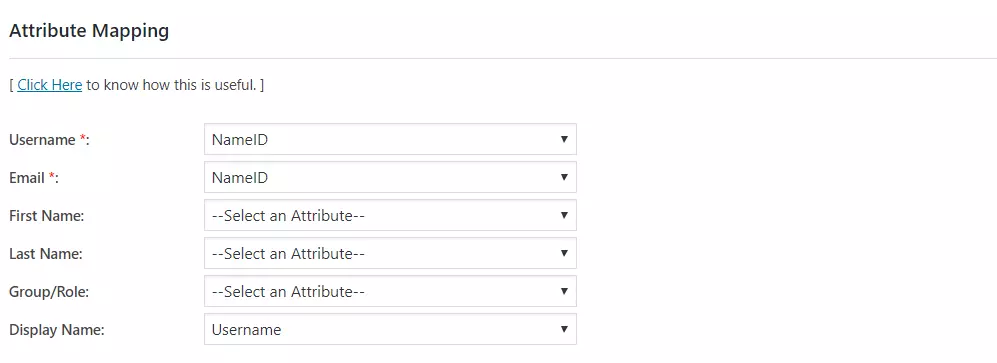
Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
HINWEIS: Wenn Sie im Tab „Dienstanbieter-Setup“ auf die Schaltfläche „Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
Klicken Sie auf Laden Sie IDP-Metadaten hoch .
Geben Sie die Name des Identitätsanbieters
Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL Dadurch wird die Plugin-Konfiguration nach einem festgelegten Zeitintervall automatisch gemäß den IDP-Metadaten aktualisiert
B. Manuelle Konfiguration:
Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihrem Identitätsanbieter und klicken Sie auf
Gespeichert .
Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.
Im Premium-Plugin können Sie die SAML-Abmelde-URL angeben, um eine einmalige Abmeldung auf Ihrer WordPress-Site zu erreichen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
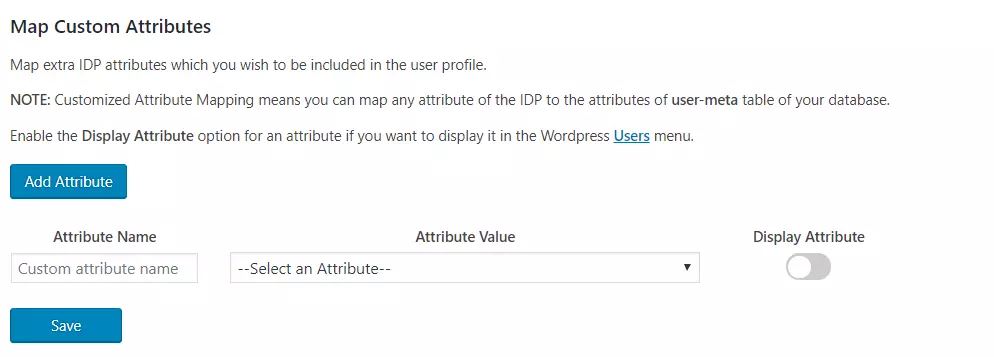
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie jedes vom IDP gesendete Attribut dem Benutzermeta Tabelle von WordPress.
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
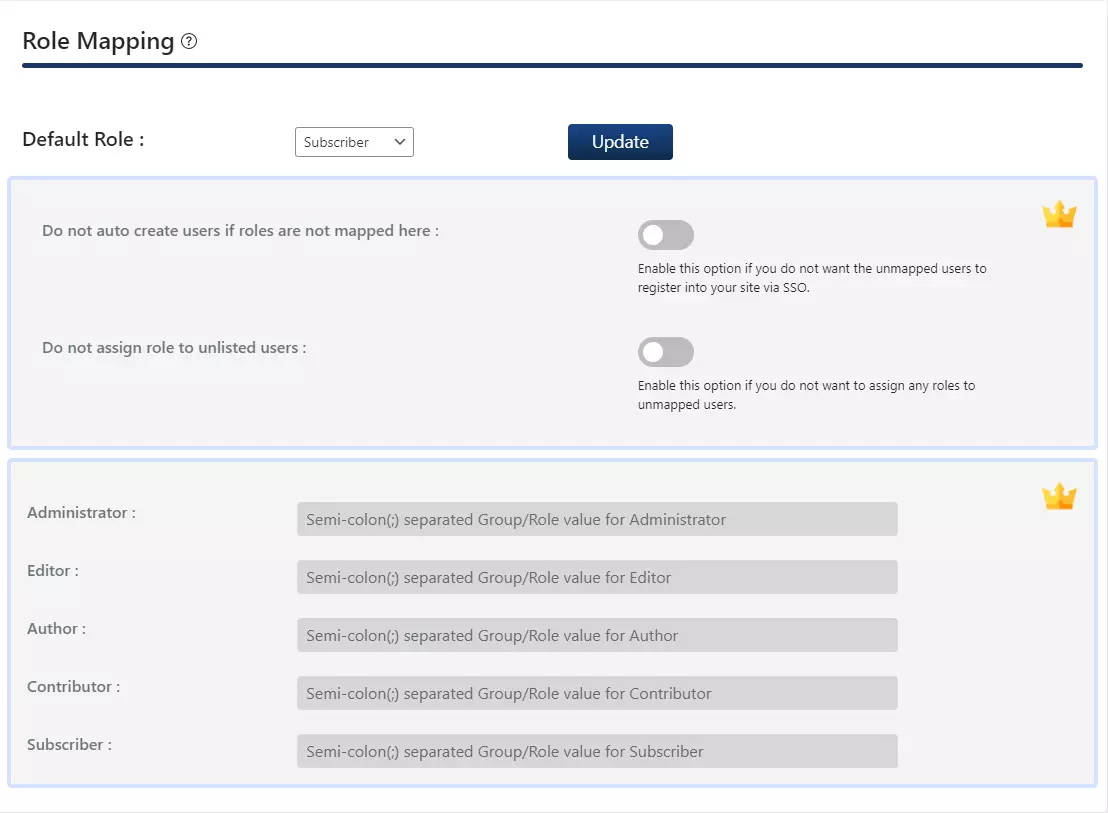
Im kostenlosen Plugin können Sie ein auswählen Standardrolle die allen Nicht-Administrator-Benutzern zugewiesen wird, wenn sie SSO durchführen.
Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
Wähle aus Standardrolle und klicken Sie auf Update .
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
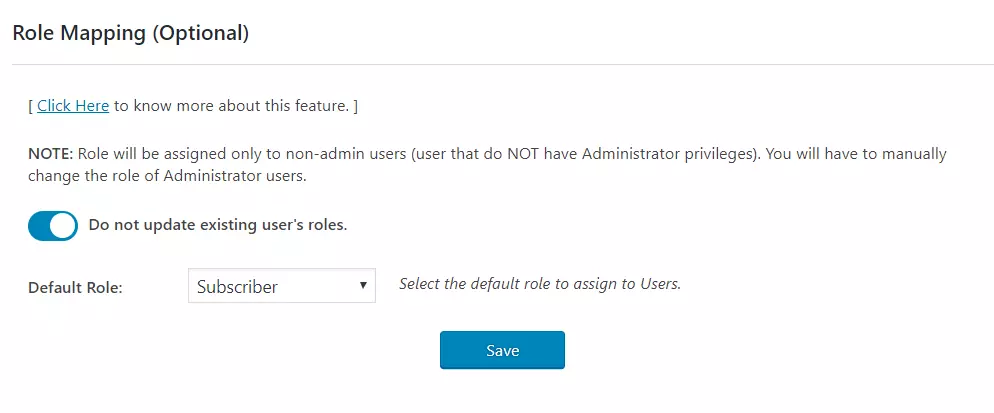
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
Wähle aus Standardrolle und klicken Sie auf Gespeichert .
Schritt 4: Rollenzuordnung
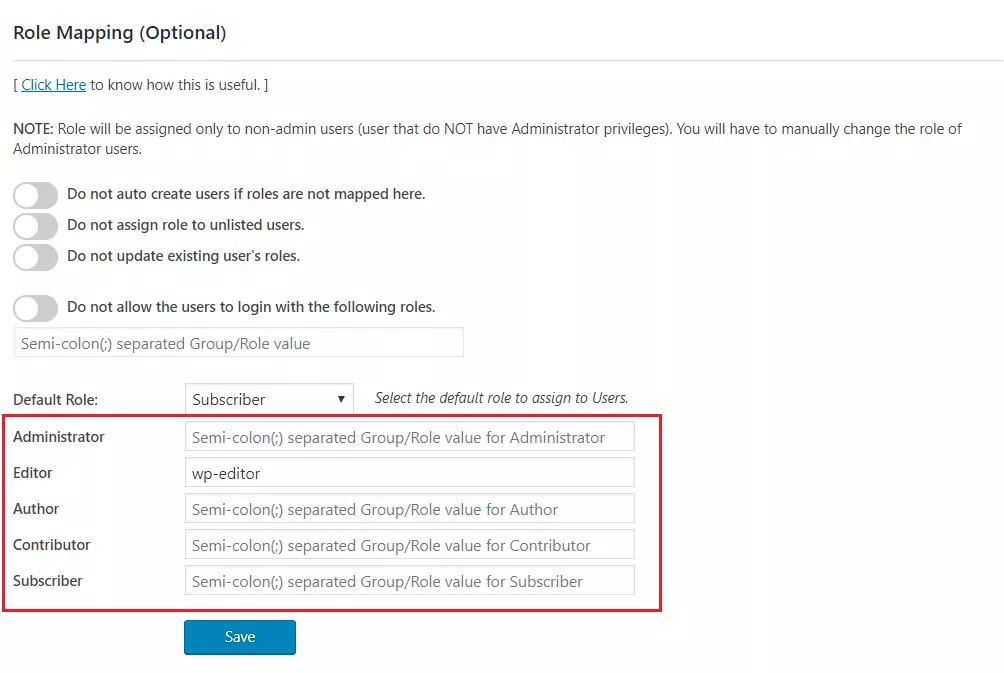
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
Von dem Attributzuordnung Stellen Sie im Abschnitt des Plugins eine Zuordnung für das genannte Feld bereit
Gruppe/RolleDieses Attribut enthält die vom Identitätsanbieter (IDP) gesendeten rollenbezogenen Informationen und wird für das Rollenmapping verwendet.
Navigieren Sie zum Abschnitt „Rollenzuordnung“ und geben Sie die Zuordnungen für die hervorgehobenen Rollen an.
Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist wp-editor, um ihn als Editor in WordPress zuzuweisen. Geben Sie dazu einfach die Zuordnung wp-editor in der Herausgeber
Feld des Abschnitts „Rollenzuordnung“.
Schritt 5: SSO-Einstellungen
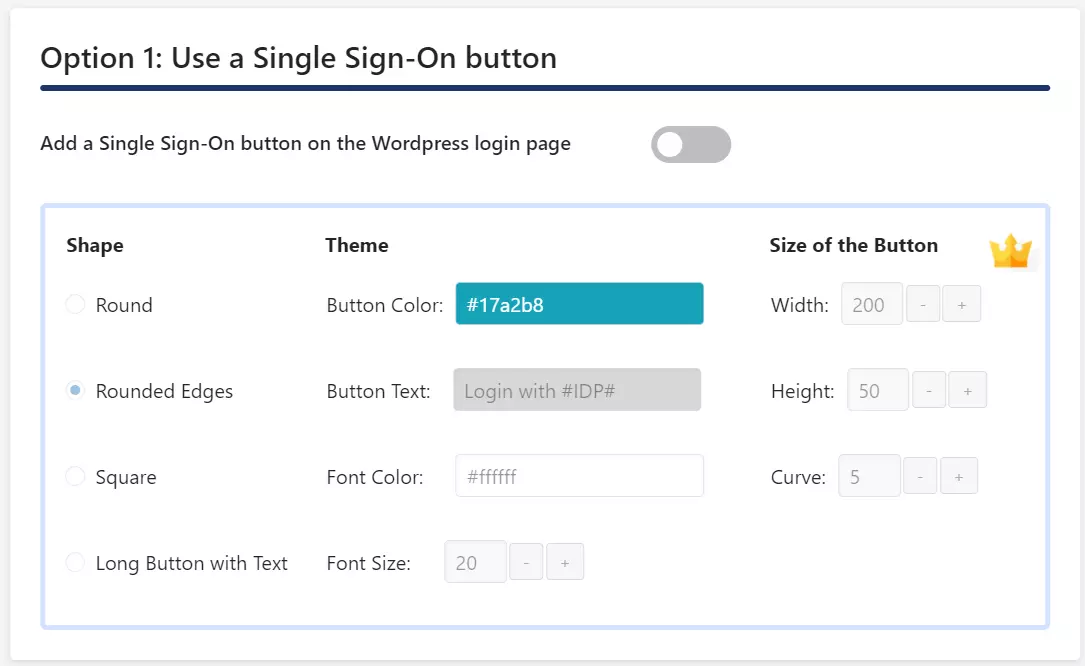
Im kostenlosen Plugin können Sie durch Aktivieren eine Single-Sign-On-Schaltfläche hinzufügen Fügen Sie auf der WordPress-Anmeldeseite eine Schaltfläche für die einmalige Anmeldung hinzu einschalten Option 1.
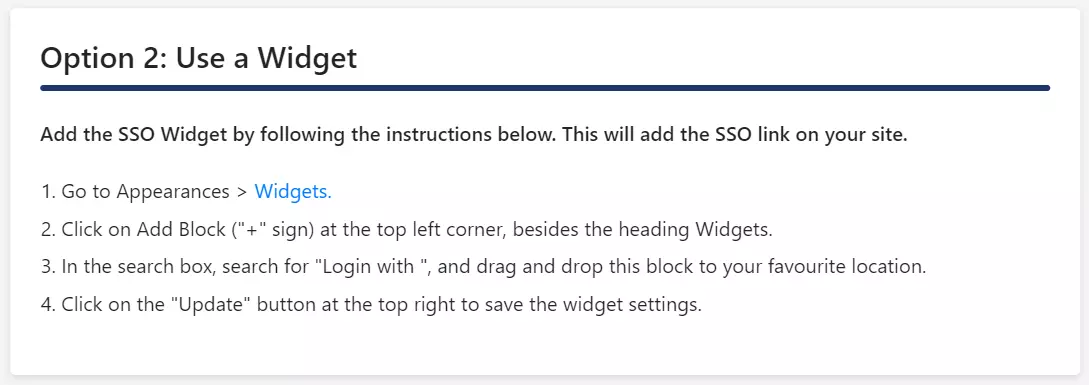
Wenn Ihr WordPress-Design das Anmelde-Widget unterstützt, können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
Navigieren Sie zur Registerkarte „Umleitungs- und SSO-Links“ und befolgen Sie die unten aufgeführten Schritte Option 2: Verwenden Sie ein Widget um ein Login-Widget auf Ihrer Website hinzuzufügen.
Schritt 5: SSO-Einstellungen
Im Standard-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
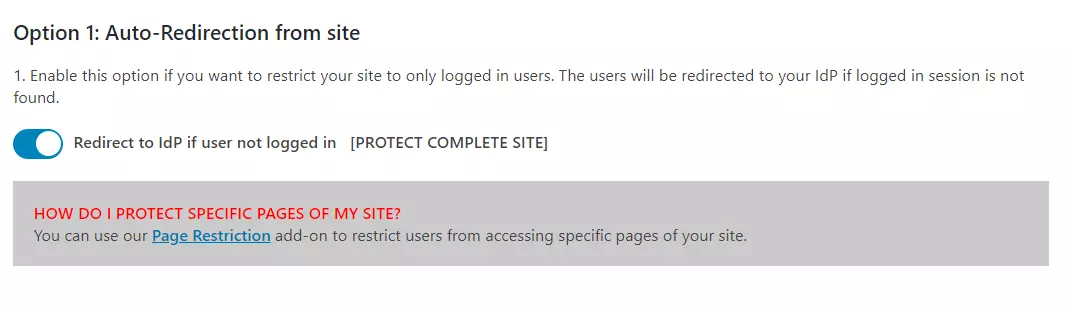
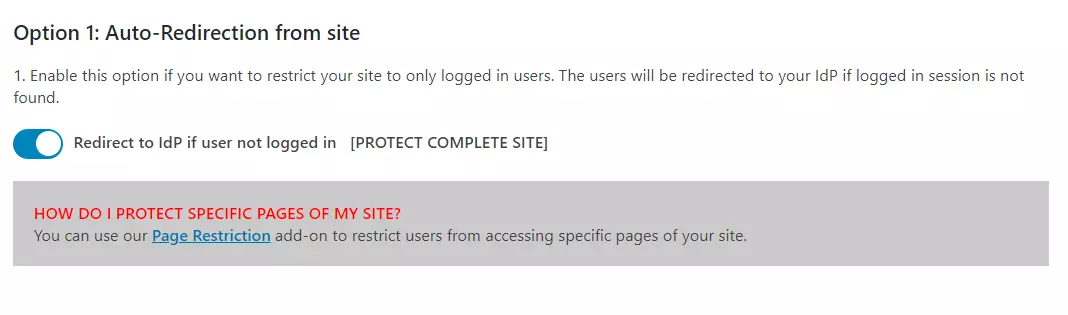
Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Site zuzugreifen, auf die IDP-Anmeldeseite umgeleitet und nach erfolgreicher Authentifizierung auf dieselbe Seite Ihrer Site zurückgeleitet, auf die er zugreifen wollte.
Schritte:
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatisch - Weiterleitung von der Site.
Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN].
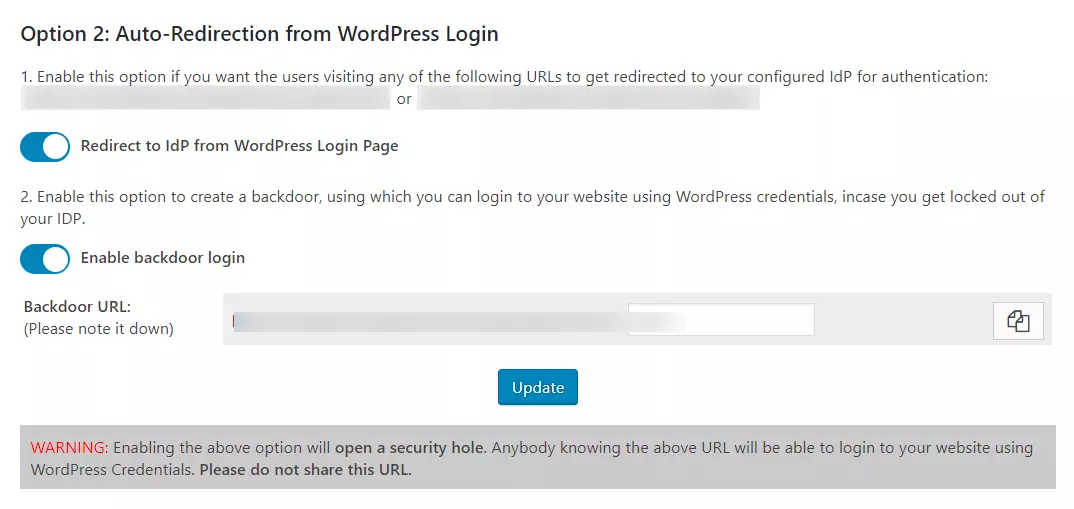
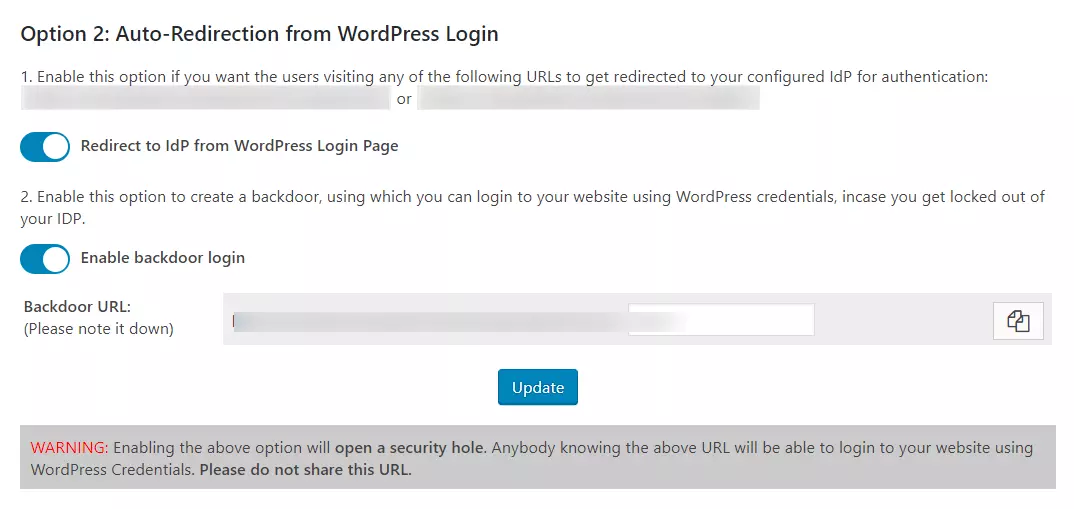
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom Identitätsanbieter ausgesperrt werden.
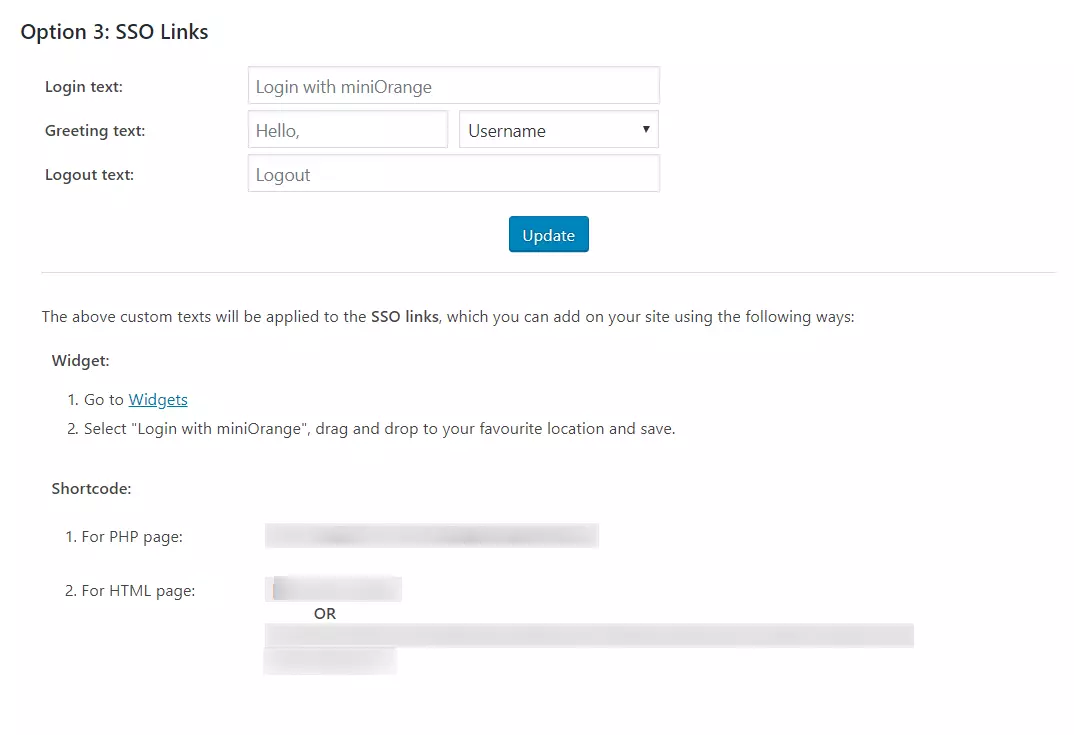
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Registerkarte „Umleitung und SSO-Links“ > Option 3: SSO-Links Abschnitt des Plugins
Schritt 5: SSO-Einstellungen
Im Premium-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN] .
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom IDP-Login ausgesperrt werden.
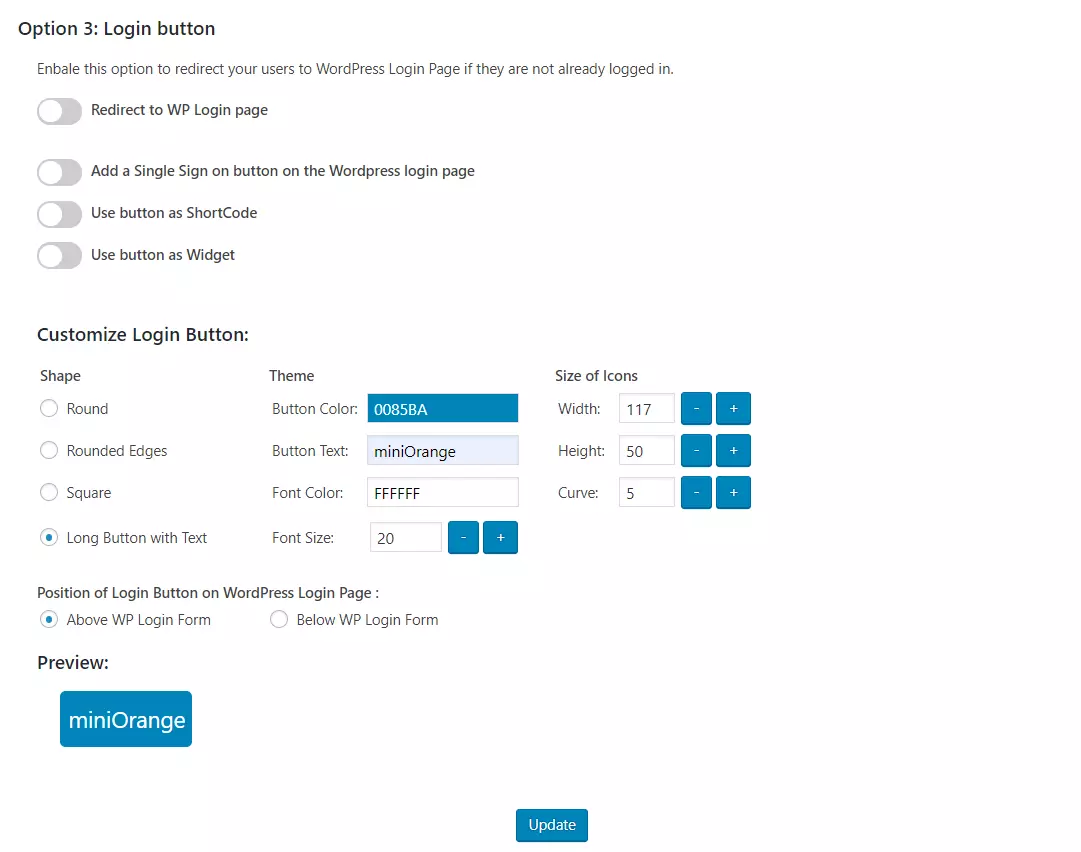
Login-Button: Sie können einen benutzerdefinierten Anmeldebutton an beliebiger Stelle auf Ihrer Website oder Ihrer WordPress-Anmeldeseite hinzufügen, indem Sie zu folgendem Link navigieren: Option 3: Anmeldeschaltfläche Abschnitt der Registerkarte „Weiterleitung und SSO-Links“.
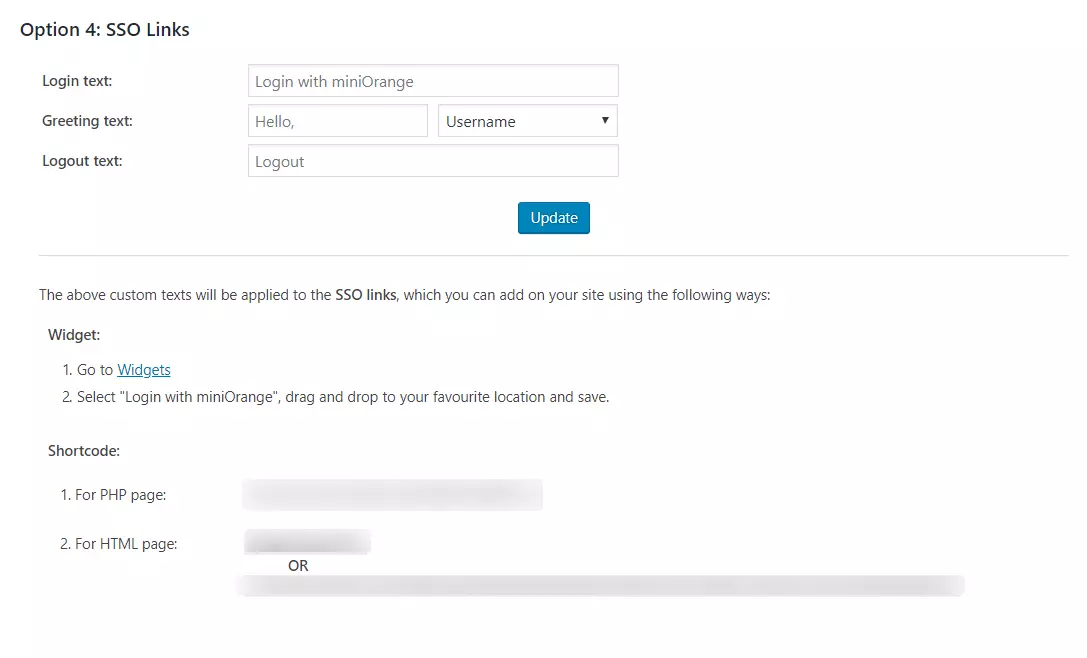
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Option 4: SSO-Links Abschnitt der Registerkarte Umleitung und SSO-Links.
In dieser Anleitung haben Sie Entra External ID SAML Single Sign-On erfolgreich konfiguriert, indem Sie Entra External ID als Identitätsanbieter (IDP) und WordPress als Dienstanbieter (SP) mithilfe des SAML Single Sign-On (SSO) Login-Plugins ausgewählt haben . Diese Lösung stellt sicher, dass Sie bereit sind, einen sicheren Zugriff auf Ihre WordPress-Website (WP) zu ermöglichen.















 Jetzt registrieren