
Wie richte ich Shibboleth SSO für Shopify ein, indem ich Shibboleth als Identitätsanbieter verwende?
miniOrange ermöglicht es Shibboleth, als Identitätsanbieter (IDP) zu fungieren und Nutzern so Single Sign-On (SSO) bei Shopify mit ihren Shibboleth-Anmeldedaten zu ermöglichen . Unsere Anwendung ist mit allen SAML/OAuth-konformen Identitätsanbietern kompatibel. Wir bieten Ihnen eine Schritt-für-Schritt-Anleitung zur Konfiguration von Single Sign-On (SSO) bei Shopify mit Shibboleth als IdP und Ihrem Shopify-Shop als SP.



Voraussetzungen: App-Installation
- Einloggen, um Shopify-Administrator.
- Zurück Nach Apps → Laden Sie den App Store herunter
- Suchen Sie nach miniOrange Single Sign-On – SSO
- Klicken Sie auf Installieren um die App zu Ihrem Store hinzuzufügen
- Öffnen Sie die App von Apps Shibboleth SSO in der Shopify-Konfiguration starten
Schritt-für-Schritt-Anleitung zum Konfigurieren von Shibboleth als IDP für SSO in Shopify
Schritt 1: Shopify als SP in Shibboleth konfigurieren
- In conf/idpproperties, heben Sie die Kommentierung auf und setzen Sie „idp.encryption.optionaI“ auf „true“.
z.B. idp.encryption.optional = true
   <MetadataProvider xmlns:samlmd="urn:oasis:names:tc:SAML:2.0:metadata"

     id="miniOrangeInLineEntity" xsi:type="InlineMetadataProvider" sortKey="1">

       "

       validUntil="2020-09-06T04:13:32Z">

       <samlmd:SPSSODescriptor AuthnRequestsSigned="false" WantAssertionsSigned="true"

       ProtocolSupportEnumeration="urn:oasis:names:tc:SAML:2.0:protocol">


           urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress


       <samlmd:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST"

       Standort=" "

         index="1" />
idp.nameid.saml2.default=urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
    -->

   ref bean="shibboleth.SAML2PersistentGenerator" /> -->

   <bean parent="shibboleth.SAML2AttributeSourcedGenerator"

   p:format="urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress"

   p:attributeSourceIds="#{ {'email'} }" />
 <resolver:DataConnector id="ldapConnector" xsi:type="dc:LDAPDirectory" ldapURL="%{idp.authn.LDAP.ldapURL}"

   baseDN="%{idp.authn.LDAP.baseDN}" Principal="%{idp.authn.LDAP.bindDN}"

   PrincipalCredential="%{idp.authn.LDAP.bindDNCredential}">


   *
Sie haben die Shibboleth-seitige Konfiguration abgeschlossen.
Schritt 2: Shibboleth als IDP in Shopify konfigurieren
- Navigieren Sie zurück zu miniOrange Single Sign On-SSO Anwendung und klicken Sie auf das Identitätsanbieter hinzufügen .

- Auswählen SAML Protokoll.

- Wählen Sie aus der Liste der IDPs aus Schibboleth.

- Klicken Sie auf IDP-Metadaten importieren .

- Wählen Sie die Upload-Methode als Metadaten-Link. Fügen Sie den Link zur kopierten XML-Datei ein Schritt 1: und klicken Sie auf Import.

- Sie können die Details auch manuell angeben. Sie müssen folgende Endpunkte konfigurieren:
| IDP-Entitäts-ID | https://<your_domain>/idp/shibboleth |
| Einzelne Login-URL | https://<your_domain>/idp/profile/SAML2/Redirect/SSO |
| Einzelne Abmelde-URL | https://<your_domain>/idp/shibboleth |
| X.509-Zertifikat | Das Public-Key-Zertifikat Ihres Shibboleth-Servers. |
- Fügen Sie den entsprechenden IDP-Namen hinzu und klicken Sie auf Speichern.

Sie haben die Shopify-Seitenkonfiguration abgeschlossen.
Schritt 3: Verbindungen testen
-
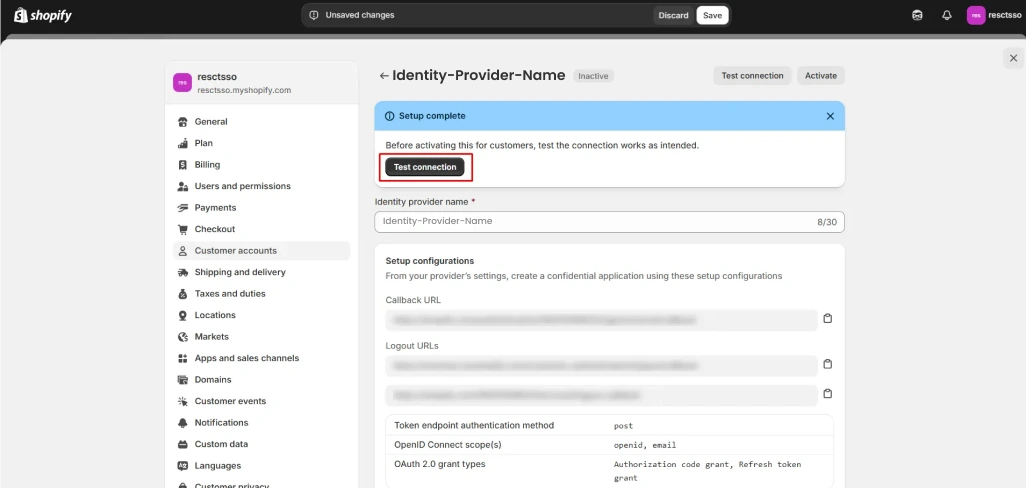
Nach dem Speichern der IDP-Konfiguration werden Sie weitergeleitet zum
Verbindung testen Schritt.
Bitte führen Sie eine Testverbindung durch, bevor Sie Attribute zuordnen oder abrufen. Durch die Testverbindung wird sichergestellt, dass Ihre IDP-Konfiguration korrekt ist. - Klicken Sie auf Verbindung testen .
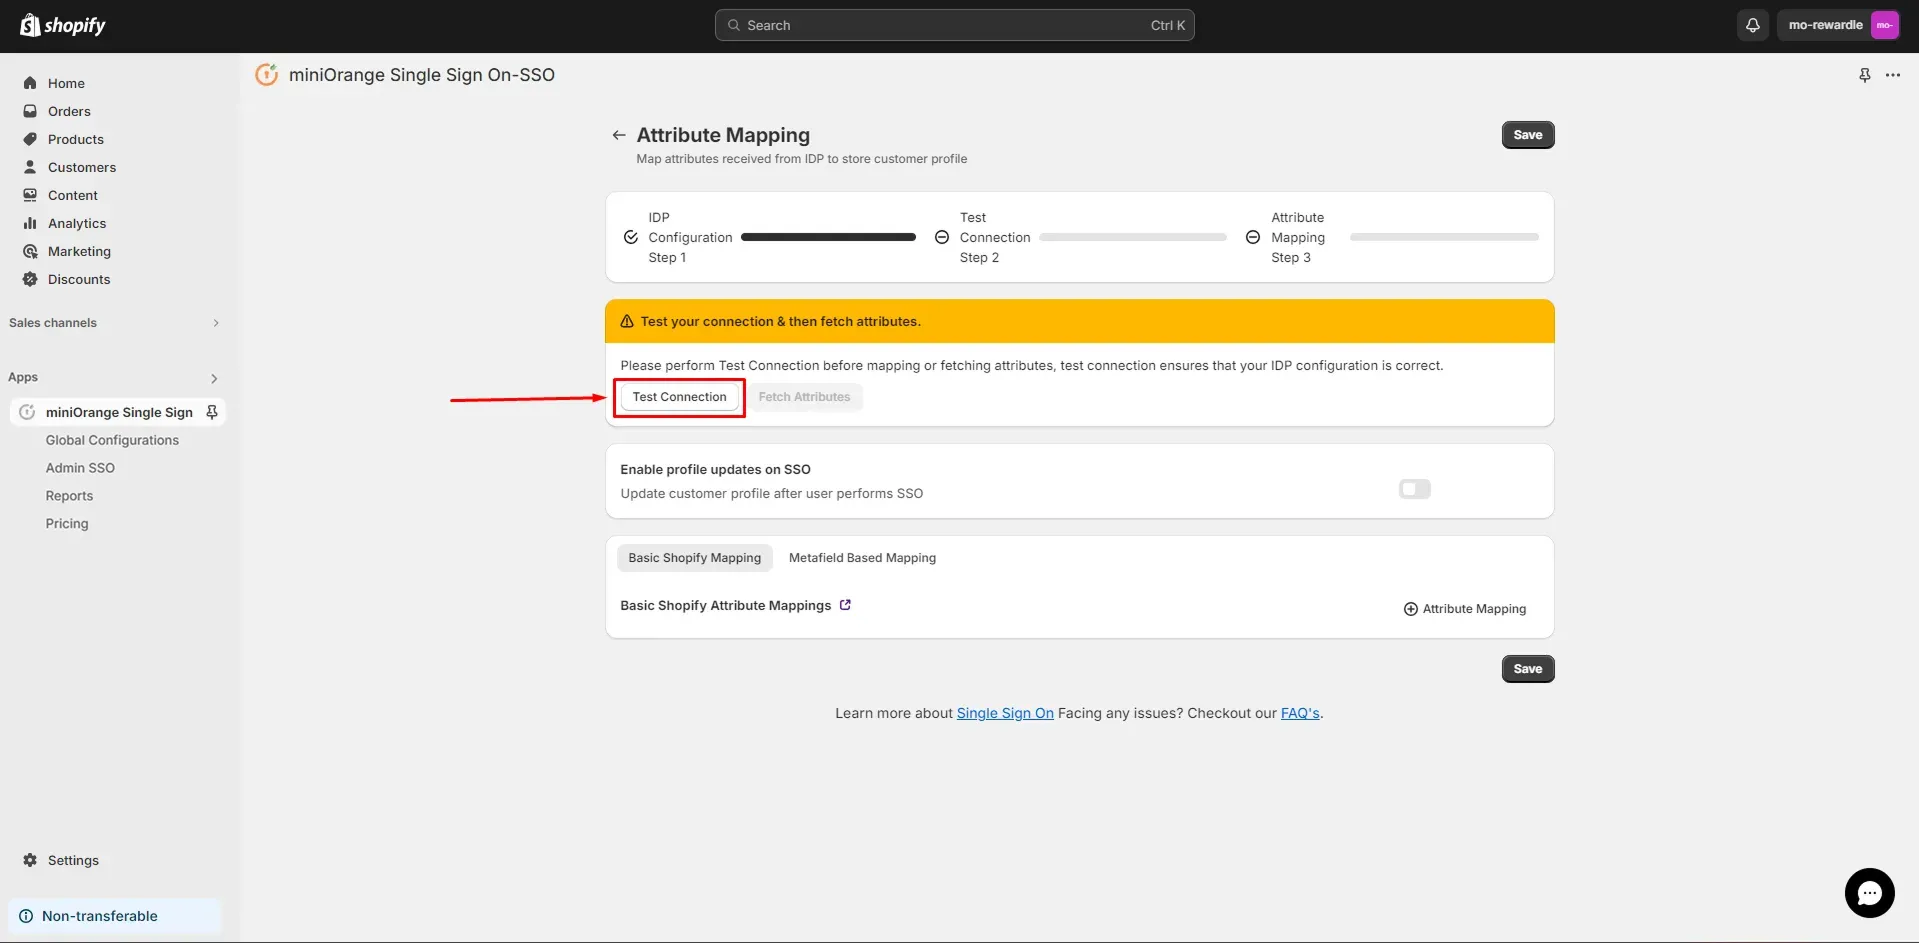
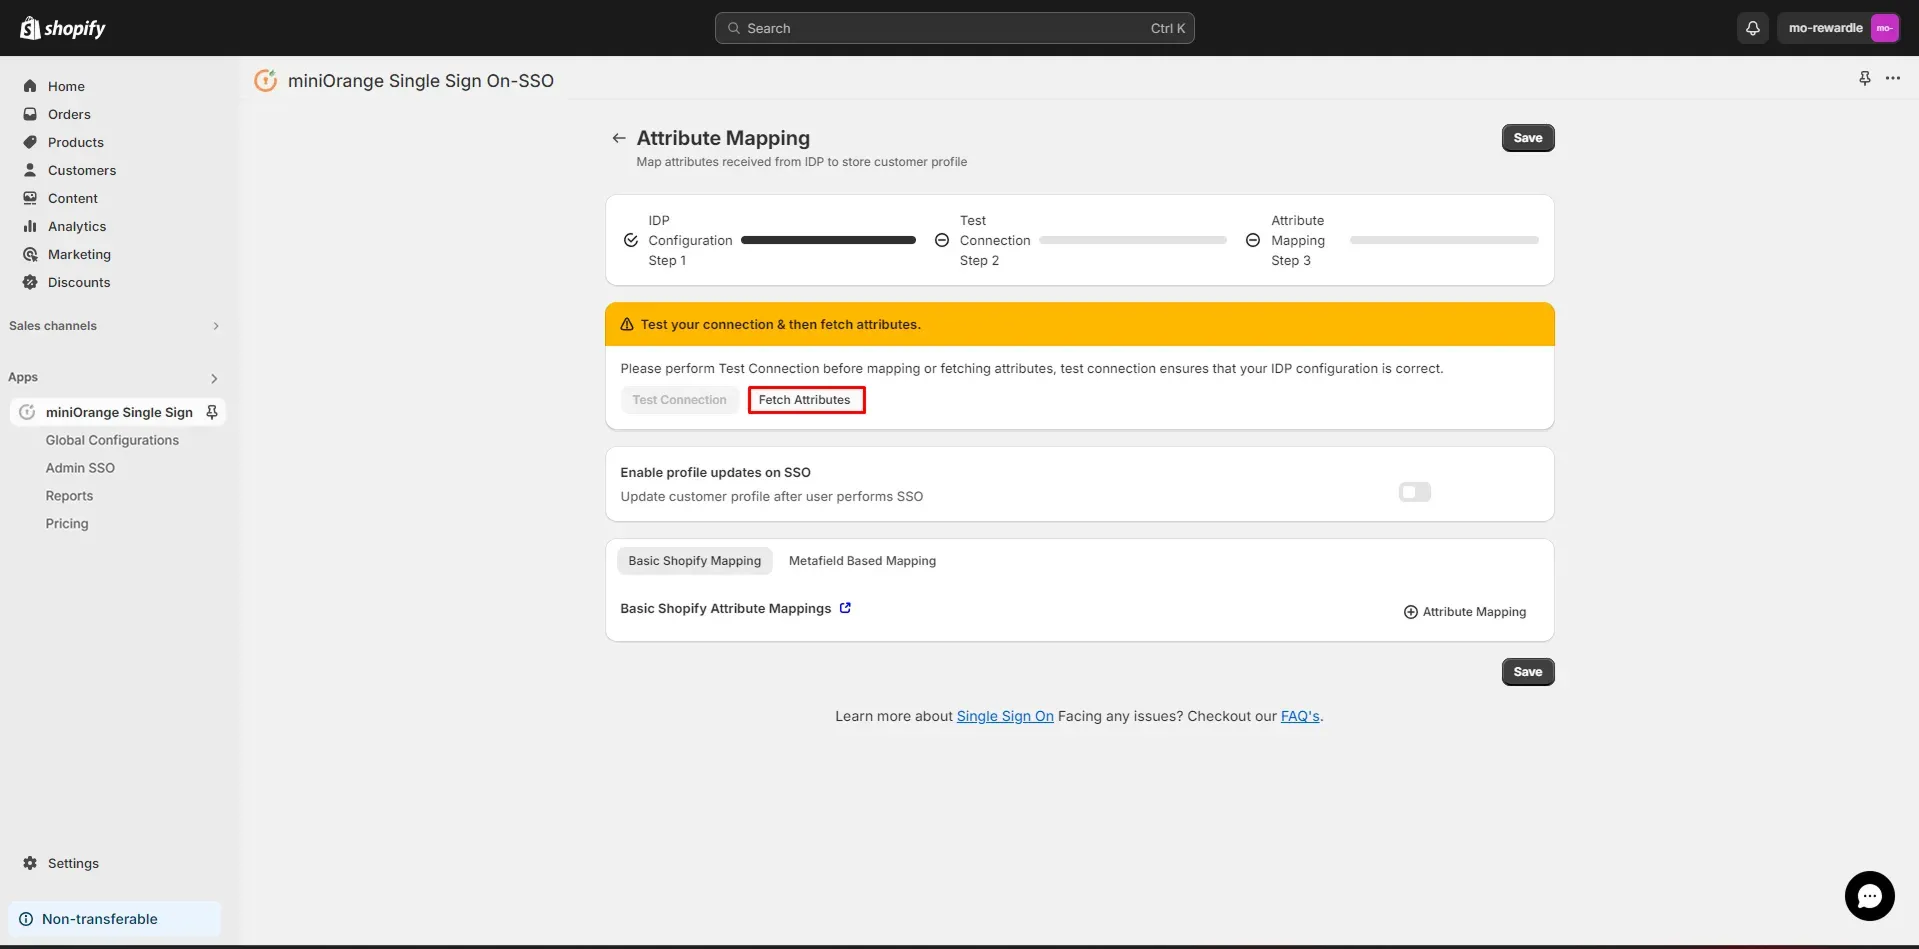
- Wenn Sie gültige Shibboleth-Anmeldeinformationen eingeben, wird ein Popup-Fenster angezeigt, das im folgenden Bildschirm dargestellt ist.

- Klicken Sie auf Attribute abrufen Schaltfläche, um das IDP-Attribut abzurufen.
Schritt 4: Attributzuordnung
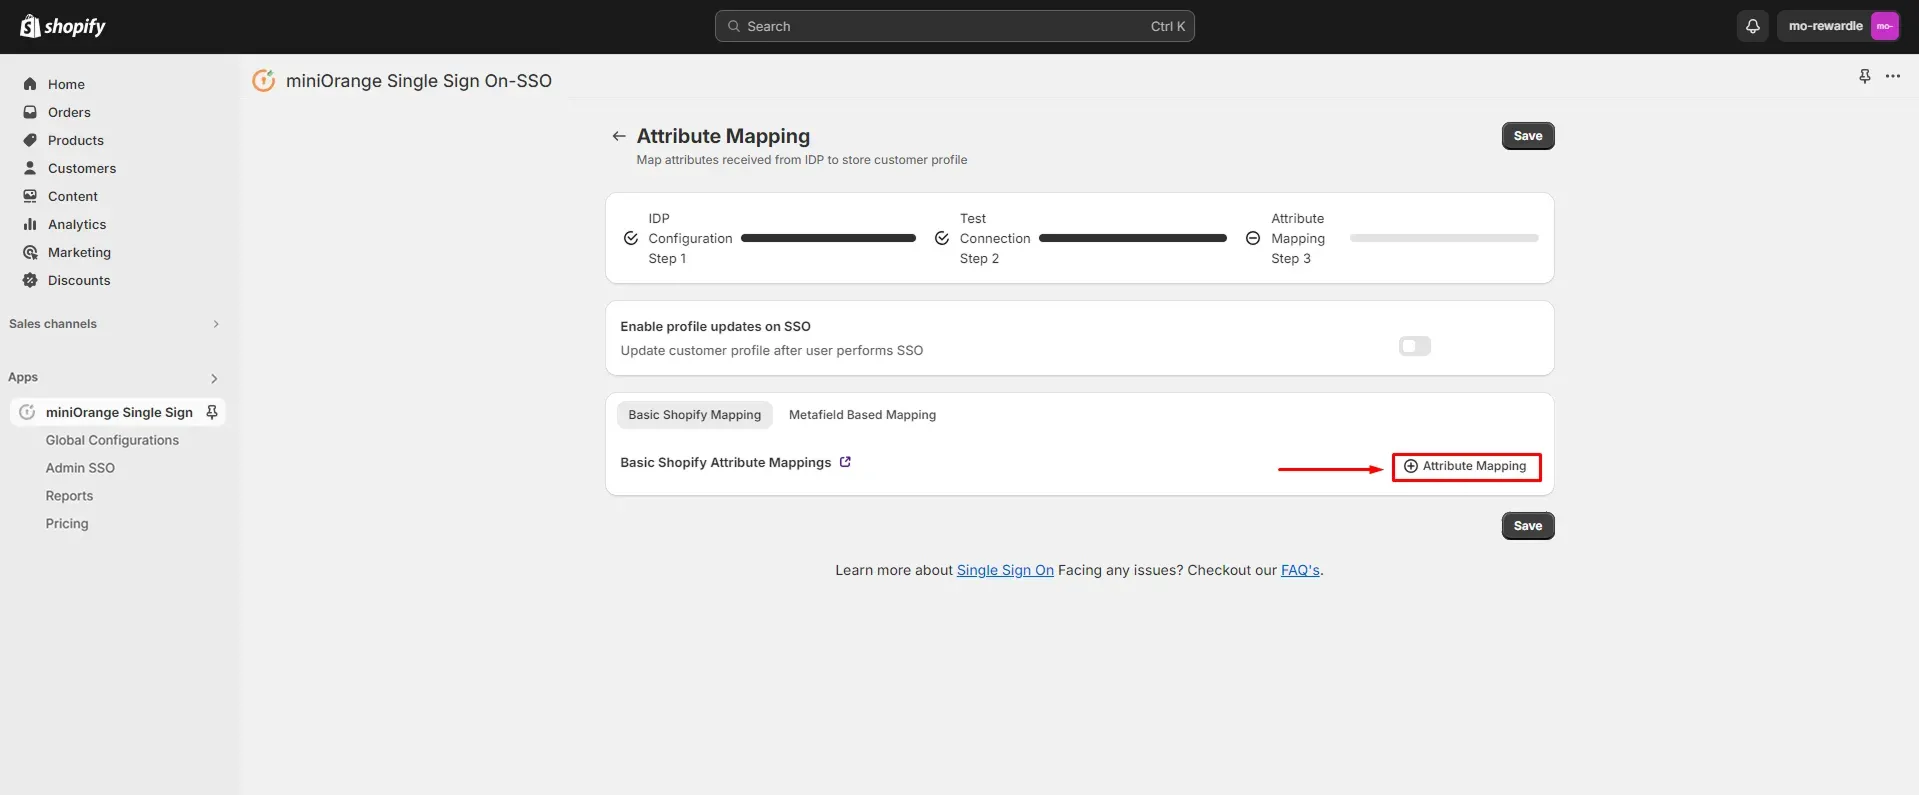
- Klicken Sie auf + Attributzuordnung Schaltfläche zum Zuordnen von Attributen zwischen Shopify und Shibboleth.
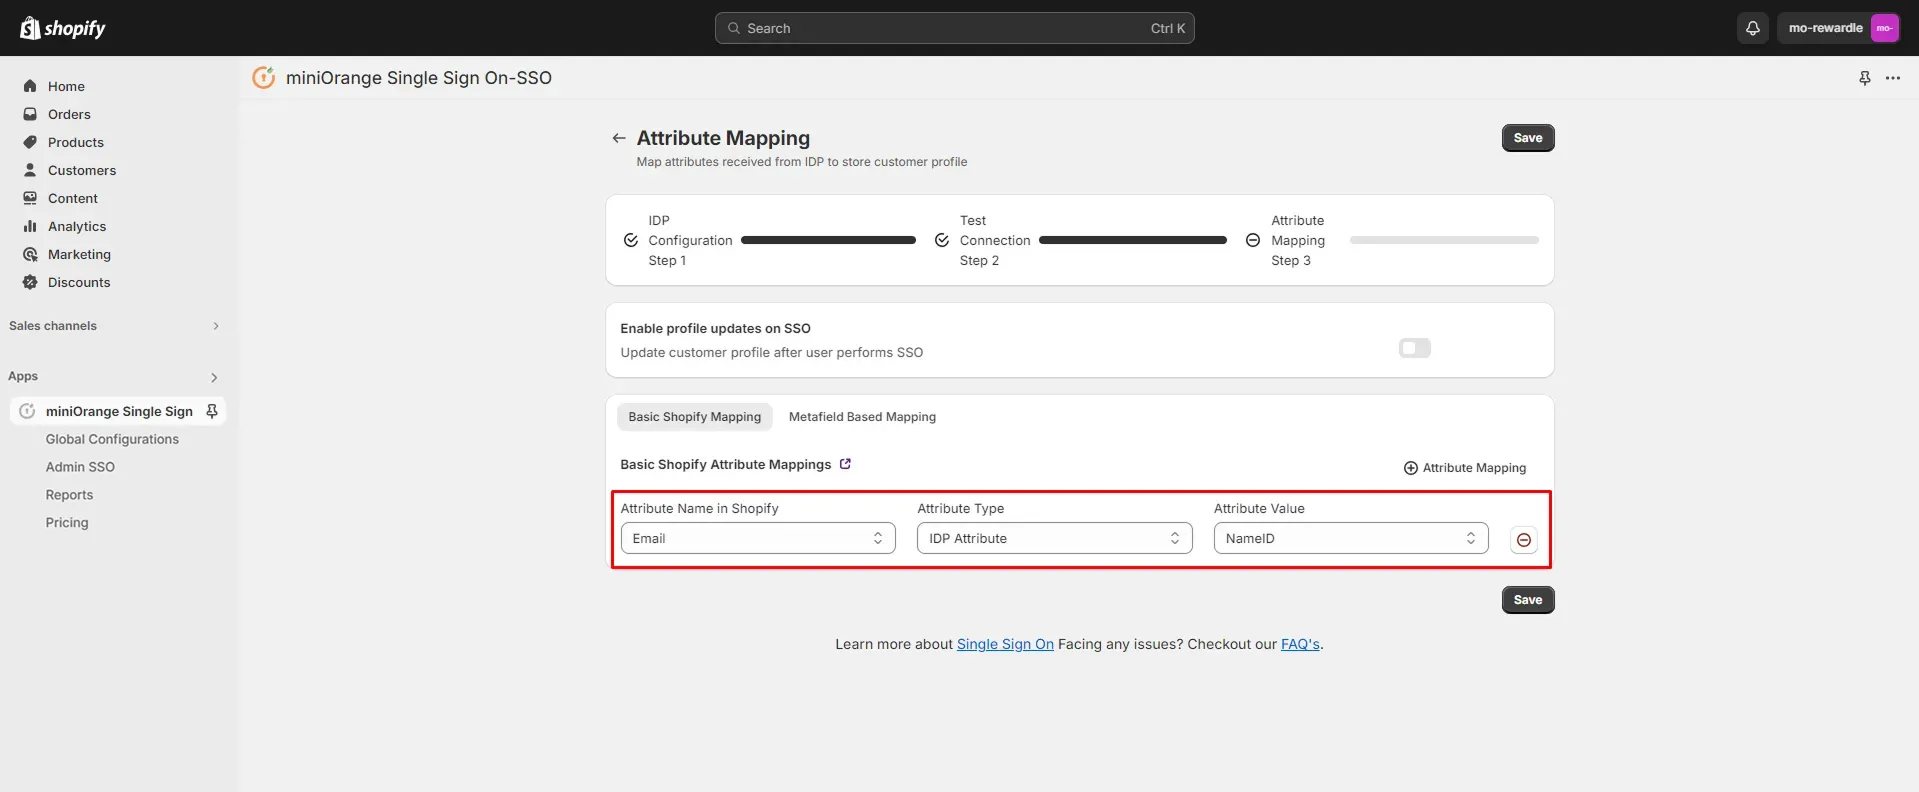
- Ordnen Sie die Attribute anhand der folgenden Tabelle zu:
| Attributname in Shopify | Wählen Sie das Attribut aus der Liste der vordefinierten Attribute aus |
| Attributtyp | IDP-Attribut |
| Attributwert | Wählen Sie den Attributwert aus, den Sie von Ihrem IDP abgerufen haben |
- Klicken Sie auf Speichern.
Schritt 5: SSO-Konfigurationen aktivieren und testen
Wählen Sie den Shopify-Shop-Typ:
- Non-Plus-Store
- Plus Shop


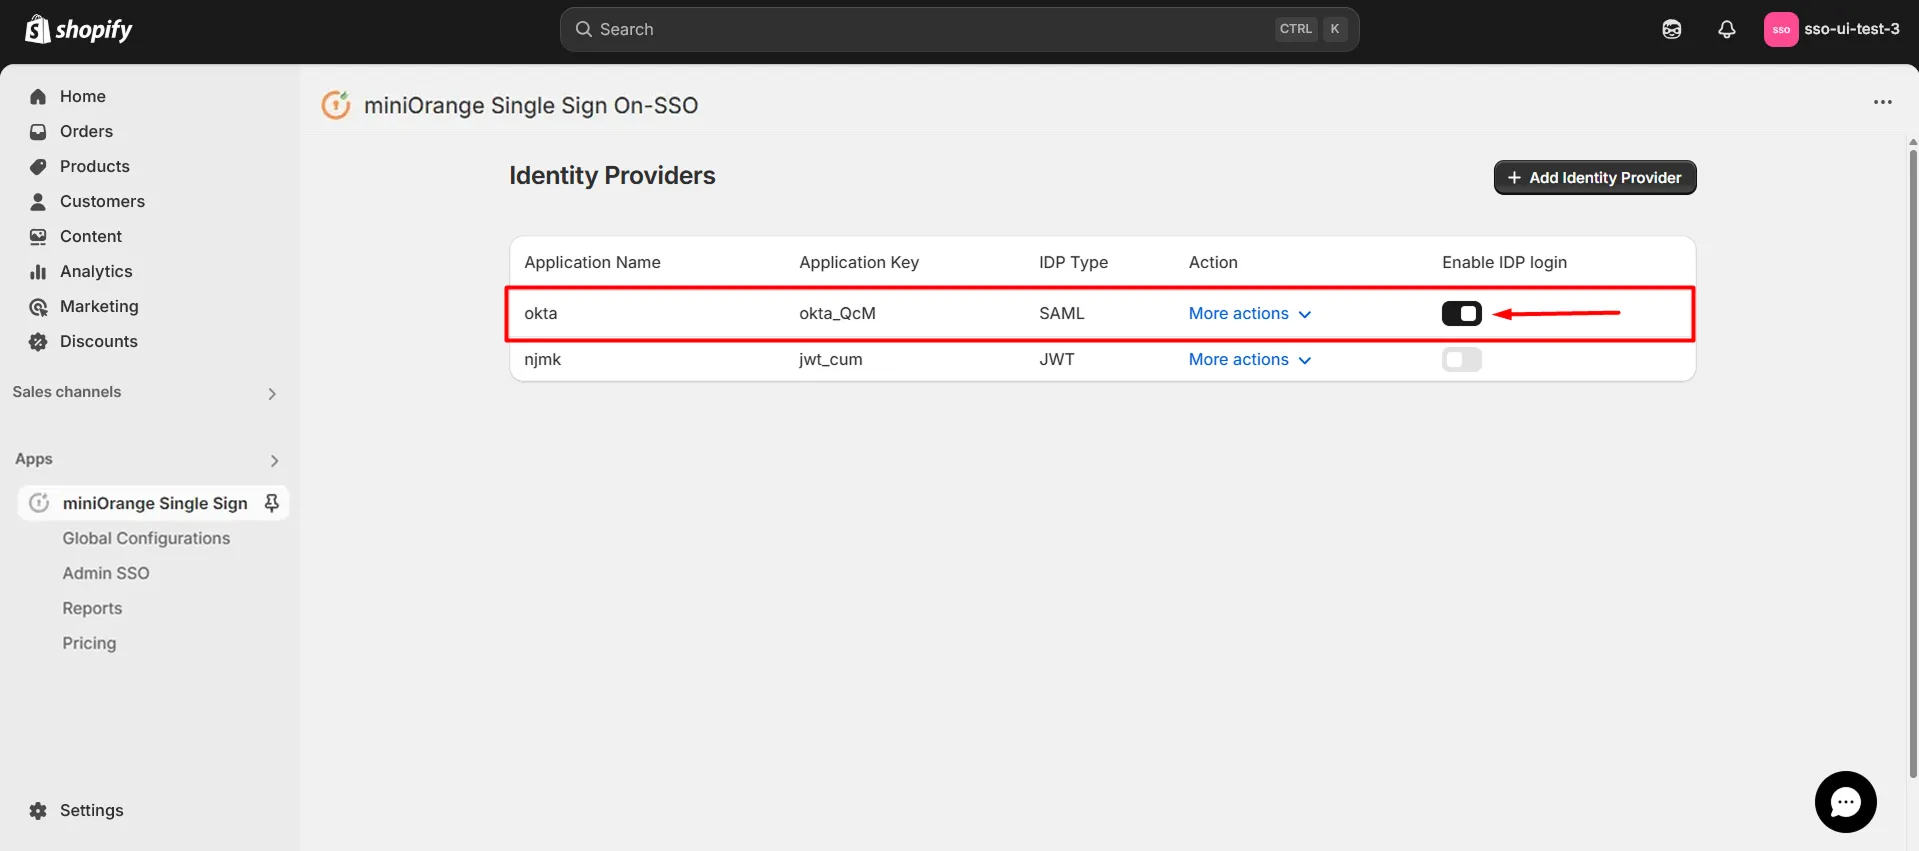


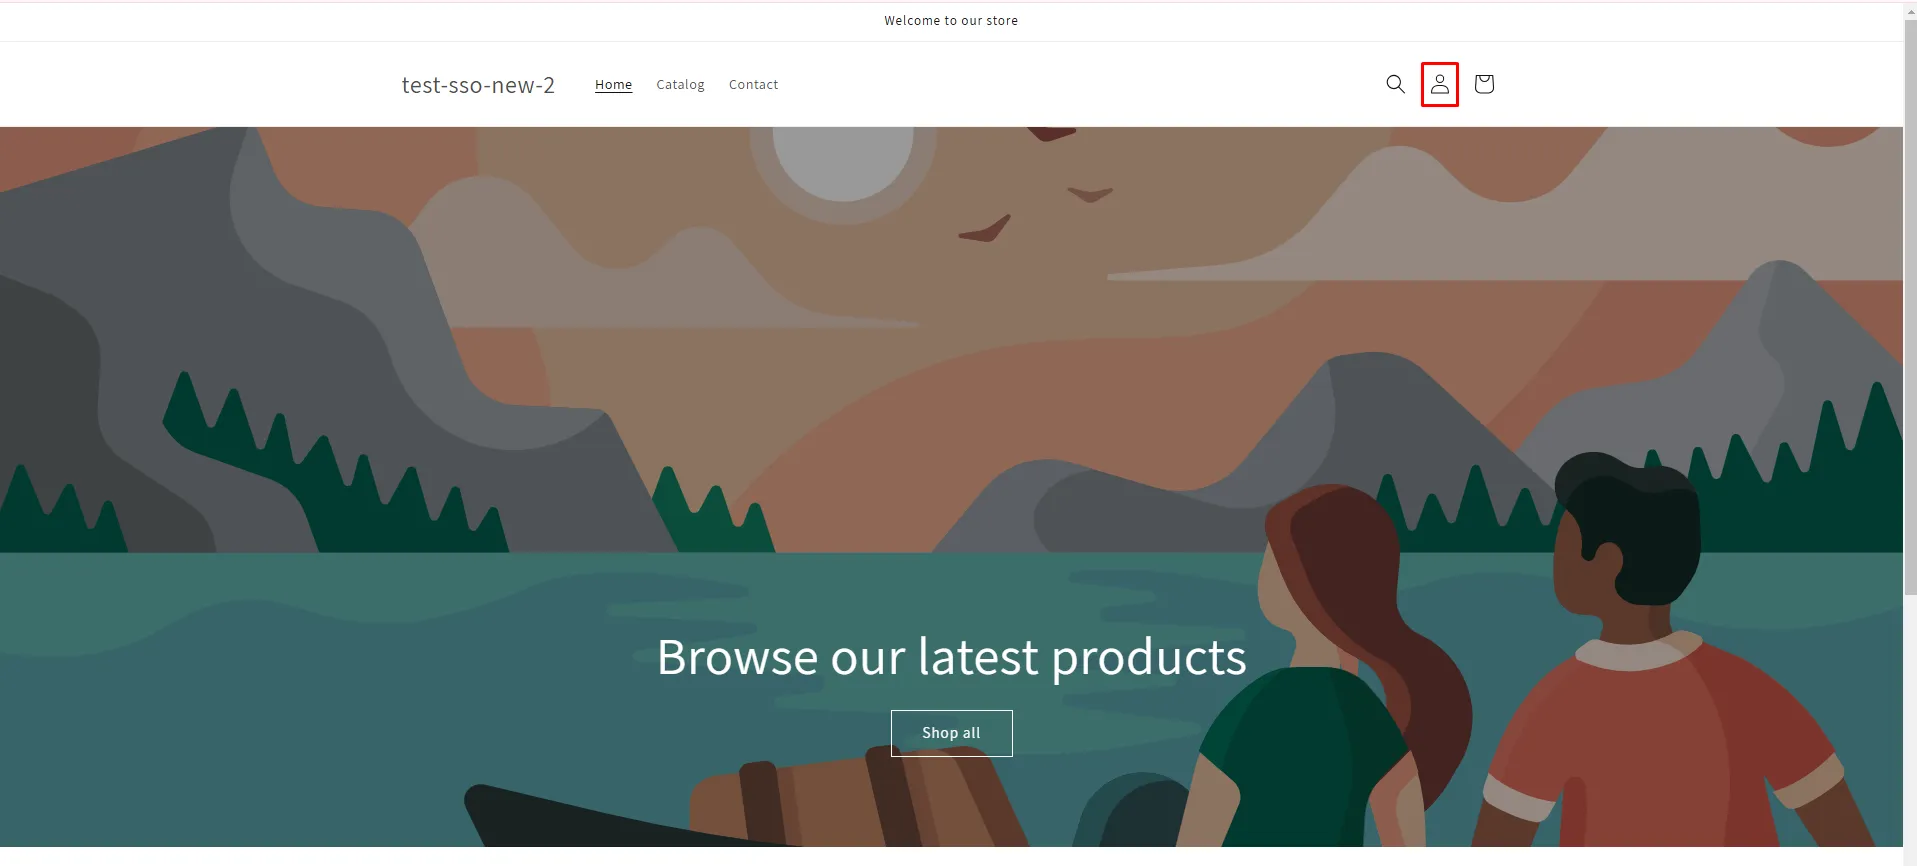


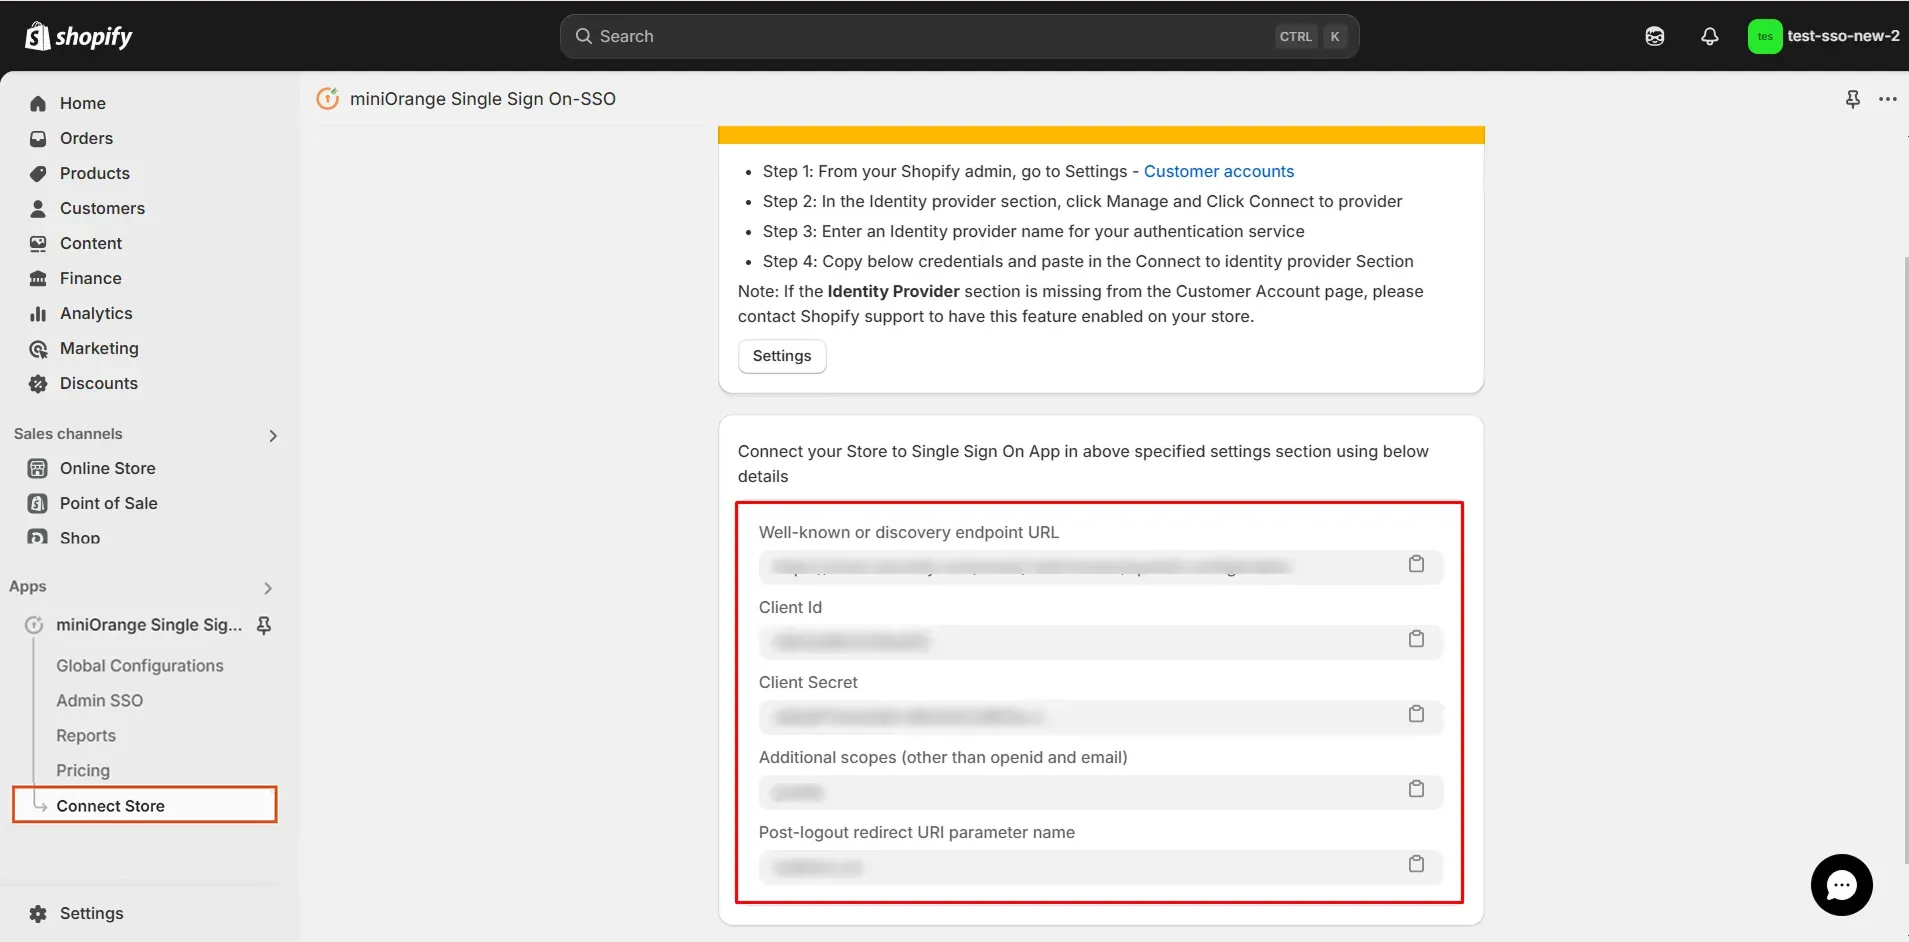
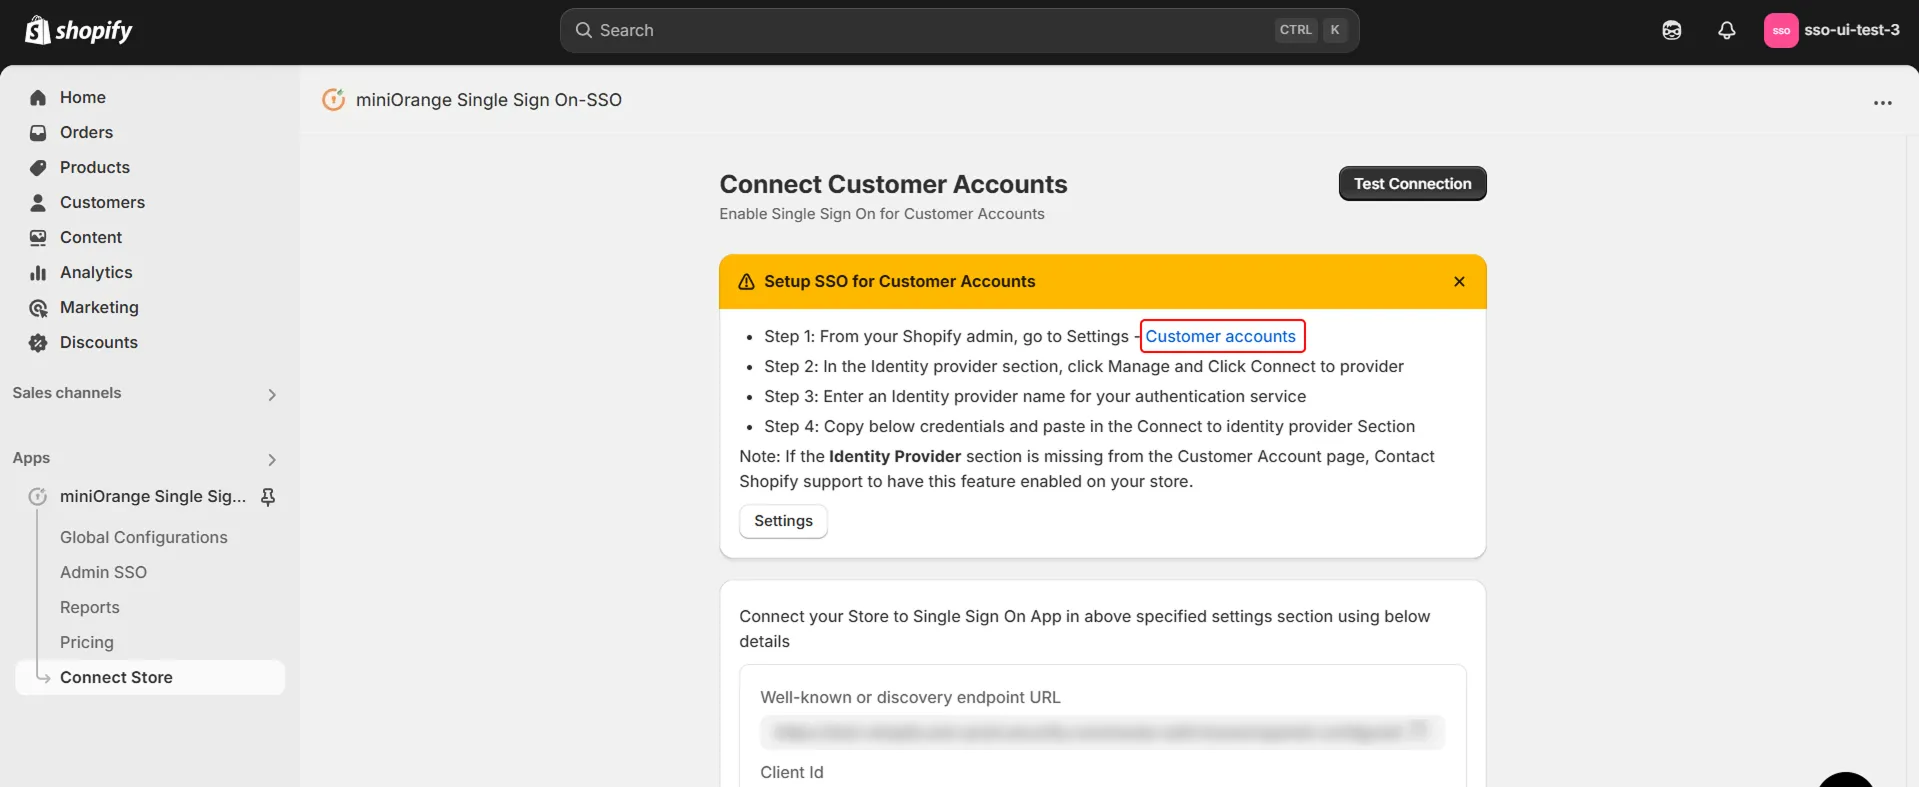
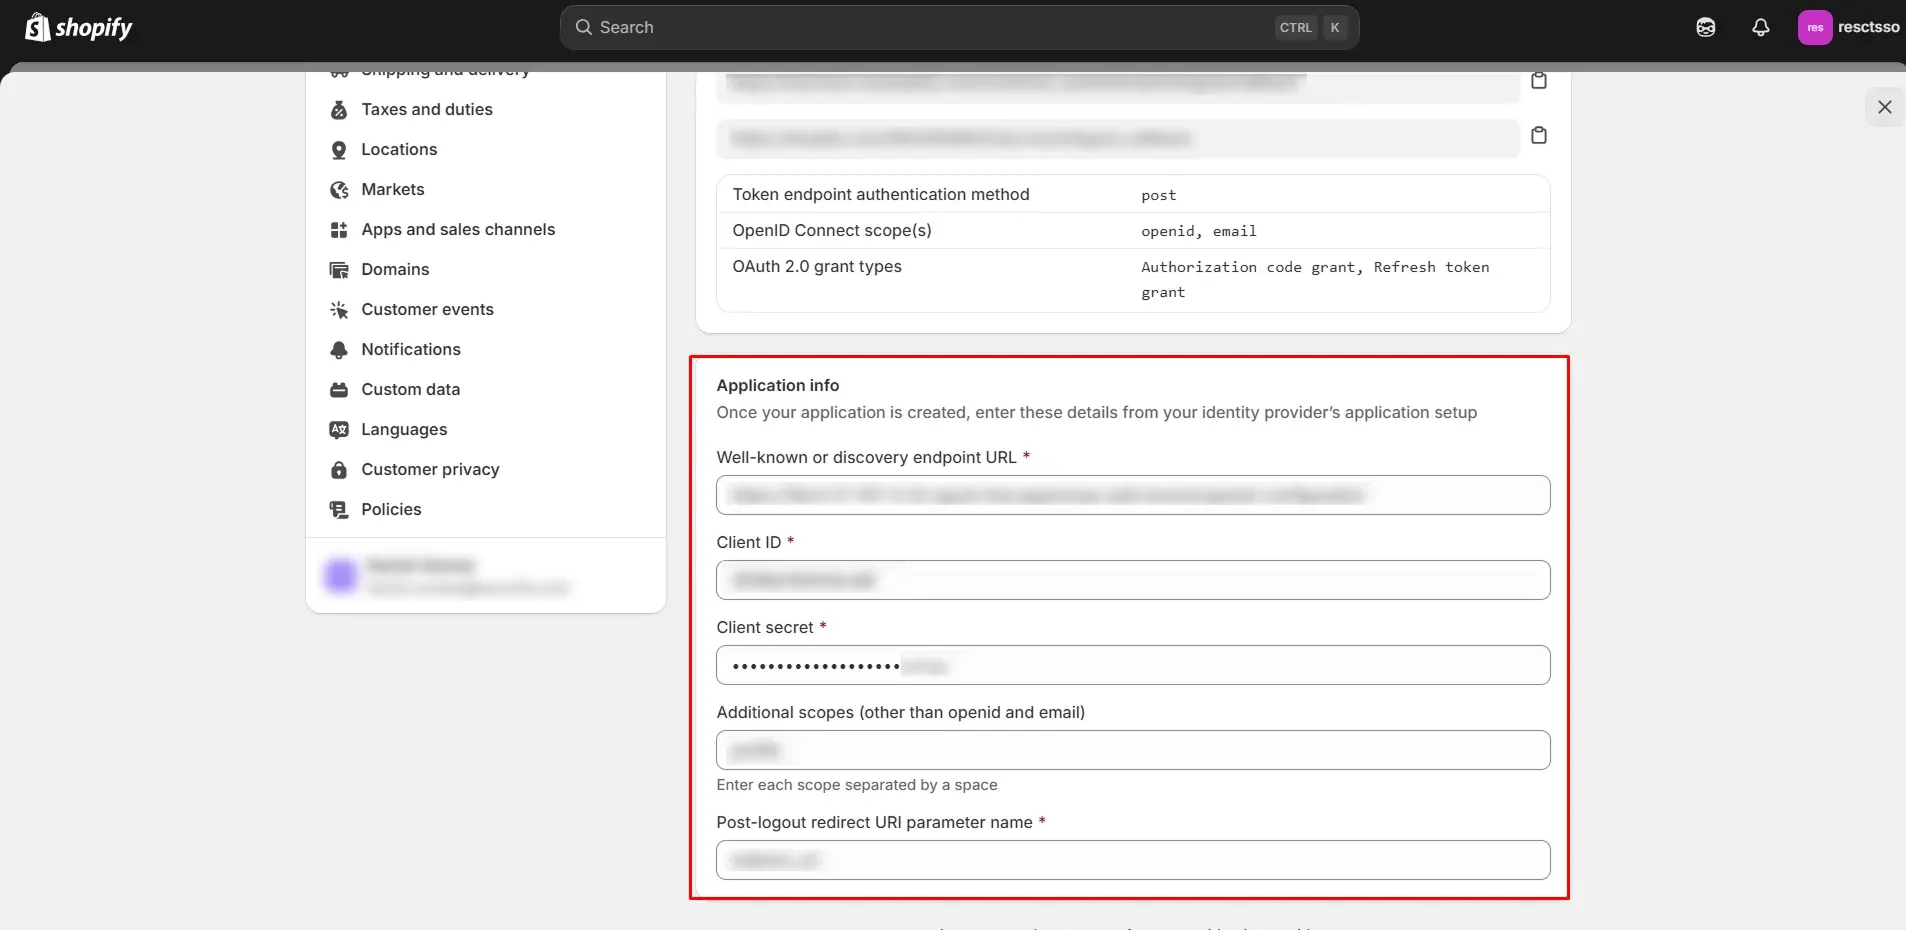


In dieser Anleitung haben Sie Shibboleth Single Sign-On (SSO) konfiguriert, indem Sie Shibboleth als SAML-Identitätsanbieter und Shopify als SAML-Dienstanbieter mithilfe der miniOrange Single Sign-On – SSO-App eingerichtet haben. Mit aktivierten Shibboleth-Metadaten, Attributzuordnung und SSO in Ihrem Shop können sich Kunden mit ihren Shibboleth-Anmeldedaten in ihre Shopify-Kundenkonten einloggen.
Häufig gestellte Fragen (FAQs)
Weitere FAQs ➔
Wo kann ich Shibboleth SAML SSO nach der Konfiguration in meinem Shopify-Shop testen?

Nachdem Sie Shibboleth als SAML-Identitätsanbieter in der miniOrange Single Sign-On – SSO- App gespeichert und aktiviert haben, testen Sie die Anmeldung in Ihrem Shop. Bei älteren Kundenkonten öffnen Sie die Anmeldeseite des Shops (z. B. /account/login ) und verwenden das SSO-Widget. Authentifizieren Sie sich anschließend mit Ihren Shibboleth-Zugangsdaten. Bei Kundenkonten verwenden Sie das Kontosymbol in der Shop-Kopfzeile. Falls Ihre Kunden die Anmeldung nicht finden, aktivieren Sie den Anmeldelink unter Shopify Admin → Einstellungen → Kundenkonten.
Welche SP-Entitäts-ID und welche ACS-URL muss ich in Shibboleth für Shopify hinzufügen?
Fügen Sie in der Shopify SSO-App einen IdP hinzu mit SAMLWählen Shibbolethund kopieren Sie Ihre SP-Entitäts-ID (Aussteller) und ACS-URL aus den SP-Metadaten oder dem IdP-Einrichtungsbildschirm. Fügen Sie in Shibboleth eine Inline-Anweisung hinzu. Metadatenanbieter in conf/metadata-providers.xml mit diesen Werten in entityID und AssertionConsumerService Location. einstellen WantAssertionsSigned="true", benutzen Sie E-Mail-Addresse NameID-Format, konfigurieren saml-nameid.properties und saml-nameid.xml Bei E-Mail-basierten NameIDs muss anschließend der Shibboleth-Server neu gestartet werden.
Wie importiere ich Shibboleth IDP-Metadaten in die Shopify SSO-Anwendung?
Hosten oder beziehen Sie Ihre Shibboleth IdP-Metadaten-XML-Datei (normalerweise unter https://<your_domain>/idp/shibbolethFügen Sie in der Shopify SSO-App Folgendes hinzu: Shibboleth als SAML IdP klicken Sie IDP-Metadaten importierenund verwenden Metadaten-Link or Metadaten-TextSie können Endpunkte auch manuell eingeben: IDP-Entitäts-ID, Einzelne Login-URL (/idp/profile/SAML2/Redirect/SSO), Einzelne Abmelde-URLund das Schibboleth X.509-Zertifikat, dann klick Gespeichert.
Shibboleth-Testverbindung oder SAML-SSO-Anmeldung in Shopify schlägt fehl – was sollte ich überprüfen?
Schichtannahme Entitäts-ID und ACS-URL in Shibboleth die Shopify SP-Werte abgleichen, dass die E-Mail Das Attribut ist definiert in attribute-resolver.xml und veröffentlicht in attribute-filter.xmlund dass Sie Shibboleth nach den Konfigurationsänderungen neu gestartet haben. Ausführen Verbindung testen wenn Pop-ups erlaubt sind, dann Attribute abrufen und kartieren E-Mail Shopify-Attribut. Falls in Ihrer Umgebung Verschlüsselung erforderlich ist, legen Sie Folgendes fest: idp.encryption.optional = true in conf/idp.properties wie in diesem Leitfaden gezeigt.
Bei Problemen mit Browser-Popups lesen Sie bitte den Abschnitt „Popups für Shopify SSO zulassen“ oder kontaktieren Sie shopifysupport@xecurify.com.
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


