Die Single Sign-On-Anwendung für HubSpot ermöglicht die sichere Anmeldung auf HubSpot CMS-Landingpages, Blogs und anderen Seiten mithilfe des Oktaas OAuth-Anbieters. Sie unterstützt erweiterte Single Sign-On-Funktionen (SSO) wie die Zuordnung von Benutzerprofilattributen usw.
Hier finden Sie eine Anleitung zur Konfiguration von SSO zwischen HubSpot und Okta . Nach Abschluss dieser Anleitung sollten sich Benutzer über Okta bei HubSpot anmelden können. Weitere Informationen zu Single Sign-On für HubSpot und anderen HubSpot-Integrationen finden Sie hier.
Kontaktieren Sie uns gerne unter hubapps@xecurify.com, um mehr darüber zu erfahren, wie Sie die miniOrange HubSpot OAuth Single Sign-On App installieren können.
Voraussetzungen: Download und Installation
Schritte zum Konfigurieren von Single Sign-On für die HubSpot-Anmeldung mit Okta als Identitätsanbieter
Schritt: 1 Richten Sie Okta als OAuth-Anbieter ein
- Gehen Sie zunächst zu https://www.okta.com/login und melden Sie sich bei Ihrem Okta-Konto an.
- Gehen Sie zur Okta Admin-Panel. Gehe zu Anwendungen -> Anwendungen.
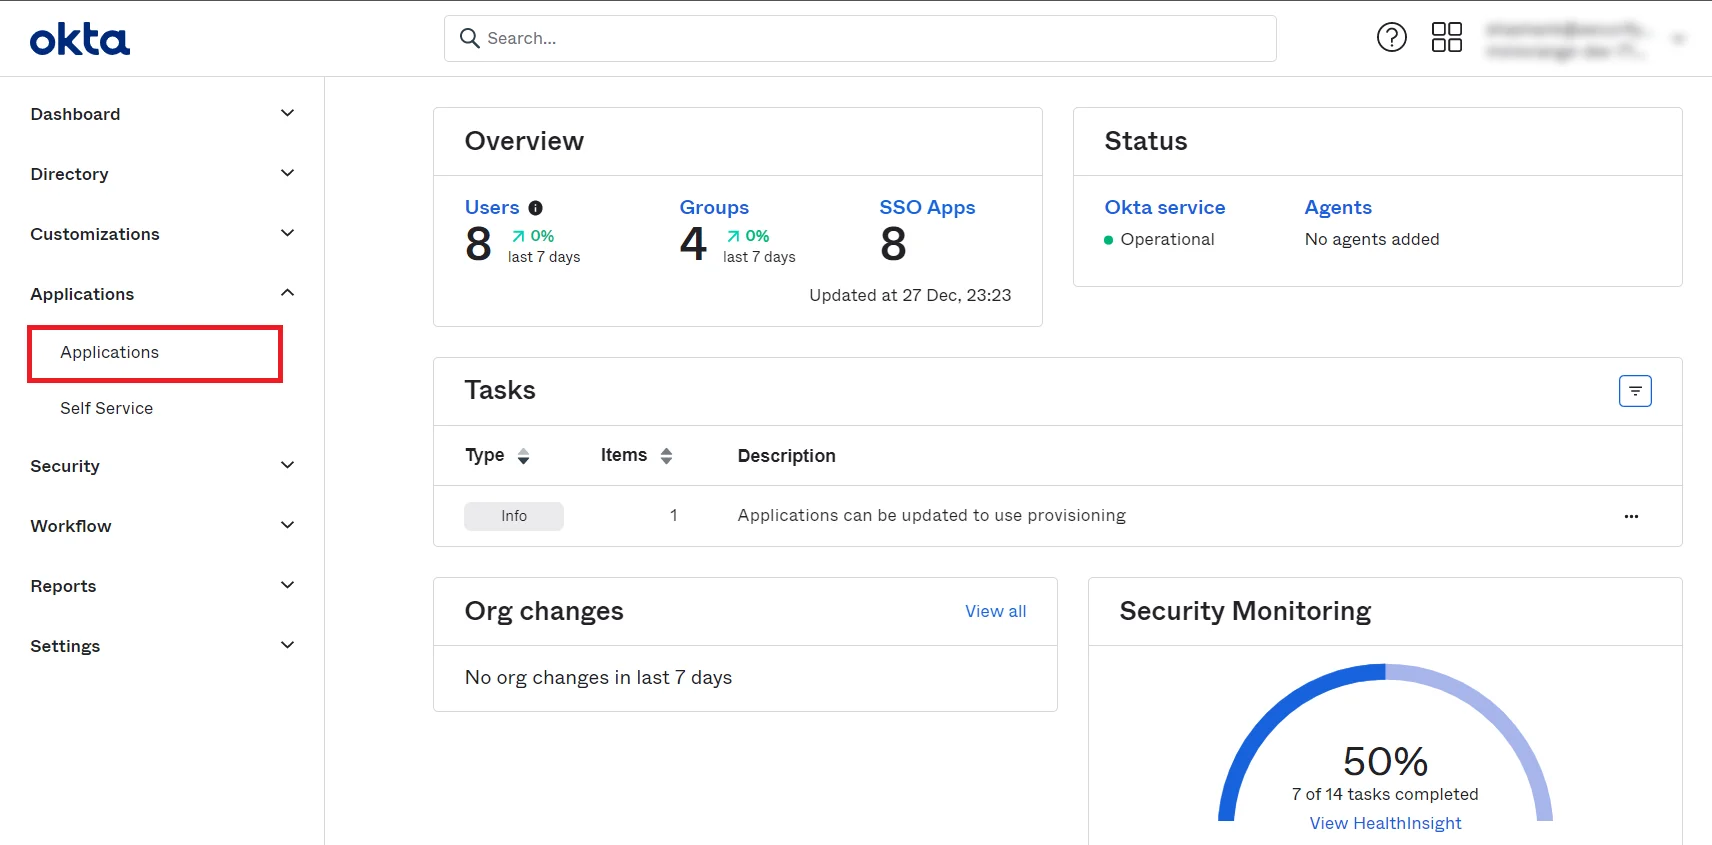
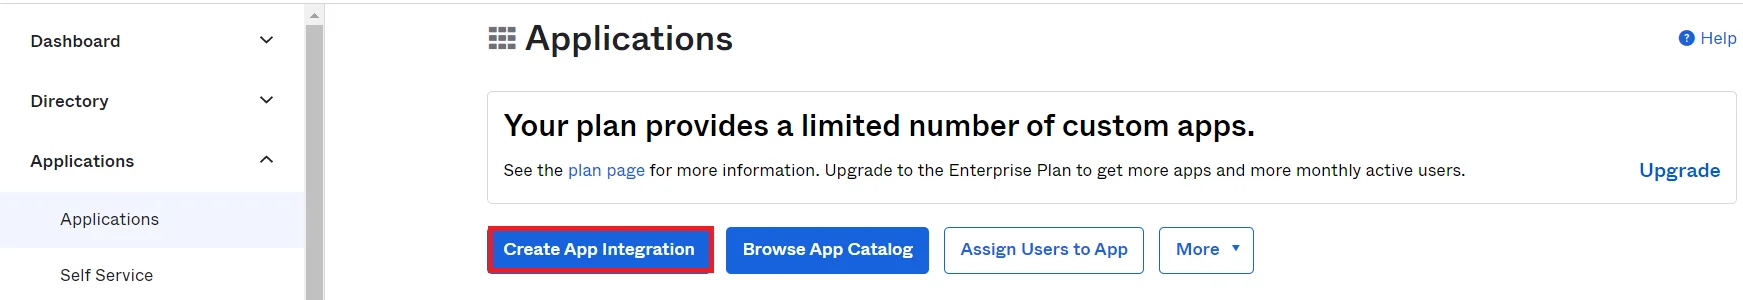
- Sie erhalten den folgenden Bildschirm. Klicke auf App-Integration erstellen .
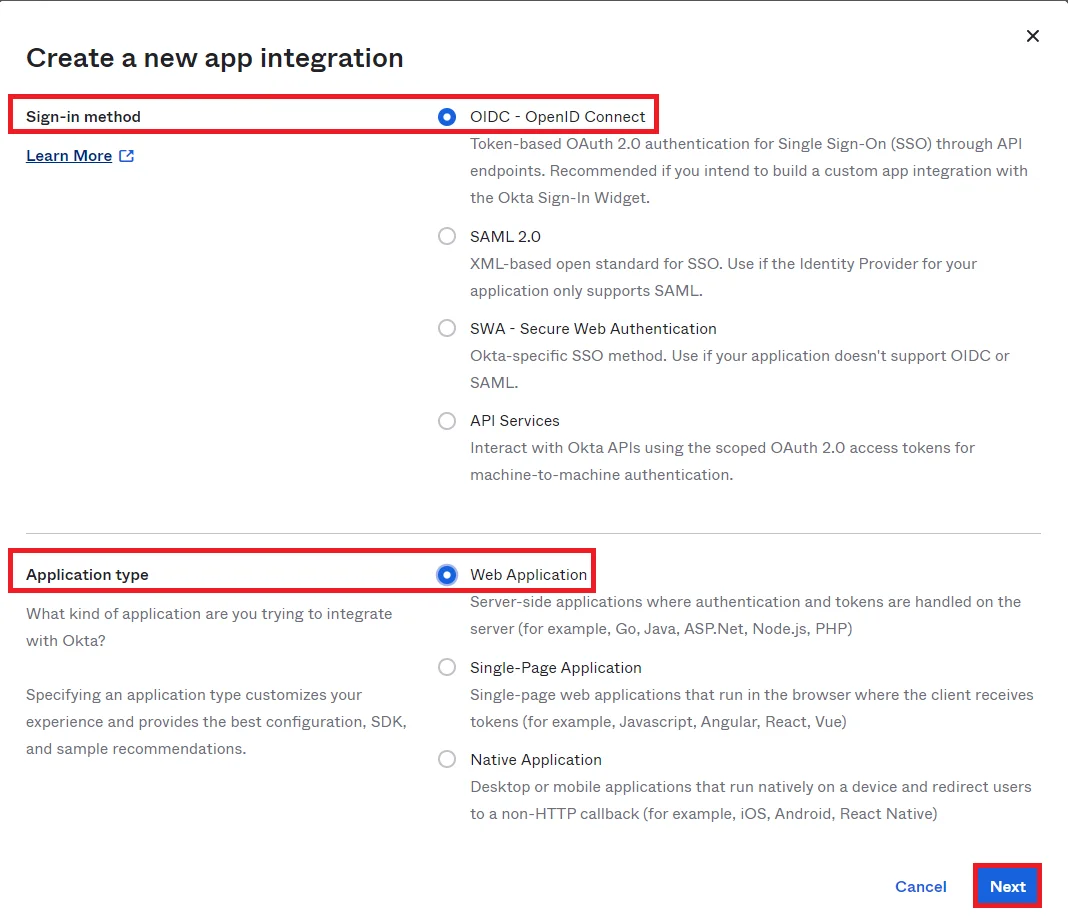
- Wählen Sie die Anmeldemethode aus OIDC – OpenID Connect Option und wählen Sie Anwendungstyp als Internetanwendung, Klicken Sie auf Weiter .
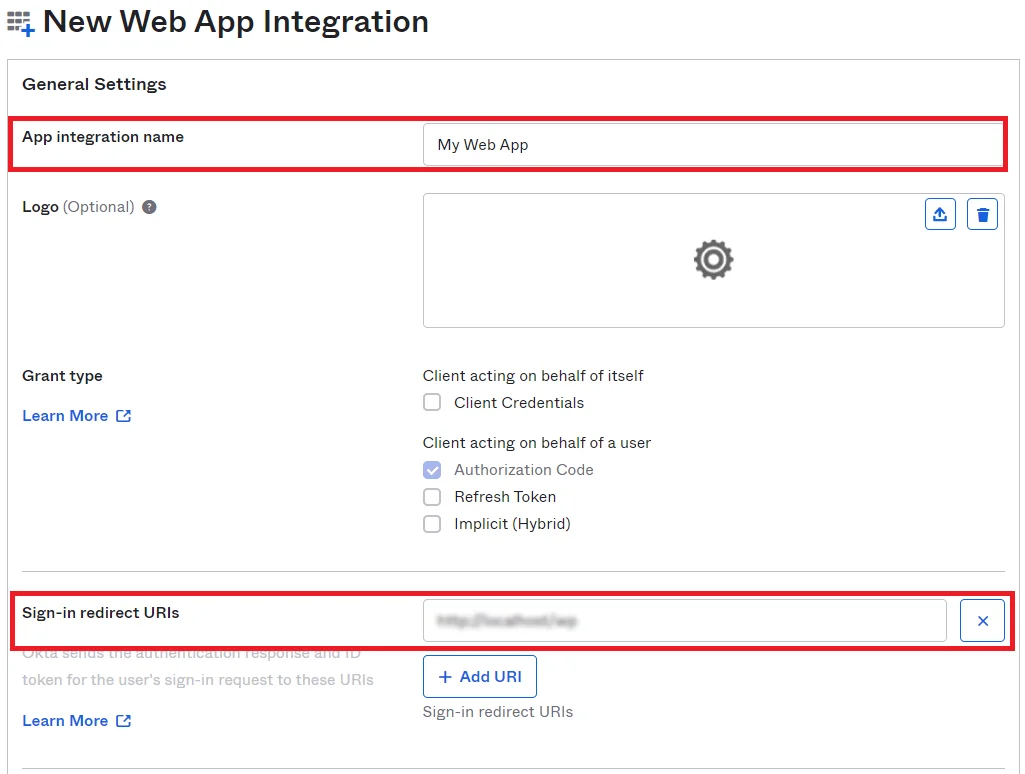
- Sie werden zur App-Detailseite weitergeleitet. Eingeben App-Integration Name und Anmeldeumleitungs-URIs. Das bekommst du von miniOrange Single Sign-On (SSO)-App .
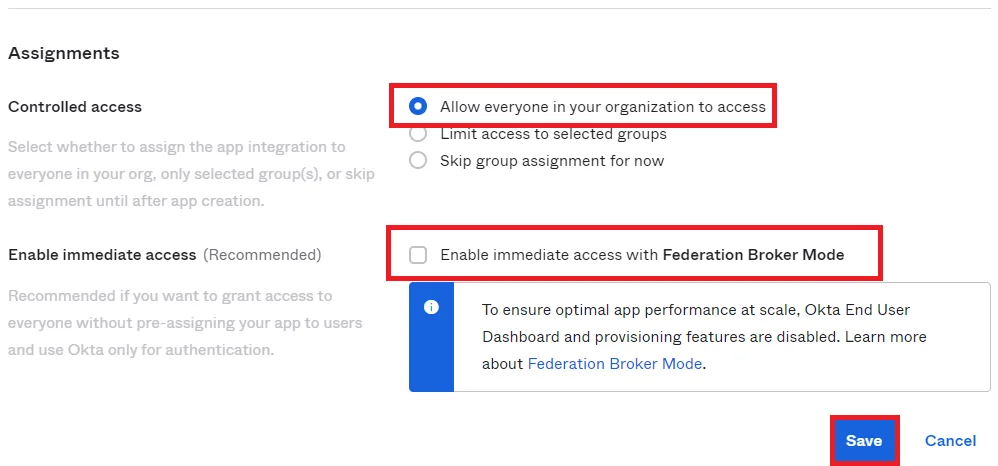
- Scrollen Sie nach unten und Sie werden das sehen Assignments Abschnitt. Wählen Sie eine Option mit kontrolliertem Zugriff und deaktiviere die Option Sofortigen Zugriff mit Federation Broker-Modus aktivieren. Klicke auf Schaltfläche Speichern.
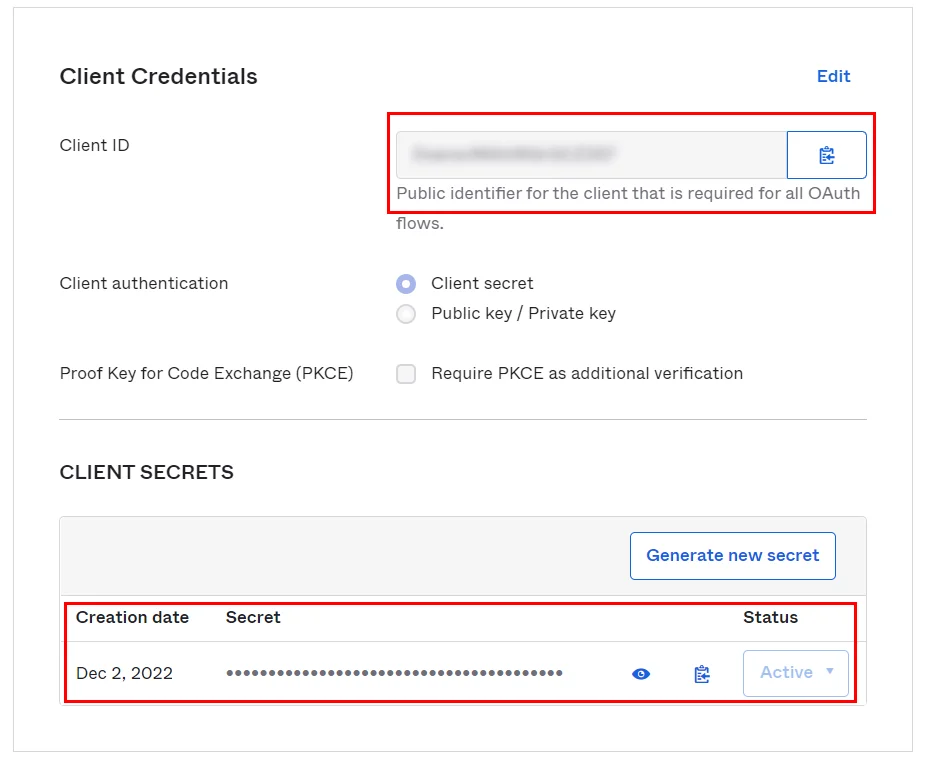
- Jetzt erhalten Sie die Client-Anmeldeinformationen wie Client-ID und Client-Geheimnis. Halten Sie diese Client-Anmeldeinformationen bereit, da wir sie später für die Konfiguration benötigen miniOrange Single Sign-On (SSO)-App .
Schritt 2: HubSpot als OAuth-Client einrichten
- Gehen Sie zur miniOrange Single Sign-On (SSO)-App und melden Sie sich mit Ihren Zugangsdaten an.
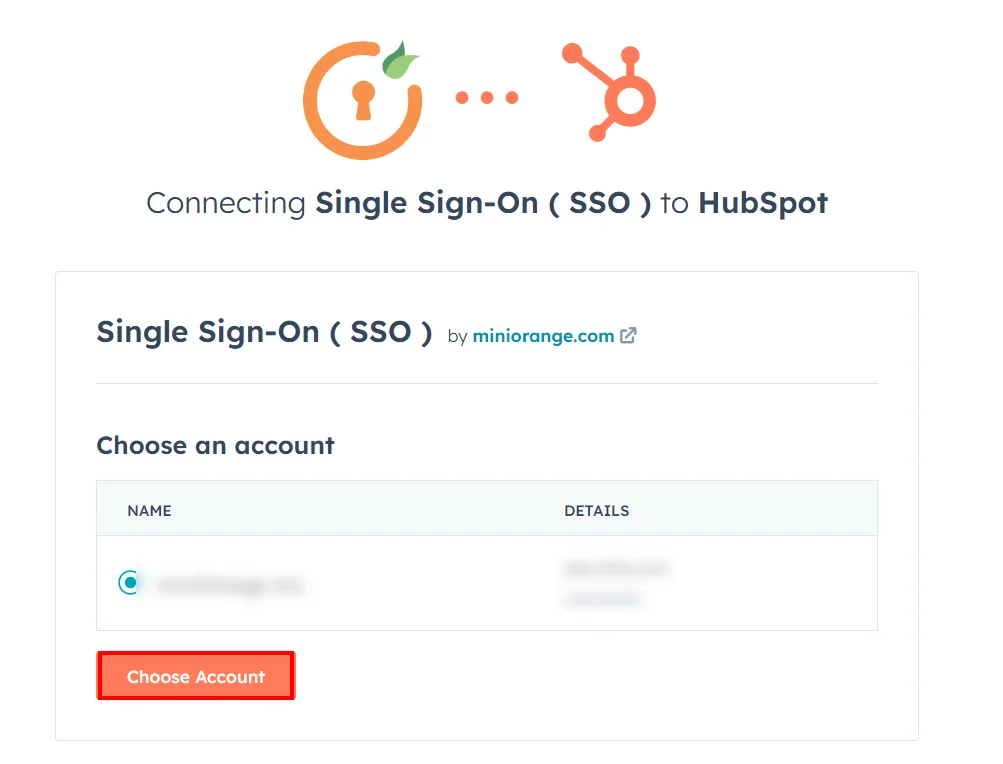
- Wählen Sie Ihr Konto aus, indem Sie auf klicken Wählen Sie Konto .
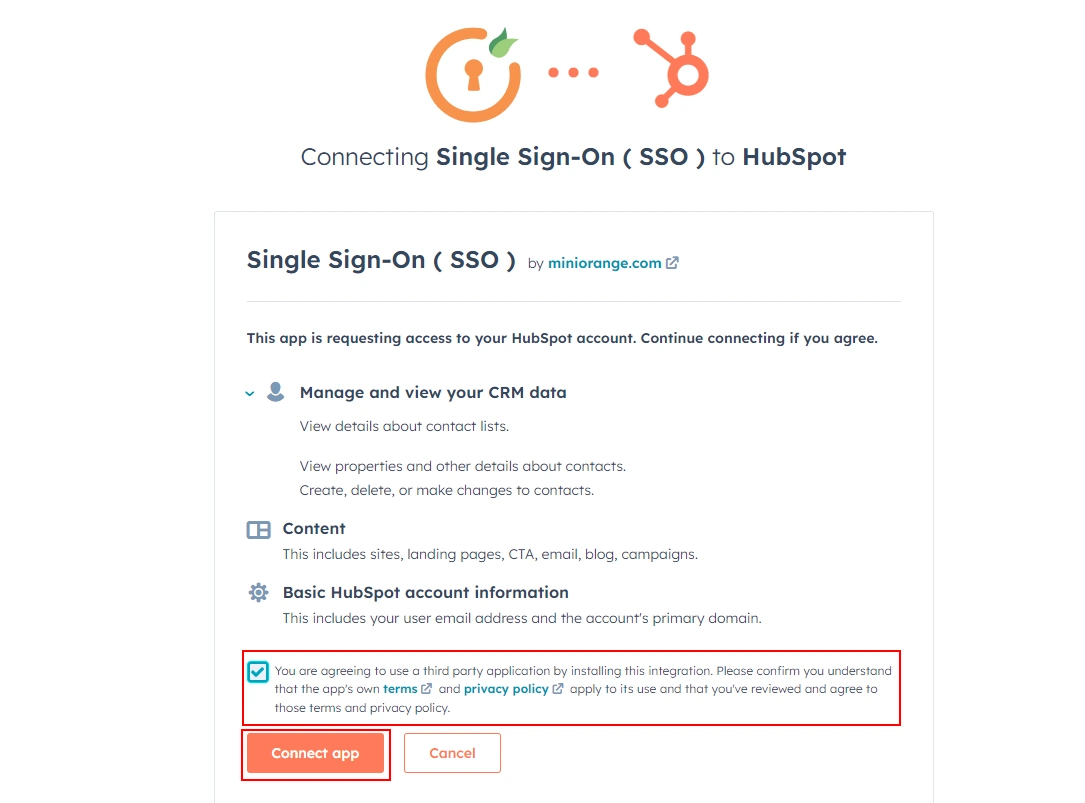
- Danach klicken Sie auf die Rechtes Symbol für den Zugriff auf die Anwendung.
- Gehen Sie zum Dashboard der Single Sign On-App von miniOrange und klicken Sie auf App-Konfigurationen Tab.
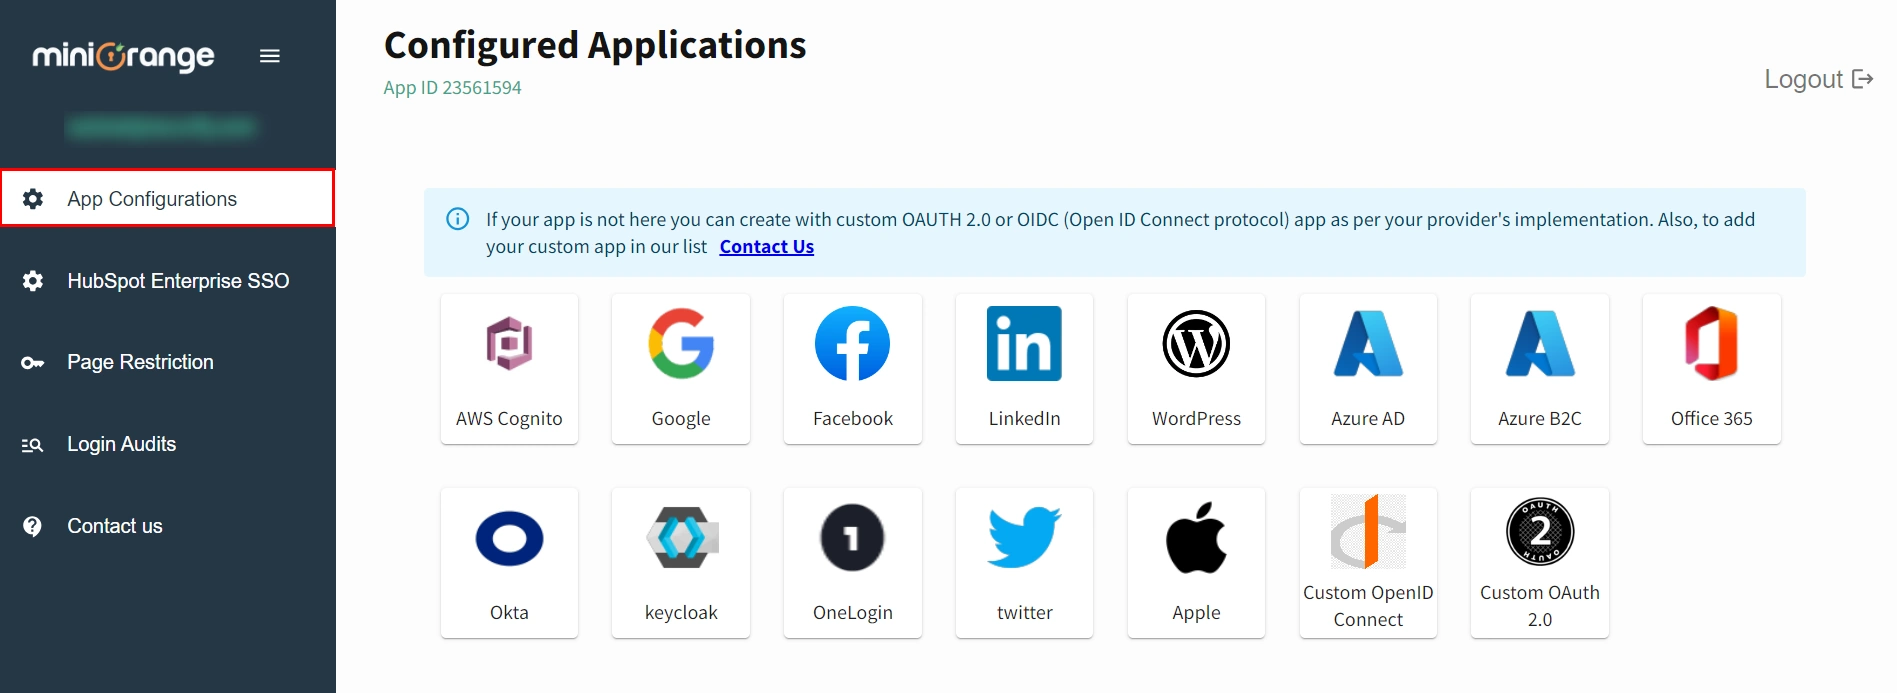
- Dabei steht: Wählen Sie Ihre Anwendung aus und klicken Sie darauf. Wenn Ihre App hier nicht vorhanden ist, können Sie eine erstellen benutzerdefiniertes OAUTH 2.0 oder OIDC (Open ID Connect-Protokoll) App gemäß der Implementierung Ihres Anbieters.

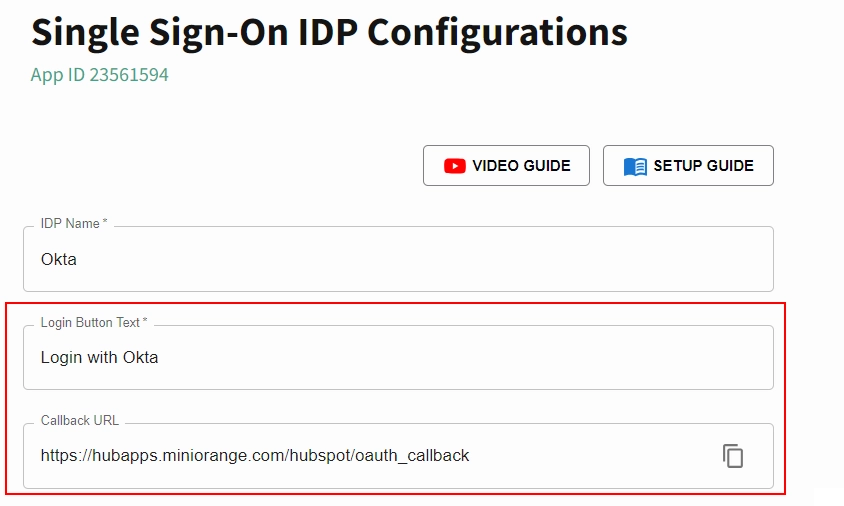
- Geben Sie die Text der Anmeldeschaltfläche und kopieren Sie die Rückruf-URL um den Identitätsanbieter (Drittanbieter-App) einzurichten, bei dem Sie sich authentifizieren möchten.
- Um nun Single Sign-On (OAuth SSO) vom Identitätsanbieter einzurichten, müssen Sie Folgendes eingeben Kunden-ID, Kundengeheimnis,und Umfang, und aktivieren Senden Sie den Körper ein und Endpunkte von Google (siehe Tabelle unten).
| Kunden-ID |
Mehr Info |
| Kundengeheimnis |
Mehr Info |
| Geltungsbereich |
openid-E-Mail-Profil |
| Header-/Body-Einstellung |
Aktivieren Sie die Parameteroption „In Body senden“.
|
| Endpunkt autorisieren: |
https://<okta-app-domain>/oauth2/v1/authorize |
| Zugriffstoken-Endpunkt: |
https://<okta-app-domain>/oauth2/v1/token |
| Endpunkt zum Abrufen von Benutzerinformationen: |
https://<okta-app-domain>/oauth2/v1/userinfo |
| Benutzerdefinierte Weiterleitungs-URL nach dem Abmelden:[Optional] |
https://{yourdomain.okta}.com/login/signout?fromURI= <your url> |
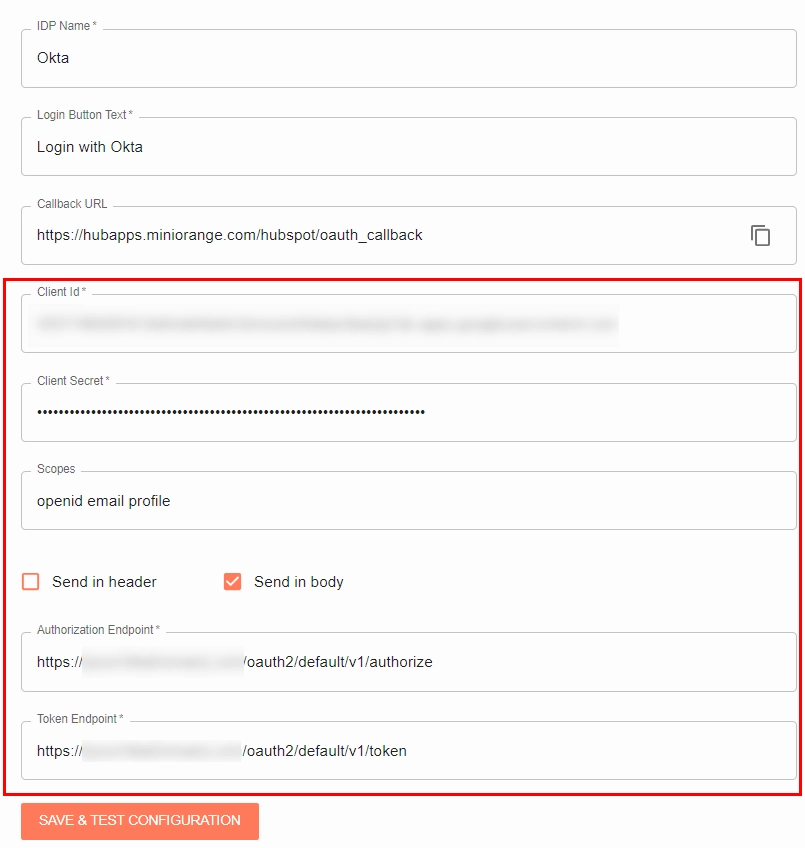
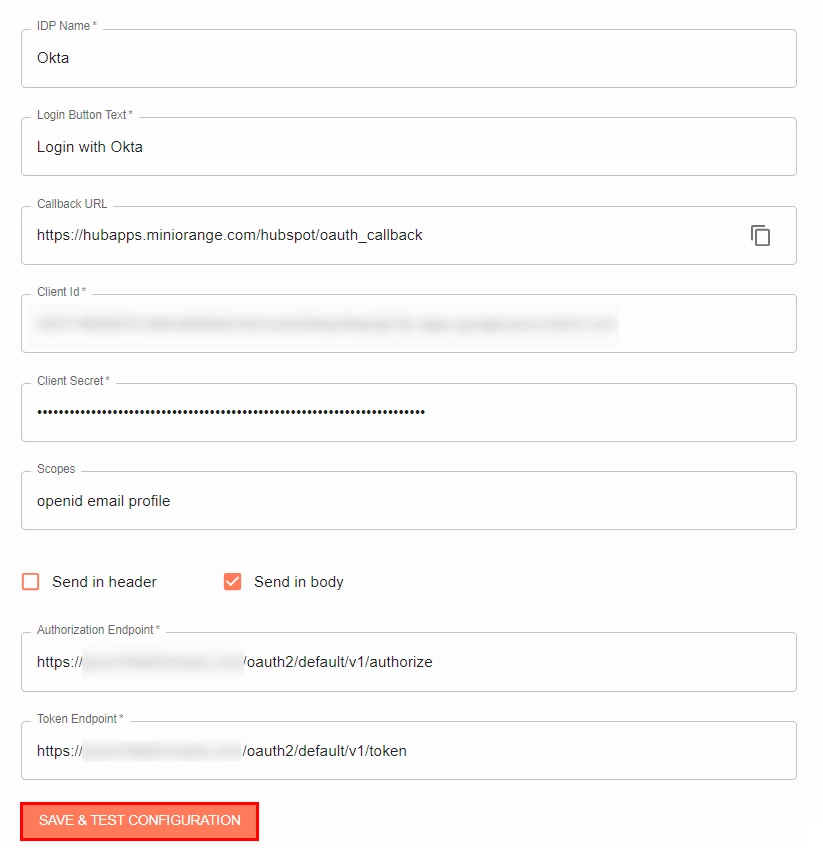
- Wenn Sie alle Details ausgefüllt haben, klicken Sie auf Konfiguration speichern und testen .
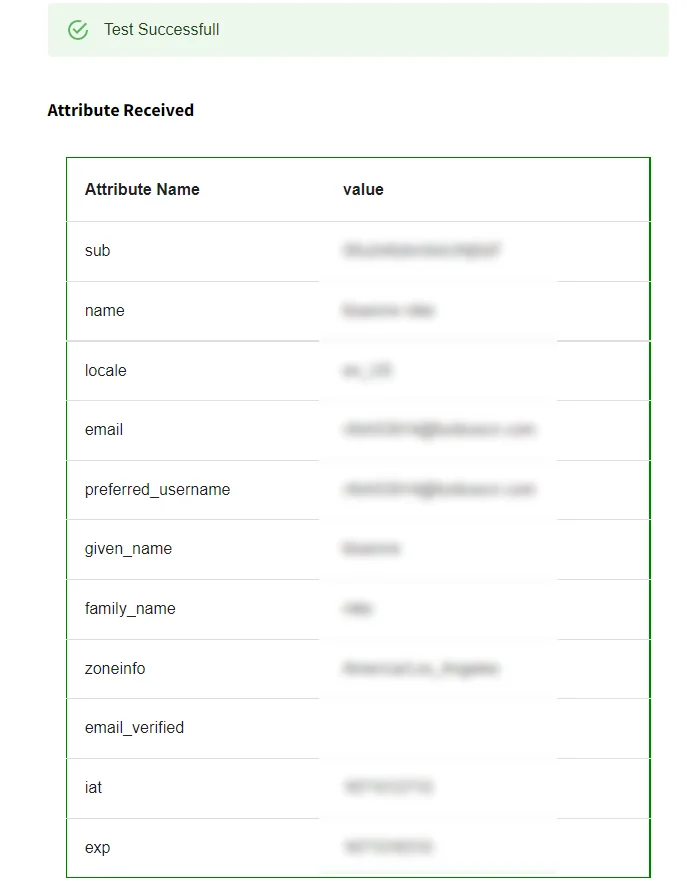
- Nach erfolgreicher Anmeldung sehen Sie alle von Ihrem Okta an HubSpot zurückgegebenen Werte in einer Tabelle.
Schritt 3: Seitenbeschränkung im HubSpot konfigurieren (Website, Landing Pages, Blogs, Wissensdatenbank)
Mit unserer Funktion „Seitenbeschränkung“ können Sie Ihre HubSpot-Website vor unbefugtem Zugriff schützen . Sie eignet sich besonders zum Schutz sensibler Daten. Mit dieser Methode können Sie den Zugriff auf HubSpot-Seiten und -Inhalte einschränken. Besucher müssen sich anmelden, bevor sie auf HubSpot-Seiten zugreifen können.
- Nachdem Sie das Ergebnis der Testkonfiguration erhalten haben, klicken Sie auf Seitenbeschränkung Tab.
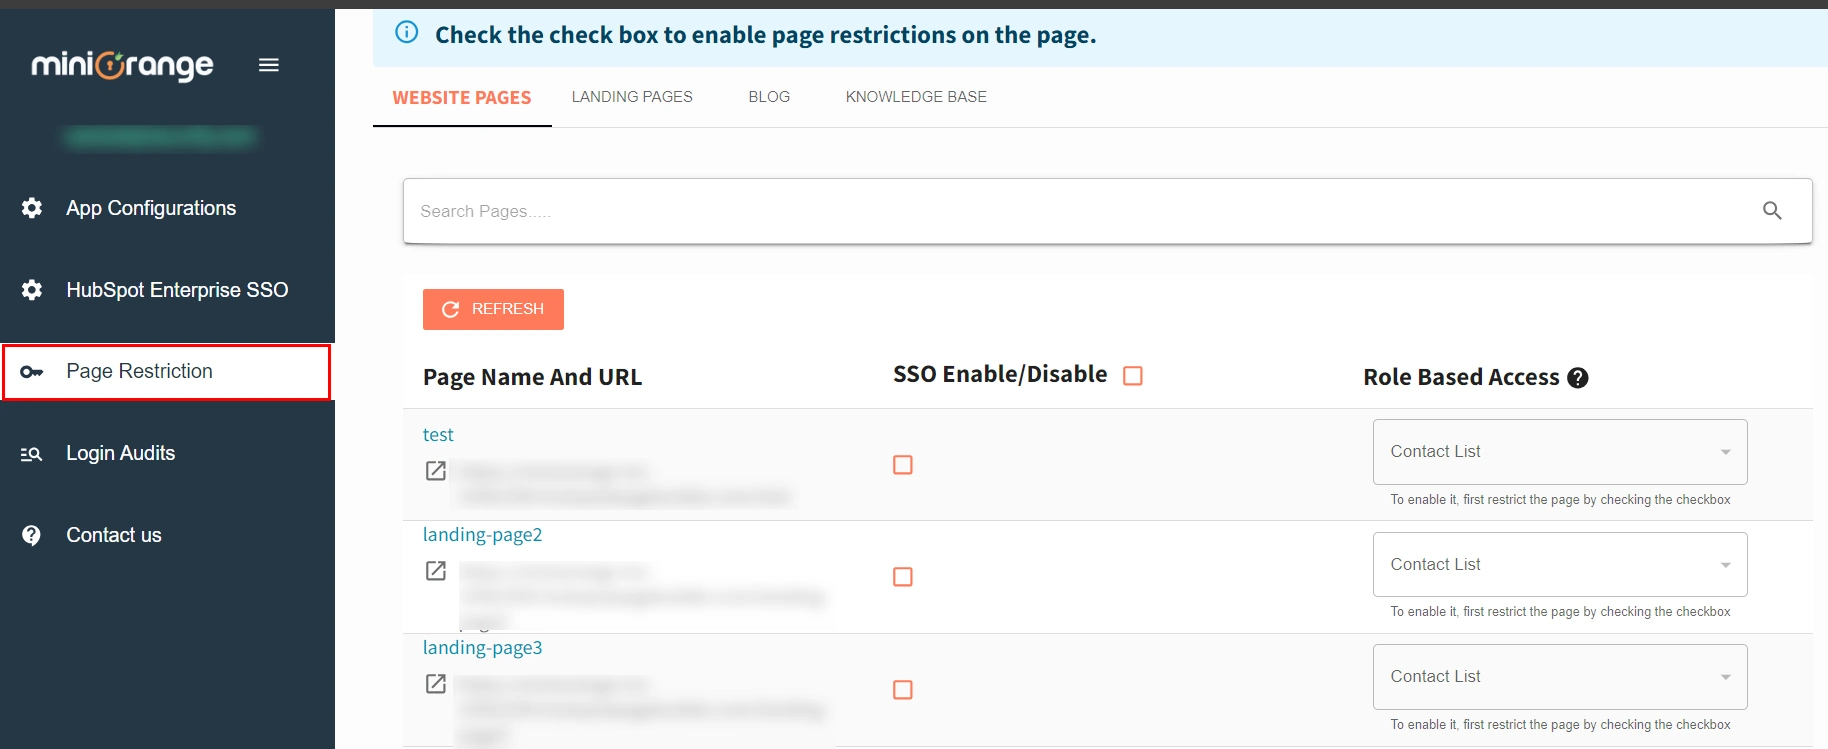
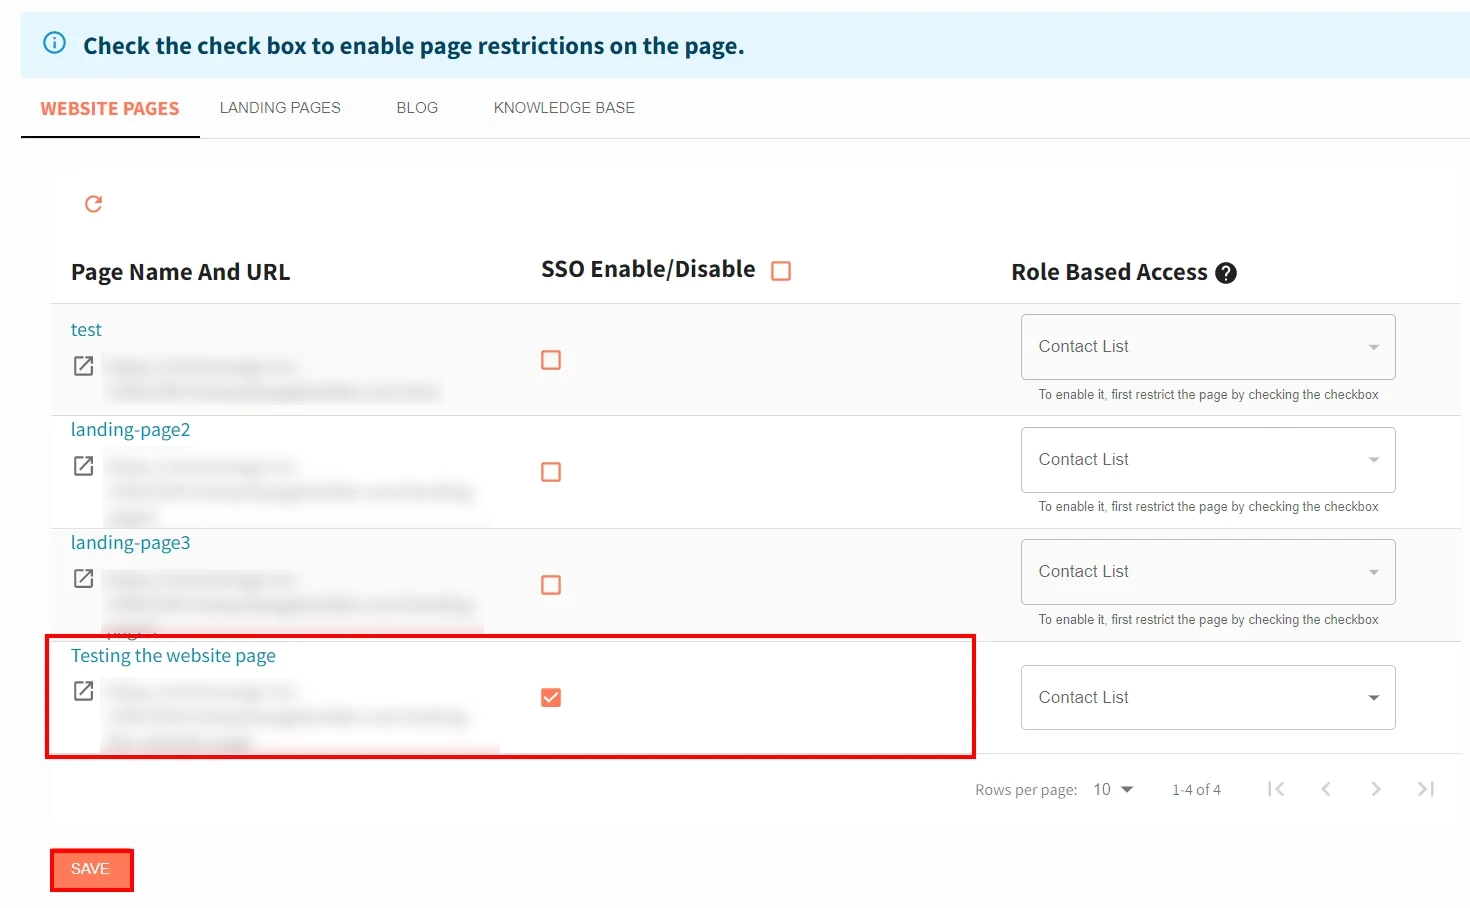
- Wähle aus Checkbox neben der Seite, die Sie vor unbefugten Benutzern schützen möchten, und klicken Sie auf Gespeichert um die Informationen zu speichern.
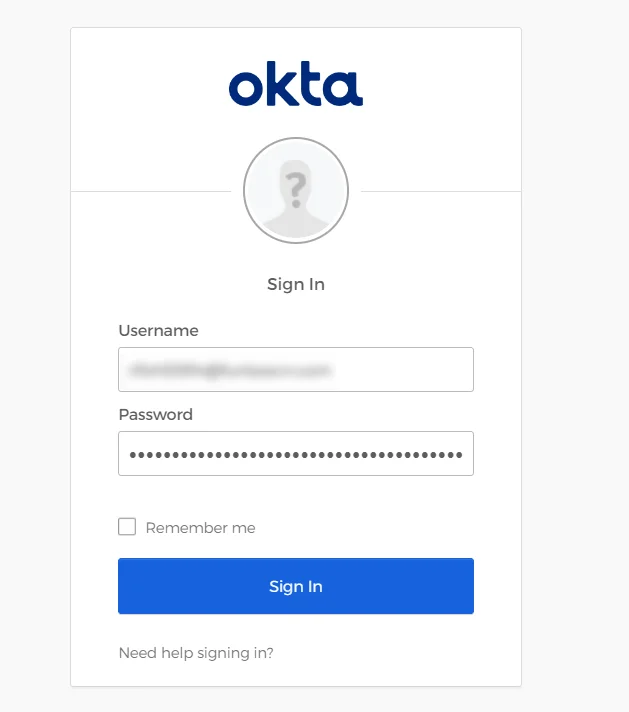
- Sobald Sie die von Ihnen eingeschränkte Seiten-URL aufrufen, wird das Anmeldefenster Ihres Identitätsanbieters angezeigt, in dem Sie Ihre Anmeldeinformationen eingeben.
- Nach der Anmeldung werden Sie erfolgreich zur Website-Seite weitergeleitet.
Schritt 4: Konfigurieren Sie die Kontaktsynchronisierung in HubSpot
Die Kontaktsynchronisierung ist eine leistungsstarke Funktion, die die nahtlose Integration und Synchronisierung von Kontaktinformationen zwischen HubSpot und externen Plattformen oder Anwendungen ermöglicht. Mit der Kontaktsynchronisierung stellen Sie sicher, dass Ihre Kundendaten in verschiedenen Systemen aktuell, korrekt und konsistent sind . Das spart Ihnen Zeit und macht die manuelle Dateneingabe überflüssig.
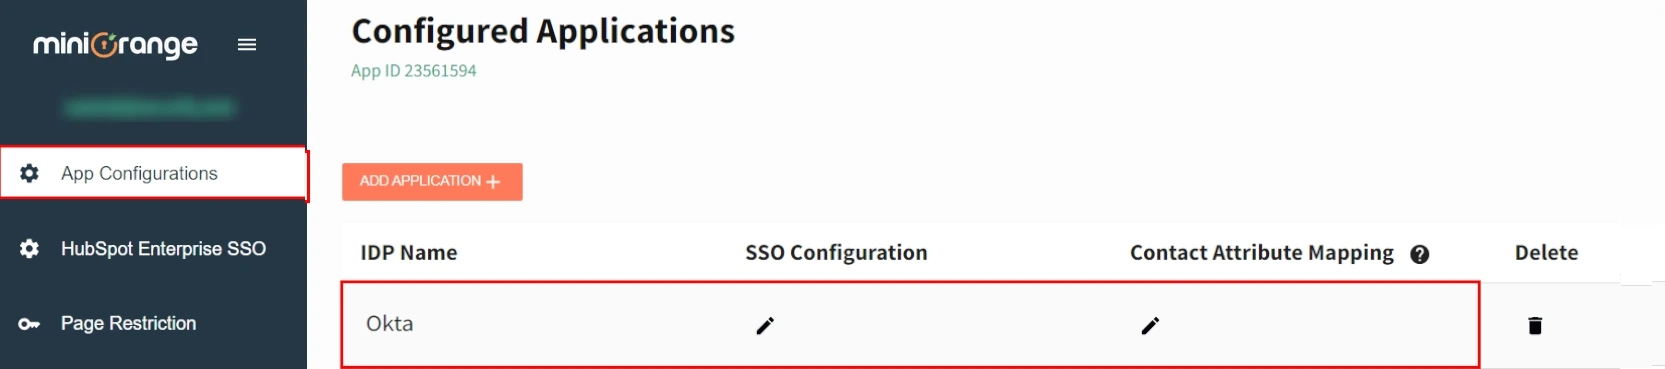
- Um die Kontaktdaten zu synchronisieren, gehen Sie zu APP-Konfigurationen Registerkarte und wählen Sie die Anbieter, den Sie erstellt haben.
- Klicken Sie auf Bearbeiten Symbol unter dem Zuordnung von Kontaktattributen .
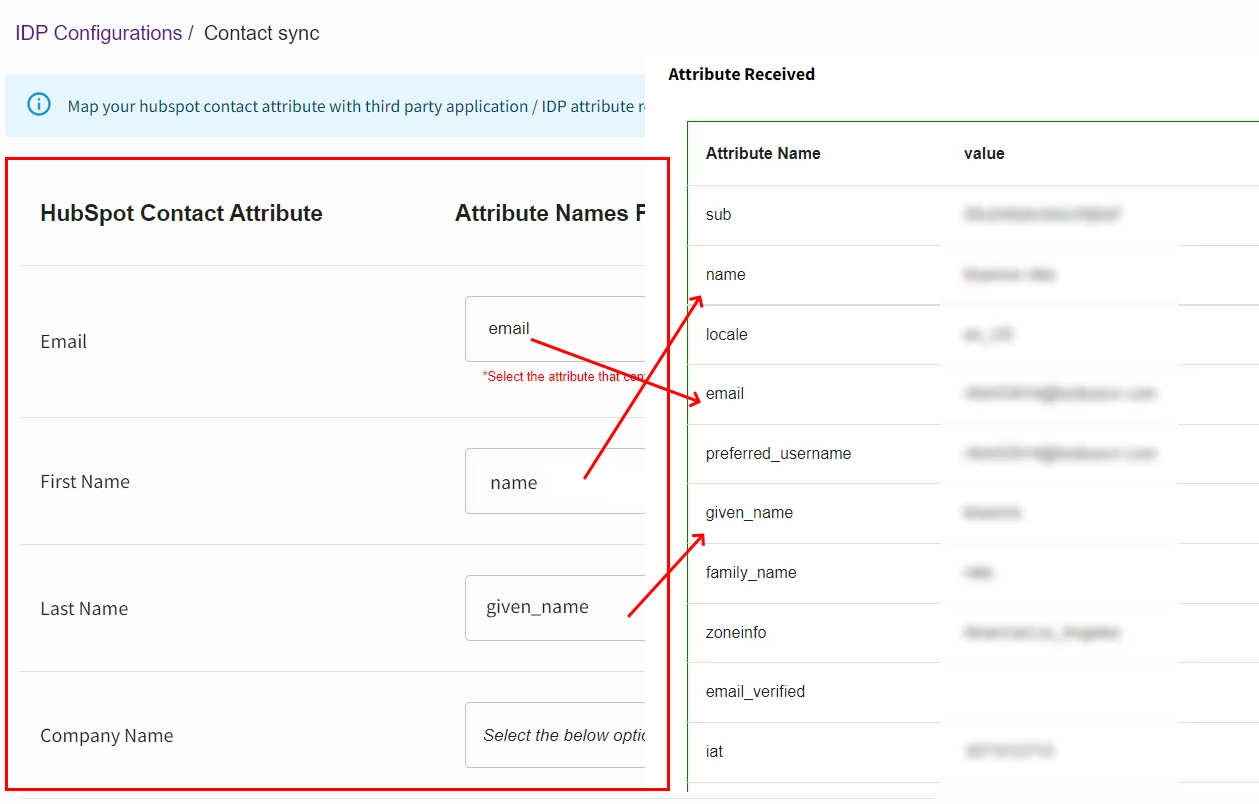
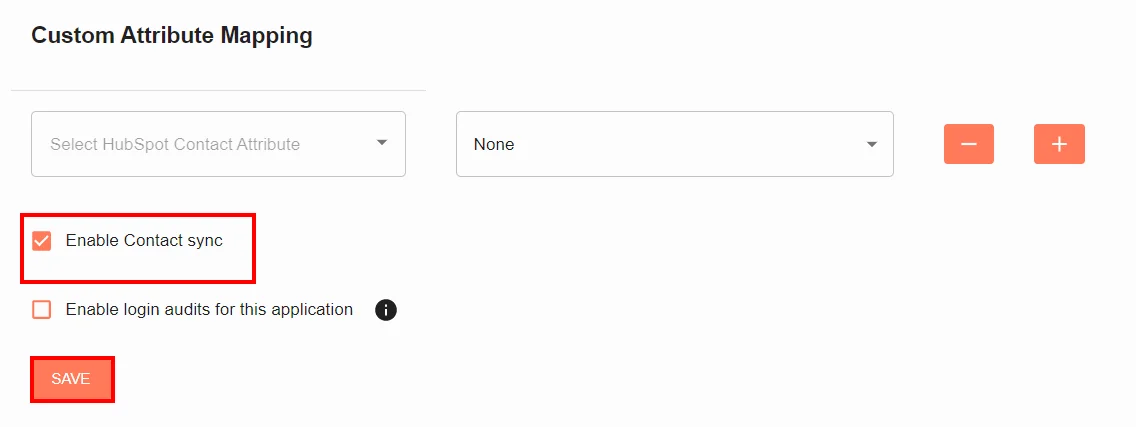
- Du wirst das sehen HubSpot-Kontaktattribute und IDP-Attribute Option: Ordnen Sie Ihr HubSpot-Kontaktattribut einem Drittanbieter-Anwendungs-/IDP-Attribut zu im Testkonfigurationsergebnis erhalten. Wenn mehrere Attribute erforderlich sind, können Sie diese außerdem mithilfe von hinzufügen Benutzerdefinierte Attributzuordnung .
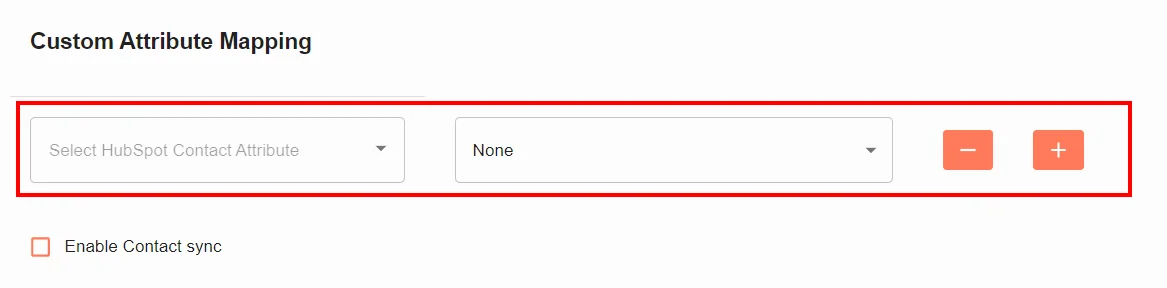
- Stellen Sie nach dem Hinzufügen aller Attribute sicher, dass Sie das aktiviert haben Kontaktsynchronisierung Möglichkeit. Klicke auf das Gespeichert .
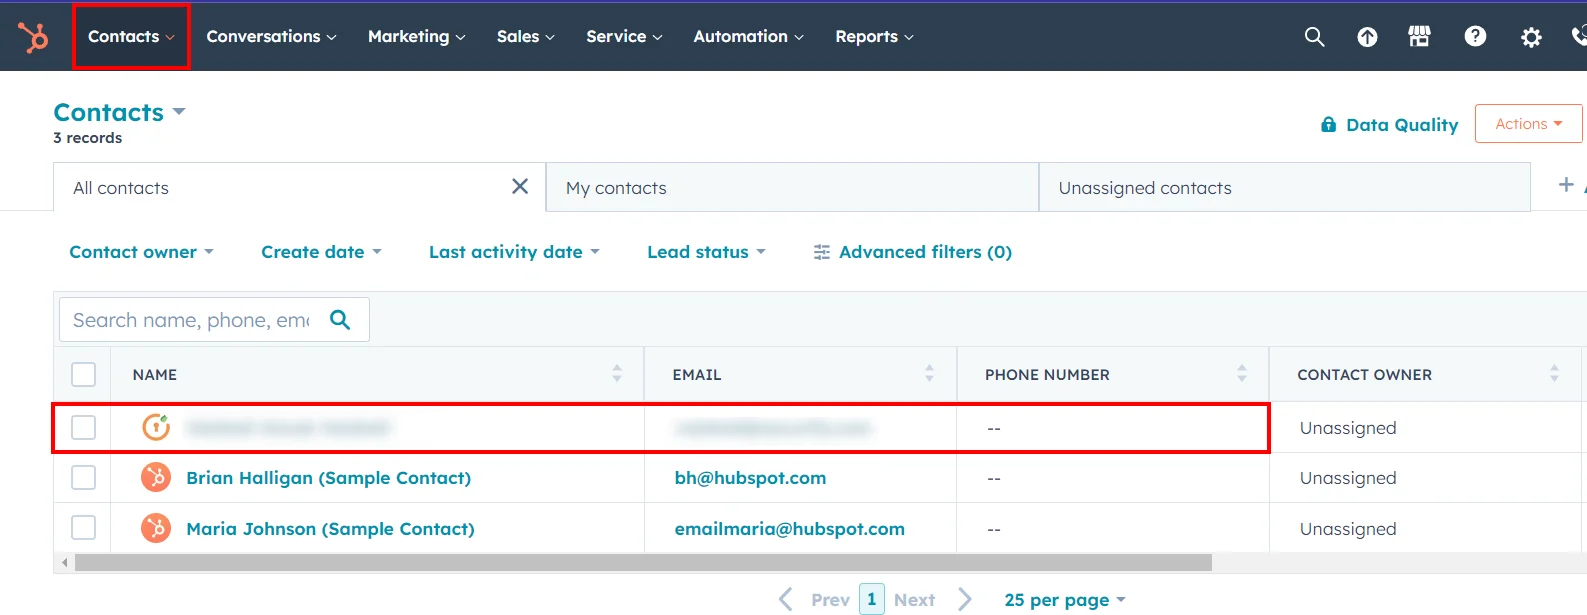
- Sie können jetzt die finden Kontakt in HubSpot-Kontakten. Dies ist eine großartige Möglichkeit Leads generieren, da Sie damit schnell und einfach neue Kontakte zu Ihren HubSpot-Vertriebs- und Marketing-Pipelines hinzufügen können. Mit der Kontaktsynchronisierung können Sie sicherstellen, dass Ihre Das HubSpot-Konto wird immer mit den neuesten Informationen über Ihre Leads und Kunden (Website-Besucher) aktualisiert., was Ihnen dabei helfen kann, qualifiziertere Leads zu generieren.
Schritt 5: So deinstallieren Sie unsere App von einem HubSpot-Portal
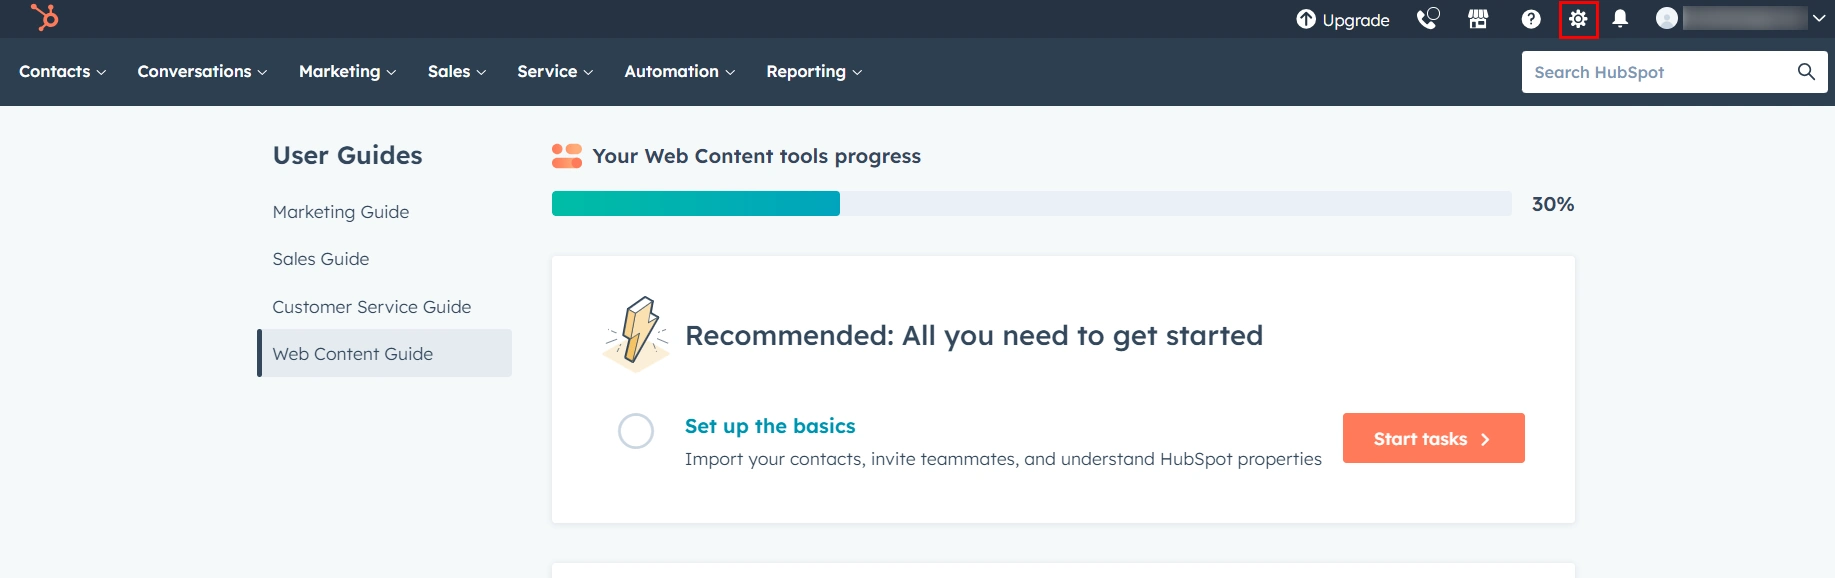
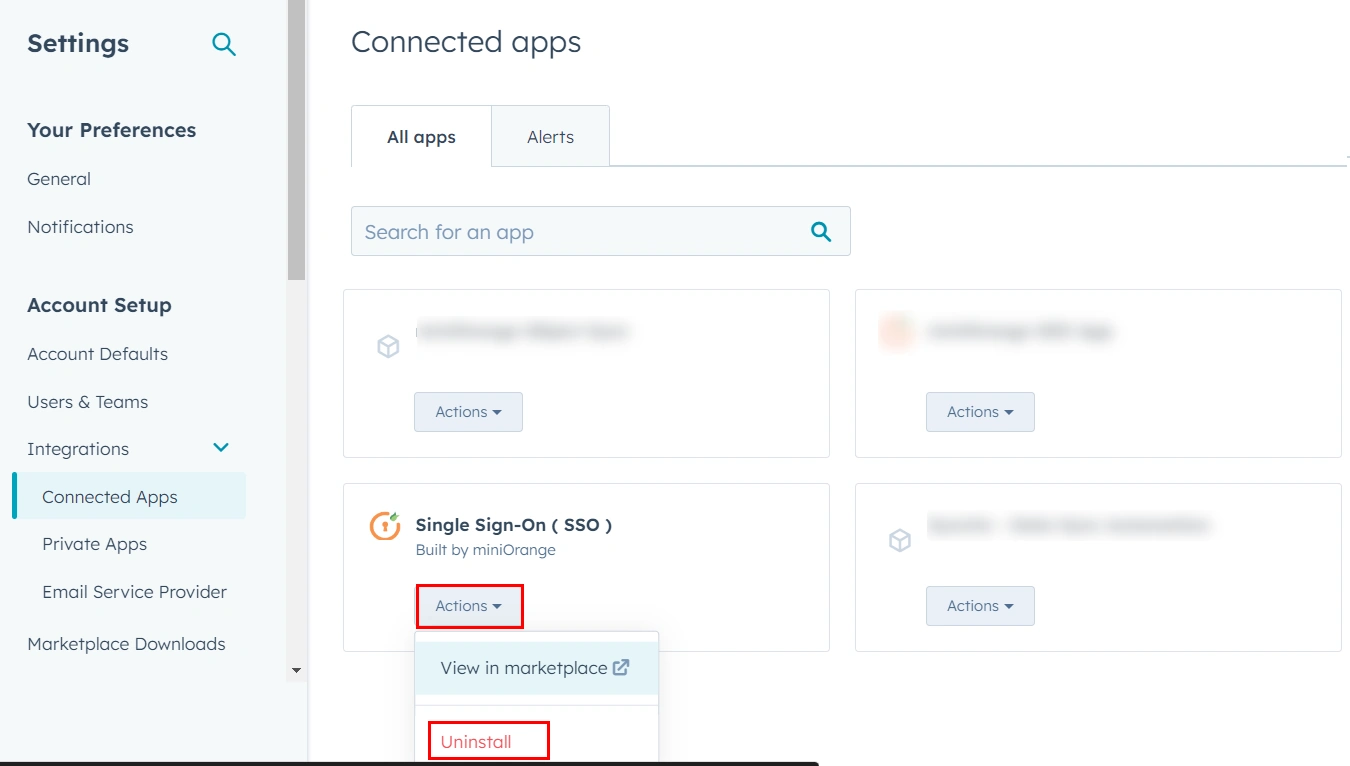
- Um unsere App zu deinstallieren, gehen Sie zu Ihrem HubSpot-Konto und klicken Sie auf Einstellungen klicken.
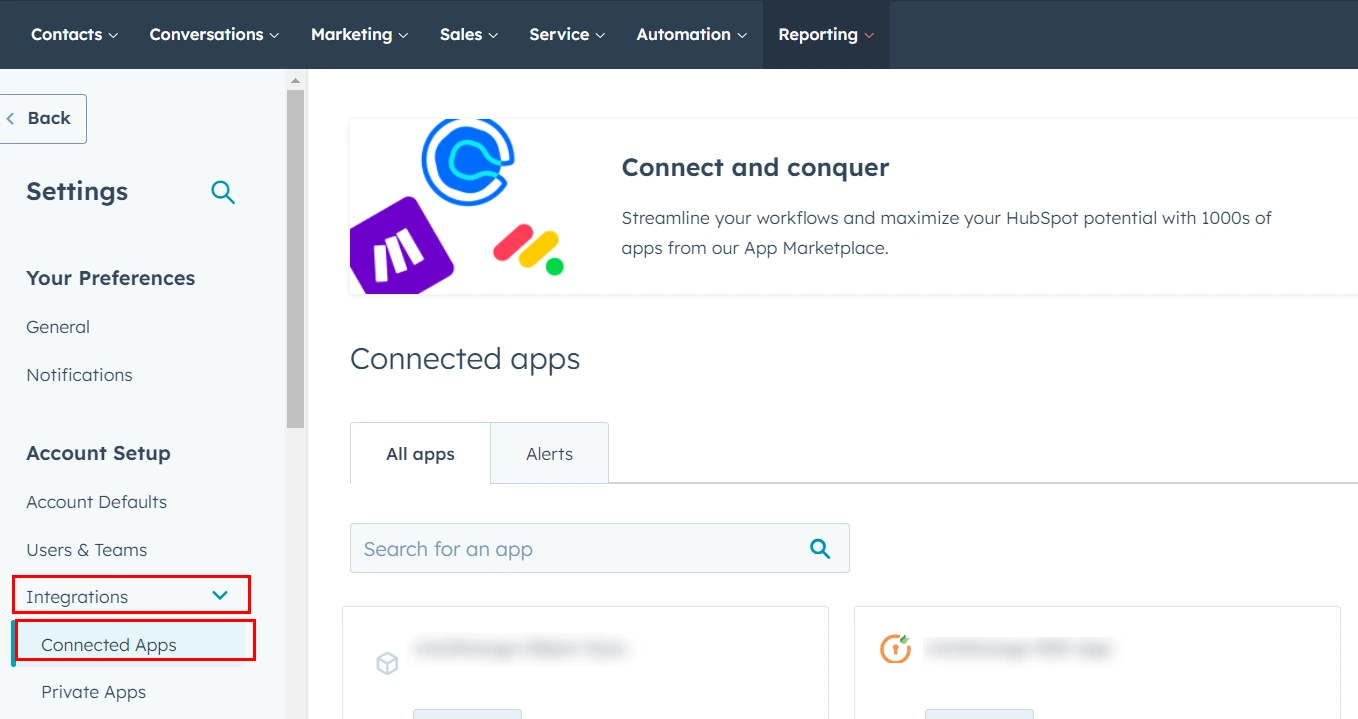
- Zurück Nach Integrationen und klicken Sie auf Verbundene Apps.
- Sie sehen die Liste der Apps, wählen Sie unsere App aus und klicken Sie auf Aktion Taste. Und dann klicken Sie auf unistall .
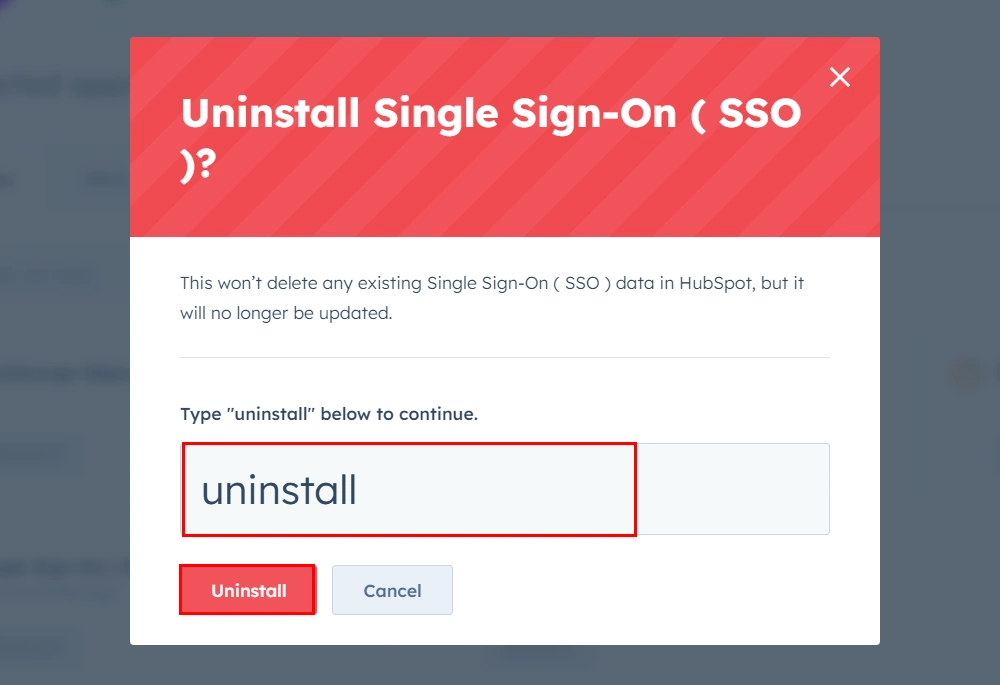
- Geben Sie unten „deinstallieren“ ein, um fortzufahren, und klicken Sie auf Deinstallieren .
Schritt 6: Wie trenne ich die App von HubSpot?
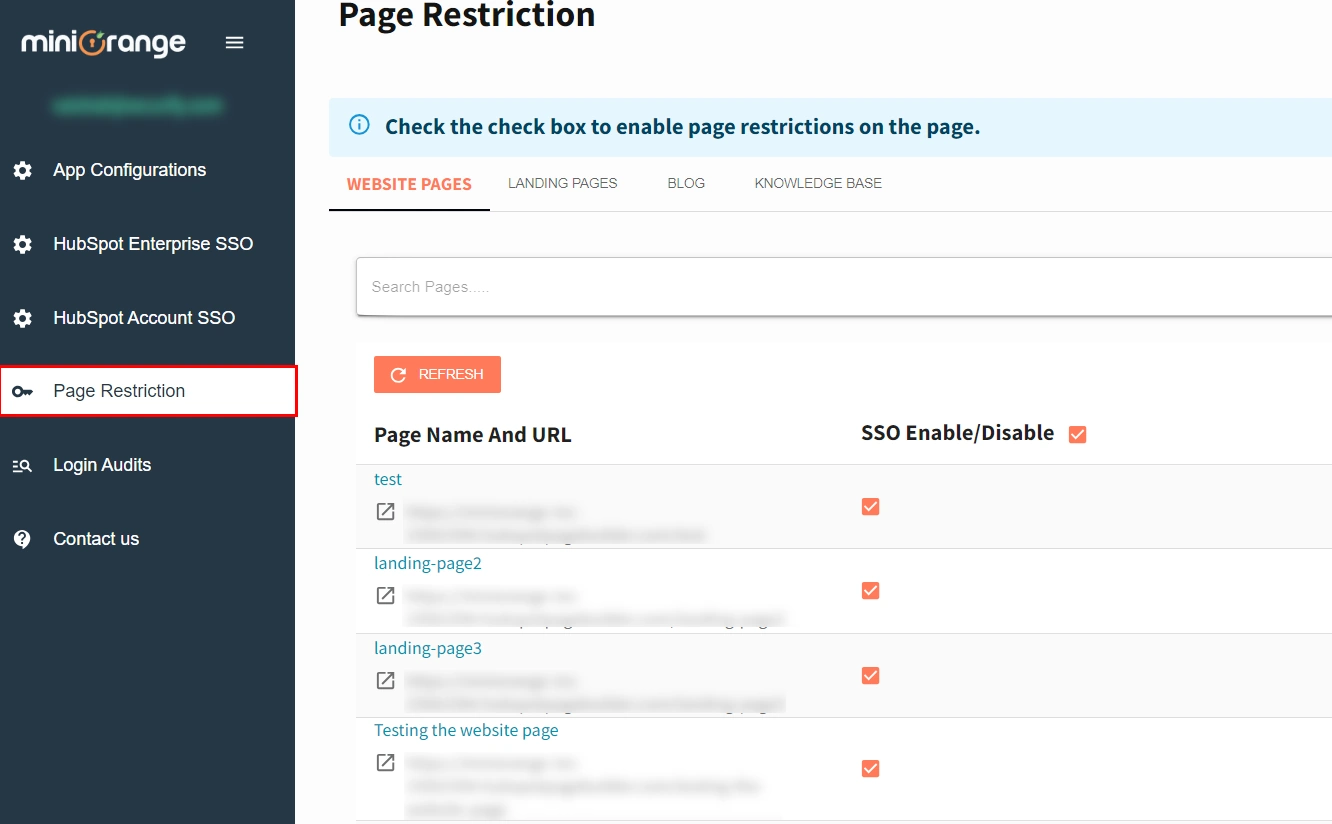
- Gehen Sie zur Seitenbeschränkung Tab.
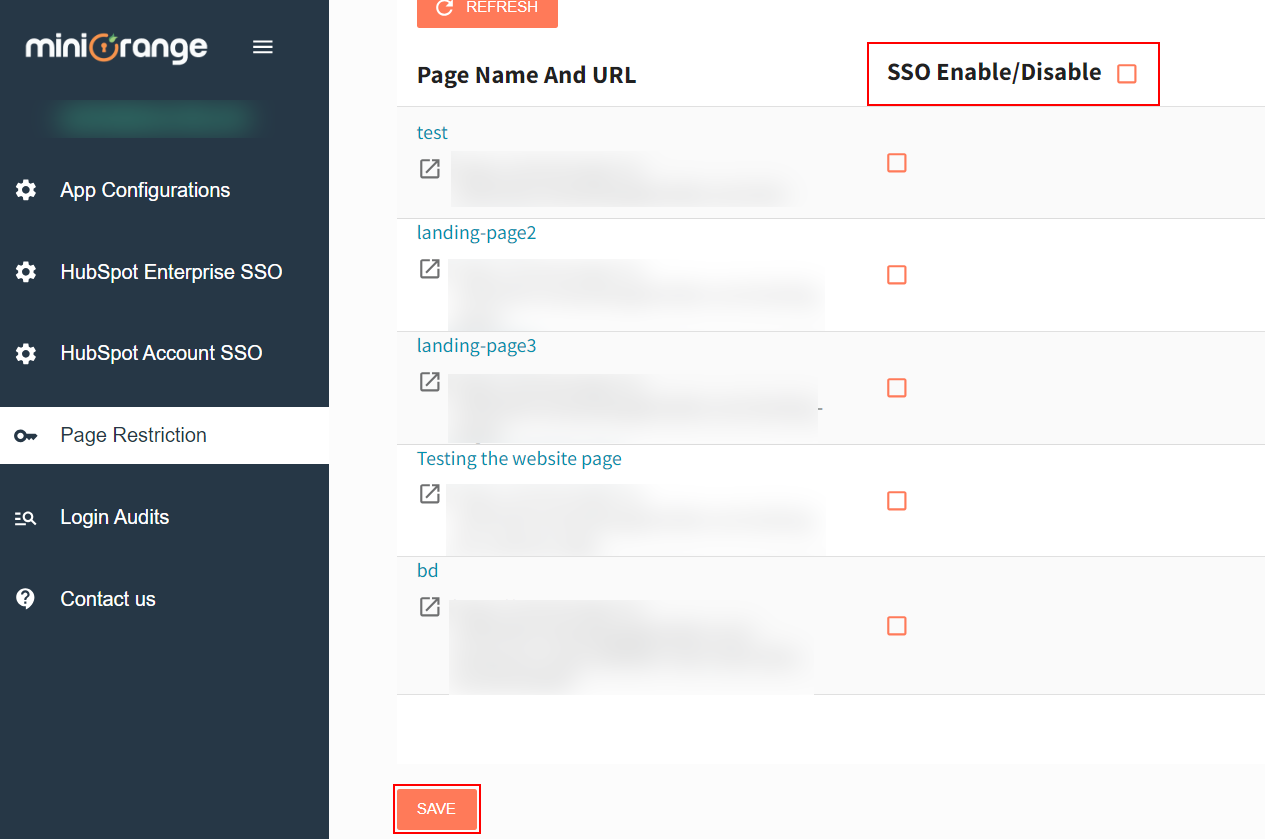
- Deaktivieren Sie Ihre HubSpot-Seiten, wie im Screenshot unten gezeigt, und klicken Sie auf Gespeichert Taste. Dadurch wird unsere App für SSO von Ihrem HubSpot-Portal getrennt.
Glückwunsch! Sie haben die HubSpot Single Sign-On-Anwendung über die miniOrange-Anwendung erfolgreich getrennt.
Fehlerbehebung / FAQs
Wie wirkt sich das Trennen und Deinstallieren auf die HubSpot-Konten und -Daten der Benutzer aus?
Durch die Deinstallation werden die App und ihre Konfigurationen entfernt, wodurch Benutzer daran gehindert werden, per Single Sign-On (SSO) auf HubSpot-Seiten zuzugreifen. Durch das Trennen der Verbindung werden nur Seiten von SSO getrennt, die App-Einstellungen bleiben erhalten und die Seiten können wieder für den SSO-Zugriff neu konfiguriert werden.
Ich erhalte Folgendes: {"status": "fehlgeschlagen", "message": "Fehler beim Abrufen des Tokens vom OAuth-Anbieter."}
- Stellen Sie sicher, dass Sie dies überprüft haben einer oder beide der folgenden Kontrollkästchen im Feld „Konfiguration der HubSpot-App”Einstellung.
- Wenn Ihr IdP die Anmeldeinformationen im Header benötigt, müssen Sie diese überprüfen Kopfzeile Kontrollkästchen.
- Gespeichert Geben Sie die Konfiguration ein und klicken Sie dann auf Testkonfiguration.
- Wenn dies Ihr Problem nicht löst, können Sie versuchen, beide auszuwählen Kopfzeile und Korpus Ankreuzfelder
- Wenn Ihr IdP die Anmeldeinformationen im Hauptteil benötigt, müssen Sie ebenfalls die auswählen Korpus Kontrollkästchen.
- Sobald Sie die entsprechenden Kontrollkästchen aktiviert haben, erhalten Sie die Attributtabelle im Testkonfigurationsfenster.
Meine Testkonfiguration war erfolgreich, aber wenn ich versuche, mich anzumelden, stecke ich in einer Umleitungsschleife fest.
Es gibt mehrere Gründe, warum dies passieren kann:
1. Caching ist auf der Website aktiviert.
Wenn die automatische Weiterleitung aktiviert ist, wird der Benutzer zur IDP-Anmeldeseite weitergeleitet und nach der Anmeldung wieder bei der Hauptseite. Da Caching jedoch aktiviert ist, wird er zur IDP-Anmeldeseite weitergeleitet, was zu einer Schleife führt.
2. HTTP/HTTPS-Diskrepanz:
Dies geschieht, wenn HTTPS auf der Site nicht erzwungen wird, sondern auf der IDP-Seite mit der HTTPS-URL konfiguriert ist. Dies kann gelöst werden, indem HTTPS auf der Site erzwungen wird, indem eine Umleitungsregel in der .htaccess-Datei oder auf Apache-Ebene definiert wird.
3. Cookie-Verfälschung:
Das vom Plugin nach der Anmeldung des Benutzers erstellte Cookie wird von einem anderen Plugin geändert, was dazu führt, dass sich der Benutzer nicht auf der WordPress-Site anmeldet, sondern die Sitzung auf IDP erstellt wird.
Fehlermeldung: „Ungültige Antwort“
Es kann 2 Möglichkeiten geben:
- Entweder unterstützt Ihre App das OAuth 2.0-Protokoll und Sie haben das OpenID Connect-Protokoll konfiguriert und umgekehrt. Wenn Sie in diesem Fall die App mit der benutzerdefinierten OAuth2.0-App konfiguriert haben, konfigurieren Sie sie mit der benutzerdefinierten OpenID Connect-App neu. Wenn Sie die App mit der benutzerdefinierten OpenID Connect-App konfiguriert haben, konfigurieren Sie sie mit der benutzerdefinierten OAuth 2.0-App neu. Es sollte dieses Problem für Sie beheben.
- Wenn die obige Lösung nicht funktioniert, besteht die andere Möglichkeit darin, dass Ihre App/Ihr Anbieter nicht dem Standardprotokoll OAuth 2.0/OpenID Connect folgt. Nehmen Sie in diesem Fall Kontakt mit uns auf hubapps@xecurify.com mit Ihrer App-/Anbieter-Anfrage-/Antwortformatdokumentation und der Techniker wird sich mit einer Lösung bei Ihnen melden.
Ich erhalte die Fehlermeldung „Ungültige Antwort erhalten“
Um dieses Problem zu beheben, konfigurieren Sie bitte den korrekten Token- und Benutzerinformationsendpunkt in der Endpunkttabelle der HubSpot SSO-Anwendung. Das korrekte Format des Endpunkts können Sie HIER überprüfen.
Weitere Informationen
Hilfe benötigt?
Schreiben Sie uns eine E-Mail an hubapps@xecurify.com , um schnell (per E-Mail/in einem persönlichen Gespräch) eine Beratung zu Ihren Anforderungen zu erhalten. Unser Team hilft Ihnen gerne bei der Auswahl der optimalen Lösung/des passenden Plans.



