SSO zwischen zwei WordPress-Sites | Single Sign-On für mehrere WordPress-Sites
Übersicht
Anleitung zum Einrichten von Single Sign On zwischen zwei WordPress-Sites. Um SSO zwischen zwei WordPress-Sites zu konfigurieren, gehen wir zunächst davon aus, dass eine WordPress-Site die Hauptquelle der Benutzerauthentifizierung (Identitätsanbieter) ist und die restlichen Sites die Dienstanbieter (SP), bei denen sich Benutzer nach erfolgreicher Authentifizierung anmelden. In einer solchen Umgebung SSO zwischen zwei WP-Sites kann mit eingerichtet werden SAML für WordPress-Dienstleister und SAML für WordPress-Identitätsanbieter Plugins.
Unsere SAML SP Single Sign On (SSO) Ein WordPress-Plugin gibt Sie haben die Möglichkeit, Ihre zu nutzen WordPress (WP)-Site als SAML SP (Dienstanbieter) und Sie können andere konfigurieren WordPress (WP)-Sites als SAML-IDP (Identitätsanbieter) mit dem miniOrange SAML IDP-Plugin für WordPress.
Verschiedene Anmeldeabläufe
- IDP-initiiertes SSO: Wenn ein Benutzer SSO vom Identitätsanbieter (WP Site A) aus initiiert, um auf den Dienstanbieter (WP Site B) zuzugreifen, muss er seine Anmeldeinformationen nicht erneut eingeben. Stattdessen meldet er sich mit seinen Anmeldeinformationen vom Identitätsanbieter (WP Site A) beim Dienstanbieter (WP Site B) an und erreicht so erfolgreich IDP hat SSO initiiert.
- SP hat SSO initiiert: Wenn ein Benutzer versucht, auf den Dienstanbieter (WP Site B) zuzugreifen, während er nicht angemeldet ist, wird er zur Anmeldeseite des Identitätsanbieters (WP Site A) weitergeleitet, beginnend SP hat SSO initiiert. Nach der erfolgreichen Authentifizierung beim Identity Provider wird der Benutzer zurückgeleitet und beim Service Provider (WP Site B) angemeldet.

Hinweis: Wenn Sie einen externen Identitätsanbieter und mehrere WordPress-Websites verwenden, die Anmeldeinformationen gemeinsam nutzen müssen, können Sie alle Ihre WordPress-Websites mithilfe unseres Plugins als Dienstanbieter konfigurieren. Wir bieten außerdem eine Lösung für Single Sign-On (SSO) zwischen Subsites in einem Multisite-Netzwerk an. Kontaktieren Sie uns für weitere Informationen.
Voraussetzungen: Download und Installation
Hinweis: Um SSO für mehrere WP-Websites einzurichten, werden Metadaten von beiden Websites benötigt, d. h. WP-Website A (IDP) und WP-Website B (SP). Diese können in den auf den jeweiligen Websites installierten Plugins gefunden werden.
Konfigurationsschritte
Nehmen wir an, WP-Site A ist unsere Hauptauthentifizierungsquelle, auf der die Benutzer gespeichert sind. Daher wird diese WP-Site als IDP konfiguriert, auf dem das SAML-IDP-Plugin installiert wird. Anschließend wird WP-Site B als SP konfiguriert, auf dem sich Benutzer nahtlos per SSO über WP-Site A anmelden können. So wird SSO erfolgreich für zwei oder mehrere WP-Sites eingerichtet.
Schritt 1: WordPress-Site A konfigurieren

-
Navigieren Sie im miniOrange SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Registerkarte. Hier finden Sie die SP-Metadaten wie SP-Entity-ID und ACS-URL (AssertionConsumerService), die zum Konfigurieren des Identitätsanbieters erforderlich sind.
-
Navigieren Sie zur WordPress-Site A.
- Navigieren Sie zur WordPress-Site.
- Installieren und aktivieren Sie die miniOrange SAML IDP-Plugin für WordPress
auf Ihrer WordPress-Website, die als Identitätsanbieter fungiert.
- Gehen Sie zur miniOrange SAML IDP-Plugin für WordPress, navigiere zum Dienstanbieter Tab.
- Geben Sie die Werte ein, die den Informationen des Dienstanbieters entsprechen. Siehe die Tabelle unten.
|
Name des Dienstanbieters
|
Name Ihres Dienstanbieters. |
| SP-Entitäts-ID oder Aussteller |
Kopieren Sie und fügen die SP-EntityID vom Dienstanbieter |
| ACS-URL |
Kopieren Sie und fügen die ACS-URL vom Dienstanbieter. |
| NameID-Format |
urn:oasis:names:tc:SAML:1.1:nameid-format:E-Mail-Addresse |
| Behauptung unterzeichnet |
geprüft |

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
- Gehen Sie zur IDP-Metadaten Hier finden Sie Informationen zur Konfiguration des Service Providers.
- Sie können die Metadaten-XML-Datei auch herunterladen, indem Sie auf klicken herunterladen Link.

- Navigieren Sie zur WordPress-Site.
- Installieren und aktivieren Sie die miniOrange SAML IDP-Plugin für WordPress
auf Ihrer WordPress-Website, die als Identitätsanbieter fungiert.
- Gehen Sie zur miniOrange SAML IDP-Plugin für WordPress navigiere zum Dienstanbieter Tab.
- Geben Sie die Werte ein, die den Informationen des Dienstanbieters entsprechen. Siehe die Tabelle unten.
|
Name des Dienstanbieters
|
Name Ihres Dienstanbieters. |
| SP-Entitäts-ID oder Aussteller |
Kopieren Sie und fügen die SP-EntityID vom Dienstanbieter. |
| ACS-URL |
Kopieren Sie und fügen die ACS-URL vom Dienstanbieter. |
| Wählen Sie den Bindungstyp aus(optional) |
Auswählen Verwenden Sie HTTP-Redirect-Bindung für SLO |
| Einzelne Abmelde-URL(optional) |
Enter Einzelne Abmelde-URL angegeben im Dienstanbieter. |
| X.509-Zertifikat(optional) |
Enter X.509-Zertifikat. |
| NameID-Format\ |
urn:oasis:names:tc:SAML:1.1:nameid-format:E-Mail-Addresse |
| Antwort signiert |
Markiert, ob Sie die SAML-Antwort signieren möchten |
| Behauptung unterzeichnet |
Markiert, ob Sie die SAML-Antwort signieren möchten |
| Verschlüsselte Behauptung |
Markiert, ob Sie die SAML-Assertion verschlüsseln möchten\ |

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Attributzuordnung (Optional) :
- Gehen Sie zur Attribut-/Rollenzuordnung Tab und navigieren Sie zum Attributzuordnung .
- Wenn der Benutzer SSO durchführt, wird die NameID Wert wird an den Service Provider gesendet. Dieser Wert ist
einzigartig für jeden Benutzer.

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfiguration zu speichern.
Benutzerattribute (Optional) :
- Gehen Sie zur Attribut-/Rollenzuordnung Tab und navigieren Sie zu Benutzerattribute.
- Dies sind Benutzerattribute, an die gesendet werden kann Dienstanbieter
(Wie z. B.
Vorname und Familienname, Nachname).
- Sie können mehrere Attribute hinzufügen, indem Sie auf klicken "+" .

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Benutzerdefinierte Attribute (Optional) :
- Gehen Sie zur Attribut-/Rollenzuordnung Tab und navigieren Sie zu Benutzerdefinierte Attribute.
- Dies sind zusätzliche statische Attribute, an die gesendet werden kann Dienstanbieter.
- Sie können mehrere Attribute hinzufügen, indem Sie auf klicken "+" .

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
Rollenzuordnung (Optional) :
- Gehen Sie zur Attribut-/Rollenzuordnung Tab und navigieren Sie zu Abschnitt „Rollenzuordnung“.
- Benutzergruppen sind eine Sammlung von Benutzern mit ähnlichen Zugriffsrollen und -funktionen.
- Um die Rollen in WordPress als Benutzergruppe abzubilden, aktivieren Sie bitte diese Option.
-
Sie können das Attribut angeben, unter dem die Gruppen an den Dienstanbieter übergeben werden.

- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um Ihre Konfigurationen zu speichern.
- Gehen Sie zur IDP-Metadaten Hier finden Sie Informationen zur Konfiguration des Service Providers.
- Sie können die Metadaten-XML-Datei auch herunterladen, indem Sie auf klicken herunterladen Link.

- Sie haben die WordPress-Site A erfolgreich als IDP konfiguriert.
Hinweis: Wenn Sie Attributzuordnung, Rollenzuordnung und andere Konfigurationen auf Seiten des Identitätsanbieters einrichten möchten, finden Sie detaillierte Anweisungen in der mitgelieferten Einrichtungsanleitung.
Schritt 2: WordPress als SP (Dienstanbieter) konfigurieren
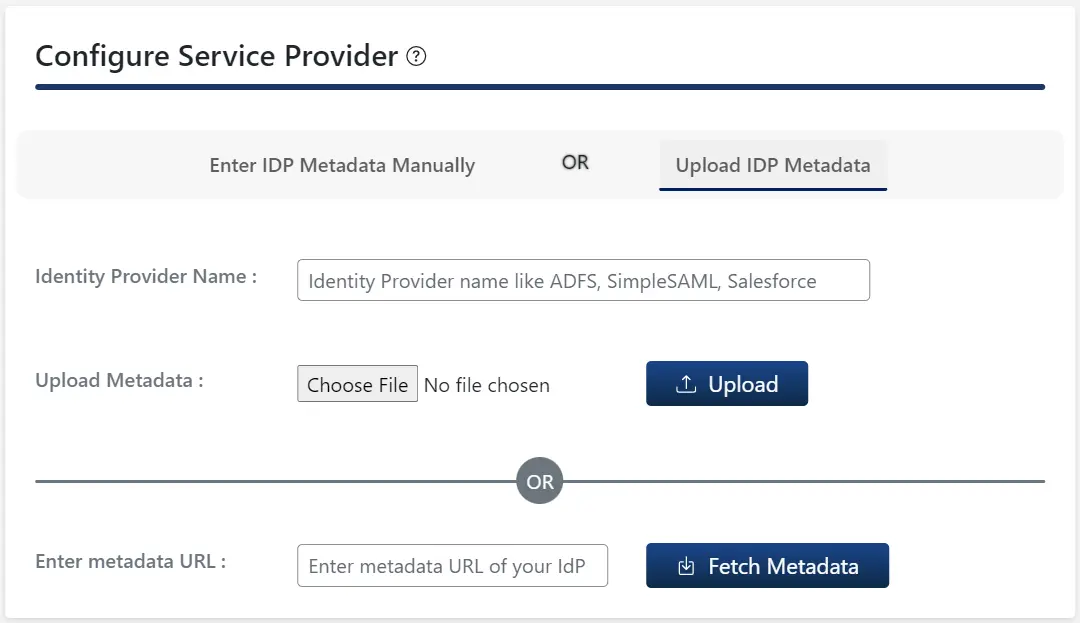
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
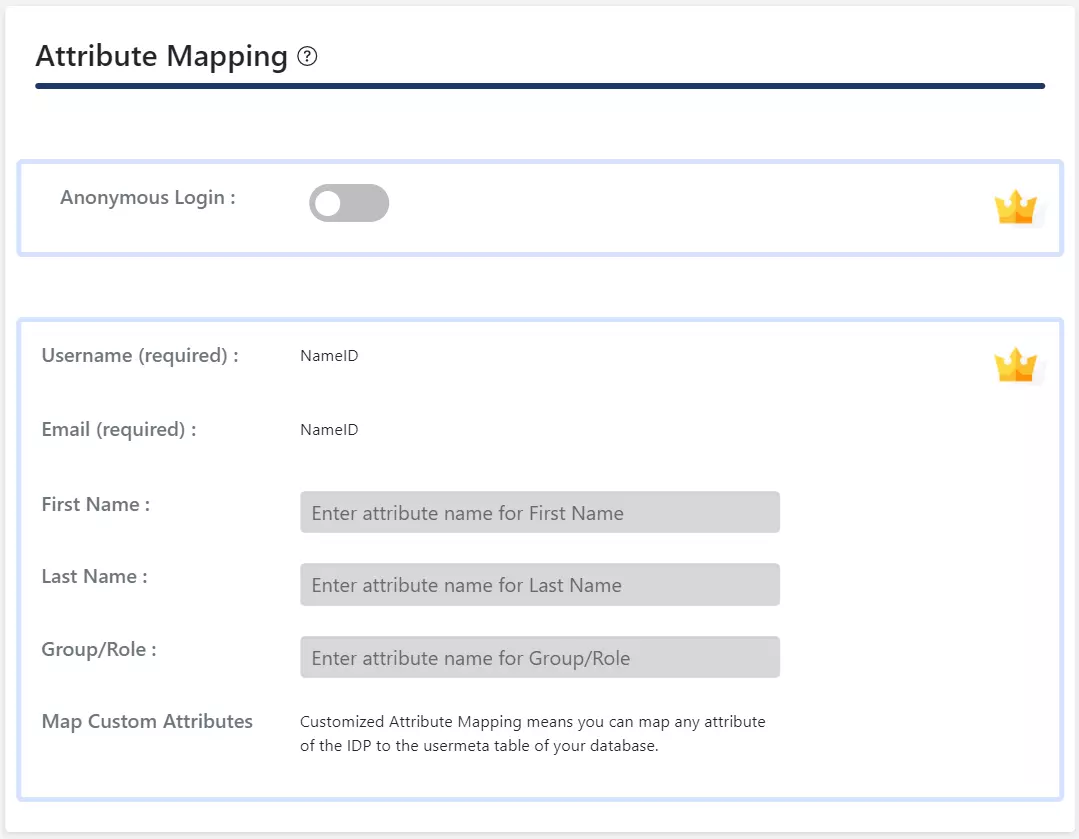
- Nur im kostenlosen Plugin NameID wird für die E-Mail- und Benutzernamenattribute des WordPress-Benutzers unterstützt.
- Wenn ein Benutzer SSO durchführt, wird der vom IDP gesendete NameID-Wert der E-Mail und dem Benutzernamen des WordPress-Benutzers zugeordnet.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
- Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
HINWEIS: Wenn Sie im Tab „Dienstanbieter-Setup“ auf die Schaltfläche „Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
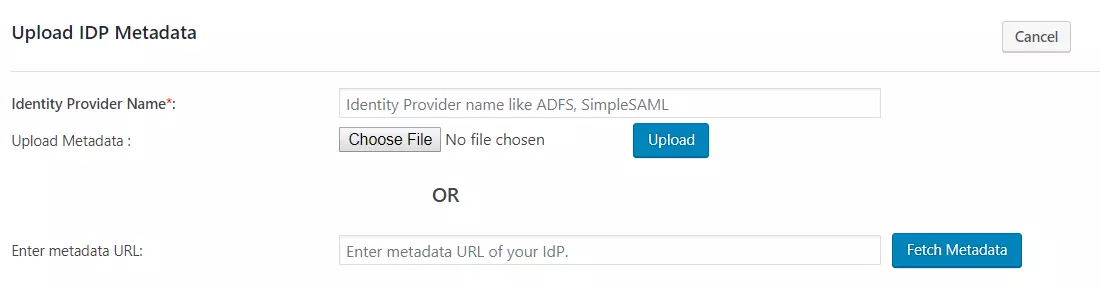
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Name des Identitätsanbieters
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
- Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL Dadurch wird die Plugin-Konfiguration nach einem festgelegten Zeitintervall automatisch gemäß den IDP-Metadaten aktualisiert
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihrem Identitätsanbieter und klicken Sie auf
Gespeichert .
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

-
Im Premium-Plugin können Sie die SAML-Abmelde-URL angeben, um eine einmalige Abmeldung auf Ihrer WordPress-Site zu erreichen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
-
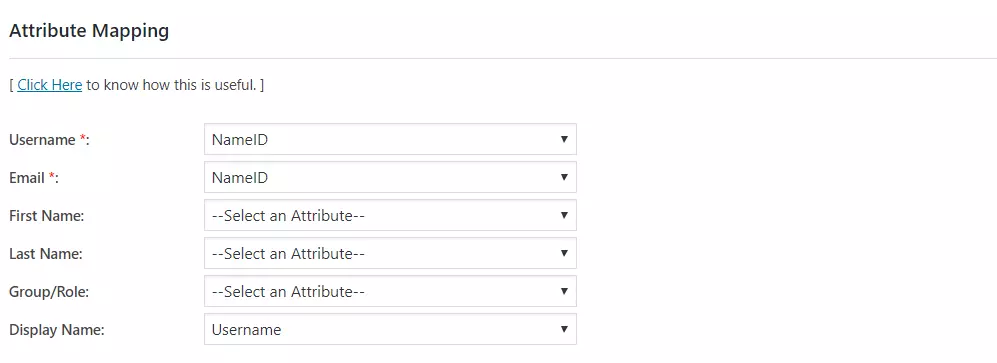
Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
-
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
-
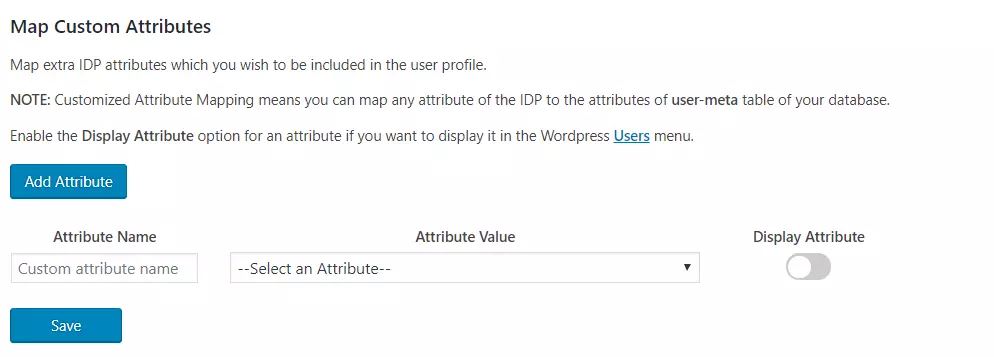
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie jedes vom IDP gesendete Attribut dem Benutzermeta Tabelle von WordPress.
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
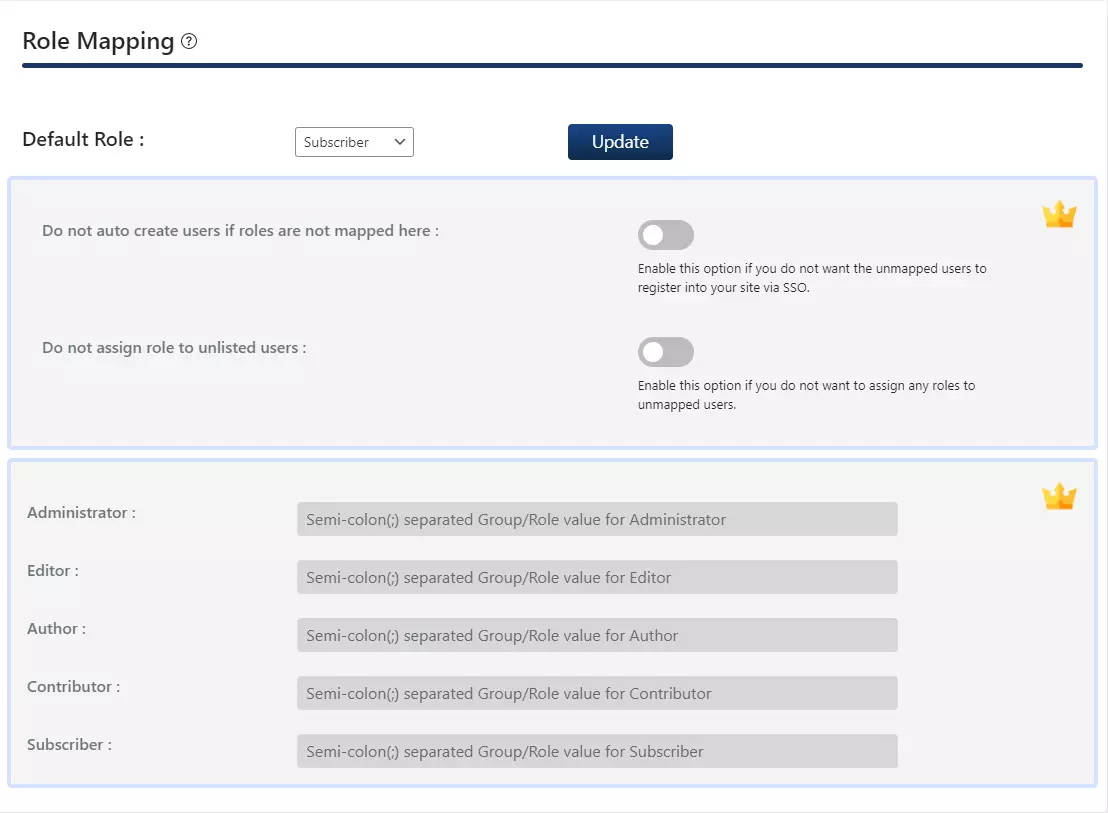
- Im kostenlosen Plugin können Sie ein auswählen Standardrolle die allen Nicht-Administrator-Benutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Update .
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
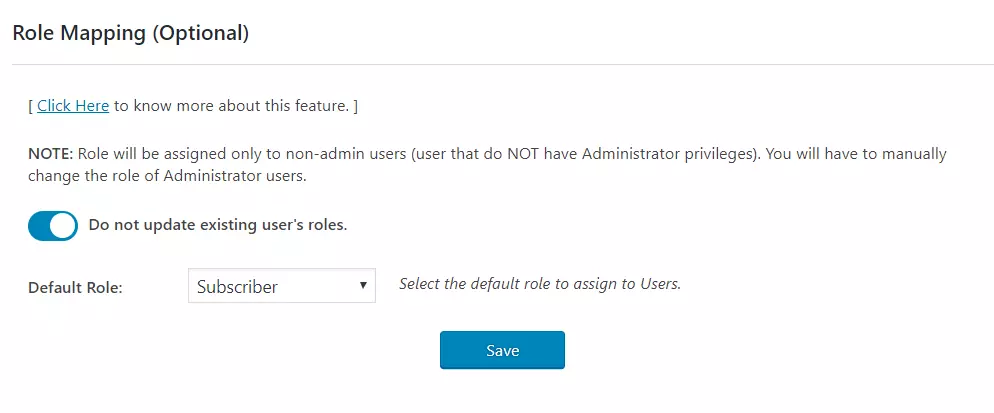
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Gespeichert .
Schritt 4: Rollenzuordnung
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Von dem Attributzuordnung Stellen Sie im Abschnitt des Plugins eine Zuordnung für das genannte Feld bereit
Gruppe/RolleDieses Attribut enthält die vom Identitätsanbieter (IDP) gesendeten rollenbezogenen Informationen und wird für das Rollenmapping verwendet.
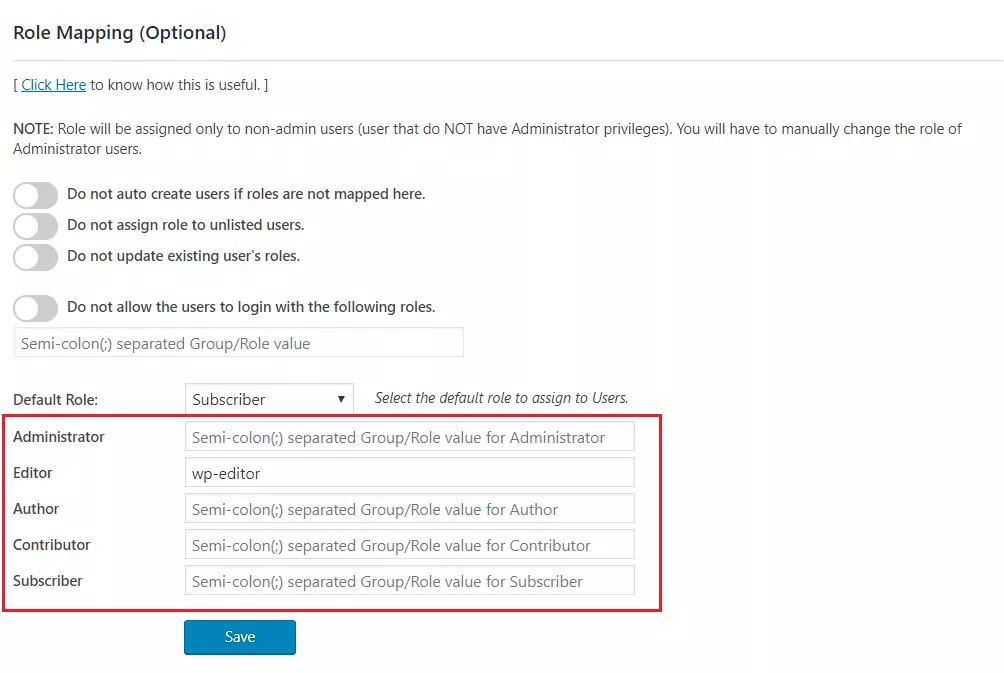
- Navigieren Sie zum Abschnitt „Rollenzuordnung“ und geben Sie die Zuordnungen für die hervorgehobenen Rollen an.
-
Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist wp-editor, um ihn als Editor in WordPress zuzuweisen. Geben Sie dazu einfach die Zuordnung wp-editor in der Herausgeber
Feld des Abschnitts „Rollenzuordnung“.
Schritt 5: SSO-Einstellungen
- Im kostenlosen Plugin können Sie durch Aktivieren eine Single-Sign-On-Schaltfläche hinzufügen Fügen Sie auf der WordPress-Anmeldeseite eine Schaltfläche für die einmalige Anmeldung hinzu einschalten Option 1.
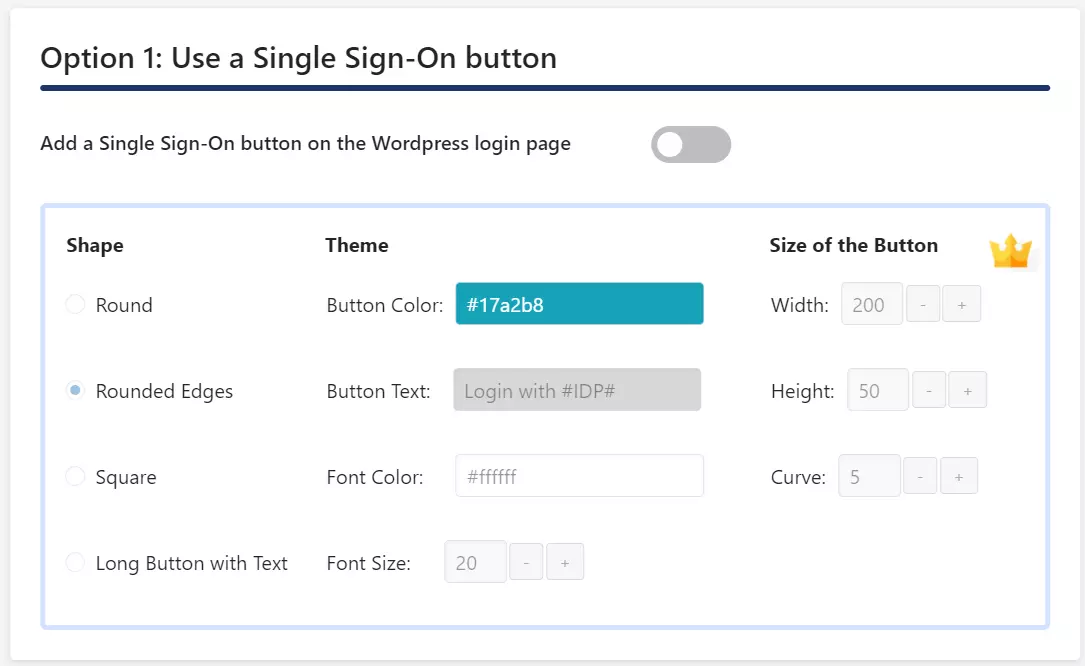
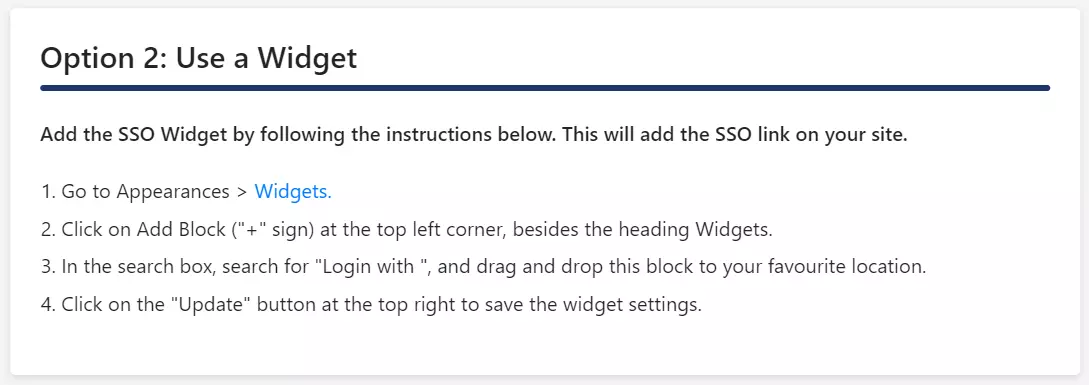
- Wenn Ihr WordPress-Design das Anmelde-Widget unterstützt, können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Sie zur Registerkarte „Umleitungs- und SSO-Links“ und befolgen Sie die unten aufgeführten Schritte Option 2: Verwenden Sie ein Widget um ein Login-Widget auf Ihrer Website hinzuzufügen.
Schritt 5: SSO-Einstellungen
Im Standard-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
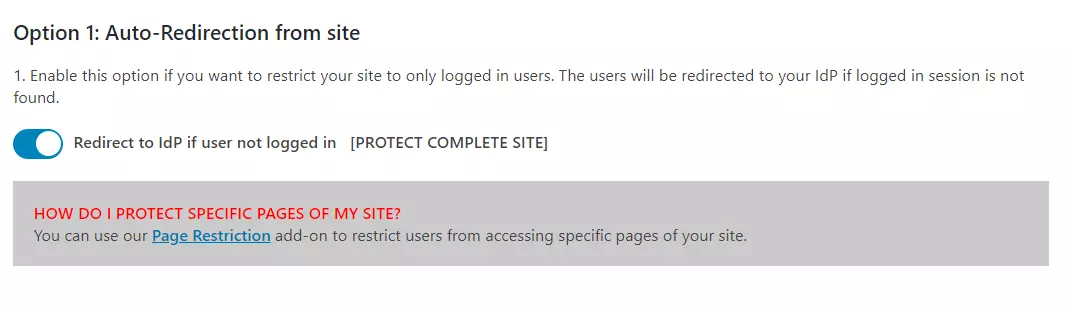
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Site zuzugreifen, auf die IDP-Anmeldeseite umgeleitet und nach erfolgreicher Authentifizierung auf dieselbe Seite Ihrer Site zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatisch - Weiterleitung von der Site.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN].
- Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
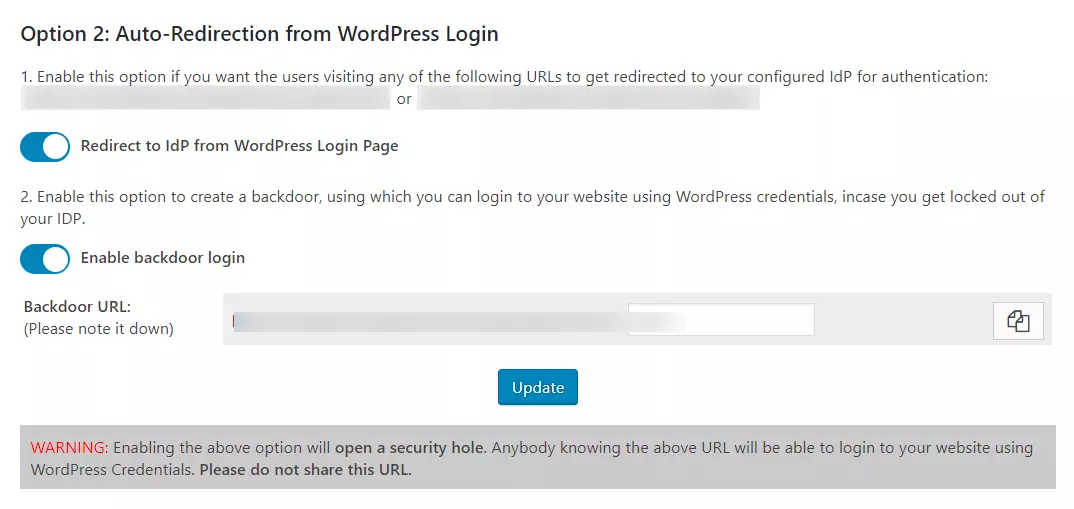
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom Identitätsanbieter ausgesperrt werden.
-
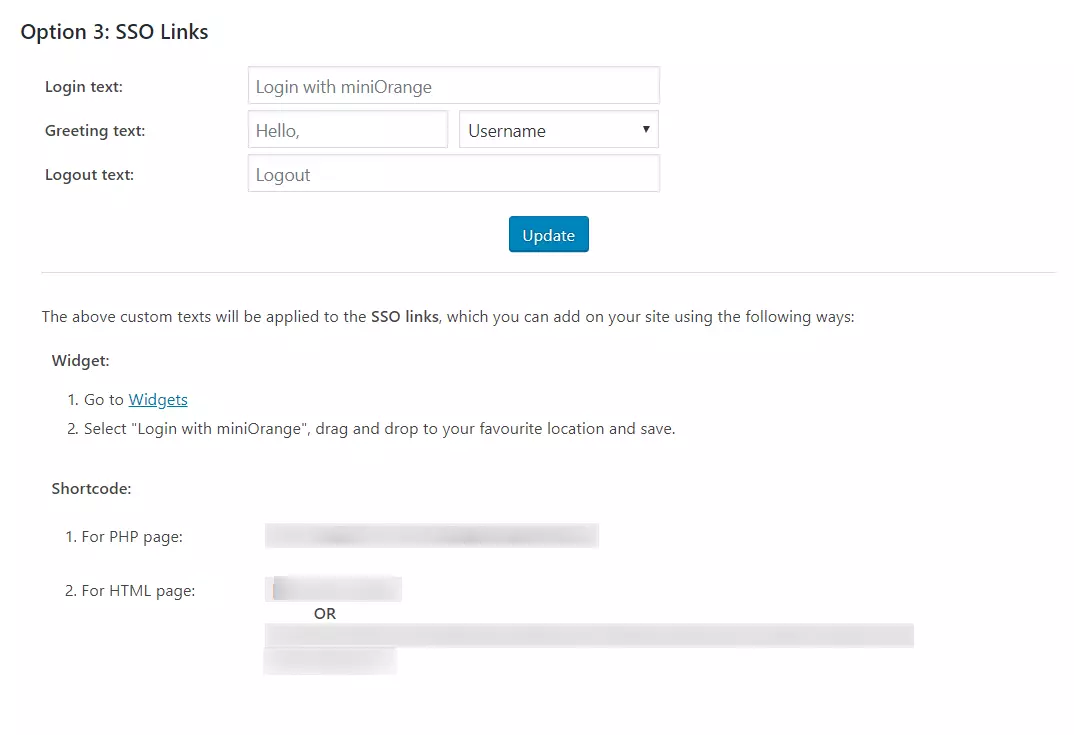
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Registerkarte „Umleitung und SSO-Links“ > Option 3: SSO-Links Abschnitt des Plugins
Schritt 5: SSO-Einstellungen
Im Premium-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
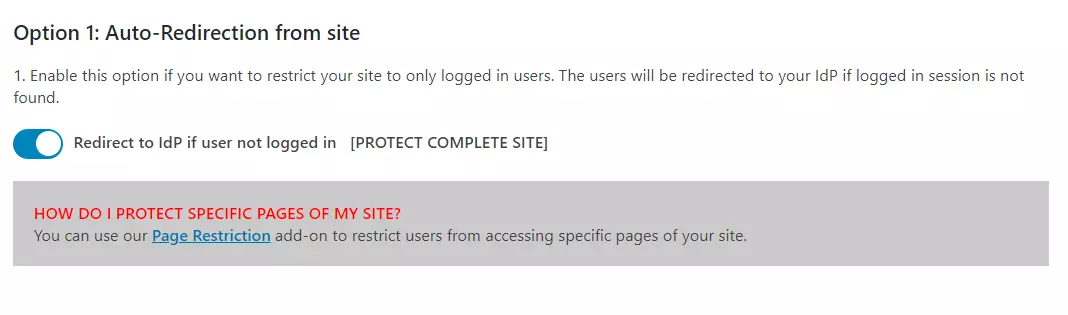
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN] .
-
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
-
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
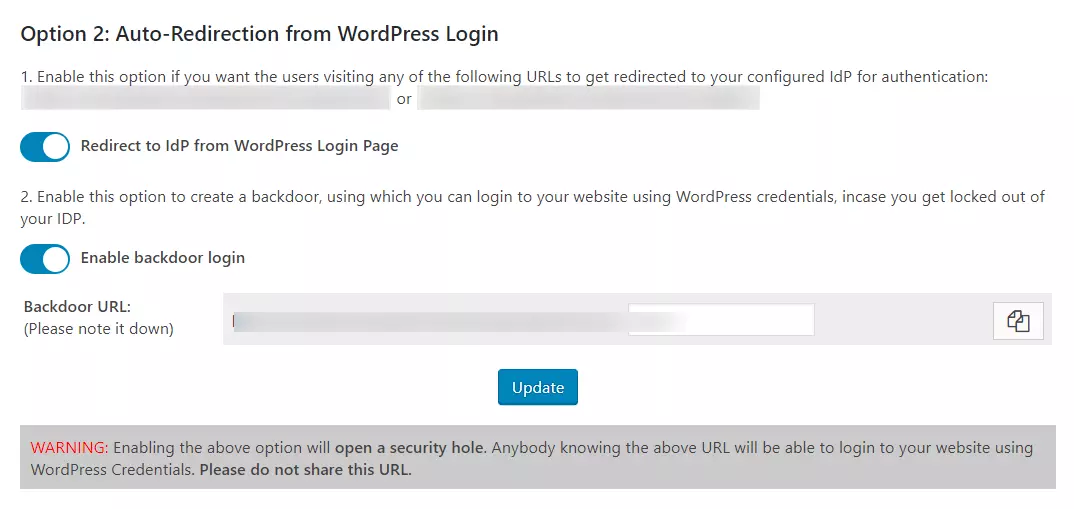
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom IDP-Login ausgesperrt werden.
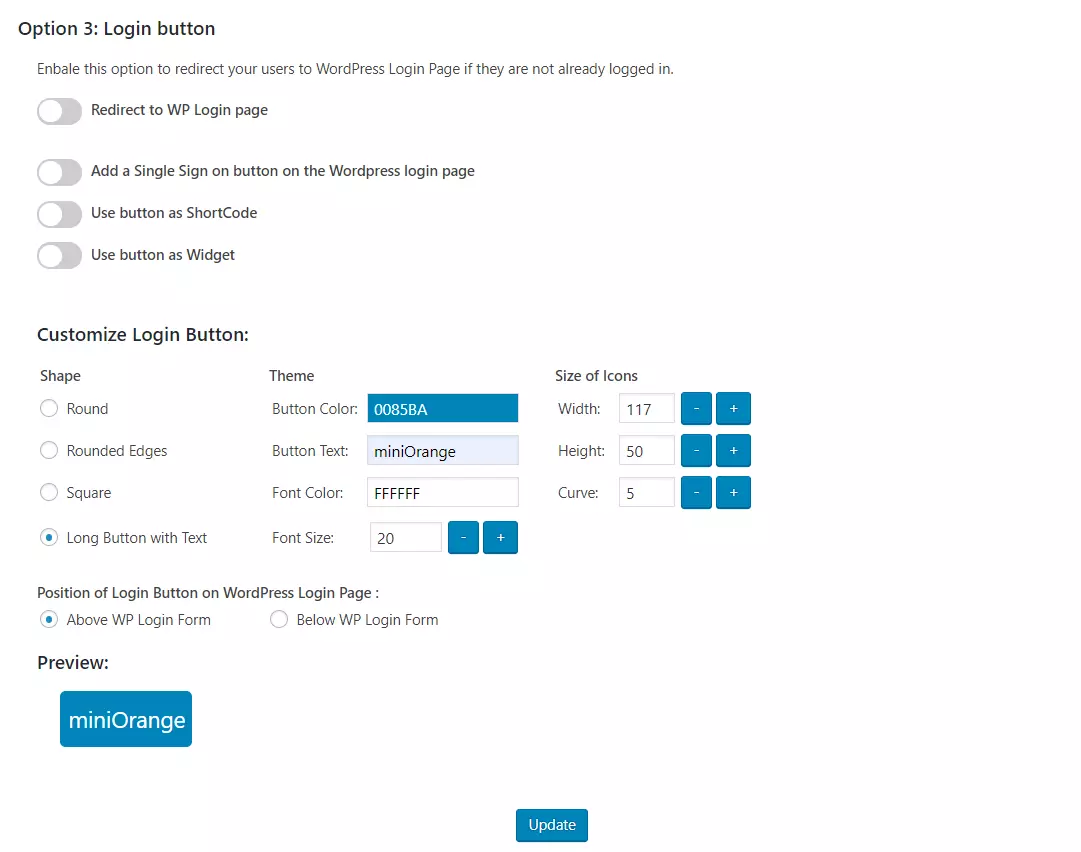
- Login-Button: Sie können einen benutzerdefinierten Anmeldebutton an beliebiger Stelle auf Ihrer Website oder Ihrer WordPress-Anmeldeseite hinzufügen, indem Sie zu folgendem Link navigieren: Option 3: Anmeldeschaltfläche Abschnitt der Registerkarte „Weiterleitung und SSO-Links“.
-
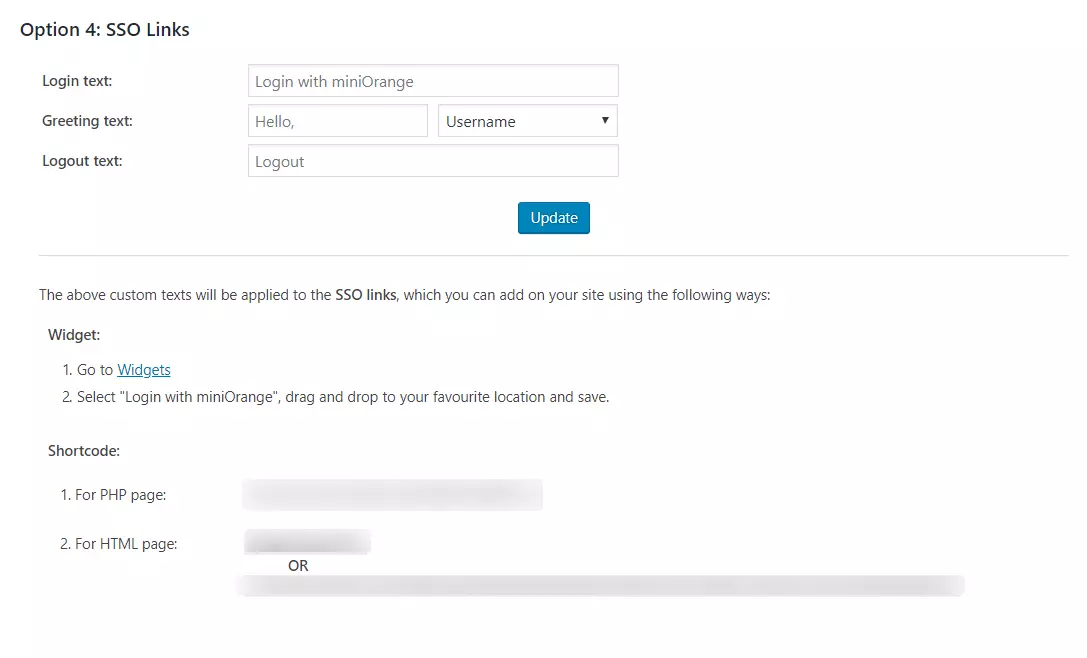
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Option 4: SSO-Links Abschnitt der Registerkarte Umleitung und SSO-Links.
So verwenden Sie WordPress als SAML-IDP für externe Anwendungen 
WordPress kann als SAML-Identitätsanbieter (IdP) für externe Anwendungen genutzt werden. Dazu installieren Sie das Plugin „SAML IDP – Login with Website Users“ und konfigurieren es, indem Sie Metadaten wie SSO-URL, Entitäts-ID und Zertifikat mit dem externen Dienstanbieter (SP) teilen. Anschließend können Sie Benutzerattribute und -rollen zuordnen, um die SSO-Anmeldung von WordPress bei Anwendungen wie AWS, Zoom, Tableau oder jeder anderen SAML-kompatiblen Plattform zu ermöglichen.
Ähnliche Artikel








 Jetzt registrieren



