SiteMinder SAML Single Sign-On (SSO) in WordPress | SiteMinder SSO-Anmeldung
Übersicht
SAML Single Sign-On (SSO)-Plugin für WordPress erreichen SiteMinder SAML SSO für WordPress für die sichere Anmeldung bei Ihrem WordPress mit SiteMinder als SAML-Anbieter. In dieser Anleitung werden wir Schritt für Schritt die Konfiguration durchführen SiteMinder als IdP (Identitätsanbieter) und WordPress als SP (Dienstanbieter) für die SSO-Anmeldung.
Sie können unsere besuchen SSO Plugin für WordPress, um mehr über die anderen von uns angebotenen Funktionen zu erfahren.
Voraussetzungen: Download und Installation
Um SiteMinder als SAML IDP mit WordPress zu konfigurieren, müssen Sie das miniOrange SAML SP SSO-Plugin installieren.
Lesen Sie die folgenden Schritte zum Einrichten von SiteMinder SAML SSO für WordPress (WP).
Schritt 1: SiteMinder als IdP (Identity Provider) konfigurieren
Befolgen Sie die folgenden Schritte, um SiteMinder als IdP zu konfigurieren:
-
Navigieren Sie im miniOrange SAML SP SSO-Plugin zu Metadaten des Dienstanbieters Tab. Hier finden Sie die SP-Metadaten wie die SP-Entitäts-ID und die ACS-URL (AssertionConsumerService), die zur Konfiguration des Identitätsanbieters erforderlich sind.
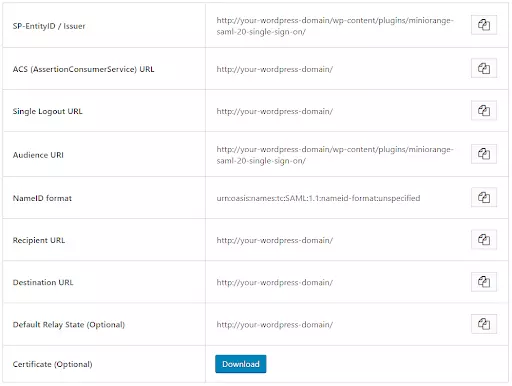
- Einloggen, um CA SSO-Portal als SiteMinder Single Sign-On-Administrator.
- Klicken Sie auf Föderation Tab.
- Gehe jetzt zu Partnerschaftsföderation -> Entitäten.

Erstellen Sie einen lokalen Identitätsanbieter
- Klicken Sie auf Entität erstellen.

- Um eine lokale Entität zu erstellen, konfigurieren Sie Folgendes:
| Standort der Entität |
Local |
| Entitätstyp |
SAML2-IDP |
| Entitäts-ID |
Geben Sie zur Identifizierung eine ID Ihres lokalen Identitätsanbieters ein. |
| Entitätsname |
Erstellen Sie einen Namen für Ihren lokalen Identitätsanbieter. |
| Basis-URL |
Geben Sie den vollqualifizierten Domänennamen für den Hostdienst SiteMinder SSO Federation Web Services ein. |
| Signierte Authentifizierungsanfragen erforderlich |
Nein |
| Unterstütztes NameID-Format |
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified |

Erstellen Sie einen Remote-Dienstanbieter
- Herunterladen Metadaten-XML-Datei von der Metadaten des Dienstanbieters Registerkarte des miniOrange SAML SSO-Plugins.
- Klicken Sie auf Metadaten importieren und laden Sie die heruntergeladene XML-Metadatendatei hoch.

- Für Importieren alsWählen Remote-Entität.
- Bereitstellung einer kosteneffizienten Bodenlösung für eine Self-Storage-Anlage, die ohne Unterbrechung der darunter liegenden, belegten Einheiten installiert werden konnte. Name für die Remote-Service-Provider-Entität.

Erstellen Sie eine Partnerschaft zwischen SP und IDP
- Konfigurieren Sie zum Erstellen einer Partnerschaft Folgendes:
| Partnerschaftsnamen hinzufügen |
Geben Sie einen Namen für Ihre Partnerschaft ein. |
| (Optional) Beschreibung |
Geben Sie eine relevante Beschreibung für Ihre Partnerschaft ein. |
| Lokale IDP-ID |
Geben Sie die ID des lokalen Identitätsanbieters ein, die beim Hinzufügen einer lokalen Entität erstellt wurde. |
| Remote-SP-ID |
Geben Sie die Remote Service Provider-ID ein, die beim Hinzufügen einer Remote-Entität erstellt wurde. |
| Basis-URL |
Dieses Feld wird vorab ausgefüllt. |
| Skew-Zeit |
Geben Sie die für Ihre Umgebung erforderliche Abweichungszeit ein. |
| Benutzerverzeichnisse und Suchreihenfolge |
Wählen Sie die gewünschten Verzeichnisse in der gewünschten Suchreihenfolge aus. |
- Auf dem Verbundbenutzer Fügen Sie auf der Seite die Benutzer hinzu, die Sie in die Partnerschaft einbeziehen möchten.
- Im Behauptungskonfiguration Abschnitt, konfigurieren Sie Folgendes:
- Namens-ID-Format: E-Mail Adresse
- Name-ID-Typ: Benutzerattribut
- Wert: E-mail
- (Optional) Behauptungsattribute: Geben Sie alle Anwendungs- oder Gruppenattribute an, die Sie Benutzern zuordnen möchten

- Im SSO und SLO Führen Sie im Abschnitt die folgenden Schritte aus:
- SSO-Bindung: HTTP-POST
- Zulässige Transaktionen: Sowohl IDP als auch SP initiierten

- Im Signatur und Verschlüsselung Abschnitt auswählen Postsignatur as Unterschreiben Sie beide.
Partnerschaft aktivieren
- Im Liste der Föderationspartnerschaften, erweitere das Action Dropdown-Liste für Ihre Partnerschaft und klicken Sie auf Aktivieren
- Um die IDP-Metadaten abzurufen, klicken Sie auf Action Taste und klicken Sie auf Metadaten exportieren. Diese Daten werden zur Konfiguration des Plugins verwendet.
Sie haben SiteMinder erfolgreich als SAML IdP (Identity Provider) konfiguriert, um die SiteMinder SSO-Anmeldung bei Ihrer WordPress (WP)-Site zu erreichen.
Schritt 2: WordPress als SP (Dienstanbieter) konfigurieren
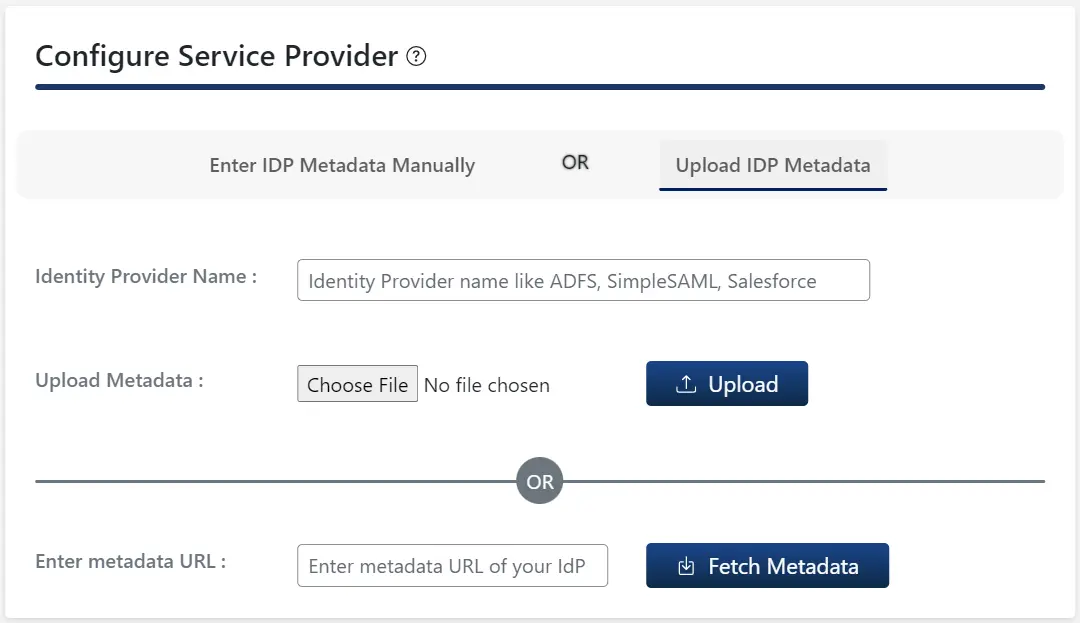
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „IDP-Konfiguration“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung

Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
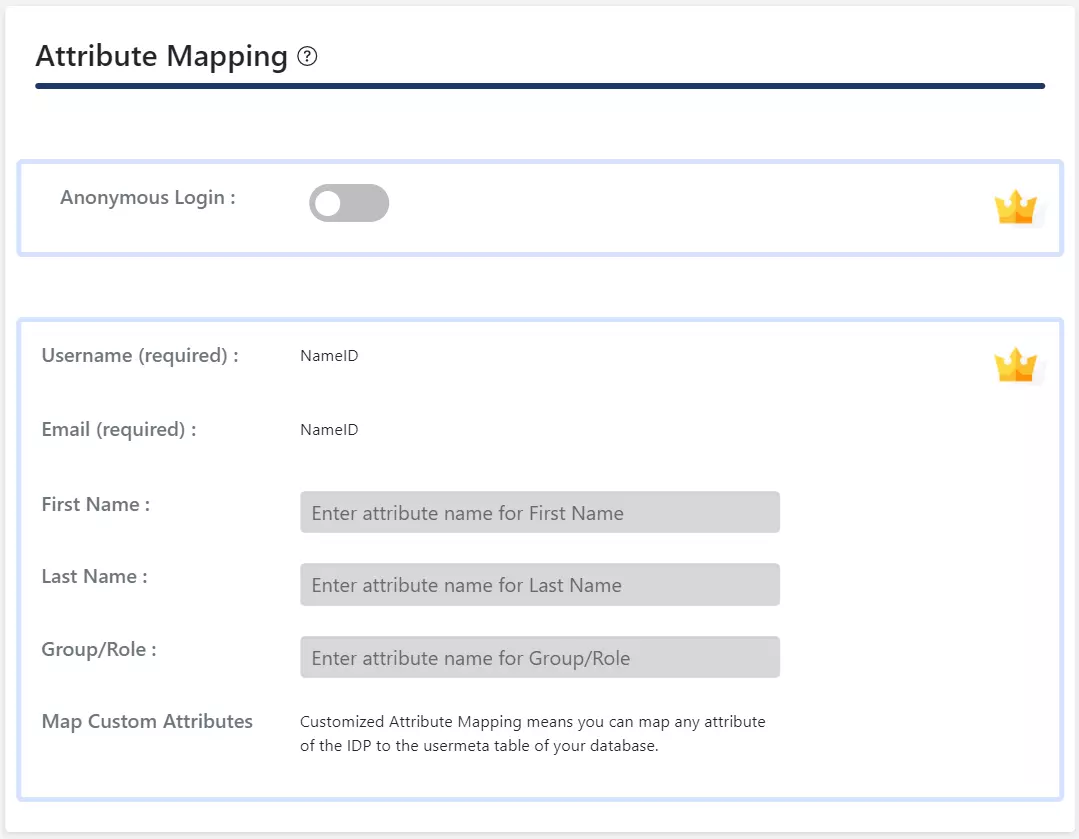
- Nur im kostenlosen Plugin NameID wird für die E-Mail- und Benutzernamenattribute des WordPress-Benutzers unterstützt.
- Wenn ein Benutzer SSO durchführt, wird der vom IDP gesendete NameID-Wert der E-Mail und dem Benutzernamen des WordPress-Benutzers zugeordnet.
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Identitätsanbieter Name
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat) ein, die Ihnen von Ihrem Identitätsanbieter bereitgestellt wurden, und klicken Sie auf das Gespeichert
.
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
- Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
HINWEIS: Wenn Sie im Tab „Dienstanbieter-Setup“ auf die Schaltfläche „Konfiguration testen“ klicken und sich bei Ihrem Identitätsanbieter authentifizieren, wird Ihnen im Tab „Attribut-/Rollenzuordnung“ eine Liste der vom Identitätsanbieter gesendeten Attribute angezeigt. Diese Informationen können für die oben genannte Zuordnung verwendet werden.
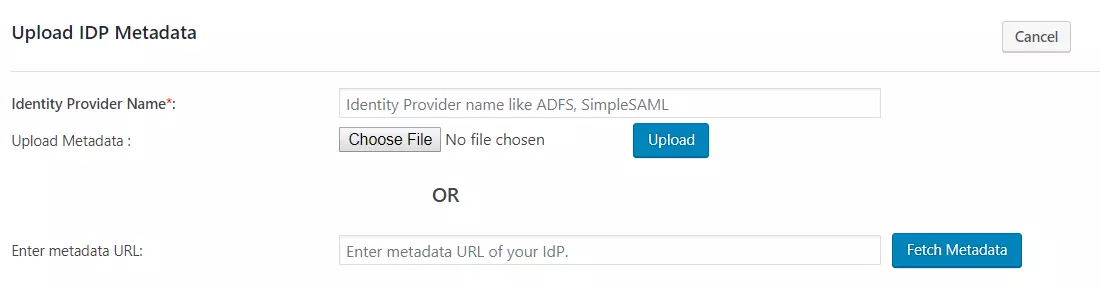
Im SAML-SSO-Plugin für WordPress gehen Sie zum Tab „Dienstanbieter-Einrichtung“ des Plugins. Es gibt zwei Möglichkeiten, das SSO-Plugin für WordPress zu konfigurieren:
A. Durch Hochladen von IDP-Metadaten:
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Geben Sie die Name des Identitätsanbieters
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a
Metadaten-URL und klicken Sie auf Metadaten abrufen.
- Im Premium-Plugin, es können Aktivieren Sie die automatische Synchronisierung für die Metadaten-URL Dadurch wird die Plugin-Konfiguration nach einem festgelegten Zeitintervall automatisch gemäß den IDP-Metadaten aktualisiert
B. Manuelle Konfiguration:
- Geben Sie die erforderlichen Einstellungen an (z. B. Name des Identitätsanbieters, IDP-Entitäts-ID oder Aussteller, SAML-Anmelde-URL, X.509-Zertifikat), wie von Ihrem Identitätsanbieter und klicken Sie auf
Gespeichert .
- Klicken Sie auf Testkonfiguration um die vom IDP gesendeten Attribute und Werte zu überprüfen.

-
Im Premium-Plugin können Sie die SAML-Abmelde-URL angeben, um eine einmalige Abmeldung auf Ihrer WordPress-Site zu erreichen.
Schritt 3: Attributzuordnung
Hinweis: Um die Attributzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
-
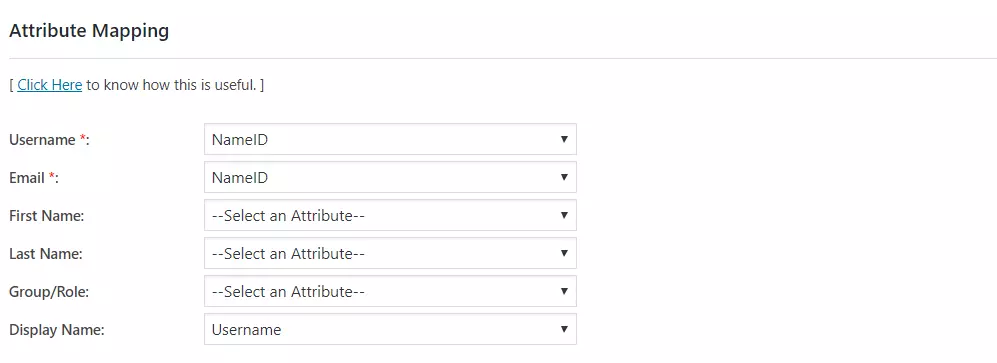
Attributzuordnung Mit dieser Funktion können Sie die Karte zuordnen Benutzerattribute vom IDP während des SSO an die Benutzerattribute bei WordPress gesendet.
-
Im SAML-Plugin für WordPress gehen Sie zu Attribut-/Rollenzuordnung und füllen Sie die folgenden Felder aus Attributzuordnung .
-
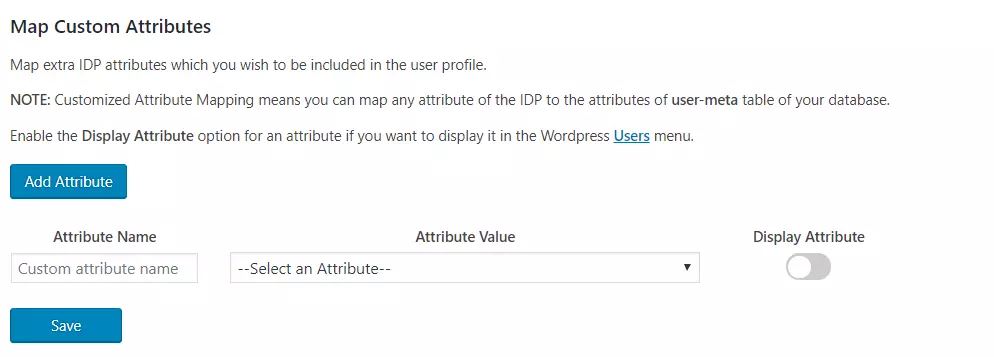
Benutzerdefinierte Attributzuordnung: Mit dieser Funktion können Sie jedes vom IDP gesendete Attribut dem Benutzermeta Tabelle von WordPress.
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
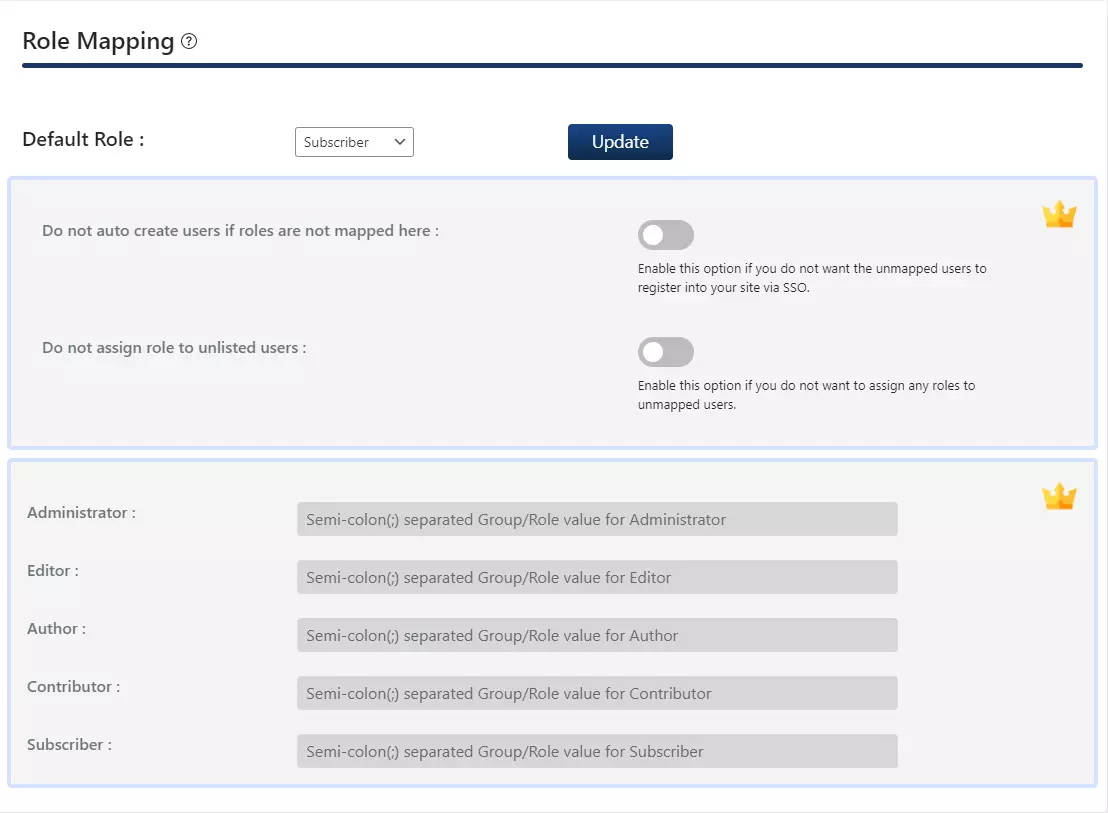
- Im kostenlosen Plugin können Sie ein auswählen Standardrolle die allen Nicht-Administrator-Benutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Update .
Schritt 4: Rollenzuordnung
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
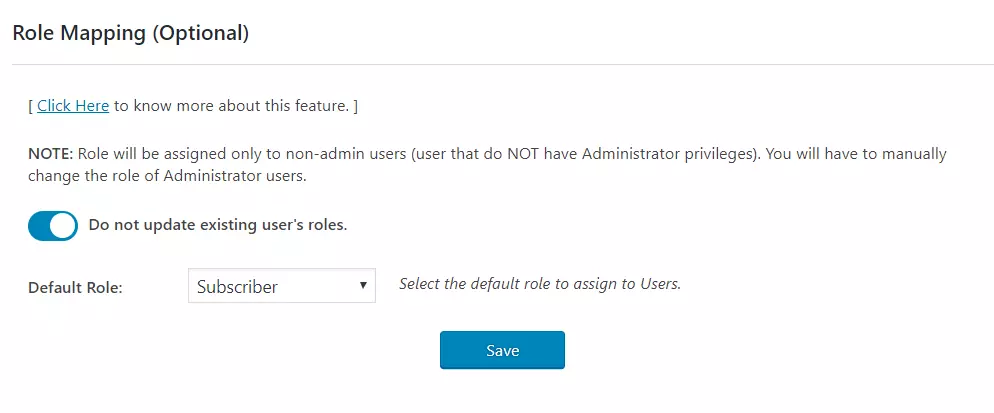
Im Standard-Plugin können Sie eine Standardrolle auswählen, die allen Nicht-Administratorbenutzern zugewiesen wird, wenn sie SSO durchführen.
- Zurück Nach Attribut-/Rollenzuordnung Tab und navigieren Sie zu Rollenzuordnung .
- Wähle aus Standardrolle und klicken Sie auf Gespeichert .
Schritt 4: Rollenzuordnung
Diese Funktion ermöglicht es Ihnen, Benutzern bei der SSO-Anmeldung Rollen zuzuweisen und zu verwalten. Neben den Standardrollen von WordPress ist sie auch mit allen benutzerdefinierten Rollen kompatibel.
Hinweis: Um die Rollenzuordnung für mehrere Identitätsanbieter zu konfigurieren, folgen Sie der Einrichtungsanleitung hier . Diese Funktion ist im Enterprise-Plan verfügbar.
- Von dem Attributzuordnung Stellen Sie im Abschnitt des Plugins eine Zuordnung für das genannte Feld bereit
Gruppe/RolleDieses Attribut enthält die vom Identitätsanbieter (IDP) gesendeten rollenbezogenen Informationen und wird für das Rollenmapping verwendet.
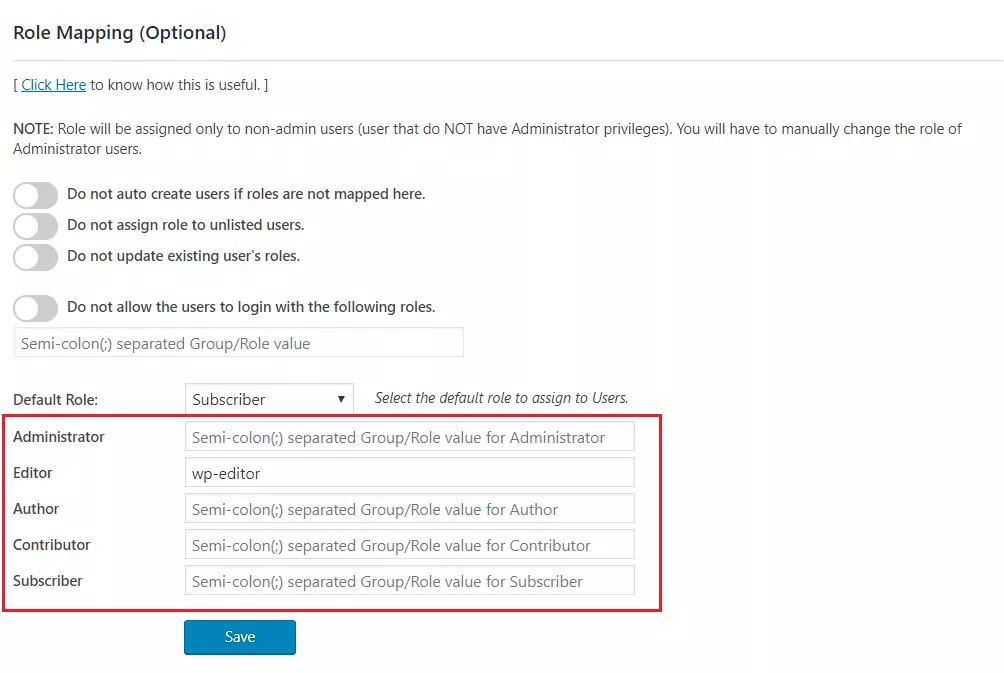
- Navigieren Sie zum Abschnitt „Rollenzuordnung“ und geben Sie die Zuordnungen für die hervorgehobenen Rollen an.
-
Wenn Sie beispielsweise einen Benutzer möchten, dessen Gruppe/Rolle Der Attributwert ist wp-editor, um ihn als Editor in WordPress zuzuweisen. Geben Sie dazu einfach die Zuordnung wp-editor in der Herausgeber
Feld des Abschnitts „Rollenzuordnung“.
Schritt 5: SSO-Einstellungen
- Im kostenlosen Plugin können Sie durch Aktivieren eine Single-Sign-On-Schaltfläche hinzufügen Fügen Sie auf der WordPress-Anmeldeseite eine Schaltfläche für die einmalige Anmeldung hinzu einschalten Option 1.
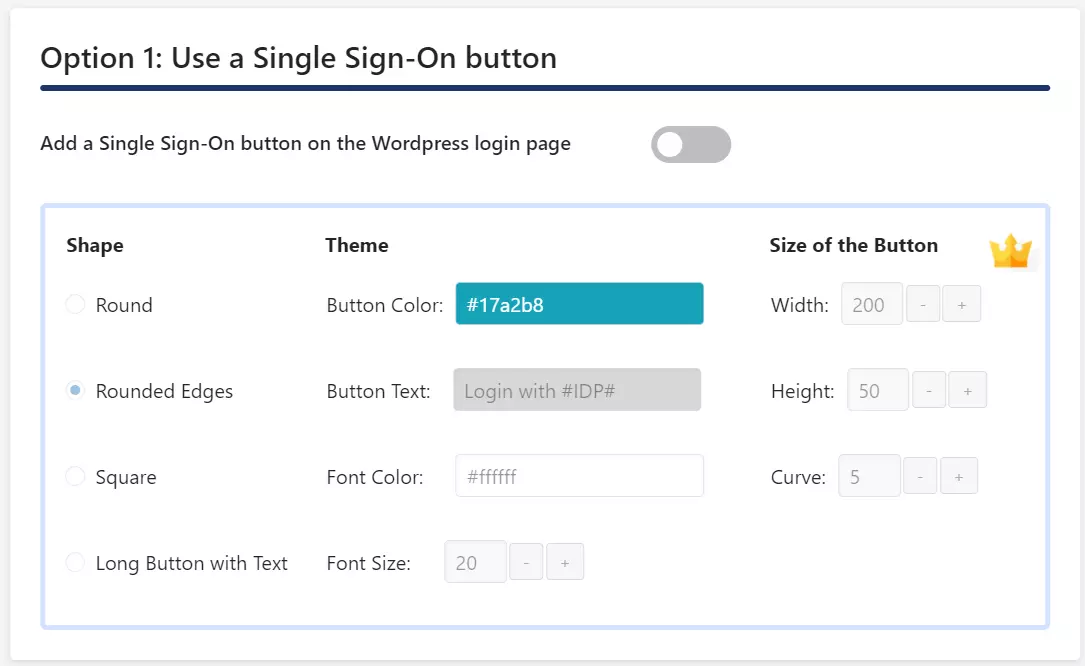
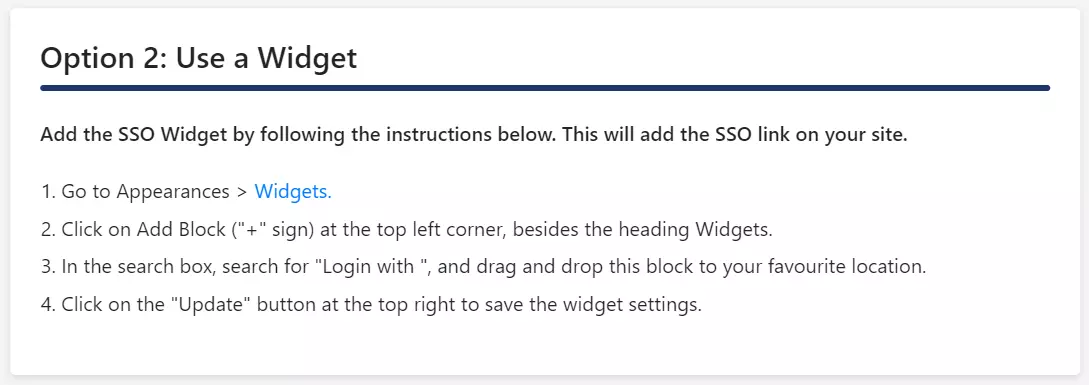
- Wenn Ihr WordPress-Design das Anmelde-Widget unterstützt, können Sie ein Anmelde-Widget hinzufügen, um SP-initiiertes SSO auf Ihrer Site zu aktivieren.
- Navigieren Sie zur Registerkarte „Umleitungs- und SSO-Links“ und befolgen Sie die unten aufgeführten Schritte Option 2: Verwenden Sie ein Widget um ein Login-Widget auf Ihrer Website hinzuzufügen.
Schritt 5: SSO-Einstellungen
Im Standard-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
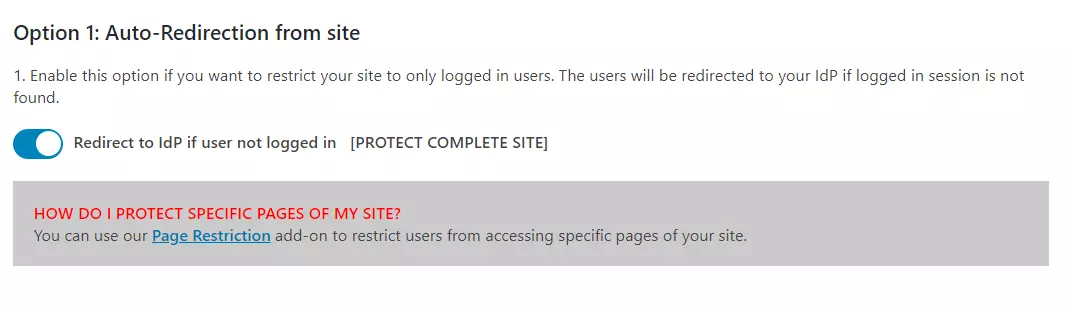
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Site zuzugreifen, auf die IDP-Anmeldeseite umgeleitet und nach erfolgreicher Authentifizierung auf dieselbe Seite Ihrer Site zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatisch - Weiterleitung von der Site.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN].
- Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
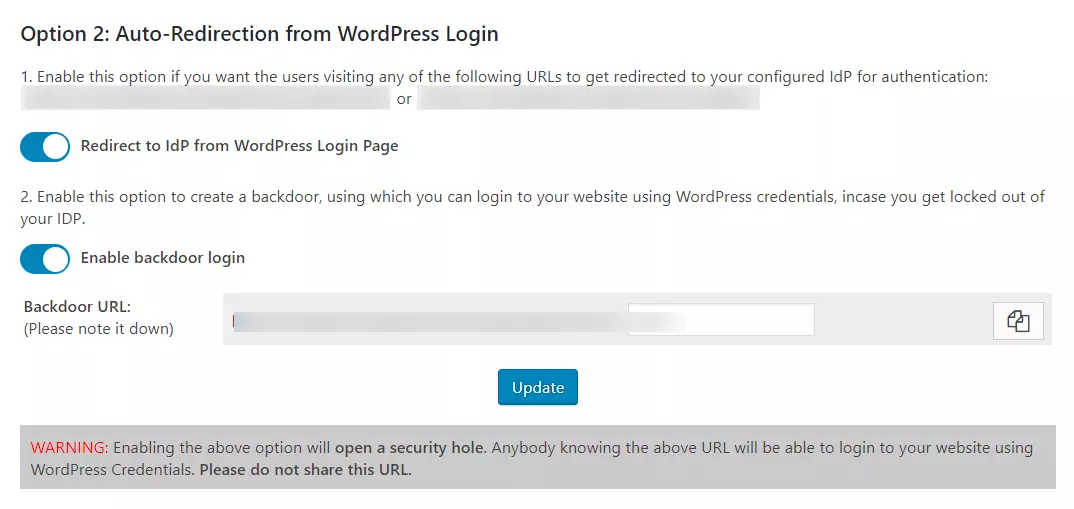
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom Identitätsanbieter ausgesperrt werden.
-
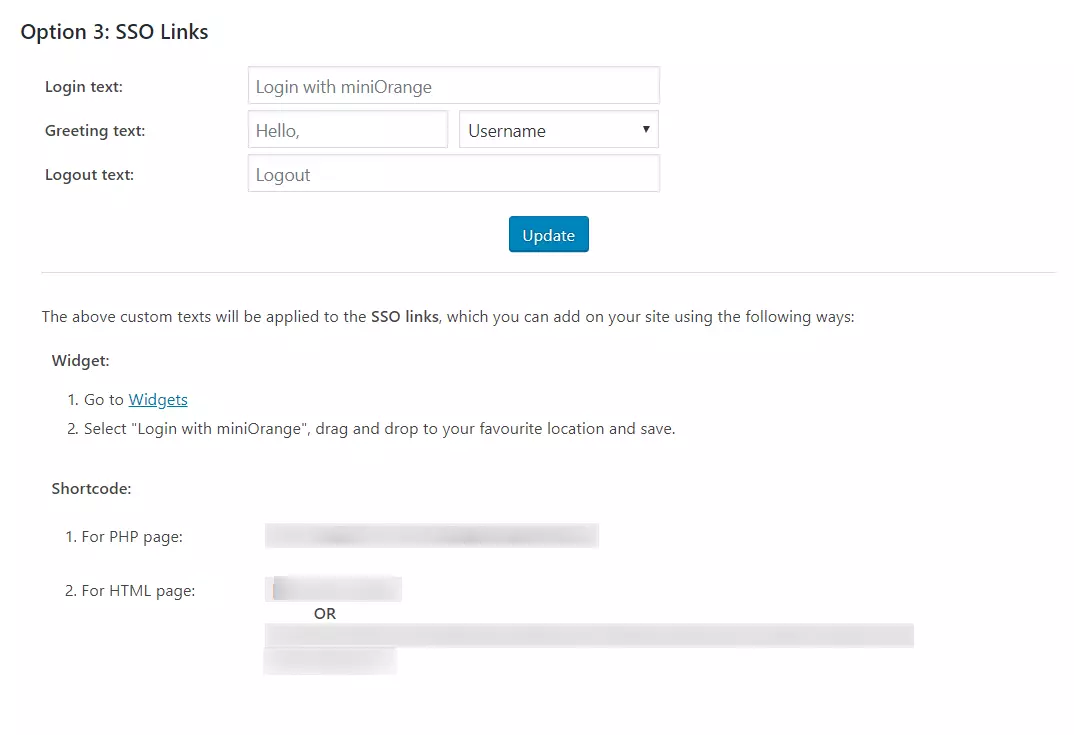
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Registerkarte „Umleitung und SSO-Links“ > Option 3: SSO-Links Abschnitt des Plugins
Schritt 5: SSO-Einstellungen
Im Premium-Plugin können Sie SP-initiiertes SSO mit den folgenden Optionen aktivieren.
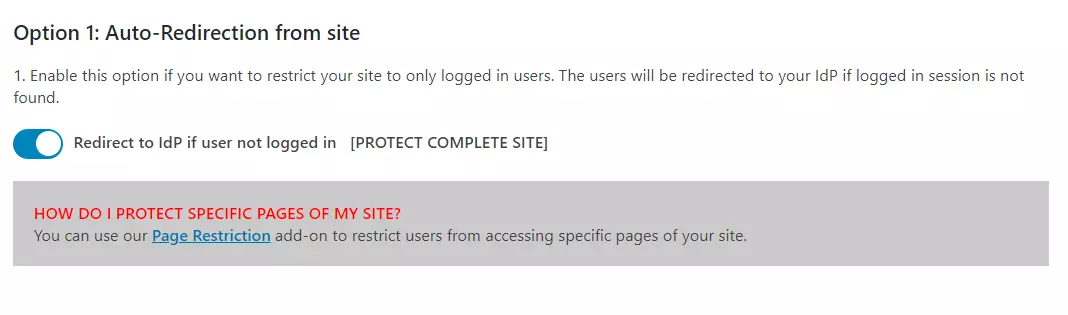
- Automatische Weiterleitung von der Website: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf Ihre Website zuzugreifen, auf die IDP-Anmeldeseite weitergeleitet und nach erfolgreicher Authentifizierung wieder auf dieselbe Seite Ihrer Website zurückgeleitet, auf die er zugreifen wollte.
Schritte:
- Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 1: Automatische Weiterleitung von der Website.
- Ermöglichen Weiterleitung zu IDP, wenn der Benutzer nicht angemeldet ist [GESAMTE SITE SCHÜTZEN] .
-
Automatische Umleitung vom WordPress-Login: Wenn diese Option aktiviert ist, wird jeder nicht authentifizierte Benutzer, der versucht, auf die standardmäßige WordPress-Anmeldeseite zuzugreifen, zur Authentifizierung auf die IDP-Anmeldeseite umgeleitet. Nach erfolgreicher Authentifizierung wird er zurück zur WordPress-Site umgeleitet.
Schritte:
-
Gehen Sie zur Registerkarte „Umleitung und SSO-Links“ des Plugins und navigieren Sie zu Option 2: Automatische Weiterleitung vom WordPress-Login.
- Ermöglichen Von der WordPress-Anmeldeseite zu IDP weiterleiten .
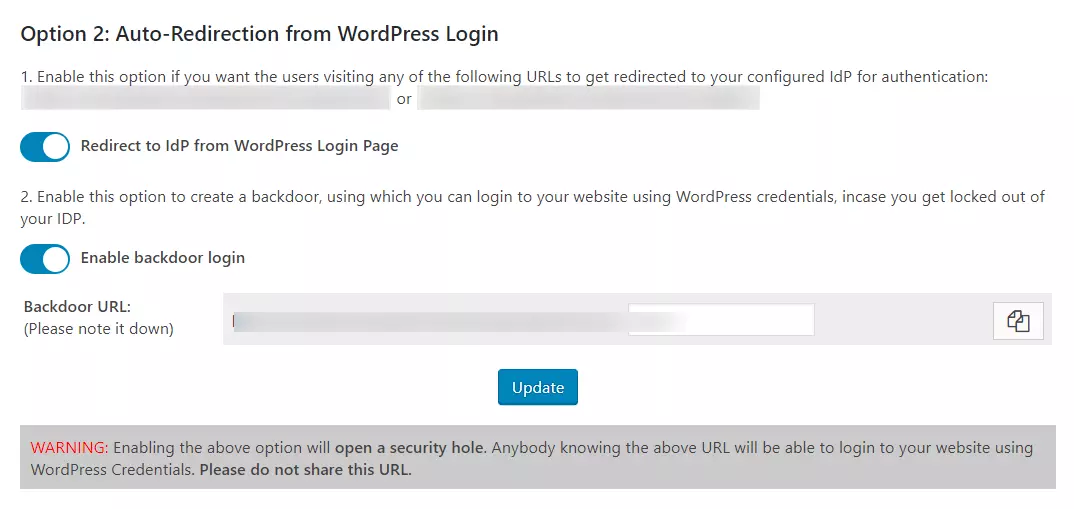
HINWEIS: Bitte aktivieren Sie den Hintertür-Login und notieren Sie sich die Hintertür-URL. So können Sie auf die WordPress-Anmeldeseite zugreifen, falls Sie vom IDP-Login ausgesperrt werden.
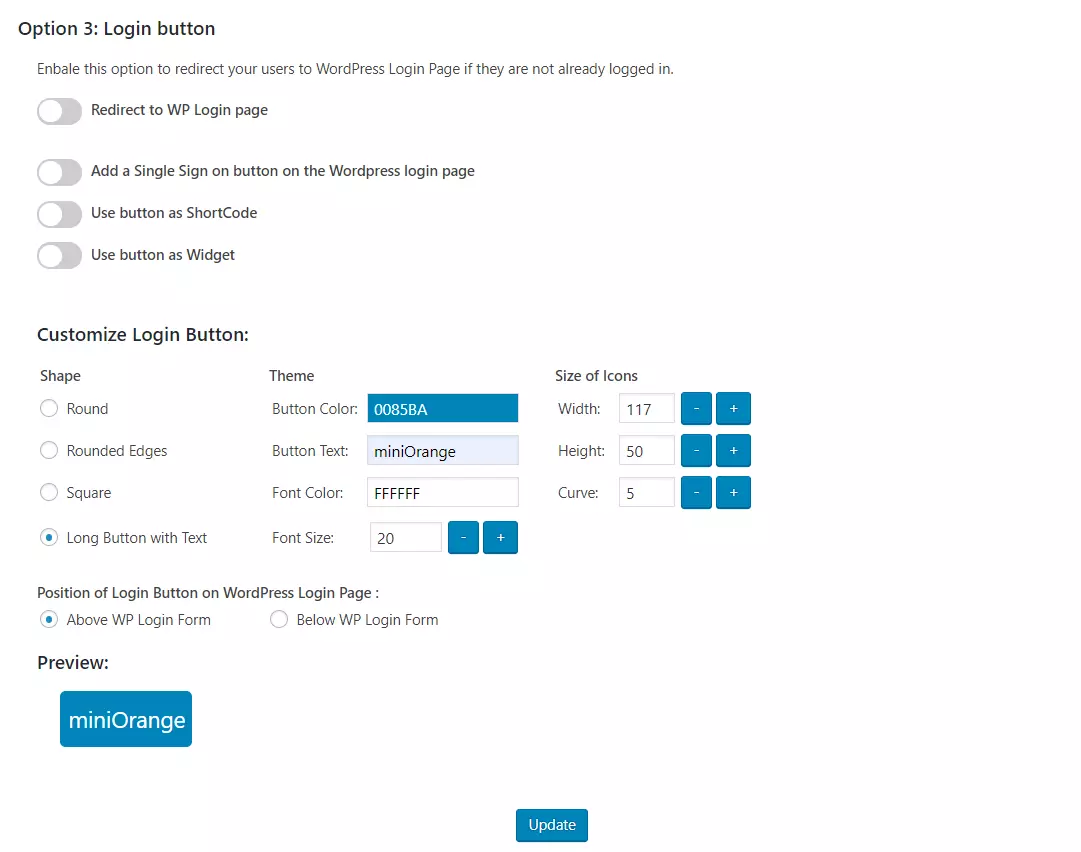
- Login-Button: Sie können einen benutzerdefinierten Anmeldebutton an beliebiger Stelle auf Ihrer Website oder Ihrer WordPress-Anmeldeseite hinzufügen, indem Sie zu folgendem Link navigieren: Option 3: Anmeldeschaltfläche Abschnitt der Registerkarte „Weiterleitung und SSO-Links“.
-
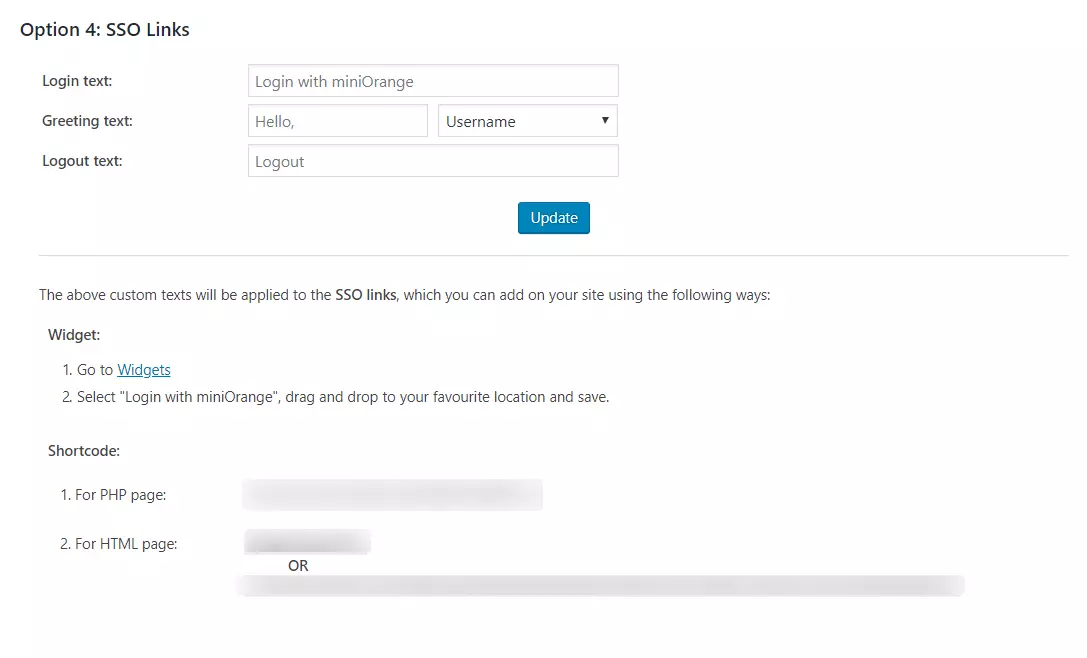
SSO-Links: Sie können SSO-Links überall auf Ihrer Website hinzufügen, indem Sie den Shortcode und das Widget verwenden, die in Option 4: SSO-Links Abschnitt der Registerkarte Umleitung und SSO-Links.
Wie funktioniert Single Sign-On (SSO)? 
Die Multi-Faktor-Authentifizierung (MFA) ist eine Authentifizierungsmethode, die von Nutzern die Authentifizierung anhand von mindestens zwei Faktoren verlangt, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall OpenVPN) zu erhalten. Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) bedeutet, dass Nutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben müssen, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Multi-Faktor-Authentifizierung (MFA) finden Sie hier.
Was ist ein SSO-Authentifizierungstoken?
Die Multi-Faktor-Authentifizierung (MFA) ist eine Authentifizierungsmethode, die von Nutzern die Authentifizierung anhand von mindestens zwei Faktoren verlangt, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall OpenVPN) zu erhalten. Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) bedeutet, dass Nutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben müssen, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Multi-Faktor-Authentifizierung (MFA) finden Sie hier.
Was sind die verschiedenen SSO-Methoden?
Die Multi-Faktor-Authentifizierung (MFA) ist eine Authentifizierungsmethode, die von Nutzern die Authentifizierung anhand von mindestens zwei Faktoren verlangt, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall OpenVPN) zu erhalten. Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) bedeutet, dass Nutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben müssen, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Multi-Faktor-Authentifizierung (MFA) finden Sie hier.
Welche verschiedenen Arten von Single Sign-On gibt es?
Die Multi-Faktor-Authentifizierung (MFA) ist eine Authentifizierungsmethode, die von Nutzern die Authentifizierung anhand von mindestens zwei Faktoren verlangt, um Zugriff auf Unternehmensressourcen, Anwendungen oder ein VPN (in diesem Fall OpenVPN) zu erhalten. Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) bedeutet, dass Nutzer neben Benutzername und Passwort zusätzliche Verifizierungsfaktoren angeben müssen, wodurch die Sicherheit der Unternehmensressourcen erhöht wird. Weitere Informationen zur Multi-Faktor-Authentifizierung (MFA) finden Sie hier.
Ähnliche Artikel








 Jetzt registrieren




