Die Anmeldung mit Onelogin SAML Single Sign-On (SSO) für TYPO3 lässt sich mit unserer Typo3 SAML SP Single Sign-On (SSO)-Erweiterung realisieren. Dank unserer SSO-Lösung wird Typo3 als SAML 2.0-konformer Dienstanbieter konfiguriert. Dies schafft Vertrauen zwischen der Typo3-Website und Onelogin SAML, um die sichere Authentifizierung und Anmeldung von Benutzern zu gewährleisten. Unsere Typo3 Single Sign-On (SSO)-Lösung schützt Typo3-Websites durch die SSO-Anmeldung, sodass Benutzer mit ihren Onelogin-Zugangsdaten authentifiziert werden. Nahtlose Unterstützung für erweiterte SSO-Funktionen wie Attribut-/Benutzerdefiniertes Mapping, Rollenmapping usw.
Hier finden Sie eine Anleitung zur Konfiguration von SAML Single Sign-On (SSO) zwischen einer Typo3-Website und Onelogin SAML. Dabei fungiert Onelogin SAML als Identitätsanbieter (IdP) und Typo3 als Dienstanbieter (SP). Unsere Typo3 SAML-Erweiterung ermöglicht unbegrenzte Benutzerauthentifizierungen über Onelogin SAML. Weitere Informationen zu den Funktionen unserer Typo3 SAML Single Sign-On-Erweiterung finden Sie hier.
Voraussetzungen: Download und Installation
 Installation der SAML-Erweiterung in TYPO3
- Verwenden Sie den folgenden Befehl, um die Erweiterung mit Composer zu installieren:
composer req miniorange/miniorange-saml
- Suchen Sie nun nach der „miniOrange SAML“ im Abschnitt „Installierte Erweiterungen“ und aktivieren Sie die Erweiterung, indem Sie auf die Schaltfläche „Aktivieren“ klicken.

- Klicken Sie nach der Installation auf die neu installierte Erweiterung „miniOrange SAML SP-Erweiterung“ für TYPO3 SSO und melden Sie sich mit Ihren registrierten miniOrange-Zugangsdaten an.

- Nach der Eingabe von Benutzername und Passwort benötigen Sie als Premium-Kunde einen Lizenzschlüssel, um fortfahren zu können. (Diesen Schlüssel erhalten Sie vom miniOrange-Team. Nach Eingabe des Lizenzschlüssels können Sie die Lizenz aktivieren und fortfahren.)

- Wenn Sie kein Premium-Kunde sind, können Sie sich direkt anmelden und Ihre miniOrange-Anmeldeinformationen eingeben.
- Nach erfolgreicher Anmeldung können Sie die Details zu Ihrem Konto einsehen.

- Jetzt können Sie Ihren IdP konfigurieren. Es ist jedoch wichtig, zuerst das Frontend zu integrieren.
- Laden Sie die ZIP-Datei der SAML SP-Erweiterung vom TYPO3-Marktplatz herunter
- Gehen Sie zu Ihrem TYPO3-Backend und klicken Sie auf der linken Seite Ihres Bildschirms auf den Abschnitt „Erweiterungen“.
- Laden Sie die ZIP-Datei hoch, wie im Bild unten dargestellt.
- Suchen Sie nun nach der „miniOrange SAML“ im Abschnitt „Installierte Erweiterungen“ und aktivieren Sie die Erweiterung, indem Sie auf die Schaltfläche „Aktivieren“ klicken.

- Klicken Sie nach der Installation auf die neu installierte Erweiterung „miniOrange SAML SP-Erweiterung“ für TYPO3 SSO und melden Sie sich mit Ihren registrierten miniOrange-Zugangsdaten an.
- Nach der Eingabe von Benutzername und Passwort benötigen Sie als Premium-Kunde einen Lizenzschlüssel, um fortfahren zu können. (Diesen Schlüssel erhalten Sie vom miniOrange-Team. Nach Eingabe des Lizenzschlüssels können Sie die Lizenz aktivieren und fortfahren.)
- Wenn Sie kein Premium-Kunde sind, können Sie sich direkt anmelden und Ihre miniOrange-Anmeldeinformationen eingeben.
- Nach erfolgreicher Anmeldung können Sie die Details zu Ihrem Konto einsehen.
- Jetzt können Sie Ihren IdP konfigurieren. Es ist jedoch wichtig, zuerst das Frontend zu integrieren.
Erweiterung mit TYPO3 integrieren
- Klicken Sie auf Seiten aus der linken Navigation.
- Dann müssen Sie einen Ordner erstellen, um die Frontend-Benutzer darin zu speichern, indem Sie mit der rechten Maustaste darauf klicken Startseite Seite und wählen Sie Neue Unterseite.

- Auswählen Mappe Geben Sie den Typ aus dem Dropdown-Menü ein. Benennen Sie den Ordner als Website-Benutzer.

- Gehen Sie zur Registerkarte „Verhalten“. und fügen Website-Benutzer (fe_users) und klicken Sie auf Speichern.

- Wenn im erstellten Ordner ein roter Bindestrich angezeigt wird, bedeutet dies, dass der Ordner nicht aktiviert ist. Sie können es dann aktivieren, indem Sie mit der rechten Maustaste auf den Ordner klicken und auf klicken Ermöglichen.
- Sie müssen zwei hinzufügen STANDARD Seiten innerhalb der START Seite. Wenn Sie das Premium-Plugin verwenden, können Sie drei Seiten erstellen.
- Hier betrachten wir Seitennamen als: FESAML, ANTWORT, AUSLOGGEN (Die Abmeldung ist für Premium-Kunden optional.)
- So erstellen Sie ein FESAML Seite, klicken Sie mit der rechten Maustaste auf Startseite Seite dann auswählen Neue Unterseite und wählen Sie STANDARD Geben Sie aus der Dropdown-Liste ein.

- Seitentitel hinzufügen als FESAML und klicken auf Gespeichert.

- Klicken Sie dann erneut auf FESAML-Seite und klicken Sie auf Inhalte hinzufügen. Gehen Sie zu Plugins und fügen Sie hinzu FESAML-Plugin und klicken Sie auf Gespeichert.

- Navigieren Sie zur Registerkarte „Plugin“ und wählen Sie das FESAML-Plugin aus. Fügen Sie Website-Benutzer hinzu Seite „Datensatzspeicherung“. und speichern Sie die Einstellungen.


- Sie können die Freigabe FESAML Klicken Sie mit der rechten Maustaste auf die Seite und wählen Sie sie aus Ermöglichen .

- Wenn Sie Änderungen im URL-Segment vornehmen müssen, das auch Ihre anfängliche SSO-URL sein wird, klicken Sie mit der rechten Maustaste auf die FESAML-Seite, wählen Sie „Bearbeiten“ und klicken Sie auf die Schaltfläche „URL umschalten“, um die URL nach Ihren Wünschen festzulegen.
- Befolgen Sie die gleichen Schritte, um Standardseiten von Response zu erstellen und zu konfigurieren.
- Stellen Sie sicher, dass Sie das Antwort-Plugin für die Antwortseite auswählen.
- Halten Sie die FESAML und RESPONSE Seiten-URLs sind praktisch, da Sie sie bei der Konfiguration des SAML SP benötigen.
Schritte zum Konfigurieren von Onelogin SAML SAML Single Sign-On (SSO) Melden Sie sich bei Typo3 an
1. Richten Sie Onelogin SAML als IdP (Identitätsanbieter) ein.
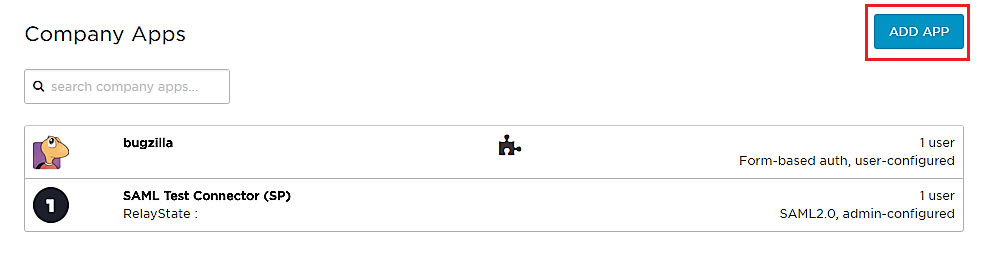
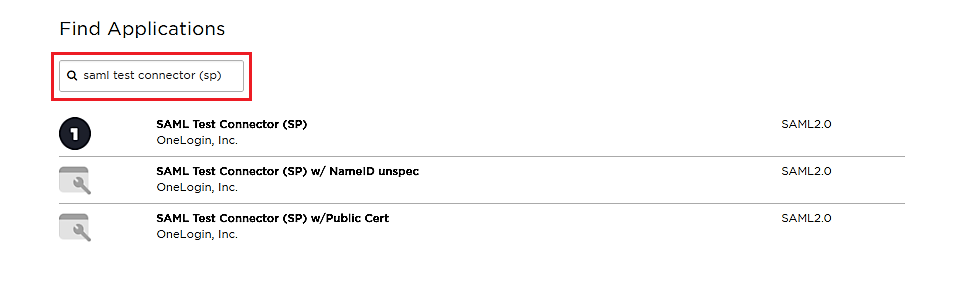
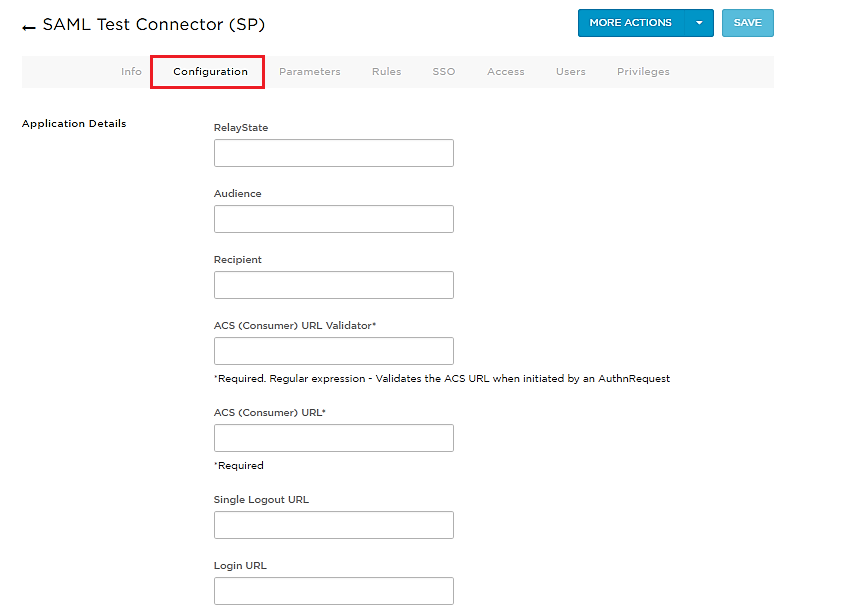
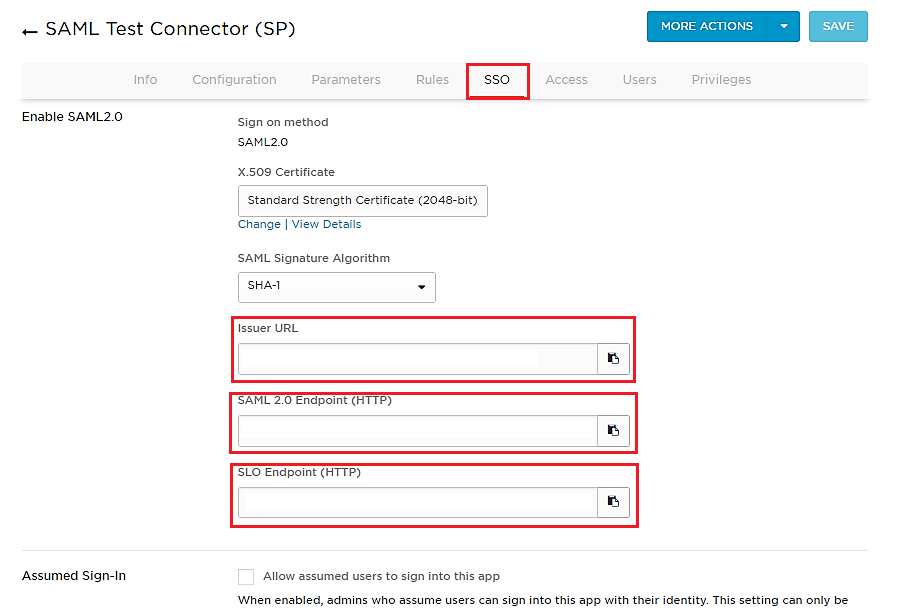
Führen Sie die folgenden Schritte aus, um Onelogin SAML als IdP für Typo3 zu konfigurieren
 Konfigurieren Sie Onelogin SAML als IdP
Sie haben Onelogin erfolgreich als SAML IdP (Identity Provider) für die Onelogin Single Sign-On (SSO)-Anmeldung konfiguriert und damit eine sichere Onelogin-Anmeldung bei der Typo3-Website gewährleistet.
2. Typo3 als SP (Service Provider) konfigurieren
- Gehen Sie in der Typo3 SSO-Erweiterung zu SP-Einstellungen Tab und geben Sie ein Fesaml-Plugin-Seiten-URL, Antwortseiten-URL, ACS-URL, Entitäts-ID und alle weiteren erforderlichen Angaben.

- Jetzt geh zum IdP-Einstellungen Registerkarte der Erweiterung. Es gibt zwei Möglichkeiten, die Typo3 SSO-Erweiterung zu konfigurieren.
A. Durch Hochladen von IDP-Metadaten:
- Geben Sie die Identitätsanbieter Name
- Klicken Sie auf Laden Sie IDP-Metadaten hoch .
- Du kannst entweder Laden Sie eine Metadatendatei hoch und klicken Sie auf Hochladen Taste oder verwenden Sie a Metadaten-URL um die Metadaten abzurufen.

B. Manuelle Konfiguration:
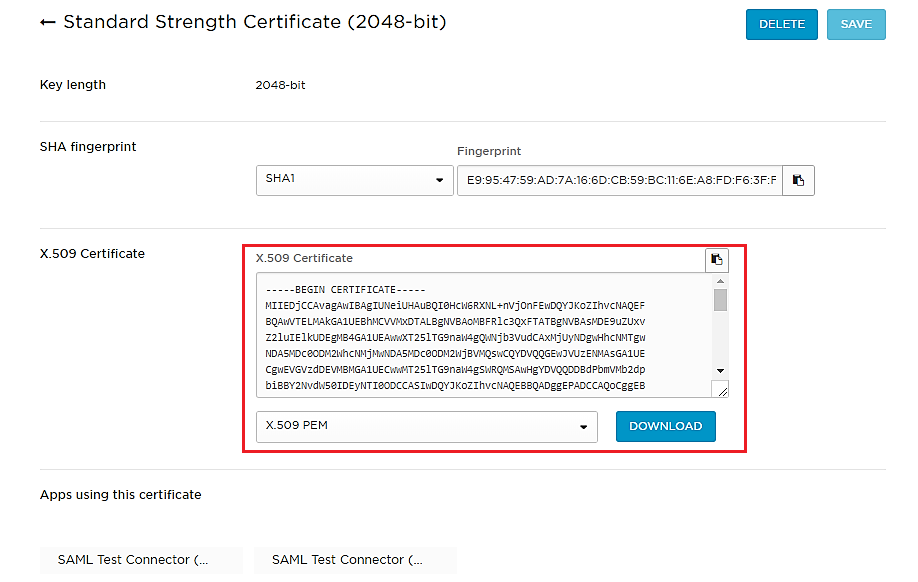
- Kopieren SAML-Entitäts-ID, SAML Single-Sign-On-Endpunkt-URL und x.509-Zertifikat aus dem Federation Metadata-Dokument und fügen Sie es ein IdP-Entitäts-ID oder Aussteller, Single-Sign-On-Dienst-URL, x.509-Zertifikat Felder jeweils in der Erweiterung.
| IdP-Entitäts-ID oder Aussteller |
Vom IdP erhaltene SAML-Entitäts-ID |
| Single-Sign-On-Dienst-URL |
Vom IdP erhaltene SAML Single-Sign-On-Endpunkt-URL |
| X.509-Zertifikat |
x.509-Zertifikat vom IdP erhalten |
- Klicken Sie auf Gespeichert Klicken Sie auf die Schaltfläche, um alle Ihre Einstellungen zu speichern.

- Um zu überprüfen, ob Ihr Typo3 als SP korrekt konfiguriert ist, klicken Sie auf Testkonfiguration .

3. Attribut/benutzerdefinierte Zuordnung (optional). *Dies ist eine Premium-Funktion.
- Attribute sind Benutzerdetails, die in Ihrem Identitätsanbieter gespeichert werden.
- Mithilfe der Attributzuordnung können Sie Benutzerattribute von Ihrem Identitätsanbieter (IdP) abrufen und sie Typo3-Benutzerattributen wie Vorname, Nachname usw. zuordnen.
- Bei der automatischen Registrierung der Benutzer auf Ihrer Typo3-Site werden diese Attribute automatisch Ihren Typo3-Benutzerdetails zugeordnet.
- Nur NameID können mit der kostenlosen Erweiterung Typo3-E-Mail- und Benutzernamen-Merkmalen zugeordnet werden. In der Premium-Version der Erweiterung können hingegen mehrere Benutzerattribute des IdP auf Typo3-Attribute abgebildet werden. Sie können zusätzlich zu den Standardattributen benutzerdefinierte Attribute zuordnen, die Sie Ihrem IdP hinzugefügt haben.
- Wenn ein Benutzer SSO durchführt, wird der vom IdP gesendete NameID-Wert der E-Mail und dem Benutzernamen des Typo3-Benutzers zugeordnet.

- Sie können das überprüfen Testkonfiguration Ergebnisse unten Einrichtung des Dienstanbieters Klicken Sie auf die Registerkarte, um eine bessere Vorstellung davon zu erhalten, welche Werte hier zugeordnet werden sollen.
4. Gruppenzuordnung (optional). *Dies ist eine Premium-Funktion.
- Sie können in der kostenlosen Erweiterung eine Standardgruppe angeben, die allen Benutzern ohne Administratorrechte zugewiesen wird, wenn sie SSO durchführen.
- Gehen Sie zur Registerkarte „Gruppenzuordnung“ und navigieren Sie zum Abschnitt „Gruppenzuordnung“.
- Wählen Sie die Standardgruppe aus und klicken Sie auf die Schaltfläche Speichern.

In dieser Anleitung haben Sie Onelogin SAML Single Sign-On (Onelogin SAML SSO-Anmeldung) erfolgreich konfiguriert, indem Sie Onelogin SAML als Identitätsanbieter (IdP) und Typo3 als Dienstanbieter (SP) mithilfe der Typo3 SAML Single Sign-On (SSO)-Erweiterung ausgewählt haben . Diese Lösung stellt sicher, dass Sie innerhalb weniger Minuten einen sicheren Zugriff auf Ihre Typo3-Website mit Onelogin SAML- Anmeldedaten einrichten können.
Weitere Informationen
Falls Sie etwas suchen, das Sie nicht finden können, senden Sie uns bitte eine E-Mail an info@xecurify.com.