
Anleitung zur Konfiguration von Umbraco SAML SSO mit Azure AD als Identitätsanbieter
Übersicht
Das Umbraco SAML Single Sign-On (SSO) -Plugin ermöglicht die Aktivierung von SAML Single Sign-On für Ihre Umbraco-Anwendungen. Mit Single Sign-On benötigen Sie nur ein einziges Passwort für den Zugriff auf Ihre Umbraco-Anwendungen und -Dienste. Unser Plugin ist mit allen SAML-konformen Identitätsanbietern kompatibel . In dieser Schritt-für-Schritt-Anleitung erfahren Sie, wie Sie Single Sign-On (SSO) zwischen Umbraco und Microsoft Entra ID (ehemals Azure AD) konfigurieren, wobei Azure AD als Identitätsanbieter dient.



Wählen Sie Ihre Umbraco-Version aus, um SSO zu konfigurieren mit:
Voraussetzungen: Download und Installation
- Installation aus dem NuGet-Store
- Manuelle Installation
- Installation aus dem NuGet-Store
- Manuelle Installation
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 9.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 9.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. Startup.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: Startup.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;


            namespace Application

            {

              public class Startup

              {


                // Add services to the container.

                public void ConfigureServices(IServiceCollection services)

                {

                  services.AddUmbraco(_env, _config)

                    .AddBackOffice()

                    .AddWebsite()

                    .AddComposers()

                    .Build();


                  services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

                }


                public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

                {

                  if (env.IsDevelopment())

                  {

                    app.UseDeveloperExceptionPage();

                  }

                  app.UseUmbraco()

                    .WithMiddleware(u =>

                    {

                      u.UseBackOffice();

                      u.UseWebsite();

                      u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                    })

                    .WithEndpoints(u =>

                    {

                      u.UseInstallerEndpoints();

                      u.UseBackOfficeEndpoints();

                      u.UseWebsiteEndpoints();

                    });

                }

              }

            }
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 10.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 10.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. Startup.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: Startup.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;


            namespace Application

            {

              public class Startup

              {


                // Add services to the container.

                public void ConfigureServices(IServiceCollection services)

                {

                  services.AddUmbraco(_env, _config)

                    .AddBackOffice()

                    .AddWebsite()

                    .AddComposers()

                    .Build();


                  services.AddminiOrangeServices(Assembly.GetExecutingAssembly());

                }


                public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

                {

                  if (env.IsDevelopment())

                  {

                    app.UseDeveloperExceptionPage();

                  }

                  app.UseUmbraco()

                    .WithMiddleware(u =>

                    {

                      u.UseBackOffice();

                      u.UseWebsite();

                      u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

                    })

                    .WithEndpoints(u =>

                    {

                      u.UseInstallerEndpoints();

                      u.UseBackOfficeEndpoints();

                      u.UseWebsiteEndpoints();

                    });

                }

              }

            }
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 11.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 11.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 12.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 12.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 13.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 13.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 14.2.3
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 14.2.3
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 15.2.4
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 15.2.4
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 16.2.4
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 16.2.4
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 17.2.4
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 17.2.4
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
PM> NuGet\Install-Package miniOrange.Umbraco.SAML.SSO.Login -Version 18.0.0
> Dotnet-Paket miniOrange.Umbraco.SAML.SSO.Login hinzufügen – Version 18.0.0
- Herunterladen Umbraco SAML Single Sign-On (SSO)-Middleware.
- Zum Einrichten der Middleware müssen Sie die folgenden Namespaces, Services und Middleware in Ihrer Konfiguration hinzufügen. program.cs Datei (grün markiert), unten ist ein Beispiel.
Fügen Sie nur den unten hervorgehobenen Abschnitt in die folgende ein: program.cs Datei Ihrer Bewerbung.
            using miniOrange.saml;

            using System.Reflection;

            WebApplicationBuilder builder = WebApplication.CreateBuilder(args);


            builder.CreateUmbracoBuilder()

              .AddBackOffice()

              .AddWebsite()

              .AddDeliveryApi()

              .AddComposers()

              .Build();


            // Add services to the container.

            builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());


            WebApplication app = builder.Build();


            await app.BootUmbracoAsync();


            app.UseUmbraco()

              .WithMiddleware(u =>

              {

                u.UseBackOffice();

                u.UseWebsite();

                u.AppBuilder.UseminiOrangeSAMLSSOMiddleware();

              })

              .WithEndpoints(u =>

              {

                u.UseBackOfficeEndpoints();

                u.UseWebsiteEndpoints();

              });

            await app.RunAsync();
- Führen Sie die Anwendung aus, wenn die Konfiguration abgeschlossen ist.
Konfigurationsschritte
Schritt-für-Schritt-Anleitung für Umbraco SAML SSO mit Azure AD als Identitätsanbieter.
1. Greifen Sie auf das Umbraco SAML Plugin Dashboard zu.
- Öffnen Sie nach der Integration Ihren Browser und durchsuchen Sie das Connector-Dashboard mit der folgenden URL:
https://<umbraco-base-url>/?ssoaction=config
- Wenn die Registrierungs- oder Anmeldeseite angezeigt wird, haben Sie die miniOrange SAML SSO-Middleware erfolgreich zu Ihrer Anwendung hinzugefügt.

- Registrieren Sie sich oder melden Sie sich mit Ihrem Konto an, indem Sie auf klicken Registrieren Klicken Sie auf die Schaltfläche, um die Middleware zu konfigurieren.
- Nach erfolgreicher Registrierung erhalten Sie einen Testlizenzschlüssel an Ihre registrierte E-Mail-Adresse.
- Um die Middleware zu aktivieren, können Sie entweder:
- Geben Sie die Lizenzschlüssel per E-Mail erhalten in das dafür vorgesehene Eingabefeld.
- Laden Sie die heruntergeladene Lizenzdatei hoch, indem Sie auf das Mehr Info .
OR

- Aktivieren Sie anschließend das Kontrollkästchen "Ich habe die oben genannten Bedingungen gelesen und möchte die Middleware aktivieren" und klicken Sie auf die Lizenz aktivieren .

2. Bereitstellung von Umbraco-Anwendungsmetadaten für den Azure AD-Identitätsanbieter
Es gibt zwei im Folgenden detailliert beschriebene Wege, mit denen Sie die SAML SP-Metadaten erhalten, um sie auf Ihrer Identitätsanbieterseite zu konfigurieren.
A] Verwenden der SAML-Metadaten-URL oder Metadatendatei
- Im Menü „Plugin-Einstellungen“., suchen DienstanbietereinstellungenDarunter finden Sie die Metadaten-URL sowie die Option zum Herunterladen der SAML-Metadaten.
- Kopieren Sie die Metadaten-URL oder laden Sie die Metadatendatei herunter, um sie auf der Seite Ihres Identitätsanbieters zu konfigurieren.
- Sie können sich auf den Screenshot unten beziehen:

B] Manuelles Hochladen von Metadaten
- Von dem Dienstanbietereinstellungen In diesem Abschnitt können Sie die Metadaten des Dienstanbieters manuell kopieren, wie zum Beispiel SP-Entitäts-ID, ACS-URL, Single-Logout-URL und geben Sie es zur Konfiguration an Ihren Identitätsanbieter weiter.
- Sie können sich auf den Screenshot unten beziehen:

- Einloggen in Azure AD-Portal.
- Auswählen Azure Active Directory.
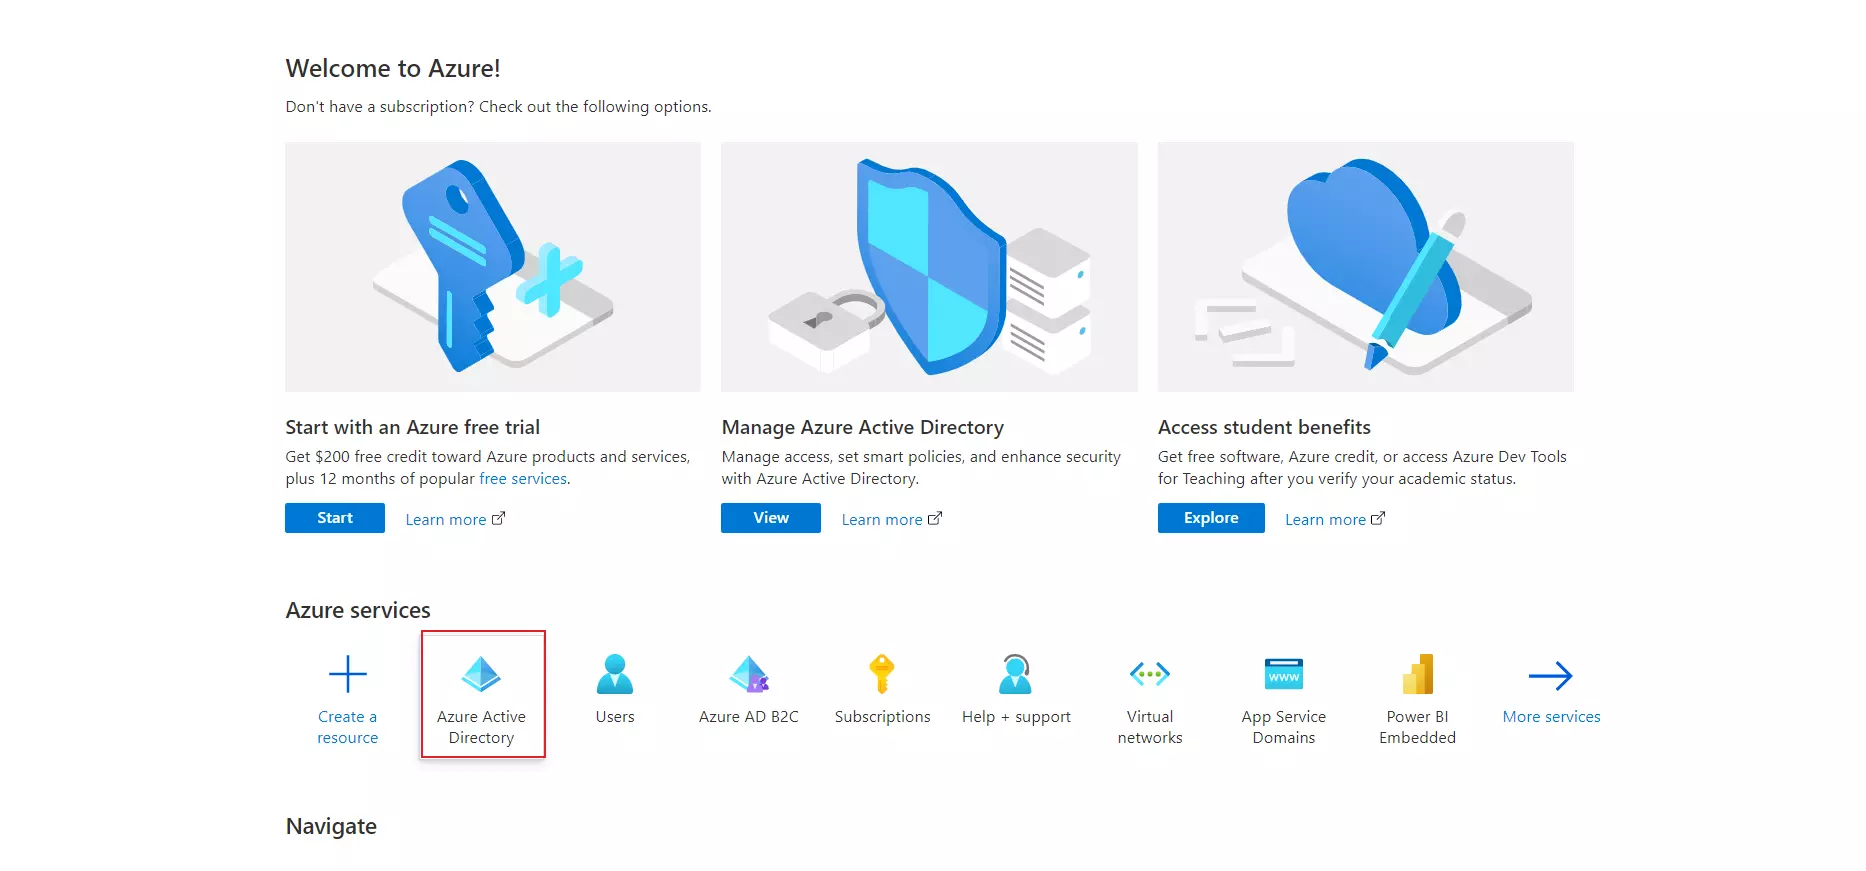
- Auswählen Unternehmensanwendung.
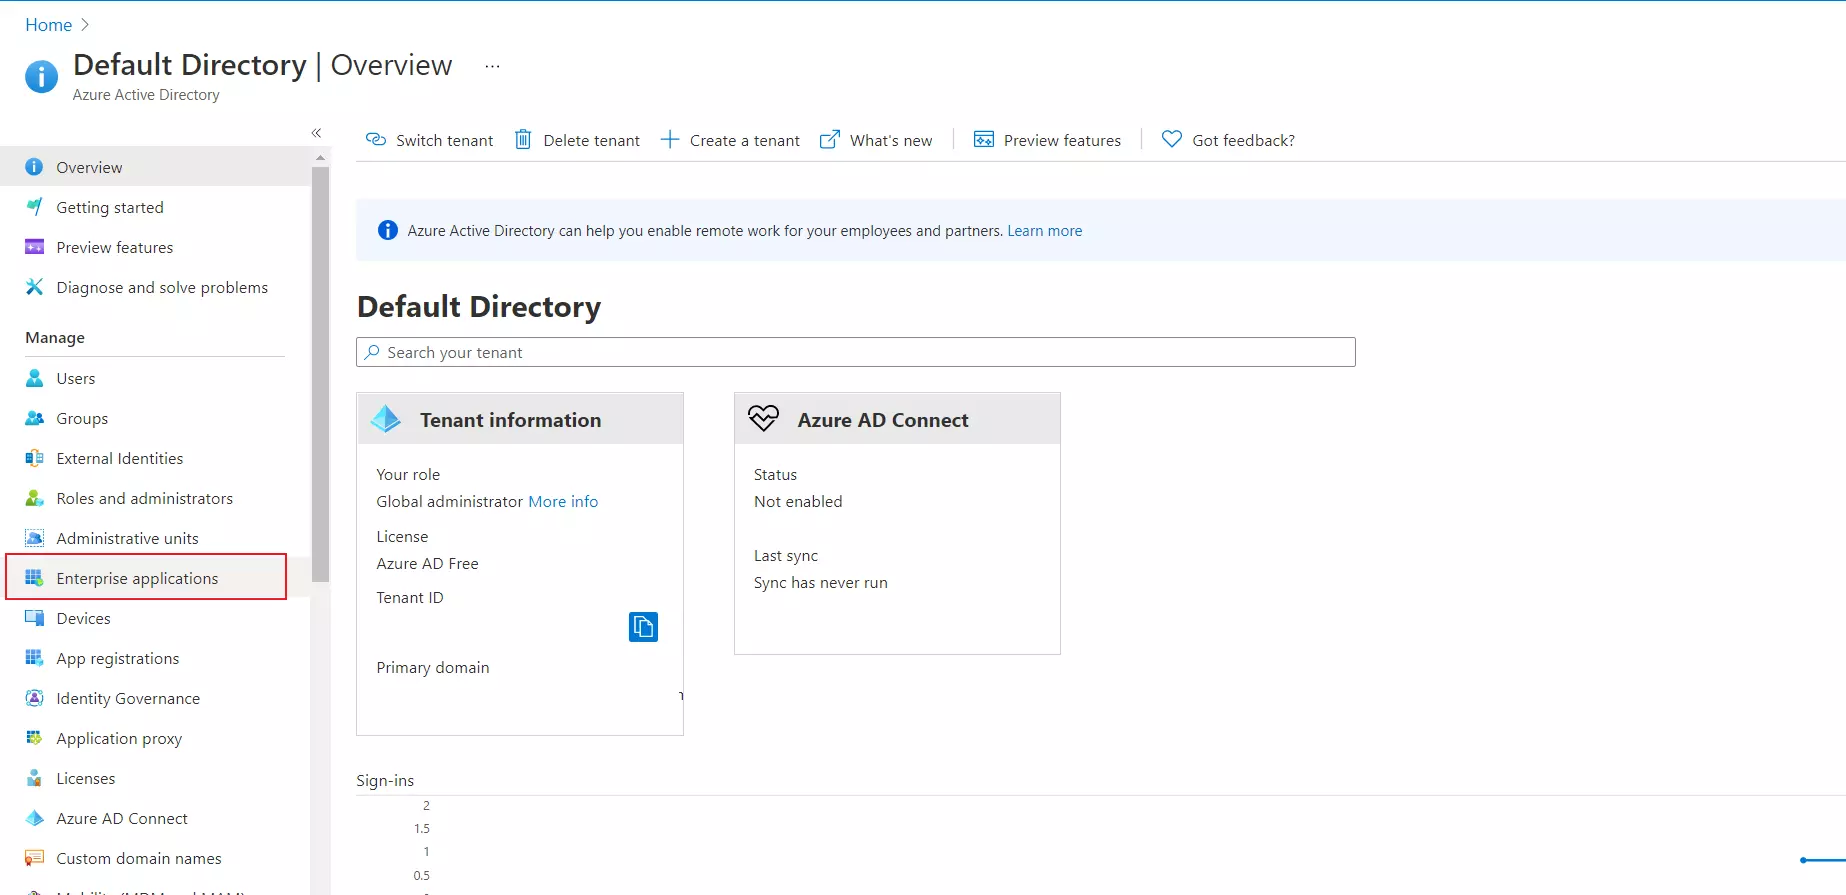
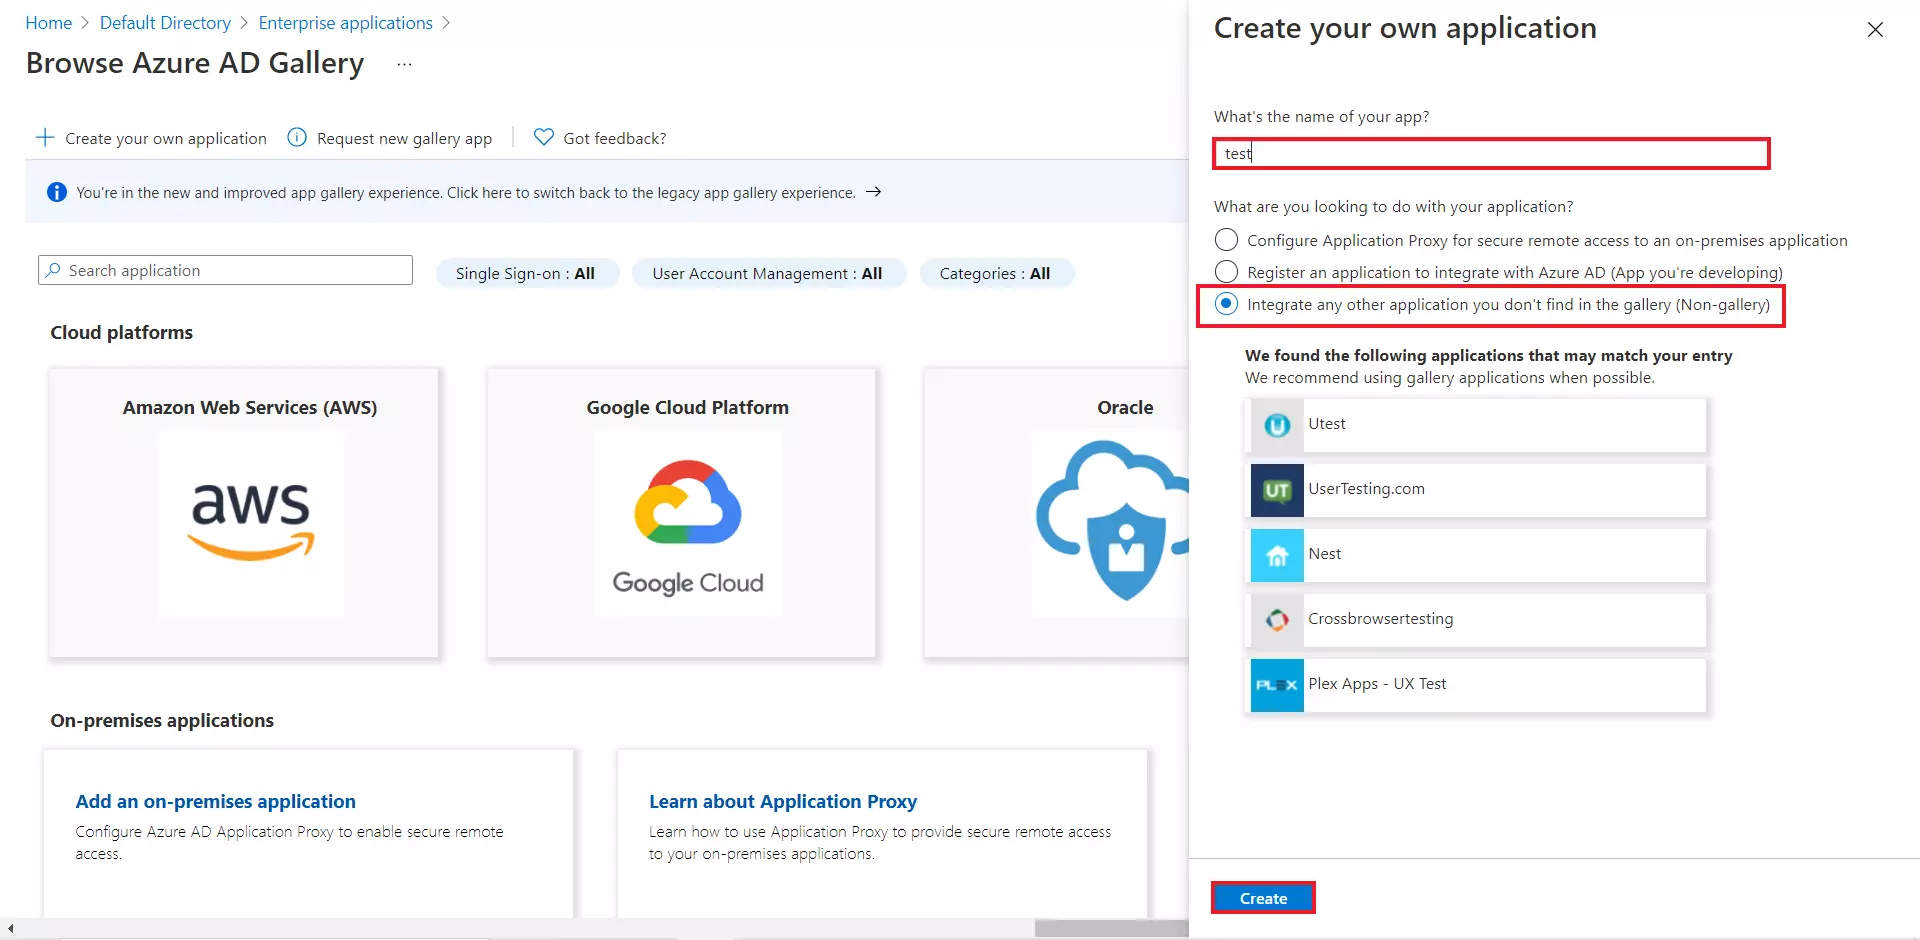
- Klicken Sie auf Neue Bewerbung.
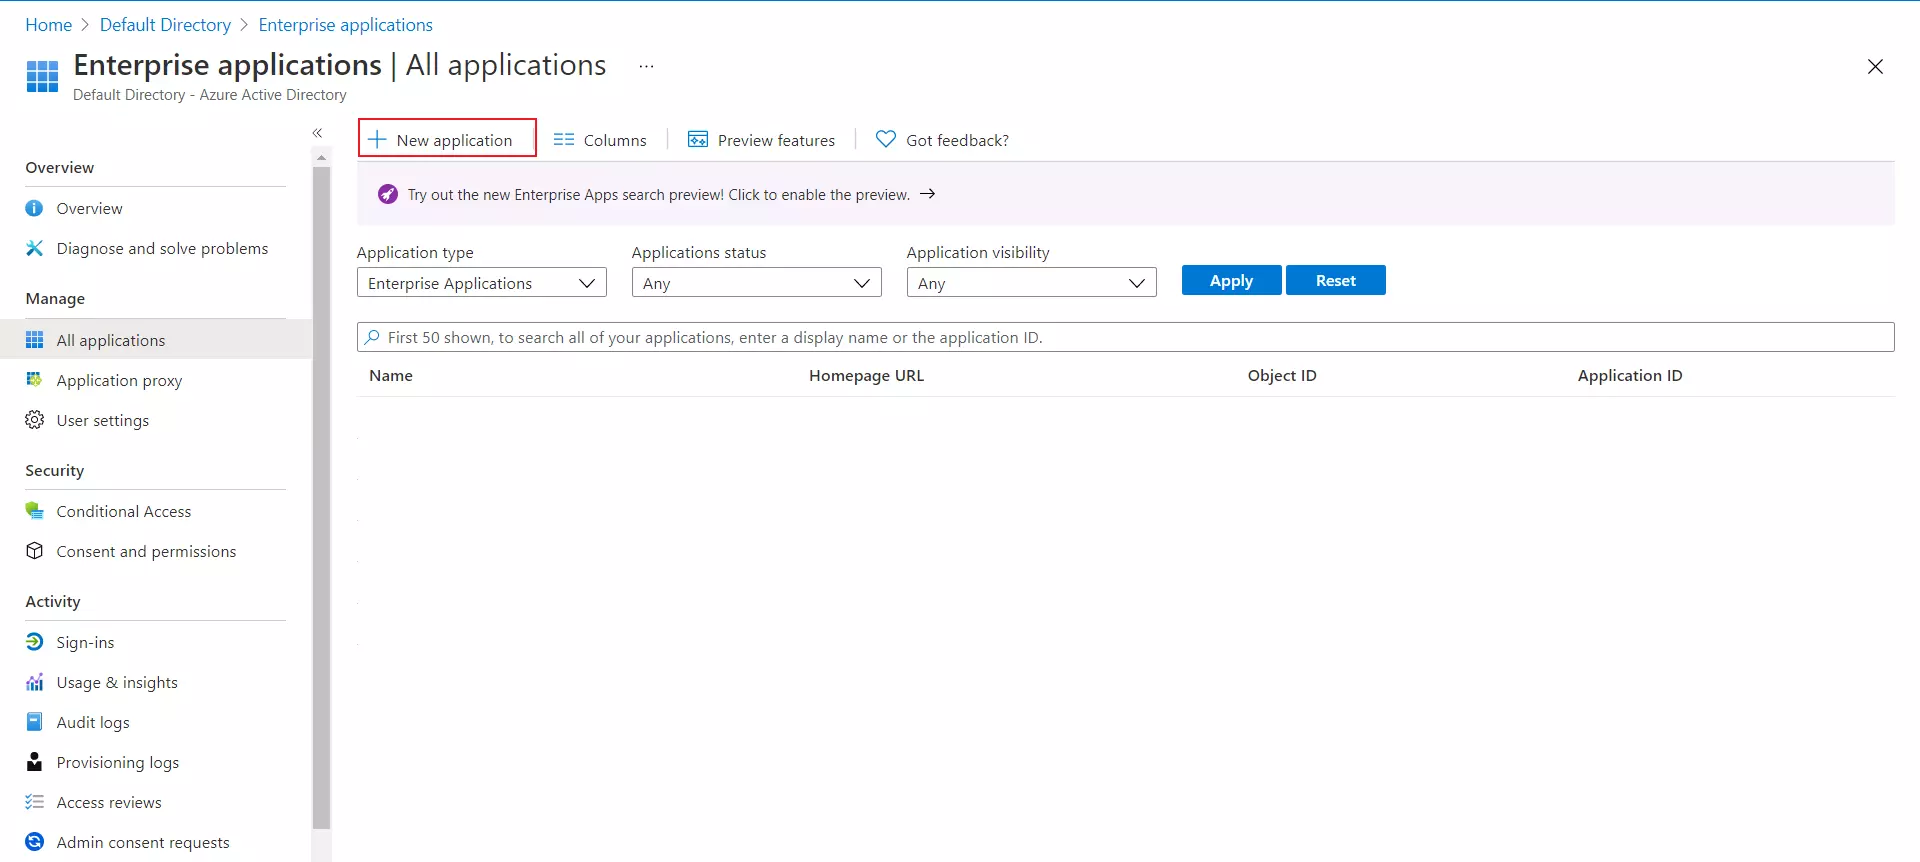
- Klicken Sie auf Erstellen Sie Ihre eigene Anwendung.
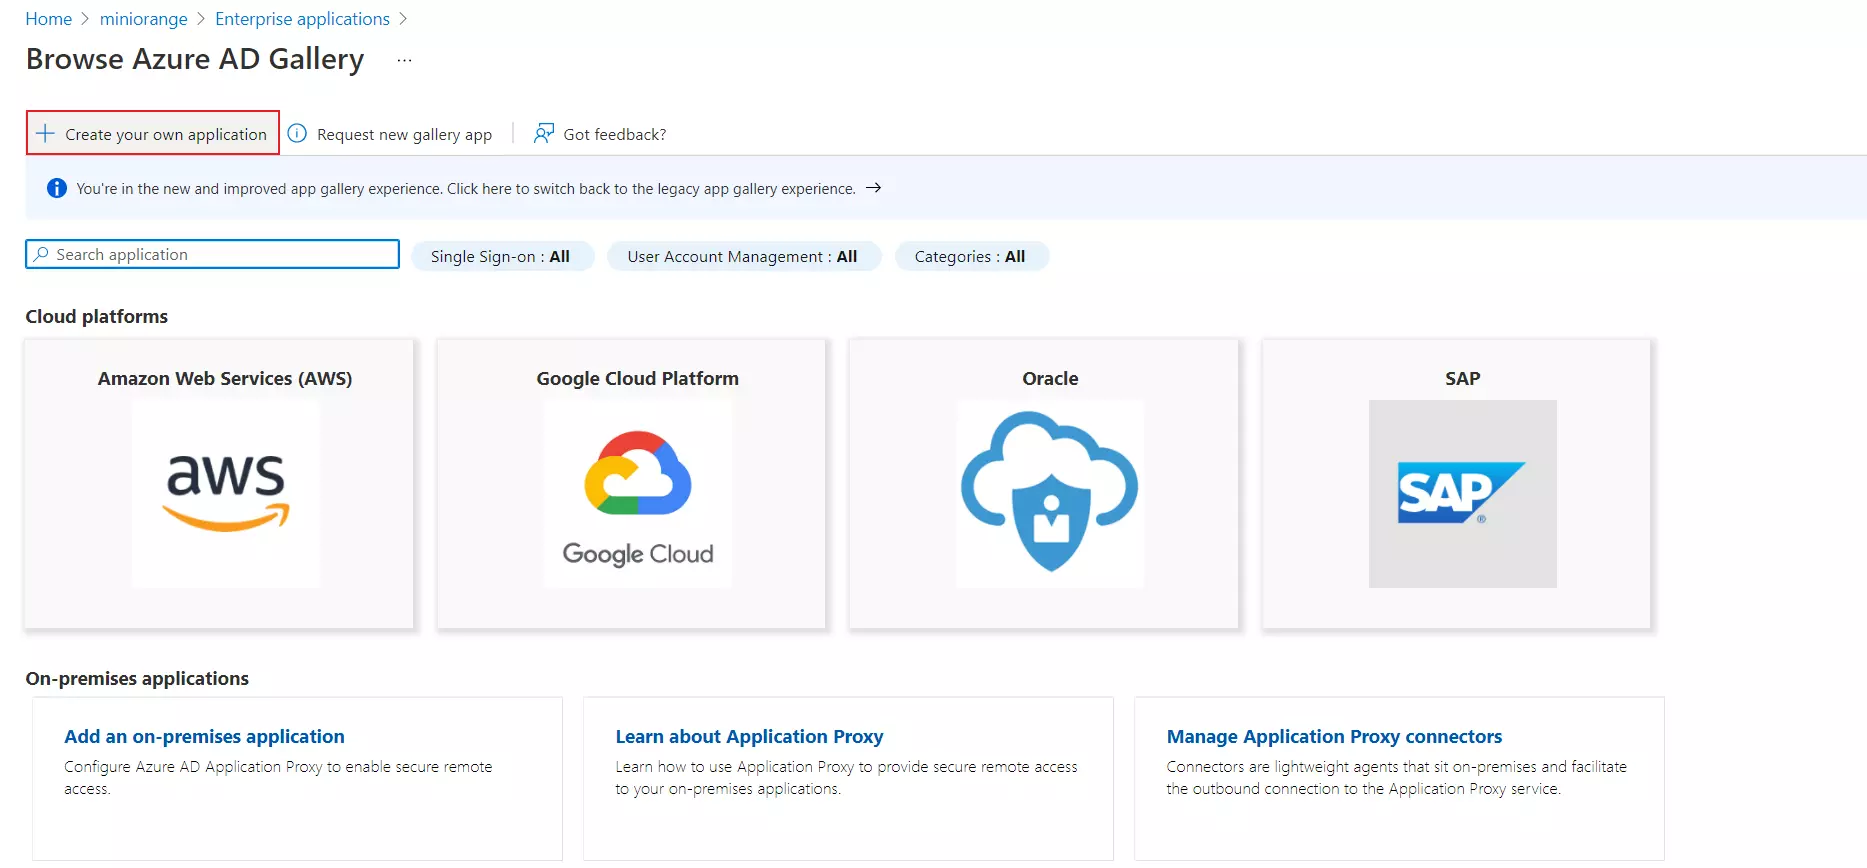
- Geben Sie den Namen für Ihre App ein und wählen Sie dann aus Nicht-Galerie-Anwendung Abschnitt und klicken Sie auf Erschaffung .
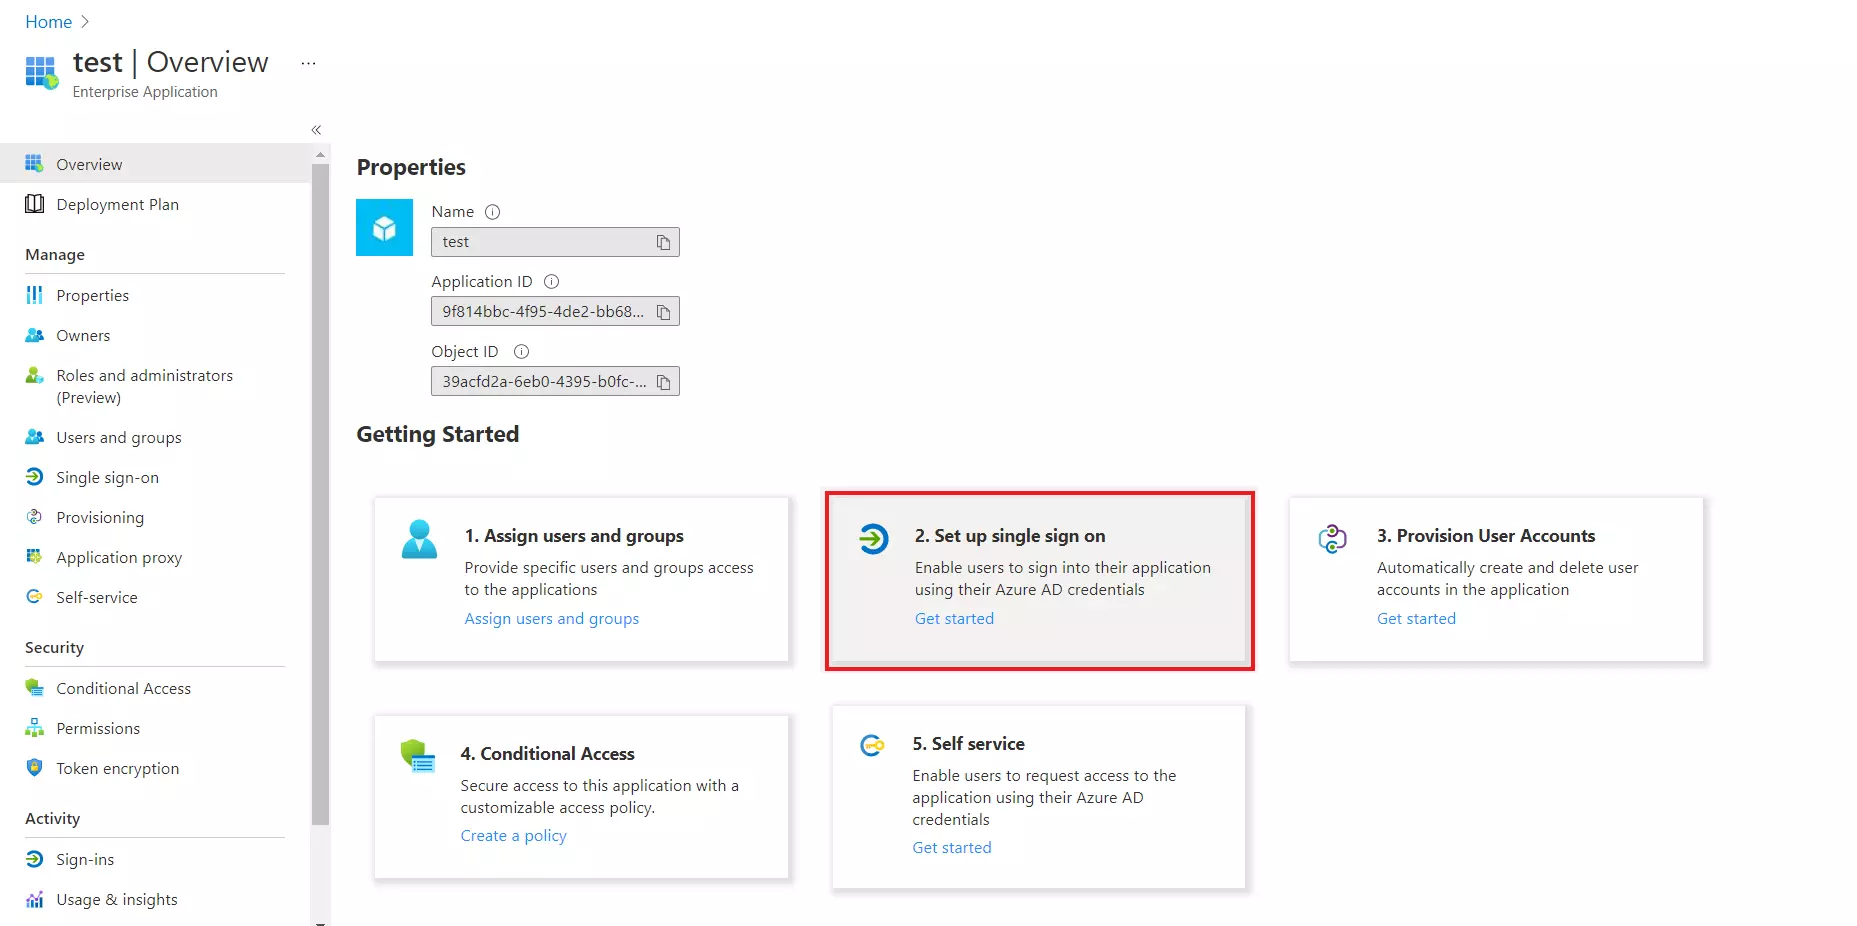
- Klicken Sie auf Richten Sie Single Sign-On ein.
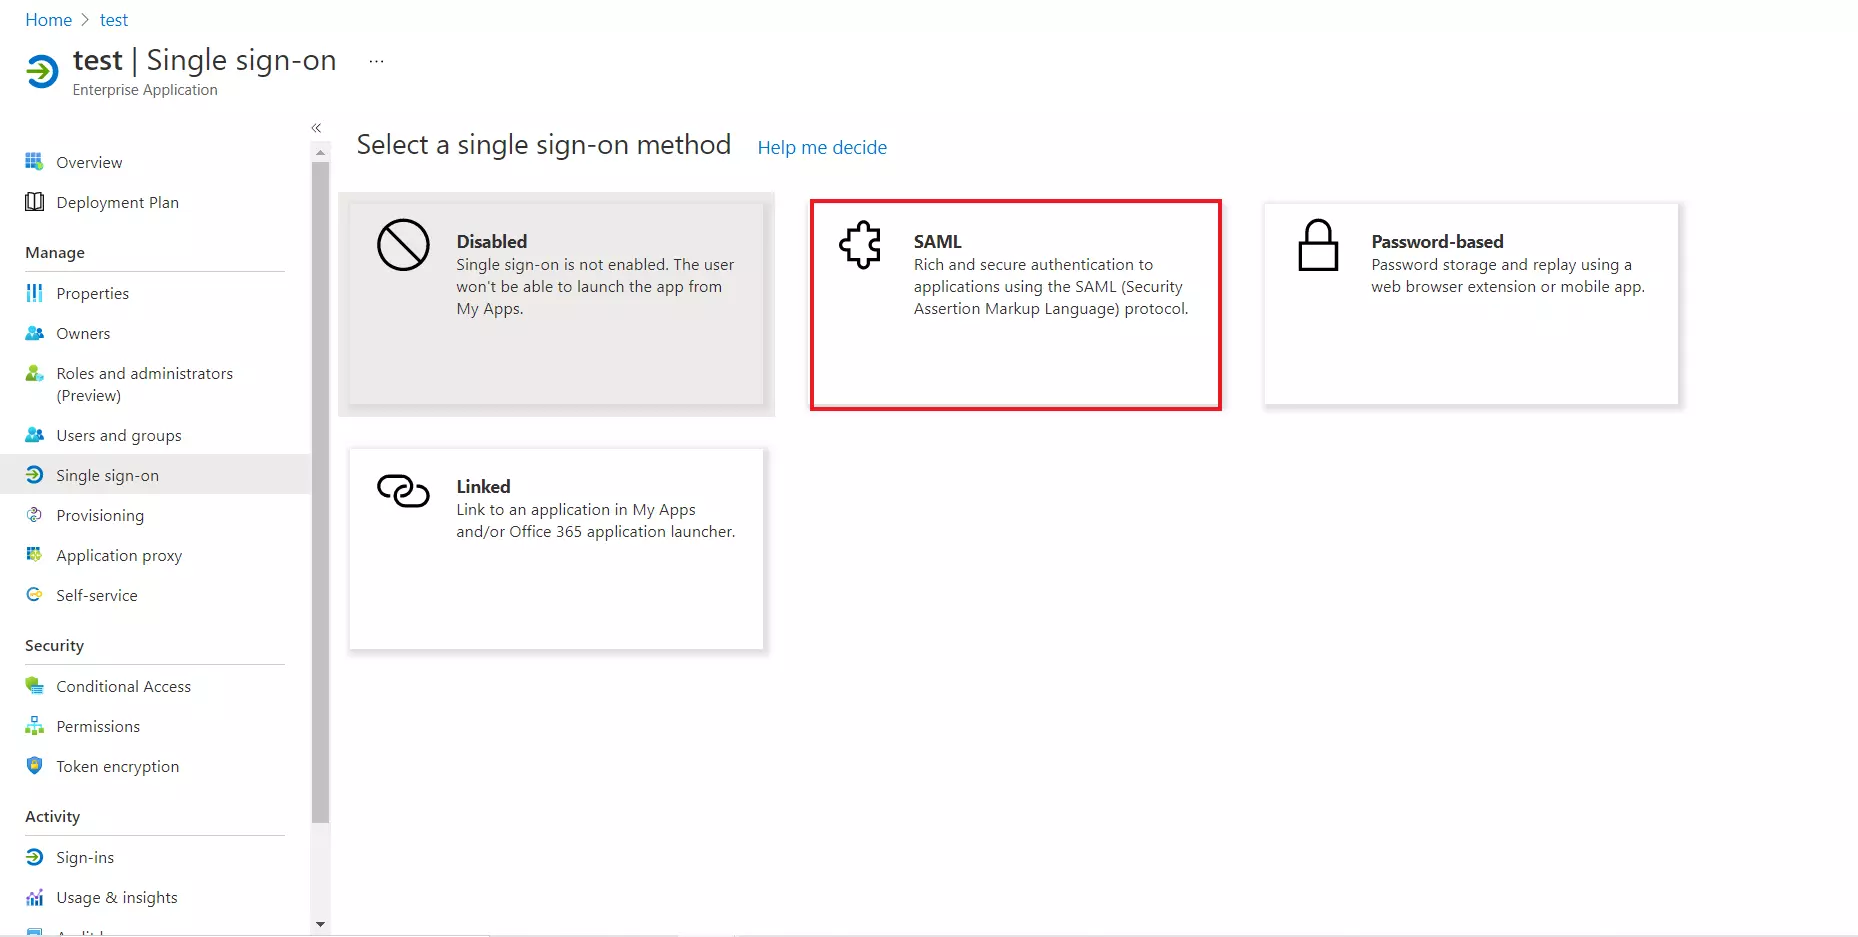
- Wähle aus SAML Tab.
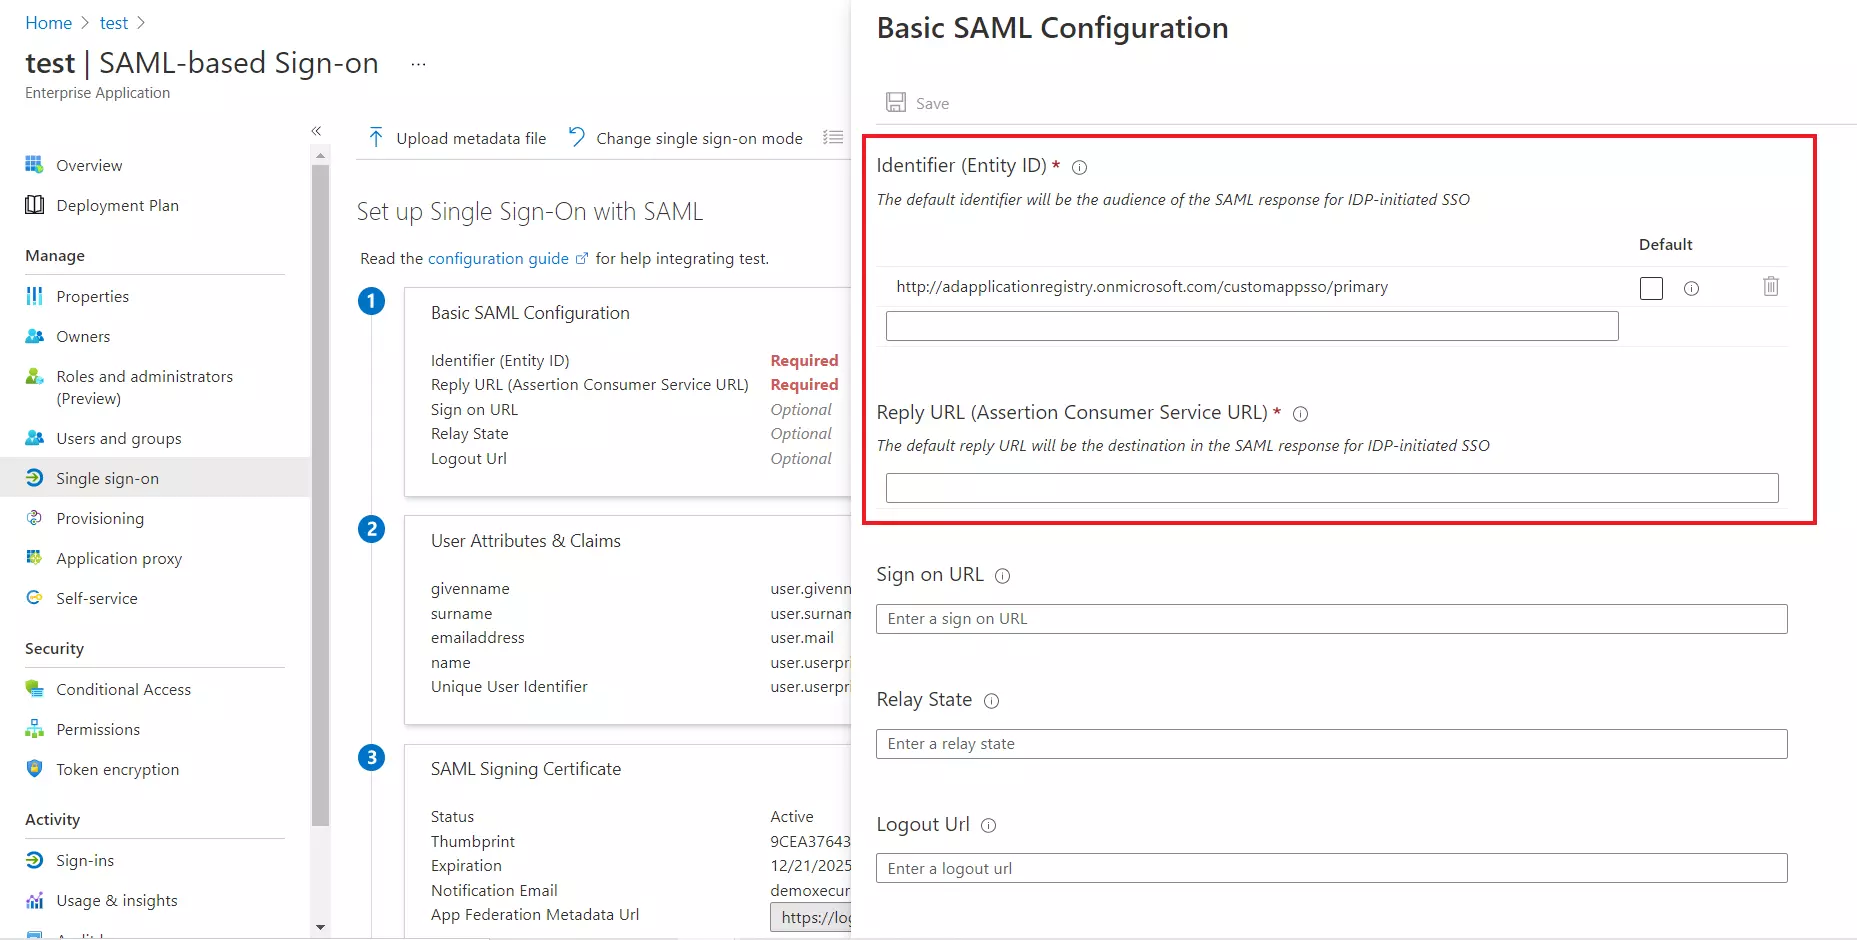
- Nach dem Klicken auf Bearbeiten, geben Sie die SP-Entitäts-ID für Identifizieren und der ACS-URL für Antwort-URL ab Metadaten des Dienstanbieters Registerkarte des Plugins.
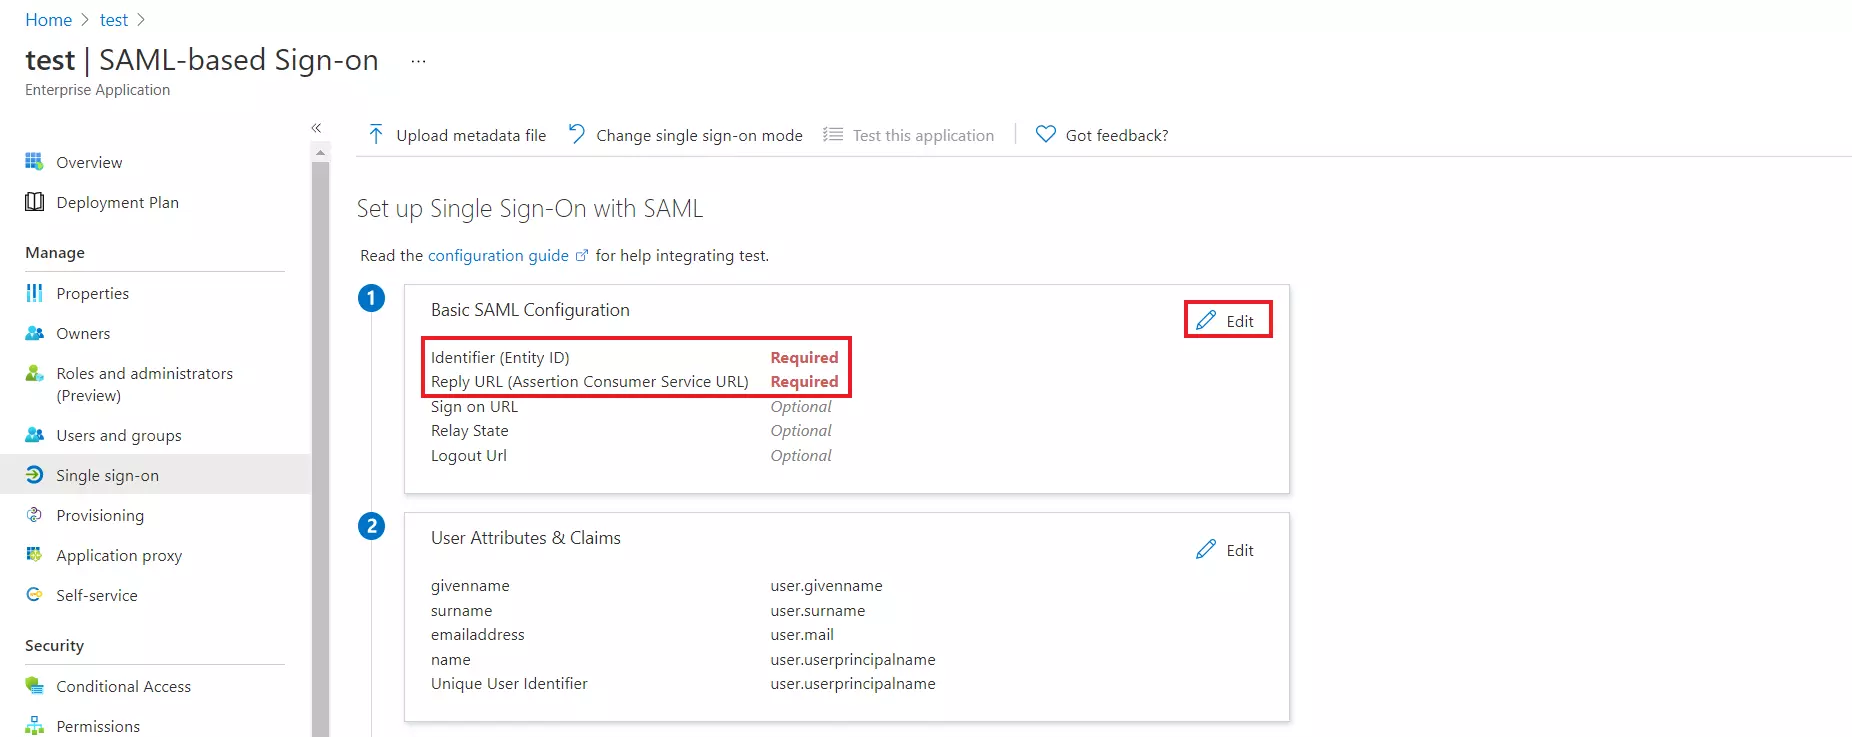
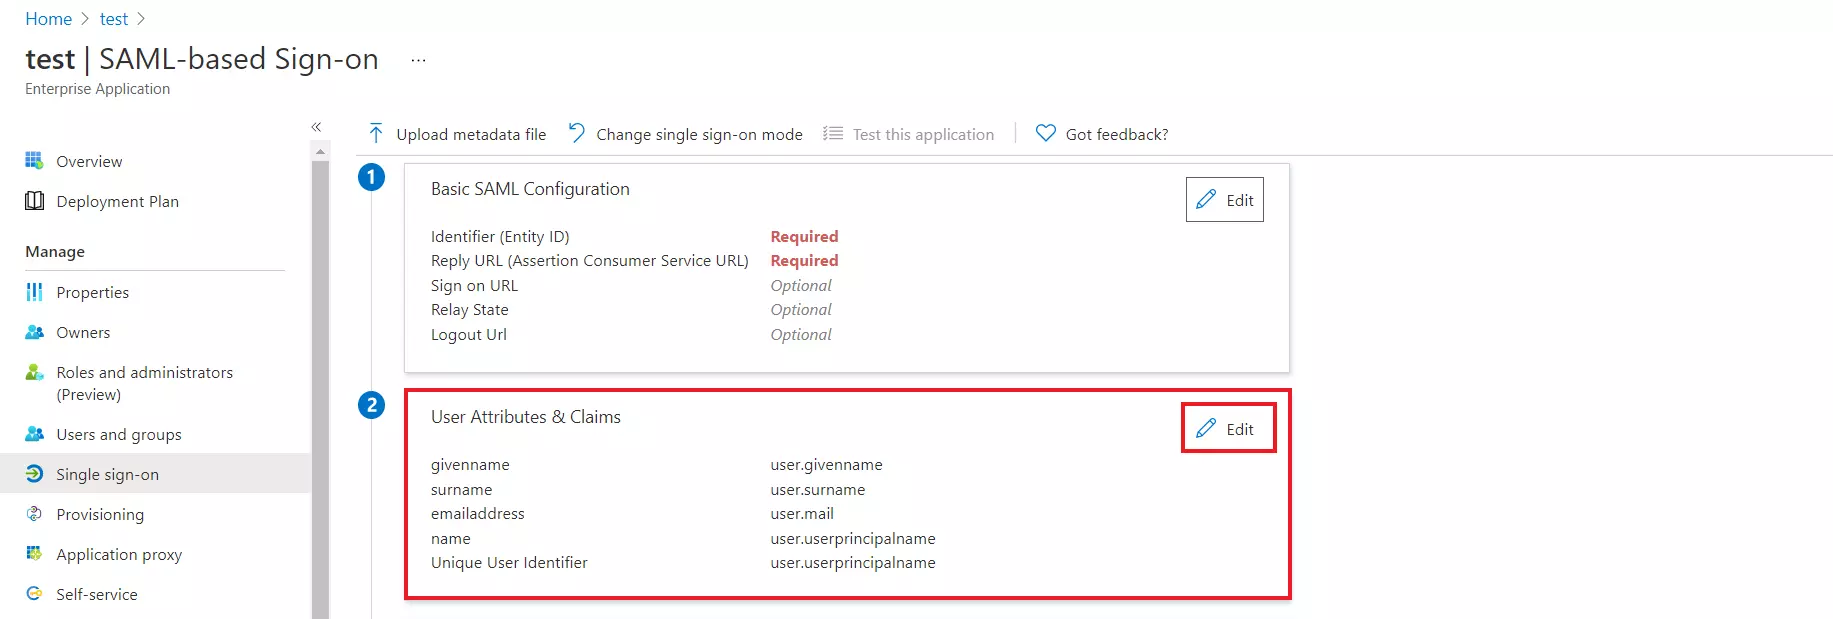
- Standardmäßig Folgendes Attribute wird in der SAML-Antwort gesendet. Sie können die in der SAML-Antwort auf den Antrag gesendeten Ansprüche unter anzeigen oder bearbeiten Attribute Tab.
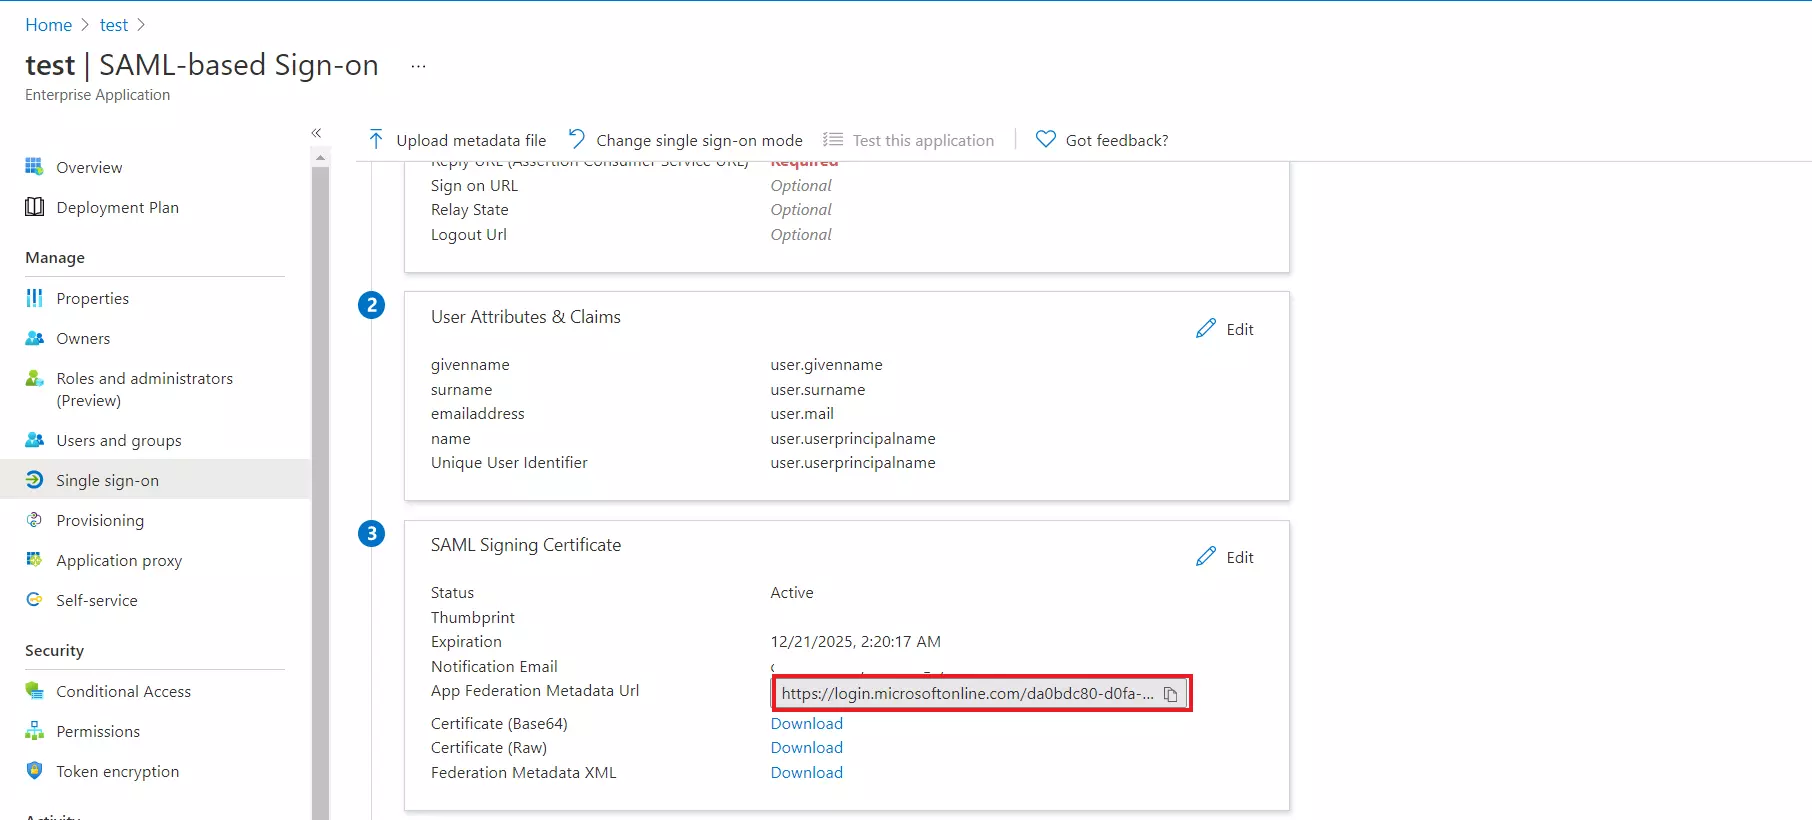
- Kopieren Sie die App-Verbund-Metadaten-URL um das zu bekommen Endpunkte Wird für die Konfiguration Ihres benötigt Dienstanbieter.
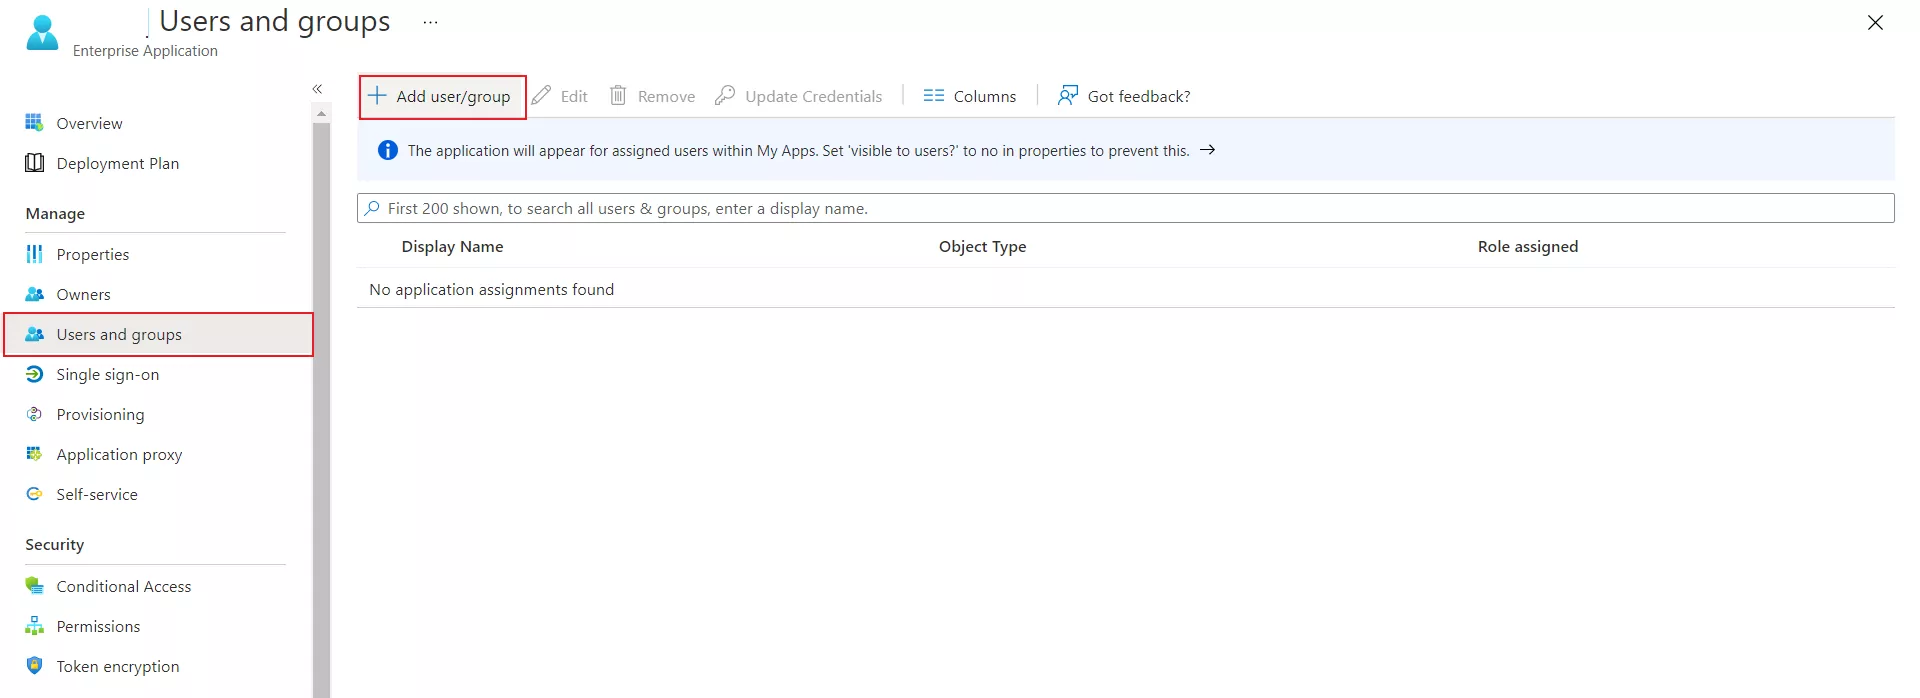
- Weisen Sie Ihrer SAML-Anwendung Benutzer und Gruppen zu
- Navigieren Benutzer und Gruppen Tab und klicken Sie auf Benutzer/Gruppe hinzufügen.
- Klicken Sie auf Nutzer um den gewünschten Benutzer zuzuweisen und klicken Sie anschließend auf Auswählen.
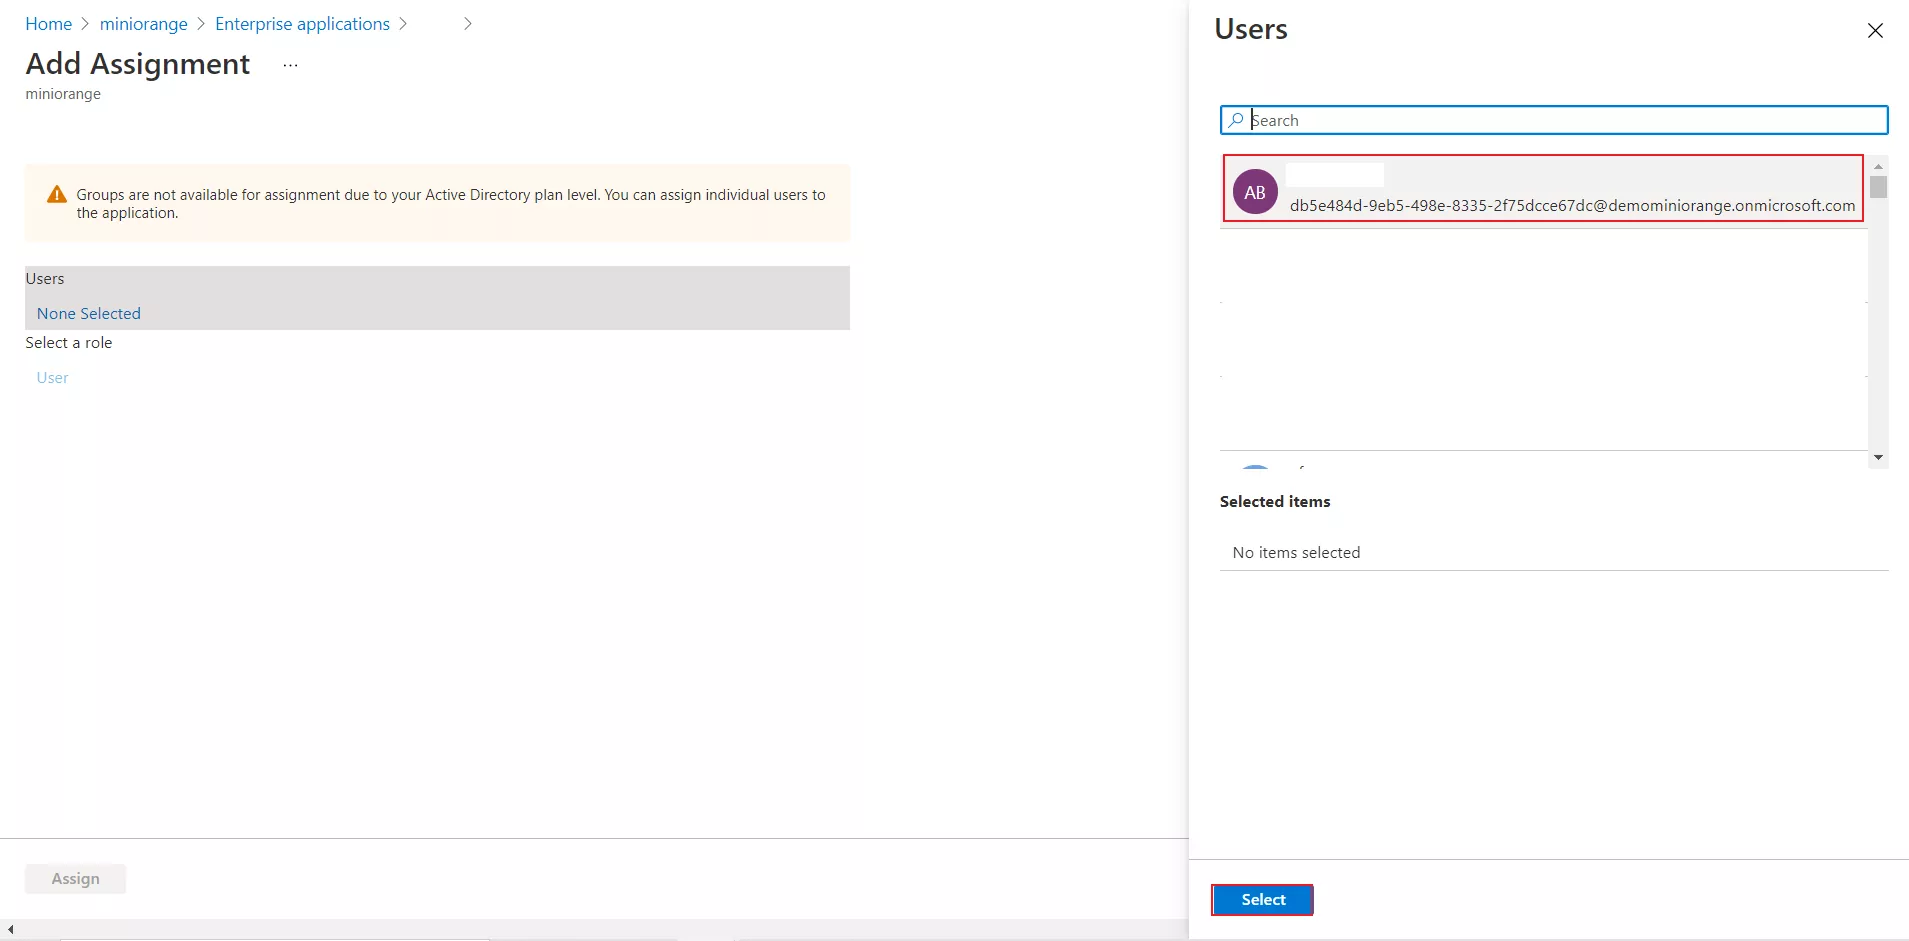
- Sie können Ihrer Bewerbung auch unten eine Rolle zuweisen Wählen Sie Rolle aus .
Sie haben Microsoft Entra ID (ehemals Azure AD) erfolgreich als SAML IDP (Identitätsanbieter) für die Erzielung von Umbraco Single Sign-On (SSO) konfiguriert.
3. Konfigurieren der Azure AD-Identitätsanbieter-Metadaten in der Umbraco-Anwendung
- Klicken Sie auf Neuen IDP hinzufügen Schaltfläche, um einen neuen Identitätsanbieter zu konfigurieren.

- Unter dem Plugin-Einstellungen Registerkarte, wählen Sie Azure AD als Ihren Identitätsanbieter aus der angezeigten Liste.

Im Folgenden werden zwei Möglichkeiten beschrieben, mit denen Sie die Metadaten Ihres SAML-Identitätsanbieters in der Middleware konfigurieren können.
A] Metadaten über die Schaltfläche „IDP-Metadaten hochladen“ hochladen:
- Wenn Ihr Identitätsanbieter Ihnen die Metadaten-URL oder die Metadatendatei (nur im XML-Format) bereitgestellt hat, können Sie die Metadaten des Identitätsanbieters einfach in der Middleware konfigurieren. Laden Sie IDP-Metadaten hoch .
- Kopieren Sie die Metadaten-URL oder laden Sie die Metadatendatei herunter, um sie auf der Seite Ihres Identitätsanbieters zu konfigurieren.
- Sie können sich auf den Screenshot unten beziehen:

- Sie können eine der Optionen entsprechend dem verfügbaren Metadatenformat auswählen.
B] Konfigurieren Sie die Metadaten des Identitätsanbieters manuell:
- Nach der Konfiguration Ihres Identitätsanbieter, wird es Ihnen zur Verfügung stellen IDP-Entitäts-ID, IDP-Single-Sign-On-URL und SAML X509-Zertifikat Felder bzw.
- Klicken Sie auf Gespeichert um Ihre IDP-Daten zu speichern.

4. Testen von SAML SSO
- Navigieren Sie nach dem Hochladen der Metadatendetails zum Einstellungen des Identitätsanbieters Abschnitt. Bewegen Sie den Mauszeiger über das Wählen Sie Aktionen aus Dropdown-Liste und klicken Sie auf Testkonfiguration.

- Der Screenshot unten zeigt ein erfolgreiches Ergebnis. Klicke auf SSO-Integration um die SSO-Integration weiter fortzusetzen.

- Sollten Sie auf der Middleware-Seite einen Fehler feststellen, wird Ihnen ein Fenster ähnlich dem untenstehenden angezeigt.
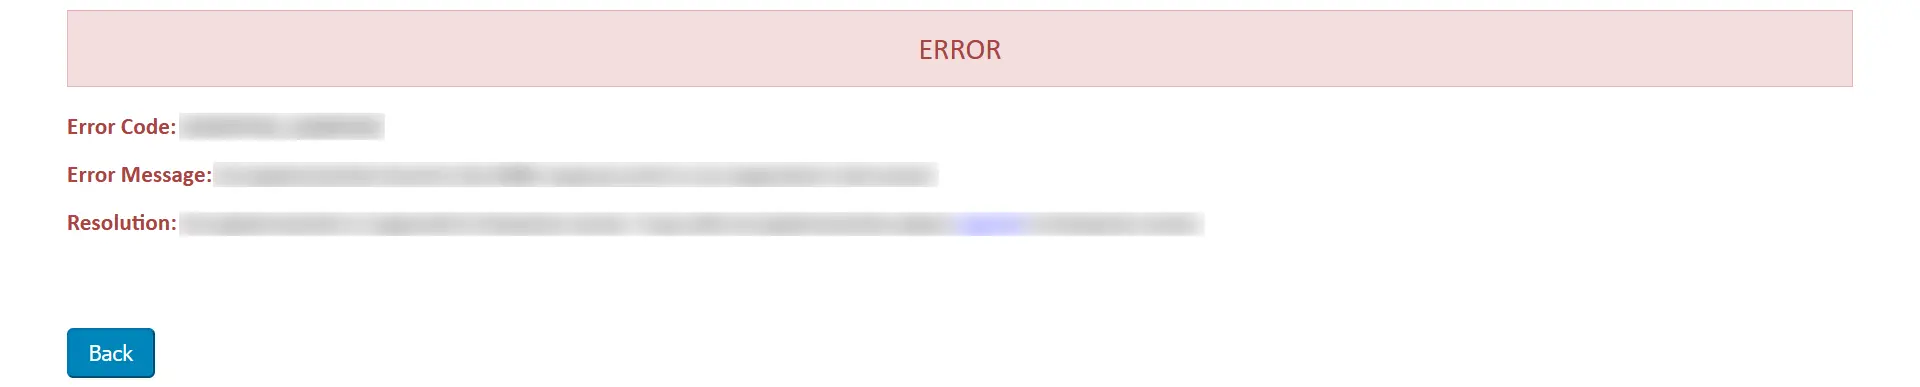
- Um den Fehler zu beheben, können Sie die folgenden Schritte ausführen:
- Der Problembehandlung Aktivieren Sie auf der Registerkarte den Schalter, um die Plugin-Protokolle zu empfangen.

- Nach der Aktivierung können Sie Plugin-Protokolle abrufen, indem Sie zu navigieren Plugin-Einstellungen Tab und klicken Sie auf Testkonfiguration.
- Laden Sie Logdatei von der Problembehandlung Klicken Sie auf die entsprechende Taste, um zu sehen, was schiefgelaufen ist.
- Sie können die teilen Logdatei bei uns bei umbracosupport@xecurify.com und unser Team wird sich mit Ihnen in Verbindung setzen, um Ihr Problem zu lösen.
Umbraco-Anmeldetyp
- Wählen Sie anschließend die Anmeldetyp aus dem Dropdown-Menü auf der rechten Seite der Seite „Einstellungen des Identitätsanbieters“.
- Sie können wählen aus BackOffice, Memberden Benutzerdefiniertes Attribut basierend.
- Hinweis: Das Benutzerdefiniertes Attribut basierend Der Anmeldetyp ist verfügbar in der Premium und Unternehmen Versionen.

5. Attributzuordnung
- Attributzuordnung, Rollenzuordnung und Domänenbeschränkung sind verfügbar in der Premium und Unternehmen Versionen der Middleware.

6. Anmeldeeinstellungen
- Schweben Wählen Sie Aktionen aus und klicken Sie auf SSO-Link kopieren.

- Verwenden Sie die folgende URL als Link in der Anwendung, von der aus Sie SSO durchführen möchten:
https://<umbraco-base-url>/?ssoaction=login
- Sie können es beispielsweise wie folgt verwenden:
<a href="https://<umbraco-base-url>/?ssoaction=login">Log in</a>
7. Abmeldeeinstellungen
- Verwenden Sie die folgende URL als Link zu Ihrer Anwendung, von der aus Sie SLO durchführen möchten:
https://<umbraco-base-url>/?ssoaction=logout
- Sie können es beispielsweise wie folgt verwenden:
<a href="https://<umbraco-base-url>/?ssoaction=logout">Log out</a>
Ähnliche Artikel
Vielen Dank für Ihre Antwort. Wir melden uns in Kürze bei Ihnen.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut


