Suchergebnisse :

×

ID Austria Single Sign-On (SSO) mit OAuth bei WordPress


Das OAuth & OpenID Connect Single Sign-On (SSO)-Plugin für WordPress ermöglicht die sichere Anmeldung bei WordPress mit ID Austria als OAuth- und OpenID Connect-Anbieter. Es unterstützt erweiterte SSO-Funktionen wie die Zuordnung von Benutzerprofilattributen und Rollen. In dieser Anleitung erfahren Sie, wie Sie SSO zwischen WordPress und ID Austria konfigurieren. Nach Abschluss dieser Anleitung können sich Benutzer über ID Austria bei WordPress anmelden. Weitere Informationen zu den Funktionen des OAuth Single Sign-On (OAuth & OpenID Connect Client)-Plugins finden Sie hier.

Voraussetzungen: Download und Installation


  • Melden Sie sich als Administrator bei Ihrer WordPress-Instanz an.
  • Gehen Sie zu WordPress Dashboard -> Plugins und klicken Sie auf Inserat erstellen.
  • Suche nach einem OAuth Single Sign-On (SSO) Plugin und klicken Sie auf Jetzt installieren.
  • Klicken Sie nach der Installation auf Mehr erfahren.

Schritte zum Konfigurieren von ID Austria Single Sign-On (SSO) Anmeldung bei WordPress

1. Richten Sie ID Austria als OAuth-Anbieter ein

  • Gehen Sie zum Entwicklerkonto von ID Austria und registrieren/loggen Sie sich ein.
  • Klicken Sie auf Anwendung hinzufügen um eine neue Anwendung zu erstellen.
  • Geben Sie den App-Namen ein und klicken Sie auf Schaltfläche Speichern.
  • Geben Sie die Weiterleitungs-/Rückruf-URL die Sie über das OAuth Single Sign-On (SSO)-Plugin erhalten. klicke auf Schaltfläche Speichern.
  • Kopieren Sie die Kunden-ID und Kundengeheimnis und speichern Sie es unter Kunden-ID und Kundengeheimnis in Ihrer OAuth Single Sign-On (SSO)-Plugin-Konfiguration für WordPress

Sie haben ID Austria erfolgreich als OAuth-Anbieter für die ID Austria Single Sign-On (SSO)-Authentifizierung mit WordPress zur Benutzerauthentifizierung konfiguriert.
2. Richten Sie WordPress als OAuth-Client ein


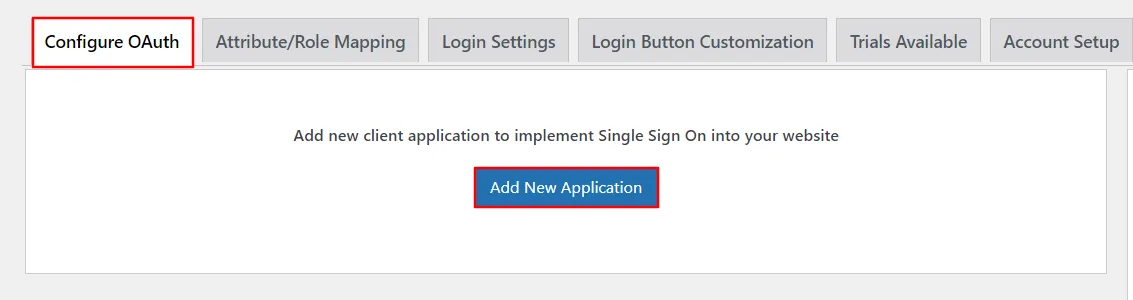
  • Zurück Nach Konfigurieren Sie OAuth Tab und klicken Sie auf Neue Anwendung hinzufügen um eine neue Client-Anwendung zu Ihrer Website hinzuzufügen.
  • ID Austria Single Sign-On (SSO) OAuth – Neue Anwendung hinzufügen
  • Wählen Sie hier Ihre Anwendung aus der Liste der OAuth-/OpenID-Connect-Anbieter aus Benutzerdefinierte OpenID Connect-App.
  • ID Austria Single Sign-On (SSO) OAuth – Anwendung auswählen
  • Kopieren Sie die Rückruf-URL zur Verwendung in der OAuth-Provider-Konfiguration. Klicken Weiter.
  • ID Austria Single Sign-On (SSO) OAuth – Rückruf-URL ID Austria Single Sign-On (SSO) OAuth – App-Namen und TenantID hinzufügen
  • Geben Sie die Anmeldeinformationen des Kunden ein Kunden-ID & Kundengeheimnis wie im Setup-Dialogfeld gezeigt. Geben Sie den Bereichswert ein als openid-Profil. Klicken Sie Weiter.
  • ID Austria Single Sign-On (SSO) OAuth – Client-ID und Client-Geheimnis
  • Klicken Sie auf Farbe um die Konfiguration zu speichern.
  • ID Austria Single Sign-On (SSO) OAuth – Konfiguration abschließen

Sie haben WordPress erfolgreich als OAuth-Client für die Benutzerauthentifizierung mit ID Austria Single Sign-On (SSO) auf Ihrer WordPress-Website konfiguriert.


3. Zuordnung von Benutzerattributen

  • Die Zuordnung von Benutzerattributen ist obligatorisch, damit Benutzer sich mithilfe von ID Austria SSO erfolgreich bei WordPress anmelden können. Wir werden Benutzerprofilattribute für WordPress mithilfe der folgenden Einstellungen einrichten.
  • Benutzerattribute finden

    • Zurück Nach Konfigurieren Sie OAuth Tab. Scrollen Sie nach unten und klicken Sie auf Testkonfiguration.
    • ID Austria Single Sign-On (SSO) – Testkonfiguration
    • Alle von ID Austria an WordPress zurückgegebenen Werte werden Ihnen in einer Tabelle angezeigt. Wenn für Vorname, Nachname, E-Mail oder Benutzername kein Wert angezeigt wird, nehmen Sie die erforderlichen Einstellungen in Ihrer ID Austria-Anwendung vor, um diese Informationen zurückzugeben.
    • Wenn Sie alle Werte in der Testkonfiguration sehen, gehen Sie zu Attribut-/Rollenzuordnung Wählen Sie auf der Registerkarte „Benutzername“ Attribute aus der Dropdown-Liste „Benutzername“ aus und klicken Sie auf Gespeichert.
    • ID Austria Single Sign-On (SSO) – Attribut-/Rollenzuordnung

    4. Anmeldeeinstellungen

    • Die Einstellungen auf der Registerkarte „Single Sign-On (SSO)-Einstellungen“ definieren die Benutzererfahrung für Single Sign-On (SSO). Um ein ID Austria-Anmelde-Widget zu Ihrer WordPress-Seite hinzuzufügen, müssen Sie die folgenden Schritte ausführen.
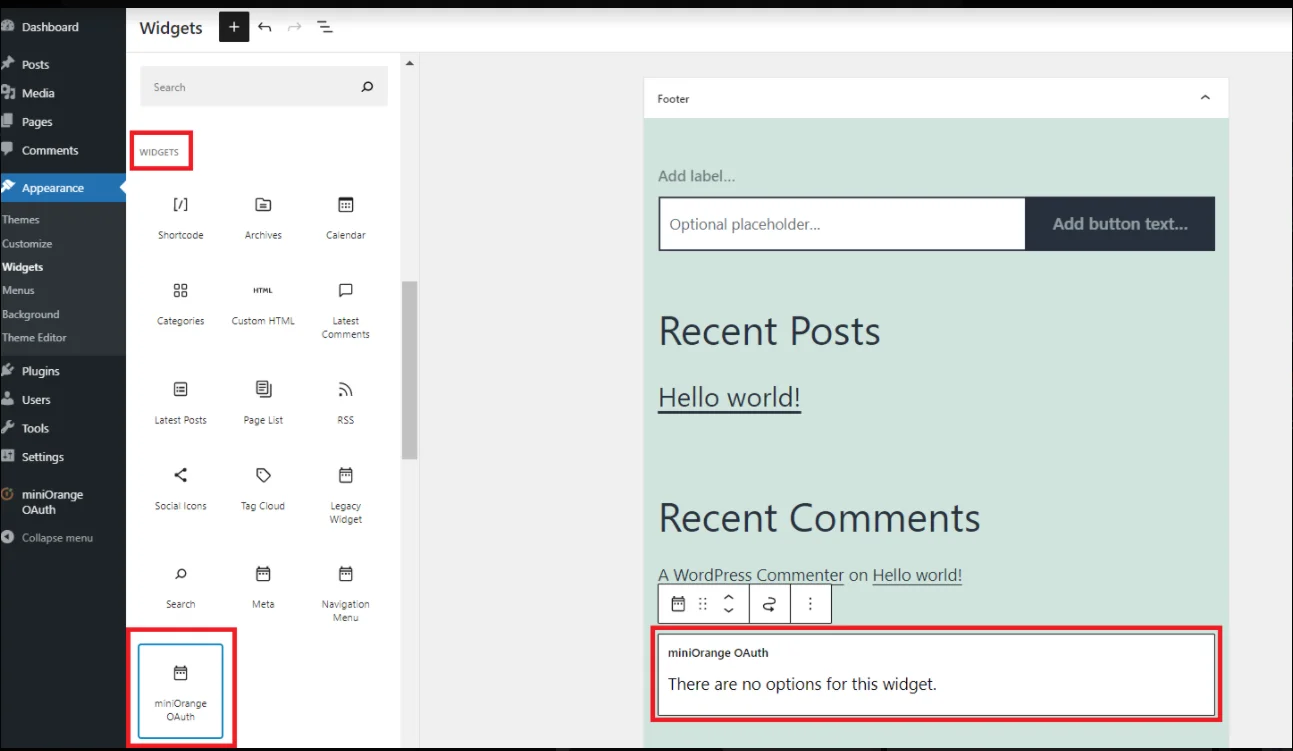
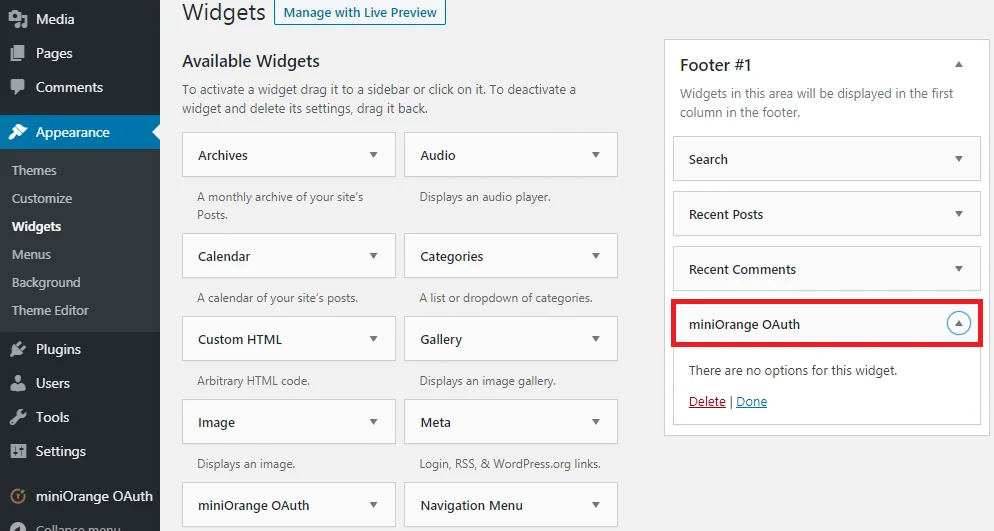
      • Zurück Nach Linkes WordPress-Panel > Erscheinungsbilder > Widgets.
      • Auswählen miniOrange OAuth. Ziehen Sie es per Drag-and-Drop an Ihren Lieblingsort und speichern Sie es.
      • ID Austria Single Sign-on (SSO) – Einstellung der WordPress-Anmeldeschaltfläche „Neuen Client erstellen“.
      • Öffnen Sie Ihre WordPress-Seite und Sie sehen dort den ID Austria SSO-Login-Button. Sie können den ID Austria Single Sign-On (SSO) jetzt testen.
      • Stellen Sie sicher, dass die „Auf Anmeldeseite anzeigen“ Die Option ist für Ihre Anwendung aktiviert. (Siehe das Bild unten)
      • ID Austria Single Sign-on (SSO) – Einstellung der WordPress-Anmeldeschaltfläche „Neuen Client erstellen“.
      • Jetzt geh zu deinem WordPress Login (Beispiel: https://<your-wordpress-domain >/wp-login.php)
      • Dort sehen Sie einen ID Austria SSO-Login-Button. Sobald Sie auf den Login-Button klicken, können Sie das ID Austria Single Sign-On (SSO) testen.
      • ID Austria Single Sign-on (SSO) – Einstellung der WordPress-Anmeldeschaltfläche „Neuen Client erstellen“.

    8: Umfang und Endpunkte

    • Bitte beachten Sie die folgenden Hinweise Umfang und Endpunkte Tabelle, für die SSO zugelassen werden soll Produktsystem in Ihre WordPress-Site ein.
    • Umfang: openid-Profil
      Endpunkt autorisieren: https://eid.oesterreich.gv.at/auth/idp/profile/oidc/authorize
      Zugriffstoken-Endpunkt: https://eid.oesterreich.gv.at/auth/idp/profile/oidc/token
    • Bitte beachten Sie die folgenden Hinweise Umfang und Endpunkte Tabelle, für die SSO zugelassen werden soll Testsystem in Ihre WordPress-Site ein.
    • Umfang: openid-Profil
      Endpunkt autorisieren: https://eid2.oesterreich.gv.at/auth/idp/profile/oidc/authorize
      Zugriffstoken-Endpunkt: https://eid2.oesterreich.gv.at/auth/idp/profile/oidc/token

    In dieser Anleitung haben Sie ID Austria Single Sign-On (SSO) erfolgreich konfiguriert, indem Sie ID Austria als OAuth-Anbieter und WordPress als OAuth-Client mithilfe unseres OAuth Single Sign-On (OAuth/OpenID Connect Client)-Plugins eingerichtet haben. Diese Lösung stellt sicher, dass Sie innerhalb weniger Minuten einen sicheren Zugriff auf Ihre WordPress-Website mit den Anmeldedaten von ID Austria einrichten können.

    Weitere Informationen


    Schreiben Sie uns eine E-Mail an oauthsupport@xecurify.com , um schnell (per E-Mail oder in einem persönlichen Gespräch) eine Beratung zu Ihren Anforderungen zu erhalten. Unser Team hilft Ihnen gerne bei der Auswahl der für Sie am besten geeigneten Lösung/des besten Plans.

Hallo!

Brauchen Sie Hilfe? Wir sind hier!

Unterstützung