
REST-API-JWT-Authentifizierungsmethode für WordPress
Übersicht
Die JWT-Authentifizierung für REST-APIs ist eine einfache Methode, um die REST-API-Endpunkte von WordPress sicher zu halten. Anstatt jedes Mal Benutzernamen und Passwörter zu senden, verwendet die JWT-Authentifizierung für WordPress ein sicheres Token, um zu überprüfen, wer die Anfrage stellt. Dadurch wird sichergestellt, dass nur autorisierte Benutzer oder Anwendungen auf die geschützten REST-API-Endpunkte zugreifen können. Das JWT-Token wird mithilfe der WordPress-Benutzerdaten generiert und ist hochgradig verschlüsselt, was hohe Sicherheit gewährleistet, ohne den Zugriff einzuschränken.



REST-API-Authentifizierung für WordPress

Das REST-API-Authentifizierungs-Plugin für WordPress schützt Ihre REST-APIs vor unberechtigtem Zugriff. Unser Plugin bietet verschiedene Authentifizierungsmethoden wie Basisauthentifizierung, API-Schlüssel-Authentifizierung, OAuth 2.0-Authentifizierung und JWT-Authentifizierung.
Mehr erfahrenWas ist JWT-Authentifizierung für WordPress?
Die JWT-Authentifizierung für REST-APIs ist eine einfache Methode, um die REST-API-Endpunkte von WordPress sicher zu halten. Anstatt jedes Mal Benutzernamen und Passwörter zu senden, verwendet die JWT-Authentifizierung für WordPress ein sicheres Token, um zu überprüfen, wer die Anfrage stellt. Dadurch wird sichergestellt, dass nur autorisierte Benutzer oder Anwendungen auf die geschützten REST-API-Endpunkte zugreifen können. Das JWT-Token wird mithilfe der WordPress-Benutzerdaten generiert und ist hochgradig verschlüsselt, was hohe Sicherheit gewährleistet, ohne den Zugriff einzuschränken.
Voraussetzungen: Download und Installation
- Melden Sie sich als Administrator bei Ihrer WordPress-Website an.
- Gehen Sie im WordPress-Dashboard zu Plugins und klicken Sie auf Neu hinzufügen.
- Suche nach einem REST-API-Authentifizierung für WP.
- Klicken Sie auf „Jetzt installieren“, um das Plugin zu Ihrer Website hinzuzufügen.
- Nach der Installation klicken Sie auf „Aktivieren“, um das Plugin zu verwenden.
Wie sichert man REST-APIs mit JWT-Authentifizierung für WordPress mithilfe der JWT-Token-basierten Authentifizierungsmethode?
Wenn Sie eine mobile oder Webanwendung entwickeln und den Zugriff auf REST-APIs für WordPress kontrollieren müssen, bietet die JWT-Authentifizierung für REST-APIs eine sichere Lösung. Mit der JWT-Authentifizierung für WordPress können Sie Zugriffsebenen definieren, sodass Benutzer mit bestimmten Berechtigungen Inhalte erstellen oder aktualisieren können, während andere nur Daten anzeigen dürfen.
- Die Verwendung von JWT-Token-basierte AuthentifizierungDie REST-API-Endpunkte sind durch JWT-Zugriffstoken geschützt, die aus gültigen WordPress-Benutzerdaten generiert werden. Durch die Einbindung des JWT-Tokens in den Authorization-Header kann Ihre Anwendung sicher auf geschützte Ressourcen zugreifen oder rollenbasierte Aktionen ausführen. JWT-Authentifizierung für REST-APIs.
- Diese Token sind mit Verschlüsselungsalgorithmen wie HSA oder RSA gesichert und laufen nach einer festgelegten Zeit automatisch ab, was die Gesamtsicherheit erhöht. Jeder Token enthält WordPress-Benutzerinformationen, die mithilfe eines geheimen Schlüssels oder Zertifikats entschlüsselt werden können. Daher eignet sich die JWT-Authentifizierung ideal zum Synchronisieren von Benutzern oder zum Erstellen von Konten in mehreren Systemen.
- JWT-Aktualisierungstoken für WordPress Ermöglicht Nutzern die sichere Verlängerung ihrer Sitzungen, ohne dass eine erneute Anmeldung erforderlich ist. Insgesamt gewährleistet die JWT-Token-basierte Authentifizierung in Kombination mit der JWT-Authentifizierung für WordPress einen sicheren API-Zugriff und ermöglicht gleichzeitig eine nahtlose und effiziente Kommunikation zwischen Ihrer Anwendung und WordPress.
- Sichere REST-APIs mit JWT-Authentifizierung für WordPress
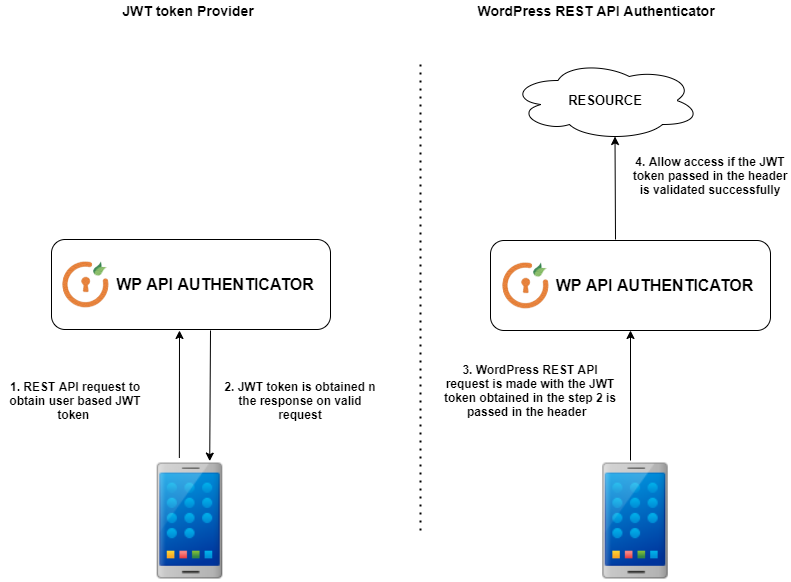
1. Die REST-API-Anfrage für WordPress wird mit den erforderlichen Anmeldeinformationen und Parametern initiiert, um mithilfe der JWT-Authentifizierung für WordPress ein JWT-Token zu generieren. Das ausgestellte Token ist durch JWT-Token-basierte Authentifizierung gesichert und wird mit branchenüblichen Algorithmen wie HS256 oder RSA verschlüsselt , um einen hohen Datenschutz zu gewährleisten.
2. Bei nachfolgenden Anfragen enthält der REST-API-Aufruf zum Abrufen von Daten oder Ausführen von Aktionen das JWT-Token als Bearer-Token im Authorization-Header . Mit der JWT-Authentifizierung für REST-APIs validiert das Plugin das Token vor der Verarbeitung der Anfrage. Ist das Token gültig, wird der Zugriff auf die angeforderte Ressource gewährt; andernfalls wird eine Fehlermeldung zurückgegeben. Das JWT-Authentifizierungs-Plugin für WordPress übernimmt dabei sowohl die Erstellung als auch die Überprüfung der Token und gewährleistet so die Sicherheit jeder API-Anfrage.
Verwandter Anwendungsfall:
- Wie kann ich JWT-authentifizierte Anfragen an die REST-API-Endpunkte für WordPress senden?
- Authentifizierung von REST-APIs für Woocommerce/WordPress mittels JWT (JSON Web Token).
Lesen Sie Anwendungsfälle für die folgenden Rest-API-Authentifizierungsmethoden:


Wie richte ich die JWT-Authentifizierungsmethode für eine REST-API ein?
- Frei
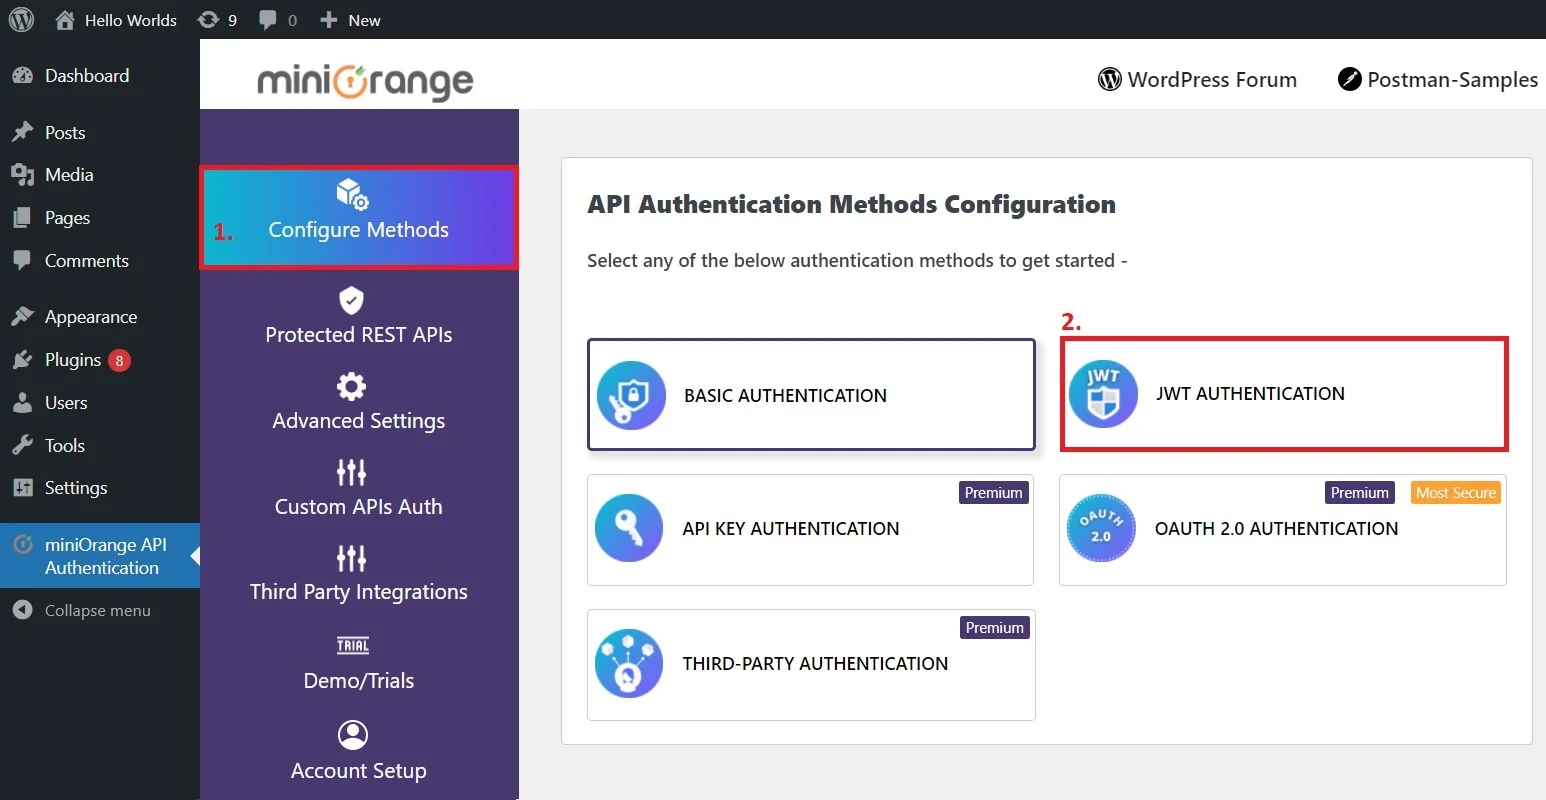
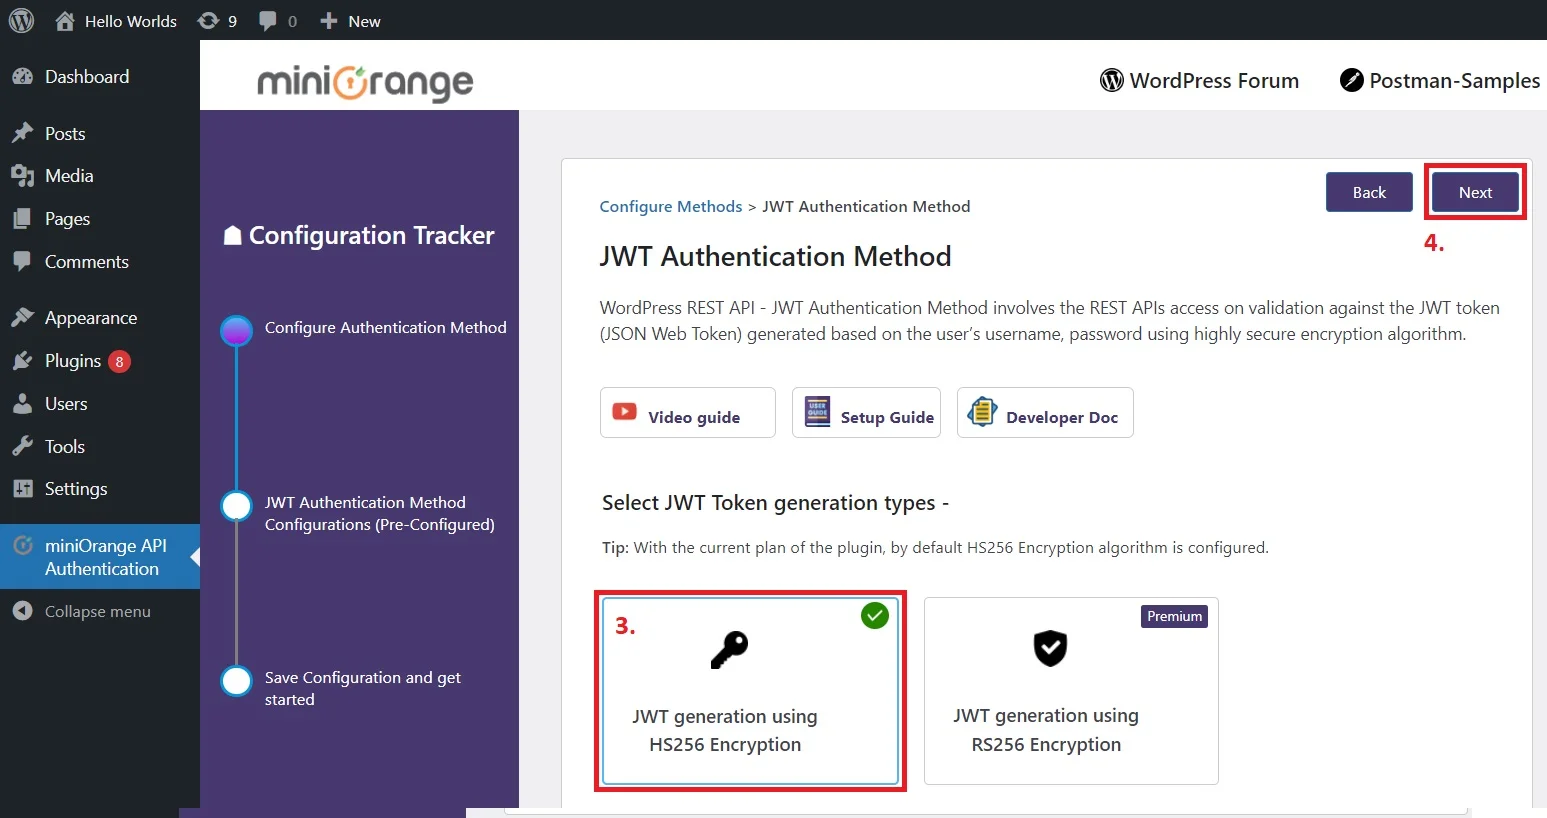
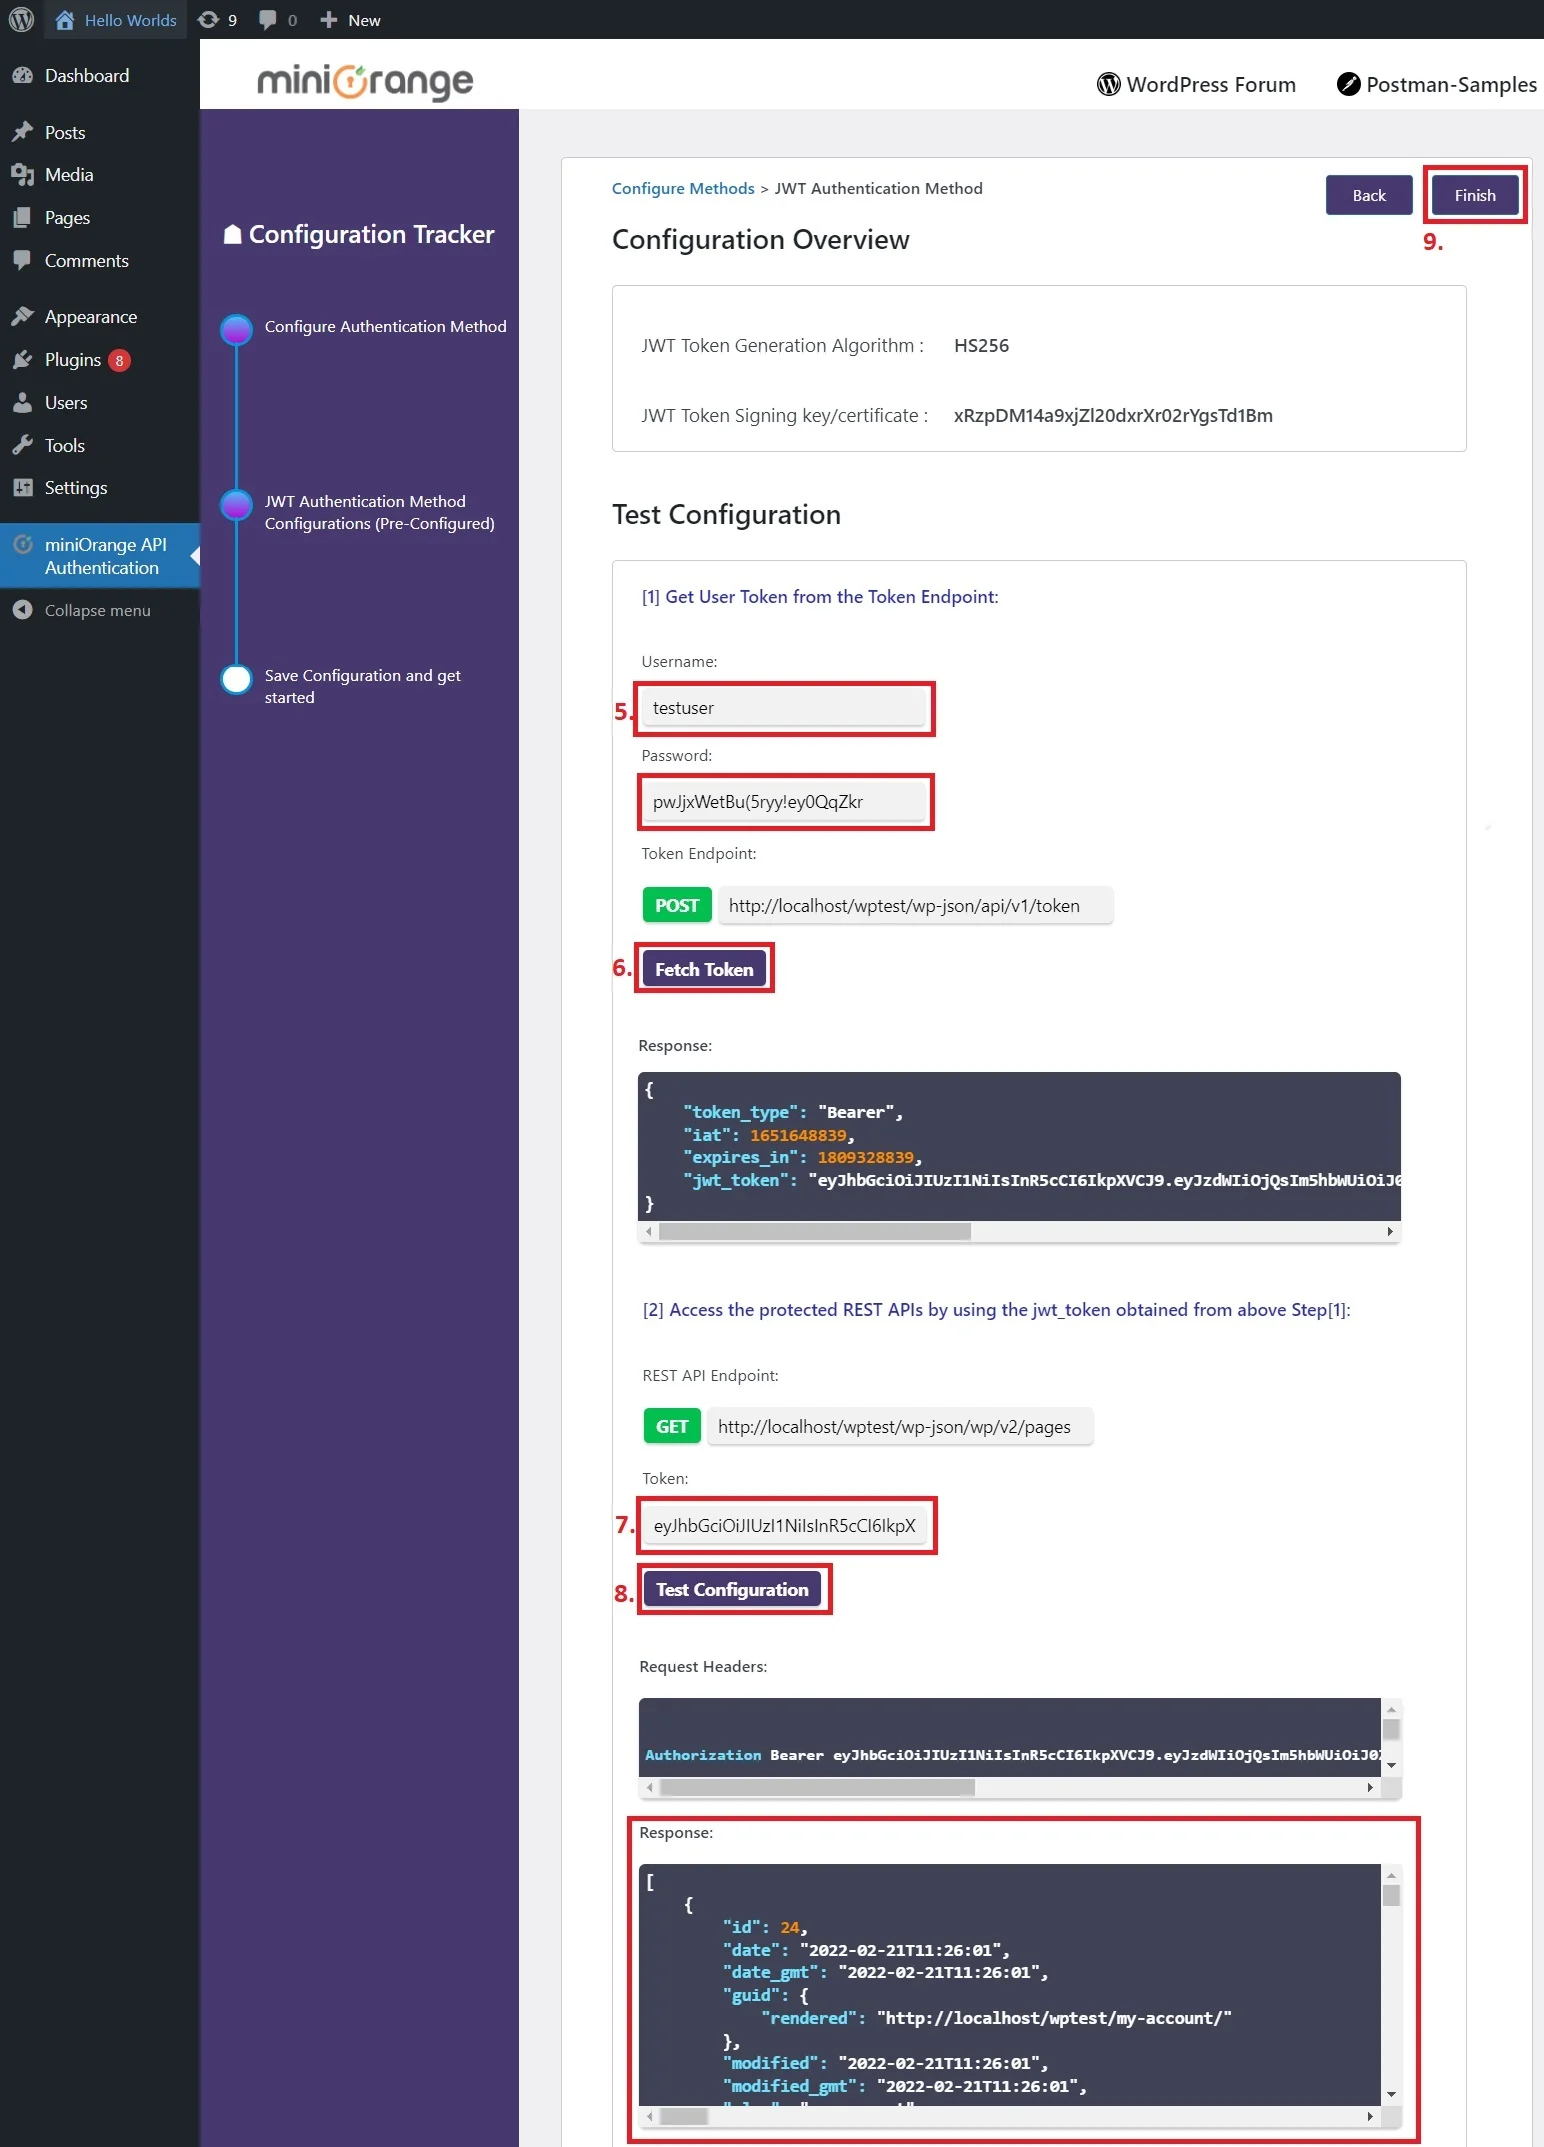
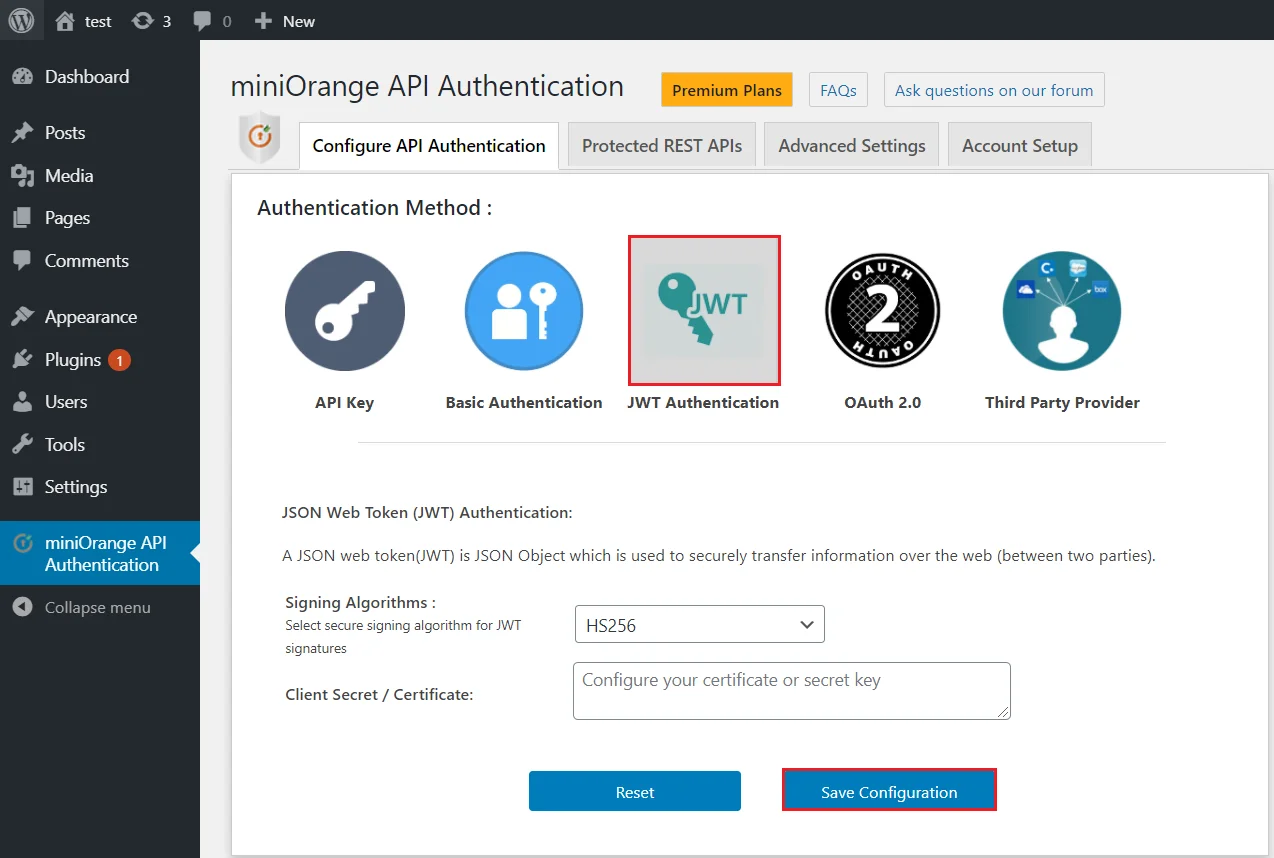
- Hier müssten Sie zwei API-Aufrufe durchführen:
I: Holen Sie sich den JWT-Token
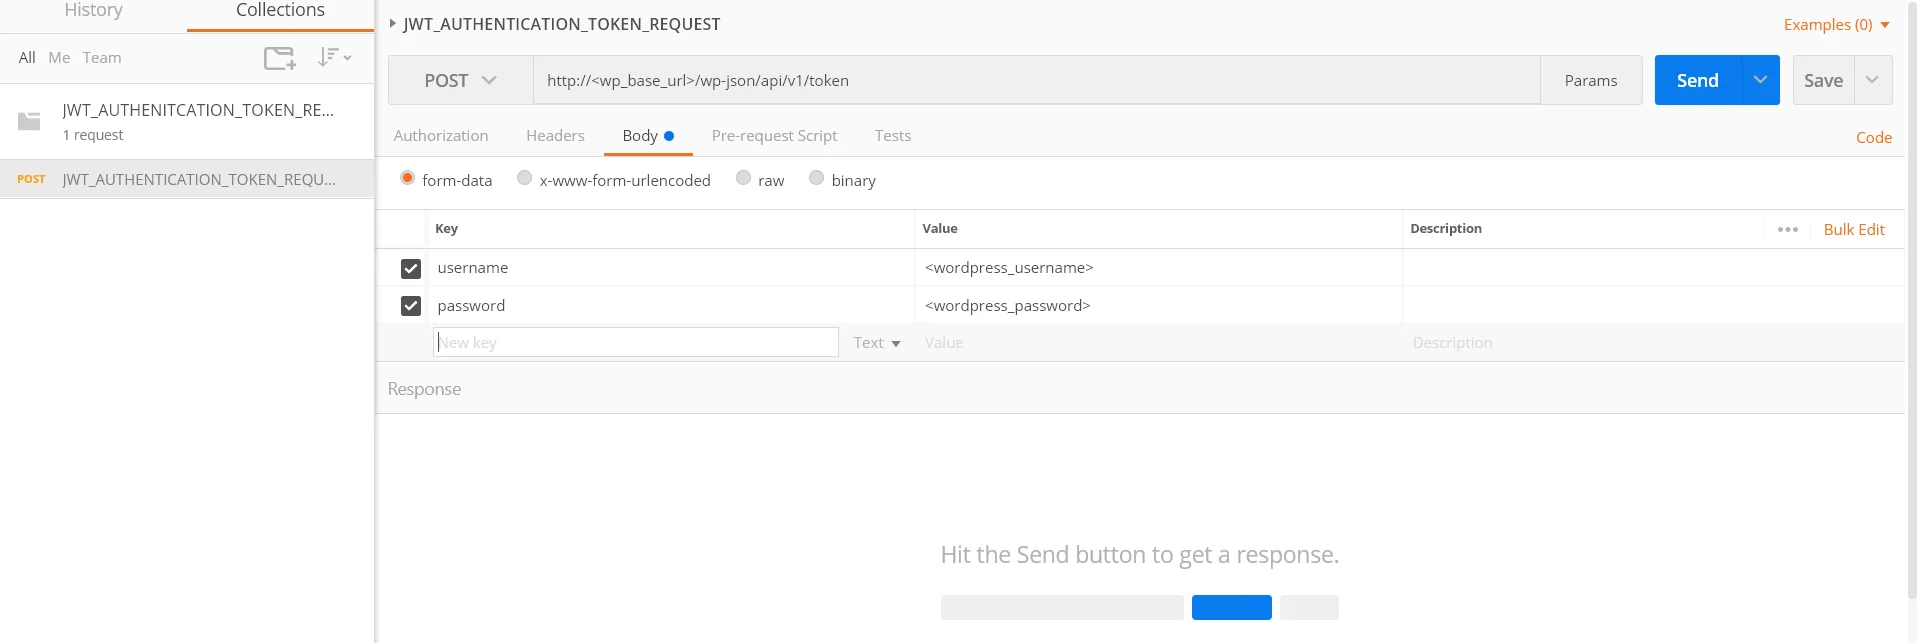
- Um das JWT-Token zu erhalten, müssen Sie wie folgt einen REST-API-Aufruf an den Token-Endpunkt durchführen:
Request:POST https://<domain-name>/wp-json/api/v1/token
  Body:username = <wordpress username>
  password = <wordpress password>
  Sample curl Request Format-
  curl -d "username=<wordpress_username>&password=<wordpress_password>"
  -X POST http://<wp_base_url>/wp-json/api/v1/token
Dieser API-Endpunkt wird auch als Benutzerauthentifizierungs -API oder Anmelde-API-Endpunkt für WordPress bezeichnet. Wenn wir eine Anfrage mit den WordPress-Benutzerdaten an diesen Endpunkt senden und die Daten gültig sind, wird eine erfolgreiche Antwort mit einem JWT-Token zurückgegeben; andernfalls wird eine entsprechende Fehlermeldung angezeigt.
II: API-Anfrage senden
- Sobald Sie das JWT-Token erhalten haben, können Sie es verwenden, um Zugriff auf die REST-APIs für WordPress anzufordern, wie unten gezeigt:
Request: GET  https://<domain-name>/wp-json/wp/v2/posts
  Header: Authorization : Bearer <JWT token>
  Sample curl Request Format-
  curl -H "Authorization:Bearer <jwt_token >"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
- Anmerkungen: Das obige Token ist standardmäßig 1 Stunde gültig und kann individuell angepasst werden. Nach Ablauf kann es erneut generiert werden.
- Entdecken Sie unsere Entwicklerdokumentation für weitere Informationen an.
- Entdecken Sie unsere Fehlerantwort zum Erstellen einer API mit JWT-Token.
Herzlichen Glückwunsch! Sie haben die JWT-Authentifizierungsmethode für REST-API-Aufrufe mithilfe der miniOrange REST-API-Authentifizierungsmethode für WordPress erfolgreich konfiguriert.
Codebeispiele in Programmiersprachen
- RESSOURCENANFRAGE
- TOKEN-ANFRAGE
Postboten-Beispiele:
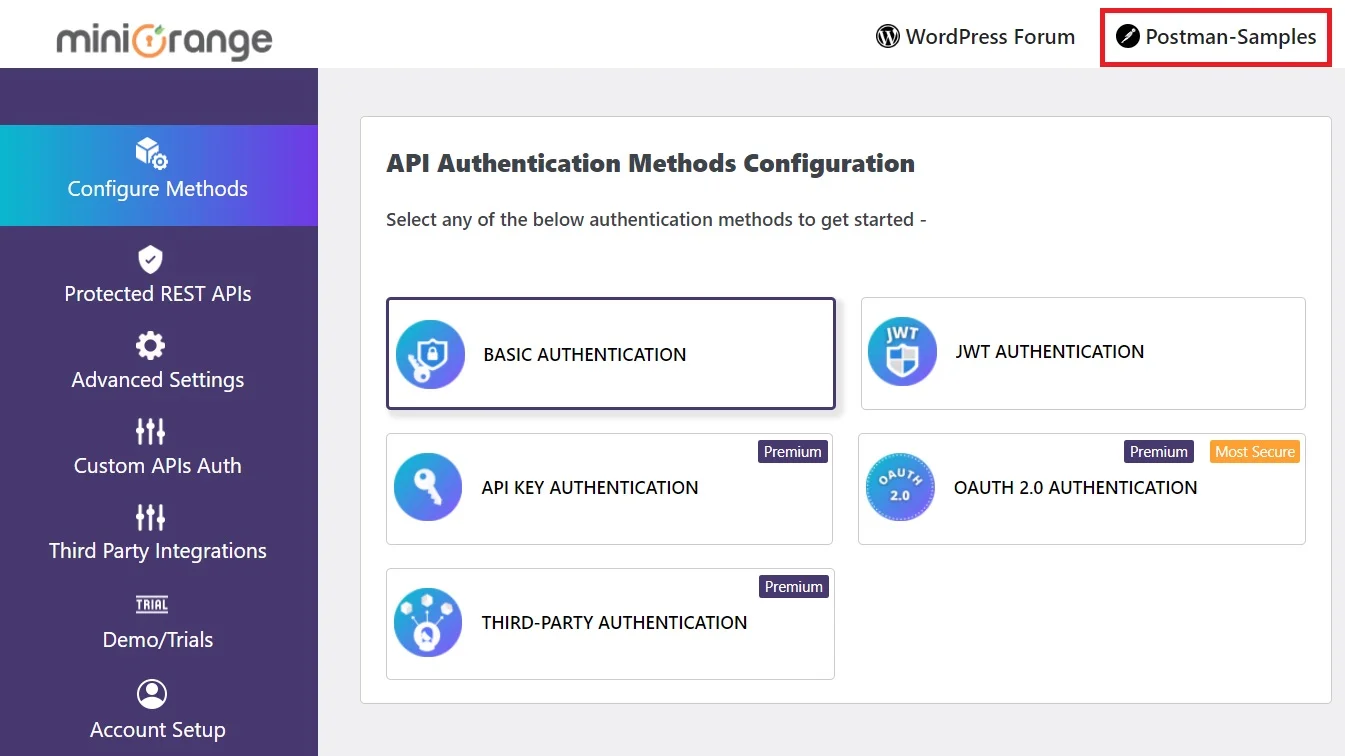
- Klicken Sie auf Postman-Proben Registerkarte im Plugin.
- A JSON-Datei wird automatisch heruntergeladen.
- Importieren Sie das heruntergeladene JSON-Datei in die Postman-Anwendung ein, wie unten gezeigt.
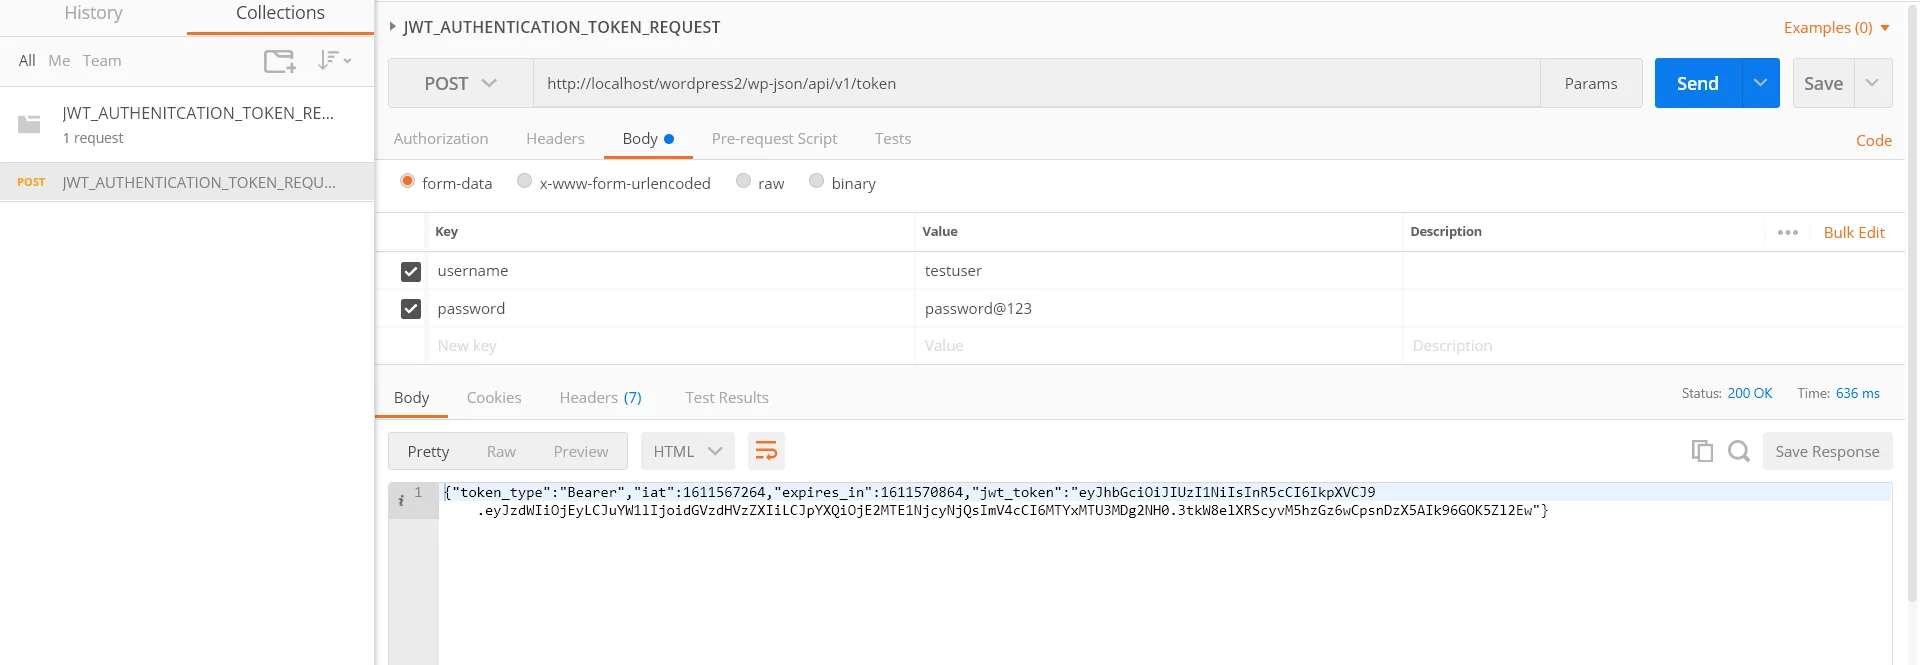
- Sobald Sie die JSON-Datei importiert haben, klicken Sie auf die REST-API-Anfrage unter Kollektionen wie in der letzten Abbildung gezeigt. Ersetzen Sie die mit Ihrer Wordpress-Domain im http://<wp_base_url>/wp-json/wp/v2/posts und ersetzen Sie die mit WordPress-Benutzername und mit dem WordPress-Passwort in den Body-Parametern.
- Beispiel
- Anmerkungen: Kopieren Sie das aus der Antwort erhaltene JWT-Token. Es wird in den Ressourcen-API-Anfragen zur Authentifizierung verwendet.
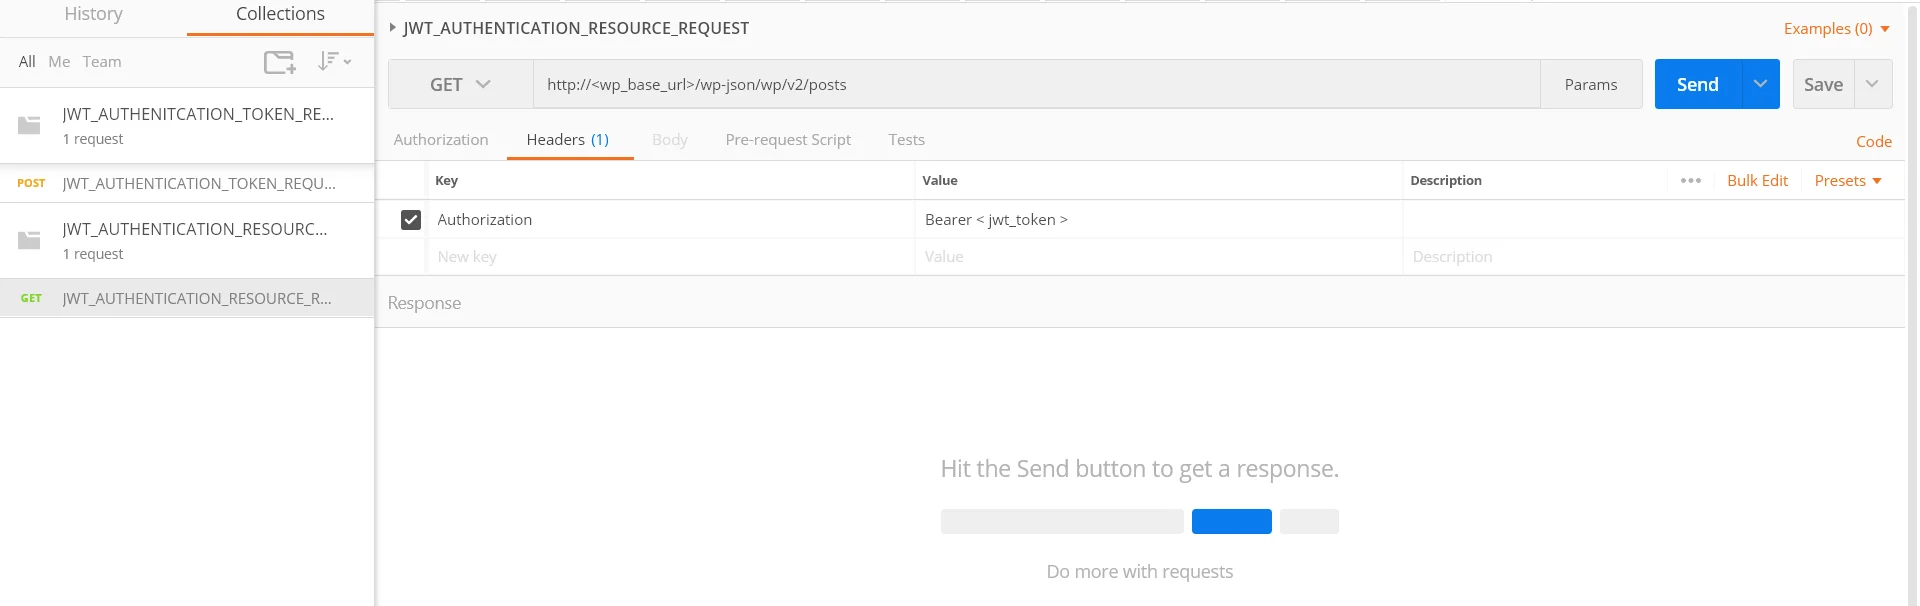
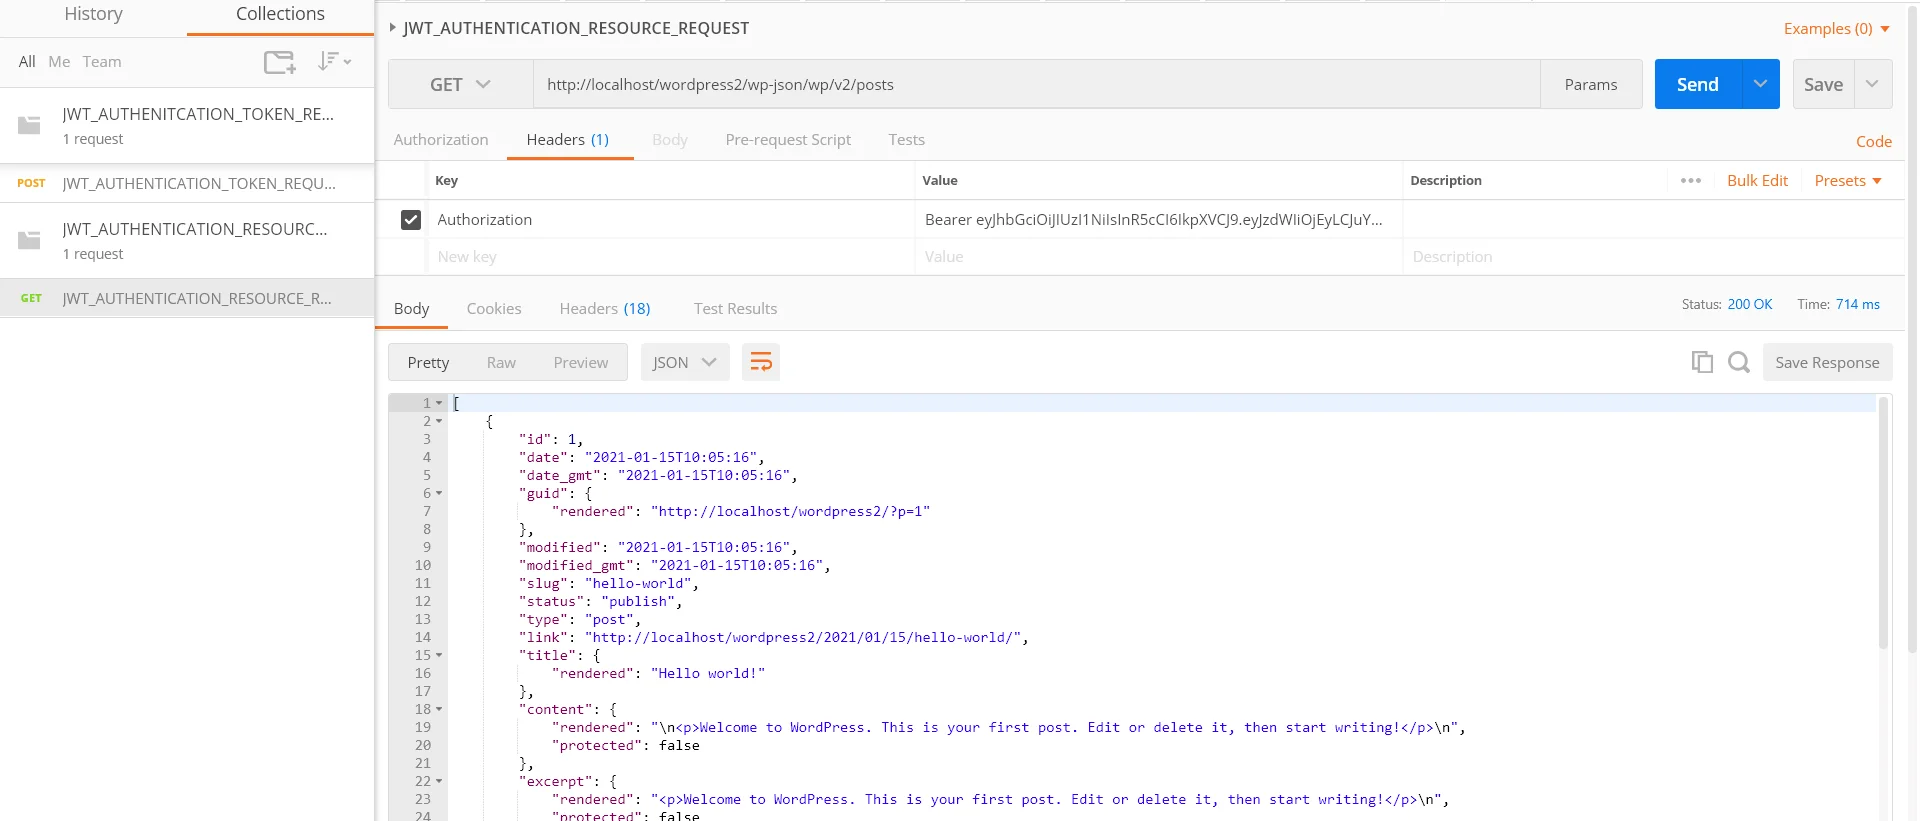
- Sobald Sie die JSON-Datei importiert haben, klicken Sie auf die REST-API-Anfrage unter Kollektionen wie in der letzten Abbildung gezeigt. Ersetzen Sie die mit Ihrer Wordpress-Domain im http://<wp_base_url>/wp-json/wp/v2/posts und ersetzen Sie die wobei das JWT-Token aus der nach der Token-Anfrage erhaltenen Antwort kopiert wird.
- Beispiel
Führen Sie die folgenden Schritte aus, um eine REST-API-Anfrage mit Postman zu stellen:
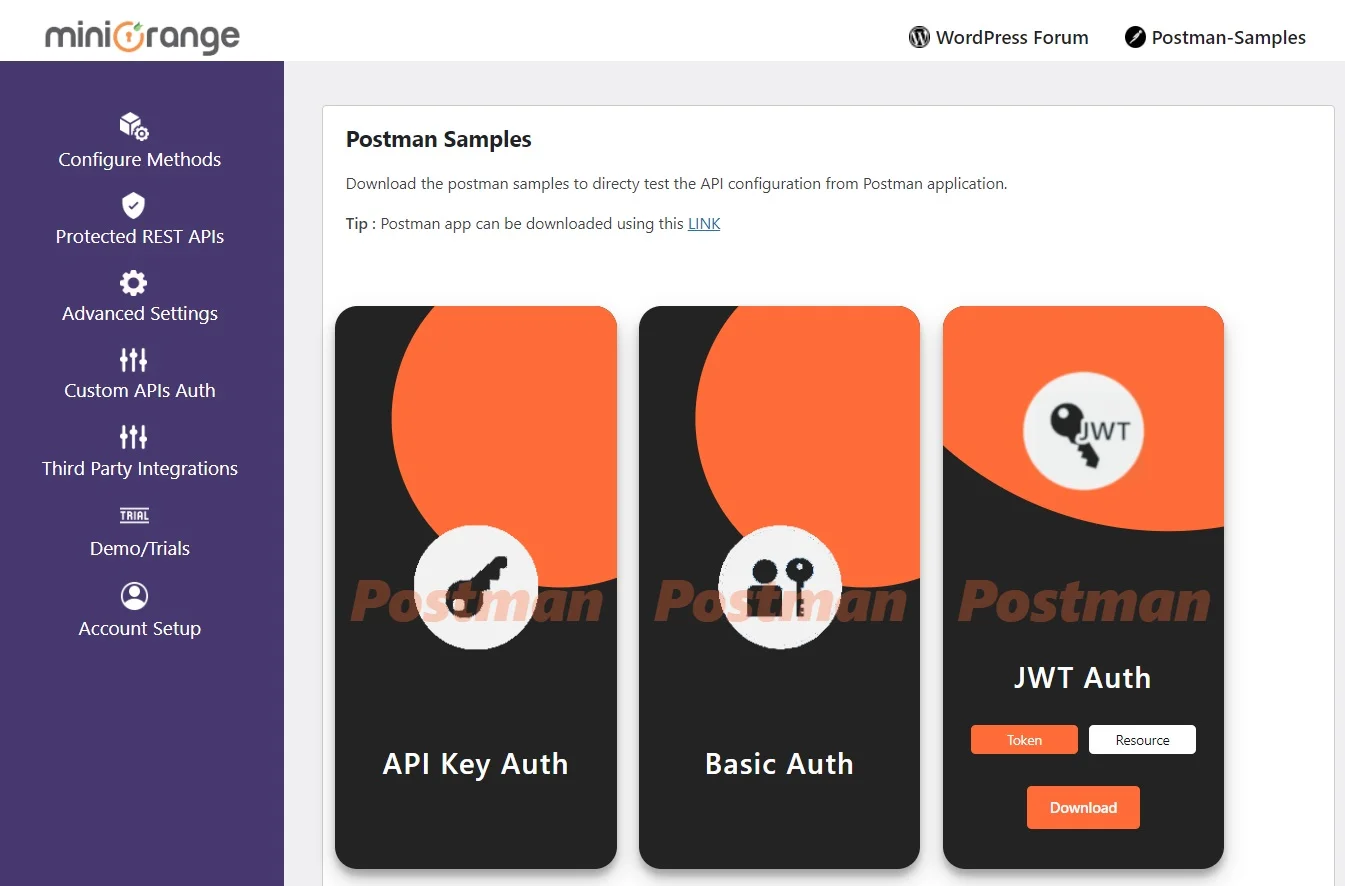
a) REST-API-Anforderung zum Abrufen des JWT-Tokens
b) REST-API-Anfrage zum Abrufen der eigentlichen Ressource
Feature Beschreibung
1. Einschränkung der rollenbasierten REST-API:
Diese Funktion beschränkt den Zugriff auf die WordPress-REST-API basierend auf Benutzerrollen . Sie können bestimmte Rollen auf eine Zulassungsliste setzen, die Zugriff auf bestimmte REST-API-Ressourcen erhalten dürfen. Bei jeder REST-API-Anfrage wird die Rolle des Benutzers geprüft , und der Zugriff wird nur gewährt, wenn sich die Rolle auf der Zulassungsliste befindet.
Wie konfiguriere ich eine rollenbasierte REST-API-Einschränkung in WordPress?
- Gehen Sie zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
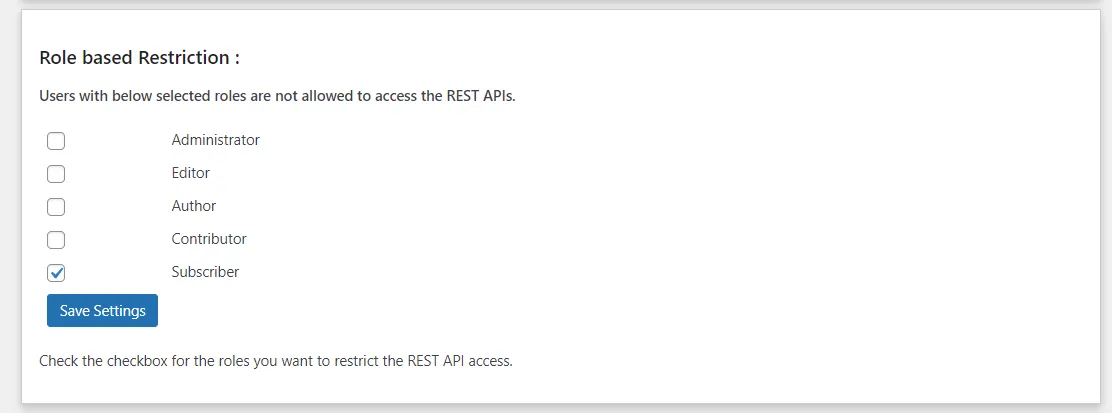
- Im Abschnitt „Rollenbasierte Einschränkung“ ist allen Rollen standardmäßig der Zugriff auf APIs gestattet.
- Aktivieren Sie das Kontrollkästchen neben den Rollen, deren Zugriff auf die APIs Sie einschränken möchten.
- Im obigen Screenshot ist das Kontrollkästchen für die Abonnentenrolle aktiviert. Wenn ein Benutzer in seiner Rolle als Abonnent eine API-Anfrage stellt, darf er nicht auf die angeforderte Ressource zugreifen.
Hinweis: Die rollenbasierte Einschränkungsfunktion ist gültig für die Basisauthentifizierung (Benutzername: Passwort), die JWT-Methode und OAuth 2.0 (Passwort-Grant).
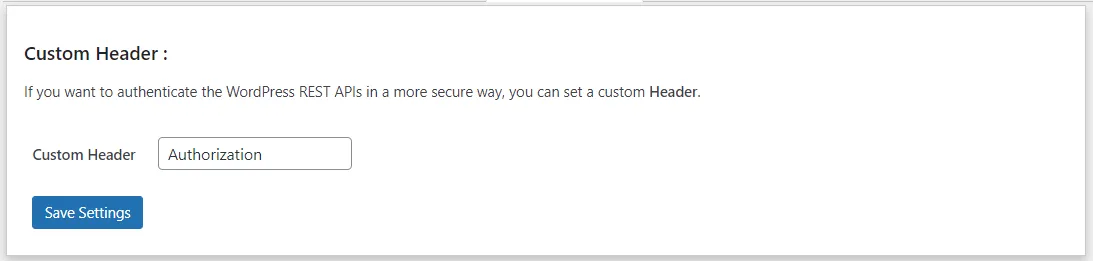
2. Benutzerdefinierter Header:
Die Funktion „Benutzerdefinierter Header“ ermöglicht die Verwendung eines eigenen Headers anstelle des Standard-Headers „Authorization“. Dies erhöht die Sicherheit , da die REST-API nur Anfragen mit dem von Ihnen definierten benutzerdefinierten Header-Namen akzeptiert. Anfragen mit dem Standard-Header „Authorization“ werden verweigert.
Wie konfiguriert man einen benutzerdefinierten Header für die REST-API-Authentifizierung in WordPress?
- Gehen Sie zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
- Geben Sie im Abschnitt „Benutzerdefinierte Kopfzeile“ Ihren bevorzugten Kopfzeilennamen in das Textfeld ein.
- Speichern Sie die Änderungen, um den neuen benutzerdefinierten Header für API-Anfragen anzuwenden.
3. REST-APIs ausschließen:
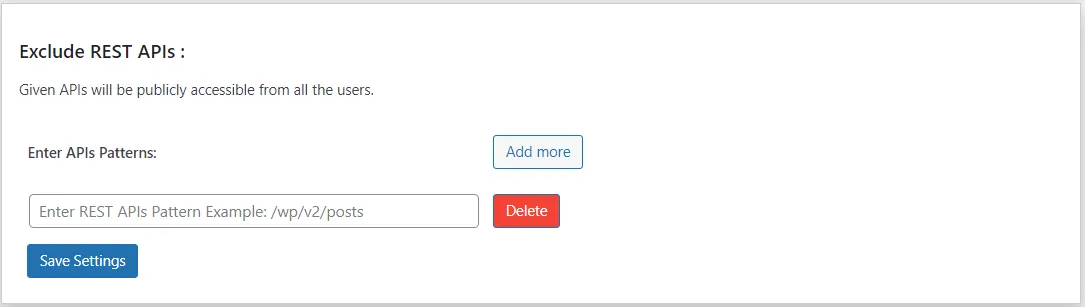
Mit der Funktion „REST-APIs ausschließen“ können Sie den Zugriff auf bestimmte REST-API-Endpunkte ohne Authentifizierung erlauben . Diese ausgeschlossenen APIs sind öffentlich verfügbar und somit ohne Token oder Anmeldung zugänglich.
Wie konfiguriere ich eine ausgeschlossene REST-API in der JWT-Authentifizierung?
- Gehen Sie zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
- Geben Sie im Abschnitt „REST-APIs ausschließen“ Ihre API-Endpunkte im erforderlichen Format ein.
- Die eingegebenen APIs werden von der Authentifizierung ausgeschlossen und für den öffentlichen Zugriff verfügbar gemacht.
- Beispiel: Angenommen, Sie möchten die REST-API ausschließen. /wp-json/wp/v2/posts‘, dann müssen Sie ‚/wp/v2/posts‘ in das Textfeld eingeben.
4. Ablauf des benutzerdefinierten Tokens:
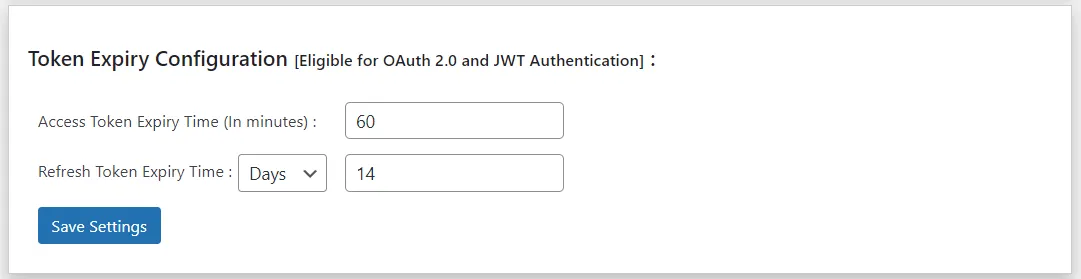
Die Funktion „Benutzerdefiniertes Token-Ablauf“ funktioniert mit JWT und OAuth 2.0 Authentifizierungsmethoden, mit denen Sie festlegen können
benutzerdefinierte Ablaufzeiten für Tokens, die für den Zugriff auf WordPress REST API-Endpunkte verwendet werden. Nach Ablauf der konfigurierten Zeit wird das Token automatisch ungültig. ungültig, wodurch die Sicherheit erhöht wird und Sie die Kontrolle über die Zugriffsdauer haben.
Wie lege ich das Ablaufdatum eines benutzerdefinierten Tokens bei der JWT-Authentifizierung fest?
- Gehen Sie zur Registerkarte „Erweiterte Einstellungen“ des Plugins.
- Öffnen Sie den Abschnitt „Konfiguration des Token-Ablaufs“.
- Passen Sie die Ablaufzeit des Zugriffstokens an (Standard: 60 Minuten).
- (Für OAuth 2.0) Passen Sie die Ablaufzeit des Aktualisierungstokens an (Standard: 14 Tage).
- Speichern Sie die Änderungen, um Ihre benutzerdefinierten Token-Ablaufeinstellungen anzuwenden.
5. Signaturvalidierung für JWT-basierte Token:
Die Funktion zur Signaturvalidierung signiert sicher JWT-Token zum Schutz der REST-API-Authentifizierung für WordPress. Jede Token-Signatur kann nur mit Hilfe der Clientgeheimnis oder Zertifikat, um sicherzustellen, dass die Signatur erhalten bleibt
privat und sicher und können von nicht autorisierten Benutzern weder abgerufen noch geändert werden.
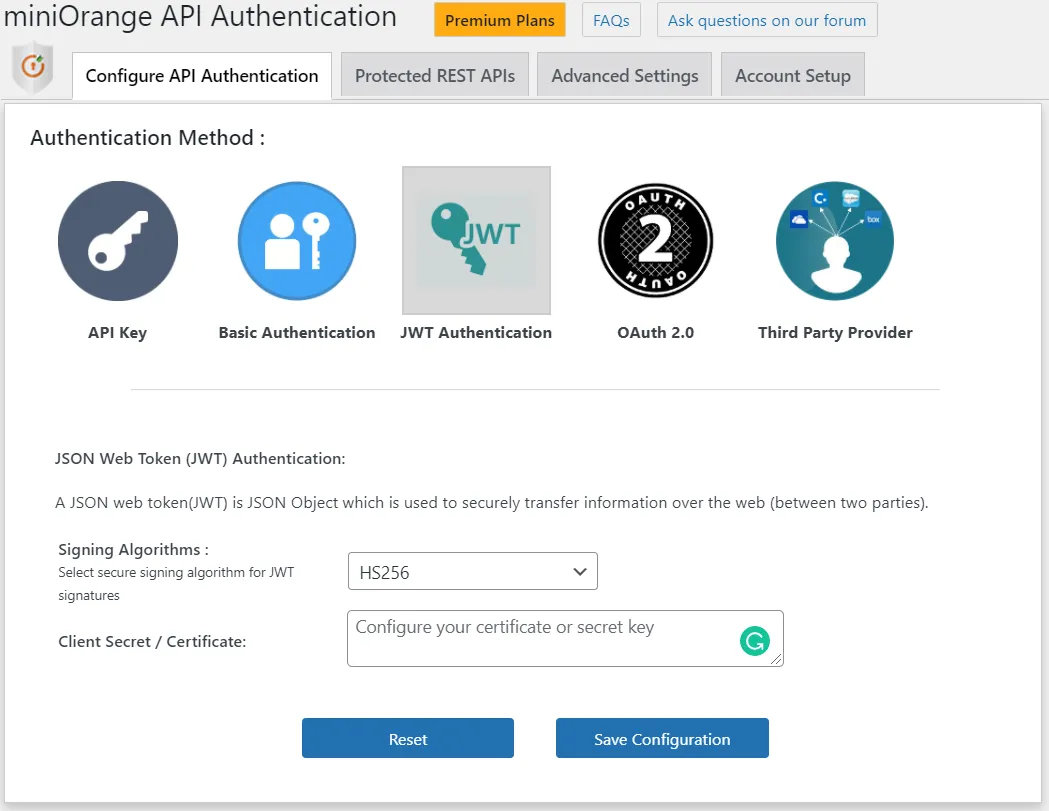
Wie konfiguriere ich die JWT-Signaturvalidierung mit HS256 oder RS256?
Das Plugin unterstützt zwei Signaturalgorithmen für JWT-Token: HS256 und RS256 . Sie können den gewünschten Algorithmus im Dropdown-Menü auswählen. Um die Signaturvalidierung abzuschließen, fügen Sie Ihr Client-Geheimnis oder -Zertifikat hinzu . Dieses dient dazu, die JWT-Signatur sicher zu signieren und die Authentizität des Tokens zu gewährleisten.
6. Aktualisierungstoken
Ein Refresh-Token ist ein Token mit langer Gültigkeitsdauer, mit dem ein neues Zugriffstoken abgerufen werden kann, ohne dass sich der Benutzer erneut anmelden muss. Diese Funktion ist entscheidend für die Aufrechterhaltung der Benutzersitzung, wenn das Zugriffstoken abläuft. Zugriffstoken haben aus Sicherheitsgründen typischerweise eine kurze Gültigkeitsdauer (etwa 15 Minuten bis 1 Stunde), Refresh-Token hingegen sind für eine längere Gültigkeitsdauer (Tage, Wochen oder sogar Monate) ausgelegt.
7. Token widerrufen
Das Widerrufen eines Tokens bedeutet, es vor seinem Ablaufdatum für ungültig zu erklären. Diese Funktion ist aus Sicherheitsgründen von entscheidender Bedeutung , insbesondere in Fällen wie:
- Ein Benutzer meldet sich von seiner Sitzung ab.
- Ein Benutzer ändert sein Passwort.
- Ein Token ist kompromittiert (gestohlen oder durchgesickert).
- Administratoren möchten für bestimmte Benutzer eine Abmeldung erzwingen oder Token ungültig machen (z. B. nach einer Sicherheitsverletzung).
Häufig gestellte Fragen (FAQ)
Wie gewährleistet JWT die Sicherheit bei der Authentifizierung?

JWT gewährleistet Sicherheit durch tokenbasierte Authentifizierung, die jede Anfrage verifiziert, ohne Benutzernamen und Passwörter wiederholt senden zu müssen. Bei der JWT-Authentifizierung für REST-APIs wird das Token digital signiert (HS256) oder mit einem privaten Schlüssel signiert (RSA), sodass es nicht unbemerkt verändert werden kann. Tokens laufen zudem nach einer festgelegten Zeit ab, was das Risiko minimiert, falls ein Token jemals kompromittiert wird. Dadurch ist die JWT-Authentifizierung eine sichere Methode zum Schutz von REST-API-Endpunkten für WordPress.
Wo füge ich das JWT-Token in meiner API-Anfrage hinzu?
Sie müssen das Token in den Anfrageheadern mithilfe des Authorization-Headers als Bearer-Token hinzufügen. Dies ist der Standardansatz bei der JWT-Authentifizierung für REST-APIs und ein Kernbestandteil der JWT-Token-basierten Authentifizierung. Zum Beispiel:
Authorization: Bearer YOUR_JWT_TOKEN
Was passiert, wenn mein JWT-Token abläuft? Wie aktualisiere ich es?
Wenn das Zugriffstoken abläuft, gibt die API einen Autorisierungsfehler (typischerweise 401) zurück. Mit der JWT-Authentifizierung für WordPress können Sie ein Aktualisierungstoken (JWT-Aktualisierungstoken) verwenden, um ein neues Zugriffstoken anzufordern, ohne sich erneut anmelden zu müssen. Dieser Ablauf ist ein wesentlicher Vorteil der JWT-Token-basierten Authentifizierung und gewährleistet sichere und benutzerfreundliche Sitzungen bei der JWT-Authentifizierung für REST-APIs.
Unterstützt das Plugin sowohl HS256- als auch RSA-Algorithmen zur Token-Generierung?
Ja. Das Plugin unterstützt je nach Konfiguration sowohl die Token-Signierung mit HS256 als auch mit RSA. HS256 verwendet ein gemeinsames Geheimnis, während RSA ein öffentliches/privates Schlüsselpaar nutzt. Diese Flexibilität stärkt die JWT-Token-basierte Authentifizierung und erfüllt unterschiedliche Sicherheitsanforderungen für die JWT-Authentifizierung von REST-APIs.
Wie kann ich testen, ob die JWT-Authentifizierung auf meiner WordPress-Website korrekt funktioniert?
Sie können die JWT-Authentifizierung für WordPress in einem einfachen zweistufigen Ablauf testen:
- Token generieren: Verwenden Sie den Token-Endpunkt des Plugins mit gültigen WordPress-Zugangsdaten und bestätigen Sie den Empfang eines JWT. curl -d" username=
& Passwort = " -X POST http:// /wp-json/api/v1/token - Aufruf eines geschützten REST-API-Endpunkts: Senden Sie eine Anfrage an einen geschützten Endpunkt mit:
Authorization: Bearer YOUR_JWT_TOKEN
Ähnliche Artikel
Danke für Ihre Antwort. Wir werden uns bald bei Ihnen melden.
Etwas ist schief gelaufen. Bitte senden Sie Ihre Anfrage erneut
Wir werden uns so schnell wie möglich bei Ihnen melden!
Hilfe benötigt?
Kontaktieren Sie uns unter apisupport@xecurify.com für eine schnelle Beratung (per E-Mail/Meeting) zu Ihren Anforderungen. Unser Team hilft Ihnen gerne bei der Auswahl der am besten geeigneten Lösung/des besten Plans für Ihre Bedürfnisse.


